Caliptra, un proyecto para la construcción de chips IP confiables

Caliptra

Caliptra, es una especificación abierta para incorporar mecanismos de seguridad dentro de los chips

Hace poco Google, AMD, NVIDIA y Microsoft dieron a conocer mediante una publicación de blog, la noticia del proyecto en conjunto «Caliptra», con el cual han desarrollado un bloque de diseño de chip abierto (bloque IP) para incorporar herramientas en chips para crear componentes de hardware confiables (RoT, Root of Trust).

Caliptra es una unidad de hardware separada con su propia memoria, procesador e implementación de primitivas criptográficas, que proporciona verificación del proceso de arranque, el firmware utilizado y la configuración del dispositivo almacenada en la memoria no volátil.

Caliptra se puede utilizar para integrar en varios chips una unidad de hardware independiente que realiza comprobaciones de integridad y garantiza que el dispositivo utiliza firmware verificado y autorizado por el fabricante. Caliptra puede simplificar y unificar significativamente la integración de mecanismos de verificación criptográfica de hardware incorporados en CPU, GPU, SoC, ASIC, adaptadores de red, unidades SSD y otros equipos.

La implementación básica del bloque IP se basa en el procesador abierto RISC-V SWeRV EL2 y está equipado con 384 KB de RAM (128 KB DCCM, 128 KB ICCM0 y 128 KB SRAM) y 32 KB de ROM. Los algoritmos criptográficos admitidos incluyen SHA256, SHA384, SHA512 ECC Secp384r1, HMAC-DRBG, HMAC SHA384, AES256-ECB, AES256-CBC y AES256-GCM.

El proyecto Caliptra gira en torno al establecimiento de una raíz de confianza (RoT): construir capas de seguridad en el silicio para que los datos se cifren y no estén expuestos mientras viajan en los centros de datos o en la nube.

«El día de hoy marca un gran paso adelante en la colaboración de seguridad de toda la industria con el lanzamiento de las especificaciones de Caliptra 0.5 por parte de OCP y la disponibilidad de Caliptra 0.5 RTL a través de CHIPS Alliance. AMD seguirá siendo un participante activo en Caliptra y Open Compute Project. en apoyo de nuestros clientes y socios en todo el ecosistema». Mark Papermaster, CTO y vicepresidente ejecutivo de tecnología e ingeniería de AMD

«Los ecosistemas abiertos y los proyectos son fundamentales para el negocio de Google y lo han sido desde el primer día», dijo Partha Ranganathan, vicepresidente y miembro de ingeniería de Google Cloud y miembro de la junta de OCP. «Con Caliptra, estamos llevando la velocidad del desarrollo de código abierto a la seguridad de la infraestructura, lo que permite a la comunidad fortalecer colectivamente un sólido bloque de IP en el que todos podemos confiar en un conjunto diverso de ofertas de silicio». 

«Se necesita una mayor transparencia y consistencia en la seguridad del hardware de bajo nivel. Estamos abriendo Caliptra con nuestros socios para abordar estas necesidades». Mark Russinovich, director de tecnología y miembro técnico de Microsoft Azure.

Los medios de verificación criptográfica de integridad y autenticidad proporcionados por la plataforma protegerán los componentes de hardware de la introducción de cambios maliciosos en el firmware y asegurarán el proceso de carga y almacenamiento de la configuración para evitar que el sistema principal se vea comprometido como resultado de ataques a componentes de hardware o sustitución de cambios maliciosos en las cadenas de suministro de chips.

Caliptra también brinda la capacidad de autenticar actualizaciones de firmware y datos relacionados con la plataforma (RTU, Root of Trust for Update), detectar daños en el firmware y datos críticos (RTD, Root of Trust for Detection), restaurar firmware y datos dañados (RTRec, Root de Fideicomiso para la Recuperación).

Caliptra se está desarrollando sobre la plataforma del proyecto conjunto Open Comput , cuyo objetivo es desarrollar especificaciones abiertas para equipos para equipar centros de datos.

Las especificaciones relacionadas con Caliptra se distribuyen mediante el Acuerdo de Fundación Web Abierta (OWFa), diseñado para promover estándares abiertos (similar a una licencia de fuente abierta para especificaciones). El uso de OWFa hace posible crear sus propios productos e implementaciones derivadas basadas en la especificación sin deducir regalías y permite que cualquier organización participe en el desarrollo de la especificación.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/OUzsbBM
via IFTTT

postmarketOS 22.06.3 ha llegado como actualización de seguridad para corregir los problemas en WLAN

postmarketOS v22.06.3

Como ellos mismos dicen, los Service Pack de este sistema operativo llegan con novedades interesantes, pero esta vez no ha sido así a no ser que se entienda como «interesante» que es más seguro. En el SP del mes pasado sí se incluyeron mejoras notables, como que se subió a Phosh 0.21 y a Phoc 0.21.1. El postmarketOS 22.06.3 recién lanzado tiene una lista larga de novedades, pero en realidad se podrían resumir todas en dos, o una.

Todos los puntos de la lista menos uno dicen que han subido el kernel a una versión superior, siendo la elección en la mayoría de casos Linux 6.0.2. También hay casos en los que se ha subido a Linux 5.19 o una versión más nueva que ya incluye los parches, pero todos estos puntos se podrían resumir en que se ha actualizado el kernel para usar uno que ya tenga parcheados los problemas de seguridad en WLAN.

postmarketOS 22.06.3 no incluye nuevas funciones

Normalmente los service packs son para llevar las características de edge a estable, y las correcciones de seguridad se trasladan directamente a estable sin esperar a un service pack. Sin embargo, esta vez la corrección no era un parche trivial (como el de dirtypipe), y decidimos actualizar el kernel a la versión 6.0.2 cuando fuera posible. Esto requería más tiempo para el empaquetado y las pruebas, y tenía sentido agrupar todo esto en un paquete de servicio y hacer un anuncio adecuado al respecto. Así que aquí estamos.

El punto que falta, y en el que no se ha subido el kernel, ha sido para bajar la versión del núcleo que usaba el Nokia N900. El viejo rockero de Nokia (13 años va a hacer en las próximas semanas) estaba usando Linux 5.18.1, un kernel de ciclo normal que hace tiempo que ya ha llegado al final de su ciclo de vida. Podrían haberlo subido a Linux 5.19, si no fuera por una regresión en el USB que han descubierto recientemente. Por lo tanto, la única opción que les quedó fue bajar el kernel a Linux 5.15, la última versión LTS que sigue estando soportada.

Para instalar postmarketOS 22.06.3, hace ya un tiempo que se introdujo una herramienta para actualizar desde el terminal. Para el que no la tenga instalada, se puede añadir con el comando apk add postmarketos-release-upgrade, y luego lanzarla con el comando postmarketos-release-upgrade. Eso si se está en v21.12. Para versiones anteriores, los comandos de instalación serían:

wget https://gitlab.com/postmarketOS/postmarketos-release-upgrade/-/raw/master/upgrade.sh
chmod +x upgrade.sh

Las nuevas imágenes están disponibles en la página de descargas.

from Linux Adictos https://ift.tt/PaUqJHm
via IFTTT

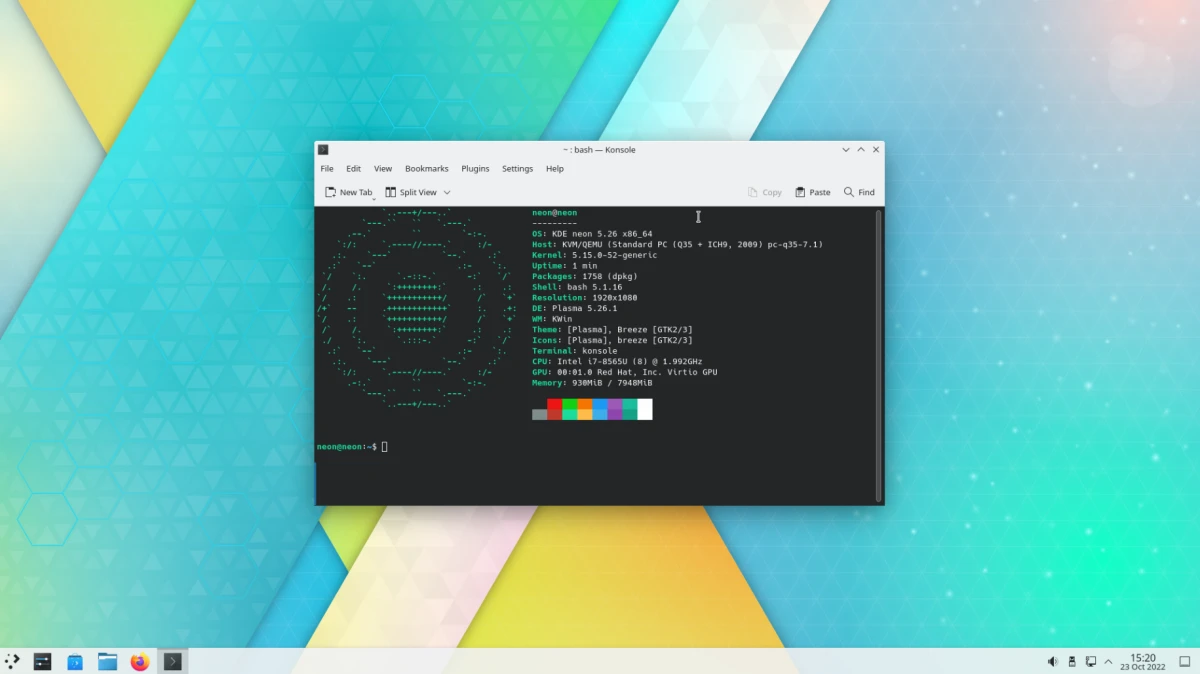
KDE neon se basa ahora en Ubuntu 22.04 Jammy Jellyfish

KDE neon 5.26

Esta semana, Canonical ha lanzado Ubuntu 22.10, y el resto de la familia también ha puesto a disposición de cualquier interesado su versión Kinetic Kudu. Entre los componentes de dicha familia está Kubuntu, el sabor oficial que usa escritorio KDE/Plasma, pero KDE también desarrolla algo que controla más, algo que les da más libertad, y ese sistema operativo recibe el nombre de KDE neon. Como Kubuntu, está basado en Ubuntu, pero hay algunas diferencias a tener en cuenta.

Para empezar, KDE neon se basa en versiones LTS de Ubuntu, y para seguir usa repositorios especiales que le permiten instalar más pronto que nadie software como Plasma o KDE Frameworks. Jammy Jellyfish llegó en abril de 2022, pero KDE no quiso subir de 20.04 hasta tener claras algunas cosas. Por ejemplo, se sabe que retrasaron la actualización porque no sabían qué hacer con su versión de Firefox. Con las dudas resueltas, neon ya se basa en Ubuntu 22.04.

KDE neon usa la versión DEB de Firefox

Las últimas imágenes del sistema operativo hace días que se llaman KDE neon 5.26, ya que la numeración que usan coincide con la última versión de Plasma. También tienen siempre a la última KDE Frameworks y KDE Gear, pero en la base son más conservadores. La suben cada dos años, y esta vez se ha retrasado un tiempo en parte porque querían saber qué opinaba la comunidad sobre la versión snap de Firefox.

Que KDE tenga casi todo el control sobre lo que añade o deja de añadir en un sistema operativo tiene estas cosas. A la mayoría no le gustan los paquetes snap, y a la pregunta que les hizo KDE respondieron que preferían la versión DEB. Para ser más concretos, el «equipo K» quería saber si sus usuarios preferían el Firefox como snap que recomienda Canonical o la versión de toda la vida, también conocida como DEB, aunque tuvieran que añadir el repositorio de Mozilla. La elección ya es bien conocida.

Los usuarios interesados ya pueden descargar el KDE neon 5.26 basado en Ubuntu 22.04 desde la página web oficial del proyecto, disponible en este enlace. Las actualizaciones desde el sistema operativo se activarán el lunes.

from Linux Adictos https://ift.tt/9aSdwXN
via IFTTT

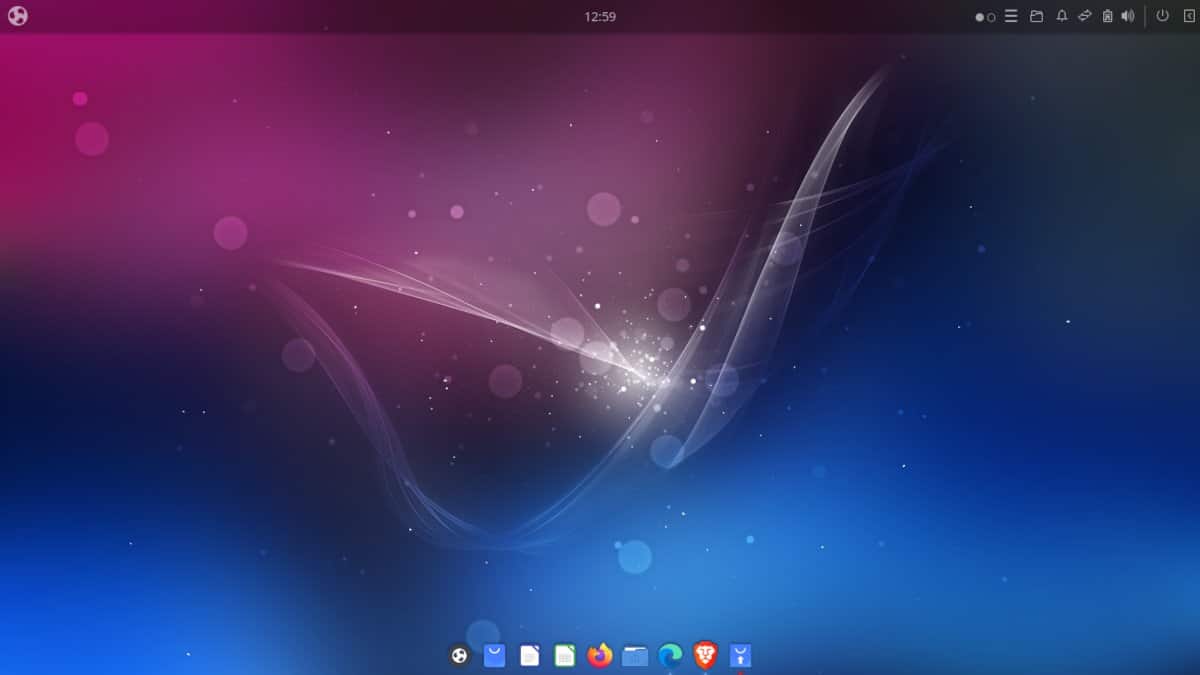
Ubuntu Budgie 22.10. Cuando el hábito hace al monje

El escritorio Budgie puede ser tan despojado o completo como deseemos.

Como mi compañero Darkcrizt decidió ahorrarles mi queja semestral sobre las cada vez más insípidas versiones de Ubuntu, voy a reseñar un lanzamiento que me gustó. El de Ubuntu Budgie 22.10.

Ubuntu Budgie 22.10 confirma lo que vengo pensando hace tiempo, que las versiones desarrolladas por la comunidad suelen ser mucho mejores que la original. Canonical debería hacer lo mismo que Red Hat y separar Ubuntu en una versión comunitaria y otra corporativa.

Características de Ubuntu Budgie 22.10 Kinetic Kudu

Durante mucho tiempo el escritorio estuvo vinculado a la distribución Linux Solus y se basaba en las bibliotecas del escritorio GNOME del que utiliza algunas de sus aplicaciones. Hoy, convertido en un proyecto independiente está en vías de desprenderse tanto de las bibliotecas como de las aplicaciones.

Los componentes principales de este escritorio son:

  • Budgie Menu: Un menú de estilo tradicional que en Ubuntu Budgie 22.10 encontramos en la esquina superior izquierda.  Muestra las aplicaciones por orden alfabético o por categoría. Además, puede buscarse por nombre.
  • Raven: Desde la esquina superior derecha podemos controlar nuestros dispositivos multimedia, ver las notificaciones, apagar y reiniciar el equipo y controlar nuestro calendario entre otras funciones.
  • Pantalla de bienvenida: Cuando iniciamos el equipo por primera vez, nos muestra una pantalla en la que podemos configurar en forma rápida nuestro equipo seleccionando un navegador, instalando controladores privativos y eligiendo un tema de escritorio.
  • Centro de control de Budgie: Un panel de control a partir del cual podemos controlar todas las configuraciones del sistema operativo.
  • Dock: Una barra inferior que nos permite acceder en forma rápida a nuestras aplicaciones más usadas.
  • Burbuja de notificaciones: Si las aplicaciones permiten las alertas visuales, Budgie nos las mostrará y nos permitirá interactuar con ellas.
  • Diálogo de ejecución: Permite iniciar una aplicación escribiendo su nombre.
  • Applets: Miniaplicaciones para funciones específicas que pueden instalarse en el escritorio.

Estas son las novedades

La pantalla de bienvenida de Ubuntu Budgie permite configurar las opciones del escritorio

Además de las mejoras en la traducción y de la adecuación del tema por defecto al del proyecto Budgie, podemos encontrar los siguientes cambios:

  • Un renovado menú principal que da acceso a ubicaciones de archivos además de al Centro de Control de Budgie y a las opciones del aspecto visual.
  • El centro de control permite compartir la pantalla mediante los protocolos VNC y RDP.
  • Mejor soporte para el escalado fraccional.
  • El Centro de control de Budgie solo admite perfiles de color si el monitor lo utiliza. Además ahora puede verse la tasa de refresco de este.
  • Ya pueden espaciarse los applets globalmente en lugar de hacerlo en forma individual.

Aplicaciones

Google Maps y Google Calendar ya no forman parte de la instalación.  Es por eso que el calendario debajo del reloj ya no se integra. Otras aplicaciones como la calculadora y monitor del sistema fueron cambiadas por las correspondientes al escritorio Mate.

Otros cambios son:

  • Atril reemplaza a Evince como lector de documentos.
  • Font-manager reemplaza al visor de tipografías de GNOME.
  • Parole reemplaza a Celluloid como reproductor de video.
  •  Lollypop + Goodvibes + gpodder reemplazan a Rhythmbox para reproducción de audio y podcast.

Mi opinión sobre Ubuntu Budgie 22.10

Acostumbrarse a un nuevo escritorio cuesta un poco. Casi más que cambiar de distribución

Sin embargo, Budgie hace muy fácil la transición. La pantalla de Bienvenida es muy fácil de entender, aunque no esté completamente traducida. Es posible que los usuarios del calendario extrañen que no haya una aplicación de calendario y que los de Parole y Rhythmbox no se sientan cómodos con las nuevas aplicaciones, pero siguen en los repositorios.

En conjunto, la experiencia de uso es muy agradable. Budgie incluye una variedad de temas tanto para quienes gustan de los temas oscuros como de los claros.  Un punto en contra es que el cambio entre ventanas no resulta del todo cómodo.

Si te gustan los escritorios despojados, es una buena opción para tener en cuenta. También lo es si te gustan los accesorios. Los extras de Budgie permiten agregarle funcionalidades de acuerdo con tus necesidades.

Puedes descargarlo desde aquí.


from Linux Adictos https://ift.tt/qW7lAIf
via IFTTT

Identificaron una vulnerabilidad en la biblioteca del algoritmo SHA-3

vulnerabilidad

Si se explotan, estas fallas pueden permitir a los atacantes obtener acceso no autorizado a información confidencial o, en general, causar problemas

Se ha identificado una vulnerabilidad (ya catalogada bajo CVE-2022-37454) en la implementación de la función hash criptográfica SHA-3 (Keccak), ofrecida en el paquete XKCP (eXtended Keccak Code Package).

La vulnerabilidad identificada puede provocar un desbordamiento del búfer durante el procesamiento datos formados. El problema se debe a un error en el código de una implementación específica de SHA-3, no a una vulnerabilidad en el algoritmo en sí.

El paquete XKCP se promociona como la implementación oficial de SHA-3, desarrollado con la ayuda del equipo de desarrollo de Keccak, y se utiliza como base para funciones para trabajar con SHA-3 en varios lenguajes de programación (por ejemplo, el XKCP El código se usa en el módulo Python hashlib, el paquete Ruby digest-sha3 y las funciones PHP hash_*).

Según el investigador que identificó el problema, pudo usar la vulnerabilidad para violar las propiedades criptográficas de la función hash y encontrar la primera y segunda preimágenes, así como determinar colisiones.

El motivo de la falla de segmentación es que los scripts intentarán escribir más datos en un búfer de los que puede contener. Tal vulnerabilidad se conoce como desbordamiento de búfer, que OWASP describe como» probablemente la forma más conocida de vulnerabilidad de seguridad de software «.

Una pequeña variante del código causará un bucle infinito: simplemente reemplace 4294967295 con 4294967296. Tenga en cuenta la similitud con CVE-2019-8741 , otra vulnerabilidad que encontré que afectó el firmware de más de 1.400 millones de dispositivos Apple, que también provocó un bucle infinito.

Además, se anuncia la creación de un exploit prototipo, que permite lograr la ejecución de código al calcular el hash de un archivo especialmente diseñado. Potencialmente, la vulnerabilidad también se puede usar para atacar algoritmos de verificación de firmas digitales usando SHA-3 (por ejemplo, Ed448). Está previsto que los detalles de los métodos de ataque se publiquen más adelante, después de la eliminación generalizada de la vulnerabilidad.

Se supone que este tipo de comportamiento no debe ocurrir en lenguajes «seguros» como Python y PHP, ya que verifican que todas las operaciones de lectura y escritura estén dentro de los límites del búfer. Sin embargo, el problema es que la vulnerabilidad está presente en el lenguaje C «inseguro» subyacente…

Aún no está claro cómo afecta la vulnerabilidad a las aplicaciones existentes en la práctica, ya que para que el problema se manifieste en el código, se debe usar el cálculo de hash cíclico en bloques, y uno de los bloques procesados ​​debe tener un tamaño de aproximadamente 4 GB (al menos 2 ^ 32 – 200 bytes).

Al procesar los datos de entrada a la vez (sin cálculo secuencial del hash por partes), el problema no aparece. Como método de protección más simple, se propone limitar el tamaño máximo de los datos involucrados en una iteración del cálculo hash.

El código vulnerable se publicó en enero de 2011, por lo que se tardó más de una década en encontrar esta vulnerabilidad. Parece ser difícil encontrar vulnerabilidades en las implementaciones criptográficas, a pesar de que juegan un papel fundamental en la seguridad general de un sistema. (¡Quizás la gente ni siquiera esté buscando tales vulnerabilidades, ya que ni esta vulnerabilidad en XKCP ni la vulnerabilidad de Apple mencionada anteriormente son elegibles para ningún programa de recompensas por errores!)

La vulnerabilidad se debe a un error en el procesamiento de bloques de los datos de entrada. Debido a una comparación incorrecta de los valores con el tipo «int», se determina un tamaño incorrecto de los datos pendientes, lo que hace que la cola se escriba fuera del búfer asignado.

En particular, se menciona que al comparar, se utilizó la expresión «parcialBlock + instancia->byteIOIndex«, que, con valores grandes de las partes componentes, condujo a un desbordamiento de enteros. Además, hubo un encasillado incorrecto «(int sin firmar)(dataByteLen – i)» en el código, lo que provocó un desbordamiento en los sistemas con un tipo size_t de 64 bits.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/vfjbXs2
via IFTTT

«¿Por qué usas Linux, si eso no lo usa nadie?». Tengo mis motivos, y son estos

Por qué usas Linux

En 2005, mi mentor en Linux me convenció para que probara un sistema operativo basado en el núcleo. Lo hice en una máquina virtual en Windows XP, y el sistema operativo huésped era Ubunutu 6.06. XP era más bonito, pero aquel Ubuntu era mucho más rápido. Para mi uso, yo quería algo que funcionara, y sobre todo algo que no me pusiera de los nervios con programas que se colgaban o tardaran mucho en ejecutarse. Aquello me lo dio Ubuntu, y a principios de 2006 lo instalé como sistema principal.

Desde entonces, cuando me preguntan algo sobre Windows que no domino, les digo que no estoy acostumbrado, y no lo estoy porque no uso ese sistema operativo como sistema principal. Entre bromas, mis conocidos intentan meterse conmigo, diciendo cosas como que todo es muy complicado y es poco compatible, a lo que yo les respondo con el rendimiento, entre otras cosas. Para mi uso, Linux es lo mejor y más económico.

Pero, ¿Linux es lo mejor?

No todo es tan sencillo como responder sí o no a una pregunta como esta, y mucho menos en un blog como este, pero quisiera ser honesto. Hay que examinar el uso que hace cada uno en un ordenador. Por ejemplo, cuando trato con un gamer reconocido, yo no trato de convencerle diciendo que Linux ofrece un mejor rendimiento ni intento darle otros argumentos. Esa persona necesita un sistema operativo con los juegos, y los desarrolladores suelen cuidar más a los usuarios de Windows.

De los tres sistemas más usados, quedaría hablar un poco sobre macOS. Apple desarrolla buenos sistemas operativos, pero éstos están diseñados para que funcionen sólo en su hardware. Por lo tanto, para poder usar macOS necesitas gastarte cerca de 1000€ para comprar el MacBook más limitado, y si se busca un poco, por ese precio se consigue un portátil ya bastante potente. Por lo tanto, esto quedaría más bien en un Windows vs. Linux.

Mis motivos

El primero, pero quizá no el más importante, lo acabo de mencionar. Linux es un núcleo, y los sistemas operativos basados en él pueden ejecutarse en prácticamente cualquier ordenador del mundo. Hace 6 años me compré un Lenovo con procesador Intel i3 y 4GB de RAM que hoy en día tiene instalado Ubuntu 22.04 y Windows 11, y seguro que adivináis qué mueve mejor. Tiene Windows 11 por si hay algo que no me funciona en Ubuntu, pero últimamente no está siendo así.

Al final, no sé si es más un mérito de Linux o un demérito de Windows. Cuando he entrado en Windows 11 y he intentado hacer cualquier cosa, he tenido que esperar minutos sin saber si estaba trabajando o no. Por ejemplo, entrar a Kodi, intentar acceder al contenido de un addon y ver que se pasa mucho tiempo procesando, es algo que desanima. El mismo ordenador con el mismo hardware, y usando el mismo disco duro aunque en otra partición, hace que se comporte de otra manera; sencillamente funciona.

Además, el proyecto de final de carrera de Linus Torvalds era crear un sistema operativo que pudiera usarse en cualquier ordenador, por lo que añadió y aún hoy en día sigue añadiendo drivers para soportar todo tipo de hardware. ¿Que quiero jugar a títulos de PPSSPP con un DualShock 3? Sin problemas. Tiro de RetroPie e incluso puedo jugar sin el cable. Se puede en Windows, sí, pero, para empezar, RetroPie no existe como tal.

¿Que quiero hacer algo de música? Bueno… para bien o para mal, hace tiempo que he dejado de jugar a ser una estrella del rock.

FOSS

Otro motivo que para mí es secundario (abro paraguas) es evitar monopolios y usar software libre y de código abierto. El código abierto no debe ser tan malo si una compañía como Microsoft lo está mirando tanto de reojo últimamente. Que esté abierto significa, entre otras cosas, que cualquiera puede ver su código, lo que facilita que se descubran malas prácticas como el uso de telemetría o que se encuentren fallos de seguridad. Recientemente se descubrió un problema relacionado con el WiFi en Linux, y en un par de días ya estaban disponibles los parches. Ojo, en un par de días en mi distribución; puede que en otros casos llegara antes, y eso es en parte gracias al código abierto.

Por si fuera poco, tanto Apple como Microsoft deciden cuando un equipo deja de recibir actualizaciones. Mi Lenovo tiene Windows 11, sí, pero porque antes de instalar el sistema operativo hice cambios en el registro. El Ubuntu 22.04 que coexiste con W11 se instaló directamente. El único límite que se suele poner es el de la arquitectura, por lo que mucho tendrán que cambiar las cosas para que no pueda actualizar el sistema operativo.

«¿Por qué usas eso si no lo usa nadie?». Porque me da lo que YO necesito, y lo hace sin pedirme nada y con buen rendimiento. Windows te dará un buen rendimiento, pero si tienes un buen hardware. macOS te dará un buen rendimiento, pero si tienes un buen bolsillo. Linux… sencillamente te lo da.

from Linux Adictos https://ift.tt/nbutR4P
via IFTTT

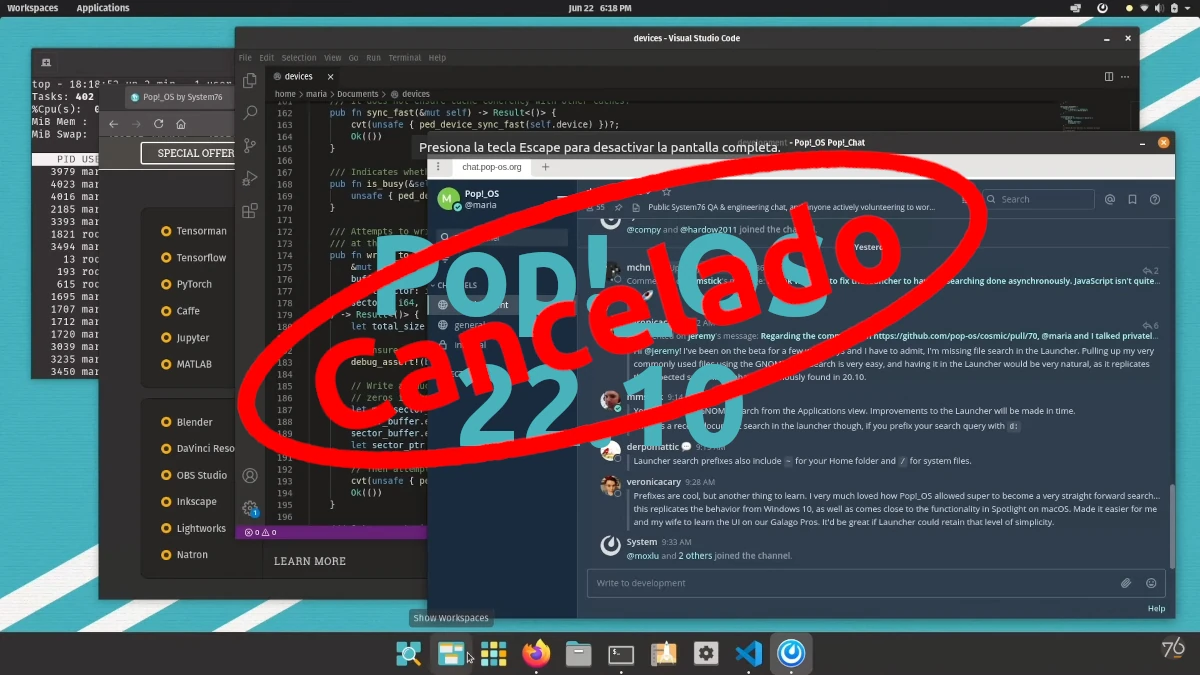
Pop!_OS se saltará una versión para centrarse en la versión Rust de Cosmic

Pop!_OS 22.10 no llegará

Hace poco menos de 24 horas, Canonical lanzó Ubuntu 22.10 y el resto de la familia Kinetic Kudu. Ahora que ya está disponible, las distribuciones basadas en el sistema de Canonical, como elementaryOS o Linux Mint, empezarán a lanzar nuevas versiones de sus sistemas operativos, pero entre ellas no estará Pop!_OS 22.10. Esta noticia no es nueva, ya lleva circulando cerca de un mes, y por ese motivo, porque nadie ha dicho lo contrario en tanto tiempo, ya podemos dar la noticia por válida.

En Reddit, un usuario lanzó la pregunta «¿Pop OS se va a saltar 22.10?», a lo que se le respondió, explicando los motivos, que sí. Además, en la respuesta también se dijo que el ciclo de actualizaciones de seis meses cuesta mucho trabajo, por lo que no se puede descartar la posibilidad de que Pop!_OS 22.10 sea el primero de muchos, o por lo menos el primero de algunas omisiones para mejorar la estabilidad del sistema operativo.

Pop!_OS podría pasarse a un ciclo anual

Vamos a centrar nuestro tiempo de desarrollo en la implementación Rust de COSMIC en lugar de 22.10. Ya desplegamos nuestro propio proceso de habilitación de hardware y retroportamos componentes esenciales como Pipewire, por lo que no es necesario volver a basar Pop en 22.10.

22.10 no es una versión LTS, por lo que si la lanzáramos, nos veríamos obligados a repasar y volver a basar Pop cada seis meses hasta la siguiente LTS en la 24.04. Se necesita mucho esfuerzo para soportar múltiples versiones de Ubuntu, y el ciclo de lanzamiento de 6 meses realmente se come el tiempo de desarrollo y la estabilidad del producto.

Proporcionaríamos un mejor valor invirtiendo más tiempo en la mejora de 22.04 LTS y centrando los esfuerzos en la creación del escritorio COSMIC que hemos previsto. El progreso en COSMIC continúa a un ritmo constante.

El motivo que han dado para saltarse 22.10 es que se van a centrar en la implementación Rust de Cosmic. Del resto del mensaje hay que quedarse en la especie de «queja» o «crítica» al modelo de desarrollo de seis meses, lo que ha motivado rumores que aseguran que van a cambiar el ciclo a uno anual. Después de leer «22.10 no es una versión LTS», creo que hay que ser optimista para pensar que van a lanzar una versión cada año y no una cada dos años, aunque esto puede ser algo puntual.

O a lo mejor, el optimista es el que cree que van a lanzar actualizaciones sólo cada dos años y van a aprovechar el resto del tiempo para pulir lo existente. A Debian le va bien así, y muchos piensan que los lanzamientos buenos de Ubuntu son los que salen en los abriles de los años pares, mientras que los demás son como versiones en las que prueban las novedades que incluirán en la siguiente LTS.

Pase lo que pase en el futuro, Pop!_OS 22.10 no verá la luz.

from Linux Adictos https://ift.tt/g4qLXwz
via IFTTT

Canonical muestra publicidad en el terminal de Ubuntu, y los usuarios se mosquean

Publicidad en la terminal de Ubuntu

A principios de la década de los ’10, Ubuntu era la mejor opción para los usuarios de Linux. No tenía el escritorio más bonito, pero sí era una roca, liviano y personalizable. En octubre de 2010 fue cuando se pasaron a Unity, y muchos vimos como nuestros discretos equipos empezaron a «arrastrarse». Fue un movimiento polémico que deshicieron en Ubuntu 18.04, volviendo a GNOME, pero la polémica y las malas sensaciones no han hecho más que empeorar en los últimos años.

El pasado abril, coincidiendo con el lanzamiento de Jammy Jellyfish, Canonical obligó a todos los sabores oficiales a usar Firefox como paquete snap. Es algo que hizo años antes con Chromium, pero lo del navegador de Mozilla fue más doloroso. Otra decisión que no gustó a los más veteranos fue la de usar su propia tienda de software que da prioridad a los paquetes snap, y además no es compatible con los flatpak. Lo último ha sido añadir publicidad que se puede ver en el terminal.

Publicidad de Ubuntu Pro

La publicidad que se puede ver es la que tenéis en la captura de cabecera. Nos invita a probar la beta de Ubuntu Pro, la cual es descrita como:

Ubuntu Pro, la suscripción ampliada para el mantenimiento de la seguridad y el cumplimiento de la normativa, se ofrece ahora en beta pública para centros de datos y estaciones de trabajo. Canonical ofrecerá un nivel gratuito para uso personal y comercial a pequeña escala, en línea con el compromiso comunitario de la empresa y su misión de hacer que el código abierto sea más fácilmente consumible por todos.

Básicamente, es soporte ampliado para las versiones LTS; no vemos esta publicidad en el recién lanzado Ubuntu 22.10. Lo que se le ha ocurrido a Canonical es añadir esas líneas cuando se ejecutan algunos comandos en el terminal, como sudo apt upgrade. Además, es algo que está apareciendo desde hace pocos días, y sólo cuando se actualiza el paquete «ubuntu-advantajes», el cual, de hecho, ha hecho que se cuelgue una máquina virtual de Ubuntu en donde quería hacer las pruebas. El paquete se puede eliminar, pero no estoy seguro de si lo recomendaría.

¿Suficiente para pasarse a otra distro?

A mí personalmente no me parecería acertado abandonar una distribución que me funciona por un mensaje como este, pero lo cierto es que hay usuarios que están diciendo «hasta aquí». Es probable que el mensaje por sí sólo no sea suficiente para pasarse a otra distribución, pero echando una mirada atrás, Chromium, snap store, Firefox algunos cambios precipitados que hicieron que aplicaciones se cerraran… Hace tiempo que estamos leyendo por la blogosfera Linux que X sistema operativo es «el mejor Ubuntu que se puede tener», siendo la X muchas veces Linux Mint.

Al final, lo cierto es que Canonical está jugando con fuego y aprovechándose de la fama que crió hace años. Mejor que no haga lo que reza la segunda parte del refrán, porque si se echa a dormir… torres más altas han caído. Muchos juntan en la misma frase a Canonical con Microsoft, y ya sabemos que M$ no es una compañía muy bien vista en una comunidad que prefiere la libertad. Veremos qué pasa en el futuro, pero yo ya estoy a la espera del próximo episodio de esta serie.

from Linux Adictos https://ift.tt/CP3Xv9U
via IFTTT

Ya fue liberada la nueva versión de Ubuntu 22.10 «Kinetic Kudu» y estas son sus novedades

ubuntu 22.10

Con nombre en código Kinetic Kudu, esta versión provisional mejora la experiencia

La nueva versión de Ubuntu 22.10 con nombre clave «Kinetic Kudu» acaba de ser lanzada y puesta a disposición de los usuarios en general, siendo esta la última versión estable de la distribucion.

Ubuntu 22.10 «Kinetic Kudu» será una versión de «transición» por lo que el período de soporte es de solo 9 meses, esto no deja de lado el hecho de que «Kinetic Kudu» introduce cambios más notables, las actualizaciones de aplicaciones, entre otras cosas más.

Principales novedades de Ubuntu 22.10 «Kinetic Kudu»

La nueva versión de Ubuntu 22.10 incluye el kernel de Linux 5.19 que trae algunas características bastante interesantes, ademas del soporte para nuevos controladores, mejoras y correcciones. De las caracteristicas que se destacan del kernel 5.19 está el soporte en el programador de tareas para clústeres de CPU que comparten caché L2/L3 (la distribución de tareas entre clústeres traerá más ancho de banda de memoria y disminuirá la contención de caché), la compatibilidad con las instrucciones de Intel® AMX (Advanced Matrix Extensions), compatibilidad con CO-RE que hace que los programas BPF compilados sean más portátiles, un generador de números aleatorios más rápido (el extractor de entropía cambió de SHA1 a BLAKE2s) y soporte para recuperación proactiva en grupos de control de memoria.

Otra de las novedades que se destaca de Ubuntu 22.10 «Kinetic Kudu» es la integración de GNOME 43 con todas las novedades importantes, tales como el nuevo gestor de archivos Nautilus compatible con GTK4, asi como también que se ha simplificado el marcado de archivos para que se ejecuten.

Dentro de los cambios que podremos encontrar de esta nueva versión de Gnome 43 en Ubuntu 22.10 es en la esquina superior derecha. Este es un nuevo menú con accesos directos a la configuración, lo cual es mucho más agradable, pero también más conveniente, porque incluso cambiar los dispositivos de audio se ha hecho más fácil.

Por otra parte, otra de los cambios que se destaca de la nueva versión, es que Pipewire es el sistema de audio predeterminado en Ubuntu 22.10 y la razón de ello es que PipeWire cuenta con menos errores que PulseAudio, una mejor compatibilidad de hardware y un menor uso general de la CPU.

Ademas de ello, tambien podremos encontrar en Ubuntu 22.10 «Kinetic Kudu» que ya se cuenta con el soporte para el formato de imagen WebP, que permite poder visualizar las imágenes en el administrador de archivos y en el visor de fotos nativo.

AppArmor obtuvo soporte para restringir el acceso a espacios de nombres de usuarios sin privilegios. Esto permite que un administrador del sistema configure su sistema para que solo las aplicaciones y los servicios que están limitados por un perfil de AppArmor apropiado puedan usar esta función.

De los demás cambios que se destacan de esta nueva versión de Ubuntu 22.10 «Kinetic Kudu:

  • GNOME Text Editor es el editor predeterminado. Puede instalar gedit y convertirlo en el predeterminado.
  • La aplicación GNOME Books ya no está disponible (se recomienda Foliate como reemplazo)
  • La aplicación To Do ya no se instala de manera predeterminada y tiene un nuevo nombre, «Endeavor».
  • GNOME Terminal sigue siendo la aplicación de terminal predeterminada.
  • Aplicaciones actualizadas como Firefox 104, Thunderbird 102 y Libreoffice 7.4 .
  • Se han portado más aplicaciones a GTK4, en particular Nautilus .
  • Para ejecutar openssh, se habilita un servicio systemd para la activación del socket (iniciando sshd al intentar establecer una conexión de red).
  • Las bibliotecas de clientes SSSD (nss, pam, etc.) se cambiaron al procesamiento de solicitudes de subprocesos múltiples en lugar del análisis secuencial de la cola por un proceso.
  •  Se agregó soporte para autenticación usando el protocolo OAuth2, implementado usando el complemento krb5 y el ejecutable oidc_child.
  • Mesa 22, BlueZ 5.65, CUPS 2.4, NetworkManager 1.40, Pipewire 0.3.57, Poppler 22.08, PulseAudio 16, xdg-desktop-portal 1.15, Thunderbird 102, OpenVPN 2.6.0-pre, Contenedor 1.6.4, Runc 1.1.2, Docker 10.20.16. QEMU 7.0, openvswitch 3.0.
  • Para ejecutar openssh, se habilita un servicio systemd para la activación del socket (iniciando sshd al intentar establecer una conexión de red).

Finalmente si estás interesado en conocer más al respecto sobre este lanzamiento, puedes consultar los detalles dirigiéndote al siguiente enlace. 

Descargar Ubuntu 22.10 «Kinetic Kudu»

Para quienes estén interesados en poder probar la nueva versión de Ubuntu, deben saber que ya se encuentra disponible para su descarga, pero debido a que muchos intentarán descargar la nueva versión, puede que la descarga desde el servidor FTP sea lenta, por lo que llegado el momento te recomiendo optes por realizar la descarga por otro método que no sea descarga directa, como por ejemplo utilizando torrent.

from Linux Adictos https://ift.tt/85wgidr
via IFTTT

Una vulnerabilidad en LibKSBA permite la ejecución de código en GnuPG

vulnerabilidad

Si se explotan, estas fallas pueden permitir a los atacantes obtener acceso no autorizado a información confidencial o, en general, causar problemas

Hace poco se dio a conocer la noticia de que fue identificada una vulnerabilidad crítica (ya catalogada bajo CVE-2022-3515 y que y cuenta con una solución) en la biblioteca LibKSBA, desarrollada por el proyecto GnuPG y que proporciona funciones para trabajar con certificados X.509.

El fallo encontrado provoca un desbordamiento de enteros y la escritura de datos arbitrarios fuera del búfer asignado al analizar ASN .1 estructuras utilizadas en S/MIME, X.509 y CMS.

Lo que hace a la vulnerabilidad tomar el valor de «critico» es que el problema se ve agravado por el hecho de que la biblioteca Libksba se usa en el paquete GnuPG, y la vulnerabilidad podría conducir a la ejecución remota del código del atacante cuando GnuPG (gpgsm) procesa datos cifrados o firmados de archivos o mensajes de correo electrónico usando S/MIME. En el caso más simple, para atacar a una víctima utilizando un cliente de correo que soporte GnuPG y S/MIME, basta con enviar un correo electrónico con un formato especial.

Se ha encontrado un error grave en Libksba , la biblioteca utilizada por GnuPG para analizar las estructuras ASN.1 tal como las utiliza S/MIME. 

La vulnerabilidad también podría utilizarse para atacar servidores dirmngr que descargan y analizan listas de revocación de certificados (CRL) y verifican certificados utilizados en TLS. Un servidor web controlado por un atacante puede llevar a cabo un ataque a dirmngr, mediante la devolución de CRL o certificados especialmente diseñados.

Cabe señalar que los exploits disponibles públicamente para gpgsm y dirmngr aún no se han identificado, pero la vulnerabilidad es típica y nada impide que los atacantes calificados preparen un exploit por su cuenta.

El principal usuario de Libksba es gpgsm , el primo S/MIME de gpg . Allí se utiliza para analizar todo tipo de datos de entrada, en particular, datos firmados o encriptados en archivos o correos. Por lo tanto, se puede lograr fácilmente alimentar a un usuario con datos maliciosos.

Un segundo usuario de Libksba es dirmngr , que es responsable de cargar y analizar las listas de revocación de certificados (CRL) y de verificar los certificados utilizados por TLS (es decir, conexiones https). Montar un ataque es un poco más complejo, pero de todos modos se puede hacer fácilmente usando un servidor web no autorizado para servir un Directorio de claves web, certificados o CRL.

De las partes afectadas por la vulnerabilidad se reportan las siguientes:

  • La mayoría del software que usa versiones de Libksba hasta 1.6.1
  • Todas las versiones de Gpg4win desde la versión 2.0.0 hasta la 4.0.3
  • Todas las versiones de GnuPG VS- Desktop® desde la 3.1.16 hasta la 3.1.24
  • Todos los instaladores de GnuPG para Windows desde la versión 2.3.0 hasta la 2.3.7
  • Todos los instaladores de GnuPG LTS para Windows desde la versión 2.1.0 hasta la 2.2.39

Como ya se mencionó al inicio la vulnerabilidad ya fue solucionada en la versión Libksba 1.6.2 y en las compilaciones binarias GnuPG 2.3.8, ya que desde que se informó del fallo se da un tiempo de gracia para que se puedan realizar las correcciones necesarias antes de su divulgación.

En las distribuciones de Linux, la biblioteca Libksba generalmente se proporciona como una dependencia separada, pero en las compilaciones de Windows está integrada en el paquete de instalación principal de GnuPG.

Cabe mencionar que para los usuarios que ya realizaron las actualizaciones pertinentes, se recomienda que no olviden reiniciar los procesos en segundo plano con el comando «gpgconf –kill all». Ademas, para verificar la presencia de un problema en la salida del comando «gpgconf –show-versions», puede evaluar el valor de la línea «KSBA ….», que debe indicar una versión de al menos 1.6.2.

Las actualizaciones para las distribuciones aún no se han lanzado, pero puede seguir su aparición en las páginas: Debian, Ubuntu, Gentoo, RHEL, SUSE, Arch y FreeBSD. La vulnerabilidad también está presente en los paquetes MSI y AppImage con GnuPG VS-Desktop y en Gpg4win.

Finalmente para quienes estén interesados en poder conocer más al respecto, pueden consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/3yrjHZS
via IFTTT