Dieron a conocer un método para clonar claves de tokens en chips NXP

Investigadores de seguridad de NinjaLab han desarrollado un nuevo ataque de canal lateral (CVE-2021-3011) para clonar claves ECDSA almacenadas en tokens USB basados ​​en chips NXP.

El ataque se demostró para los tokens de autenticación de dos factores de Google Titan basados ​​en el chip NXP A700X, pero teóricamente se aplica a los tokens criptográficos Yubico y Feitian que usan el mismo chip.

El método propuesto permite a un atacante recrear las claves ECDSA almacenadas en el token basándose en los datos obtenidos a través del análisis de la señal electromagnética emitida por el token durante la generación de firmas digitales.

Los investigadores han demostrado que la señal electromagnética se correlaciona con la información de clave efímera de ECDSA, que es suficiente para recuperar la clave secreta mediante técnicas de aprendizaje automático.

En particular, la naturaleza del cambio de señal permite extraer información sobre bits individuales durante la multiplicación por un escalar en operaciones con una curva elíptica.

Para ECDSA, definir incluso unos pocos bits con información sobre el vector de inicialización (nonce) es suficiente para realizar un ataque y recuperar secuencialmente toda la clave privada. Para recuperar la clave secreta en el token de Google Titan, es suficiente analizar unas 6.000 operaciones de firma digital basadas en la clave ECDSA utilizada para la autenticación de dos factores FIDO U2F al conectarse a una cuenta de Google.

Para encontrar debilidades en la implementación del algoritmo ECDSA en chips NXP ECDSA, se utilizó una plataforma abierta para la creación de tarjetas inteligentes NXP J3D081 (JavaCard), que es muy similar a los chips NXP A700X y utiliza una biblioteca criptográfica idéntica, pero al mismo tiempo brinda más oportunidades para estudiar el funcionamiento del motor ECDSA. Para recuperar la clave de JavaCard, fue suficiente analizar unas 4000 operaciones.

Para llevar a cabo un ataque, se debe tener acceso físico al token, es decir el token debe estar disponible para que el atacante lo investigue durante mucho tiempo. Además, el chip está blindado con una pantalla de aluminio, por lo que la carcasa debe ser desmontada, lo que dificulta ocultar los rastros del ataque, por ejemplo, los tokens de Google Titan están sellados en plástico y no se pueden desmontar sin rastros visibles (como opción, se propone imprimir en una impresora 3D de la nueva carcasa).

Se necesitan aproximadamente 6 horas para recuperar la clave de una cuenta FIDO U2F y se requieren aproximadamente 4 horas más para desmontar y ensamblar el token.

El ataque también requiere equipos bastante costosos, que cuestan alrededor de 10 mil euros, habilidades en ingeniería inversa de microcircuitos y software especial que no se distribuye públicamente (la posibilidad del ataque está confirmada por Google y NXP).

Durante el ataque, se utilizó el complejo de medición Langer ICR HH 500-6 utilizado para probar microcircuitos para la compatibilidad electromagnética, el amplificador Langer BT 706, el micromanipulador Thorlabs PT3/M con una resolución de 10 μm y el osciloscopio de cuatro canales PicoScope 6404D.

Como método implementado en el lado del servidor para la protección parcial contra el uso de tokens clonados para la autenticación de dos factores, se propone utilizar el mecanismo contador descrito en la especificación FIDO U2F.

El estándar FIDO U2F implica inicialmente la presencia de un solo conjunto de claves, lo que se debe al hecho de que el protocolo admite solo dos operaciones básicas: registro y autenticación.

En la etapa de registro, se genera un nuevo par de claves, la clave privada se almacena en un token y la clave pública se transmite al servidor.

La operación de autenticación del lado del token crea una firma digital ECDSA para los datos transmitidos por el servidor, que luego se pueden verificar en el servidor utilizando la clave pública. La clave privada siempre permanece en el token y no se puede copiar, por lo que si es necesario vincular un nuevo token, se crea un nuevo par de claves y la clave anterior se coloca en la lista de claves revocadas.

Fuente: https://ninjalab.io

from Linux Adictos https://ift.tt/3osmzNQ
via IFTTT
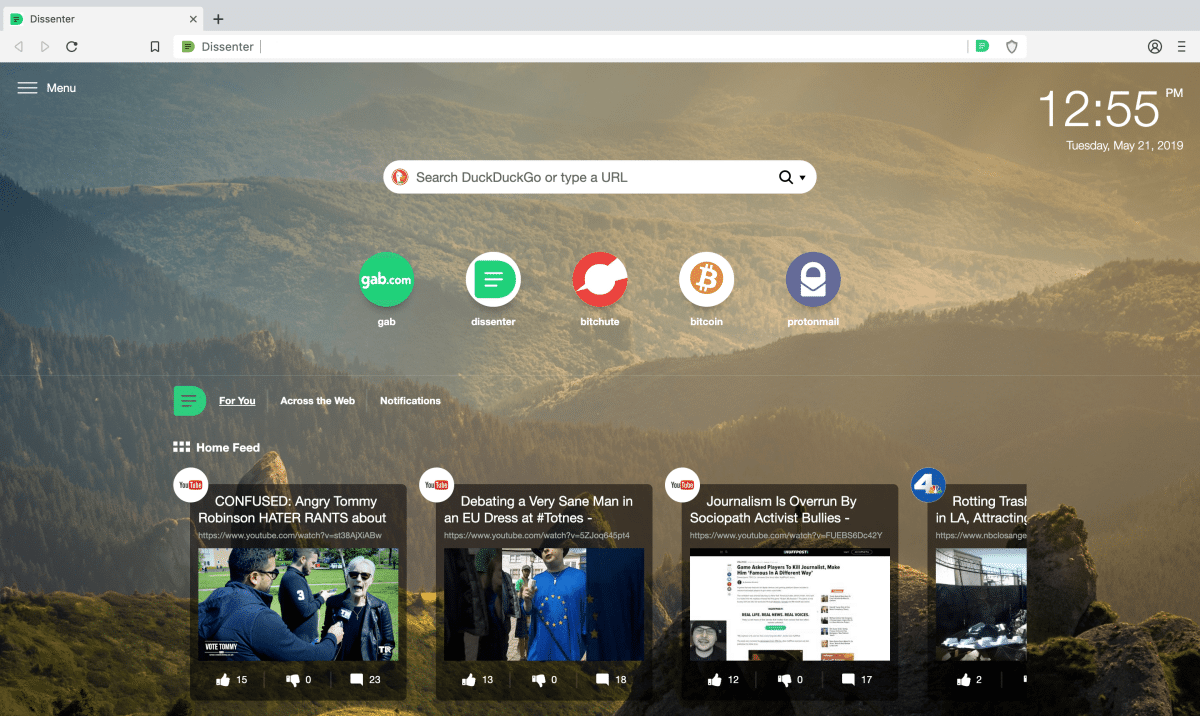
Dissenter, el navegador de Gab basado en Brave que pretende luchar contra la censura

Dissenter

Siendo sincero, he estado un rato pensando si publicar este artículo o no. Pero, ¿por qué va a ser algo malo? Siempre se ha dicho: en internet podemos encontrar lo mejor y lo peor, desde información que nos salve la vida hasta contenido ilegal del peor que nos podamos imaginar, pero no podemos negar que se puede censurar mucho, y entre ello las opiniones e información de mucha gente. Por ese motivo nació Dissenter, y aquí os vamos a hablar un poco de él.

¿Qué es Dissenter? Para entenderlo, tenemos que echar una mirada atrás en el tiempo, y siguiendo con la sinceridad, tengo que decir que yo lo he hecho fijándome en este artículo que yo voy a intentar resumir un poco. Dissenter empezó como una extensión para navegadores, como Firefox y Chrome. La traducción es «disidente», y disidir, según la RAE, es «Separarse de la común doctrina, creencia o conducta». En un principio, la extensión servía para comentar cualquier contenido, ofreciera la opción o no, y eso podía ser un problema si los usuarios eran un poco, digamos, brutos.

Tras la eliminación de la extensión nación el navegador Dissenter

Gab es una red social muy parecida a Twitter. En vez de Tweets, compartimos Toots, el primero es el sonido que hace un pájaro (pío) en el segundo sería el que hace un elefante. Su filosofía es que no exista la censura, y todos podemos imaginar lo bueno y lo malo que tiene esto, pero así es y esa es su razón de ser. Hace unos años, tanto Google, como Apple y otras grandes tecnológicas los dejaron «colgados», por lo que tuvieron que dar un paso al frente y conseguir sus propios servidores.

Con la lección bien aprendida, y con la extensión eliminada de las tiendas, los dueños de Gab decidieron lanzar su propio navegador, y ésto también fue un problema. Resulta que está basado en Brave, en sus políticas de privacidad e intentando dejar de lado a las grandes tecnológicas, pero al CEO de Brave no le hizo ninguna gracia que se creara un navegador a partir del suyo, diciendo que «Dissenter es sólo una extensión». Pero Brendan Eich no puede hacer nada al respecto, ya que su navegador usa código abierto y también es de código abierto.

Las grandes tecnológicas quieren control total. ¿Es la única y mejor opción?

Sorprende un poco un dato: todos los problemas de Gab vienen por un atentado. En resumidas cuentas, Gab colaboró con el FBI, pero no les hizo gracia que el terrorista usara su plataforma para organizarse. Una impresión personal e intransferible: ¿no es mejor que exista una red social sin censura que colabore con el FBI que otras censuradas que no se conocen y, por lo tanto, no se pueden controlar? Porque lo que se publica en Gab es público, por lo que, creo, el problema no es el terrorismo, sino el control y la censura. Es mi opinión. Para el que esté pensando «¿y los privados?», pues decir que no atacan a Signal, por ejemplo, como están atacando a Gab, por algo será. ¿Miedo a que cierta información se difunda públicamente? No sé.

Por ese motivo, sus dueños decidieron ya no sólo usar sus propios servidores, sino también crear su navegador web y otros servicios como Gab TV, una especie de YouTube en el que, en teoría, tampoco hay censura, insisto, con lo bueno y lo malo que esto puede tener.

Y qué ofrece el navegador en sí

Como hemos mencionado, Dissenter es una especie de Brave, con bloqueador de publicidad, control de cookies, controles de fingerprinting y, bueno, es que para casi todo es un Brave. También tiene instalada por defecto la extensión, por lo que yo resumiría diciendo que Dissenter Browser es un navegador basado en Chromium, concretamente, y mucho, en Brave, con la extensión para comentar cualquier cosa que de otra manera no se puede usar y que ha sido creado para asegurarse de que nadie le pone palos en la rueda, ni ahora ni el el futuro.

¿Es esto suficiente para usar un navegador? Yo ahí ya no entro, pero al final me he decidido a escribir este artículo porque hasta Mozilla ha publicado un comunicado básicamente asegurando que hay que tomar medidas más drásticas, por lo que no podemos estar 100% seguros de que de un momento a otro intenten dar algún paso que no nos guste.

Cómo instalar Dissenter

Dissenter está disponible para Linux, macOS y Windows desde su página web de descargas. Los usuarios de Linux lo tenemos disponible en paquetes RPM y DEB, y también podemos conseguir su código desde GitHub. Si usas un sistema operativo basado en Arch Linux, está en AUR.

from Linux Adictos https://ift.tt/3qaIYQ3
via IFTTT

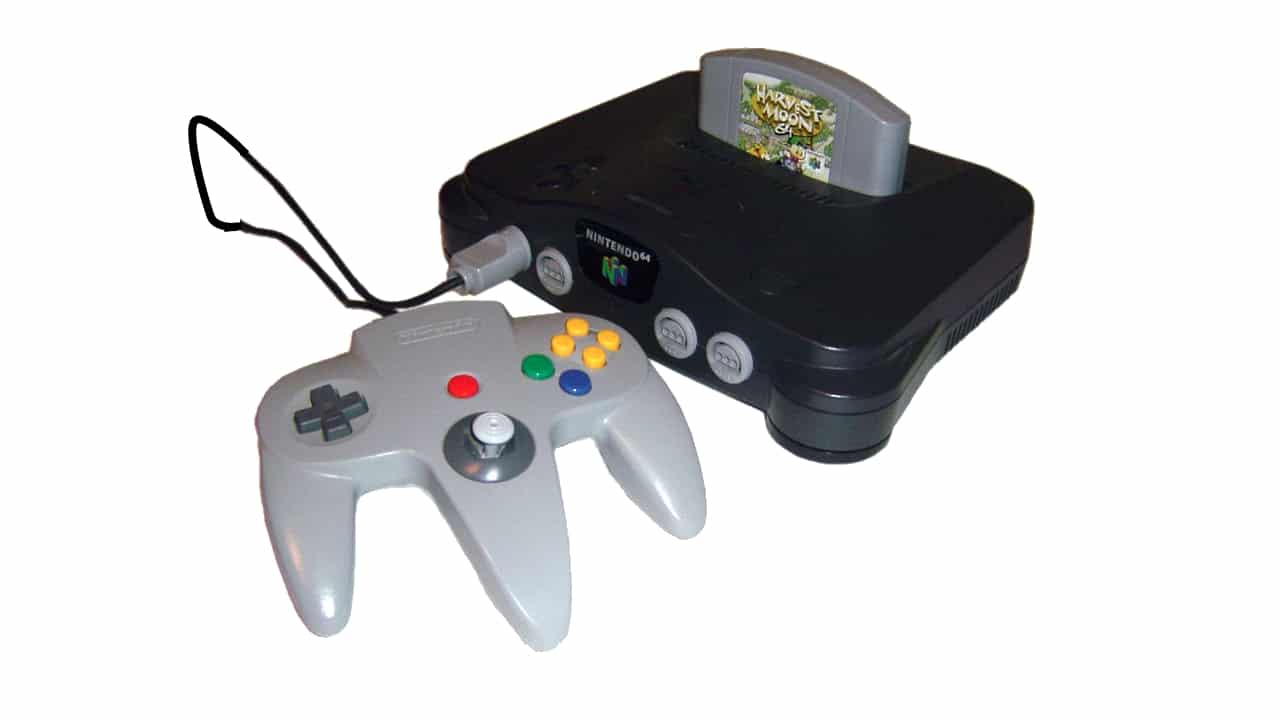
¿Se puede instalar Linux en una Nintendo 64?

Nintendo 64 Linux

Seguro que recuerdas la Nintendo 64, incluso si no te gustan las videoconsolas. Y es que fue una de las consolas más populares de hace unos años. Fue la cuarta producida por Nintendo y desarrollada para suceder a la también exitosa Super Nintendo. El objetivo de esta consola era competir con la PlayStation de Sony y con la Sega Saturn. Para ello, crearon un formato de consola de sobremesa bastante interesante, con soporte para cartuchos de 64MB (512 Mbit) y una CPU NEC VR4300 de 64-bit a 93.7Mhz.

Pues bien, independientemente de la historia de esta consola que todos conocéis, debes saber que, como a tantos otros dispositivos, se le puede instalar Linux. Y ahora existe un nuevo port actualizado para esta consola. Así que si tienes aún una Nintendo 64 funcional y quieres experimentar un poco con ella, este artículo te va a interesar…

Ente una de las cosas extrañas que ha dejado 2020 hemos tenido un nuevo port Linux para Nintendo 64. Sucedió a finales de diciembre, mientras todo ese ruido mediático por la pandemia y por otras cuestiones políticas que estaban sucediendo no dejaba escuchar nada más que eso.

El desarrollador de este proyecto es Lauri Kasanen, y parece que no se ha basado en ninguno de los dos intentos anteriores de port para Linux. Kasanen también hizo comentarios acerca de si se debía fusionar este port o no, dado que se trata de una plataforma antigua y de un nicho muy reducido y no tendría mucho sentido que fuese aceptada la solicitud de fusión. Es más algo para algunos entusiastas, un reto… pero no deja de ser un proyecto sorprendente.

El motivo por el que Kasanen ha creado este port para Nintendo 64 lo ha explicado él mismo: «Tener Linux disponible hace que sea más fácil portar emuladores y juegos de consola. […] Y lo más importante, porque puedo hacerlo.«.

También debes saber que este port no necesita de una distribución especial o completa, sino que simplemente permite que el kernel Linux se pueda iniciar en la Nintendo 64. Y si te interesa, conocer más, puedes encontrar el cargador de arranque en GitHub y el archivo README.

from Linux Adictos https://ift.tt/3hZsTKa
via IFTTT

La decadencia de Mozilla. Un proceso ya imparable

La decadencia de Mozilla

La decadencia de Mozilla es un proceso ya imparable. El año pasado escribí sobre como la corrección política reemplazaba como objetivo a la excelencia técnica, y,  los acontecimientos de la semana pasada destruyeron todas mis esperanzas de que las cosas cambiaran.

Voy a hacer la aclaración de siempre. Este no es un post a favor o en contra de determinado político. Es un post a favor de los principios con los que nació la web.

El Ministerio de la Verdad de la señora Baker

Mitchell Baker es la presidenta de la Fundación Mozilla y la máxima ejecutiva de su brazo comercial la Corporación Mozilla. En el blog oficial de la Fundación, escribió:

…Por supuesto, la cuestión de cuándo se debe banear a un jefe de estado es crítica, entre muchas otras que deben ser abordadas. ¿Cuándo deberían las plataformas tomar estas decisiones? ¿Ese poder de decisión es sólo suyo?

Hasta acá vamos bien. Salvo un detalle. Las plataformas no deberían poder banear a nadie permanentemente hasta que un juez lo autorice.

Pero por muy censurables que sean las acciones de Donald Trump, el uso desenfrenado de Internet para fomentar la violencia y el odio, y reforzar la supremacía blanca se trata de algo más que de una personalidad. Donald Trump no es ciertamente el primer político que explota la arquitectura de Internet de esta manera, y no será el último. Necesitamos soluciones que no empiecen después de que se haya hecho un daño incalculable.

Observen que la señora Baker no dice nada de los tuiteros negros que llaman a tomar acciones violentas de represalia contra los blancos ni el mensaje de odio de mujeres que consideran que todo varón heterosexual es un violador.

Su post continúa

Cambiar estas peligrosas dinámicas requiere más que sólo el silenciamiento temporal o la eliminación permanente de los malos actores de las plataformas de medios sociales.

También se deben tomar acciones adicionales precisas y específicas:

Veamos cuáles son esas medidas.

  • Informar quién paga por los anuncios, cuánto paga y a quién se dirigen.
  •  Hacer públicos los algoritmos de la plataforma para que saber cómo y qué contenido se está amplificando, a quién, y el impacto asociado.
  • Activar por defecto las herramientas que advierten sobre información falsa.
  • Trabajar con investigadores independientes en el estudio del impacto de las plataformas en las personas y nuestras sociedades.

Conozco un par de dictaduras que seguramente aprobaran las «medidas de transparencia» de la señora Mitchell. Por otro lado ¿Cuál es el criterio para determinar que algo es falso?

Se me ocurrió una idea loca ¿Y si mejor educamos a la gente para que sepa distinguirlo por si misma?

La decadencia de Mozilla ¿Y por casa como andamos?

Hasta ahora, las ideas de Baker pueden ser discutibles, aunque bien intencionadas. Pero, echemos un vistazo al trabajo por el que le pagan con los generosos aportes de Google a la Fundación.

En el mercado general va tercero cómodo detrás de Chrome y Apple

Chrome: 63,38%

Safari: 19.25%

Firefox:  3.77%

El recién llegado Edge ya tiene 3.08%

En el creciente mercado de los dispositivos móviles, la cosa empeora. Tanto en tabletas como en móviles, Firefox es el navegador menos utilizado  y no llega al 1%.

Bueno, dirán ustedes. Al menos la señora Baker será genial con sus empleados. Veamos:

No solo se las arregló para despedir a 250 empleados durante la pandemia (Mientras el uso de Internet crecía) además, anunció una restructuración que en ninguna parte hablaba de la reducción de las compensaciones a los ejecutivos. Este es un gráfico de la evolución de las compensaciones a los directivos y la de la participación en el mercado del año 2018.

Para terminar. un detalle menor, pero que ilustra el doble discurso.

El año pasado publicaron esto:

Facebook tiene un gran problema con el discurso de odio y la desinformación en su plataforma. A pesar de los grupos que lo llaman a tomar medidas, incluyendo a Mozilla, aún no ha hecho cambios.

Pero Facebook tiene un talón de Aquiles: el 99% de sus 70 mil millones de dólares de ingresos provienen de los anunciantes.

Estamos llamando a los pares de Mozilla – compañías tecnológicas y compañías que dependen fuertemente de Internet en su negocio principal – que están entre los principales anunciantes de Facebook para sacar sus anuncios de Facebook incluyendo a Amazon, Uber, Samsung, Disney y Apple.

Necesitamos tu ayuda para animarles a unirse al creciente movimiento contra los discursos de odio y la desinformación en línea. ¿Puedes enviar un tweet diciéndole a las compañías que se unan a #StopHateForProfit?

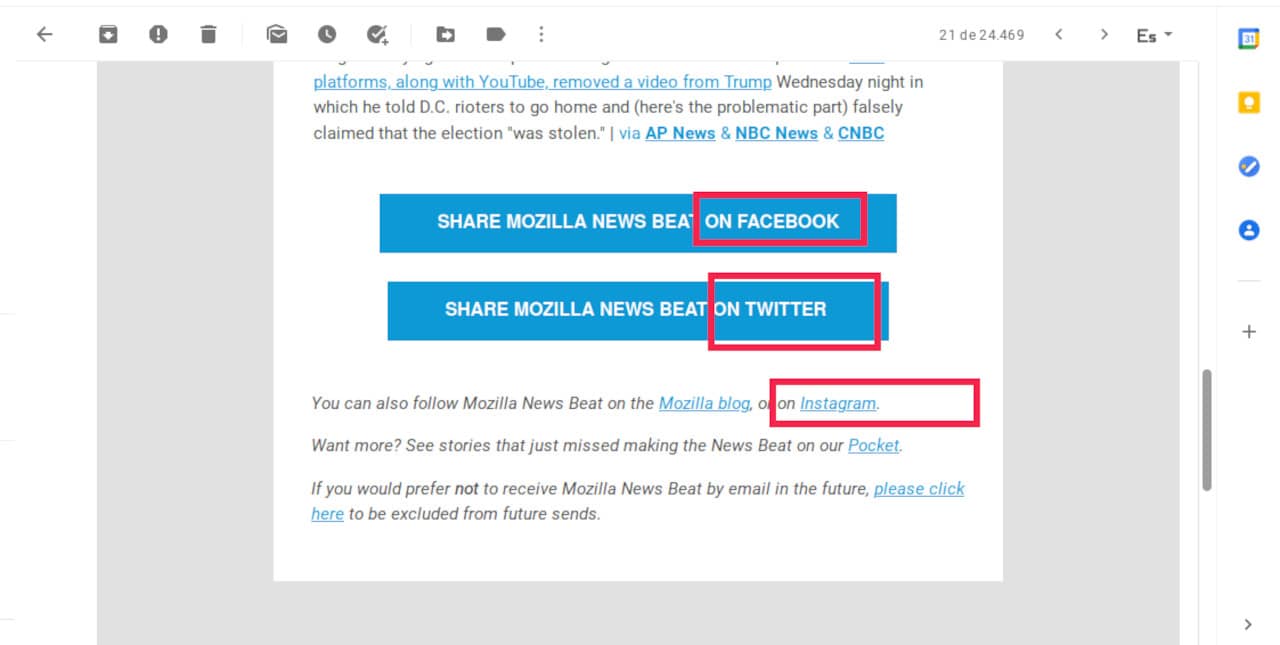
Observen la captura de pantalla de su última newsletter.

Mientras lanza una campaña para boicotear a presidentes elegidos democráticamente (nos gusten o no) la Fundación Mozilla propone medidas que permitirán a las dictaduras perseguir opositores. Mientras se queja de las redes sociales, incitan a sus usuarios a utilizarlas y se cuidan muy bien de estimular el uso de las alternativas de código abierto que garantizan la privacidad y la neutralidad de la red.

Claro que por lo que parece, ninguna de las dos cosas le interesan ya a Mozilla.

from Linux Adictos https://ift.tt/3i0HMfs
via IFTTT

Pass, un administrador de contraseñas Cli

Si eres de los amantes de los administradores de contraseñas o ves en ellos un uso funcional, déjame decirte que el siguiente administrador de contraseña puede que se sea de tu agrado.

El administrador de contraseñas del cual te voy a hablar el dia de hoy tiene como nombre «Pass» y este es un administrador de contraseñas inspirado en la filosofía Unix que tiene una interfaz de línea de comandos y utiliza GnuPG para el cifrado y descifrado de contraseñas almacenadas.

Además, se menciona en el sitio web oficial de la aplicación que estos archivos cifrados pueden organizarse en jerarquías de carpetas significativas, copiarse de un ordenador a otro y, en general, manipularse mediante utilidades de gestión de archivos de línea de comandos estándar.

Pass hace que la administración de estos archivos de contraseñas individuales sea extremadamente fácil. Todas las contraseñas se almacenan en ~/.password-store y la aplicación proporcionan algunos comandos agradables para agregar, editar, generar y recuperar contraseñas.

Es un script de shell muy corto y sencillo. Es capaz de poner temporalmente contraseñas en su portapapeles y rastrear los cambios de contraseña usando git.

Puede editar el almacén de contraseñas utilizando comandos ordinarios de shell de Unix junto con el passcomando. No hay formatos de archivo originales o nuevos paradigmas que aprender. Hay finalización de bash para que pueda simplemente presionar la pestaña para completar nombres y comandos, así como completar para zsh y fish disponible en la carpeta de finalización . La comunidad muy activa ha producido muchos clientes y GUI

Un archivo de contraseña puede contener texto adicional, como el nombre de usuario, la dirección de correo electrónico, comentarios o cualquier cosa que desee el usuario, ya que los archivos de contraseña no son más que archivos de texto encriptados.

De las principales características de Pass se destacan las siguientes:

  • Cuenta son soporte para diferentes clientes que incluyen interfaces gráficas multiplataforma para otras plataformas, clientes para Windows, Android, iOS, una extensión de Firefox, una interfaz de usuario interactiva, etc.
  • Cuenta con soporte de autocompletado en Bash
  • Cuenta con soporte de integración de Git
  • Soporte para extensiones
  • Permite importar contraseñas de otros administradores de contraseñas, incluidos LastPass, KeepassX, Keepass2 CSV y XML, CVS, 1Password y KWallet
  • Soporte par la generación de contraseñas
  • Cuenta con varias interfaces gráficas de usuario (GUI) disponibles, como QtPass para Linux,  Windows, MacOS o Password Store para sistemas operativos Android.

En cuanto a una funcionalidad que se considera bastante importante en los administradores de contraseñas es el sistema de sincronización con el cual no cuenta Pass, pero para ello cuenta con soporte para Git para poder tener una sincronización utilizando el sistema de control de versiones. La funcionalidad Git incorporada también permite el seguimiento automático del historial de versiones del almacén de contraseñas.

¿Como instalar el administrador de contraseñas Pass en Linux?

Para los que estén interesados en poder instalar esta utilidad en sus sistemas, deben saber que Pass se encuentra dentro de los repositorios de las principales distribuciones de Linux.

Por ejemplo, para los que son usuarios de Debian, Ubuntu o distribuciones derivadas de estas, pueden instalar la aplicación desde la terminal ejecutando el siguiente comando:

sudo apt-get install pass

Mientras que para los que son usuarios de Fedora, RHEL, CentOS o cualquier otra distribución derivada de estos, pueden realizar la instalación tecleando el siguiente comando:

sudo dnf install pass

Ahora, si son usuarios de Arch Linux, Manjaro o cualquier otra distribución derivada de Arch Linux, pueden instalar la aplicación ejecutando:

sudo pacman -S pass

Además de que también existe un paquete QT de la aplicación, el cual se puede instalar con:

sudo pacman -S qtpass

En cuanto a los que son usuarios de opensuse, la instalación la pueden realizar tecleando:

sudo zypper install pass

Finalmente, en cuanto al uso de la aplicación pueden consultar la información al respecto asi como también la configuración de Pass y el manual de usuario directamente desde su sitio web.

El enlace es este.

from Linux Adictos https://ift.tt/3q0MmwQ
via IFTTT

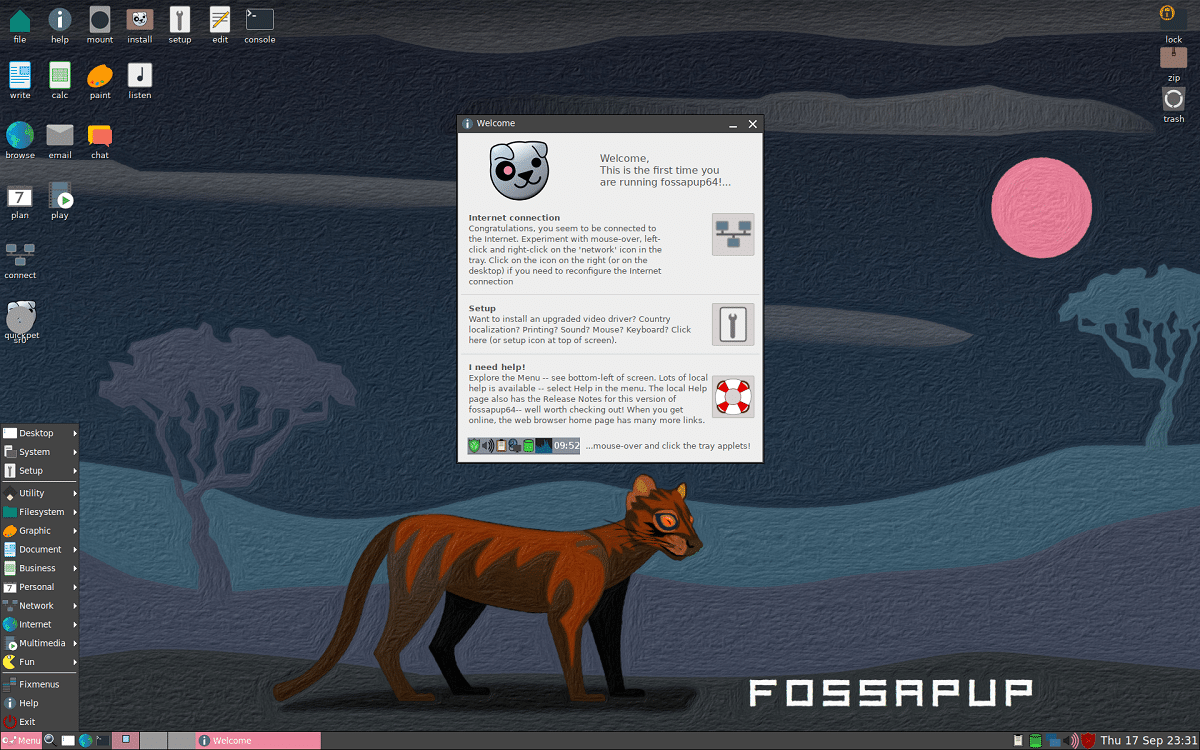
Slacko64 Puppy 7.0 llega con mejoras, soporte para UEFI y mas

Después de cuatro años de la última actualización importante, se dio a conocer el lanzamiento de la nueva versión de la distribución minimalista Slacko Puppy 7.0 la cual utiliza la base del paquete Slackware y tecnologías Puppy Linux como el sistema de compilación Woof-CE.

La distribución se destaca por ser totalmente compatible con Slackware Linux, pero también permite instalar paquetes PET especialmente diseñados para Puppy Linux.

Sobre Slacko64

La distribución utiliza el administrador de ventanas JWM y el administrador de archivos Rox Filer. La entrega incluye un conjunto de configuradores GUI (Puppy Control Panel) y widgets (Pwidgets – reloj, calendario, RSS, estado de conexión, etc.) desarrollados en las profundidades del proyecto Puppy.

La interfaz de las aplicaciones Puppy estándar, como Pmusic y Pequalizer, se crea utilizando una versión rediseñada del programa GtkDialog.

Para configurar la red mediante canales de comunicación alámbricos e inalámbricos, se utiliza el configurador propio Frisbee Network Manager, además de que la entrega también incluye los clásicos configuradores Simple Network Setup y Network Wizard.

Sobre Slacko64 Puppy 7.0

En esta nueva versión de la distribución la base está sincronizada con Slackware 14.2 y los repositorios de Salix.

Además en el lado del software, se han actualizado los navegadores Firefox ESR y ha enviado la herramienta Samba de forma predeterminada para compartir archivos entre Windows y Linux.

Otro cambio importante que se destaca de la nueva versión es el soporte para arrancar en sistemas UEFI y junto con el cual también se agregó un nuevo instalador FrugalPup, que admite la instalación en sistemas con UEFI y BIOS, así como la capacidad de instalar el sistema no solo en un disco duro, sino también en unidades externas USB y SD/MMC.

En esencia, Slacko64 Puppy 7.0 ahora incluye nuevos kernels LTS Linux de la serie 4 y Joe’s Window Manager 2.3.6 (JWM) aun que si el usuario desea cambiar sus núcleos en Puppy, también se puede usar el nuevo y mejorado script «change_kernels».

Y se ha propuesto una nueva combinación de colores, se han actualizado los iconos y se ha optimizado la interfaz de usuario.

De los otros cambios clave que se destacan de esta nueva versión, se destacan los siguientes:

  • Mejoras en el programa de firewall gráfico
  • Mejoras en la interfaz de usuario gráfica y de iconos en todo el sistema
  • Disponibilidad de Seamonkey en el repositorio de Slackware (32 bits y 64 bits)
  • Ffmpeg y programas de apoyo, incluidos Pmusic y Mplayer
  • Soporte experimental para herramientas UEFI, efivarfs, efivar, mokutil, sbsigntool
  • Posibilidad de arrancar desde archivos ISO desde un disco duro o dispositivo USB usando Super
  • Grub2El administrador de ventanas JWM se ha actualizado a la versión 2.3.6.
  • Se ofrece una nueva versión de Firefox ESR como navegador principal. Seamonkey también está disponible en los repositorios y hay un script para instalar el navegador Vivaldi.
  • Programa GUI mejorado para configurar el filtro de paquetes.
  • El paquete básico incluye el paquete Samba.
  • Evince se utiliza para ver PDF.

Finalmente, si estás interesado en conocer más al respecto sobre esta nueva versión, puedes consultar los detalles en el anuncio oficial. El enlace es este.

Descargar Slacko64 Puppy 7.0

Para quienes estén interesados en poder descargar la nueva versión de esta distribución para su dispositivo, podrán hacerlo directamente desde la página de descarga de en donde podremos encontrar las imágenes del sistema preparadas tanto para sistemas de 32 bits como para sistemas de 64 bits.

Hay que tomar en cuenta que Slacko64, es de las pocas distribuciones de Linux que aún brindan soporte para 32 bits, además de que no requiere de muchos recursos para su ejecución:

  • Para 32 bits: procesador de 1 GHz (P4 o modelo posterior AMD K7), 512 MB de RAM y acceso a CD de arranque, arranque USB o acceso a arranque de red.
  • Para 64 bits: procesador de 1,6 GHz (IA64 o amd64), 1 GB de RAM y acceso a CD de arranque, arranque USB, arranque mmc/sdcard o acceso a arranque de red. 

En cuanto a la herramienta que puedes utilizar para grabar la imagen del sistema, puedes hacer uso de Etcher la cual es una herramienta multiplataforma o directamente en Linux desde la terminal con ayuda del comando DD o alguna que ustedes consideren pertinente.

El enlace de descarga es este.

from Linux Adictos https://ift.tt/2LCIXWp
via IFTTT

Zoom está desarrollando servicios de correo electrónico y calendario


Zoom

Hace ya varios dias se dio a conocer la noticia de que Zoom Video Communications Inc (mejor conocido como Zoom) busca crear más competencia para Google y Microsoft Corp en el mercado de la productividad.

La decisión detrás de Zoom de expandir sus servicios en línea probablemente se base en dónde quiere estar la compañía en los próximos años. En primer lugar, es probable que la empresa tenga la intención de crear su propio conjunto de servicios, de modo que ofrezca más que solo videollamadas.

Al expandirse para incluir sus propias versiones de programas web populares, podrá ofrecer servicios que complementan directamente sus funciones de video y brindan una experiencia más fluida, especialmente para las empresas

Según fuentes que hablaron con The Information para un informe publicado, Zoom está desarrollando su propio servicio de correo electrónico basado en la web y también es posible que pueda lanzar una herramienta de calendario adjunta.

Los informantes no divulgaron mucha información sobre la oferta del calendario. Sin embargo, sí compartieron algunos detalles sobre las ambiciones de Zoom de enfrentarse a Gmail y Outlook.

Según los informes, la compañía está buscando lanzar una versión inicial de su servicio de correo electrónico a principios de 2021 con el objetivo de brindar una experiencia de «próxima generación» para los usuarios. No está claro exactamente en qué se diferenciaría la oferta de los servicios de correo electrónico tradicionales.

Sin embargo, existen algunos ejemplos de servicios que intentan darle un nuevo giro a la fórmula habitual del correo electrónico. La startup Spike, respaldada por empresas de riesgo, por ejemplo, ha reemplazado la bandeja de entrada con una interfaz similar a WhatsApp que muestra los correos electrónicos como mensajes de chat.

Aquí hay más información del informe, que citó fuentes anónimas cercanas a las discusiones internas de Zoom sobre el asunto:

El objetivo de Yuan de desarrollar servicios de correo electrónico y calendario es parte de una estrategia para competir con Microsoft y Google por grandes clientes corporativos, dijeron las personas. Si bien Zoom ha integrado su servicio de video con ofertas de correo electrónico y calendario de otros proveedores, los altos ejecutivos de Zoom han discutido cómo tener una colección más amplia de aplicaciones ayudaría a la compañía a lanzar una red más amplia para los usuarios comerciales. Dirigirse a esos clientes también aumenta la importancia de desarrollar una aplicación de calendario, ya que el correo electrónico y los calendarios a menudo se usan en conjunto, dijo una de las personas.

La compañía ya ha buscado ampliar la utilidad de su plataforma mediante el lanzamiento de integraciones que permiten a los usuarios acceder fácilmente a herramientas de software populares como Asana, Dropbox y Coursera desde Zoom. Las integraciones son una clara señal de que Zoom quiere expandir su identidad más allá de las videoconferencias, dijo Raúl Castañón-Martinez, analista de investigación senior de 451 Research, parte de S&P Global Market Intelligence.

Los informantes de The Information advirtieron que Zoom aún podría decidir abandonar el proyecto. Pero si la compañía finalmente opta por ingresar a las categorías de correo electrónico y calendario, sus entradas en el mercado podrían crear más competencia para sus rivales Microsoft y Google, que operan dos de los servicios de correo electrónico más populares del mundo y que también ofrecen herramientas de calendario como parte de sus paquetes de productividad.

Llevar más productos al mercado puede poner a Zoom en una mejor posición para sostener el impresionante crecimiento que ha experimentado desde entonces durante el año pasado. Las ventas de la compañía se triplicaron con creces el último trimestre, superando los $ 777 millones, y emitió una guía que proyecta ingresos de hasta $ 2.58 mil millones para el año fiscal 2021.

Zoom ya ha iniciado el proceso de expansión de su cartera de soluciones para crear nuevas fuentes de ingresos. En octubre, la compañía debutó con OnZoom , una plataforma para albergar eventos en línea que actualmente está disponible sin cargo para los usuarios de Zoom que pagan, pero que los ejecutivos insinuaron que podría monetizarse en el futuro a través de una tarifa aplicada a la venta de boletos.

Fuente: https://www.theinformation.com/

from Linux Adictos https://ift.tt/2MPvxa5
via IFTTT

Twitter suspendio permanentemente la cuenta de Donald Trump

Hace poco compartimos aquí en el blog la noticia de que diferentes redes sociales habían tomado la decisión de suspender temporalmente las cuentas del actual presidente de los estados unidos «Donald Trump» y entre las cuales se encuentra Twitter.

Y es que no es la primera vez que Twitter hace algo asi, ya que en los últimos meses, Twitter ha intervenido gradualmente en la cuenta de Donald Trump, primero colocando etiquetas para calificar sus acusaciones, a veces enmascarando algunos de sus mensajes por defecto.

Tras los hechos del 6 de enero, cuando los alborotadores irrumpieron en el Capitolio de los Estados Unidos, animados por los comentarios de Donald Trump, Twitter dio un paso más al bloquear la cuenta de Donald Trump durante 12 horas.

Esta vez, Twitter ha decidido suspender permanentemente la cuenta de Donald Trump. En un post, la red social indica:

“Después de una cuidadosa consideración de los Tweets recientes de la cuenta @realDonaldTrump y el contexto que los rodea, en particular la forma en que se reciben e interpretan dentro y fuera de Twitter, hemos suspendido permanentemente la cuenta debido al riesgo de incitación a violencia.

“En el contexto de los horribles eventos de esta semana, dejamos en claro el miércoles que más violaciones de las reglas de Twitter potencialmente resultarían en este curso de acción. Nuestro marco de interés público existe para permitir que el público escuche directamente a los funcionarios electos y líderes mundiales. Se basa en el principio de que las personas tienen derecho a exigir responsabilidades al poder.

“Sin embargo, dejamos claro hace años que estas cuentas no están del todo por encima de nuestras reglas y no pueden usar Twitter para incitar a la violencia, entre otras cosas. Seguiremos siendo transparentes sobre nuestras políticas y su aplicación ”.

El 8 de enero de 2021, el presidente Donald J. Trump tuiteó:

“Los 75.000.000 de Great American Patriots que votaron por mí, AMERICA FIRST y Make AMERICA GREAT AGAIN, tendrán una voz gigante que resonará en el futuro. No serán despreciados ni tratados injustamente de ninguna manera ”. Poco después, el presidente tuiteó: “A todos los que han preguntado, no iré a la inauguración el 20 de enero. «

Debido a las tensiones en curso en los Estados Unidos y la reanudación de la conversación global sobre las personas que irrumpieron violentamente en el Capitolio el 6 de enero de 2021, Twitter sintió que estos dos Tweets deberían leerse en el contexto de los eventos. más amplio en el país y tener en cuenta que las declaraciones del presidente pueden ser utilizadas para movilizar a diferentes públicos, incluso para incitar a la violencia “como ha sido el caso en las últimas semanas”.

«Después de evaluar el lenguaje de estos Tweets contra nuestra política de Glorificación de la violencia, hemos determinado que estos Tweets violan la Política de Glorificación de la violencia y que el usuario @realDonaldTrump debe ser suspendido de inmediato de forma permanente Servicio «.

¿Cómo llegó Twitter a esta conclusión? La red social explica:

“Hemos evaluado los dos Tweets mencionados anteriormente como parte de nuestra política de glorificación de la violencia, que tiene como objetivo evitar la glorificación de la violencia que podría inspirar a otros a reproducir actos de violencia. y determinó que era muy probable que alentaran e inspiraran a las personas a replicar los actos criminales que tuvieron lugar en el Capitolio de los Estados Unidos el 6 de enero de 2021.

“Esta determinación se basa en varios factores, que incluyen:

La declaración del presidente Trump de que no asistirá a la toma de posesión es recibida por varios de sus partidarios como una confirmación más de que la elección no fue legítima y se ve como un rechazo de su afirmación anterior hecha a través de dos tuits de su subjefe de personal, Dan Scavino, de que habría una «transición ordenada» el 20 de enero.
El segundo Tweet también puede servir como un estímulo para aquellos que potencialmente consideran que los actos de violencia en la apertura serían «seguros» siempre que Donald Trump no esté presente.

El uso de las palabras «patriotas estadounidenses» para describir a algunos de sus partidarios también se interpreta como apoyo a quienes cometen actos de violencia en el Capitolio de los Estados Unidos.

La mención de que sus seguidores tienen una «voz gigante que resonará en el futuro» y «¡que no serán menospreciados ni tratados injustamente de ninguna manera!» Se interpreta como una indicación más de que el presidente Trump no tiene planes de facilitar una «transición ordenada» y, en cambio, planea continuar apoyando, empoderando y protegiendo a quienes creen que ganó las elecciones.

Los planes para futuras protestas armadas ya han comenzado a proliferar dentro y fuera de Twitter, incluido un ataque secundario propuesto contra los edificios del Capitolio de los EE. UU. Y el Capitolio estatal el 17 de enero de 2021.

Fuente: https://blog.twitter.com/

from Linux Adictos https://ift.tt/35qPLgE
via IFTTT

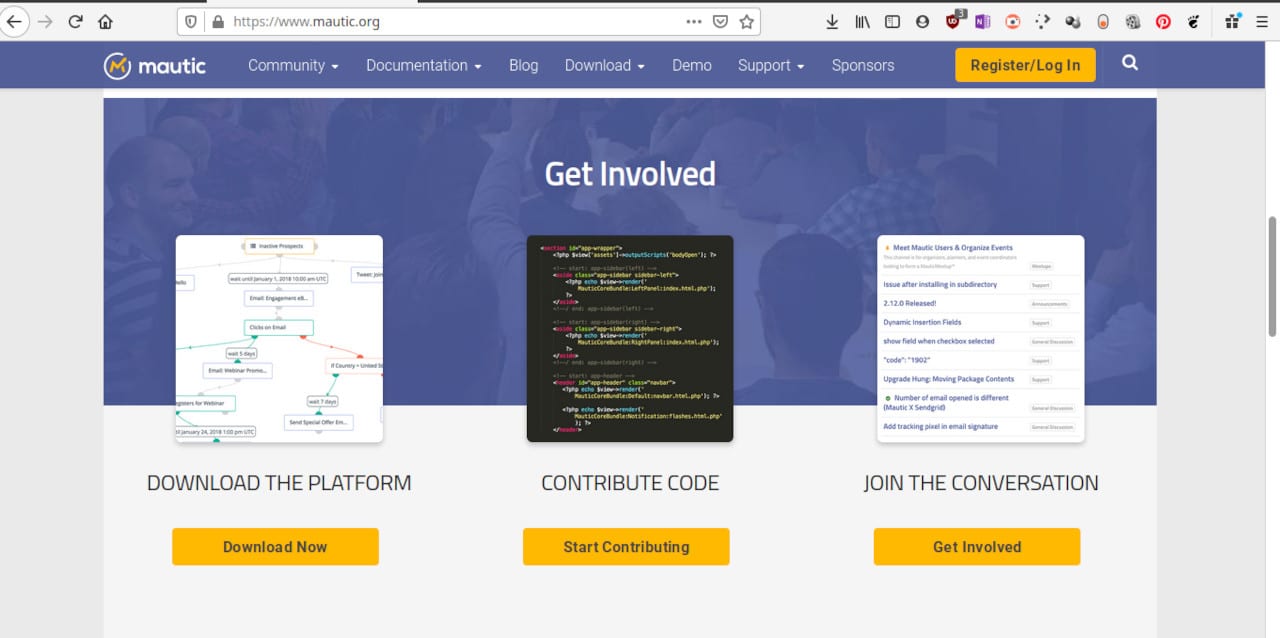
La utilización de Mautic. Automatizando las tareas de marketing

La utilización de Mautic

La utilización de Mautic es una excelente alternativa a la hora de buscar herramientas que permitan automatizar las actividades de comercialización. Al estar alojada en nuestro propio servidor es completamente escalable y sirve tanto para profesionales independientes como para empresas de cualquier tamaño.

Este artículo forma parte de una serie. Al final encontrarás una lista con los enlaces a los otros post.

Haciendo un breve resumen de los otros dos post, podemos decir que las tareas de automatización de marketing consisten en algo parecido a la pesca. Ofreces un anzuelo para que los clientes visiten una página. Cuando la visitan les ofreces algo para que a cambio te den sus datos. Cuando te dan sus datos los usas para saber más sobre esa persona proponerle otra oferta. Cuando se quieren acordar estás listo para venderle algo que sabes que quieren comprar. Por supuesto que hacer esto manualmentelleva un montón de tiempo,por lo que es más fácil dejar que se encargue Mautic.

Los dos componentes que se encargan de interactuar con los clientes son las páginas de aterrizaje y las páginas de descargas.

En los dos primeros post hablamos bastante de las páginas de aterrizaje, son aquellas a las que se dirigen  a los potenciales clientes con el incentivo de conseguir algo. Allí se encuentra con un formulario  que te permitirá recabar sus datos.

Hay otro tipo de página que es la de descargas. A cambio de sus datos le das la posibilidad de tener acceso a un contendio que puede ser libros, audio libros, videos, cursos o cualquier otro contenido digital.

Mautic facilita la creación de ambos tipos de páginas arrastrando y soltando  o utilizando plantillas.  También puedes crear las tuyas escribiendo código o comprarlas en el marketplace.

Generación de informes

La automatización de marketing necesita una constante retroalimentación. Sobre todo cuando se inicia una campaña es necesario saber que da resultado y que no para poder hacer correcciones. Pero, aún cuando una campaña lleva mucho tiempo, es posible que deje de dar resultados y se necesiten cambios.

Mautic ofrece los siguientes informes:

  • Visitantes a las páginas.
  • Respuestas a los formularios.
  • Puntajes de los prospectos.
  • Estadísticas de descargas.

Ventajas de Mautic sobre alternativas comerciales

Podría completar esta sección con dos palabras: Donald Trump. Es cierto que no es lo mismo una red social que un proveedor de servicios de marketing en la nube. Pero, me pasé gran parte del año pasado escribiendo como  Google, Amazon o Apple saboteaban a sus competidores como para pasar por alto los peligros de dejar en manos de un tercero información sobre los datos de mis clientes y mis estrategias de marketing.

Digo, si le borraron las cuentas a un tipo que maneja armas nucleares, nada impide que alguien se quede con mis clientes. Con Mautic, solo tienen acceso a los datos aquellas personas con acceso al servidor.

Por lo demás, es la misma diferencia entre ir a un restaurante o cocinar en tu casa. En el restaurante tienes que conformarte con lo que hay en el menú y en las porciones que el cocinero quiera servirte.  Puedes crear diferentes tipos de campañas de acuerdo a las necesidades de cada proyecto. Y el costo se mantendrá constante sin importar cuanto crezcas.

Es casi un lugar común hablar de las ventajas del código abierto, pero no deja de ser cierto. ¿Piensa en cuantos servicios dejaron de funcionar en estos años? Probablemente te ofrezcan la migración de los datos a otro proveedor, pero será elegido por tu proveedor actual.

Al ser un proyecto de código abierto, si Mautic se discontinuara o tomara otro rumbo, la comunidad inmediatamente se ocuparía de producir un fork.

Otra ventaja importante es que puedes elegir tus propios proveedores de servicios. No solo el servidor web, si no también la plataforma de correo electrónico o la pasarela para envíos de sms o mensajes de WhatsApp.

índice de la serie sobre la utilización de Mautic

Primera parte

Segunda parte

Cuarta parte (en preparación)

from Linux Adictos https://ift.tt/3hVQXOi
via IFTTT

Para que sirve Mautic. Plataforma open source para marketing

Para que sirve Mautic

En esta serie de artículos estamos explicando cuales son las características de Mautic, una plataforma libre y gratuita para automatizar tareas de marketing con una calidad similar o superior a los servicios comerciales.. Al final del artículo puedes encontrar un índice con cada una de las partes que la componen.

Para que sirve Mautic

Algo más sobre las páginas de aterrizaje

Habíamos dejado el artículo anterior explicando las ventajas de las páginas de aterrizaje señalando que el costo y el tiempo de elaboración es menor al de un sitio web normal. Utilizarlas con Mautic en nuestro propio servidor tiene una ventaja adicional.

Los bloqueadores de anuncios periódicamente actualizan su base de datos. Si utilizas un servicio comercial de alojamiento de páginas de aterrizaje y el dominio que utiliza este servicio fue incluido en la base de datos, los interesados no podrán acceder y lo más probable es que no se molesten en desactivar el bloqueo. En otras palabras, los perdiste.

Con Mautic creando y alojando las páginas de aterrizaje en tu propio servidor, en caso de que detectes que el bloqueador impide el acceso, solo tienes que registrar otro dominio y hacer algunos cambios en el servidor.

Aunque un usuario ingrese a la página, es probable que no quiera tomarse la molestia en llenar el formulario  (O que como yo ponga una cuenta de mail inexistente). Saber cuantos de los que ingresan a la página completan el formulario, es una forma de saber si la página de aterrizaje funciona y probar distintas modificaciones hasta lograr el mayor porcentaje de formularios completados.

No todos los clientes se comportan de la misma manera. O puede que deseemos probar diferentes estrategias en distintos grupos. Mautic nos permite organizar en forma automática los datos obtenidos con los formularios en listas de acuerdo a criterios establecidos por nosotros.

Hay otras dos cosas muy interesantes que se pueden programar con Mautic. La primera es la respuesta automática a acciones de los contactos. Por ejemplo, si un prospecto descargó 3 libros sobre cocción de pastas, enviarle un enlace para descargarse un pdf con recetas de salsas. Y, si se lo descarga, se le envía otro con un cupón para comprar una máquina amasadora con descuento.

La segunda cosa es un sistema de scoring. En lugar de respuestas del tipo de «Si hace A respondemos con B» le asignamos al os clientes un puntaje de cada acción que hagan. Y cuando se llega a determinado puntaje, el programa responde con una acción o nos avisa. Esto es útil cuando vendemos varios productos de categorías diferentes. Por ejemplo, supongamos que representamos a un vendedor de autos y a un restaurant de pollos asados.  Las acciones de cada campaña van a ser diferentes, pero, podemos establecer un criterio único para considerar que los potenciales clientes están listos para hacer la compra. Un puntaje de 500. Cuando se llega a ese punto se le manda un mail con una propuesta.

Campañas

Por supuesto que los formularios y las páginas de aterrizaje pierden gran parte de su eficacia si no forman parte de una campaña. Una campaña es un plan de acción que se inicia con la búsqueda de clientes potenciales y finalizan con la venta. Luego el proceso vuelve a iniciarse porque, salvo que vendas mansiones, vas a querer seguirle sacando plata a los clientes que tanto te costaron conseguir.

Utilizando la versión gratuita y de código abierto de Mautic podemos:

  • Crear la campaña y establecer su objetivo.
  • Establecer el perfil deseado de los contactos más adecuados.
  • Indicar las acciones que van a componer la campaña: Determinar la cantidad y el contenido de los correos electrónicos y mensajes que se van a enviar.  Crear los formularios y las páginas de aterrizaje. Asignar los puntajes a cada respuesta de los prospectos.
  • Definir las respuestas a las diferentes acciones de los prospectos.

En el tercer punto dice «correos electrónicos y mensajes» porque instalando complementos que se vinculan con otros servicios podemos enviar mensajes de texto y por WhatsApp.

Para que sirve Mautic. Índice de la serie

Primera parte.

Tercera parte (En preparación)


from Linux Adictos https://ift.tt/2LBVeud
via IFTTT