La estela de Zandvoort: Ferrari encendía el sprint, pero un qualifying tibio amenaza el gran premio


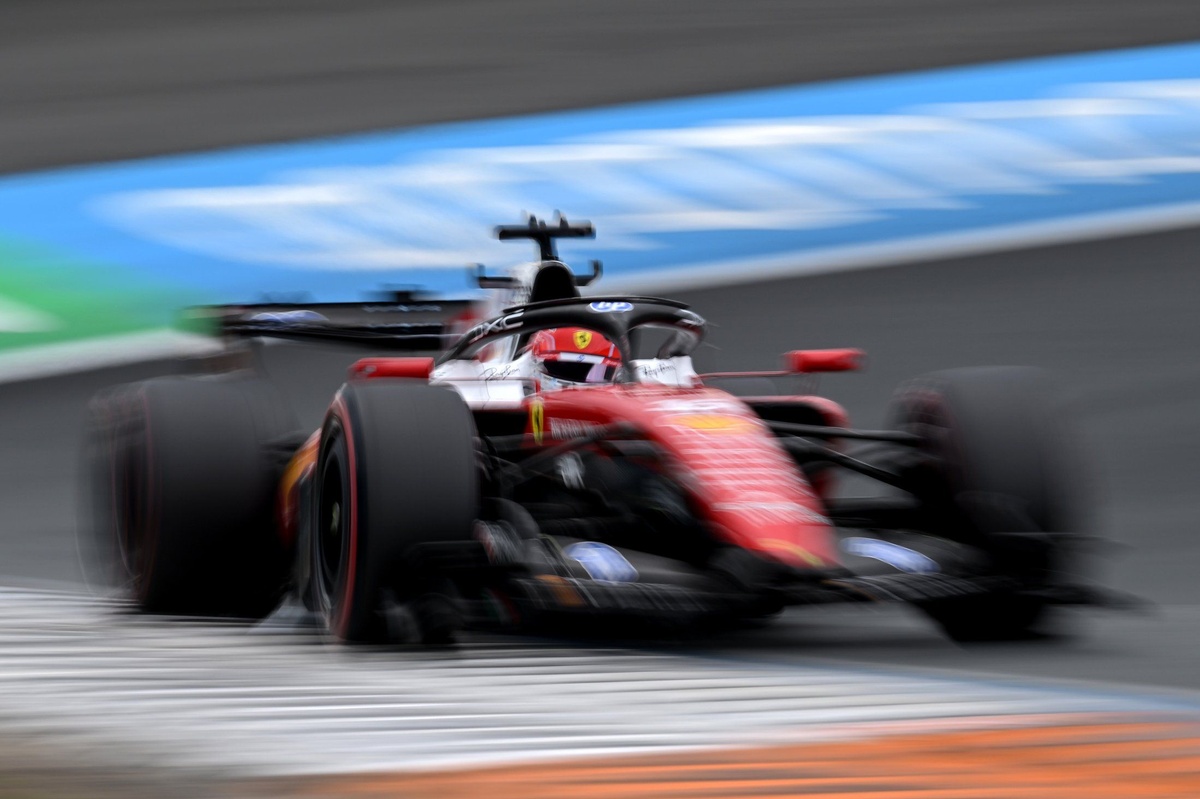
¡Zandvoort ardía de emoción! Ferrari dejó a todos al borde de la silla con un sprint imponente que encendió las alarmas entre sus rivales de Fórmula 1. La Scuderia mostró ritmo y ambición, y Charles Leclerc se llevó las mejores sensaciones del día, convencido de que la dirección de puesta a punto le favorecía frente a su compañero de equipo, Lewis Hamilton, quien parecía menos entusiasmado con el desarrollo del coche.

El sábado, las luces se posaron sobre una exhibición de velocidad y táctica de Ferrari durante el sprint, una noticia que podría haber puesto en jaque a sus adversarios y alterar el guion tradicional de los sábados en la pista holandesa. Sin embargo, la historia dio una vuelta cuando llegó la sesión de calificación. A diferencia del viernes y la carrera corta, la qualy dejó un sabor agridulce para la Scuderia, con un rendimiento que no logró convertir todo ese impulso de la sprint en una posición de largada dominante.

Si bien Ferrari parecía capaz de sostener el impulso, las sombras del jueves y el miedo a verse superados por otros equipos con mejor equilibrio en clasificación podrían dejar a la escudería en una posición complicada para la carrera principal. En un momento, eran los únicos que parecían capaces de aprovechar el tren de potencia y la trazada limpia para presionar a los grandes, pero la realidad de la qualy podría quitarles la ventaja en la pista de 4,3 kilómetros.

Con la promesa de un gran premio que podría definir la rivalidad de la temporada, la pregunta es: ¿podrá Ferrari convertir ese dominio en sprint en una ejecución contundente en la carrera larga, o verá cómo otros, aún rezagados, recuperan terreno y traen un giro a la competencia? El análisis está en pleno, y las decisiones de puesta a punto, estrategia de parada y gestión de neumáticos serán el verdadero corazón del domingo.

Para quienes buscan más contexto, varios analistas señalan que Ferrari podría haber sido visto como el más rápido en Zandvoort, pero las condiciones de clasificación podrían haber nivelado el terreno; además, la lectura técnica sugiere que la aerodinámica y el rendimiento en curvas rápidas serán claves en la carrera. Mantente atento para el desarrollo completo tras las vueltas finales y las estrategias que definan quién sale con el triunfo.

Keep reading
from Motorsport.com – Formula 1 – Stories https://ift.tt/D0axLqf
via IFTTT IA

Guía profesional para ver el Man City vs Bournemouth: horarios, opciones de transmisión y VPN


El choque entre Manchester City y Bournemouth, que abre la jornada de la Premier League 2026/27, reúne a dos entrenadores con grandes botas que llenar en un fin de semana de estreno. Este artículo ofrece un recorrido claro sobre horarios, plataformas de transmisión y alternativas para ver el partido desde distintas regiones del mundo.

Horarios clave: el partido se disputa el domingo 23 de agosto y arranca a las 9:00 a. m. hora del Este (ET), 14:00 BST y 23:00 AEST. A continuación se detallan opciones de visualización por región.

Opciones para ver el Man City vs Bournemouth

  • Brasil (gratuito): CazéTV transmitirá el encuentro a través de su canal de YouTube. Es una opción publicitada como gratuita para aficionados en Brasil.
  • Estados Unidos: USA Network ofrece cobertura en vivo. También se mencionan plataformas con prueba gratuita, como YouTube TV, Hulu Live TV y DirecTV, que pueden incluir USA Network según el paquete. Nota: verifica la disponibilidad de pruebas según tu región y proveedor.
  • Reino Unido: Sky Sports transmite el encuentro, con opciones como Sky Sports Main Event para esta clase de partidos. Los costos varían según el plan y la duración del contrato.
  • Canadá: Fubo es el socio de transmisión de la Premier League y ofrece la cobertura del partido, con paquetes que pueden incluir DAZN según la oferta vigente.
  • Australia: Stan Sport es la opción local para ver todos los 380 encuentros de la Premier League esta temporada, con planes y precios que pueden cambiar según la oferta vigente.

Existe una mención frecuente de VPN como medio para acceder a transmisiones desde otras regiones. A continuación se sintetizan las recomendaciones y buenas prácticas.

¿Qué es una VPN y cuándo podría ayudar?

Una VPN crea una cubierta digital que permite parecer que el usuario se encuentra en otro país. Esto puede facilitar el acceso a servicios de streaming que ofrecen contenido geográficamente restringido. Es importante usarla con responsabilidad, respetando los términos de servicio de cada plataforma y la normativa local.

Recomendaciones para ver el partido con VPN

  • Instala la VPN de tu elección (se nombra con frecuencia NordVPN como opción destacada).
  • Conéctate a una ubicación adecuada (por ejemplo, Reino Unido para Sky Sports, Estados Unidos para USA Network, etc.).
  • Abre la plataforma deseada y accede al partido.

Es importante recordar que el uso de VPN para eludir bloqueos geográficos puede violar términos de servicio y no siempre es compatible con todas las plataformas de streaming. Este artículo no recomienda ni incentiva actividades ilegales, y/o la violación de acuerdos de usuario.

Detalles notables del encuentro

El Manchester City está bajo una nueva era tras la salida de Pep Guardiola y la llegada de Enzo Maresca, quien enfrenta el reto de encauzar a un equipo que busca revalidar su dominio. Bournemouth, bajo la dirección de Marco Rose, presenta un equipo con refuerzos jóvenes y perfiles internacionales, con el objetivo de consolidar su posición tras una temporada previa destacada.

Para información adicional sobre las opciones de transmisión por región, guías de streaming en vivo y notas sobre VPN, consulta guías especializadas y actualizaciones de proveedores, ya que la disponibilidad y los precios pueden cambiar con el tiempo.

Conclusión: el partido ofrece un encuentro interesante entre un City renovado y un Bournemouth ambicioso. Elige la opción de transmisión que mejor se ajuste a tu región y presupuesto, y mantente atento a cambios de última hora en horarios o plataformas.

from Latest from TechRadar https://ift.tt/0iJ6D4Y
via IFTTT IA

El rompecabezas de los neumáticos: Hamilton sorprendido por la temperatura en Zandvoort


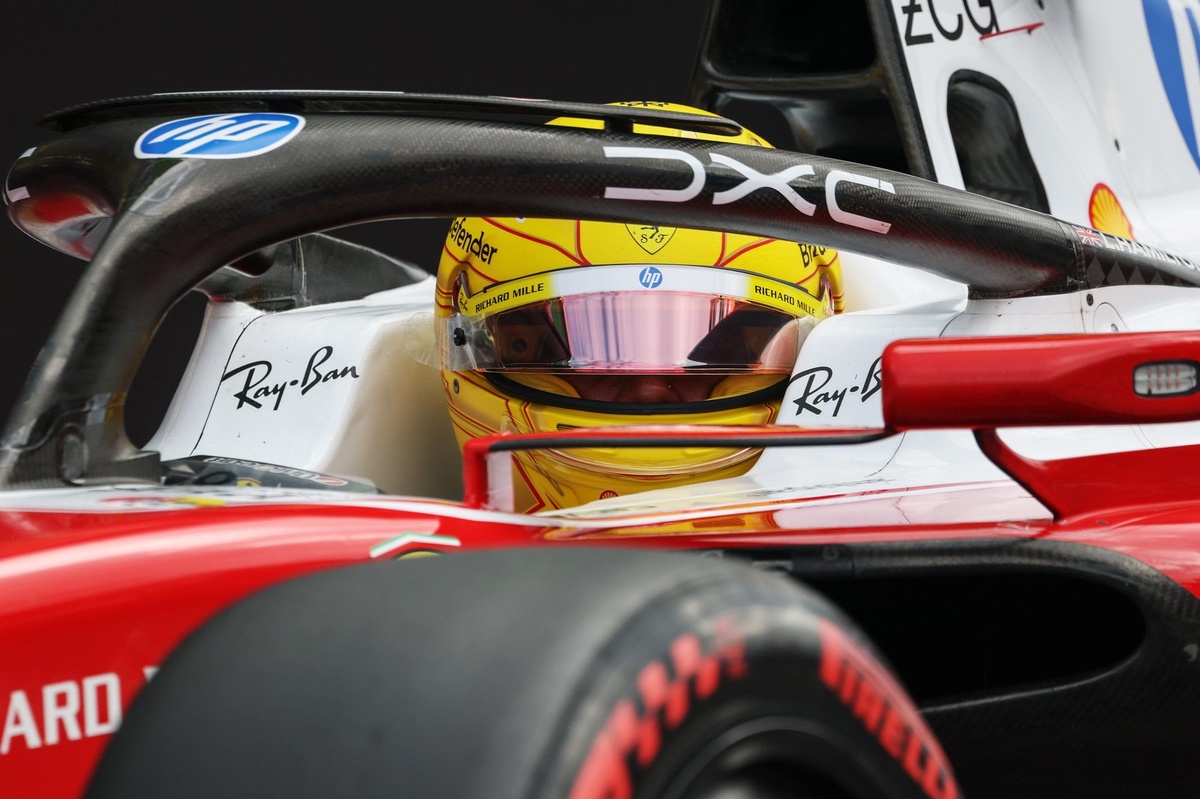
¡Qué inicio de semana de carreras! Lewis Hamilton quedó boquiabierto ante la incapacidad del Ferrari SF-26 para calentar lo suficiente sus neumáticos durante la salida de carrera en el Gran Premio de Países Bajos en Zandvoort. En un circuito tan exigente con la temperatura de los compuestos, tanto Hamilton como Charles Leclerc tuvieron que completar dos vueltas de calentamiento para colocar sus gomas en la ventana de temperatura adecuada. A pesar de ese esfuerzo, ambos quedaron undécimos en la Q3 y terminaron en quinta y sexta posición respectivamente, marcando uno de sus peores desempeños de la temporada. Este enigma de la temperatura de los neumáticos añade especulación y emoción: ¿qué está fallando exactamente con el SF-26 para que no aproveche al máximo la ventana térmica a la salida de la vuelta de calentamiento?

La escena en Zandvoort fue un recordatorio de que la gestión de neumáticos va más allá de la simple tracción: es una coreografía precisa entre presión, temperatura, desgaste y estrategia. Y mientras el equipo busca respuestas, los fanáticos se mantienen al borde de sus asientos, esperando ese momento en el que los neumáticos alcancen su punto óptimo y el rendimiento se eleve en una curva de velocidad que podría redefinir las carreras siguientes. El debate está servido: ¿será este un problema puntual o el inicio de una tendencia que obligará a ajustes técnicos y estratégicos para sostener el rendimiento en las próximas citas? ¡El análisis continúa y la pista espera!

Para más detalles y análisis detallados sobre lo ocurrido y las reacciones de los protagonistas, puedes seguir leyendo y sumergirte en el hilo de noticias sobre este tema.
from Motorsport.com – Formula 1 – Stories https://ift.tt/JuAj8GO
via IFTTT IA

OpenZFS 2.4.4: estabilidad y compatibilidad ampliada para Linux 7.2 y más allá

OpenZFS 2.4.4

OpenZFS 2.4.4 ya está disponible como una nueva actualización de mantenimiento de la rama 2.4 del sistema de archivos y gestor de volúmenes de código abierto. La nueva versión amplía la compatibilidad con el kernel Linux 7.2, incorpora una nueva herramienta destinada a recuperar determinados pools afectados por problemas de Multi-Modifier Protection y reúne decenas de correcciones para mejorar la estabilidad y fiabilidad de ZFS.

Aunque no se trata de una actualización tan amplia como el lanzamiento inicial de OpenZFS 2.4, la versión 2.4.4 sigue siendo relevante para administradores y usuarios de sistemas Linux y FreeBSD que dependen de esta tecnología. Junto al soporte para kernels más recientes, la actualización corrige problemas relacionados con la DDT, la importación de pools, MMP, la compatibilidad con el kernel y diferentes componentes internos de OpenZFS.

OpenZFS 2.4.4 añade soporte para Linux 7.2

Una de las principales novedades de OpenZFS 2.4.4 es la compatibilidad con Linux 7.2. Con esta actualización, el rango de kernels Linux oficialmente soportados se amplía desde Linux 4.18 hasta Linux 7.2.

El trabajo de compatibilidad incluye diferentes cambios necesarios para adaptar OpenZFS a las modificaciones introducidas en las interfaces internas del kernel. Entre ellos se encuentra la conversión del código relacionado con el superbloque de ZFS para utilizar la interfaz sget_fc() del kernel Linux.

La compatibilidad con nuevas versiones del kernel resulta especialmente importante para OpenZFS porque su implementación en Linux continúa distribuyéndose fuera del árbol principal del kernel. Esto obliga al proyecto a adaptar su código cuando cambian determinadas APIs o estructuras internas utilizadas por el sistema operativo.

FreeBSD también mantiene su compatibilidad con OpenZFS 2.4.4

La actualización no está destinada únicamente a Linux. OpenZFS 2.4.4 mantiene también el soporte para sistemas FreeBSD, con compatibilidad oficial para FreeBSD 13.3 y versiones posteriores, así como FreeBSD 14.0 y posteriores.

OpenZFS es un proyecto multiplataforma y mantiene una misma base tecnológica para diferentes sistemas operativos. Linux y FreeBSD son actualmente las dos plataformas principales oficialmente soportadas, por lo que las actualizaciones de mantenimiento deben tener en cuenta las diferencias entre ambos ecosistemas.

Esta característica ha permitido que ZFS mantenga una presencia importante tanto en servidores Linux como en sistemas basados en FreeBSD, especialmente en entornos donde las capacidades de almacenamiento y protección de datos son una prioridad.

Nuevo comando para recuperar pools afectados por MMP

Otra de las novedades más destacadas de OpenZFS 2.4.4 es la incorporación del comando zhack mmp reclaim. Esta herramienta está diseñada para ayudar a recuperar un pool que haya quedado bloqueado o abandonado debido a determinados problemas relacionados con Multi-Modifier Protection, también conocido como MMP.

MMP es un mecanismo de seguridad de ZFS diseñado para evitar que dos sistemas diferentes importen y modifiquen simultáneamente el mismo pool de almacenamiento. Este tipo de acceso concurrente podría provocar graves problemas de consistencia y corrupción de datos, por lo que OpenZFS utiliza información almacenada en el propio pool para detectar si otro sistema sigue trabajando sobre él.

Sin embargo, pueden existir situaciones en las que un pool quede aparentemente bloqueado después de que el sistema que lo utilizaba haya dejado de funcionar. La nueva opción de recuperación permite gestionar determinados casos de este tipo y distinguir mejor entre una actividad real procedente de otro sistema y una situación en la que la reclamación de un uberblock ha fallado.

Mejoras en la detección de actividad de MMP

Los cambios relacionados con MMP no se limitan al nuevo comando. OpenZFS 2.4.4 mejora también la forma en la que se comprueba la actividad de los dispositivos que forman parte de un pool.

La nueva versión evita tener en cuenta dispositivos virtuales que no pueden utilizarse para escritura durante determinadas comprobaciones de actividad. También mejora el comportamiento de los espejos degradados en los que algunas de sus unidades aparecen como ausentes.

Estas correcciones pueden parecer muy específicas, pero son importantes porque afectan a situaciones en las que el almacenamiento ya se encuentra en un estado degradado. Precisamente en estos escenarios es donde un sistema de archivos necesita comportarse de la manera más predecible posible y evitar decisiones que puedan dificultar todavía más la recuperación.

Correcciones para la DDT y la gestión de la deduplicación

OpenZFS 2.4.4 incluye además varias correcciones relacionadas con la Deduplication Table o DDT, una de las estructuras internas utilizadas por ZFS para gestionar la deduplicación de bloques.

La deduplicación permite que ZFS detecte bloques idénticos y almacene una única copia física de los datos, pero esta característica necesita mantener una gran cantidad de información adicional para conocer dónde se encuentran las referencias a cada bloque. La DDT es precisamente una de las piezas fundamentales de este mecanismo.

Las correcciones incluidas en esta versión mejoran el comportamiento de diferentes operaciones relacionadas con la tabla de deduplicación y contribuyen a reforzar la fiabilidad de estos procesos. Para los usuarios que no utilizan deduplicación, estos cambios pueden pasar desapercibidos, pero siguen formando parte de una actualización centrada principalmente en solucionar problemas acumulados desde versiones anteriores.

Las unidades de importación de systemd ya no dependen obligatoriamente de udev

Otra modificación importante afecta a la integración de OpenZFS con systemd. En OpenZFS 2.4.4, la dependencia de systemd-udev-settle pasa a ser opcional para las unidades utilizadas durante la importación de pools.

Hasta ahora, estas unidades podían esperar de forma obligatoria a que udev terminara de procesar los dispositivos antes de continuar con la importación. La modificación elimina esta espera incondicional y permite una mayor flexibilidad en el proceso de arranque e importación.

Este tipo de cambios puede ayudar a evitar esperas innecesarias en determinadas configuraciones. También refleja el trabajo continuo de OpenZFS para adaptar su integración con las herramientas modernas de administración y arranque utilizadas en Linux.

Más correcciones para la estabilidad de OpenZFS 2.4.4

La actualización reúne además numerosas correcciones adicionales en diferentes áreas del proyecto. Entre ellas se encuentran mejoras de compatibilidad con el kernel, cambios en las políticas de seguridad, actualizaciones de las pruebas automatizadas y correcciones en componentes internos de OpenZFS.

Las versiones de mantenimiento tienen una importancia especial en un sistema como ZFS. Aunque no siempre introducen nuevas funciones visibles, pueden solucionar problemas que afectan a escenarios de almacenamiento poco habituales, configuraciones degradadas o cargas de trabajo específicas.

Esto explica que una actualización aparentemente menor pueda acumular una larga lista de cambios. OpenZFS se utiliza en servidores NAS, estaciones de trabajo, infraestructuras empresariales y sistemas de almacenamiento donde la estabilidad suele ser más importante que incorporar nuevas funciones rápidamente.

OpenZFS 2.4 sigue siendo la rama principal del proyecto

La versión 2.4 representa la actual generación principal de OpenZFS y continúa recibiendo actualizaciones de mantenimiento. La rama introdujo en su lanzamiento inicial importantes novedades, como mejoras en las cuotas, optimizaciones para operaciones de entrada y salida no almacenadas en caché, un nuevo algoritmo de control de asignación y mejoras de rendimiento para AES-GCM mediante AVX2.

También incorporó mejoras para los dispositivos especiales, los ZVOL, la clonación de bloques y diferentes aspectos de la administración de pools. Las versiones posteriores de la serie, como OpenZFS 2.4.4, se han centrado principalmente en mantener esa base y corregir problemas encontrados después de su lanzamiento.

Por ello, OpenZFS 2.4.4 no cambia el formato del sistema de archivos ni representa una nueva generación de ZFS. Se trata de una actualización de mantenimiento que amplía la compatibilidad y mejora la fiabilidad de la rama existente.

También se actualizan las ramas 2.3 y 2.2

El lanzamiento de OpenZFS 2.4.4 ha llegado acompañado de nuevas versiones para las ramas anteriores. El proyecto también publicó OpenZFS 2.3.9 y OpenZFS 2.2.11, llevando parte de las correcciones a estas ramas que todavía continúan recibiendo mantenimiento.

Esto permite que sistemas que todavía no han realizado el salto a OpenZFS 2.4 puedan recibir determinadas correcciones sin necesidad de actualizar inmediatamente a la rama más reciente. En entornos de almacenamiento, mantener varias ramas soportadas puede resultar importante para administradores que priorizan ciclos de actualización más conservadores.

Una actualización importante para los usuarios de Linux 7.2

Para los usuarios de las versiones más recientes del kernel, la principal razón para prestar atención a OpenZFS 2.4.4 es su soporte oficial para Linux 7.2. La actualización permite utilizar la versión actual de OpenZFS junto al nuevo kernel sin tener que depender de parches externos o esperar a que una distribución incorpore su propio trabajo de compatibilidad.

La nueva herramienta de recuperación de MMP y las numerosas correcciones también refuerzan el carácter de mantenimiento de este lanzamiento. OpenZFS 2.4.4 no pretende transformar el funcionamiento de ZFS, sino pulir su comportamiento en escenarios donde la estabilidad y la recuperación de datos son fundamentales.

Con la compatibilidad ampliada hasta Linux 7.2, mejoras para MMP, cambios en la DDT y ajustes en la integración con systemd, OpenZFS 2.4.4 se presenta como una actualización recomendable para quienes siguen la rama 2.4 y necesitan mantener su sistema de almacenamiento al día.

from Linux Adictos https://ift.tt/QVJd5gI
via IFTTT

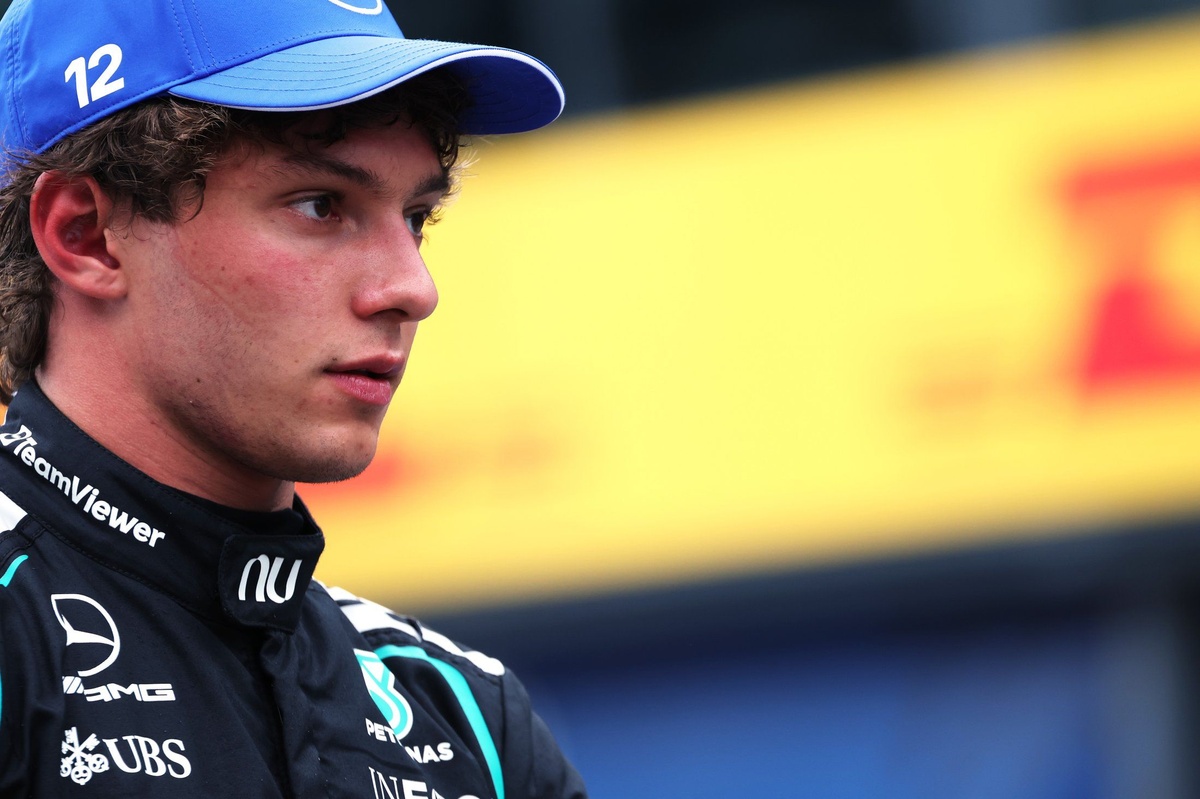
La mirada que lo dice todo: Kimi Antonelli y las oportunidades perdidas en el Gran Premio de Holanda


La imagen de Kimi Antonelli en la sesión de clasificación lo decía todo: tercero en la parrilla para la gran final de este domingo, y una sensación de que otra oportunidad había escapado entre los dedos. Ha sido un fin de semana poco amable para el líder del campeonato, marcado por un desliz fuera de la pista durante la qualifying sprint que dañó su coche y lo dejó relegado a la cuarta posición en esa carrera. Aun así, la chispa no se apaga: Antonelli sabe que tenía el impulso para pelear por la pole en la carrera principal de mañana, y esa lucha interior se convirtió en el motor de su determinación. Cada arranque podría ser su oportunidad para revertir el guion, para demostrar que su dominio no depende de un accidente o un giro desafortunado, sino de una consistencia que le permita recuperar terreno cuando más cuenta. Este momento de tensión y expectativa añade un sabor especial a la competición: cuando el factor emocional se alinea con el rendimiento, el atleta revela su verdadero calibre y la afición se queda en vilo, esperando ese instante en el que todo se reconcilie con la pista. Si hay algo que queda claro, es que la concentración de Antonelli no flaquea; la próxima vuelta será la suya para escribir un capítulo definitivo en este campeonato, y el público ya puede sentir la emoción de ver si logra convertir esa mezcla de anhelo y presión en una victoria contundente. Para seguir la historia completa, continúa leyendo en el enlace dedicado a este fin de semana que ha sido, sin duda, una especie de despertar para el joven piloto y sus seguidores.
from Motorsport.com – Formula 1 – Stories https://ift.tt/HPTsi4k
via IFTTT IA

Cuánto sabes realmente sobre Harry Potter: un vistazo a la influencia global de la saga


La saga de libros que conquistó al mundo: ¿qué tan bien conoces todo su alcance? En este artículo, exploramos la magnitud de la presencia de Harry Potter en la cultura popular y cómo se ha convertido en un fenómeno multimedia que trasciende las páginas.

Desde el éxito de las primeras entregas hasta la dominación de las pantallas y más allá, Harry Potter ha generado una amplia gama de productos y experiencias: adaptaciones cinematográficas, videojuegos, series de televisión, sets de LEGO, audiolibros y una diversidad de contenidos que mantienen a los fans conectados. Este ecosistema no solo atrae a lectores; también convierte a cada seguidor en participante activo, ya sea organizando torneos de Quidditch, participando en clubes y comunidades, o explorando guías para revivir la historia en diferentes formatos.

Para quienes buscan profundizar, recomendamos una guía de visualización para ordenar las películas y una revisión de los diferentes elementos que componen el universo expandido. Este artículo propone un cuestionario de 30 preguntas que abarca múltiples facetas del legado mediático de la saga, sin entrar en detalles internos del mundo ficticio que podrían revelar spoilers innecesarios. El objetivo es evaluar cuánto conocimiento tienes del fenómeno sin importar si te identificas con una casa específica de Hogwarts.

Estructura del cuestionario:
– 10 preguntas fáciles para activar el conocimiento general
– 10 preguntas de dificultad media para poner a prueba la memoria de los detalles intermedios
– 10 preguntas difíciles para los fans más versados

Si te interesa reforzar lo aprendido, también encontrarás recursos y referencias para repasar: guías de visualización, coleccionables de distintos formatos y experiencias como series, videojuegos y licenciados que amplían la narrativa más allá de los libros.

Conclusión: la riqueza de Harry Potter no se reduce a una historia singular, sino a un ecosistema cultural que continúa creciendo. ¿Tienes lo necesario para decir cuánto conoces? Explora el cuestionario, revisa los materiales complementarios y marca tus avances a medida que avanza la conversación global que ha unido a millones de lectores y espectadores en todo el mundo.

from Latest from TechRadar https://ift.tt/ZlLCOPH
via IFTTT IA

La inteligencia artificial en la reinvención empresarial: confianza, contexto y acción guiada


A medida que la IA revoluciona procesos empresariales en organizaciones de todos los tamaños, las compañías buscan la mejor manera de utilizarla de forma efectiva y eficiente. Aunque la promesa de la IA es grande, asegurarse de que la estrategia implementada realmente funcione es fundamental para maximizar las probabilidades de éxito.

Workday ha estado a la vanguardia de herramientas y servicios de IA para organizaciones en todas partes, y a lo largo de una conversación con Max Wessel, SVP de Producto, exploramos qué hace que la propuesta de valor de la empresa sea destacable y cómo puede evolucionar para colaborar con la automatización empresarial.

Uniquely suited
En un mercado saturado y competitivo, surge la pregunta de qué distingue a Workday de su competencia. Según Wessel, una IA debe entregar un sistema que anticipe, asesore y actúe en nombre de la intención del usuario, aunque esa intención dependa por completo del contexto. Workday acumula 20 años de contexto, abarcando más de 1,4 billones de transacciones, todo dentro de un único modelo de datos y un marco de procesos de negocio común. Este bagaje, sostiene, permite a la empresa comprender cómo se toman las decisiones y asesorar y actuar en nombre de los usuarios para alcanzar sus objetivos.

El auge de agentes de IA y sistemas afines ha despertado debates sobre una posible ‘SaaSpocalypse’ y el modo en que Workday puede evolucionar para convivir con estas tendencias. Wessel subraya la idea de la “frontera irregular” (jagged frontier): la IA debe entregar resultados predecibles y a la vez precisos, confiables y contextualizados.

Confianza y responsabilidad
La confianza y la fiabilidad son atributos críticos para cualquier servicio de IA. Wessel señala el desafío entre agentes “legales” y “fuera de marco” y la necesidad de anclar las respuestas de IA en contexto para evaluar su corrección, al tiempo que se limitan las transacciones para que la IA opere dentro de lo gobernado. Una solución clave es el concepto de permisos heredados: cuando se solicita a un agente que actúe en nombre del usuario, ese agente solo puede realizar acciones que el usuario podría ejecutar en el sistema, garantizando que su trabajo permanezca dentro de lo establecido por las normas.

Reinvención del trabajo
En resumen, Workday se percibe como una plataforma robusta y estable, preparada para crecer. Wessel describe una oportunidad increíble para utilizar la IA en la automatización de servicios auxiliares que antes no se consideraban, siempre con la confianza, la fiabilidad y el contexto empresarial como pilares. Sin embargo, el incremento del uso de IA genera preocupaciones sobre la sustitución laboral, especialmente en áreas como HR y desarrollo empresarial, donde Workday tiene una presencia consolidada.

La visión es que los agentes trabajen junto a las personas para eliminar tareas tediosas y que consumen mucho tiempo, como el ejemplo de un agente de adquisición de talento que coordina entrevistas para un equipo de reclutamiento. Esto permite liberar tiempo para tareas de mayor valor estratégico y crear ahorros significativos y oportunidades para que los humanos se enfoquen en el trabajo relevante.

La reinvención del trabajo no está completa
El dirigente destaca que aún estamos en las etapas iniciales de la transformación de la fuerza laboral y que, a medida que la eficiencia aumenta, no siempre se observa una reducción proporcional de la carga de trabajo. Esta dinámica se mantiene en el marco de una transición que debe abrir puertas para nuevas funciones y roles.

Inclusión y talento nuevo
Es esencial contar con una fuerza laboral diversa y con perfiles de IA nativos para entender y diseñar soluciones que integren la IA de forma eficaz. Wessel sugiere que las empresas deben buscar talento joven que aporte enfoques innovadores y distintas maneras de pensar, lo que puede convertirse en un superpoder para impulsar el cambio organizacional.

Para terminar, Workday aspira a facilitar el uso de servicios y agentes de IA en el entorno laboral, cultivando una experiencia de usuario nativa de IA que sea fácil de navegar y aprender. La empresa ve la adquisición de Sana como un ejemplo de cómo acelerar la transformación de la fuerza de trabajo y la capacidad de aprender frente a cambios rápidos: la velocidad del cambio actual exige tecnología que pueda generar contenido de aprendizaje al mismo ritmo que la evolución de las circunstancias.

from Latest from TechRadar https://ift.tt/t2AD9KB
via IFTTT IA

Nuevas reglas de ciberseguridad en la Premier League: implementación, riesgos y perspectivas


El inicio de la temporada 2026-27 trae consigo un conjunto de reglas nuevas para la Premier League que no se aplican en el terreno de juego, sino que son exigidas por la junta de la liga. En un entorno donde la interacción y el engagement de los aficionados han pasado a ocupar un lugar central, los clubes manejan volúmenes significativos de datos personales, que van desde nombres y direcciones de correo electrónico hasta credenciales y, en ocasiones, información financiera. Este depósito de datos eleva el riesgo de filtraciones y convierte a los clubes en blancos atractivos para ciberataques.

Para garantizar que los equipos adopten las medidas necesarias para proteger sus datos y los de sus aficionados, la normativa permite imponer multas de hasta 100,000 libras por incumplimientos en áreas como copias de seguridad, respuesta a incidentes, gestión de riesgos, aseguramiento de la seguridad y otros aspectos clave.

Qué significan las nuevas reglas para los equipos de la Premier League

Anteriores pautas no prescriptivas de seguridad, emitidas en 2024, han dejado paso a requisitos con plazos de implementación. Si estos plazos no se cumplen, los clubes pueden enfrentar la sanción mencionada o ser derivados a una comisión independiente.

Se espera que los clubes cumplan con el primer conjunto de requisitos para el 30 de abril de 2027, con etapas adicionales a cumplir en abril de 2028 y abril de 2029. Asimismo, deberán realizar una autoevaluación de cumplimiento cada 10 de enero y entregar una evaluación final con evidencia al consejo de la Premier League para el 30 de abril.

La junta también puede solicitar detalles y evidencias adicionales para rastrear el progreso en el cumplimiento. Si un equipo no alcanza los requisitos en una etapa intermedia, debe presentar un plan para lograr la conformidad dentro de 28 días.

Perspectivas de expertos sobre las reglas de ciberseguridad de la Premier League

  • Muhammad Yahya Patel, vCISO y asesor de ciberseguridad para la región EMEA, Huntress:

La introducción de estándares de ciberseguridad obligatorios por parte de la Premier League es un paso correcto, pero la clave está en los detalles. £100,000 puede parecer sustancial, hasta que se recuerda que los clubes de alto nivel generan ingresos superiores a £600 millones anuales.

La hoja de ruta por etapas, con plazos en 2027, 2028 y 2029, es pragmática pero lenta frente a un entorno de amenazas activo. Esperar hasta 2029 para la conformidad plena da a los atacantes tres temporadas más para encontrar el eslabón más débil.

£100,000 sounds significant until you remember that top Premier League clubs generate revenues north of £600 million annually.

Con todo, la dirección es inequívocamente correcta. Pasar de una guía no prescriptiva a requisitos formales con plazos y entregas de evidencia representa un cambio estructural significativo.

Copias de seguridad, respuesta a incidentes, gestión de riesgos y pruebas de recuperación son fundamentos correctos. Que la Premier League tome la iniciativa de forma proactiva, en lugar de reactiva frente a una brecha importante, merece reconocimiento.

La verdadera prueba es el apetito de cumplimiento. Reglas sin consecuencias creíbles no cambian nada.

  • Jamie Akhtar, CEO y cofundador de CyberSmart:

Este es un cambio importante para la Premier League. La ciberseguridad está pasando de verse principalmente como una responsabilidad de IT a convertirse en un elemento ejecutable de la gobernanza del club.

Los clubes manejan grandes volúmenes de datos sensibles de aficionados, empleados y jugadores, además de depender de sistemas de entradas, pagos, y operaciones en día de partido. Hacer obligatorios temas como copias de seguridad, respuesta a incidentes, gestión de riesgos y aseguramiento de la seguridad refleja la realidad de que un incidente cibernético grave puede convertirse rápidamente en una crisis operativa, financiera y reputacional.

For clubs, compliance should not become an annual box-ticking exercise.

Para los clubes, la conformidad no debe convertirse en un simple checklist anual. Es esencial una responsabilidad a nivel de junta sobre el riesgo cibernético, un inventario claro de sistemas y datos críticos, copias de seguridad probadas y segregadas, planes de respuesta y recuperación ensayados, controles de identidad y acceso robustos, y una supervisión eficaz de proveedores externos.

Además, los clubes deben recopilar constantemente evidencia de que estos controles operan efectivamente. Las organizaciones que tratan los nuevos requisitos como una base mínima para la resiliencia, en lugar de un obstáculo regulatorio, estarán en la posición más fuerte cuando un ataque ponga a prueba estos controles.

  • Anna Collard, SVP de Contenido y asesora de CISO, KnowBe4:

Es positivo ver que la Premier League trate la ciberseguridad como un tema de gobernanza más que como una cuestión de IT aislada. Reglas obligatorias con consecuencias financieras reales (multas de hasta £100,000) envían la señal correcta: los consejos deben asumir este riesgo, no delegarlo únicamente.

As I’ve said before, sport is uniquely exposed because it runs on the very emotions social engineers exploit: passion, urgency, loyalty and trust.

Pero las multas abordan solo una parte de la ecuación. El deporte es particularmente expuesto porque se mueve en torno a emociones: pasión, urgencia, lealtad y confianza.

Una transferencia apresurada, un aficionado persiguiendo entradas, un oficial actuando por un mensaje “verificado” de WhatsApp de alguien que se hace pasar por entrenador o presidente, estos son momentos de alta emoción y presión de tiempo, exactamente cuando el juicio humano se degrada. Eso no es un problema de firewall.

Vale recordar que uno de los incidentes más costosos en este sector involucró a un club de la Premier League que fue blanco de un spear-phish durante una negociación de transferencia por 1 millón de libras. No fue una brecha técnica, sino una persona engañada en un momento de presión.

Reglas con dientes son un buen inicio. Pero la verdadera resiliencia implica combinar cumplimiento con una preparación comportamental genuina, por ejemplo ayudando a las personas a reconocer la urgencia como una bandera roja y no como una razón para omitir la verificación.

  • Cian Heasley, Consultor Principal, Acumen Cyber:

Creo que es un paso positivo. Los clubes de fútbol son objetivos atractivos por almacenar grandes volúmenes de datos sensibles, gestionar transacciones financieras significativas y depender de sistemas operativos donde la interrupción puede tener consecuencias muy reales. Pasar de directrices a estándares ejecutables crea la rendición de cuentas necesaria, y el incentivo financiero impulsará la acción.

Requerir que los clubes tengan un plan claro, alineado a estándares definidos y entregado dentro de un plazo concreto, les da a los equipos algo medible hacia lo que trabajar. La clave será que esos estándares proporcionen estructura clara en lugar de dejar interpretación suelta.

The key will be making sure those standards provide clear structure rather than leaving too much open to interpretation.

El enfoque en copias de seguridad, respuesta a incidentes y recuperación es particularmente importante. Prevenir cada incidente no es realista, por lo que los clubes deben demostrar que pueden recuperarse rápidamente cuando algo ocurre. Si trabajan hacia estándares comunes, hay una oportunidad real de compartir lecciones sobre lo que funciona, dónde la implementación falla y cómo la seguridad puede seguir mejorando en la liga.

En noviembre de 2024, el club italiano Bologna FC confirmó un ataque de ransomware que exfiltró datos sensibles. Tras negarse a pagar el rescate, el grupo de ransomware publicó el conjunto completo de datos en la dark web. El material filtrado incluía información de jugadores y patrocinadores, y los atacantes llegaron incluso a invocar exposición a GDPR para presionar al club a pagar, una táctica que convierte las obligaciones regulatorias propias del club en palanca de presión.

Más recientemente, el club Ajax de Países Bajos fue mencionado entre las organizaciones afectadas por la brecha de CEVA Logistics, donde los datos de clientes quedaron expuestos a través de un proveedor compartido, subrayando que la exposición de la cadena de suministro es un riesgo tan material como cualquier ataque directo a la infraestructura del club.

Tomados en conjunto, estos incidentes muestran por qué estas reglas eran necesarias incluso entonces; aunque se presentan como proactivas, deben estar impulsadas por brechas relacionadas con el fútbol.

El techo de £100,000 es modesto frente al costo real de un incidente grave y a la cantidad de dinero inmovilizada en los clubes de fútbol; por ello su valor radica menos en la sanción y más en obligar a los clubes a construir capacidades de copias de seguridad probadas, respuesta a incidentes y recuperación antes de que sean necesarias. El caso de Bologna, en particular, demuestra que las filtraciones por ransomware pueden ser dañinas, lo que eleva la importancia de la resiliencia y la minimización de datos por encima de la idea de que un club pueda negociar su salida de problemas.

¿Cómo presentar tu propia perspectiva sobre noticias emergentes?

Si tienes una perspectiva experta que te gustaría compartir sobre una noticia emergente o tema en particular, ponte en contacto aquí: benedict.collins@futurenet.com

from Latest from TechRadar https://ift.tt/ndJQpsK
via IFTTT IA
Yuki Tsunoda sorprende a Racing Bulls: adaptación estelar a la F1 2026 en Zandvoort


¡Qué inicio de fin de semana tan emocionante para Racing Bulls! Yuki Tsunoda llega para cubrir la ausencia de Liam Lawson en el Gran Premio de Países Bajos, y la prensa está que no se cree lo que ve: un piloto que se adapta con rapidez y convicción a la F1 2026. Lawson recibe una llamada a Red Bull tras la lesión de Isack Hadjar, y de pronto el equipo británico se encuentra con una oportunidad dorada para Tsunoda, en un fin de semana de sprint complicado en Zandvoort. \n\nCon solo unas sesiones para empaparse de la nueva maquinaria, el japonés ha mostrado una madurez y una velocidad que han dejado impresionados a los jefes y al box. En cada vuelta, su manejo de la aerodinámica, la gestión de neumáticos y la lectura de la carrera demuestran un crecimiento sostenido. El ambiente en el garaje es de entusiasmo contenido: saben que están ante una oportunidad rara de confirmar que su alineación de cara al futuro puede ser estable y ganadora. \n\nLos aficionados ya pueden imaginar un sprint lleno de acción, adelantamientos estratégicos y una competitividad que promete elevar el tono de la temporada. Tsunoda ha dejado claro que no viene a hacer números, sino a competir al máximo nivel y a demostrar que puede defender con valentía la bandera de Racing Bulls. \n\nManténganse atentos: cada sesión y cada vuelta permiten que el relato de este fin de semana en Zandvoort se vaya escribiendo con trazos audaces y emocionantes. Para quienes buscan emoción en la pista y análisis técnico de alto voltaje, este capítulo promete ser uno de los más memorables de la temporada. \n\nPara más detalles y una lectura ampliada, pueden seguir el enlace de la noticia original y vivir el desarrollo minuto a minuto.
from Motorsport.com – Formula 1 – Stories https://ift.tt/siukflH
via IFTTT IA

Voces que humanizan la IA: una mirada crítica al nuevo modelo de voz de ChatGPT


No me entusiasma el nuevo modelo de voz de ChatGPT. Si no utilizas la voz para interactuar con ChatGPT, quizá esto te parezca una cuestión menor. Permíteme explicar por qué merece atención.

Hasta hace poco, sus voces sonaban algo avanzadas, pero seguían teniendo ese tinte marcadamente artificial. A veces eran suaves y expresivas, pero otras veces resultaban mecánicas y, en suma, poco naturales.

La última actualización de voz intenta eliminar los últimos trazos robóticos, lo que significa que ChatGPT ahora hace pausas, vacila, modifica la entonación y añade pequeños ruidos que los humanos emiten casi sin pensar.

Hay muchos “ums” y “hmmms”, prolongadas expresiones de aprobación como “yeeeahs”, y a veces parece que respira o suspira. A menudo pausa a mitad de un pensamiento y, al final de una oración, sube la voz. En otras palabras, se busca sonar más humano y, aunque lo comprendo, me resulta increíblemente molesto.

Cuando la probé por primera vez, pensé que estaba fallando. Especialmente por la forma en que decía una muletilla y luego pausaba. Tras escuchar tres largos “hmmms” seguidos, dejé de poder prestar atención a cualquier otra cosa que dijera. Decidí convertir mi irritación en un experimento: abrí las distintas voces de ChatGPT, empecé a conversar y conté todas las muletillas.

El experimento de las palabras de relleno

Comencé con Maple, una de las voces femeninas más alegre, y en una conversación de unos 5 minutos conté 20 “hmmms”. También había muchos “oh” alargados, unos cuantos “uhhhhs”, un “ooooh” y respuestas como “hmm, nice” y “yeah, totally”.

También hubo mucha entonación ascendente al final de las frases, lo que me llevó a preguntarme si quizá eran rasgos propios del inglés estadounidense o de la voz, así que probé con otra voz.

Probé entonces Vale, una voz británica femenina brillante e inquisitiva. Curiosamente, Vale mostró un conjunto distinto de hábitos: menos “hmmms”, pero muchos “ohhh yeeeahs”, largos “suuuures” y algunos “riiiights”, con entonación que subía especialmente al hacer preguntas.

Después elegí una voz claramente masculina: Arbor, otra voz británica, que resultó más calmada pero mucho más rígida. Hubo menos ruidos exagerados, pero aparecieron pausas extrañas y un ritmo abrupto. A veces parecía dejar de hablar en lugares realmente extraños.

Tras unos 20 minutos de conversaciones con las distintas voces, había contado más de 100 palabras de relleno y ruidos conversacionales.

ChatGPT voice mode

(Image credit: Getty Images / VCG / d3sign)

Caer en las palabras de relleno

Entré en estas conversaciones buscando irritaciones, contando cada “umm” y cada pausa exagerada. Pero, extrañamente, la conversación comenzó a sentirse distinta. Empecé a hablar de prioridades y de mi semana para probar las voces, y en lugar de dar instrucciones y esperar respuestas, me vi sumergido en una conversación mucho más natural. Esto me sorprende porque, a nivel consciente, sigo desconfiando de la IA, y el objetivo era evaluar el sistema; sin embargo, respondía a su voz de forma mucho más natural.

La presencia de dichas muletillas seguía siendo distractora, y las pausas creaban nuevos problemas de ritmo. Aun así, me vi respondiendo de forma más fluida y cercana, lo que probablemente diga mucho sobre nuestra inclinación social.

Si te identificas con ciertas preocupaciones más amplias sobre la IA, probablemente puedas entender este dilema: ¿una voz más humana nos acerca o nos distrae de percibir a la IA como herramienta?

Investigaciones sugieren que las interacciones por voz con IA pueden aumentar el compromiso emocional y generar antropomorfismo. También hay indicios de que la voz puede llevar a sobreestimar la IA, especialmente cuando una voz parecida a la humana se asocia a comprensión o competencia.

Esto no implica que añadir rellenos garantice mayor confianza, pero sí apunta a que la voz afecta nuestra percepción y respuestas hacia la IA.

Personal Voice

(Image credit: Getty Images)

Molesta, pero efectiva

Una lección práctica del experimento es que si la voz de ChatGPT te irrita, prueba otra. Las diferencias entre voces resultaron más marcadas de lo que esperaba. Al principio, Maple me resultaba insoportable por su entonación ascendente; sin embargo, Arbor, con su entrega más calmada, fue más tolerable, aunque sus pausas extrañas creaban otro problema de ritmo.

Entré con la expectativa de escribir sobre una voz molesta tras la actualización. Conté muletillas y critiqué la artificialidad de esta “naturalidad fabricada” para luego volver a escribir. En cambio, tras 20 minutos estudiando estas mecánicas, terminé sintiéndome más cómodo conversando con la IA.

No era que creyera que ChatGPT fuera humano, pero sí que mis instintos sociales se activaban ante señales humanas. Así, aunque cada “hmmm” me siga sorprendiendo, lo crucial no es si me gusta o no, sino qué nos lleva a hacer y cómo responde nuestro comportamiento ante ellas.

from Latest from TechRadar https://ift.tt/bpHfgav
via IFTTT IA