Riesgo persistente en la cadena de suministro de LiteLLM: lecciones para la seguridad de IA y la gobernanza de claves


En un incidente que subraya la complejidad de la seguridad en la cadena de suministro de software, más de 2,500 organizaciones, entre ellas nombres de alto perfil como Cisco, Samsung, AWS, Airbus U.S. Space & Defense, Thales y London Stock Exchange Group, vieron comprometidas credenciales durante un ataque dirigido a LiteLLM. Este episodio ilustra que la amenaza no reside únicamente en un fallo aislado, sino en la capacidad de actores maliciosos para extraer y reutilizar credenciales de alto valor a gran escala.

Contexto y alcance del incidente
LiteLLM, una puerta de enlace de código abierto que traduce llamadas API para más de 100 grandes modelos de lenguaje en un formato compatible con OpenAI, no fue directamente hackeada a través de una intrusión en su propia infraestructura. En cambio, los atacantes se aprovecharon de una vulnerabilidad conocida en Trivy, una herramienta de seguridad de código abierto para escanear vulnerabilidades, y una versión comprometida de un paquete de seguridad fue descargada e introducida en la cadena de suministro de LiteLLM. Este compromiso permitió a los atacantes obtener privilegios de administrador del servidor y desplegar un agente robar credenciales y secretos.

Impacto y naturaleza de las credenciales expuestas
Lo más preocupante es que las credenciales expuestas incluyen claves de nube, claves SSH, tokens de Kubernetes, variables de entorno, tokens de repositorio y publicación de paquetes, así como llaves de proveedores de IA. Este conjunto de accesos no solo abre puertas a datos corporativos, sino que posibilita un movimiento lateral más amplio y la posibilidad de mantener accesos persistentes a lo largo del tiempo. En términos de seguridad, disponer de estas llaves equivale a poseer llaves maestras para múltiples puertas, lo que resulta más peligroso que una única brecha aislada.

Validación y persistencia de las credenciales expuestas
Informes de firmas de seguridad independientes señalan que algunas credenciales siguen siendo válidas casi cinco meses después del incidente, a pesar de que la organización afectada afirmó haber rotado las llaves. Este hallazgo subraya una brecha de gobernanza y la necesidad de controles continuos de exposición para evitar que credenciales antiguas sigan operativas en entornos de producción.

Análisis y corroboraciones de la comunidad de seguridad
El alcance del ataque fue documentado por CloudSEK, que estimó más de 2,500 organizaciones afectadas y 434,000 pipelines CI/CD comprometidos. Hudson Rock complementó la narrativa compartiendo un archivo de gran tamaño con evidencia exfiltrada y poniendo a disposición herramientas de verificación de exposición para que otras entidades evalúen su riesgo. Estos trabajos destacan la magnitud y la persistencia del problema, y la importancia de la visibilidad continua sobre dependencias de software y herramientas utilizadas en entornos de IA.

Lecciones para la gestión de riesgos en IA y cadenas de suministro
– Supervisión de la cadena de suministro de software: Las dependencias de herramientas de seguridad y los componentes de código abierto deben contar con controles de integridad y verificación de identidad para evitar que paquetes comprometedores ingresen en la cadena de suministro.
– Rotación y verificación de credenciales: Rotar credenciales es necesario, pero no suficiente. Se requieren procesos de validación que aseguren la invalidez de llaves antiguas y la detección de credenciales expuestas en producción.
– Visibilidad y respuesta ante exposiciones: Las organizaciones deben disponer de herramientas de exploración de exposición y planes de respuesta que permitan identificar, contener y mitigar accesos no autorizados de forma rápida.
– Gestión de secretos y acceso: Implementar prácticas de gestión de secretos (por ejemplo, vaults de credenciales, reducción de privilegios, y mapeos de acceso por servicio) para limitar el impacto de cualquier compromiso.
– Preparación para escenarios de seguridad de IA: Dado el incremento de herramientas y claves asociadas a entornos de IA, las estrategias de seguridad deben abarcar tanto la protección de datos como la resiliencia de modelos y flujos de trabajo asociados.

Conclusión
Este incidente subraya que la seguridad en IA y en la cadena de suministro no es un proyecto de una sola vez, sino un proceso continuo. La persistencia de credenciales expuestas incluso meses después de la brecha resalta la necesidad de gobernanza rigurosa, monitoreo constante y prácticas de seguridad defensiva que evolucionen al ritmo de las amenazas. Las organizaciones deben mirar más allá de las brechas inmediatas y orientar sus esfuerzos hacia la protección de credenciales críticas, la integridad de sus herramientas de desarrollo y la resiliencia general de sus ecosistemas de IA.

from Latest from TechRadar https://ift.tt/uiTGwOE
via IFTTT IA
Stuart Fails to Save the Universe: entre ideas audaces y la posibilidad de un regreso


En un mundo donde las series pueden cruzar universos tan fácilmente como cambian de canal, el nuevo spin-off de HBO Max, Stuart Fails to Save the Universe, ha logrado capturar la atención con su promesa de explorar lo imposible. Aunque todavía se debate si apunta a un “gran plan” a futuro, la propuesta ha sabido sostener el interés gracias a su tono ágil, su humor afilado y la capacidad de reinventar personajes conocidos en contextos completamente nuevos.

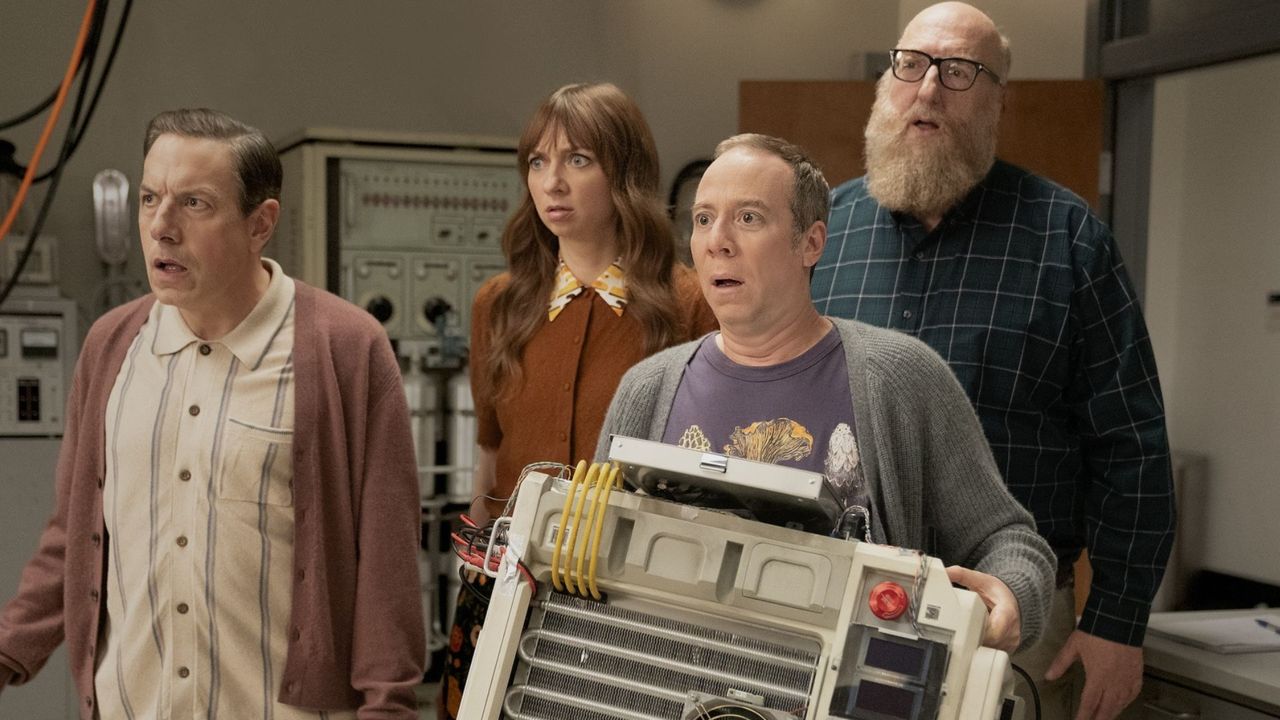
La premisa, que sitúa a Stuart (Kevin Sussman), Denise (Lauren Lapkus), Kripke (John Ross Bowie) y Bert (Brian Posehn) en una carrera contrarreloj a través de variaciones del cosmos, funciona especialmente cuando cada variante ofrece una personalidad más rica y divertida que la anterior. Las apariciones sorpresa, incluidas algunas colaboraciones con cameos de The Big Bang Theory, aportan un toque impredecible que evita que la trama se estanque en fórmulas repetitivas. En este sentido, la serie logra lo que muchas producciones buscan sin lograr siempre: mantener la sorpresa sin forzarla.

A pesar de las críticas dirigidas a la secuencia de apertura, que algunos creen podría estar influenciada por inteligencia artificial, la experiencia de visionado se mantiene fluida. Los creadores han dejado claro que, en su visión, no existe un “gran esquema” que deba cumplirse necesariamente; la diversión parece residir en la exploración de conceptos y en el juego constante con las posibilidades narrativas. Esta aproximación, lejos de ser un anarquismo creativo, funciona como una declaración de intenciones: el entretenimiento puede ser un fin en sí mismo, y la exploración puede sostenerse por sí sola.

Las dinámicas entre los personajes continúan siendo el motor central. Ver cómo Stuart y su equipo navegan por universos paralelos abre puertas para desarrollar historias más audaces, sin necesidad de atarse a una estructura rígida. Las entrevistas con los creadores ilustran un enfoque intencional hacia la “culpa” de no saber hacia dónde se dirige la serie, lo que, paradójicamente, añade una capa de autenticidad y frescura al producto final.

En cuanto a la posibilidad de una segunda temporada, la conversación entre los responsables sugiere que aún no hay un plan definitivo. El entusiasmo de los creadores, combinado con el potencial casi infinito de universos posibles, mantiene viva la esperanza para un retorno. Mientras tanto, el público puede deleitarse con la idea de que cada episodio es una nueva oportunidad para descubrir qué sucede si se empuja un poco más allá los límites de lo conocido.

Entre las ideas discutidas para posibles desarrollos futuros, destacan dos avenidas intrigantes. La primera propone utilizar el formato de Stuart Fails to Save the Universe para abordar un tema de gran resonancia: traer de vuelta a George Cooper mediante un universo alternativo, lo que podría ofrecer a los aficionados de Young Sheldon el final que anhelan. La segunda explora un caso en el que el episodio 2 revela a Christine Baranski como una IA que gobierna, abriendo paso a una narrativa de rebelión y consecuencias que podrían convertir el stand-by en un nuevo eje temático para la serie.

La clave para cualquier expansión, según las entrevistas con Penn y Lorre, radica en la capacidad de crear límites y luego superarlos. La idea de que existen infinitos universos dentro de este universo sirve como motor creativo: lo que parece imposible en un episodio puede volverse plausible en otro, siempre que se mantenga el espíritu lúdico y la valentía de arriesgarse. En este sentido, la posibilidad de un regreso no depende de una “gran revelación” única, sino de la continuidad de esa chispa de creatividad que ha definido la entrega hasta ahora.

En conclusión, Stuart Fails to Save the Universe representa una apuesta interesante en el panorama de espectáculos que cruzan dimensiones sin perder su esencia humorística. Su enfoque en el descubrimiento, la informalidad de la planificación y la voluntad de experimentar con personajes icónicos lo convierten en una propuesta que merece seguimiento. Si HBO Max decide avanzar, las dos ideas planteadas aquí podrían convertirse en el puente perfecto hacia una temporada 2 que no solo valide la experimentación, sino que también ofrezca a los fans respuestas y nuevas preguntas para futuras exploraciones.

from Latest from TechRadar https://ift.tt/EgabM9n
via IFTTT IA

Cines británicos evalúan prohibición de gafas inteligentes por privacidad y piratería


La seguridad y la protección de la propiedad intelectual vuelven a situar a las gafas inteligentes en el centro del debate público. En Reino Unido, los cines podrían ser uno de los espacios donde se prohíban estas tecnologías, citando preocupaciones que van desde la privacidad hasta la piratería. Este tema se suma a una tendencia creciente: las prohibiciones privadas que restringen el uso de dispositivos tecnológicos en espacios cada vez más controlados.

La polémica alrededor de las gafas con cámara —como las desarrolladas por Meta junto a Ray-Ban y Oakley— se debe a la posibilidad de grabar de forma relativamente oculta. Este riesgo es problemático tanto para el público en general, que no siempre sabe cuándo está siendo grabado, como para recintos como cines y teatros, donde una grabación sutil podría capturar películas y espectáculos en vivo.

Con una conexión a Internet estable, incluso podría haber transmisión en vivo de lo que se ve a través de la lente.

Aún no se ha implementado la prohibición, pero su consideración representa otro golpe para los fabricantes y usuarios de gafas inteligentes, que se enfrentan a una creciente dificultad para usar estas piezas cuando sus capacidades de grabación pueden ser consideradas intrusivas.

Meta Ray-Ban Gen 2

(Image credit: Meta)

Meta sostiene que grabar no es encubierto; hay una luz que se enciende y permanece activa mientras se graba. Además, la empresa ha tomado numerosos pasos para desactivar la capacidad de grabación si se manipula esa luz —ya sea cubriéndola o manipulando el hardware.

Sin embargo, los críticos argumentan que la luz puede pasar inadvertida si no se sabe buscarla, especialmente al aire libre o en lugares iluminados. En un cine oscuro, la luz de grabación podría resultar mucho más perceptible, aunque la prohibición propuesta reduciría el riesgo de grabaciones clandestinas y abordaría las preocupaciones de privacidad de otros espectadores, al mismo tiempo que restringe el uso de lentes que permiten grabación más encubierta.

Quien lidera la conversación no es sólo Meta: hay otros fabricantes de gafas que no abordan de la misma forma a quienes modifican sus dispositivos para desactivar el indicador de grabación, o que hacen que el indicador sea menos visible o no viene instalado de fábrica.

The Ray-Ban Meta Smart Glasses Collection is stylish

(Image credit: Meta)

¿Se va a ir todo?

Gobiernos de distintos países han considerado medidas contra las gafas inteligentes; aún así, no hemos visto prohibiciones generalizadas. A este paso, podría no ser necesario que lleguen a aprobarse de forma amplia para que el consumo y el uso social de estas tecnologías cambie significativamente.

La opinión pública ha emitido un veredicto mayoritariamente negativo sobre estas gafas. La preocupación por la privacidad de quienes las llevan y de los transeúntes que no consintieron ser captados por cámaras inteligentes es palpable.

Incluso defensores históricos de la tecnología, como algunos periodistas que las han probado, han dejado de usarlas en espacios abiertos para cubrirse de posibles confrontaciones. Además, la imposibilidad de usar estas gafas con lentes graduadas en entornos donde la prohibición se aplica las vuelve poco prácticas para muchos usuarios, lo que podría desincentivar su adopción incluso cuando son útiles para personas con deficiencias visuales.

The Ray-Ban Meta Smart Glasses Collection is stylish

(Image credit: Meta)

¿Será este el fin de las gafas inteligentes? Un giro de percepción significativo podría ayudar, aunque no está claro cómo lograrlo sin cambios de software o hardware de gran alcance, como eliminar la cámara por completo. En mi experiencia, las versiones sin cámara no resultan tan atractivas como las que sí la incorporan, por lo que sería una pérdida importante para la utilidad de estas tecnologías.

En definitiva, parece ser una situación de ganar-ganar para nadie: una prohibición podría resolver problemas de privacidad, pero a costa de la utilidad y del acceso para personas que realmente se benefician de estas gafas. Se extraña una visión equilibrada que permita innovar sin invadir la intimidad de los demás.

Seguiremos atentos a la evolución, esperando que el camino hacia una coexistencia entre tecnología, derechos y experiencias en espacios públicos sea más claro para todos. Mientras tanto, el futuro de las gafas inteligentes continúa en una senda compleja y con altibajos, especialmente en entornos críticos como el ocio cinematográfico.

from Latest from TechRadar https://ift.tt/tagb5yP
via IFTTT IA

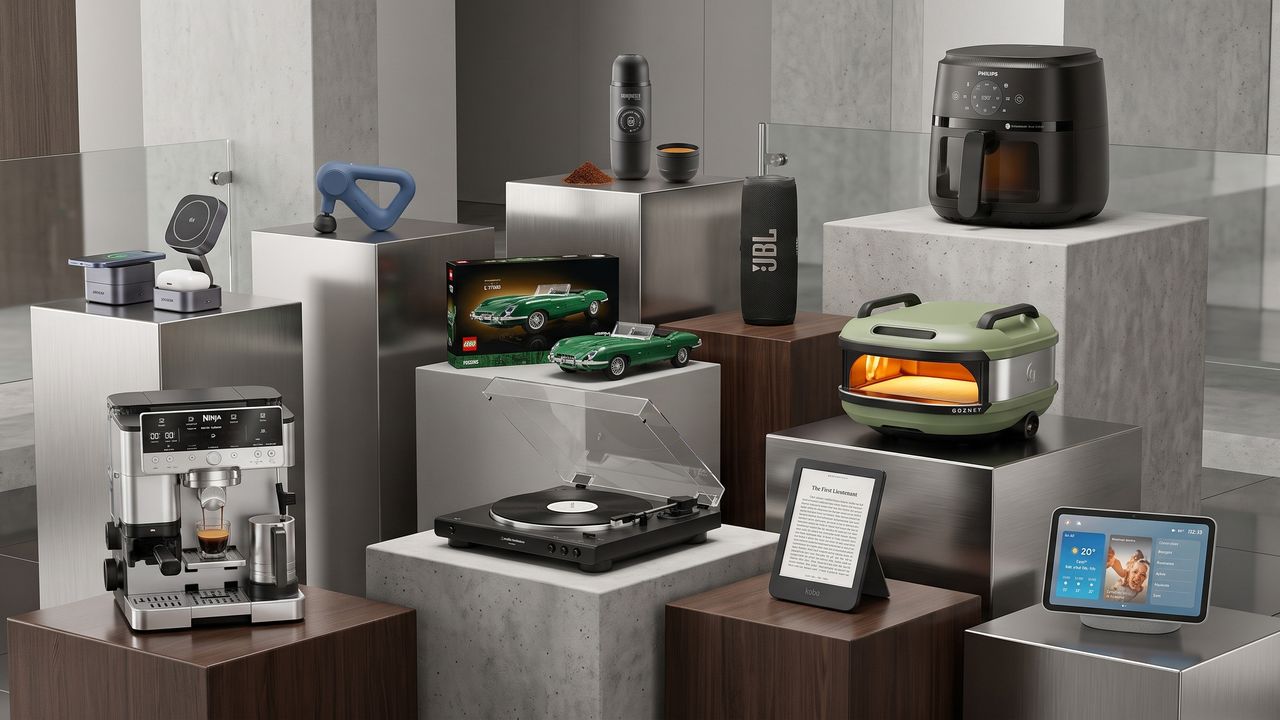
Guía de regalos tecnológicos para el Día del Padre 2026 en Australia


El Día del Padre invita a romper con los regalos clásicos y explorar opciones que realmente sorprendan. En Australia, el Día del Padre 2026 se celebra el 6 de septiembre, así que es buen momento para empezar a planear un regalo que vaya más allá de lo habitual.

Si tu padre o una figura paterna en tu vida es amante de la tecnología y los gadgets, aquí tienes una selección curada de ideas de regalo en distintos rangos de precio y para diferentes intereses. Desde mejoras económicas para el hogar hasta opciones de alto nivel para los aficionados al lujo tecnológico, hay algo para cada estilo de padre:

Los mejores regalos tecnológicos por menos de AU$100

Elegimos una variedad de gadgets basándonos en funcionalidad, relación calidad-precio y la posibilidad de que sean regalos que a nosotros también nos gustaría hacer. Desde un enchufe inteligente por AU$20 hasta un monitor portátil para la oficina en casa, estas ideas de menos de AU$100 son difíciles de batir.

Los mejores regalos tecnológicos por menos de AU$300

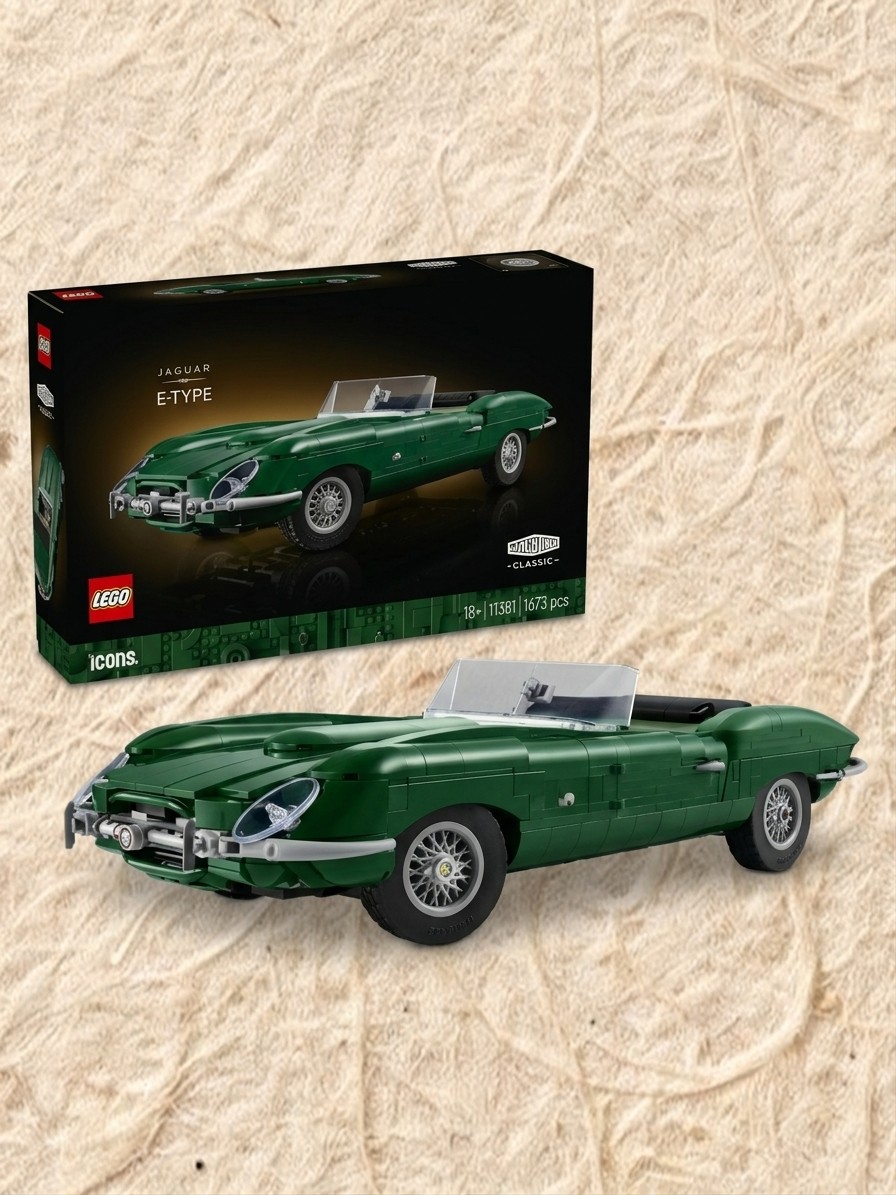
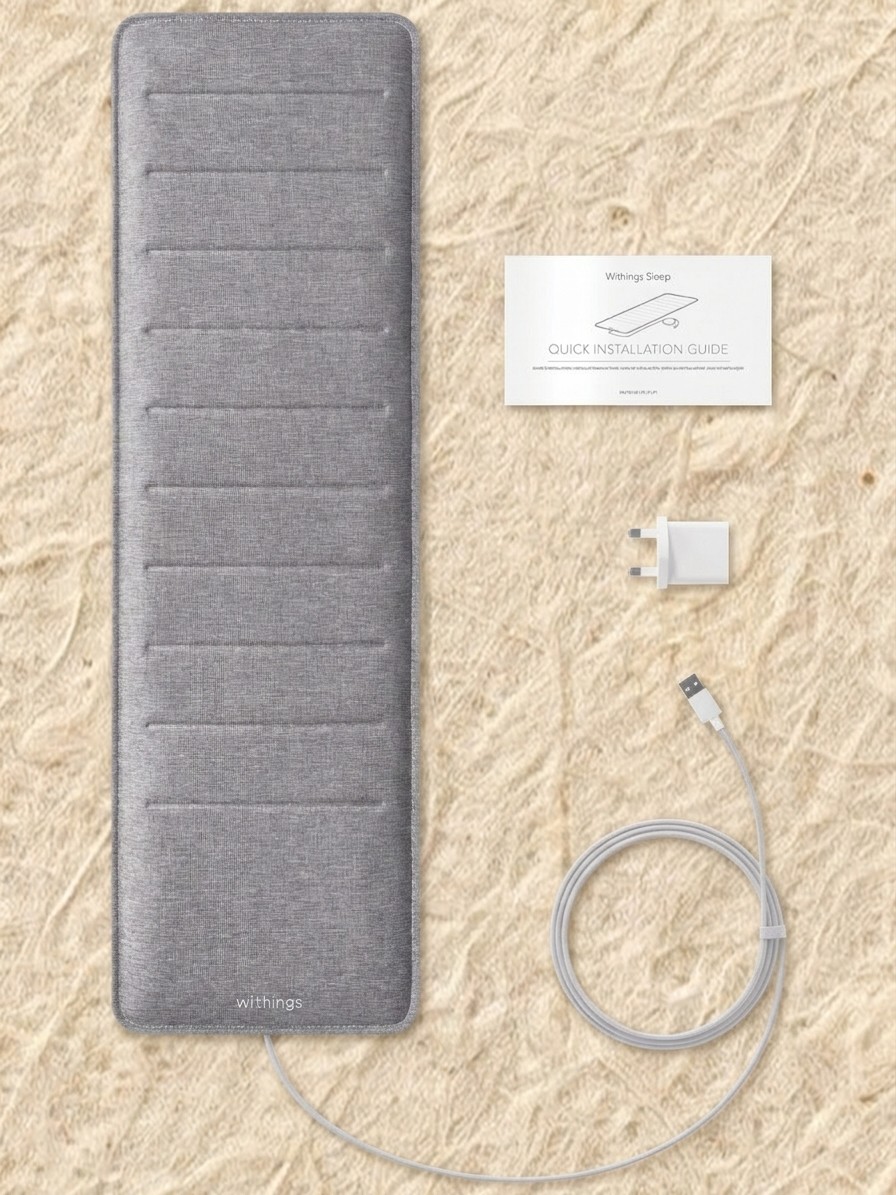
Subiendo un poco el presupuesto, encontrarás opciones que van desde un set clásico de LEGO de coche hasta una nueva tornamesa para revivir esa colección de vinilos, y hasta una esterilla de sueño avanzada. También incluimos una tableta Android y un lector de libros electrónicos de alta valoración, ideales para el descanso del padre.

Si quieres un regalo que marque la diferencia sin romper el presupuesto, considera un accesorio inteligente para el hogar, una experiencia sonora para sus oídos o un dispositivo práctico para el día a día. Estas opciones demuestran que la tecnología puede mejorar la vida cotidiana sin complicaciones.

Los mejores regalos tecnológicos por menos de AU$3000 (lujo sin límites)

Si el dinero no es un obstáculo, aquí hay elecciones premium para el papá techie que sabe apreciar lo mejor. Desde máquinas de café de alta gama hasta un sistema de pizzas al aire libre, pasando por relojes y dispositivos para el estilo de vida activo, estas propuestas destacan por su calidad y desempeño.

Para terminar, hay opciones de lectura, productividad y entretenimiento que pueden acompañar sus momentos de ocio o aprendizaje. La tecnología bien elegida puede convertirse en un compañero diario para el padre en su día.

from Latest from TechRadar https://ift.tt/lr48IBJ
via IFTTT IA

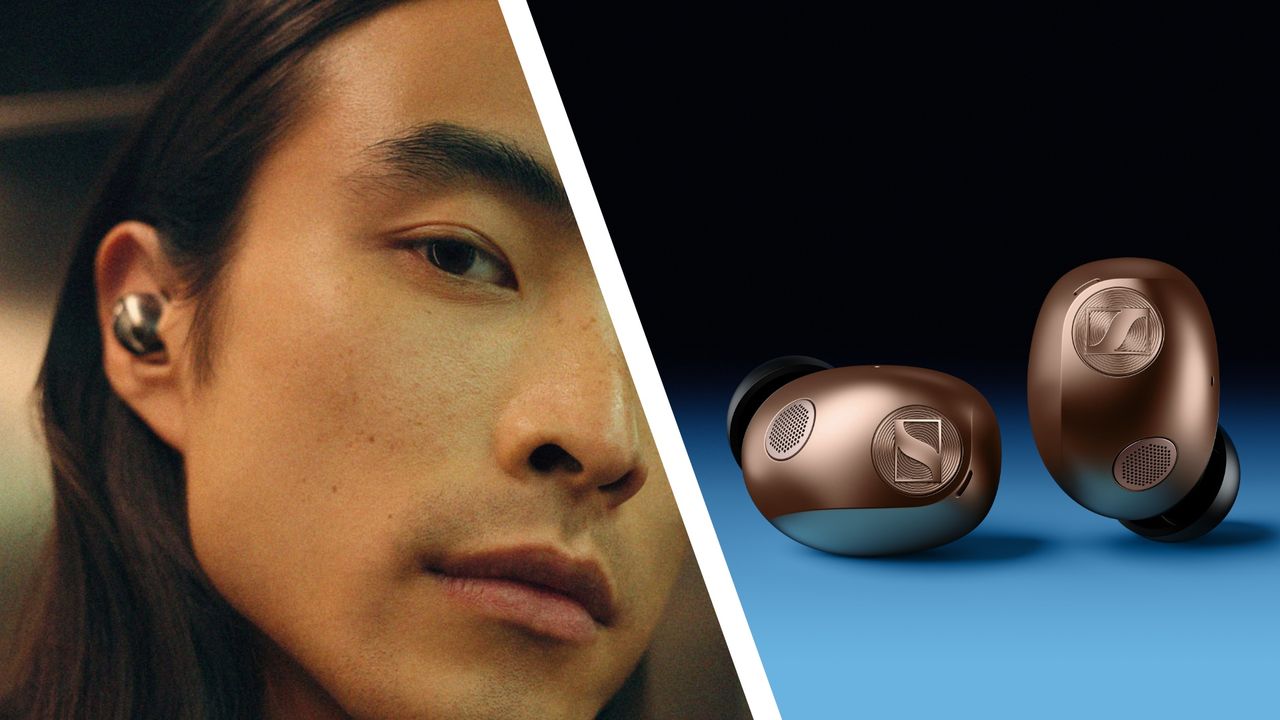
Momentum True Wireless 5: un rediseño completo con Bluetooth 6.0 y baterías reemplazables


Sennheiser presenta una renovación significativa de sus auriculares Momentum True Wireless 5, con un diseño de estuche completamente nuevo y una batería intercambiable que amplía la vida útil del producto. Este lanzamiento llega poco después de la llegada de los Momentum 5 Wireless para audífonos over‑ear y sitúa a los Momentum True Wireless 5 como la versión insignia de la línea de earbuds. \n\nEntre las novedades más destacadas se encuentra un diseño más cómodo y minimalista, con cuatro tamaños de almohadilla para lograr el ajuste perfecto y un filtro de micrófono perforado que reduce la interferencia del viento durante las llamadas. El objetivo es mantener una experiencia sonora centrada en la calidad, similar a la de su hermano mayor, con el ADN sonoro centrado en el detalle sin perder la profundidad de graves. Cada auricular está equipado con un driver dinámico de 7 mm, diseñado para equilibrar detalle y graves contundentes, asegurando precisión, claridad y dinámica.\n\nLa conectividad también da un salto significativo: Bluetooth 6.0 con aptX Adaptive permite soportar audio de alta resolución hasta 24-bit/96 kHz desde fuentes compatibles, abriendo la puerta a una experiencia inalámbrica más fiel. Aunque la adopción de Bluetooth 6 aún es relativamente rara en el mercado, Sennheiser ha dejado claro su interés en liderar la conectividad inalámbrica de próxima generación; los Momentum 5 Wireless de la familia over‑ear también están previstos para recibir Bluetooth 6.0 mediante actualización de software.\n\nLa cancelación activa de ruido (ANC) ha sido revisada y optimizada, con un sistema de cuatro micrófonos por audífono y una configuración de sensores que incluye micrófonos, acelerómetros de voz y un algoritmo de extracción de voz impulsado por IA para mejorar la claridad en entornos ruidosos. Además, el soporte de Dolby Atmos con seguimiento de la cabeza está plenamente integrado, brindando una experiencia inmersiva compatible con contenidos compatibles.\n\nEn cuanto a autonomía, la quinta generación promete hasta 12 horas por carga (frente a 7,5 h de la generación anterior) y un total de 40 horas con el estuche de carga, con condiciones estimadas por los análisis de What Hi‑Fi!. Con ANC activado, estas cifras caen a aproximadamente 6 h por carga y hasta 25 h con el estuche, según las pruebas citadas. Una ventaja clave es la batería reemplazable tanto en los auriculares como en el estuche, lo que podría ampliar considerablemente la vida útil del producto frente a la obsolescencia típica de los earbuds de gama alta.\n\nLos Momentum True Wireless 5 cuentan con certificación IP54, protegiéndose contra polvo, sudor y salpicaduras, y una placa de micrófono perforada diseñada para minimizar la interferencia del viento durante las llamadas.\n\nPrecio y disponibilidad: los Momentum True Wireless 5 estarán disponibles a partir del 3 de septiembre en acabados Graphite, Cream, Copper, Denim y Lavender, con un precio de 300 USD / 250 GBP / 499 AUD.\n\nEn el debate sobre cuál es el referente en earbuds de gama alta, los rivales siguen siendo grandes nombres como Bose, Apple, Sony y Bowers & Wilkins. Sin embargo, las mejoras implementadas por Sennheiser—Bluetooth 6.0, Dolby Atmos, ANC revisada, batería reemplazable y estuche intercambiable—presentan un paquete sólido que podría convertirlos en una de las opciones más destacadas del mercado. A nivel de experiencia personal, al favorecer un formato intrauditivo, estoy deseando evaluar en qué medida el Momentum True Wireless 5 ofrece un confort duradero y una música detallada que compita al nivel de los mejores de su clase.

from Latest from TechRadar https://ift.tt/pMWPNVa
via IFTTT IA

Argentina 2025: una tasa récord de suicidios y su escalada desde 2020


En 2025, Argentina registró una tasa de suicidios de 11,8 por cada 100.000 habitantes, cifra que marca un récord histórico y que ha suscitado un amplio debate sobre las condiciones sociales, económicas y de salud mental que atraviesa el país. Este incremento sostenido desde 2020 coloca al país como la segunda tasa más alta de Sudamérica, solo por detrás de Uruguay, y subraya la necesidad de respuestas integrales y sostenidas.

El informe basado en datos oficiales señala que la tendencia al alza no es aislada, sino parte de un fenómeno regional que ha sido objeto de análisis por parte de autoridades sanitarias, académicas y organizaciones no gubernamentales. Diversos factores pueden estar influyendo, entre ellos la inestabilidad económica, la incertidumbre laboral, el deterioro de redes de apoyo comunitario y la accesibilidad a servicios de salud mental. En este contexto, la vigilancia epidemiológica y la recopilación de datos precisos se vuelven esenciales para orientar políticas públicas efectivas.

La magnitud de la cifra y su crecimiento sostenido en los últimos años requieren una respuesta multilateral: fortalecimiento de la prevención, mejoras en el acceso a atención psicológica y psiquiátrica, y una mejor coordinación entre niveles de gobierno y la sociedad civil. Es crucial también ampliar la difusión de recursos de ayuda, reducir el estigma asociado a la búsqueda de apoyo y promover entornos que favorezcan la salud mental desde la educación y el trabajo.

Entre las medidas que podrían contribuir a revertir esta tendencia se destacan:

– Ampliación de servicios de apoyo emocional y líneas de ayuda disponibles 24/7, con especial énfasis en zonas con menor cobertura.
– Integración de la salud mental en la atención primaria, con formación continua para profesionales de la salud y derivación eficiente a especialistas.
– Programas de intervención temprana en escuelas, universidades y lugares de trabajo para identificar señales de riesgo y proveer intervención oportuna.
– Políticas de protección social que reduzcan la carga estructural asociada a la pobreza y la inseguridad económica, factores que pueden agravar la vulnerabilidad psíquica.
– Campañas de sensibilización para reducir el estigma y fomentar el uso de recursos disponibles sin miedo a la discriminación o la culpa.

Este momento exige un compromiso sostenido de autoridades, comunidades y actores del sector privado para construir un entorno más seguro y resiliente. La recopilación continua de datos de calidad, acompañada de planes de acción claros y evaluables, será decisiva para monitorear avances y ajustar estrategias con base en evidencia. A medida que se despliegan respuestas integrales, la sociedad argentina puede avanzar hacia una dinámica donde la salud mental reciba la prioridad que merece y donde cada individuo tenga acceso a el apoyo necesario para superar momentos críticos.
from Wired en Español https://ift.tt/JeOuYvm
via IFTTT IA

Terra Industries: Impulsando la seguridad automatizada para el Sur Global y más allá


\n

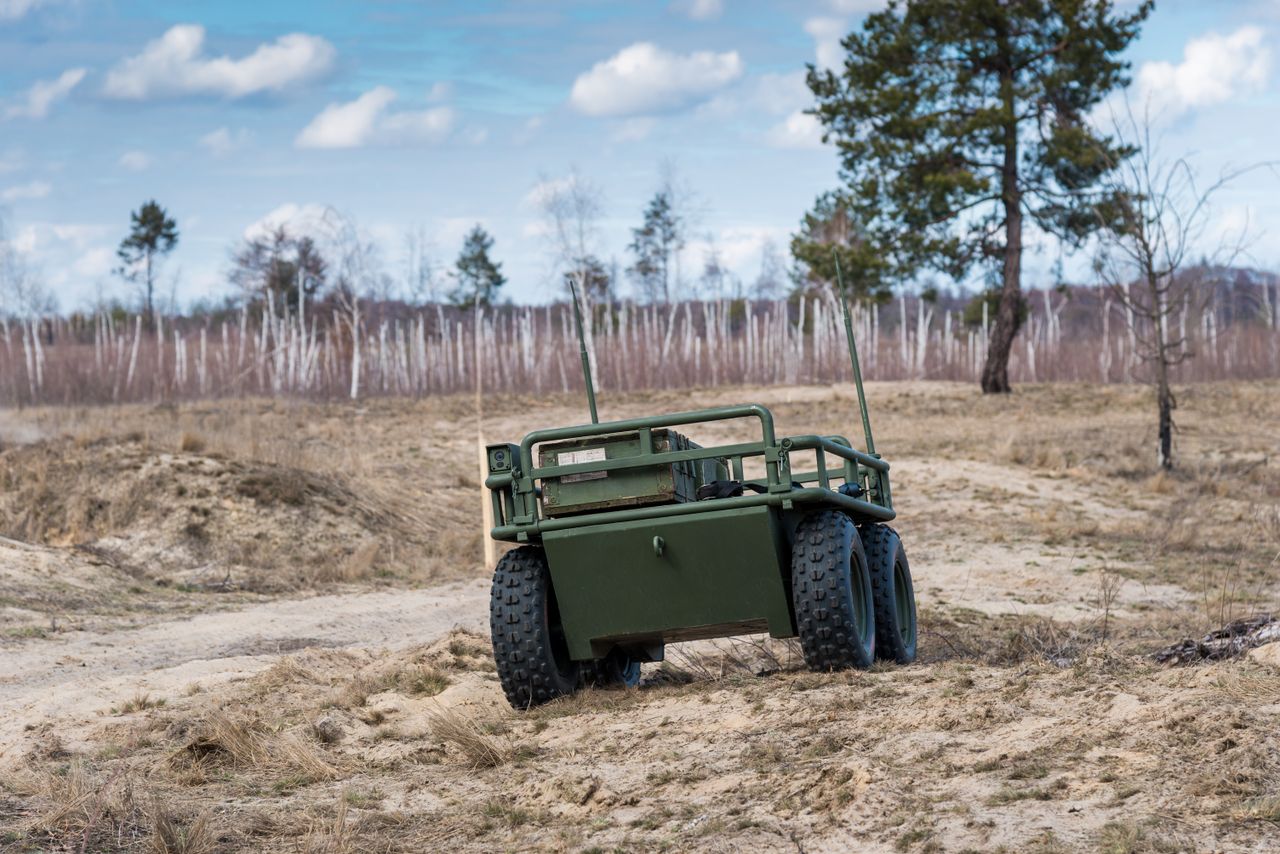
Terra Industries, una empresa emergente nigeriana de tecnología de defensa, ha captado una financiación semilla de 52 millones de dólares, una cifra que podría situarse entre las más altas para una startup africana. Fundada en 2024 por Nathan Nwachuku y Maxwell Maduka, la compañía desarrolla drones para vigilancia aérea y terrestre, además de un sistema operativo propio para la detección de amenazas y la recopilación de datos entre sistemas conectados.

\n\n

Con un enfoque estratégico en el mercado del Sur Global, Terra Industries ha anunciado la apertura de una oficina en Londres y se encuentra cerca de completar lo que será la mayor fábrica de drones de África, en el sitio Pax-2 en Ghana. Previamente, la empresa ya había levantado 11,75 millones de dólares en enero de 2026, una cifra que, en ese momento, marcó un récord para una empresa africana de tecnología de defensa.

\n\n

Sistemas de seguridad automatizados para el Sur Global

\n

A diferencia de los fabricantes de drones de EE. UU. y Europa, centrados en la seguridad de la OTAN y de Ucrania, Terra Industries ha dirigido su negocio a mercados del Sur Global, es decir, África, América Latina y otros países fuera o en los márgenes de la esfera anglo‑europea. El director ejecutivo Nathan Nwachuku afirma: “La infraestructura crítica en el Sur Global se protege mejor con sistemas diseñados para estos entornos y fabricados en las regiones que protegen. Este financiamiento nos permite escalar ese trabajo y fortalecer nuestra base de fabricación. También nos sitúa en las salas donde se toman las decisiones de defensa global.”

\n

Gobiernos y organizaciones de estas regiones buscan sistemas de vigilancia y defensa autónomos que Nwachuku y Maduka venden, especialmente para proteger infraestructuras críticas como plantas de energía y minas.

\n\n

ArtemisOS software

\n

Además de su fabricación de hardware, Terra Industries ha publicado un sistema operativo utilizado en todos sus productos. ArtemisOS es un sistema operativo abierto diseñado para ensamblar datos y ayudar en la planificación autónoma de misiones.\n\n Diseñado para su uso con todos los sistemas aéreos y terrestres de Terra Industries, ArtemisOS es capaz de detección, clasificación y seguimiento de objetivos mediante IA. El sistema operativo también gestiona la telemetría bruta de los sensores de drones, estableciendo datos geoespaciales. Las misiones pueden planificarse de forma autónoma, con planificaciones de ruta dinámicas y toma de decisiones en tiempo real.\n\n La capa de mando unificada de ArtemisOS permite, además, el control y la coordinación de sistemas no tripulados, apoyando la ejecución de operaciones a gran escala, como operaciones con enjambres.\n\n Terra Industries ya opera una fábrica de 15,000 pies cuadrados en Abuja, Nigeria, denominada Pax-1, con una segunda instalación (Pax-2) que abrirá próximamente en Ghana. Esta capacidad permitirá a Terra Industries competir con empresas de drones de EE. UU. y Europa, con una posible producción de 50,000 unidades al año.

\n

from Latest from TechRadar https://ift.tt/EXb0h7N
via IFTTT IA

Piratería de la lectura o cambio necesario: un análisis equilibrado sobre DRM, préstamos y libertad digital en Kindle


Escúchenme: ¿y si nuestra indignación frente a una supuesta actualización de Kindle y la gestión de derechos digitales (DRM) para libros electrónicos está totalmente desproporcionada?

No me refiero a la reciente actualización de Kindle que supuestamente elimina la posibilidad de eliminar el DRM de los libros descargados. Aunque se podría argumentar que existe una razón válida para mantener esa capacidad, sostengo que los autores deben recibir su pago, y los casos límite de necesidad de quitar controles electrónicos de derechos no justifican socavar la capacidad de los autores para monetizar sus obras.

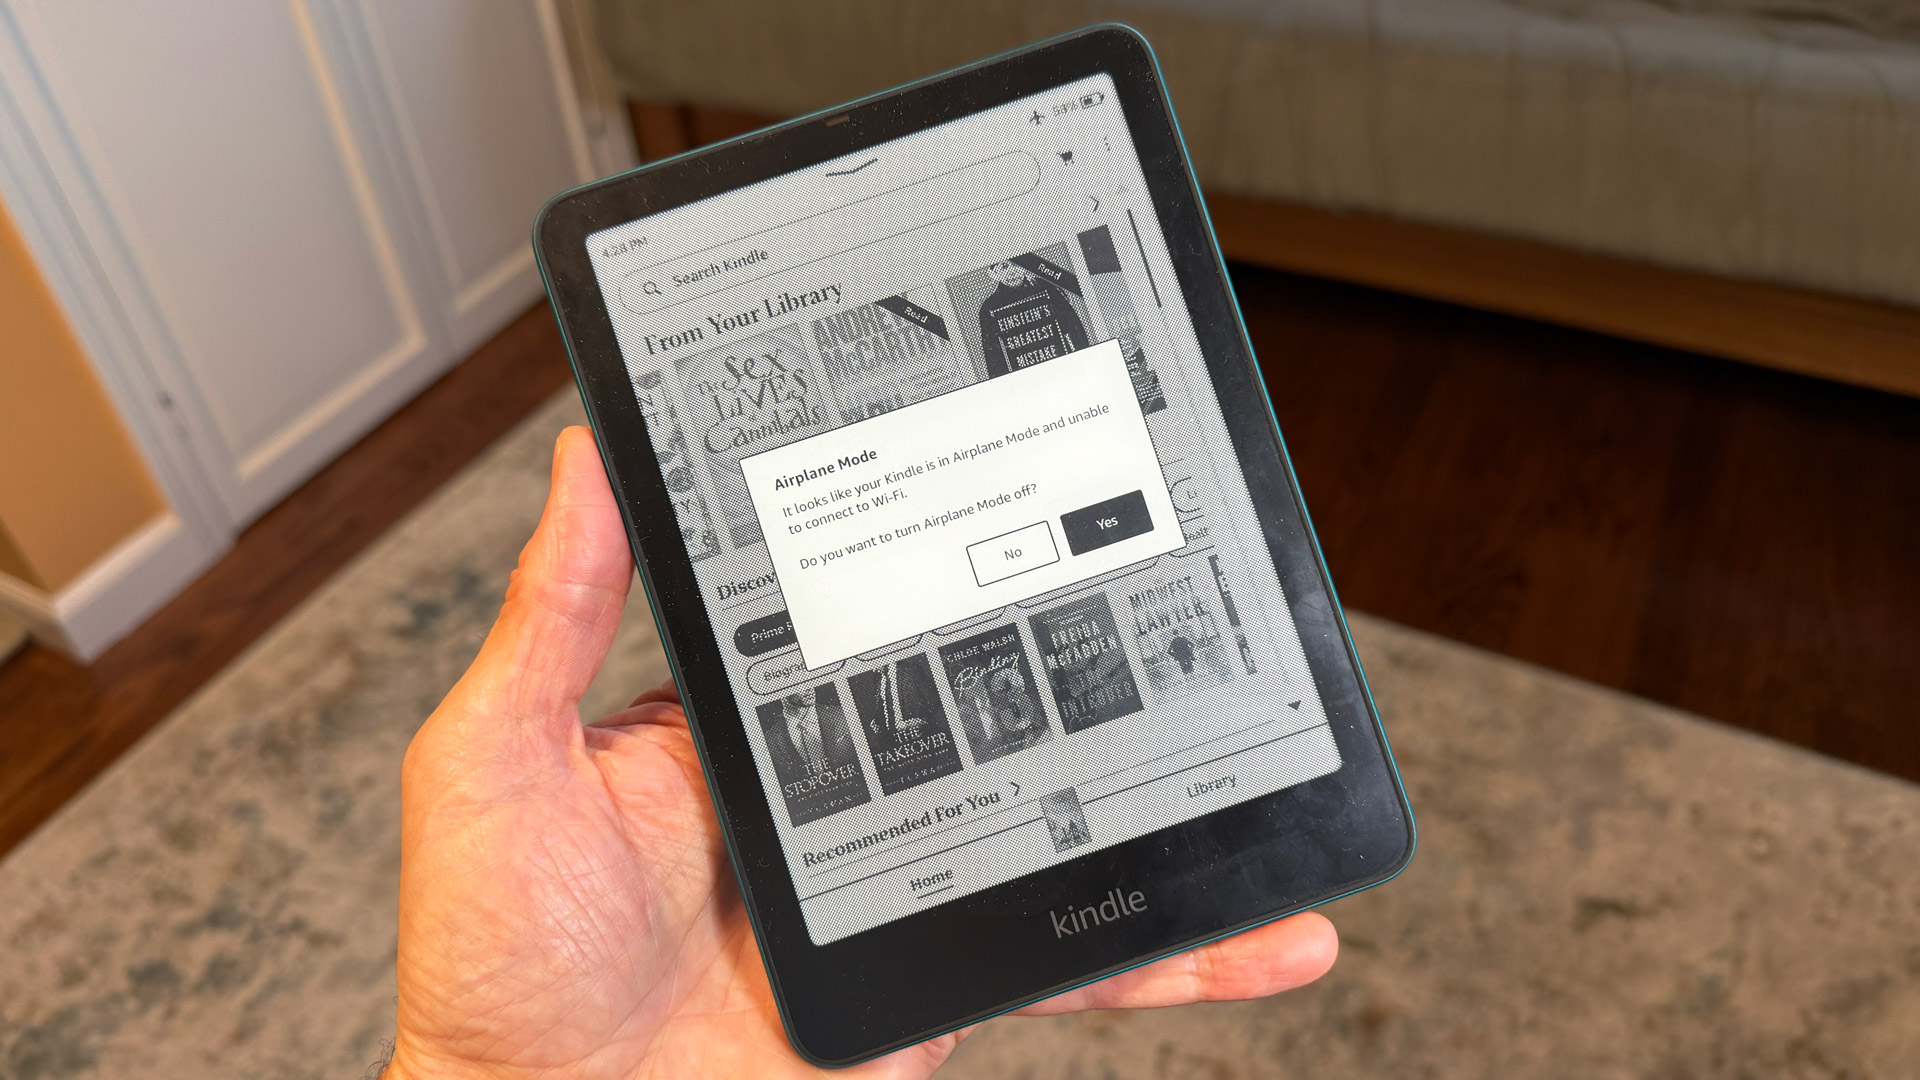
En su lugar, quiero abordar el cambio que inicialmente me irritó: desactivar la “solución de WiFi”. Esto se refiere al truco común de Modo Avión para leer un libro digitalmente prestado mucho después de que vence el préstamo.

Como lector ávido y propietario de Kindle, he dependido de este atajo durante años. Así es como funciona: voy a la aplicación Libby y reviso los libros de mi biblioteca local. El app de Overdrive, por cierto, sigue siendo una de las mejores cosas que han pasado para la lectura en Kindle.

En lugar de comprar cada libro que quiero leer, lo tomo prestado de la biblioteca. Pido el libro a través de Libby; se conecta a la enorme biblioteca de Amazon, donde inicio sesión para obtener una edición digital entregada a mi Kindle.

En el Kindle, me aseguro de que esté conectado a Internet, actualizo mi estantería y empiezo a leer. Los préstamos suelen durar dos semanas.

Cuando estoy de vacaciones, puedo terminar tres o cuatro libros en una semana. Cuando trabajo, normalmente leo por la noche en la cama y apenas avanzo unos pocos capítulos antes de dormirme (no me juzguen). Esto ocurre todas las noches, lo que significa que, en lugar de leer un libro en días, puede tomarme semanas o incluso meses.

Para asegurar que aún pueda leer el libro después de que termine el préstamo, apago el WiFi de mi Kindle y lo pongo en Modo Avión.

Todos conocen este truco

Este es un atajo tan conocido que, cuando llamé a mi biblioteca local para preguntar al respecto, el empleado de recursos supo de inmediato de qué hablaba.

“Es un truco muy conocido”, me dijo sin entusiasmo.

Le pregunté si debía preocuparme por que, ya que no estaba “devolviendo” mi libro digital prestado a tiempo, estaba retrasando el préstamo de alguien más.

“No me preocuparía”, me dijo, añadiendo, “no va a molestar a nadie más”.

Básicamente, no importa si hice algo para devolver el libro. La biblioteca ya ha reclamado los derechos DRM de ese libro y está lista para prestarlo a otra persona.

Lo sabría si activara el WiFi de mi Kindle y tratara de seguir leyendo mi libro atrasado: de inmediato dejaría de estar disponible, ya que Libby y la biblioteca habrían hecho su trabajo para recuperar el título. Curiosamente, Amazon no interviene en la gestión de las expiraciones de préstamos.

La controversia surgió cuando las personas notaron que ya no podían acceder a títulos descargados en Modo Avión. Algunos asumieron que esto significaba que sus préstamos vencidos se estaban activando incluso cuando sus Kindles estaban desconectados. Otros culparon a una actualización de software de Kindle.

Noté en los comentarios de Reddit que la gente decía haber descargado títulos prestados pero no haberlos abierto, lo que me hizo recordar haber pasado por algo similar durante unas vacaciones recientes.

Antes de mi viaje a Aruba, descargué algunos libros. Más tarde, mientras estaba acostado en la playa (y en un lugar donde mi Kindle mantuvo el Modo Avión porque no tenía acceso al WiFi del hotel), intenté abrir uno de los títulos. No se abría a menos que estuviera conectado a Internet.

Eso fue nuevo. Anteriormente, podía abrir cualquier libro que hubiera descargado, estuviera o no conectado a WiFi.

¿Otro truco?

Kindle Paperwhite Signature 12th Gen

(Crédito de la imagen: Lance Ulanoff / Future)

Amazon no ha hecho declaraciones públicas al respecto, pero aparentemente no ha realizado cambios recientes en la forma en que Kindle gestiona los préstamos de libros de biblioteca.

Si ese es el caso, es posible que el cambio venga a través del sistema de Libby o que haya algún cambio en la forma en que la tienda de Amazon maneja el DRM para libros electrónicos prestados.

Independientemente de la fuente, nada de esto implica que Amazon o Libby vayan a “rebuscar” en tu Kindle para recuperar libros atrasados. Lo que podría estar sucediendo es que el sistema ahora exige un apretón DRM cuando abres el libro digital por primera vez. Ese es el momento en que se necesita WiFi. Justo después de eso, puedes volver a Modo Avión y seguir leyendo a tu antojo.

Más interesante aún es que ni siquiera sé si la fuente de toda esta angustia de Kindle sigue siendo un problema en curso. Hoy, como prueba, tomé prestado otro libro de Libby, lo descargué a mi Kindle y luego activé Modo Avión. El libro aún se abrió. No puedo decir qué ocurrirá después de que expire el préstamo o si hay algún reloj interno que no me permitiría empezar a leer el libro con Modo Avión.

En última instancia, podría tratarse más de una molestia que de una tragedia. Entiendo que algunas personas piensan que la “escasez forzada de préstamos digitales” es ridícula. Puedes hacer infinitas copias de libros digitales, después de todo. Pero, ¿cómo huye eso a que los autores reciban pagos por las compras y préstamos? Aunque algunos libros se donan, las bibliotecas pagan por copias digitales. Esas ganancias van de vuelta a las editoras y, en última instancia, a los autores.

Me gusta leer buenos libros y me gustaría ver a los autores fortalecidos financieramente para escribir más de ellos. Este cambio, si existe, parece un compromiso razonable entre dar a los autores lo que necesitan y no causar frustración indebida a lectores de Kindle como yo.

Si aún te preocupa, aquí tienes mi consejo: apenas descargues los libros que quieras leer más tarde, ábrelos en el Kindle hasta la primera página. Después de eso, no importa qué pase con el lado de préstamos del libro: deberías poder apagar el WiFi y leer a tu conveniencia.

from Latest from TechRadar https://ift.tt/AYeNMHf
via IFTTT IA

Drones en el Cielo de Sudán: Una Guerra a Mayoreo entre Akıncı y CH-95


La guerra civil en Sudán, que se mantiene desde abril de 2023, continúa dejando huellas profundas en el terreno y, cada vez más, en el cielo. Mientras las fuerzas en tierra se enfrentan entre la Fuerza de Abastecimiento Rápido (RSF) y las Fuerzas Armadas Sudanesas (SAF), un otro duelo, silencioso y escalonado, se libra entre dos clases distintas de aeronaves no tripuladas que operan para bandos opuestos.

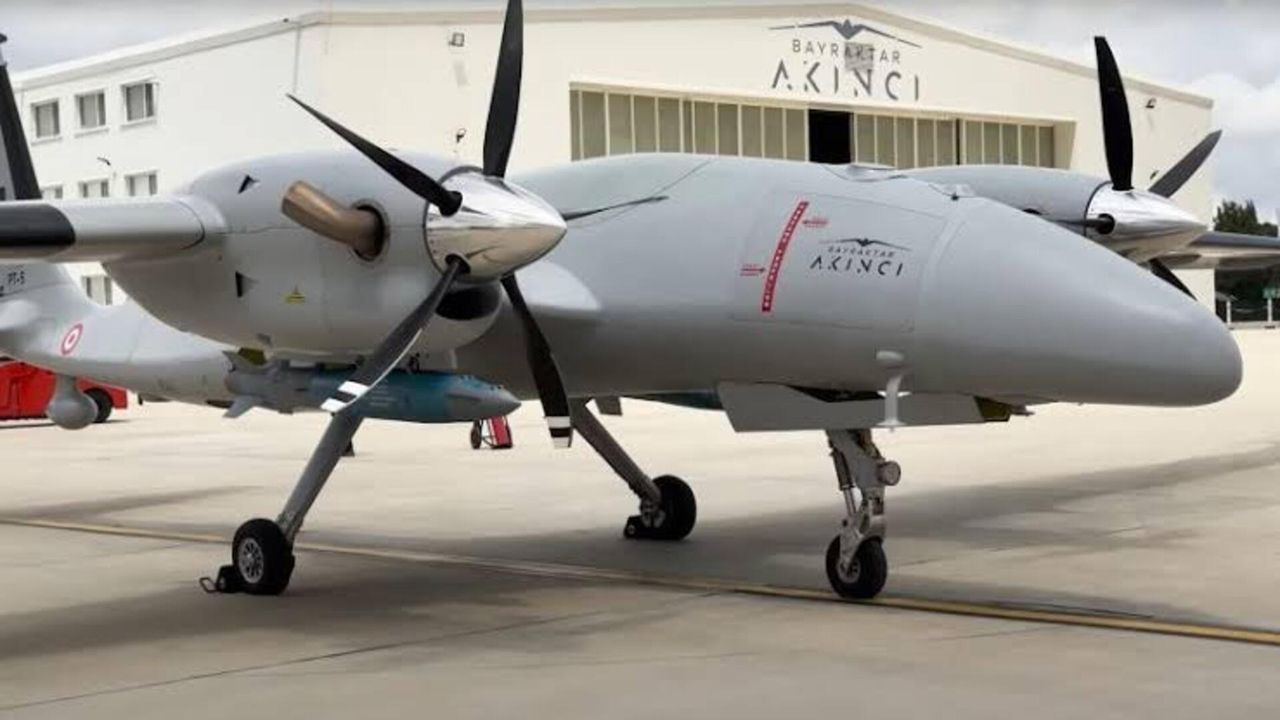
Un contendor de peso relativamente ligero, el CH-95 de fabricación china, se ha convertido en una plataforma clave para reconocimiento, guerra electrónica y misiones de ataque. En contracorriente, el Bayraktar Akıncı, turco y significativamente más pesado, ha interceptado repetidamente a los CH-95 que la RSF ha volado este verano. Este choque tecnológico encarna una lucha de capacidades, costos y efectos en la población civil que crece a la par de cada misión en el aire.

Turkish Akıncı Takes on Chinese CH-95

El CH-95 es un dron de alta maniobrabilidad media con capacidad de vuelo extendida, diseñado para misiones de reconocimiento, guerra electrónica y ataques. Su peso oscila entre 650 y 1,000 kg, puede transportar una carga de hasta 170 kg y puede mantenerse en el aire durante más de 12 horas, con un techo de servicio superior a los 7,000 metros, dependiendo de la configuración.

En contraste, el Akıncı pertenece a una clase mucho más pesada: un peso máximo al despegue alrededor de 6,000 kg, con capacidad de carga útil de hasta 1,350 kg y una autonomía superior a 24 horas. Se reporta un techo de servicio cercano a 13,700 metros y una envergadura de aproximadamente 20 metros (66 pies).

Imágenes difundidas por Clash Report en X muestran a un Bayraktar Akıncı enfrentándose a un CH-95 en pleno vuelo. El metraje parece capturar la intercepción desde la perspectiva del Akıncı, con la aeronave enemiga visible antes de que termine el encuentro.

Este incidente se suma a varias pérdidas reportadas de CH-95 y FH-95 desde el 23 de junio, consolidando un patrón creciente entre estas familias de aeronaves.

Se ha informado que al menos seis drones chinos han sido destruidos desde entonces, con varias pérdidas atribuidas a las intercepciones del Akıncı.

Un Contenido Costoso sobre Sudán

Este concurso aéreo en Sudán resulta extremadamente costoso, tanto en vidas humanas como en recursos. Se han manejado estimaciones que sitúan el costo de un Akıncı en alrededor de 25 millones de dólares por aeronave, mientras que un estudio de la Air University sitúa al CH-95 en cerca de 2 millones de dólares, según registros de SIPRI sobre compras en Serbia.

Son sumas grandes para la guerra por drones en una región que ha estado prácticamente en conflicto desde 2003, cuando estalló el primer conflicto de Darfur. Funcionarios de las Naciones Unidas han advertido de forma reiterada que la warfare con drones está provocando daños civiles severos en zonas como Kordofan y otras regiones en disputa.

Volker Türk, Alto Comisionado de las Naciones Unidas para los Derechos Humanos, señaló que los drones armados “se han convertido por lejos en la principal causa de muertes civiles”. Las cifras de la ONU estiman que entre enero y abril de 2026 los ataques con drones provocaron al menos 880 muertes civiles, representando más del 80% de las muertes civiles relacionadas con el conflicto.

Las interacciones entre Akıncı y CH-95 no sólo destacan por su carga tecnológica, sino por el marco estratégico que estas plataformas crean. El Akıncı lleva radar y armamento de combate aéreo, permitiéndole enfrentarse a aeronaves sin depender exclusivamente de defensas terrestres. Esa capacidad reviste especial importancia porque el CH-95 está diseñado para permanecer en el aire durante largos periodos y cubrir extensas zonas, lo que obliga a una respuesta que no es simplemente de defensa en tierra.

Las informaciones de julio anteriores describían un supuesto Akıncı que habría disparado un misil de combate aéreo contra un CH-95 al noroeste de El Obeid, en Kordofan Norte. Otra operación habría eliminado una segunda aeronave china en tierra, aunque no se confirmó de forma independiente. Investigadores de derechos humanos han documentado la presencia de equipo chino entre las armas de RSF, mientras que las acusaciones de involucramiento de Emiratos Árabes Unidos en rutas de suministro siguen siendo objeto de disputa. Riad no ha reconocido oficialmente suministros militares a alguno de los bandos, lo que dificulta la verificación independiente de estos datos.

Este pulso tecnológico no sólo redefine las capacidades de cada bando, sino que también amplía el alcance de las consecuencias humanitarias, ya que cada encuentro aéreo y cada pérdida de vehículos no tripulados se traduce en riesgos directos para la población civil en áreas como Kordofan y otras regiones en conflicto constante.

En el plano de la regime, el uso de drones se ha convertido en un eje central de la guerra. Los costes y beneficios de estas plataformas siguen siendo objeto de análisis para entender la dinámica del conflicto y sus posibles salidas futuras. La narrativa no se limita a maniobras en el cielo; comprende la protección de vidas civiles y la búsqueda de rutas para una resolución durable en un país marcado por décadas de confrontación.

from Latest from TechRadar https://ift.tt/wOAb2GV
via IFTTT IA

Drones de DJI en entrenamiento de defensa aeroespacial: una estrategia prevista para fortalecer la seguridad de bases nucleares


El entrenamiento de defensa frente a amenazas aéreas en bases críticas ha llevado a adopciones selectivas de tecnología de drones para simular escenarios reales. En este marco, la Fuerza Aérea de Estados Unidos planifica incorporar drones de DJI para ejercicios de entrenamiento de contradrone en la Base de la Fuerza Aérea de F.E. Warren, en Wyoming. El objetivo es preparar a las fuerzas de seguridad para responder a incursiones aéreas que podrían afectar instalaciones sensibles situadas en entornos estratégicos.

La operación, centrada en aeronaves de origen chino, busca fortalecer las capacidades de detección, evasión electrónica y neutralización de pequeñas aeronaves no tripuladas que podrían emplearse en amenazas reales. F.E. Warren, que opera misiles Minuteman III, sitúa la protección frente a incursiones aéreas como una parte clave de su misión de seguridad.

Objetivo de presentar drones restringidos para un entrenamiento realista

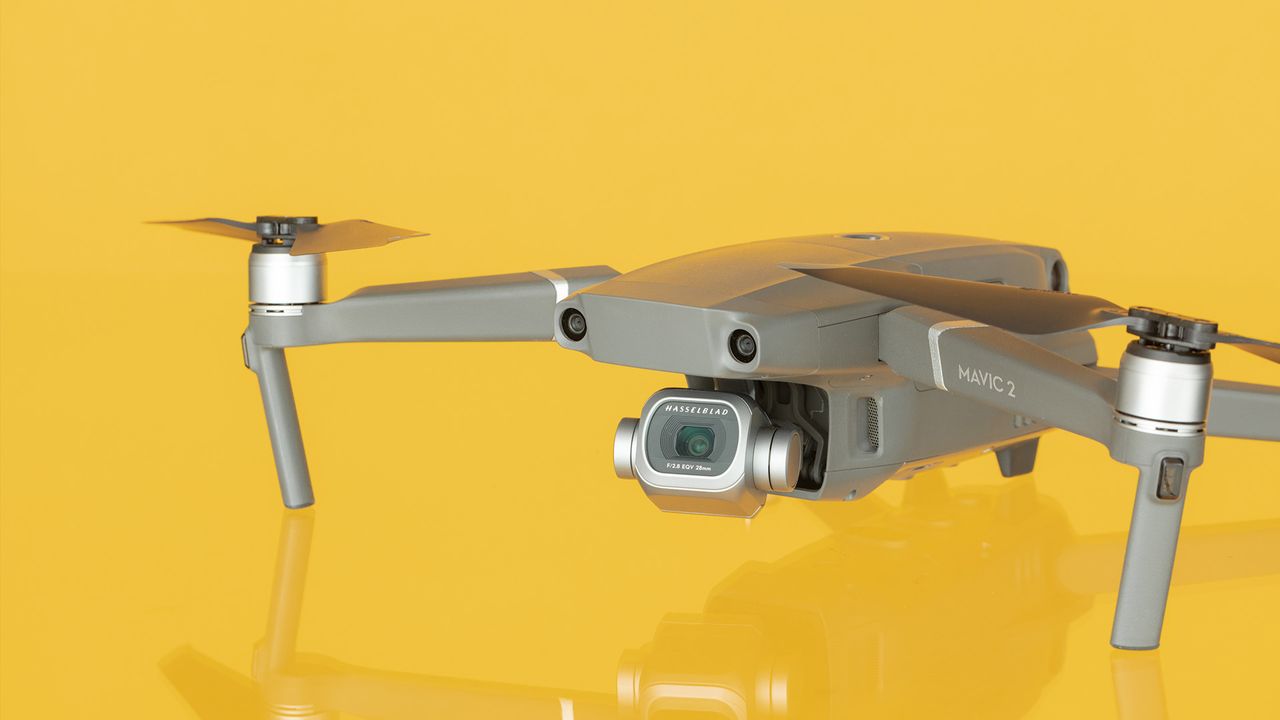
La 90th Contracting Squadron emitió una convocatoria para drones DJI restringidos el 14 de agosto de 2026, con plazos de cotización previstos para el 24 de agosto. El encargo contempla dos drones refurbished DJI Mavic 2 Pro con kits Fly More para su uso en el entrenamiento en la base de misiles, además de otros dos modelos DJI Mini 3 Pro, dos conjuntos DJI Avata 2 Fly More y seis dispositivos de liberación de carga útil.

La Fuerza Aérea indica que estos sistemas respaldarán un programa de entrenamiento de contrarredes pequeñas aeronaves no tripuladas, abarcando detección, guerra electrónica y métodos para neutralizar drones. Se señala específicamente la preferencia por drones DJI debido a diferencias clave en sus señales de radio y sistemas de navegación respecto a otros fabricantes.

“Para probar adecuadamente nuestros sistemas contrarrestantes y entrenar a nuestros operadores frente a la amenaza mundial más probable, el 90 MSOS debe utilizar los dispositivos exactos que probablemente empleen los adversarios”, afirma la justificación.

El uso de sistemas diferentes podría dejar a los operadores sin experiencia práctica frente a métodos de comunicación y firmas de frecuencia de DJI.

Cómo se emplearán los drones prohibidos

El proceso de adquisición se clasifica como un requerimiento de marca, lo que significa que la Fuerza Aérea busca específicamente equipo DJI en lugar de modelos comparables. No obstante, el documento señala que varios mayoristas autorizados de DJI pueden satisfacer el requisito, permitiendo la compra dentro de un acuerdo de pequeñas empresas.

Por lo tanto, la adjudicación no implica necesariamente que el contrato se otorgue directamente a DJI. La compra también aborda preocupaciones de ciberseguridad, dado que los drones de DJI han enfrentado restricciones en ciertas agencias del gobierno estadounidense.

La justificación hace referencia a un memorando del Secretario de Guerra titulado “Unleashing U.S. Military Drone Dominance” como base para compras limitadas. Este marco autoriza a coroneles y oficiales equivalentes a obtener cantidades reducidas de equipos de drones extranjeros para pruebas de guerra electrónica.

La base legal citada es 10 U.S.C. 2304(c)(1), que permite una licitación de fuente única bajo circunstancias específicas.

Antes de su uso operativo, cada aeronave recibirá el software RIZER, destinado a impedir comunicaciones con entidades extranjeras o con redes del Departamento de Guerra. El documento describe a RIZER como un reemplazo del firmware nativo de la aeronave y la creación de un sistema aislado para operaciones de entrenamiento.

F.E. Warren no es la única instalación en este plan: Malmstrom Air Force Base, en Montana, también está explorando aeronaves DJI para entrenamiento de contradrone. Emplear el mismo tipo de dron en ambas bases podría permitir al Comando Global de Ataque replicar condiciones de amenaza similares.

Si esta aproximación aporta valor dependerá de qué tan fieles permanezcan los drones modificados a las señales y características operativas originales de DJI.

La cobertura de Defensa se cita a través de un enlace a Defense Blog como fuente de referencia externa.

from Latest from TechRadar https://ift.tt/BYdhcrv
via IFTTT IA