Comenzaron las pruebas en del instalador alfa de Debian 11 “Bullseye”

Debian

Hace algunos días los desarrolladores de Debian dieron a conocer la noticia sobre las pruebas que comenzaran sobre la primera versión alfa del instalador de la próxima versión de Debian. Es importante mencionar que como tal esta no es una versión preliminar de Debian 11, sino que simplemente es una versión alfa del instalador de Debian (Debian Installer).

Ya que apesar de que la actual versión estable de Debian 10 fue liberada hace algunos meses, los desarrolladores de Debian ya se encuentran trabajando sobre la próxima versión de Debian 11,que como tal, inicialmente es una copia de Debian 10 Buster y en la actualidad se encuentra en un estado testing.

Esto significa que no debería presentar fallos tan frecuentemente como las distribuciones “inestable o experimental”, porque a los paquetes solo se les permite pasar a formar parte de esta distribución transcurrido un cierto periodo de tiempo y siempre que no tengan registrado contra ellos ningún fallo crítico.

¿Que cambios introduce esta versión alfa del instalador de Debian 11?

En las listas de correo de Debian se dieron a conocer algunos de los cambios que se integran en esta versión alfa del instalador. Cyril Brulebois, dijo lo siguiente:

“Es hora de comenzar a hacer esto: muchos componentes se han actualizado reemplazando” cd “/” cd-rom “con” medios de instalación “estos cambios no se documentan individualmente a continuación… esto también explica por qué muchos idiomas no están completamente traducidos en esta versión alfa.”

Esta primera versión alfa del instalador de Debian 11 “Bullseye” viene con diversas mejoras y mayor soporte de hardware (tomando como comparativa el actual instalador de la versión estable de Debian 10) de estas mejoras se destacan el soporte DTB para Rasperry Pi Compute Module 3, así como el soporte para virtio-gpu para la salida gráfica en instancias de VM así como el soporte para la Olimex A20-OLinuXino-Lime2-eMMC.

Otro de los cambios que se destacan en esta versión alfa es en apt-setup, la generación de línea en de los archivos sources.list se ha rediseñado para actualizaciones relacionadas con la seguridad. Las cadenas {dist} -updates se renombran a {dist} -security. En sources.list, se permite separar bloques “[]” con varios espacios.

Por otro lado, la instalación del paquete intermedio apt-transport-https se ha detenido, la creación del archivo my-at-spi-dbus-bus.desktop en el perfil del usuario se ha detenido (at-spi2-core ahora siempre inicia el bus at-spi).

El host predeterminado para los propios espejos es “deb.debian.org”, el parámetro gfxpayload=keep se configuró en el submenú del gestor de arranque, que resuelve los problemas con las fuentes ilegibles en las pantallas HiDPI al cargar imágenes para su instalación en la red a través de EFI.

De los demás cambios que se destacan en el anuncio son:

  • Documentación convertida al formato DocBook XML 4.5.
  • Grub2 agregó definiciones de módulo para imágenes firmadas para UEFI.
  • Se proporciona la instalación del paquete cryptsetup-initramfs en lugar de cryptsetup.
  • Soporte agregado para placa ARM Olimex A20-OLinuXino-Lime2-eMMC.
  • Mini.iso proporciona el modo de arranque a través de la red en EFI para la plataforma ARM.
  • Poder permitir la instalación de paquetes para soportar sistemas de virtualización cuando la visualización es detectada.
  • Se reformulo la plantilla de netcfg ya que algunos clientes DHCP ya no están disponibles.
  • El módulo Thermal_sys se ha agregado a la imagen del kernel de Linux.
  • Actualmente 76 idiomas son compatibles con esta versión alfa del instalador de Debian 11

Y por último, pero no menos importante, tambie podremos encontrar en esta version alfa del instalador de Debian que se eliminan imágenes de los dispositivos QNAP TS-11x / TS-21x / HS-21x, QNAP TS-41x / TS-42x y HP Media Vault mv2120 debido a problemas en tamaño con el núcleo de Linux, además de que también los desarrolladores continúan con la transición a Python 3 eliminando los paquetes obsoletos de Python 2.

Finalmente, si quieres conocer más al respecto sobre los cambios que se integran en esta version alfa del instalador de Debian 11, puedes consultar los detalles en el siguiente enlace.

Además de que el lanzamiento de la versión estable de Debian 11 se espera en aproximadamente uno y medio o dos años.

from Linux Adictos https://ift.tt/2E1N7zO
via IFTTT
ZeroCleare: un malware de borrado de datos de APT34 y xHunt

ZeroCleare

Los investigadores de seguridad de IBM dieron a conocer hace algunos días que detectaron una nueva familia de malware llamada “ZeroCleare”, creado por un grupo de hackers iraníes APT34 junto con xHunt, este malware está dirigido contra los sectores industrial y energético en el Medio Oriente. Los investigadores no revelan los nombres de las compañías víctimas, pero dedicaron un análisis del malware a un informe detallado de 28 páginas.

ZeroCleare afecta solamente a Windows ya que como su nombre lo describe la ruta de la base de datos del programa (PDB) de su archivo binario se usa para ejecutar un ataque destructivo que sobrescribe el registro de arranque maestro (MBR) y las particiones en máquinas Windows comprometidas.

ZeroCleare se cataloga como una malware con un comportamiento algo similar al de “Shamoon” (un malware del cual se habló mucho debido a que se utilizó para ataques a las compañías petroleras que datan de 2012) Aunque Shamoon y ZeroCleare tienen capacidades y comportamientos similares, los investigadores dicen que los dos son piezas de malware separadas y distintas.

Al igual que el malware Shamoon, ZeroCleare también utiliza un controlador de disco duro legítimo llamado “RawDisk by ElDos”, para sobrescribir el registro de arranque maestro (MBR) y las particiones de disco de las computadoras específicas que ejecutan Windows.

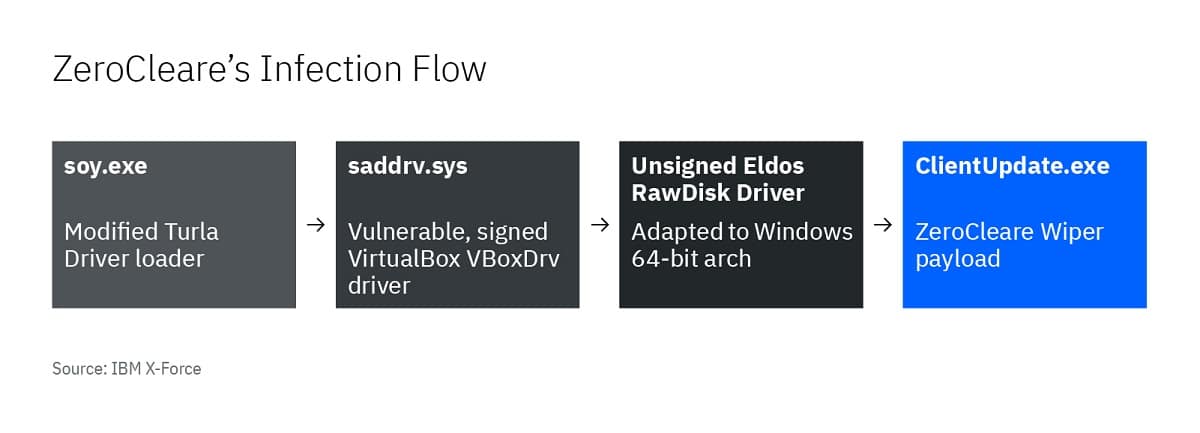
Aunque el controlador ElDos no está firmado, el malware logra ejecutarlo cargando un controlador de VirtualBox vulnerable pero no firmado, explotándolo para omitir el mecanismo de verificación de firma y cargar el controlador ElDos sin firmar.

Este malware se lanza a través de ataques de fuerza bruta para obtener acceso a sistemas de red débilmente seguros. Una vez que los atacantes infectan el dispositivo objetivo, propagan el malware a través de la red de la compañía como el último paso de la infección.

“El limpiador ZeroCleare es parte de la etapa final del ataque general. Está diseñado para desplegar dos formas diferentes, adaptadas a sistemas de 32 bits y 64 bits.

El flujo general de eventos en máquinas de 64 bits incluye el uso de un controlador firmado vulnerable y luego explotarlo en el dispositivo de destino para permitir que ZeroCleare omita la capa de abstracción de hardware de Windows y evitar algunas salvaguardas del sistema operativo que evitan que los controladores no firmados se ejecuten en 64- máquinas de bits “, se lee en el informe de IBM.

El primer controlador de esta cadena se llama soy.exe y es una versión modificada del cargador de controladores Turla. 

si-zerocleareflow-chart

Ese controlador se utiliza para cargar una versión vulnerable del controlador VirtualBox, que los atacantes explotan para cargar el controlador EldoS RawDisk. RawDisk es una utilidad legítima utilizada para interactuar con archivos y particiones, y también fue utilizada por los atacantes de Shamoon para acceder al MBR.

Para obtener acceso al núcleo del dispositivo, ZeroCleare utiliza un controlador intencionalmente vulnerable y scripts maliciosos de PowerShell/Batch para evitar los controles de Windows. Al agregar estas tácticas, ZeroCleare se extendió a numerosos dispositivos en la red afectada, sembrando las semillas de un ataque destructivo que podría afectar a miles de dispositivos y causar interrupciones que podrían tomar meses para recuperarse por completo, ”

Aunque muchas de las campañas de APT que los investigadores exponen se centran en el ciberespionaje, algunos de los mismos grupos también realizan operaciones destructivas. Históricamente, muchas de estas operaciones han tenido lugar en el Medio Oriente y se han centrado en compañías de energía e instalaciones de producción, que son activos nacionales vitales.

Aunque los investigadores no han planteado en  un 100% los nombres de alguna organización a la que se le atribuya este malware, en una primera instancia comentaban que APT33 participó en la creación de ZeroCleare.

Y despues posteriormente IBM afirmó que APT33 y APT34 crearon ZeroCleare, pero poco después de la publicación del documento se actualizó, la atribución cambió a xHunt y APT34, y los investigadores admitieron que no tenían un cien por ciento de certeza.

Según los investigadores, los ataques ZeroCleare no son oportunistas y parecen ser operaciones dirigidas contra sectores y organizaciones específicos.

from Linux Adictos https://ift.tt/341lP7s
via IFTTT

Comienza la votación sobre los sistemas de inicialización de Debian

Debian init system

Hace ya algunos meses aquí en el blog compartimos la noticia sobre una discusión que se llevaron los desarrolladores de Debian si soportar múltiples sistemas de inicialización seria una opción. Dado que esto se derivó de un desacuerdo con respecto a la entrega del paquete elogind (si quieres leer la nota lo puedes hacer en este enlace).

Y pues bien ahora, se anunció el inicio de una votación general para los desarrolladores del proyecto para decidir sobre si el sistema soportara múltiples sistemas de inicialización, lo que determinará la política adicional del proyecto con respecto a la vinculación a systemd, soporte para sistemas de inicialización alternativos e interacción con distribuciones derivadas que no usan systemd.

Hace unos meses, después de problemas con la inclusión del paquete elogind (necesario para que GNOME funcione sin systemd) en la rama de prueba debido a un conflicto con libsystemd, el líder del proyecto Debian volvió a plantear la pregunta, ya que los desarrolladores no podían estar de acuerdo y su comunicación se convirtió en una confrontación y estancado

La votación actual permitirá aprobar una política en varios sistemas de inicialización y si el elemento que obliga a soportar sistemas alternativos gana, los mantenedores no podrán ignorar o retrasar tales problemas.

Después de discutir los tres puntos de votación propuestos originalmente por el líder del proyecto, el número de opciones se amplió a ocho.

Al votar, se permite seleccionar varios elementos a la vez con la clasificación de los elementos seleccionados por nivel de preferencia. Alrededor de mil desarrolladores que participan en mantenimiento de paquetes y soporte de infraestructura tienen derecho a votar.

Dentro de las opciones sugeridas, se establece:

  • El foco principal está en systemd. Brindar soporte para sistemas de inicialización alternativos no es una prioridad, pero se pueden incluir opcionalmente scripts de inicio para dichos sistemas en paquetes.
  • Soporte para una variedad de sistemas de inicialización y la capacidad de arrancar Debian con sistemas no sean systemd.
    Para iniciar los servicios, los paquetes deben incluir scripts de inicio.
  • Systemd sigue siendo preferible, pero la capacidad de mantener sistemas alternativos de inicialización permanece. Las tecnologías, como elogind, que le permiten ejecutar aplicaciones enlazadas al sistema en entornos alternativos, se consideran importantes. Los paquetes pueden incluir archivos init para sistemas alternativos.
  • Soporte para sistemas que no usan systemd, pero sin realizar cambios que impidan el desarrollo. Los desarrolladores aceptan soportar múltiples sistemas de inicialización en el futuro previsible, pero también consideran necesario trabajar para mejorar el soporte de systemd. El desarrollo y mantenimiento de soluciones específicas debe ser llevado a cabo por las comunidades interesadas en tales soluciones, pero otros mantenedores deben ayudar activamente y contribuir a resolver problemas cuando surja la necesidad.
  • Soporte para la portabilidad, sin realizar cambios que interfieran con el desarrollo. La portabilidad entre plataformas de hardware y pilas de software es una tarea importante y la integración de tecnologías alternativas es bienvenida, incluso si la visión del mundo de sus creadores difiere de una opinión común.
  • Transfiera el soporte para sistemas de inicialización múltiple a la categoría de obligatorio. Proporcionar la capacidad de ejecutar Debian con sistemas de inicialización distintos de systemd continúa marcando la diferencia en el proyecto. Cada paquete debe funcionar con manejadores pid1 que no sean systemd, a menos que el software incluido en el paquete esté diseñado para funcionar solo con systemd y no haya soporte para comenzar sin systemd (la ausencia de scripts de inicio no se considera solo para trabajar con systemd).
  • Soporte para portabilidad y múltiples implementaciones. Los principios generales son totalmente consistentes con el párrafo 5, pero con respecto a los sistemas systemd y de inicialización, no se hacen requisitos específicos ni se imponen obligaciones a los desarrolladores. Se alienta a los desarrolladores a tener en cuenta los intereses de los demás, hacer compromisos y encontrar soluciones comunes que sean satisfactorias para varias partes.

La votación durará hasta el 27 de diciembre inclusive, los resultados se anunciarán el 28 de diciembre. Si quieres conocer más al respecto, puedes consultar la publicación original en el siguiente enlace.

from Linux Adictos https://ift.tt/351mKGj
via IFTTT

cat: no es un gato, es un concatenador

cachorro de gato

Bien, el programa cat es probablemente uno de los que más se usan en un shell de Linux. Es muy básico, pero también muy práctico. A veces las herramientas más simples y básicas suelen ser también las más poderosas en cuanto a utilidad. Su nombre proviene de conCATenate, de ahí el título que he decidido ponerle a este artículo donde trataré de explicarlo para aquellos que aún no lo conozcan.

Básicamente el concatenador va más allá de lo que su propio nombre indica, no solo concatena, también puede mostrar el contenido de un archivo de texto, y combinado con las tuberías puede ser mucho más potente aún y servir para múltiples utilidades. Y todas esas utilidades básicas las resumiré en este artículo con ejemplos prácticos, para que puedas verlo de una forma más intuitiva…

Para ver simplemente el contenido de un archivo, puedes usar el siguiente comando:


cat nombre_archivo

cat /etc/passwd


Eso te lo va a mostrar en pantalla. En caso de ser un archivo cifrado o un binario, pues verás que te muestra caracteres o símbolos raros sin mucho sentido para ti.

Incluso puedes ver el contenido de varios archivos concatenados en la salida, de ahí su nombre:


cat nombre_archivo

cat /etc/passwd /etc/passwd- /etc/hosts

Otra posibilidad alternativa a touch es usar cat para crear un archivo:


cat > ejemplo.txt

Esto abre de forma interactiva una especie de editor en el que podrás introducir todo el texto que quieras que tenga ese archivo que has creado, o dejarlo vacío. Cuando hayas terminado de introducir lo que necesitas, solo pulsa Ctrl+D para salir.

En el caso de que el contenido de un archivo pueda ser largo y prefieres facilitar su navegación y lectura, puedes usar less y more para ello:


cat manual.txt | more
cat manual.txt | less

Eso facilitará mucho la navegación por el texto mostrado. Por cierto, para salir pulsa Q como harías con man, etc.

Muy interesante para desarrolladores es mostrar el número de línea. Si quieres que cat numere las líneas del contenido de un archivo usa la opción n. Eso no alterará el contenido del archivo, solo mostrará los números en la salida:


cat -n codigo.c 

Por cierto, si quieres guardar el texto numerado tal cual se muestra en la pantalla, podrías hacerlo usando redirecciones. Por ejemplo:

Para ver simplemente el contenido de un archivo, puedes usar el siguiente comando:


cat -n codico.c > numerado.txt

Recuerda que con > lo que haces es sustituir el contenido de numerado.txt en este caso. Es decir, que si no existía se crea con el contenido, pero si ya existía se borrará lo que había antes en él y se guarda el nuevo contenido. Para que no se borre lo anterior y se agregue el contenido al final, usa >> en vez de >.

Lo malo de la opción -n es que numera todas las líneas. Pero si quieres evitar que se numeren aquellas que están vacías, puedes usar -b:


cat -b /etc/hosts

Por supuesto, con todas las opciones puedes usar las tuberías y redirecciones para canalizar el contenido, etc. Y te aconsejo que leas el man de cat para saber más. Hay opciones como -e para reemplazar el EoL (End of Line) por $, -T para tabulaciones, -s para suprimir líneas repetidas vacías, etc.

Hasta ahora simplemente se mostraban los caracteres visibles, pero también existen muchos otros invisibles que no se ven. Para mostrarlos usa el flag v:


cat -v demo.odt

Lo puedes usar para borrar el contenido de archivos y dejarlos vacíos. Para eso puedes usar el dispositivo especial /dev/null de esta forma:


cat /dev/null | demo.txt

En este caso el contenido de /dev/null es nulo y eso lo redirige mediante la tubería hacia el archivo de texto demo.txt. Es decir, que demo.txt se llena con contenido nulo, o dicho de otro modo, se borra.

Puedes usar también esto otro para poder introducir secuencias hasta que escribas EOL y se cierre, es decir, se abre como una especie de editor en el que puedes escribir lo que quieras. Evidentemente, así sin más no tiene utilidad, pero por ejemplo, puedes escribir todo y guardarlo en un archivo:


cat << EOL > hola

Básicamente << le dice al intérprete de comandos que vas a ingresar cadenas hasta ingresar una etiqueta, que en este caso es EOL, que indicará que has llegado al final. Puedes sustituir EOL por STOP, o lo que quieras.

Y si estás trabajando con sistemas heterogéneos, habrás notado que los archivos de texto del mundo DOS/Windows usan otros caracteres de fin de línea que en UNIX/Linux, por lo que puede que el texto se desajuste al intentar ver el archivo en uno u otro sistema. En los *nix se usa LF para finalizar la línea, mientras que en DOS/Windows se usa CR/LF. Para poder solucionar esto tienes dos herramientas que son dos2unix para convertir de DOS/Windows a Unix y unix2dos para lo inverso. Pero si no las quieres instalar, puedes usar cat para ello así:


cat dos.txt | sed "s/^M\{1,\}$//" | sed "$ s/^Z//" > archivo_convertido.txt

cat unix.txt | sed "s/$/^M/" | sed "$ s/$/^Z/" > archivo_convertido.txt

Como puedes comprobar, las utilidades de cat son muchísimas. A pesar de su simplicidad permite hacer multitud de cosas. Además, todo lo que has visto aquí no es lo único. Puedes imaginar muchas otras utilidades y cosas nuevas para las que te podría servir. Recuerda leer más en el manual:


man cat


from Linux Adictos https://ift.tt/2RryEFh
via IFTTT

Nueva vulnerabilidad permitiría secuestrar las conexiones VPN en Linux

Vulnerabilidad en VPN en Linux

Se ha descubierto una nueva vulnerabilidad en Linux que es tan reciente que aún no han incluido su descripción. Se trata de la CVE-2019-14899, una vulnerabilidad que permitiría a usuarios malintencionados secuestrar conexiones VPN. Aunque en la mayoría de medios hablan de un fallo de seguridad que afecta a Linux, lo cierto es que también afecta a otros sistemas operativos basados en Unix, como los FreeBSD y OpenBSD. En la lista no se menciona el macOS de Apple, pero sí han avisado a la compañía de Cupertino para que tome medidas.

La lista parcial de sistemas afectados, la que tenéis tras el corte, incluye solo un pequeño grupo de sistemas operativos. Pero, teniendo en cuenta lo que aparece en dicha lista, podemos afirmar que la vulnerabilidad afecta a la mayoría de usuarios de Linux. Lo bueno es que las compañías afectadas, como el equipo de seguridad del kernel de Linux, Google, Apple, Systemd, WireGuard y OpenVPN, ya han sido informadas sobre el fallo y en el momento de escribir estas líneas ya deberían estar trabajando en un parche para corregirlo.

El fallo de VPN afecta a estos sistemas operativos, entre otros

  • Ubuntu 19.10 (systemd)
  • Fedora (systemd)
  • Debian 10.2 (systemd)
  • Arch 2019.05 (systemd)
  • Manjaro 18.1.1 (systemd)
  • Devuan (sysV init)
  • MX Linux 19 (Mepis+antiX)
  • Void Linux (runit)
  • Slackware 14.2 (rc.d)
  • Deepin (rc.d)
  • FreeBSD (rc.d)
  • OpenBSD (rc.d)

Este fallo de seguridad permite que un atacante adyacente de la red sepa si otro usuario está conectado al mismo servidor VPN. El atacante también puede determinar si el usuario está conectado o no a un sitio web determinado. Además, pueden determinar la secuencia exacta y los números reconocidos. Después de lo cual examinan el envío del paquete, lo que conduce a la inyección de datos y finalmente al secuestro de la conexión.

Para protegernos del potencial ataque, lo que tenemos que hacer es activar el filtrado de ruta inversa mediante el bogon filtering. Por otra parte, también merece la pena estar atento a las actualizaciones de seguridad que nos ofrece nuestro sistema operativo e instalarlas tan pronto en cuanto estén listas.

from Linux Adictos https://ift.tt/2Rp2udx
via IFTTT

Firefox 73 introducirá nueva página de configuración about:profiling y un botón para silenciar el vídeo en PiP

Firefox 73: about:profiling y botón de silenciar el PiP

Esta semana, Mozilla ha lanzado nueva versión estable de su navegador. Esto también se traduce en algo más: lo que personalmente considero menos importante es que la versión beta sube, pero se lanza una entrega más avanzada que en esta caso es Firefox 73. Hoy, Mozilla ha avanzado dos cambios que llegarán a la versión de su navegador que se lanzará en febrero y que ya podemos probar si descargamos Firefox Nightly desde este enlace.

El primero de los cambios es una nueva página de configuración. Está disponible desde la última versión Nightly, por lo que no la veremos a no ser que actualicemos ahora mismo. La página es about:profiling y empezó a debatirse en bugzilla hace aproximadamente tres semanas. La otra novedad de la que hablaremos más adelante es un cambio muy pequeño, pero que seguro que agradecen los devoradores de contenido de servicios como YouTube.

Firefox 73 llegará el 11 de febrero

Entre las cosas que podremos hacer en la página about:profiling, actualmente solo en inglés, tenemos lo siguiente:

La página mínima about:profiling registrará la página e inyectará la interfaz de usuario existente en ella, para que el mecanismo funcione en su lugar. Este trabajo se trata de bajar la arquitectura, con cambios mínimos en la interfaz de usuario existente.

El otro cambio que han mencionado y está disponible desde hoy aparecerá en el Picture-in-Picture. Hasta ahora, cuando “despegábamos” un vídeo de servicios como YouTube, veíamos sólo dos botones: el de restaurar la ventana y volver a “pegarla” a la web original y el de pausar el vídeo. A partir de hoy, también podremos silenciar el vídeo.

Personalmente, creo que al Picture-in-Picture de Firefox aún le falta mejorar un poco más. Para empezar, la ventana es tan pequeña una vez la despegamos que siempre tenemos que redimensionarla un poco. Yo le pediría a Mozilla que iniciara un poco más grande. Por otra parte, creo que no estaría de más si añadieran una pequeña barra de progreso para poder avanzar o retrasar el vídeo hasta el punto en el que nosotros queramos, pero no sé si esto sería pedir demasiado porque esto en concreto es algo que no he visto en Chrome ni en otros navegadores. De hecho, el navegador de Google sigue ofreciendo dos botones una vez despegado el vídeo y no tenemos un botón para lanzarlo, por lo que podríamos decir que su PiP es peor que el de Firefox.

En cualquier caso, estos cambios estarán disponibles a partir del 11 de febrero, momento en el que Firefox 73 se lance de manera oficial.

from Linux Adictos https://ift.tt/38fgPPF
via IFTTT

EndeavourOS lanza en diciembre la versión corregida de octubre

EndeavourOS pulido de octubre de 2019

Hace algo menos de dos meses, el equipo de desarrolladores de EndeavourOS lanzó la versión de octubre de su sistema operativo. Aquel lanzamiento no fue como esperaban e introdujeron un fallo en Kalu que ha hecho que tengan que hacer trabajo extra. Por ese motivo no hubo versión de noviembre del sistema operativo anteriormente conocido como Antergos y lo que han lanzado hace unas horas lo tratan como el lanzamiento de octubre, el correcto esta vez.

Tal y como leemos en la nota de su lanzamiento, no se trata de una actualización importante. De hecho, EndeavourOS usa el modelo de actualizaciones conocido como Rolling Release, lo que significa que, tras una primera instalación, podremos instalar todas las actualizaciones futuras de por vida. Lo que han lanzado hoy es una nueva imagen para nuevas instalaciones que corrige el fallo relacionado con Kalu, pero han aprovechado el lanzamiento para actualizar algunos paquetes.

La última versión de EndeavourOS llega con Firefox 70

Entre los paquetes que han actualizado aprovechando este lanzamiento, tenemos el kernel Linux 5.4.1, Firefox 70.0.1 y Mesa 5.4.1.

Con esta versión, abordamos el problema con Kalu al actualizar después de la instalación. Es por eso que eliminamos Kalu y lo reemplazamos con nuestro notificador de actualización interno EndeavourOS. El lector observador habrá notado que no lo llamamos lanzamiento de diciembre. Todavía estamos trabajando en la versión de diciembre, esta versión provisional es solo para abordar el problema de Kalu.

Por lo que parece, este mes habrá otro lanzamiento en forma de nuevas imágenes para primeras instalaciones, una que sí llamarán el lanzamiento de diciembre. En ella se incluirán todas las actualizaciones de noviembre que no han incluido en este lanzamiento. El equipo de desarrolladores de EndeavourOS no ha dicho cuándo lanzarán la actualización de diciembre, pero debería llegar en algún momento antes de fin de año.

Los usuarios interesados, podéis descargar EndeavourOS desde este enlace.

from Linux Adictos https://ift.tt/389TuPo
via IFTTT

Ha tardado más de un mes, pero Disney+ ya funciona en Linux

Disney+ en Linux

No podemos decir que nos guste, pero hay que rendirse a la evidencia: la cuota de mercado de Linux es muy baja. Según algunos medios, en 2019, la cuota de mercado está por debajo del 1%, mientras que los clientes de los sistemas de Microsoft (de Windows XP a W10) se quedan con casi el 90% del pastel. macOS está cerca del 6% en todo el mundo, pero dobla su cuota de mercado en Estados Unidos, motivo por el que muchos desarrolladores, como los de la plataforma de vídeo Disney+, los cuidan más.

Hace más de un mes saltó la noticia, una de esas que podemos decir que no era noticia: Disney+ no funcionaría en Linux en el momento de su lanzamiento. El problema era la gestión de derechos digitales (DRM) que implementó la plataforma, pero afortunadamente eso ya es problema del pasado, tal y como afirmó Justin Garrison, ingeniero del servicio, y han confirmado otros usuarios en la red social Twitter.

Disney+ llegará a España el 31 de marzo de 2020

https://platform.twitter.com/widgets.js

¡Parece que Disney+ está funcionando ahora en Linux! ¡Ahora, los usuarios de Linux de escritorio pueden disfrutar del bebé Yoda como cualquier otro! ¡Ve y haz streaming!

Por suerte o por desgracia, los usuarios españoles no hemos experimentado este problema. Disney+ no llegará a España hasta el 31 de marzo d 2020, por lo que el problema con la gestión de derechos digitales no nos ha afectado. De hecho, los únicos usuarios afectados han sido los de Estados Unidos (12 de noviembre) y los de Australia y Nueva Zelanda (19 de noviembre).

No han dado detalles sobre qué cambios han introducido para que Disney+ sea compatible con Linux, pero sí se sabe que funciona en los navegadores más populares como Firefox o Google Chrome. Si hay algún problema con otros navegadores, seguro que hasta marzo tienen tiempo de solucionarlos.

from Linux Adictos https://ift.tt/2OUSOpP
via IFTTT

Tuberías: lo que necesitas saber para empezar a usarlas en GNU/Linux

tuberías

Una tubería o pipe es en realidad una canalización disponible para UNIX/Linux y que resulta de lo más práctico. Pero para entender bien lo que es una tubería, debes saber que en un entorno *nix tiene 3 corrientes built-in de datos. Eso, para el que no lo sepa, quiere decir que los datos pueden viajar hacia o desde tres puntos.

Luego entenderás esto de una mejor forma, pero lo que quiero que te quede claro ahora es que con una tubería lo que puedes hacer es canalizar de uno de esos puntos a otros. Eso permite llevar la salida o resultado que arroja un programa hacia la entrada de otro para que ése la use, etc. Intentaré explicarlo con unos ejemplos prácticos que te ayudarán a entenderlo muy bien.

Esos puntos de los que hablaba o streams de datos, son:

  • stdin: se corresponde con el 0 y es la entrada estándar. Por lo general, la entrada de datos estándar en un sistema *nix es el teclado. Es decir, lo que tecleas será la información usada. Ella tiene un dispositivo especial asociado que es /dev/stdin.
  • stdout: identificado con 1, es la salid estándar. Por lo general se corresponde con el monitor o pantalla de tu equipo, que es donde puedes ver la información. Por ejemplo, cuando ejecutas un comando ls el listado de contenido se mostrará en la pantalla ¿verdad? El dispositivo asociado es /dev/stdout.
  • stderr: identificada con 2, es la salida estándar de error, para cuando sucede algún error en algún programa. El dispositivo asociado es /dev/stderr.

Con una tubería puedes hacer que la salida estándar o stdout de un comando pueda pasar directamente a la entrada estándar de otro. Es decir, puedes hacer que un programa alimente a otro. En vez de usar parámetros introducidos por el teclado, con una pipe se le entrega la información generada por el comando previo mediante esta canalización representada con el símbolo |

Con los ejemplos lo entenderás mejor. Imagina que quieres listar el contenido de un directorio, pero que solo te interesa ver los nombres que coincidan con la palabra doc. Entonces podría usar una tubería para canalizar la salida de ls y llevarla a la entrada del filtro grep para decirle que solo muestre los que coincidan con ese patrón:


ls -l | grep doc

Así, en vez de mostrarte todos los nombres, solo te muestra los que realmente te interesan. Igual puedes hacer con el contenido de un archivo. Imagina que solo quieres ver la información de los procesos con nombre firefox y no todos:


ps aux | grep firefox

En vez de mostrar toda la salida del programa ps en pantalla (stdout), lo que hace es canalizarlo hacia la entrada del filtro grep y solo muestra en la salida lo que se corresponde con el patrón firefox en este caso…

Si quieres, puedes usar varias tuberías para llevar la salida de un comando a la entrada de otro segundo comando, y la salida de ese segundo hacia la entrada de un tercero y así sucesivamente. Por ejemplo:


cat libro | grep love | more

Como ves, las posibilidades son muchas, todas las que te imagines y estén permitidas. Incluso mostrar solo las primeras, las últimas líneas de un archivo, contar las líneas que el entran a wc que provienen de listado, e incluso ordenarlas:


cat listado | head
cat listado | tail
cat listado | wc -l
cat listado | sort

También puedes trabajar con los errores con |& y por ejemplo buscar la palabra alerta en la salida de un script si falla:


./miscript |& grep alerta 

Y por último, existen dos comandos muy ligados a las tuberías que son tee y xargs y que pueden extender aún más las posibilidades de éstas. En el caso de tee lo que permitirá es mostrar el resultado del programa previo en la salida estándar para que lo puedas ver, y además de eso, lo puede canalizar hacia otro archivo. Un ejemplo sería si listas el contenido de un directorio y quieres ver la salida de ls -l en el momento y también que se guarde en un archivo listado.txt:


ls -l | tee listado.txt

De no usar tee no podrías ver el resultado a la salida en tu consola…

Y xargs es aún más interesante en algunos casos. En este caso es capaz de construir un comando a partir de la entrada estándar que recibe a través de la tubería. Dicho de otro modo, es capaz de captar todo lo que un programa previo ha lanzado por su salida y que llega a xargs a través de la tubería para pasárselo a su vez a otro comando como argumentos.

¿Aún no lo captas? Lo verás mucho mejor con un ejemplo. Imaginate que quieres eliminar todos los malditos archivos thumbs.db de un directorio, disco o partición. Si hay muchos, es posible que sea imposible ir uno a uno con el comando rm para borrarlos manualmente. Pero con xargs se puede automatizar todo. Y lo puedes hacer usando find para localizarlos, enviar la salida a través la entrada de xargs y éste a su vez le irá entregando a rm los nombres como argumentos. Por tanto, se borrarán todos los localizados automáticamente:


find ./ -name "thumbs.db" | xargs rm

Por ejemplo, imagina que find localiza /home/nombre/thumbs.db, /media/prueba/thumbs.db y /tmp/thumbs.db. Pues xargs los va a entregar a rm como si fuesen argumentos. Es decir, como si hubiésemos ejecutado: rm /home/nombre/thumbs.db, luego rm /media/prueba/thumbs.db y después rm /tmp/thumbs.db.

from Linux Adictos https://ift.tt/2Yln28w
via IFTTT

Andrey Konovalov dio a conocer otros 15 errores mas en los controladores USB del Kernel de Linux

Linux USB

Andrey Konovalov un investigador de seguridad de Google publicó hace poco un informe sobre la identificación de 15 vulnerabilidades (CVE-2019-19523 – CVE-2019-19537) en los controladores USB que se ofrecen en el kernel de Linux. Esta es la tercera parte de los problemas encontrados durante las pruebas fuzzing de la pila USB en el paquete syzkaller que anteriormente, este investigador ya había informado de 29 vulnerabilidades y de las cuales ya habíamos comentado aquí en el blog.

Los problemas que anteriormente se habían dado a conocer, en ellos describe el investigador de seguridad que se pueden explotar estos errores potencialmente cuando se conectan dispositivos USB especialmente preparados en una computadora.

Un ataque es posible si hay acceso físico al equipo y puede provocar al menos un bloqueo del Kernel, pero no se excluyen otras manifestaciones (por ejemplo, para una vulnerabilidad similar identificada en 2016, el controlador USB snd-usbmidi logró preparar un exploit para ejecutar código a nivel del kernel).

En este nuevo informe de Andrey Konovalov, la lista incluye solo vulnerabilidades causadas por el acceso a áreas de memoria ya liberadas (use-after-free) o que conducen a la fuga de datos de la memoria del kernel.

Los problemas que pueden usarse para la denegación de servicio no se incluyen en el informe. Las vulnerabilidades podrían explotarse potencialmente cuando se conectan dispositivos USB especialmente preparados a una computadora. Las correcciones para todos los problemas mencionados en el informe ya están incluidas en el núcleo, pero algunos errores que no están incluidos en el informe aún no están corregidos.

Más errores en los controladores USB del kernel de Linux que pueden activarse por un dispositivo USB malicioso externo fueron encontrados con syzkaller… Todos estos errores se han corregido en sentido ascendente (pero muchos otros errores de syzbot USB todavía no están corregidos).

Las vulnerabilidades más peligrosas de usar después de liberar que podrían conducir a la ejecución de código de ataque se han corregido en los controladores adutux, ff-memless, ieee802154, pn533, hiddev, iowarrior, mcba_usb y yurex.

Bajo CVE-2019-19532, se resumen 14 vulnerabilidades adicionales en los controladores HID debido a errores que permiten escribir fuera de los límites. Los controladores ttusb_dec, pcan_usb_fd y pcan_usb_pro encontraron problemas que conducen a la fuga de datos desde la memoria del kernel. El código de pila USB para trabajar con dispositivos de caracteres ha identificado un problema (CVE-2019-19537) causado por una condición de carrera.

CVE-2019-19523

En el kernel de Linux anterior a 5.3.7, hay un error de uso que puede ser causado por un dispositivo USB malicioso en drivers/usb/misc/adutux.c, también conocido como CID-44efc269db79.

CVE-2019-19524

En el kernel de Linux anterior a 5.3.12, hay un error de uso que puede ser causado por un dispositivo USB malicioso en /input/ff-memless.c driver, también conocido como CID-fa3a5a1880c9.

CVE-2019-19532

En el kernel de Linux anterior a 5.3.9, hay múltiples fuera de límites escribir errores que pueden ser causados ​​por un dispositivo USB malicioso en Linux controladores HID del núcleo, también conocidos como CID-d9d4b1e46d95. Esto afecta

drivers/hid/hid-axff.c, drivers/hid/hid-dr.c, drivers/hid/hid-emsff.c

drivers/hid/hid-gaff.c, drivers/hid/hid-holtekff.c

drivers/hid/hid-lg2ff.c, drivers/hid/hid-lg3ff.c

drivers/hid/hid-lg4ff.c, drivers/hid/hid-lgff.c

drivers/hid/hid-logitech-hidpp.c, drivers/hid/hid-microsoft.c

drivers/hid/hid-sony.c, drivers/hid/hid-tmff.c

drivers/hid/hid-zpff.c.

También podemos observar la identificación de cuatro vulnerabilidades (CVE-2019-14895, CVE-2019-14896, CVE-2019-14897, CVE-2019-14901) en el controlador para chips inalámbricos Marvell, lo que puede provocar un desbordamiento del búfer.

Se puede realizar un ataque de forma remota enviando marcos enmarcados de cierta manera cuando se conecta al punto de acceso inalámbrico de un atacante. La amenaza más probable es una denegación remota de servicio (bloqueo del kernel), pero no se descarta la posibilidad de ejecutar código en el sistema.

De momento los problemas que siguen sin corregirse que ya fueron dados a conocer ya hace varios dias en las distribuciones (Debian, Ubuntu, Fedora, RHEL, SUSE) ya se encuentran trabajando en corregir los errores.  Aun que ya se ha propuesto un parche para su inclusión en el Kernel de Linux para las próximas versiones.

Si quieres conocer más al respecto sobre los errores encontrados, puedes consultar la publicación original en el siguiente enlace y este otro enlace.

from Linux Adictos https://ift.tt/364nmLq
via IFTTT