Liberada la nueva versión de la plataforma de comunicaciones descentralizadas Hubzilla 4.6

hubzilla 1

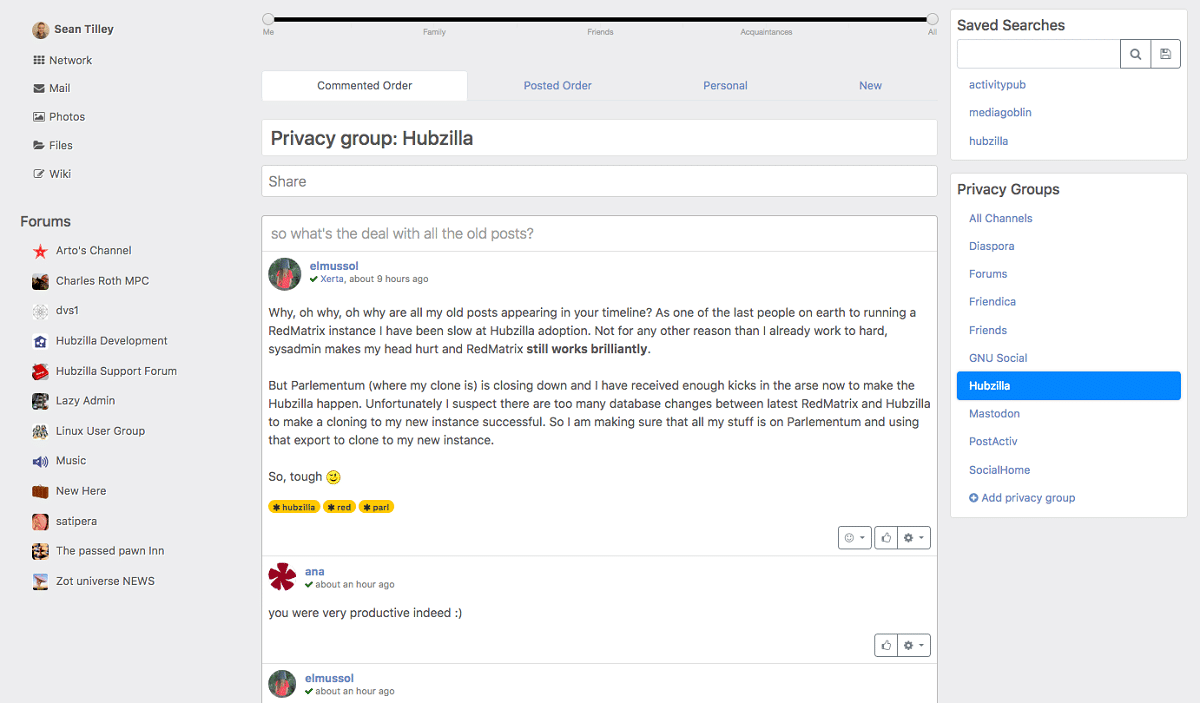
Después de 3 meses de desarrollo, se presenta el lanzamiento de la plataforma para construir redes sociales descentralizadas Hubzilla 4.6. Hubzilla es un servidor de comunicaciones de propósito general integrado con un sistema de publicación web y un sistema de permisos descentralizado.

El proyecto proporciona un servidor de comunicación que se integra con los sistemas de publicación web, equipado con un sistema de identificación transparente y controles de acceso en redes descentralizadas de Fediverse. El código del proyecto está escrito en PHP y Javascript y se distribuye bajo la licencia MIT.

Hubzilla admite un sistema de autenticación unificado para trabajar como una red social, foros, grupos de discusión, Wiki, sistemas para publicar artículos y sitios web. También implementé un almacén de datos con soporte WebDAV y trabajamos con eventos con soporte CalDAV.

La interacción federada se basa en el protocolo Zot patentado, que implementa el concepto WebMTA para transmitir contenido a través de WWW en redes descentralizadas y proporciona una serie de funciones únicas, en particular, la autenticación transparente de extremo a extremo “Identidad nómada” dentro de la red Zot, así como una función de clonación para garantizar puntos completamente idénticos conjuntos de datos de inicio de sesión y usuario en varios nodos de red.

El intercambio con otras redes de Fediverse es compatible con los protocolos ActivityPub, Diaspora, DFRN y OStatus.

Principales novedades de Hubzilla 4.6

En la nueva versión, además de las mejoras tradicionales de las funciones y características existentes, así como las correcciones descubiertas durante el período de la versión anterior, se agrega una nueva extensión “Workflow” una herramienta para implementar un sistema de interacción entre los participantes.

Entre las áreas de su aplicación, se supone que debe usarse como un sistema de seguimiento de errores, mientras que todas las funciones federadas de la plataforma principal son compatibles.

Tambien se destaca la continuación del proceso de migración a la versión actual del protocolo ZotVI, cuya versión de referencia se está desarrollando como parte del proyecto Zap relacionado. Se planea una transición completa para la versión 5.0, que se lanzará en el primer trimestre del próximo año.

Se añadió el soporte mejorado para el trabajo a través de CDN asi como tambien un soporte limitado para incrustar imágenes en formato SVG directamente en publicaciones usando el marcado de BBcode.

Se han solucionado los problemas identificados de interacción con una serie de servicios que utilizan el protocolo ActivityPub. También se ha mejorado la interfaz de Hubzilla para trabajar con redes de “identidad nómada” no compatibles.

Ademas, en el anuncio de esta nueva versión se hace referencia de que se está trabajando activamente para transferir el sistema de notificación de eventos Hubzilla al mecanismo de eventos del lado del servidor, lo que debería aumentar la velocidad y la confiabilidad de la entrega, así como reducir la carga en la interfaz.

Además, los desarrolladores informan que consideran opciones para migrar el repositorio principal del proyecto desde el Framagit actual, con el apoyo de la organización sin fines de lucro Framasoft , en relación con su cierre previsto a mediados de 2021.

De los demás cambios que se destacan de esta nueva versión:

  • Extensión del soporte de Opengraph para publicaciones, que ahora incluyen artículos.
  • Significativamente rediseñado y optimizado para la velocidad y la extensión del consumo de recursos para el almacenamiento en caché de imágenes externas.
  • Publicación cruzada mejorada de publicaciones de Hubzilla en plataformas externas y redes sociales, en particular Twitter y Livejournal.
  • Soporte para descubrimiento automático de servicios CalDAV y CardDAV.
  • Se incluye una traducción completa de la interfaz al japonés.

Descargar Hubzilla

Para quienes estén interesados en poder obtener la nueva versión de Hubzilla, pueden hacerlo desde el siguiente enlace.

O desde la terminal con el siguiente comando:

wget https://framagit.org/hubzilla/core/-/archive/master/core-master.zip

En cuanto a la instalación de Hubzilla, es realmente fácil ya que, si has realizado la instalación de WordPress, Drupal, Jumla, etc. La instalación de Hubzilla te será muy sencilla. Es importante mencionar que Hubzilla está diseñada para ser instalada en servidores, aun que para los equipos caseros, te puedes apoyar de LAMP para facilitar el proceso de instalación.

from Linux Adictos https://ift.tt/2sgwoGs
via IFTTT
Chrome 79 llega con mejoras en las contraseñas y en su autonomía

Chrome 79

Personalmente, me gusta más hablar de Firefox, pero el navegador web de Google es el más usado del mundo, por lo que las noticias relacionadas son más importantes. Y es que hace unas horas se ha lanzado Chrome 79, una nueva actualización mayor que llega repleta de novedades. Entre las novedades menos destacadas, pero no por ello menos importantes, tenemos un total de 51 vulnerabilidades corregidas, disponibles en este enlace. Entre ellas hay dos etiquetadas como de prioridad “Crítica” y ocho como “Alta”.

En cuanto a las novedades dignas de mención, es decir, nuevas funciones, destaca lo que yo compararía con el Monitor de Firefox: a partir de esta versión, Chrome monitorizará las contraseñas que tenga guardadas, comprobará si la web ha sido comprometida alguna vez en el pasado y nos sugerirá que cambiemos la contraseña. Otra de las novedades que incluye esta versión también está relacionada con la seguridad, en este caso con el Phishing.

Novedades más destacadas de Chrome 79

  • Nuevo sistema de seguridad que comprueba las contraseñas por si han sido comprometidas y avisarnos. Hay que activarlo desde los ajustes y tenemos que tener nuestras contraseñas sincronizadas en nuestra cuenta de Google.
  • Protección en tiempo real contra el Phishing al visitar páginas sospechosas.
  • Suspensión automática de pestañas que estén ejecutándose en segundo plano. Para los que os gusta tener muchas pestañas abiertas, esto es muy interesante, puesto que consumirá menos recursos y batería. EN TEORÍA, no debería suspender pestañas que estén reproduciendo contenido. La función viene desactivada por defecto y solo se puede activar desde los “Flags”: escribimos chrome://flags/#proactive-tab-freeze y la activamos.
  • Nueva WebXR Device API, lo que permite disfrutar de realidad virtual (VR) en el navegador web.
  • Nuevo diseño para indicar el perfil de usuario que estamos usando.
  • Nuevo aviso cuando las páginas HTTPS tengan contenido mixto, con algo de HTTP.
  • Se ha actualizado el motor V8 JavaScript.
  • Nuevo historial de las páginas que están en los botones de atrás y adelante del navegador. Se activa desde chrome://flags/#back-forward-cache.
  • Iconos adaptativos para las PWA (aplicaciones web progresivas) en Android. Para el que no las conozca, las PWA es el sistema que usa Google para crear sus aplicaciones web. Tenéis más información sobre ellas en este enlace, pero personalmente diría que es algo que me gustaría que Mozilla añadiera a su Firefox.
  • Se ha añadido el atributo “autofocus” de enfoque automático hacia cualquier artículo HTML o SVG que se pueda enfocar. Hasta ahora, solo era posible en unos pocos elementos.
  • Ahora se calcula la relación de aspecto de una imagen o vídeo a partir de atributos HTML de ancho y alto. Esto permite que se pueda usar para establecer su tamaño usando CSS antes de que se complete la carga.
  • La propiedad font-optical-sizing establece automáticamente el tamaño de fuente para mejorar el estilo y la legibilidad de las fuentes.
  • Desde esta versión, las hojas de estilo podrán utilizar un carácter arbitrario para el marcador de estilo de lista, como por ejemplo “-“, “+”, “★” y “▸”.
  • Se han mejorado los mensajes de error cuando falla el módulo Worklet.addModule(), para que los desarrolladores puedan depurar worklets más fácilmente. Se dejan de evaluar los elementos del script movidos entre documentos durante la recuperación. Los elementos de script aún se pueden mover entre documentos, sin ejecutarse, para evitar posibles errores de seguridad causados por la explotación de elementos.

Ya disponible desde su página web

Chrome 79 ya está disponible desde su página web oficial para Windows, macOS y Linux. Como en otro mucho software de la compañía, Google suele lanzar las nuevas versiones de su navegador progresivamente, lo que significa que puede tardar un tiempo en aparecer como actualización en algunos equipos. Rara vez tarda más de un día, y más teniendo en cuenta que en Linux nos añade el repositorio oficial al mismo tiempo en el que instalamos el navegador.

La próxima versión ya será un Chrome 80 que actualmente está en fase beta y que podéis probar descargándolo desde aquí.

from Linux Adictos https://ift.tt/36mK6X4
via IFTTT

Ubuntu Cinnamon Remix ya tiene su primera versión

Después de muchos meses de trabajo, el equipo detrás de Ubuntu Cinnamon anuncia la primera versión de esta distribución no oficial.

La popular distribución de Linux Ubuntu viene con un largo número de variantes, con los entornos más populares como GNOME, KDE Plasma, Xfce, LXQt, MATE y Budgie, pero jamás hemos visto una distribución con el entorno grafico Cinnamon, creado por los mismos desarrolladores a cargo de Linux Mint.

En los últimos meses vimos que algunos desarrolladores están trabajando en una versión de Ubuntu con Cinnamon y después de algún tiempo por fin tenemos la primera versión final que por el momento se llama Ubuntu Cinnamon Remix.

Si alguna vez quisiste probar Cinnamon en tu distribución Ubuntu, tenías que hacer instalarlo sobre un entorno oficial usando los repositorios del sistema. Pero eso necesitaba de cierto conocimiento, es por eso que se ha decidido crear esta versión.

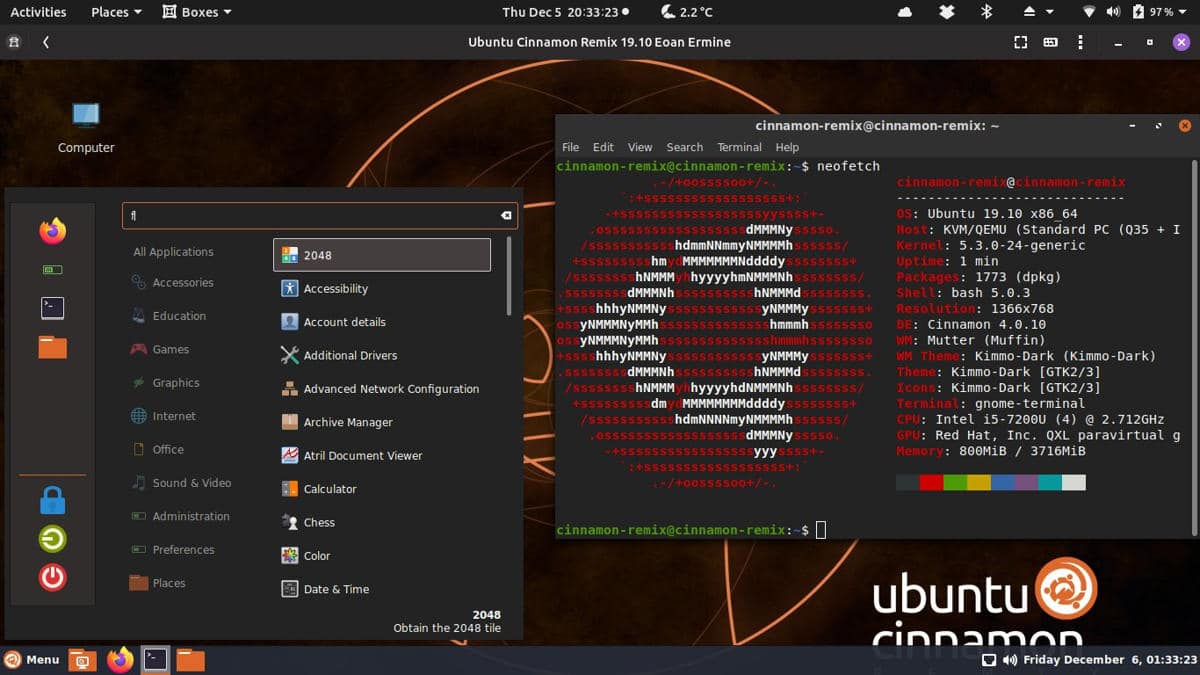
Este primer lanzamiento de Ubuntu Cinnamon Remix esta potenciado por Ubuntu 19.10 Eoan Ermine por lo que recibirás lo mejor y más nuevo de las tecnologías Linux. Ubuntu Cinnamon Remix viene con Cinnamon 4.0.10, soporte UEFI, instalador Calamares, temas LightDM, Slick, Kimmo y una gran selección de software.

Por supuesto, Ubuntu Cinnamon Remix es llamado de esta forma porque no es un sabor oficial aun, pero tiene el potencial de convertirse en uno si la comunidad le da el apoyo suficiente y Canonical lo acepta, de la misma forma que sucedió con Ubuntu MATE y otros sabores.

Si quieres probar Ubuntu Cinnamon Remix puedes hacerlo usando este enlace.

from Linux Adictos https://ift.tt/2RFspOl
via IFTTT

BayStream: The Pirate Bay nos permite hacer streaming de torrents y compartir todo tipo de archivos

web de baystream

Prácticamente cualquier usuario que haya tenido internet un par de años conocerá The Pirate Bay. Aunque está bloqueada en muchos países, sigue siendo el motor de búsqueda de archivos torrent por excelencia. Para poder buscar en The Pirate Bay desde países como España, tenemos que hacerlo vía proxy, algo que nos impide usar un nuevo servicio que han empezado a probar hace muy poco tiempo, o por lo menos es así en el momento de escribir este artículo. Su nombre, BayStream.

En un principio, podemos usar BaySream de tres maneras. Una es accediendo a The Pirate Bay sin usar ningún proxy. Funciona con VPN, pero no si accedemos vía proxy. Si buscamos un archivo de vídeo, en el resultado aparecerá un nuevo icono de reproducir (triángulo a la derecha) desde el que podremos reproducir el vídeo sin tener que descargarlo. Por otra parte, BayStream también puede usarse como una especie de cliente torrent.

BayStream: reproductor, cliente torrent y compartir archivos

Si nos falla al darle al botón de reproducir, lo que puede pasar si entramos vía proxy, la página a la que nos lleva también ofrece un enlace para descargar el archivo. Si hacemos clic sobre él, podremos descargar el archivo desde el propio navegador. Esto es PERFECTO para sistemas operativos con funciones o aplicaciones restringidas, como algunos sistemas operativos móviles (ejem, iOS) en los que no podemos instalar ningún cliente torrent.

La tercera manera en la que podemos usar BayStream es para compartir archivos: si accedemos a la web, disponible en este enlace, vemos que podemos elegir un archivo y, cuando termina de subir, copiar el enlace, compartirlo y descargarlo desde otro equipo. Esto recuerda un poco a otros servicios como Firefox Send, pero BayStream nos permite compartir archivos de hasta 20GB de tamaño.

Es probable que en el futuro arreglen el fallo que hay al intentar reproducir archivos de vídeo entrando a The Pirate Bay vía proxy, pero de momento tiene muy buena pinta. ¿Qué opinas de BayStream?

from Linux Adictos https://ift.tt/2t2GQlf
via IFTTT

Manjaro 18.1.4, la versión de diciembre ya llega con Linux 5.4

Manjaro 18.1.4

Como cada mes, la nueva compañía que fue bautizada como Manjaro GmbH & Co. KG ha lanzado una nueva versión de su sistema operativo. Como muchos ya sabréis, esto significa que han lanzado una nueva versión estable, pero lo que en realidad nos han entregado son nuevas imágenes diseñadas para nuevas instalaciones. Lo que hay disponible desde hace unos instantes llega con el nombre de Manjaro 18.4.1, lo que coincide con la versión de diciembre de 2019.

En el momento de empezar a escribir este artículo, yo diría que el lanzamiento es semi-oficial: han anunciado su disponibilidad y han publicado los enlaces de descarga de las nuevas imágenes, pero aún no han escrito ningún artículo hablando sobre Manjaro 18.4.1. Por esta razón, la pequeña lista de novedades destacadas que tenéis a continuación es la de la RC2 de esta versión del sistema operativo.

Novedades más destacadas de Manjaro 18.4.1 (rc2)

  • Linux 5.4 LTS como núcleo del sistema. Recordamos que es la última versión que se lanzó el 25 de noviembre.
  • Se han reparado los temas de Manjaro.
  • pamac 9.2 ha sido lanzado por fin en su versión estable. Si alguien se lo pregunta, sí, es “pamac” (enlace a la página oficial aquí). No hay que confundirlo con “Pacman” (enlace a la página oficial aquí y artículo sobre Pacman 5.2 aquí).
  • Última versión de Plasma (5.17.4, disponible desde el día 3 de diciembre)
  • Se han realizado pequeños ajustes en la versión GNOME.
  • Se han actualizado paquetes en la versión XFCE.

Manjaro usa el modelo de actualizaciones conocido como Rolling Release, lo que significa que recibe actualizaciones para toda la vida tras una instalación inicial. También significa que los usuarios existentes recibirán o ya han recibido todas las novedades de Manjaro 18.4.1 desde el software de actualizaciones que incluye el sistema operativo. Para los que quieran instalar Manjaro por primera vez o reinstalar el sistema operativo, las nuevas versiones ya están disponibles con entornos GNOME, Plasma (KDE) y XFCE.

from Linux Adictos https://ift.tt/358wgaL
via IFTTT

WireGuard fue aceptado y llegara integrado en la próxima versión de Linux 5.6

wireguard


Se ha dado a conocer que David S. Miller, responsable del subsistema de red en Linux, ha tomado parches con la implementación de la interfaz VPN del proyecto WireGuard en la rama net-next. Con lo cual a principios del próximo año, los cambios acumulados en la rama net-next formarán la base para el lanzamiento de Linux 5.6.

Para quienes desconocen de WireGuard deben saber que esta es una VPN que se implementa sobre la base de métodos de cifrado modernos, proporciona un rendimiento muy alto, es fácil de usar, no presenta complicaciones y ha demostrado su eficacia en una serie de implementaciones grandes que manejan grandes volúmenes de tráfico.

Sobre WireGuard

El proyecto se ha desarrollado desde 2015, ha pasado una auditoría y verificación formal de los métodos de cifrado utilizados. El soporte de WireGuard ya está integrado en NetworkManager y systemd, y los parches de kernel son parte de las distribuciones básicas de Debian Unstable, Mageia, Alpine, Arch, Gentoo, OpenWrt, NixOS, Subgraph y ALT .

WireGuard utiliza el concepto de enrutamiento de clave de cifrado, que implica vincular una clave privada a cada interfaz de red y usarla para vincular claves públicas. El intercambio de claves públicas para establecer una conexión se realiza por analogía con SSH.

Para negociar claves y conectarse sin iniciar un demonio separado en el espacio del usuario, se utiliza el mecanismo Noise_IK del Marco de protocolo de ruido, similar al mantenimiento de claves autorizadas en SSH. Los datos se transmiten a través de la encapsulación en paquetes UDP. Admite cambiar la dirección IP del servidor VPN (roaming) sin interrumpir la conexión y reconfigurar automáticamente el cliente.

Para el cifrado, se utilizan el cifrado de flujo ChaCha20 y el algoritmo de autenticación de mensajes Poly1305 (MAC), este se posicionan como análogos más rápidos y seguros de AES-256-CTR y HMAC, cuya implementación de software permite lograr un tiempo de ejecución fijo sin involucrar soporte de hardware especial.

Despues de mucho tiempo WireGuard por fin será incluido en Linux

linux

Desde ya hace vario tiempo que se han realizado diversos intentos para promover el código de WireGuard dentro de Linux, pero no han tenido éxito debido a la vinculación de sus propias implementaciones de funciones criptográficas, que se utilizaron para aumentar la productividad.

Inicialmente, estas funciones se propusieron para el kernel como una API adicional de bajo nivel, que eventualmente podría reemplazar a la API Crypto regular.

Después de las negociaciones en la conferencia Kernel Recipes, los creadores de WireGuard en septiembre tomaron una decisión de compromiso de cambiar sus parches para usar la API Crypto core, de la cual los desarrolladores de WireGuard tienen quejas en términos de rendimiento y seguridad general.

Se decidió que la API continuara desarrollándose, pero como un proyecto separado.

Posteriormente en noviembre, los desarrolladores del kernel hicieron un compromiso y acordaron transferir parte del código al kernel principal. De hecho, algunos componentes se transferirán al kernel, pero no como una API separada, sino como parte del subsistema Crypto API.

Por ejemplo, Crypto API ya incluye implementaciones rápidas preparadas por Wireguard de los algoritmos ChaCha20 y Poly1305.

En relación con la próxima entrega de WireGuard en el núcleo central, el fundador del proyecto anunció una reestructuración del repositorio. Para simplificar el desarrollo, el repositorio monolítico “WireGuard.git”, que fue diseñado para una existencia separada, será reemplazado por tres repositorios separados que son más adecuados para organizar el trabajo con código en el núcleo principal:

  • wireguard-linux.git : un árbol de kernel completo con cambios del proyecto Wireguard, cuyos parches se revisarán para su inclusión en el kernel y se transferirán regularmente a las ramas net / net-next.
  • wireguard-tools.git: un repositorio de utilidades y scripts que se ejecutan en el espacio del usuario, como wg y wg-quick. El repositorio se puede usar para crear paquetes para distribuciones.
  • wireguard-linux-compat.git  un repositorio con una opción de módulo, suministrado por separado del núcleo e incluye la capa compat.h para garantizar la compatibilidad con los núcleos más antiguos. El desarrollo principal se llevará a cabo en el repositorio wireguard-linux.git, pero hasta ahora los usuarios tienen la oportunidad y la necesidad de una versión separada de los parches también serán compatibles en forma de trabajo.

from Linux Adictos https://ift.tt/38h5qyW
via IFTTT

Fue descubierta una vulnerabilidad en Android que hace pasar aplicaciones maliciosas por legitimas

Android

Hace pocos dias investigadores de la compañía de seguridad Promon dieron a conocer mediante una publicación en su blog una vulnerabilidad que afecta a millones de teléfonos Android. Esta vulnerabilidad encontrada es explotada activamente por software malicioso diseñado para drenar las cuentas bancarias de los usuarios infectados.

Esta vulnerabilidad permite que las aplicaciones maliciosas pretendan ser aplicaciones legítimas que los objetivos ya han instalado y confían. Esta vulnerabilidad permite que una aplicación maliciosa solicite permisos mientras se hace pasar por una aplicación legítima. Un atacante puede solicitar acceso a todos los permisos, incluidos SMS, fotos, micrófono y GPS, lo que le permite leer mensajes, ver fotos, escuchar conversaciones y rastrear movimientos de la víctima.

Al explotar esta vulnerabilidad, una aplicación maliciosa instalada en el dispositivo puede atrapar al usuario, por lo tanto, cuando hace clic en el icono de una aplicación legítima, en realidad es una versión maliciosa que aparece en la pantalla.

Cuando la víctima ingresa su información de inicio de sesión en esta interfaz, la información confidencial se envía de inmediato al atacante, quien luego puede conectarse y controlar aplicaciones que pueden contener información confidencial.

La vulnerabilidad se llamaba StrandHogg en refencia a un antiguo nórdico que designaba tácticas vikingas para atacar áreas costeras para saquear y detener a las personas en busca de rescate.

“StrandHogg, es único porque permite ataques sofisticados sin tener que rootear un dispositivo, utiliza una debilidad del sistema multitarea de Android para lanzar ataques poderosos que permiten que aplicaciones maliciosas pretendan ser cualquier otra aplicación en el dispositivo.

“Promon ha estado investigando malware del mundo real que explota esta grave vulnerabilidad y ha descubierto que las 500 aplicaciones más populares (clasificadas según el Barómetro de 42 Materias) son vulnerables, con todas las versiones de Android afectadas.

StrandHogg Android

Por su parte, Lookout, un proveedor de seguridad móvil y socio de Promon, anunció que encontró 36 aplicaciones que explotaban la vulnerabilidad de robo de identidad. Las aplicaciones maliciosas incluían variantes del troyano bancario BankBot. BankBot ha estado activo desde 2017, y las aplicaciones de malware se han encontrado varias veces en el mercado de Google Play.

La vulnerabilidad es más grave en las versiones 6 a 10, que según representan aproximadamente el 80% de los teléfonos Android en el mundo. Los ataques en estas versiones permiten que las aplicaciones maliciosas soliciten permisos mientras se presentan como aplicaciones legítimas.

No hay límite para los permisos que estas aplicaciones maliciosas pueden buscar. El acceso a mensajes de texto, fotos, micrófono, cámara y GPS son unos de los permisos posibles. La única defensa de un usuario es hacer clic en “no” a las solicitudes.

La vulnerabilidad se encuentra en una función conocida como TaskAffinity, una función multitarea que permite a las aplicaciones asumir la identidad de otras aplicaciones o tareas que se ejecutan en el entorno multitarea.

Las aplicaciones maliciosas pueden explotar esta característica definiendo TaskAffinity para una o más de sus actividades para que coincida con el nombre del paquete de una aplicación de terceros de confianza.

Promon dijo que Google ha eliminado aplicaciones maliciosas de la Play Sotre, pero hasta ahora la vulnerabilidad parece no haber sido reparada en todas las versiones de Android. Los representantes de Google no respondieron preguntas sobre cuándo se corregirá la vulnerabilidad, la cantidad de aplicaciones de Google Play que están siendo explotadas o la cantidad de usuarios finales afectados.

StrandHogg representa la mayor amenaza para los usuarios menos experimentados o aquellos con discapacidades cognitivas u otras que hacen que sea difícil prestar mucha atención a los comportamientos sutiles de las aplicaciones.

Aún así, hay varias cosas que los usuarios pueden hacer para detectar aplicaciones maliciosas que intentan aprovechar la vulnerabilidad. Los signos sospechosos incluyen:

  • Una aplicación o servicio al que ya está conectado requiere que inicie sesión.
  • Ventanas emergentes de autorización que no contienen el nombre de una aplicación.
  • Los permisos solicitados de una aplicación que no debería requerir o requerir los permisos solicitados. Por ejemplo, una aplicación de calculadora que solicita autorización de GPS.
  • Errores tipográficos y errores en la interfaz de usuario.
  • Botones y enlaces en la interfaz de usuario que no hacen nada al hacer clic.
  • El botón Atrás que no funciona como se esperaba.

Fuente: https://promon.co

from Linux Adictos https://ift.tt/38h63Zv
via IFTTT

W3C convirtió a WebAssembly en un estándar recomendado

El mes pasado compartimos aquí en el blog sobre la noticia de que Mozilla, Fastly, Intel y Red Hat se habían unido para desarrollar las tecnologías que hacen de WebAssembly (si quieres conocer más al respecto sobre la noticia, puedes consultarla en este enlace) y ahora pocas semanas después de esa noticia el Consorcio W3C ha anunciado que la tecnología WebAssembly se ha convertido en el estándar recomendado.

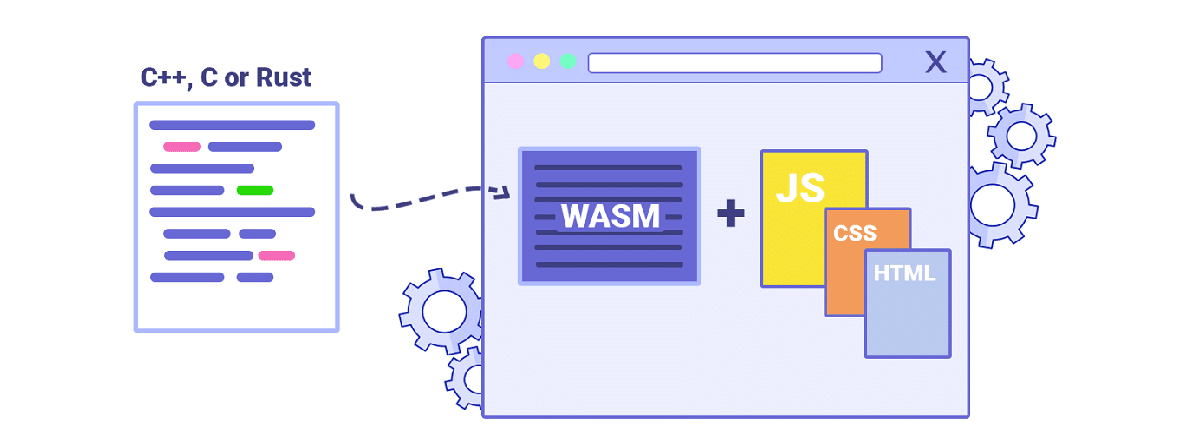
Para quienes desconocen de WebAssembly deben saber que este proporciona un middleware universal de bajo nivel independiente del navegador para ejecutar aplicaciones compiladas desde varios lenguajes de programación. WebAssembly se posiciona como una tecnología más prometedora y portátil entre navegadores para crear aplicaciones web de alto rendimiento.

WebAssembly se puede utilizar para resolver tareas que requieren un alto rendimiento, por ejemplo, codificación de video, procesamiento de sonido, gráficos y manipulación 3D, desarrollo de juegos, operaciones criptográficas, cálculos matemáticos y la creación de implementaciones portátiles de lenguajes de programación.

WebAssembly se parece mucho a Asm.js, pero difiere en que es un formato binario que no está vinculado a JavaScript. WebAssembly no requiere el uso de un recolector de basura, ya que se utiliza la gestión explícita de memoria.

Una característica distintiva del modelo de ejecución de aplicaciones que utilizan WASI es el lanzamiento en un entorno de espacio aislado para aislar del sistema principal y el uso de un mecanismo de seguridad basado en la gestión de capacidades, para acciones con cada uno de los recursos (archivos, directorios, sockets, llamadas al sistema, etc.)

Al habilitar JIT para WebAssembly, puede alcanzar niveles de rendimiento cercanos al código nativo. Entre las tareas principales de WebAssembly está la provisión de portabilidad, previsibilidad del comportamiento e identidad de la ejecución del código en diferentes plataformas.

WebAssembly 1

Recientemente, WebAssembly también está avanzando como una plataforma universal para ejecutar código de manera segura en cualquier infraestructura, sistema operativo y dispositivo, no limitado a los navegadores.

W3C ha estandarizado tres especificaciones relacionadas con WebAssembly:

  1. WebAssembly Core: se define como una máquina virtual de bajo nivel que imita de cerca la funcionalidad de muchos microprocesadores en los que se ejecuta. Ya sea a través de la compilación o interpretación Just-In-Time, el motor de WebAssembly puede funcionar a casi la velocidad del código compilado para una plataforma nativa.
    Un recurso .wasm es análogo a un archivo .class de Java en el sentido de que contiene datos estáticos y segmentos de código que operan sobre esos datos estáticos. A diferencia de Java, WebAssembly generalmente se produce como un objetivo de compilación de otros lenguajes de programación como C / C ++ y Rust.
  2. WebAssembly Web API: define una interfaz de programación basada en el mecanismo Promise para solicitar y ejecutar recursos “.wasm”. El formato de recursos de WebAssembly está optimizado para iniciar la ejecución sin esperar a que el archivo se cargue por completo, lo que mejora la capacidad de respuesta de las aplicaciones web.
  3. Interfaz JavaScript de WebAssembly: proporciona una API para integrarse con JavaScript. Le permite obtener valores y pasar parámetros a las funciones de WebAssembly. La ejecución de WebAssembly corresponde al modelo de seguridad de JavaScript y toda interacción con el sistema principal se lleva a cabo de manera similar a la ejecución del código JavaScript.

En el futuro, está previsto preparar especificaciones para funciones de WebAssembly como:

  • Multithreading con memoria compartida y acceso a memoria atómica.
  • Operaciones vectoriales basadas en SIMD, que permiten paralelizar la ejecución de ciclos.
  • Tipos de referencia para referencias directas a objetos del código de WebAssembly.
  • Capacidad para llamar a funciones sin gastar espacio adicional en la pila.
  • Integración con módulos ECMAScript: la capacidad de cargar código de WebAssembly desde JavaScript como módulos que cumplen con la especificación ECMAScript 6.
  • El modo de trabajo con el recolector de basura.
  • Interfaces de depuración.
  • WASI (WebAssembly System Interface): API para la interacción directa con el sistema operativo (API POSIX para trabajar con archivos, sockets, etc.).

Si quieres conocer más al respecto puedes consultar la nota original en el siguiente enlace.

from Linux Adictos https://ift.tt/2PxtSUp
via IFTTT

Canonical publica una encuesta para que le ayudemos a desarrollar Ubuntu 20.04 Focal Fossa

Encuesta sobre Ubuntu 20.04 Focal Fossa

Dentro de poco más de cuatro meses, Canonical lanzará una nueva versión de su sistema operativo. Que haya un nuevo sistema operativo cada seis meses entra dentro de la normalidad, pero lo que ya no es tan habitual es que la compañía que dirige Mark Shuttleworth publique una encuesta para saber qué queremos los usuarios. Este cuestionario ha sido publicado hoy y creo que merece la pena participar porque nos llevará poco tiempo y puede ayudar mucho.

La encuesta tiene como objetivo mejorar o alumbrar un poco el camino del desarrollo de Ubuntu 20.04 LTS Focal Fossa. De hecho, la segunda pregunta, lo primero que podemos rellenar introduciendo texto, nos pregunta “Cómo podemos mejorar Ubuntu”, donde, por ejemplo, podemos añadir que corrijan el problema de GNOME que no nos permite arrastrar artículos de/al escritorio (opinión personal). La intención de Canonical es saber qué nos gusta de su sistema operativo, pero también lo que no nos gusta de él.

La encuesta ayudará a mejorar Ubuntu 20.04 LTS

El problema con esta encuesta sobre Ubuntu 20.04 es que solo está disponible en inglés. Eso sí, con conocimientos básicos, rellenarla nos costará menos tiempo de los 10 minutos que nos prometen en la página principal.

Entre las preguntas, tenemos qué sistema operativo usamos, para qué lo usamos, si conocemos algún software de emulación y cómo podrían mejorar el sistema operativo. También hay un apartado en el que nos preguntan qué sistemas operativos usamos y por qué, en donde podemos (si así fuera) añadir Windows por un tema de compatibilidad. Y es que, aunque no nos guste, hay cosas que merece la pena hacerlas en el sistema de Microsoft.

Los usuarios interesados en hacer esta encuesta, podéis acceder a ella desde este enlace de Google Docs. Ubuntu 20.04 LTS Focal Fossa será lanzado oficialmente el próximo 23 de abril y esta encuesta estará abierta hasta el 10 de enero.

from Linux Adictos https://ift.tt/2E2Pi6e
via IFTTT