Alan Permane seguirá al mando de Racing Bulls hasta 2031


¡Racing Bulls apuesta por la continuidad! Red Bull ha renovado el contrato de Alan Permane como jefe de equipo de la escudería, que tiene su base en Faenza. El directivo conservará las riendas del equipo hasta el final de la temporada 2031, una señal de confianza en su liderazgo y experiencia.

Permane es una figura histórica de la actual estructura de Alpine. Trabajó allí entre 1989 y 2023, ocupando distintos cargos a lo largo de más de tres décadas, entre ellos los de ingeniero de carrera y director deportivo. Ahora, su nuevo acuerdo le permitirá seguir guiando a Racing Bulls durante varias temporadas más.

La renovación asegura estabilidad para el equipo mientras continúa su camino en la Fórmula 1. ¡Una etapa que promete emociones y grandes desafíos por delante!
from Motorsport.com – Formula 1 – Stories https://ift.tt/DTcNdyY
via IFTTT IA

Calibre 9.18 mejora la accesibilidad de los EPUB y añade sincronización con KOReader

Calibre 9.18 ya está disponible con una novedad destacada para autores, editoriales y cualquier persona que edite libros electrónicos: una herramienta dedicada a revisar y mejorar la accesibilidad de los EPUB. La actualización también incorpora ajustes en el editor de libros y permite sincronizar el progreso de lectura con KOReader mediante el servidor de contenidos de Calibre.

El conocido gestor y conversor de libros electrónicos continúa ampliando sus funciones de edición y publicación. En esta versión, el foco está en facilitar la creación de contenidos accesibles y mejorar la experiencia de lectura entre dispositivos.

Herramientas para mejorar la accesibilidad

La principal novedad está en el editor de libros, donde la sección Herramientas > Accesibilidad reúne opciones para revisar y corregir distintos aspectos de un EPUB.

Desde allí se puede establecer el idioma del libro y de sus documentos HTML, editar el texto alternativo de las imágenes —incluidos los gráficos SVG integrados— y modificar los metadatos de accesibilidad.

Además, la función Check book amplía sus comprobaciones y puede detectar problemas como:

  • Imágenes sin texto alternativo.
  • Documentos HTML sin un idioma definido.
  • Encabezados que omiten niveles jerárquicos.
  • Elementos con atributos epub:type sin un rol ARIA correspondiente.
  • Metadatos de accesibilidad ausentes.

Algunos de estos problemas pueden corregirse automáticamente desde el editor. Estas herramientas ayudan a revisar los libros antes de publicarlos y a crear contenidos más utilizables para quienes emplean tecnologías de asistencia, como los lectores de pantalla.

Mejoras visuales en el editor

El editor de Calibre ahora puede mostrar una previsualización de los colores mediante un subrayado. También permite abrir una rueda cromática al hacer clic sobre un color mientras se mantiene pulsada la tecla Ctrl.

Este ajuste facilita el trabajo con el código HTML y CSS de una publicación: permite reconocer los colores utilizados y modificarlos con mayor comodidad, sin depender tanto de herramientas externas.

Sincronización del progreso de lectura con KOReader

El servidor de contenidos de Calibre puede funcionar ahora como servidor de sincronización del progreso de lectura para KOReader. Para configurarlo, hay que indicar en KOReader la dirección del servidor con la ruta http://servidor:puerto/kosync y utilizar las credenciales de un usuario del servidor de contenidos.

Una vez configurada la conexión, es posible compartir la posición de lectura entre distintas copias y formatos de un mismo libro. De este modo, se puede continuar en otro dispositivo sin tener que buscar manualmente la última página leída.

Disponibilidad

Calibre 9.18 está disponible para Linux, Windows y macOS desde la página oficial del proyecto, donde también se pueden consultar las instrucciones de instalación.

Esta versión mantiene la esencia de Calibre, pero suma herramientas útiles para distintas necesidades. La revisión de accesibilidad puede contribuir a mejorar la calidad de los EPUB publicados; la sincronización con KOReader amplía las posibilidades del servidor de contenidos, y los ajustes del editor agilizan algunas tareas habituales.

from Linux Adictos https://ift.tt/9fXgtAJ
via IFTTT

NVIDIA 620.70.06 para Linux: mejoras en Wayland y correcciones para Vulkan

NVIDIA ha publicado el controlador gráfico 620.70.06 para sistemas Linux de 64 bits. Disponible desde el 4 de noviembre de 2026, esta versión incorpora mejoras de rendimiento en Wayland y corrige varios problemas de Vulkan, estabilidad y compatibilidad con videojuegos. El controlador cuenta con certificación WHQL y es compatible con una amplia gama de tarjetas GeForce y profesionales de NVIDIA.

La actualización se centra en perfeccionar el funcionamiento del controlador en escenarios gráficos exigentes. Entre los cambios más destacados están la mejora de la sincronización explícita en Wayland y las correcciones para títulos como Assassin’s Creed Shadows y Final Fantasy VII Rebirth.

Mejoras de sincronización en Wayland

NVIDIA 620.70.06 mejora el rendimiento de la sincronización explícita en pruebas de alta frecuencia de fotogramas bajo Wayland. Este mecanismo coordina la presentación de imágenes entre las aplicaciones, el controlador gráfico y el compositor, algo importante para ofrecer una visualización fluida y reducir problemas de sincronización.

La versión también amplía la compatibilidad del indicador visual de actividad gráfica de OpenGL, activado mediante la variable de entorno __GL_SHOW_GRAPHICS_OSD, a todos los backends de Vulkan. Esto incluye Wayland y el modo de salida directa a pantalla.

Correcciones para Vulkan y videojuegos

El controlador corrige una regresión introducida en la serie 595.xx que podía causar bloqueos en Assassin’s Creed Shadows y generar errores Vulkan Device Lost en determinadas escenas.

También resuelve un problema de corrupción gráfica y parpadeos en aplicaciones Vulkan bajo Wayland. El fallo podía producirse al utilizar la variable __VK_ENABLE_DEVICE_GROUPS en sistemas con varias GPU.

Los usuarios de Final Fantasy VII Rebirth reciben una corrección para los cierres inesperados que podían ocurrir con la configuración VKD3D_CONFIG=descriptor_heap. Asimismo, NVIDIA soluciona errores que podían afectar al intervalo mínimo de fotogramas de la extensión VK_NV_low_latency2 cuando la generación de fotogramas estaba activada.

Estabilidad y correcciones adicionales

La versión 620.70.06 incluye también varios cambios de bajo nivel orientados a mejorar la fiabilidad del sistema:

  • Corrige un posible fallo del kernel al utilizar los módulos abiertos de NVIDIA en sistemas NUMA cuyos nodos no disponen de memoria.
  • Soluciona el error «invalid head number», que podía aparecer al cambiar de terminal virtual mientras se ejecutaba el servidor X.
  • Repara un problema del instalador que, en determinadas circunstancias, podía dejar bibliotecas fuera de las rutas de búsqueda del cargador dinámico.

Estas correcciones pueden resultar especialmente útiles en configuraciones específicas, como equipos con varias GPU o sistemas con arquitecturas NUMA.

Disponibilidad

NVIDIA 620.70.06 está disponible para Linux de 64 bits en la página oficial de descarga de controladores. Antes de instalarlo manualmente, conviene comprobar si la distribución ofrece el paquete en sus propios repositorios, ya que esa versión suele integrarse mejor con el sistema y sus mecanismos de actualización.

En conjunto, se trata de una actualización centrada en la estabilidad y la compatibilidad. Las mejoras para Wayland y las correcciones de Vulkan serán especialmente relevantes para quienes usan aplicaciones gráficas y videojuegos exigentes en Linux.

from Linux Adictos https://ift.tt/PWvbSTi
via IFTTT

Omarchy 4.5 amplía su escritorio con modo flotante y soporte para Apple Silicon


Omarchy 4.5, conocida también como «Quattro RS», ya está disponible con una de las actualizaciones más amplias de esta distribución basada en Arch Linux y en el compositor Wayland Hyprland. La nueva versión suma un modo de escritorio tradicional con ventanas flotantes, amplía la compatibilidad con equipos Apple Silicon y permite utilizar la interfaz en 50 idiomas.

El lanzamiento llega tras doce semanas de desarrollo, más de 740 solicitudes de cambios integradas y la colaboración de más de 180 personas. El objetivo es hacer que Omarchy resulte accesible para más usuarios, manteniendo su énfasis en la productividad y los atajos de teclado.

## Tres formas de organizar las ventanas

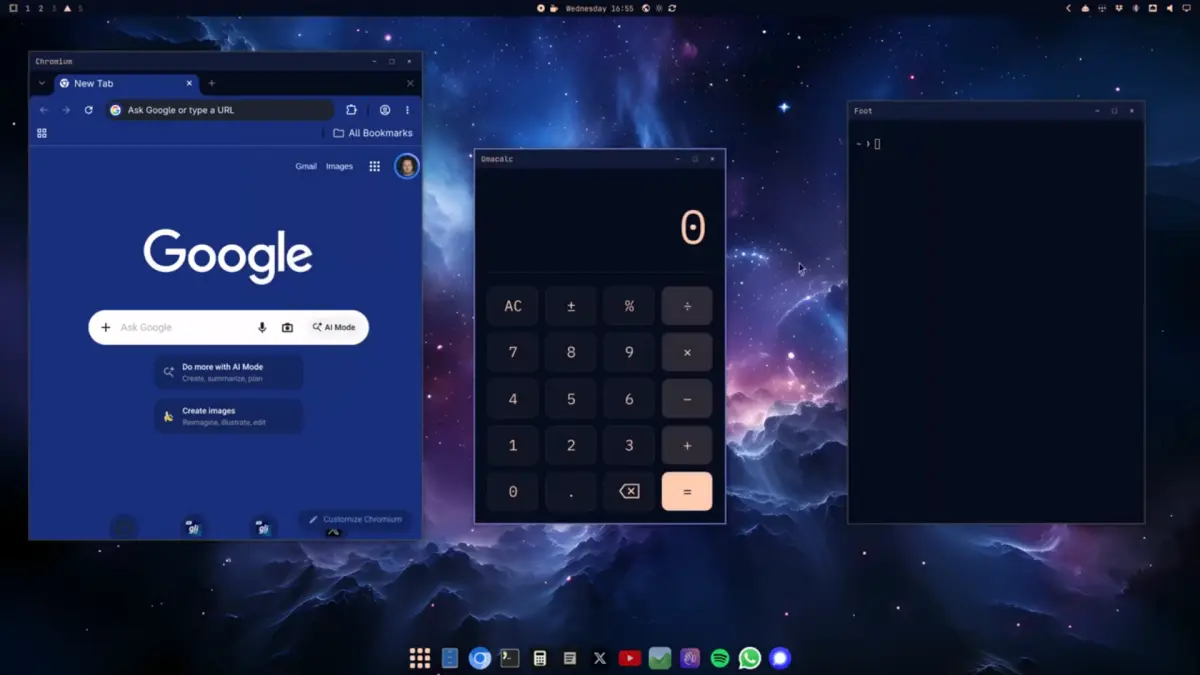
La novedad principal es la posibilidad de alternar entre tres diseños: mosaico, desplazamiento y ventanas flotantes. El cambio se realiza con el atajo **Super + L** y puede configurarse de forma independiente en cada espacio de trabajo.

El modo flotante incluye barras de título adaptadas al tema visual y un dock que muestra las aplicaciones fijadas, las que están en ejecución y las instaladas. También permite minimizar ventanas con **Super + M**. Así, quienes prefieren una experiencia más cercana a la de los escritorios tradicionales pueden usarla sin renunciar a las opciones de Hyprland.

## Más opciones para equipos Apple y ARM

Omarchy 4.5 incorpora el trabajo de Omarchy M, que permite instalar el sistema de forma nativa en MacBooks con procesadores Apple M1, M2, M3 y Neo. El instalador admite mantener macOS junto a Omarchy y no requiere una memoria USB; también es posible instalarlo mediante Homebrew.

La versión incluye además la primera imagen ISO para ARM, con soporte preliminar para los equipos NVIDIA DGX Spark y portátiles con NVIDIA N1X. La compatibilidad con otros dispositivos, incluidos los equipos Snapdragon, queda pendiente de futuras actualizaciones. El soporte para las generaciones M4, M5 y M6 de Apple Silicon también sigue en desarrollo.

## Interfaz en 50 idiomas y notificaciones renovadas

La interfaz ya puede utilizarse en 50 idiomas, que se seleccionan desde el menú de configuración. El cambio se aplica a los menús, los componentes del escritorio y las notificaciones.

El sistema de notificaciones también se ha reconstruido. Ahora agrupa avisos por aplicación, facilita la gestión de notificaciones repetidas y permite incluir acciones, enlaces y códigos de verificación en cada tarjeta. Se añaden un modo No molestar y controles mediante atajos de teclado.

## Aplicaciones, temas y personalización

La selección predeterminada de aplicaciones incorpora varias herramientas nuevas:

– **Hype**, para crear presentaciones a partir de Markdown y exportarlas a PDF o PowerPoint.
– **Signed**, para firmar documentos PDF, en sustitución de Xournal++ en la selección predeterminada.
– **Disktree**, que representa gráficamente el uso del almacenamiento.
– **Monologue**, para grabar vídeo con la cámara.
– **Gliff**, para establecer conexiones de escritorio remoto entre sistemas Omarchy mediante SSH.

También se suma Elsewhen, un reloj mundial accesible desde la barra del escritorio. En el apartado visual, llegan los temas Jade Horse y Starship, los fondos de pantalla animados en vídeo y breves introducciones visuales al cambiar de tema.

## Instalación más rápida e integración con servicios

El instalador ahora utiliza una imagen preconstruida del sistema de archivos raíz. En lugar de instalar individualmente alrededor de 940 paquetes, extrae esa imagen y añade después los componentes específicos del equipo. Según los desarrolladores, el cambio reduce aproximadamente a la mitad el tiempo de instalación.

Omarchy 4.5 también incorpora integración con Microsoft 365 mediante aplicaciones web independientes para Outlook, Word, Excel, PowerPoint, Teams y OneDrive. Además, Superwhisper pasa a ser el motor de dictado predeterminado: ofrece transcripción en la nube y la posibilidad de utilizar un modelo completamente local.

## Disponibilidad

Omarchy 4.5 puede instalarse con las nuevas imágenes disponibles en la web oficial. Quienes ya utilizan la distribución pueden actualizar desde **Update > Omarchy** en el menú del sistema.

Con este lanzamiento, Omarchy amplía sus opciones de escritorio, idiomas y compatibilidad con equipos ARM y Apple Silicon. El modo mosaico sigue disponible, pero ahora convive con alternativas que pueden resultar más familiares para quienes prefieren las ventanas flotantes.

from Linux Adictos https://ift.tt/bXyG3Rn
via IFTTT

GPT-6 Cyber: una nueva herramienta para detectar vulnerabilidades, con riesgos que no pueden ignorarse

OpenAI ha presentado GPT-6 Cyber, un modelo especializado en ciberseguridad que puede ayudar a identificar vulnerabilidades y desarrollar exploits para pruebas autorizadas. La compañía ha limitado su acceso a clientes aprobados de su programa Daybreak Red, mediante API y Codex, y lo ha clasificado como crítico en ciberseguridad, el nivel más alto de su marco interno de riesgos.

Los resultados divulgados por OpenAI muestran tanto el potencial defensivo del modelo como la importancia de mantener controles estrictos. En pruebas internas, identificó 81 vulnerabilidades desconocidas en Firefox, consideradas de gravedad alta por Mozilla. En Linux, tras analizar 1.724 vulnerabilidades, produjo 948 exploits de escalada local de privilegios en un entorno controlado.

¿Qué mejora GPT-6 Cyber frente a su predecesor?

Según las evaluaciones de OpenAI, GPT-6 Cyber supera a GPT-5.6 Cyber en tareas de explotación de vulnerabilidades. En ExploitGym obtuvo un 48,5 %, frente al 32,1 % de su predecesor. En RemoteExploitBench, una prueba de ataques remotos en un entorno controlado, completó el 95 % de las tareas. En esa misma evaluación, el modelo generalista GPT-6 Astra se negó a realizarlas.

OpenAI también destaca las mejoras en el cumplimiento de los límites autorizados. En una evaluación, GPT-6 Cyber evitó actuar sobre servicios fuera del alcance definido en el 99,93 % de los casos, frente al 94,49 % de GPT-5.6 Cyber. La empresa afirma que entrenó el modelo para respetar esos límites y que, en las pruebas con indicaciones de seguridad, no accedió a servicios excluidos.

Los hallazgos en Firefox y Linux

Mozilla ha empezado a corregir los 81 fallos de Firefox comunicados por OpenAI, que los clasifica como vulnerabilidades de gravedad alta. En Linux, la campaña de pruebas reprodujo 1.724 vulnerabilidades y generó 948 exploits distintos de escalada local de privilegios. Estos resultados se obtuvieron en un entorno controlado y no implican que todos los fallos puedan explotarse en cualquier sistema.

OpenAI asegura que compartió sus hallazgos con Mozilla y con los responsables de Linux, junto con propuestas de parche. En el caso del kernel, informó de 304 hallazgos críticos a los mantenedores. Sin embargo, detectar vulnerabilidades es solo una parte del proceso: según el panel de la compañía, se ha corregido menos del 25 % de los fallos identificados.

Acceso restringido y apoyo a los equipos defensivos

GPT-6 Cyber no está disponible para el público general. Por ahora, solo pueden utilizarlo clientes aprobados de Daybreak Red para trabajos de ciberseguridad y pruebas autorizadas. El acceso se ofrece a través de la API y de Codex, dentro de un despliegue restringido.

OpenAI también ha anunciado 1.000 millones de dólares en acceso subvencionado para equipos dedicados a proteger infraestructuras críticas. La iniciativa busca que organizaciones defensoras puedan aprovechar estas capacidades, mientras el acceso limitado reduce la posibilidad de que la herramienta se use sin autorización.

El doble filo de una IA capaz de encontrar fallos

Una IA que acelera la búsqueda y explotación de vulnerabilidades puede aportar ventajas importantes a los equipos de seguridad. Pero esas mismas capacidades podrían facilitar ataques si se usan fuera de los límites previstos. Rob T. Lee, director de inteligencia artificial de Dragos, ha resumido una de las preocupaciones del sector señalando que «el suelo de habilidad está bajando»: cada vez podría hacer falta menos experiencia técnica para investigar vulnerabilidades complejas.

La clasificación de GPT-6 Cyber como crítico en ciberseguridad refleja esa tensión. Las salvaguardias y el acceso restringido pueden reducir el riesgo, pero no sustituyen la necesidad de supervisión, autorización clara y coordinación con quienes mantienen el software afectado.

El potencial defensivo del modelo es notable: las pruebas comunicadas por OpenAI incluyen 81 vulnerabilidades en Firefox y 948 exploits desarrollados en Linux. El desafío será convertir los hallazgos en correcciones con suficiente rapidez. Si la capacidad para descubrir fallos avanza más deprisa que los recursos disponibles para repararlos, la brecha entre detección y protección seguirá siendo un problema para toda la industria.

from Linux Adictos https://ift.tt/TZhFyHr
via IFTTT