Aplicaciones en Rust son más rápidas que sus contrapartes en C

Rust Linux Kernel

Rust es un lenguaje de programación compilado, de propósito general y multiparadigma, su objetivo es ser un buen lenguaje para la creación de grandes programas del lado del cliente y del servidor que se ejecuten en Internet.

Esto ha llevado a un conjunto de características con un énfasis en la seguridad, el control de distribución de la memoria y la concurrencia. 

Además de que se espera que el rendimiento de código seguro sea más lento que C++, si el rendimiento es la única consideración, pero si lo comparamos con el código C++ hecho para que tome precauciones comparables a las que toma Rust, este último puede ser incluso más rápido.

Y es que no es de extrañar que a estas alturas ya muchos programadores y desarrolladores comiencen a dar la vuelta hacia Rust y es que incluso diversos desarrolladores del Kernel de Linux han expresado su interes en poder migrar el Kernel a este lenguaje e incluso el mismo Linus Torvalds ha dado buenos comentarios sobre Rust.

Tomando esta opinión de los observadores informados, tal parece que este es el futuro de la programación del sistema en lugar del lenguaje C.

De hecho, los expertos opinan que ofrece mejores garantías de seguridad del software que el par C/C+ pues los puntos de referencia recientes incluso sugieren que las aplicaciones de Rust son más rápidas que sus contrapartes C.

Los lenguajes de programación se ponen cara a cara en varios terrenos, incluida la asignación (y desasignación) de árboles binarios y la visualización de conjuntos de Mandelbrot en un Intel i5-3330 de cuatro núcleos con una frecuencia de reloj de 3 gigahertz y equipado con casi 16 GB de RAM.

Los puntos de referencia solo revelan cifras comparativas para las versiones más rápidas de programas para un par de idiomas determinado. Los códigos fuente de estos están disponibles en el caso de la pareja Rust/C para el índice de referencia de Mandelbrot:

La explicación del creciente interés de los actores en el sector de la programación de sistemas se basa en este tipo de observación.

En el tercer trimestre de 2019, ya estábamos hablando de la posible entrada en el kernel de Linux de un framework para configurar controladores en el lenguaje de programación Rust.

Desde el año pasado, la comunidad de Linux se ha dedicado a pensar en cómo integrar el soporte de lenguaje de Mozilla Research en el sistema de compilación.

“Necesitamos adoptar el mismo enfoque de soporte que los compiladores y verificar la disponibilidad de varios indicadores de compilación en la etapa de configuración”, dijo Linus.

El punto con el lenguaje Rust es que se ha ganado el reconocimiento como «más querido» por los desarrolladores acostumbrados a la plataforma de preguntas y respuestas sobre temas relacionados con TI: StackOverflow.

Al cierre de la edición 2019 de su encuesta que movilizó a cerca de 90.000 trabajadores del sector de la programación informática, el lenguaje concentraba el 83,5% de los retornos positivos.

Por lo tanto, casi 75,000 desarrolladores de esta encuesta de Stack Overflow han indicado que usan el lenguaje Rust y que continuarán usándolo; es decir, desarrolladores que, tras algunos experimentos con el lenguaje, se enamoraron de él.

Esta es otra encuesta realizada esta vez por el equipo de desarrollo del lenguaje y publicada en el primer trimestre del año anterior, lo que arrojó luz sobre el hecho de que el lenguaje todavía se utiliza principalmente para proyectos personales. Razón principal: falta de adopción por parte de las empresas.

Posteriormente, la situación está cambiando, ya que el idioma comienza a beneficiarse del apoyo de los actores de la industria informática y no menos importante.

Hasta la fecha, existe una proyección de lenguaje Rust para las API de Windows Runtime. Este es un anuncio de Microsoft que apareció en mayo del año anterior.

De este modo, Rust une C++ con la biblioteca Rust / WinRT, lo que abre la posibilidad a los desarrolladores de Rust de configurar componentes y controladores para Windows.

Fuente de los benchmarks: https://benchmarksgame-team.pages.debian.net

from Linux Adictos https://ift.tt/3nsygD6
via IFTTT
Wasmer, un conjunto de herramientas para aplicaciones WebAssembly


Después de dos años de desarrollo se dio a conocer la liberación de la primera versión significativa del proyecto Wasmer, el cual desarrolla un runtime para ejecutar módulos WebAssembly.
Las áreas de uso de Wasmer incluyen la creación de aplicaciones universales que pueden ejecutarse en diferentes sistemas operativos, así como la organización de la ejecución aislada de código no confiable. Se admite la inclusión de la creación de aplicaciones de servidor, por ejemplo, se demostró el lanzamiento de un servidor Nginx compilado en WebAssembly.

Sobre Wasmer

La portabilidad se logra compilando el código de la aplicación en middleware WebAssembly de bajo nivel que puede ejecutarse en cualquier sistema operativo o integrarse en programas en otros lenguajes de programación.

Los programas son contenedores ligeros que ejecutan el pseudocódigo de WebAssembly. Estos contenedores no están vinculados al sistema operativo y pueden incluir aplicaciones escritas originalmente en cualquier lenguaje de programación.

El kit de herramientas de Emscripten se puede utilizar para compilar en WebAssembly, además de que para traducir WebAssembly al código de máquina de la plataforma actual, se conectan varios marcos, como LLVM y el generador de código Cranelift.

Por otra parte, el control de acceso y la interacción con el sistema se proporcionan mediante la API WASI (WebAssembly System Interface), que proporciona interfaces de programación para trabajar con archivos, sockets y otras funciones proporcionadas por el sistema operativo.

Además de que las aplicaciones están aisladas del sistema principal en un entorno de sandbox y tienen acceso solo a la funcionalidad declarada (mecanismo de seguridad basado en capacidades de gestión; para acciones con cada uno de los recursos (archivos, directorios, sockets, llamadas al sistema, etc.), la aplicación debe recibir el correspondiente potestades).

Los programas se distribuyen en forma de módulos WebAssembly regulares, que se pueden administrar mediante el administrador de paquetes WAPM.

Wasmer también está disponible en forma de biblioteca que se puede utilizar con varios lenguajes de programación. Se admite la incrustación de código WebAssembly en programas en Rust, C/C ++, C #, D, Python, JavaScript, Go, PHP, Ruby, Elixir y Java.

En cuanto a las características de la versión 1.0 de Wasmer se destacan las siguientes:

  • Alto rendimiento de aplicaciones en ejecución, cercano a la ejecución de ensamblados nativos y alta velocidad de compilación.
  • Arquitectura extensible con capacidad para conectar diferentes backends de compilación ( Singlepass , Cranelift, LLVM) y motores (usando JIT o generando código de máquina).
    Native Object Engine, que permite generar código de máquina para un sistema dado para un módulo WebAssembly («compilación wasmer – nativa» para generar archivos de objeto precompilados .so, .dylib y .dll).
  • El código precompilado requiere un tiempo de ejecución mínimo para ejecutarse, pero se conservan todas las capacidades de aislamiento de espacio aislado.
  • Modo sin cabeza para entregar programas precompilados con Wasmer incorporado.
    Soporte de compilación cruzada, por ejemplo, para generar código de máquina para la arquitectura Aarch64 en un sistema x86_64.
  • Una API simple para crear complementos y complementos sin la necesidad de aprender conceptos avanzados de WebAssembly.
  • Soporte para WASM-C-API.
  • Herramientas para depuración y manejo de errores.

Finalmente si estás interesado en conocer más al respecto sobre Wasmer, debes saber que el código del proyecto está escrito en Rust, tiene la licencia MIT y puedes consultar sus detalles en su sitio web oficial en el siguiente enlace.

Instalar el runtime de Wasmer

Por otra parte, para quienes estén interesados en poder ejecutar el contenedor WebAssembly, solo necesita instalar el runtime de Wasmer en su sistema, que viene sin dependencias externas.

Es importante mencionar que se puede ejecutar Wasmer en cualquier plataforma macOS, Linux y Windows, el único requisito es que se instale el runtime de este en tu sistema.

Para ello basta con ejecutar el siguiente comando en una terminal:

curl https://get.wasmer.io -sSfL | sh

Y después de ello, deben de ejecutar el archivo requerido:

wasmer test.wasm

Si necesitas conocer más al respecto sobre el funcionamiento de Wasmer o quieres conocer su código fuente, puedes consultar todo eso en el siguiente enlace.

from Linux Adictos https://ift.tt/3pTOs1G
via IFTTT

Firefox 84.0.2 llega a corregir una vulnerabilidad critica

Hace poco fue dada a conocer la liberación de una versión correctiva de la rama 84 de Firefox, siendo Firefox 84.0.2 un parche que llega a resolver una vulnerabilidad crítica (CVE-2020-16044).

De los datos que se dieron a conocer solo se menciona que dicha vulnerabilidad podría conducir a la ejecución de código malicioso al procesar un bloque COOKIE-ECHO especialmente diseñado en el paquete Stream Control Transmission Protocol (SCTP).

La vulnerabilidad se debe al acceso a un área de memoria ya liberada (use-after-free) en el controlador COOKIE-ECHO.

De momento solamente se ha dado a conocer esa información y como tal los detalles de la vulnerabilidad aún no se han revelado.

Un par malintencionado podría haber modificado un fragmento de COOKIE-ECHO en un paquete SCTP de una manera que potencialmente resultó en un uso después de la liberación. Suponemos que con suficiente esfuerzo podría haberse aprovechado para ejecutar código arbitrario.

Es importante tomar en cuenta que esta vulnerabilidad afecta de manera general al navegador sin importar la plataforma en la que se encuentre instalado y es por ello que los desarrolladores del navegador hacen un llamado para que los usuarios realicen la actualización lo más pronto posible.

Por otra parte, también se menciona que los próximos cambios incluyen la aparición en Firefox 85 del botón «Eliminar todos los inicios de sesión» en el menú del administrador de contraseñas de Lockwise para eliminar todas las contraseñas guardadas a la vez.

Firefox 86 desactivará el controlador de la tecla Retroceso fuera del contexto de los formularios de entrada de forma predeterminada.

La eliminación del controlador de retroceso se propuso hace 7 años y está motivada por el hecho de que la tecla de retroceso se usa activamente al escribir formularios, pero fuera de foco en el formulario de entrada se procesa como una transición a la página anterior, lo que puede conducir a la pérdida de texto escrito debido a un movimiento involuntario en otra página.

Aun que también se hace mención de que se agregó la opción browser.backspace_action a about:config para revertir el comportamiento anterior.

Finalmente, si estás interesado en conocer más al respecto sobre esta versión correctiva del navegador, puedes consultar los detalles en el siguiente enlace.

Además de que no debemos olvidar que la próxima versión estable importante del navegador está programada para ser liberada el próximo 26 de enero de 2021.

¿Como instalar o actualizar la nueva versión de Firefox en Linux?

Los usuarios de Firefox que no hayan desactivado las actualizaciones automáticas recibirán la actualización automáticamente. Aquellos que no quieran esperar a que eso suceda pueden seleccionar Menú> Ayuda> Acerca de Firefox después del lanzamiento oficial para iniciar una actualización manual del navegador web.

La pantalla que se abre muestra la versión actualmente instalada del navegador web y ejecuta una búsqueda de actualizaciones, siempre que la funcionalidad esté habilitada.

Otra opción para actualizar, es si eres usuario de Ubuntu, Linux Mint o algún otro derivado de Ubuntu, puedes instalar o actualizar a esta nueva versión con ayuda del PPA del navegador.

Este lo pueden añadir al sistema abriendo una terminal y ejecutando en ella el siguiente comando:

sudo add-apt-repository ppa:ubuntu-mozilla-security/ppa -y 
sudo apt-get update
sudo apt install firefox

Para el caso de los usuarios de Arch Linux y derivados, basta con ejecutar en una terminal:

sudo pacman -Syu

O para instalar con:

sudo pacman -S firefox

Finalmente para aquellos que prefieren del uso de los paquetes Snap, podrán instalar la nueva versión en cuanto sea liberada en los repositorios de Snap.

Pero pueden obtener el paquete directamente desde el FTP de Mozilla. Con ayuda de una terminal tecleando el siguiente comando:

wget https://ftp.mozilla.org/pub/firefox/releases/84.0.2/snap/firefox-84.0.2.snap

Y para instalar el paquete solo tecleamos:

sudo snap install firefox-84.0.2.snap

Finalmente, pueden obtener el navegador con el último método de instalación que fue añadido «Flatpak». Para ello deben contar con el soporte para este tipo de paquetes.

La instalación se hace tecleando:

flatpak install flathub org.mozilla.firefox

Para el resto de las distribuciones de Linux, pueden descargar los paquetes binarios desde el siguiente enlace.

from Linux Adictos https://ift.tt/3bexQ0z
via IFTTT

Automatizando tareas de marketing. Herramientas de código abierto

Automatizando tareas de marketing

En nuestro artículo anterior habíamos explicado la utilidad de las herramientas de automatización de tareas de marketing. Llegó el momento de analizar dos buenas opciones de código abierto disponibles.


Hay una cosa que tengo que hacer notar. Internet está llena de listas de programas «de código abierto» o «libres» para lo que sea. Cuando uno revisa en profundidad se encuentra con que muy pocos de esos programas cumplen con las condiciones establecidas por la Free Software Foundation o la Open Source Initiative.

Como en general no se tratan de blogs no dedicados a la informática, es probable que crean que los términos softwre libre y de código abierto se aplica a soluciones que incluyan un modo de uso gratuito.

Para que quede claro; Ni HubSpot ni Mailchimp son de código abierto, aunque si tengan planes gratuitos

Automatizando tareas de marketing con soluciones de código abierto

Para los propósitos de este artículo, las diferencias más relevantes entre las soluciones de código abierto y las comerciales son las siguientes:

Alojamiento

Las soluciones de código abierto requieren la contratación de un servidor. la instalación de un sistema operativo  y de todos los programas necesarios para que funcione el gestor de automatización. Esto incluye; servidor web, soporte al lenguaje de programación, motor de bases de datos, etc. También hay que ocuparse de las actualizaciones.

En realidad, es posible que algunos proveedores de alojamiento web tengan planes con algunas de las soluciones que comentamos ya instaladas, lo que reduce gran parte del trabajo.

Si optas por los servicios comerciales, estos trabajan con un servidor compartido entre muchos usuarios. Solo tú tendrás acceso a tu cuent y tus datos (en teoría) pero no tienes control sobre el software utilizado ni posibilidad de adoptar medidas de seguridad adicionales.

Costos

No hice la prueba, pero es posible que para un uso moderado, las soluciones que recomendamos puedan alojarse en servidor doméstico. pero,  para un uso masivo, lo mejor es un servidor privado virtual. El costo mensual de un VPS puede costar alrededor de 6 dólares. El plan más barato de los de pago de Mailchimp parte de los 9.

Flexibilidad

Los servicios de pago significan un gran ahorro de tiempo porque disponen de soluciones estándar que sin dudas incluye la mayoría de cosas que pueden necesitar los usuarios. Solo tienes que  planificar las campañas, conseguir los contactos y listo. El tema es si necesitas algún tipo de personalización, o deberás pasar a un plan superior o quedarte sin ella.

Las soluciones de código abierto, no tienen límites en cuanto a sus prestaciones (más allá de las limitaciones técnicas del servidor) Una vez que terminaste el procedimiento de configuración, las posibilidades son iliitadas.

Dos opciones

Mautic

Es la primera que deberías probar.  De los mismos desarrolladores de Drupal, te permite hacer todo lo necesario para captar posibles clientes,  contactarlos por medio de campañas de correo electrónico y redes sociales y atraerlos con páginas de aterrizaje y ofertas de descrga de contenidos.

Con la integración de servicios de terceros, puedes contactar clientes vía SMS y WhatsApp.

Una gran prestación es la posibilidad de automatizar las decisiones de campaña. Por ejemplo si el cliente X no abre los mails que se lo envía, se lo da de baja de la lista. En cambio si el cliente Y demuestra interés sobre determinado tema se le envían más ofertas sobre el mismo.

Instalé Mautic en un servidor privado virtual. Costó un poco de búsqueda en Google (Seguí tres tutoriales diferentes) pero no fue demasiado complicado.

OpenEMM

OpenEMM es la versión de código abierto de un programa comercial llamado EMM. No tiene las prestaciones completas de Mautic, pero basta para la creación de campañas de marketing de proporciones modestas.

Entre sus prestaciones está la capacidad de asociar el envío del correo a una fecha o evento posterior,  utilizar plantillas html, segmentar la audiencia por comportamiento, hacer seguimiento de quienes abren los correos y ver estadísticas en tiempo real.

Los dos programas que comentamos tienen su interfaz traducida al castellano.

from Linux Adictos https://ift.tt/3pT6iSr
via IFTTT

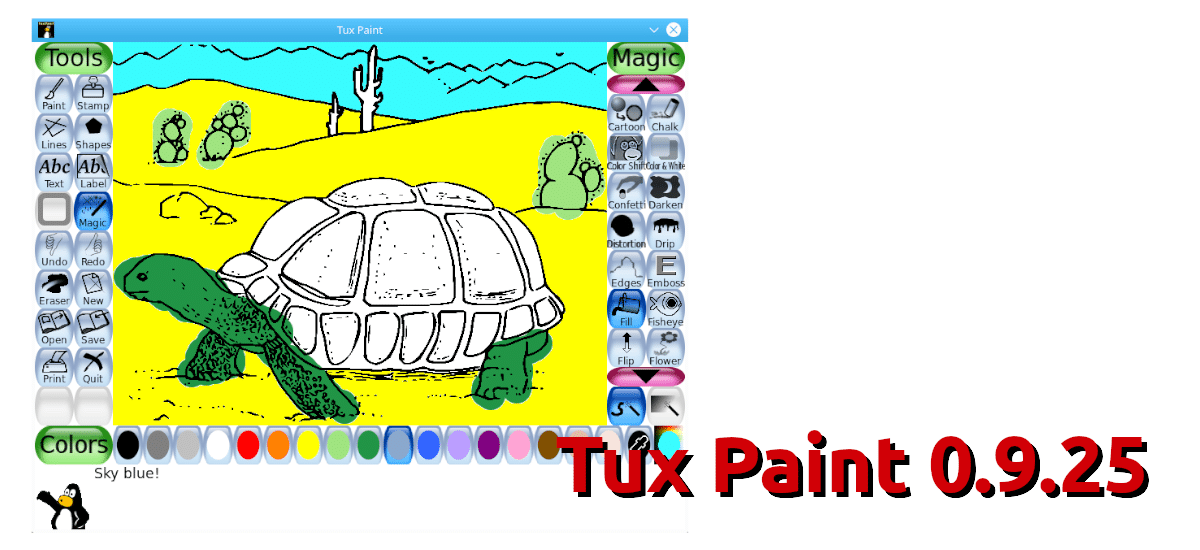
Tux Paint 0.9.25 llega con novedades destacadas, como la posibilidad de crear GIFs animados

Tux Paint 0.9.25

Aún recuerdo ir a clase de informática y que una de las cosas que nos enseñaban era a usar el Paint de Microsoft. Nunca he sido un gran fan de ese software (ni de ninguno de la misma compañía), pero Microsoft Paint tiene sus «fans», por decirlo de alguna manera. Y como la comunidad Linux es capaz de clonarlo todo, existen varias alternativas, entre la que destacaría la protagonista de este artículo que recientemente ha lanzado Tux Paint 0.9.25.

Existiendo tantas alternativas, es difícil decantarse por una, pero esta lleva el nombre de la mascota de Linux y mucho tiempo desarrollándose, por lo que es de las más conocidas. La nueva versión está disponible desde el año pasado, lo que podría significar mucho tiempo si estuviéramos a mitad de año, pero en realidad hace sólo una semana que podemos usarla. Y entre las novedades más destacadas, una llama la atención por encima de las demás: Tux Paint 0.9.25 permite exportar una serie de imágenes o diapositivas a GIFs animados.

Novedades más destacadas de Tux Paint 0.9.25

Las novedades que han introducido en los últimos siete meses son las siguientes:

  • Posibilidad de exportar varias imágenes individuales a GIFs animados.
  • Nuevas opciones en la herramienta de formas.
  • La herramienta de borrar se ha actualizado y ahora incluye tamaños más pequeños, así como la posibilidad de aplicar pinceladas más finas y contiguas cuando se mueve el puntero rápidamente.
  • El teclado de la pantalla ahora aparecerá en pantallas más grandes.

Tux Paint es un software multiplataforma, lo que significa que está disponible para Linux, macOS y Windows, así como Android y BSD, pero para este último aún no hay nueva versión. Los usuarios de Linux podemos instalarlo desde diferentes vías, algunas disponibles en la página de descargas oficial. Pronto deberían actualizar la versión de Flathub, y los usuarios de sistemas basados en Arch Linux ya podemos instalarla desde AUR.

from Linux Adictos https://ift.tt/3njlPt5
via IFTTT

La UE no quiere el internet por satélite de Starlink y prefieren crear uno propio 

La Comisión Europea dio a conocer hace pocos dias que ha seleccionado un consorcio de fabricantes y operadores de satélites, un operador de telecomunicaciones y el proveedor de servicios de lanzamiento europeo para estudiar el diseño, desarrollo y lanzamiento de un sistema espacial europeo independiente de comunicaciones.

Este estudio se ha encargado a grandes nombres europeos como Airbus, Thalès, Orange o Eutelsat para diseñar un servicio de Internet por satélite europeo destinado a estimular la economía digital y reducir la brecha digital.

La nueva iniciativa destinada a fortalecer la soberanía digital de Europa se anuncia ya que SpaceX tiene la intención de ofrecer un acceso generalizado a Internet a largo plazo por satélite a través de su servicio Starlink.

Está previsto que el estudio de viabilidad dure un año, cueste 7,1 millones de euros y esté destinado a diseñar un sistema de comunicaciones espaciales independiente específico para la Unión Europea. Se confía a un consorcio de fabricantes y operadores de satélites, un operador de telecomunicaciones y el proveedor europeo de servicios de lanzamiento para estudiar el diseño, desarrollo y lanzamiento de un sistema europeo de comunicaciones espaciales.

El propósito de este estudio es evaluar la viabilidad de esta nueva iniciativa destinada a fortalecer la soberanía digital de Europa y proporcionar conectividad segura a sus ciudadanos, empresas comerciales e instituciones públicas.

Al igual que el proyecto Starlink, el sistema también será responsable de proporcionar una cobertura global de áreas rurales y blancas. Una vez validado, este nuevo proyecto insignia de la Unión Europea, que está en línea con los programas Copernicus y Galileo, explotará al máximo las sinergias y el potencial tecnológico de las industrias digital y espacial, escribió Orange, uno de los gigantes europeos.

“El propósito de este estudio será evaluar la viabilidad de esta nueva iniciativa dirigida a fortalecer la soberanía digital de Europa y brindar conectividad segura a sus ciudadanos, sus empresas comerciales y sus instituciones públicas”, indica la Unión Europea. Y señalar que este nuevo sistema tendrá, como Starlink, por vocación “asegurar una cobertura, a escala global, de las zonas rurales y zonas blancas”.

Los agentes tecnológicos seleccionados por Bruselas para realizar este estudio son: Airbus, Arianespace, Eutelsat, Hispasat, OHB, Orange, SES, Telespazio y Thales Alenia Space. Depende de ellos diseñar el futuro sistema espacial europeo capaz de proporcionar servicios de comunicación seguros a los Estados miembros de la UE, “así como conectividad de banda ancha para los ciudadanos europeos, las empresas y los sectores de la movilidad, reforzando así la soberanía digital de la Unión”.

«La fase de estudio adjudicada por la Comisión Europea definirá más específicamente las necesidades del usuario, la misión del sistema, un diseño arquitectónico preliminar y un concepto de prestación de servicios, así como las estimaciones presupuestarias relacionadas», dijo la Comisión. Europeo. “Se considerará y evaluará un programa de asociación público-privada (APP) durante esta fase”.

El estudio examinará cómo este sistema espacial podría mejorar la infraestructura crítica, actual y futura, incluidas las redes terrestres.

También evaluará cómo conectarse a estas infraestructuras para fortalecer las capacidades de la Unión para el acceso a la nube y para prestar servicios digitales de manera independiente y segura, características esenciales para generar confianza en de la economía digital y garantizar la autonomía estratégica y la resiliencia de Europa. El proyecto fue iniciado por el comisario europeo de Industria, Thierry Breton, exdirector de tecnología y ministro de Finanzas francés.

Los funcionarios de la Unión Europea aprobaron el estudio de una constelación de órbita baja similar a Starlink que proporcionaría comunicaciones gubernamentales seguras y llevaría el servicio de Internet a comunidades aisladas. El desarrollo de una constelación de este tipo haría que Europa dependa menos de la tecnología china y estadounidense en lo que está surgiendo como una nueva carrera espacial de órbita baja.

El trabajo podría inspirarse en los programas europeos existentes en torno a las comunicaciones por satélite gubernamentales y la tecnología cuántica. En un discurso pronunciado en septiembre pasado, Breton aludió a la necesidad de una constelación europea «que permita a Europa acceder al nivel de seguridad que ofrece la criptología cuántica basada en el espacio».

Fuente: https://www.orange.com

from Linux Adictos https://ift.tt/3nfh9nX
via IFTTT

Las restricciones de QT ya iniciaron y ya no se puede acceder al código fuente de Qt 5.15

Hace ya varios meses compartimos aquí en el blog la noticia sobre la decisión que habían tomado dentro de Qt Company sobre realizar algunos cambios en sus modelos de licencia y que anunciaban que la edición de soporte a largo plazo de Qt solo se incluye en las licencias comerciales, además de restringir el acceso al proyecto de una u otra forma.

Y es que como tal se mencionaba que la comunidad solo podrá acceder a las nuevas versiones de Qt un año después de su lanzamiento real (si quieres conocer más al respecto sobre la nota, puedes consultar la publicación en el siguiente enlace).

Y bien, ahora ya después de ese tiempo transcurrido desde la noticia a la fecha, las restricciones de Qt Company ya iniciaron y es que Tuukka Turunen, director de desarrollo de Qt Company, anunció hace poco la restricción de acceso al repositorio de fuentes para la rama Qt 5.15 LTS, versión que fue lanzada apenas en mayo pasado y está previsto que el primer lanzamiento del parche Qt 5.15.3 LTS solo comercial se publique en febrero.

Con Qt 6.0.0 lanzado y la primera versión de parche (Qt 6.0.1) próximamente, es hora de ingresar a la fase LTS solo comercial para Qt 5.15 LTS.

Todas las ramas 5.15 existentes permanecen visibles públicamente, pero están cerradas para nuevas confirmaciones (y selecciones).

La excepción es Qt WebEngine (y Qt Script obsoleto), que tienen una dependencia LGPL de terceros.

 Después de esto, las selecciones se van a otro repositorio que estará disponible solo para los titulares de licencias comerciales.

Organizaremos el acceso al repositorio a los titulares de licencias comerciales, por lo que, además de las versiones oficiales, es posible utilizar los repositorios. Las instrucciones sobre esto estarán disponibles para los titulares de licencias comerciales durante la próxima semana, después de que hayamos completado el cambio de licencia y otros preparativos.

Podemos organizar el acceso para los mantenedores de módulos externos a los repositorios solo comerciales.

La limitación se introdujo de acuerdo con el plan anunciado hace un año, lo que implica la publicación pública del código de cambios en las sucursales de LTS solo antes de la formación del próximo lanzamiento significativo.

Y es que hace apenas algunas semanas se formó el lanzamiento de Qt 6.0, cuyo código permanece disponible y se espera la publicación de la primera actualización correctiva 6.0.1 en los próximos días.

Pero a partir de hoy (5 de enero) solo los propietarios de una licencia comercial podrán acceder al código con actualizaciones para la versión de Qt 5.15.

Aun que se menciona que se conservará el acceso público a todas las versiones de Qt 5.15 publicadas anteriormente, pero se agregarán nuevas confirmaciones a puerta cerrada. La excepción se hace solo para el código de los módulos Qt WebEngine y Qt Script, que están vinculados a dependencias externas bajo la licencia LGPL.

Está previsto que se publique un parche de Qt 5.15.3 en febrero solo para usuarios comerciales. The Qt Company ha expresado su voluntad, previa solicitud por separado, de proporcionar a los mantenedores de módulos Qt externos acceso a repositorios privados, lo que brindará a los miembros de la comunidad la oportunidad de observar cambios en Qt 5.15 LTS.

Las correcciones de errores y las vulnerabilidades también se pueden portar desde la rama de desarrollo en la que se desarrollan las nuevas versiones de Qt. Como regla general, los parches aparecen primero en esta rama, después de lo cual se transfieren a las ramas con versiones estables.

El soporte para la rama anterior de LTS Qt 5.12 durará hasta finales de 2021. Las distribuciones que necesitan enviar paquetes con Qt 5.15 se verán obligadas a mantener la rama por sí mismas o cambiar a la rama Qt 6, lo que no garantiza la compatibilidad total con Qt 5.

Los mantenedores de Qt en Debian han declarado previamente que no tendrán tiempo suficiente para admitir Qt 6 en la distribución. La comunidad está discutiendo la creación de un proyecto conjunto para organizar el apoyo a sus propias sucursales LTS de Qt, independientes de Qt Company.

from Linux Adictos https://ift.tt/3hTbPFW
via IFTTT

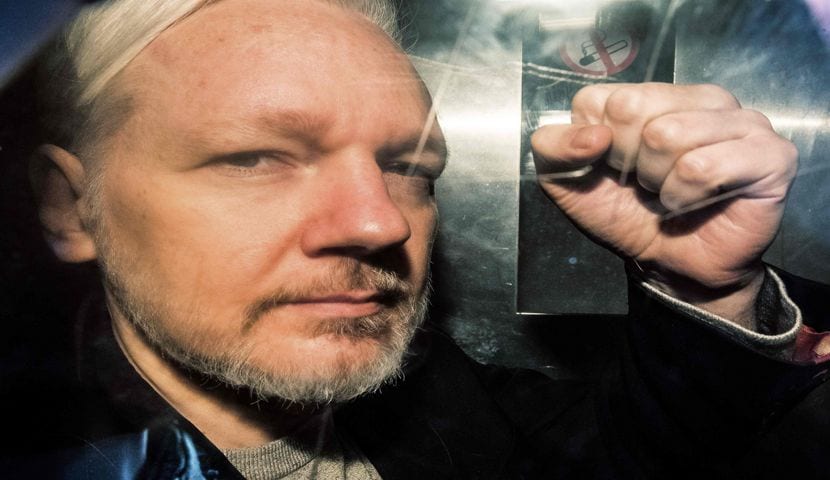
Julian Assange no será extraditado a Estados Unidos

Julian Assange

El día de ayer 4 de enero, la justicia británica dictaminó que el fundador de WikiLeaks, Julian Assange, no podía ser extraditado a Estados Unidos por obtener y publicar documentos secretos del gobierno estadounidense en 2010.

La jueza de distrito Vanessa Baraitser considera que el estado psicológico del denunciante es incompatible con la extradición.

Sin embargo, tras la presentación de los principales elementos de su sentencia, la jueza comenzó por desmantelar la defensa del equipo legal de Julian Assange. De hecho, Baraistser inicialmente rechazó la mayoría de los argumentos presentados por la defensa del fundador de WikiLeaks. Sin embargo, fue mucho más receptiva a los argumentos relacionados con su estado de salud.

Durante la audiencia, varios profesionales que examinaron a Julian Assange habían detectado grandes debilidades psicológicas y concluyeron que padecía en particular una depresión severa, en particular por haber planeado su suicidio en prisión. Por lo tanto, afirmó que la libertad de expresión no impedía la extradición del australiano.

Desde la primavera de 2019, Julian Assange está encarcelado en la prisión de Belmarsh, Londres, donde se le considera un preso en riesgo de suicidio. «Estoy convencida de que el riesgo de que el señor Assange se suicide es significativo», dijo ayer la jueza.

Adoptando los hallazgos del experto médico, el profesor Michael Kopelman, profesor emérito de neuropsiquiatría en el King’s College de Londres, el juez Baraitser continuó: “Basado en toda la información que tiene, cree que Julian corre el riesgo de suicidio Assange está muy alto si su extradición es inminente. Fue una opinión bien informada, cuidadosamente respaldada por pruebas y explicada en dos informes detallados ”.

WikiLeaks publicó, entre otras cosas, un cuarto de millón de cartas diplomáticas estadounidenses en texto claro. Se ha alegado repetidamente que estos contenían los nombres sin censura de espías e informantes estadounidenses en países hostiles, y que se hizo algún esfuerzo para advertir a los Estados Unidos antes de su publicación.

El gobierno de los Estados Unidos apelará la sentencia, lo que significa que el caso irá al Tribunal Superior de Inglaterra y Gales. Los argumentos legales probablemente girarán en torno a las condiciones de detención en los Estados Unidos, tanto antes como después del juicio. Julian Assange enfrenta una sentencia de prisión de 170 años en los Estados Unidos.

Aparte de la posesión y publicación de documentos confidenciales, también se le acusa de piratería por haber ayudado a su fuente a obtener documentos. La fiscalía estadounidense también acusa a Julian Assange de haber puesto en peligro a ciertos informantes del ejército estadounidense al revelar su identidad, lo que el australiano y su equipo han negado.

En el centro de las acusaciones estadounidenses está la actividad de WikiLeaks en 2010 y 2011, cuando la organización publicó documentos secretos que arrojan luz sobre las actividades del ejército estadounidense en Irak, en Afganistán, pero también piezas de la prisión de Guantánamo o incluso decenas de miles de telegramas diplomáticos.

Y es que tras el fallo, varios políticos y organizaciones acogieron con satisfacción la noticia, aunque algunos expresaron consternación porque el fallo se dictó por motivos de salud:

  • El presidente mexicano, Andrés Manuel López Obrador, dijo que había dado instrucciones a su canciller de ofrecer asilo político a Julian Assange, quien «es periodista y merece una oportunidad»;
  • El exlíder laborista del Reino Unido, Jeremy Corbyn, calificó la medida de «buenas noticias», pero dijo que era «alarmante que el juez aceptara los argumentos del gobierno de Estados Unidos que amenazan la libertad de expresión y la libertad de publicación».
  • Amnistía Internacional acogió con agrado la medida, pero criticó al Reino Unido por «* participar en este proceso con motivaciones políticas a instancias de Estados Unidos y cuestionar la libertad de los medios de comunicación y la libertad de los medios de comunicación».

Las autoridades estadounidenses tienen 14 días a partir de la fecha de la sentencia para apelar. Mientras tanto, después de que se anunció la decisión, Assange regresó a prisión: sus abogados ahora deben presentar una solicitud de fianza, que será considerada el miércoles.

Fuente: https://www.theguardian.com

from Linux Adictos https://ift.tt/38WYqIA
via IFTTT

Google estaría evitando actualizar sus apps de iOS para evitar proporcionar información sobre los datos que recoge

Google, niveles de privacidad

Creo que a estas alturas, y menos en un blog como este, no hay nadie que no sepa que hay compañías que respetan poco o nada nuestra privacidad. Las más importantes son Facebook y Google, ambas compañías cuya fuente de ingresos más importante es la publicidad. Para poder ofrecernos anuncios personalizados, necesitan nuestra información, y lo saben prácticamente todo de nosotros. Compañías como Firefox o Apple quieren que esto cambie, pero, lógicamente no todos piensan lo mismo.

Este nuevo episodio sobre la privacidad empezó en septiembre. Apple lanzaba iOS 14, y una de sus novedades era una función que informaba a los usuarios sobre los datos que recopilaba cualquier app. Facebook se quejó de esto desde antes del lanzamiento de la versión estable de iOS 14, motivo por el cual la compañía de Cupertino retrasó la llegada de esta función a iOS 14.3. Mark Zuckerberg también llenó los periódicos de publicidad atacando a Apple asegurando de que esto sería malo para las pymes, pero Tim Cook y su equipo han seguido adelante con su plan: la función de privacidad ya está disponible.

Un informe nos hace pensar que Google no quiere ser transparente

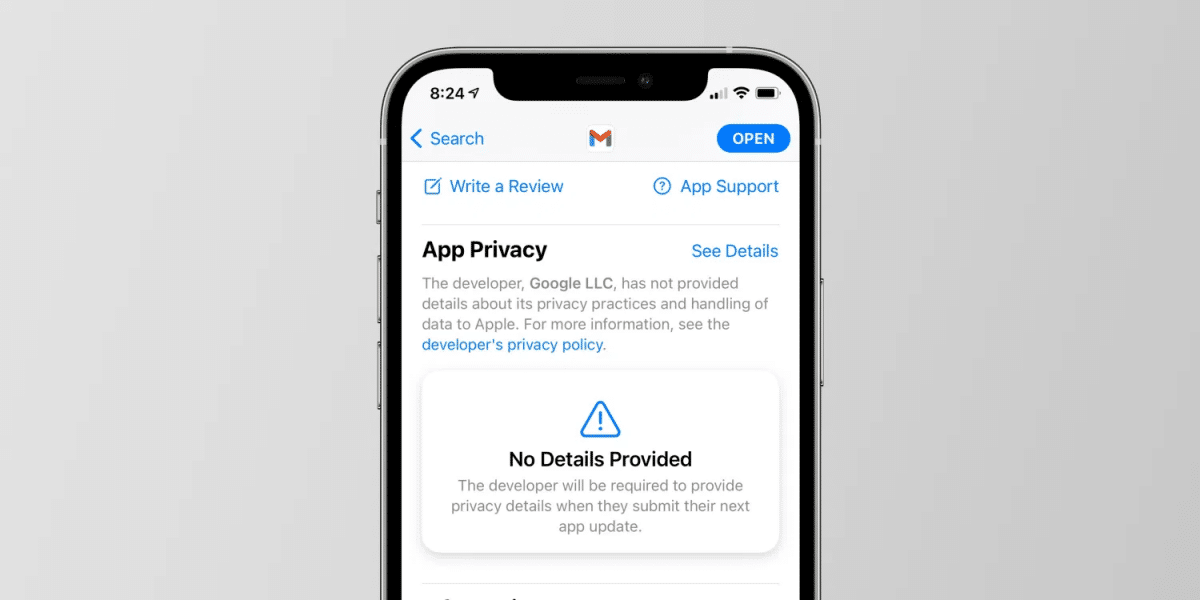
Ahora, cualquier desarrollador que quiera entregar una app al App Store de iOS debe aportar una nueva información, concretamente qué datos recoge del usuario que instale y ejecute dicha app. Tal y como informa Fast Company (vía 9to5mac, de donde también hemos cogido la imagen), Google actualizó sus apps el día 7 de diciembre, un día antes de que Apple obligara a los desarrolladores a añadir esta información a sus apps. Ahora mismo, si entramos al apartado de la nueva función de iOS 14.3, sólo vemos un mensaje que reza «No se han proporcionado detalles».

Cualquier usuario escéptico, como yo mismo, puede pensar que aún no ha pasado un mes desde la última actualización y que esto podría no significar nada, pero es que las apps de Android sí han subido actualizaciones, varias, de hecho, lo que hace pensar que, sencillamente, Google no quiere ser transparente. La otra posibilidad es que la compañía esté reescribiendo sus apps para que no recojan tanta información, ya que, de ser mucho lo que nos «roban», sólo obtendrían mala publicidad.

Ahora quedan por ver dos cosas: cuándo actualiza sus apps para iOS Google y qué pone en este apartado de privacidad. Personalmente, tengo ganas de que llegue ese momento, y probablemente alguno termine buscando alternativas a sus apps y servicios.

from Linux Adictos https://ift.tt/2KVvCsl
via IFTTT

SuperTux 0.6.2 llega con un nuevo mapa para celebrar su 20 aniversario

SuperTux 0.6.2

El punto más fuerte de los sistemas operativos basados en Linux no es el de los videojuegos. Tiene otras bondades, y entre ellas tenemos una comunidad capaz de desarrollar todo tipo de software, entre lo que también tenemos los juegos. Uno de ellos está basado en los títulos clásicos de Mario (los clásicos, no los de coches), y SuperTux 0.6.2 ha sido lanzado este fin de semana con alguna mejora importante, como puede ser un nuevo mapa.

No está de más mencionar que sus desarrolladores están de celebración. De hecho, en la lista de novedades mencionan que el nuevo mapa lo han añadido para celebrar el 20º aniversario del juego. Por otra parte, han aprovechado el lanzamiento para introducir otras mejoras, como unos gráficos reeditados. A continuación tenéis la lista de novedades oficial y los enlaces de descarga de este juego del ¿pingüino fontanero?

Novedades de SuperTux 0.6.2

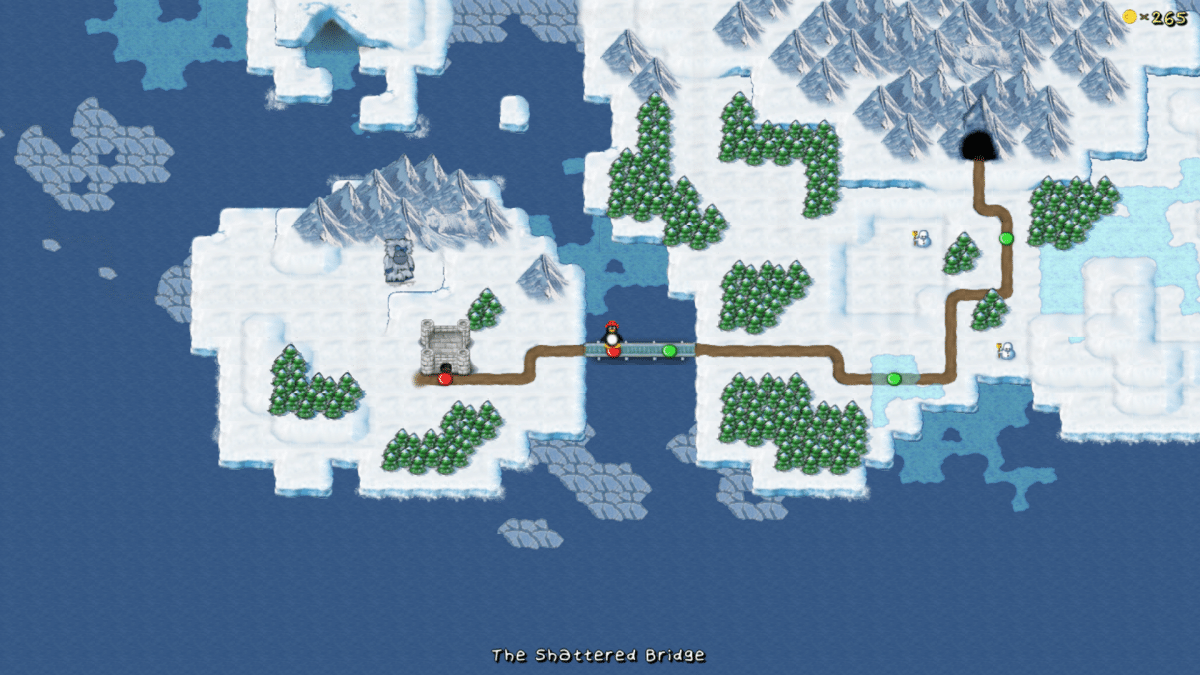
  • Un nuevo mapa del mundo, «Revenge In Redmond» que celebra el 20 aniversario de SuperTux, e incluye nuevos enemigos y duendes.
  • Fondos y duendes nuevos y mejorados.
  • Mejoras en muchos niveles en Icy Island y el mundo forestal.
  • Mejoras de velocidad para niveles que usan una gran cantidad de mosaicos de lava.
  • Se solucionó un problema que causaba que el puente en el mundo forestal no se mostrara en ciertos casos.

Los usuarios interesados en probar el nuevo mapa de SuperTux 0.6.2 y el resto de novedades, como esos gráficos que prometen estar más estilizados, pueden hacerlo descargando el juego desde la página de descargas oficial, a la que podemos acceder desde este enlace. En él, ahora mismo podemos descargar el juego en su versión AppImage, pero también hay disponible un enlace para descargarlo desde Flathub. También podemos instalarlo desde su paquete Snap (sudo snap install supertux), algo que personalmente me parece noticia ya que los paquetes introducidos por Canonical suelen tardar bastante en actualizarse.

SuperTux ya tiene una nueva versión y, por cuando ha llegado, podría servir de felicitación navideña. Nosotros por nuestra parte, le devolvemos la felicitación y también les deseamos un feliz cumpleaños.

from Linux Adictos https://ift.tt/38b5nqy
via IFTTT