Descubrieron que pueden introducir paquetes maliciosos en AUR mediante dominios caducados

vulnerabilidad

Si se explotan, estas fallas pueden permitir a los atacantes obtener acceso no autorizado a información confidencial o, en general, causar problemas

Hace poco dieron a conocer mediante una publicación de blog los resultados de un experimento, en el cual demuestran como se puede tomar el control de los paquetes en el repositorio AUR.

Para quienes desconocen de AUR (Arch User Repository), deben saber que este es un repositorio de software para Arch Linux. Se diferencia de los repositorios oficiales de Arch Linux, ya que en este sus paquetes son proporcionados por sus usuarios y Arch Linux no los admite oficialmente.

AUR es utilizado por desarrolladores externos para distribuir sus paquetes sin estar incluidos en los repositorios principales de la distribución Arch Linux.

En este, se realizó una investigación debido a la falta de soporte, que es más una característica que un error, ya que permite que AUR contenga paquetes que son difíciles de soportar (por ejemplo, debido a problemas de licencia) o que solo son utilizados por un puñado de usuarios.

Sin embargo, la falta de soporte también significa menos control de calidad, lo que permite a los malos actores introducir paquetes maliciosos. Para advertir a los usuarios de este riesgo, AUR tiene un gran descargo de responsabilidad en la página principal (una leyenda que muchos ignoran o simplemente desconocen):

ESCARGO DE RESPONSABILIDAD: Los paquetes AUR son contenido producido por el usuario. Cualquier uso de los archivos proporcionados es bajo su propio riesgo.

Sobre el experimento realizado, los investigadores prepararon un script que comprueba la caducidad del registro de los dominios que aparecen en los archivos PKGBUILD y SRCINFO. La ejecución de este script identificó 14 dominios caducados utilizados en 20 paquetes de carga de archivos.

Con ello, pudieron identificar que hay varias formas de introducir un paquete malicioso (o cambios maliciosos en un paquete legítimo) en AUR. Por ejemplo, convirtiéndose en el mantenedor de paquetes huérfanos (es decir, paquetes que ya no son compatibles con sus mantenedores anteriores) o escribiendo nombres de paquetes populares.

Otra opción es encontrar paquetes que utilicen URL con dominios caducados durante su proceso de creación, registrar el dominio y alojar archivos maliciosos. ¿Cuántos de los paquetes son vulnerables a tal ataque? ¡Vamos a averiguar!

Se menciona que el proceso no es tan simple como se pudiera tener en cuenta, ya no basta simplemente con registrar un dominio, ya que esto no es suficiente para falsificar el paquete, pues el contenido descargado se compara con la suma de verificación ya cargada en AUR. Sin embargo, los mantenedores de alrededor del 35% de los paquetes en AUR parecen usar el parámetro «SKIP» en el archivo PKGBUILD para omitir la verificación de la suma de control (por ejemplo, especifique sha256sums=(‘SKIP’)). De los 20 paquetes con dominios vencidos, en 4 se utilizó el parámetro SKIP.

Para demostrar la posibilidad de cometer un ataque, los investigadores compraron el dominio de uno de los paquetes que no verifican las sumas de verificación y colocaron un archivo con el código y un script de instalación modificado.

Desafortunadamente, no existe una forma estandarizada de verificar si un dominio está disponible. Las respuestas de WHOIS de los TLD más populares contienen algo como «No coincide con el dominio» para los dominios disponibles, pero esto no es cierto para todos los TLD. Un buen primer paso es filtrar cualquier dominio que tenga un Aconjunto de registros DNS, ya que esos dominios (lo más probable) todavía estarán en uso. Para realizar rápidamente muchas solicitudes de DNS, usamos blechschmidt/massdns . Esta es una gran herramienta que nos permite resolver miles de dominios en segundos

En lugar del contenido real, se ha agregado al script una advertencia sobre la ejecución de código de terceros. Un intento de instalar el paquete condujo a la descarga de archivos falsificados y, dado que no se verificó la suma de verificación, a la instalación y ejecución exitosas del código agregado por los experimentadores.

Finalmente se menciona que el secuestro de paquetes AUR no es un concepto nuevo, ya que el secuestro de paquetes AUR siempre ha sido posible (de múltiples maneras) y es un riesgo conocido.

Si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/29MItDJ
via IFTTT
Tizen Studio 5.0 llega con soporte oficial para MacOS y mas

Tizen Studio

Tizen Studio es el IDE oficial para desarrollar aplicaciones web y aplicaciones nativas para Tizen.

Se dio a conocer el lanzamiento de la nueva versión del entorno de desarrollo «Tizen Studio 5.0», que reemplazó el SDK de Tizen y proporciona un conjunto de herramientas para crear, construir, depurar y crear perfiles de aplicaciones móviles utilizando la API web y la API nativa de Tizen. El entorno se basa en la última versión de la plataforma Eclipse, tiene una arquitectura modular y permite instalar solo la funcionalidad necesaria en la etapa de instalación o mediante un administrador de paquetes especial.

Para quienes desconocen de Tizen OS, deben saber que este es un proyecto se está desarrollando bajo los auspicios de la Fundación Linux, más recientemente con Samsung. Tizen se construye a partir de la plataforma Linux de Samsung (Samsung Linux Platform – SLP) una implementación de referencia integrada en LiMo.

El proyecto fue concebido originalmente como una plataforma basada en HTML5 para dispositivos móviles para tener éxito en MeeGo. Samsung fusionó su anterior esfuerzo de sistema operativo basado en Linux, Bada, en Tize, y desde entonces lo ha utilizado principalmente en plataformas como dispositivos portátiles y televisores inteligentes.

La plataforma continúa el desarrollo de proyectos MeeGo y LiMO y se distingue por la capacidad de utilizar API web y tecnologías web (HTML5, JavaScript, CSS) para crear aplicaciones móviles. El entorno gráfico se basa en el protocolo Wayland y en la experiencia del proyecto Enlightenment y Systemd se utiliza para administrar los servicios.

Principales novedades de Tizen Studio 5.0

En esta nueva versión que se presenta de Tizen Studio 5.0 los complementos Tizen IDE y Visual Studio Code Editor ahora son compatibles con Ubuntu 22.04.

Otra de las novedades que se destaca es que el emulador ahora es compatible con el motor WHPX (Windows Hypervisor Platform) para acelerar la virtualización y para lanzar emuladores de Tizen en Windows, además del motor HAXM (Intel Hardware Accelerated Execution Manage) anteriormente compatible

Ademas de ello se destaca que se añadió el soporte de los instaladores de Tizen para MacOS, pues ahora están certificados por Apple, por lo que los usuarios pueden instalar Tizen Studio en macOS, ademas tambien se destaca el soporte para televisores de proveedores que no son de Samsung en IDE y CLI.

Tambien, podremos encontrar el soporte mejorado para aplicaciones combinadas (Multi App) e híbridas (Hybrid App) que brindan la capacidad de trabajar en un espacio de trabajo IDE con varias del mismo tipo o heterogéneas y realizar todas las manipulaciones típicas con estas aplicaciones, como la creación, compilación, empaquetado, instalación y prueba de aplicaciones.

De los demás cambios que se destacan de esta nueva versión:

  • Se ha agregado soporte para proyectos RPK (Tizen Resource Package) al IDE y CLI.
  • Se agregó la opción en CLI para incluir los archivos fuera del directorio de la aplicación durante el empaquetado.
  • Se corrigió el error de los paquetes bajo demanda que no se instalaban en Visual Studio cuando había múltiples dispositivos que se iniciaban.
  • Se solucionó el problema de que el proyecto de múltiples aplicaciones no se empaquetaba en CLI, si lib static es el proyecto principal.
  • Se solucionó el problema de los directorios que no se creaban en el comando de empaquetado CLI con la opción -o.
  • La compatibilidad con la creación de perfiles de Valgrind se eliminó del estudio de Tizen, ya que no es compatible la plataforma Tizen.
  • Se agregó soporte para instalar la carga de trabajo de Tizen dotnet en modo no administrador.
  • La compatibilidad con el administrador de configuración de IOT se eliminó de Tizen Studio.
  • A partir de esta versión solo se puede crear pruebas unitarias para Tizen 2.3.2 y proyectos de versiones superiores únicamente. No se admiten las pruebas unitarias para versiones anteriores.

Finalmente si estás interesado en poder conocer más al respecto sobre esta nueva versión liberada, puedes consultar la lista completa de cambios en el siguiente enlace.

En cuanto a los que estén interesados en poder obtener Tizen Studio, pueden descargar la nueva versión desde el siguiente enlace. Ademas de que en este mismo enlace podrán encontrar más información sobre su instalación y uso.

from Linux Adictos https://ift.tt/qlhWKTX
via IFTTT

EnCodec, el nuevo codec de audio de Meta

Encodec

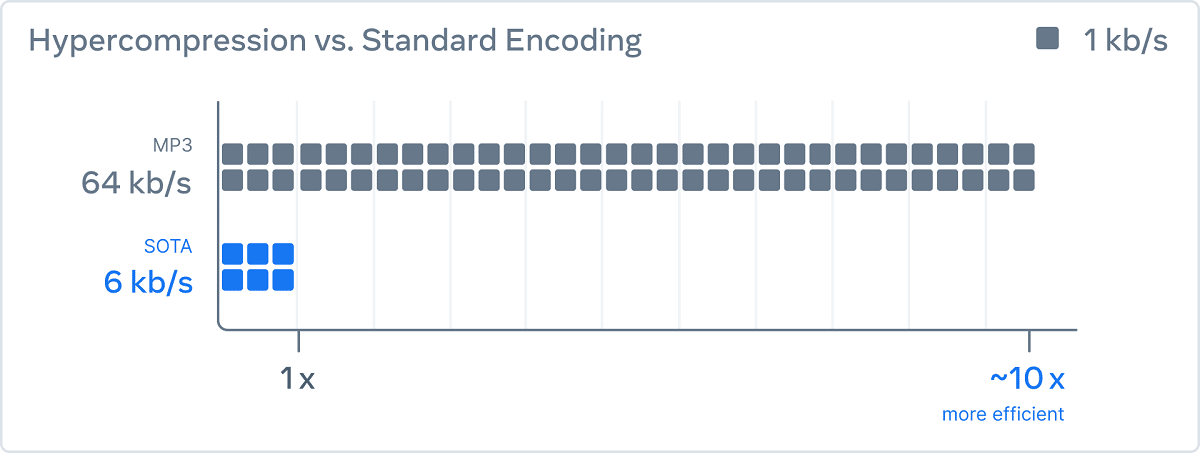
Encodec es un codec que decodifica utilizando una red neuronal con una tasa de compresión aproximada de 10x

Hace poco, Meta (anteriormente Facebook) dio a conocer su nuevo códec de audio llamado EnCodec, que utiliza técnicas de aprendizaje automático para aumentar la relación de compresión sin perder calidad.

El nuevo enfoque puede comprimir y descomprimir audio en tiempo real para lograr reducciones de tamaño de última generación. El códec se puede utilizar tanto para la transmisión de audio en tiempo real como para la codificación para el almacenamiento posterior en archivos.

Hoy, estamos detallando el progreso que nuestra investigación fundamental de IA (FAIR) ha realizado en el área de la hipercompresión de audio impulsada por IA. Imagínese escuchar el mensaje de audio de un amigo en un área con poca conectividad y que no se detenga o falle. Nuestra investigación muestra cómo podemos usar la IA para ayudarnos a lograr esto.

EnCodec ofrecen dos modelos listos para descargar:

  1. Un modelo causal que utiliza una frecuencia de muestreo de 24 kHz, solo admite audio monofónico y se entrena en una variedad de datos de audio (adecuado para la codificación de voz). El modelo se puede utilizar para empaquetar datos de audio para su transmisión a velocidades de bits de 1,5, 3, 6, 12 y 24 kbps.
  2. Un modelo no causal que usa una frecuencia de muestreo de 48 kHz, admite sonido estéreo y se entrenó solo con música. El modelo admite tasas de bits de 3, 6, 12 y 24 kbps.

Para cada modelo, se ha preparado un modelo de lenguaje adicional, lo que permite lograr un aumento significativo en la relación de compresión (hasta un 40%) sin pérdida de calidad. A diferencia de proyectos anteriores para aplicar técnicas de aprendizaje automático a la compresión de audio, EnCodec se puede utilizar no solo para el empaquetado de voz, sino también para la compresión de música con una frecuencia de muestreo de 48 kHz, correspondiente al nivel de los CD de audio.

Según los desarrolladores del nuevo códec, al transmitir a una tasa de bits de 64 kbps en comparación con el formato MP3, lograron aumentar la relación de compresión de audio unas diez veces manteniendo el mismo nivel de calidad (por ejemplo, al usar MP3 requiere un ancho de banda de 64 kbps, para transferir con esa misma calidad en EnCodec, 6 kbps son suficientes).

Estos datos pueden luego ser decodificados utilizando una red neuronal. Logramos una tasa de compresión aproximada de 10x en comparación con MP3 a 64 kbps, sin pérdida de calidad. Si bien estas técnicas se han explorado antes para el habla, somos los primeros en hacerlo funcionar para audio estéreo muestreado de 48 kHz (es decir, calidad de CD), que es el estándar para la distribución de música.

La arquitectura del códec está construida sobre la base de una red neuronal con la arquitectura «transformador» y se basa en cuatro enlaces: codificador, cuantificador, decodificador y discriminador:

  • El codificador extrae los parámetros de los datos de voz y los convierte en un flujo empaquetado a una velocidad de fotogramas más baja.
  • El cuantificador (RVQ, Residual Vector Quantizer) convierte el flujo de salida del codificador en conjuntos de paquetes, comprimiendo la información en relación con la tasa de bits seleccionada. La salida del cuantificador es una representación comprimida de los datos adecuados para la transmisión a través de la red o para guardarlos en el disco.
  • El decodificador decodifica la representación de datos comprimidos y reconstruye la onda de sonido original.
  • El discriminador mejora la calidad de las muestras generadas (muestra) teniendo en cuenta el modelo de percepción auditiva humana.

Independientemente del nivel de calidad y tasa de bits, los modelos utilizados para codificar y decodificar difieren en requisitos de recursos bastante modestos (los cálculos necesarios para la operación en tiempo real se realizan en un núcleo de CPU).

Finalmente, para los que esten interesados, deben saber que la implementación de referencia de EnCodec está escrita en Python utilizando el marco PyTorch y tiene una licencia CC BY-NC 4.0 (Creative Commons Attribution-NonCommercial) solo para uso no comercial.

Si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/fITNMBz
via IFTTT

elementary OS 7 está a la vuelta de la esquina, ya disponible una versión preliminar

elementary OS 7.0

elementary OS 7.0 será un lanzamiento mayor, y eso se está notando en el tiempo que se están tomando en su desarrollo. Parte de lo que llegará en 7.0 se está implementando en 6.1, versión que, en parte, les está sirviendo como banco de pruebas. En la nota mensual de octubre no se han mencionado muchas novedades de las que llegarán junto a elementary OS 7.0, pero sí que se están resolviendo muchos de los problemas conocidos con el sistema operativo «elemental».

Por ejemplo, ya no se verá ninguno de los problemas relacionados al bloqueo del gestor de ventanas, para lo que ha tenido algo que ver el mantenedor de Pantheon en el sistema NixOS. El diseño del sistema operativo del proyecto que lidera, ahora en solitario, Foré es uno de sus fuertes, y no quieren que eso deje de ser así; en el próximo lanzamiento se verán mejor los iconos de las aplicaciones, con retoques como la curva de las esquinas, que estará más pronunciada.

elementary OS 7 aprovechará la última plataforma de Flatpak

Tal y como explica la CEO de elementary:

También se espera pronto la última plataforma Flatpak. La plataforma 7.1 está basada en la plataforma GNOME 43 y trae un número de mejoras para Gtk 4. Estamos entusiasmados con su publicación y disponibilidad para su uso en sus aplicaciones de inmediato, así como con la actualización de las aplicaciones de GNOME que enviamos a sus últimas versiones. Gracias a la magia de Flatpak, los usuarios de OS 6.1 pueden esperar recibir esta actualización también.

Danielle se había planteado contarnos más sobre lo que traerá elementary OS 7.0, pero prefiere esperar y ver cómo va todo. Promete que nos contará más el mes que viene, y de momento ya se puede probar la próxima versión, siempre y cuando uno esté suscrito al patrocinio Early Acces (acceso temprano) que ofrece el proyecto.

from Linux Adictos https://ift.tt/QTiD7pc
via IFTTT

Amazon Music ofrece gratis 100 millones de canciones a los usuarios Prime… con dos grandes peros

Amazon Music web

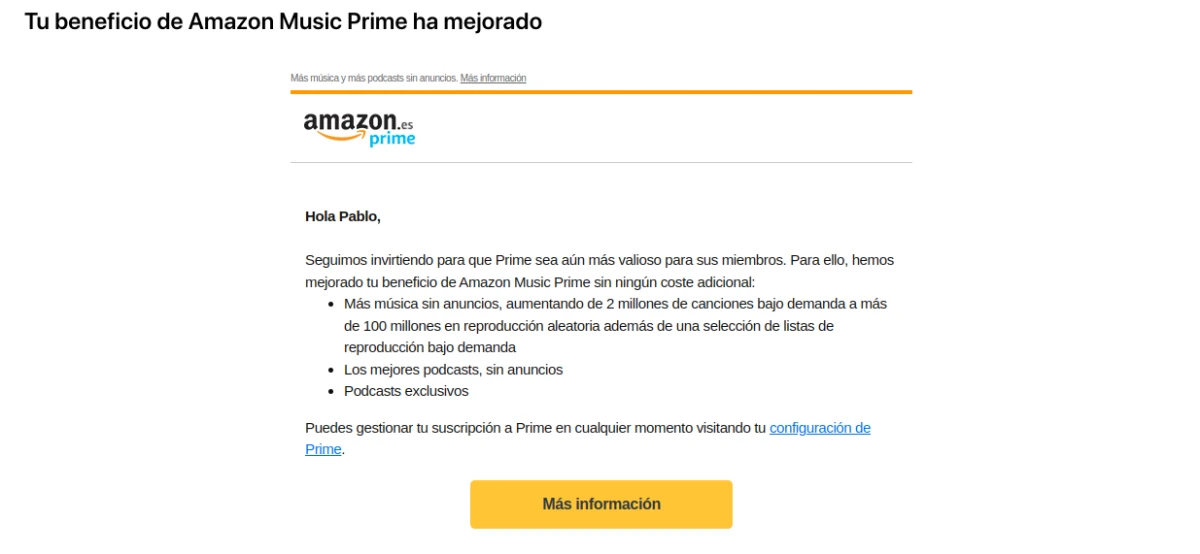
Creo que fue ayer cuando leí en un medio anglosajón que Amazon Music había empezado a estar gratis para todos los usuarios Prime, pero no le hice mucho caso a la noticia por una cuestión de precios. En Estados Unidos, Prime tiene un coste de 139$, y en España, país en el que resido, 49€ al año. Sencillamente no pensaba que esa promoción fuera a llegar a mi suscripción, pero esta mañana he recibido el correo que confirma que sí lo ha hecho.

A partir de ahora, en el precio de 49€ al año o 3.99€ al mes, los usuarios de Prime tendremos también acceso a los más de 100 millones de canciones del catálogo de Amazon Music, lo que debe haber hecho que los servicios rivales planten las orejas. Lo mejor de esta mejora, valga la redundancia, del servicio es que los usuarios existentes no notaremos ni tendremos que hacer nada, pero hay un gran «pero» para todos, y dos para los usuarios de Linux.

Los usuarios de Linux sólo podemos escuchar Amazon Music desde la web

Correo Amazon

Amazon Music está disponible para Android, iOS y PC, pero sólo para ordenadores que usen Windows. Lógicamente, también está disponible en los aparatos tipo Echo (altavoces inteligentes con Alexa), pero no para Linux. Era algo que ni siquiera había tenido en cuenta hasta hoy, cuando me han dado acceso a esos nada menos que 100 millones de canciones, pero tampoco es que haya sido como un jarro de agua fría esta «sorpresa».

Además, hace tiempo se estaba desarrollando Nuvola, un reproductor desde el que se podía acceder al contenido de diferentes servicios de música en streaming, entre el que estaba Amazon Cloud Player, que, sinceramente, no sé si tenía que ver con el actual Amazon Music. Lo que sí es seguro es que los usuarios de Linux sólo podemos acceder desde la versión web a Amazon Music, por lo menos de momento.

Lo más serio: sólo música aleatoria

El segundo «pero» fastidia un poco más, y deja claro que esto es más una estrategia de marketing que otra cosa, probablemente ahora que se sabe que Apple ha subido el precio de su servicio y se espera que Spotify vaya detrás. La cuestión es que tenemos acceso a esos 100 millones de canciones, pero no podemos navegar por ese mar de música y pescar lo que nos interese. Lo que sí podemos hacer es entrar a un artista, disco o canción y darle al botón de reproducir, que en vez de un triángulo de «play» son las dos flechas que se cruzan de «aleatorio».

Desde mi punto de vista, esto tiene dos maneras de verlo:

  • Para el que no le importe escuchar música aleatoria, el servicio es muy bueno, brutal, de hecho. Se puede, por ejemplo, entrar en el disco X del artista Y, darle a reproducir y lo reproduce entero, pero desordenado. Esta no cuenta. En mi primera prueba, me ha reproducido tres de un álbum y luego se ha pasado a una emisora basada en el disco elegido.
  • Sirve como una especie de aplicación de radios personalizadas, a elegir la emisora entre una que se base en un artista, canción o las listas que ha creado Amazon.
  • Nos permite ver cómo lo ha organizado todo Amazon. Apple tiene un servicio muy ordenado que se parece mucho a un reproductor de música normal, y creo que eso le unos pocos puntos. Spotify es más un servicio web, algo menos ordenado. Amazon Music está a medio camino, y podría ser la mejor opción de las tres ahora que Apple ha subido precios.

Hace su papel

Esta mejora en el servicio, a mí me hará su papel, justo, pero lo hará. Me servirá para «escuchar emisoras de radio» diferentes a lo que suelo escuchar. Además, no hay anuncios, lo que está bien. Pero hay límite al pasar canciones, lo que no está tan bien. Lo que no puedo negar es que lo voy a probar a fondo, y quién sabe, si me gusta y no echo en falta nada, doy el salto.

from Linux Adictos https://ift.tt/kLoONhU
via IFTTT

Nitrux 2.5 llega con XanMod como predeterminado, actualizaciones y mas

Nitrux

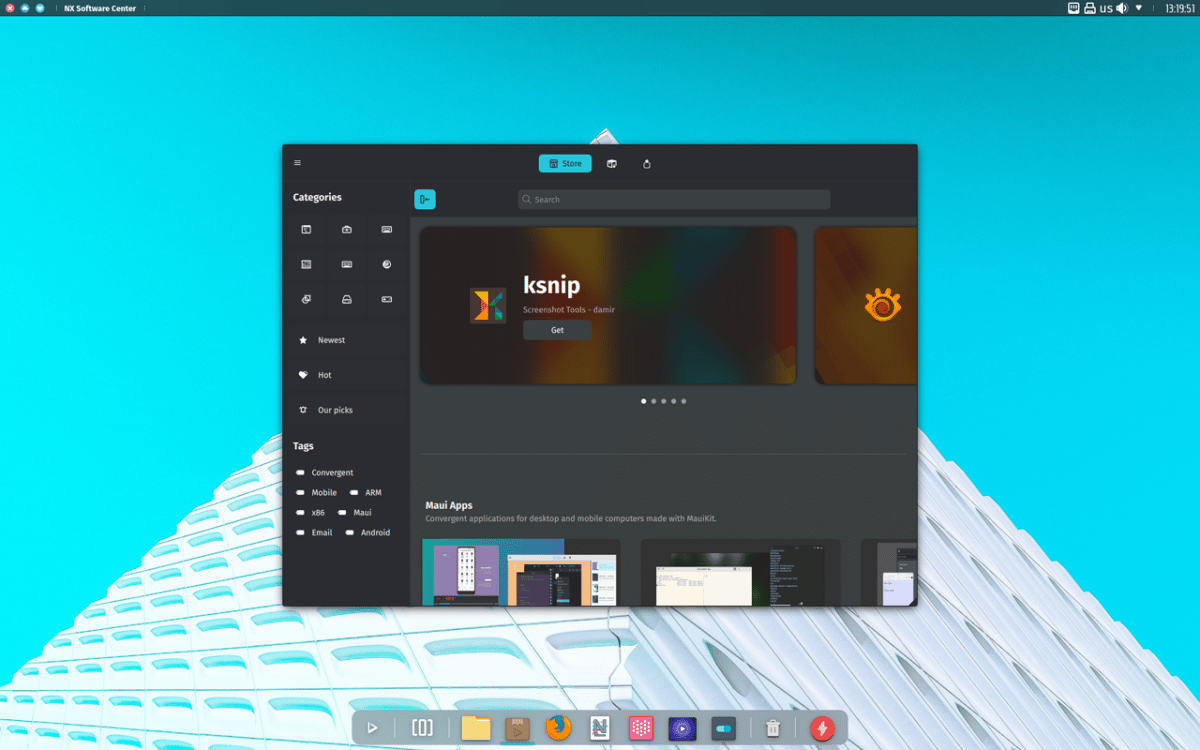
Nitrux continua con la migración hacia Maui Shell

Se dio a conocer el lanzamiento de Nitrux 2.5 y en esta nueva versión se reúnen las últimas actualizaciones de software, correcciones de errores, mejoras de rendimiento y soporte de hardware listo para usar.

Para quienes desconocen de esta distribución, deben saber que está construida sobre la base del paquete Debian, las tecnologías KDE y el sistema de inicio OpenRC. Esta distribución se destaca por el desarrollo de su propio escritorio «NX», que es un complemento sobre el entorno KDE Plasma del usuario, además de que el proceso de instalación de aplicaciones está basado en el uso de paquetes AppImages.

Principales novedades de Nitrux 2.5

En esta nueva versión de Nitrux 2.5 podremos encontrar que de forma predeterminada, se ha agregado al paquete el kit de herramientas Distrobox, que le permite al usuario poder instalar y ejecutar rápidamente cualquier distribución de Linux en un contenedor y garantizar su integración con el sistema principal. Para quienes aún desconocen de esta herramienta deben saber que permite instalar y ejecutar rápidamente cualquier distribución de Linux en un contenedor y garantizar su integración con el sistema principal

Otro de los cambios que se destaca de esta nueva versión, es que se ha cambiado la política del proyecto con respecto al suministro de controladores propietarios, por lo que ahora se incluye el controlador de NVIDIA 520.56.06.

Tambien se destaca que a partir de esta nueva versión el kernel XanMod ahora es el predeterminado en la distribución y en este lanzamiento la versión incluida es la versión 6.0.6.

Ademas de ello, tambien podremos encontrar las versiones actualizadas de los componentes de NX Desktop se han actualizado a KDE Plasma 5.26.2, KDE Frameworks 5.99.0 y KDE Gear (KDE Applications) 22.08.2. Versiones de software actualizadas, incluido Firefox 106.

Por otra parte, podremos encontrar que se agregó Bismuth, un complemento para el administrador de ventanas de KWin que permite diseños de ventanas en mosaico.

De los demás cambios que se destacan de esta nueva versión:

  • Controlador Vulkan de código abierto amdvlk actualizado para tarjetas AMD.
  • También se ofrecen para la instalación paquetes con compilaciones Vanilla, Libre- y Liquorix- del kernel de Linux.
  • Se eliminó el paquete de firmware de Linux de la imagen iso mínima para reducir el tamaño.
  • Sincronizado con el repositorio Neon.
  • Se solucionó un problema con los paquetes Plasma Look and Feel que no aplicaban el fondo de pantalla debido a un cambio no documentado en la forma en que Plasma 5.26 maneja la configuración de esta función.
  • Solucion al problema con los nombres de archivo de las capturas de pantalla de los fondos de pantalla predeterminados.
  • Corrección de dependencia incorrecta en uno de los metapaquetes.
  • Solucion al problema en el que una versión más nueva de passwd impide la creación correcta de nuevos usuarios.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

Descargar la nueva versión de Nitrux

Si quieren descargar esta nueva versión de Nitrux 2.5, deberán de dirigirse a la página web oficial del proyecto en donde podrán obtener el enlace de descarga de la imagen del sistema y la cual podrán grabar en un USB con ayuda de Etcher. Nitrux está disponible para su descarga inmediata desde el siguiente enlace. 

El tamaño de la imagen ISO principal de la imagen de arranque es de 1 GB.

Para aquellos que ya se encuentran sobre una versión anterior de la distribución, pueden hacer la actualización a la nueva versión, tecleando los siguientes comandos:

sudo apt update

sudo apt install --only-upgrade nitrux-repositories-config amdgpu-firmware-extra

sudo apt install -o Dpkg::Options::="--force-overwrite" linux-firmware/trixie

sudo apt dist-upgrade

sudo apt autoremove

sudo reboot

En cuanto a los que cuentan con una versión anterior de la distribución, pueden realizar la actualización del Kernel tecleando alguno de los siguientes comandos:

sudo apt install linux-image-mainline-lts
sudo apt install linux-image-mainline-current

Para los que estén interesados en poder instalar o probar los kernels Liquorix y Xanmod:

sudo apt install linux-image-liquorix
sudo apt install linux-image-xanmod-edge
sudo apt install linux-image-xanmod-lts

Finalmente para los que prefieren el uso de los kernels Linux Libre LTS y no LTS más recientes:

sudo apt instalar linux-image-libre-lts
sudo apt instalar linux-image-libre-curren

from Linux Adictos https://ift.tt/NzjQG5m
via IFTTT

systemd 252 llega con el soporte de UKI, mejoras y mas

systemd

systemd es un conjunto de demonios o daemons de administración de sistema, bibliotecas y herramientas diseñados como una plataforma de administración y configuración central para interactuar con el núcleo del sistema 

Después de cinco meses de desarrollo se dio a conocer el lanzamiento de la nueva versión de systemd 252, versión en la cual el cambio clave en la nueva versión fue la integración de soporte para un proceso de arranque modernizado, que permite verificar no solo el kernel y el gestor de arranque, sino también los componentes del entorno del sistema subyacente mediante firmas digitales.

El método propuesto implica el uso de una imagen de kernel unificada UKI (Imagen de kernel unificada) al cargar, que combina un controlador para cargar el kernel desde UEFI (stub de arranque UEFI), una imagen de kernel de Linux y el entorno del sistema initrd cargado en memoria, utilizado para la inicialización inicial en la etapa anterior al montaje del FS root.

En particular, las utilidades systemd-cryptsetup, systemd-cryptenroll y systemd-creds se han adaptado para usar esta información, con lo que puede asegurarse de que las particiones de disco encriptadas estén vinculadas a un kernel firmado digitalmente (en este caso, el acceso a la partición encriptada se proporciona solo si la imagen UKI ha pasado la verificación por firma digital basada en los parámetros colocados en el TPM).

Además, se incluye la utilidad systemd-pcrphase, que le permite controlar el enlace de varias etapas de arranque a los parámetros colocados en la memoria de los criptoprocesadores que admiten la especificación TPM 2.0 (por ejemplo, puede hacer que la clave de descifrado de partición LUKS2 esté disponible solo en la imagen initrd y bloquear el acceso a ella en descargas posteriores).

Principales novedades de systemd 252

Otros de los cambios que se destacan en systemd 252, es que se aseguró de que la configuración regional predeterminada sea C.UTF-8 si no se especifica otra configuración regional en la configuración.

Ademas de ello en systemd 252 tambien se implementó la capacidad de realizar una operación de preajuste de servicio completo («systemctl preset») durante el primer arranque. El habilitar ajustes preestablecidos en el momento del arranque requiere una compilación con la opción «-Dfirst-boot-full-preset», pero está previsto que se habilite de forma predeterminada en versiones futuras.

En las unidades de administración de usuarios usan el controlador de recursos de la CPU, lo que hizo posible garantizar que la configuración de CPUWeight se aplique a todas las unidades de segmento utilizadas para particionar el sistema en partes (app.slice, background.slice, session.slice) para aislar recursos entre diferentes servicios de usuario, compitiendo por los recursos de la CPU. CPUWeight también admite un valor «inactivo» para activar el modo de concesión adecuado.

Por otra parte, en el proceso de inicialización (PID 1), se agregó la capacidad de importar credenciales desde campos SMBIOS (Tipo 11, «cadenas de proveedores OEM») además de definirlas a través de qemu_fwcfg, lo que simplifica la provisión de credenciales a máquinas virtuales y elimina la necesidad de herramientas de terceros como cloud -init e ignición.

Durante el apagado, la lógica para desmontar los sistemas de archivos virtuales (proc, sys) se cambió y la información sobre los procesos que bloquean el desmontaje de los sistemas de archivos se guarda en el registro.

El cargador de arranque sd ha agregado la capacidad de arrancar en modo mixto, en el que se ejecuta un kernel de Linux de 64 bits desde un firmware UEFI de 32 bits. Se agregó la capacidad experimental para aplicar automáticamente las claves SecureBoot de los archivos que se encuentran en ESP (partición del sistema EFI).

Se agregaron nuevas opciones a la utilidad bootctl «–all-architectures» para instalar binarios para todas las arquitecturas EFI admitidas, «–root=» y «–image=» para trabajar con un directorio o imagen de disco, «–install- source =» para definir la fuente a instalar, «–efi-boot-option-description=» para controlar los nombres de las entradas de arranque.

De los demás cambios que se destacan de systemd 252:

  • systemd-nspawn permite el uso de rutas de archivo relativas en las opciones «–bind=» y «–overlay=». Se agregó soporte para la opción ‘rootidmap’ a la opción «–bind=» para vincular la ID de usuario raíz en el contenedor al propietario del directorio montado en el lado del host.
  • systemd-resolved usa el paquete OpenSSL como el backend de cifrado de forma predeterminada (la compatibilidad con gnutls se conserva como opción). Los algoritmos DNSSEC no admitidos ahora se tratan como inseguros en lugar de devolver un error (SERVFAIL).
  • systemd-sysusers, systemd-tmpfiles y systemd-sysctl implementan la capacidad de pasar la configuración a través del mecanismo de almacenamiento de credenciales.
  • Se agregó el comando ‘comparar versiones’ a systemd-analyze para comparar cadenas con números de versión (similar a ‘rpmdev-vercmp’ y ‘dpkg –compare-versions’).
  • Se agregó la capacidad de filtrar unidades por máscara al comando ‘systemd-analyze dump’.
  • Al elegir un modo de suspensión de varias etapas (suspender y luego hibernar, hibernación tras hibernación), el tiempo que pasa en el modo de espera ahora se selecciona según el pronóstico de la vida útil restante de la batería.
  • Se realiza una transición instantánea al modo de suspensión cuando hay menos del 5% de la carga de la batería.

Tambien vale la pena mencionar que en 2024, systemd planea dejar de admitir el mecanismo de limitación de recursos de cgroup v1, obsoleto en la versión 248 de systemd. Se recomienda a los administradores que se encarguen de mover los servicios vinculados a cgroup v1 a cgroup v2 con anticipación.

La diferencia clave entre cgroups v2 y v1 es el uso de una jerarquía de cgroups común para todos los tipos de recursos, en lugar de jerarquías separadas para la asignación de recursos de CPU, administración de memoria y E/S. Las jerarquías separadas generan dificultades en la organización de la interacción entre los controladores y costos adicionales de los recursos del kernel al aplicar reglas para un proceso mencionado en diferentes jerarquías.

En la segunda mitad de 2023, está previsto dejar de admitir jerarquías de directorios divididos, cuando /usr se monte por separado de la raíz, o los directorios /bin y /usr/bin, /lib y /usr/lib estén separados.

from Linux Adictos https://ift.tt/AkhlZL0
via IFTTT

OBS Studio 28.1 mejora la cámara virtual, entre otras novedades


OBS Studio 28.1

Hace tiempo, cuando quería grabar la pantalla de mi ordenador usaba SimpleScreenRecorder. Aún me parece una de las mejores opciones, si no la mejor, para hacer este tipo de capturas, pero no funciona en Wayland y eso me ha hecho serle infiel y usar otras alternativas. A mí me gusta usar el mismo software siempre que sea posible, y lo que puedo usar en cualquier equipo es OBS Studio.

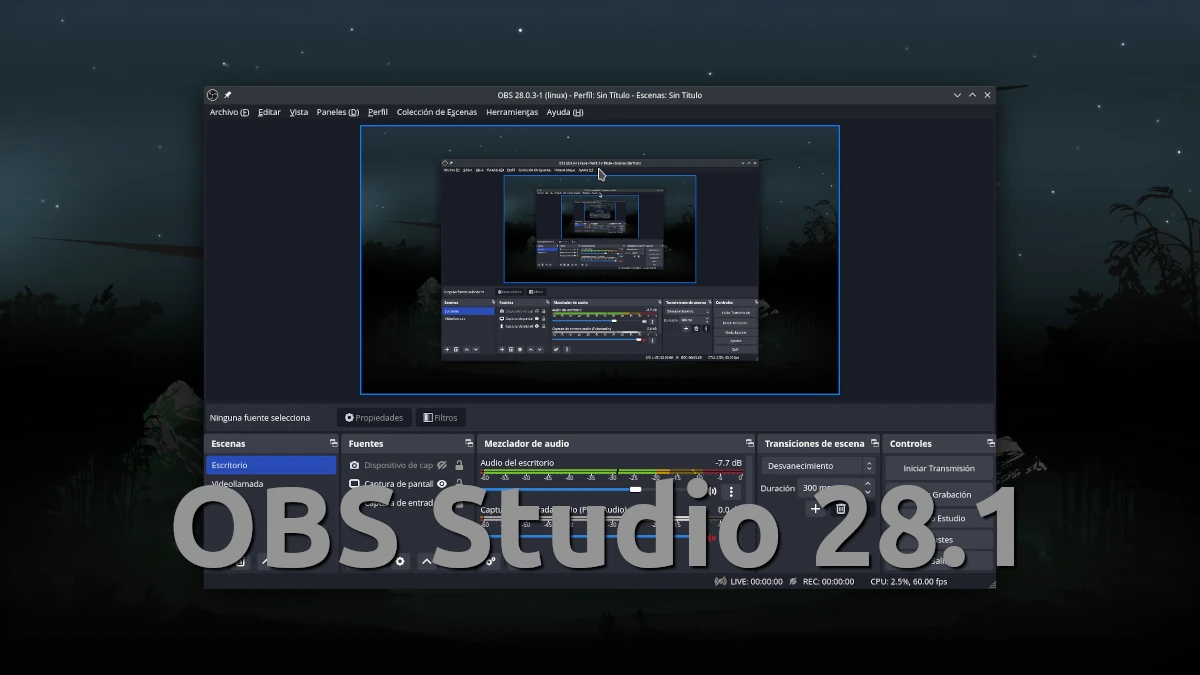
Dos meses después de la versión anterior, ya tenemos disponible OBS Studio 28.1, una actualización que incluye, sobre todo, correcciones. También en esta versión, se ha incluido algo que no interesará mucho a los lectores habituales de este blog, el cifrado por hardware usando NVENC AV1 para los usuarios de Windows. La lista de novedades se completa con lo que tenéis a continuación.

Novedades más destacadas de OBS Studio 28.1

  • Actualización de los preajustes de NVENC:
    • Los preajustes se han dividido en 3 ajustes diferentes: Preset, Tuning y modo Multipass.
    • Los preajustes son ahora de P1 a P7, siendo los números más bajos los de menor calidad y los más altos los de mayor calidad.
    • La sintonía se utiliza para determinar si se prioriza la latencia o la calidad. Hay tres ajustes: Alta calidad, Baja latencia y Ultra baja latencia.
    • El Modo Multipase se utiliza para determinar si se utiliza un segundo pase en la codificación, y tiene tres ajustes: Desactivado, Cuarto de Resolución y Resolución Completa. Si se activa, se obtiene una mayor calidad a costa de un mayor uso de recursos de la GPU.
  • Se ha movido «Siempre en la parte superior» al menú Ver.
  • Ahora se puede seleccionar una fuente específica para la Cámara Virtual.
  • Correcciones de:
    • Un error por el que los juegos Direct3D 9 dejaban de capturarse correctamente con la captura de juegos en Windows 11 22H2.
    • Un fallo al cambiar la resolución de la Cámara Virtual de Windows.
    • Un fallo de Discord con la Cámara Virtual de Windows.
    • Un fallo con las aplicaciones de macOS al cargar la cámara virtual.
    • La versión de Steam que lanza la versión x86_64 en dispositivos Apple Silicon.
    • Los problemas de apariencia del widget de estadísticas.
    • El método de mezcla en el modo estudio.
    • El caso en el que la captura de vídeo se oscurece cuando se establece tanto el filtro de luma como el de escala.

OBS Studio 28.1 ya se puede descargar desde la página web oficial del proyecto.

from Linux Adictos https://ift.tt/mCtLri0
via IFTTT

Linux Mint «copia» a Windows y mueve el applet de mostrar el escritorio a la derecha. Noticias del último mes

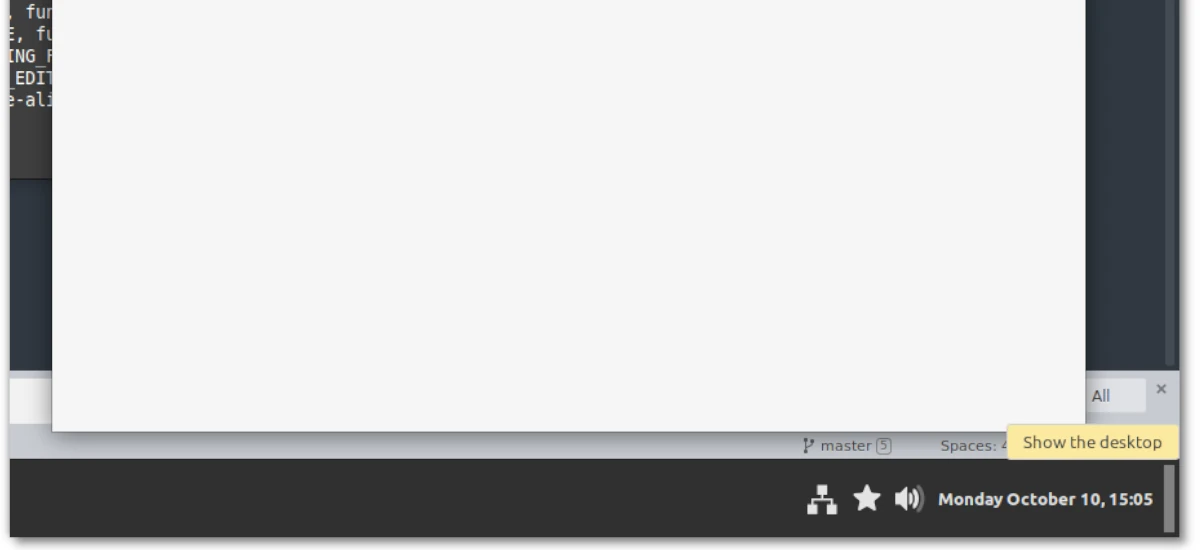
Linux Mint mueve la opción de mostrar el escritorio a la derechaLas cosas como son. Estoy casi seguro de que la opción de mostrar el escritorio de esta manera está disponible en algún escritorio de Linux antes que en Windows, pero yo lo desconozco o no lo recuerdo. Sí recuerdo que está así en el sistema de las ventanas desde hace tiempo, y de ahí el titular que no pretende en ningún caso ser un «clickbait». Da igual si antes fue el huevo o la galllina, y lo único cierto es que Clement Lefebvre, líder de Linux Mint, ha publicado el último boletín mensual hablando de esto, entre otras cosas.
Hasta el momento, la opción de mostrar el escritorio estaba a la izquierda. Ahora, la opción se ha sustituido por un separador, y «show-desktop» se ha movido al extremo derecho. El mismo Clem menciona al sistema operativo de Microsoft al hablarnos de este cambio, diciendo que, aunque es más difícil de ver y descubrir, es más fácil de usar una vez sabemos que está ahí, y tiene razón; al estar al borde, no hay que ser precisos al buscarlo para hacerle clic.

Otros cambios en Linux Mint

Entre el resto de cambios que nos han adelantado este mes, Blueman ha subido a la v2.3.4, con novedades como que se ha resuelto una condición de carrera en Cinnamon que llevaba a tener dos iconos de Bluetooth en el panel. Además, el código que permite eliminar aplicaciones desde el menú principal se ha revisado y eliminado las peticiones de contraseñas en una situación en donde los permisos de administrador no eran necesarios. Por ejemplo, ya no se pide contraseña al eliminar un paquete flatpak.

Hablando de este tipo de paquetes, el gestor de actualizaciones ha añadido soporte para actualizar paquetes flatpak, con lo que se pueden actualizar como lo hacemos con cualquier otro software sin tener que tirar de terminal u otra tienda de software, como GNOME Boxes. En cuanto a la estética, se han introducido varios cambios visuales, entre los que tenemos que los archivos seleccionados ahora remarcan los iconos a la vez que el texto.

Mas información: nota de octubre de Clement Lefebvre.

from Linux Adictos https://ift.tt/FvcEKOQ
via IFTTT

SuperTuxKart 1.4 llega extendiendo el soporte para macOS y varias mejoras más

SuperTuxKart 1.4

Tras un tiempo de desarrollo y casi dos semanas después de la Release Candidate, ya tenemos aquí una nueva versión de uno de los mejores juegos de coches que podemos encontrar en Linux. Para los más gamers, puede que no sea para tanto, pero sí lo es si tenemos en cuenta que es multiplataforma y gratuito. Lo que hay disponible desde hoy 1 de noviembre es SuperTuxKart 1.4, y la noticia no podría ser mejor para los que tienen un Mac un poco antiguo.

Lo primero que se menciona en la nota de este lanzamiento es que se ha recuperado el soporte para macOS 10.14 y anteriores, llegando el soporte hasta Mavericks. Es una gran extensión del soporte, ya que OS X 10.9 se lanzó hace unos nueve años y funciona en equipos de antes de 2009 (cuando compré mi viejo iMac).

SuperTuxKart 1.4 mejora los campos de fútbol

La lista completa de cambios incluye novedades como el modo de vueltas de prueba, se ha corregido el powerup del paracaídas, también el giroscopio en superficies tipo muro, se ha activado la versión ARMv7 en Windows y ahora se evita activar otras líneas de gol cuando el gol ya se ha anotado. En cuanto a los gráficos, se ha implementado soporte HiDPI en la propiedad SDL2 y se puede probar Vulkan.

SuperTuxKart 1.4, que ha llegado 13 meses después de la versión anterior, también incluye algunas mejoras estéticas, como que Konqi se ha actualizado, hay un nuevo coche Godette, se han actualizado las pistas Battle Island y cave y otras mejoras en texturas, etc. La lista completa de cambios está disponible en este enlace.

Este juego de carreras, y no solo carreras, está disponible en los repositorios oficiales de la mayoría de distribuciones Linux, pero para que llegue a éstos aún habrá que esperar un poco más. A Flathub llegará antes, pero tanto el paquete flatpak como el snap siguen sin actualizarse.

from Linux Adictos https://www.linuxadictos.com/supertuxkart-1-4.html
via IFTTT