WINE 7.21 llega como la última versión bisemanal con OpenGL convertido a PE y más de 300 cambios

WINE 7.21

WineHQ ha lanzado hace unas horas WINE 7.21, la que debería ser la última versión de desarrollo de las que lanzan cada dos semanas. Digo «debería», porque si bien es cierto que ese es el plan, también lo es que en años anteriores ha habido una punto-veintidós e incluso una punto-veintitrés. Sin ir más lejos, el año pasado lanzaron WINE 6.23 antes de empezar con los lanzamientos semanales de las Release Candidates.

Pero la noticia de hoy es el lanzamiento de WINE 7.21. De este aterrizaje, WineHQ ha destacado que la libraría OpenGP se ha convertido a PE, soporte para multi-arquitectura en construcciones PE, más trabajo de preparación para el soporte de Vulkan 32-en-64, soporte para crear bibliotecas de importación win dlltool, actualizaciones en los datos locale y varias correcciones de errores. En total, WINE 7.21 ha realizado 344 cambios.

Bugs corregidos en WINE 7.21

WineHQ dice que se han corregido 25 bugs:

  • StarBurn 13 se bloquea al desactivar las pielesfotoBiz X – Error fatal al iniciar.
  • Visual Studio msvsmon falla al enlazar el socket del servidor en los procesos hijos.
  • El subcomponente del software de gestión Kaseya Live Connect 9.5.0.28 se bloquea.
  • Modo Retina roto desde 7f7f9fa22c5cbe629e79a54257d5bd21403e80db.
  • Euphoria: se congela cada segundo mientras los controladores están conectados.
  • SetWindowPos() calcula incorrectamente la región de exposición de la ventana padre con WS_EX_COMPOSITED.
  • dxgi:dxgi se agota en la VM debiant.
  • GetFileInformationByHandleEx() no está completamente implementado, lo que provoca fallos en boost::directory_iterator con boost v1.79 y posteriores.
  • La primera introducción se detiene en el último fotograma en varios juegos (Darksiders Genesis, The Medium).
  • Imaris falla en la salida con error, y mantiene un proceso en ejecución.
  • Múltiples aplicaciones de 64 bits tienen problemas con los diálogos (DipTrace, instalador de foobar2000).
  • vbscript no puede exec_script – número inválido de argumentos para Randomize.
  • Cherry MIDI sequencer no puede leer archivos con una ruta que incluya caracteres CJK.
  • Hotel Giant 2: pantalla negra después de cambiar la resolución o activar el antialiasing.
  • Winfile se bloquea debido a la falta de implementación de user32.dll.DragObject.
  • Port Royale 2: representación incompleta del texto.
  • Las DLL de Apiset se rompen en las versiones que no son de PE.
  • Wine 7.20 instala algunos archivos de Windows en una ubicación incorrecta.
  • Hades muestra una pantalla negra en modo Vulkan.
  • Las compilaciones no PE fallan después de «makefiles: Añadir soporte para múltiples arquitecturas PE».
  • Adobe Reader XI se bloquea al abrir la configuración en modo protegido.
  • Gothic 1 no se inicia (msdbi.dll no se inicializa).
  • vbscript no permite Mid on non VT_BSTR.
  • ws2_32:sock – test_WSASocket() obtiene un nombre de protocolo crudo inesperado en francés en Windows.

WINE 7.21 está disponible desde este enlace. En la página de descargas hay información sobre cómo instalar esta y otras versiones en sistemas operativos como Debian y Ubuntu, pero también se puede instalar en Android y macOS.

La próxima versión debería ser la primera RC de WINE 8.0, y debería llegar el 25 de noviembre. En esta fase del desarrollo se perfilarán los últimos retoques para preparar el lanzamiento la versión estable de WINE 8.0, programada para principios de 2023. Si lanzan otra versión bisemanal, nos entregarán WINE 7.22 con otros cientos de retoques.

from Linux Adictos https://ift.tt/4MaQRKP
via IFTTT
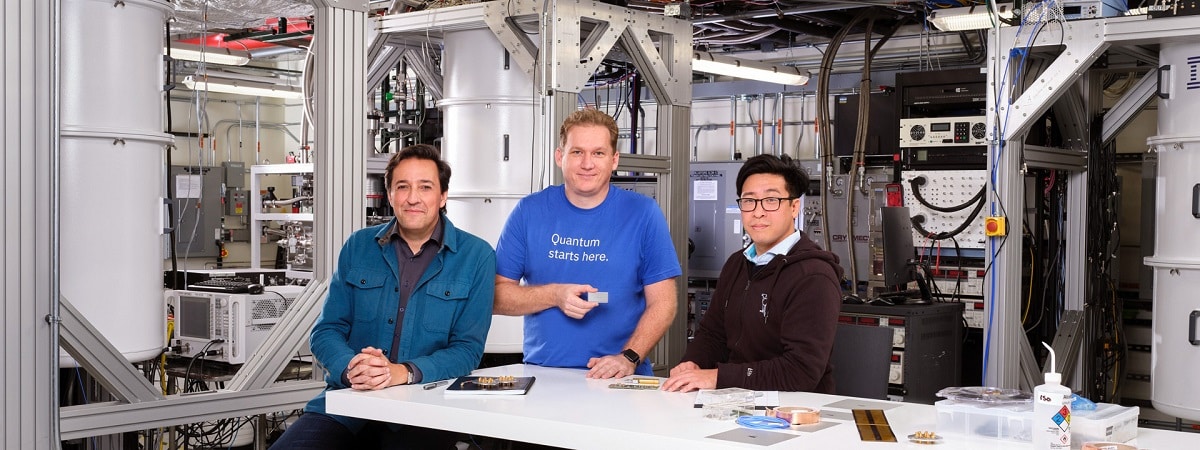
IBM presenta su computadora cuántica más poderosa

Quantum Summit

IBM presenta el procesador Quantum 400 Qubit-Plus y el IBM Quantum System Two de última generación

Durante la Quantum Summit 2022, IBM dio a conocer los detalles de su nuevo procesador cuántico Osprey y brindó una actualización sobre su próximo hardware IBM Quantum System Two.

IBM ha anunciado la última generación de su familia de procesadores cuánticos. Con más de tres veces la cantidad de qubits del procesador Eagle de la generación anterior, Osprey es el primero en ofrecer más de 400 qubits, lo que indica que la compañía está en camino de lanzar el primer procesador del mundo de 1000 qubits el próximo año. Aún queda mucho camino por recorrer antes de la llegada del fabuloso sistema de 4.158 qubits, previsto para 2025.

Hay que recordar que IBM anunció a principios de mayo que tenía previsto impulsar sus productos en ascenso y revisó la hoja de ruta de 2020 con un objetivo aún más ambicioso: operar un sistema de 4000 qubits para 2025.

«En 1969, los humanos superaron obstáculos tecnológicos sin precedentes para hacer historia: enviamos dos de los nuestros a la Luna y los trajimos volver sano y salvo. Las computadoras de hoy pueden capturar con precisión los detalles más pequeños de nuestro universo, pero se quedan cortos”, dice IBM.

Aunque las tasas de error de los qubits de IBM han mejorado constantemente, aún no han alcanzado el punto en el que los 433 qubits de Osprey se pueden usar en un solo algoritmo sin una probabilidad de error muy alta. Por ahora, IBM insiste en que Osprey es una indicación de que la empresa puede apegarse a su hoja de ruta de computación cuántica y que el trabajo necesario para que sea útil está en marcha.

Con sus 433 qubits, Osprey tiene el potencial de realizar cálculos cuánticos complejos mucho más allá de la capacidad computacional de cualquier computadora clásica, afirmó Big Blue, y representa otro paso hacia su objetivo previamente anunciado de proporcionar un sistema de 4158 qubits para 2025.

“El nuevo procesador Osprey nos acerca al momento en que las computadoras cuánticas se utilizarán para resolver problemas que antes no tenían solución”, dijo el Dr. Darío Gil, vicepresidente senior y director de investigación de IBM. Al igual que el Eagle de 127 qubits del año pasado, Osprey incluye cableado multinivel para brindar flexibilidad en el enrutamiento de la señal y el diseño del dispositivo, al tiempo que agrega filtrado incorporado para reducir el ruido y mejorar la estabilidad, dijo IBM.

Además, la empresa busca abordar el problema en los procesadores cuánticos con nuevas capacidades que permitan a los usuarios emplear la supresión de errores como parte de su kit de desarrollo de software Qiskit para sistemas cuánticos. Esta es actualmente una actualización beta de Qiskit Runtime, que permite al usuario intercambiar velocidad por errores reducidos a través de una opción simple en la API, dijo IBM.

Qiskit también permite a los usuarios agregar estrategias de mitigación de errores. Los diversos métodos disponibles presentan diferentes compensaciones de costo/precisión. Por lo tanto, IBM ha indicado que estos se agregan a través de una nueva opción a las primitivas de Qiskit, llamada «nivel de resiliencia», que permite a los usuarios elegir la compensación de costo/precisión que se adapte a su tarea.

IBM dijo que su Quantum System Two, el primer paso en su enfoque similar a un centro de datos para las computadoras cuánticas, debería estar disponible para fines de 2023. (De hecho, un video publicado por la compañía indica que presentará su primer sistema de trabajo en Quantum Summit del próximo año).

Según IBM, Quantum System Two formará un elemento básico de su visión de la supercomputadora cuántica. Escalará utilizando una arquitectura modular unida por comunicaciones cuánticas para aumentar su capacidad computacional, además de implementar middleware de nube híbrida para integrar flujos de trabajo clásicos y cuánticos.

Jay Gambetta, miembro de IBM y vicepresidente de IBM Quantum, dijo que la nueva marca es

“un momento importante en la evolución de la industria de la computación cuántica global. A medida que sigamos aumentando la escala de los sistemas cuánticos y haciéndolos más fáciles de usar, seguiremos viendo la adopción y el crecimiento de la industria cuántica”, predijo.

Mientras tanto, Fujitsu dijo que está trabajando para ofrecer a los clientes un agente de carga de trabajo de cómputo que usará IA para seleccionar automáticamente los recursos más «óptimos» para una aplicación de una combinación de tecnologías de cómputo intensivas y cuánticas.

Fujitsu dijo que desarrolló tecnología de computación híbrida cuántica/HPC para resolver problemas de química cuántica mientras trabajaba en la tecnología. Esta tecnología está destinada a servir como precursora del agente de carga de trabajo y permitir cálculos de alta precisión y alta velocidad mediante la combinación de HPC y recursos cuánticos.

Es esencialmente un corredor de carga de trabajo prototipo, pero diseñado para una sola carga de trabajo: análisis de propiedades de materiales para el descubrimiento de fármacos y el desarrollo de nuevos materiales.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/rxFX0IM
via IFTTT

Red Hat Enterprise Linux 8.7 llega con mejoras de soporte, actualizaciones y mas

Red Hat Enterprise Linux

Red Hat Enterprise Linux también conocido por sus siglas RHEL es una distribución comercial de GNU/Linux desarrollada por Red Hat

Se dio a conocer el lanzamiento de la nueva versión de Red Hat Enterprise Linux 8.7, cuya preparación de los nuevos lanzamientos se lleva a cabo de acuerdo con el ciclo de desarrollo, lo que implica la formación de lanzamientos cada seis meses en un momento predeterminado.

Hasta 2024, la rama 8.x estará en la fase de soporte completo, que incluye la inclusión de mejoras funcionales, luego de lo cual pasará a la fase de mantenimiento, en la que las prioridades cambiarán hacia la corrección de errores y la seguridad, con mejoras menores relacionadas para soportar importantes sistemas de hardware.

Principales novedades de Red Hat Enterprise Linux 8.7

En esta nueva versión se han ampliado las capacidades para preparar imágenes del sistema, que ahora admite la carga de imágenes en GCP (Google Cloud Platform), la colocación de la imagen directamente en el registro del contenedor, la configuración del tamaño de la partición /boot y el ajuste de parámetros (Blueprint) durante la generación de imágenes (por ejemplo, al agregar paquetes y crear usuarios).

Tambien se destaca que se agregó soporte para monitoreo de rendimiento en sistemas con procesadores AMD Zen 2 y Zen 3 a libpfm y papi, ademas ademas de que se añadió el soporte para las nuevas GPU AMD Radeon RX 6[345]00 y AMD Ryzen 5/7/9 6[689]00.

SSSD (System Security Services Daemon) agregó soporte para almacenar en caché solicitudes SID (por ejemplo, verificaciones GID / UID) en RAM, lo que hizo posible acelerar las operaciones de copia de una gran cantidad de archivos a través del servidor Samba. Se proporciona soporte para la integración con Windows Server 2022.

Se ha agregado soporte para configurar criptopolíticas a la consola web, se ha agregado la capacidad de descargar e instalar RHEL en una máquina virtual, se ha agregado un botón para instalar por separado solo parches para el kernel de Linux, se han ampliado los informes de diagnóstico, una opción se ha agregado para reiniciar después de que se complete la instalación de las actualizaciones.

Ademas de ello, tambien se destaca que se proporcionó la capacidad de usar el cliente Clevis (clevis-luks-systemd) para desbloquear automáticamente particiones de disco cifradas con LUKS y montadas en una etapa posterior del arranque, sin necesidad de usar el comando «systemctl enable clevis-luks-askpass.path».

Se agregó la capacidad de Technology Preview para autenticar a los usuarios mediante proveedores externos (IdP, proveedor de identidad) que admiten la extensión del protocolo OAuth 2.0 «Device Authorization Grant» para proporcionar tokens de acceso OAuth a dispositivos sin usar un navegador.

Se han ampliado las capacidades de los roles del sistema, por ejemplo, se ha agregado soporte para configurar reglas de enrutamiento y usar la API nmstate al rol de red, se ha agregado soporte para filtrar por expresiones regulares (startmsg.regex, endmsg.regex) a la función de registro, se ha agregado soporte a la función de almacenamiento para las secciones que se asignan dinámicamente al espacio de almacenamiento («aprovisionamiento ligero»), la capacidad de administrar a través de /etc/ssh/sshd_config se ha agregado a la función sshd, la exportación de Postfix Se agregaron estadísticas de rendimiento al rol de métricas, se implementó la capacidad de sobrescribir la configuración anterior en el rol de firewall y se brindó soporte para agregar, actualizar y eliminar servicios según el estado.

De los demás cambios que se estacan:

  • El manejo de la configuración de sysctl se ha alineado con el análisis del directorio systemd: los archivos de configuración en el directorio /etc/sysctl.d ahora tienen prioridad sobre los del directorio /run/sysctl.d.
  • Se agregó la capacidad de ejecutar comandos arbitrarios antes y después de la recuperación al kit de herramientas ReaR (Relax-and-Recover).
  • Las bibliotecas NSS ya no admiten claves RSA de menos de 1023 bits.
  • El controlador para los adaptadores Ethernet Intel E800 es compatible con los protocolos iWARP y RoCE.
  • La utilidad nfsrahead está incluida y se puede usar para cambiar la configuración de lectura anticipada de NFS.
  • En la configuración de httpd de Apache, el valor del parámetro LimitRequestBody se cambió de 0 (sin límites) a 1 GB.
  • Se ha agregado un nuevo paquete make-latest que incluye la última versión de la utilidad make.

Finalmente cabe mencionar que se prepararon compilaciones de instalación para las arquitecturas x86_64, s390x (IBM System z), ppc64le y Aarch64, pero están disponibles para su descarga solo para usuarios registrados del Portal de clientes de Red Hat.

Los paquetes Red Hat Enterprise Linux 8 rpm se distribuyen a través del repositorio CentOS Git. La rama 8.x se mantiene en paralelo con la rama RHEL 9.x y será compatible hasta al menos 2029.

from Linux Adictos https://ift.tt/M7vPtbu
via IFTTT

Krita 5.1.3 llega tras saltarse una versión con mejoras en JPEG-XL

Krita 5.1.3

El pasado 7 de noviembre, el equipo de desarrolladores que está detrás de una de las mejores herramientas para dibujantes en software lanzó Krita 5.1.3. La anterior versión fue la 5.1.1, pero que haya baile de cifras no es nada raro; Krita está disponible en varias tiendas, como la Play Store o la Microsoft Store, y a veces devuelven una versión porque hay algo que incumple las normas. En este caso no ha sido así, pero la v5.1.2 sí llegó a la Google Play, por lo que lo siguiente era la actual 5.1.3.

El salto de número de esta vez se ha debido a que Krita 5.1.2 tenía un bug que había que solucionar, en todas las plataformas menos en Android. Con el problema ya parcheado, Krita 5.1.3 ha llegado como una versión de mantenimiento, corrigiendo los errores que han detectado en los últimos dos meses. En total, la lista de novedades recoge 49 cambios, la mayoría de ellos marcados como «fix».

Krita 5.1.3 llega sin un bug que se había detectado recientemente

De los cambios que han llegado junto a Krita 5.1.3, a mí me llama la atención que haya varios puntos dedicados al formato JPEG-XL. No es que sea nada extraño, de hecho es normal que se centren en formatos como este que es relativamente nuevo, pero este cariño contrasta con el de Google, quien está planeando eliminar la compatibilidad con este formato en su navegador web. Quizá saben algo que el resto desconozcamos, pero a mí me ha llamado la atención la diferente manera de tratar las cosas por parte de uno y del otro, aunque también es cierto que hablamos de tipos de software distintos.

En cuanto a la versión que se lanzó el lunes, y han publicitado hoy:

Hoy lanzamos Krita 5.1.3. Esta es una versión estrictamente de corrección de errores, pero recomendamos la actualización a todo el mundo. También hay mejoras de rendimiento porque hemos actualizado algunas de las bibliotecas que utilizamos. Tenga en cuenta que hemos saltado a la 5.1.2 debido a una corrección de errores de última hora (con la excepción de Android, donde todavía estamos en la 5.1.2 debido a problemas de firma, y por lo tanto los bugs 461436 y 459510 siguen en pie. Se corregirán en la próxima versión).

Esta última versión de Krita está disponible desde su página web oficial, y en cualquier momento llegará a los repositorios oficiales de la mayoría de distribuciones Linux. También está disponible como paquete flatpak y snap (el último sin actualizar).

from Linux Adictos https://ift.tt/6Zow2iJ
via IFTTT

SourceHut dejara de albergar proyectos relacionados con criptomonedas en 2023

SourceHut

SourceHut eliminará los proyectos de software que aprovechan las criptomonedas y la cadena de bloques

Se dio a conocer la noticia que el fundador y creador de la plataforma de desarrollo colaborativo SourceHut, SourceHut, Drew DeVault, ha anunciado un próximo cambio en sus términos de uso. Los nuevos términos, que entrarán en vigencia el 1 de enero de 2023, prohíben la publicación de contenido relacionado con criptomonedas y blockchain.

Después del inicio de las nuevas condiciones, también planean eliminar todos los proyectos similares colocados anteriormente. En una solicitud por separado al servicio de apoyo para proyectos legales y útiles, se puede hacer una excepción.

También se permite la restauración de proyectos eliminados después de apelaciones. No está prohibido aceptar donaciones en criptomoneda, aunque se destaca como método de apoyo no recomendado.

El motivo de la prohibición de las criptomonedas es la abundancia de desarrollos fraudulentos, criminales, maliciosos y engañosos en esta área, lo que afecta negativamente la reputación de SourceHut y perjudica a la comunidad.

Estos dominios están fuertemente asociados con actividades fraudulentas e inversiones de alto riesgo que se aprovechan de las personas que sufren dificultades económicas y una creciente desigualdad de riqueza global. Se han encontrado pocos o ningún caso de uso legítimo para esta tecnología; en cambio, se usa principalmente para esquemas fraudulentos de «hacerse rico rápidamente» y para facilitar actividades delictivas, como ransomware, comercio ilícito y evasión de sanciones. Estos proyectos a menudo fomentan el desperdicio de energía y desechos electrónicos a gran escala, lo que contribuye al deterioro de la salud del medio ambiente de la Tierra. La presencia de estos proyectos en SourceHut expone a nuevas víctimas a estas estafas y es perjudicial para la reputación de SourceHut y su comunidad.

DeVault dijo que la prohibición se aplicaría con cierta discreción, lo que significa que los desarrolladores que sienten que su uso de criptomonedas o blockchain «no está afectado por estos problemas sociales» pueden solicitar permiso para alojarlo en SourceHut o apelar su eliminación poniéndose en contacto con el soporte. De lo contrario, tienen hasta el 1 de enero de 2023 para migrar un proyecto prohibido a una plataforma diferente.

Según SourceHut, las criptomonedas están asociadas con inversiones de riesgo, manipulación por parte de personas con poca comprensión de la economía, estafas de dinero rápido y esquemas criminales asociados con ransomware, comercio ilegal y elusión de sanciones.

A pesar de la utilidad general de la idea de blockchain, también se decidió aplicar el bloqueo a los proyectos que utilizan blockchain, ya que la mayoría de los proyectos que promueven soluciones basadas en blockchain tienen los mismos problemas sociales que las criptomonedas.

Reconocemos que la idea básica de una cadena de bloques, por así decirlo, puede ser útil en general. Sin embargo, la mayoría de los proyectos que se comercializan con tecnología blockchain están sujetos a los mismos males sociales que las criptomonedas. En consecuencia, hemos optado por incluir proyectos relacionados con «blockchain» en esta prohibición por el momento.

Para quienes desconocen de la plataforma Sourcehut, deben saber que esta tiene una interfaz distintiva, a diferencia de GitHub y GitLab, pero simple, muy rápida y funciona sin JavaScript. La plataforma proporciona funciones como trabajar con repositorios públicos y privados de Git y Mercurial, sistema de control de acceso flexible, wiki, informes de errores, infraestructura de integración continua incorporada, chat, discusiones basadas en correo electrónico, vista de árbol de archivos de listas de correo, revisión web de cambios, añadiendo anotaciones al código (adjuntando enlaces y documentación).

“Se han encontrado pocos o ningún caso de uso legítimo para esta tecnología; en cambio, se usa principalmente para esquemas fraudulentos de ‘hacerse rico rápidamente’ y para facilitar la actividad delictiva, como el ransomware, el comercio ilícito y la evasión de sanciones”, dijo DeVault. “Estos proyectos a menudo fomentan el desperdicio de energía y desechos electrónicos a gran escala, lo que contribuye al deterioro de la salud del medio ambiente de la Tierra.

“La presencia de estos proyectos en SourceHut expone a nuevas víctimas a estas estafas y es perjudicial para la reputación de SourceHut y su comunidad”.

Si se habilita la configuración adecuada, los usuarios sin cuentas locales pueden participar en el desarrollo (autenticación a través de OAuth o participación por correo electrónico).

Si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/zMTScVi
via IFTTT

RingHopper, una vulnerabilidad en UEFI permite ejecución de código a nivel SMM

vulnerabilidad

Si se explotan, estas fallas pueden permitir a los atacantes obtener acceso no autorizado a información confidencial o, en general, causar problemas

Hace poco se divulgó información sobre una vulnerabilidad (ya catalogada bajo CVE- 2021-33164) detectada en el firmware UEFI, el fallo detectado permite ejecutar código en el nivel SMM (System Management Mode), que tiene una prioridad más alta que el modo hipervisor y el anillo de protección cero, y brinda acceso ilimitado a toda la memoria del sistema.

La vulnerabilidad, cuyo nombre en código es RingHopper, está relacionada con la posibilidad de un ataque de tiempo usando DMA (Acceso directo a la memoria) para corromper la memoria en el código que se ejecuta en la capa SMM.

Se puede lograr una condición de carrera que involucre el acceso y la validación de la SMRAM mediante ataques de temporización DMA que dependen de las condiciones de tiempo de uso ( TOCTOU ). Un atacante puede usar un sondeo oportuno para intentar sobrescribir el contenido de SMRAM con datos arbitrarios, lo que lleva a que el código del atacante se ejecute con los mismos privilegios elevados disponibles para la CPU (es decir, modo Ring -2 ). La naturaleza asíncrona del acceso a la SMRAM a través de los controladores DMA permite al atacante realizar dicho acceso no autorizado y eludir las verificaciones que normalmente proporciona la API del controlador SMI.

Las tecnologías Intel-VT e Intel VT-d brindan cierta protección contra los ataques de DMA mediante la Unidad de administración de memoria de entrada y salida (IOMMU) para abordar las amenazas de DMA. Aunque IOMMU puede proteger contra ataques de hardware DMA, los controladores SMI vulnerables a RingHopper aún pueden ser objeto de abuso.

Las vulnerabilidades se pueden explotar desde el sistema operativo utilizando controladores SMI vulnerables (Interrupción de administración del sistema), que requieren derechos de administrador para acceder. El ataque también puede llevarse a cabo si hay acceso físico en una etapa temprana del arranque, en una etapa anterior a la inicialización del sistema operativo. Para bloquear el problema, se recomienda a los usuarios de Linux que actualicen el firmware mediante el LVFS (Servicio de firmware del proveedor de Linux) mediante la utilidad fwupdmgr (fwupdmgr get-updates; actualización de fwupdmgr) del paquete fwupd .

La necesidad de tener derechos de administrador para realizar un ataque limita la peligrosidad del problema, pero no impide su uso como vulnerabilidad del segundo eslabón, para mantener su presencia tras la explotación de otras vulnerabilidades en el sistema o el uso de redes sociales métodos de ingeniería.

El acceso a SMM (Ring -2) permite ejecutar código a un nivel que no está controlado por el sistema operativo, que puede usarse para modificar el firmware y colocar código malicioso o rootkits ocultos en SPI Flash que no son detectados por el sistema operativo. , así como para deshabilitar la verificación en la etapa de arranque (UEFI Secure Boot, Intel BootGuard) y los ataques a los hipervisores para eludir los mecanismos de verificación de la integridad de los entornos virtuales.

El problema se debe a una condición de carrera en el controlador SMI (interrupción de administración del sistema) que se produce entre la verificación de acceso y el acceso a SMRAM. El análisis de canal lateral con DMA se puede utilizar para determinar el momento adecuado entre la verificación del estado y el uso del resultado de la verificación.

Como resultado, debido a la naturaleza asíncrona del acceso a la SMRAM a través de DMA, un atacante puede determinar el momento adecuado y sobrescribir el contenido de la SMRAM mediante DMA, sin pasar por la API del controlador SMI.

Los procesadores habilitados para Intel-VT e Intel VT-d incluyen protección contra ataques DMA basados ​​en el uso de IOMMU (Unidad de administración de memoria de entrada y salida), pero esta protección es eficaz para bloquear ataques DMA de hardware realizados con dispositivos de ataque preparados, y no no protege contra ataques a través de controladores SMI.

La vulnerabilidad ha sido confirmada en firmware de Intel, Dell e Insyde Software (se afirma que el problema afecta a 8 fabricantes, pero los 5 restantes aún no han sido revelados). El firmware de AMD, Phoenix y Toshiba no se ve afectado por el problema.

Fuente: https://kb.cert.org/

from Linux Adictos https://ift.tt/bvq4kdM
via IFTTT

.NET 7 ya fue liberado y llega con diversas mejoras de rendimiento

NET-7

Con .NET 7 se pueden crear aplicaciones multiplataforma en el navegador, la nube, el escritorio, los dispositivos IoT y las plataformas móviles

Microsoft dio a conocer el lanzamiento de la nueva versión de su plataforma «.NET 7» que incluye Runtime con el compilador RyuJIT JIT, especificaciones API, bibliotecas WPF y demás herramientas.

Ademas, tambien y por separado se han publicado las aplicaciones web ASP.NET Core 7.0, la capa ORM de Entity Framework Core 7.0, la biblioteca WPF 7 (Windows Presentation Foundation), el marco de Windows Forms 7 para GUI de desarrollo, plataforma Orleans.

Principales novedades de .NET 7

En esta nueva versión la biblioteca de clases base (BCL, Base Class Library) se ha unificado para su uso en varios tipos de aplicaciones, incluidos programas para sistemas de escritorio, aplicaciones web, plataformas en la nube, aplicaciones móviles, juegos, programas integrados y sistemas de aprendizaje automático. Puede usar un SDK, Runtime y un conjunto de bibliotecas comunes para desarrollar diferentes tipos de aplicaciones.

Ademas de ello, tambien se destaca que se proporcionó la capacidad de vincular una aplicación a una API compatible con la versión .NET 7 a través de una definición de marco de destino «net7.0», como «<TargetFramework>net7.0</TargetFramework>». Para enlazar a las API específicas de la plataforma, puede especificar el tipo de plataforma al especificar el destino, por ejemplo, especificando «net7.0-android».

Tambien se destaca la compatibilidad mejorada para la arquitectura ARM64 y trabajo continuo para lograr la paridad en el rendimiento de las aplicaciones .NET cuando se ejecutan en arquitecturas x86 y ARM64. Eficiencia de caché L3 mejorada en tiempo de ejecución en sistemas ARM64. Las instrucciones LSE se utilizan para delimitar el acceso a la memoria de subprocesos paralelos, lo que da como resultado una reducción del 45 % en la latencia.

La biblioteca agregó controladores que usan los tipos de vectores Vector64, Vector128 y Vector256, y las funciones EncodeToUtf8 y DecodeFromUtf8 se reescribieron en función de las instrucciones vectoriales, lo que aumentó su rendimiento hasta en un 60% (para las funciones NarrowUtf16ToAscii y GetIndexOfFirstNonAsciiChar, la ganancia de rendimiento alcanza 35%). En general, la velocidad de aprobación de las pruebas en la plataforma ARM64 aumentó entre un 10 y un 60 %.

Por otra parte, tambien se destacan las mejoras de soporte para Linux, incluida la adición de paquetes con .NET 6 a los repositorios de stock de Ubuntu 22.04 y la provisión de una imagen acoplable optimizada, compacta y lista para usar para implementar rápidamente contenedores con aplicaciones basadas en .NET.

Se presentó .NET Upgrade Assistant para facilitar la migración de aplicaciones antiguas a ramas .NET 6 o .NET 7. La nueva versión ha ampliado el soporte para migrar aplicaciones de ASP.NET a ASP.NET Core, agregando analizadores y correctores de código para WinForms, WPF y bibliotecas de clases, soporte implementado para el análisis de archivos ejecutables, soporte agregado para UWP (Universal Windows Platform).

Se proponen interfaces genéricas para funciones matemáticas y se brinda la posibilidad de definir elementos estáticos en interfaces virtuales, lo que permitió aplicar métodos de programación genéricos para realizar operaciones matemáticas sin información exacta sobre el tipo de valores.

El rendimiento en el compilador JIT tambien fue mejorado, ademas de que se agregó soporte para el mecanismo OSR (On Stack Replacement) para cambiar el código de los métodos que ya se están ejecutando, lo que le permite realizar optimizaciones en los métodos que tardan mucho tiempo en completarse sin esperar a que se complete la llamada actual (en la prueba TechEmpower, hay es un aumento del 10-30% en el rendimiento del procesamiento de las primeras solicitudes en un 10-30%).

De los demás cambios que se destacan:

  • Se agregó soporte para compilar en ejecutables autónomos (AOT nativo), en el que todo el proyecto se compila inicialmente en código de plataforma de destino nativo sin usar código intermedio y sin usar JIT.
  • SDK de .NET implementa la capacidad de restringir el uso de las plantillas de proyecto proporcionadas; por ejemplo, puede determinar en qué sistemas operativos es válida la plantilla.
  • NuGet ha agregado un modo de administración de paquetes centralizado que le permite administrar dependencias para varios proyectos a la vez.

Finalmente si estás interesado en conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

Para los interesados, deben saber que las compilaciones de .NET SDK 7, .NET Runtime 7 y ASP.NET Core Runtime 7 están creados para Linux, macOS y Windows. .NET Desktop Runtime 6 solo está disponible para Windows.

from Linux Adictos https://ift.tt/hyZjeoI
via IFTTT

DXVK 2.0 llega con mejoras en controladores, actulizaciones y mas

DXVK

DXVK se puede usar para ejecutar aplicaciones y juegos 3D en Linux usando Wine

Se dio a conocer el lanzamiento de la nueva versión de DXVK 2.0, una implementación de DXGI Direct3D 9, 10 y 11, que funciona a través de la traducción de llamadas a la API de Vulkan. DXVK requiere controladores compatibles.

En esta nueva versión se aumentaron los requisitos para la versión de la API de gráficos Vulkan: ahora requiere un controlador con soporte para Vulkan 1.3 (anteriormente se requería Vulkan 1.1), lo que hizo posible implementar soporte para nuevas funciones relacionadas con la compilación de sombreadores.

En la práctica, DXVK 2.0 se puede ejecutar en cualquier sistema que admita el uso del paquete Proton Experimental para ejecutar juegos basados ​​en D3D11 y D3D12. Winevulkan requiere al menos Wine 7.1 para funcionar.

Se adoptó el código del proyecto dxvk-native, que permite generar compilaciones DXVK nativas para Linux (no vinculadas a Wine), que se pueden usar no para ejecutar aplicaciones de Windows, sino en aplicaciones ordinarias de Linux, que pueden ser útiles para crear puertos de juegos para Linux sin cambiar el código de renderizado basado en D3D.

Se ha ampliado la compatibilidad con Direct3D 9, incluida la gestión mejorada de la memoria (los archivos reflejados en la memoria se utilizan para almacenar copias de textura), se ha implementado la compatibilidad con la lectura correcta de puntos de acceso (resolvió problemas con la aparición de artefactos al jugar GTA IV) y se ha rediseñado la implementación del control de transparencia.

Para Direct3D 10, se descontinuaron las bibliotecas d3d10.dll y d3d10_1.dll, que no se instalaron de forma predeterminada debido a la presencia de una implementación más avanzada de D3D10 en Wine. Al mismo tiempo, la compatibilidad con la API D3D10 continúa en la biblioteca d3d10core.dll.

La compatibilidad con Direct3D 11 se actualizó al nivel de función 12_1 ( D3D11 Feaure Level ), para lograr que se implementen características como recursos en mosaico ( Recursos en mosaico ), rasterización conservadora ( Rasterización conservadora ) y representación ordenada en el rasterizador ( Vistas ordenadas de rasterizador ).

La implementación de la interfaz ID3D11DeviceContext, que representa el contexto del dispositivo que genera los comandos de dibujo, se ha rediseñado y tiene un comportamiento más cercano a Windows. El rediseño permitió mejorar la compatibilidad con bibliotecas de terceros y reducir la carga en la CPU. En particular, el uso de la CPU se ha reducido en juegos que usan contextos diferidos en gran medida (como Assassin’s Creed: Origins) o que llaman con frecuencia a la operación ClearState (como God of War).

Se han realizado cambios relacionados con la compilación de shaders. En presencia de controladores Vulkan con soporte para la extensión VK_EXT_graphics_pipeline_library, los sombreadores Vulkan se compilaron cuando los juegos cargaron sombreadores D3D, y no durante el renderizado, lo que resolvió los problemas con las congelaciones debido a la compilación de sombreadores durante el juego.

De los demás cambios que se destacan:

  • Actualmente, la extensión requerida solo es compatible con los controladores patentados de NVIDIA a partir de la versión 520.56.06.
  • Los sombreadores D3D11 usan el modelo de memoria Vulkan.
  • Se eliminó el límite en la cantidad de recursos que se pueden vincular a la vez.

Finalmente si estás interesado en conocer más al respecto sobre este nuevo lanzamiento, puedes consular los detalles en el siguiente enlace.

¿Cómo añadir el soporte de DXVK a Linux?

DXVK se puede usar para ejecutar aplicaciones y juegos 3D en Linux usando Wine, actuando como una alternativa de mayor rendimiento a la implementación de Direct3D 11 integrada en Wine que se ejecuta sobre OpenGL.

DXVK requiere de la última versión estable de Wine para ejecutarse. Por lo que, si no cuentas con este instalado. Ahora solo tendremos que descargar el último paquete estable de DXVK, este lo encontramos en el siguiente enlace.

wget https://github.com/doitsujin/dxvk/releases/download/v1.10.2/dxvk-1.10.2.tar.gz

Después de haber realizado la descarga ahora vamos a descomprimir el paquete recién obtenido, esto lo pueden hacer con desde su entorno de escritorio o desde la misma terminal ejecutando en el siguiente comando:

tar -xzvf dxvk-2.0.tar.gz

Después accedemos a la carpeta con:

cd dxvk-2.0

Y ejecutamos el comando sh para ejecutar el script de instalación:

sudo sh setup-dxvk.sh install
setup-dxvk.sh install --without-dxgi

Cuando se instale DXVK en un prefijo de Wine. La ventaja es que se puede usar Wine vkd3d para juegos D3D12 y DXVK para juegos D3D11.

Además, la nueva secuencia de comandos permite instalar la dll como enlaces simbólicos, lo que facilita la actualización de DXVK para obtener más prefijos de Wine (puede hacerlo a través del comando –symlink).

Como verán la carpeta de DXVK contiene otras dos dll para 32 y 64 bits estas las vamos a colocar de acuerdo a las siguientes rutas.
En donde “usuario” lo remplazas por el nombre de usuario que utilizas en tu distribución de Linux.

Para 64 bits las colocamos en:

~/.wine/drive_c/windows/system32/

O

/home/”usuario”/.wine/drive_c/windows/system32/

Y para 32 bits en:

~/.wine/drive_c/windows/syswow64

O

/home/”usuario”/.wine/drive_c/windows/system32/

from Linux Adictos https://ift.tt/nisypOl
via IFTTT

OpenJDK está considerando incluir la API asíncrona Stack Trace VM 

OpenJDK

OpenJDK es la versión libre de la plataforma de desarrollo Java bajo concepto de lenguaje orientado a objetos.

Hace poco se lanzó una propuesta para promover los seguimientos de la pila asincrónica en Java y que está prosperando en el proceso de mejora de Java de OpenJDK.  Se pretende que el proyecto defina una API AsyncGetStackTrace para recopilar seguimientos de pila de forma asíncrona e incluir datos sobre Java y marcos de pila nativos.

Según la propuesta, el rendimiento no se vería afectado cuando la API no está en uso y los requisitos de memoria no aumentarían significativamente en comparación con la API AsyncGetCallTrace existente. La nueva API no se recomendaría para uso en producción, ya que podría bloquear la JVM. Los planes incluyen minimizar los riesgos de tal incidente a través de pruebas y verificaciones exhaustivas.

AsyncGetCallTracees utilizado por la mayoría de los generadores de perfiles disponibles, tanto de código abierto como comerciales, incluidos asíncrono-perfilador. Pero tiene dos grandes inconvenientes.

  1. esta es una API interna, no exportada en ningún encabezado;
  2. solo devuelve información sobre los marcos de Java, es decir, su método y los índices de código de bytes.

Estos problemas dificultan la implementación de perfiladores y herramientas relacionadas. Aunque se puede extraer información adicional de HotSpot VM a través de un código complejo, otra información útil está oculta y es imposible de obtener:

Si un marco Java compilado esen línea(actualmente, solo se puede obtener para los marcos compilados más altos).

El nivel de compilación de un marco Java (es decir, compilado por C1 o C2).
Información sobre marcos C/C++ que no están en la parte superior de la pila.

Estos datos pueden ser útiles al perfilar y ajustar una máquina virtual para una aplicación determinada, así como al perfilar código que usa mucho JNI.

La API se modelaría en la APIAsyncGetCallTrace, ademas de que la nueva API aún no se ha ofrecido para una versión específica de Java estándar. El próximo lanzamiento de Java es (JDK) 20, que se espera para marzo de 2023. Java tiene un proceso formal para incorporar cambios en la plataforma que ha logrado responder a las circunstancias cambiantes al mismo tiempo que logra un alto grado de estabilidad.

Los generadores de perfiles pueden llamar a esta API para obtener el seguimiento de la pila para el subproceso que se está ejecutando actualmente. Llamar a esta API desde un controlador de señales es seguro y la nueva implementación será al menos tan estable como el código de seguimiento de pila del JFR. La máquina virtual completa la información del marco y el recuento de marcos. La persona que llama a la API debe asignar la matriz de llamadas con suficiente memoria para la profundidad de pila solicitada.

La máquina virtual completa la estructura de seguimiento que contiene el número real de imágenes en la matriz de imágenes o un código de error.  Los códigos de error son un subconjunto de los códigos de error para AsyncGetCallTrace.

Aunque la API proporciona más información, el espacio requerido por marco (por ejemplo, 16 bytes en x86) es el mismo que para la APIAsyncGetCallTrace existente. La devolución de información sobre los marcos de C/C++ da como resultado la divulgación de los detalles de implementación, pero esto también es cierto para los marcos de Java deAsyncGetCallTrace ya que revelan detalles de implementación de archivos de biblioteca estándar e incluyen marcos de envoltura nativos.

Incluso un desarrollador de Java experimentado puede no tener una buena comprensión de cómo se desarrolla y mantiene la plataforma. La principal lección que se debe aprender es que este es verdaderamente un proceso abierto.

La base del desarrollo de Java es el Java Community Process (JCP). Es una especie de documento básico autoconsciente que define cómo introducir cambios en la plataforma y también permite modificar el propio proceso. La última versión del JCP es la 2.11, que se adoptó en 2019.

JCP formaliza cómo se proponen, revisan y aprueban nuevas características y cambios en Java (es decir, especificaciones técnicas), incluida la definición de varios roles que las personas pueden ocupar. Estos roles ayudan a proporcionar un lugar donde la comunidad de usuarios de Java puede participar en el gobierno de la plataforma.

Para proponer nuevas funcionalidades y cambios, JCP permite la creación («iniciación») de Java Specification Requests (JSR). Esto se hace a través de un formulario estandarizado. Para acceder al formulario, debe registrarse para obtener una cuenta JCP gratuita.

A partir de ahí, muchos cambios, pequeños o no, llegan a las tecnologías Java que usamos todos los días. Cuando llega un JSR, ingresa al proceso de revisión de JSR. Es un proceso de varios pasos en el que los cambios propuestos en el JSR se consideran gradualmente con más seriedad, se modifican y finalmente se adoptan o se suspenden.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/qsyM18V
via IFTTT

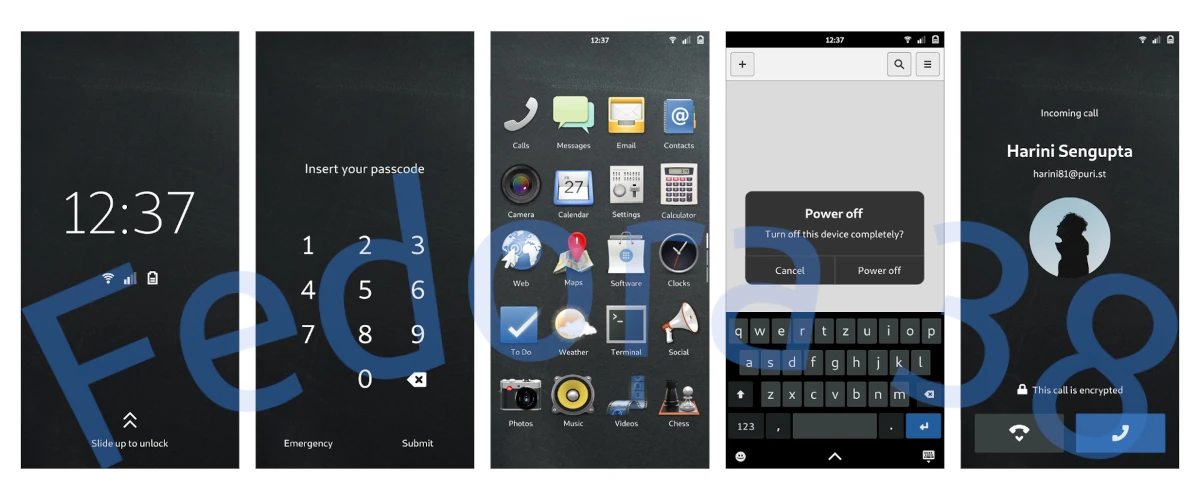
Fedora 38 tendrá una imagen para móviles con entorno Phosh

Fedora 38 tendrá una imagen con Phosh

Yo no puedo decir que en el pasado haya sido un gran defensor de Phosh, pero tampoco que no me haya rendido a la evidencia. Aunque hay otras opciones que están mejor diseñadas, el escritorio GNOME no oficial es el que menos parece un campo de minas. Tampoco lo parece Ubuntu Touch, pero lo que ofrece UBports está mucho más limitado. Con este panorama, no debe extrañar que se estén planteando que Fedora 38 llegue junto a una imagen de su sistema operativo para móviles basada en Phosh.

Si extraña un poco, pero poco, es que se hayan decantado por Phosh y no por la versión oficial que está desarrollando GNOME. O no, porque lo que está en el horno del proyecto que hay detrás del escritorio Linux más usado está ahí, cocinándose a fuego lento. Hay algunas imágenes disponibles, pero ninguna oficial, y mucho menos nada que se pueda considerar estable. Por lo tanto, lo que llegará junto a Fedora 38 será lo más lógico: algo basado en GNOME que ya se puede usar.

Fedora 38 con Phosh, a debate

Lo cierto es que esta es una posibilidad que se está debatiendo ahora mismo. Hay una propuesta sobre la mesa, pero ahora debe aceptarse e ir adelante con los planes. La v38 de Fedora llegará dentro de más de seis meses, por lo que lo más lógico es pensar que la versión con Phosh  estará disponible el mismo día del lanzamiento de la versión para escritorio. El proyecto también está valorando la posibilidad de lanzar una versión con Plasma, pero ésta sería otra propuesta que aún está por llegar.

Aunque a mí me gusta más Plasma, las veces que lo he probado he visto que no va tan bien como Phosh, y además, por lo menos la última vez que lo usé, no estaba traducido al español. En lo personal, a diferencia de lo que pasa en el escritorio, donde está todo mucho más maduro, quizá me gustaría que todos los proyectos unieran fuerzas y se centraran en hacer algo que funcionara de verdad, pero es algo que no depende de mí. Por mi parte, que vayan despacio y con una letra que no sea horrorosa ya es suficiente.

Fedora 37 debería llegar a mediados de este mes.

from Linux Adictos https://ift.tt/cOI45Zr
via IFTTT