CodeWhisperer requerirá una cuenta de AWS para iniciar sesión a partir del 31 de enero de 2023

Aviso de CodeWhisperer

Después de lo que pasó con Copilot, polémicas aparte, quizá el mejor consejo sería no usar herramientas de auto-completado como estas. Pero lo cierto es que un asistente que te saque de un bloqueo cuando más lo necesitas es difícil de rechazar, por lo menos si se es novato con alguno de los lenguajes de programación soportados. Justo cuando Copilot anunciaba que sería de pago, empezaron a darse a conocer alternativas, y Amazon Presentó CodeWhisperer.

Tiempo después empezó a estar disponible, y pudimos comprobar que estaba lejos de un copiloto que, bueno, incluso ha sido llevado a sus tribunales por cómo se entrenaba. Aún así, CodeWhisperer puede ser útil, aunque está dando sus primeros pasos. Siendo de Amazon podemos esperar de todo, pero lo más lógico es que sea de pago en el futuro. Hasta entonces se puede usar para, por ejemplo, que sirva de soporte para los que quieren aprender Python, aunque pronto dejará de funcionar con un código que recibiremos en el correo.

CodeWhisperer soporta JavaScript, Java y Python

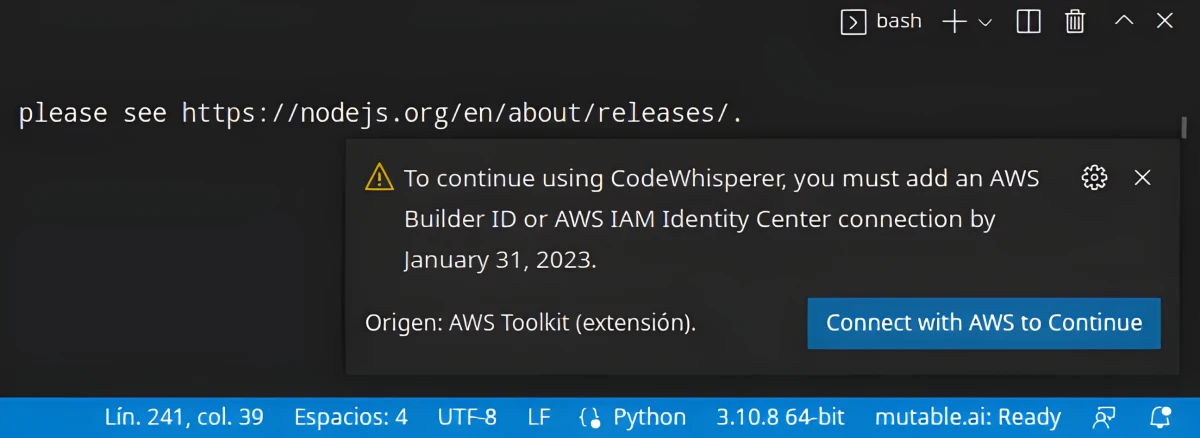
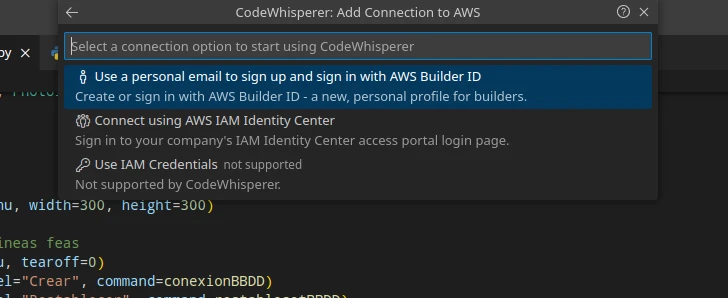
Desde hace pocos días, yo lo he visto hoy, al iniciar un editor como Visual Studio Code nos aparece un aviso que dice que «Para continuar usando CodeWhisperer, debes añadir una conexión de AWS Builder ID o AWS AIM Identity Center a partir del 31 de enero de 2023«. Lo que en un principio parece un problema, no lo es tanto, o no ahora mismo. Si no tenemos ninguna de esas cuentas, basta con hacer clic en el enlace que aparece (por lo menos en VSCode), lo que nos llevará a otras opciones.

Conectarse con un ID de AWS Builder

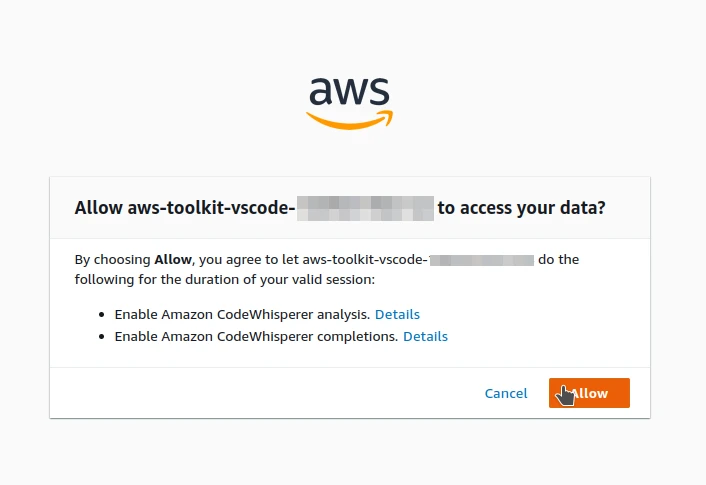
En la ventana anterior podemos elegir cómo identificarnos. La primera opción me parece la más sencilla. Haciendo clic en ella, nos llevará a registrarnos para crearnos un AWS Builder ID. En el último paso deberemos aceptar el «token» para vincular nuestro ID recién creado con la extensión de nuestro editor.

Permitir vinculación

Una vez hecho lo anterior, el mensaje ya no vuelve a aparecer, y se espera que así funcione tras el 31 de enero. Qué movimientos exactos harán en el futuro lo sabremos, lógicamente, cuando los hagan.

from Linux Adictos https://ift.tt/iKDpjfA
via IFTTT

Wasmer 3.0 llega con mejoras en WASI, APIs, gestión de memoria y mas

Wasmer

Wasmer es un tiempo de ejecución de WebAssembly rápido y seguro que permite que los contenedores súper livianos se ejecuten en cualquier lugar: desde el escritorio hasta la nube, Edge y dispositivos IoT

Después de casi 6 meses desde el lanzamiento anterior, se dio a conocer la nueva versión de Wasmer 3.0, la tercera versión principal del proyecto que desarrolla un tiempo de ejecución para ejecutar módulos WebAssembly que se pueden usar para crear aplicaciones universales que se pueden ejecutar en diferentes sistemas operativos, así como la ejecución de código que no es de confianza.

La capacidad de ejecutar la misma aplicación en diferentes plataformas se proporciona al compilar el código en un código intermedio WebAssembly de bajo nivel que puede ejecutarse en cualquier sistema operativo o integrarse en programas en otros lenguajes de programación. Los programas son contenedores livianos que ejecutan pseudocódigo WebAssembly.

Estos contenedores no están vinculados al sistema operativo y pueden incluir código escrito originalmente en cualquier lenguaje de programación.

Para traducir WebAssembly al código de máquina de la plataforma actual, se admite conectar diferentes backends de compilación (Singlepass, Cranelift, LLVM) y motores (usando JIT o generando código de máquina). El control de acceso y la interacción con el sistema se proporcionan mediante la API WASI (WebAssembly System Interface), que proporciona interfaces de programación para trabajar con archivos, sockets y otras funciones proporcionadas por el sistema operativo.

La plataforma permite lograr un rendimiento de ejecución de aplicaciones cercano al de las compilaciones nativos.

Principales novedades de Wasmer 3.0

En esta nueva versión de Wasmer 3.0, se agregó la capacidad de crear archivos ejecutables nativos para cualquier plataforma. El comando «wasmer create-exe» se ha rediseñado por completo para convertir un archivo de código intermedio de WebAssembly en ejecutables autónomos para plataformas Linux, Windows y macOS que pueden ejecutarse sin instalar Wasmer.

Otra de las novedades que se presenta, es que se agregó la capacidad de ejecutar paquetes WAPM ubicados en el directorio wapm.io usando el comando «wasmer run». Por ejemplo, ejecutar «wasmer run python/python» descargará el paquete python del repositorio wapm.io y lo ejecutará.

La API Wasmer Rust se ha rediseñado por completo, cambiando la forma en que maneja la memoria y brindando la capacidad de almacenar objetos Wasm de forma segura en la estructura Store.

Tambien se destaca en esta nueva versión de Wasmer 3.0 la implementación mejorada de la API WASI (WebAssembly System Interface), ademas de que se corrigieron problemas en la API de WASI para trabajar con el sistema de archivos. Se han rediseñado los tipos internos utilizando WAI (WebAssembly Interfaces), lo que permitirá implementar una serie de nuevas funcionalidades en el futuro.

Ademas de ello, tambien se han simplificado los motores, ya que en lugar de motores separados para JIT, enlace dinámico y estático (Universal, Dylib, StaticLib), ahora se ofrece un motor común y carga y guarda código en el que se controla en el nivel de configuración de parámetros.

Para deserializar artefactos, se utiliza el marco rkyv, que proporciona una operación de copia cero, es decir, no requiere asignación de memoria adicional y realiza la deserialización utilizando solo el búfer proporcionado inicialmente.

De los demás cambios que se destacan de esta nueva versión:

  • El uso de rkyv aumentó significativamente la velocidad de inicio.
  • El compilador Singlepass se ha mejorado para admitir funciones de valores múltiples, mejorar la confiabilidad y agregar soporte para marcos de manejo de excepciones.
  • El conjunto de componentes wasmer-js se ha implementado para ejecutar Wasmer en un navegador web e interactuar con él desde JavaScript utilizando la biblioteca wasm-bindgen.
  • Se ha propuesto una nueva estructura MemoryView que permite leer y escribir datos en un área de memoria lineal.

Finalmente, cabe mencionar que los programas se distribuyen en forma de módulos WebAssembly ordinarios, que se pueden administrar mediante el administrador de paquetes WAPM. Wasmer también está disponible como una biblioteca que se puede usar para incrustar código WebAssembly en programas Rust, C/C++, C#, D, Python, JavaScript, Go, PHP, Ruby, Elixir y Java.

El código del proyecto está escrito en Rust y se distribuye bajo la licencia MIT y puedes consultar más al respecto, en el siguiente enlace.

from Linux Adictos https://ift.tt/hZ3Jwag
via IFTTT

¿Qué pasa en la industria tecnológica? ¿Es una nueva burbuja?

¿Está la industria tecnológica viviendo una burbuja?

En el artículo anterior explicamos cuáles son las características de una burbuja económica tratando de entender qué está pasando en la industria tecnológica. La polémica personalidad de Elon Musk hace que el foco de la opinión pública esté puesto en los despidos en Twitter. Sin embargo, un cuidadoso análisis nos demuestra que esa es la punta del iceberg.

Podrían cuestionarme sobre cuál es el sentido de comentar estos temas en un blog sobre Linux y software libre. Pero, quienes se hagan esa pregunta olvidan que cada vez más el financiamiento de los proyectos de software libre y de código abierto dependen de los aportes de empresas como Google, Facebook o Twitter. Cualquier problema que las afecte terminará afectando a esos proyectos.

¿Qué pasa en la industria tecnológica?

En el artículo anterior habíamos dicho que una burbuja económica (El rápido ascenso en el valor bursátil de una empresa seguido de un descenso abrupto) puede provenir de dos factores: los accionistas y los consumidores. Para tratar de determinar si estamos ante una nueva burbuja veremos lo que está sucediendo con cada uno de los dos sectores.

Los accionistas

Analizando el mercado de valores del sector tecnológico encontramos que la única que tiene algo que festejar es Apple. En lo que va del año solo perdió un 16% en la cotización de sus acciones. Meta, la matriz de Facebook, acumuló un 50% más. Tampoco le fue demasiado bien a Alphabet (Google) y a Amazon. otras empresas como Microsoft, Nvidia y tesla vieron descender su valor bursátil en valores entre el 25 y el 45 por ciento. El índice Nasdaq decreció en un 30%

Según los analistas esto se debe a dos factores. Uno interno, falta de confianza en las nuevas estrategias de las empresas y uno externo, la posible recesión económica a nivel mundial.

Cambio de estrategias

En un artículo anterior intentamos explicar qué es el metaverso y llegamos a la conclusión de que es vaporware. Los accionistas aparentemente piensan lo mismo. La gran apuesta de Mark Zuckerberg por la realidad virtual lleva un año sin materializarse en productos viables.

Recesión global

Diferente es el problema de Alphabet (Google), Amazon y Apple. El fuerte del negocio de Google es la publicidad. Si hay una recesión los primeros gastos que restringen las empresas son los de publicidad.

Amazon y Apple obtienen la mayor parte de sus ingresos de la venta de productos o servicios. Es fácil de entender que una restricción en los ingresos de los consumidores repercutirá directamente en el ingreso de estas compañías.

Los consumidores

Tanto el mercado de tecnología de consumo como el de servicios de Internet están saturados. Las computadoras de escritorio vivieron un pequeño resurgir motivado por el aislamiento derivado de la cuarentena, pero se está desvaneciendo. Basta dar una mirada a los nuevos modelos de teléfonos móviles para darse cuenta de que no tienen nada que aportar como no sea mayor resolución a la cámara o una carcasa que se doble.

La cantidad de plataformas de streaming supera la posibilidad del usuario promedio de ver todo su contenido, suponiendo que encuentre a alguien que le interese todo su contenido que no es el caso. Las redes sociales, por su parte, están lejos de su momento de gloria.  Unos pocos miles de usuarios concentran la atención de una minoría, pero, esta es cada vez menor.

¿Burbuja o no burbuja?

No es una burbuja. La ola de despidos de dos dígitos que se produjeron en las grandes empresas tecnológicas proviene de la falla de las empresas en encontrar nuevos mercados en los que desarrollarse. Ni los esfuerzos de Amazon en inteligencia artificial (Mientras Jeff Bezos jugaba con cohetes) ni los de Google intentando ingresar al mercado de los electrodomésticos, pasando por los de Meta y Apple con la realidad aumentada lograron la repercusión de los productos que lograron su crecimiento. Los inversores y los consumidores están llevando su dinero a otra parte.

Y, esta es una buena noticia para los proyectos de código abierto. Se trata de localizar nuevas oportunidades y desarrollar productos que resuelvan las necesidades de los consumidores. Por supuesto, respetando la privacidad y libertad de los usuarios.

from Linux Adictos https://ift.tt/xVnw8Tl
via IFTTT

La crisis del sector tecnológico ¿Una nueva burbuja?

  • Las grandes compañías tecnológicas están en crisis

El odio ideológico que muchos periodistas e influencers sienten hacia Elon Musk hacen parecer a los despidos en Twitter como un hecho aislado cuando solo es una gota de agua en el mar de despidos que desnuda la crisis del sector tecnológico.

En este artículo intentaremos responder a la pregunta de si estamos ante un simple reacomodamiento de una industria que llegó a la saturación del mercado o a un reventón de la burbuja como sucedió en el año 2000

Qué es una burbuja

Podemos explicar qué es una burbuja con algo que aprendimos en los viejos dibujos animados: «Todo lo que sube tiene que bajar». Para dar una definición más formal podemos definirlo como un proceso de aumento exagerado del valor de una industria (Expresado en el valor de la cotización de sus acciones en bolsa) seguida de una disminución tan abrupta como la subida. Esto ocurre en un lapso relativamente corto de tiempo.

Desarrollo de una burbuja

El economista Hyman P Minsky identificó cuál es el proceso que sigue una burbuja:

  • Desplazamiento: Los inversores descubren una nueva oportunidad de negocios como un nuevo producto o tecnología con la que esperan obtener altas ganancias.
  • Auge: Más inversores se suman por miedo a quedarse afuera del negocio. Esto provoca la suba del precio de las acciones.
  • Euforia: Los inversores dejan de lado cualquier tipo de precaución haciendo que los precios suban sin control.
  • Toma de ganancias: Los inversores más conservadores o inteligentes comienzan a retirarse cuando obtuvieron una cantidad razonable de ganancias u observan las primeras señales de fin de ciclo.
  • Pánico: Finalmente todos toman conciencia de que los precios van a bajar y tratan de salirse lo que provoca un descenso en la cotización aún mayor.

Otro aspecto para considerar en el desarrollo de una burbuja es desde el punto de vista del consumidor.

El esquema de Moore señala que todo producto necesita un tiempo de maduración antes de estar disponible para el público en general. Primero es adoptado por un pequeño grupo de innovadores, para luego extenderse a una pequeña minoría de usuarios tempranos. En caso de que el producto tenga éxito luego será utilizado por la mayoría hasta, que aparezca otra cosa y solo una minoría continuará utilizándolo.

Resulta fácil encontrar los puntos de intersección entre los pasos de Minsky y el esquema de Moore, Y, resultará más fácil si agregamos una tercera herramienta de análisis: La matriz de crecimiento-participación.

Esta matriz tiene en cuenta dos factores:

  • La tasa del crecimiento del mercado.
  • La tasa de participación de un producto en ese mercado.

A partir de allí define cuatro clases de productos. Voy a alterar el orden que se usa habitualmente para hacerlo coincidir con los pasos de Minsky

  1. Productos interrogante: Tienen una baja participación en el mercado pero hay personas que piensan que tiene un gran potencial de crecimiento.
  2. Productos estrella: Generan enormes ganancias y se espera que tengan un alto potencial de crecimiento.
  3. Productos vaca: Generan ganancias, pero no van a crecer mucho más.
  4. Productos perro: No generan ganancias y su participación en el mercado es declinante.

Dado que la mayoría de los productos relacionados con la tecnología requieren enormes recursos para desarrollarse, es necesario que haya un equilibro entre el interés de los inversores y de los consumidores. Una determinada propuesta puede ser lo que los consumidores necesitan, pero si no consigue despertar el apoyo de los inversores jamás llegará al mercado. Lo mismo pasa si los inversores ven potencial de crecimiento en algo a los que los consumidores no le encuentran utilidad.

La burbuja de las punto com

A principios de la década del noventa había sobreabundancia de capital de riesgo que se dirigió a empresas basadas en la tecnología. En 1995 con la aparición de Internet, gran parte de ese dinero se canalizó a empresas cuyo negocio estuviera basado en el nuevo servicio con la esperanza de que lograrían ser rentables.

Sin embargo, muchas de esas empresas apenas obtuvieron rentabilidad y en la mayoría de los casos fueron incapaces de presentar un producto que justificara el precio que sus acciones lograron durante su salida a bolsa.

Finalmente, el mercado recobró el sentido y en 2001 la mayor parte de esas empresas había desaparecido.

En el próximo artículo veremos cuáles son los puntos en común de la actual crisis con la del 2001 y si puede calificarse de burbuja.

from Linux Adictos https://ift.tt/noai3fD
via IFTTT

Ya fue publicada la 60ª edicion del top 500

TOP500

TOP500 clasifica y detalla los 500 sistemas computación no distribuida más potentes del mundo.

Después de 6 meses de la publicación del número anterior y cumpliendo con el calendario de publicaciones, se dio a conocer la nueva edición 60ª del ranking de las 500 computadoras de mayor rendimiento del mundo.

En la nueva edición, solo hay un cambio entre los diez primeros: el grupo Leonardo, ubicado en el centro de investigación italiano CINECA, ocupó el cuarto lugar. El clúster incluye casi 1,5 millones de núcleos de procesador (CPU Xeon Platinum 8358 32C 2,6 GHz) y proporciona un rendimiento de 255,75 petaflops.

Los diez primeros lugares, incluyen :

  1. Frontier, ubicado en el Laboratorio Nacional de Oak Ridge del Departamento de Energía de EE. UU. El clúster tiene casi 9 millones de núcleos de procesador (CPU AMD EPYC 64C de 2 GHz, acelerador AMD Instinct MI250X) y proporciona 1.102 exaflops de rendimiento, que es casi tres veces más que el clúster del segundo lugar.
  2. Fugaku, alojado en el Instituto RIKEN de Investigación Física y Química (Japón). El clúster está construido con procesadores ARM (158976 nodos basados ​​en SoC Fujitsu A64FX, equipados con una CPU Armv8.2-A SVE de 48 núcleos a 2,2 GHz) ofreciendo 442 petaflops de rendimiento.
  3. LUMI alojado en el Centro Europeo de Supercomputación (EuroHPC) en Finlandia y ofrece 151 petaflops de rendimiento. El clúster se basa en la misma plataforma HPE Cray EX235a que el líder de la clasificación, pero incluye 1,1 millones de núcleos de procesador (AMD EPYC 64C 2GHz, acelerador AMD Instinct MI250X, red Slingshot-11).
  4. Leonardo alojado en el EuroHPC diferente en CINECA, Italia. Se trata de un sistema Atos BullSequana XH2000 con Xeon Platinum 8358 32C 2.6GHz como procesadores principales, NVIDIA A100 SXM4 40 GB como aceleradores y Quad-rail NVIDIA HDR100 Infiniband como interconexión. Logró un rendimiento Linpack de 174,7 Pflop/s.
  5. Summit, construido por IBM y alojado en el Laboratorio Nacional de Oak Ridge (ORNL) en Tennessee, EE. UU., ahora figura en el puesto número 5 con un rendimiento de 148,8 Pflop/s en el punto de referencia HPL, que se utiliza para clasificar el lista TOP500.
  6. Sierra, alojado en el Laboratorio Nacional Lawrence Livermore, CA, EE. UU, su arquitectura es muy similar a la Cumbre del sistema #5. Está construido con 4320 nodos con dos CPU POWER9 y cuatro GPU NVIDIA Tesla V100. Sierra logró 94,6 Pflop/s.
  7. Sunway TaihuLight, un sistema desarrollado por el Centro Nacional de Investigación de Ingeniería y Tecnología de Computadoras Paralelas (NRCPC) de China e instalado en el Centro Nacional de Supercomputación en Wuxi, que se encuentra en la provincia china de Jiangsu, figura en la posición número 7 con 93 Pflop/s.
  8. Perlmutter en el n.° 8 se basa en la plataforma HPE Cray “Shasta” y un sistema heterogéneo con nodos basados ​​en AMD EPYC y 1536 nodos acelerados NVIDIA A100. Perlmutter logró 64,6 Pflop/s
  9. Selene ahora en el No. 9 es un NVIDIA DGX A100 SuperPOD instalado internamente en NVIDIA en los EE. UU. El sistema está basado en un procesador AMD EPYC con NVIDIA A100 para aceleración y un Mellanox HDR InfiniBand como red y alcanzó 63,4 Pflop/s.
  10. Tianhe-2A (Vía Láctea-2A), un sistema desarrollado por la Universidad Nacional de Tecnología de Defensa de China (NUDT) e implementado en el Centro Nacional de Supercomputadoras en Guangzhou, China, figura ahora como el sistema No. 10 con 61,4 Pflop/s.

En cuanto a las supercomputadoras domésticas, los clústeres Chervonenkis , Galushkin y Lyapunov creados por Yandex cayeron de los lugares 22, 40 y 43 a los lugares 25, 44 y 47. Estos clústeres están diseñados para resolver problemas de aprendizaje automático y ofrecen un rendimiento de 21,5, 16 y 12,8 petaflops, respectivamente.

El clúster Christofari Neo desplegado por Sberbank cayó del puesto 46 al 50. Christofari Neo ejecuta NVIDIA DGX OS 5 (Ubuntu Edition) y ofrece 11,9 petaflops de rendimiento. El clúster tiene más de 98 mil núcleos basados ​​en CPU AMD EPYC 7742 64C 2.25GHz y viene con GPU NVIDIA A100 80GB. El segundo grupo de Sberbank (Christofari) ha pasado del puesto 80 al 87 en el ranking en seis meses.

Por la parte de las tendencias más interesantes por distribuciones de Linux (entre paréntesis – hace 6 meses):
47.8% (47.8%) no detalla distribución.
17,2% (18,2%) usa CentOS
9,6% (8,8%) – RHEL
9% (8%) – CrayLinux
5,4% (5,2%) – Ubuntu
3,8% (3,8%) – SUSE
0,8% (0,8%) – Alma Linux
0,8% (0,8%) – Rocky Linux
0,2% (0,2%) – Scientific Linux.

El umbral de rendimiento mínimo para ingresar al Top500 durante 6 meses fue de 1,73 petaflops (hace seis meses, 1,65 petaflops). Hace cuatro años, solo 272 clústeres mostraron rendimiento sobre petaflops, hace cinco años, 138, hace seis años, 94). Para el Top100, el umbral de entrada aumentó de 5,39 a 9,22 petaflops.

El rendimiento total de todos los sistemas en el ranking aumentó de 4,4 a 4,8 exaflops en 6 meses (hace tres años era de 1.650 exaflops y hace cinco años de 749 petaflops). El sistema que cierra la calificación actual quedó en la última emisión en el puesto 458.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/qjdb8mi
via IFTTT

labwc 0.6 llega con mejoras en la API de gráficos y mas

labwc

Labwc es un compositor de apilamiento de ventanas basado en wlroots para wayland, inspirado en openbox

Ya fue liberada la nueva versión de labwc 0.6, la cual es una versión importante, ya que incluye una refactorización para usar la API de gráficos wlroots. Esto toca muchas áreas del código, particularmente el renderizado, la decoración del lado del servidor, la implementación de capas y el menú.

Para quienes desconocen de labwc 0.6, deben saber que se usa como base la biblioteca wlroots, desarrollada por los desarrolladores del entorno de usuario de Sway y que proporciona funciones básicas para organizar el trabajo del administrador compuesto basado en Wayland.

De los protocolos extendidos de Wayland, se admite wlr-output-management para configurar dispositivos de salida, layer-shell para organizar el trabajo del shell del escritorio y Foreign-toplevel para conectar sus propios paneles e interruptores de ventana.

Principales novedades de labwc 0.6

En esta nueva versión que se presenta de labwc 0.6 se destaca que se rediseñó significativamente el uso de la API de gráficos de escena proporcionada por wlroots, con ello el procesamiento se reflejó en la representación, la decoración de las ventanas, los menús y la implementación de la carcasa de la pantalla.

El procesamiento de imágenes y fuentes antes de mostrarse en la pantalla se cambió al uso de búferes en lugar de texturas (la estructura wlr_texture), lo que hizo posible garantizar el escalado correcto de la salida, ademas de que se ha simplificado el código para vincular controladores a nodos wlr_scene_nodes.

Otro cambio que se destaca de esta nueva versión, es que se proporcionó pruebas de integración continua para compilaciones de Debian, FreeBSD, Arch y Void, incluidas compilaciones que no son de xwayland.

Ademas de ello, tambien podremos encontrar que se agregó soporte para ajustar la cursiva y el peso de las fuentes (para usar fuentes en cursiva y negrita), asi como tambien que se agregó una configuración <core><cycleViewOutlines> para controlar si las vistas previas del esquema están habilitadas.

El protocolo xdg-desktop-portal-wlr se habilitó para funcionar sin configuraciones adicionales (se completó la inicialización y activación de dbus a través de systemd), lo que resolvió los problemas con el lanzamiento de OBS Studio.

Tambien se destaca en esta nueva versión de labwc 0.6 la compatibilidad implementada para el protocolo drm_lease_v1, que se utiliza para generar una imagen estéreo con diferentes búferes para los ojos izquierdo y derecho cuando se muestra en cascos de realidad virtual.

  • Representación proporcionada de flechas para submenús. Se ha agregado soporte para separadores al menú.
  • Opciones de depuración mejoradas.
  • Se agregó soporte para escritorios virtuales.
  • Se agregó soporte para usar diferentes idiomas en los menús del cliente.
  • Soporte implementado para el protocolo de tiempo de presentación utilizado para mostrar video.
  • Se agregó soporte para dispositivos táctiles.
  • Protocolos implementados para el uso del teclado virtual y el puntero.
  • Se agregó un modo para fijar una ventana encima de otras ventanas (ToggleAlwaysOnTop).
  • Se agregaron configuraciones osd.border.color y osd.border.width para definir el ancho y el color del marco de la ventana.
  • Se agregaron configuraciones para cambiar la demora del teclado y la configuración de repetición.
  • Se agregó la capacidad de vincular operaciones para desplazarse con la rueda del mouse (de manera predeterminada, al desplazarse en el escritorio, se realiza el cambio entre escritorios virtuales).
  • Se agregó soporte para desplazamiento suave y horizontal.

¿Cómo instalar LABWC?

Para quienes estén interesados en poder instalar este compositor en su sistema, deben seguir las instrucciones que compartimos a continuación.

La distribucion que cuenta con el metodo de instalación más sencillo es Fedora y es que para instalar labwc, basta con abrir una terminal y en ella vamos a teclear:

sudo dnf install labwc

Los que son usuarios de Arch Linux, Manjaro o cualquier otra distribución derivada de Arch Linux, deben abrir una terminal y en ella van a teclear el siguiente comando para descargar las dependencias necesarias:

sudo pacman -S meson wlroots cairo pango libxml2 glib2

Después de ello, van a obtener el código fuente de LABWC ejecutando el siguiente comando en la terminal:

git clone https://github.com/johanmalm/labwc
cd labwc
meson build
ninja -C build

Ahora, para quienes son usuarios de Debian, UBuntu o cualquier otra distribución basada en cualquira de estas dos, deben teclear lo siguiente en la terminal:

git clone https://github.com/johanmalm/labwc
cd labwc
meson build
ninja -C build

Para aquellos que estén interesados en conocer más al respecto sobre LABWC pueden visitar el sitio del proyecto en GitHub.

from Linux Adictos https://ift.tt/KdF9M34
via IFTTT
El Tesla Phone podría convertirse en realidad si Twitter es expulsado de las tiendas de apps más populares

Elon Musk con el Tesla Phone

Lo que está pasando en Twitter en las últimas semanas podría dar para una serie. Hasta que Elon Musk dejó caer que podría comprar la red social, ha pasado de todo, que si la compro, que si no, que si me denuncian, que vale, que la compro, que si Twitter Blue de pago… Está pasando de todo, pero lo último haría realidad un rumor que lleva tiempo circulando: el del Tesla Phone.

Pero, ¿qué tiene que ver Twitter con un teléfono? Nada, en realidad, pero los últimos movimientos del muchi-millonario han dado tanto que hablar que incluso hay gente que piensa que la aplicación podría ser expulsada de las tiendas de apps más populares, a saber App Store (Apple) y Google Play. Hace bien poco, Musk restauró la cuenta suspendida de Donald Trump (quien parece que no la recogerá), y la semana que viene empezará a restaurar las cuentas que se han suspendido sin twittear nada realmente grave o hacer un spam escandaloso. Su política será «libertad de expresión, no de alcance» (limitando el impacto de lo negativo), y ese puede ser el motivo por el que Twitter sería expulsado de las tiendas de apps, la falta de moderación.

Aún así, el Tesla Phone es poco probable

Cuando salieron rumores en el pasado sobre el Tesla Phone o Tesla Pi Phone, el magnate ha llegado a responder diciendo que no, que no eran ciertos. La diferencia con lo que está pasando ahora es que ha respondido que sí, que «si no queda otra, haré un teléfono alternativo«. Lo ha hecho respondiendo a Liz Wheeler, quien decía en la red social que Musk debería crear su propio teléfono si Apple y Google echan a su app de sus tiendas. La mitad del país, dice, estarían encantados de deshacerse de lo que considera dispositivos sesgados y entrometidos, y que hacer un tonto teléfono inteligente no debería ser difícil para alguien que hace cohetes espaciales.

¿Y cómo sería ese teléfono? Lo primero, no hay que hacer caso de ninguno de los rumores que se han publicado hasta ahora. Teniendo eso en cuenta, la realidad es que Musk no está ahora interesado en lanzar un teléfono, ya que no es algo que le motive. Su respuesta a Wheeler es más para evitar que Twitter desaparezca de las tiendas de apps, algo que él mismo duda de que pase. Si termina pasando, y si al final decide lanzar el Tesla Phone, lo más lógico es pensar que usaría algo basado en Linux, ya que sus coches también lo usan. Si hacemos caso a los rumores, algo que hemos desaconsejado, ese teléfono contaría con Neuralink, lo que nos permitiría controlar el teléfono con la mente, y carga solar. Con el dinero que tiene, todo es posible.

¿Teléfono caro o «para el pueblo»?

Sobre el precio, pues tampoco se sabe nada. Musk es capaz de hacer algo «por el pueblo» y lanzar un teléfono que haga mucho por muy poco, pero también puede lanzar algo que valga el doble que el iPhone, un teléfono cuyo modelo Pro sale en 2022 por más de 1300€. Casi mejor que se queden las cosas como están.

from Linux Adictos https://ift.tt/1EsJGPq
via IFTTT

WINE 7.22 llega preparando el camino para las Release Candidate de WINE 8.0 con casi 500 cambios

WINE 7.22

Ya lo avisamos la semana pasada. Aunque se podía esperar que lo que nos entregaron hace siete días fuera la última versión bisemanal antes de empezar con las Release Candidates, también era probable que no lo fuera. En años anteriores ha habido una x.22, y WineHQ ha lanzado hace unas horas WINE 7.22. Viendo la lista de novedades, esta sí tiene más pinta de que vaya a ser la última, dada la cantidad de cambios que se han introducido.

WINE 7.22 ha corregido 38 bugs, con una lista de cambios totales que sube hasta los 488. Sin lugar a dudas, eran muchos flecos para dejarlos pasar, y parece que WineHQ prefiere dejar las cosas en mejor forma antes de empezar con las Release Candidates de WINE 8.0. Entre los puntos destacados, esta semana se han incluido Thunks de 32 sobre 64 para Vulkan y OpenGL, la biblioteca OpenLDAP incluida y construida como PE, soporte para el procesador de impresión RAW en WinPrint, más progreso en la conversión del formato de impresión de tipos largos y el habitual punto de varias correcciones de errores. A continuación tenéis la lista con los 38 bugs que se han corregido en los últimos 15 días.

Lista de bugs corregidos en WINE 7.22

  • Musette se bloquea en winex11.
  • El instalador de TIDAL no puede lanzar el programa instalado en WINEPREFIX de 64 bits.
  • kernel32:change falla aleatoriamente (y raramente) en WINE.
  • nProtect Anti-Virus/Spyware 4.0 ‘TKPcFtCb64.sys’ falla en la función no implementada ‘ntoskrnl.exe.KeInitializeGuardedMutex’.
  • El instalador de Spark AR Studio no se inicia:Spark AR Studio no es compatible con esta versión de Windows. Por favor, actualice a Windows 10.
  • comctl32:¡¡¡Mescal falla los miércoles!!!.
  • Hemekonomi se cuelga al salir debido a un bloqueo entre loader_section y Win16 mutex.
  • vbscript: manejo incorrecto de codepage en Asc/Chr, causando fallos en las pruebas en la localización Hindi.
  • ntdll:threadpool – test_tp_instance() falla (raramente) en Windows 8+.
  • ntdll:threadpool – test_tp_multi_wait() falla (raramente) en WINE.
  • Syberia: el juego se bloquea con frecuencia.
  • urlmon:protocol – test_protocol_terminate() falla en Windows y WINE.
  • Aplicación compilada con MSVC 2022 ASan no se inicia, necesita QueryVirtualMemoryInformation.
  • USB Device Remover falla en la función no implementada mscoree.dll.StrongNameTokenFromAssembly.
  • Los sensores USB de Vernier no se pueden utilizar en WINE.
  • dlls falsos como OPENGL32.dll no se cargan cuando su lib unix es enlazada por LLVM lld.
  • opengl32:opengl falla en Debian 11 + GPU Intel.
  • Un cambio en el manejo de la memoria provoca un fallo en Framemaker 8.
  • Usar wine con el precargador personalizado ld-linux.so.2 de 32 bits, sin hacks.
  • vbscript no puede compilar si las expresiones con gte, lte, (=>, =<) invertidas.
  • La lectura inválida de O_WRONLY establece errno=EACCES en lugar de EBADF.
  • Gothic II: Night of the Raven (v2.7) no se inicia (fallo al cargar msdbi.dll).
  • vbscript no puede compilar ReDim con lista de variables.
  • vbscript falla al redimensionar el array original en la función cuando se le pasa byref.
  • vbscript falla al recuperar el array de propiedades por índice.
  • vbscript falla al devolver TypeName para VT_DISPATCH.
  • vkGetPhysicalDeviceSurfaceCapabilities2KHR pasa al controlador un handle VkSurfaceKHR no válido.
  • vbscript falla al compilar Else If cuando If está en la misma línea.
  • opengl32.dll no puede cargarse si win32u.so no se inicializa primero.
  • Pivot animator se ejecuta en assert.
  • crypt32:cert – testVerifyRevocation() utiliza un certificado obsoleto.
  • tools/makedep durante la compilación de wine-7.21 falla.
  • Build broken with Clang in MSVC mode due to OpenLDAP import using getopt.h.
  • ntlm_auth no se encontró o está obsoleto..
  • __unDName no soporta los modificadores ‘G’ y ‘H.
  • La ventana de VARA es negra cuando se lanza desde RMS Express.
  • Saints Row 2022 falla con la función no implementada KERNEL32.dll.SetProcessInformation.
  • La ejecución de cualquier cosa se cuelga al iniciarse

Pronto llegará WINE 8.0-rc1

WINE 7.22 está disponible desde este enlace. En la página de descargas hay información sobre cómo instalar esta y otras versiones en sistemas operativos como Debian y Ubuntu, pero también se puede instalar en Android y macOS.

La próxima versión será WINE 7.23, si deciden que es necesario seguir puliendo las cosas, o WINE 8.0-rc1, en el caso de que decidan que ya es buen momento para preparar el lanzamiento de la próxima versión estable. Se espera para el 9 de diciembre, y si empiezan con las Release Candidates los lanzamientos estarán separados por una semana, y no en dos como durante la actual fase del desarrollo.

from Linux Adictos https://ift.tt/FnOf47S
via IFTTT

Red Hat Enterprise Linux 9.1 llega con mejoras de seguridad, integración con Wayland y mas

Red Hat Enterprise Linux

Red Hat Enterprise Linux también conocido por sus siglas RHEL es una distribución comercial de GNU/Linux desarrollada por Red Hat

Red Hat dio a conocer hace poco el lanzamiento de su distribución de Linux, «Red Hat Enterprise Linux 9.1», versión en la cual la rama RHEL 9 continúa evolucionando con un proceso de desarrollo más abierto y se basa en la base del paquete CentOS Stream 9.

CentOS Stream se posiciona como un proyecto upstream para RHEL, lo que permite a terceros controlar la preparación de paquetes RHEL, proponer cambios e influir en las decisiones. De acuerdo con el ciclo de soporte de 10 años para la distribución, RHEL 9 se mantendrá hasta 2032.

Principales novedades de Red Hat Enterprise Linux 9.1

En esta nueva versión que se presenta, se destaca que se ha actualizado SELinux a la versión 3.4, en la que se ha mejorado el rendimiento del reetiquetado (relabel) debido a la paralelización de operaciones, se ha añadido la opción «-m» («–checksum«) a la utilidad semodule para obtener SHA256 hash de módulos, mcstrans se ha cambiado a la biblioteca PCRE2. Ademas de ello, se agregaron políticas de SELinux para proteger los servicios ksm, nm-priv-helper, rhcd, stalld, systemd-network-generator, targetclid y wg-quick.

Otra de las novedades que se presenta, es que se proporcionó la capacidad de usar el cliente Clevis (clevis-luks-systemd) para desbloquear automáticamente particiones de disco cifradas con LUKS y montadas en una etapa posterior del arranque, sin necesidad de usar el comando «systemctl enable clevis-luks-askpass.path«.

Se han ampliado las capacidades para preparar imágenes del sistema, que ahora admite la carga de imágenes en GCP (Google Cloud Platform), la colocación de la imagen directamente en el registro del contenedor, la configuración del tamaño de la partición /boot y el ajuste de parámetros (Blueprint) durante la generación de imágenes (por ejemplo, al agregar paquetes y crear usuarios).

Se agregó una utilidad «keylime» para la atestación (autenticación y monitoreo continuo de la integridad) de un sistema externo que utiliza la tecnología TPM (Trusted Platform Module), por ejemplo, para verificar la autenticidad de los dispositivos Edge e IoT ubicados en una ubicación no controlada donde es posible el acceso no autorizado.

SSSD agregó soporte para almacenar en caché solicitudes SID (por ejemplo, verificaciones GID/UID) en RAM, lo que hizo posible acelerar las operaciones de copia de una gran cantidad de archivos a través del servidor Samba.

En OpenSSH, el tamaño mínimo predeterminado para las claves RSA es de 2048 bits y las bibliotecas NSS ya no admiten claves RSA de menos de 1023 bits. El parámetro RequiredRSAsize se agregó a OpenSSH para establecer sus propios límites. Se agregó soporte para el método de intercambio de claves sntrup761x25519-sha512@openssh.com, que es resistente a los ataques en computadoras cuánticas.

El subsistema eBPF lleva las mejoras implementadas en los kernels Linux 5.15 y 5.16. Por ejemplo, para los programas BPF, la capacidad de consultar y procesar eventos de temporizador, la capacidad de obtener y establecer opciones de socket para setsockopt, soporte para llamar a las funciones del módulo del núcleo, un filtro de floración de estructura de almacenamiento de datos probabilísticos (mapa BPF) y la capacidad de Se han agregado etiquetas de vinculación a parámetros de función.

Tambien se destaca que se actualizó la implementación del protocolo MPTCP (MultiPath TCP), agregando soporte para respaldo de conexiones MPTCP a TCP simple y ofreciendo una API para administrar flujos MPTCP desde el espacio del usuario).

De los demás cambios que se destacan de esta nueva versión:

  • El conjunto de parches para sistemas en tiempo real utilizados en el kernel-rt se ha actualizado al estado correspondiente al kernel 5.15-rt.
  • En sistemas con procesadores ARM, AMD e Intel de 64 bits, la capacidad de cambiar la operación del modo en tiempo real en el kernel en tiempo de ejecución escribiendo el nombre del modo en el archivo.
  • La configuración del cargador de arranque GRUB se ha cambiado para ocultar el menú de arranque predeterminado, mostrando el menú si falla un arranque anterior.
  • Se ha agregado soporte para crear relojes de hardware virtual (PHC, relojes de hardware PTP) al controlador PTP (protocolo de tiempo de precisión).
  • Se agregó el comando modulesync que descarga paquetes RPM de los módulos y crea un repositorio en el directorio de trabajo con los metadatos necesarios para instalar paquetes de módulos.
  • NetworkManager implementa la traducción de perfiles de conexión del formato de configuración de ifcfg a un formato basado en el archivo de claves.
  • El controlador para los adaptadores Ethernet Intel E800 es compatible con los protocolos iWARP y RoCE.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

Descargar obtener

Para los interesados y que cuenten con acceso al portal de clientes de Red Hat, debe saber que esta versión está diseñada para las arquitecturas x86_64, s390x (IBM System z), ppc64le y Aarch64 (ARM64). Las fuentes de los paquetes de Red Hat Enterprise Linux 9 rpm se encuentran en el repositorio CentOS Git.

Las imágenes de instalación preparadas están disponibles para los usuarios registrados del Portal del cliente de Red Hat (también puede usar imágenes iso de CentOS Stream 9 para evaluar la funcionalidad).

from Linux Adictos https://ift.tt/DlYRXZp
via IFTTT

Cinnamon 5.6 ya fue liberado y llega con grandes mejoras

cinnamon

Cinnamon es un entorno de escritorio basado en GNOME 3. Originalmente, es una bifurcación de GNOME Shell

Luego de 6 meses de desarrollo se dio a conocer el lanzamiento de la nueva versión del popular entorno de escritorio Cinnamon 5.6, dentro del cual la comunidad de desarrolladores de la distribución Linux Mint está desarrollando un fork de GNOME Shell, el administrador de archivos Nautilus y el administrador de ventanas Mutter.

Esta nueva versión de Cinnamon 5.6 llega con una serie de mejoras bastante interesantes que mejoran el flujo de trabajo del usuario y la experiencia general del usuario del entorno de escritorio.

Principales novedades de Cinnamon 5.6

En esta nueva versión que se presenta, podremos encontrar que se ha rediseñado el código para eliminar aplicaciones del menú principal: si los derechos del usuario actual son suficientes para eliminarlas, ya no se requiere la contraseña de administrador. Por ejemplo, sin ingresar una contraseña, ahora el usuario puede eliminar programas Flatpak o accesos directos a aplicaciones locales.

Otro cambio que se destaca de esta nueva versión de Cinnamon 5.6, es que se propone el subprograma de la barra de la esquina, que se encuentra en el lado derecho del panel y reemplazó al subprograma show-desktop, en lugar del cual ahora hay un separador entre el botón de menú y la lista de tareas.

Clement Lefebvre explica que:

“Esta es una función que se implementó en Windows. Mientras que la barra de la esquina es menos perceptible/detectable que el subprograma show-desktop, es más fácil de usar cuando sabes que está ahí. Ocupa la esquina de la pantalla para que puedas llegar rápidamente sin apuntar y con un movimiento rápido del mouse”.

El nuevo subprograma permite vincular diferentes acciones a diferentes pulsaciones de botones del mouse, como mostrar el contenido de un escritorio sin ventanas, mostrar escritorios o llamar a interfaces para cambiar entre ventanas y escritorios virtuales.  La ubicación en la esquina de la pantalla facilita la colocación del puntero del mouse en el subprograma. El applet también permite colocar rápidamente archivos en el escritorio, sin importar cuántas ventanas estén abiertas, simplemente arrastrando y soltando los archivos necesarios en el área del applet.

Otra característica nueva en Cinnamon 5.6 es la implementacion en el panel de control que permite configurar el tiempo de visualización de las notificaciones. De hecho, el usuario podrá elegir entre mantener la notificación en pantalla durante varios segundos o hacerla desaparecer al poco tiempo de mostrarse.

En Cinnamon 5.6 también llegaron los nuevos atajos de teclado para mover automáticamente una ventana o una aplicación en el monitor arriba, o Super+Shift+Flecha Arriba, o debajo, Super+Shift+Flecha Abajo, dentro de configuraciones multimonitor.

De forma predeterminada, los íconos «Inicio», «Computadora», «Papelera» y «Red» están ocultos en el escritorio (puede recuperarlos a través de la configuración). El ícono «Inicio» ha sido reemplazado por un botón en el panel y una sección de favoritos en el menú principal, mientras que los íconos «Computadora», «Papelera» y «Red» rara vez se usan y se puede acceder rápidamente a través del administrador de archivos. Las unidades montadas y los archivos ubicados en el directorio ~/Desktop se muestran en el escritorio como antes.

En el administrador de archivos de Nemo en el modo de vista de lista de archivos con íconos mostrados, ahora solo el nombre está resaltado para los archivos seleccionados y el ícono permanece como está.

De los demás cambios que se destacan de esta nueva versión:

  • Los iconos que representan el escritorio ahora se giran verticalmente.
  • Synaptic y el administrador de actualizaciones se movieron para usar pkexec para recordar la contraseña ingresada, lo que, al realizar múltiples operaciones, permite solicitar la contraseña solo una vez.
  • Se agregó la capacidad de fijar la posición de los escritorios.
  • En el menú contextual que se muestra al hacer clic derecho en el escritorio, se ha agregado un elemento para ir a la configuración de pantalla.

Finalmente cabe mencionar que esta nueva versión de Cinnamon 5.6 estará llegando en la próxima versión de Linux Mint 21.1 que se espera que llegue a finales de diciembre.

En cuanto a los que esten interesados en poder probar el entorno, deben saber que Cinnamon 5.6.1 ya se puede probar con Arch Linux, Fedora, Mageia Cauldron, así como con Manjaro Testing y Unstable.

Si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/gaSU72z
via IFTTT