
Con una mezcla de entusiasmo y certeza, el actual campeón mundial Lando Norris dejó claro que McLaren, pese a avanzar, aún no está listo para disputar la victoria en el sprint de Zandvoort. Sus palabras resonaron como un diagnóstico franco: debilidad de baja velocidad y una necesidad imperiosa de afinar cada fracción de rendimiento para acercarse a los favoritos. McLaren llegó al circuito junto a la playa con un paquete de mejoras centrado en la parte trasera del coche, destacando un nuevo conjunto de ala trasera, una evolución diseñada para consolidar los avances obtenidos con las mejoras que lograron un triunfo en Hungría. Este paso atrás para analizar y ajustar parece estar en sintonía con la filosofía de la escudería: progresar de forma constante, aunque cada curva de clasificación y cada tramo del sprint exijan una precisión milimétrica. En la primera lectura, el mensaje de Norris es claro: el rendimiento actual no alcanza para soñar con la gloria en una prueba que exige máxima eficiencia en todos los frentes. Así, McLaren apuesta por un desarrollo continuo, confiando en que la combinación de la nueva ala trasera y las mejoras previas pueda cerrar la brecha con el rendimiento líder. Mientras tanto, el equipo mantiene la expectativa de una mejora sostenida a lo largo del fin de semana y, por qué no, una oportunidad para demostrar que el crecimiento no es solo teórico, sino tangible en la pista. Mantente atento a cada sesión, porque con cada giro la historia podría cambiar y el equipo podría acercarse a la meta que hoy parece todavía fuera de alcance.
from Motorsport.com – Formula 1 – Stories https://ift.tt/D4BmtLY
via IFTTT IA
Daily Archives: August 22, 2026
Guía Completa para Ver Springboks vs All Blacks: Transmisión, VPN y Noticias del Equipo
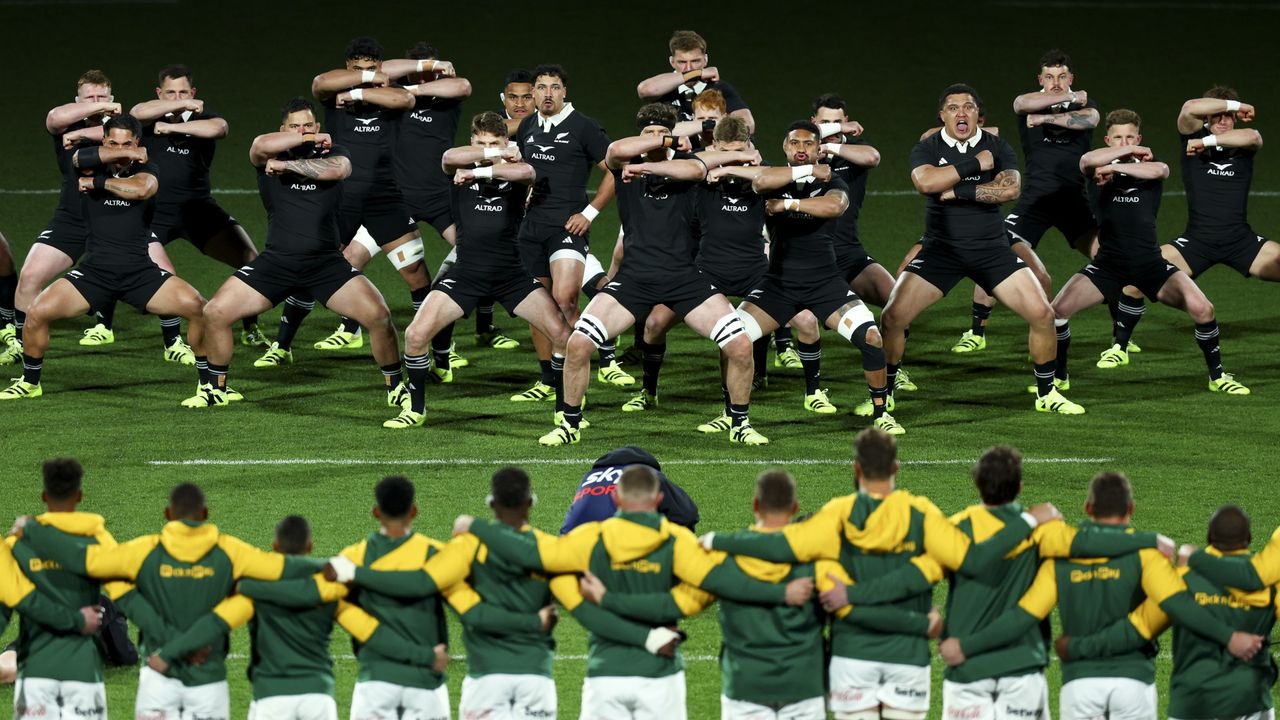
Este artículo ofrece una visión profesional sobre el enfrentamiento entre Springboks y All Blacks, incluyendo opciones para ver el partido, orientación sobre el uso de VPN y un resumen de las noticias del equipo. A continuación encontrarás información práctica para fans en diversas regiones y un análisis útil para comprender el contexto y las alineaciones.
Cómo ver Springboks vs All Blacks gratis y en vivo
- Watch Springboks vs All Blacks FREE en RugbyPass TV (EE. UU.).
- También disponible gratis en ThreeNow en Nueva Zelanda (domingos, tape-delayed).
- Una opción para ver desde el exterior es usar una VPN para simular que estás en casa y acceder a tu servicio habitual.
Ventajas y detalles de la VPN para streaming
Una VPN permite que tu dispositivo parezca estar en tu país de origen, desbloqueando servicios de streaming habituales. Recomendamos Surfshark como opción con descuentos actuales y funciones para desbloquear RugbyPass TV y otros catálogos internacionales. Ten en cuenta los términos de cada servicio y utiliza estas herramientas para fines legales y Recreacionales permitidos.
Detalles de horarios por región
El primer Test entre Springboks y All Blacks se disputará en Ellis Park y contará con diferentes ventanas según la región. A continuación, un resumen de los horarios relevantes:
- Johannesburgo (SAST): 17:10
- Horarios en Estados Unidos: 11:10 ET / 08:10 PT
- Reino Unido: 16:10 BST
- Australia/Nueva Zelanda: madrugada del domingo local
Resumen táctico y noticias del equipo
El anuncio de alineaciones destaca a Pieter-Steph du Toit asumiendo la capitanía, con la ausencia de Siya Kolisi y Ox Nche debido a lesiones. El plantel sudafricano mantiene su estatura como una de las mejores del juego, incluso sin su capitán titular.
En Nueva Zelanda, Ardie Savea regresa al XV inicial tras haber descansado en los amistosos, junto con Will Jordan. Cam Roigard y Damian McKenzie también han recibido el visto bueno para iniciar el encuentro inaugural.
Guía regional: opciones para ver en EE. UU., Reino Unido, Australia, Nueva Zelanda y Canadá
Estados Unidos
Transmisiones en vivo disponibles para ver gratis a través de RugbyPass TV. Además, hay alternativas mediante servicios locales y VPN para acceder a contenidos internacionales.
Reino Unido
La cobertura está disponible por Sky Sports Action, con paquetes que varían según si ya eres suscriptor o no. También disponible mediante NOW Sports para quienes tengan suscripción a Sky Sports.
Australia
Stan Sport transmite el partido. Stan Sport tiene un coste adicional sobre la suscripción de Stan. Si no estás en Australia, una VPN puede ayudarte a ver la acción como si estuvieras en casa.
Nueva Zelanda
Sky Sport NZ ofrece la transmisión. También hay opción de Sky Sport Now para ver por streaming. ThreeNow ofrece una replay gratuita, ideal para quienes quieran ver el partido en diferido.
Canadá
Premier Sports es la opción local para ver el encuentro. Existen distintos planes mensuales o anuales para acceder a la cobertura completa del torneo.
Preguntas frecuentes (schema breve)
¿A qué hora empieza Springboks vs All Blacks?
La hora oficial de inicio es 17:10 SAST en Johannesburgo, lo que corresponde a 11:10 ET / 08:10 PT en EE. UU. (y 4:10 pm BST en el Reino Unido).
¿Puedo ver Springboks vs All Blacks en mi móvil?
Sí. Muchos broadcasters ofrecen apps móviles o versiones web adaptadas. RugbyPass TV, por ejemplo, dispone de app dedicada.
¿Qué ocurre si estoy fuera de mi país?
Utiliza una VPN para acceder a tu suscripción desde el extranjero, respetando los términos del servicio y la legalidad vigente en cada región.
Nota: Este artículo revisa herramientas y opciones de acceso para fines recreativos y legales. No se apoyan usos ilegales ni piratería. La información puede cambiar; verifica los enlaces y tarifas actuales antes de suscribirte o comprar un servicio.
from Latest from TechRadar https://ift.tt/Hmsfyw5
via IFTTT IA
Mi instalación solar completa en Escocia: motivos para una batería y paneles, y dónde encaja el plug-in solar
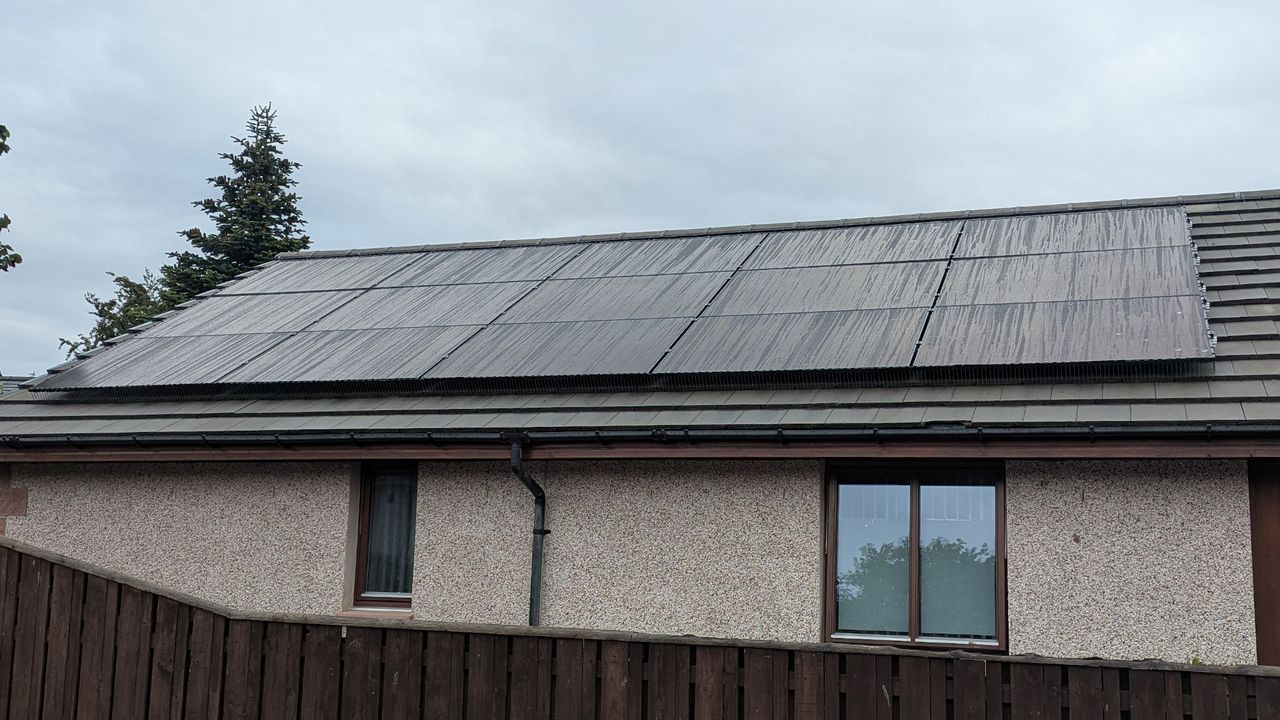
Recientemente puse en marcha mi instalación solar completa en Escocia, y aunque es temprano, quiero compartir mis conclusiones iniciales y el razonamiento detrás de optar por un sistema con paneles en la azotea, batería y gateway. También comento por qué el enfoque de plug-in solar puede ser adecuado para otros casos, y cómo se compara con una instalación completa.
La decisión de ir a por un sistema integral no fue impulsiva. Es una inversión considerable para un propietario, y la lógica de mi elección se apoya en varios factores: permanencia en la vivienda a largo plazo, la posibilidad de operar la casa fuera de la red en caso de emergencias y, por supuesto, el impacto ambiental positivo. En mi caso, planeo quedarme entre 10 y 15 años, con la expectativa de que, hacia el final, la generación y exportación de electricidad cubran los costos y, en última instancia, se trate prácticamente de electricidad gratuita.
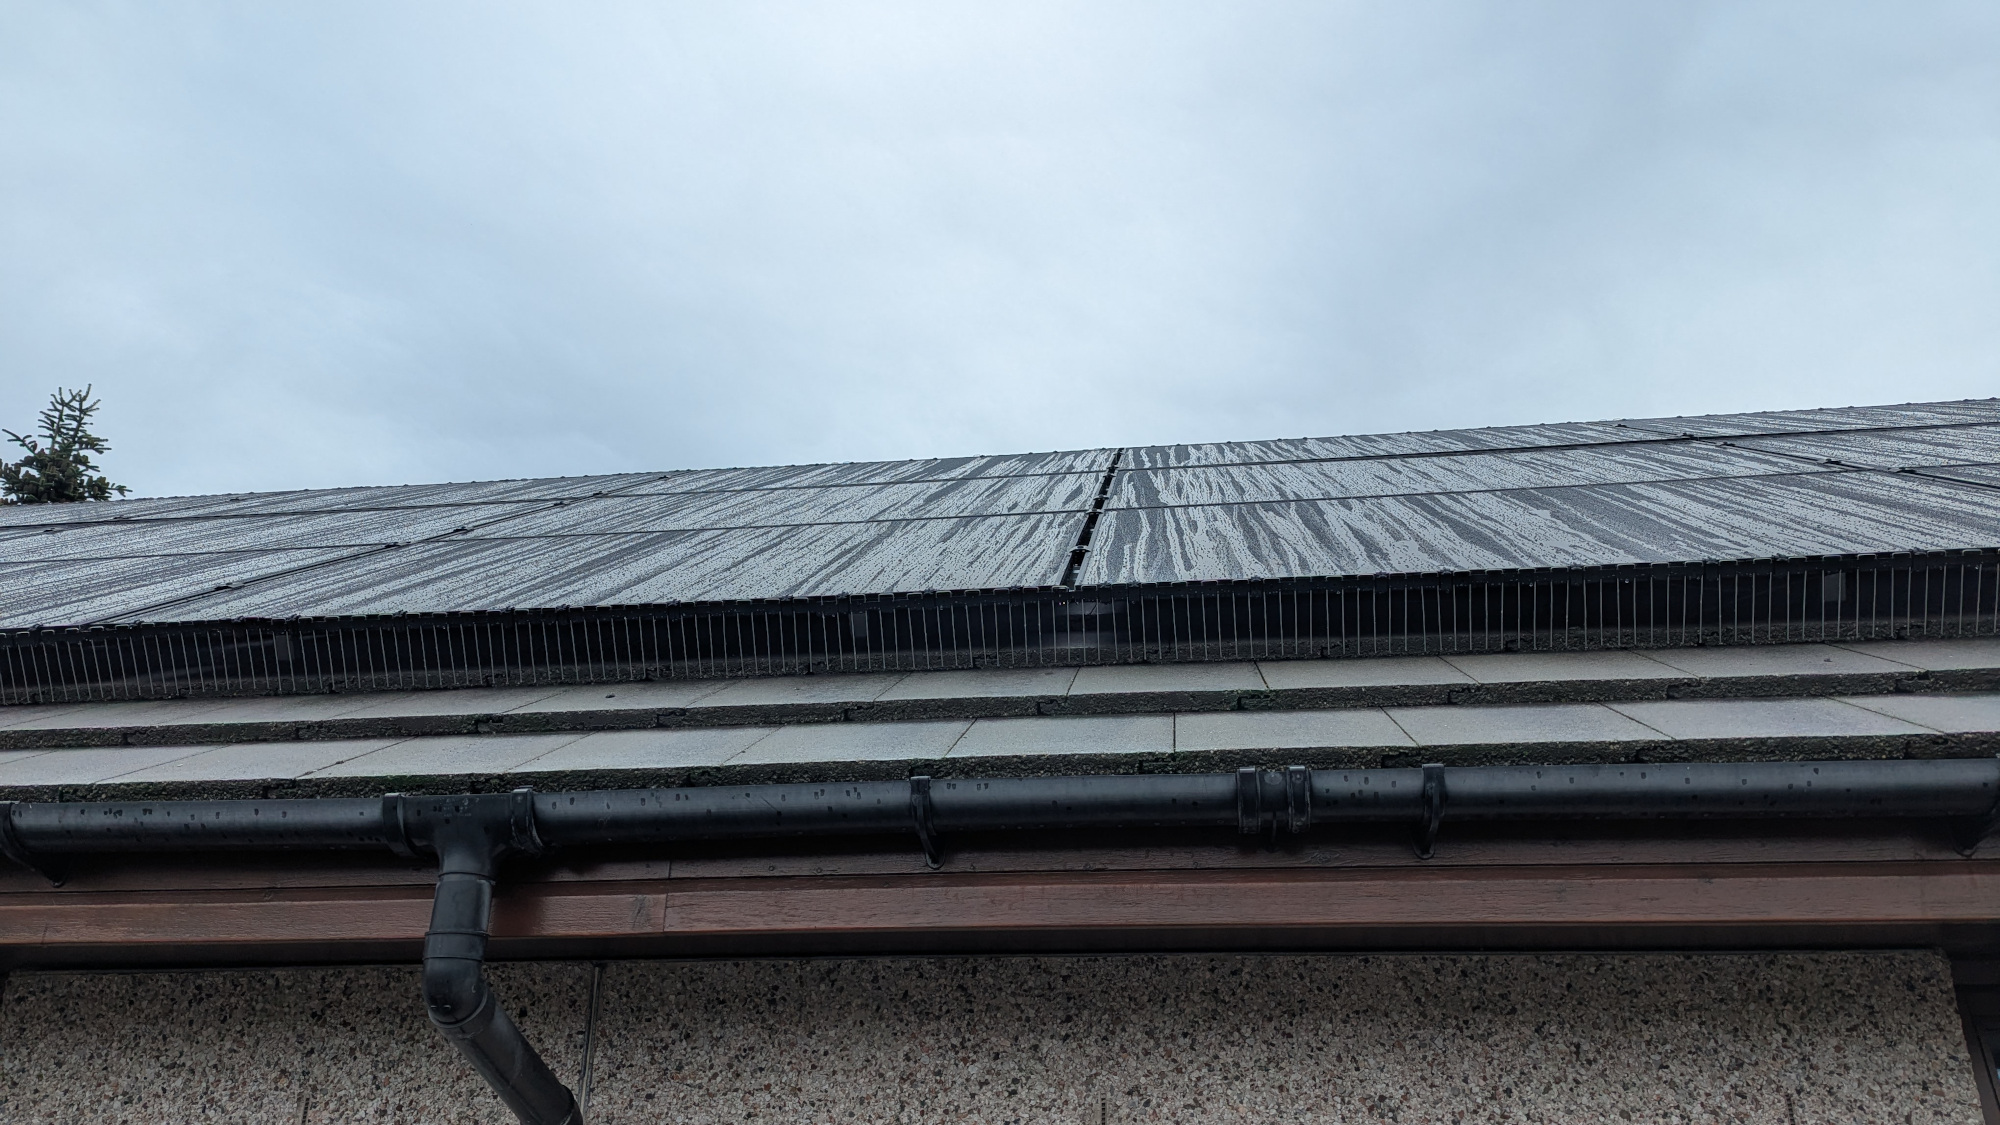
Un aspecto clave es la idoneidad de mi casa para una instalación de este tipo: tejado casi al sur y sin sombras, lo que facilita una producción óptima. El objetivo es permanecer en la vivienda a largo plazo, lo que mejora la economía de la inversión a través de ahorros en la factura eléctrica y ingresos por exportación de energía sobrante.
En cuanto al costo, la experiencia hasta ahora sugiere un ahorro cercano a £500 al año en la factura eléctrica y alrededor de £400 en ingresos por exportación, sumando aproximadamente £900 anuales en beneficio neto. Aunque es una estimación inicial, ilustra el tipo de retorno que se puede esperar con un sistema completo y bien dimensionado.
Un hallazgo sorprendente es el rendimiento en días nublados: incluso con nubes densas, es posible alcanzar 1–2 kWh, suficiente para cubrir la demanda base de la vivienda. Esto refuerza la idea de que las modernas celdas funcionan bien bajo condiciones variables, no solo en días soleados.
1. Permanecer en un techo orientado al sur
La decisión de instalar un conjunto completo (paneles, batería y gateway) está estrechamente ligada a la posibilidad de vivir en la casa a largo plazo. Un techo orientado al sur sin sombreado facilita la generación de energía y, a largo plazo, la inversión se justifica por la reducción de la factura eléctrica y la venta de excedentes.
«Fue un momento muy gratificante ver que, al cortar la corriente principal, la casa siguió funcionando con la energía solar y la batería, sin parpadeos».
Además, la instalación con un gateway que permite operar en modo aislado garantiza que la casa permanezca en marcha incluso ante un corte de suministro, algo que resulta especialmente valioso cuando el trabajo desde casa depende de la electricidad estable.
El gateway añadió aproximadamente un 10% al coste total, pero se considera una inversión razonable para la seguridad y la continuidad operativa.
2. Factor de trabajar desde casa
Ambos cónyuges trabajamos desde casa, y la capacidad de operar fuera de la red eléctrica (isla) es determinante para nuestra productividad. Con el sistema completo, la casa puede funcionar de forma autónoma mediante la energía solar almacenada en la batería, incluso durante fallos de suministro eléctrico. Sin el gateway, la instalación solar se desconectaría ante un corte por seguridad.
Durante la prueba, encendimos todas las luces del salón y la vivienda siguió funcionando sin interrupciones. Aunque algunos puedan considerar teórica la idea de un fallo en la red, esta configuración ofrece una especie de “seguro” energético para la vida diaria y el teletrabajo.
3. Beneficios ambientales
Más allá de los ahorros, hay un componente ambiental claro: contribuir a la adopción de energías renovables y reducir la dependencia de combustibles fósiles. También consideramos futuros pasos como la posibilidad de cargar un coche eléctrico desde casa, o incluso explorar un vehículo recreativo impulsado por energía solar.
Plug-in solar tiene su lugar
Es importante reconocer que el plug-in solar es una alternativa válida para ciertos escenarios. Para inquilinos, propietarios con restricciones de techo o presupuesto limitado, un sistema plug-in ofrece una vía de acceso a ahorros de electricidad sin la gran inversión de una instalación completa. Generalmente, el periodo de recuperación de la inversión se sitúa entre tres y cinco años, y la posibilidad de llevar el sistema al alquilar la vivienda añade flexibilidad.
Un límite actual es la imposibilidad de conectar baterías a estos kits plug-in de forma legal sin instalación profesional, lo cual limita el uso de almacenamiento y la exportación de excedentes. Aun así, es plausible que estas regulaciones se flexibilicen en el futuro, ampliando las opciones de energía distribuida.
En el Reino Unido, la legalización de los kits plug-in a partir del 27 de agosto abre un abanico de ofertas, con kits disponibles que cumplen las regulaciones gubernamentales. Fuera del Reino Unido, en países como Alemania y otras regiones de Europa, ya existe adopción y evidencia de que estas soluciones están ganando tracción. Cada enfoque tiene sus ventajas y desventajas, y la elección depende de las circunstancias individuales.
En resumen, mi experiencia muestra que una instalación completa de paneles, batería y gateway puede ofrecer seguridad energética, independencia relativa ante interrupciones y beneficios ambientales, especialmente para quienes planean permanecer en su vivienda a largo plazo. Para otros, el plug-in solar representa una opción razonable con un retorno de la inversión más rápido y mayor facilidad de implementación.
from Latest from TechRadar https://ift.tt/1qSXOl3
via IFTTT IA
Ordnance Survey: Inteligencia Artificial, Infraestructura y la Evolución de un Monumento Nacional
La Ordnance Survey (OS) nació en 1791 como un brazo del ejército británico y, con el tiempo, se ha convertido en una de las instituciones más venerables del país. Sus mapas con respaldo naranja, plegables y detallados, han sido parte inseparable de las excursiones familiares y de la memoria colectiva de la exploración al aire libre.
En la era de los smartphones y la geolocalización satelital, la OS ha redefinido su papel, evolucionando hacia una pieza clave de la infraestructura nacional. Este tránsito tiene implicaciones de largo alcance que van más allá de la cartografía tradicional y, en la actualidad, se acompaña de una interacción cada vez más constante con la inteligencia artificial (IA).
Para entender qué significa esta transformación, dialogué con la OS sobre su visión, sus desafíos y las oportunidades que se abren al servicio de la nación.
Automatización con IA
“La empresa ha sido, desde el primer día, un negocio de tecnología”, afirma Nick Bolton, CEO de la OS, recordando los días de los teodolitos y las cadenas, herramientas que se perfeccionaban para superar a los competidores europeos y, en última instancia, para aportar mapas mejores.
Bolton subraya que la OS ha contado históricamente con tecnología para optimizar sus procesos, iniciando la transformación en los años setenta con plotters y digitizers para escanear mapas en papel, técnicas que permitían imprimir de maneras cada vez más avanzadas.
La versión moderna de la OS es notablemente más técnica. Con una trayectoria en visión por computadora, Bolton destaca que la organización ha utilizado IA durante más de una década. Todo comenzó con la extracción automática de características a partir de imágenes aéreas, ya que la OS escanea el país cada tres años. Este tipo de datos de alta resolución resulta idóneo para entrenar redes neuronales.
“Estamos en el extremo superior del mercado”, señala, “muchos creen que la IA se asocia con grandes modelos de lenguaje y redes transformadoras; sin embargo, la IA ya lleva mucho tiempo entre nosotros”.
“Vemos la IA en el marco de la automatización —no como mera sustitución de empleo— y, con la IA generativa, conversar en lenguaje natural es otra área obvia para aplicar IA”.
La IA orientada a la acción —la llamada IA agentiva— es un interés mayor para la OS, que busca poner a disposición de socios tanto del sector público como privado su vasto repositorio de conocimiento y datos.
“Hemos recibido preguntas sobre ello durante mucho tiempo”, indica Bolton. “Debemos asegurarnos de que, cuando hagamos algo con IA, mantengamos lo que nos ha hecho grandes en el pasado: ser autorizados, seguros y confiables. Esas cualidades no pueden desaparecer en la era de la IA, así como estuvieron presentes en 1791”.
La seguridad de acceso es otra consideración crucial. La OS ha lanzado su AI Charter para demostrar la importancia de este aspecto. Aun así, el uso de IA avanza de forma orgánica: es un proceso gradual que requiere confianza en los resultados basados en datos. Bolton enfatiza que debe haber una verificación humana hasta que pueda lograrse una confianza suficiente en la salida, asegurando que cada decisión o insight pueda rastrearse hasta un conjunto concreto de datos.
“Siempre habrá una necesidad de revisión humana hasta que la confianza alcance un nivel adecuado”, afirma. “Cambiar la forma en que producimos y atribuimos nuestros datos es esencial para avanzar”.
“Todo ocurre en algún lugar”
Los datos de la OS ya alimentan una amplia gama de casos de uso: agencias gubernamentales, redes de servicios públicos y empresas de construcción figuran entre los beneficiarios. Bolton recalca que el objetivo es facilitar la mayor cantidad de respuestas posible, subrayando que “la localización es la forma más evidente de conectar todos los datos”.
El equipo utiliza la idea de que todo ocurre en algún lugar para enfatizar que la ubicación es una tecnología de propósito general, comparable a un semiconductores o al neumático; su alcance es tan amplio que no se pretende poseer toda la pila tecnológica, sino centrarse en la misión: crear el mejor conjunto de datos y colaborar con otros para integrarlo en múltiples soluciones.
Las perspectivas geográficas y de insights de ubicación son “ampliamente aplicables” y “universales”. Cada vez que alguien pregunta por el “dónde”, la geografía y la ingeniería resultan relevantes para la sociedad británica.
Desde la óptica de Bolton, el Reino Unido dispone de un recurso excepcional en la OS para datos, y una capacidad de software robusta apoyada por proveedores especializados. En un ecosistema con múltiples actores y preguntas de tipo ‘dónde’, la OS no busca cubrir todo, sino colaborar con una serie de socios para incorporar sus datos en numerosas soluciones.
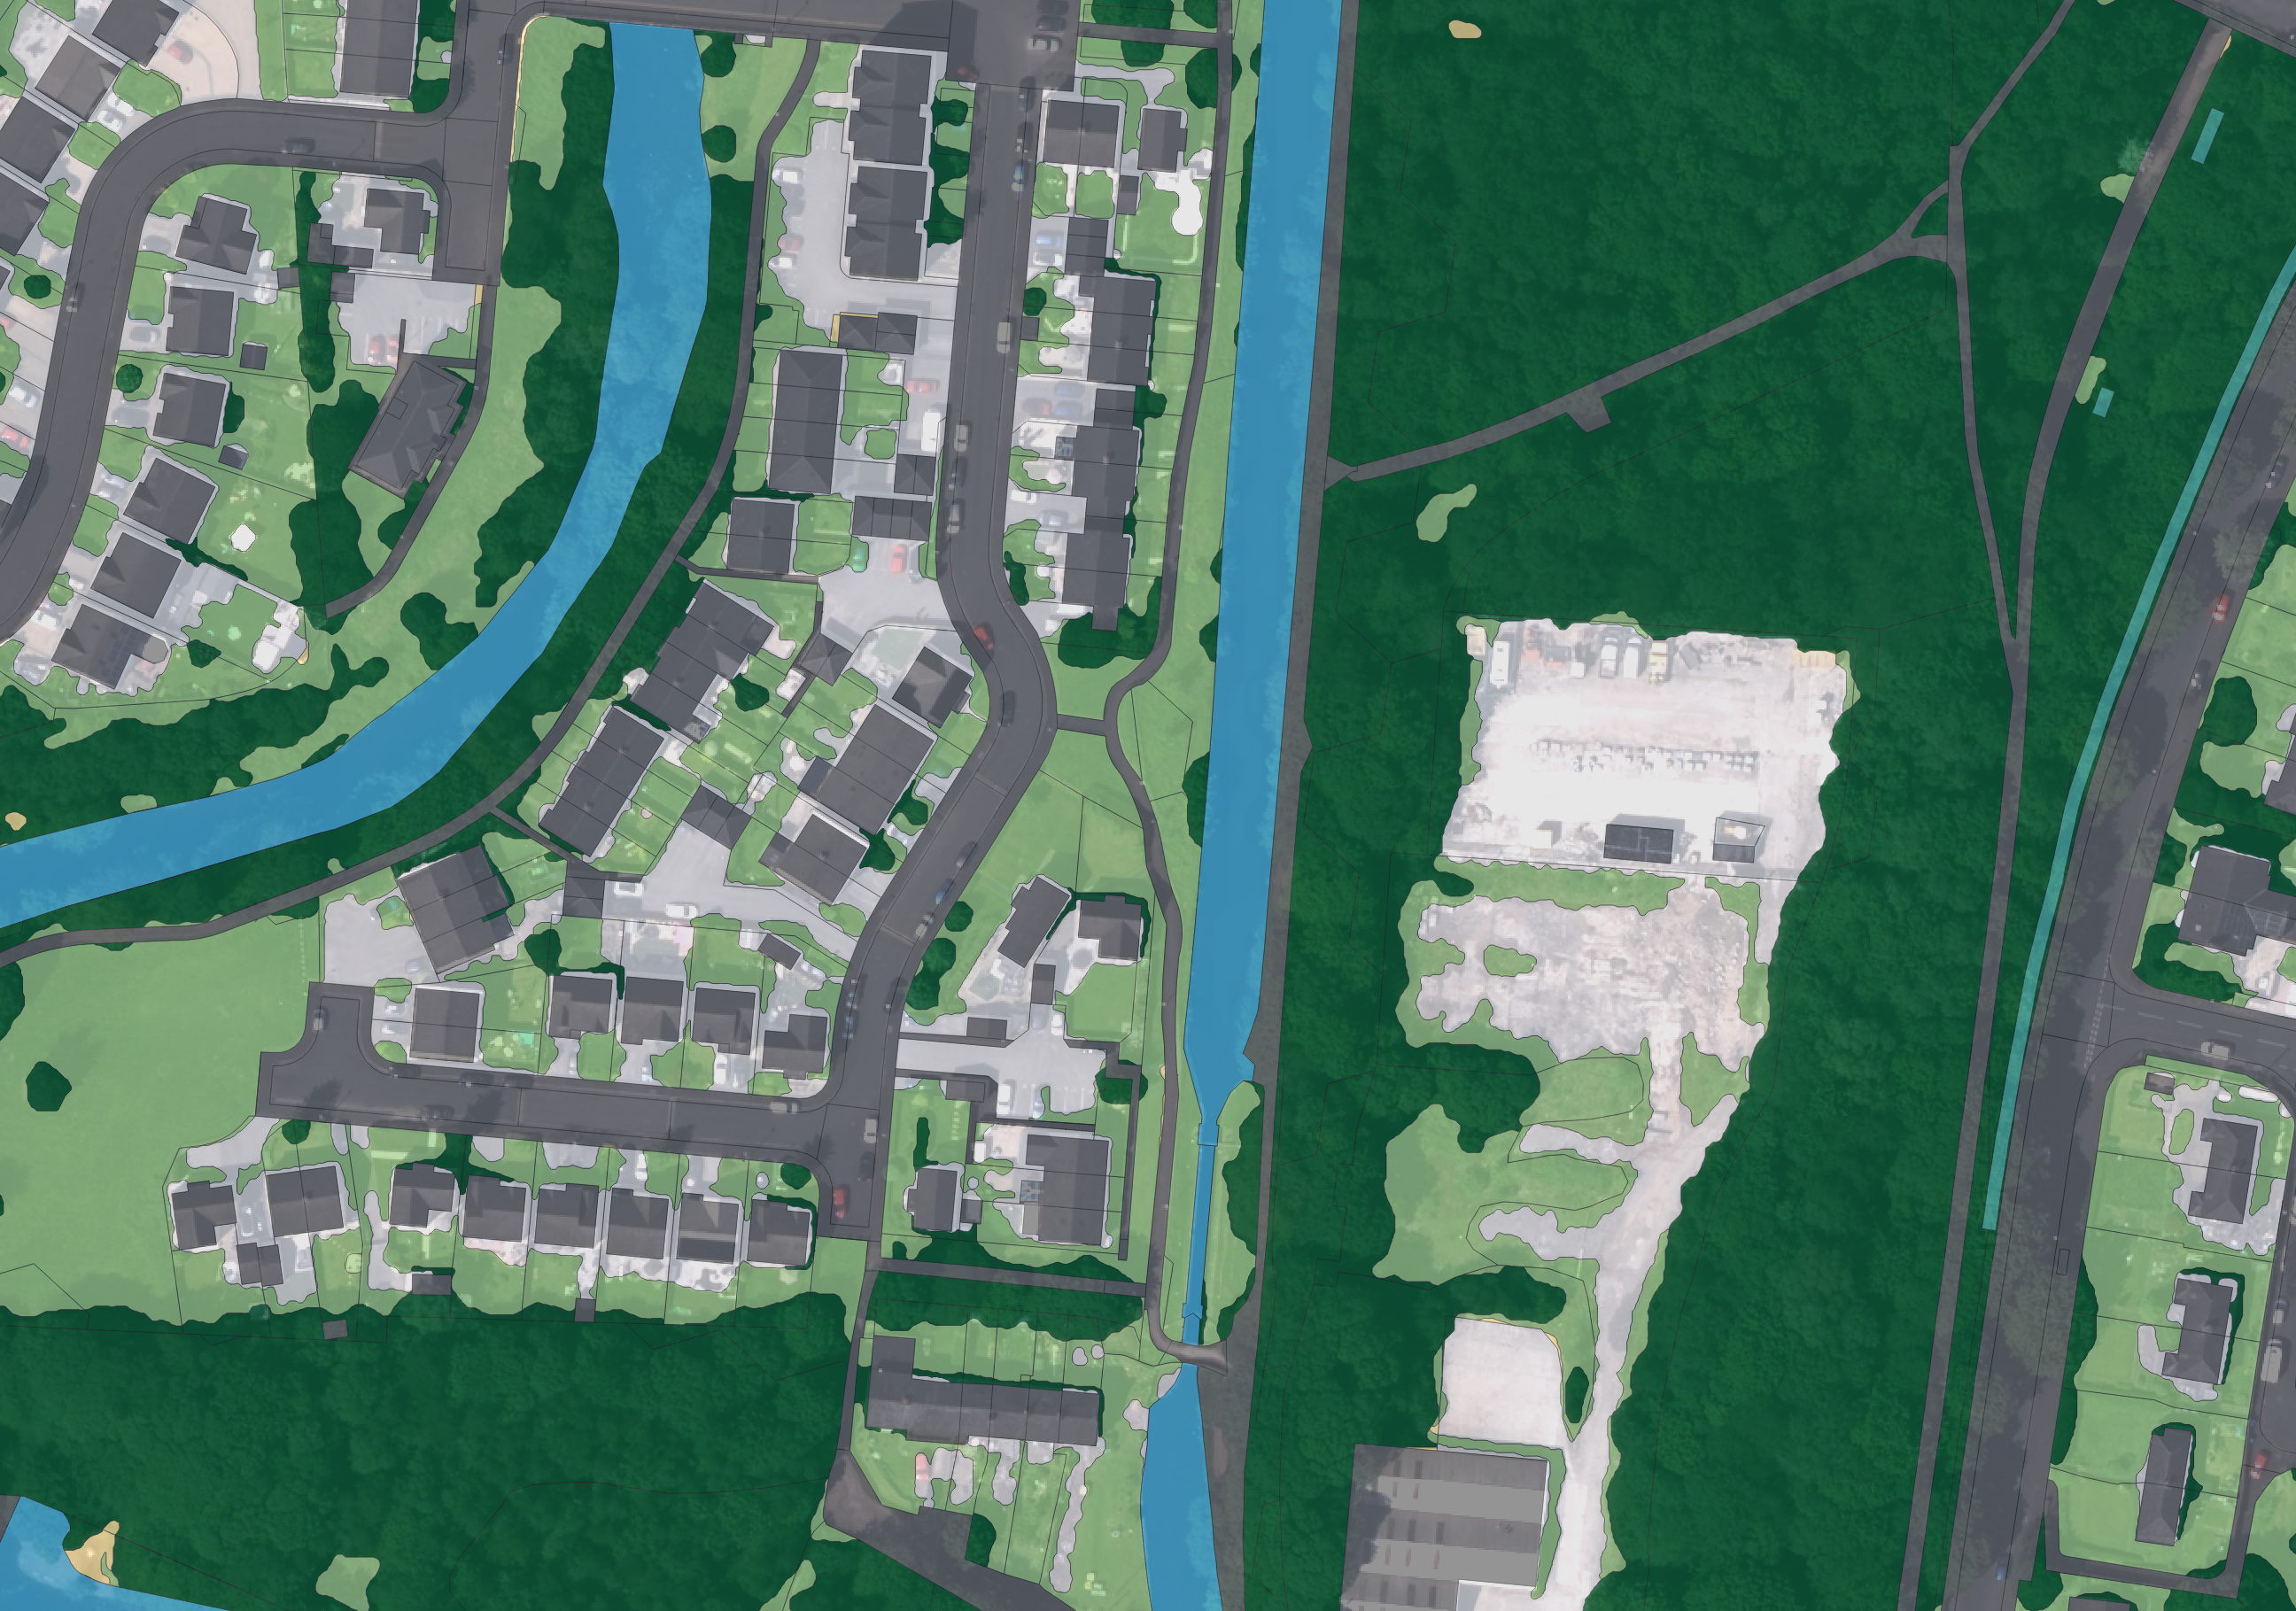
Un ejemplo práctico ilustra el valor de la OS: un comprador de vivienda puede verificar que no se esté construyendo una torre de radio en su jardín, mientras que un prestamista hipotecario evalúa riesgos de inundaciones u otros peligros para asegurar una buena rentabilidad. Además, la OS colabora con organismos nacionales como la Office for National Statistics y HM Land Registry, así como con el National Underground Asset Register (NUAR), que supervisa la red de infraestructuras subterráneas del país.
Bolton señala que el entorno construido es, por definición, una colaboración entre lo público y lo privado. En ese marco, la OS ofrece datos a entidades como Santander o Sainsbury’s, y asesora a empresas de instalación de paneles solares sobre zonas adecuadas para futuras implementaciones, a la vez que colabora con el Met Office para reforzar la respuesta gubernamental ante incendios forestales, combinando datos meteorológicos con información de ubicaciones de áreas boscosas y de infraestructuras críticas susceptibles de verse afectadas.
“ Insights especializados”
La OS ha cambiado mucho desde sus inicios en el siglo XVIII, pero Bolton subraya su compromiso con democratizar el acceso a sus “insights especiales”, que han migrado de la esfera militar hacia la infraestructura nacional.
“Si miras nuestra organización, parece una empresa tecnológica”, comenta Bolton, “pero no siempre fue así; ese es el viaje que debemos realizar”.
Para atender las necesidades de un abanico tan amplio de casos, el camino pasa por fortalecer la colaboración con socios, y la OS también busca que sus datos cuenten con la aprobación y la confianza necesarias para ser consumidos con tranquilidad en múltiples soluciones.
“Siempre estamos buscando una fábrica más eficiente”, concluye, distinguiendo entre IA orientada a productos y productividad. “¿Cómo aseguramos que las ganancias de eficiencia se traduzcan en más alcance y impacto? Hemos hecho eso antes, y queremos hacerlo aún mejor, para ir más lejos”.
“No creo que eso vaya a cambiar nunca, de la misma manera que seguimos ofreciendo guías útiles junto a mapas y una aplicación móvil”.
from Latest from TechRadar https://ift.tt/3BMWZbr
via IFTTT IA
Guía completa para ver Everton vs Crystal Palace: horarios, opciones de streaming y uso de VPN
- Everton vs Crystal Palace: Hoy (sábado, 22 de agosto) a las 10:00 ET / 15:00 BST / 00:00 AEST (domingo)
- Transmisión en USA Network (EE. UU.) / Stan Sport (AU)
- Desbloquea tu streaming con NordVPN (prueba 100% gratis)
El live stream de hoy entre Everton y Crystal Palace reúne a un entrenador con 754 partidos de Premier League frente a un técnico que debuta en la competición. Everton, dirigido por David Moyes, buscará dejar atrás una recta final de temporada con pocos triunfos y menos conflicto europeo. En el mercado estival, los Toffees han incorporado talentos como Merlin Rohl, Christian Norgaard y Hayden Hackney, además de Brennan Johnson, que podría enfrentarse a su antiguo club tras su llegada desde Palace.
Palace, ahora bajo la dirección de Pierre Sage, se estrena en el club con un proyecto que incluye su primera campaña en la Europa League. Las incorporaciones estivales de las Águilas incluyen a Dwight McNeil, Anan Khalaili, Oscar Mingueza y Takehiro Tomiyasu, reforzando un plantel ambicioso para la nueva temporada.
Guía dedicada para ver Everton vs Crystal Palace en vivo y desde cualquier lugar en este inicio de la temporada de la Premier League.
¿Se puede ver Everton vs Crystal Palace gratis?
El encuentro no está disponible de forma gratuita en todas las regiones, pero sí existe la posibilidad de ver la transmisión sin coste en EE. UU a través de pruebas gratuitas de servicios como YouTube TV, Hulu Live TV y DirecTV, que ofrecen canales con USA Network. Si no estás en EE. UU., NordVPN permite desbloquear la señal de USA Network para ver el partido.
¿No estás en EE. UU.? Utiliza NordVPN para acceder a tu stream de USA Network y ver el partido; más detalles a continuación.
Usa una VPN para ver Everton vs Crystal Palace desde cualquier lugar
Una VPN te permite hacer que tu dispositivo parezca estar en tu país de origen, desbloqueando servicios habituales de streaming. Nuestra recomendación actual es NordVPN, que ofrece gran rendimiento y descuentos.
NordVPN Mega Deal: Get 75% Off + 3 Months Free
🥇 El mejor servicio VPN del mundo
🙌 Rápido, seguro y fácil de usar
💰3 meses extra gratis
📺 Transmite Everton vs Crystal PalaceVer oferta
Es muy sencillo usar una VPN para ver Everton vs Crystal Palace.
1. Instala la VPN de tu elección. Como indicamos, NordVPN es nuestra favorita.
2. Elige la ubicación a la que quieres conectarte. Si quieres la transmisión de USA Network, selecciona United States.
3. Siéntate y disfruta. Dirígete a YouTube TV y busca Everton vs Crystal Palace.
Cómo ver Everton vs Crystal Palace en vivo en EE. UU.
Everton vs Crystal Palace se transmitirá en USA Network en EE. UU. USA Network forma parte de NBC Universal, que posee los derechos de la Premier League en ese país.
Como se mencionó, YouTube TV, Hulu Live TV y DirecTV ofrecen USA Network con opciones de prueba gratuitas, mientras que Sling Blue también incluye USA Network y NBC.
¿No estás en EE. UU. para este choque? Usa <strong NordVPN para desbloquear tu stream de USA Network y ver Everton vs Crystal Palace.
Cómo ver Everton vs Crystal Palace en vivo en el Reino Unido
Everton vs Crystal Palace no se emitirá en TV en el Reino Unido debido al blackout de las 15:00 en sábado. Sin embargo, puedes ver el partido mediante NordVPN para conectarte a otros mercados.
¿Estás de viaje en el Reino Unido? Utiliza NordVPN para acceder a la transmisión de tu plataforma habitual.
Cómo ver Everton vs Crystal Palace en vivo en Canadá
Fubo es el socio de transmisión de la Premier League en Canadá y ofrece cobertura en vivo de Everton vs Crystal Palace. Los precios comienzan desde CA$31.49/mes para el paquete Sports Monthly; la opción actual más atractiva es el paquete trimestral con precio reducido. También puedes ver DAZN si ya tienes una suscripción en Canadá.
¿Estás fuera de Canadá? Usa NordVPN para acceder a las transmisiones de la Premier League desde cualquier parte del mundo.
Cómo ver Everton vs Crystal Palace en vivo en Australia
Everton vs Crystal Palace se transmitirá por Stan Sport en Australia. Stan Sport ofrecerá todos los 380 partidos de la Premier League y ahora con una modalidad más asequible: AU$9.99 de base, más el complemento AU$20 Sport, total AU$29.99 al mes.
¿Fuera de Australia? Usa NordVPN para iniciar sesión en tu cuenta de Stan Sport desde el extranjero.
¿A qué hora empieza Everton vs Crystal Palace?
Everton vs Crystal Palace comienza a las 7:00 PT / 10:00 ET / 15:00 BST el sábado 22 de agosto.
En Australia, eso es a la 12:00 AEST del domingo 23 de agosto.
Probamos y revisamos servicios de VPN en el contexto de usos recreativos y legales: 1) Acceso a un servicio desde otro país (con base en los términos del servicio); 2) Protección de seguridad y privacidad al estar fuera de casa. No apoyamos usos ilegales ni maliciosos de VPN. Consumir contenido pirateado no está respaldado por Future Publishing.
from Latest from TechRadar https://ift.tt/Hx6OdkY
via IFTTT IA
Long Exposure with Pixel: Un Viaje Rápido desde la Palma de la Mano
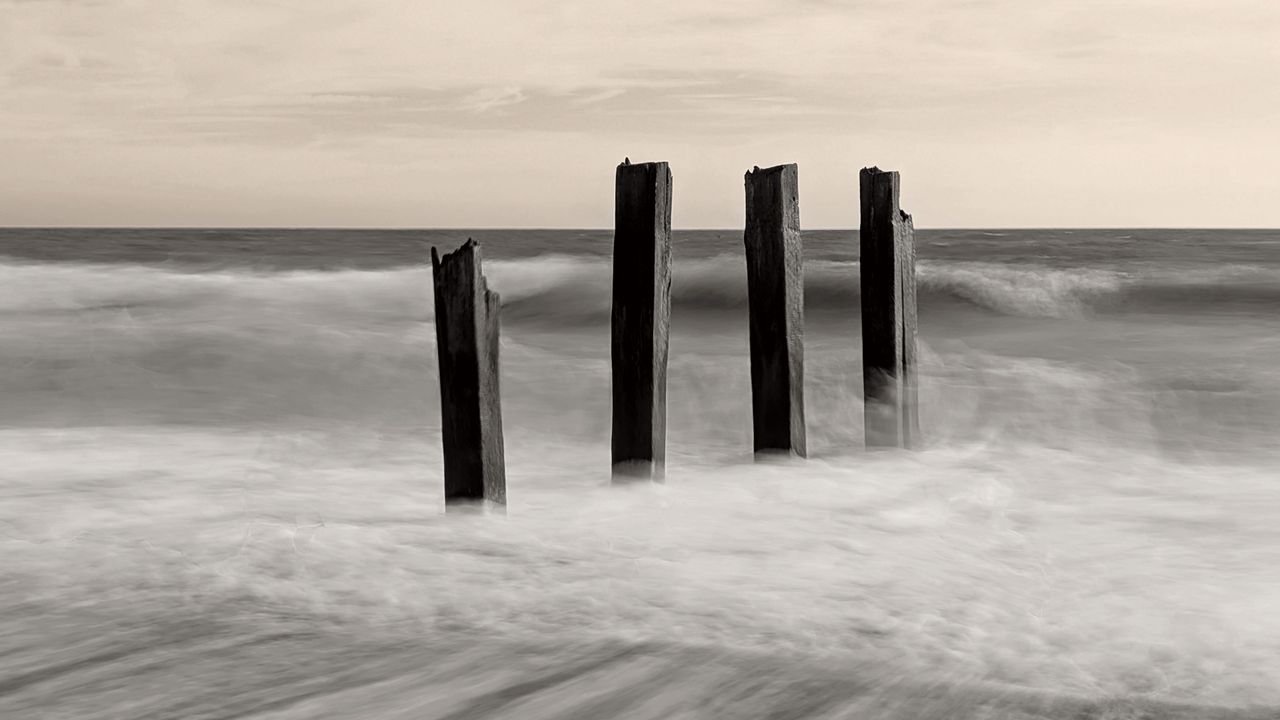
Como Editor de Cámaras en TechRadar y fotógrafo profesional, suelo poner a prueba equipos de alta gama. Sin embargo, la mejor foto que tomé este mes fue capturada casualmente con el teléfono Google Pixel 8 Pro.
Utilicé el modo de fotografía de Exposición Larga del Pixel, que, a diferencia de los últimos modelos de iPhone, tiene su propio espacio dentro de la aplicación de la cámara y simplifica lo que, con mi cámara sin espejo profesional, suele ser una técnica bastante compleja.
¿Es técnicamente perfecta mi foto? No. La hice, al igual que varias tomas similares, sosteniéndola en la mano durante un paseo por la playa. Si observas los detalles finos, está ligeramente borrosa en algunas partes. Para sacar el máximo provecho de este modo, habría sido ideal un trípode o una superficie estable, pero ese no era el momento para equipo serio.
Y considerando que estas imágenes se realizaron con mi teléfono, sin tripode, los resultados realmente sorprenden. No me sorprende, eso sí: el modo de Exposición Larga se hizo disponible en los teléfonos Pixel hace algunos años y he venido utilizándolo de forma constante desde entonces.
Si usas un teléfono Pixel, es un modo que vale la pena explorar: podrías conseguir una toma que merezca un marco. Y si trabajas con un iPhone, a continuación explico rápidamente cómo obtener este efecto en la app de cámara.
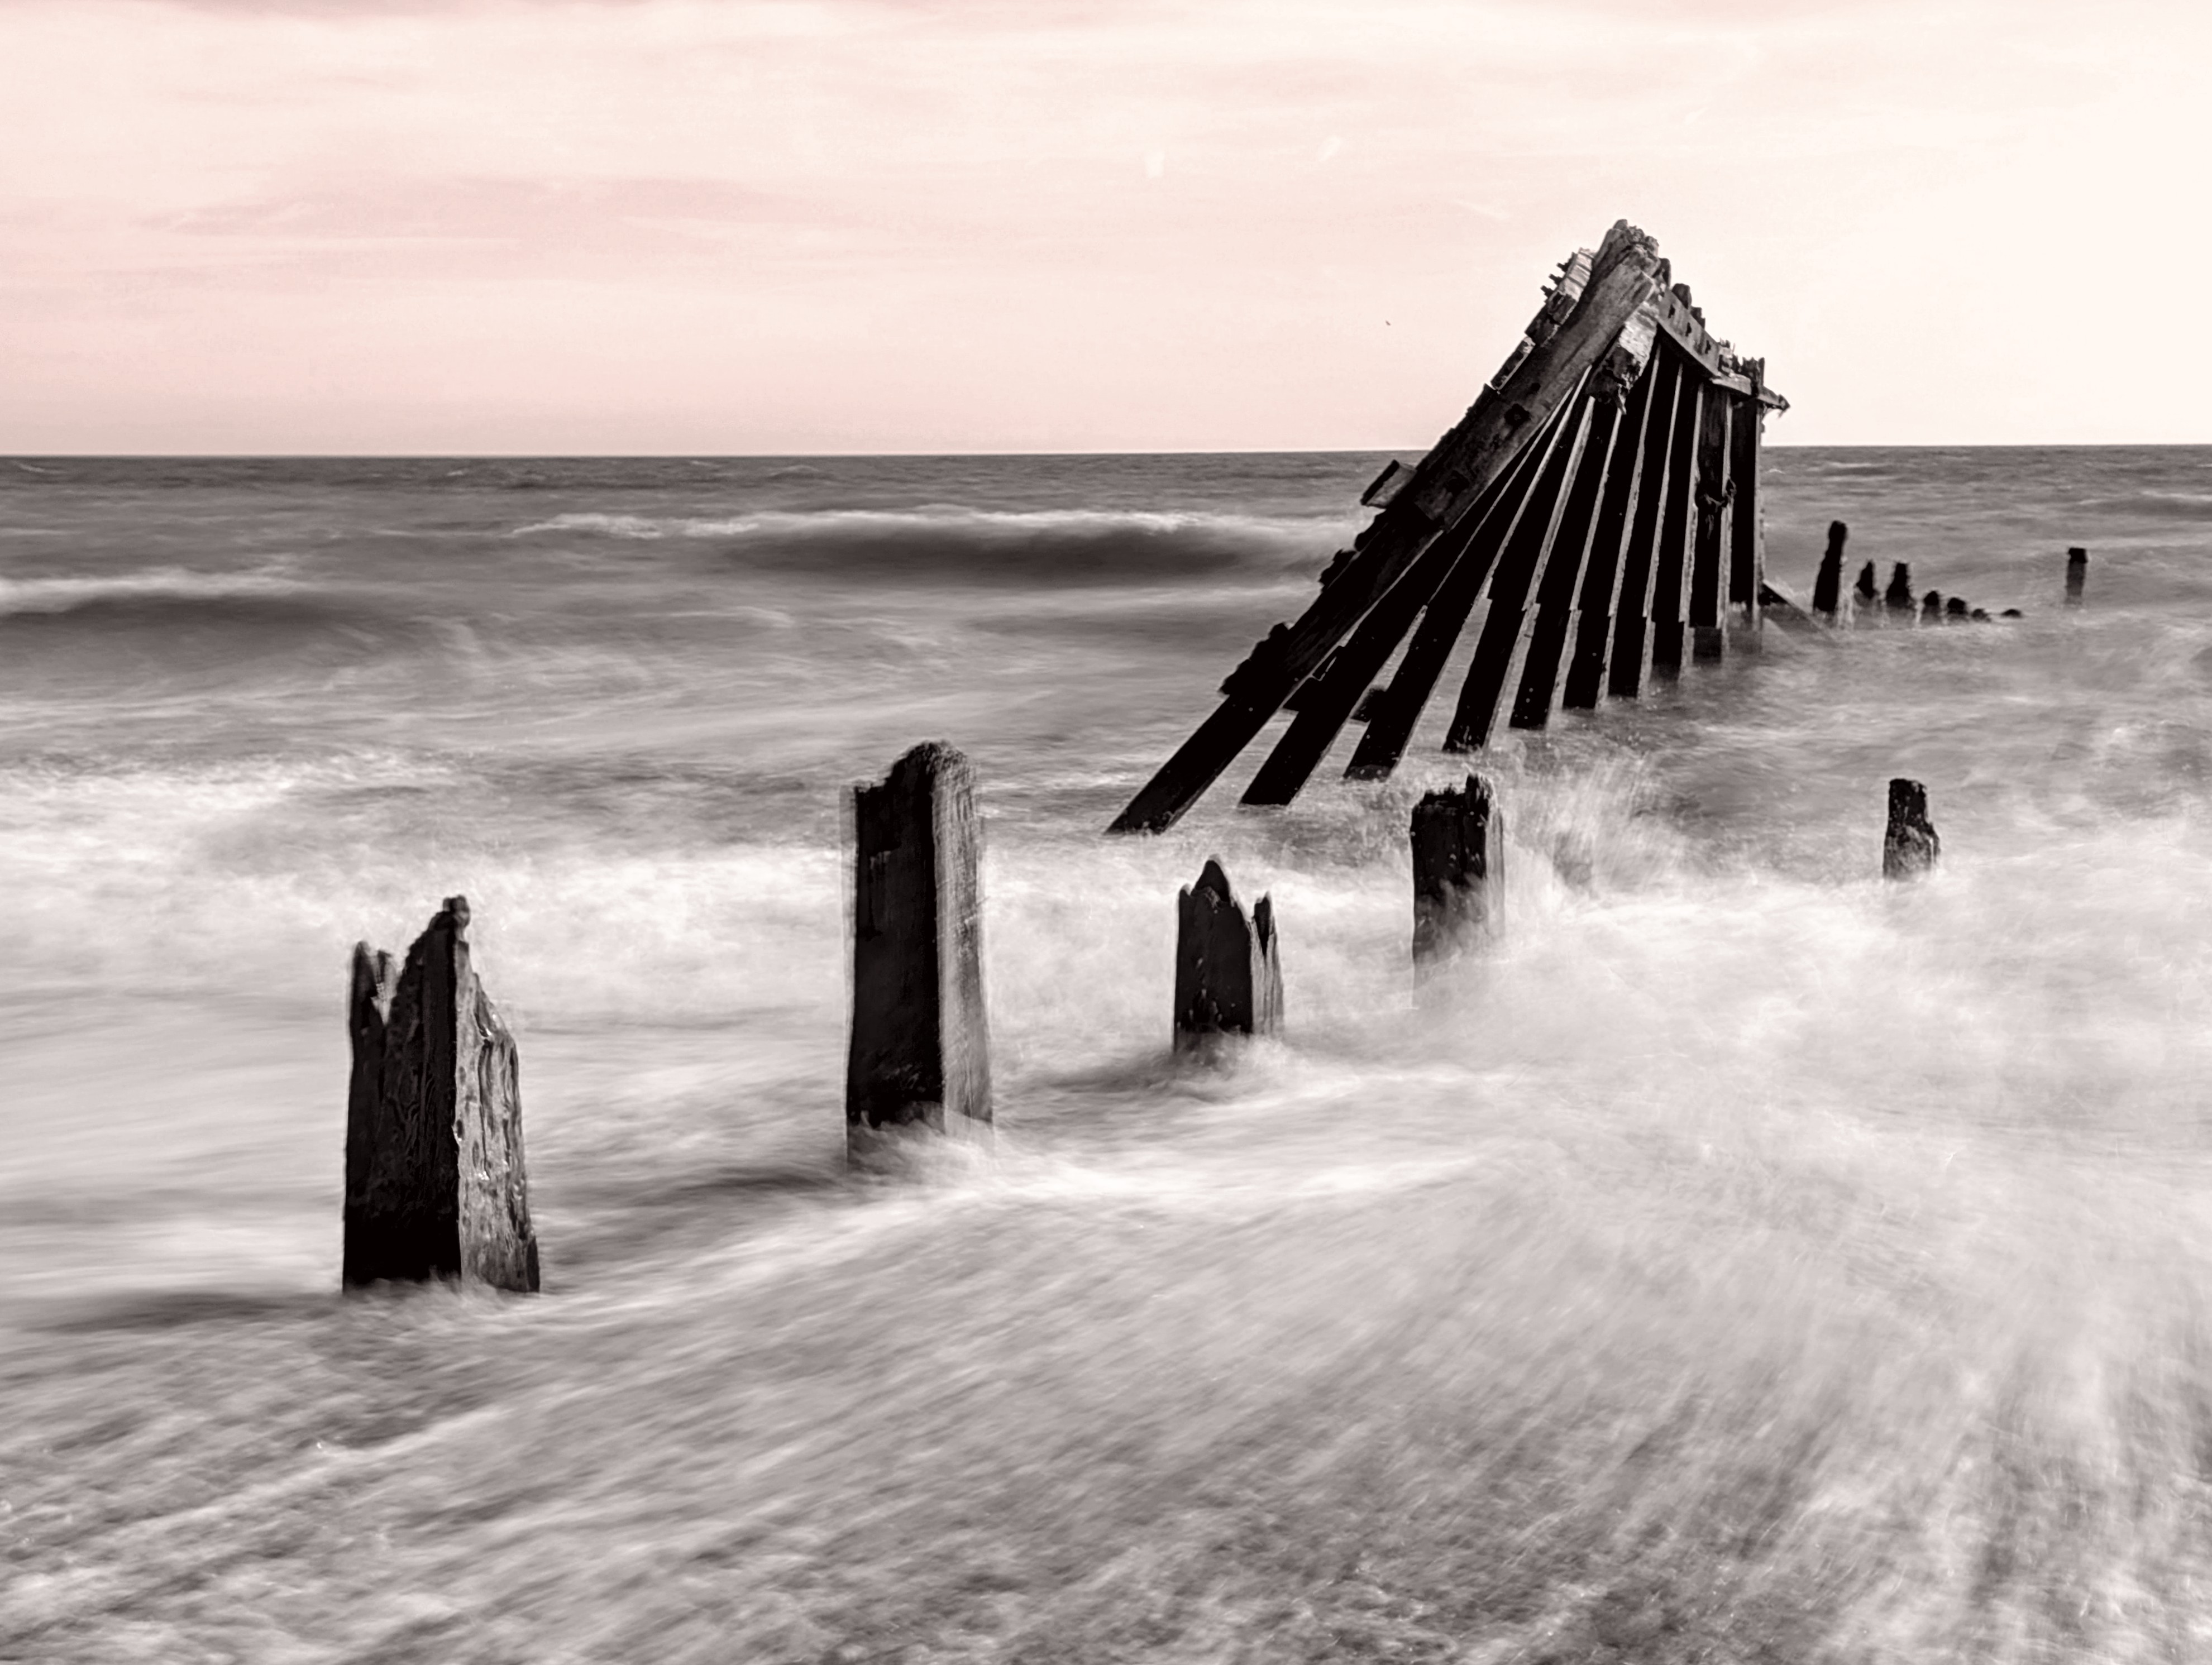
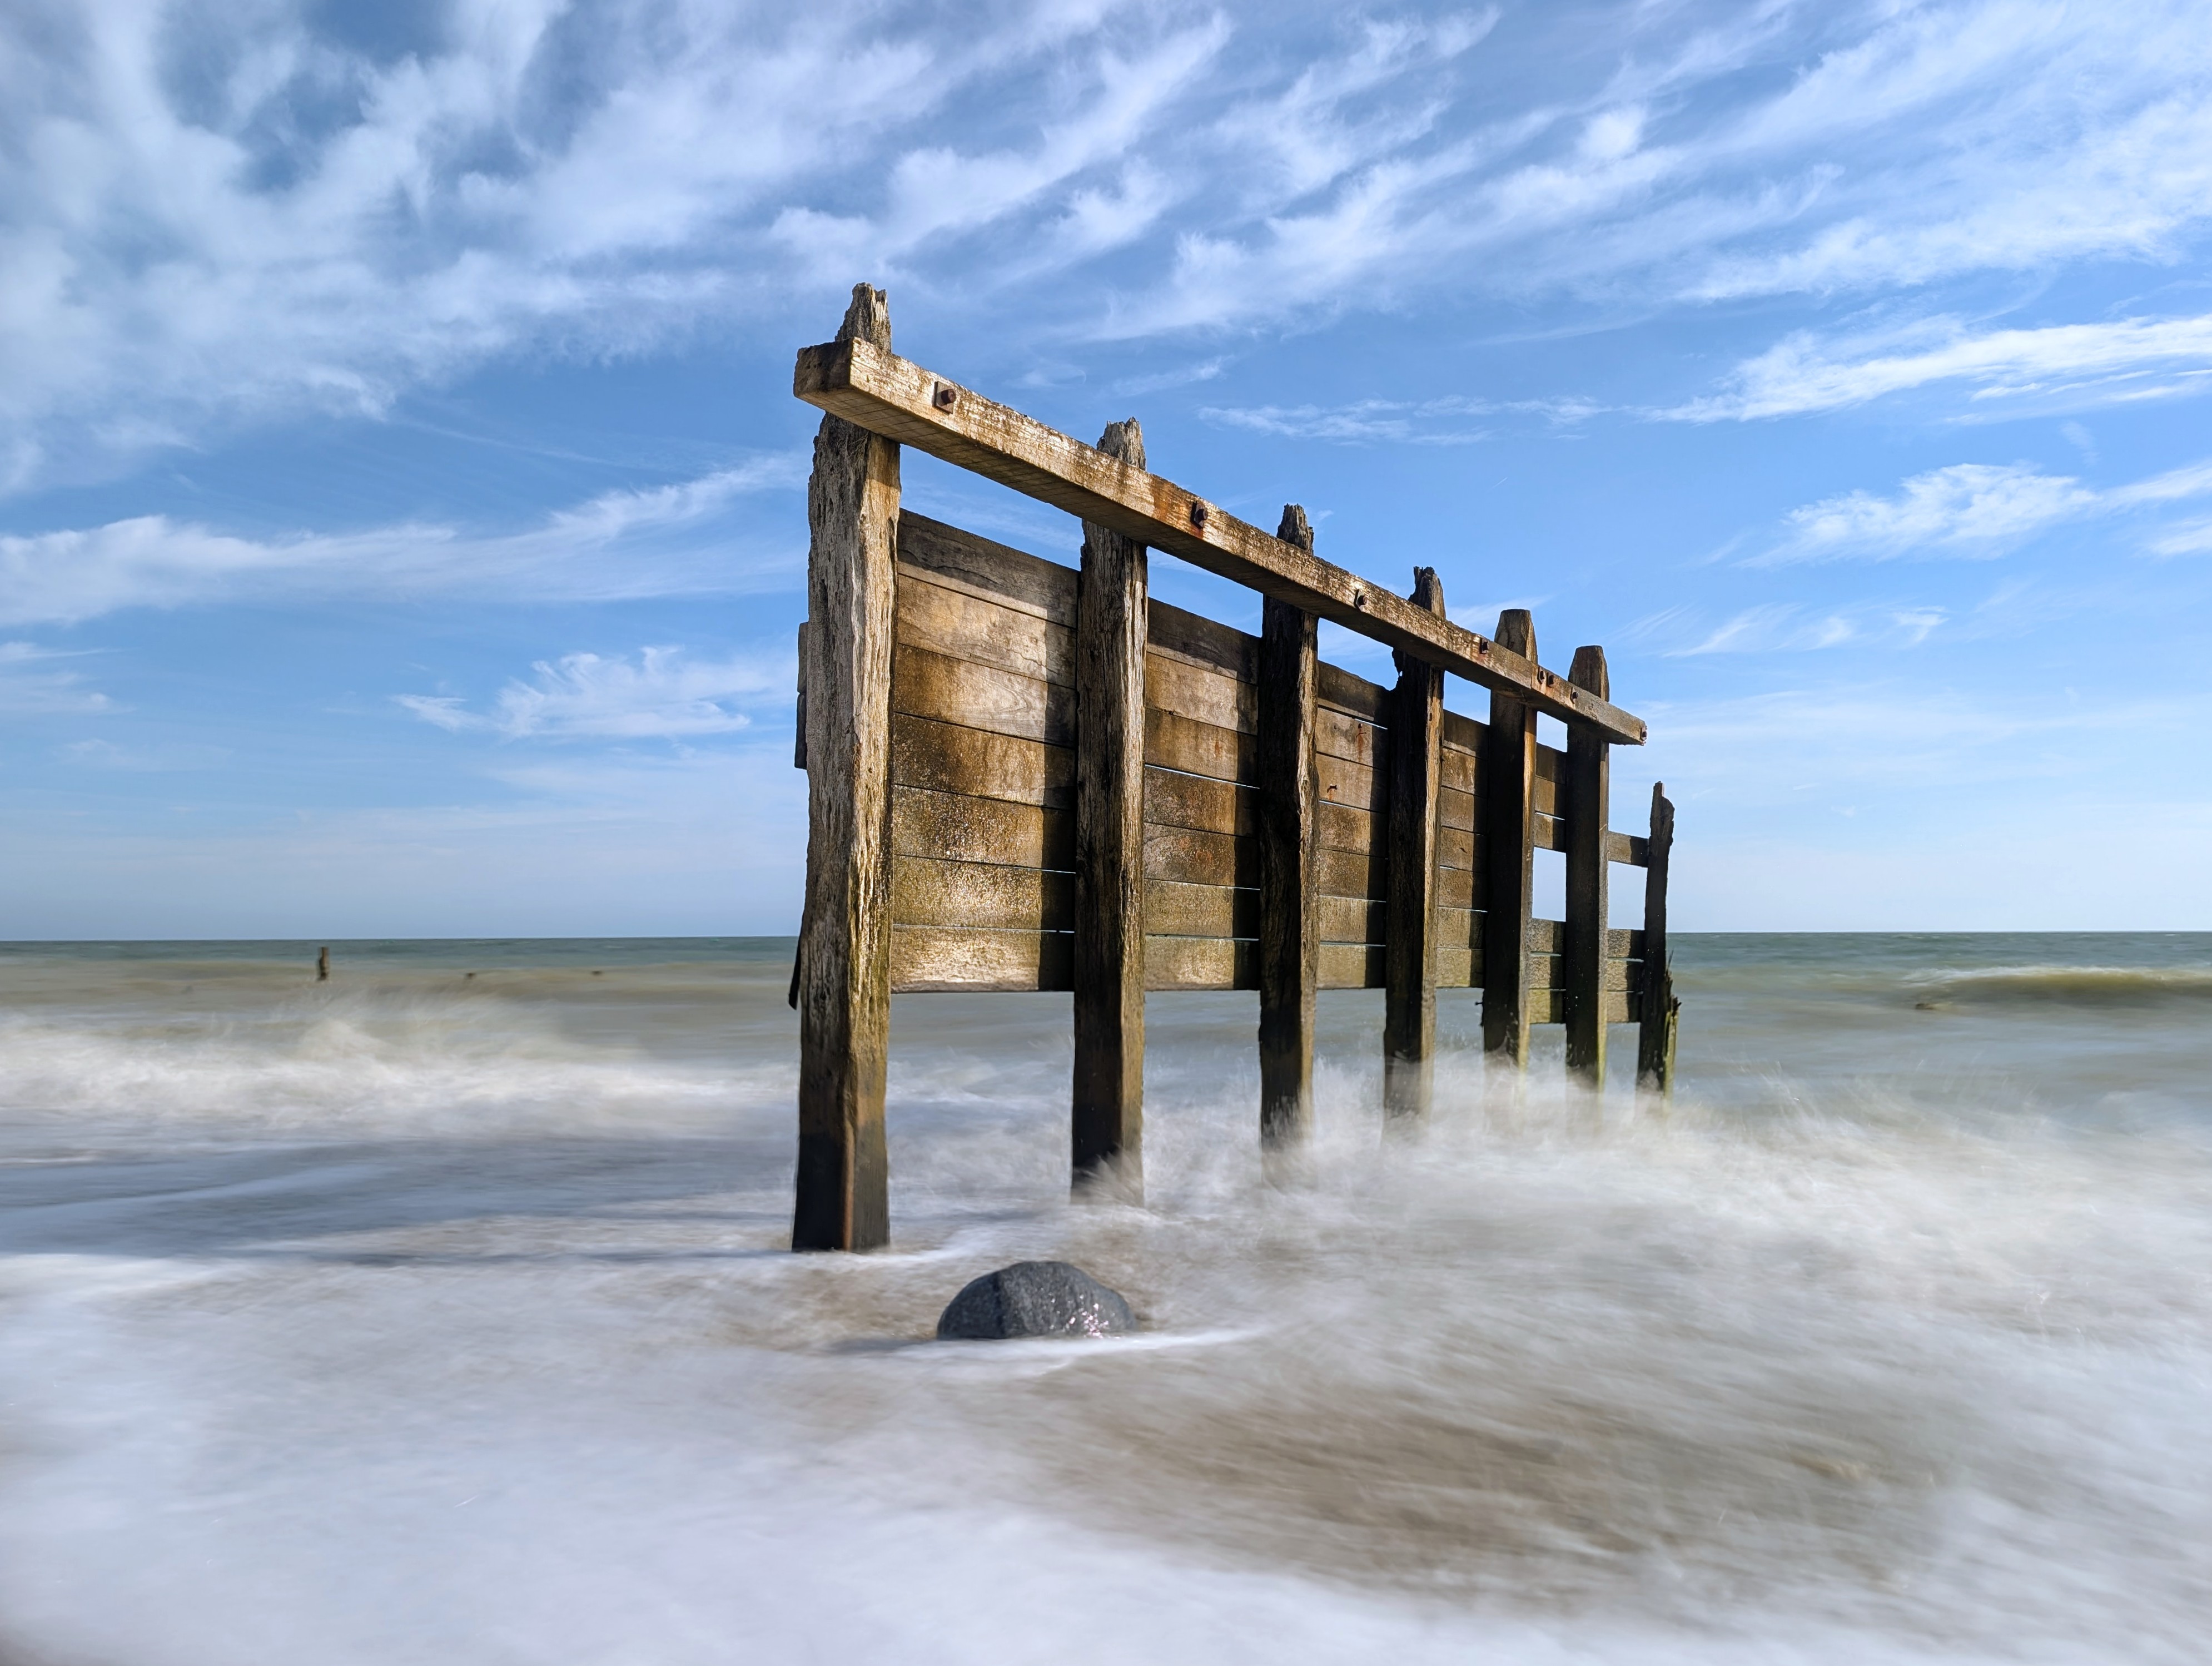
Exposición larga, explicada
No hay mucho que recorrer con el modo de Exposición Larga del Pixel. Tiene su propio lugar en la app de la cámara, y simplemente hay que mantener la cámara lo más estable posible durante la captura, al igual que se haría con el modo Night Sight.
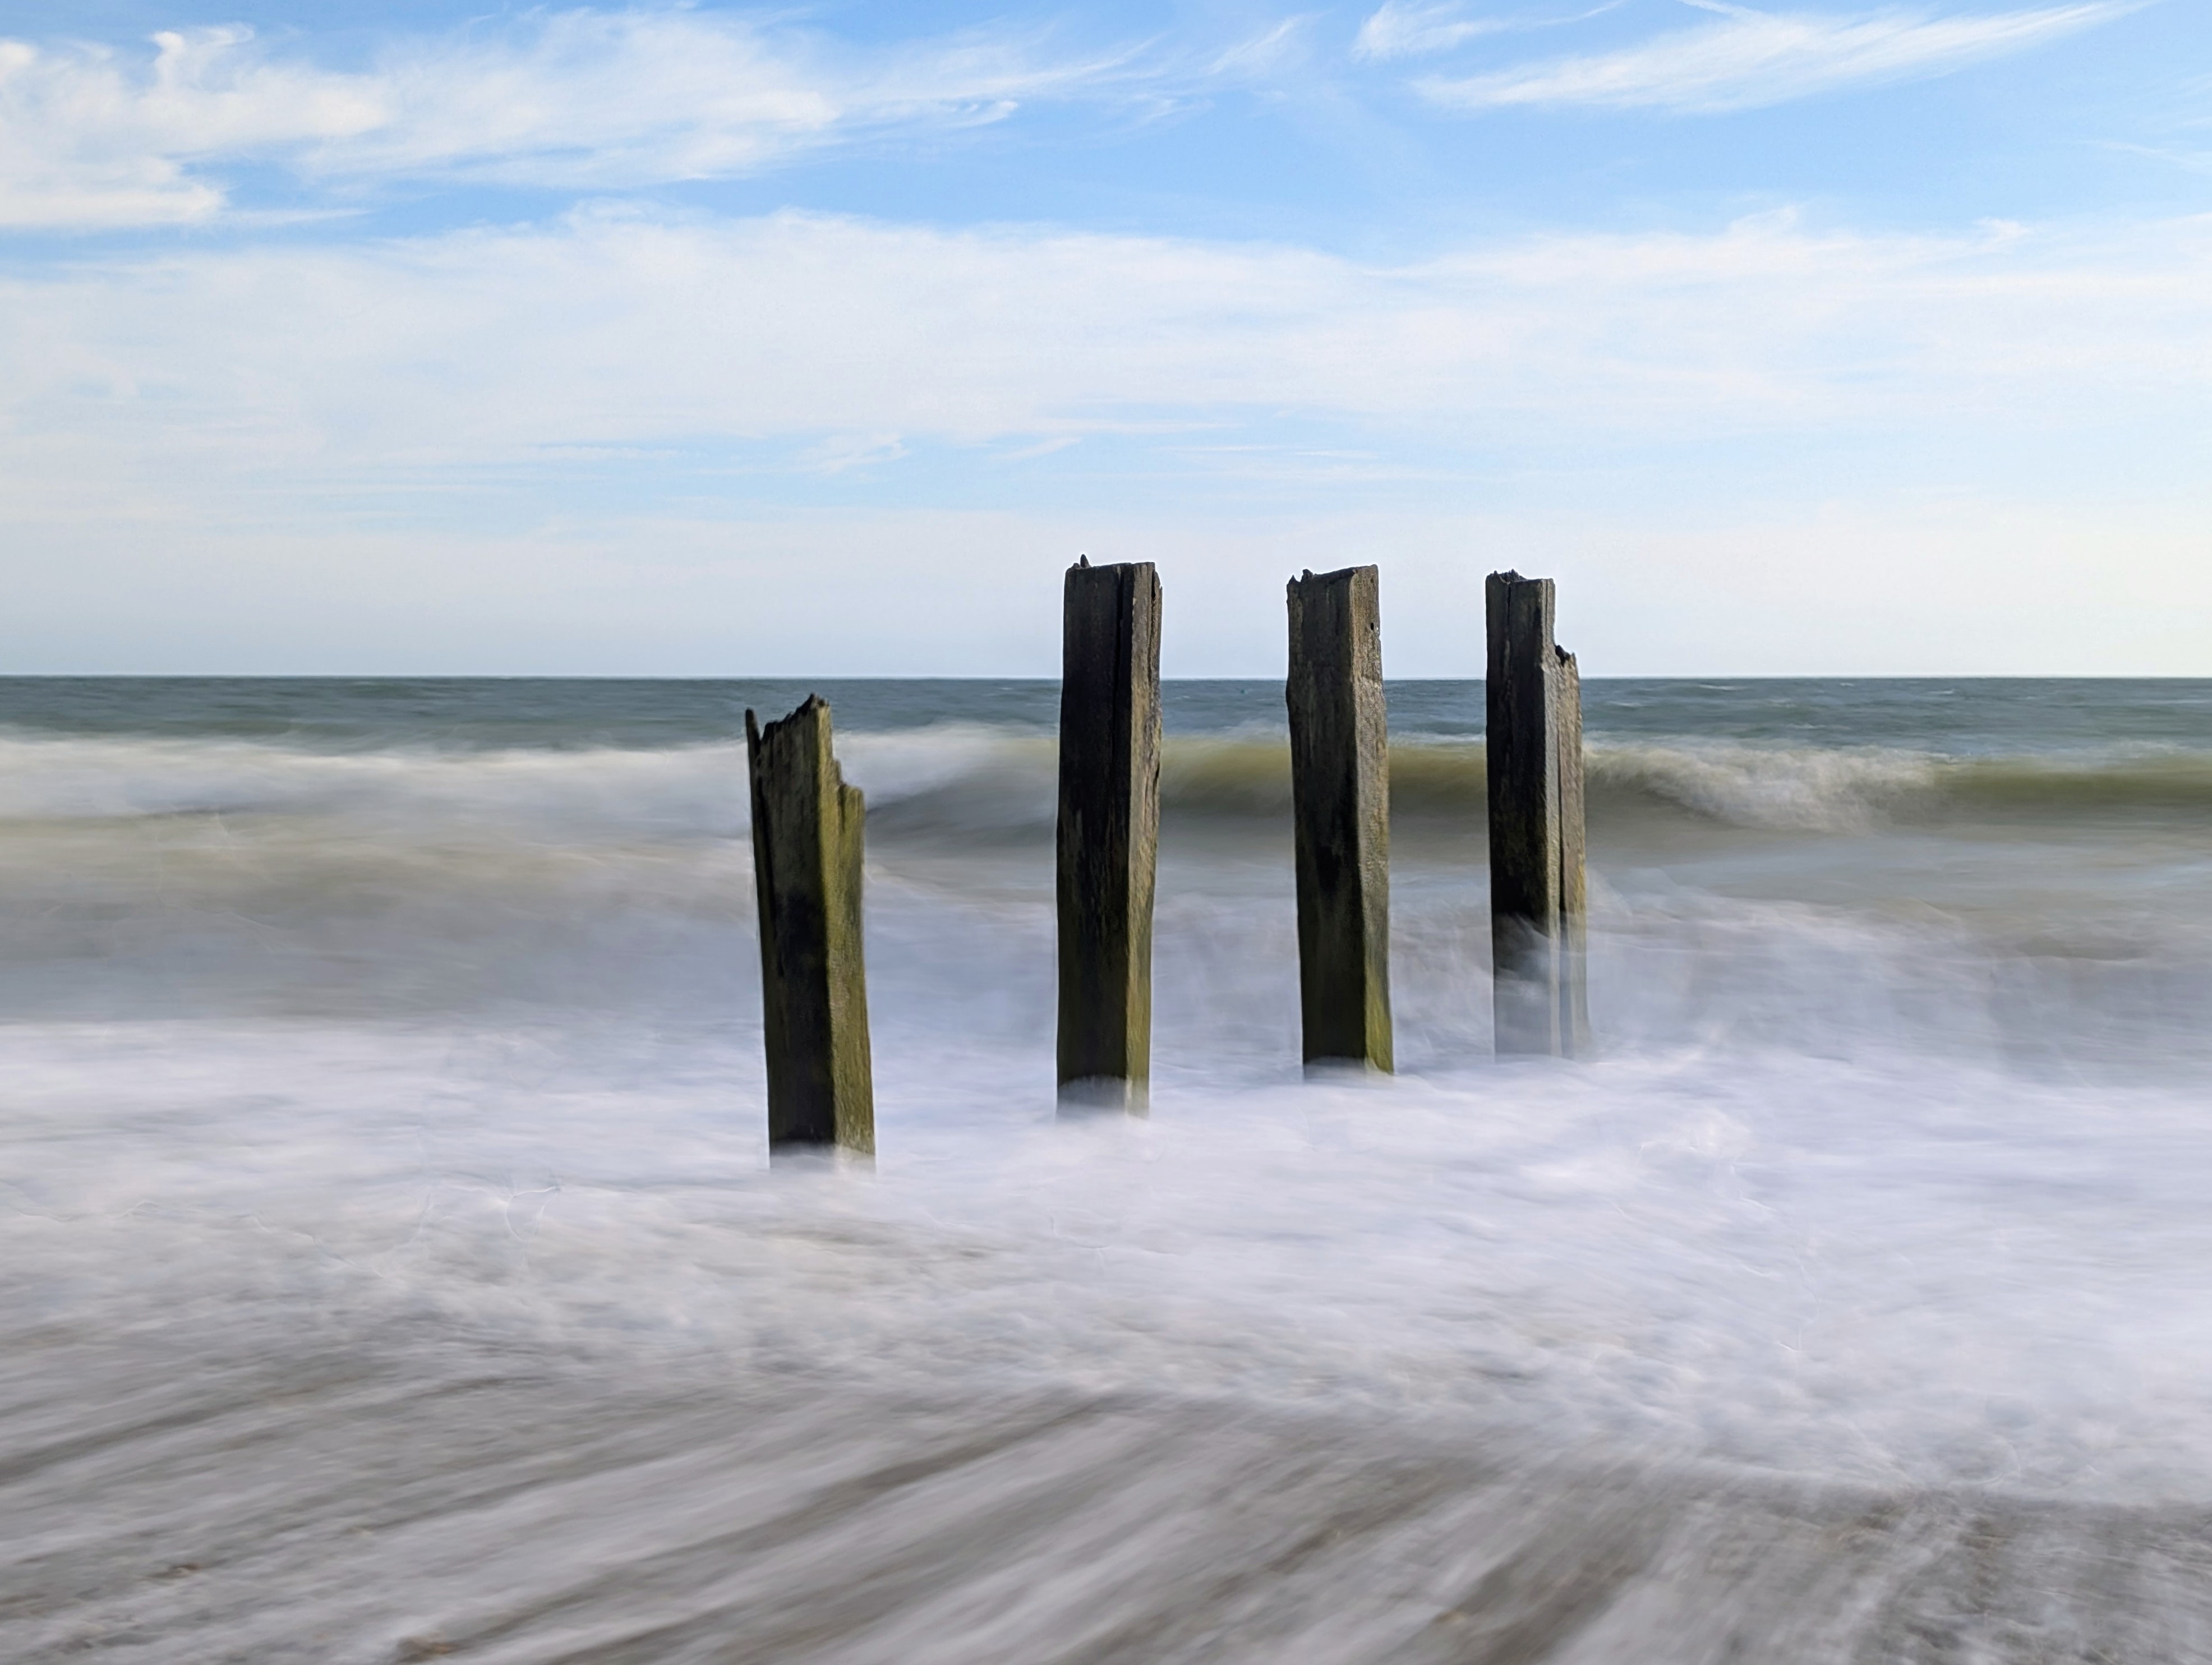
La Exposición Larga difumina el movimiento, mientras mantiene sujetos estacionarios nítidos. Funciona especialmente bien para difuminar movimientos rápidos, como el agua movida o rastros de luces de tráfico por la noche, pero un Pixel no es tan adecuado para fotografía de exposición verdaderamente larga (por ejemplo, nubes en movimiento) porque hay un límite en el tiempo de exposición.
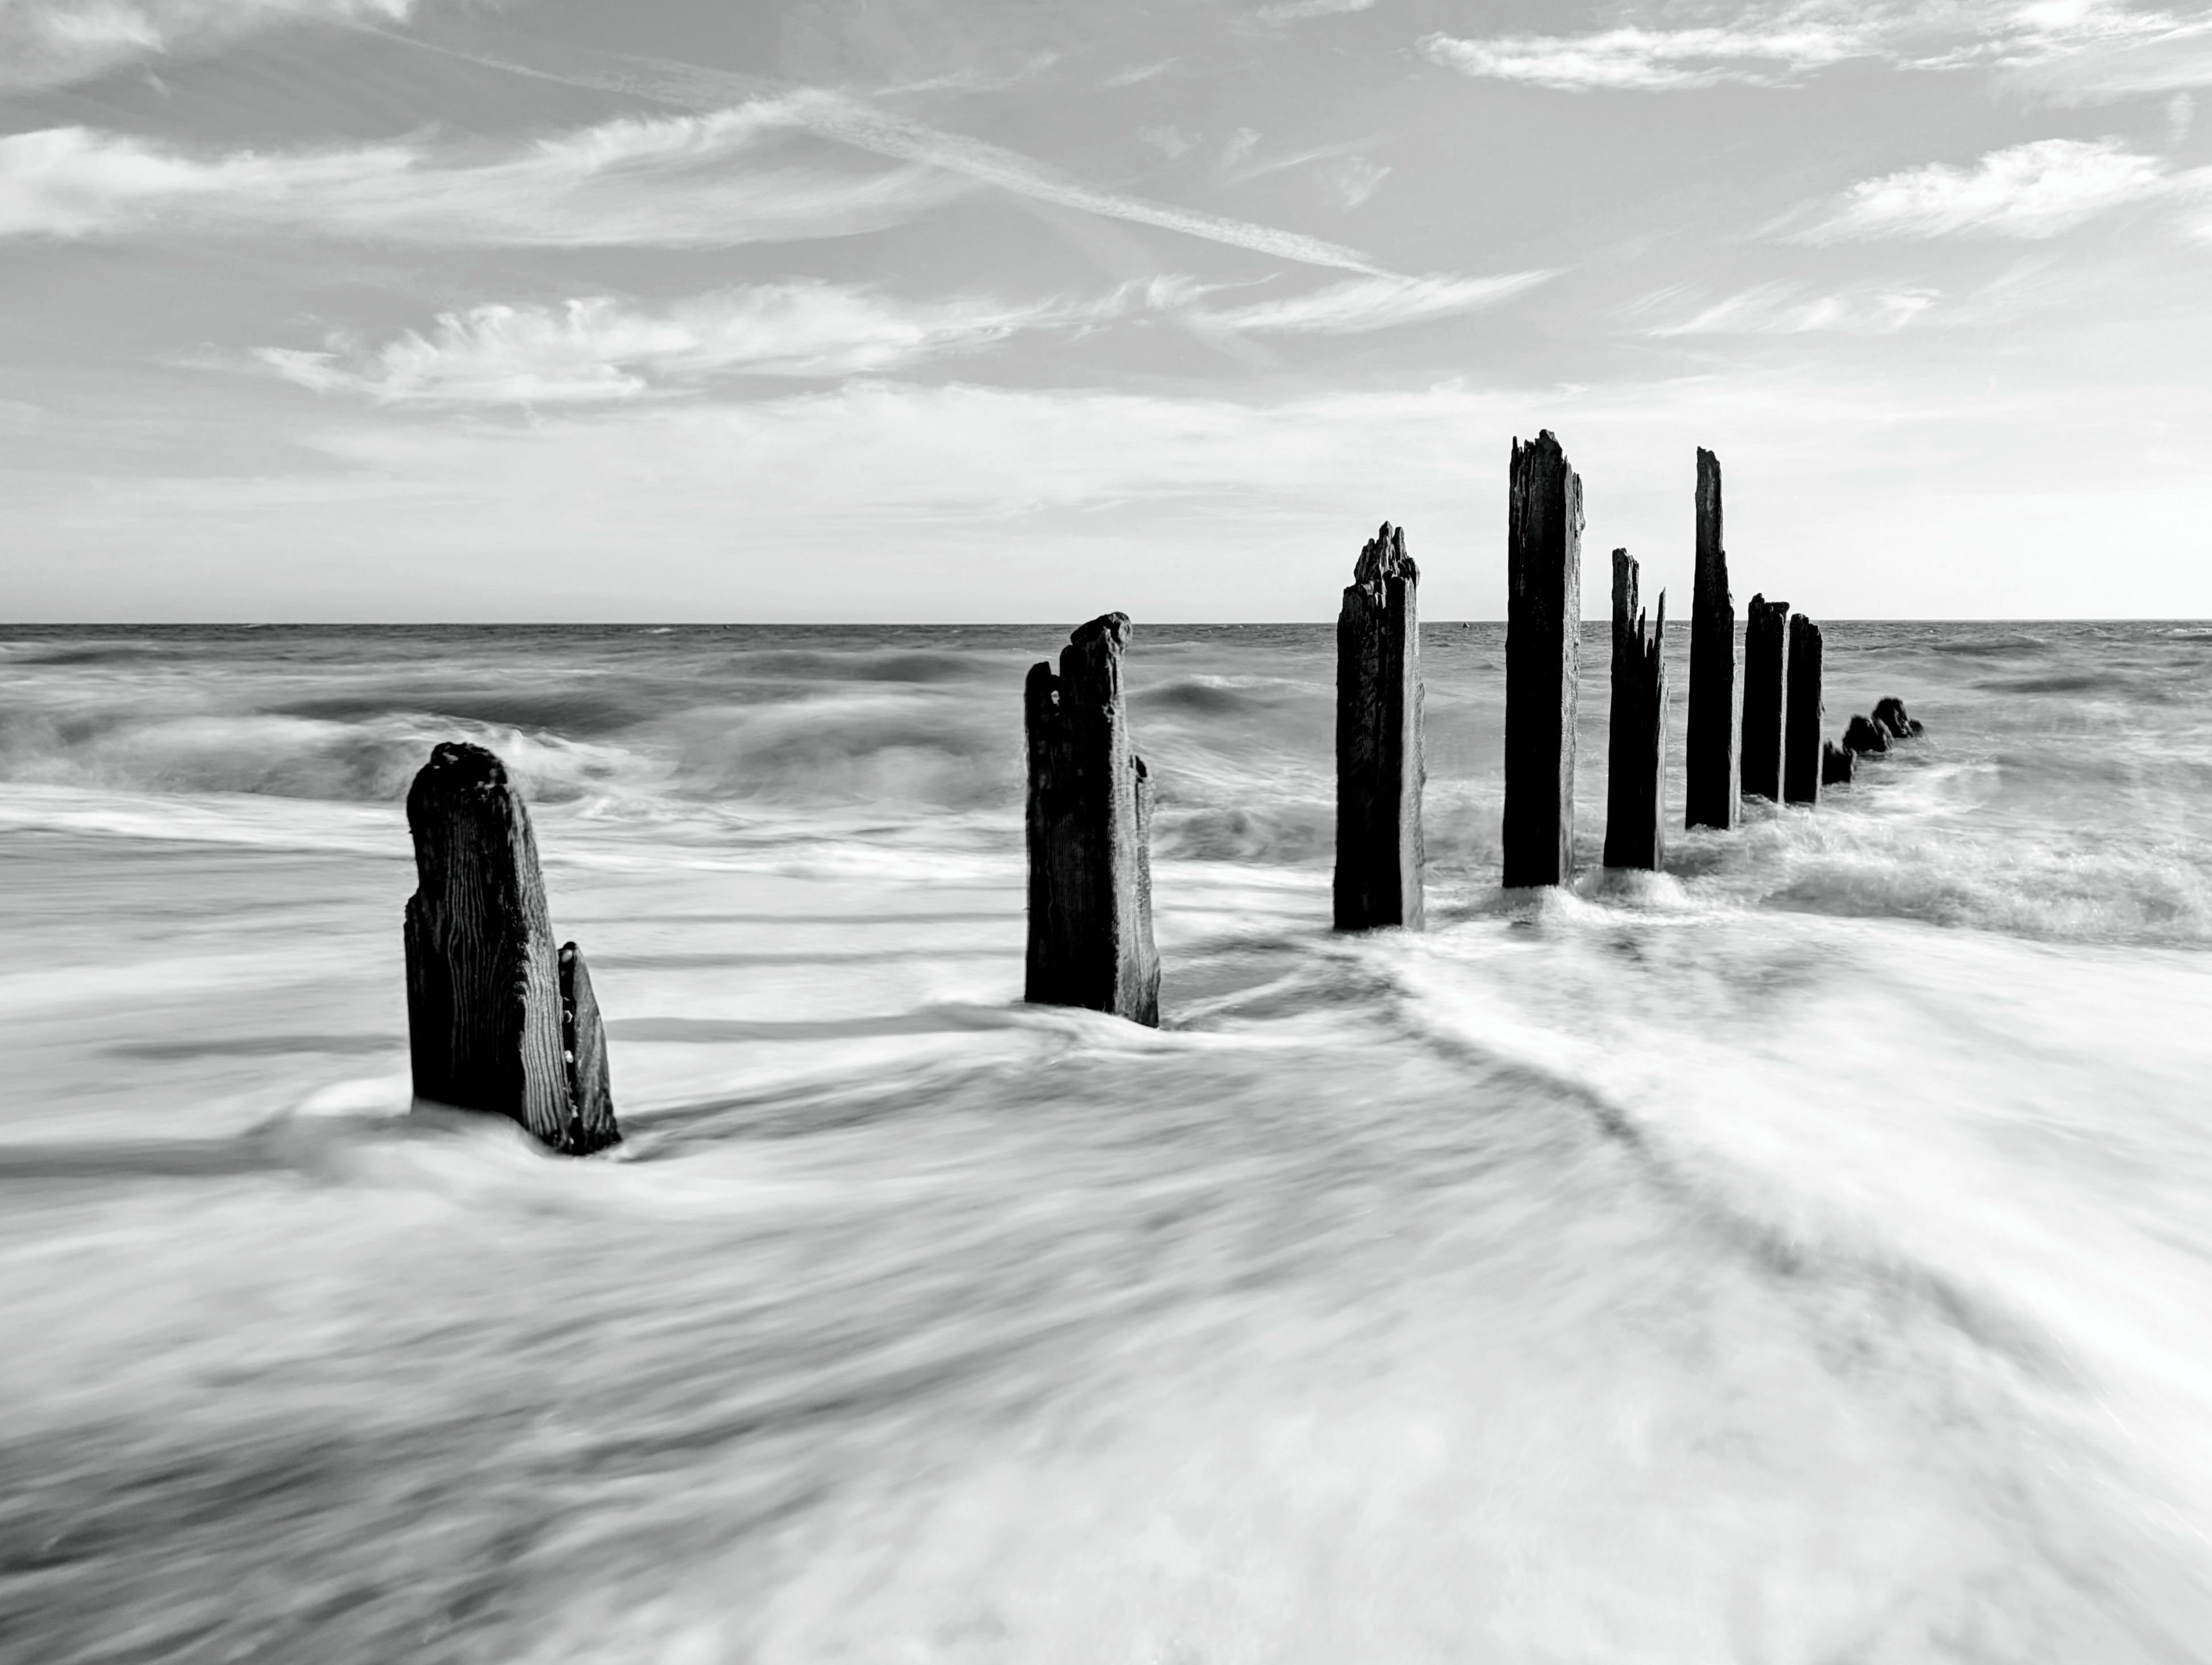
Una vez tomada una foto con Exposición Larga, la imagen aparece en tu galería junto a la foto estándar sin el efecto aplicado. En algunas de las imágenes de este artículo, las he editado en el editor para experimentar con la exposición y la configuración de color —la edición en blanco y negro resulta especialmente llamativa— y también he realizado ajustes como enderezar el horizonte.
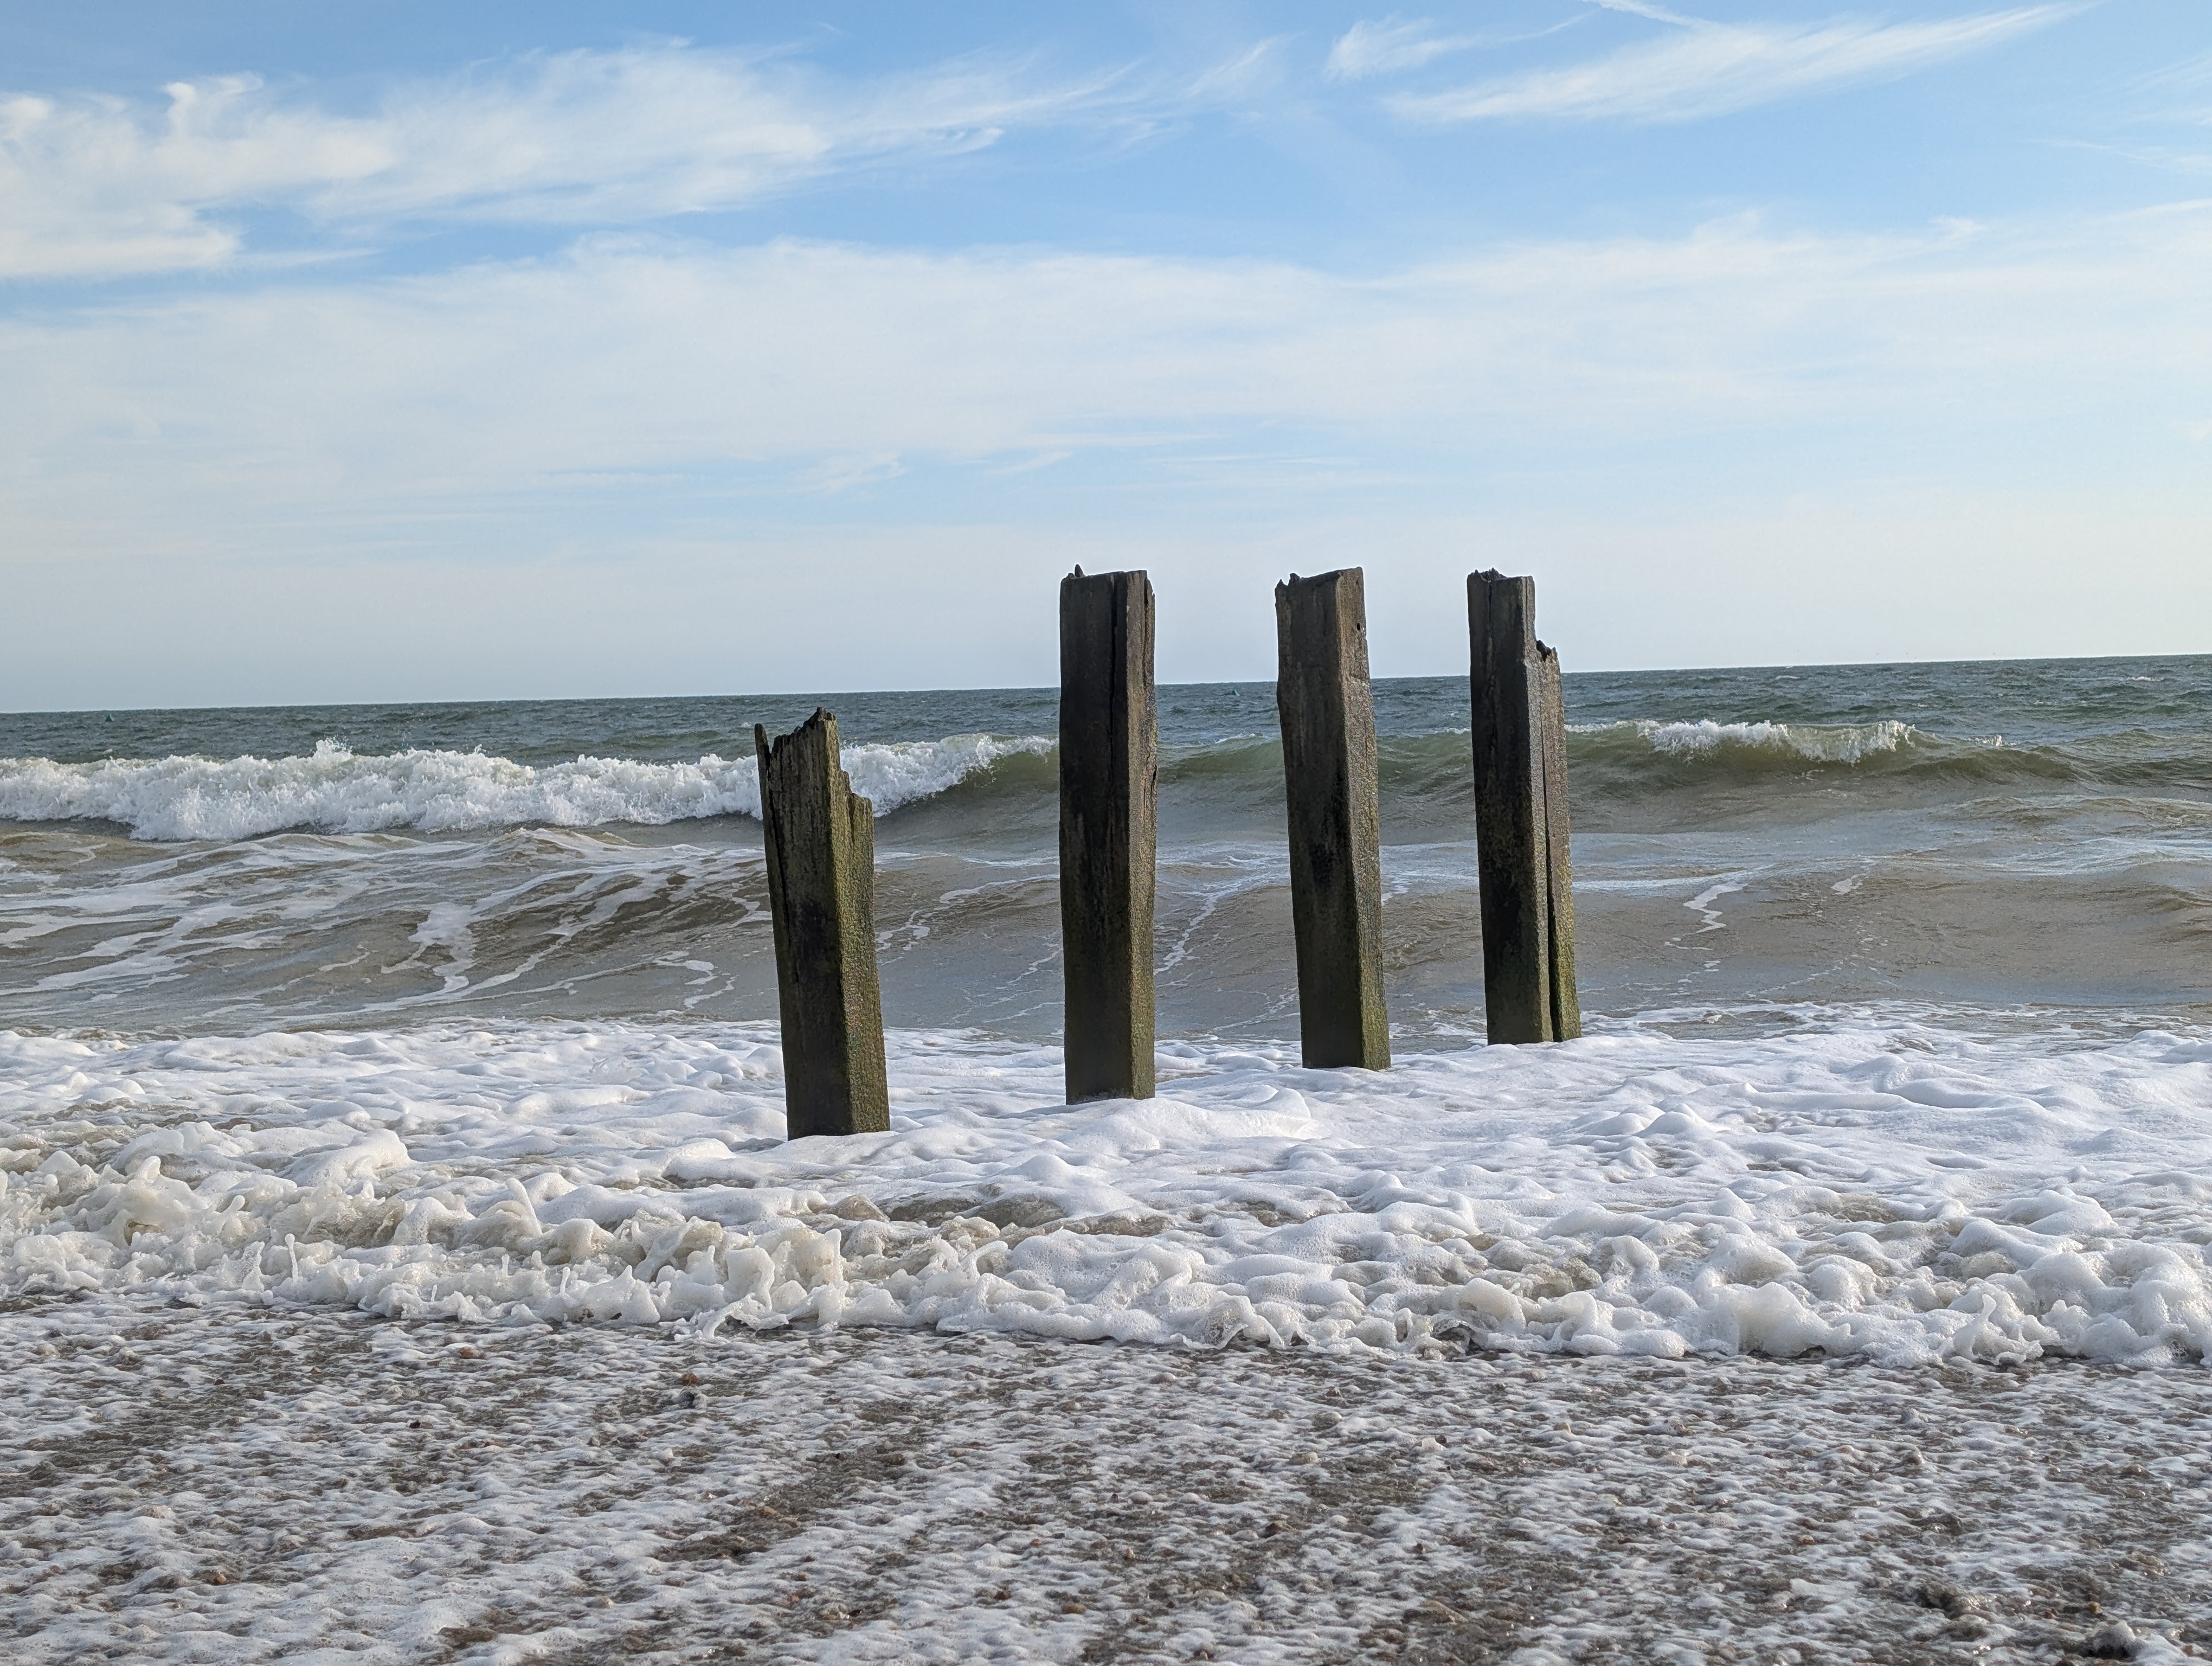
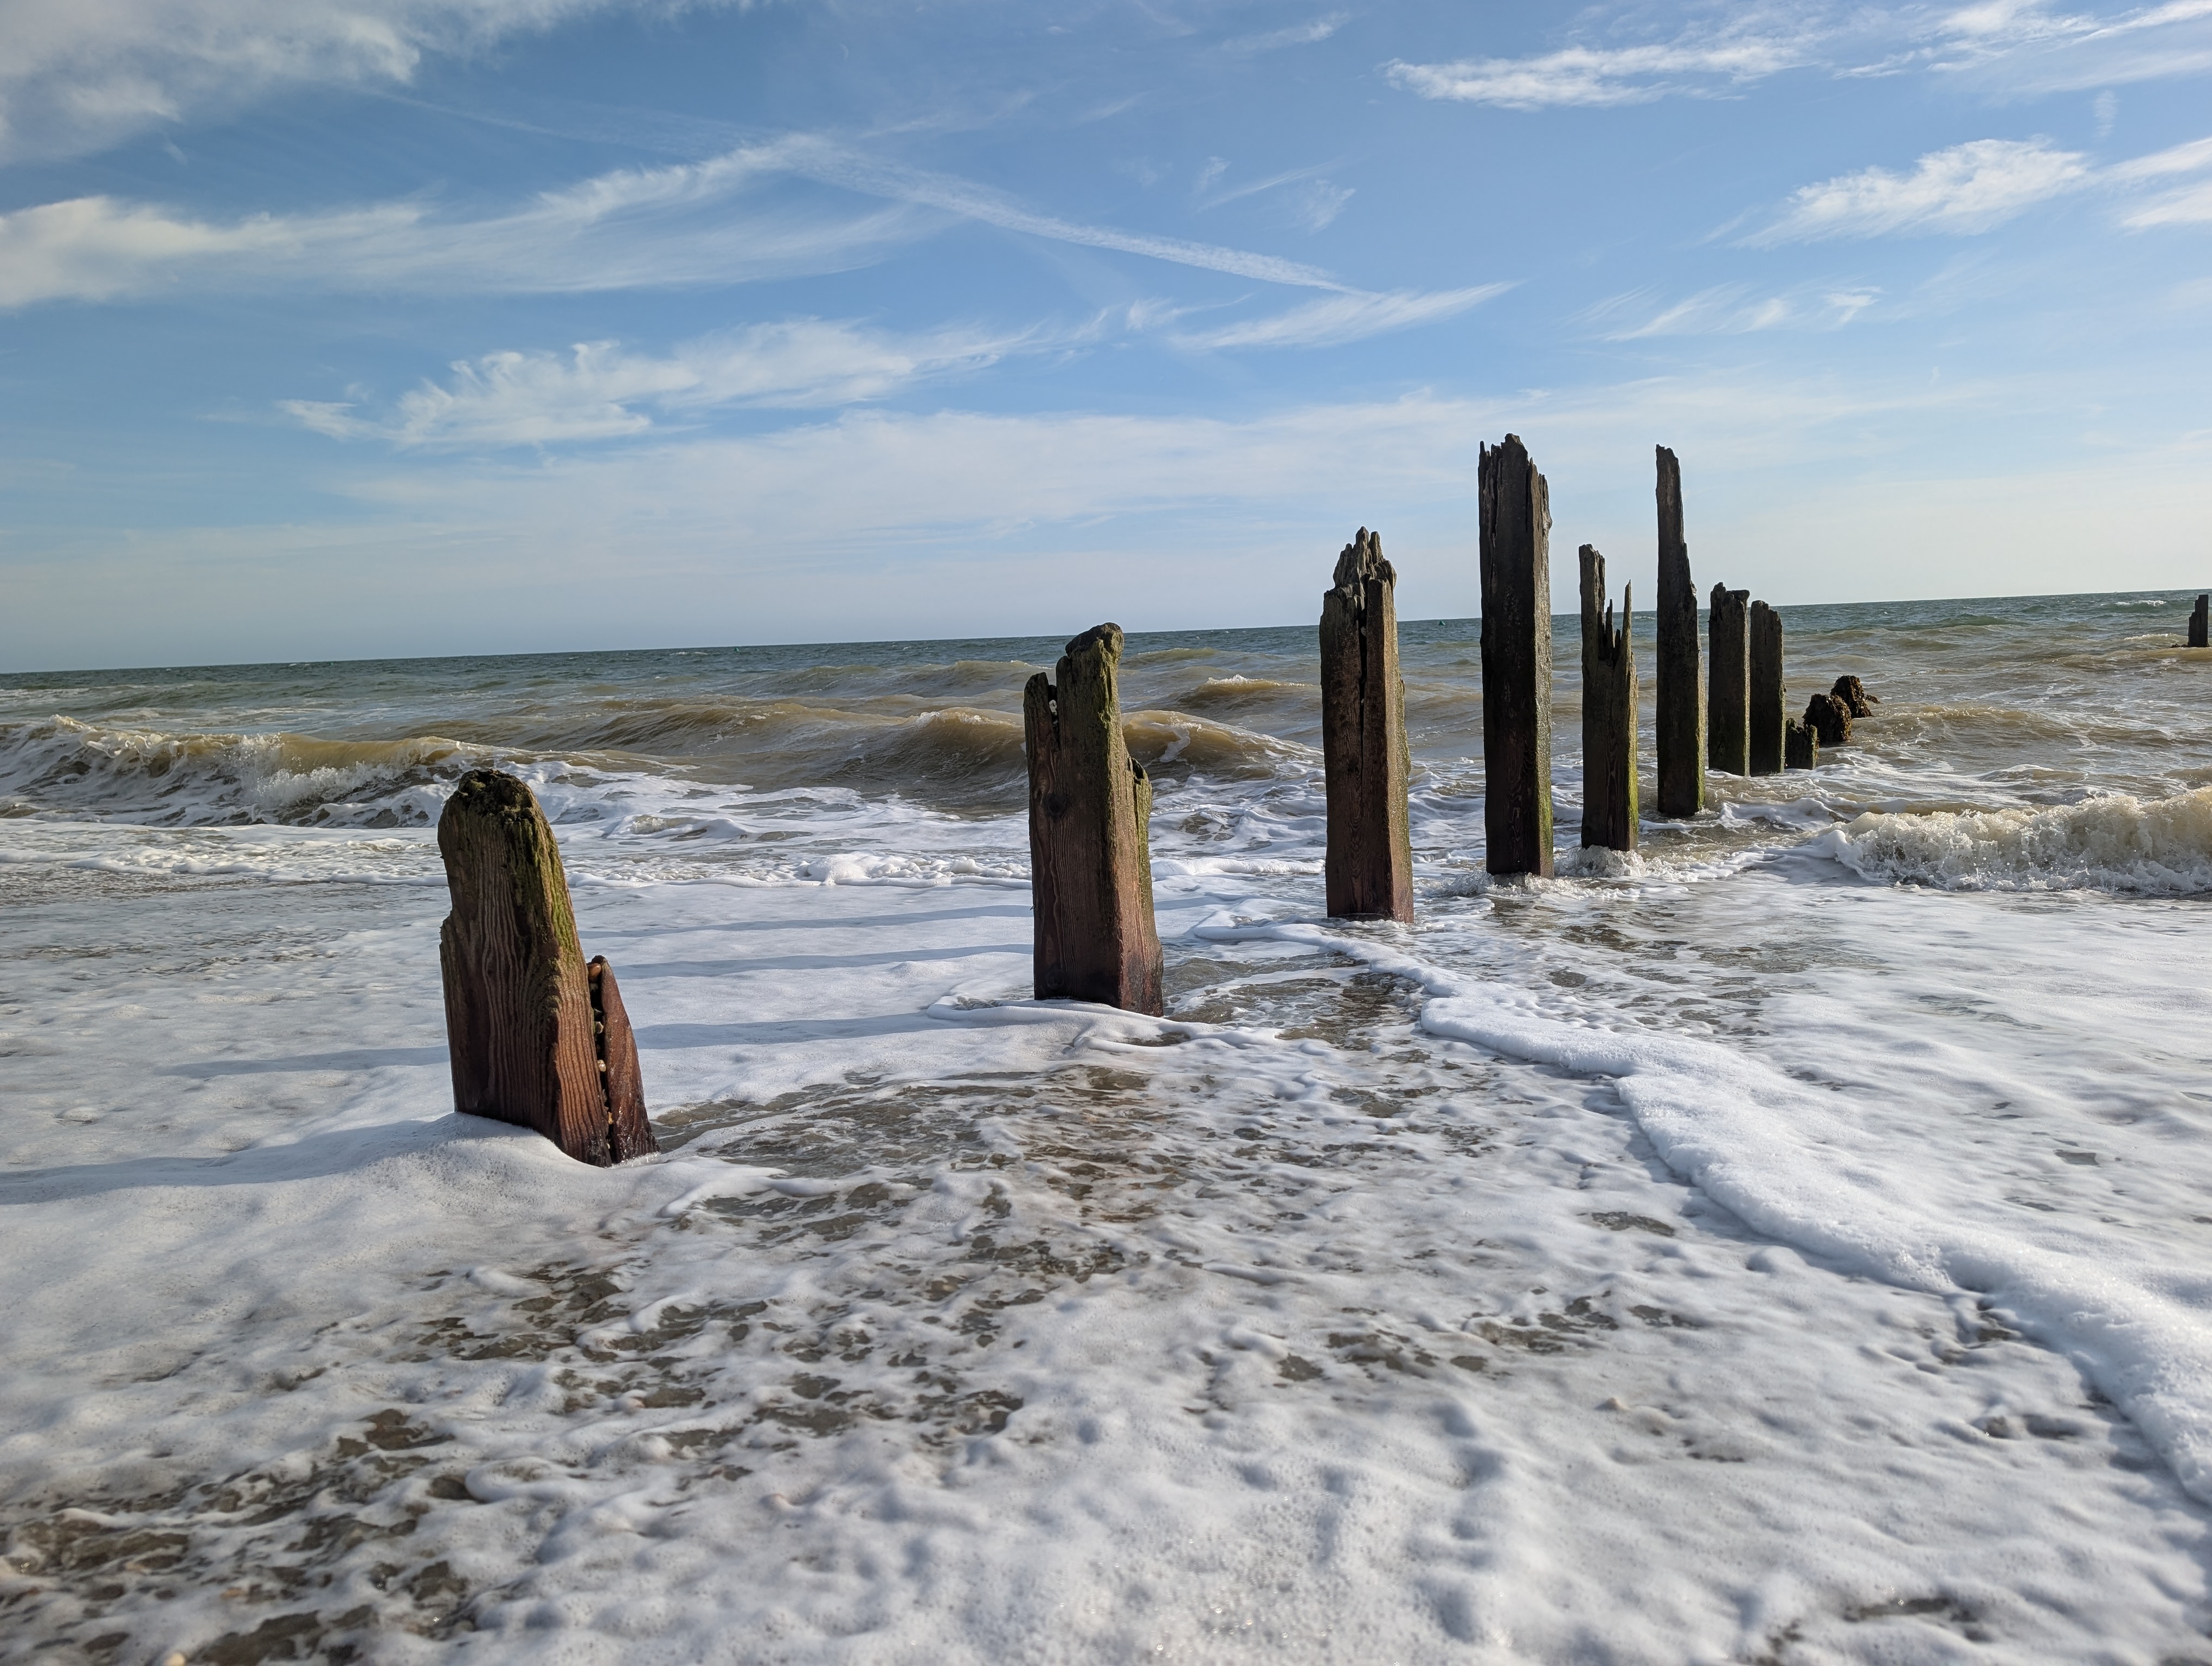
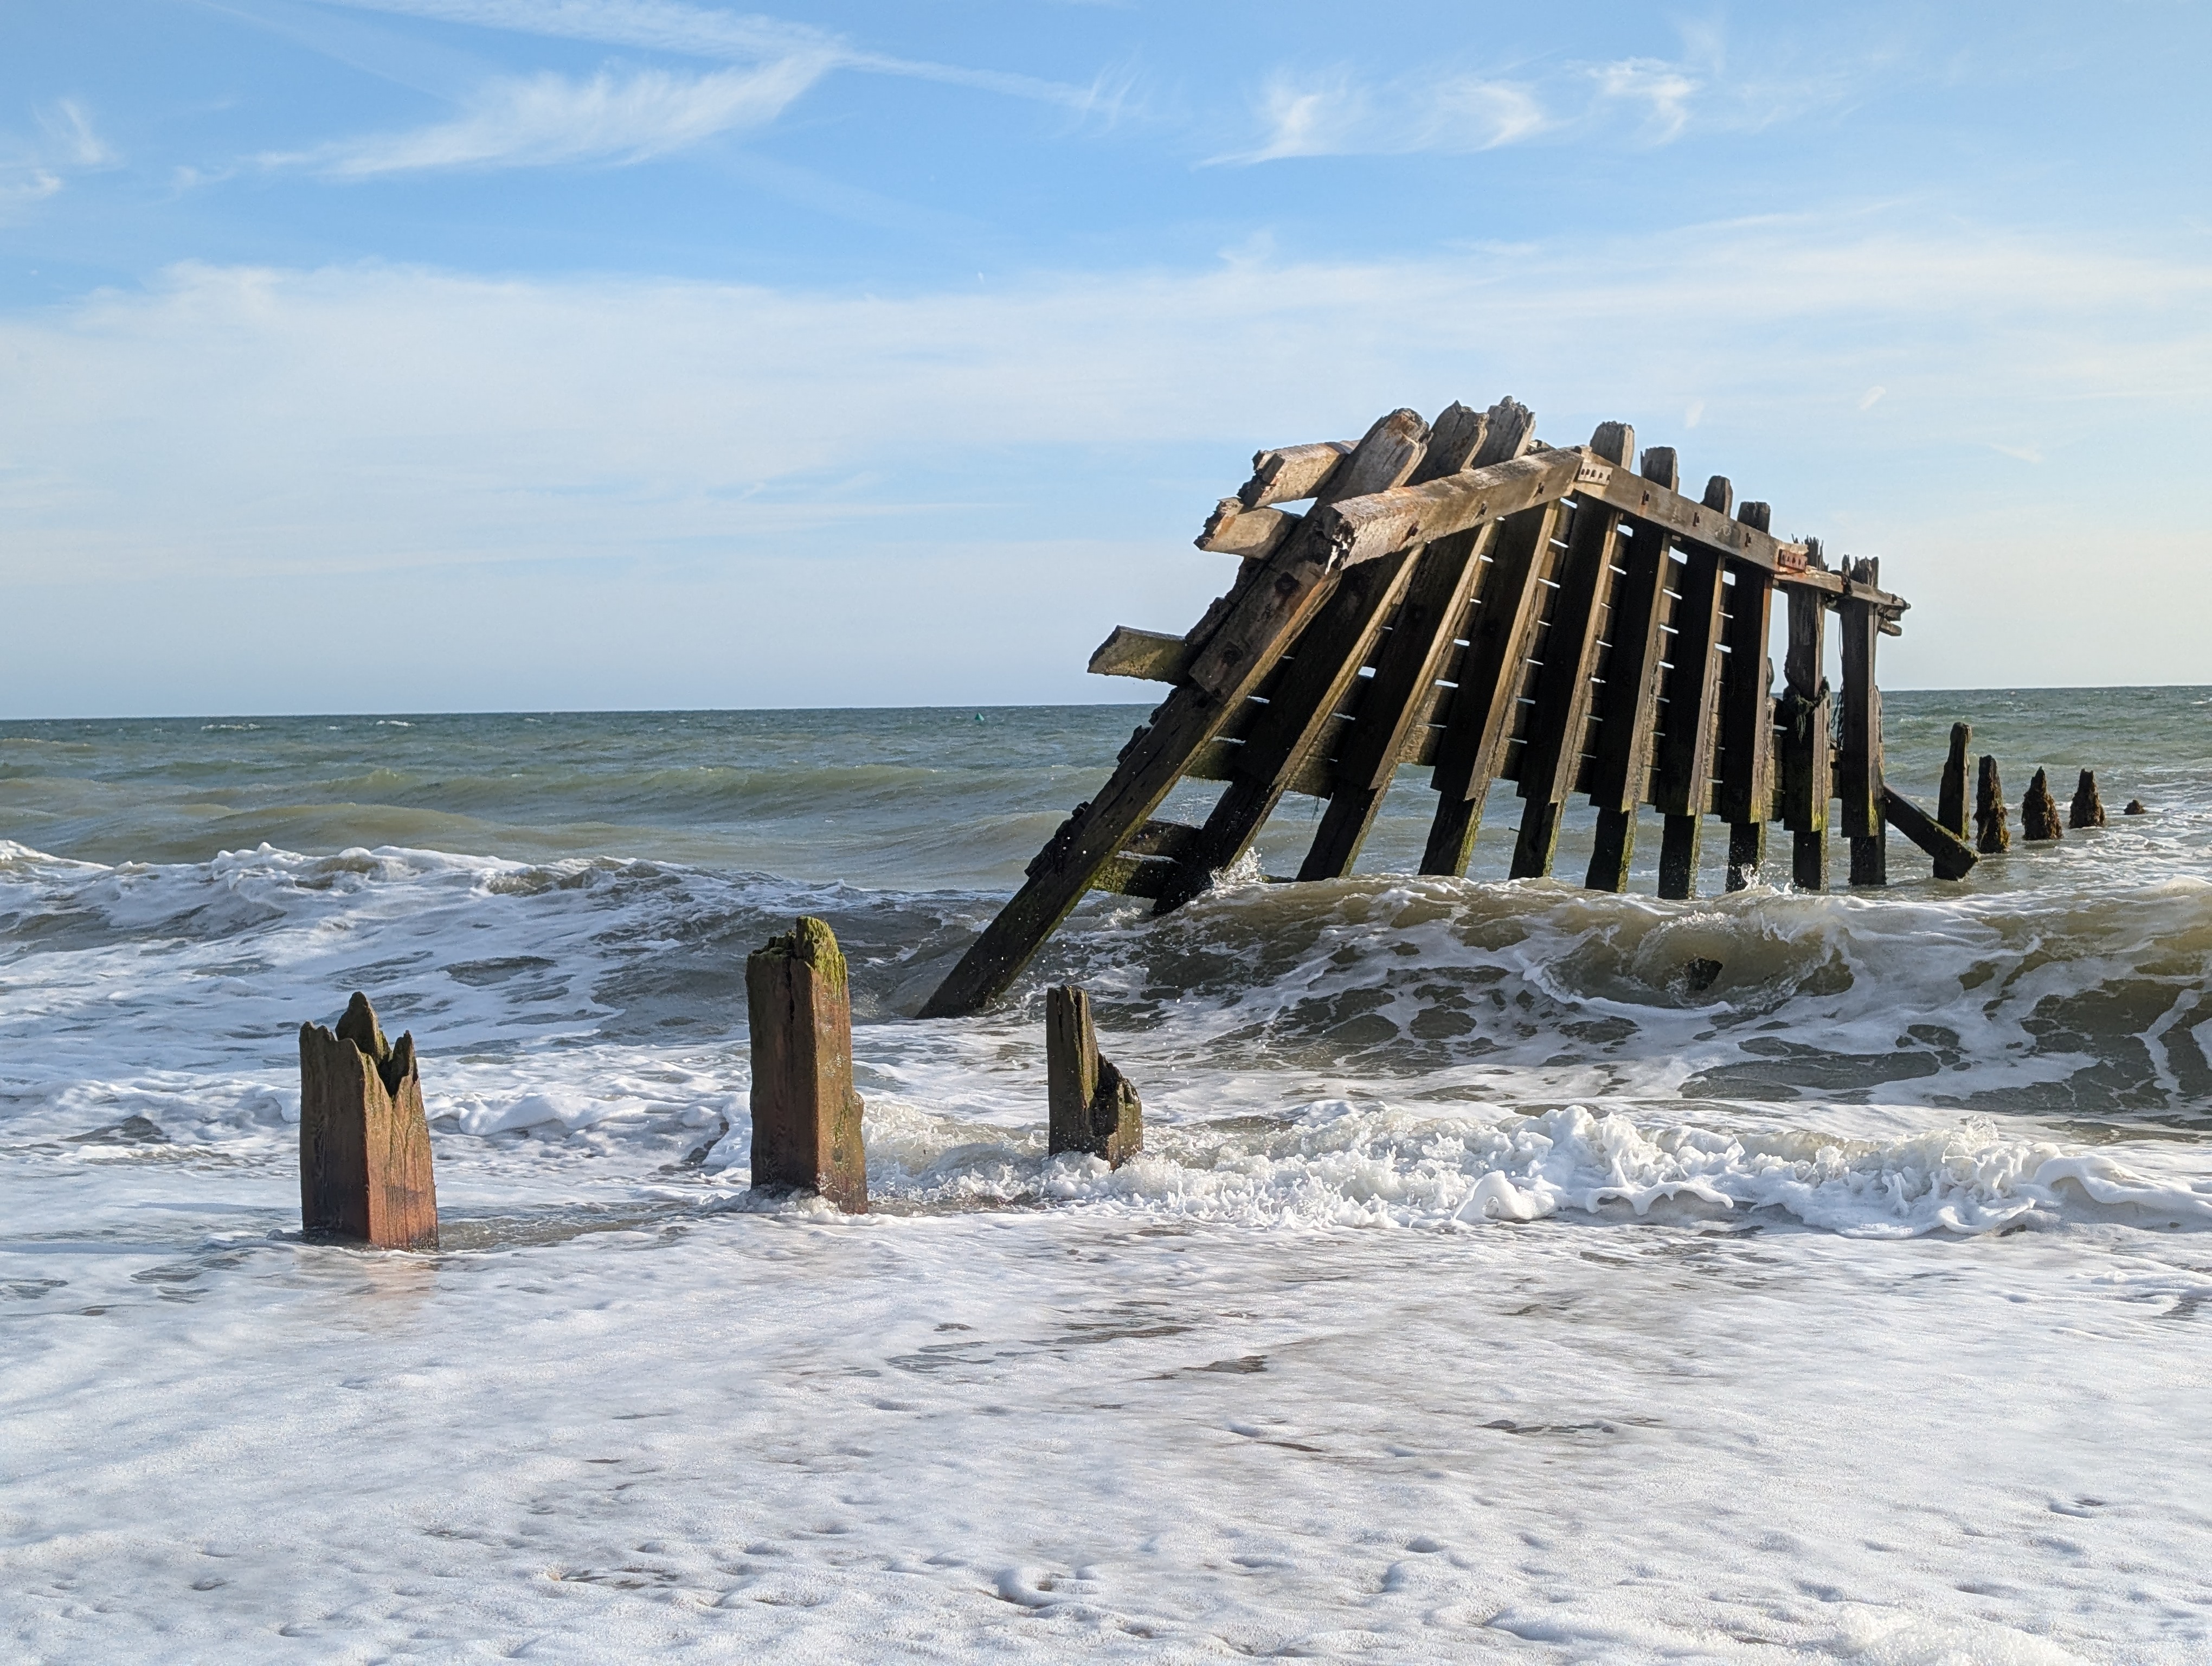
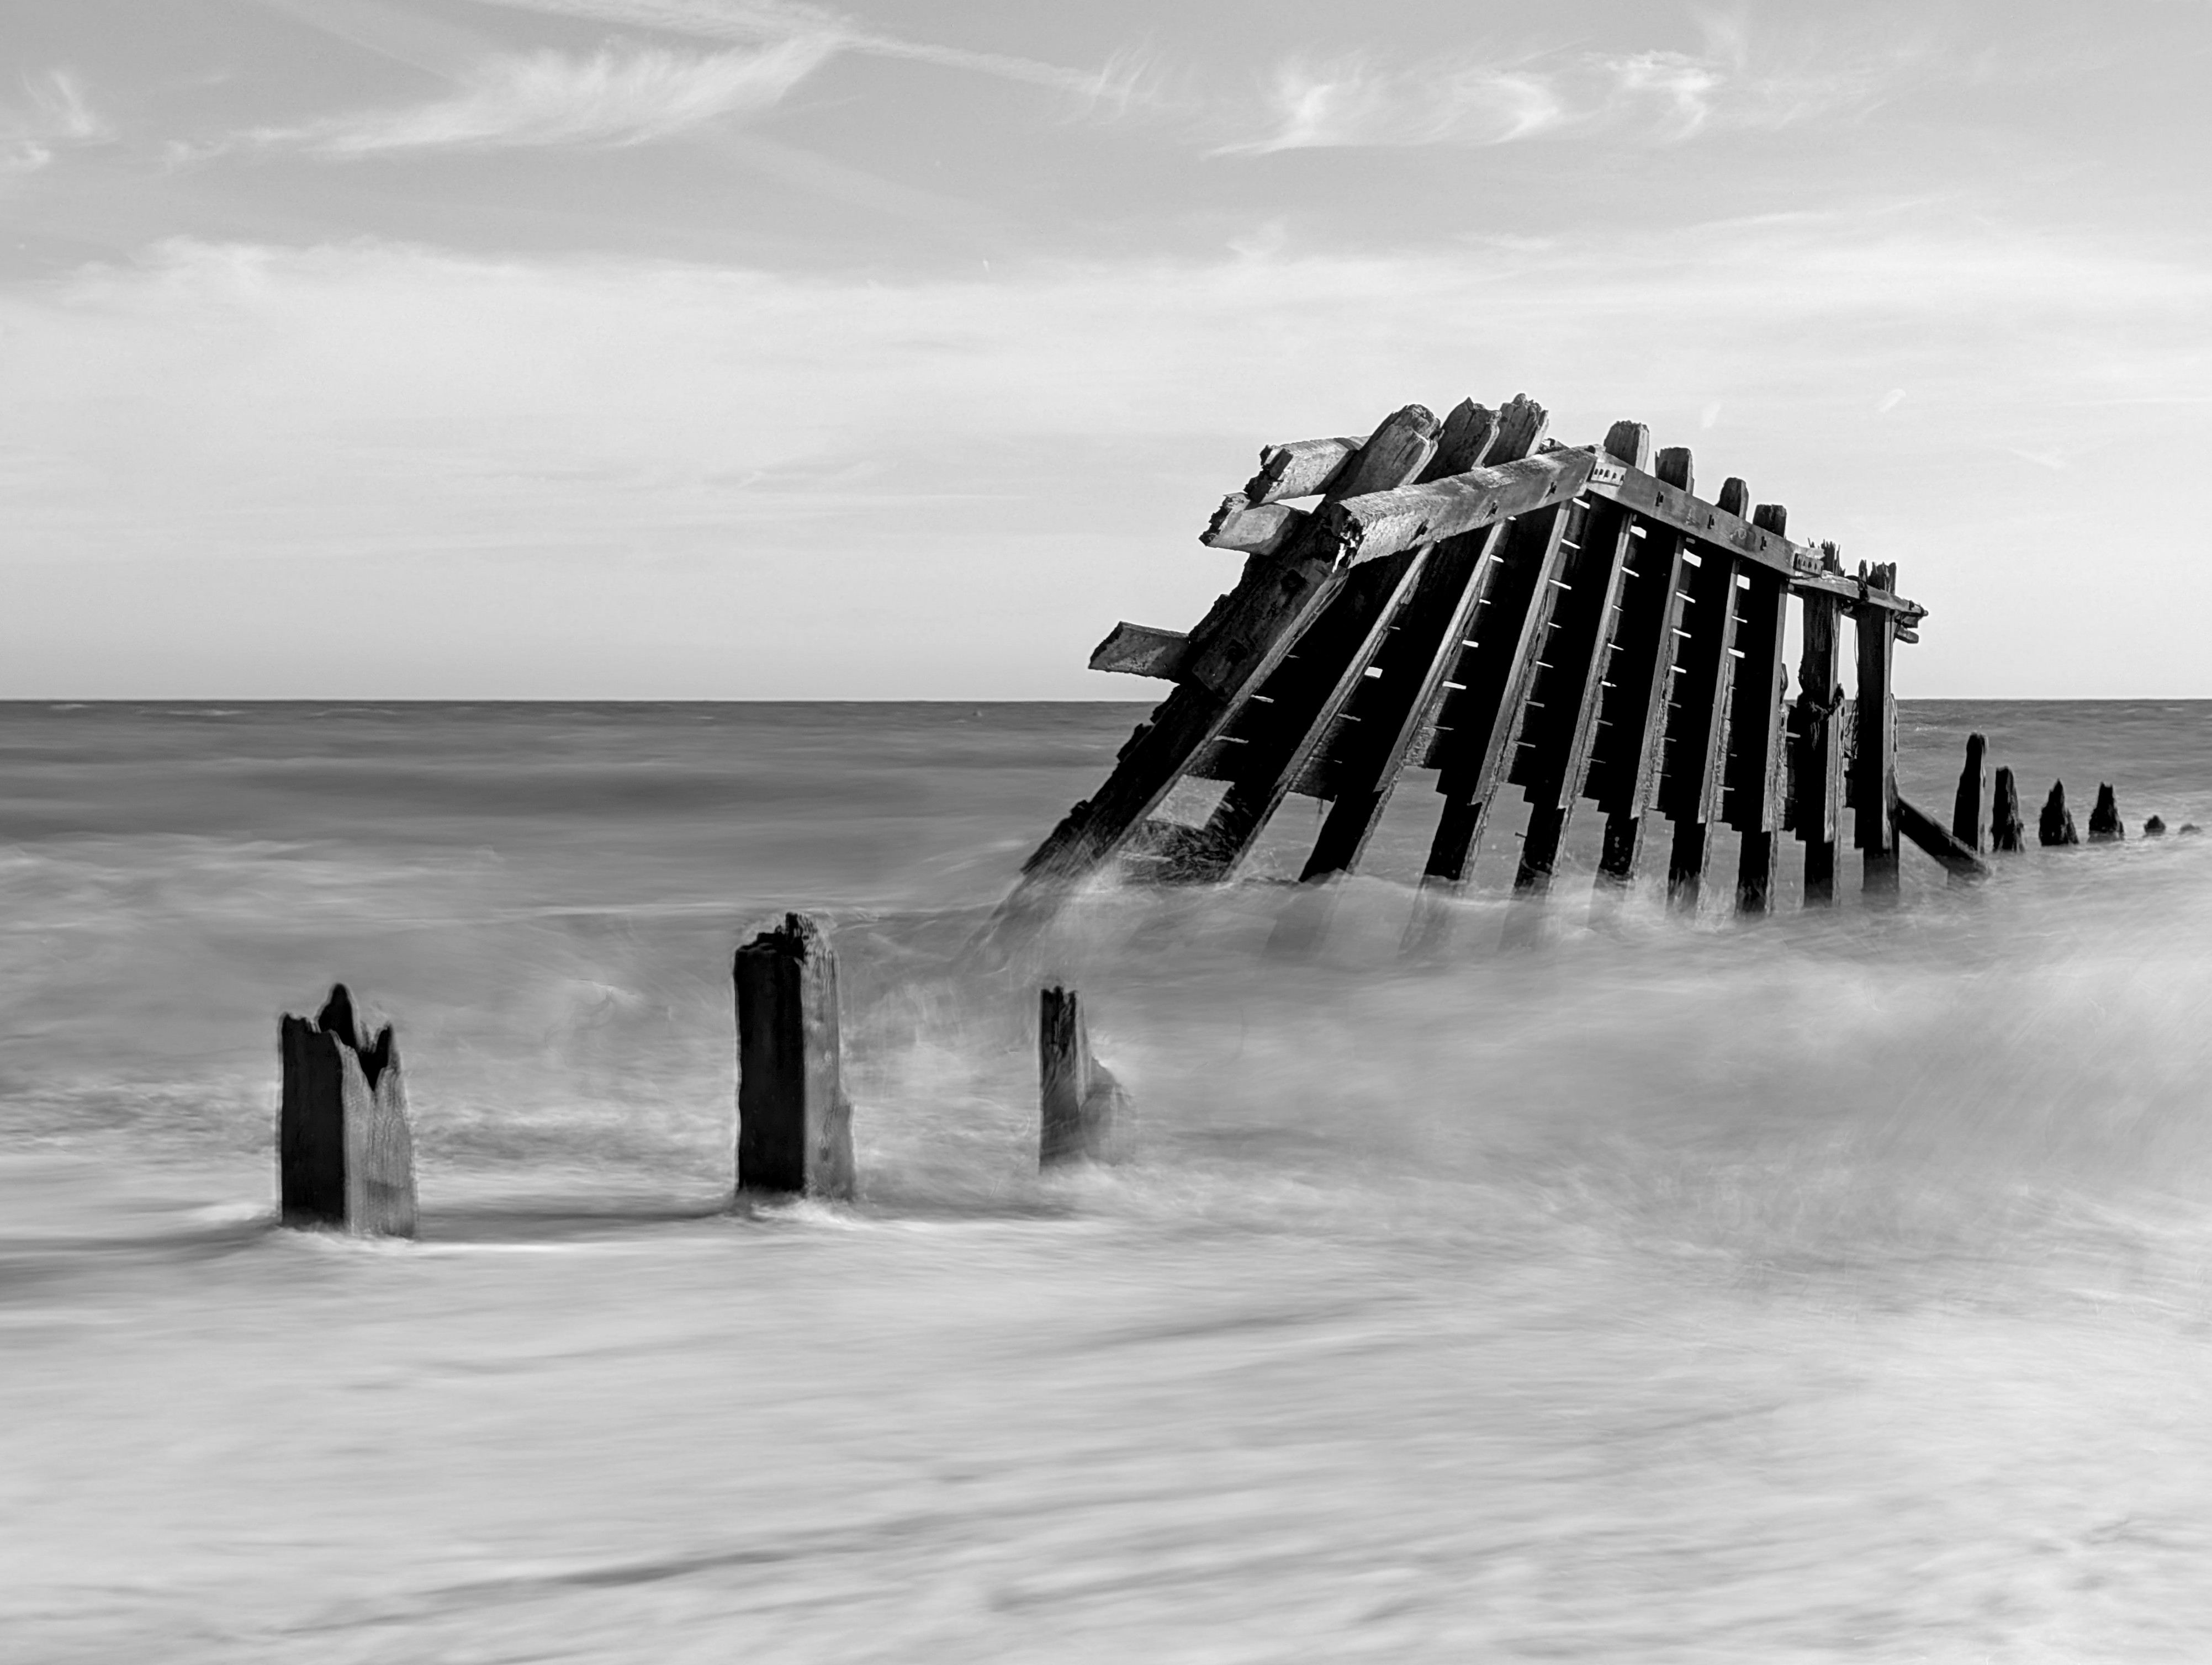
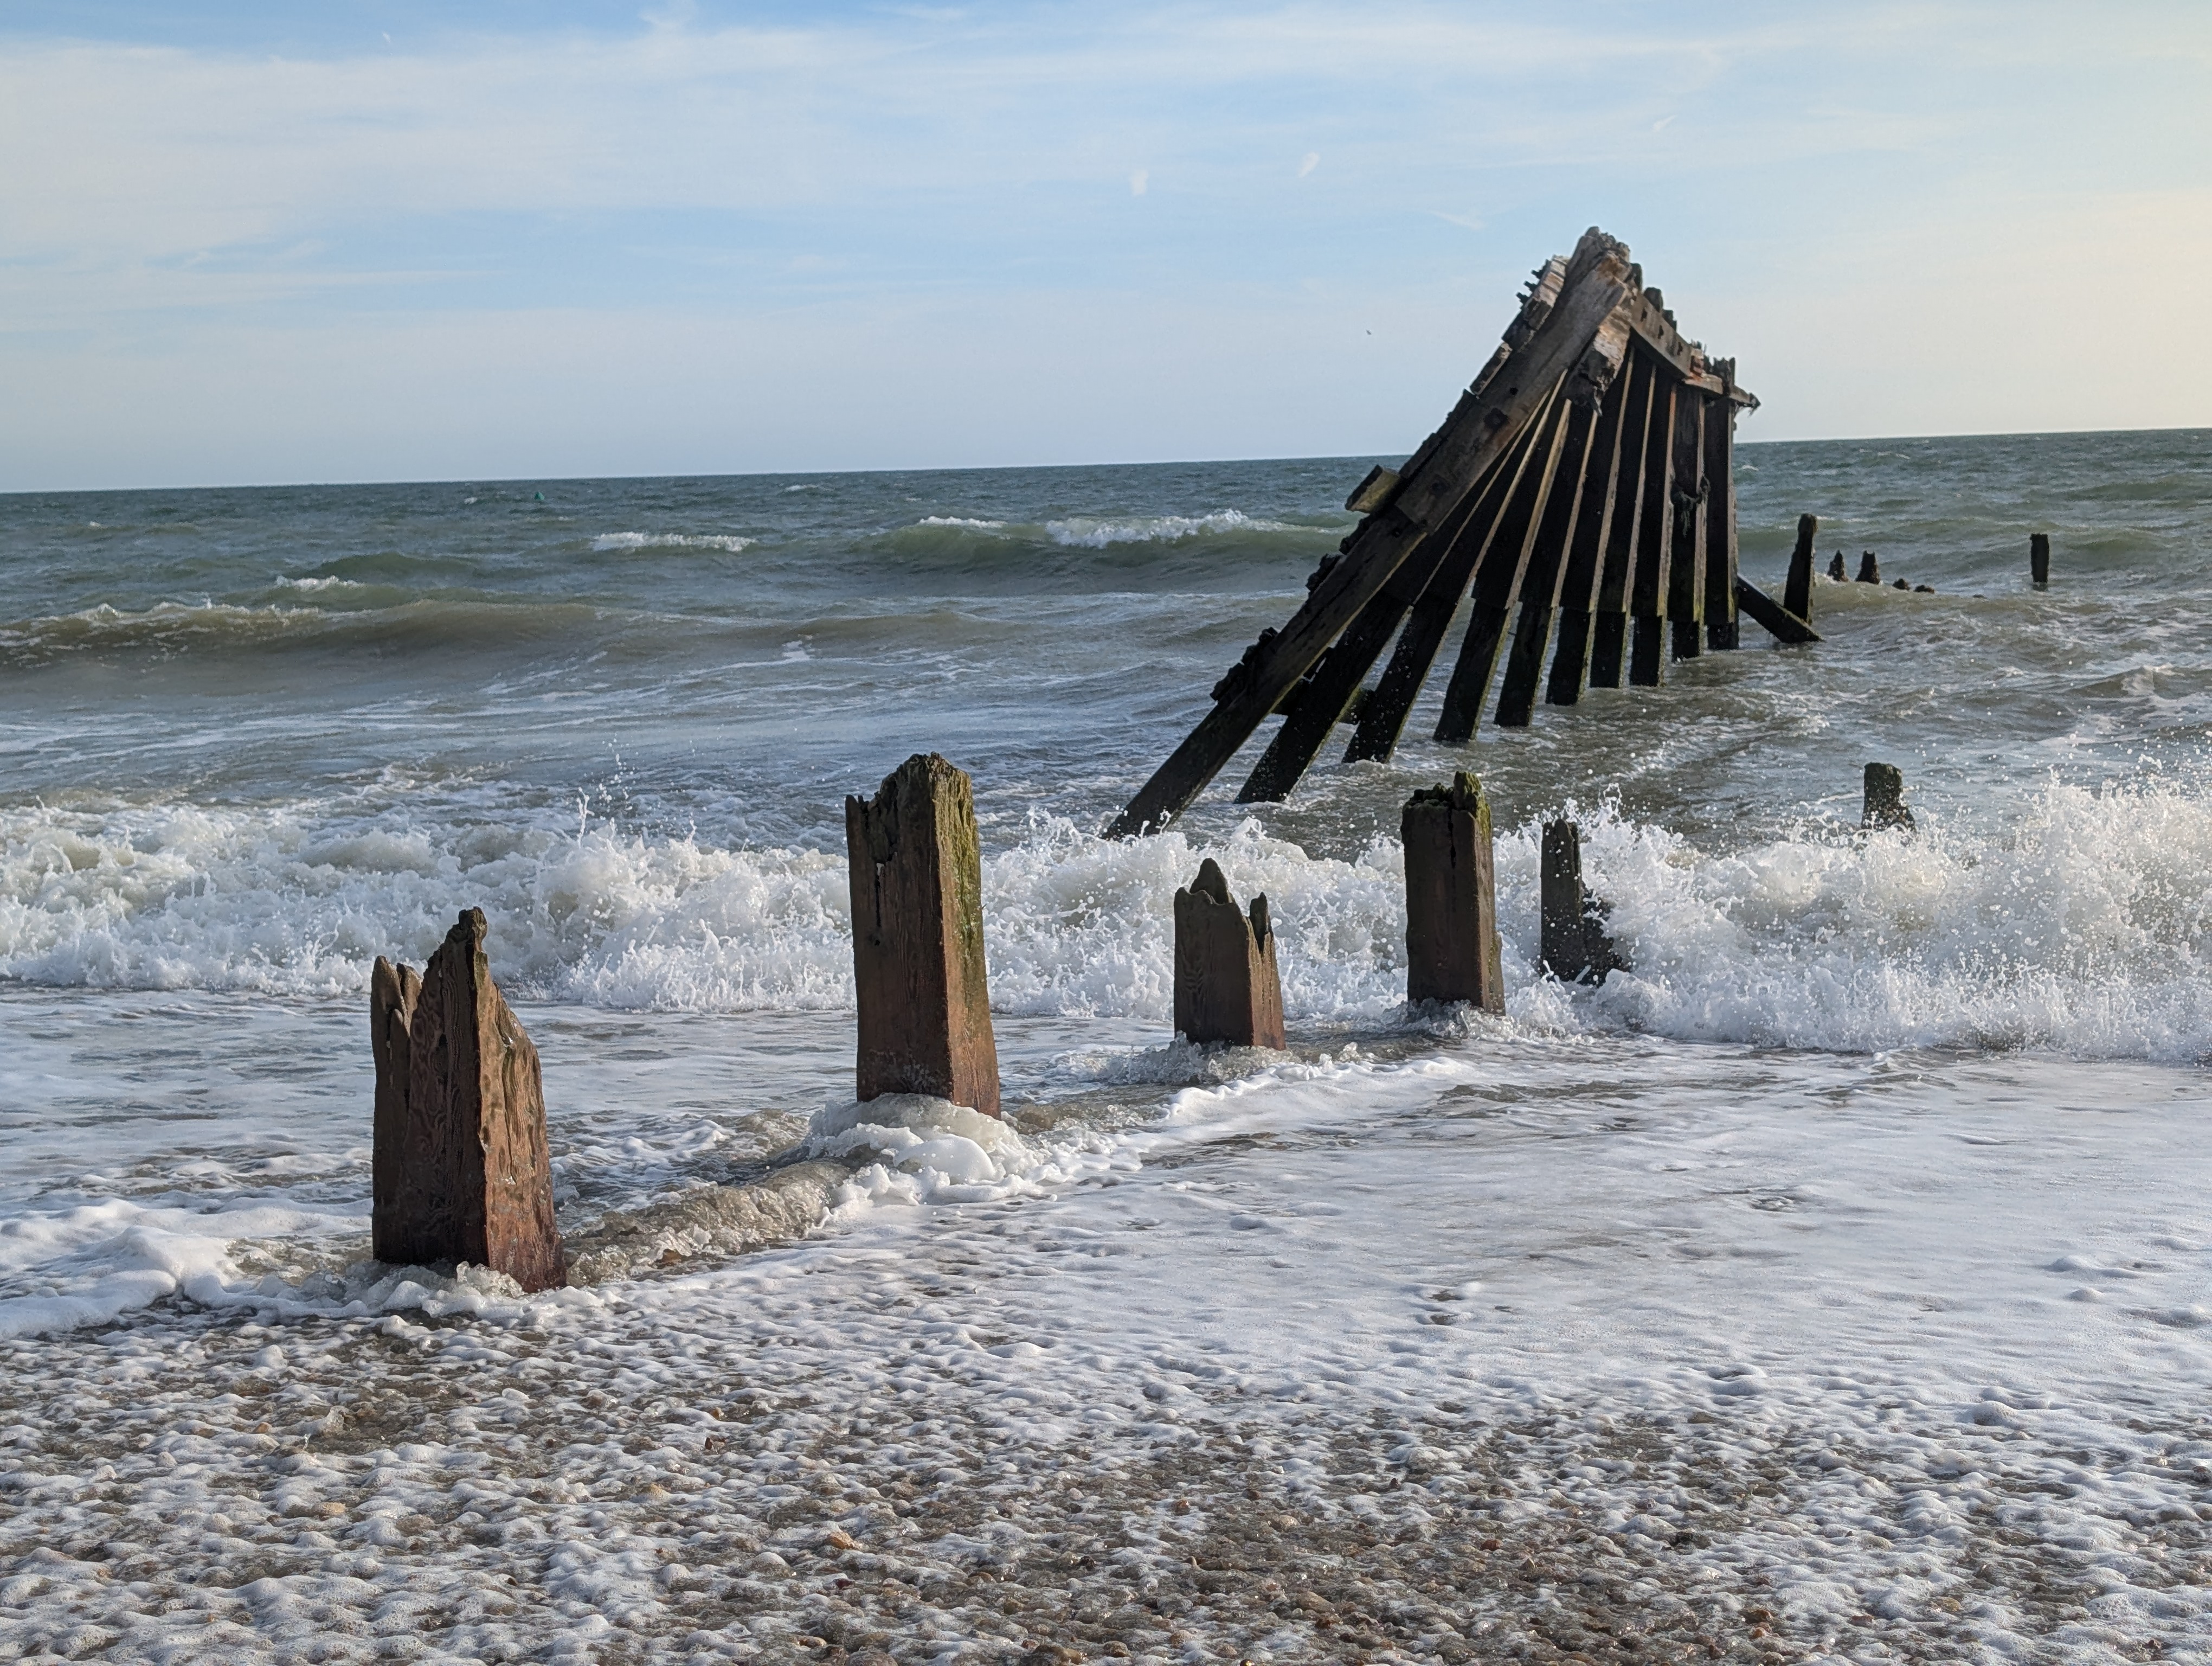
Si capturas con un iPhone, es posible obtener un efecto similar, pero no mediante un modo dedicado como tiene Pixel —en su lugar, está enterrado en la interfaz de Live Photo (o puedes probar la app Spectre). De noche, el iPhone también cuenta con Night Mode Max para tomas astro de larga exposición.
Para exposiciones largas diurnas, deberás activar el modo Live Photo (que en esencia toma un video de tres segundos y selecciona el mejor fotograma para tu galería). Luego, pulsa el botón Live en la esquina superior izquierda de tu foto en la galería, selecciona Long Exposure y tu iPhone producirá una toma de exposición larga a partir de los fotogramas de esa secuencia de Live Photo. Este breve explicador en YouTube te guía por el proceso.
La misma técnica funciona: mantener la cámara estable. Sin embargo, hemos probado el editor de Exposición Larga del iPhone en la oficina de TechRadar y no es tan eficaz como la del Pixel.
Con suerte, algún día Apple lanzará un modo dedicado para este estilo de disparo, porque los usuarios de iPhone se están perdiendo algo: es el tipo de efecto que puede convertirse en una toma para enmarcar.
¿Has probado la fotografía de exposición larga con tu Pixel, iPhone u otro equipo? Compártelo en los comentarios a continuación.
from Latest from TechRadar https://ift.tt/sjgGbXa
via IFTTT IA
Nottm Forest vs Leeds: guía completa para ver el inicio de la Premier League 2026/27 desde cualquier lugar
El choque entre Nottm Forest y Leeds United inaugura la Premier League 2026/27 en un encuentro que promete emociones y miradas cruzadas sobre el legado de Brian Clough. A continuación, presentamos una guía clara sobre horarios, opciones de streaming y consejos para ver el partido desde distintos lugares del mundo, incluyendo recursos para acceder a servicios de televisión en streaming desde fuera de tu región.
Resumen del partido
– Partidos y horarios: Sábado, 22 de agosto, a las 10:00 ET / 15:00 BST / 00:00 AEST (domingo) con kick-off en Inglaterra a las 15:00.
– Enfoque histórico: Las dos plantillas mostraron similitudes la temporada anterior; Forest quedó tres puntos y dos puestos por encima de Leeds, y ambos buscan empezar la campaña con victoria para sentar bases de rendimiento.
– Apuestas y cambios: Oliver Glasner llega a Forest con la intención de imponer un 3-4-3 y consolidar un proyecto más estable tras una dirección que incluyó varios entrenadores en temporadas recientes. Leeds, bajo un nuevo impulso tras el periodo veraniego, busca afianzar su base con refuerzos como Harry Wilson y James Trafford, y con solidez en defensa y ataque que pueda sostenerse a lo largo de la campaña.
Cómo ver el partido en streaming
– Estados Unidos: Peacock ofrece la retransmisión del encuentro. Planes empiezan desde $12.99 al mes o $129.99 al año.
– Australia: Stan Sport transmite el partido en directo. Stan Sport forma parte de la suscripción de Stan, con precios que comienzan en AU$9.99/mes, y ofrece también otros eventos de alto perfil.
– Acceso internacional con VPN: Si te encuentras fuera de tu región habitual, puedes usar un servicio de VPN para parecer que estás en casa y así acceder a tu servicio de streaming favorito. NordVPN aparece como opción recomendada en este contexto, con descuentos de hasta 75% según las promociones vigentes.
Guía por región: ver desde casa o desde donde estés
– Reino Unido: En cumplimiento del blackout de las 15:00 BST del sábado (no hay transmisión en vivo del partido), pero habrá resúmenes y análisis en Sky Sports y la cobertura de Match of the Day en BBC One tras el encuentro.
– Canadá: Fubo y DAZN ofrecen opciones para ver la Premier League; estas plataformas permiten paquetes que incluyen cobertura de la competición.
– Estados Unidos: Peacock para ver el partido en directo; posibilidad de acceder a través de VPN si viajas o si tu ubicación cambia.
– Australia: Stan Sport es la vía principal para ver el encuentro en directo; también puedes considerar NordVPN para acceder a tu servicio habitual si te encuentras fuera de Australia.
Notas sobre la experiencia de visionado
– Ver en móvil: La mayoría de plataformas de streaming permiten ver en dispositivos móviles a través de sus apps o navegadores. Asegúrate de contar con una buena conexión para evitar interrupciones.
– Seguridad y uso responsable de VPN: El artículo recomienda VPNs para acceder a contenidos desde el extranjero, pero recuerda respetar los términos de servicio de cada plataforma y las leyes de tu país. La guía incluye un código de ética: no apoyar contenidos pirateados y usar VPN para fines legales y de seguridad.
Preguntas frecuentes
– ¿A qué hora empieza Nottm Forest vs Leeds? 3:00 p.m. BST en Inglaterra (7:00 a.m. PT / 10:00 a.m. ET). En Australia será 12:00 a.m. AEST del domingo 23 de agosto.
– ¿Qué historial tiene el H2H entre Forest y Leeds? Se han enfrentado en 105 encuentros competitivos; Forest ha ganado 37, Leeds 33, y 35 terminaron en empate.
– ¿Puedo ver el partido desde mi móvil? Sí, la mayoría de plataformas permiten streaming móvil; además puedes seguir las actualizaciones a través de las redes oficiales de la Premier League.
Notas editoriales
– Este análisis incluye una guía detallada de streaming por región y recomendaciones para el uso de VPN para acceder a contenido desde ubicaciones distintas. Se aclara que se evalúan usos legales y de seguridad; no se apoya la piratería ni el consumo de contenidos obtenidos de forma ilícita.
from Latest from TechRadar https://ift.tt/a5ZkcsJ
via IFTTT IA
George Russell frente a su mejor oportunidad: el rugido de Zandvoort y la llamada de Jolyon Palmer

¡La emoción está al máximo! Este fin de semana la Fórmula 1 aterriza en Zandvoort para el Gran Premio de los Países Bajos, con formato de sprint que añade aún más chispa a la carrera. En medio de la emoción, las voces de la disciplina marcan una pauta clara: George Russell debe capitalizar su pelea por el campeonato en 2026, porque, según el ex piloto Jolyon Palmer, podría no volver a tener una oportunidad de título igual de jugosa.
Russell llega a la cita con la mente puesta en sumar puntos decisivos y demostrar que puede liderar a Mercedes en la era moderna de la F1. El equipo alemán, que ya ha dejado ver destellos de combate, busca consolidar un plan que lo lleve de vuelta a la cima, y este tramo de temporada podría ser el mapa de ruta. Palmer, conocido por su lectura afilada del paddock, advierte que el reloj de las oportunidades podría no volver a sonar con tanta claridad para el joven talento británico.
La fecha en Zandvoort no es solo otra carrera; es una prueba de fundamentos: consistencia, estrategia de paradas, manejo de neumáticos en un fin de semana corto y la capacidad de extraer el máximo rendimiento en condiciones de sprint. Todo eso se mezcla con la presión de estar en la lucha por un título que podría no presentarse de nuevo con la misma intensidad.
Mientras el paddock se reencuentra tras el descanso estival, las expectativas son altas: Russell debe aprovechar cada instante, optimizar su rendimiento y convertir la presión en resultados contundentes. En Mercedes se respira un ambiente de oportunidad: cada vuelta es una oportunidad de acercarse al líder y, quién sabe, iniciar un tramo decisivo hacia el título.
Para los aficionados, este es un capítulo imprescindible de la temporada: la promesa de velocidad, la tensión de la batalla y la posibilidad de ver a Russell cimentando su estatus en la élite de la fórmula 1. Y, como siempre en este deporte, cada curva, cada adelantamiento y cada guiño estratégico pueden marcar la diferencia entre un año memorable y otro que se queda en el camino.
¿Será esta la cita que defina la trayectoria de Russell hacia el campeonato o aparecerá un revés que cambie el guion? Solo hay una forma de averiguarlo: seguir cada vuelta, corear cada adelantamiento y, sobre todo, mantener la vista puesta en la meta que podría cambiarlo todo. Mantente atento a Keep reading para profundizar en las pistas y el análisis detrás de las jugadas en Zandvoort, mientras el sprint agrega una dosis extra de dinamismo a la carrera más esperada del fin de semana.
from Motorsport.com – Formula 1 – Stories https://ift.tt/C0FpXfu
via IFTTT IA
WINE 11.16: maduración continua y mejoras significativas para la ejecución de aplicaciones Windows en Linux
Tras la actualización de principios de agosto, WineHQ ha lanzado hace unas horas WINE 11.16. Se trata de una nueva versión de desarrollo destinada a preparar la versión estable que debería llegar a principios de 2027. Aunque la cantidad de cambios es notable, quedan claros los avances que confirman la madurez del proyecto: ejecutar aplicaciones de Windows en Linux sigue siendo cada vez más sencillo y fiable.
Entre lo destacado de WINE 11.16 se encuentra la actualización del motor mono a la versión 11.3, con soporte para ARM64, integración para la decodificación de vídeo por hardware a través de VA-API y mejoras en la gestión de excepciones en ARM64EC. Además, se acompaña de una rutina de corrección de errores. En números, se han corregido 35 fallos y se han realizado 243 cambios en total.
Bugs corregidos en WINE 11.16
- La demo de Orly’s Draw-A-Story se bloquea al iniciarse (dmDriverExtra no está inicializado).
- Demo de Odell Down Under: error de página al leer cuando se mueven los peces por el mapa.
- Emulador pmd85: faltan los iconos de la barra de herramientas.
- El instalador de Siemens Automation License Manager (parte de SIMATIC STEP 7 Lite SP4) no logra iniciar el servicio ALM (faltan Microsoft Enhanced DSS y Diffie-Hellman Cryptographic Provider).
- Klik and Play se bloquea al modificar o crear una partida.
- El instalador de Adobe CC (Creative Cloud) se bloquea dentro de msxml3.
- «Pettersson und Findus» no se inicia.
- La configuración posterior del proveedor del instalador de WMI core 1.5 se bloquea en wbemprox.
- Silhouette Studio: la instalación se queda congelada.
- No hay efectos de sonido dentro del juego cuando se reproduce audio de CD con dsound integrado en Ignition.
- Los vídeos de Commandos: Behind Enemy Lines no se reproducen.
- Visual C++ Build Tools 2015 se queda bloqueado durante la instalación.
- CERT_CHAIN_POLICY_IGNORE_NOT_TIME_VALID_FLAG no se tiene en cuenta.
- La importación de archivos PFX no funciona.
- Just Grandma and Me (win16) se bloquea. La espera de Win16Mutex agota el tiempo de espera.
- Error 5 de ISdone.dll, relacionado con una memoria virtual insuficiente.
- Backpacker se bloquea al iniciarse.
- El instalador de Command and Conquer 3 Tiberium Wars se bloquea.
- La conexión FTP sobre TLS 1.2 de Total Commander no funciona.
- Comportamiento sospechoso de rundll32.exe.
- regedit /e debería salir silenciosamente cuando se produce un error.
- La aplicación entra en un bucle infinito con el nuevo wow64, pero funciona correctamente con el antiguo wow64.
- Stratego (1997): puntero o cursor del ratón entrecortado.
- La emulación de llamadas al sistema en Linux mediante Syscall User Dispatch no funciona con glibc < 2.34.
- SteelSeries GG 110.0 se bloquea al iniciarse en .NET System.Security.Cryptography.X509Certificates.StorePal.Export.
- Acrobat Reader DC se bloquea al abrir directamente un PDF mediante «wine some.pdf».
- Cursor roto en el inventario y el menú de terminal de Star Citizen.
- Las ventanas superpuestas de Yabridge en algunos gestores de ventanas generan una zona muerta para la entrada.
- CertCreateSelfSignCertificate con los parámetros predeterminados genera un certificado RSA 512 inseguro.
- CertGetCertificateContextProperty no admite CERT_SIGN_HASH_CNG_ALG_PROP_ID.
- El controlador WineWayland ha dejado de funcionar en Wine 11.15.
- Steam no se inicia.
- Las aplicaciones WPF se bloquean al iniciarse (¿solo x86?).
- La detección de clics del ratón de WebView2 está desplazada verticalmente en X11.
- La superficie de una ventana X11 a pantalla completa, sin bordes ni decoraciones, está desplazada por los bordes de la ventana de Wine.
Ya disponible
WINE 11.16 ya se puede descargar desde el botón situado al final de estas líneas. En su página de descargas también encontrarás información sobre cómo instalar esta y otras versiones en Linux y otros sistemas operativos como macOS e incluso Android.
De cara a futuras entregas, si el calendario se mantiene, se espera WINE 11.17 en dos semanas, con decenas de cambios para preparar WINE 12.0, previsto para principios de 2027. Este ritmo de lanzamientos podría incrementarse hacia finales de año, con una mayor frecuencia de Release Candidate por semana hasta estabilizarse en la versión estable (WINE 12) y, posteriormente, iniciar el desarrollo de WINE 13.0.
.boton {color: white; background-color: grey !important; padding: 20px; font-size: 2rem; text-decoration: none; border-radius: 10px; position: relative; top: 15px; border: 4px solid #555;}.boton:hover {box-shadow:1px 1px 2.5px black !important;}
from Linux Adictos https://ift.tt/2Mgycp4
via IFTTT
GhostLock: una mirada profunda a la vulnerabilidad de alto impacto en el kernel de Linux y sus implicaciones
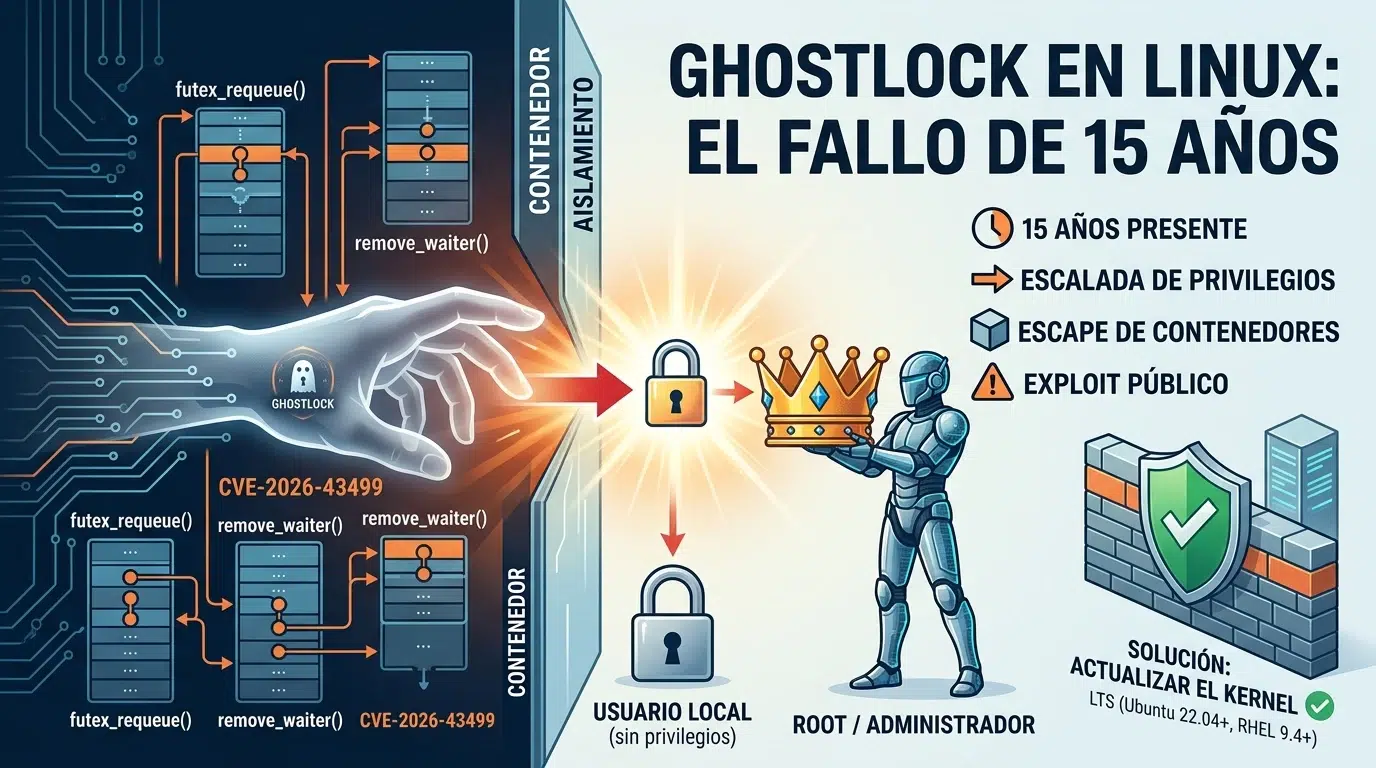
GhostLock es el nombre con el que se ha dado a una vulnerabilidad de alta gravedad descubierta en el kernel de Linux. Identificada como CVE-2026-43499, afecta al subsistema de bloqueos rtmutex y puede provocar una condición de use-after-free en determinadas operaciones de futex con herencia de prioridad. Un atacante local sin privilegios podría aprovechar el fallo para elevar sus permisos hasta root y, en determinados escenarios, escapar de un contenedor hacia el sistema anfitrión.
El problema resulta especialmente relevante porque el código vulnerable lleva presente en Linux desde hace años y forma parte de una funcionalidad utilizada por los kernels de las principales distribuciones. La corrección ya llegó al kernel principal y también ha sido retroportada a las ramas mantenidas, pero los usuarios deben asegurarse de que su distribución haya instalado un kernel que incluya el parche. No basta con fijarse únicamente en el número de versión del kernel, ya que las distribuciones suelen incorporar correcciones de seguridad mediante backports.
GhostLock es una vulnerabilidad del subsistema rtmutex
El origen de GhostLock se encuentra en el código de gestión de mutex con herencia de prioridad del kernel Linux, concretamente en kernel/locking/rtmutex.c. Estos mecanismos forman parte de la infraestructura utilizada para coordinar la ejecución de diferentes hilos y evitar problemas de prioridad en determinadas cargas de trabajo.
La vulnerabilidad está relacionada con la función remove_waiter(). En determinadas circunstancias, el código podía limpiar la información asociada a un proceso equivocado durante la gestión de una espera de futex. El resultado era que un puntero podía quedar apuntando a una zona de memoria de la pila del kernel que ya había sido liberada.
Esta condición constituye un use-after-free: el kernel conserva una referencia a memoria cuyo tiempo de vida ya ha terminado y posteriormente puede intentar utilizarla como si siguiera siendo válida. Cuando un atacante consigue controlar las condiciones necesarias para reutilizar esa memoria, el fallo puede convertirse en una vulnerabilidad mucho más grave que un simple bloqueo del sistema.
El fallo afecta a los futex con herencia de prioridad
Para explotar GhostLock es necesario interactuar con la ruta de priority inheritance de los futex. Los futex son una de las primitivas fundamentales que Linux proporciona para sincronizar hilos entre espacio de usuario y kernel, y son utilizados indirectamente por numerosas aplicaciones y bibliotecas.
La ruta problemática entra en juego con operaciones de reencolado de futex que utilizan herencia de prioridad. En un escenario concreto de interbloqueo, el kernel tiene que deshacer parte de la operación y retirar un proceso de una estructura de espera. Es durante esta recuperación cuando se producía el comportamiento incorrecto de remove_waiter().
El error consistía, en esencia, en que la función utilizaba current cuando debía utilizar la tarea asociada al waiter. El parche que corrige el problema cambia precisamente este comportamiento para utilizar waiter->task.
Un atacante local podría conseguir privilegios de root
La consecuencia más importante de GhostLock es la posibilidad de escalada local de privilegios. Un usuario que ya disponga de una cuenta sin privilegios en un sistema vulnerable puede intentar desencadenar la condición de carrera y aprovechar posteriormente la corrupción de memoria del kernel.
Esto significa que GhostLock no es una vulnerabilidad que pueda explotarse simplemente enviando una página web maliciosa a un usuario remoto. El atacante necesita primero capacidad para ejecutar código en el sistema afectado. Sin embargo, ese requisito no hace que el problema sea trivial en entornos donde existen múltiples usuarios o donde se permite ejecutar software no confiable.
Red Hat clasifica el problema como de impacto Important y señala que puede permitir escalada de privilegios o una denegación de servicio. La valoración publicada para CVE-2026-43499 es CVSS 7.8, dentro de la categoría de vulnerabilidades de alta gravedad.
GhostLock también puede ser peligroso en contenedores
Uno de los aspectos que hacen especialmente interesante a GhostLock es su posible impacto sobre sistemas que utilizan contenedores. El código vulnerable puede ser alcanzado desde un proceso que se ejecuta dentro de un contenedor, por lo que un atacante que haya conseguido comprometer una carga de trabajo puede intentar utilizar el fallo contra el kernel del host.
En el escenario más grave, esto podría convertir una vulnerabilidad aparentemente local en un escape de contenedor. El aislamiento proporcionado por el contenedor depende en última instancia del kernel del sistema anfitrión, por lo que un fallo explotable en el kernel puede romper esa frontera.
Esto resulta especialmente importante en servidores multiusuario, plataformas de contenedores, servidores de integración continua y otras infraestructuras donde código de diferentes usuarios o aplicaciones comparte el mismo kernel. Red Hat y otros avisos de seguridad recomiendan prestar especial atención a estos entornos.
GhostLock llevaba años en el kernel
Una de las características más llamativas de GhostLock es la antigüedad del código que contiene el error. El problema se introdujo con un cambio realizado en Linux 2.6.39, publicado en 2011, y permaneció en el código durante aproximadamente quince años antes de ser corregido.
El fallo no significa que todas las instalaciones de Linux de esos años hayan estado explotadas activamente durante todo ese tiempo. Lo que demuestra es que una pieza de código utilizada durante mucho tiempo puede contener errores sutiles que solo aparecen cuando se combinan determinadas condiciones de sincronización.
Este tipo de vulnerabilidades son especialmente difíciles de detectar porque no dependen de una operación sencilla como acceder a un archivo o enviar una petición de red. En este caso intervienen varios hilos, futex, herencia de prioridad y una ruta de recuperación ante un interbloqueo.
Linux 7.1 ya incorpora la corrección
La corrección de CVE-2026-43499 llegó al kernel principal como parte de Linux 7.1. El cambio, identificado mediante el commit 3bfdc63936dd, modifica remove_waiter() para utilizar la tarea perteneciente al elemento que se está retirando en lugar de la tarea actualmente ejecutándose.
La corrección también ha sido retroportada a diferentes ramas estables de Linux. Por ello, no es necesario utilizar Linux 7.1 o una versión posterior para estar protegido. Existen versiones corregidas de las ramas LTS, entre ellas 6.18, 6.12, 6.6, 6.1, 5.15 y 5.10.
En otras palabras, un sistema con un kernel antiguo puede estar completamente protegido si su distribución ha aplicado correctamente el backport. Por este motivo, comprobar únicamente el número que devuelve uname -r puede no ser suficiente para determinar el estado de seguridad en distribuciones que mantienen sus propios kernels.
Las distribuciones han tenido que aplicar sus propios parches
La corrección upstream no llega necesariamente al usuario al mismo tiempo que se publica en kernel.org. Las distribuciones Linux mantienen sus propios paquetes de kernel y suelen incorporar correcciones de seguridad en las ramas que ofrecen soporte.
Por ejemplo, AlmaLinux publicó kernels corregidos para sus versiones 8, 9 y 10 poco después de la divulgación de GhostLock. La distribución especificó versiones concretas de sus paquetes de kernel que contienen la corrección y recomendó actualizar y reiniciar el sistema para cargar el nuevo kernel.
La situación es similar en otras distribuciones empresariales y comunitarias. Por eso, la recomendación general es utilizar los canales oficiales de actualización de cada distribución y comprobar sus respectivos avisos de seguridad, en lugar de asumir que un kernel concreto es vulnerable o seguro únicamente por su versión base.
No existe una mitigación sencilla que sustituya al parche
Otro aspecto importante de GhostLock es que no existe una medida sencilla que permita desactivar la funcionalidad vulnerable sin actualizar el kernel. El problema se encuentra en código genérico del subsistema de locking y en una ruta de futex que forma parte de las capacidades normales del kernel.
Por ello, desactivar determinados mecanismos de namespaces o aplicar restricciones habituales para contener procesos no constituye una solución equivalente al parche. En particular, la información disponible sobre GhostLock indica que no depende de los user namespaces sin privilegios, por lo que endurecer esa característica no elimina la vulnerabilidad.
En servidores donde no sea posible actualizar inmediatamente, reducir el acceso de usuarios no confiables puede servir como medida de defensa en profundidad, pero no elimina el fallo. La solución real consiste en ejecutar un kernel que contenga la corrección.
Cómo comprobar si el kernel está actualizado
Los usuarios pueden consultar la versión del kernel actualmente en ejecución con el comando uname -r. Sin embargo, para determinar si GhostLock está corregido hay que comparar ese resultado con el estado de seguridad publicado por la distribución utilizada.
En el kernel upstream, la corrección está presente desde Linux 7.1. En las ramas mantenidas existen versiones anteriores que también incluyen el parche, pero los números exactos varían según la rama y la distribución. Por ejemplo, el seguimiento de la vulnerabilidad identifica Linux 6.18.27, 6.12.86, 6.6.140 y 6.1.175 como versiones upstream corregidas, entre otras.
Por tanto, si el equipo utiliza Ubuntu, Debian, Fedora, Arch Linux, RHEL, AlmaLinux o cualquier otra distribución, lo adecuado es instalar las últimas actualizaciones de seguridad disponibles para esa distribución y reiniciar si se ha actualizado el kernel.
GhostLock demuestra la importancia de mantener actualizado el kernel
GhostLock es un buen ejemplo de cómo una vulnerabilidad puede permanecer durante años en una parte extremadamente compleja del kernel Linux sin que su impacto sea evidente hasta que alguien encuentra una forma de alcanzar la ruta problemática. En este caso, un error aparentemente pequeño en la gestión de un proceso que espera un mutex puede terminar proporcionando una vía para corromper memoria del kernel.
El problema es especialmente relevante en servidores multiusuario y plataformas de contenedores, donde un atacante puede disponer de un entorno desde el que ejecutar código sin tener inicialmente privilegios sobre el sistema anfitrión. La posibilidad de convertir esa posición en privilegios de root o en un escape del contenedor eleva considerablemente la importancia de aplicar el parche.
La buena noticia es que GhostLock ya está corregido en el kernel Linux principal y las correcciones han sido retroportadas a las ramas mantenidas. Los usuarios no necesitan cambiar de distribución ni instalar necesariamente un kernel de desarrollo: deben asegurarse de que su distribución haya publicado el paquete de kernel corregido y que el sistema esté ejecutándolo.
from Linux Adictos https://ift.tt/7ESlQoL
via IFTTT
 Pacosite's Blog
