El mercado de hardware para PC atraviesa un periodo de tensiones que parece no ceder, y Apple no es la excepción. Recientes reportes señalan que las entregas del MacBook Air se han visto afectadas por un incremento en los plazos de entrega, con configuraciones comunes que proyectan estimaciones de 2 a 3 semanas y, en modelos con 32 GB de RAM, hasta 4 a 5 semanas. Este fenómeno se ha vinculado directamente a la crisis de RAM que afecta a proveedores y fabricantes, generando un efecto dominó en la disponibilidad de productos y en la fijación de precios.
La caída de inventarios llega en un momento en que Apple ha aplicado recientes aumentos de precio en Macs e iPads, lo que ha generado inquietud entre los consumidores. Aunque la marca ha mantenido una postura de precios relativamente rígida a lo largo del tiempo, la combinación de escasez y costos crecientes ha llevado a que las opciones de compra se amplíen hacia minoristas alternativos y, cada vez con mayor frecuencia, hacia alternativas basadas en Windows.
Según análisis y reportes de la industria, la demanda de RAM no solo está afectando al MacBook Air, sino que señala una tendencia más amplia en el mercado de PC: una disponibilidad restringida que podría prolongarse durante varios trimestres e incluso años. Esto empuja a usuarios y empresas a considerar líneas de producto diferentes y, en algunos casos, a replantear la configuración de especificaciones clave para equilibrar costo y rendimiento.
Para quienes están evaluando opciones inmediatas, existen alternativas destacadas en el segmento de Windows que ofrecen capacidades equivalentes para tareas diarias y productividad avanzada. Por ejemplo, la Lenovo Yoga Slim 7x, la Lenovo Yoga Slim 7i Aura y el Dell XPS 13 han sido señalados como opciones sólidas que, si bien pueden no igualar el rendimiento específico del MacBook Air en todos los escenarios, cumplen con la mayoría de flujos de trabajo y ofrecen una experiencia confiable.
Una recomendación práctica ante estas circunstancias es ampliar la revisión de proveedores fuera de las tiendas oficiales de Apple. En mercados abiertos, es posible encontrar configuraciones atractivas a precios competitivos y con ventanas de entrega más manejables, especialmente para usuarios que no dependen estrictamente de un ecosistema cerrado. Con mercados de RAM y componentes que aún presentan volatilidad, evaluar alternativas y mantener flexibilidad en la configuración puede ser la clave para evitar interrupciones en la productividad.
Lo que viene es incierto y, según varias fuentes de la industria, las limitaciones en la cadena de suministro podrían prolongarse más allá de 2026, afectando también futuras generaciones de dispositivos. En este contexto, planificar con anticipación, comparar opciones y considerar plataformas Windows se vuelve una estrategia prudente para usuarios que buscan continuidad operativa sin sacrificar rendimiento.
Más de mil millones de personas en todo el mundo tienen exceso de grasa en el hígado, una condición que puede evolucionar hacia enfermedades graves como la esteatohepatitis, cirrosis y cáncer. Este fenómeno, conocido comúnmente como hígado graso, se asocia con factores de riesgo como la obesidad, la diabetes tipo 2 y el consumo excesivo de alcohol, y a menudo pasa desapercibido debido a su carácter asintomático en etapas tempranas. En este contexto, la investigación en inteligencia artificial (IA) está emergiendo como una herramienta estratégica para la detección precoz y la intervención oportuna, con el potencial de cambiar el curso de la enfermedad a nivel poblacional.
Las herramientas de IA pueden analizar grandes volúmenes de datos médicos —incluidos resultados de imágenes, historiales clínicos y biomarcadores— para identificar patrones sutiles que podrían escapar a la revisión humana. En el ámbito de la hepatología, esto se traduce en algoritmos que pueden interpretar imágenes de ultrasonido, resonancias magnéticas y otras modalidades de diagnóstico por imágenes con una precisión cada vez mayor, ayudando a clasificar el grado de esteatosis y a predecir su progresión. Además, la IA puede integrarse con datos longitudinales para estimar el riesgo a cinco o diez años, permitiendo a los médicos priorizar a los pacientes que requieren intervención temprana y seguimiento más intensivo.
La detección temprana no solo salva vidas al reducir el progreso hacia enfermedades graves, sino que también facilita intervenciones preventivas más efectivas y menos invasivas. Entre estas intervenciones se incluyen cambios sostenidos en el estilo de vida, terapias farmacológicas emergentes y estrategias personalizadas de manejo metabólico. Al identificar en fases iniciales a aquellos individuos en mayor riesgo, las autoridades de salud pueden optimizar recursos, diseñar programas de tamizaje más eficientes y ampliar el acceso a tratamientos que previenen complicaciones a largo plazo.
Sin embargo, la implementación de IA en la medicina de hígado debe entenderse dentro de un marco de ética y seguridad. Es crucial garantizar la equidad en el acceso a estas tecnologías, la calidad y diversidad de los datos de entrenamiento, y la transparencia en los algoritmos. Además, se requieren protocolos robustos de validación clínica y supervisión médica para evitar sesgos y errores que podrían afectar a determinadas poblaciones. La colaboración entre investigadores, clínicos, autoridades sanitarias y comunidades es fundamental para aprovechar el potencial de la IA sin comprometer la seguridad del paciente.
Mirando hacia el futuro, la integración de IA con plataformas de atención primaria podría convertir el tamizaje y la gestión de la esteatosis hepática en un proceso más ágil y personalizado. Los médicos podrían recibir alertas basadas en IA cuando un paciente presente señales de riesgo, lo que abriría la puerta a intervenciones preventivas tempranas y a una reducción significativa de la carga de enfermedades hepáticas en la próxima década. Aunque la ruta hacia la implementación universal todavía presenta desafíos, el paso decisivo es avanzar con rigor científico, inversión en datos de alta calidad y una visión centrada en el bienestar de las personas de todas las comunidades.
from Wired en Español https://ift.tt/n1Opc72
via IFTTT IA
Si eres de los que acumula miles de canciones en el disco duro y odias esperar a que el programa termine de escanear toda la biblioteca antes de poder darle al play, probablemente estés buscando algo diferente. A veces, los reproductores multimedia modernos se vuelven demasiado pesados y complicados, cuando lo que realmente necesitamos es una herramienta que sea rápida y vaya al grano sin complicaciones innecesarias. En este escenario aparece mpz, una propuesta refrescante que rompe con lo establecido al no utilizar una base de datos interna.
En lugar de importar tus archivos, el programa trata tus carpetas como la propia librería, permitiéndote navegar por tu música tal y como la tienes organizada en el sistema de archivos, lo que lo convierte en una opción canela en rama para los melómanos más organizados.
¿Qué es exactamente mpz y cómo funciona?
Para entrar en materia, mpz es un reproductor gratuito y de código abierto desarrollado en C++ y Qt. Su filosofía es el minimalismo funcional; de hecho, la «z» de su nombre hace referencia a un enfoque sin distracciones ni adornos superfluos. Su gran baza es una interfaz de tres columnas que organiza el árbol de directorios, las listas de reproducción y las pistas seleccionadas, facilitando una gestión visual muy intuitiva.
A diferencia de otros software, mpz no indexa nada. Esto significa que puedes tener terabytes de música y empezar a escuchar pistas al instante. Una función muy curiosa es que, si haces clic con el botón central del ratón sobre cualquier carpeta, esta se convierte automáticamente en una lista de reproducción, eliminando pasos tediosos de importación.
Características técnicas y capacidades de audio
A nivel de rendimiento, mpz es una bestia. Soporta una cantidad ingente de formatos, desde los clásicos archivos MP3 y WAV hasta formatos de alta fidelidad como FLAC, DSD (DSF/DFF) y ALAC, pasando por Ogg Vorbis, Opus y Musepack. La reproducción depende de los códecs del sistema (utilizando GStreamer o ffmpeg en Linux), lo que garantiza una compatibilidad muy amplia.
Reproducción Gapless: Disponible en versiones Qt 6, permite que una canción fluya hacia la siguiente sin silencios molestos, algo vital para discos conceptuales o música clásica.
Ecualizador Profesional: Incluye un ecualizador gráfico de 10 bandas y un modo paramétrico completo, con la capacidad de importar ajustes de AutoEq y SquigLink.
Soporte de CUE: Permite gestionar hojas CUE para reproducir álbumes que vienen en un solo archivo pero divididos por pistas, manteniendo la continuidad del audio.
Medición de Rango Dinámico: Para los más puristas, puede calcular el DR (Dynamic Range) de las pistas siguiendo el formato de Foobar2000.
Instalación de mpz y compatibilidad entre sistemas
Una de las mayores ventajas es que es totalmente multiplataforma. En Linux, es muy versátil ya que se puede instalar mediante repositorios oficiales de Debian, Fedora, Ubuntu o Arch, además de estar disponible en Flathub como Flatpak o mediante AppImage. Para quienes usan Windows, existen versiones de 64 bits, 32 bits y una nativa para ARM64.
En el caso de macOS, el software se distribuye como un archivo .dmg. Debido a que la compilación no está firmada, es posible que Gatekeeper lo bloquee inicialmente, pero se puede solucionar fácilmente eliminando la bandera de cuarentena mediante el comando xattr en la terminal o autorizándolo en los ajustes de privacidad y seguridad del sistema.
Más allá de los archivos locales: Radio y Letras
Aunque su corazón late por la música offline, mpz no se queda corto en conectividad. Soporta radio por internet mediante listas m3u, m3u8 y pls. Las versiones más recientes han añadido una librería de estaciones integradas (como SomaFM o Radio Paradise) y soporte para HTTPS y metadatos de IceCast, aunque no es un buscador de estaciones tan potente como Shortwave.
En cuanto a la experiencia de usuario, el reproductor permite visualizar letras de canciones ya sea porque estén embebidas en las etiquetas, mediante archivos .lrc o .txt externos, o incluso descargándolas automáticamente desde LRCLIB. Además, incluye un editor de etiquetas integrado compatible con TagLib para retocar metadatos de ID3v2 y VorbisComment.
Comparativa de mpz con otras opciones del mercado
Es común que se compare mpz con Foobar2000, especialmente por su lista de álbumes. Sin embargo, no pretende ser un clon, sino una alternativa multiplataforma y nativa que mantiene las funciones esenciales que un usuario avanzado necesita. Mientras que Foobar2000 es exclusivo de Windows, mpz lleva esa eficiencia a cualquier sistema operativo.
Si buscamos opciones para móviles, mpz no tiene aplicación para Android o iOS, aunque en Linux se puede controlar la música desde el móvil usando MPRIS y KDE Connect. Para quienes prefieran Android, existen alternativas como Muzee o Muzio, que se centran en interfaces coloridas, ecualizadores con presets y funciones como el recorte de canciones para crear tonos de llamada, aunque se alejan del enfoque de «gestión de carpetas» pura que define a mpz.
Otras herramientas relacionadas
En el ecosistema de audio, también encontramos hardware especializado. Por ejemplo, existen amplificadores como el Omnitronic MPZ-500.6P, que aunque comparte siglas, es un equipo profesional de 6 zonas para megafonía que reproduce MP3 desde USB o SD. También hay reproductores físicos compactos como los de la marca Wolfang, enfocados al deporte y la alta fidelidad portable, demostrando que la necesidad de reproducción local sin internet sigue muy viva.
Este software se posiciona como la herramienta definitiva para quienes priorizan la velocidad y la estructura de archivos sobre las bases de datos automatizadas. Al combinar una arquitectura ligera en C++ con funciones de audio de alta gama y una disponibilidad total en los principales sistemas operativos, logra transformar la gestión de bibliotecas musicales masivas en una experiencia fluida, eficiente y completamente libre de distracciones.
Nightmare Eclipse ha vuelto a las gestas de investigación de seguridad, revelando un nuevo fallo de escalada de privilegios local denominado ShieldBreak. Este zero-day, descrito como una vulnerabilidad que permite a actores maliciosos obtener privilegios SYSTEM en sistemas vulnerables, continúa desafiando la seguridad de entornos Windows 11 completamente actualizados. La amplitud de los sistemas afectados es notable, abarcando todas las versiones de Windows 11, incluso las que cuentan con los parches más recientes.
El investigador publicó que la Prueba de Concepto (PoC) fue probada en Windows 11 25h2 (Canary) y Windows Server 2025, con una tasa de éxito reportada del 100%. También se advierte que Windows 10 y sus ediciones server no están actualmente soportados por la PoC, aunque siguen siendo vulnerables. Este contexto subraya la necesidad de que las organizaciones mantengan una vigilancia constante sobre vulnerabilidades que pueden superar parches recientes.
Una bypass para la corrección RoguePlanet
Según el atacante, ShieldBreak funciona como un bypass completo para la corrección publicada por Microsoft para la vulnerabilidad RoguePlanet (CVE-2026-50656). Microsoft confirmó que está investigando la validez de estas afirmaciones y que apoya la divulgación coordinada de vulnerabilidades, un estándar de la industria para proteger a los usuarios mientras se evalúan y corrigen las fallas.
La cobertura mediática ha subrayado la tensión entre la investigación responsable y la necesidad de evitar daños a los clientes. Aun así, las declaraciones oficiales destacan el compromiso de la empresa con la seguridad y la investigación de incidentes, así como la cooperación con la comunidad de seguridad para acelerar las mitigaciones cuando es posible.
Un actor con una agenda clara
Con ShieldBreak se eleva el recuento de vulnerabilidades y exploits revelados por Nightmare Eclipse, que ya acumula una serie de presentaciones desde abril de 2026. Entre los casos anteriores se cuentan BlueHammer, RedSun, UnDefend, YellowKey, GreenPlasma, MiniPlasma, RoguePlanet, GreatXML y LegacyHive. Algunos de estos exploits mostraron daños significativos y, en ciertos casos, requirieron trabajos adicionales para alcanzar un desarrollo plenamente reproducible por terceros.
La respuesta de la comunidad ha sido variada: ciertos investigadores han señalado la dificultad de reproducir algunas fallas con la misma facilidad con la que se emiten, mientras que otros han confirmado la funcionalidad de ShieldBreak en entornos recientes de Windows 11. La comparación entre RoguePlanet y ShieldBreak ilustra diferencias técnicas sustanciales en los mecanismos de explotación, desde manipulación de archivos del sistema hasta ataques a través de interfaces de usuario y procesos de defensa en tiempo de ejecución.
En este momento, ShieldBreak se ubica como una amenaza que exige un monitoreo continuo, ya que la distribución de vulnerabilidades no ha concluido y existen aún componentes no parcheados en varias líneas de defensa de Windows. La conversación entre investigadores y proveedores de seguridad seguirá siendo crucial para entender la propagación de estas técnicas y para mantener a las organizaciones informadas sobre las mejores prácticas de mitigación.
En el ecosistema de los videojuegos, los secretos y las teorías de los aficionados suelen convertirse en el combustible de la conversación, y The Elder Scrolls 6 no es la excepción. Recientemente, una teoría popular sugiere que el subtítulo de la próxima entrega podría ser «Sentinel», una hipótesis que surge a raíz de una combinación de pistas y referencias dentro de Starfield que, según los fans, podrían haber pasado inadvertidas durante años. Este artículo explora el porqué de la especulación, las evidencias presentadas y el contexto más amplio sobre el desarrollo y la espera de TES VI.
La conversación comenzó cuando un usuario de Reddit, bajo el seudónimo ‘starfieldnovember’, planteó que el posible subtítulo podría ser «Sentinel». La base de la teoría reside en una supuesta clave encontrada en Starfield durante la creación de personajes, donde el elenco de números asignado al empleado de la cuenta (employee number) podría, al dividirse en pares y convertir cada par en letras mediante el abecedario, formar la palabra SENTINEL. Este hallazgo, según el autor de la teoría, estaría reforzado por una insinuación previa de Bethesda, que habría dejado guiños en Starfield años atrás. En palabras del propio Redditor: “Sentinel ya fue insinuado en Starfield; en Starfield Direct y en el juego final, vemos nuestro número de empleado durante la creación de personajes. Al principio parece una cadena de números sin sentido, pero al dividirla en pares y convertirlos en letras, obtenemos SENTINEL.”
La propuesta ha encontrado simpatía entre parte de la comunidad, no solo por la tradición de Bethesda de ocultar easter eggs, sino también por la conexión geográfica entre Sentinel y Hammerfell, una ciudad capital costera en la región noroeste de Hammerfell, que, según rumores, podría ser el escenario de TES VI. Adicionalmente, el propio Michael Kirkbride, conocido por su trabajo en el universo de The Elder Scrolls, respondió con un simple “Yep” ante una publicación en Reddit que sugería la posibilidad de que Sentinel fuera el nombre, lo que ha alimentado aún más la conversación entre los fans.
En términos de cronología y expectativa, The Elder Scrolls 6 fue revelado en 2018, y desde entonces la información oficial ha sido escasa. A principios de noviembre de 2025, Todd Howard, director y productor ejecutivo de Bethesda Game Studios, afirmó que el juego “aún está lejos” y reveló que el estudio realizó una gran prueba de juego. En paralelo, circulan rumores sobre posibles estratégias de lanzamiento, como un shadow drop, comparable a la llegada de The Elder Scrolls 4: Oblivion Remastered en 2025, una posibilidad que Howard no descartó por completo cuando se le planteó.
Entre las piezas de desarrollo actuales, Bethesda continúa con la remasterización de dos títulos de la saga Fallout (Fallout 3 y Fallout: New Vegas) y mantiene el soporte para Starfield, lo que sugiere que TES VI podría seguir un camino de desarrollo paralelo a una estrategia de actualizaciones y remasterizaciones de su catálogo.
Más allá de la hipótesis específica sobre el subtítulo, el debate subraya una dinámica habitual en las comunidades de fans: la expectativa de que los creadores esconden mensajes significativos dentro de sus obras y que la interpretación de pequeñas señales puede alterar la narrativa pública y las conjeturas previas a un anuncio oficial. Mientras tanto, los aficionados continúan observando cada pista, cada referencia contextual y cada guiño de Bethesda, esperando que, algún día, la confirmación llegue de forma inequívoca y con el detalle correcto que cierre las conjeturas que, durante años, han mantenido en vilo a la comunidad.
Para quienes siguen de cerca la saga, la pregunta persiste: ¿será Sentinel el subtítulo real de The Elder Scrolls 6 o simplemente otra teoría que emergió en el vasto ecosistema de rumores? La respuesta podría estar a la vista de los próximos comunicados oficiales o, tal vez, en una revelación sorpresa que cambie el curso de la conversación tal como lo han hecho otros lanzamientos emblemáticos de Bethesda.
En el mundo de la seguridad informática, la vigilancia constante y la evaluación de riesgos deben estar por encima de la comodidad operativa. Un reciente caso ha puesto de manifiesto cómo la simplicidad de algunas tácticas, combinada con una falta de controles, puede transformar una inversión aparentemente mínima en una brecha de seguridad de gran alcance. Dos investigadores de seguridad adquirieron varios dominios de bajo costo, entre ellos noreply.net y deleteduser.com, y configuraron servicios para recibir correos electrónicos. Lo que en un primer momento podría parecer una maniobra inocua para pruebas y monitoreo terminó por desencadenar un fenómeno de captura masiva de datos: cientos de empresas comenzaron a enviar información confidencial a estas direcciones, sin comprender el origen ni la finalidad de las solicitudes.
Este incidente plantea preguntas críticas sobre las prácticas de verificación y mitigación de riesgos en la adopción de herramientas y dominios de bajo costo. En primer lugar, la obtención de dominios baratos a menudo implica una menor inversión en servicios de seguridad y supervisión de tráfico. Si no se implementan filtros, autenticaciones y políticas de enrutamiento de correos, los peligros se multiplican: suplantación de identidad, filtración de datos y confusión operativa entre equipos que asumen que la correspondencia está destinada a direcciones oficiales de una organización. En segundo lugar, la configuración de servicios de recepción de correos para fines de pruebas debe estar claramente aislada y documentada, con controles estrictos que impidan la exposición de información sensible a terceros no autorizados.
La consecuencia práctica de este episodio es doble. Por un lado, las empresas que envían datos confidenciales a direcciones aparentemente legítimas pueden sufrir exposiciones involuntarias: datos de clientes, informes internos, y contraseñas o credenciales enviados por error pueden quedar capturados por actores no autorizados. Por otro, la investigación de seguridad que llevó a esta situación puede generar diferencias entre lo que se presume seguro y lo que realmente está protegido, subrayando la necesidad de una definición más rigurosa de “entorno de pruebas” versus “entorno de producción”.
Para las organizaciones, la lección es contundente: la seguridad no se negocia por comodidad operativa ni por costos aparentes. Implementar controles de autenticación de correo, políticas de recepción de mensajes, y monitoreo de dominios debe ser una prioridad incluso cuando se trabajan proyectos de pruebas o auditorías internas. Algunas medidas prácticas incluyen:
– Verificar siempre la procedencia de cualquier comunicación que solicite datos sensibles y evitar enviar información confidencial a direcciones no verificadas.
– Emplear dominios de prueba aislados por separado de los dominios de producción y aplicar reglas de filtrado estricto para la entrada de correos.
– Implementar autenticación de correo (SPF, DKIM, DMARC) y registros de auditoría para detectar usos no autorizados de dominios reservados para pruebas.
– Establecer un plan de respuesta ante incidentes específico para proyectos de seguridad que involucren recopilación de datos, con responsables, plazos y criterios de escalamiento.
– Realizar revisiones periódicas de las prácticas de adquisición de dominios y servicios, asegurando que cada elección tecnológica esté alineada con políticas de seguridad y gobernanza de datos.
Los responsables de seguridad deben enfatizar una cultura de diligencia razonable: cada decisión, incluso aquellas que buscan eficiencia o rapidez, debe someterse a un escrutinio de posibles impactos adversos. La transparencia en la finalidad de las pruebas, la correcta segmentación de entornos y la adopción de medidas de protección de datos son pilares para evitar que una táctica legítima se convierta en una brecha de seguridad de gran alcance.
En última instancia, este caso funciona como un recordatorio de que la seguridad no es un estado, sino un proceso continuo. La combinación de dominios económicos, configuración de servicios de correo y el comportamiento de los usuarios puede generar resultados no intencionados si no se gestionan con rigor. Adoptar un enfoque proactivo, con políticas claras, controles técnicos robustos y una comunicación adecuada entre equipos, es la única vía para convertir los desafíos de seguridad en oportunidades para fortalecer la confianza y la resiliencia organizacional.
from Wired en Español https://ift.tt/ozmXK1a
via IFTTT IA
En la vanguardia de la innovación para actividades al aire libre, surge una propuesta que podría cambiar la forma en que pensamos la autonomía energética en campamentos y escenarios de emergencia: una tienda fabricada con material magnetoelástico capaz de generar y recolectar electricidad. Aunque aún se encuentra en fases tempranas, los investigadores vislumbran un futuro en el que estos refugios podrían alimentar dispositivos pequeños sin depender de paneles solares ni de una red eléctrica cercana.
Este concepto se basa en un tejido con magnetoelasticidad, una propiedad textil que produce energía eléctrica a partir de movimientos de flexión y estiramiento. El término, acuñado por primera vez por el físico Emilio Villari en 1865, se aprovecha aquí mediante una combinación de capas, tramas de tejido y fibras conductoras para que la tienda responda a la movilidad, al viento y a las vibraciones del entorno.
La estructura se compone de dos grandes componentes: una base para el suelo y una cubierta superior. En el suelo, el tejido incorpora cintas magnetoelásticas, mientras que la cubierta está formada por una capa multicapa de fibras conductoras y película magnetoelástica. Esta configuración permite que, al doblarse y flexionarse, se genere electricidad que luego puede almacenarse o utilizarse para alimentar dispositivos pequeños.
Un aspecto especialmente interesante es que la generación eléctrica no depende únicamente de la presencia de personas moviéndose dentro de la tienda. El diseño responde también a acciones ambientales, como el viento y el movimiento durante el montaje, ampliando su potencial de uso en escenarios reales.
Durante las pruebas, los investigadores observaron que golpear ligeramente un pequeño tramo del material podía cargar un capacitor de 0.22 μF a 5.80 V en 1.5 segundos. Aunque este rendimiento no es suficiente para alimentar un teléfono móvil de inmediato, demuestra un potencial significativo: la capacidad de convertir movimiento mecánico en energía eléctrica de forma directa.
Aún hay camino por recorrer antes de convertir este concepto en un producto comercial fiable. Sin embargo, la visión de sus desarrolladores es clara: estas tiendas no están concebidas para excursiones recreativas de alto perfil, sino como refugios seguros en zonas afectadas por desastres, campamentos off-grid y lugares con acceso limitado a electricidad o con dependencia de la luz solar.
Una de las ventajas destacadas es que no requieren luz solar para generarar energía. El movimiento y las vibraciones pueden mantener la tienda provee de energía, lo que permite su uso en condiciones de sombra o durante la noche. En resumen, se trata de un enfoque ingenioso para una fuente de energía independiente, con aplicaciones especialmente valiosas en contextos humanitarios y de emergencia.
Aunque, en la práctica, la idea es prometedora, aún quedan numerosos ensayos por realizar. Es plausible pensar que no veremos una tienda magnetoelástica en las tiendas de campaña convencionales en un futuro cercano, por lo menos no para Glastonbury 2027, pero la investigación continúa avanzando y podría abrir nuevas rutas para la autonomía energética portátil.
En un panorama de ciberamenazas en constante evolución, seguridad y tecnología convergen para revelar tácticas cada vez más sofisticadas. Un reciente informe de Group-IB desvela una campaña que convierte teléfonos inteligentes en dispositivos de Punto de Venta (POS) maliciosos, permitiendo el robo directo desde las tarjetas de pago de las víctimas. Aunque el ataque fue dirigido y extremadamente selectivo, sus métodos subrayan una tendencia inquietante: la combinación de ingeniería social precisa con malware a medida para lograr objetivos financieros de alto valor.
La campaña, bautizada por los investigadores como WindRelay, emplea una cadena de intrusión cuidadosamente orquestada. Primero se realiza un reconocimiento para identificar a la víctima, obtener el número de teléfono y otros datos relevantes. Aunque el informe no detalla todos los orígenes de estos datos, es razonable inferir que pueden haber procedido de filtraciones o bases de datos previamente comprometidas. Con esta información, los atacantes ejecutan una táctica de vishing (fraude telefónico) para convencer a la víctima de instalar software malicioso en su dispositivo.
La primera fase implica la preparación de un Remote Access Trojan (RAT) llamado SpyNote, que se personaliza con el nombre de la víctima para generar confianza y reducir la sospecha. El diálogo con la víctima suele incluir la pretensión de pertenecer al banco y la instrucción para instalar SpyNote a través del instalador de paquetes del teléfono (sideload fuera de una tienda oficial). Este engaño busca maximizar la probabilidad de que la víctima permita la instalación sin cuestionamientos.
Una vez instalado, SpyNote se utiliza para desplegar la segunda capa de malware, WindRelay, un software NAC (Near Field Communication) malicioso diseñado para capturar datos de tarjetas de pago sin contacto en tiempo real, cada vez que la víctima aproxima la tarjeta al teléfono. En términos prácticos, el teléfono se convierte en un POS improvisado y, cuando se produce un contacto entre la tarjeta y el dispositivo, la información de la tarjeta se transmite al terminal del atacante.
Este enfoque de vishing combinado con malware es una evolución notable de técnicas anteriores. A diferencia de operaciones que buscan solo credenciales o datos aislados, WindRelay está orientado a interceptar transacciones en tiempo real, permitiendo a los atacantes realizar movimientos bancarios inmediatos, incluidas consultas de crédito y solicitudes de préstamos en la cuenta de la víctima en el banco atacado.
La campaña mostró un grado de personalización sin precedentes: los mensajes y las interfaces de la aplicación maliciosa estaban adaptados al idioma y a los contextos de las víctimas en Europa Central y del Este (República Checa, Eslovaquia y Eslovenia). Se observó que, entre noviembre de 2025 y julio de 2026, se subieron 23 muestras a VirusTotal, lo que indica una ventana operativa de aproximadamente siete meses con un número limitado de víctimas, reforzando la idea de un actor de alto valor objetivo y recursos significativos.
Los informes señalan que algunos samples contenían elementos de interfaz y textos personalizados, incluso usando el nombre de la víctima, lo que sugiere que el grupo tenía la capacidad de construir aplicaciones maliciosas dinámicamente para víctimas específicas. En el análisis, Group-IB recomienda a los usuarios ser cautos ante etiquetas personalizadas en apps y aplicar mayor fricción en procesos de solicitud de préstamos, ya que esas señales pueden indicar campañas extremadamente focalizadas.
Lecciones clave para la seguridad: mantener actualizaciones de seguridad y, especialmente, deshabilitar instalaciones de fuentes no oficiales; desestimar solicitudes de instalación de software a través de llamadas telefónicas que pretenden ser del banco; utilizar autenticación multifactor (MFA) para transacciones y monitorear alertas inusuales en cuentas bancarias. Aunque WindRelay se dirigió a un conjunto reducido de víctimas, su enfoque demuestra que la protección de dispositivos móviles y la verificación de la legitimidad de las aplicaciones instaladas son más importantes que nunca para evitar que un teléfono se convierta en un escáner POS portátil.
En el panorama actual de la industria de los videojuegos, las filtraciones sobre hardware en desarrollo suelen generar gran expectativa entre la comunidad. Recientemente, han surgido imágenes que presuntamente muestran el empaquetado de una edición especial de la Nintendo Switch 2 y su mando Pro, ambas inspiradas en The Legend of Zelda, con motivo de su 40. aniversario. Aunque Nintendo no ha hecho ningún anuncio oficial, estas imágenes han alimentado el debate entre fans y analistas sobre qué esperar en el próximo ciclo de consola y accesorios.
Según lo reportado por la cuenta Centro LEAKS en X (Twitter) y recogido por medios como VideoGamesChronicle, las fotografías filtradas presentan la consola Switch 2 con Joy-Cons en negro y verde y el emblema icónico de Trifuerza en un lateral, además de un dock con un diseño más elaborado que incluye la Trifuerza en dorado. Del mismo modo, el Pro Controller mostraría agarres en negro y verde, con una Trifuerza dorada en el centro y un logotipo conmemorativo de 40 años en la packaging. Estas señales apuntan a una posible edición limitada para celebrar cuatro décadas desde el nacimiento de la saga.
La polémica se mantiene, ya que Nintendo no ha confirmado oficialmente estas imágenes ni el lanzamiento de ninguna edición especial asociada a Zelda. Un reportero brasileño, Felipe Lima, ha afirmado haber visto ambos productos y, en una publicación adicional, afirmó que las imágenes son exactamente las que le mostraron previamente, lo que refuerza la posibilidad de que se trate de material auténtico, aunque aún no verificado de manera oficial.
Si estas filtraciones resultaran ser verídicas, podrían influir en la decisión de muchos consumidores que esperan invertir en una Switch 2 y, en particular, en quienes estaban a la espera de alternativas de edición limitada. No obstante, también se ha especulado sobre otros proyectos en el ecosistema de Zelda, como un posible remake de The Legend of Zelda: Ocarina of Time para Switch 2. Aunque este remake fue anunciado para este año, la información sobre fechas de lanzamiento sigue pendiente.
En conclusión, el interés por ediciones conmemorativas de Zelda para la Switch 2 y su Pro Controller es alto, pero las dudas persisten hasta que Nintendo ofrezca una confirmación oficial. Este tipo de lanzamientos no solo impacta en la colección de los fans, sino que también puede influir en la estrategia de marketing y la percepción del público frente a la llegada de una nueva generación de consolas. Estaremos atentos a cualquier anuncio formal por parte de Nintendo para traerles la información más precisa y actualizada.
Este año, la lluvia de meteoros Perseidas está activa hasta el 24 de agosto
Tuvo su punto álgido entre el 12 y 13 de agosto, pero volverá a ser claramente visible en el hemisferio norte esta noche
Dirígete a un lugar con cielo oscuro y mira hacia arriba en cualquier momento entre las 11 p.m. y las 5 a.m.
Como si no fuera suficiente un eclipse total antes del atardecer en partes de Europa, las Perseidas alcanzaron su punto máximo el mismo día, 12 de agosto (con una rara alineación de seis planetas para rematar).
Podrías pensar que, como fotógrafo profesional, ya tendría todo el equipo para el eclipse de 2026 (que alcanzó alrededor de un 91% donde me encontraba en el Reino Unido), pero opté por simplemente disfrutarlo en familia con un colador. En cambio, las Perseidas fueron el espectáculo celeste para el que saqué mi equipo.
Al igual que las seis planetas, las condiciones se alinearon para una fotografía óptima de la lluvia de meteoros Perseidas: luna nueva oscura y cielos claros en mi zona durante la actividad máxima. También hizo calor para salir en pantalón corto.
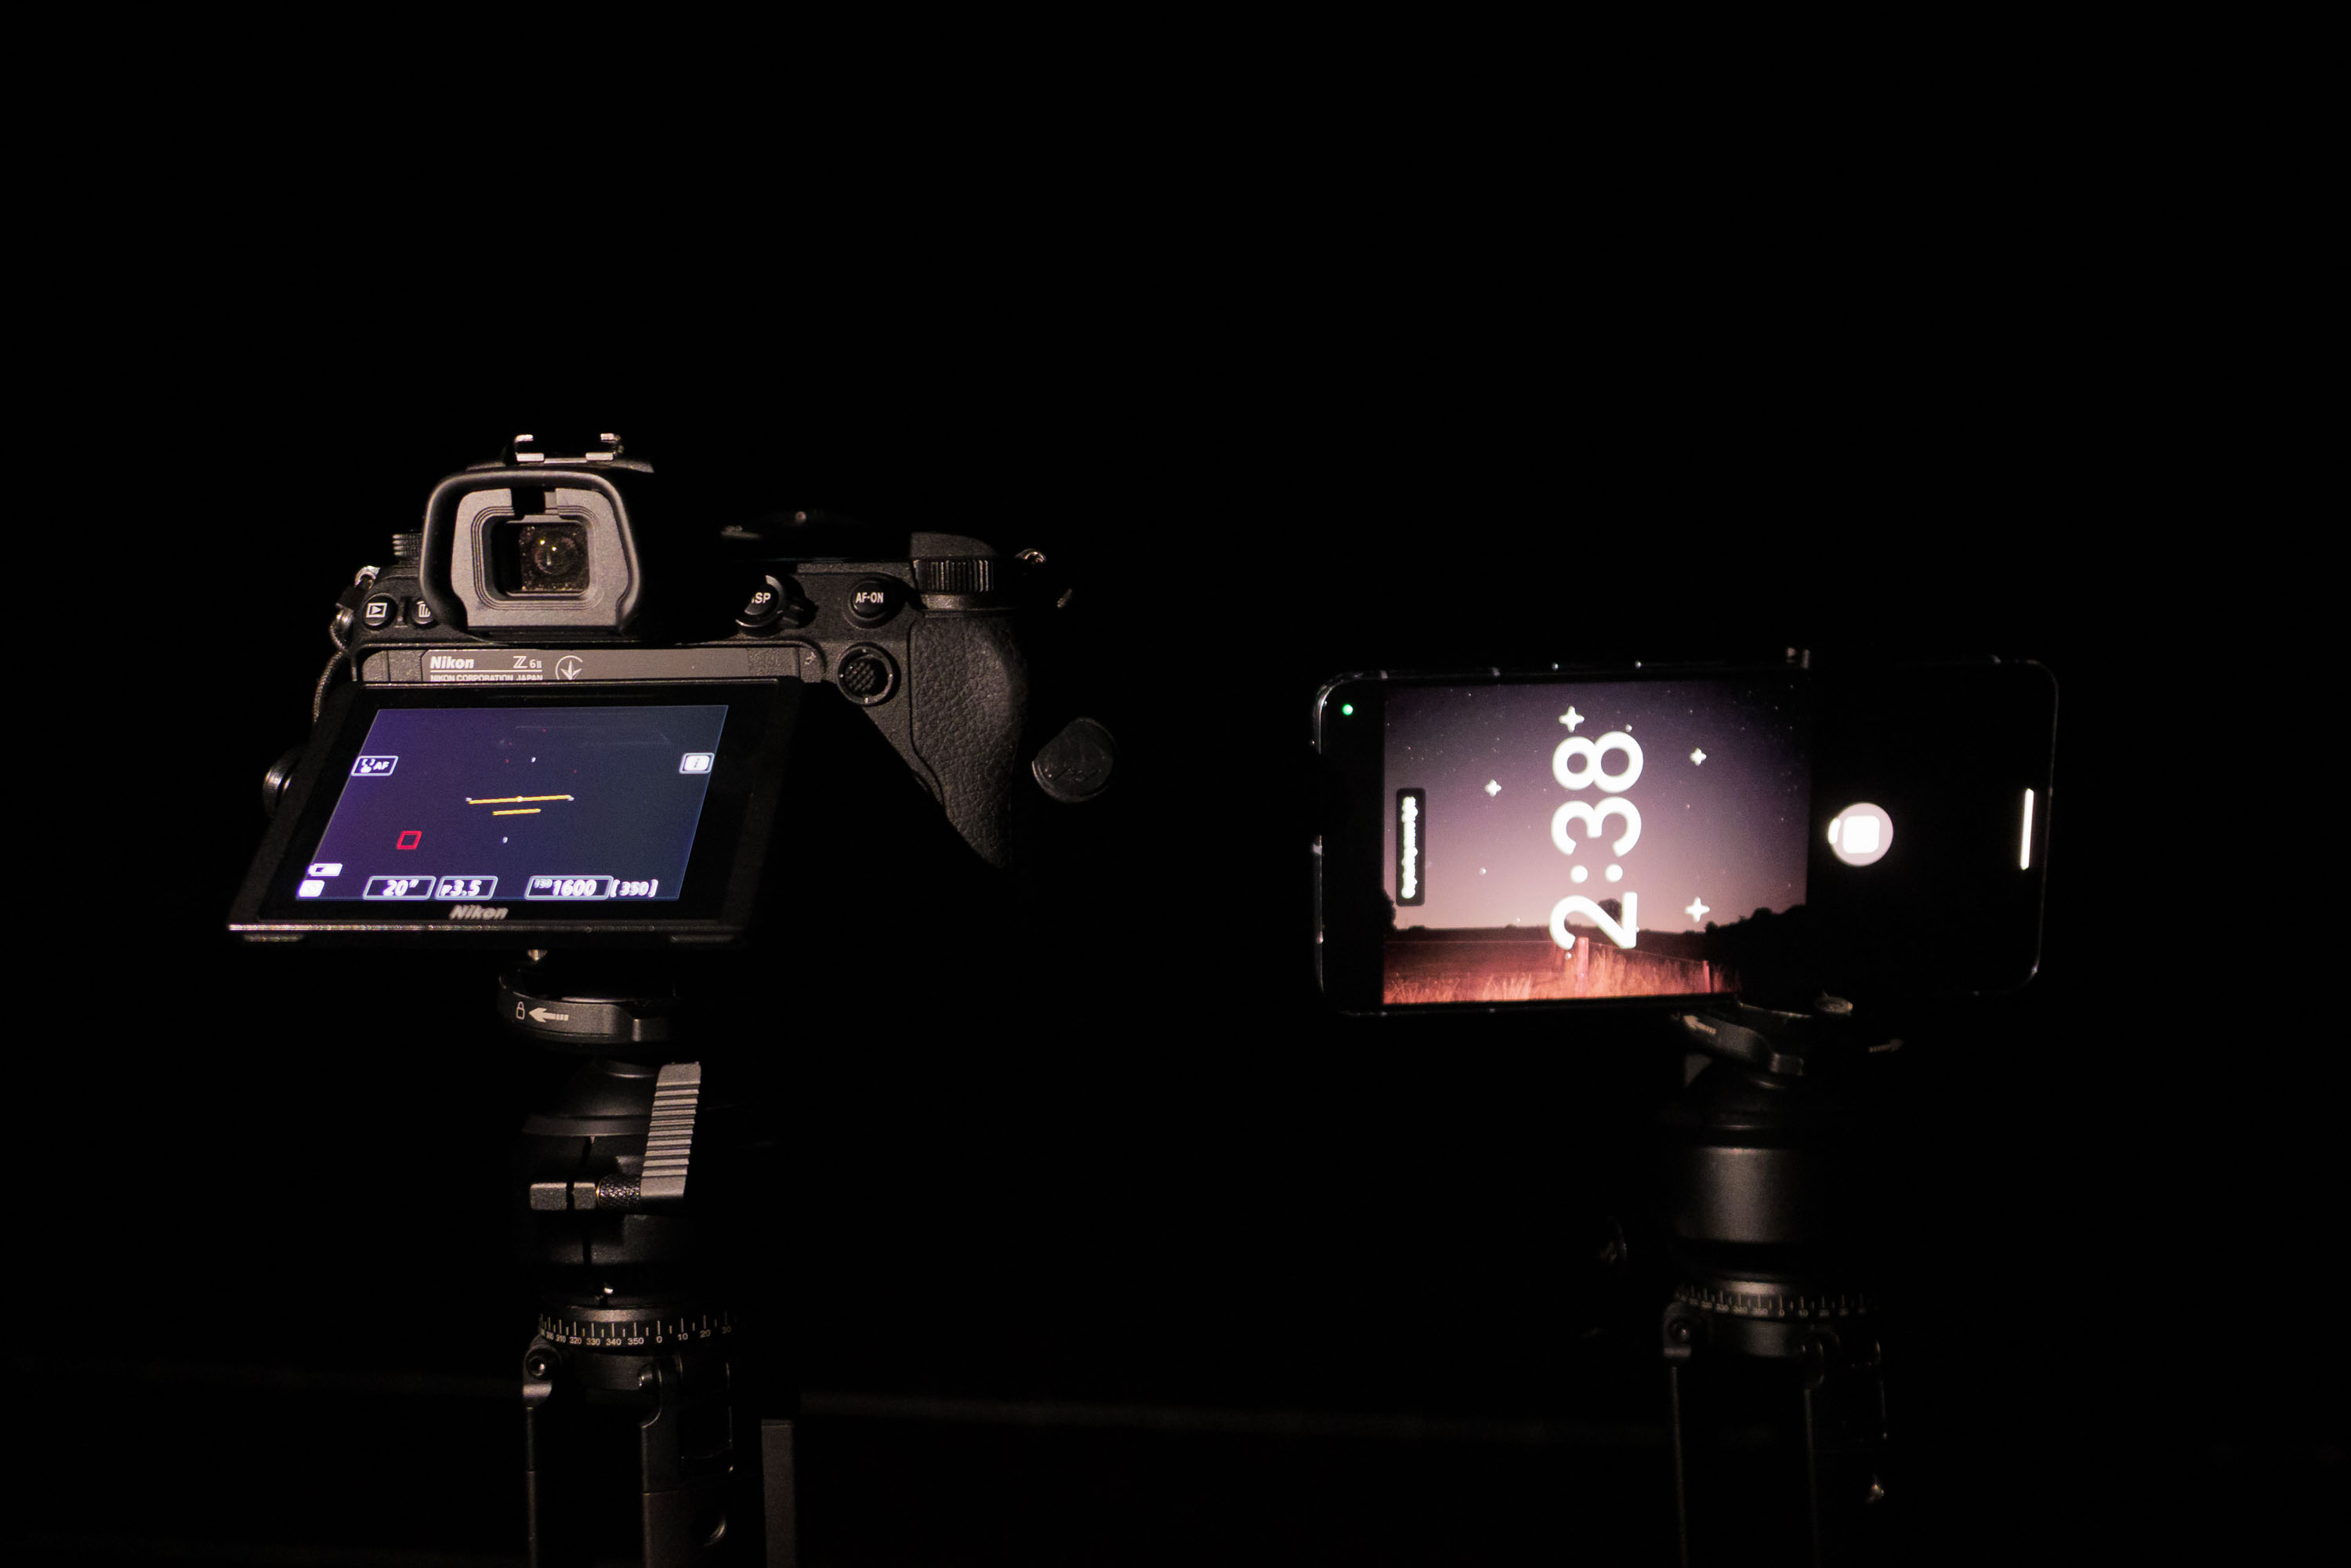
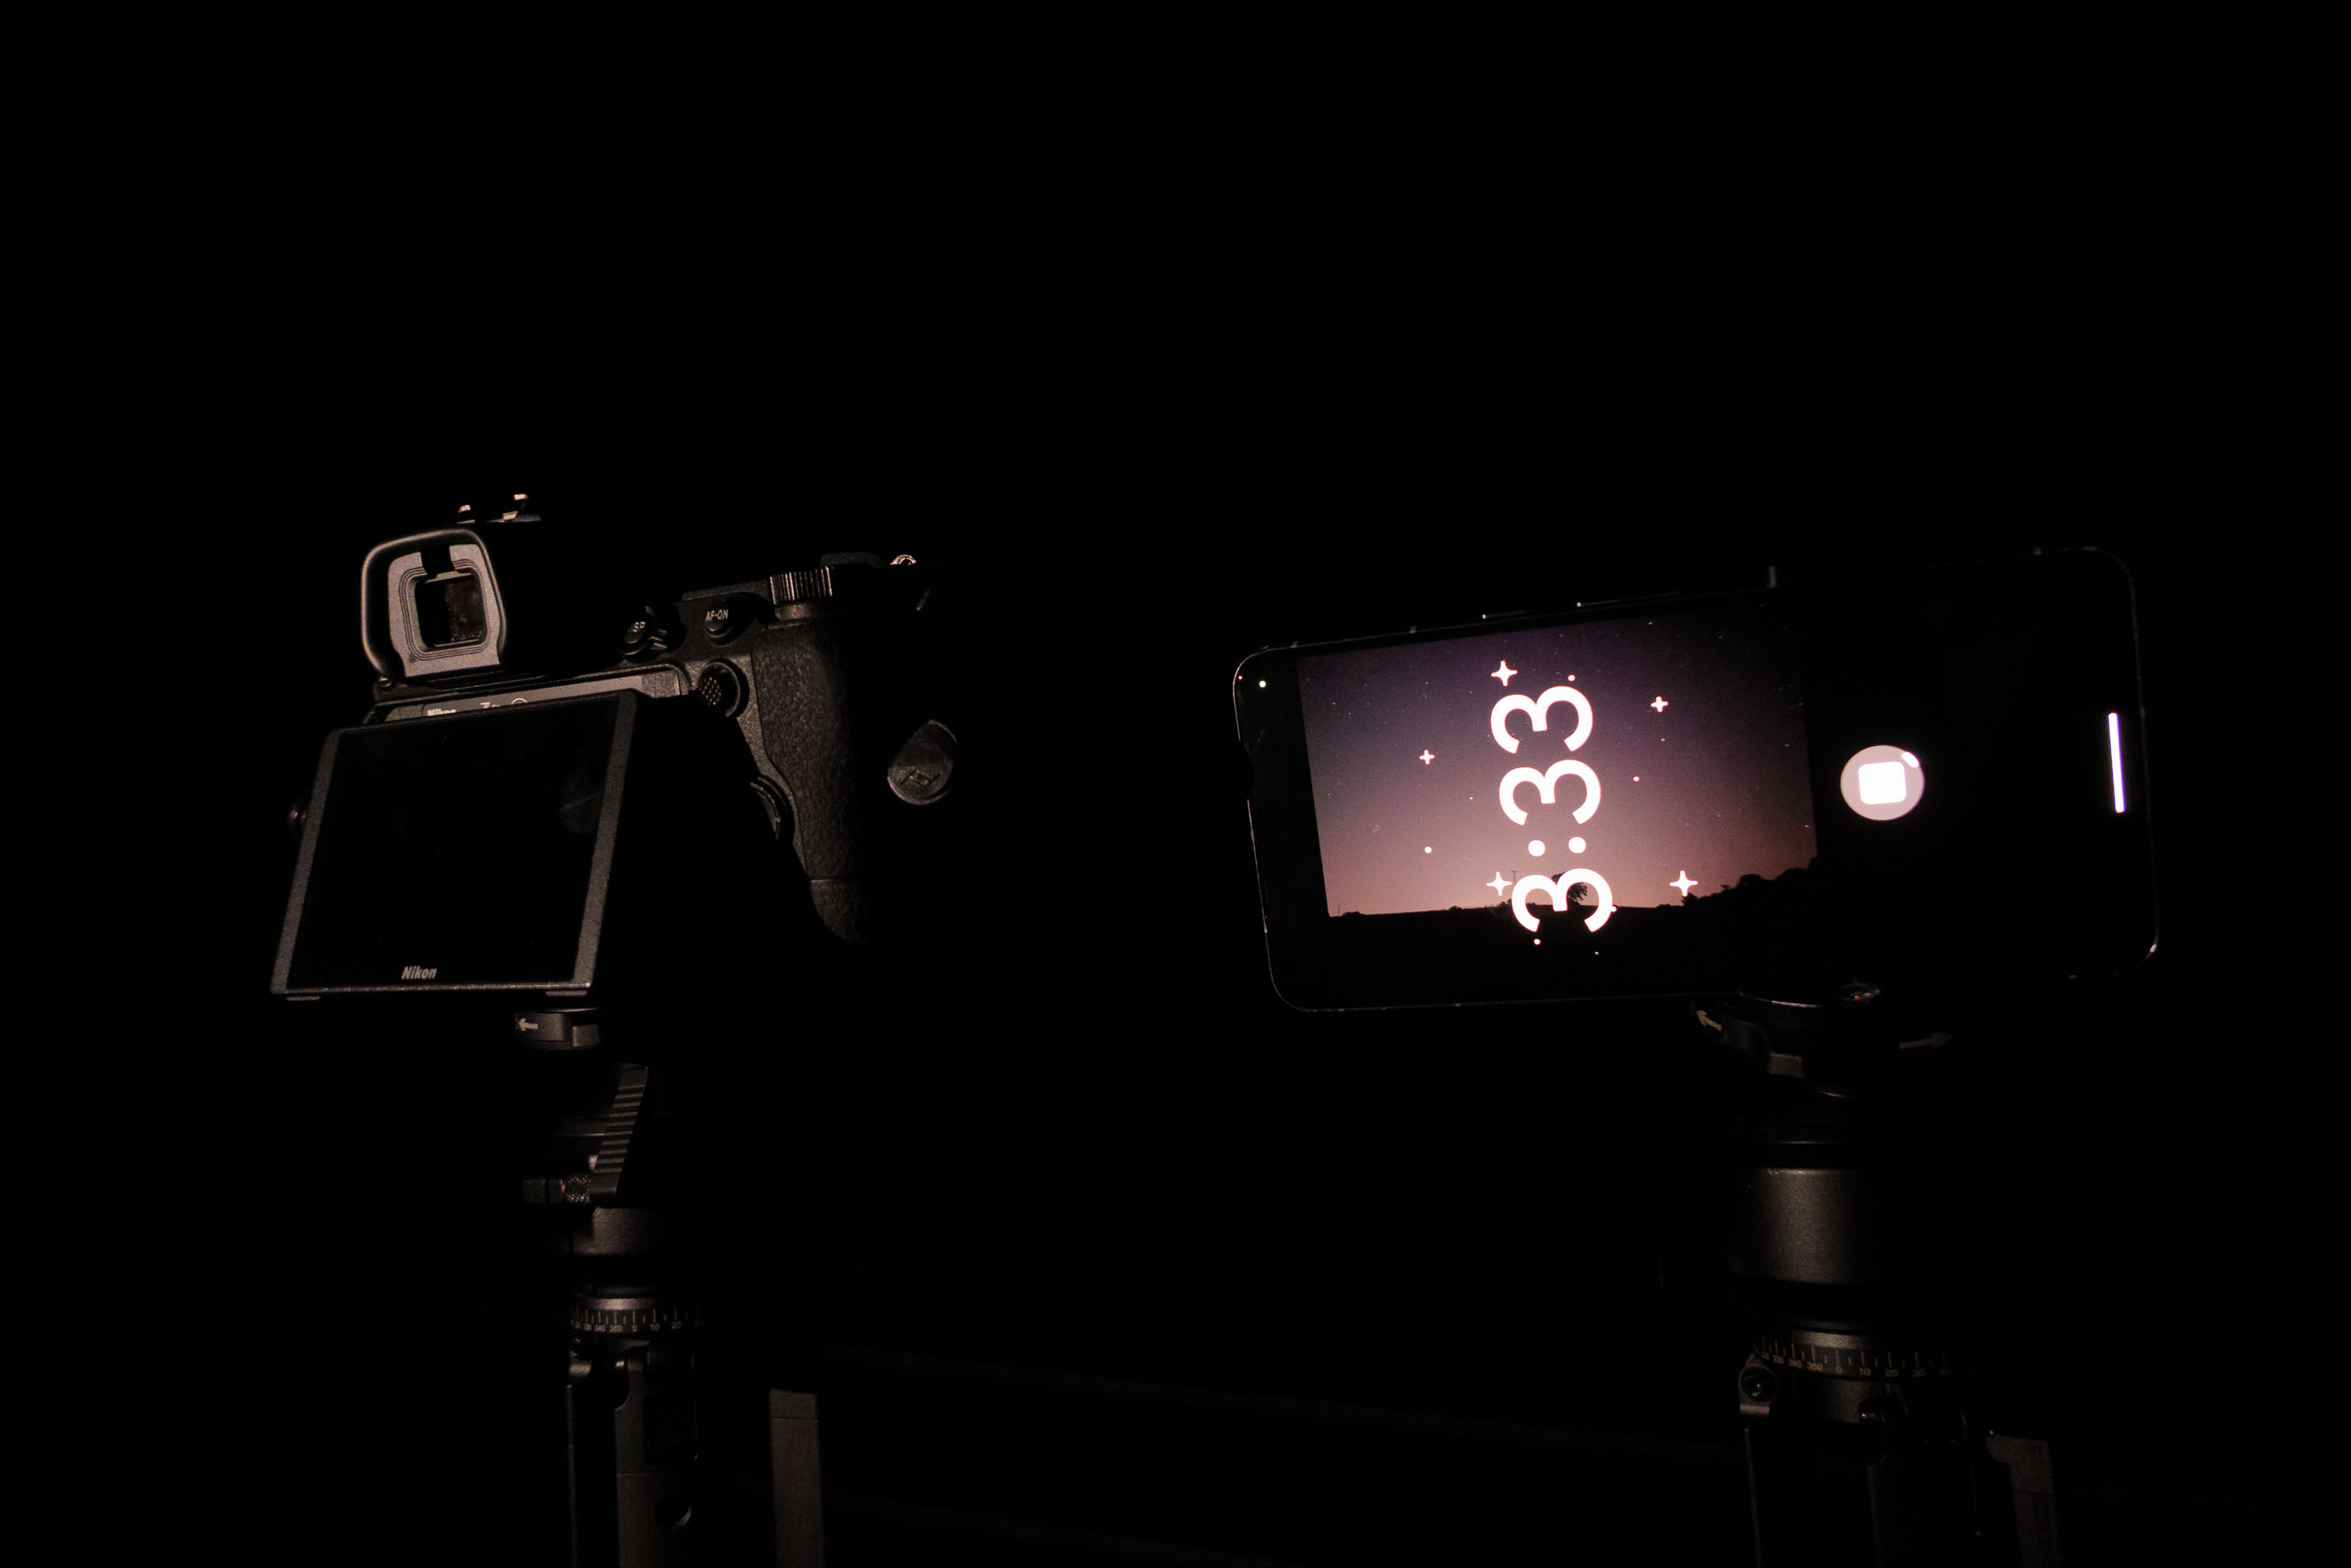
Instalé mi teléfono Pixel 8 Pro en un trípode y una cámara sin espejo Nikon Z6 II con un objetivo profesional 24-70mm f/2.8 S en otro extremo, lado a lado en mi jardín, y me acomodé a ver cómo la oscuridad revelaba la acción en minutos.
Tim ColemanTim ColemanTim ColemanTim Coleman
Cómo fotografié las Perseidas
Para la fotografía de meteoros, es imprescindible mantener la cámara completamente inmóvil. Recomiendo un trípode; si no, apóyalo en una superficie sólida.
Para mi Pixel, seleccioné el modo Night Sight en la app de cámara. Una vez detectó que el dispositivo montado en trípode estaba completamente estable, el icono de luna creciente cambió a estrellas, indicando que el modo astrofotografía estaba disponible.
Al tocar el icono de foto, se activa un temporizador de cuatro minutos y, al final, aparece una imagen nocturna optimizada en la galería junto con un video de un segundo que recorre toda la secuencia.
Alternativamente, está el modo Night Sight estándar; para lograr una exposición suficientemente brillante, debes aumentar manualmente el tiempo de exposición hasta el máximo posible de seis segundos. La opción de astrofotografía ofrece resultados de mayor calidad. En otros dispositivos, busca modos fotográficos equivalentes.
Mientras tanto, ajusté mi lente Nikon a su focal más amplia de 24 mm y una apertura de f/3.5, y configuré manualmente la exposición de la Z6 II a 20 segundos y ISO 3200. A velocidades más lentas, las estrellas comienzan a dejarse ver como trazos; la regla general para estrellas nítidas es focal multiplicada por velocidad de obturación igual a 500 o menos.
Usualmente fotografío el cielo nocturno en RAW y ajusto el balance de blancos a tungsteno para obtener un azul profundo. Enfoqué manualmente a infinito y luego ajusté ligeramente hacia atrás.
Con el equipo listo, tomé las fotos de meteoros con temporizador para evitar vibraciones al pulsar el obturador. La Z6 II puede tomar hasta nueve imágenes consecutivas con el temporizador, lo que en este escenario cubre tres minutos por toma (cada foto es de 20 segundos). También podría haber bloqueado el obturador con un disparador remoto para toda la noche, como hago en fotografía de estelas de estrellas.
La cámara Nikon fue más agradable en la experiencia(Crédito de la imagen: Tim Coleman)
Smartphone vs. mirrorless: ¿qué equipo prefirió?
Dados los requisitos de un trípode, el teléfono no resultó más cómodo que el sistema más voluminoso de la mirrorless, a pesar de su diseño más simple.
Además, el modo de astrofotografía permanece iluminado en la pantalla durante el proceso de más de cuatro minutos para capturar una sola imagen, lo que resulta una distracción al observar meteoros; la pantalla de la Nikon se apaga durante cada exposición larga, lo que complementa mejor la experiencia.
Más importante aún, descubrí que no podía confiar en la edición automática de astrofotografía del Pixel. En casi todas las fotos finales no aparecían meteoros a pesar de ocurrir durante la captura de cuatro minutos y estar en el encuadre, como se comprueba al revisar los videos de un segundo. Esto sugiere que el Pixel tiende a editar en exceso, eliminando meteoros y aviones que cruzan el cielo.
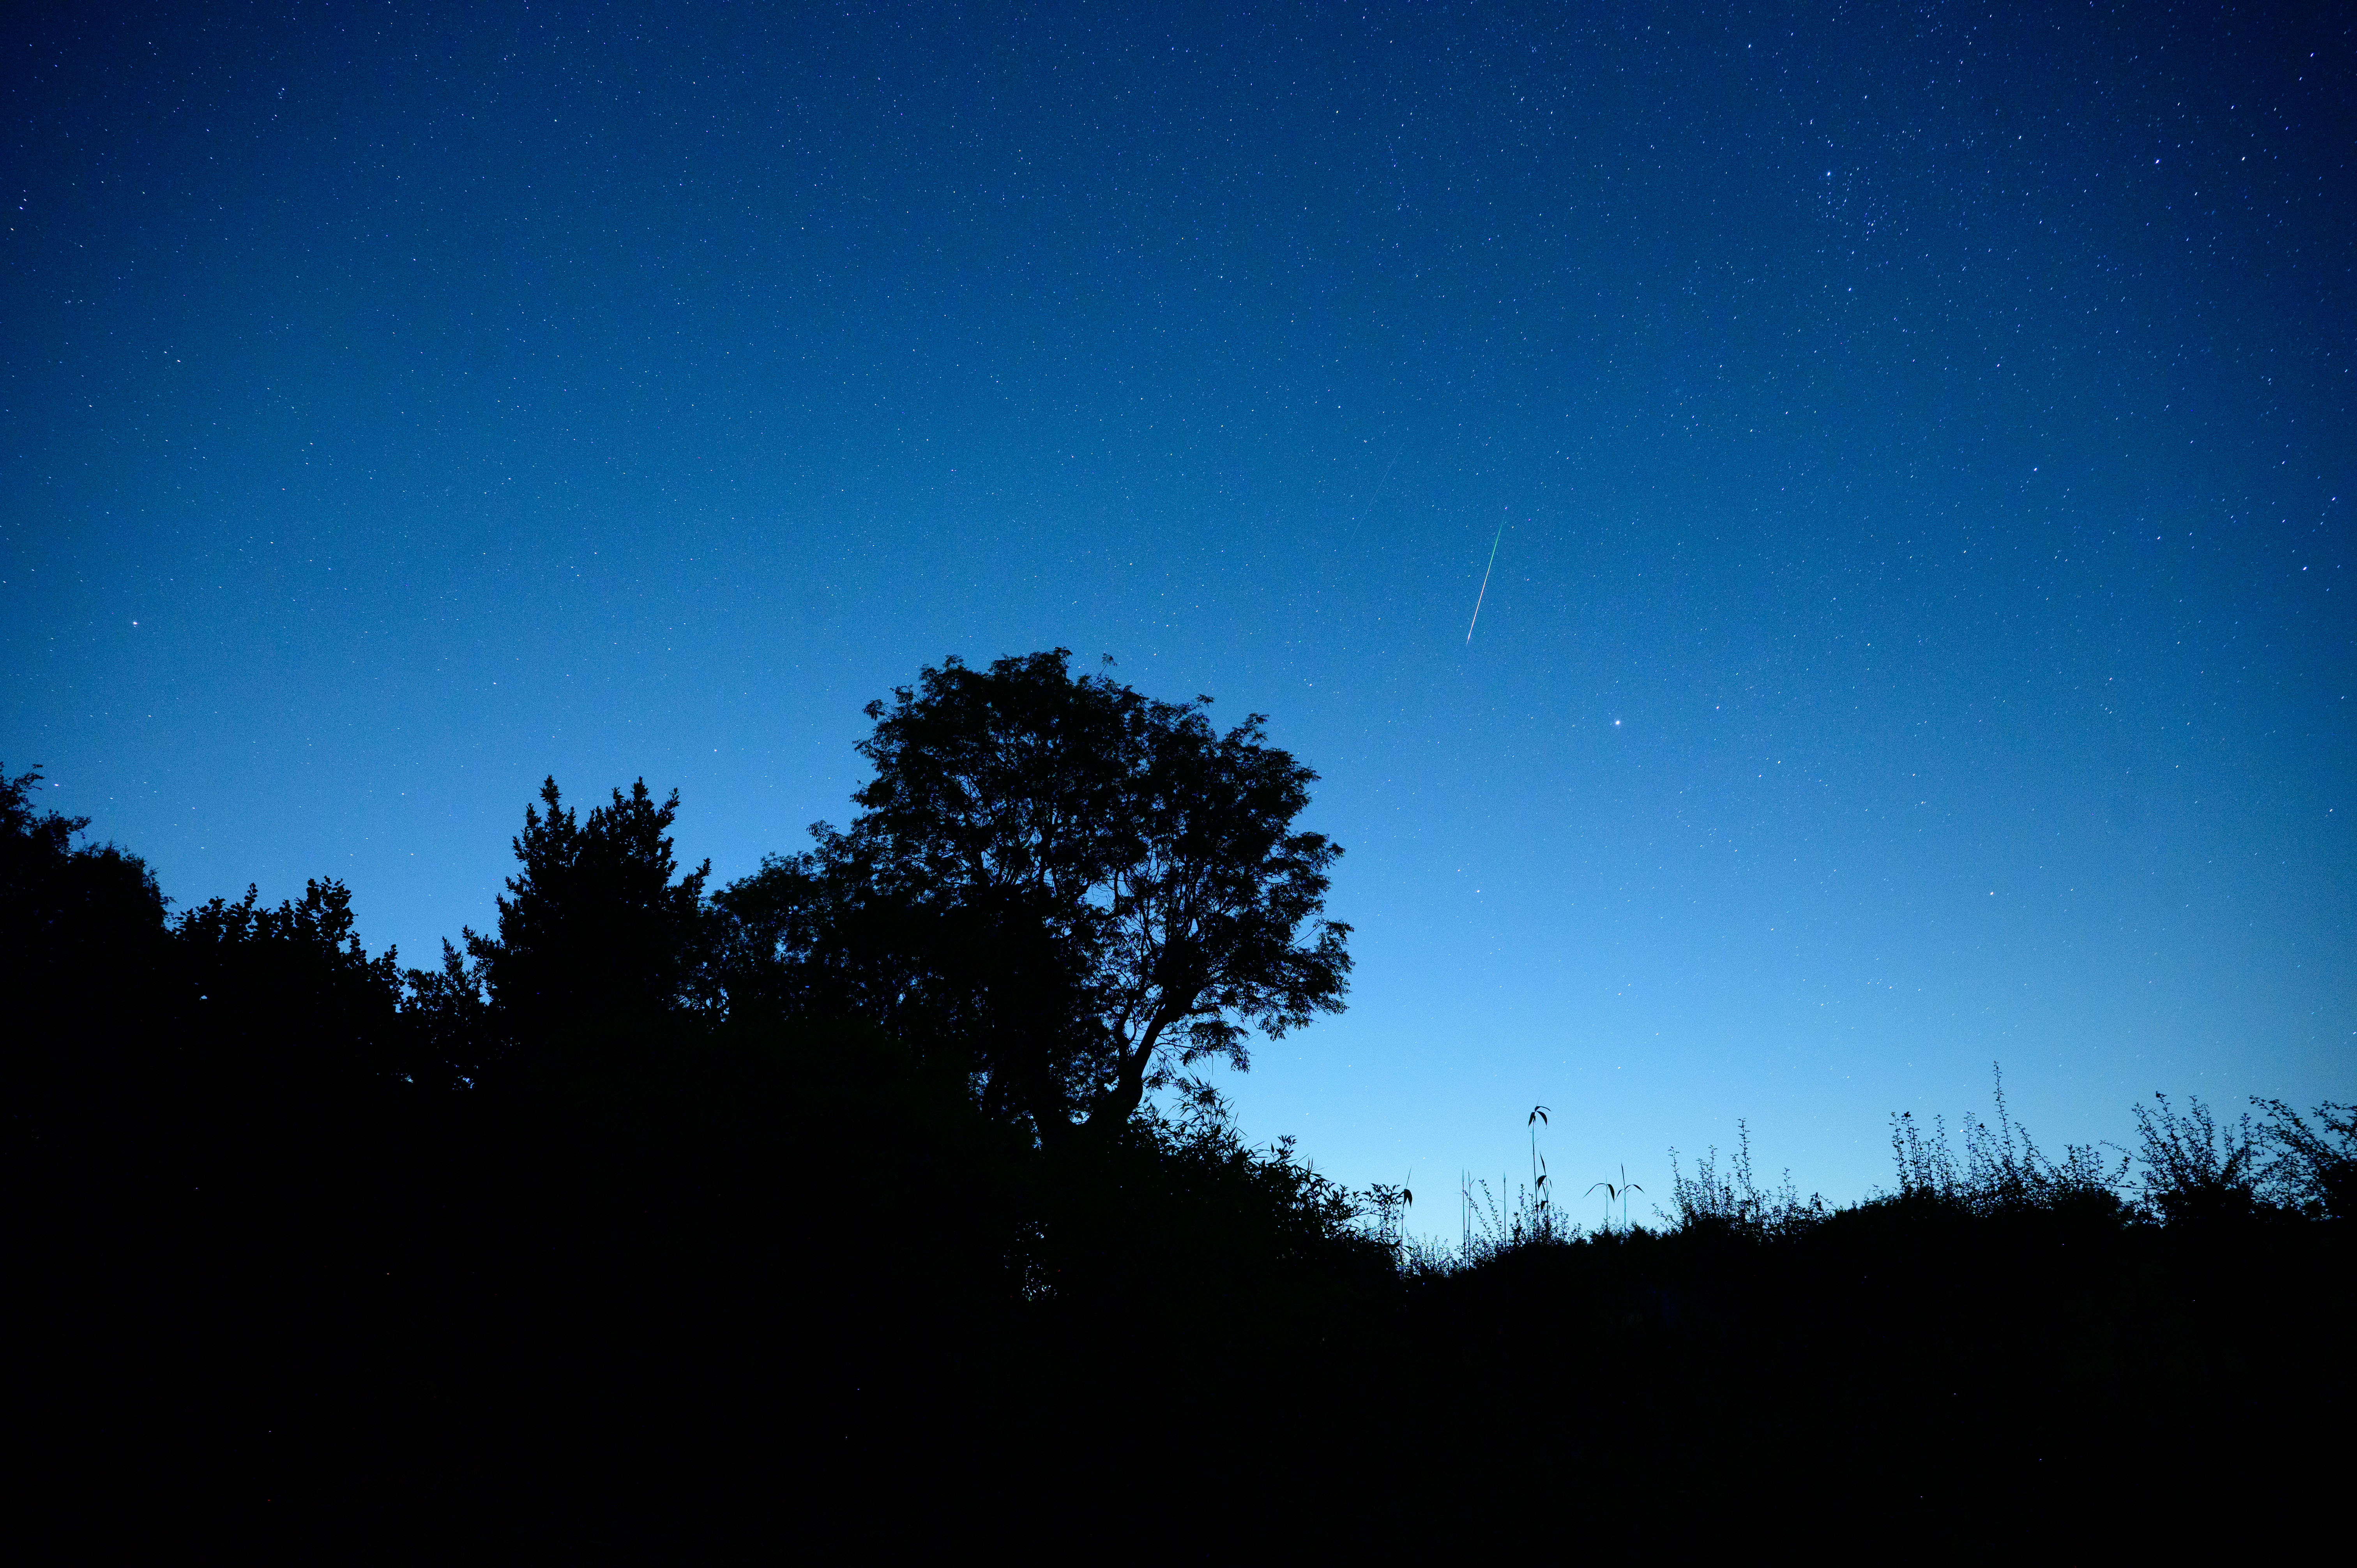
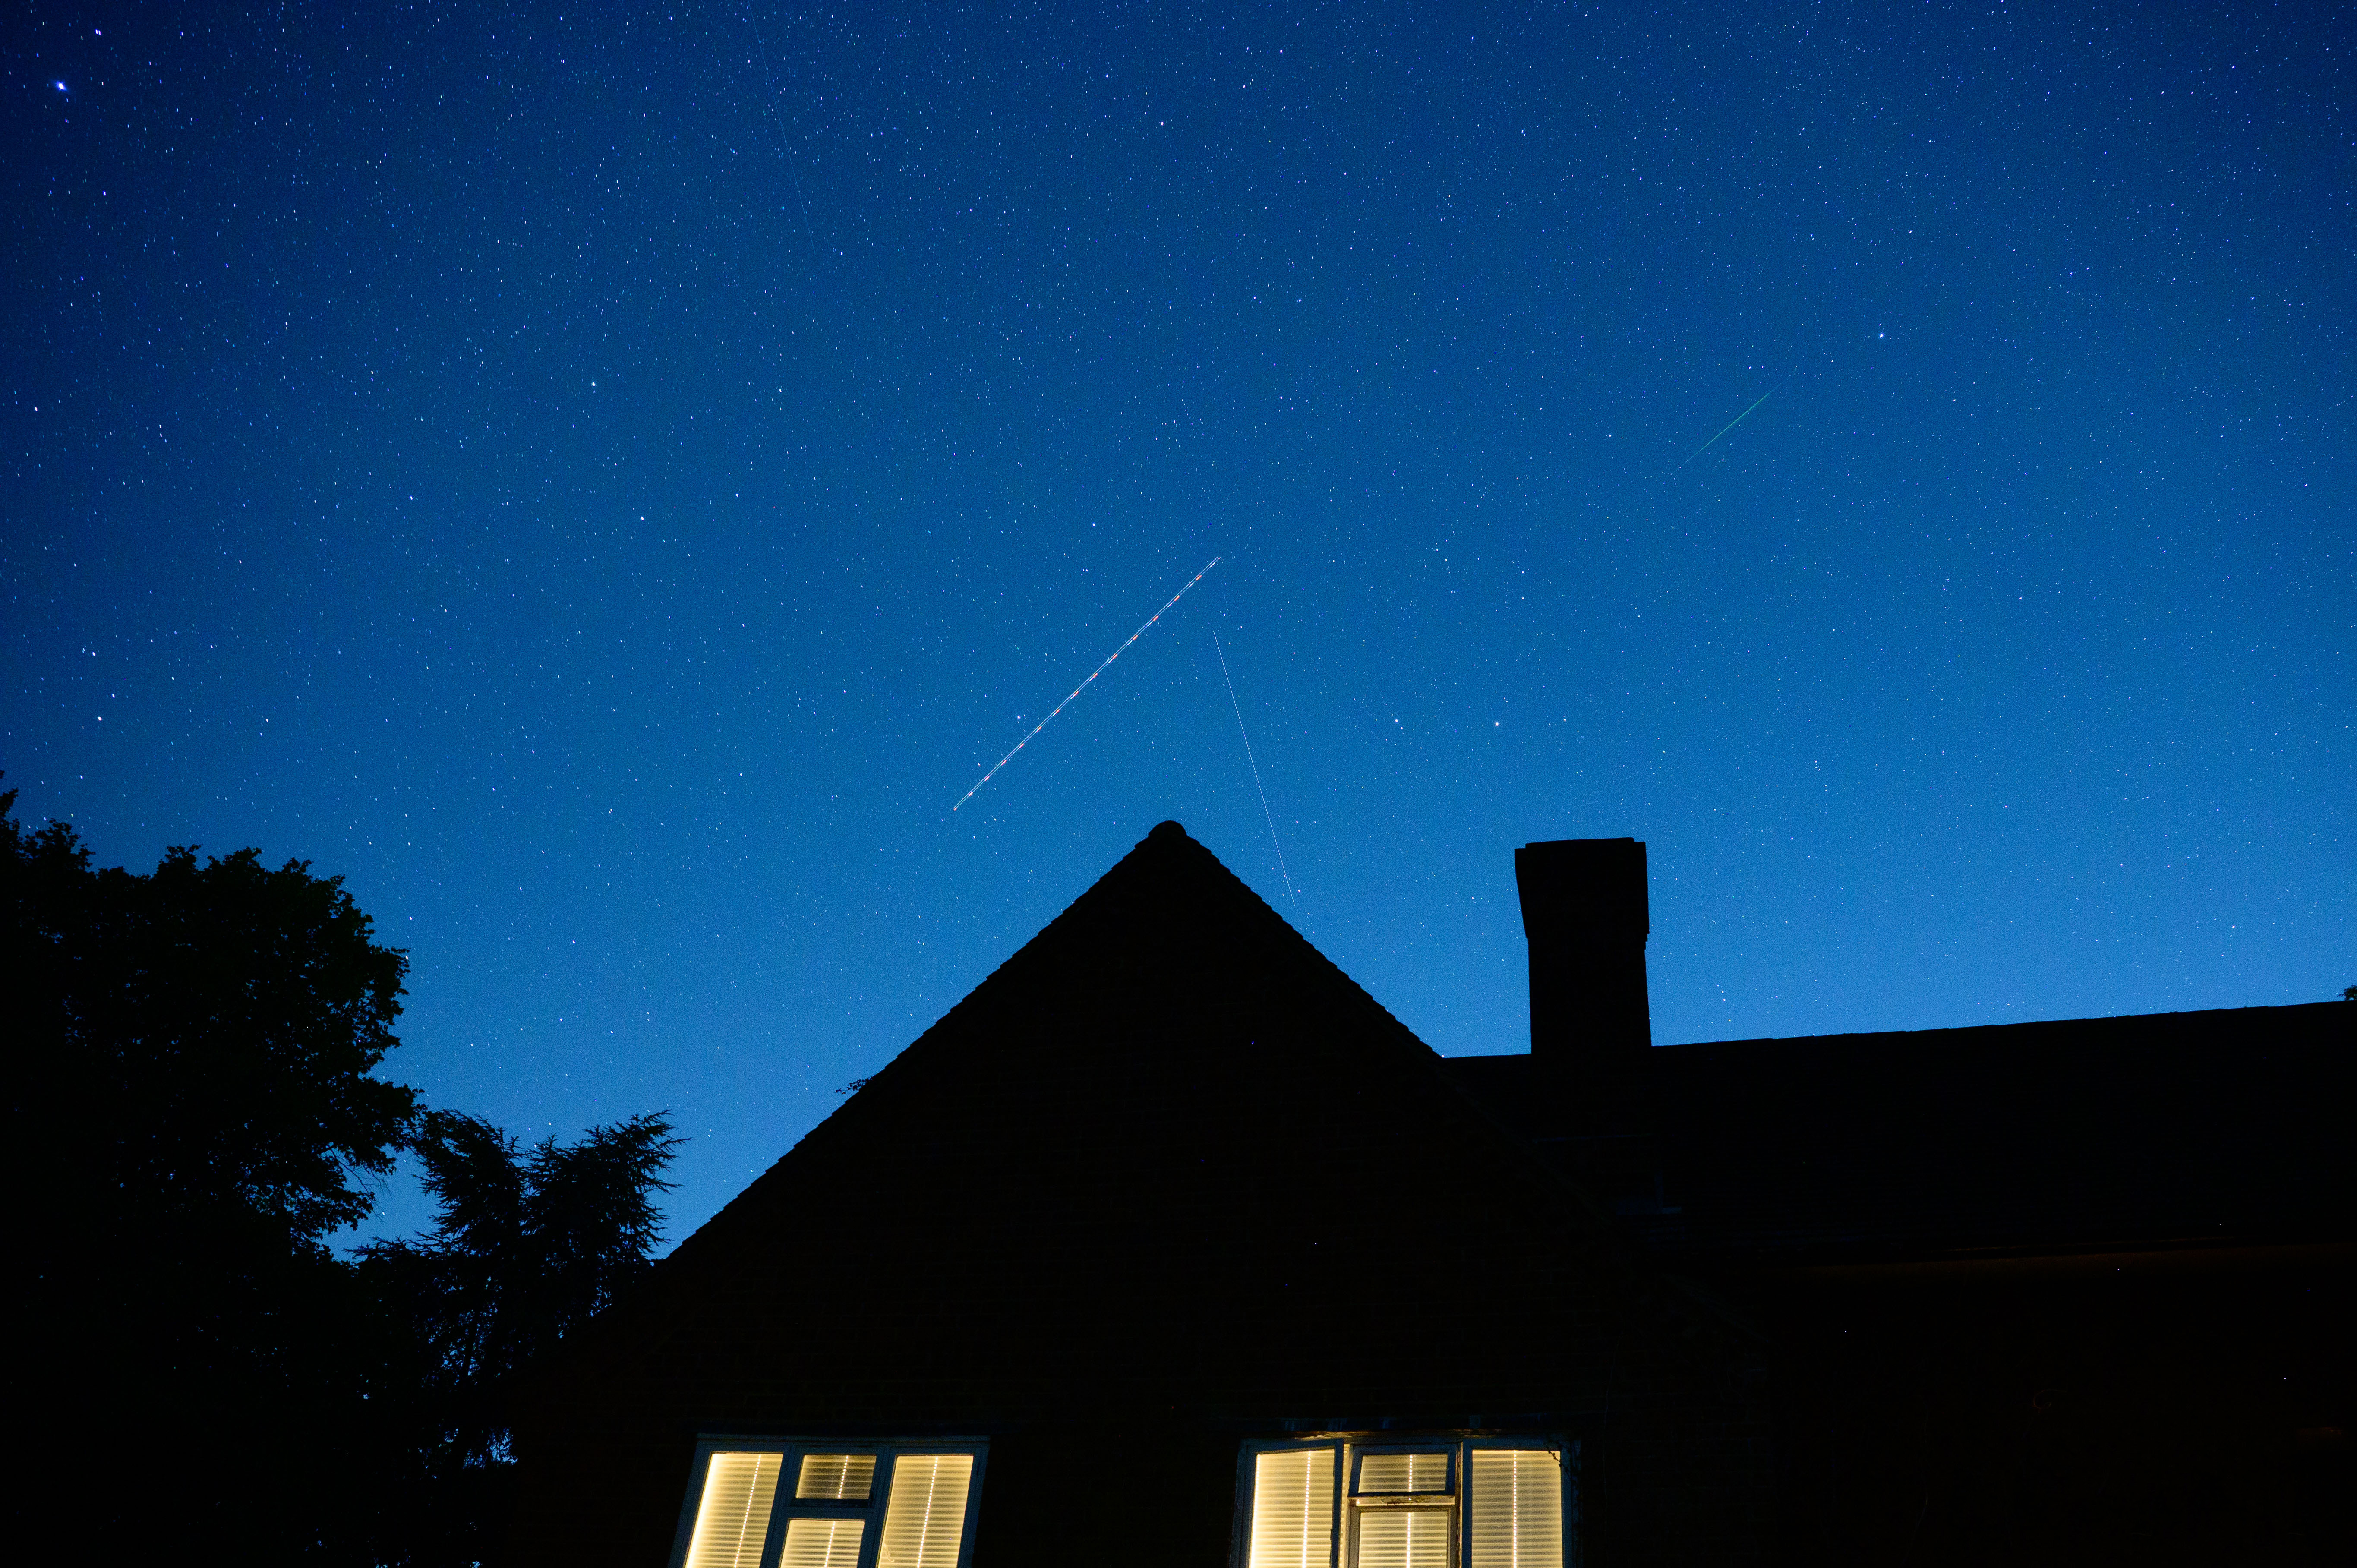
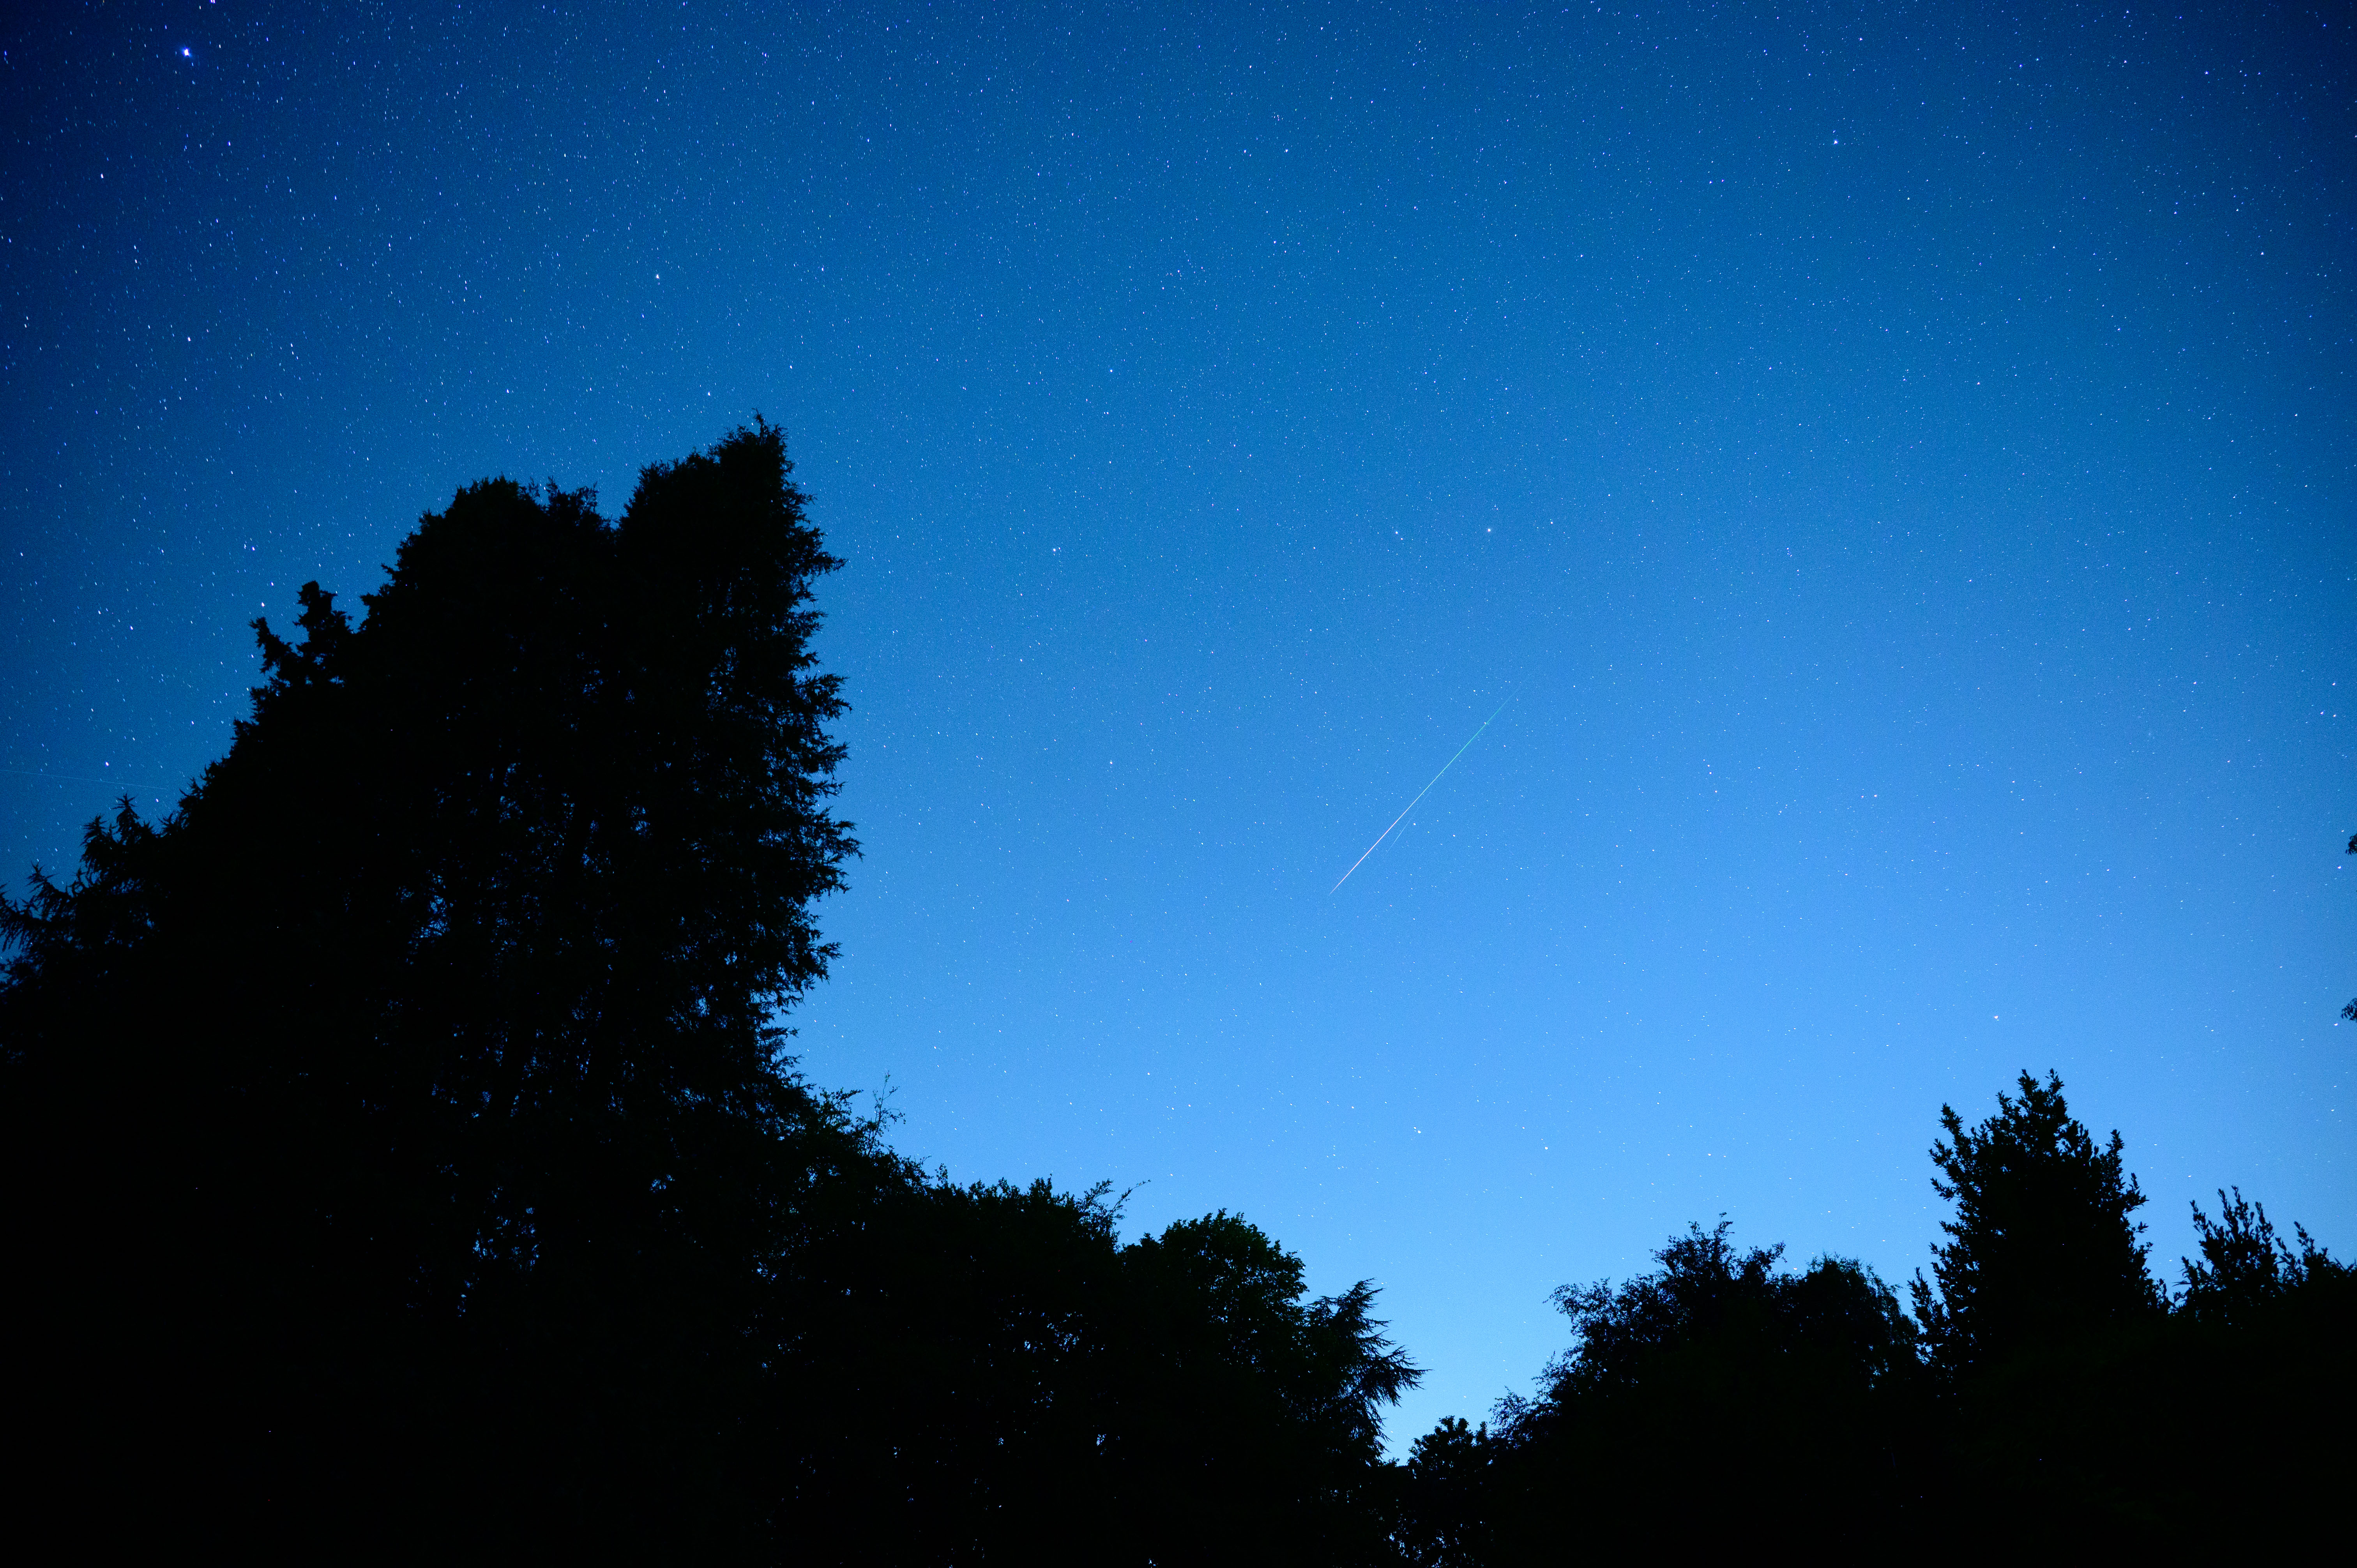
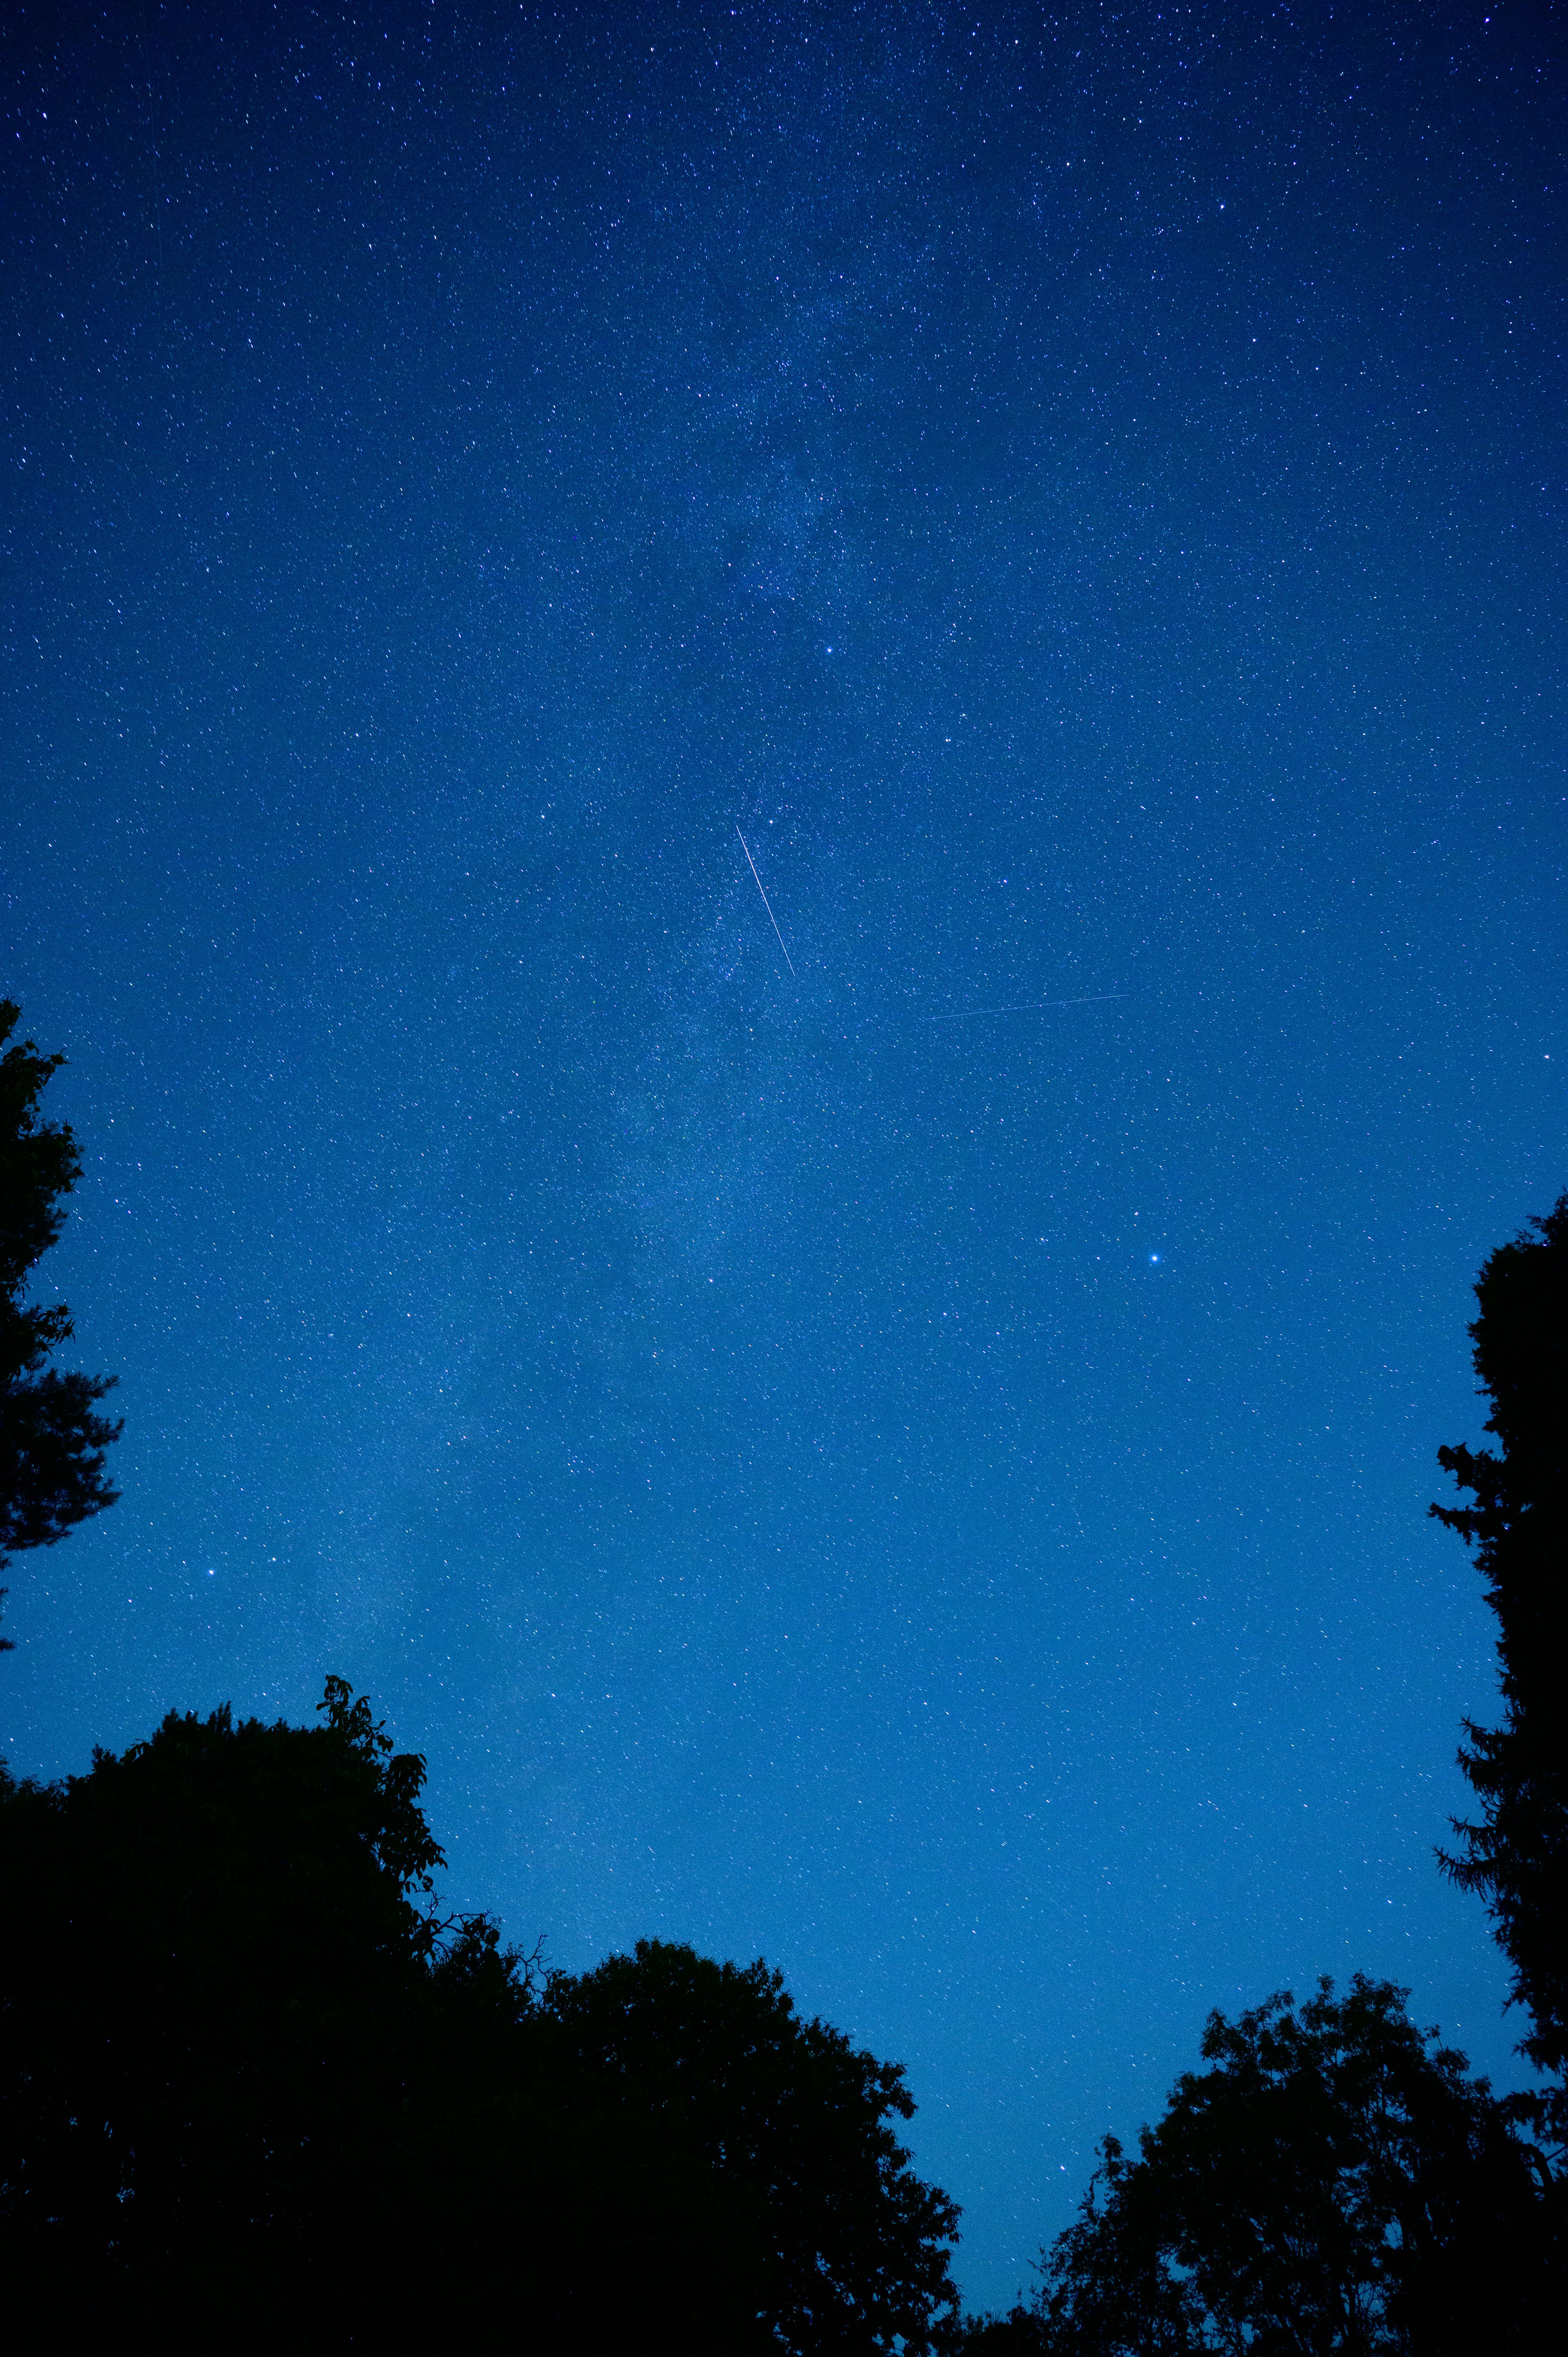
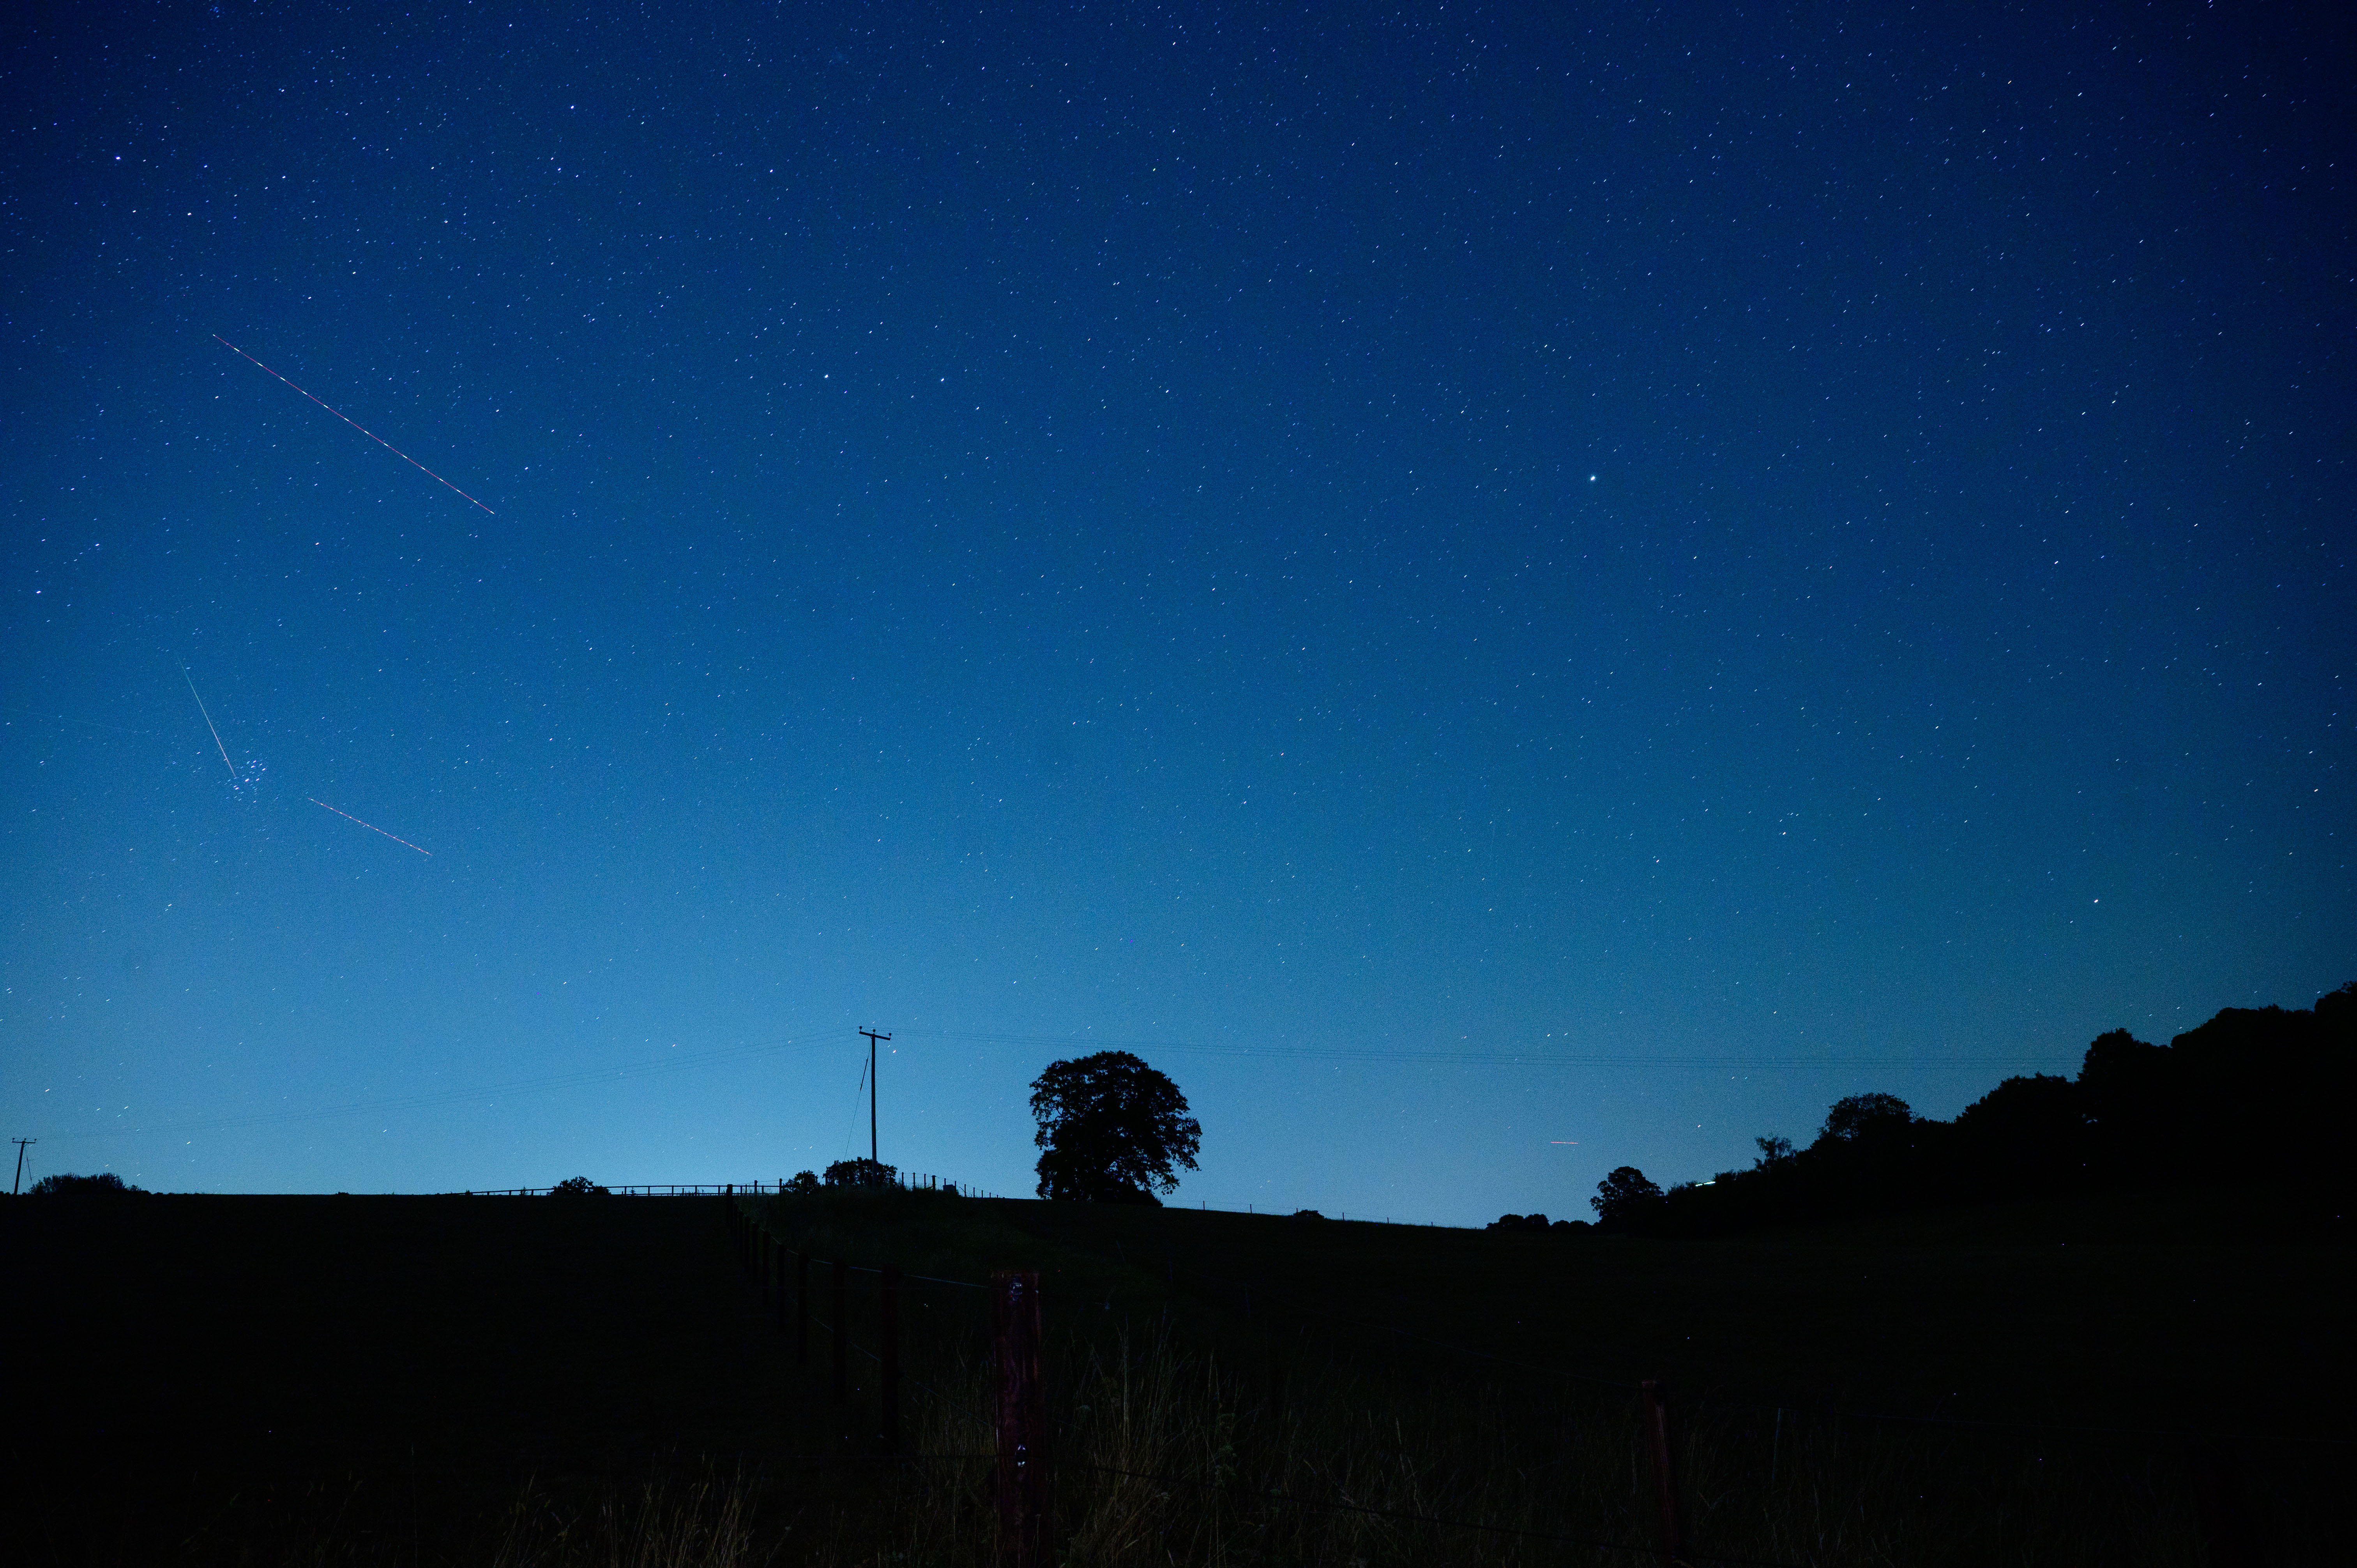
Para muestra, recordé una experiencia anterior fotografiando auroras con Pixel y su modo de astrofotografía; la edición excesiva quedó clara. En contraste, la Nikon registró cada meteorito en el fotograma durante las exposiciones de 20 segundos. Con una edición creativa, puedo componer múltiples meteoros de distintas tomas en una sola imagen con composición idéntica. Abajo se ven algunas de mis fotos.
Aceptación de la colección de fotos tomadas con la NikonTim ColemanTim ColemanTim ColemanTim Coleman
En resumen, prefiero el manejo de la mirrorless y la fidelidad de las imágenes que produce, frente a mi experiencia con el Pixel.
El resumen de las Perseidas para esta noche
Las Perseidas están activas hasta el 24 de agosto, pero lo más recomendable es salir lo antes posible esta semana. La noche del 12-13 de agosto fue el punto máximo, pero se pueden ver muchos meteoros esta noche y en las próximas jornadas bajo cielos oscuros en el hemisferio norte.
En pleno máximo, se esperan alrededor de 50-100 meteoros Perseidos visibles bajo cielos oscuros en el hemisferio norte. Las horas previas al amanecer son recomendadas, aunque durante la medianoche también se observó buena actividad cuando me instalé. Intenta entre las 11 p. m. y las 5 a. m. hora local.
Puedes seguir mis consejos de equipo descritos arriba, pero, como con el eclipse solar, la Perseida es, en esencia, un espectáculo mágico que merece ser disfrutado sin complicarse demasiado con el equipo.
He pasado más de una hora con mi hijo observando el cielo buscando el próximo meteorito, y otra hora más después de que él se fue a dormir. Algunos meteoros aparecieron como líneas blancas débiles, otros comenzaron como estelas multicolores y terminaron como bolas de fuego. La ley de Murphy se cumplió: el meteorito más intenso de la noche apareció después de haber empacado el equipo a las 2:30 a. m. Realmente fue algo especial.
Planeo volver esta noche a un sitio histórico cercano, con ambos equipos, para obtener cuadros mejor encuadrados que incluyan puntos de interés; pero será la Nikon la cámara en la que confíe para el resultado final.