Steam Play: la nueva actualización está fuera con Proton 4.11-2

Steam logo

Valve ha hecho grandes cosas por el gaming para el mundo Linux, y prueba de ello es su cliente Steam Play para que todos los games con distribuciones GNU/Linux puedan disfrutar del catálogo de videojuegos de su tienda Steam. Pero además de eso, seguramente ya conoceréis el proyecto Proton del que hemos hablado bastante en LxA. Se basa en Wine para traer un mayor número de títulos nativos de Windows a nuestro Linux.

Pues bien, poco a poco van lanzando nuevas versiones de su cliente para Linux y ahora ya tienen fuera su nueva versión que incluye la versión Proton 4.11-2. Parece que Valve junto con CodeWeavers (la compañía que desarrolla CrossOver basado en Wine), han solucionado algunos problemas en esta pequeña actualización de Proton.

Por un lado, al tener esta nueva versión Proton 4.11-2 incluye cambios como:

  • Proton 4.11-2: es la segunda pequeña actualización de Proton 4.11, que es el nombre que se le da a la modificación que ha hecho Valve de Wine 4.11, y por tanto incluye todas las mejoras presentes en esta versión de la capa de compatibilidad Wine.
  • Actualización de DXVK a v1.3.2: eso significa grandes cambios, especialmente en el rendimiento. Recuerda que DXVK es otro interesante proyecto del que ya hemos hablado en este blog y que puede traducir instrucciones de la API DirectX a Vulkan.
  • Actualización de FAudio a v19.08: es un proyecto para audio, una reimplementación de XAudio. Así se tienen unas bibliotecas para el runtime DirectX Audio para que los juegos que usen éstas funcionen adecuadamente en Linux. Incluye XAudio2, X3DAudio, XAPO y XACT3.
  • Actualización de Wine-mono a v4.9.2: es una implementación de .NET Framework de Microsoft de código abierto y multiplataforma también necesaria para estos juegos nativos de Windows.
  • Mejoras para las pantallas con más alto framerate.
  • Algunas correcciones de bugs que congelaban algunos videojuegos como Earth Defense Force 5, Earth Defense Force 4.1, etc.

Si quieres descargar Steam Play, ya sabes que puedes conseguirlo desde la web oficial de Steam y a disfrutar del gaming…

from Linux Adictos https://ift.tt/2KA8wDj
via IFTTT

¿Sabías que existen teclados de código abierto?

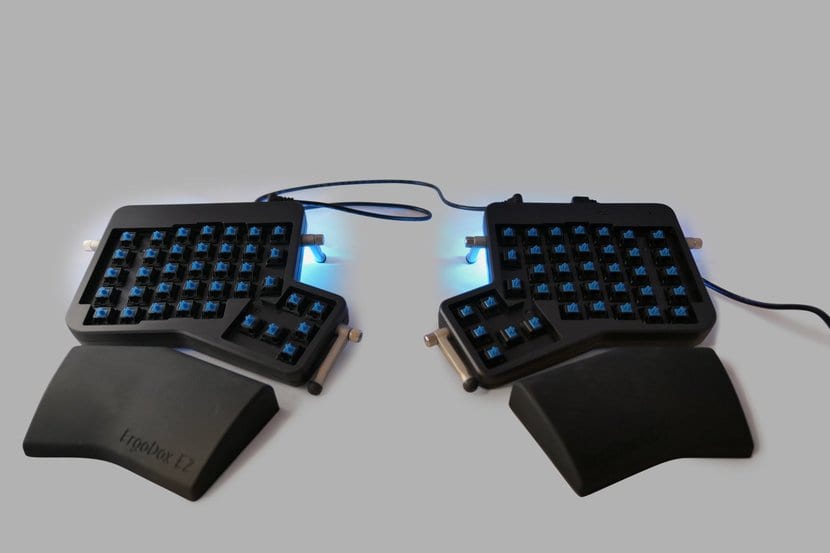
Ergodox EZ teclado open source

Bueno, la pregunta del título quizás le suene absurda a algunos lectores, porque ya los conocían. De hecho no es nada nuevo, pero como no hemos hablado de ello en este blog, pues me gustaría hablar de este tipo de teclados open source o abiertos que te pueden ayudar mucho a crear un dispositivo de entrada más amigable con tus características o costumbres. La verdad es que hay varios modelos muy interesantes donde elegir.

Estos teclados, además de ser ergonómicos y ofrecer las funciones que cualquier otro teclado puede suministrar, también son muy flexibles a la hora de configurarlos y adaptarlos a lo que quieras. Los hay de varios tipos, como los mecánicos, también con iluminación RGB para los que les guste el modding o sean gamers, etc.

Concretamente a mi me gustaría destacar 2 de estos teclados open source, aunque hay más modelos que podéis buscar:

  • ErgoDox EZ: lo primero que destaca es que se encuentra partido en dos mitades para que las puedas situar a la distancia que mejor te venga. Algunas personas son algo más anchas, otras prefieren tener las manos más juntas, etc., pero con este teclado podrás hacerlo como tú quieras. Además, puedes descargarte los esquemas desde GitHub. Como ya he dicho, es un modelo ergonómico para que tu salud no se resienta al usarlo y de tipo QWERTY. También cuenta con dos teclas adicionales conocidas como Hyper y Meh que te permiten realizar combinaciones de teclas con una sola mano para los atajos de teclado. ¿Lo malo? Pues que es complicado de encontrar, no tiene Ñ al no ser español y que su precio es realmente caro… unos 270€.
  • K-Type: en este caso, tienes un teclado mecánico con luz RGB, hasta aquí todo normal. Pero también se trata de un open source. Nuevamente el precio y falta de demanda son sus principales inconvenientes, ya que también tiene un valor que ronda los 200€. En este caso no se divide en dos, es de una sola pieza como el diseño convencional, pero tiene un teclado tenkeyless con carcasa de aluminio y un firmware programable para poder usar varios layouts diferentes y atajos específicos. También encontrarás un rollover infinito (N-key) y dos interrupciones especiales. El primero es Halo True que imita al interruptor capacitivo Topre. El segundo es Halo Clear que es una variante optimizada de Cherry MX Clear.

Espero que si no los conocías haberte mostrado estas maravillas en este artículo…

from Linux Adictos https://ift.tt/2M9iAGp
via IFTTT

Ubuntu 18.04.3 LTS ya esta aquí con Linux Kernel 5.0

Ubuntu 18.04

Canonical ha lanzado hoy la tercera actualización de mantenimiento para su serie con soporte a largo termino, Ubuntu 18.04 LTS Bionic Beaver.

Llegando seis meses después de Ubuntu 18.04.2 LTS, que vino con el Kernel HWE (Hardware Enablement) de Ubuntu 18.10, Ubuntu 18.02.3 LTS está aquí como la tercera actualización de mantenimiento para la serie LTS Ubuntu 18.04, trayendo componentes actualizados.

Ubuntu 18.04.3 LTS incluye el software y los arreglos de seguridad más actualizados que han sido publicados en los repositorios oficiales de Ubuntu 18.04 LTS desde el 14 de febrero del 2019, cuando Ubuntu 18.04.2 LTS llego a las calles. Además, viene con un Kernel y la suite grafica actualizados de Ubuntu 19.04 Disco Dingo, Linux Kernel 5.0.

Ubuntu 18.04.3 LTS disponible ahora en todas las ediciones oficiales

Ubuntu 18.04.3 LTS viene en las ediciones usuales con imágenes de instalaciones para sistemas de 64 bits, además está disponible en todos sus “sabores”, incluyendo Kubuntu, Lubuntu, Xubuntu, Ubuntu MATE, Ubuntu Budgie y Ubuntu Kylin, la mayoría con opciones para arquitecturas de 32 y 64 bits.

Ubuntu 18.04.3 LTS hace que las nuevas instalaciones sean más fáciles y que los nuevos usuarios no tengan que instalar cientos de actualizaciones desde los repositorios oficiales del sistema. De cualquier forma, los usuarios existentes de Ubuntu 18.04 LTS podrán actualizar usando el comando “sudo apt update && sudo apt full-upgrade” en la Terminal.

Puedes descargar Ubuntu Desktop 18.04.3 LTS, Ubuntu Server 18.04.3 LTS, Kubuntu 18.04.3 LTS, Xubuntu 18.04.3 LTS, Lubuntu 18.04.3 LTS, Ubuntu MATE 18.04.3 LTS, Ubuntu Budgie 18.04.3 LTS, and Ubuntu Kylin 18.04.3 LTS desde la página oficial.

from Linux Adictos https://ift.tt/2ZL6LJB
via IFTTT

Descubrieron un fallo de seguridad en Plasma, pero KDE lo ha solucionado en un abrir y cerrar de ojos

Plasma sin fallo de seguridad

Esta semana, el pasado martes, un desarrollador e investigador de seguridad hizo algo que suele ser motivo de crítica: encontrar una vulnerabilidad y publicarla antes de informar a quien desarrolla el software. El desarrollador era Penner y el software en el que encontró el fallo de seguridad era el entorno gráfico Plasma de KDE Community. Si os preguntáis por qué estamos hablando en pasado, lo hacemos porque todo ha pasado muy rápido y KDE Community ya ha entregado los parches que corrigen el fallo.

Pero vayamos por partes: el problema está o estaba en cómo gestiona KDesktopFile los archivos .desktop y .directory. Penner descubrió que se podían crear archivos .desktop y .directory con código malicioso que podían usarse para ejecutar dicho código en el ordenador de una víctima. El código se llega a ejecutar si la interacción del usuario, más allá de que abramos el gestor de archivos de KDE para acceder al directorio en donde hemos almacenado el archivo. Pero que KDE ya haya subido los parches no es la única buena noticia.

El fallo de seguridad de Plasma no es demasiado peligroso

Los investigadores de seguridad aseguran que el fallo recientemente descubierto en Plasma no es demasiado peligroso. Aunque es capaz de provocar daños importantes, lo peligroso no es lo que pueda hacer, sino lo fácil que sea conseguir hacer daño. Para que alguien pueda explotarlo, deberíamos descargar el archivo .desktop o .directory, algo que, debido a lo poco frecuentes que son, es poco probable. De hecho, dicen que para que lo hagamos nos tienen que engañar usando ingeniería social.

Por lo que parece, Penner quería llegar con algo “interesante” al Defcon, una conferencia de seguridad, y no se lo comunicó a KDE Community para llegar con una vulnerabilidad 0day con la que presumir. KDE Community le afeó el gesto con educación, limitándose a decir que habrían agradecido que antes se lo comunicaran a ellos para poder trabajar juntos en la solución.

KDE Community ya ha solucionado el problema

Pero no les ha hecho falta. Poco más de un día después de que se publicara el fallo de seguridad de Plasma ya habían creado y subido el parche a sus repositorios. En el momento de escribir estas líneas, los usuarios de KDE neon ya pueden instalar el parche desde Discover, mientras que otros usuarios de Plasma podremos hacerlo pronto. Una miniserie de dos capítulos que finalizará en las próximas horas.

Artículo relacionado:
Firefox se actualiza por segunda vez en una semana para corregir fallos de seguridad


from Linux Adictos https://ift.tt/2YVZKo1
via IFTTT

ShareDrop, un “AirDrop” gratuito para intercambiar archivos desde el navegador

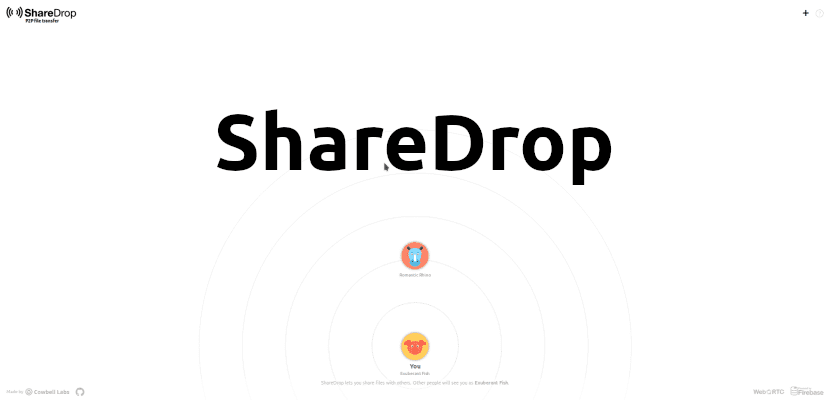
ShareDropUno de los puntos fuertes de Apple es su ecosistema. Con él, podemos empezar una tarea en un dispositivo y seguirla en otro, compartir notas y recordatorios con facilidad o compartir archivos con AirDrop. AirDrop es el sistema que usan los dispositivos de Apple para enviar todo tipo de archivos por Wi-Fi, lo que es más rápido y seguro que el Bluetooth, pero ¿y si queremos enviar/recibir un archivo a/desde un dispositivo no-Apple? Simplemente, no nos sirve. Sí existen alternativas, como ShareDrop.

ShareDrop es un “clon”, véanse las comillas, del AirDrop de Apple, pero es mucho mejor por muchas razones. La primera es que funciona en cualquier dispositivo que cuente con un navegador que tenga la capacidad de descargar archivos, lo que son prácticamente todos los dispositivos inteligentes. Lo segundo es que no tenemos que instalar software extra. Además, ShareDrop también funciona en ordenadores de todo tipo, incluidos los de Apple que han dejado “colgados” en una versión moderna de macOS.

ShareDrop: comparte archivos en equipos conectados en la misma red Wi-Fi

Compartir archivos con ShareDrop es muy sencillo:

  1. Primero abrimos su página web haciendo clic en este enlace (seguro que os la guardáis en favoritos). Esto es algo que tenemos que hacer en los dos dispositivos, es decir, el que va a enviar el archivo y el que va a recibirlo. Veremos algo como lo que encabeza este artículo (el texto “ShareDrop” se lo he añadido yo), un animal que pone “You” debajo y otro(s) arriba.
  2. Seleccionamos el animal a quién queremos enviarle el archivo.
  3. Elegimos el archivo que queremos enviar. También podemos arrastrar y soltar el archivo encima del animal receptor.
  4. Aceptamos el aviso.
  5. En el dispositivo receptor, aceptamos también el aviso. Y eso sería todo. El archivo se descargará como cualquier otro que descarguemos por internet, ofreciéndonos la posibilidad de guardarlo o visualizarlo.

Enviar archivos a un equipo que no esté conectado en la misma red

ShareDrop también nos permite enviar archivos a dispositivos que no estén conectados en la misma red Wi-Fi. Para ello haremos clic en el símbolo de suma (+) que hay arriba a la derecha, copiaremos el enlace que nos facilita y lo enviaremos a quién queramos enviarle el archivo. Como veis, todo muy sencillo, funciona perfectamente y no necesitamos más que un navegador web. Merece la pena guardar la página en favoritos, ¿no?

Artículo relacionado:
Firefox Send: servicio gratuito para compartir archivos encriptados


from Linux Adictos https://ift.tt/2GSQxac
via IFTTT

LibreOffice 6.3 ya disponible. Estas son las novedades

LibreOffice 6.3 ya está disponible para descarga con grandes novedades

The  Document Foundation anunció hoy LibreOffice 6.3. Esta nuevo miembro de la rama 6 nos asegura un mejor rendimiento, un gran número de características nuevas y mejoradas, y una mayor interoperabilidad con formatos de documentos propietarios.

LibreOffice 6.3 ya disponible. Cuáles son las mejoras

  • Los desarrolladores prometen grandes mejoras en el rendimiento del procesador de textos y la planilla de cálculo. Para lograrlo solicitaron a los usuarios que enviaran sus archivos. Estos incluyeron: archivos de texto con diferentes marcadores, tablas y fuentes incrustadas, hojas de cálculo ODS/XLSX de gran tamaño y archivos Calc con VLOOKUP. Como resultado se logró que las aplicaciones rendericen a mayor velocidad y que la planilla de cálculo guarde los archivos en formato xls más rápidamente.
  • LibreOffice 6.2 nos traía una nueva interfaz de usuario. NotebookBar,  ya está disponible para Writer, Calc, Impress y Draw. Esta interfaz deja más espacio para documentos de usuario, hojas de cálculo y presentaciones en portátiles con
    pantallas anchas. Además, la nueva interfaz de usuario única contextual está lista para Writer y Draw
  • En el programa de planillas de cálculo Calc, nos encontramos con un nuevo widget desplegable en la barra de fórmulas que sustituye a la antigua herramienta Suma, permitiendo al usuario un acceso rápido a las funciones de uso más frecuente. Además, un nuevo. Por otra parte, se añadió la función FOURIER, para calcular la discreta transformada de Fourier de una matriz de entrada.
  • La posibilidad de guardar archivos en formato pdf ahora incluye compatibilidad con el estándar PDF/A-2. Este formato es elegido por muchas organizaciones para el archivo de documentos a largo plazo.
  • Se simplifico el diseño de formularios PDF editables añadiendo al procesador de textos el menú formularios.
  • Ahora es posible eliminar información sensible de los documentos antes de compartirlos para ayudar a las empresas a cumplir las normas sobre privacidad.
  • Se mejoró en varios sentidos el soporte a formatos propietarios incluyendo la exportación para plantillas de documentos DOTX y XLSX, importación de gráficos desde DOCX drawingML, formas de grupo, importación/exportación de SmartArt desde archivos PPTX, para preservar la edición en PowerPoint, y una mejor interoperabilidad de la tabla pivotante XLSX..

Más información

from Linux Adictos https://ift.tt/2YQYK8O
via IFTTT

Linux Journal anuncia su cierre definitivo

El catálogo de Linux Journal seguirá disponible por dos semanas

El sitio web de Linux Journal estará activo al menos por dos semanas

Linux Journal anunció su cierre definitivo. Se trata de una de las publicaciones más antiguas del mundo Linux.

En un escueto comunicado de su sitio web puede leerse:

El 7 de agosto de 2019, Linux Journal cerró sus puertas para siempre. Todo el personal fue despedido y la compañía se queda sin fondos operativos para continuar. El sitio web seguirá en funcionamiento durante las próximas semanas, ojalá más tiempo para fines de archivo si logramos que esto ocurra.
-Linux Journal, LLC


Una publicación pionera

Linux Journal fue la primera revista que se publicó sobre el kernel Linux y los sistemas operativos basados en él. Su primer número salió  en marzo de 1994. Los editores eran nada menos que Phil Hughes y Bob Young, cofundadores de Red Hat, y en él se entrevistaba a Linus Torvalds.

A partir de setiembre del 2011 la revista pasó a editarse únicamente en formato digital.

Linux Journal anuncia su cierre definitivo (por primera vez)

La empresa ya había tenido problemas y en 2017 anunció su cierre por  falta de dinero para pagar las deudas y sueldos. Sin embargo, un convenio con Private Internet Accesss, un servicio de vpn,  permitió su relanzamiento en el 2018.

Kyle Rankin,el editor de Linux Journal, explica cuales son las causas del segundo cierre.

Desafortunadamente, no nos recuperamos lo suficientemente rápido, y cuando nos dimos cuenta de que necesitábamos caminar con nuestras propias fuerzas, simplemente no pudimos. Así que aquí estamos dando nuestro segundo, mucho más incómodo, adiós. ¿Qué pasa ahora? Nos dimos un abrazo de verdad durante la primera despedida, ¿nos abrazamos de nuevo esta vez? ¿Hacemos el apretón de manos que se convierte en un abrazo de un solo brazo? ¿Sólo saludamos y sonreímos?

También agradece el apoyo de la comunidad que recibieron en su momento:

Fueron tiempos difíciles, pero también nos inundaron con mucho apoyo de ustedes, nuestros lectores. Algunas personas se pusieron en contacto con nosotros para decirnos lo mucho que les gustó la revista y lo arrepentidos que estaban de ver cómo se iba. Otros se ofrecieron a pagar más por sus suscripciones si eso les ayudaba de alguna manera. Otros se pusieron en contacto con nosotros para ver si podían desarrollar un programa de recaudación de fondos para mantener viva la revista. No puedo enfatizar lo mucho que este increíble flujo de apoyo nos ayudó a todos durante este difícil momento. Gracias.

Quiero resaltar algo que Kyle escribió al momento del primer cierre

Mi tristeza al ver que algo en lo que había trabajado durante diez años había desaparecido fue reemplazada por la rabia de que la comunidad Linux parecía haber perdido el rumbo. Perdí mi camino. Daba por sentado a Linux y el software libre. Me quedó más claro que nunca que mientras Linux y el software libre habían ganado la batalla contra los gigantes de la tecnología una década antes, otros nuevos habían ocupado su lugar mientras tanto, y nosotros les dejábamos ganar. Aunque había escrito y hablado sobre Linux y el software libre durante años, y lo había usado personal y profesionalmente, sentía que no había hecho lo suficiente para apoyar esta cosa que tanto me importaba

¿Por qué Linux Journal anuncia su cierre definitivo (por segunda vez?

Cómo machacaba mi viejo profesor de estadística, correlación no implica causalidad. Probablemente el cierre de Linux Journal se deba más que nada a un cambio de hábitos.

¿Quién va a pagar por una revista cuando puedes encontrar lo que necesitas gratis en Internet? Y, digamos la verdad, si buscas bien puedes descargarte la revista que quieras sin pagar un solo euro. No digo que esté bien, digo que es un hecho.

Pero, aunque no tenga nada que ver con el cierre, la afirmación que Kyle  hizo en el 2017 no deja de ser cierta. La comunidad del software libre perdió el rumbo, y el monopolio Microsoft fue reemplazado por el oligopolio Google/Apple en los móviles y Amazon en la nube.

Con la posible excepción de Raspberry Pi, el mundo del código abierto no fue capaz de generar un proyecto que entusiasme a los que no están consustanciados con la filosofía opensource. No tenemos un Whatsapp o un Facebook. A lo máximo que llegamos es a un proyecto caro y obsoleto como Librem que solo puede venderse por la ideología.

from Linux Adictos https://ift.tt/2YxjeEv
via IFTTT

Llega Red Hat Enterprise Linux 7.7 con muchas mejoras

Nuevo logo de Red Hat

Red Hat anuncio el lanzamiento e inmediata disponibilidad de la séptima actualización de Red Hat Enterprise Linux 7, que fue lanzado hace cinco años el 10 de junio del 2014. 

Red Hat Enterprise Linux 7.7 está aquí nueve meses después del lanzamiento de la sexta actualización y llega a marcar el final del ciclo para Red Hat Linux Enterprise 7, lo que quiere decir que no habrá más actualizaciones de seguridad o mantenimiento para esta serie, aunque como Red Hat prometió, la serie seguirá estando disponible por un par de años más, hasta el 30 de agosto de 2021. 

Esto es lo nuevo en Red Hat Enterprise Linux 7.7 

Las novedades más importantes de Red Hat Enterprise Linux 7.7 incluyen nuevas funciones que prometen ayudar a los equipos a mantener y controlar sus flujos de trabajo entre distintos ambientes, como Red Hat Insights para detectar, analizar y controlar cierto rango de problemas de seguridad, así como errores en la configuración que puedan llevar a un tiempo de mantenimiento excesivo. 

Red Hat Enterprise 7.7 introduce soporte total para el creador de imágenes de Red Hat para ayudar a los equipos a crear imágenes en la nube para servicios populares como AWS, Azure y GCE.  

Esta actualización también trae consigo un kit de herramientas que incluye software como buildah, podman, skopeo, para ayudar a los desarrolladores a construir, ejecutar y administrar aplicaciones en contendedores a través de diversos ambientes en la nube mientras se mantienen con un tamaño pequeño y trazos fáciles de administrar.  

Por último, Red Hat Enterprise 7.7 añade soporte para actualizar el kernel en vivo, lo que permite a los equipos aplicar parches al kernel sin comprometer el tiempo de utilidad de los productos. La actualización en vivo del kernel incluye las novedades en seguridad sin tener que reiniciar. Puedes descargar Red Hat Enterprise Linux 7.7 desde la página oficial. 

from Linux Adictos https://ift.tt/2KEbnLg
via IFTTT

¿udev ocupa espacio en mi disco duro?


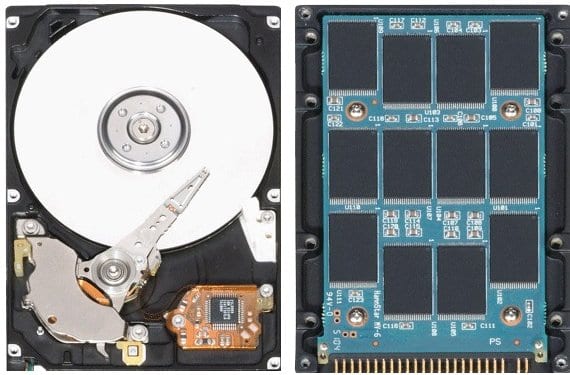
Discos duros

Para los que no lo conozcan, udev fue escrito por Greg para sustituir al antiguo sistema que usaba Linux. Se trata de un gestor de dispositivos de hardware para el kernel desde su versión 2.6 en adelante. Gracias a esta utilidad se pueden controlar los ficheros de dispositivos que se encuentran en el directorio /dev de una mejor forma. Bien, hasta aquí todo normal.

Pero algunos me han preguntado si udev ocupa espacio. La pregunta puede parecer algo absurda. Evidentemente puedes pensar que como cualquier software, ocupa un espacio de almacenamiento en el disco duro para alojar el binario y demás ficheros auxiliares que necesite. También ocupará un espacio en la memoria principal o RAM cuando se esté ejecutando, como es obvio también. Pero la pregunta o confusión de algunos usuarios no van por ahí y tienen otro origen…

El caso es que algunos al ejecutar el siguiente comando para consultar el espacio ocupado y disponible de sus particiones:


df -h

Se han encontrado que udev puede llegar a tener varios GBs de espacio, de los cuales parece que está todo disponible. La siguiente pregunta del usuario es si está siempre disponible, si lo pueden eliminar para ganar algunos gigas de almacenamiento. Aquí es donde está la confusión.

Por ejemplo, cuando yo lo ejecuto en mi portátil me indica que tiene 3,7GB. Pero resulta que no está ocupando ese espacio, es decir, no hay una partición udev en tu disco duro que esté restando almacenamiento. Se trata de un RAM disk, es decir, una partición creada en la memoria RAM usando un tipo de FS temporal. Por lo general tmpfs está limitado al 50% de la capacidad de la RAM, así que en mi caso cuento con unos 8GB y por eso tengo casi 4GB aparentemente destinados a udev.

Pero tampoco es real que siempre estén secuestrados por udev y no se puedan destinar a otra cosa, así que tampoco te debes preocupar por ello. La respuesta es que udev no usa espacio en tu disco duro, al menos no lo que marca df y tampoco en tu memoria RAM de forma permanente…

from Linux Adictos https://ift.tt/2KuOwBX
via IFTTT

Actualización de seguridad de agosto de Android P soluciona varios de los fallos de seguridad recientemente descubiertos

Actualizacion de agosto de Android P

Google ha vuelto a lanzar una actualización de seguridad para su sistema operativo móvil. Se trata de la actualización de seguridad de Agosto de 2019 para Android P e incluye los parches 2019-08-1 y 2019-08-5 que juntos solucionan un total de 26 fallos de seguridad descubiertos en el runtime de Android, el framework multimedia, el framework y el sistema operativo Android, junto a componentes Broadcom y Qualcomm. El fallo más crítico de todos afecta al sistema operativo.

Como podemos leer en el comunicado de su lanzamiento, “el más severo de estos fallos es una vulnerabilidad de seguridad crítica en el componente System que podría permitir a un atacante remoto usar un archivo PAC especialmente diseñado para ejecutar código arbitrario en el contexto de un proceso privilegiado. La evaluación de la gravedad se basa en el efecto que la explotación de la vulnerabilidad podría tener en un dispositivo afectado“. En mi opinión, lo grave también es que puede explotarse el fallo anterior remotamente.

Actualización de seguridad de agosto de 2019 Android P, otras novedades

  • Mejoras específicas y parches de seguridad para todos los dispositivos Pixel, como tres vulnerabilidades corregidas en componentes Qualcom, lo que incluye los componentes cerrados (no open source).
  • Mejoras en el modo de reposo para los Pixel 3a y Pixel 3a XL.
  • Se ha mejorado la configuración de guardado de redes WiFi en los Pixel, Pixel XL, Pixel 2, Pixel 2 XL, Pixel 3, Pixel 3 XL, Pixel 3a y Pixel 3a XL.
  • También se ha mejorado la estabilidad del Wi-Fi CaptivePortalLogin.

Como muchas actualizaciones de Google, entre las que también tenemos las del navegador web y su sistema operativo de escritorio Chrome OS, la actualización de seguridad de agosto de Android P ha empezado a estar ya disponible, lo que significa que su lanzamiento es oficial, pero irá llegando poco a poco a todos los dispositivos compatibles.

Artículo relacionado:
Android P recibe la actualización de seguridad de junio, incluye mejoras para dispositivos Pixel


from Linux Adictos https://ift.tt/2M4O00H
via IFTTT