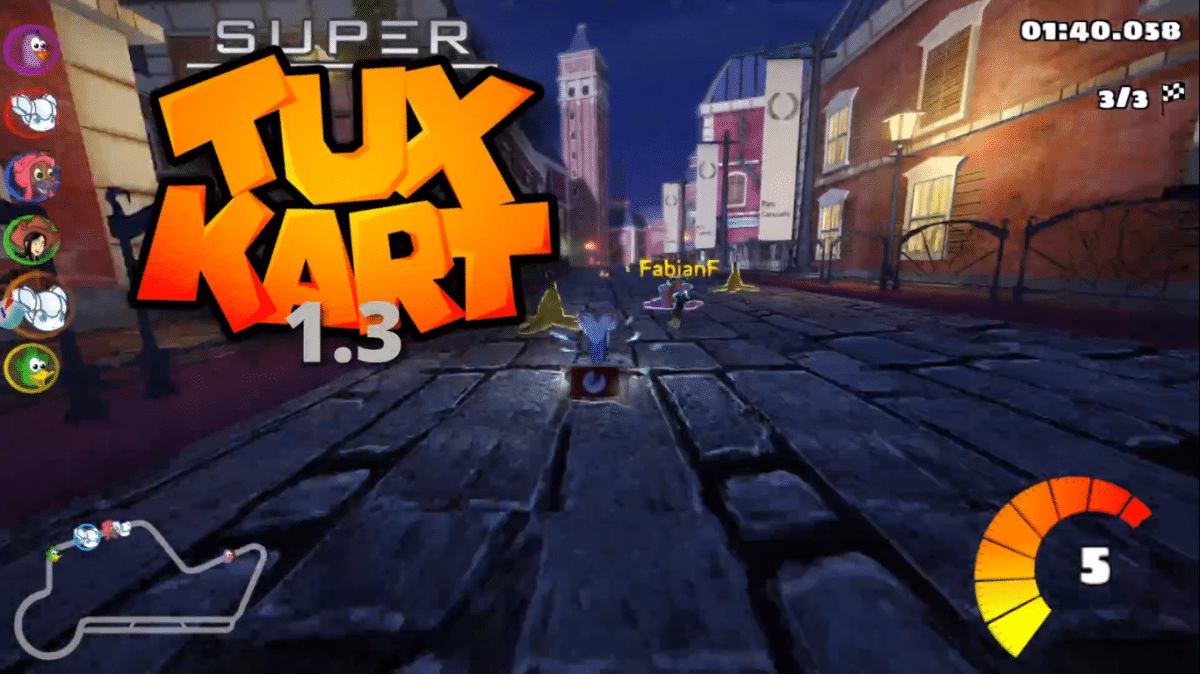
SuperTuxKart 1.3 introduce nuevo coches, circuitos y mejoras en la interfaz

SuperTuxKart 1.3

La mascota de Linux, Tux, está por todos los rincones de nuestros sistemas operativos. Está en un Paint, nos ayuda a tocar la guitarra y como protagonista en muchos juegos, como un clon del Super Mario Kart. Ha sido el juego de coches el que ha lanzado una actualización mayor esta semana, un SuperTuxKart 1.3 que ha llegado unos trece meses después de la v1.2, disponible desde agosto del año pasado y que introdujo novedades como mejoras en el soporte para controladores.

SuperTuxKart 1.3 está disponible en su página de GitHub desde el pasado martes, aunque el lanzamiento no era oficial en el momento de subirlo. En cuanto a sus novedades, la Release Candidate lanzada el 31 de agosto ya nos avanzó que habría nuevos coches, circuitos y algunos retoques estéticos, lo que no es una función de vida o muerte pero siempre es bienvenida.

Novedades más destacadas de SuperTuxKart 1.3

  • Nuevas Arenas. Ambas arenas son compatibles con el modo Capturar la bandera, lo que permite a los jugadores en línea tener una mayor variedad de pistas para elegir:
    • Laberinto del Antiguo Coliseo. Esta versión incluye una nueva arena de combate en un entorno oscuro inspirado en el coliseo de Roma.
    • Señal alienígena. Está basada en una ubicación real del programa SETI, y ahora se encuentra en el juego principal.
  • Nuevos Karts:
    • Sara la corredora ha sido sustituida por la simpática Pepper de Pepper&Carrot.
    • Gnu tiene un nuevo aspecto, así como Sara la Maga, que ahora se llama Sara.
    • Adiumy y Emule también han recibido un cambio de imagen.
  • Mejoras en la interfaz gráfica de usuario:
    • Resolución de renderizado.
    • Otra característica que mejora el rendimiento de STK se puede activar a través de la «opción de resolución de renderizado» en la configuración de gráficos.
    • Se puede bajar la resolución hasta un 50%, lo que redundará en una mejor tasa de fotogramas. Ahora está activada por defecto en la versión Android de SuperTuxKart.
    • Nueva pantalla de selección de puntuaciones altas. Después de haber estado disponible sólo en la selección de pista o en el menú de repetición fantasma (ni siquiera en todos), ahora se pueden encontrar todas las puntuaciones altas en el mismo lugar en un nuevo menú. Allí se muestran los mejores tiempos en las carreras normales, las contrarrelojes y las cazas de huevos.

SuperTuxKart 1.3 y todas sus novedades ya están disponibles en Flathub, y pronto llegará a los repositorios oficiales de algunas distribuciones Linux. Como hemos mencionado, también se puede descargar desde GitHub.

from Linux Adictos https://ift.tt/3iisWCk
via IFTTT
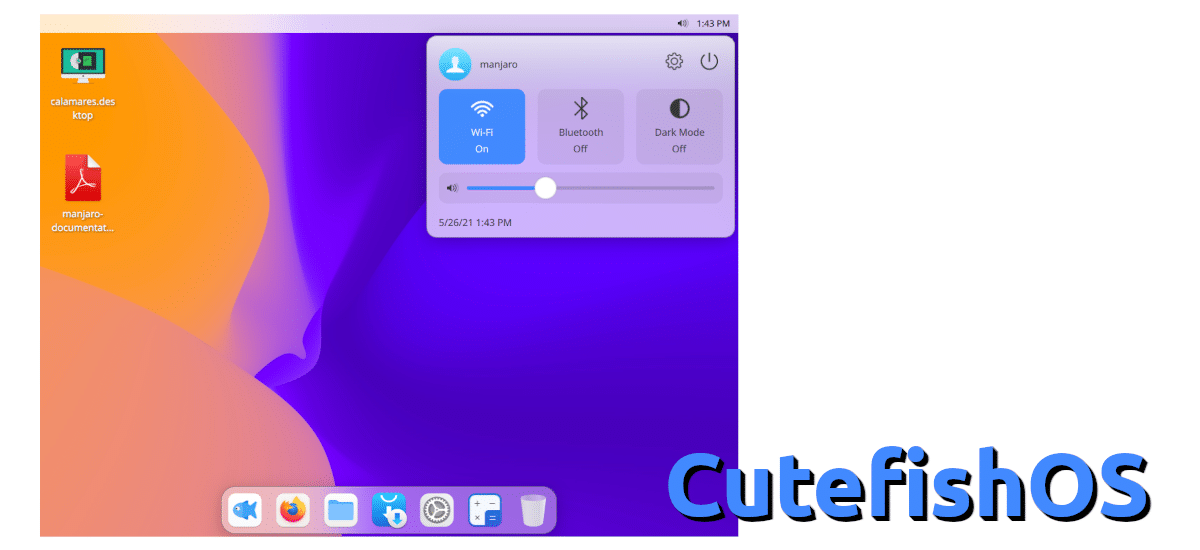
CutefishOS 0.5 Beta llega basado en Debian 11 y mejoras generales

CutefishOSHe de reconocer que a mí, que no estoy marcando muy de cerca a este proyecto, me está confundiendo un poco el desarrollo del sistema operativo del «pez mono» («mono» de bonito). Lo primero que vi de ellos fue un spin de Manjaro con CutefishDE, más adelante lanzaron una beta del sistema operativo basada en Ubuntu y ayer lanzaron otra versión preliminar, un CutefishOS 0.5 que esta vez está basado en Debian.
Los sistemas operativos en sus versiones estables tardan un poco más en rebasarse en la última versión de Debian, pero a CutefishOS 0.5, que sigue con la etiqueta de «Beta», no le preocupa tanto que la base lleve poco tiempo entre nosotros porque en toda versión preliminar se deben esperar pequeños problemas. Así, la nueva beta está basada en Debian 11, lanzado a mediados de agosto.

Novedades de CutefishOS 0.5 Beta

  • El gestor de archivos ahora soporta la clasificación, puede mostrar archivos ocultos y se ha optimizado la velocidad de arranque.
  • En la configuración se ha añadido la opción de versión táctil, una nueva opción de animación de minimización, otra opción de ocultación inteligente del Dock y la lista de fuentes sólo muestra las fuentes del idioma del entorno actual.
  • El Launcher ahora soporta arrastrar y soltar para cambiar la ubicación de la aplicación y ha añadido las opciones «Enviar al Dock» y «Eliminar del Dock.
  • Terminal ahora soporta la transparencia de la ventana, el desenfoque y la configuración de la fuente.
  • El sistema tiene ahora una nueva notificación, nueva aplicación de captura de pantalla y nuevo reproductor de vídeo.

No sé si cuando llegue la versión estable se basará en Debian o en Ubuntu, pero la última imagen está en en.cutefishos.com, lo que tiene pinta de ser más definitivo que el cutefish-ubuntu.github.io en donde se ofrece la versión basada en el sistema de Canonical. Lo único cierto es que CutefishOS 0.5 Beta ya está disponible. y esta vez han optado por algo más radical.

from Linux Adictos https://ift.tt/3uqwzuI
via IFTTT

Deepin 20.2.4 llega con Linux 5.13 y nueva búsqueda global

Deepin 20.2.4

Mes y medio después de la anterior actualización de punto, ya está disponible Deepin 20.2.4. Si alguien estaba esperando que dieran el salto a Bullseye, que siga esperando, ya que la última versión de Debian aún no tiene dos meses de vida y las distribuciones que se basan en este robusto y famoso sistema operativo aún esperarán un tiempo para cambiar su base a Debian 11. Sí hay otras novedades, como una nueva versión del kernel.

Deepin 20.2.4 ofrece la posibilidad de usar dos núcleos, la última versión LTS, 5.10.60, o Linux 5.13, uno más actualizado, pero que ya ha llegado al final de su ciclo de vida. Un buen número de cambios están relacionados con el escritorio, también conocido como Deepin Desktop o DDE. A continuación tenéis la lista de novedades más destacadas que han llegado junto a esta versión.

Novedades más destacadas de Deepin 20.2.4

Para ver la lista de cambios detallada, lo mejor es leer la nota de este lanzamiento. Se han añadido muchas correcciones y mejoras como las siguientes:

  • Basado en Debian 10.10.
  • Linux 5.13 o Linux 5.10. El LTS es el que viene por defecto.
  • Nueva búsqueda global para encontrar lo que se necesite directamente desde el dock.
  • Mejoras en los drivers gráficos de NVIDIA.
  • Modo espejo en la cámara.
  • Soporte para tema oscuro y pestañas personalizadas en el navegador.
  • Ahora se pueden grabar imágenes en formato UDF desde el gestor de archivos.
  • Soporte para escribir y dar «me gusta» a los comentarios de su App Store.

Los usuarios interesados ya pueden descargar Deepin 20.2.4 desde los enlaces que nos facilitan en la nota del lanzamiento. Los usuarios existentes pueden actualizar desde el mismo sistema operativo. Si lo hacen, de lo primero que notarán es que aparece en el dock la nueva opción para buscar globalmente. El resto de novedades llegarán en forma de nuevos paquetes que se pueden instalar con el método habitual.

from Linux Adictos https://ift.tt/3F5WXyW
via IFTTT

Exim 4.95 llega con el procesamiento de cola estable, correcciones y mas

Exim

Hace pocos dias fue dado a conocer el lanzamiento de la nueva versión de Exim 4.95, la cual llega con una serie de correcciones acumuladas y nuevas características agregadas.

Para quienes desconocen de Exim, deben saber que este es un agente de transporte de correo (Mail Transport Agent, usualmente MTA) desarrollado para ser utilizado en la mayoría de los sistemas Unix, entre ellos GNU/Linux.

Este tiene una gran flexibilidad en los caminos que pueden seguir los mensajes según su origen y por presentar funcionalidades para control de correo basura, listas de bloqueo basados en DNS (DNSBL), virus, control de relay, usuarios y dominios virtuales y otros, que se configuran y mantienen en forma más o menos sencilla.

El proyecto cuenta con buena documentación, ejemplos de “cómo hacer” determinadas tareas. Exim se distribuye sin costo bajo la licencia GNU GPL.

Principales novedades de Exim 4.95

En esta nueva versión el soporte para el modo de procesamiento de cola de mensajes de rampa rápida se ha declarado estable, lo que permite acelerar el inicio de la entrega de mensajes con una cola de envío grande y la presencia de una cantidad impresionante de mensajes dirigidos a hosts típicos, por ejemplo, al enviar un mensaje gran cantidad de correos grandes a proveedores de correo o envío a través de un agente de transferencia de mensajes intermedio (smarthost).

También se estabilizó el soporte para LMDB compacto integrado de alto rendimiento que almacena datos en formato de valor clave. Solo se admite la búsqueda de «búsqueda de una tecla» de bases de datos listas para usar (la escritura de Exim a LMDB no está implementada).

Otra de los cambios que se destaca, es que se estabilizó una implementación alternativa del mecanismo SRS (Sender Rewriting Scheme): «SRS_NATIVE», que no requiere dependencias externas (la implementación experimental anterior requería que se instalara la biblioteca libsrs_alt ). SRS permite reescribir la dirección del remitente en el reenvío sin romper el SPF y garantizar que los datos del remitente se almacenen para que el servidor envíe mensajes en caso de error de entrega.

Además, podremos encontrar que se agregó el soporte para la opción «file=<path>» en las consultas de búsqueda a SQLite, lo que permite especificar un archivo de base de datos para una operación específica sin especificar prefijos en la línea con el comando SQL.

En las consultas de búsqueda de Lsearch, se agregó el soporte para la opción «ret=full» para devolver todo el bloque de datos correspondiente a una clave, no solo la primera fila.

El establecimiento de conexiones TLS se acelera al cargar y almacenar en caché de forma proactiva la información (por ejemplo, certificados) en lugar de descargarla antes de procesar cada conexión.

De los demás cambios que se destacan:

  • Se agregó la opción «message_linelength_limit» para establecer un límite en el número de caracteres en una línea.
  • Se ha proporcionado la capacidad de ignorar el caché al realizar solicitudes de búsqueda.
  • Para el transporte de archivos adjuntos , se implementa una verificación de cuota al recibir un mensaje (sesión SMTP).
  • Se agregó el parámetro «proxy_protocol_timeout» para establecer el tiempo de espera del protocolo de proxy.
  • Se agregó el parámetro «smtp_backlog_monitor» para habilitar el registro de información sobre el tamaño de la cola de conexiones pendientes (backlog).
  • Se ha agregado el parámetro «hosts_require_helo» para prohibir la transmisión del comando MAIL si el comando HELO o EHLO no se ha enviado previamente.
  • Se agregó el parámetro «allow_insecure_tainted_data», cuando se especifica, el escape inseguro de caracteres especiales en los datos dará como resultado una advertencia en lugar de un error.
  • Soporte discontinuado de la plataforma macOS (los archivos de compilación se reclasifican como no admitidos).
  • Estabilizó la opción TLS_RESUME, que brinda la capacidad de reanudar una conexión TLS previamente interrumpida.

Descargar Exim 4.95

Para obtener esta nueva versión de Exim 4.95 debes de dirigirte a su sitio web oficial en el cual en su sección de descargas podrás encontrar los enlaces correspondientes a esta nueva versión.

El enlace es este.

from Linux Adictos https://ift.tt/3uwGvTx
via IFTTT

OpenSSH 8.8 llega diciendo adiós al soporte de ssh-rsa, correcciones de errores y mas

La nueva versión de OpenSSH 8.8 ya fue liberada y esta nueva versión se destaca por deshabilitar de forma predeterminada la capacidad de usar firmas digitales basadas en claves RSA con un hash SHA-1 («ssh-rsa»).

El fin del soporte para las firmas «ssh-rsa» se debe a un aumento en la efectividad de los ataques de colisión con un prefijo dado (el costo de adivinar la colisión se estima en unos 50 mil dólares). Para probar el uso de ssh-rsa en un sistema, se  puede intentar realizar la conexión a través de ssh con la opción «-oHostKeyAlgorithms=-ssh-rsa».

Además de que el soporte para firmas RSA con hash SHA-256 y SHA-512 (rsa-sha2-256/512), que son compatibles desde OpenSSH 7.2, no ha cambiado. En la mayoría de los casos, el fin del soporte para «ssh-rsa» no requerirá ninguna acción manual por parte de los usuarios, ya que la configuración UpdateHostKeys estaba previamente habilitada de forma predeterminada en OpenSSH, que traduce automáticamente a los clientes a algoritmos más confiables.

Esta versión deshabilita las firmas RSA mediante el algoritmo hash SHA-1 por defecto. Este cambio se ha realizado ya que el algoritmo hash SHA-1 es criptográficamente roto, y es posible crear el prefijo elegido colisiones hash por <USD $ 50K [1]

Para la mayoría de los usuarios, este cambio debería ser invisible y hay no es necesario reemplazar las claves ssh-rsa. OpenSSH es compatible con RFC8332 Firmas RSA / SHA-256/512 desde la versión 7.2 y claves ssh-rsa existentes utilizará automáticamente el algoritmo más fuerte siempre que sea posible.

Para la migración, se utiliza la extensión de protocolo «hostkeys@openssh.com«, que permite al servidor, después de pasar la autenticación, informar al cliente sobre todas las claves de host disponibles. Al conectarse a hosts con versiones muy antiguas de OpenSSH en el lado del cliente, puede revertir selectivamente la capacidad de usar firmas «ssh-rsa» agregando ~/.ssh/config

La nueva versión también corrige un problema de seguridad causado por sshd, desde OpenSSH 6.2, inicializando incorrectamente el grupo de usuarios al ejecutar comandos especificados en las directivas AuthorizedKeysCommand y AuthorizedPrincipalsCommand.

Estas directivas deberían garantizar que los comandos se ejecuten con un usuario diferente, pero de hecho heredaron la lista de grupos utilizados al iniciar sshd. Potencialmente, este comportamiento, dadas ciertas configuraciones del sistema, permitió al controlador en ejecución obtener privilegios adicionales en el sistema.

Las notas de la versión también incluyen una advertencia sobre la intención de cambiar la utilidad scp predeterminada para usar SFTP en lugar del protocolo SCP/RCP heredado. El SFTP aplica nombres de métodos más predecibles, y se utilizan patrones globales sin procesamiento en los nombres de archivo a través del shell en el lado del otro host, lo que crea problemas de seguridad.

En particular, cuando se usa SCP y RCP, el servidor decide qué archivos y directorios enviar al cliente, y el cliente solo verifica la exactitud de los nombres de los objetos devueltos, lo que, en ausencia de las verificaciones adecuadas en el lado del cliente, permite al servidor para transmitir otros nombres de archivo que difieran de los solicitados.

SFTP carece de estos problemas, pero no admite la expansión de rutas especiales como «~/». Para abordar esta diferencia, en la versión anterior de OpenSSH, se propuso una nueva extensión SFTP en la implementación del servidor SFTP para exponer las rutas ~/ y ~user/.

Finalmente si estás interesado en conocer más al respecto sobre esta nueva versión, puedes consultar los detalles dirigiéndote al siguiente enlace.

¿Como instalar OpenSSH 8.8 en Linux?

Para quienes estén interesados en poder instalar esta nueva versión de OpenSSH en sus sistemas, de momento podrán hacerlo descargando el código fuente de este y realizando la compilación en sus equipos.

Esto es debido a que la nueva versión aún no se ha incluido dentro de los repositorios de las principales distribuciones de Linux. Para obtener el código fuente, puedes hacer desde el siguiente enlace.

Hecha la descarga, ahora vamos a descomprimir el paquete con el siguiente comando:

tar -xvf openssh-8.8.tar.gz

Entramos al directorio creado:

cd openssh-8.8

Y podremos realizar la compilación con los siguientes comandos:

./configure --prefix=/opt --sysconfdir=/etc/ssh
make
make install

from Linux Adictos https://ift.tt/3A16Ry6
via IFTTT

Wget2 2.0, la primera versión estable de este sucesor de Wget

Después de tres años y medio de desarrollo se acaba de presenta la liberación de la primera versión estable del proyecto «GNU Wget2 2.0», la cual se está desarrollando como una versión completamente rediseñada del programa para automatizar la carga recursiva de contenido «GNU Wget».

GNU Wget2 está diseñado y reescrito desde cero, y se destaca por la eliminación de la funcionalidad básica del cliente web en la biblioteca libwget, que se puede usar en aplicaciones independientes.

Sobre Wget2

En lugar de reelaborar gradualmente la base de código existente, se decidió rehacer todo desde cero y se encontró una rama separada de Wget2 para implementar ideas para reestructurar, aumentar la funcionalidad y realizar cambios que rompan la compatibilidad. Con la excepción del final del soporte para FTP y el formato WARC, wget2 puede actuar como un reemplazo transparente de la utilidad wget clásica en la mayoría de las situaciones.

Con la liberación de esta versión se ha movido la funcionalidad a la biblioteca libwget junto con la cual se ha realizado una transición a una arquitectura de subprocesos múltiples con la cual además se ha brindado la posibilidad de configurar múltiples conexiones en paralelo y descargar en múltiples flujos. Incluso es posible paralelizar la descarga de un archivo con una división en bloques usando la opción «–chunk-size».

Otra de las novedades que se destaca es el soporte para el protocolo HTTP/2 junto al encabezado HTTP If-Modified-Since para descargar solo los datos modificados.

Mientras que por la parte de los cambios específicos para OpenSSL se corrige la comprobación de CRL, se ha implementado ALPN y se han hecho correcciones para arreglar los problemas con las pérdidas de memoria.

Por otra parte, también se menciona que se ha actualizado la información de la licencia, se han realizado diversos arreglos en las compilaciones para poder soportar la codificación de aceptación lzip, asi como también para permitir una lista de tokens para conexión y poder solucionar el conflicto de directorios con –no-clobber.

Mientras que por la parte de las opciones que se han agregado podremos encontrar un método mejorando para la compatibilidad con versiones anteriores, mejoras en datos, se ha añadido la opción –body-file mejorando la compatibilidad con versiones anteriores, asi como también la opción –ignore-length,  opción –convert-file-only y opción –download-attr para hacer uso del atributo ‘descargar’ de HTML5

De los demás cambios notables que se destacan desde la última versión:

  • Se ha añadido la opción –robots=off para las descargas de robots.txt
  • Se añadió el soporte pkg-config para GPGME
  • Se realizaron las correcciones de conversión (-k) en combinación con -E
  • Se realizaron las correcciones el encabezado del archivo de cookies para que sea reconocido por el comando ‘archivo’
  • Se corrigió la carga de certificados de CA cuando el ‘sistema’ no es compatible
  • Se ha cambiado el nombre de –retry-on-http-status a –retry-on-http-error
  • Límite de requisitos de página solo para páginas hoja
  • Corregir la desreferencia NULL con –convert-links
  • Admite hipervínculos de terminal en la salida
  • Configure el interruptor –disable-manylibs para deshabilitar la construcción de bibliotecas pequeñas
  • Soporte – antecedentes en Windows
  • Agregar opción –bind-interface
  • Agregar carga HTTP2
  • Admite el atributo de descarga HTML (para etiquetas ay de área)
  • Agregue la opción –download-attr = [strippath | usepath] para controlar la compatibilidad con los atributos de descarga
  • OpenSSL: agregar soporte OCSP
  • OpenSSL: implementar el grapado OCSP
  • Datos de soporte: URL en el atributo srcset
  •  Se corrigieron diversos problemas
  •  Código mejorado, documentación, construcción, pruebas, CI y más

Finalmente si estás interesado en conocer más al respecto sobre esta nueva versión liberada de Wget2, puedes consultar los detalles en el siguiente enlace.

¿Como instalar Wget2 en Linux?

Para quienes esten interesados en poder instalar esta utilidad, deben saber que en algunas de las distribuciones de Linux pueden encontrar el paquete dentro de sus repositorios.

Aun que también pueden realizar la compilación del paquete siguiendo estas instrucciones. Lo primero que debemos hacer es obtener el código fuente con:

git clone https://gitlab.com/gnuwget/wget2.git
cd wget2
./bootstrap
./configure

Procedemos a compilar con:

make
setarch x86
./configure --prefix=/boot/home/config/non-packaged
rm /boot/home/config/non-packaged/wget2  
mv /boot/home/config/non-packaged/wget2_noinstall /boot/home/config/non-packaged/wget2
make check

Y finalmente instalamos con:

sudo make install 


from Linux Adictos https://ift.tt/2Y54rBe
via IFTTT

Estos son los dispositivos que dejaron de tener acceso a internet por el certificado de Let’s Encrypt

El día de hoy 30 de septiembre, el tiempo de vida del certificado raíz IdenTrust expiro y es que este certificado fue utilizado para firmar el certificado de Let’s Encrypt (ISRG Root X1), controlada por la comunidad y proporcionar certificados de forma gratuita para todos.

La firma aseguró la confianza de los certificados Let’s Encrypt en una amplia gama de dispositivos, sistemas operativos y navegadores al tiempo que integraba el propio certificado raíz de Let’s Encrypt en los almacenes de certificados root.

Originalmente se planeó que después de que DST Root CA X3 esté desactualizado, el proyecto Let’s Encrypt cambiará a generar firmas usando solo su certificado, pero tal paso conduciría a una pérdida de compatibilidad con una gran cantidad de sistemas antiguos que no lo hicieron. En particular, alrededor del 30% de los dispositivos Android en uso no tienen datos sobre el certificado raíz Let’s Encrypt, cuyo soporte apareció solo a partir de la plataforma Android 7.1.1, lanzada a fines de 2016.

Let’s Encrypt no tenía previsto celebrar un nuevo acuerdo de firma cruzada, ya que esto impone una responsabilidad adicional a las partes del acuerdo, las priva de independencia y les ata de las manos en cuanto al cumplimiento de todos los procedimientos y normas de otra autoridad de certificación.

Pero debido a problemas potenciales en una gran cantidad de dispositivos Android, se revisó el plan . Se firmó un nuevo acuerdo con la autoridad de certificación IdenTrust, en virtud del cual se creó un certificado Let’s Encrypt intermedio alternativo con firma cruzada. La firma cruzada tendrá una validez de tres años y seguirá siendo compatible con los dispositivos Android a partir de la versión 2.3.6.

Sin embargo, el nuevo certificado intermedio no cubre muchos otros sistemas heredados. Por ejemplo, después de que el certificado DST Root CA X3 caducp (hoy 30 de septiembre), los certificados Let’s Encrypt ya no se aceptarán en firmware y sistemas operativos no compatibles, en los cuales, para garantizar la confianza en los certificados Let’s Encrypt, deberá agregar manualmente la raíz ISRG. Certificado X1 al almacén de certificados raíz. Los problemas se manifestarán en:

OpenSSL hasta la rama 1.0.2 incluida (el mantenimiento de la rama 1.0.2 se interrumpió en diciembre de 2019);

  • NSS <3,26
  • Java 8 <8u141, Java 7 <7u151
  • Windows <XP SP3
  • macOS <10.12.1
  • iOS <10 (iPhone <5)
  • Android <2.3.6
  • Mozilla Firefox <50
  • Ubuntu <16.04
  • Debian <8

En el caso de OpenSSL 1.0.2, el problema está causado por un error que impide el manejo correcto de certificados con firma cruzada si uno de los certificados raíz involucrados en la firma caduca, aunque se conservan otras cadenas de confianza válidas.

El problema surgió por primera vez el año pasado después de la expiración del certificado AddTrust utilizado para la firma cruzada en los certificados de la autoridad de certificación Sectigo (Comodo). El meollo del problema es que OpenSSL analizó el certificado como una cadena lineal, mientras que según RFC 4158, el certificado puede representar un gráfico circular distribuido dirigido con varios anclajes de confianza que deben tenerse en cuenta.

A los usuarios de distribuciones más antiguas basadas en OpenSSL 1.0.2 se les ofrecen tres soluciones para resolver el problema:

  • Eliminar manualmente el certificado raíz IdenTrust DST Root CA X3 e instale el certificado raíz ISRG Root X1 independiente (sin firma cruzada) .
  • Especificar la opción «–trusted_first» cuando ejecute los comandos openssl verify y s_client.
  • Utilizar un certificado en el servidor que esté certificado por un certificado raíz SRG Root X1 independiente que no tenga firma cruzada (Let’s Encrypt ofrece una opción para solicitar dicho certificado). Este método conducirá a la pérdida de compatibilidad con los antiguos clientes de Android.

Además, el proyecto Let’s Encrypt ha superado el hito de los dos mil millones de certificados generados. El hito de mil millones se alcanzó en febrero del año pasado. Cada día se generan 2,2-2,4 millones de nuevos certificados. El número de certificados activos es de 192 millones (el certificado es válido por tres meses) y cubre alrededor de 260 millones de dominios (hace un año cubría 195 millones de dominios, hace dos años – 150 millones, hace tres años – 60 millones).

Según las estadísticas del servicio Firefox Telemetry, la proporción global de solicitudes de página a través de HTTPS es del 82% (hace un año – 81%, hace dos años – 77%, hace tres años – 69%, hace cuatro años – 58%).

Fuente: https://scotthelme.co.uk/

from Linux Adictos https://ift.tt/3F3PLDA
via IFTTT

Google ahora se centrara en el desarrollo de Android sobre el Kernel principal de Linux

Durante la última conferencia de Linux Plumbers 2021, Google dio a conocer sobre el éxito de la iniciativa de mover la plataforma Android para usar un kernel normal de Linux en lugar de usar su propia versión del kernel, que incluye cambios específicos para la plataforma Android.

Google menciona que dicho cambio de desarrollo es debido a la decisión de pasar después del año 2023 al modelo «Upstream First», que implica el desarrollo de todas las funciones nuevas del kernel requeridas en la plataforma Android directamente en el kernel principal de Linux y no en sus ramas separadas (la funcionalidad será primero se promocionará al kernel principal y luego se usará en Android, y no al revés).

Para 2023 y 2024, también se planea transferir al núcleo principal de todos los parches adicionales que quedan en la rama del Kernel común de Android.

En cuanto a un futuro próximo, para la plataforma Android 12 prevista para principios de octubre, se ofrecerán compilaciones del kernel «Generic Kernel Image» (GKI), lo más parecido posible al kernel 5.10 habitual.

Para estas compilaciones se proporcionará un lanzamiento regular de actualizaciones, que se colocarán en el repositorio ci.android.com. En el kernel de GKI, las adiciones específicas de Android, así como los controladores relacionados con el hardware de los fabricantes de equipos originales, se mueven a módulos de kernel separados.

Estos módulos no están vinculados a la versión principal del kernel y se pueden desarrollar por separado, lo que simplifica enormemente el mantenimiento y la transferencia de dispositivos a nuevas ramas del kernel.

Las interfaces necesarias para los fabricantes de dispositivos se implementan en forma de ganchos que le permiten cambiar el comportamiento del kernel sin realizar cambios en el código.

En total, el kernel android12-5.10 ofrece 194 ganchos comunes, similares a los puntos de seguimiento, y 107 ganchos especializados que le permiten ejecutar controladores en un contexto no atómico. En el kernel de GKI, los fabricantes de hardware tienen prohibido aplicar parches específicos al kernel principal, y los proveedores deben suministrar los componentes para el hardware de soporte solo en forma de módulos de kernel adicionales, en los que se debe garantizar la compatibilidad con el kernel principal.

Debemos recordar que la plataforma Android desarrolla su propia rama del kernel: el «Android Common Kernel», sobre la base del cual se forman las compilaciones específicas separadas para cada dispositivo.

Con lo cual, a partir de cada rama de Android, se proporciona a los fabricantes múltiples diseños de kernel para sus dispositivos. Por ejemplo, Android 11 ofreció una opción de tres núcleos base a la vez: 4.14, 4.19 y 5.4, y para Android 12, se ofrecerán los núcleos base 4.19, 5.4 y 5.10. La variante 5.10 está diseñada como una imagen de kernel genérica, en la que las capacidades necesarias para los OEM se transfieren al flujo ascendente, se mueven a módulos o se transfieren al kernel común de Android.

Antes de la llegada de GKI, el kernel de Android pasó por varias etapas de preparación:

  • La primera de ellas era sobre la base de los principales kernels LTS (3.18, 4.4, 4.9, 4.14, 4.19, 5.4) y de los cuales se creó una bifurcación del «Android Common Kernel», al que se transferían parches específicos para Android (anteriormente, se alcanzaba el tamaño de los cambios varios millones de líneas).
  • Despues de ello sobre «Android Common Kernel», los fabricantes de chips como Qualcomm, Samsung y MediaTek forman el SoC Kernel, que incluye complementos para admitir hardware.
  • Finalmente en el «Kernel de SoC», los fabricantes de dispositivos crean el «Kernel de dispositivo», incluidos los cambios relacionados con la compatibilidad con equipos adicionales, pantallas, cámaras, sistemas de sonido, etc.

Este enfoque complicó significativamente la entrega de actualizaciones con la eliminación de vulnerabilidades y la transición a nuevas ramas del kernel. Si bien Google publica regularmente actualizaciones para su núcleo común de Android, los proveedores a menudo tardan en enviar estas actualizaciones o usan un solo kernel durante todo el ciclo de vida del dispositivo.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/3oie6Q4
via IFTTT

OBS Studio 27.1 llega con mejoras para Wayland, Transmisión en Youtube y mas

Se acaba de dar a conocer el lanzamiento de la nueva versión de OBS Studio 27.1 en la cual se han realizado una serie de cambios importantes de los cuales se destacan por ejemplo la conexión a YouTube sin usar una clave de transmisión, el soporte de arrastrar y soltar para transferir escenas y fuentes en Linux y más.

Para quienes desconocen aún de OBS Studio, deben saber que el objetivo del de desarrollo de OBS Studio es crear una versión gratuita de la aplicación Open Broadcaster Software que no esté vinculada a la plataforma Windows, sea compatible con OpenGL y sea extensible a través de complementos.

La diferencia también es el uso de una arquitectura modular, lo que significa la separación de la interfaz y el núcleo del programa. Admite la transcodificación de transmisiones originales, captura de video durante los juegos y transmisión a Twitch, Facebook Gaming, YouTube, DailyMotion, Hitbox y otros servicios. Para garantizar un alto rendimiento, es posible utilizar mecanismos de aceleración de hardware (por ejemplo, NVENC y VAAPI).

Principales novedades de OBS Studio 27.1

En esta nueva versión de OBS una de las principales novedades que se destaca es el soporte para la integración con el alojamiento de videos de YouTube, lo que permite conectarse a la cuenta de YouTube sin usar una clave de transmisión.

Además de que se ha introducido un nuevo botón llamado «Administrar transmisión» para crear y administrar transmisiones de YouTube, con él a cada transmisión se le puede asignar su propio título, descripción, configuración de privacidad y horario. El asistente de autoajuste ofrece la posibilidad de probar el ancho de banda. Implementé un panel de chat para transmisiones públicas y privadas, que aún es de solo lectura.

Por otra parte en los efectos de transición de animación (Stinger Transition) en el modo Track Matte, que proporciona una transición con visualización simultánea de partes de la escena nueva y antigua, se agregó la opción «Solo máscara».

Para las fuentes de transmisión de Browser Source, se implementa un soporte limitado para el control de OBS, lo que requiere una autorización explícita del usuario, además de que se agregó la opción para mostrar las zonas de seguridad en la vista previa (igual que en la vista múltiple).

Y en las fuentes para la captura de pantalla en las sesiones de Wayland ahora están disponibles sin la necesidad de iniciar OBS con una opción de línea de comando dedicada, además de que tambien se volvió a añadir el soporte de arrastrar y soltar para transferir escenas y fuentes en Linux.

Finalmente si quieres conocer más al respecto de esta nueva versión, puedes consultar los detalles en el siguiente enlace.

¿Cómo instalar OBS Studio 27.1 en linux?

Para quienes estén interesados en poder instalar esta nueva versión de OBS en su distribución de Linux, podrán hacerlo siguiendo las instrucciones que compartimos a continuación.

Instalación de OBS Studio 27.1 desde Flatpak

De manera general para casi cualquier distribución de Linux actual, la instalación de este software puede ser realizado con ayuda de los paquetes de Flatpak. Solo deben contar con el soporte para instalar este tipo de paquetes.

En una terminal solo tienen que ejecutar el siguiente comando:

flatpak install flathub com.obsproject.Studio

En el caso de que ya cuenten con la aplicación instalada por este medio, pueden actualizarla ejecutando el siguiente comando:

flatpak update com.obsproject.Studio

Instalación de OBS Studio 27.1 desde Snap

Otro método general para realizar la instalación de esta aplicación es con ayuda de los paquetes de Snap. De igual forma que Flatpak, deben contar con el soporte para instalar este tipo de paquetes.

La instalación la vamos a realizar desde una terminal tecleando:

sudo snap install obs-studio

Hecha la instalación, ahora vamos a conectar los medios:

sudo snap connect obs-studio:camera
sudo snap connect obs-studio:removable-media

Instalación desde PPA (Ubuntu y derivados)

Para los que son usuarios de Ubuntu y derivados, pueden realizar la instalación de la aplicación añadiendo un repositorio al sistema.

Este lo añadimos tecleando:

sudo add-apt-repository ppa:obsproject/obs-studio

sudo apt-get update

Y realizamos la instalación de la aplicación ejecutando

sudo apt-get install obs-studio 
sudo apt-get install ffmpeg

 Arch Linux y derivados

Para el caso de los usuarios de Arch Linux, Manjaro, Antergos y cualquier otro derivado. Podemos realizar la instalación tecleando el siguiente comando en una terminal:

sudo pacman -S obs-studio

from Linux Adictos https://ift.tt/3CUubzy
via IFTTT

Ya fue liberada la beta de Fedora 35

Se acaba de dar a conocer la liberación de la versión beta de Fedora 35, la cual marca la transición a la etapa final de prueba, en la que solo se permiten correcciones de errores críticos.

Esta versión cubre las compilaciones Fedora Workstation, Fedora Server, Fedora Silverblue, Fedora IoT y Live entregadas con los diferentes entornos de escritorio (spins).

Principales novedades de la beta de Fedora 35

Dentro de los cambios que más se destacan, podremos encontrar que se ha propuesto la primera versión de una nueva edición de la distribución: Fedora Kinoite, basada en tecnologías Fedora Silverblue, pero usando KDE en lugar de GNOME. La imagen de Fedora Kinoite no se divide en paquetes separados, se actualiza atómicamente y se crea a partir de los RPM oficiales de Fedora utilizando el kit de herramientas rpm-ostree. El entorno base (/ y /usr) está montado como de solo lectura. Los datos disponibles para modificación se encuentran en el directorio /var. Para instalar y actualizar aplicaciones adicionales, se utiliza el sistema de paquete autónomo flatpak, con el cual las aplicaciones se separan del sistema principal y se ejecutan en un contenedor separado.

En cuanto a los cambios internos, en el escritorio se ha actualizado a GNOME 41 con un rediseño de la interfaz de administración de instalación de la aplicación. Se han agregado nuevas secciones al configurador para configurar la administración de ventanas/escritorio y la conexión a través de operadores celulares.

Además de que se agregó un nuevo cliente para la conexión de escritorio remoto usando protocolos VNC y RDP, se ha cambiado el diseño del reproductor de música, además de que GTK 4 utiliza un nuevo motor de renderizado basado en OpenGL para reducir el consumo de energía y acelerar el renderizado.

Tambien podremos encontrar el modo de quiosco, que permite una sesión de GNOME sin ejecución, el rendimiento limitado de una sola aplicación preseleccionada. El modo es adecuado para organizar el trabajo de varios puestos de información y terminales de autoservicio.

Otro de los cambios que se destaca es que se implementó la capacidad de usar una sesión basada en el protocolo Wayland en sistemas con controladores patentados de NVIDIA.

El servidor de medios PipeWire, que ha sido el predeterminado desde la última versión, se ha movido para usar el administrador de sesiones de audio WirePlumber. WirePlumber permite administrar el gráfico de los nodos de medios en PipeWire, configurar dispositivos de audio y controlar el enrutamiento de las transmisiones de audio. Se agregó soporte para el reenvío del protocolo S/PDIF para la transmisión de audio digital a través de conectores ópticos S/PDIF y HDMI.

Además las imágenes de Fedora Cloud utilizan el sistema de archivos Btrfs de forma predeterminada y un cargador de arranque híbrido que admite el arranque en sistemas BIOS y UEFI.

Se ha modificado el mecanismo para activar repositorios de terceros, ya que si antes habilitar la configuración «Repositorios de software de terceros» llevó a la instalación del paquete fedora-workstation-repositories, pero los repositorios permanecieron deshabilitados, ahora el paquete fedora-workstation-repositories está instalado por defecto y la configuración activa los repositorios.

De los demás cambios que se destacan:

  • La inclusión de repositorios de terceros ahora cubre las aplicaciones destacadas revisadas por pares del directorio Flathub, es decir, aplicaciones similares estarán disponibles en el software GNOME sin instalar FlatHab.
  • Se implementó el uso predeterminado del protocolo DNS sobre TLS (DoT) cuando lo admite el servidor DNS seleccionado.
  • Se agregó soporte para ratones con posicionamiento de rueda de desplazamiento de alta precisión (hasta 120 eventos por rotación).
  • Se cambiaron las reglas de selección del compilador al construir paquetes. Hasta ahora, las reglas obligaban a construir un paquete usando GCC, a menos que el paquete solo se pueda compilar usando Clang.
  • Las nuevas reglas permiten a los mantenedores de paquetes seleccionar Clang incluso si el proyecto ascendente admite GCC, y viceversa, para seleccionar GCC si el proyecto ascendente no admite GCC.
  • Al configurar el cifrado de disco con LUKS, se proporciona la selección automática del tamaño de sector óptimo, es decir, para discos con 4k sectores físicos, el tamaño del sector será 4096 en LUKS.

Finalmente si estás interesado en conocer más al respecto, puedes probar la imagen de esta versión beta de Fedora 35 la cual puedes obtener en su sitio web oficial. El enlace es este.

from Linux Adictos https://ift.tt/3kR75ne
via IFTTT