Tokens, blockchain y billeteras. Conceptos básicos sobre NFTs

Tokens, blockchain y billeteras

En un artículo anterior habíamos comenzado a hablar sobre las características de los NFTs. Nos quedó pendiente explicar su funcionamiento. Para eso debemos definir algunos conceptos básicos

Tokens, blockchain y billeteras.

Qué son los tokens

En principio, la palabra token puede usarse como sinónimo de «criptomoneda» o criptodivisa. Aunque, lo más correcto, teniendo en cuenta el tema de esta serie de artículos, deberíamos hablar de «criptoactivos»

Siendo más específicos se utiliza para describir ciertos activos digitales que se ejecutan sobre la cadena de bloques de otras criptomonedas, como lo hacen muchos tokens de finanzas descentralizadas (o DeFi) o los propios NFTs. Gracias a  los tokens se hacen posible los intercambios descentralizados y la venta de complementos para videojuegos . Siempre manteniendo la posibilidad de pueden negociarse o atesorarse  como cualquier criptodivisa.

Algunos tipos de tokens

  • Tokens DeFi: Existen protocolos basados ​​en criptomonedas que tienen como objetivo reproducir las funciones tradicionales del sistema financiero; préstamos, ahorros, seguros, comercio internacional.  Dichos protocolos emiten tokens que realizan una amplia variedad de funciones, pero también se pueden comerciar o mantener como cualquier otra criptomoneda.
  • Tokens de gobernanza: Es el equivalente digital a las acciones de una sociedad. Estos son tokens DeFi especializados que les dan a los propietarios derecho a voto en cuestiones sobre el protocolo.
  • Tokens no fungibles: Estos tokens representan derechos de propiedad sobre un activo digital o del mundo real único. Se utilizan para restringir la copia y el intercambio de creaciones digitales . También sirven para emitir un número limitado de obras de arte digitales o vender activos virtuales únicos.
  • Tokens de propiedad (Security tokens): Son el equivalente criptográfico a las acciones y bonos. Se utilizan para vender participaciones en empresas  o proyectos sin la necesidad de utilizar un agente de bolsa o cumplir las normas de los entes reguladores.

Qué es la cadena de bloques (Blockchain)

Para definirlo en forma simple, una cadena de bloques es un tipo de base de datos. Es decir que es una colección de información almacenada en forma electrónica a la que se  puede acceder, filtrar y manipular rápida y fácilmente cualquier número de usuarios a la vez.

Sin embargo, existe una diferencia importante con las bases de datos tradicionales. La forma en que se estructuran los datos.

En una cadena de bloques se recopila información en grupos ( los bloques que le dan nombre), Estos grupos contienen conjuntos de información. Los bloques tienen ciertas capacidades de almacenamiento y, cuando se llenan, se encadenan al bloque previamente llenado, formando una cadena de datos conocida como «blockchain». Toda la información nueva que sigue a ese bloque recién agregado se ingresa en un bloque recién formado que luego también se agregará a la cadena una vez que se complete.

.Este sistema también crea  una línea de tiempo irreversible de datos cuando se implementa de manera descentralizada. Cuando se llena un bloque, se hace inmodificable y se convierte en parte de esta línea de tiempo. A cada bloque de la cadena se le asigna una marca de tiempo exacta cuando se agrega a la cadena.

En una cadena de bloques, cada nodo tiene un registro completo de los datos que se han almacenado en la cadena de bloques desde su inicio. Si un nodo tiene un error en sus datos, puede usar los miles de otros nodos como punto de referencia para corregirse. De esta manera, ningún nodo dentro de la red puede alterar la información contenida en ella.

Contratos inteligentes

Se trata de un programa que que puede integrarse en la cadena de bloques para facilitar, verificar o negociar un acuerdo contractual. Los contratos inteligentes trabajan de acuerdo a un conjunto de reglas que los usuarios aceptan. Cuando se cumplen esas condiciones, los términos del acuerdo se llevan a cabo automáticamente.

Qué es una billetera criptográfica (Crypto Wallet)

Se trata de un software que interactúa con la cadena de bloques permitiendo generar claves públicas y privadas, monitorear los saldos y enviar y recibir criptomonedas.

Pueden instalarse en el sistema o utilizarse en la nube.

from Linux Adictos https://ift.tt/2WzyDUK
via IFTTT
Linux y Secure Boot. Un error que no podemos repetir

Linux y Secure Boot

En el artículo anterior recordaba un antecedente de la exigencia de Microsoft de exigir el módulo TPM versión 2 para poder utilizar Windows 11. Me estoy refiriendo a la exigencia de que los equipos que trajeran Windows 8 preinstalado utilizaran UEFI en lugar de BIOS para el gestor de arranque y que el módulo Secure Boot estuviera preinstalado.  Ahora voy a hablar de la, a mi criterio, forma errónea en la que Linux afrontó el problema.

Linux y Secure Boot

Secure Boot exige que cada programa que se inicia tenga una firma que garantice su autenticidad almacenada en la base de datos de la memoria no volátil de la placa base. Para figurar en esa base de datos hay dos caminos. Que la incluya el fabricante o que la incluya Microsoft.

La solución al que llegaron algunas distribuciones Linux con Microsoft fue que esta empresa aceptara la firma de un binario que sería el encargado de lanzar el gestor  de arranque de cada distribución. Estos binarios se pusieron a disposición de la comunidad.

Posteriormente, la Fundación Linux lanzaría una solución genérica que puede ser adoptada por todas las dsitribuciones.

Buscando una solución mejor, un desarrollador de Red Hat le propuso a Linus Torvalds lo siguiente:

Hola Linus,

¿Puedes incluir este conjunto de parches, por favor?

Proporciona una función mediante la cual las claves se pueden agregar dinámicamente a un kernel que se ejecuta en modo de arranque seguro. Para permitir que se cargue una clave bajo tal condición, requerimos que la nueva clave esté firmada por una clave que ya tenemos (y en la que confiamos), donde las claves que «ya tenemos» podrían incluir aquellas incrustadas en el kernel, aquellas en la base de datos UEFI y las del hardware criptográfico.

Ahora, «keyctl add» ya manejará los certificados X.509 que están así firmados, pero el servicio de firma de Microsoft solo firmará binarios de EFI PE ejecutables.

Podríamos requerir que el usuario reinicie en el BIOS, agregue la clave y luego vuelva a cambiar, pero en algunas circunstancias queremos poder hacer esto mientras el kernel se está ejecutando.

La forma que se nos ha ocurrido para solucionar esto es incrustar un certificado X.509 que contiene la clave en una sección llamada «.keylist» en un binario de EFI PE y luego obtener el binario firmado por Microsoft

Palabra de Linus

La respuesta de Linus (Recordemos que fue antes de su retiro espiritual para reconsiderar su actitud en las relaciones a otras personas), fue la siguiente:

AVISO: el siguiente texto incluye groserías

Chicos, esto no es un concurso de chupar pollas.

Si desean utilizar los binarios de PE, continúen. Si Red Hat quiere profundizar sus relaciones con Microsoft, ese es * su * problema. Eso no tiene nada que ver con el kernel que mantengo. Es fácil para ustedes tener un motor de firma que analice el binario PE, verifique las firmas y firme las claves resultantes con su propia clave.  El código, por el amor de Dios ya está escrito., está en esa maldita solicitud de inclusión.

¿Por qué debería importarme? ¿Por qué debería importarle al núcleo alguna estupidez idiota de «solo firmamos binarios PE»? Admitimos X.509, que es el estándar para firmar.

Esto se puede hacer a nivel usuario. No hay excusa para hacerlo en el kernel.

Linus

Mi opinión es que Linus, por una vez estaba en lo correcto. De hecho ni la Fundación Linux ni las distribuciones debieron someterse al chantaje de Microsoft.  Es cierto que se podrían haber perdido usuarios. Pero, como se demostró más tarde, Windows 8 fue un fracaso y XP siguió reinando durante mucho tiempo más.

La realidad es que cuando se le presenta batalla a Microsoft, se la obliga a respetar los estándares. Pasó cuando fracasó con SIlverlight y se vio obligada  a adoptar el estándar web HTML 5. Sucedió cuando tuvo que abandonar el desarrollo de motor de renderizado web y basar Edge en Chromium.

Tampoco hay que olvidar que para atraer programadores tuvo que incluir nada menos que la posibilidad de ejecutar Linux en Windows.

Las distribuciones Linux están  en mejor posición que nunca de ofrecer a los usuarios una alternativa para seguir utilizando un hardware perfectamente funcional.

from Linux Adictos https://ift.tt/3uOoBvX
via IFTTT

Windows 8 y UEFI. El antecedente peligroso de Windows 11 y TPM

Windows 8 y UEFI

Esta serie de artículos tiene dos propósitos. El primero es demostrar que Windows 11 es una gran oportunidad para expandir el mercado de Linux. El segundo, advertir que si Linux no aprovecha esa oportunidad podemos retroceder 30 años a los oscuros tiempos del vasallaje informático.

En el artículo anterior di mi punto de vista de que Microsoft, aprendiendo de los errores de IBM, intenta reafirmar su supremacía sobre los usuarios, exigiéndoles que hardware comprar y, sobre los fabricantes de hardware determinando cuales pueden correr o no Windows.

Ahora quiero recordarles del antecedente. De una exigencia de Microsoft que Linux no supo o pudo enfrentar.

Windows 8  y UEFI. El módulo de la discordia

En octubre del 2012, Microsoft anunció la salida de Windows 8. También dijo que los equipos que prentendieran traerlo preinstalados deberían usar UEFI en lugar de BIOS.

¿Qué es UEFI?

UEFI es la sigla en inglés de Unified Extensible Firmware Interface o Interfaz de Firmware Extensible Unificada. Su función es iniciar todo el hardware conectado al equipo y lanzar el sistema operativo. De hecho, podemos considerarlo como un sistema operativo reducido que se encarga de arrancar la placa base del ordenador y los componentes de hardware relacionados con ella. Es decir que esta interfaz es la responsable de que se cargue un determinado gestor de arranque (bootloader) concreto en la memoria principal. Será este el que iniciará las acciones rutinarias de arranque. Cuando finaliza veremos la pantalla de inicio de sesión que nos permitirá usar el sistema operativo.

Como sucede ahora con TPM,  no cualquier ordenador era compatible con UEFI. Es necesario disponer de un firmware especial en la placa base. Este firmware utiliza la interfaz UEFI como una capa o layer operativa que actúa de intermediaria entre el mismo firmware y el sistema operativo. El firmware se encuentra en un chip de memoria donde se mantiene. incluso cuando se produce un corte de energía.

  • Interfaz renovada y más fácil de comprender.
  • Carga del sistema más rápida.
  • Compatibilidad con el sistema de archivos GPT.
  • Aprovechamiento completo de las posibilidades de los procesadores de 64 bits.
  • Fácil programación (Usando el lenguaje C).
  • Arranque y actualización  en forma remota.
  • Se pueden lanzar los controladores antes de que lo haga el sistema operativo.

Hasta acá, todo bien. Pero, la serpiente detrás de la manzana tenía dos nombres: Secure Boot

¿Qué es Secure Boot?

El arranque seguro (Secure Boot) es una característica introducida por primera vez con Windows 8, e incluida como parte de Windows 10. Al principio Microsoft exigía a los fabricantes que preinstalaran su sistema operativo que los usuarios tuvieran la posibilidad de desactivarlo, aumque con Windows 10 ese requisito desapareció

Supuestamente ayudaba a evitar que se ejecute malware al arrancar un ordenador.  En la práctica complicaba el arranque de distribuciones LInux en modo Live.

Cuando el PC se inicia, Secure Boot comprueba la firma de cada pieza de software de arranque, incluidos los controladores de firmware UEFI  las aplicaciones EFI y el sistema operativo. Si las firmas son válidas, el PC arranca y el firmware cede el control al sistema operativo.

El fabricante debe almacenar las bases de datos de firmas verificadas en la memoria RAM  no volátil del firmware. Esto incluye la base de datos de firmas (db), la base de datos de firmas revocadas (dbx), y la base de datos de claves de inscripción (KEK).

La base de datos de firmas (db) y la base de datos de firmas revocadas (dbx) enumeran los firmantes o hashes de imagen de las aplicaciones UEFI, los cargadores del sistema operativo (como el cargador del sistema operativo de Microsoft o el gestor de arranque) y los controladores UEFI que se pueden cargar en el dispositivo. La lista de revocados contiene elementos que ya no son de confianza y no pueden cargarse.

La base de datos de claves de inscripción (KEK) es una base de datos independiente de claves de firma que puede utilizarse para actualizar la base de datos de firmas y la base de datos de firmas revocadas. Microsoft requiere que se incluya una clave específica en la base de datos KEK para que en el futuro Microsoft pueda añadir nuevos sistemas operativos a la base de datos de firmas o añadir imágenes malas conocidas a la base de datos de firmas revocadas.

Vuelvan a leer el último párrafo. Y entenderán a que me refiero con el riesgo de vasallaje tecnológico.

En  el próximo artículo veremos como resolvieron el problema las distribuciones Linux.

from Linux Adictos https://ift.tt/3l786I6
via IFTTT

Windows 11 y TPM. ¿Por qué no debería sorprendernos?

Windows 11 y TPM

Comienzo advirtiendo que voy a poner a prueba la paciencia de los lectores hablando sobre Windows 11 todo lo que los editores de Linux Adictos me lo permitan. Hay dentro de la comunidad del software libre una actitud de desinterés o desprecio por lo que sucede dentro de la industria informática que es, en gran medida,  responsable de que el software privativo siga dominando el mercado.

¿Por qué debería interesarnos Windows 11?

Por otro lado, y sin suscribir teorías conspirativas, está claro que la pandemia sirvió para reflotar mecanismos de control social que uno esperaría de dictaduras y no de democracias establecidas. Esto hace que la libre distribución de la información, y del software capaz de analizarla, sea cada vez más necesaria.

Lo que pase con Windows 11 es importante para el mundo Linux por dos motivos:

  1. Una Microsoft fuerte pone límites a los esfuerzos monopólicos de Amazon, Google y Apple (Y viceversa)
  2. Determinará si la empresa sigue teniendo poder para imponer requisitos de hardware.

He dicho varias veces (Y creo haberlo demostrado) que soy el más pro Microsoft de los autores de Linux Adictos. Estoy subiendo este artículo al blog usando la versión Linux del navegador Edge, y, muchas veces escribo los borradores en la versión móvil de Microsoft Office. Soy (era) uno de los primeros en bajarme las versiones para desarrolladores de Windows

Esto no implica que me haya creído el cuento del amor por el software libre y de código abierto. Entendí siempre que era un matrimonio por conveniencia. Los competidores de Microsoft (Especialmente Google y Amazon) lo usan en su lucha por la participación del mercado con Redmond, por lo tanto, la empresa debió adoptarlo. Mi postura siempre fue de aprovechar lo que nos dan, pero sabiendo que las empresas siempre van a ser empresas y que la cosa no iba a durar eternamente.

En un comentario a mi artículo anterior, el lector Vicfagar expresa casi mejor que yo mi punto de vista:

…La ineptitud y la mala fe de Satya Nadella le va a costar caro a Microsoft. Este sujeto, aunque en distinto formato, es la continuación de Ballmer en lo que al asalto al hardware se refiere. Durante estos años su único objetivo ha sido generar dinero, los servicios antes que la innovación; pan para hoy y hambre para mañana, y ya estamos en el mañana. Autoproclamarse mecenas de GNU/Linux es una desfachatez cuando sus planes pasan porque todo se tenga que ejecutar bajo sus directivas en un hardware cerrado. Es una oportunidad de oro para el mundo GNU/Linux, pero mucho me temo que a este señor o se baja los pantalones o lo pondrán de patitas en la calle antes de 2025.

Windows 11 y TPM. Una explicación con raíces históricas

Sin embargo, si vamos a los libros de historia, puede que la estrategia tenga sentido.

IBM al principio no creyó en las computadoras personales, pensaba que eso afectaría al mercado de mainframes que lideraba.  Cuando decidió hacerlo, sus competidores le llevaban mucha ventaja. Sus ejecutivos determinaron que deberían tener sus primeros ordenadores personales en el mercado en el plazo de un año.

Como forma de lograrlo,  decidió  abandonar su política de desarrollo interno y, recurrir a Intel y Microsoft  como proveedores de microprocesadores y sistema operativo para su PC.  Además adoptó una política de «arquitectura abierta» (Que las especificaciones del hardware fueran públicas) para facilitar la creación de software de terceros.

En principio la cosa funcionó. IBM PC se convirtió en el estándar de la industria. Pero, como contrapartida aparecieron fabricantes que clonaron los equipos de IBM  y fueron capaces de hacer funcionar cualquier software que corriera en el original.

Como resultado, IBM perdió clientes, mientras tanto, Microsoft e Intel seguían ganando dinero. Microsoft tenía el monopolio del sistema operativo, y, aunque Intel tuvo que licenciar su tecnología,  su capacidad de innovación le daba ventaja sobre sus competidores.

De acuerdo a analistas de la industria,  el error de IBM fue subcontratar y hacer abierta la arquitectura al mismo tiempo.  O bien debió haber desarrollado su propio hardware, haber negociado con Intel una ventana de exclusividad  del uso de los chips o conseguir la propiedad intelectual del sistema operativo.

EN 1987 IBM intentó recuperar el control introduciendo la línea de computadoras personales PS / 2 que traían el sistema operativo OS / 2 desarrollado conjuntamente con Microsoft. Pero, ya era tarde. En 1990 aparecería Windows.

Microsoft no quiere repetir el error de IBM. Cada vez aparece más hardware que utiliza sistemas operativos que no son Windows. Su estrategia es aprovechar su todavía posición dominante en el escritorio para obligar a los fabricantes a crear productos en los que resulte difícil instalar otros sistemas operativos.


from Linux Adictos https://ift.tt/3mhYR7b
via IFTTT

Windows 11 y empresas. ¿Se viene el lustro de Linux en el escritorio?

Windows 11 y empresas

A veces me equivoco. Unas dos o tres veces por hora. Por ejemplo, siempre sostuve que a diferencia de Bill Gates y  Steve Ballmer, Satya Nadella, por venir de un sector  donde Microsoft tuvo una fuerte competencia, sabía leer el mercado. Sin embargo, puede que estemos ante una nueva metida de pata de Microsoft. Y, esta vez  Linux si está en condiciones de aprovecharla.

Windows 11 y empresas. Hay problemas en el paraíso

Cuando escribo esto faltan tres días para que Windows 11 esté disponible. Sin embargo, la mitad de las estaciones de trabajo empresariales parece que no cumplen con los requisitos de hardware que exige Microsoft. Y en un contexto de economía post pandemia (Más la escasez de componentes) no parece que haya mucho interés por hacer actualizaciones de equipos que funcionan perfectamente bien.

Lansweeper es una empresa de gestión de activos digitales que recientemente realizó el relevamiento que arrojó el resultado que expuse más arriba. Sus datos se basan en 30 millones de equipos utilizados por 60 mil organizaciones.

Por si alguno supone que estamos ante un caso parecido a lo que contó Darkcrizt, debo aclararle que la decisión de Microsoft deja afuera a equipos anteriores a 2019, incluyendo a algunas CPU Intel Core de séptima generación o CPU AMD Zen de primera generación.

De acuerdo al estudio, el 44,4% de las máquinas podrían cumplir con los requisitos de CPU de Windows 11 mientras, el 52,5% pasan la exigencia del Trusted Platform Module 2.0. La cosa va mejor con la RAM (91,05%)

Recordemos que los requisitos de hardware para Windows 11 incluyen al menos 4 GB de memoria y 64 GB de almacenamiento; Debe estar habilitado el arranque seguro UEFI y contar con una tarjeta gráfica compatible con DirectX 12 o posterior, con un controlador WDDM 2.0. Y,nonos olvidemos del Trusted Platform Module (TPM) 2.0.

Los mismos requisitos deben cumplirse si se quieren utilizar plataformas de máquinas virtuales como Microsoft HyperV, VMware y Oracle VM Virtual Box.

En el caso de las máquinas virtuales,el porcentaje de compatibilidad con TPM es insignificante.. Las CPU compatibles son el 44,9% mientras que solo el 66,4% tiene suficiente RAM

Con respecto a TPM, solo el 0.23% de todas las estaciones de trabajo virtuales tienen TPM 2.0 habilitado. Y, aunque esto puede hacerse, requiere un montón de trabajo antes de pensar en actualizar a Windows 11.

Por supuesto, todavía quedan 4 años de soporte de Windows 10 y pueden pasar muchas cosas.  También hay que señalar que Lansweeper está en el negocio de ayudar a las empresas a actualizar  su hardware y software, por lo que bien podríamos ser escépticos con las cifras. Sin embargo suenan creíbles.

El lustro de Linux en el escritorio (Corporativo)

La verdad es que hasta el momento Microsoft es incapaz de explicar (Como le sucedió con Windows 8) por qué alguien debería instalar Windows 11. Salvo algunas modificaciones cosméticas y la todavía no cumplida promesa de permitir instalar aplicaciones Android, no hay nada que lo justifique. Y, mucho menos  si nos referimos al mercado corporativo (Que seguiría usando XP si lo dejaran)

El capricho de exigir TPM 2 (Trusted Platform Module o Módulo de plataforma segura) solo se puede entender como un intento de vender sus dispositivos. Cierto es que resulta una medida de seguridad física basada en un chip que impide que programas maliciosos hagan modificaciones. Pero, no parece haber una situación que implique obligar a su utilización.

Las distribuciones LInux están en una posición inigualable para reemplazar a Windows 10 en el 2025. No solo existen programas de soporte como los que tienen Red Hat o Canonical de soporte comercial, también la oferta de estaciones de trabajo con Linux instalado de forma nativa, ha aumentado exponencialmente.

Sin embargo, el gran punto débil sigue siendo el software. Aunque soluciones como LibreOffice y Blender tienen soporte comercial, todavía quedan muchos rubros donde no hay alternativas competitivas, y en el caso de aquellas que si lo son, no tiene soporte comercial o sus manuales y traducciones están incompletos.

Lo bueno, es que esta vez depende de nosotros.


from Linux Adictos https://ift.tt/3is0oXj
via IFTTT

Convertir texto a voz. Algunas alternativas para Linux

Convertir texto a voz

Por diversos motivos; discapacidad, deseo de aprovechar el tiempo en viajes o espera o, simplemente por preferencia personal, la posibilidad que nos dan los ordenadores de convertir el texto en audio, ya sea leyéndolo o convirtiéndolo en un archivo para escuchar más adelante, es una característica muy utilizada.

Windows y Android disponen de manera nativa de la capacidad de lectura con voces que si bien conservan algunas características que siguen identificando su origen artificial, de todas formas resultan agradables al oído.

A esto, se le suma una serie de programas, gratuitos y de pago, que aprovechan al máximo esas características.

Después de recordar que Windows es de pago y Android recopila datos para Google, debemos decir que Linux todavía no está a la altura aunque, podemos arreglárnosla para alcanzar resultados pasables. Por otra parte, aunque existen opciones para Linux de calidad comercial (y, por supuesto, que hay que pagar) en este artículo vamos a  concentrarnos en opciones gratuitas y de código abierto.

Herramientas para convertir texto a voz

Speech-Dispatcher

Si usas el visor de libros electrónicos de Calibre, verás que en Linux te pide que instales un paquete llamado Speech-Dispatcher. Este demonio del sistema actúa como un enlace entre los programas que quieren convertir texto a voz y los programas que se encargan de la síntesis de voz.

De los programas comentados en este artículo funciona con Espeak y Festival.

Se trata de una aplicación que está en los repositorios por lo que puedes buscarla por su nombre para instalarlo desde el gestor de paqutes.

Espeak/Espeak NG

Para probar los siguientes comandos, deberás crear un archivo de texto, escribir algo y guardarlo como prueba.txt

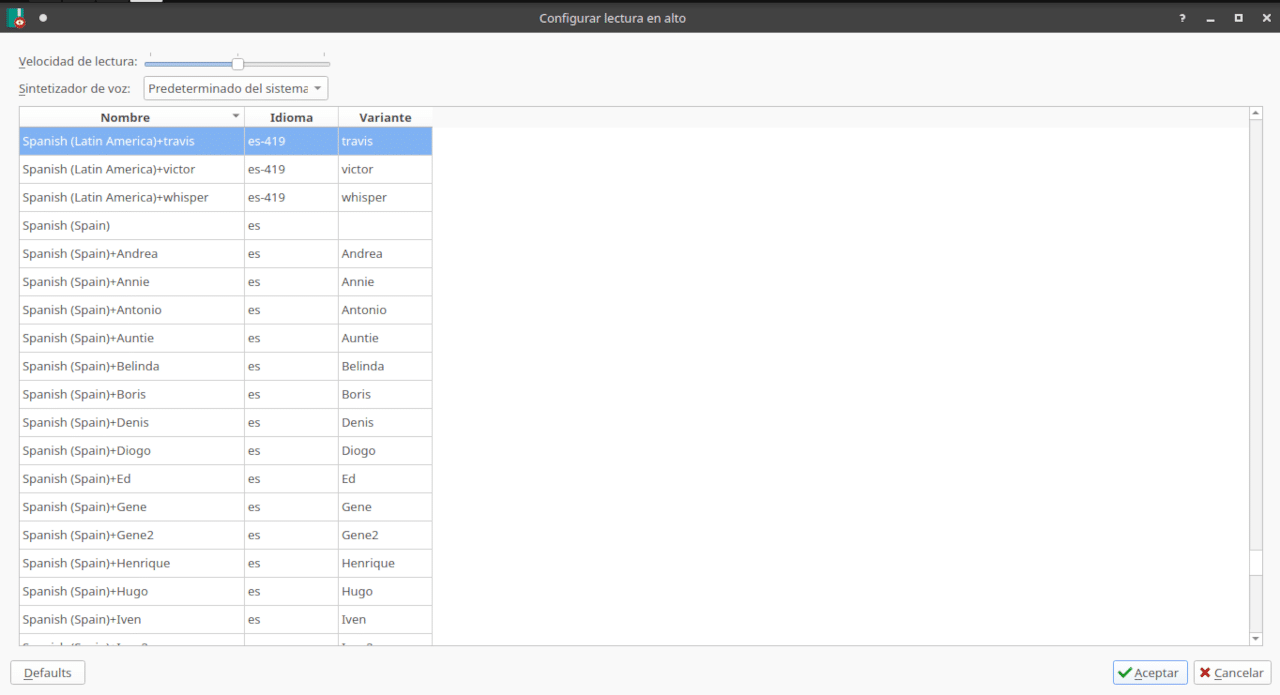
Espeak es una utilidad de conversión de texto a voz utilizada por las herramientas de lectura de pantalla de muchas distribuciones Linux por lo que puedes instalarla desde sus repositorios. Se usa tanto desde la línea de comandos como por medio de programas con interfaz gráfica como Gespeaker o Kmouth (Ambas en repositorios).

La mayoría de las voces disponibles en Espeak suenan robóticas,  pero, se entienden bastante bien y, no hay restricción para su uso.

Espeak NG es una versión más compacta del anterior.

Para convertir un archivo de texto a voz
Español de España
espeak -f prueba.txt -v es -w prueba.wav

Español de latinoamérica
espeak -f prueba.txt -v es-419 -w prueba.wav

Ayuda y mas información
man espeak

Festival

Otra de las herramientas disponibles en los repositorios es Festival. Incluye las mismas característica de las dos anteriores, además de la posibilidad de leer lo que vamos escribiendo.

Podemos ver la lista de lenguajes instalados con:
ls /usr/share/festival/languages/

Leer un archivo
festival --language castillian_spanish --tts prueba.txt
Más información
man festival
La voz por defecto en español es clara, aunque robótica, pero tiene problemas con los diptongos. Festival no genera archivos de audio.

Pico Text to Speech Engine

Es el sintetizador de voz de la versión de código abierto de Android. La voz es mucho más natural,aunque pone restricciones a la extensión del texto. La encuentras en los repositorios bajo el nombre de ibttspico-utils.

Para convertir de texto a archivo de voz usamos el comando:
pico2wave -l es-ES -w prueba.wav "$(cat prueba.txt)"

Podemos encontrar más información escribiendo:
pico2wave –help

gTTS

Esta aplicación utiliza la misma biblioteca que el traductor de Google usa para demostrar la pronunciación de una palabra. Aunque está en los repositorios,  puede que por ser una versión antigua, no logre comunicarse con los servidores de Google por lo que es mejor instalarla desde los repositorios de PyPy.org

Para esto tenemos que asegurarnos que tenemos instalado el paquete python3-pip y después escribir:

sudo pip3 install gTTS

Luego hacemos lo siguientes:

sudo nano ~/.profile

Y agregamos esta línea

export PATH="$HOME/.local/bin:$PATH"

Guardamos con CTRL O y guardamos con  CTRL X

Podemos ver los lenguajes disponibles escribiendo

gtts-cli --all

Para convertir (en este caso a mp3) un archivo de texto, hacemos:

gtts-cli -f prueba.txt --l es --output test.mp3

Google pone límites al uso que podemos hacer del programa, pero  yo pude generar archivos de hasta una hora de duración.

from Linux Adictos https://ift.tt/3l3H4kQ
via IFTTT

Rhyme, un reproductor minimalista con una interfaz que recuerda mucho a Apple

Rhyme

La mayoría de usuarios ya tenemos un reproductor de música preferido. En mi caso, a mí me gustan Elisa, Lollypop y me gustará VLC cuando la v4.0 llegue a la versión estable, pero todos son tan diferentes y hay tantas cosas a tener en cuenta que cabe la posibilidad de que aún no hayamos dado con lo que buscamos. De no existir los gustos, tampoco existirían desarrolladores que crearan cosas diferentes, como es el caso de Rhyme. Aunque, a decir verdad, recuerda mucho a algo.

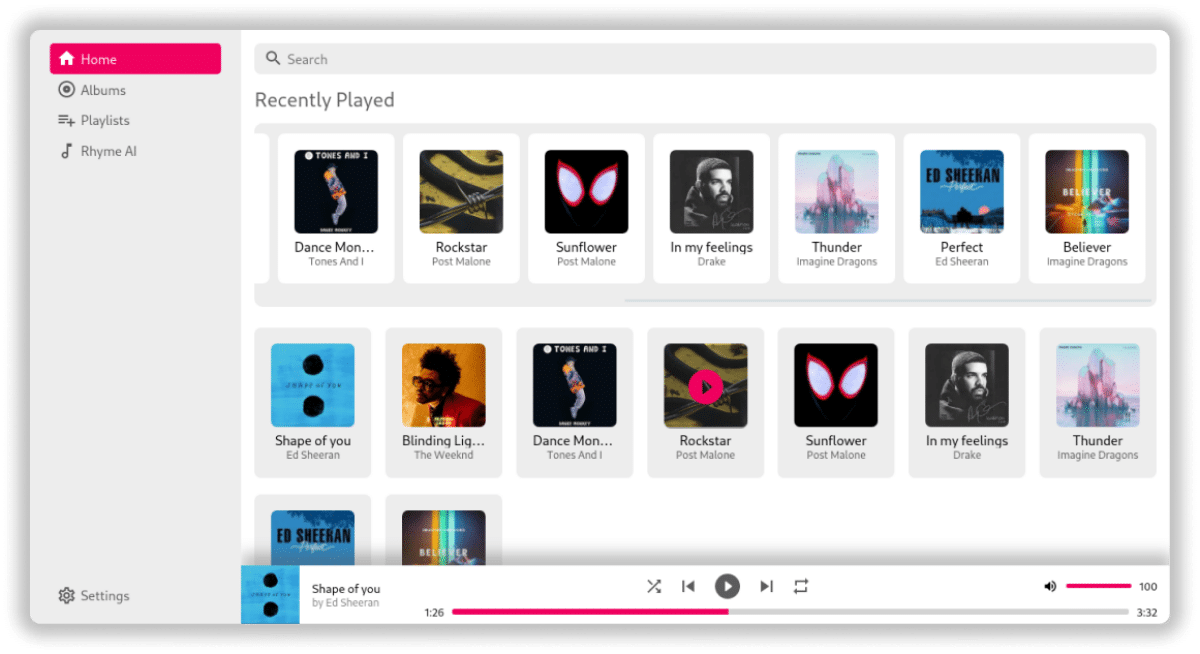
Los colores y el resto de la interfaz de Rhyme recuerda mucho a la app Música de iOS, iPadOS o macOS, pero es más sencilla aún. Está dando sus primeros pasos, por lo que aún tienen que añadir funciones como la de listas de reproducción. En el momento de escribir estas líneas, la sección «Playlists» existe, pero muestra un texto que dice que llegarán pronto («Coming soon»). Si lo pongo en inglés es porque aún no está en español.

Rhyme usa la paleta de colores que usa Apple en su app Música

Una vez empezamos a reproducir música, en la parte inferior aparecen las opciones de Play/Pausa, adelante/atrás, modo aleatorio, modo de repetición, una barra de progreso y el slider del volumen. A la parte izquierda vemos qué canción suena, el artista y la carátula del disco, y Rhyme es poco más. Bueno, no estaría siendo justo si dijera eso, ya que tiene un apartado («Home») en el que vemos lo que hemos reproducido recientemente y una pestaña de álbumes para elegir qué queremos poner. La palabra para definirlo es sencillo o minimalista. Además, tiene temas claro y oscuro y se podrán instalar más de la comunidad en un futuro.

Tal y como nos cuenta la información oficial, para instalarlo en Linux podemos elegir el paquete flatpak, snap, o AppImage, pero también está disponible en paquetes DEB, RPM, para pacman o código fuente desde este enlace.

Rhyme aún tiene algo que mejorar, o así lo veo yo. En la parte izquierda deberían añadir cosas como artistas además de discos, eso como mínimo. Eso no le restaría sencillez y facilitaría las cosas. Tiene un buen diseño, pero mentiría si dijera que está hecho para mí; ahora soy feliz con Elisa y en el futuro lo seré con VLC 4, pero no podíamos dejar de hablar de una opción más que, además, es multiplataforma.

from Linux Adictos https://ift.tt/3inm6eQ
via IFTTT

Ya iniciaron los problemas generados por la finalización del certificado DST Root CA X3

El día de ayer compartimos aquí en el blog la noticia sobre la terminación del certificado IdenTrust (DST Root CA X3) utilizado para firmar el certificado Let’s Encrypt CA ha provocado problemas con la validación del certificado Let’s Encrypt en proyectos que utilizan versiones anteriores de OpenSSL y GnuTLS.

Los problemas también afectaron a la biblioteca LibreSSL, cuyos desarrolladores no tuvieron en cuenta la experiencia pasada relacionada con fallas que ocurrieron después de que expiró el certificado raíz AddTrust de la autoridad de certificación Sectigo (Comodo).

Y es que en las versiones OpenSSL hasta la 1.0.2 incluida y en GnuTLS anteriores a la 3.6.14, se produjo un error que no permitía el procesamiento correcto de los certificados con firma cruzada si uno de los certificados root utilizados para la firma vencía, incluso si se mantuvieron otras válidas.

 La esencia del error es que las versiones anteriores de OpenSSL y GnuTLS analizaron el certificado como una cadena lineal, mientras que según RFC 4158, un certificado puede representar un gráfico circular distribuido dirigido con varios anclajes de confianza que deben tenerse en cuenta.

Por su parte el proyecto OpenBSD lanzó con urgencia parches para las ramas 6.8 y 6.9 hoy, que solucionan problemas en LibreSSL con la verificación de certificados con firma cruzada, uno de los certificados raíz en la cadena de confianza ha expirado. Como solución al problema, se recomienda en /etc /installurl, se cambie de HTTPS a HTTP (esto no amenaza la seguridad, ya que las actualizaciones se verifican adicionalmente mediante firma digital) o seleccione un espejo alternativo (ftp.usa.openbsd.org, ftp.hostserver.de, cdn.openbsd .org).

También se puede eliminar el certificado DST Root CA X3 caducado del archivo /etc/ssl/cert.pem, además de que la utilidad syspatch utilizada para instalar actualizaciones del sistema binario ha dejado de funcionar en OpenBSD.

Los problemas similares de DragonFly BSD ocurren cuando se trabaja con DPorts. Al iniciar el administrador de paquetes pkg, se genera un error de validación del certificado. La corrección se ha agregado a las ramas maestras, DragonFly_RELEASE_6_0 y DragonFly_RELEASE_5_8 hoy. Como solución alternativa, puede eliminar el certificado DST Root CA X3.

Algunas de las fallas que ocurrieron después de que se canceló el certificado de IdenTrust fueron las siguientes:

  • Se ha interrumpido el proceso de comprobación de los certificados Let’s Encrypt en aplicaciones basadas en la plataforma Electron. Este problema se solucionó en las actualizaciones 12.2.1, 13.5.1, 14.1.0, 15.1.0.
  • Algunas distribuciones tienen problemas para acceder a los repositorios de paquetes cuando se usa el administrador de paquetes APT incluido con versiones anteriores de la biblioteca GnuTLS.
  • Debian 9 se vio afectado por el paquete GnuTLS sin parches, lo que provocó problemas para acceder a deb.debian.org para los usuarios que no instalaron las actualizaciones a tiempo (la solución gnutls28-3.5.8-5 + deb9u6 se propuso el 17 de septiembre).
  • El cliente acme se rompió en OPNsense, el problema se informó con anticipación, pero los desarrolladores no lograron lanzar el parche a tiempo.
  • El problema afectó al paquete OpenSSL 1.0.2k en RHEL/CentOS 7, pero hace una semana para RHEL 7 y CentOS 7, se generó una actualización del paquete ca-certificate-2021.2.50-72.el7_9.noarch, a partir del cual se generó el Se eliminó el certificado IdenTrust, es decir la manifestación del problema fue bloqueada de antemano.
  • Dado que las actualizaciones se publicaron con anticipación, el problema con la verificación de los certificados Let’s Encrypt afectó solo a los usuarios de las antiguas ramas RHEL/CentOS y Ubuntu, que no instalan actualizaciones con regularidad.
  • El proceso de verificación de certificados en grpc está roto.
  • Fallo al crear la plataforma de páginas de Cloudflare.
  • Problemas de Amazon Web Services (AWS).
  • Los usuarios de DigitalOcean tienen problemas para conectarse a la base de datos.
  • Fallo en la plataforma en la nube Netlify.
  • Problemas para acceder a los servicios de Xero.
  • Falló un intento de establecer una conexión TLS con la API web de MailGun.
  • Fallos en las versiones de macOS e iOS (11, 13, 14), que teóricamente no deberían haber sido afectados por el problema.
  • Fallo en los servicios de Catchpoint.
  • Error al comprobar los certificados al acceder a la API de PostMan.
  • The Guardian Firewall se bloqueó.
  • Interrupción en la página de soporte de monday.com.
  • Choque en la plataforma Cerb.
  • No se pudo verificar el tiempo de actividad en Google Cloud Monitoring.
  • Problema con la validación de certificados en Cisco Umbrella Secure Web Gateway.
  • Problemas para conectarse a los proxies de Bluecoat y Palo Alto.
  • OVHcloud tiene problemas para conectarse a la API de OpenStack.
  • Problemas para generar informes en Shopify.
  • Hay problemas al acceder a la API de Heroku.
  • Bloqueo en Ledger Live Manager.
  • Error de validación de certificado en las herramientas de desarrollo de aplicaciones de Facebook.
  • Problemas en Sophos SG UTM.
  • Problemas con la verificación de certificados en cPanel.

Como solución alternativa, se propone eliminar el certificado «DST Root CA X3» del almacén del sistema (/etc/ca-certificates.conf y /etc/ssl/certs) y luego ejecutar el comando «update-ca -ificates -f -v «).

En CentOS y RHEL, puede agregar el certificado «DST Root CA X3» a la lista negra.

from Linux Adictos https://ift.tt/2Y9YVgG
via IFTTT

Linux Mint 20.3 tendrá el nombre en clave de «Una» y podremos descargarlo desde la nueva web ya disponible

Linux Mint 20.3 se podrá descargar desde la nueva web

Ya hace un par de meses que se confirmó que, como en años anteriores, Linux Mint 20.3 llegaría por navidad. Fue el momento en el que Clament Lefebvre nos contó que habían empezado con su desarrollo, y un mes después empezamos a conocer algunos detalles, como que se estaban preparando retoques en su interfaz de usuario. Esta tarde, el líder del equipo del sistema operativo Linux con sabor a menta nos ha contado algo más, como el nombre en clave que usará la nueva versión.

Linux Mint 20.3 tendrá el nombre en clave de «Una». Como ya nos avanzaron en agosto, llegará por navidad, y volverá a hacerlo en sabores Cinnamon (el principal), MATE y Xfce. También están trabajando en LMDE 5, la versión basada directamente en Debian, que usará el nombre en clave de «Elsie». La quinta versión de LMDE estará basada en Bullseye, se lanzará con entorno gráfico Cinnamon y soportará amd64 e i386.

Linux Mint 20.3 volverá a llegar por navidad

En cuanto a otras novedades, Clem dice que van a centrarse más en la imagen para que el sistema operativo tenga una imagen más moderna. Por ejemplo, quieren hacer las barras de título más grandes, con los botones también de mayor tamaño para que sea más agradable de ver y más fácil de hacer clic en ciertos puntos.

Un cambio que probablemente guste menos a algunos es que eliminarán algunos colores de acento o énfasis y añadirán algo de gris en las sombras. Los widgets pequeños, como los deslizadores, las casillas de verificación, las radios y el botón de cierre, seguirán ofreciendo el color de realce, mientras que el resto del tema dará un paso atrás y tendrá un aspecto más neutro que antes. Por otra parte siguen trabajando en el soporte de aplicaciones para temas oscuros.

La página web ya está terminada

Algo de lo que también nos hablaron hace meses era de la web en la que estaban trabajando. Clem dice que han tardado más de lo esperado, pero el resultado les ha dejado satisfechos. Disponible en este enlace, podemos ver como todo se ve más moderno, pero también podemos ver, o no ver, según se mire, que han eliminado los anuncios para dar una imrpesión más seria.

Así que cuando Linux Mint 20.3 «Una» llegue a su versión estable, ya podremos descargarlo desde la nueva página web. Renovarse o morir.

from Linux Adictos https://ift.tt/2Y2zygW
via IFTTT

Fedora ha sido declarado como un «bien público digital» por la DPGA

Fedora premiado como bien público

Entre los sistemas operativos cuyas versiones principales usan GNOME destacan 3: Debian, Ubuntu y Fedora. De esos tres, el único que parece que no duda a la hora de añadir las últimas novedades es el último, y si no que se lo pregunten a GNOME 40, escritorio que no fue puesto en stand by por el protagonista de este artículo y sí por el resto. Cada proyecto tiene una filosofía diferente, y la de Fedora le ha servido para conseguir un premio, uno que le reconoce como un «bien público digital».

Más que un premio es un reconocimiento que le otorga la Digital Public Goods Alliance (DGPA), un grupo de estrategia bajo el paraguas de UNICEF diseñado para promocionar el desarrollo sostenible a través de soluciones de código abierto que contribuyen a un mundo equitativo. Hay varias razones para que Fedora haya sido declarado un bien público digital, y muchas de ellas se podrían aplicar a otras distribuciones Linux, pero ha sido la distribución con nombre de sombrero la que se ha llevado el gato al agua.

«Fedora promueve las mejores prácticas y se adhiere a las normas»

Para ser reconocido por DPGA como un bien público tiene que usar abiertos su código, datos, modelos de inteligencia artificial, estándares y contenido. Las razones por las que Fedora ha sido reconocido de esta manera son:

  • Promueve las mejores prácticas y se adhiere a los estándares.
  • Crea una plataforma innovadora para el hardware, las nubes y los contenedores que permite a los desarrolladores de software y a los miembros de la comunidad crear soluciones a medida para sus usuarios.
  • Cs gratuito y viene con permisos para usar, copiar, modificar, fusionar, publicar, distribuir, sublicenciar y/o vender copias del software sin más restricciones que la de conceder los mismos permisos a cualquiera que utilice los productos resultantes.
  • Respeta la privacidad y otras leyes nacionales e internacionales aplicables.
  • Comparte la información personal de forma limitada y reconocida.
  • No causa ningún daño.
  • Sigue las directrices de la política de privacidad y pone la política de privacidad a disposición de los socios.

Según la DGPA, han galardonado a Fedora por que se esfuerza en crear un mundo más equitativo. Si estáis interesados en ver una de lo que la DGPA considera que son bienes públicos digitales, sólo tenéis que acceder a su registro (vía networkworld).

from Linux Adictos https://ift.tt/3mhBuKS
via IFTTT