SUSE ha publicado el segundo prototipo del ALP, «Punta Baretti»

The Adaptable Linux Platform (ALP), la próxima generación de SUSE

ALP pretende requerir la menor cantidad de intervención posible

SUSE dio a conocer mediante una publicación el segundo lanzamiento prototipo de su nueva distribución SUSE ALP «Punta Baretti» (Plataforma Linux Adaptable), posicionado como continuación del desarrollo de la distribución SUSE Linux Enterprise.

La diferencia clave entre ALP es la división de la base central de la distribución en dos partes: un «sistema operativo host» simplificado para ejecutarse sobre el hardware y una capa de soporte de aplicaciones enfocada en ejecutarse en contenedores y máquinas virtuales.

Sobre SUSE ALP

La arquitectura de ALP se basa en el desarrollo en el «host OS» del entorno, el mínimo necesario para soportar y controlar los equipos. Se propone que todas las aplicaciones y los componentes del espacio de usuario no se ejecuten en un entorno mixto, sino en contenedores separados o máquinas virtuales que se ejecutan sobre el «sistema operativo host» y están aislados entre sí. Esta organización permitirá a los usuarios centrarse en las aplicaciones y los flujos de trabajo abstractos del hardware y el entorno del sistema de bajo nivel.

El producto SLE Micro, basado en los desarrollos del proyecto MicroOS, se utiliza como base para el «sistema operativo host».

De las características del entorno del sistema, se menciona el uso predeterminado de cifrado de disco (FDE, Full Disk Encryption) con la capacidad de almacenar claves en el TPM, la partición root se monta en modo de solo lectura y no cambia durante la operación.

A diferencia de SUSE Linux Enterprise, el desarrollo de ALP se lleva a cabo inicialmente mediante un proceso de desarrollo abierto, en el que las compilaciones intermedias y los resultados de las pruebas están disponibles públicamente para todos, lo que permite a las partes interesadas realizar un seguimiento del trabajo en curso y participar en el desarrollo.

¿Que hay de nuevo en el segundo prototipo de ALP?

En este segundo prototipo lanzado de SUSE ALP podremos encontrar que utiliza el instalador D-Installer, en el que la interfaz de usuario está separada de los componentes internos de YaST y es posible utilizar varias interfaces, incluida una interfaz para administrar la instalación a través de una interfaz web.

La interfaz básica para la gestión de la planta se construye utilizando tecnologías web e incluye un controlador que proporciona acceso a las llamadas de D-Bus a través de HTTP y la propia interfaz web. La interfaz web está escrita en JavaScript utilizando el marco React y los componentes PatternFly.

Para garantizar la seguridad, D-Installer admite la instalación en particiones cifradas y le permite usar el TPM (Trusted Platform Module) para descifrar la partición de arranque, usando claves almacenadas en el chip TPM en lugar de contraseñas. Algunos clientes de YaST (cargador de arranque, iSCSIClient, Kdump, firewall, etc.) se ejecutan en contenedores separados.

Otro de los cambios que se destaca es que se implementan dos tipos de contenedores: contenedores de control para trabajar con YaST en modo de texto, en la GUI y a través de la interfaz web, y contenedores de prueba para mensajes de texto automatizados.

Cabe mencionar que varios módulos también están adaptados para su uso en sistemas con actualizaciones transaccionales. Para la integración con openQA se propone la librería libyui-rest-api con la implementación de la API REST.

Ademas de ello, la ejecución implementada en el contenedor de la plataforma Cockpit, en base a la cual se construye la interfaz web del configurador e instalador y se brinda la posibilidad de utilizar cifrado de disco completo (FDE, Full Disk Encryption) en instalaciones sobre equipos convencionales, y no solo en sistemas de virtualización y sistemas en la nube.

Por otra parte, GRUB2 se utiliza como gestor de arranque principal, ademas que se agregaron configuraciones para implementar contenedores para construir un firewall (firewalld-container) y administración centralizada de sistemas y clústeres (warewulf-container).

Descargar y probar SUSE ALP

Para los interesados en poder probar ALP, deben saber que las compilaciones están preparadas para la arquitectura x86_64. ALP se desarrolla inicialmente mediante un proceso de desarrollo abierto, en el que las compilaciones intermedias y los resultados de las pruebas están disponibles públicamente para todos.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/GkaqZN2
via IFTTT
Clem publica la guía para actualizar a Linux Mint 21.1 desde versiones anteriores. Esto debes hacer

Linux-Mint-21.1, actualizar

Ayer mismo, Clement Lefebvre anunció el lanzamiento oficial de Linux Mint 21.1 Vera, y nosotros nos hicimos eco de la noticia. En nuestro artículo avanzábamos que pronto se publicaría la guía oficial para actualizar desde versiones anteriores, que si bien es cierto que es un proceso sencillo para los que ya lo han hecho con anterioridad, también lo es que puede no serlo tanto para los que lo van a hacer por primera vez, y menos si hace poco tiempo que están en Linux.

Por ese motivo, tras cada nuevo lanzamiento se publica esta guía. Es el proceso oficial, y merece la pena esperar a que se publique porque también podrían hablarnos de algún problema conocido y cómo solucionarlo. No ha sido el caso en la guía para subir a Linux Mint 21.1, y nosotros empezamos por decir que ya es posible subir desde Vanessa (21), pero no se menciona nada de otras versiones. El proceso debería ser el mismo en todas las soportadas, pero ahí dejamos el dato.

Pasos para actualizar a Linux Mint 21.1

  1. Hacer una copia de seguridad. El proyecto se hizo cargo de Timeshift y la convirtió en XApp (aplicaciones de Linux Mint) durante el pasado verano en el hemisferio norte, por lo que ya podréis imaginar qué software de copias de seguridad es el que recomiendan. Timeshift hace copias de todo el sistema operativo periódicamente, por lo que todos nuestros datos estarán siempre a salvo siempre y cuando tengamos un disco duro externo o espacio en una partición diferente.
  2. Preparamos la actualización: hay que desactivar el protector de pantalla y actualizar los paquetes del sistema operativo que haya por actualizar, si se da el caso. Siendo una distribución basada en Ubuntu, esto debería ser posible abriendo un terminal y escribiendo el comando «sudo apt update && sudo apt upgrade».
  3. Con la copia de seguridad hecha y todos los paquetes actualizados, en el siguiente paso hay que empezar el proceso de actualización a Linux Mint 21.1. Hay que abrir el gestor de actualizaciones, hacer clic en el botón de refrescar y comprobar si hay alguna nueva versión de mintupdate o mint-upgrade-info. Si las hay, se instalan. Si no, se puede pasar al siguiente punto.
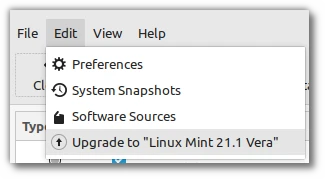
  4. Ahora hay que ejecutar la actualización del sistema eligiendo Editar/Actualizar a «Linux Mint 21.1 Vera» (ver apartado de preguntas frecuentes en el caso de que no aparezca la opción).

Actualizar desde el menú Editar

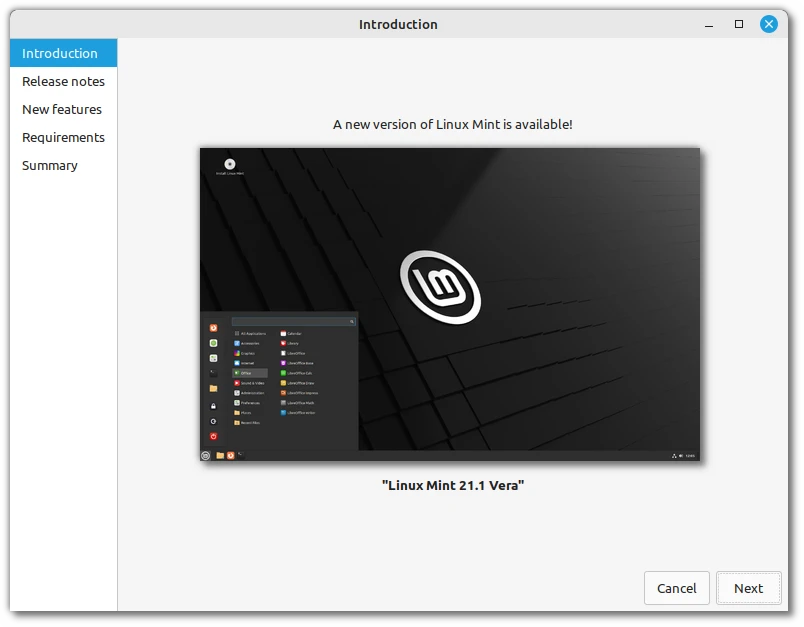
  1. Se siguen las instrucciones que aparecen en pantalla. El software de actualización es similar a una instalación de sistema operativo de cero, y no tiene pérdida. Básicamente es ir aceptando cada paso. Si durante el proceso se nos pregunta si queremos mantener o sustituir los archivos de configuración, hay que elegir que se sustituyan.

Actualizar a Linux Mint 21.1

  1. Al finalizar el proceso, sólo queda reiniciar.

Recomendaciones y preguntas frecuentes

Lefebvre lo ha puesto como parte del proceso, pero nosotros lo hemos movido a esta sección porque, como él mismo dice, es opcional. Linux Mint 21.1 ha introducido algunos cambios en el diseño. El escritorio, los colores y el cursor son diferentes. En la guía está como penúltimo paso, y se recomienda reiniciar para que todos los cambios se apliquen apropiadamente. Yo prefiero reiniciar, hacer los cambios que me parezcan oportunos y volver a reiniciar. Vale, podéis llamarme manioso.

Para los que prefieran cómo se veía antes, se puede cambiar desde los ajustes de temas. La imagen de Linux Mint 20.2 está disponible con el nombre de «Mint-Y-Legacy.

En el apartado de preguntas frecuentes, Clem explica:

  • Si la actualización no aparece, hay que comprobar que se dispone de las últimas versiones de mintupdate (5.9.6 o superior) y mint-upgrade-info (1.2.0 o superior) y reiniciar el Gestor de Actualizaciones iniciándolo de nuevo desde el menú de aplicaciones.
  • Si las últimas versiones de mintupdate y mint-upgrade-info no están aún disponibles en sus servidores, hay que cambiar a los repositorios por defecto.
  • Esto ocurre raramente, pero si alguna vez nos hemos quedado bloqueados y no hemos podido volver a iniciar sesión, hay que cambiar a consola con CTRL+ALT+F1, iniciar sesión y escribir «killall cinnamon-screensaver» (o «killall mate-screensaver» en MATE). Se usa CTRL+ALT+F7 o CTRL+ALT+F8 para volver a la sesión.

Imágenes e información: blog de Linux Mint.

from Linux Adictos https://ift.tt/u42q8tw
via IFTTT

Pulsar, el editor de textos hackeable que nace tras la muerte de Atom

Editor Pulsar, sucesor de Atom

Cuando empecé a escribir código (el más simple, sólo HTML) y me di cuenta de que podía ser más eficiente, el primer editor de textos más serio que probé fue Atom. Me gustó, pero el soporte y rendimiento me hizo pasarme poco después a Visual Studio Code. El tiempo me dio la razón, ya que GitHub, propiedad de Microsoft, decidió darle la espalda al editor que empezó para centrarse en VSCode. Pero bueno, en general soy alguien al que no le gustan los cambios, y los que disfrutaban con Atom han de saber que va a seguir adelante, pero con otro nombre: Pulsar.

El nombre no se ha puesto al azar, o no completamente. Lo que desarrolló GitHub tenía el nombre de «átomo»,  de la RAE «Partícula indivisible por métodos químicos, formada por un núcleo rodeado de electrones«. Por otra parte, según la definición en Wikipedia, un púlsar es «una estrella de neutrones que gira muy rápido y que está altamente magnetizada«. En ambos casos se han usado nombres que se dan en la ciencia, aunque un átomo sea mucho más pequeño que un púlsar.

Pulsar es compatible con las extensiones de Atom

Desde el pasado 15 de diciembre, Atom se ha movido a un repositorio de sólo lectura, es decir, el código está disponible, pero ya no se pueden entregar cambios. Desde antes de que aquel editor hackeable pasara a mejor vida, algunos de sus desarrolladores formaron equipo para trabajar en algo que llamaron Atom Community, lo que era una clara declaración de intenciones: no permitir que el «átomo» se desvaneciera por completo.

Así, el final de la historia de Atom dejaba «una escena post-creditos», y el público sólo tenía que esperar al anuncio de la continuación de la obra. Esa continuación cambió su título y, al final, el nombre elegido ha sido el de Pulsar. La intención no será que Pulsar sea sólo un Atom con soporte extendido; lo que busca el nuevo equipo de desarrolladores es también evolucionar, es decir, seguir añadiendo funciones para que el editor hackeable recupere, al menos, algo del terreno perdido.

Cómo es en la actualidad el nuevo «editor hackeable»

Sé que Atom/Pulsar no es el único editor con esta característica, pero sí es el que la añade en su presentación o eslogan. Según nos cuentan, está en sus primeras fases, pero ya hay disponible una beta (recibiría el nombre alfa lo que probaran internamente, algo que, de hecho, debe ser así por definición). Es multiplataforma, y en estos momentos no funcionan las actualizaciones automáticas.

En cuanto a los paquetes, una de las primeras y más grandes tareas del equipo de Pulsar ha sido sustituir el repositorio de paquetes cerrado de Atom.io por el suyo propio, de manera que los usuarios puedan seguir descargando desde un ecosistema muy grande. La búsqueda y descarga de paquetes del repositorio es, dicen, totalmente funcional, pero otras funciones para mantener los paquetes no lo son.

Diseño sujeto a cambios

En lo personal, creo que el logotipo seguirá siendo el mismo siempre, pero hay mucho que puede cambiar. Por ejemplo, hay inconsistencias generales que deben ser pulidas. Entre ellas se menciona el logotipo, por lo que cualquier cosa puede terminar siendo diferente cuando se lance la versión estable. Lo de las inconsistencias se entiende cuando se visita su página web, cuando se entra y se ve que el color de fondo es algo así como un gris oscuro azulado, el color principal (texto) es otro gris claro pero en los botones se ve un verde que no termina de encajar. Tampoco termina de encajar la información de las noticias.

En cuanto al editor en sí, a mí me recuerda mucho al Atom que probé, pero lo cierto es que hace ya mucho de aquello y la memoria podría estar jugándome una mala pasada. En lo poco que he probado, no he encontrado la manera de ponerlo en español.

Los usuarios interesados pueden leer más sobre Pulsar en su página de GitHub o en su página web oficial. Como dato, hay una AppImage para los usuarios de Linux.

from Linux Adictos https://ift.tt/JZ7zb5U
via IFTTT

Llega la nueva versión del filtrado de spam, SpamAssassin 4.0

SpamAssassin

Apache SpamAssassin es un programa utilizado para el filtrado de spam. Utiliza una variedad de técnicas de detección de spam

Después de varios meses de desarrollo se dio a conocer el lanzamiento de la nueva versión de SpamAssassin 4.0, versión en la cual se han realizado algunos cambios internos, tales como el cambio de nombres en lista blanca y lista negra, mejoras y más.

Para quienes desconocen de SpamAssassin es un programa para el filtrado de correo no deseado el cual utiliza una variedad de técnicas de detección de spam, incluidas la detección de spam basada en DNS y fuzzy-checksum, filtrado, programas externos, listas negras y bases de datos en línea. El programa se puede integrar con el servidor de correo para filtrar automáticamente todo el correo de un sitio.

También puede ser ejecutado por usuarios individuales en su propio buzón y se integra con varios programas de correo. Apache SpamAssassin es altamente configurable si se usa como un filtro de todo el sistema.

SpamAssassin implementa un enfoque integral para tomar una decisión sobre el bloqueo: un mensaje se somete a una serie de comprobaciones (análisis de contexto, listas blancas y negras de DNSBL, clasificadores bayesianos entrenados, verificación de firmas, autenticación de remitentes utilizando SPF y DKIM, etc.).

Principales novedades de SpamAssassin 4.0

En esta nueva versión que se presenta de SpamAssassin 4.0 se destaca que las palabras «whitelist» y «blacklist» en reglas, funciones, complementos y opciones se han reemplazado por «welcomelist» y «blocklist» (se menciona que la compatibilidad con versiones anteriores de las antiguas referencias a «whitelist» y «blacklist»» se mantendrá al menos hasta la versión 4.1.0).

Otro de los cambios que se destaca de la nueva version, es que se implementó el procesamiento integrado completo de mensajes y caracteres multibyte en codificación UTF-8, asi como tambien que se mejoró significativamente el manejo de texto en idiomas distintos al inglés.

Ademas de ello, tambien podremos encontrar que se agregó el complemento Mail::SpamAssassin::Plugin::ExtractText para extraer texto de los archivos adjuntos y agregarlo al cuerpo del texto, contra el cual se aplican todas las reglas de detección de spam, asi como tambien que se agregó el complemento Mail::SpamAssassin::Plugin::DMARC para verificar el cumplimiento de los mensajes con la política DMARC después de analizar los resultados del escaneo a través de DKIM y SPF.

Se agregó el complemento Mail::SpamAssassin::Plugin::DecodeShortURLs para verificar si se usan enlaces cortos en las URL y determinar la URL de destino mediante el envío de una solicitud HTTP al servicio, después de lo cual la URL expandida puede procesarse mediante reglas y complementos regulares, como URIDNSBL.
Se eliminó el complemento HashCash, previamente obsoleto.

La utilidad sa-update ha agregado opciones forcemirror para forzar el enlace a un espejo específico, score-multiplier para multiplicar todos los pesos para un servidor de actualización específico por un valor determinado y score-limit para limitar los pesos para un servidor de actualización específico.

De los demás cambios que se destacan de esta nueva versión:

  • Soporte mejorado para certificados SSL de cliente.
  • El complemento del clasificador bayesiano se ha mejorado para incluir soporte para descartar palabras comunes en idiomas distintos al inglés.
  • En el complemento OLEVBMacro, se ha ampliado la definición de macros de Microsoft Office y contenido peligroso, y se ha proporcionado la extracción de enlaces de documentos.
  • Se ha agregado soporte para firmas ARC (Authenticated Received Chain) al complemento DKIM.
  • La configuración normalize_charset está habilitada de forma predeterminada.
  • El módulo Mail::SPF::Query ha sido declarado obsoleto, se recomienda utilizar el complemento Mail::SPF para trabajar con SPF.
  • Se agregó el indicador «nolog» para deshabilitar la reflexión en el registro de los resultados del procesamiento de ciertas reglas.
  • Se agregaron configuraciones de razor_fork y pyzor_fork para bifurcar procesos separados para Razor2 y Pyzor y trabajar con ellos de forma asíncrona.
  • Se proporciona el envío de consultas DNS y DCC en modo asíncrono.

Si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

Finalmente para quienes quieran obtener esta nueva versión pueden obtener el código fuente desde el siguiente enlace o por su parte esperar a que se construyan los binarios correspondientes para las diferentes distribuciones de Linux y se actualicen en los canales correspondientes.

from Linux Adictos https://ift.tt/5qWb14i
via IFTTT

Ya disponible Linux Mint 21.1, con Cinnamon 5.6, sin iconos en el escritorio y ocultando todas las ventanas desde la esquina inferior derecha

Linux Mint 21.1

Se esperaba para estas fechas y ya está aquí. Los usuarios de esta popular distribución ya pueden descargar e instalar Linux Mint 21.1, que lleva de nombre en clave Vera. El lanzamiento se ha producido alrededor de dos semanas después de la beta, y nada más iniciar el sistema operativo ya se verán los primeros cambios, o mejor dicho no se verán, porque Vera ha decidido limpiar el escritorio y sólo mostrará lo necesario.

La versión principal del sistema operativo sigue siendo la Cinnamon, y Linux Mint 21.1 usa Cinnamon 5.6.5. Lo que no ha cambiado es su base, siguiendo en la de Ubuntu 22.04, por lo que también mantiene el kernel, un Linux 5.15 que, con permiso de Linux 6.1 y hasta que se haga oficial la noticia, sigue siendo la última versión Long Term Support.

Novedades más destacadas de Linux Mint 21.1

  • Soportado hasta 2027.
  • Se han eliminado los iconos del escritorio, pero seguirán apareciendo algunos como el icono de la instalación cuando se inicie desde un USB para instalar el sistema, cualquier archivo que dejemos en el escritorio (o en su carpeta) y dispositivos montados. Algunos como el de la papelera están en el gestor de archivos. Todo esto se puede cambiar desde los ajustes.
  • Nuevos colores de acento, en las palabras de Clem, más «vibrantes».

Colores

  • Nuevo cursor. Ahora usa Bibaita.

Bibaita

  • Se han actualizado otros cursores.
  • Se han cambiado algunos sonidos para mejorar la experiencia de usuario.
  • Nuevo tema de iconos disponible, pero no por defecto.
  • Temas instalados por defecto (además de los de Mint): Breeze, Papirus, Numix y Yaru.
  • Mejoras en Driver Manager.
  • Mejorado el soporte para tarjetas NVIDIA.
  • Integración completa con paquetes flatpak.

Linux Mint 21.1 con integración con flatpak

  • Mejoras en las herramientas de verificación de ISO, grabación de imágenes y formateador.
  • Muchas mejoras en las XApps.
  • Cinnamon 5.6, MATE 1.26 y Xfce 4.16, en donde se incluyen muchas de las novedades de cada edición.
  • Lista completa de cambios, aquí de la edición Cinnamon, en este enlace la de la edición MATE y en este la de la edición de XFCE.

Los usuarios interesados ya pueden descargar Linux Mint 21.1 en cualquiera de sus ediciones desde la página de descargas del proyecto. En los próximos días publicará la guía para actualizar desde versiones anteriores, y nosotros publicaremos el artículo correspondiente.

from Linux Adictos https://ift.tt/qMHT12z
via IFTTT

EndeavourOS Cassini despega con Linux 6.0 y soportando el PineBook Pro, entre otras novedade

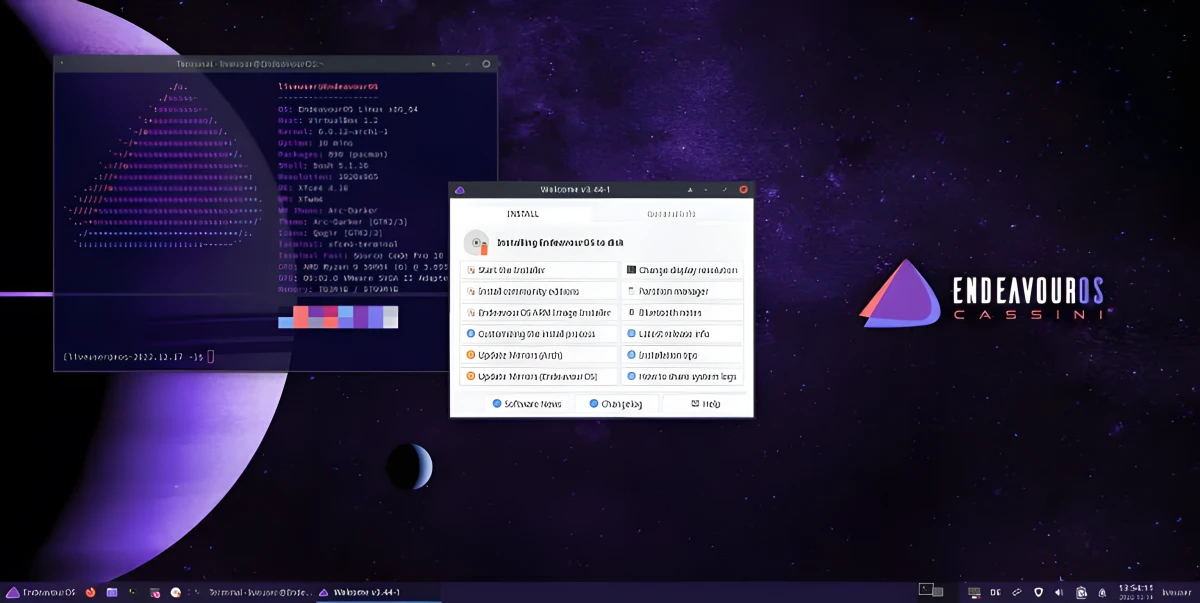
EndeavourOS Cassini

Empiezan a llegar los regalos de Navidad. Pronto se hará oficial el lanzamiento de Linux Mint 21.1, pero lo que ya hay disponible es una nueva versión de EndeavourOS. Entre sus novedades se puede destacar que usa el penúltimo kernel, aunque, tratándose de una distribución Rolling Release, pronto se podrá subir a la última versión. Hay que recordar que las nuevas imágenes son para instalaciones de cero, y que todas sus novedades ya han llegado a los usuarios existentes.

Esta nueva versión de EndeavourOS lleva el nombre en clave de Cassini, y sus desarrolladores dicen que, del mismo modo que la nasa «tuvo su buena ración de momentos para morderse las uñas, esta versión tuvo algunas pruebas para morderse las uñas porque llegar hasta aquí requirió una revisión importante en la forma en que construimos nuestra ISO«.

Novedades más destacadas de EndeavourOS Cassini

  • Linux 6.0.12.arch1-1.
  • Calamares 3.3.0-alpha3.
  • Firefox 108.0.1-1.
  • Mesa 22.3.1-1.
  • Xorg-Server 21.1.5-1.
  • nvidia-dkms 525.60.11-1.
  • Grub 2:2.06.r403.g7259d55ff-q.
  • En la arquitectura x86_x64:
    • Añadida una selección de cargadores de arranque, así como la posibilidad de no instalar un cargador de arranque (systemd-boot está seleccionado por defecto).
    • Cambiado a dracut desde mkinitcpio.
    • Añadida una entrada para Windows cuando se usa grub o systemd-boot y Windows está instalado.
    • Ahora se puede elegir crear una nueva partición EFI en lugar de reutilizar la existente cuando se use «Reemplazar partición» o «Instalar junto a».
    • La función de submenú Grub ahora está activada por defecto (sólo la entrada por defecto es visible; las entradas adicionales están dentro de un submenú).
    • El fondo de pantalla/fondo por defecto ahora se establece en los paquetes de configuración en lugar de en la bienvenida.
    • KDE/Plasma: Reemplazado el icono de Discover con un icono de Konsole.
    • Cinnamon: Reemplazados los iconos adwaita por Qogir.
    • GNOME: ahora usa Consola y editor de texto de GNOME en lugar de gedit y gnome-terminal, el fondo de pantalla sigue el mismo tema de día y noche que Consola (está configurado sólo en oscuro por defecto).
    • Budgie: está configurado con el tema Qogir Icons y arc GTK y usa Nemo en lugar de Nautilus (para tener una tematización uniforme, Nautilus no puede obtener la tematización de Budgie).
    • Mucho trabajo de limpieza de Calamares.
    • Reorganizado y limpiado los paquetes netinstall.
  • Arquitectura ARM:
    • EndeavourOS ARM ahora soporta Pinebook Pro.
    • Nuevo kernel linux-eos-arm con amdgpu introducido para un soporte más genérico de dispositivos ARM incluyendo pinebook pro.
    • linux-eos-arm viene con el módulo amdgpu precompilado para soportar dispositivos como Phytiuim D2000.
    • Imágenes compatibles con Raspberry Pi Imager/dd disponibles para descargar. Mejora la accesibilidad de ARM es decir, los usuarios de cualquier sistema operativo puede flashear eos-arm a placa ARM.
    • Script de servidor headless mejorado.
    • Odroid N2+: vulkan-panfrost y vulkan-mesa-layers instalados para reducir los artefactos en las sesiones plasma x11 y mejorar el rendimiento gráfico general y la estabilidad.

Esta ISO ha llegado tres meses después de Artemis Nova, y ya se puede descargar desde este enlace. Tal y como hemos explicado, los usuarios existentes que hayan actualizado con frecuencia ya tendrán todos los paquetes en su sistema operativo.

from Linux Adictos https://ift.tt/9oSAQdl
via IFTTT

Xen 4.17 ya fue liberado y estas son sus novedades

Xen

Xen es un hipervisor que proporciona aislamiento seguro, control de recursos, garantías de calidad de servicio y migración de máquinas virtuales

Después de un año de desarrollo, se dio a conocer el lanzamiento de la nueva versión del hipervisor gratuito Xen 4.17, versión en la cual la formación de actualizaciones para la rama Xen 4.17 durará hasta el 12 de junio de 2024 y la publicación de correcciones de vulnerabilidades hasta el 12 de diciembre de 2025.

Cabe mencionar que empresas como Amazon, Arm, Bitdefender, Citrix, EPAM Systems y Xilinx (AMD) han contribuido al desarrollo de la nueva versión.

Principales novedades de Xen 4.17

En esta nueva versión que se presenta se destaca que se proporcionó la capacidad de definir una configuración estática de Xen para sistemas ARM que codifica por adelantado todos los recursos necesarios para iniciar los sistemas invitados. Todos los recursos, como la memoria compartida, los canales de notificación de eventos y el espacio de almacenamiento dinámico del hipervisor, se asignan previamente en el inicio del hipervisor en lugar de asignarse dinámicamente, lo que elimina la posibilidad de fallas debido a la falta de recursos.

Para los sistemas integrados basados ​​en la arquitectura ARM, se ha implementado soporte experimental (tech preview) para la virtualización de E/S usando los protocolos VirtIO, virtio-mmio se utiliza para comunicarse con el dispositivo de E/S virtual, lo que permitió garantizar la compatibilidad con una amplia gama de dispositivos VirtIO. Tambien podremos encontrar la compatibilidad implementada para el frontend de Linux, con libxl/xl, el modo dom0less y los backends de espacio de usuario.

Otro de los cambios que se destaca es la compatibilidad mejorada con el modo dom0less, que permite evitar la implementación de un entorno dom0 al iniciar máquinas virtuales en una etapa temprana del arranque del servidor.

Se proporciona la capacidad de definir grupos de CPU (CPUPOOL) en la etapa de arranque (a través del árbol de dispositivos), lo que permite usar grupos en configuraciones sin dom0, por ejemplo, para vincular diferentes tipos de núcleos de CPU en sistemas ARM basados ​​en la arquitectura big.LITTLE, que combina núcleos potentes, pero que consumen energía, y núcleos menos productivos, pero más eficientes energéticamente. Además, dom0less brinda la capacidad de vincular el frontend/backend de paravirtualización a los invitados, lo que le permite iniciar a los invitados con los dispositivos paravirtualizados necesarios.

En los sistemas ARM, las estructuras de virtualización de memoria (P2M, físico a máquina) ahora se asignan desde el grupo de memoria creado cuando se crea un dominio, lo que permite un mejor aislamiento entre invitados cuando ocurren fallas relacionadas con la memoria.

En los sistemas x86, se admiten páginas IOMMU (superpágina) grandes para todos los tipos de sistemas invitados, lo que permite aumentar el rendimiento al reenviar dispositivos, PCI, ademas de que se agregó soporte para hosts con hasta 12 TB de RAM. En la etapa de arranque, se implementa la capacidad de establecer parámetros cpuid para dom0. Los parámetros VIRT_SSBD y MSR_SPEC_CTRL se proponen para controlar la protección a nivel de hipervisor contra ataques a la CPU en sistemas invitados.

De los demás cambios que se destacan:

  • Se agregó protección contra la vulnerabilidad Spectre-BHB en las estructuras de microarquitectura del procesador para sistemas ARM.
  • En los sistemas ARM, se proporciona la capacidad de ejecutar el sistema operativo Zephyr en el entorno raíz Dom0.
    Se proporciona la posibilidad de un ensamblaje de hipervisor separado (fuera del árbol).

Por separado, se está desarrollando el transporte VirtIO-Grant, que difiere de VirtIO-MMIO en un mayor nivel de seguridad y la capacidad de ejecutar controladores en un dominio aislado separado para los controladores.

En lugar del mapeo de memoria directo, VirtIO-Grant utiliza la traducción de las direcciones físicas del huésped en enlaces de concesión, lo que permite el uso de áreas de memoria compartida previamente acordadas para el intercambio de datos entre el huésped y el backend de VirtIO, sin otorgarle al backend el derecho de realizar mapeo de memoria. La compatibilidad con VirtIO-Grant ya está implementada en el kernel de Linux, pero aún no está incluida en los backends de QEMU, virtio-vhost y toolkit (libxl/xl).

La iniciativa Hyperlaunch continúa desarrollándose para proporcionar herramientas flexibles para personalizar el lanzamiento de máquinas virtuales en el momento del arranque del sistema. Actualmente, el primer conjunto de parches ya está listo, lo que  permite definir dominios PV y transferir sus imágenes al hipervisor al cargar. T

Finalmente si estás interesado en poder conocer más la respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/1k2Isxh
via IFTTT

Linux 6.2 incluirá mejoras a RAID5 y RAID6 en Btrfs

Linux Kernel

Linux Kernel

Se dio a conocer hace poco que fueron propuestas mejoras de Btrfs para su inclusión en el kernel de Linux 6.2 para solucionar el problema del «write hole» en la implementación de RAID 5/6.

La esencia del problema se reduce al hecho de que si se produce un bloqueo durante la grabación, inicialmente es imposible entender qué bloque en cuál de los dispositivos RAID se escribió correctamente y en cuál no se completó la grabación.

Si se intenta reconstruir un RAID en esta situación, los bloques correspondientes a los bloques suscritos pueden dañarse porque el estado de los bloques RAID no está sincronizado. Este problema ocurre en cualquier arreglo RAID1/5/6 donde no se toman medidas especiales para combatir este efecto.

En una implementación de RAID como RAID1 en btrfs, este problema se resuelve mediante el uso de sumas de verificación en ambas copias, si hay una discrepancia, los datos simplemente se restauran desde la segunda copia. Este enfoque también funciona si algún dispositivo comienza a dar datos incorrectos en lugar de fallar por completo.

Sin embargo, en el caso de RAID5/6, el sistema de archivos no almacena sumas de verificación para bloques de paridad: en una situación normal, la corrección de los bloques se verifica por el hecho de que todos están equipados con una suma de verificación y el bloque de paridad puede recrearse a partir de los datos. Sin embargo, en el caso de grabación parcial, este enfoque puede no funcionar en ciertas situaciones. En este caso, al restaurar la matriz, es posible que los bloques que quedaron en el registro incompleto se restauren incorrectamente.

En el caso de btrfs, este problema es más relevante si la escritura que se produce es más pequeña que la franja. En este caso, el sistema de archivos debe realizar una operación de lectura, modificación y escritura (RMW).

Si encuentra bloques de escritura en curso, la operación RMW puede causar daños que no se detectarán, independientemente de las sumas de verificación. Los desarrolladores han realizado cambios en los que la operación RMW verifica la suma de verificación de los bloques antes de realizar esta operación y, si es necesario, la recuperación de datos también realiza una verificación de suma de verificación después de escribir.

Desafortunadamente, en una situación en la que se escribe una franja incompleta (RMW), esto genera una sobrecarga adicional para calcular las sumas de verificación, pero aumenta significativamente la confiabilidad. Para RAID6, dicha lógica aún no está lista,

Además, podemos observar las recomendaciones sobre el uso de RAID5/6 de los desarrolladores, cuya esencia es que en Btrfs el perfil para almacenar metadatos y datos puede diferir. En este caso, puede utilizar el perfil RAID1 (espejo) o incluso RAID1C3 (3 copias) para metadatos, y RAID5 o RAID6 para datos.

Esto garantiza una protección fiable de los metadatos y la ausencia de un «agujero de escritura», por un lado, y un uso más eficiente del espacio, típico de RAID5/6, por el otro. Esto evita la corrupción en los metadatos y la corrupción de datos se puede corregir.

También se puede señalar que para los SSD en Btrfs en el kernel 6.2, la ejecución asíncrona de la operación «discard» (marcar bloques liberados que ya no se pueden almacenar físicamente) estará activada por defecto.

La ventaja de este modo es el alto rendimiento debido a la agrupación eficiente de las operaciones de «discard» en una cola y el procesamiento posterior de la cola por parte de un controlador en segundo plano, por lo que las operaciones normales de FS no se ralentizan, como es el caso con el síncrono «discard» a medida que se liberan bloques, y el SSD puede tomar mejores decisiones. Por otro lado, ya no necesitará usar utilidades como fstrim, ya que todos los bloques disponibles se borrarán en el FS sin necesidad de escaneo adicional y sin ralentizar las operaciones.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/TPJ5Z3i
via IFTTT

Cómo enviar un mail desde tu cuenta de correo @duck.com

duckduckgo email protection

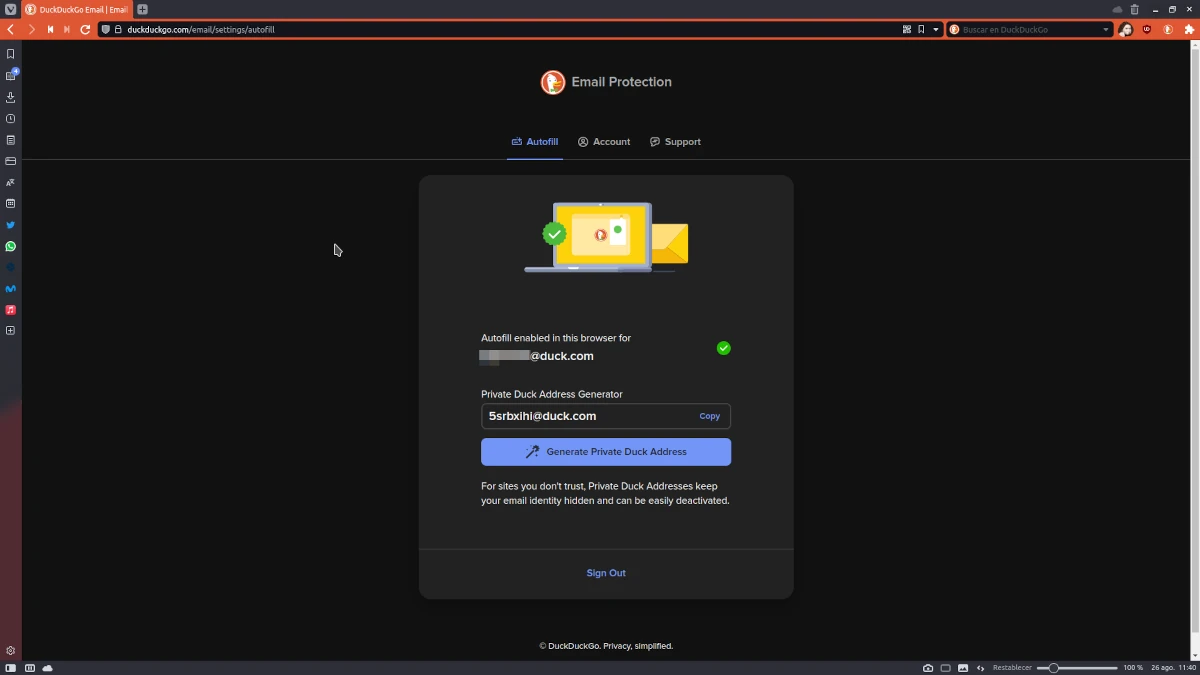
El pasado agosto, DuckDuckGo lanzó Email Protection. En un principio, este servicio está creado para que actúe de filtro entre nosotros y compañías que pudieran añadir trackers a los correos. Si en registros y demás damos un correo @duck.com, antes de que nos llegue pasará por el filtro, éste eliminará los trackers y otros espías y nos enviará el resultado al correo vinculado. Pero, ¿y si necesito enviar un mail desde mi cuenta @duck.com?

Ya dijeron en su presentación y soporte que, una vez activado, el uso de este servicio es sencillo. Los correos recibidos llegan a nuestra bandeja de entrada, como podría ser pablinux@gmail.com (no es mi correo), pero cuando respondemos, nosotros lo hacemos automáticamente desde la cuenta @duck.com. El problema puede venir cuando lo que queremos es enviar un mail desde 0, es decir, empezar nosotros la conversación con alguien del que no nos fiamos del todo. ¿Se puede hacer esto?

Sí se pueden empezar correos desde @duck.com

Sí, se puede. Sólo hay que aprender cómo. Las primeras versiones del servicio sólo permitían recibir correos, lo que podría servirnos para registrarnos en sitios web, pero poco más. Cuando activaron las respuestas, también activaron indirectamente la posibilidad de enviar correos cuyas conversaciones empezáramos nosotros. Y el truco es fácil si miramos el formato de los correos que recibimos.

Imaginemos que mi correo Duck es pablinux@duck.com y quiero enviarlo a pablinux@gmail.com (una vez más, no son mis correos). Lo que hay que hacer es, en el destinatario, escribir «pablinux_at_gmail.com_pablinux@duck.com» (sin las comillas). Básicamente y leyendo al revés, estamos diciendo que  «cuando te llegue este correo a pablinux@duck.com, envíalo a pablinux en gmail.com». El sistema ya entiende que «_at_» es una arroba (@), que debe eliminar su propia cuenta de la ecuación y reenviar el correo a pablinux@gmail.com. Y todo esto se hace desde el correo vinculado, algo que hicimos instalando la extensión y completando el registro.

Diría que más sencillo imposible, pero mentiría. Sería más sencillo si apareciera el alias en nuestro servicio de correo vinculado, pero eso no depende de DuckDuckGo. Recordando esto podremos enviar correos desde nuestra cuenta @duck.com y aprovechar al máximo su Email Protection.

from Linux Adictos https://ift.tt/KvJ8UFR
via IFTTT

postmarketOS 22.12 llega con Phosh 0.22 y Plasma Mobile Gear 22.09

postmarketOS 22.12

Ahora en diciembre tocaba una nueva actualización de uno de los sistemas operativos Linux móvil más populares. Disponible desde ayer domingo, ya se puede descargar postmarketOS 22.12. Sus desarrolladores publican un artículo con algunas de las novedades, pero reconociendo que les sería imposible escribir algo interesante si añadieran todos los cambios. También es cierto que se puede publicar un enlace tipo full changelog para el que quiera saber más, pero cada proyecto tiene su filosofía.

La anterior versión, la tercera actualización de mantenimiento de 22.06, se lanzó sólo para corregir un feo fallo en WLAN. Así que no es de extrañar que postmarketOS 22.12 sí haya introducido novedades importantes. Por ejemplo, una nueva versión de Phosh, el escritorio móvil basado en GNOME que probablemente pierda algo de protagonismo cuando el proyecto lance su propio sistema para teléfonos y tablets.

Novedades más destacadas de postmarketOS 22.12

  • Añadido soporte para el Fairphone 4 y la Samsung Galaxy Tab 2 10.1″.
  • Ahora está basado en Alpine 3.17.0.
  • Llamadas para SDM845 en el kernel mainline de Linux.
  • Sxmo 1.12.0. Esta versión y la versión anterior Sxmo 1.11.0 introdujo bastantes mejoras para deviceprofiles y soporte explícito para el OnePlus 6/6T, Pocophone F1, Samsung Galaxy S III, Samsung Galaxy Tab A 9.7 (2015) y Xiamo Redmi 2.
  • Phosh 0.22 trae otra actualización de estilo y pasos del 10% para el icono de información de la batería, así como acciones para las notificaciones en pantalla. Además han cambiado el editor de texto por defecto de gedit a gnome-text-editor para nuevas instalaciones, y lanzado phosh-mobile-settings.
  • Plasma Mobile Gear 22.09 incluye, entre muchas otras cosas, grandes mejoras para el Shell, Homescreen y Dialer en comparación con 22.04. En cuanto a lo que se instala por defecto, han decidido no instalar Firefox por defecto en Plasma Mobile. Tener Firefox y el propio Angelfish de Plasma Mobile ocupa demasiado espacio en la imagen de instalación. Por supuesto, se puede seguir instalando Firefox manualmente.

Los usuarios existentes pueden actualizar con apk add postmarketos-release-upgrade, a no ser que se venga de una actualización anterior a la existencia de esta herramienta, en cuyo caso antes habría que instalarla abriendo un terminal y escribiendo:

wget https://gitlab.com/postmarketOS/postmarketos-release-upgrade/-/raw/master/upgrade.sh
chmod +x upgrade.sh

Para nuevas instalaciones, las imágenes están disponibles aquí.

from Linux Adictos https://ift.tt/8eWYxTV
via IFTTT