La resiliencia cibernética ante el error humano: estrategias para enfrentar una amenaza inevitable


El error humano sigue siendo uno de los mayores desafíos para la seguridad en línea, señalan los líderes de la industria. A medida que las amenazas evolucionan, las organizaciones deben adaptar sus enfoques para mitigar los riesgos que provienen de las personas y sus prácticas diarias.

  • 68% de los profesionales de seguridad señalan el error humano como el vector de ataque más preocupante para los próximos 12 meses, frente al 55% que citan los ataques por correo electrónico
  • Un alarmante 80% de los factores contribuyentes en incidentes de seguridad recientes se pueden atribuir a prácticas deficientes de los usuarios o a la falta de capacitación

Una nueva investigación sobre los desafíos que enfrentan los profesionales de la ciberseguridad revela la verdad desnuda: las personas son considerado el principal reto para la seguridad.

Una encuesta de Kaseya, realizada entre más de 1.100 MSPs y profesionales de TI de todo el mundo, muestra una tendencia impactante: los riesgos que las personas representan para la ciberseguridad son significativos. Cerca del 68% de los encuestados menciona el error humano (incluido el **phishing social** y la distracción) como el vector de ataque más preocupante para el próximo año.

Con la gran mayoría de incidentes de seguridad atribuibles al error humano, las suites de seguridad y los equipos que las utilizan se enfocan cada vez más en mitigar los desafíos que presentan las personas.

Error humano

Sabemos que los humanos necesitan seguridad tanto como los datos con los que trabajan. Pero los resultados de la encuesta ilustran una verdad triste: los profesionales de la ciberseguridad están más preocupados por el error del usuario y las vulnerabilidades de los objetivos “suaves” que por las amenazas de ataques automatizados contra hardware de red y servidores.

Los ciberdelincuentes saben que los humanos cometen errores. Las organizaciones deben estar en la misma página.

Del informe se desprende que, tras el riesgo asociado al error humano, el phishing social y la distracción, el 55% de los encuestados está preocupado por ataques vía correo electrónico. La credulidad se considera también un riesgo (41%), al igual que la falta de capacitación en ciberseguridad para los usuarios (40%).

Auditar no siempre es la solución. De los encuestados, el 65% afirmó que aprobaría una auditoría de cumplimiento hoy, pero el 49% señaló que la documentación y los procedimientos incompletos podrían generar problemas.

Resiliencia cibernética real

Preocupa que solo el 20% de los departamentos de TI tenga un presupuesto que crezca a la par de los riesgos que enfrentan, y un 77% se describe como con recursos insuficientes.

“Las personas no son perfectas, y todos lo sabemos”, señaló David Baggett, vicepresidente senior y director general de Security Suite en Kaseya. “Sin embargo, gran parte de la ciberseguridad todavía depende de que las personas tomen la decisión correcta cada vez”.

Desafortunadamente, parece que el error humano llegó para quedarse. ¿Cuál es la solución? Baggett sostiene que se trata de incorporar las prácticas deficientes y los errores en el diseño de las defensas.

“El camino hacia una verdadera resiliencia cibernética no consiste en eliminar los errores. Se trata de construir una organización capaz de soportarlos. Espera errores, presupóstalos y diseña en torno a ellos”.

Para Kaseya, esto implica construir sistemas y prácticas de seguridad que soporten esas equivocaciones y continúen protegiendo a la organización incluso cuando se cometen errores humanos.

from Latest from TechRadar https://ift.tt/9iHVuUe
via IFTTT IA
El peso estratégico de los centros de datos en un conflicto cada vez más digital


En un panorama bélico que avanza hacia lo digital, la infraestructura de datos se ha convertido en un objetivo crucial para la inteligencia, la comunicación y la logística. Este artículo explora el impacto de los recientes ataques y las implicaciones para el futuro de la seguridad cibernética y la defensa.

Resumen de los hechos: durante la última semana, varios centros de datos operados por Yandex en Rusia central fueron alcanzados por drones, dejando a las redes afectadas con caídas significativas y marcando un punto de inflexión en la dependencia de la nube para servicios de búsqueda y nube. Como consecuencia, el tráfico automatizado hacia redes rusas ha mostrado una caída pronunciada, con la nube de Yandex operando en modos de funcionalidad limitada. Estos desarrollos subrayan que los datacenters dejan de ser meros almacenes de información para convertirse en nodos críticos de una matriz de rendimiento militar y de inteligencia.

Definición de ‘tráfico de bots’: es común asociar el término con cuentas falsas en redes sociales; sin embargo, en este contexto, el tráfico de bots corresponde principalmente a programas automatizados que rastrean páginas, indexan resultados de búsqueda y recogen datos para plataformas de IA. La interrupción de este tráfico puede afectar procesos de recopilación de datos, entrenamiento de modelos y capacidad de monitoreo.

Estado de la cobertura tecnológica: los paneles de estado de Yandex señalan que las Zonas de la Nube Central de Rusia se encuentran fuera de servicio o funcionan con funcionalidad reducida. Esto ha dejado a varios servicios en un estado de disponibilidad limitada y ha afectado la operativa de la nube para usuarios y empresas.

Contexto geopolítico y operativo: los ataques surgen en un marco de escalada donde la infraestructura civil ha sido candidata a ataques para desmoralizar y degradar capacidades de comunicaciones y energía. Las respuestas han incluido la presencia de operaciones que buscan justificar acciones en el ámbito militar, con impactos reportados en la conectividad y el suministro de servicios a gran escala. En este contexto, el uso de centros de datos y servicios en la nube como componentes estratégicos de inteligencia y comunicación se ha vuelto evidente.

Impacto en la aviación de la tecnología y la defensa: la dependencia de centros de datos para inteligencia militar, gestión de operaciones y comunicaciones ha precipitado un debate sobre la resiliencia y la redundancia. En el ámbito internacional, ejemplos históricos señalan que la disrupción de infraestructuras de nube puede afectar capacidades críticas en escenarios de conflicto.

Lecciones para el sector: (1) la necesidad de diseño para la desconexión y la continuidad operativa ante ataques; (2) la importancia de la descentralización y la redundancia para mantener servicios críticos; (3) la urgencia de estrategias de ciberseguridad que integren la robustez de la infraestructura física y la protección de datos sensibles; (4) la relevancia de tecnologías de vanguardia, como soluciones modulares y contenedorizadas, para acelerar la recuperación y el despliegue en zonas de conflicto.

Mirando hacia el futuro: a medida que las operaciones militares se digitalizan, la seguridad de los centros de datos ya no es una cuestión exclusivamente corporativa; se convierte en un componente clave de la seguridad nacional y de la capacidad de coordinación logística e intelígencia. Expertos señalan que la construcción de redundancia, la descentralización de infraestructuras y la resiliencia operativa serán pilares para mitigar vulnerabilidades y mantener la continuidad de servicios críticos incluso en escenarios de combate.

Conclusión: los centros de datos han emergido como nodos estratégicos en el teatro de operaciones moderno. La protección de estas infraestructuras, junto con estrategias de disrupción y recuperación, determinará en gran medida la capacidad de las naciones para sostener comunicaciones, inteligencia y logística en tiempos de tensión global.

from Latest from TechRadar https://ift.tt/GcnlIVA
via IFTTT IA

Vulnerabilidades de una marca: lecciones clave de una filtración de datos de Trump Mobile


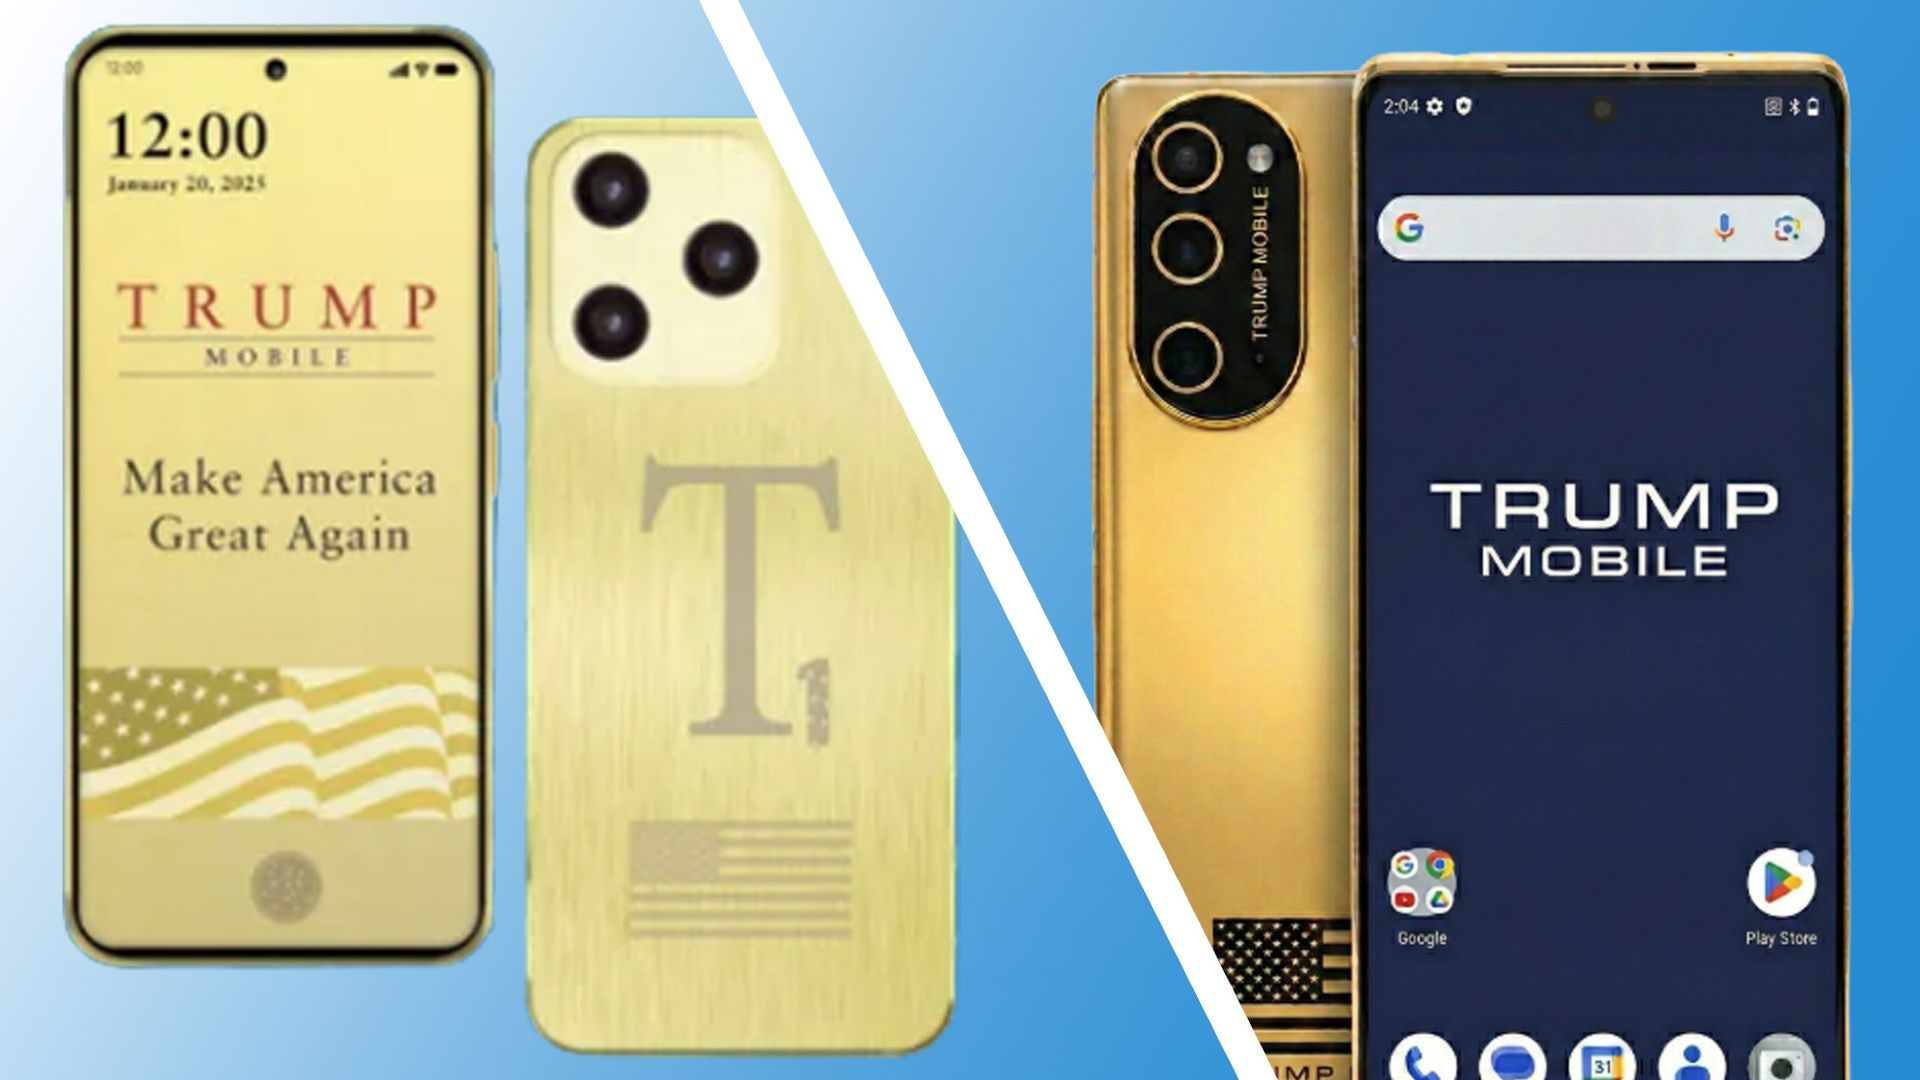
El panorama de la seguridad digital se ve sacudido una vez más por una filtración que expone datos personales de miles de usuarios de un operador móvil vinculado a la marca Trump Mobile. Un nuevo grupo de ciberdelincuentes, que se hace llamar BYOD, afirma haber obtenido y publicado información sensible de 3.615 clientes, incluyendo nombres, direcciones, números de teléfono y detalles de pedidos. Este incidente subraya la fragilidad de las cadenas de suministro de servicios móviles y la importancia de una respuesta coordinada frente a incidentes de seguridad.

Según las publicaciones de BYOD, la intrusión se habría logrado mediante malware en el dispositivo de un empleado de Liberty Mobile, el operador detrás del servicio, y afirman que la empresa no contaba con un equipo asignado para responder. Aunque la fuente de la filtración se centra en datos de servicios móviles y no en pedidos de teléfonos de alto valor, el conjunto de datos incluye registros de clientes, direcciones y estadísticas de suscripciones, incluso de personal de la propia organización, lo que agrava el impacto potencial.

El grupo publicó la información en su sitio de filtraciones en la dark web a finales de septiembre de 2026. Diversos observadores señalan que, aunque la presencia de los datos parece verosímil, no hay evidencia pública de cifrado de sistemas o de una demanda de rescate. BYOD menciona haber obtenido acceso a un panel de clientes y mantener capacidad de revisión de ciertas cuentas, lo que subraya la necesidad de mecanismos de autenticación más robustos y controles de acceso desde el inicio.

La respuesta de las empresas involucradas ha sido críticamente evaluada por la industria. Informes de medios señalan que Trump Mobile no ha ofrecido declaraciones sustanciales y que ni la empresa matriz ni Liberty Mobile han respondido a preguntas de periodistas. La conversación pública se ha centrado en la necesidad de una respuesta de seguridad más ágil y en la utilidad de la autenticación multifactor para proteger cuentas de clientes y dashboards administrativos.

Del lado de los afectados, diferentes verificaciones han confirmado la exactitud de al menos parte de los datos filtrados. Aun así, la fecha y la procedencia del compromiso siguen debatiéndose entre analistas. En este contexto, surge una advertencia valiosa para el sector: los datos expuestos pueden incluir información que facilita campañas de phishing y suplantación de identidad, más allá de posibles fraudes directos con tarjetas de pago.

Para los usuarios y las organizaciones, las lecciones son claras. Deben reforzarse las protocolos de seguridad, implementar autenticación multifactor en todos los puntos de acceso y segmentar cuidadosamente las credenciales entre sistemas de clientes y administrativos. También es fundamental una comunicación transparente con los usuarios y un plan de respuesta a incidentes que contemple la notificación oportuna y la reducción del daño potencial.

En un mercado donde la confianza es un activo estratégico, este episodio recuerda la responsabilidad de las marcas de velar por la seguridad de sus clientes y de mantener procesos de verificación y monitoreo que reduzcan la ventana de oportunidad para las intrusiones. Aunque el futuro de Trump Mobile siga siendo incierto, la industria debe aprovechar esta experiencia para fortalecer sus prácticas de ciberseguridad y resiliencia ante incidentes.

from Latest from TechRadar https://ift.tt/1VsQaX7
via IFTTT IA

Moda y videojuegos: cuando las colaboraciones entre marcas premium redefinen la cultura de consumo


La intersección entre moda, lujo y videojuegos ha dejado de ser una curiosidad para convertirse en una estrategia consolidada. A medida que los videojuegos se afianzan como una fuerza cultural, las marcas de alto nivel han descubierto en ellos un terreno fértil para contar historias, ampliar audiencias y entregar productos que fusionan funcionalidad, estética y narrativa. Este fenómeno va más allá de simples coleccionables; se trata de cápsulas que hablan el mismo lenguaje que el entretenimiento y el cine, pero con una mirada propia hacia la autenticidad y la durabilidad.

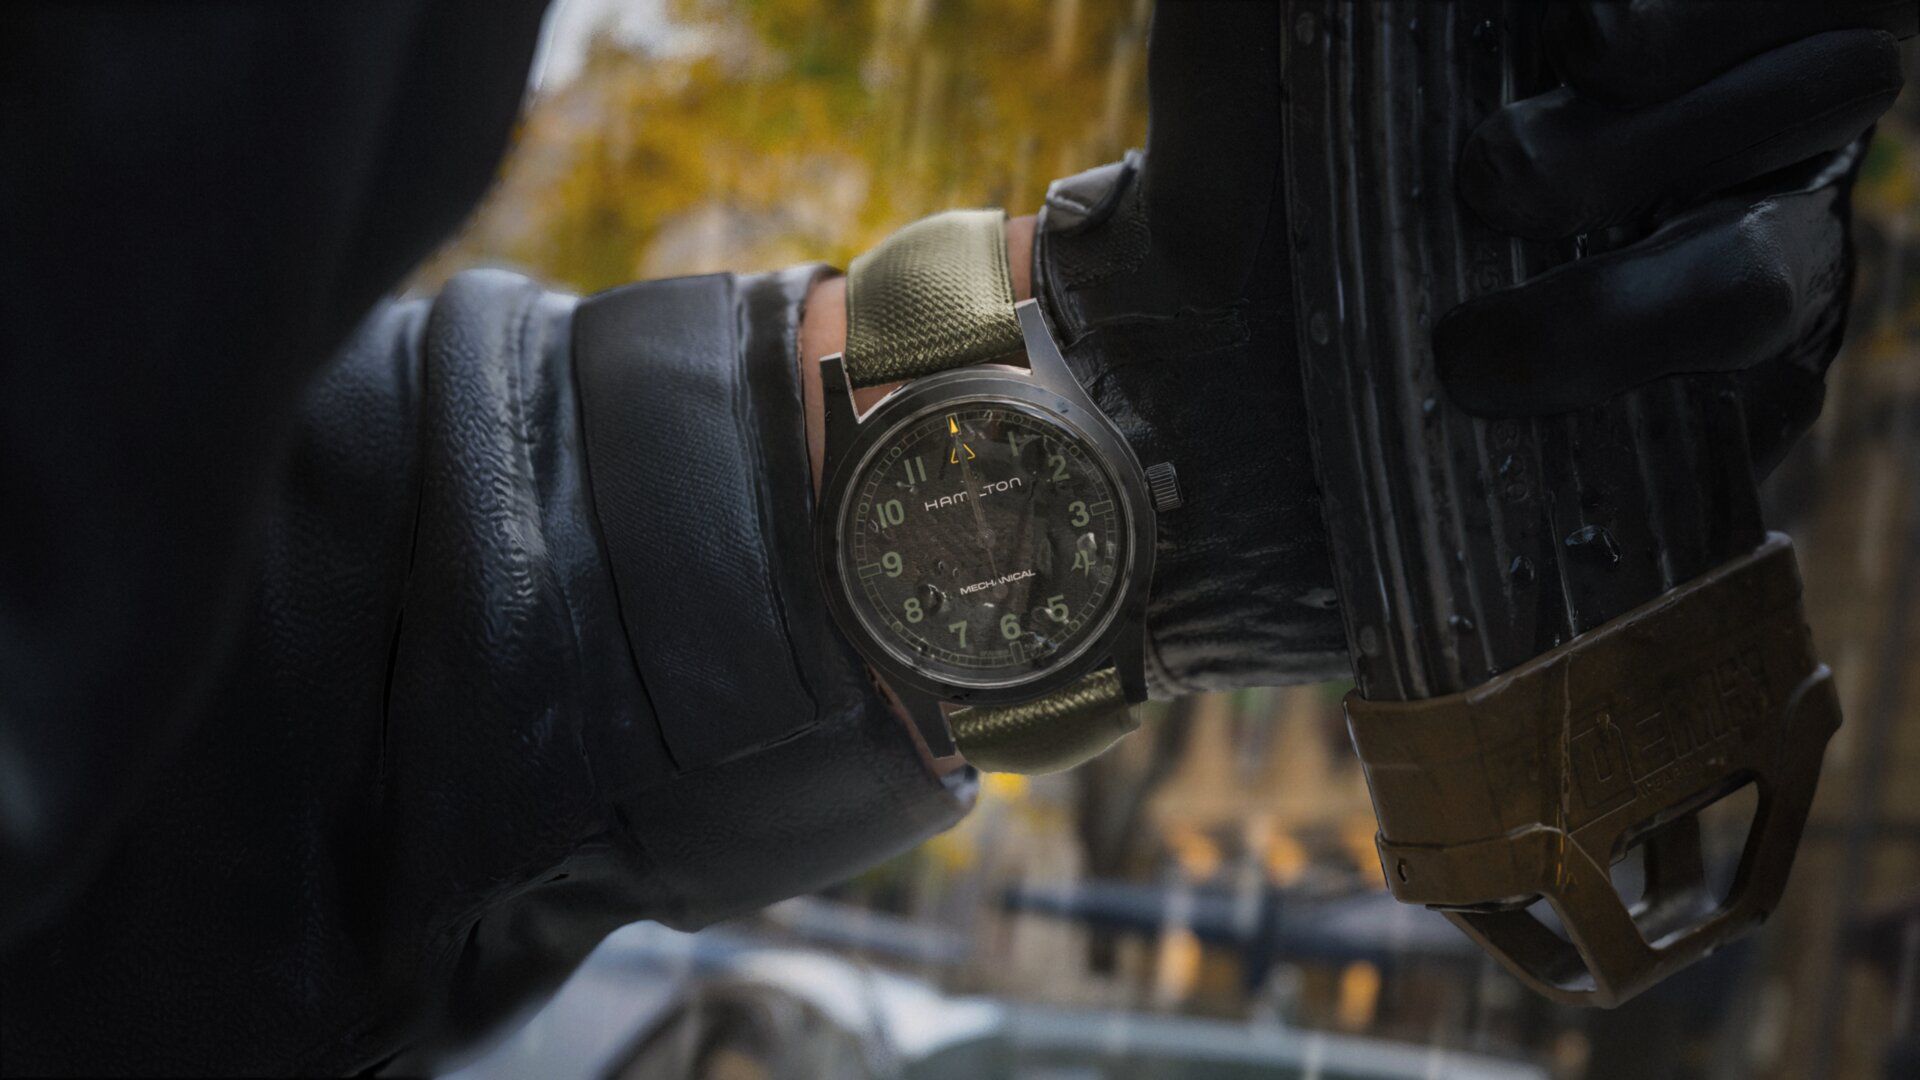
Entre los casos que ilustran este cambio, destaca la relación entre la relojería premium y los universos de juego. Hamilton, una marca con una herencia ligada al cine y a la exploración estadounidense, ha sabido mantener su ADN mientras se adapta a las nuevas demandas de los fans y de los coleccionistas de videojuegos. Como explica Francesca Ginocchio, directora ejecutiva de Hamilton, el objetivo es conservar la esencia de la marca —“el espíritu americano con movimiento suizo”— y al mismo tiempo explorar nuevas formas de storytelling a través de colaboraciones con títulos tan emblemáticos como Call of Duty: Modern Warfare 4. Esta doble función, conservar la identidad y expandirla, es la clave para que una marca no pierda su significado cuando se adentra en universos digitales.

La estrategia de Hamilton muestra una atención cuidadosa al detalle: un ejemplar especial para Modern Warfare 4 no es solo un reloj con una marca; está diseñado para encarnar al personaje y su entorno. El reloj Khaki Field, histórico y reconocible, funciona como el puente entre el mundo real y el de la ficción bélica del juego. En la edición especial para la franquicia, elementos como un movimiento mecánico H-50 con reserva de 80 horas, una correa verde de aspecto práctico y un emblema sutil con referencias culturales (un carácter coreano que alude a la ambientación del juego) demuestran una inclinación por la verosimilitud y la relación entre objeto y narrativa. Este enfoque colaborativo, desarrollado en estrecha conversación con el equipo de Activision, busca crear no la “perfeción” del reloj, sino la pieza perfecta para el personaje y la historia del juego.

Otra lección importante es la manera en que estas piezas se presentan y se consumen. El packaging recibe igual cuidado que el objeto en sí, con envases que cuentan una historia adicional y refuerzan la experiencia de poseer algo que podría existir en el universo del videojuego. Este tipo de detalles transforma una compra en una experiencia de inmersión, donde el comprador no solo adquiere un accesorio, sino un fragmento de narrativa que puede integrarse a su estilo de vida.

El enfoque de Hamilton hacia las colaboraciones en videojuegos también revela una visión de largo plazo. Ginocchio menciona que hay planes para futuras iniciativas en 2027, lo que sugiere que las colaboraciones no son operaciones aisladas, sino una estrategia sostenida para ampliar la audiencia de la marca más allá de los aficionados a la relojería y acercarla a fans del gaming. En este sentido, la métrica de éxito no es únicamente la venta de relojes, sino la capacidad de generar reconocimiento de marca entre comunidades que, históricamente, no estaban en el radar de Hamilton.

La historia reciente de estas alianzas también muestra una evolución en el diseño de productos específicos para videojuegos. Las colaboraciones anteriores han sido puntuales y discretas, pero la respuesta de la comunidad de jugadores ha empujado a las marcas a adoptar enfoques más audaces y diferenciadores. Este giro hacia una personalización más marcada no solo satisface a los coleccionistas, sino que también activa conversaciones sobre el papel del lujo en el ecosistema de entretenimiento interactivo. En la actualidad, la relación entre Hollywood, la moda y los videojuegos se percibe como un ecosistema interconectado donde cada elemento refuerza al otro, creando un lenguaje compartido que trasciende medios.

En resumen, las colaboraciones entre marcas premium y la industria de los videojuegos están redefiniendo la forma en que entendemos el consumo, la narrativa de marca y la experiencia del usuario. No se trata solo de objetos coleccionables; se trata de piezas que integran historia, artesanía y cultura popular para entregar algo que se siente auténtico, relevante y, sobre todo, deseable para un público cada vez más diverso y exigente. A medida que estas colaboraciones maduran, es razonable esperar que las marcas continúen invirtiendo en historias más ricas, product design más deliberado y experiencias de cliente que fusionen el mundo real con el virtual de una manera cada vez más natural.

from Latest from TechRadar https://ift.tt/9X2uFLr
via IFTTT IA

La fábrica de software en tu PC: promesas, límites y la realidad empresarial


Microsoft está posicionando una nueva visión para la PC moderna: un PC donde la inteligencia artificial local y Copilot se combinan para convertir cada equipo en una fábrica de software potencialmente infinita, sin gastar tokens en la nube. El mensaje es contundente: tu ordenador ya no debe depender exclusivamente de lo que ofrezca una tienda de apps; con Code en Copilot y modelos locales, es posible construir software directamente en el escritorio. Sin embargo, al mirar más de cerca la documentación técnica y las declaraciones de ingeniería, surgen matices importantes que merecen atención.

La promesa de Nadella es clara: el PC puede convertirse en un centro de trabajo autónomo, capaz de leer archivos locales, actuar dentro de Windows y entregar soluciones nativas a partir de descripciones en lenguaje natural. Esto se apoya en MAI-Code-1.1 Flash, un modelo de codificación de gran tamaño optimizado para correr en dispositivos locales, lo que podría reducir la dependencia de la nube para ciertos procesos. En la práctica, no obstante, la ejecución local no elimina por completo la necesidad de conectividad a la nube. Las capacidades de enrutamiento señalan que algunas tareas seguirán migrando a la nube cuando el hardware local no sea suficiente, y el concepto de “inferencia local” no implica sesiones completamente sin conexión.

Entre las cuestiones técnicas clave se encuentra la arquitectura de Copilot: la modalidad automática decide, tarea por tarea, si la ejecución se hará localmente o en la nube. Aunque Microsoft presenta esto como una economía de costos y una mayor privacidad, el diseño admite que habrá una orquestación entre cambios en el dispositivo y el centro de datos. En otras palabras, la experiencia “todo en el PC” está condicionada por políticas, permisos y límites de memoria en hardware específico. También se señalan requerimientos de hardware altos para obtener el máximo rendimiento, como el ejemplo de una configuración de Surface Laptop Ultra con 128 GB de RAM para una única variante de 5.899 dólares, lo que ya coloca al proyecto en un terreno de adopción limitada para muchos usuarios y empresas.

El marco de seguridad y gobernanza juega un papel central. Microsoft ha enfatizado que la seguridad es fundamental y que se integran contenedores de ejecución locales y políticas para evitar comportamientos no deseados de los agentes. Aun así, la adopción por parte de empresas no será trivial: los IT departments valoran la responsabilidad, el soporte, las auditorías y la posibilidad de revertir rápidamente fallos. Diversas encuestas señalan preocupaciones: la gobernanza de herramientas impulsadas por IA, la exposición de datos sensibles y la necesidad de controles antes de probar herramientas generativas dentro de entornos productivos. Gartner y estudios de la industria advierten que un porcentaje significativo de proyectos de IA “agente” podrían no sobrevivir a finales de la década, en gran parte por casos de uso mal aplicados o por riesgos de seguridad.

En el terreno de la comercialización y estrategia, Microsoft ha sido explícito en su intención de no destruir las tiendas de apps, sino de trasladar parte del hosting de aplicaciones hacia Copilot y el entorno local. Esto implica una reconfiguración de modelos de negocio basados en tokens de nube y podría requerir una redefinición de la oferta para clientes empresariales que exigen acuerdos de servicio, garantías de disponibilidad y responsabilidad de proveedores. El debate central se desplaza entre el atractivo de una “fábrica de software” impulsada por IA en el escritorio y la necesidad de garantizar que estas herramientas sean seguras, confiables y compatibles con infraestructuras ya existentes.

El punto de fondo es claro: la visión de Nadella propone una experiencia de usuario cada vez más integrada entre software local y servicios en la nube, con un énfasis en soluciones nativas que se pueden componer a partir de descripciones en lenguaje natural. Pero la implementación práctica depende de factores como la capacidad de hardware, la gobernanza de seguridad, la madurez de los modelos y la aceptación por parte de organizaciones que requieren disponibilidad, trazabilidad y soporte continuo. Mientras Microsoft avanza con su hoja de ruta y con pilotos para Copilot+ en PC, la pregunta para empresas y usuarios sigue siendo la misma: ¿están dispuestos a aceptar una mezcla de ejecución local y cloud que priorice autonomía, a la vez que mantienen salvaguardas técnicas y de cumplimiento suficientes para operar en entornos productivos?

En resumen, la “fábrica de software” en el PC es una visión poderosa para la próxima generación de productividad. Pero, por ahora, permanece como un conjunto de capacidades en evolución que exige pruebas cuidadosas, inversiones en hardware y una gobernanza robusta para transformar el concepto en una realidad que aporte valor sostenido tanto a usuarios individuales como a organizaciones.

from Latest from TechRadar https://ift.tt/asGDuZi
via IFTTT IA

Quordle today: claves, pistas y respuestas para el juego #1723


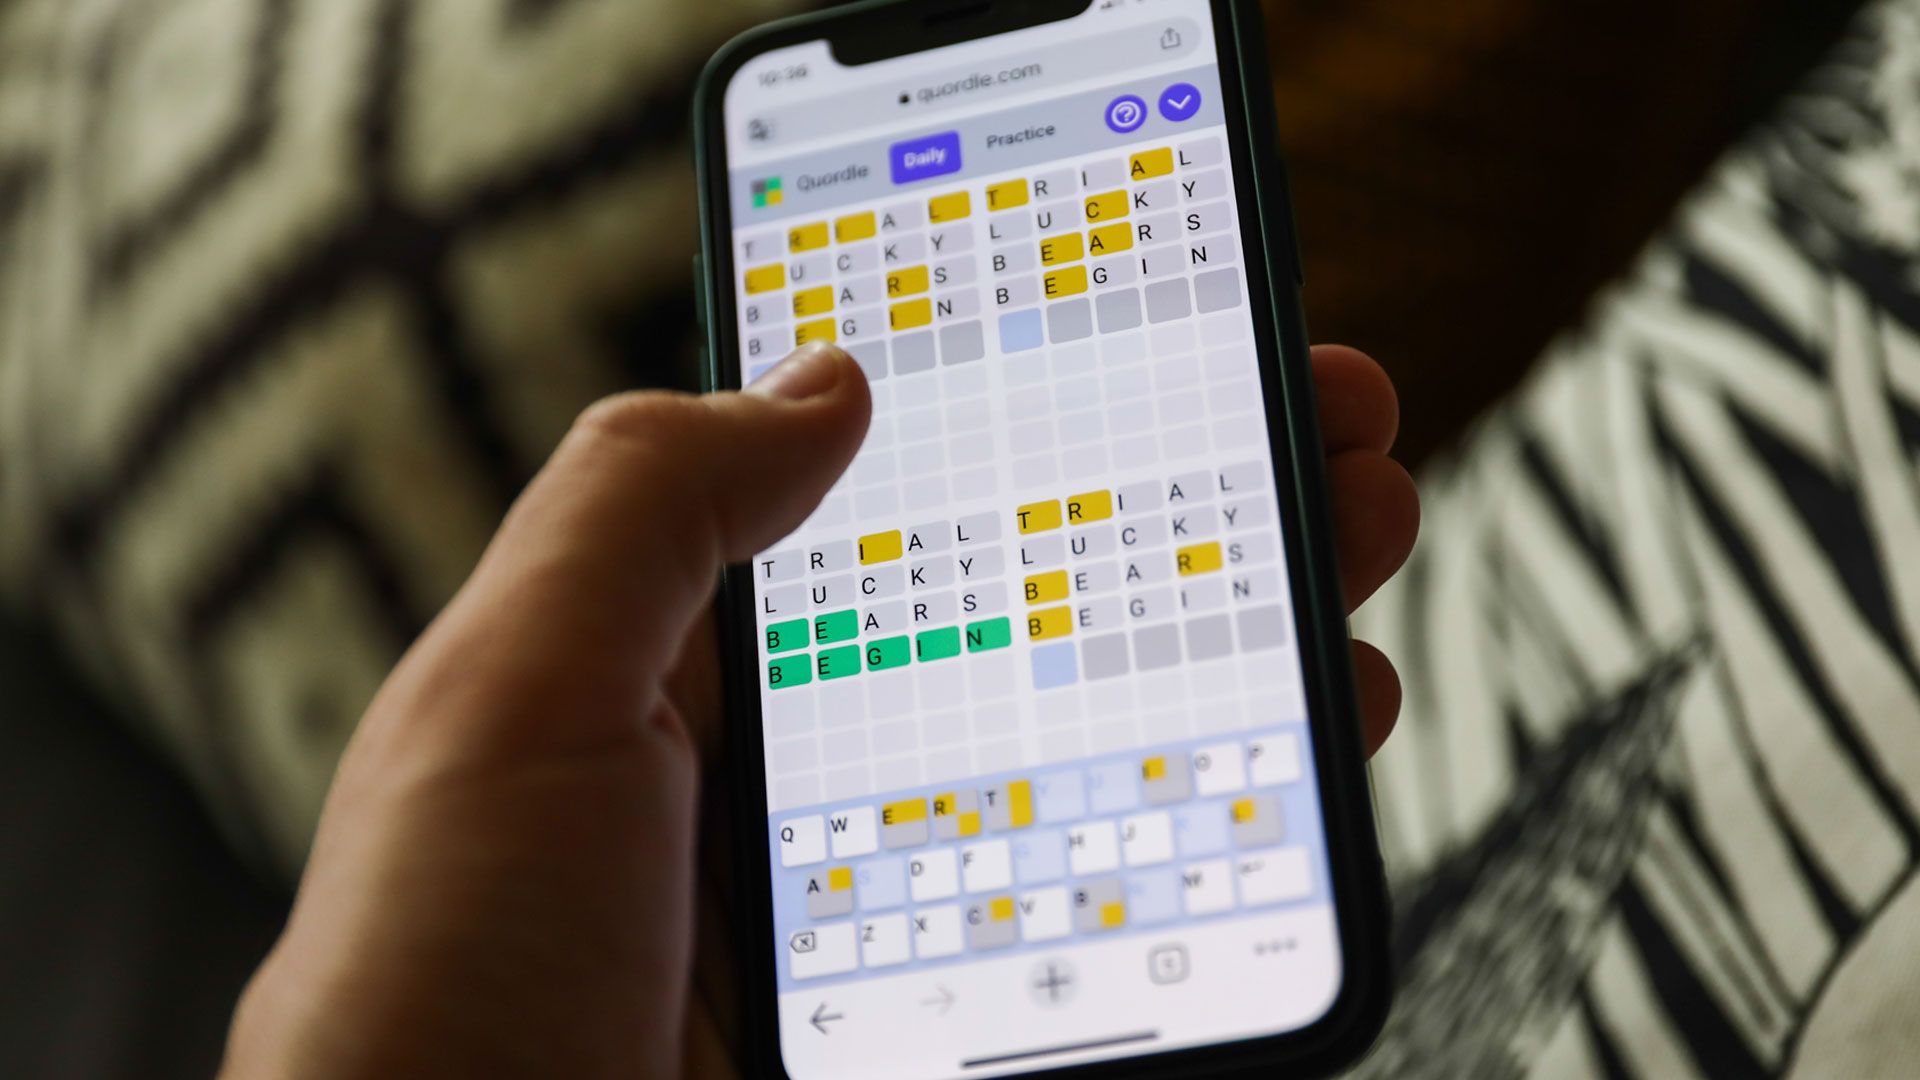
Quordle continúa siendo uno de los derivados de Wordle que mantiene su popularidad, ofreciendo un reto auténtico con cada día. En este artículo recapitulamos las pistas y, si ya estás listo, las respuestas del juego de hoy (#1723), además de un vistazo a los Daily Sequence y un repaso de resultados recientes para situarte en el contexto.

Nota: si prefieres explorar otros rompecabezas de palabras, también puedes consultar mis guías para NYT Connections y NYT Strands, así como la sección de Wordle hoy para el original juego viral.

Advertencia de spoilers: la información sobre Quordle de hoy se incluye a continuación. Si no quieres conocer las respuestas, continúa leyendo bajo tu propio riesgo.

Quordle hoy (juego #1723) — Pista #1 — Vocales

¿Cuántas vocales diferentes hay en Quordle hoy?

• La cantidad de vocales distintas en Quordle de hoy es 3.

* Se entiende por vocales A, E, I, O, U. No se cuenta la Y.

Quordle hoy (juego #1723) — Pista #2 — Letras repetidas

¿Alguna de las respuestas de Quordle de hoy contiene letras repetidas?

• El número de respuestas con letras repetidas hoy es 2.

Quordle hoy (juego #1723) — Pista #3 — Letras poco comunes

¿Aparecen las letras Q, Z, X o J en las respuestas de Quordle de hoy?

• No. Ninguna de estas letras aparece entre las respuestas de hoy.

Quordle hoy (juego #1723) — Pista #4 — Letras iniciales (1)

¿Alguna de las pistas empieza con la misma letra?

• El número de respuestas que empiezan con la misma letra es 0.

Si quieres las respuestas de inmediato, desplázate hacia abajo. Si aún no estás listo, aquí tienes una pista adicional para facilitar el proceso:

Quordle hoy (juego #1723) — Pista #5 — Letras iniciales (2)

¿Qué letras inician las respuestas de Quordle de hoy?

• F

• D

• T

• S

Advertencia: si no quieres ver las respuestas, no continúes desplazándote.

Quordle hoy (juego #1723) — las respuestas

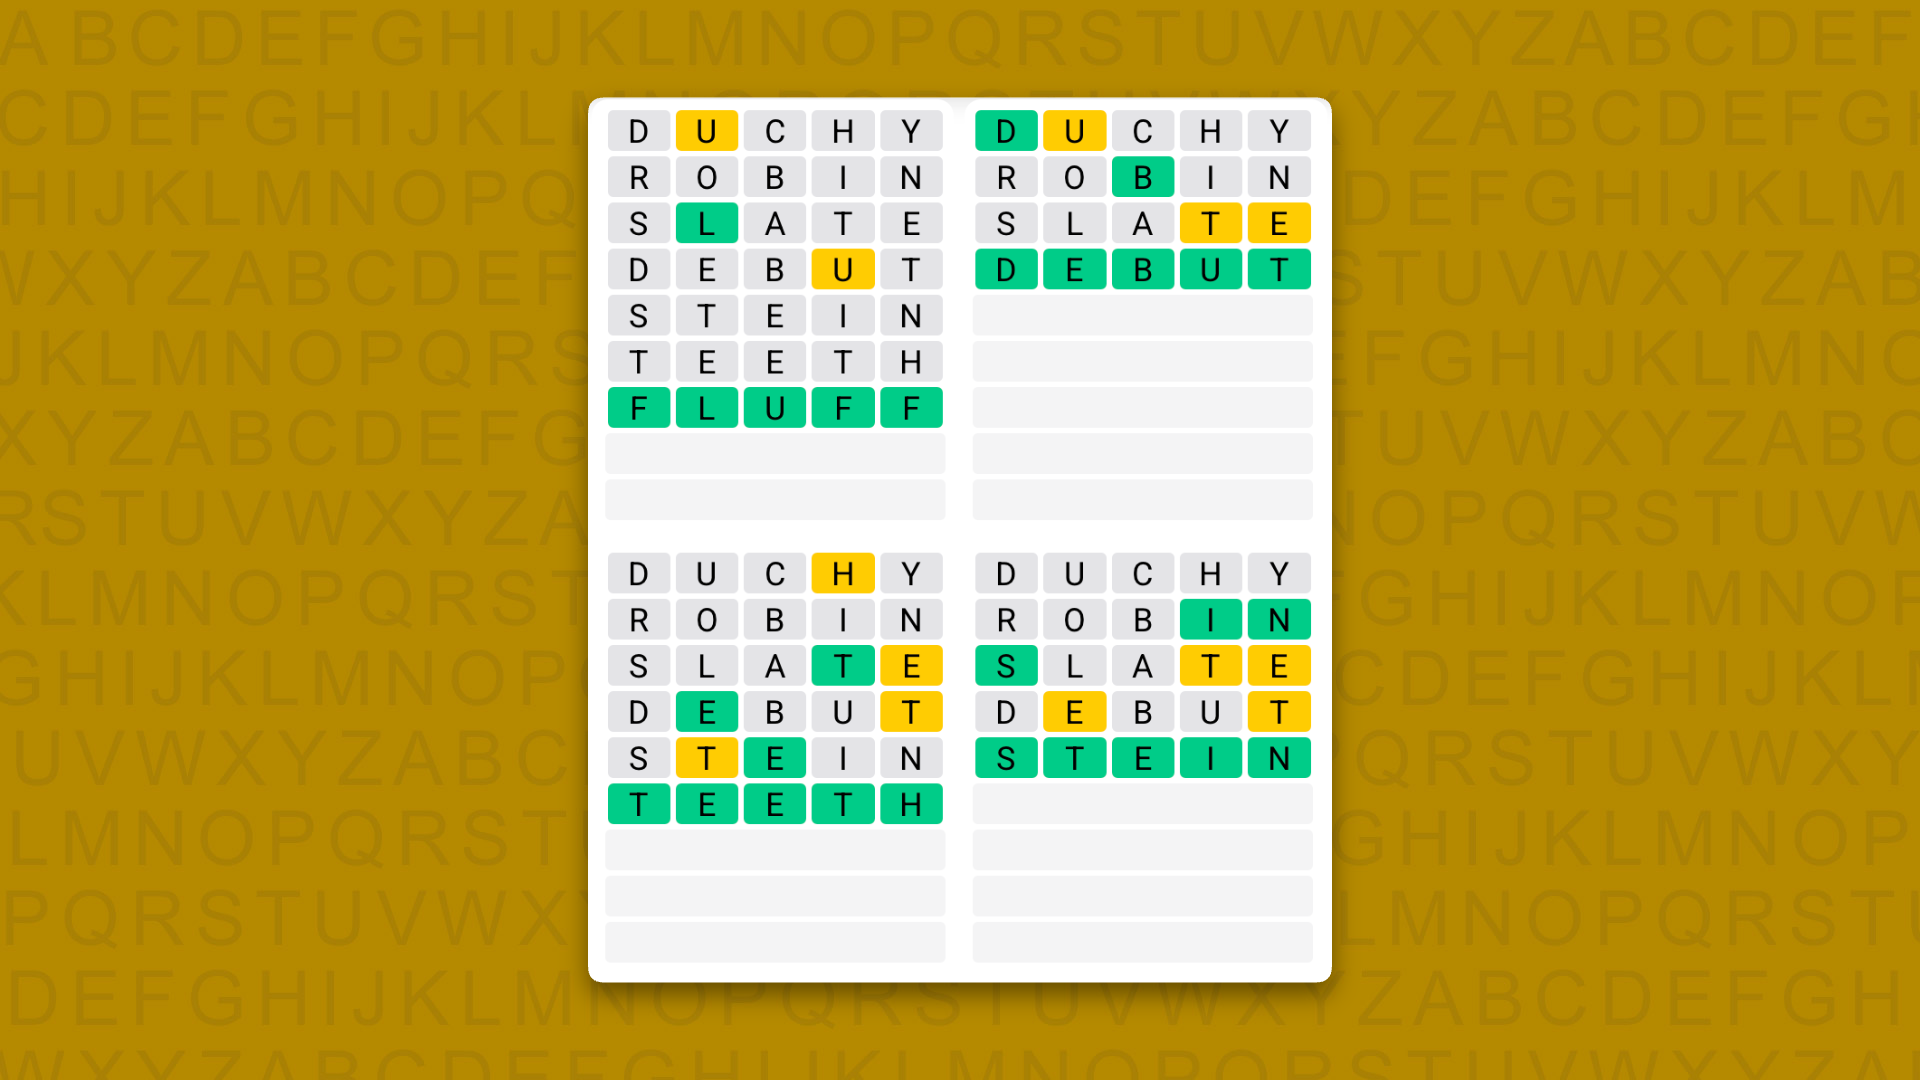
Respuestas de Quordle para el juego 1723

(Imagen: Merriam-Webster para contexto visual)

Las respuestas de Quordle de hoy, juego #1723, son:

  • FLUFF
  • DEBUT
  • TEETH
  • STEIN

No obstante, si te dio trabajo hoy, puede que la solución haya requerido paciencia y un repaso de combinaciones posibles. Este estilo de desafíos suele recompensar la exploración de letras poco comunes o patrones repetidos.

Además, aquí tienes un vistazo a la Sección Diaria de Secuencia (Daily Sequence) para el juego #1723, cuyas respuestas han sido:

  • TIDAL
  • PAUSE
  • SUING
  • SHYLY

Quordle respuestas: las últimas 20

  • Quordle #1722, lunes, 12 octubre: HELLO, BELOW, RIGHT, SLANT
  • Quordle #1721, domingo, 11 octubre: LILAC, INLET, TRIAD, SHAPE
  • Quordle #1720, sábado, 10 octubre: SWEAT, THIRD, RURAL, CLASP
  • Quordle #1719, viernes, 9 octubre: OLDEN, DUNCE, SWATH, HILLY
  • Quordle #1718, jueves, 8 octubre: MINTY, ROWER, BROOD, RESET

Si te interesa, puedes revisar las pautas y soluciones pasadas para ver tendencias y mejorar tus estrategias para futuras ediciones.

from Latest from TechRadar https://ift.tt/pArGHh1
via IFTTT IA

Nytt Conexiones: Una vista profesional sobre el juego de palabras y sus enigmas


Looking for a different day?

A new NYT Connections puzzle appears at midnight each day for your time zone – which means that some people are always playing ‘today’s game’ while others are playing ‘yesterday’s’. If you’re looking for Monday’s puzzle instead then click here: NYT Connections hints and answers for Monday, October 12 (game #1219).

Good morning! Vamos a analizar Connections, el ingenioso juego de palabras de NYT que te desafía a agrupar respuestas en diversas categorías. Puede ser complejo, así que continúa leyendo si necesitas algunas pistas para Connections.

¿Qué hacer una vez que terminas? Pues, jugar a más juegos de palabras, por supuesto. También encontrarás artículos diarios de pistas y respuestas de Strands y pistas y respuestas de Quordle, mientras que la página de Wordle de Marc cubre el juego viral original.

AVISO DE SPOILER: La información sobre NYT Connections de hoy está abajo, así que no sigas leyendo si no quieres conocer las respuestas.

NYT Connections hoy (juego #1220) – palabras de hoy

NYT Connections hints for game 1220 on a purple background

(Image credit: New York Times)

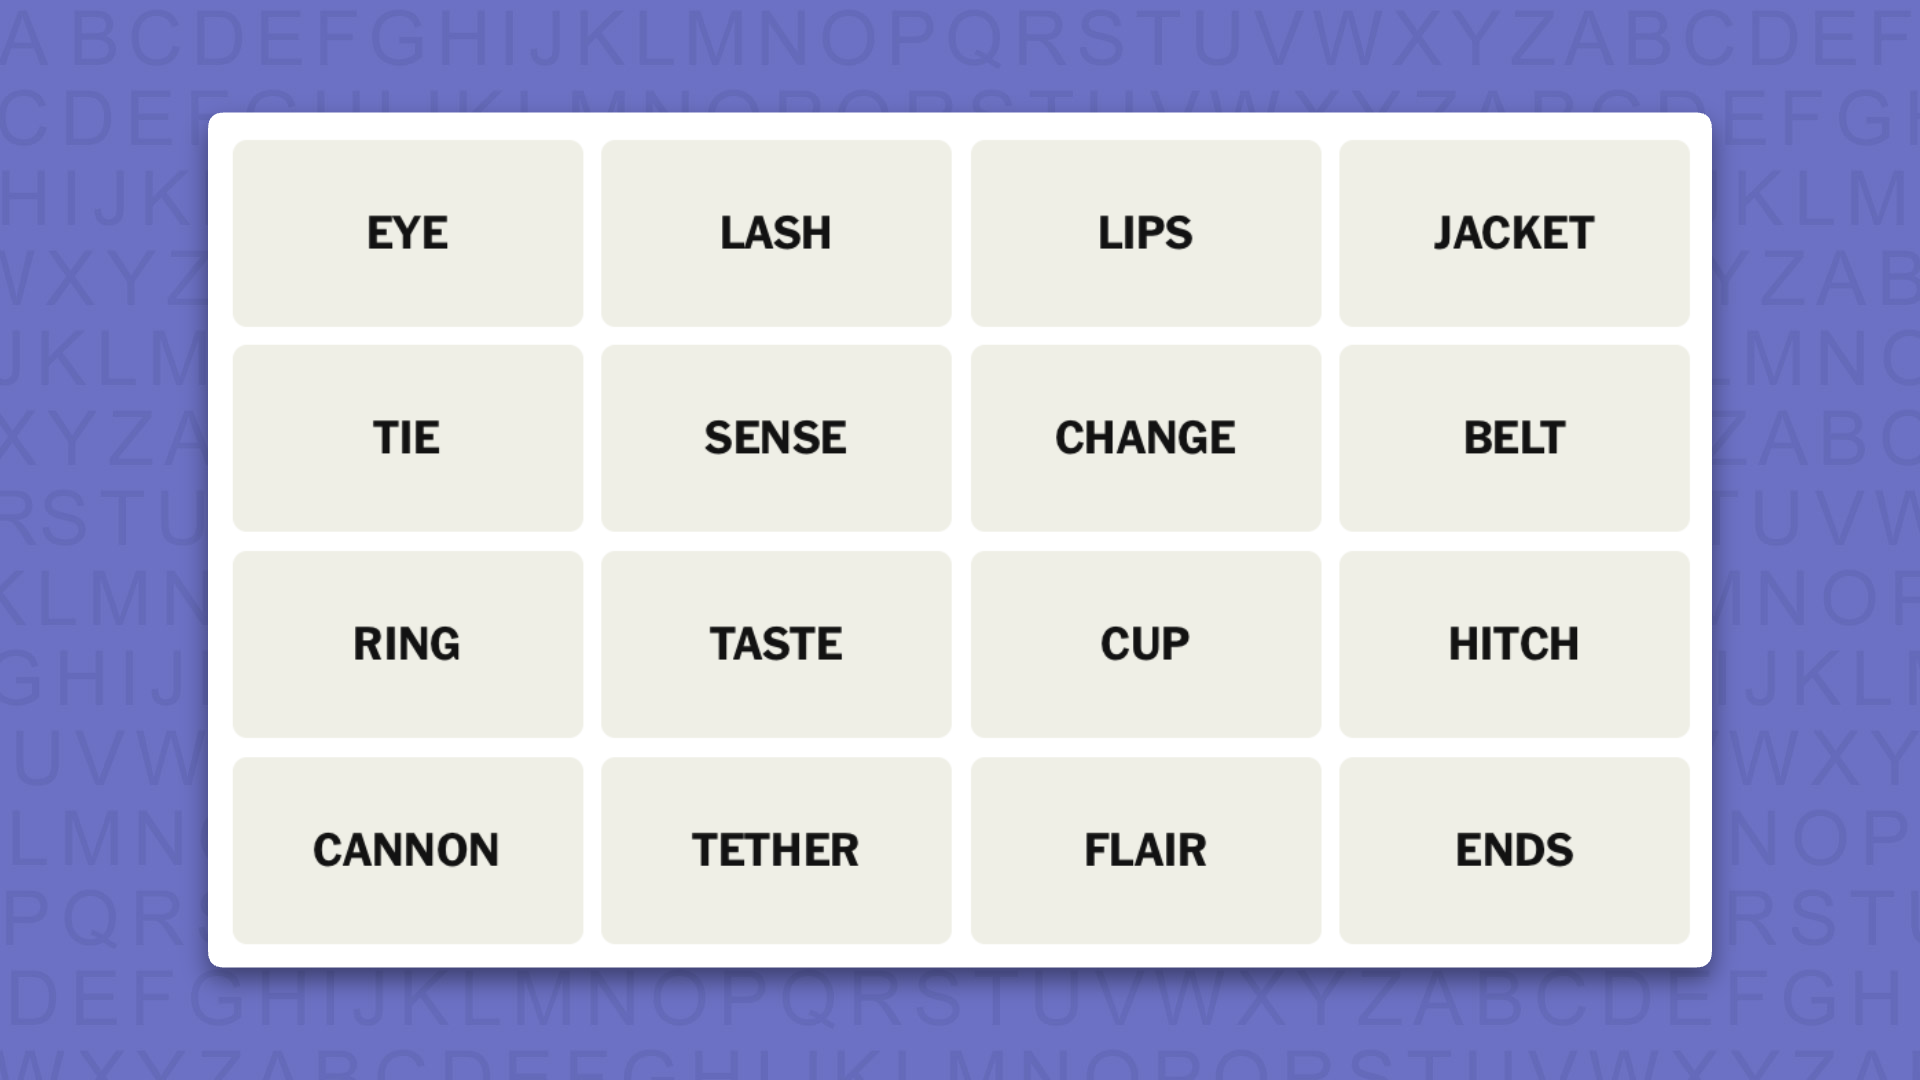
Las palabras de hoy en NYT Connections son…

  • EYE
  • LASH
  • LIPS
  • JACKET
  • TIE
  • SENSE
  • CHANGE
  • BELT
  • RING
  • TASTE
  • CUP
  • HITCH
  • CANNON
  • TETHER
  • FLAIR
  • ENDS

NYT Connections hoy (juego #1220) – pista #1 – pistas de grupo

¿Qué pistas hay para los grupos de hoy?

  • AMARILLO: Muy particular
  • VERDE: Unir, juntar
  • AZUL: Qué obtienen los ganadores
  • MORADO: Empieza con lo opuesto de apretado

¿Necesitas más pistas?

Entramos de lleno en territorio de spoilers ahora, pero continúa si quieres saber cuáles son las cuatro respuestas temáticas de hoy para NYT Connections…

NYT Connections hoy (juego #1220) – pista #2 – respuestas de grupo

¿Cuáles son las respuestas para los grupos de hoy?

  • AMARILLO: DISCERNMENT
  • VERDE: FASTEN
  • AZUL: SPORTS CHAMPIONSHIP PRIZES
  • MORADO: LOOSE_____: CANNON, CHANGE, ENDS, LIPS

Bien, las respuestas están a continuación, así que NO DESPLIEGUES MÁS SI NO QUIERES VERLAS.

NYT Connections hoy (juego #1220) – las respuestas

NYT Connections answers for game 1220 on a purple background

(Image credit: New York Times)

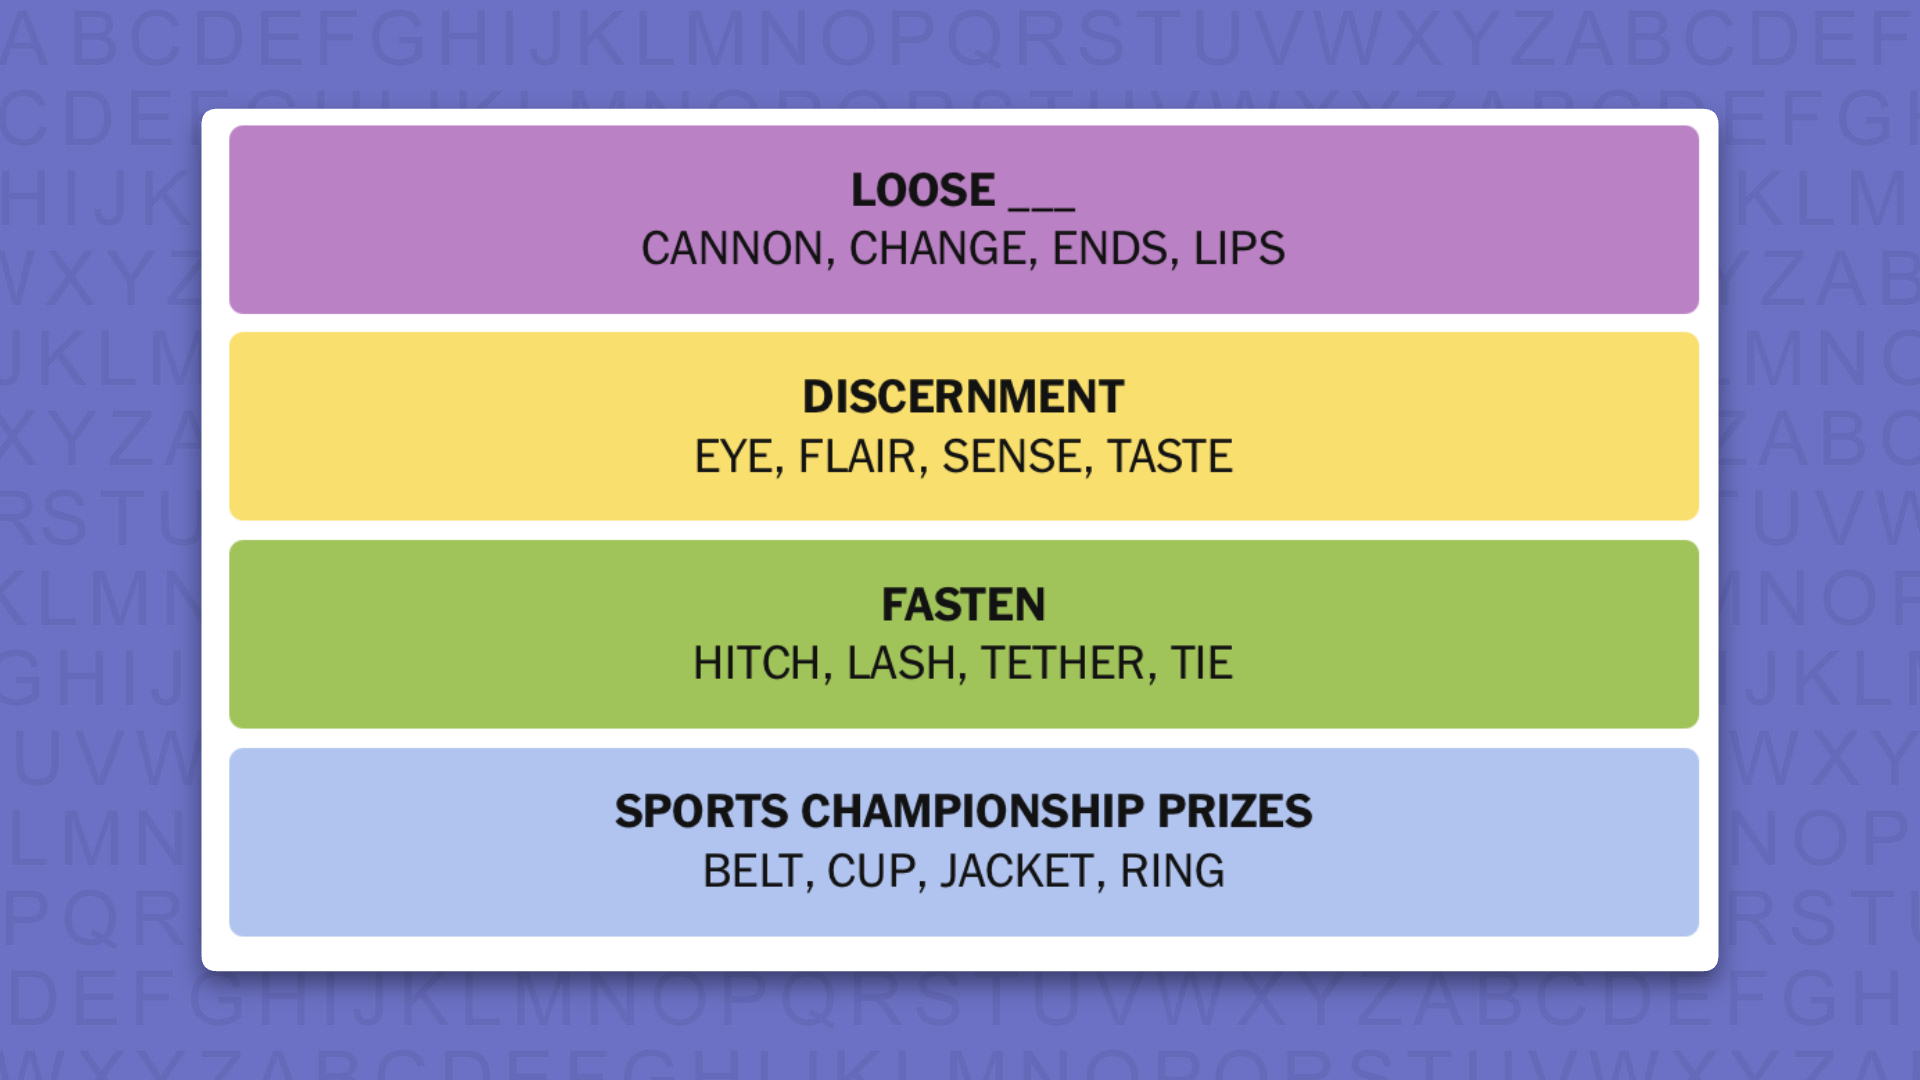
Las respuestas de hoy para NYT Connections, juego #1220, son…

  • AMARILLO: DISCERNMENT: EYE, FLAIR, SENSE, TASTE
  • VERDE: FASTEN: HITCH, LASH, TETHER, TIE
  • AZUL: SPORTS CHAMPIONSHIP PRIZES: BELT, CUP, JACKET, RING
  • MORADO: LOOSE_____: CANNON, CHANGE, ENDS, LIPS
  • Mi puntuación: Duro
  • Mi puntuación: 1 error

Ver LIPS, LASH y EYE en la fila superior me llevó a pensar en maquillaje, pero esperé a ver si encontraba algo más sólido para consolidar un grupo. Probé con un Purple First tras intentar pensar en posibles grupos que contuvieran CANNON y solo se me ocurría la idea de artillería y la expresión “loose cannon”, que encajó con CHANGE, ENDS y LIPS.

Desafortunadamente, arruiné mi racha limpia con ocho casillas por descubrir, ya que pensé que buscábamos formas de atar prendas de vestir y elegí BELT en lugar de TETHER en el grupo que terminó siendo FASTEN.

Yesterday’s NYT Connections answers (lunes, 12 de octubre de 2026, juego #1219)

  • AMARILLO: STATUS: CONDITION, SHAPE, SITUATION, STATE
  • VERDE: TOLERATE: BEAR, HANDLE, STAND, WEATHER
  • AZUL: WORD SHORTENINGS, OFTEN: ABBREVIATION, CONTRACTION, ELISION, NICKNAME
  • MORADO: WORDS MADE USING U.S. POSTAL ABBREVIATIONS: ALKYLAMIDE, CALAMARI, MANDARIN, MELAMINE

¿Qué es NYT Connections?

NYT Connections es uno de los juegos de palabras más populares de la NY Times. Te reta a encontrar grupos de cuatro elementos que compartan una misma característica, y cada grupo tiene un nivel de dificultad distinto: verde es fácil, amarillo un poco más complejo, azul suele ser bastante complicado y morado normalmente muy difícil.

En el lado positivo, no necesitas resolver el último, ya que puedes eliminar una opción por proceso de eliminación. Además, puedes cometer hasta cuatro errores, lo que da cierto margen de error.

Es ligeramente más elaborado que Wordle y ofrece numerosas trampas. Por ejemplo, ten cuidado con los homófonos y otros juegos de palabras que podrían disfrazar las respuestas.

Es posible jugar gratis a través del sitio de NYT Games en escritorio o móvil.

from Latest from TechRadar https://ift.tt/ayUY9tu
via IFTTT IA

Navegando el juego diario: claves y contexto de NYT Strands


En el dinámico ecosistema de los rompecabezas digitales, NYT Strands se ha consolidado como una adición atractiva para los amantes de las palabras. Este artículo ofrece una visión profesional sobre qué es Strands, cómo se juega y qué esperar al enfrentarse a su desafío diario, con ejemplos y referencias útiles para quien busca mejorar su rendimiento.

Qué es NYT Strands
Strands es el desarrollo más reciente dentro de la familia de juegos de palabras de The New York Times, tras tendencias como Wordle, Spelling Bee y Connections. A diferencia de otros títulos, Strands invita a buscar patrones y sinónimos mediante un esquema de palabras entrelazadas que desbloquea pistas dentro del juego. Es accesible tanto en escritorio como en dispositivos móviles a través del sitio de NYT Games.

Cómo jugar y estrategias básicas
– Empieza por palabras con alta densidad de vocales y consonantes comunes para activar varias casillas de inmediato.
– Presta atención a las pistas de “tema” que el juego ofrece para orientar tu búsqueda de palabras compatibles.
– Explora sinónimos y variaciones de longitud para encontrar combinaciones que desbloqueen el sistema de pistas internas.
– Si te bloqueas, revisa las soluciones de días anteriores para comprender posibles enfoques de resolución.

Panorama de este día y reflexiones
Hoy nos acercamos al juego número 954. Las respuestas proporcionadas para este día incluyen un conjunto de palabras que giran en torno a emociones y reacciones, con el espangram resultando ser un elemento clave: CRINGEWORTHY. En particular, el listado de respuestas para el tablero de hoy es:
– EMBARRASS
– APPALL
– NONPLUS
– CHAGRIN
– MORTIFY
– SPANGRAM: CRINGEWORTHY

Y un breve comentario sobre el desafío: “Hard” (difícil) con una puntuación que refleja un rendimiento perfecto para quien pudo resolverlo sin ayudas adicionales. Este día puede exigir paciencia y un enfoque de reconocimiento de patrones más que de respuestas rápidas.

Notas sobre el espangram y lectura de pistas
– Espangram: este día consta de 12 letras; la capacidad para ensamblarlas estratégicamente suele marcar la diferencia entre completar el tablero con rapidez o tardar más de lo esperado.
– Las posiciones de las piezas del espangram pueden estar en el borde del tablero, lo que recomienda revisar dos caras del mismo: la primera cara en la izquierda, en la primera fila, y la última cara en la derecha, en la séptima fila.

Cómo aprovechar las referencias y complementariedad con otros juegos
Strands convive con otros rompecabezas de palabras como Wordle, Quordle y NYT Connections. Si buscas ampliar tu repertorio, te sugiero consultar las siguientes guías y recursos para optimizar tu rendimiento diario:
– Guía de NYT Strands: técnicas y estrategias para resolver el juego con mayor consistencia.
– NYT Connections y Quordle: páginas de ayuda y respuestas para ampliar el rango de habilidades lingüísticas.
– Wordle: la página oficial para el juego original, útil para entender patrones de pensamiento en rompecabezas de palabras y transferir enfoques a Strands.

Reflexión final
Strands ofrece una experiencia de juego enriquecedora para quienes disfrutan de desafíos lingüísticos y rompecabezas estructurados. Aunque algunas jornadas pueden ser difíciles, con prácticas consistentes y revisión de pistas, es posible mejorar el rendimiento diario y ampliar el vocabulario activo. Si te interesa profundizar, considera construir una rutina breve de revisión de pistas y soluciones anteriores para convertir cada intento en una oportunidad de aprendizaje.

Fuentes y referencias
– Descripciones y actualizaciones de NYT Strands en el sitio de NYT Games.
– Reseñas y guías de juego disponibles en TechRadar, con ejemplos de soluciones y explicaciones de espangrams y temas diarios.

Nota: este artículo no incluye spoilers de soluciones para lectores que prefieren descubrirlas por sí mismos. Si deseas ver las respuestas de días específicos, consulta las guías oficiales o recopilaciones diarias disponibles en los sitios mencionados.

from Latest from TechRadar https://ift.tt/H8rRfhy
via IFTTT IA

Kioxia impulsa el almacenamiento flash de alto rendimiento: GP con más de 20 millones de IOPS y LD4 llega a 15.36/30.72 TB


  • Kioxia’s upgraded GP drive exceeds 20 million random-read IOPS
  • Third-gen XL-FLASH improves memory access through shorter wiring and additional planes
  • Kioxia LD4 launches with 15.36 TB and 30.72 TB capacities

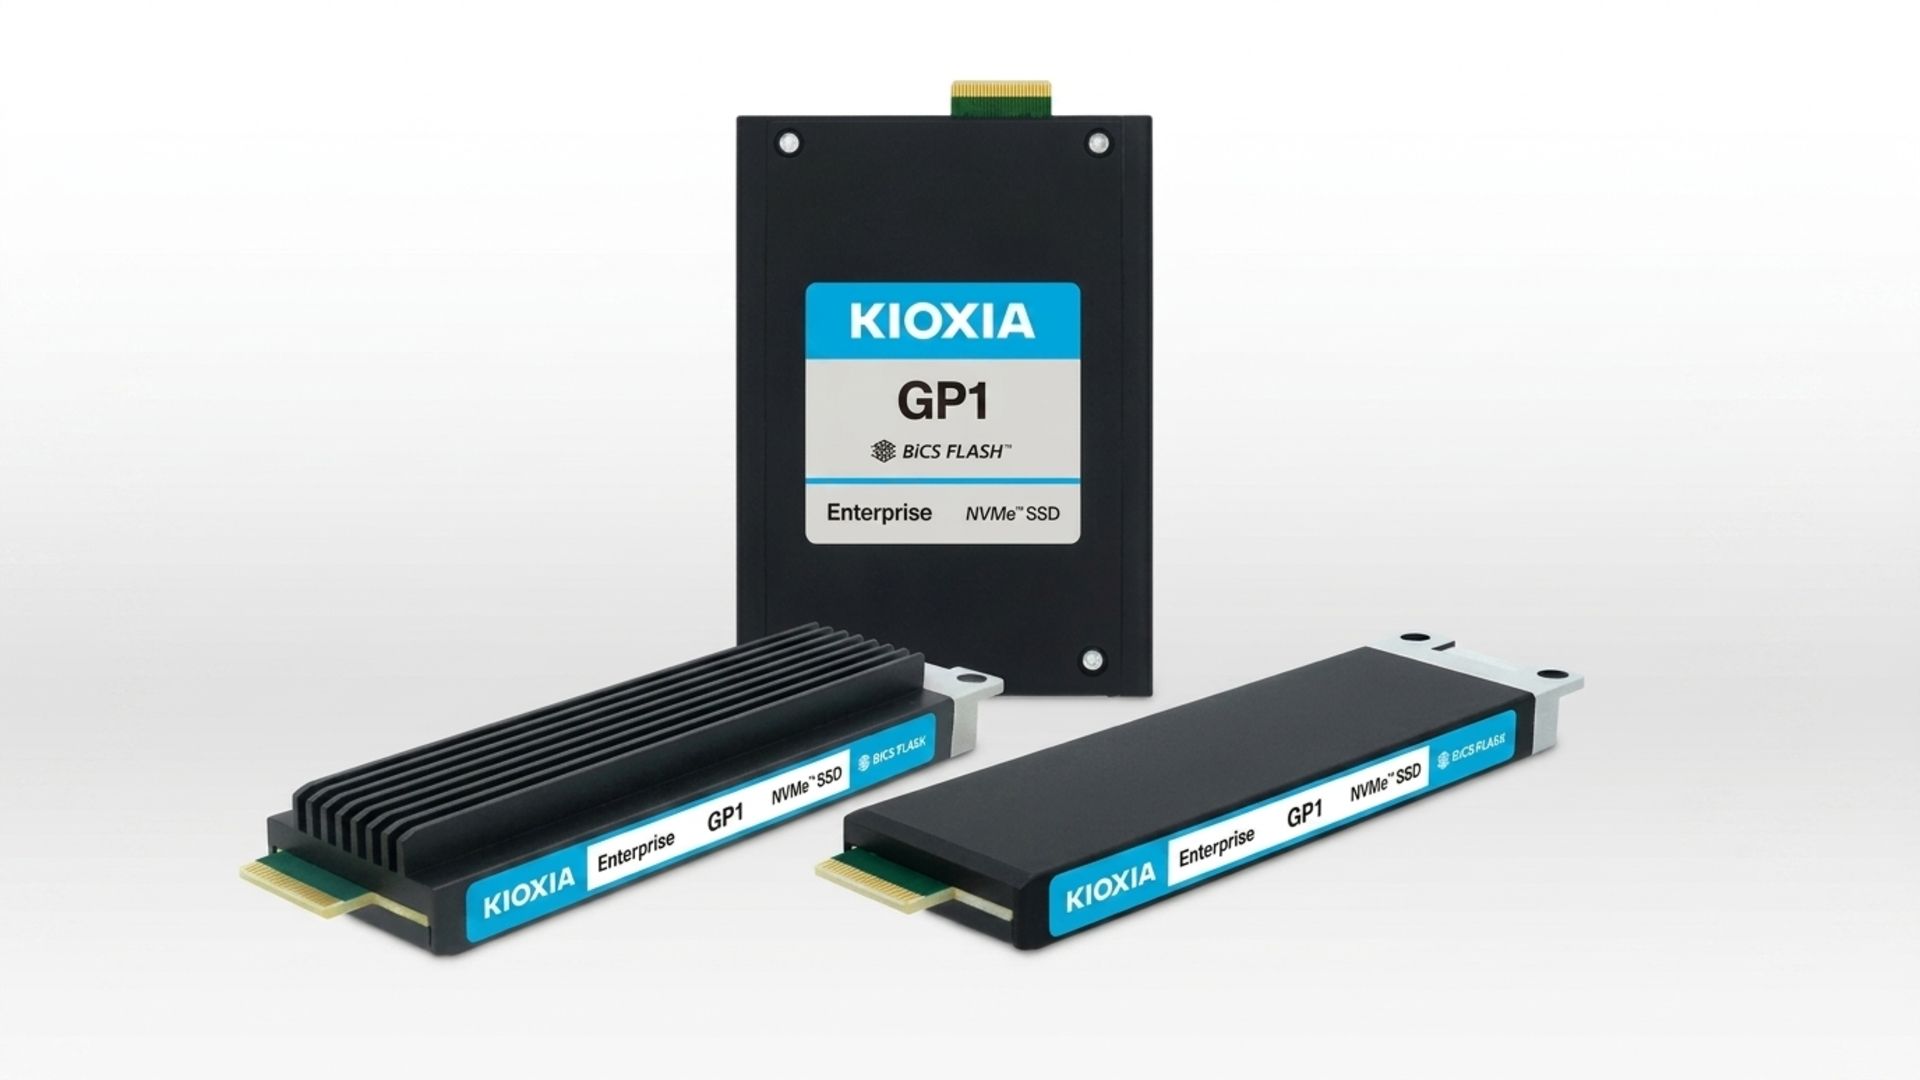
Kioxia ha anunciado una edición más rápida de su serie GP que supera los 20 millones de IOPS al leer bloques de datos de 512 bytes de forma aleatoria.

El GP1, presentado en agosto de 2026, entregó alrededor de 10 millones de IOPS, por lo que la nueva versión duplica aproximadamente la velocidad del modelo anterior.

El modelo más rápido se apoya en la memoria de tercera generación XL-FLASH, que ofrece tres veces la velocidad de lectura y aproximadamente un 150% más de velocidad de escritura que antes.

Cómo la memoria flash busca rivalizar con DRAM

La empresa persigue un plan para competir con DRAM en mercados de IA al ofrecer almacenamiento flash que se aproxima a la velocidad de la memoria.

“Kioxia está creando soluciones de almacenamiento flash de alto rendimiento para infraestructuras de IA,” afirmó Neville Ichhaporia, vicepresidente sénior y gerente general de la unidad de SD en Kioxia America.

“A medida que la IA impulsa nuevas exigencias de rendimiento, el almacenamiento escalable y eficiente se convierte en la base de la innovación.”

Su tecnología XL-FLASH está diseñada para presentar mayores tasas de operación, acceso más fino de 512 bytes y menor consumo de energía por operación que los SSDs convencionales.

La tercera generación XL-FLASH acorta su cableado de palabras y bits para reducir la demora RC y admite más planos por dado que la Gen 2 de 16.

Se pronostica que su eficiencia aumente aproximadamente un 40% en lecturas y un 80% en escrituras, aunque se espera que la energía utilizada por cada operación siga aumentando.

La GP1 de primera generación utiliza celdas MLC que almacenan 2 bits, un modo SLC más rápido, una disposición de 16 planos y una latencia de lectura por debajo de 5 microsegundos.

Es un unidad PCIe 6.0 NVMe 2.2 diseñada para que las GPUs accedan al almacenamiento directamente, con una resistencia (endurance) de hasta 50 DWPD.

Kioxia no ha divulgado la calificación de endurance de la versión mejorada ni confirmado si mantiene la interfaz PCIe 6.0, pero lo más probable es que siga la trayectoria de su predecesor.

LD4 llega sin cifras de rendimiento

Kioxia también presentó el LD4, una unidad QLC con un puerto que almacena 4 bits por celda en formato E1.L utilizando un enlace PCIe 5 de cuatro carriles.

Viene en capacidades de 15.36 TB y 30.72 TB, aunque su diseño puede escalar hasta 122.88 TB para hyperscalers, lo cual sigue siendo modesto en comparación con la LC9 de Kioxia, de 246 TB de capacidad.

El modelo de 15.36 TB llena una cuarta parte del recinto E1.L, con una versión de 61.44 TB probablemente en la tercera parte.

El LD4 utiliza memoria flash BiCS 8 de 218 capas y parece suceder al LD2 de octubre de 2023, que funcionaba con PCIe 3 con capacidades idénticas.

También admite NVMe 2.0, especificación OCP 2.6 y salvaguardas de ruta completa contra la pérdida de datos.

Kioxia omitió un LD3, por lo que el LD4 sigue al LD2 tras aproximadamente tres años y cambia a un bus PCIe 5 más rápido.

Las unidades rivales E1.L con interfaz PCIe 5 incluyen el 6550 ION de Micron, el R6060 de DapuStor y el Echo de FADU.

Al momento de escribir, la compañía no ha publicado cifras de velocidad ni durabilidad para el LD4.

Vía Blocksandfiles

Google logo on a black background next to text reading 'Click to follow TechRadar'

from Latest from TechRadar https://ift.tt/ImrKcCh
via IFTTT IA

Lecciones aprendidas y enfoques futuros: Blizzard y la economía, el equilibrio de clases y la experiencia clásica en WoW


Blizzard Entertainment ha dejado claro que su experiencia con World of Warcraft Classic: Season of Discovery ha aportado valiosas lecciones para la evolución de World of Warcraft: Forever. En un entorno donde la experimentación puede enriquecer la experiencia de juego, la compañía reconoce la delgada línea entre innovación y desequilibrio, y propone un enfoque más pausado y estratégico para las actualizaciones de clases, así como una gestión más cuidadosa de la economía dentro del juego.

Una de las ideas centrales es que la exploración de cambios de clase, aunque emocionante, no debe convertirse en un despliegue desmedido de poderes. En palabras de Blizzard, se reconoce que «fueron demasiado lejos» con ciertas modificaciones durante Season of Discovery, y se comprometen a ser «mucho más cuidadosos y cautelosos con cambios de clase más lentos» en Forever. Este enfoque se alinea con la intención de preservar la experiencia clásica sin perder el pulso de la evolución del juego.

El aprendizaje no se limita a las clases. También se han identificado mecanismos para gestionar la economía interna del juego, un área históricamente susceptible a abusos como el botting y el comercio real de moneda (RMT). Blizzard ha implementado sistemas, tanto en segundo plano como de cara al jugador, para regular la entrada y salida de recursos clave y así promover una economía más estable y saludable. Aunque reconocen que se trata de un juego de gato y ratón, subrayan la necesidad de no exponer planes detallados que podrían ser explotados; en su lugar, destacan que se vigila de cerca y que involucrarse en RMT no merece arriesgar la cuenta.

La conversación también aborda decisiones estratégicas en materia de diseño, como la controversia rodeando la raza Skyborne de WoW: Forever y la decisión de no incluir ciertas mecánicas, como las Summoning Stones, para preservar los pilares centrales del diseño y la experiencia de juego planteada desde el inicio. Estas decisiones reflejan un compromiso por mantener la esencia de la experiencia clásica mientras se explora una progresión y un mundo más amplios y dinámicos.

En resumen, Blizzard parece apostar por un equilibrio entre innovación y preservación: permitir la experimentación cuidadosa en el ámbito de las clases, reforzar herramientas de control económico y mantener una identidad clara para Forever que respete la herencia de Classic. Este enfoque, si se mantiene con consistencia, podría traducirse en una experiencia de juego más estable y gratificante para la base de jugadores, al tiempo que se abren puertas a mejoras tácticas y de diseño que no comprometan la esencia del universo de World of Warcraft.

from Latest from TechRadar https://ift.tt/Hn5WsPe
via IFTTT IA