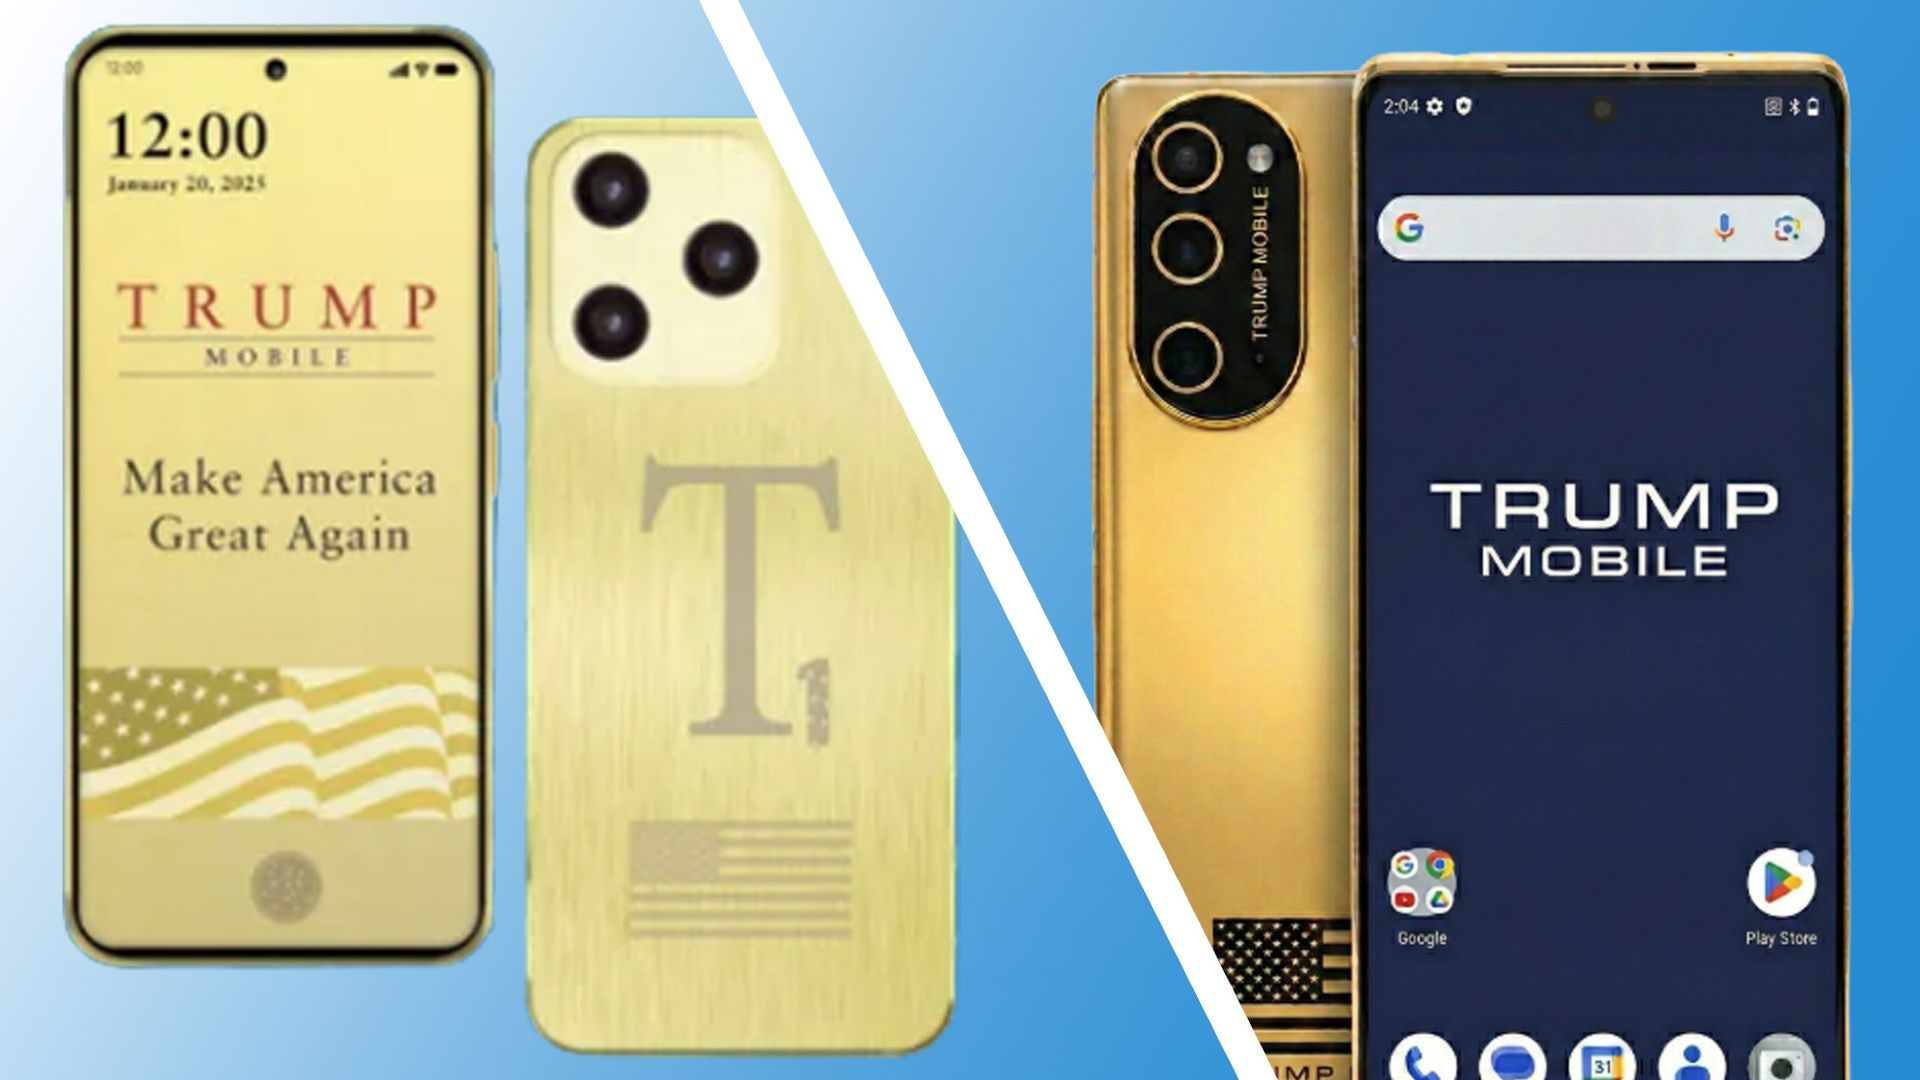
El panorama de la seguridad digital se ve sacudido una vez más por una filtración que expone datos personales de miles de usuarios de un operador móvil vinculado a la marca Trump Mobile. Un nuevo grupo de ciberdelincuentes, que se hace llamar BYOD, afirma haber obtenido y publicado información sensible de 3.615 clientes, incluyendo nombres, direcciones, números de teléfono y detalles de pedidos. Este incidente subraya la fragilidad de las cadenas de suministro de servicios móviles y la importancia de una respuesta coordinada frente a incidentes de seguridad.
Según las publicaciones de BYOD, la intrusión se habría logrado mediante malware en el dispositivo de un empleado de Liberty Mobile, el operador detrás del servicio, y afirman que la empresa no contaba con un equipo asignado para responder. Aunque la fuente de la filtración se centra en datos de servicios móviles y no en pedidos de teléfonos de alto valor, el conjunto de datos incluye registros de clientes, direcciones y estadísticas de suscripciones, incluso de personal de la propia organización, lo que agrava el impacto potencial.
El grupo publicó la información en su sitio de filtraciones en la dark web a finales de septiembre de 2026. Diversos observadores señalan que, aunque la presencia de los datos parece verosímil, no hay evidencia pública de cifrado de sistemas o de una demanda de rescate. BYOD menciona haber obtenido acceso a un panel de clientes y mantener capacidad de revisión de ciertas cuentas, lo que subraya la necesidad de mecanismos de autenticación más robustos y controles de acceso desde el inicio.
La respuesta de las empresas involucradas ha sido críticamente evaluada por la industria. Informes de medios señalan que Trump Mobile no ha ofrecido declaraciones sustanciales y que ni la empresa matriz ni Liberty Mobile han respondido a preguntas de periodistas. La conversación pública se ha centrado en la necesidad de una respuesta de seguridad más ágil y en la utilidad de la autenticación multifactor para proteger cuentas de clientes y dashboards administrativos.
Del lado de los afectados, diferentes verificaciones han confirmado la exactitud de al menos parte de los datos filtrados. Aun así, la fecha y la procedencia del compromiso siguen debatiéndose entre analistas. En este contexto, surge una advertencia valiosa para el sector: los datos expuestos pueden incluir información que facilita campañas de phishing y suplantación de identidad, más allá de posibles fraudes directos con tarjetas de pago.
Para los usuarios y las organizaciones, las lecciones son claras. Deben reforzarse las protocolos de seguridad, implementar autenticación multifactor en todos los puntos de acceso y segmentar cuidadosamente las credenciales entre sistemas de clientes y administrativos. También es fundamental una comunicación transparente con los usuarios y un plan de respuesta a incidentes que contemple la notificación oportuna y la reducción del daño potencial.
En un mercado donde la confianza es un activo estratégico, este episodio recuerda la responsabilidad de las marcas de velar por la seguridad de sus clientes y de mantener procesos de verificación y monitoreo que reduzcan la ventana de oportunidad para las intrusiones. Aunque el futuro de Trump Mobile siga siendo incierto, la industria debe aprovechar esta experiencia para fortalecer sus prácticas de ciberseguridad y resiliencia ante incidentes.
from Latest from TechRadar https://ift.tt/1VsQaX7
via IFTTT IA

