El mercado de los relojes despertadores continúa evolucionando más allá de simpleza de la hora. En este post, exploramos el IKEA Stengrönska, una propuesta que combina funcionalidad útil y un precio accesible, diseñada para quienes buscan complementar su dormitorio con tecnología práctica sin complicaciones.
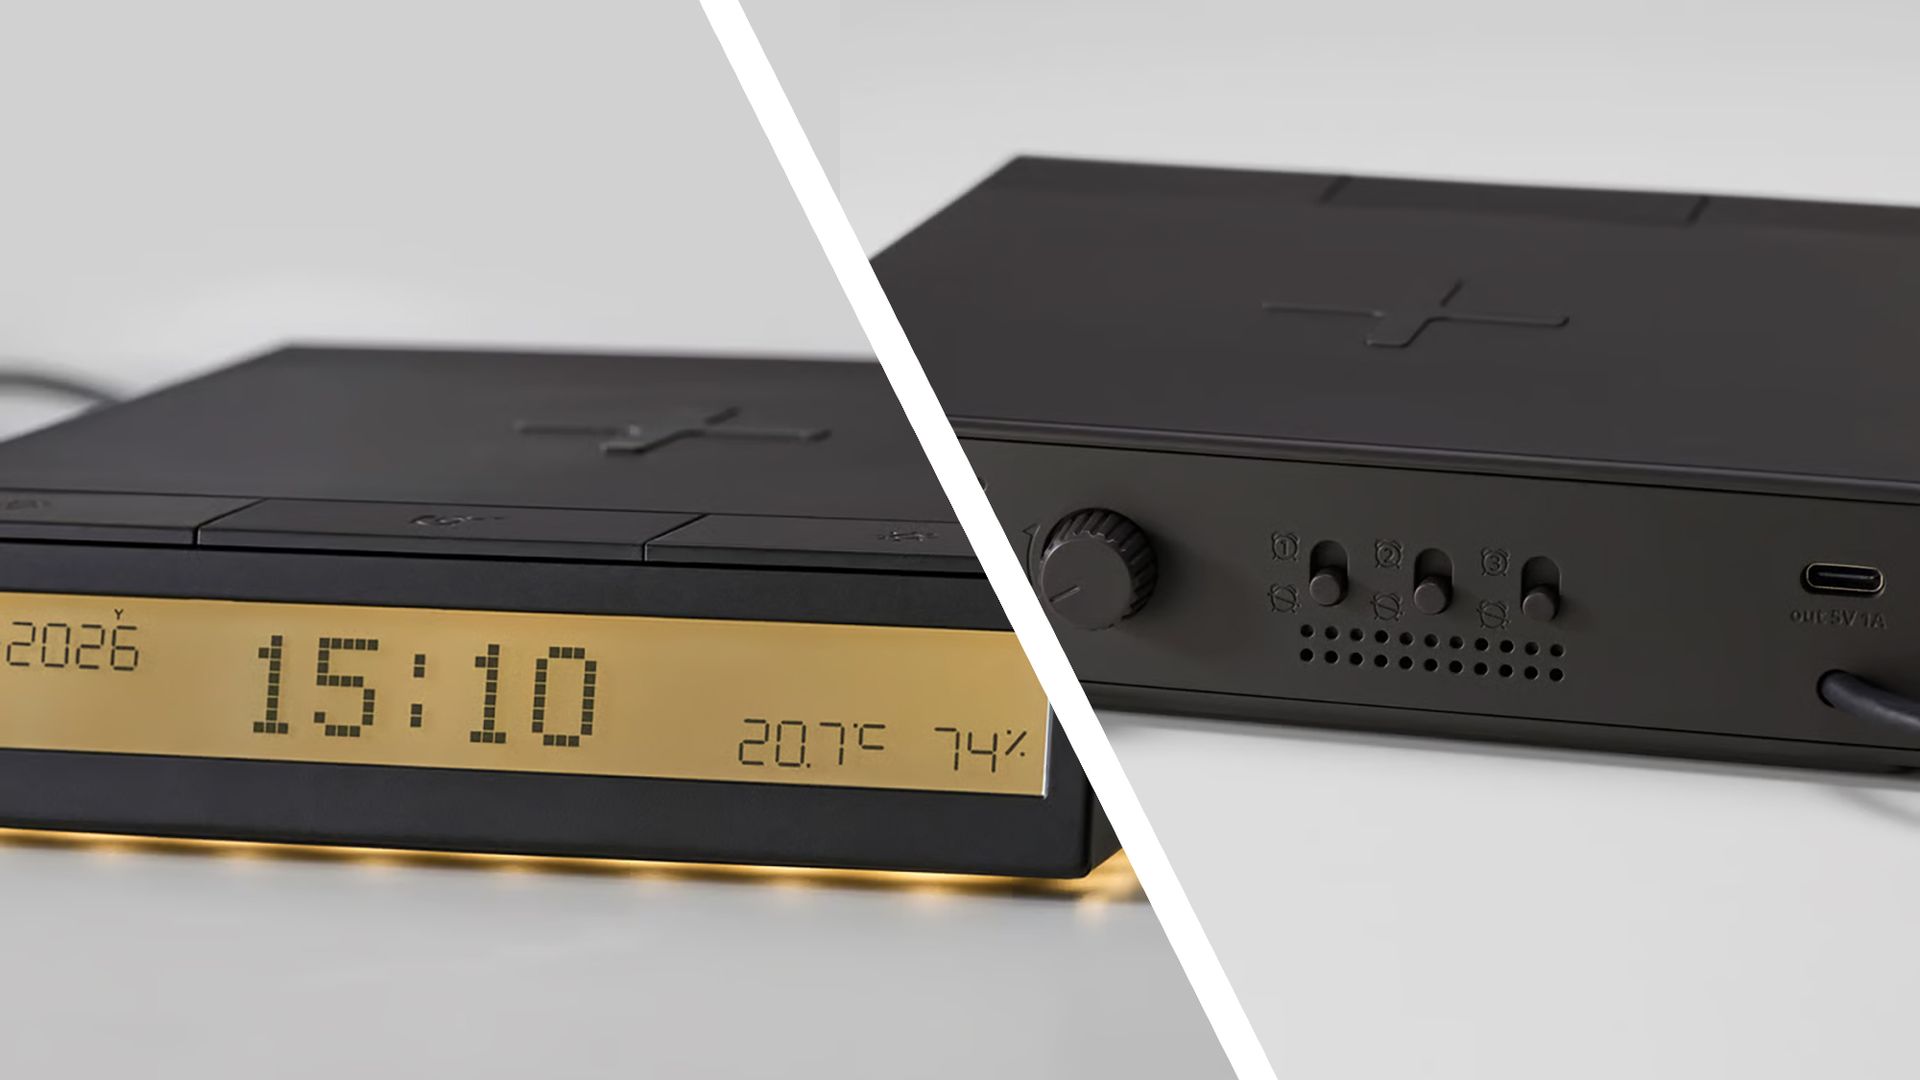
Entre sus características más destacadas, el Stengrönska ofrece carga inalámbrica para tu teléfono en la tapa superior, lo que permite colocar el móvil sin necesidad de cables para aprovechar su función de alarma. Además, integra sensores de temperatura y humedad, para que puedas vigilar el ambiente de la habitación y optimizar las condiciones para un descanso más reparador.
El diseño es compacto y plano: 17 cm × 16 cm × 3.6 cm, lo que facilita posicionarlo junto a la cama sin ocupar mucho espacio. La pantalla admite formatos de hora en 24 o 12 horas, muestra la fecha y el día de la semana, y ofrece hasta tres alarmas configurables con ajustes de volumen. Entre las funciones prácticas, destaca una función de repetición de alarma (snooze) que, curiosamente, está fija en nueve minutos, lo que obliga a hacer cálculos rápidos si necesitas más tiempo de preparación antes de levantarte.
En la parte trasera se encuentran controles para las alarmas y el volumen, además de un puerto USB-C para cargar otros dispositivos. IKEA enfatiza que, con este producto, se puede reducir la dependencia del teléfono móvil para las alarmas y la consulta de la hora, promoviendo así una experiencia de menor tiempo frente a la pantalla y, por tanto, mayor bienestar.
El Stengrönska no está disponible en todos los mercados. Actualmente se comercializa en tiendas IKEA de Japón y China, con un precio japonés estimado en ¥4,999 (aproximadamente $32 / £24 / AU$45). A la fecha de revisión, no había confirmación oficial sobre su disponibilidad internacional, y se están gestionando consultas al respecto.
En resumen, el IKEA Stengrönska se posiciona como una alternativa atractiva para quienes buscan un despertador inteligente, económico y con características útiles como la carga inalámbrica y la monitorización ambiental. Si buscas reducir el tiempo frente a la pantalla por la mañana sin renunciar a funciones modernas, podría valer la pena considerar este modelo cuando esté disponible en tu región.
El debate sobre las visas de trabajo y estudiantiles en Estados Unidos ha vuelto a encenderse con nuevas medidas dirigidas a salvaguardar los empleos locales y combatir posibles abusos del sistema. Este artículo examina un conjunto de medidas recientes que afectan a empresas tecnológicas, proveedores de servicios y universidades, y las implicaciones para el talento internacional y la economía estadounidense.\n\nProtección de empleos y lucha contra el fraude\nEn la actualidad se ha intensificado la narrativa de que las empresas deben demostrar que su contratación de trabajadores extranjeros no perjudica los salarios ni las oportunidades laborales de los trabajadores estadounidenses. Durante la discusión pública, se han señalado casos en los que algunas corporaciones han solicitado permisos de trabajo temporal y procesos de residencia permanente (green cards) a gran escala, lo que ha llevado a la suspensión de ciertas iniciativas de visados H-1B y de certificados de empleo permanente (PERM).\nEl enfoque se ha trasladado también a grandes firmas de tecnología y a proveedores de servicios de TI, con un llamado a revisar cuidadosamente los procesos de solicitud y a garantizar que las prácticas de contratación sean transparentes y compatibles con las necesidades del mercado laboral local.\n\nRespuesta de las empresas y el discurso político\nEn respuesta a las críticas, algunas compañías han destacado que una proporción significativa de las solicitudes H-1B corresponde a cambios de estatus o extensiones para empleados ya presentes en el país, subrayando que la mayoría de su fuerza laboral global está compuesta por trabajadores locales altamente remunerados. Este tipo de aclaraciones busca aportar contexto a las cifras y evitar la interpretación errónea de que las empresas dependen de mano de obra extranjera para sostener sus operaciones.\nLa administración ha señalado que la investigación y las suspensiones no buscan desalentar el talento internacional por completo, sino asegurar que la contratación externa respete las normas laborales y salariales vigentes.\n\nUniversidades en el foco de las investigaciones\nNueve instituciones académicas han estado implicadas en estas reviewing measures, con preguntas sobre la administración de visados de visitantes para intercambios, posibles abusos de fondos federales y la influencia extranjera en la investigación financiada. El objetivo, según las autoridades, es proteger la integridad del sistema de investigación y garantizar que el uso de recursos públicos no afecte la economía local ni los salarios de los trabajadores estadounidenses.\nEntre las universidades citadas se encuentran instituciones de alto perfil como Harvard, Yale, Stanford y MIT, cuyo examen público ha generado debates sobre el equilibrio entre atraer talento internacional y salvaguardar empleos nacionales.\n\nImpacto económico y consideraciones para el futuro\nEl rendimiento económico de los estudiantes internacionales tiene un peso significativo en el gasto de consumo y en la economía de los campus. Especialistas señalan que la incertidumbre sobre el estatus de visados podría influir en las decisiones de solicitud de programas académicos a nivel internacional, con posibles repercusiones en la inversión y la demografía estudiantil de las instituciones del país. Se estima que el gasto de los estudiantes internacionales representa un flujo relevante de ingresos para universidades y comunidades anfitrionas.\nLa discusión continúa: se requieren datos transparentes, calificaciones claras de las políticas y un marco que equilibre la protección laboral con la atracción de talento global. Este debate, si se gestiona con criterios rigurosos, podría fortalecer la competitividad de Estados Unidos en ciencia, tecnología e innovación sin perder de vista los principios laborales y la equidad.\n\nConclusión\nLas últimas medidas señalan una presión constante por alinear las prácticas de contratación con estándares laborales y de integridad institucional. Para las empresas y universidades que operan en un entorno global, la clave será demostrar que la contratación de trabajadores extranjeros se realiza dentro de marcos legales y éticos, y que las oportunidades para trabajadores estadounidenses se preservan o mejoran a través de una regulación clara y una implementación responsable.
En el mundo de los videojuegos, la música no es solo un accesorio sonoro; es una guía emocional que revela motivaciones y evolución de sus personajes. En Control Resonant, Petri Alanko desvela el proceso de desarrollo del tema de Dylan, comparándolo con el tema de Jesse, su hermana y figura central en el universo de Remedy Entertainment. Este análisis ofrece una mirada profesional a cómo dos líneas temáticas pueden compartir una raíz común y, a la vez, divergir de formas que enriquecen la narrativa del juego.
Una idea clave que emerge de las explicaciones de Alanko es que Jesse y Dylan parten de un mismo ADN temático, pero sus rutas son necesarias e intentionalmente distintas: mientras Jesse encarna poder y presencia, el tema de Dylan funciona como una fuente de crecimiento. El compositor describe a Dylan como una figura cuyo tema es más ascendente, como si buscara permiso para existir, una especie de pregunta musical que impulsa su progreso y su eventual heroísmo. Esta distinción no es solo estética; es una orientación clara de personajes y de la trayectoria narrativa que recorren a lo largo de la historia.
Desde las primeras fases de desarrollo, quedó claro que Dylan exigiría una justificación de su liberación y su libertad. Aunque él elige convertirse en un héroe, no lo sabe al principio. Un momento emblemático, descrito por Alanko, es la decisión consciente de Dylan al tomar un walkie-talkie de un cadáver suspendido en el aire: una elección que marca su rumbo y se enfatiza a través de patrones rítmicos de percusión que impulsan la historia. Este enfoque manifiesta una diferencia crucial: el tema de Jesse está más enraizado en la posición y el acto de poder, mientras que el de Dylan se eleva, cruza umbrales y demanda que el jugador perciba su crecimiento y su capacidad de superar límites.
La relación entre ambos temas es enriquecida por una obra visual y sonora que entrelaza sus destinos. Aunque sus temas contrastan, comparten una misma esencia que, al desplegarse en diferentes armonías, revela las dinámicas entre los personajes. En particular, la propia trayectoria musical de Dylan es descrita como una expansión del universo temático inicial, con variaciones en la raíz armónica que acompañan eventos clave y escenas de progreso del protagonista.
Además de las piezas individuales, el juego introduce una capa adicional: el Tema Hermano/Hermana, llamado Sibling Theme, que combina elementos de ambos hilos temáticos. Esta fusión sugiere una conexión profunda entre Jesse y Dylan, fortalecida por la experiencia compartida del mundo de Control. En las notas de producción, Alanko señala que, si bien el Sibling Theme es una integración, su existencia depende en gran medida del track de cierre de créditos, The One I Once Knew (TOIOK). Este cierre se convierte en una especie de ancla emocional que dio forma a la concepción de la pieza compartida y a la forma en que la escucha del jugador percibe la relación entre los personajes.
En el análisis de la instrumentación y la orquestación, el enfoque de Alanko resalta cómo las decisiones de diseño musical buscan no sólo caracterizar a los personajes, sino también influir en la experiencia de juego. La textura del tema de Dylan, descrita como más ascendente y expansiva, invita al jugador a cuestionar la existencia y el propósito del protagonista dentro del mundo de Control. En contraposición, el tema de Jesse mantiene una inercia de poder y presencia, anclando su rol y sus logros dentro de la narrativa hasta momentos clave.
En síntesis, la música de Control Resonant no es un simple acompañamiento; es una herramienta de storytelling que guía la psicología de los personajes y la experiencia del jugador. La interacción entre los temas de Jesse y Dylan, la incorporación del Sibling Theme y el impacto del cierre musical articulan una visión coherente de crecimiento, liberación y propósito heroico. Para los fanáticos y profesionales de la composición de bandas sonoras, estas decisiones ofrecen un estudio de caso valioso sobre cómo una temática puede evolucionar desde una base compartida hacia nuevas alturas expresivas, manteniendo la cohesión narrativa y emocional del universo de Control.
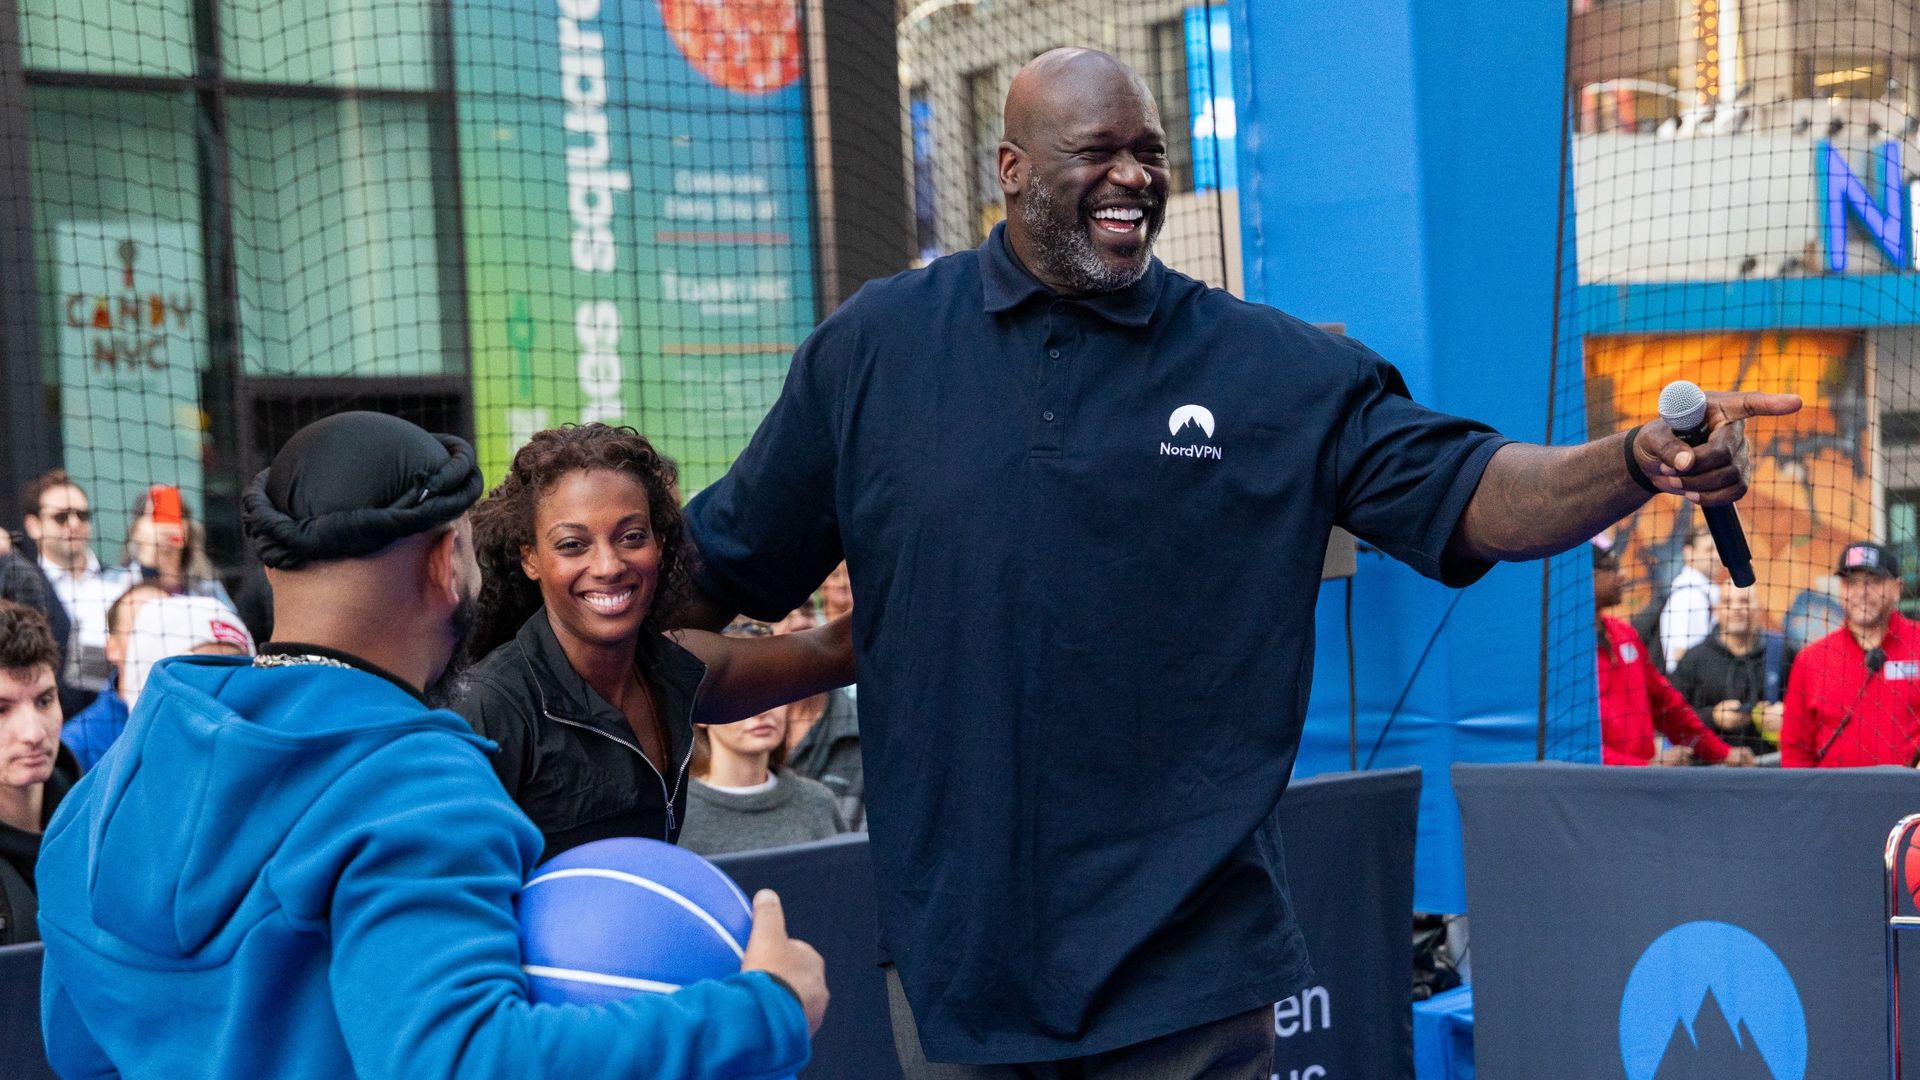
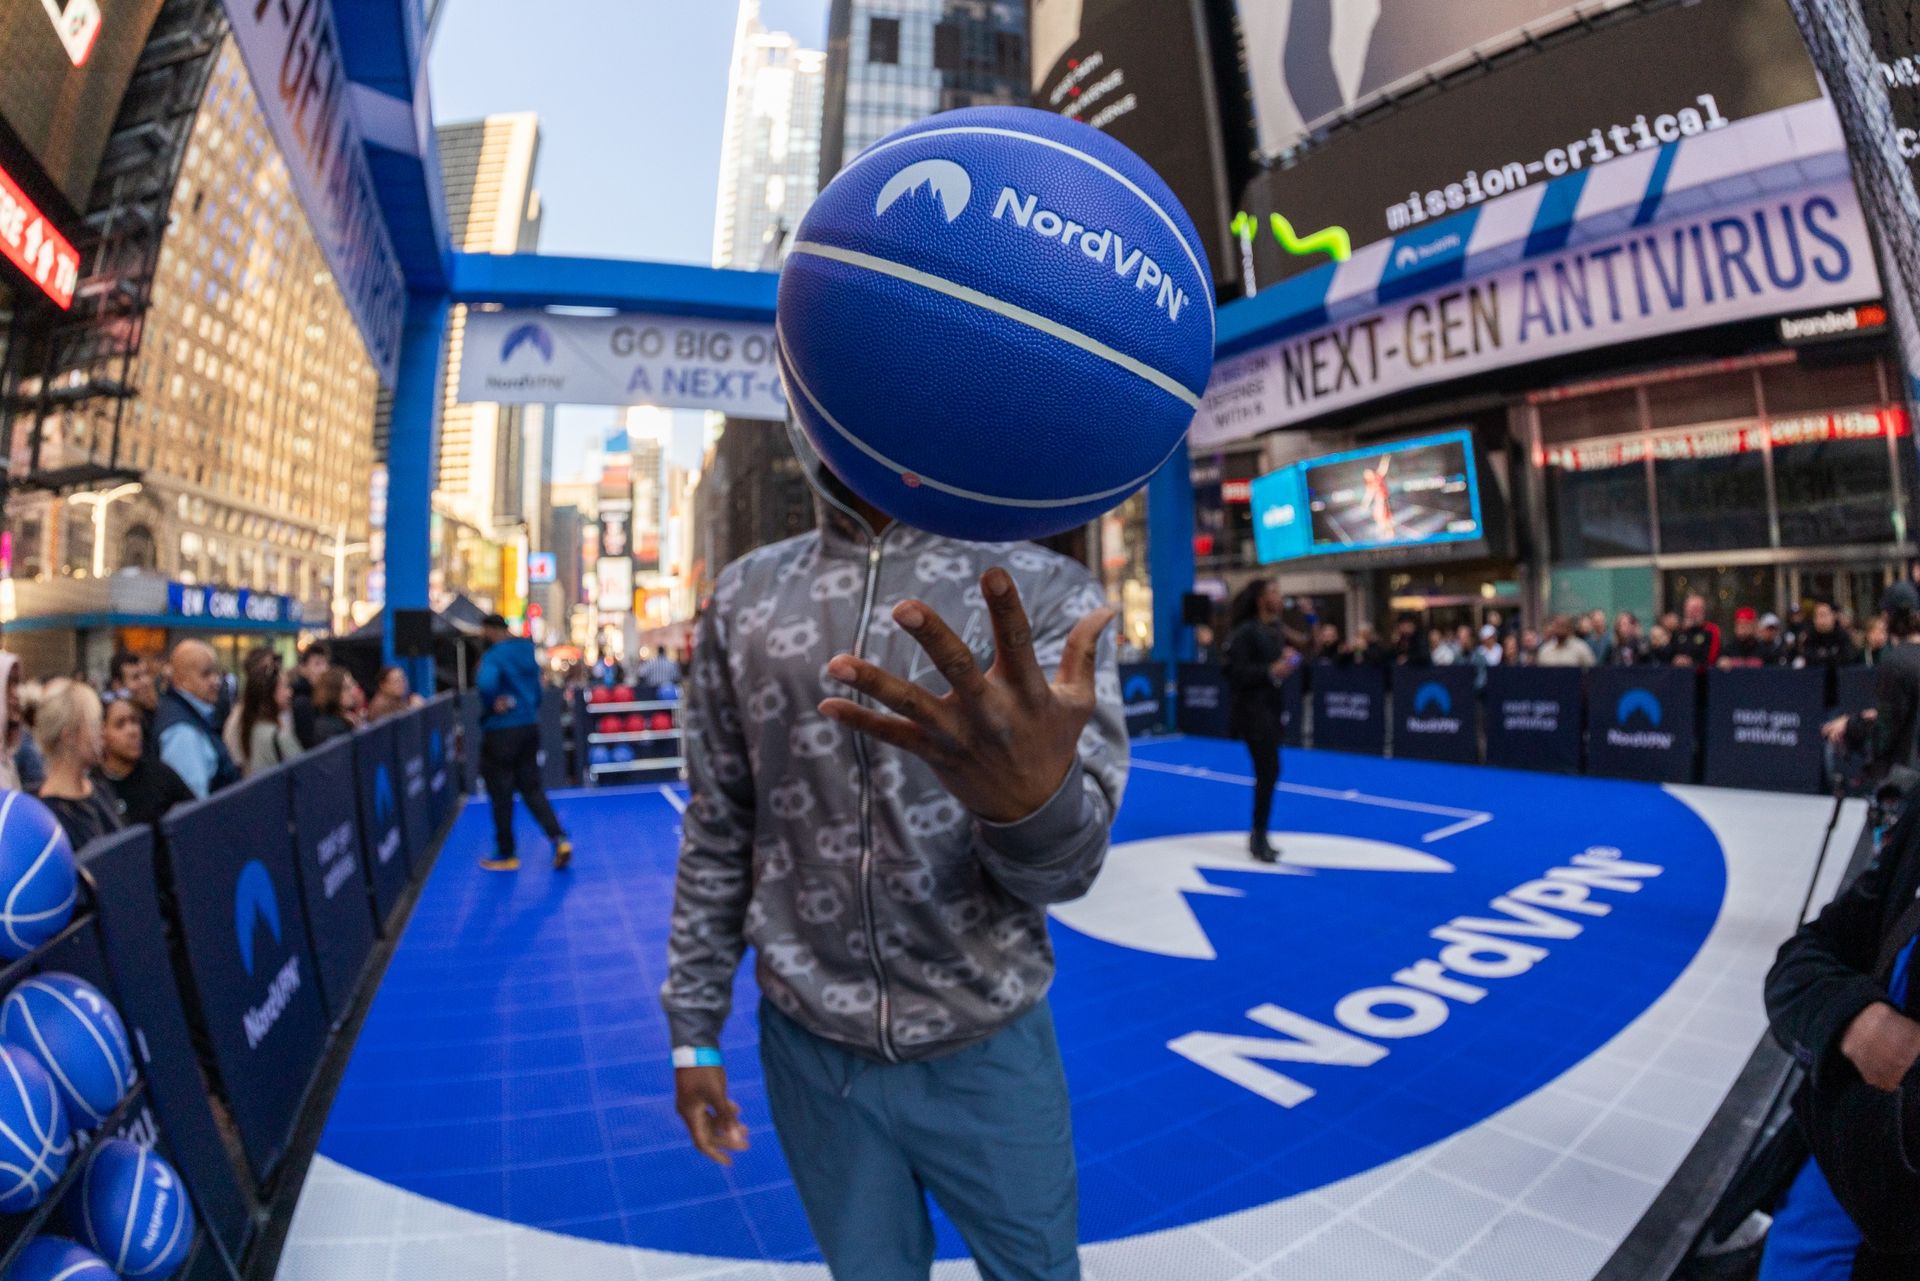
Es poco común encontrarse en un evento de ciberseguridad jugando un partido de baloncesto en Times Square. Añádele al anfitrión a la leyenda de la NBA Shaquille O’Neal y tendrás una experiencia que parece sacada de un sueño. Eso fue exactamente lo que vivió una audiencia afortunada en el último evento de NordVPN.
La empresa dio un golpe en defensa en línea con su embajador presente para concienciar a los estadounidenses sobre las amenazas digitales. En el encuentro, jugadores profesionales desafiaron al público a hacer mates, un paralelismo con la forma en que el antivirus de próxima generación de NordVPN intercepta y bloquea malware y phishing antes de que lleguen a los dispositivos de los usuarios.
(Image credit: NordVPN)
Más que simples tiros bloqueados
La leyenda de la NBA, emprendedor y filántropo ha sido embajador oficial de NordVPN desde septiembre. La colaboración se centra en concienciar sobre las amenazas digitales y, al mismo tiempo, impulsar las estrategias de marketing de la empresa, que evoluciona de un VPN tradicional a una suite de seguridad integral.
Una parte clave de esta evolución es el “Next Gen Antivirus” de NordVPN, que revisa 12 millones de URL únicas al día y bloquea un promedio de 130,000 páginas maliciosas. NordVPN afirma que bloqueó casi 5 millones de intentos de malware en Estados Unidos durante los primeros meses de 2026.
Durante el evento, la marca utilizó paralelismos con el deporte y la seguridad digital, mostrando a jugadores de baloncesto profesional como símbolos de defensa real en acción y presentando la actividad maliciosa como mates en una cancha. El público tuvo la oportunidad de intentar anotar frente a jugadores experimentados, solo para ver cómo estos profesionales, con años de experiencia, bloqueaban los intentos, tal como NordVPN defiende contra los riesgos digitales.
Pero, ¿por qué?
Los paralelismos poéticos no podrían ser más oportunos, ya que NordVPN ha advertido recientemente sobre una desconexión entre el conocimiento de ciberseguridad y la realidad de los usuarios en Estados Unidos. En palabras de la compañía, hay una brecha entre la percepción y la realidad de las amenazas online.
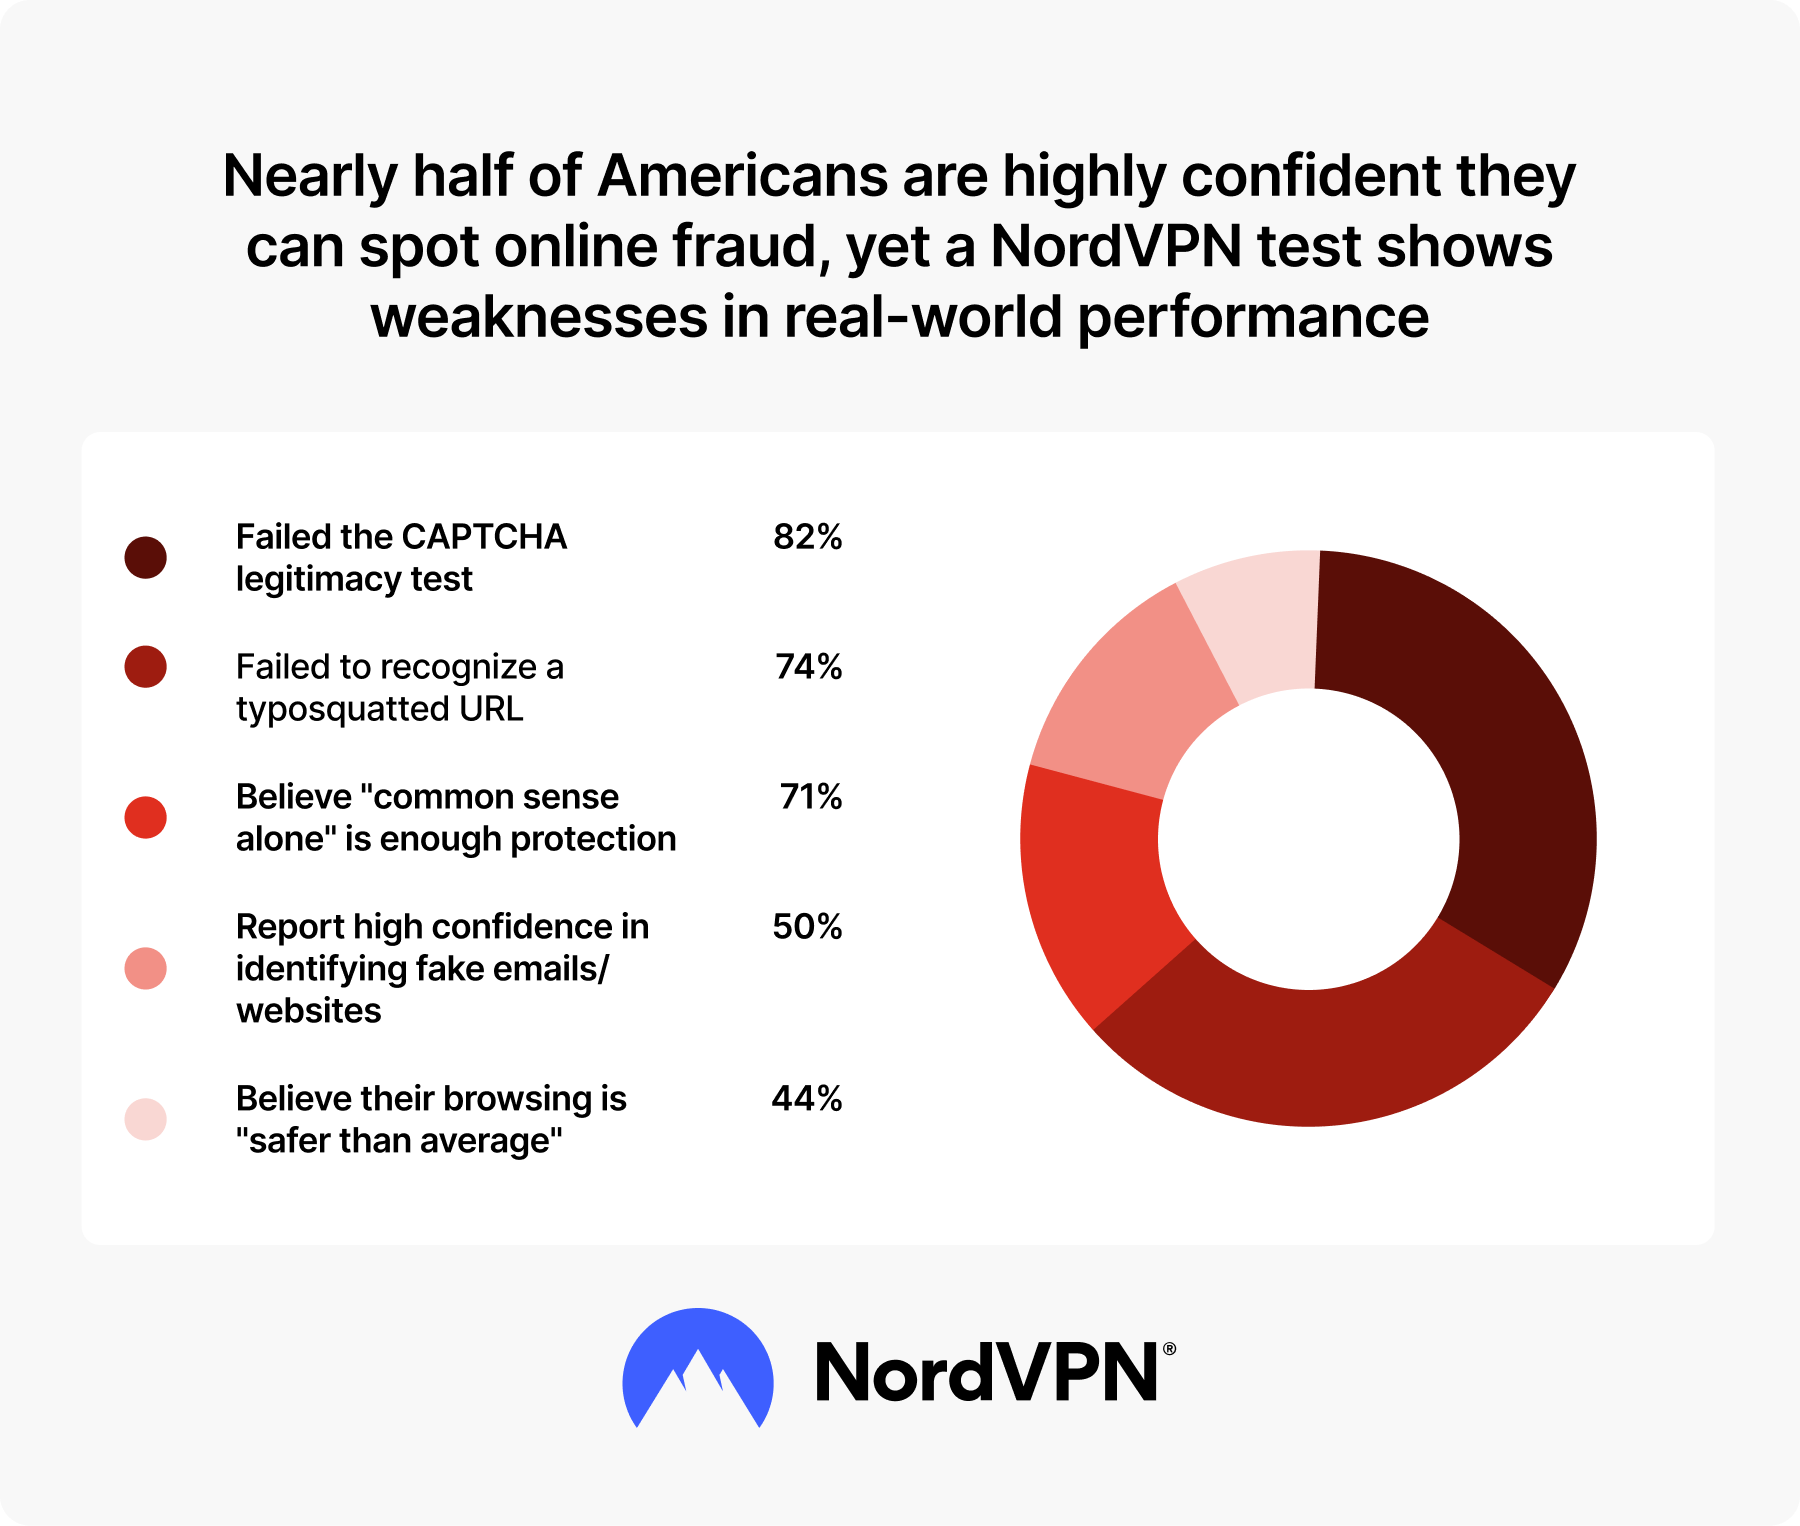
Con datos reveladores, la investigación de NordVPN muestra que el 71% de los encuestados cree que el sentido común es suficiente para navegar por amenazas digitales. Además, casi tres cuartos de los encuestados creen que son capaces de identificar estafas en línea, a pesar de la evidencia en contrario. Entre otros hallazgos, el 74% no pudo identificar una URL falsa y el 82% no reconoció un CAPTCHA falso, mientras que menos de la mitad identificó correctamente un correo de phishing disfrazado de una oferta de empleo.
(Image credit: NordVPN)
Más de la mitad (51%) reutiliza la misma contraseña o contraseñas similares en distintas cuentas. No es sorprendente que sean los propios usuarios los que muestran mayor confianza para realizar estas prácticas, según NordVPN.
Resulta aún más revelador que el 73% de los estadounidenses haya caído víctima de una estafa recientemente, y casi una cuarta parte haya sufrido o esté en riesgo de sufrir una pérdida financiera.
La opinión de Shaq capta el mensaje de forma contundente: “Estos estafadores se vuelven más astutos, y a veces basta con un solo clic o compartir una pieza de información. No hace falta ser un experto en ciberseguridad. Solo hay que estar alerta, tomar decisiones inteligentes y usar las herramientas adecuadas para protegerse”.
En múltiples ocasiones he tenido ideas de videojuegos que parecen imposibles de materializar para alguien que no sabe programar. Puedo inventar personajes, tramas y mecánicas, pero convertir esas ideas en un juego real se vuelve un obstáculo enorme. La experiencia de Google Playground ofrece, para personas como yo, un atajo notable.
Playground permite describir el juego deseado en lenguaje natural y hacer que una IA generativa convierta esas instrucciones en algo jugable. En lugar de aprender un motor, escribir código, crear arte y componer música, puedes explicar tu idea y dejar que la IA se ocupe de gran parte de la construcción. Luego puedes seguir pidiendo cambios, llevando el desarrollo hacia una conversación continua.
Se puede empezar un proyecto desde cero, modificar un ejemplo existente o usar guías de prompts para delinear una idea. Se elige entre juegos en 2D o 3D, se especifica si la experiencia será para un solo jugador o multijugador, y se describe todo, desde el escenario y los personajes hasta los controles y objetivos.
La plataforma genera un juego basado en navegador, que puede probarse y ajustarse mediante instrucciones adicionales. Si algo no funciona como imaginabas, puedes pedirle a la IA que lo intente de nuevo.
Es un logro técnico impresionante, y mis dos pruebas dejan clara su promesa; sin embargo, ninguna de ellas me convenció de que la IA generativa empiece a crear exactamente los juegos en los que invertiría decenas de horas de mi vida.
Vuelo de dragón sin código
(Image credit: Google Playground)
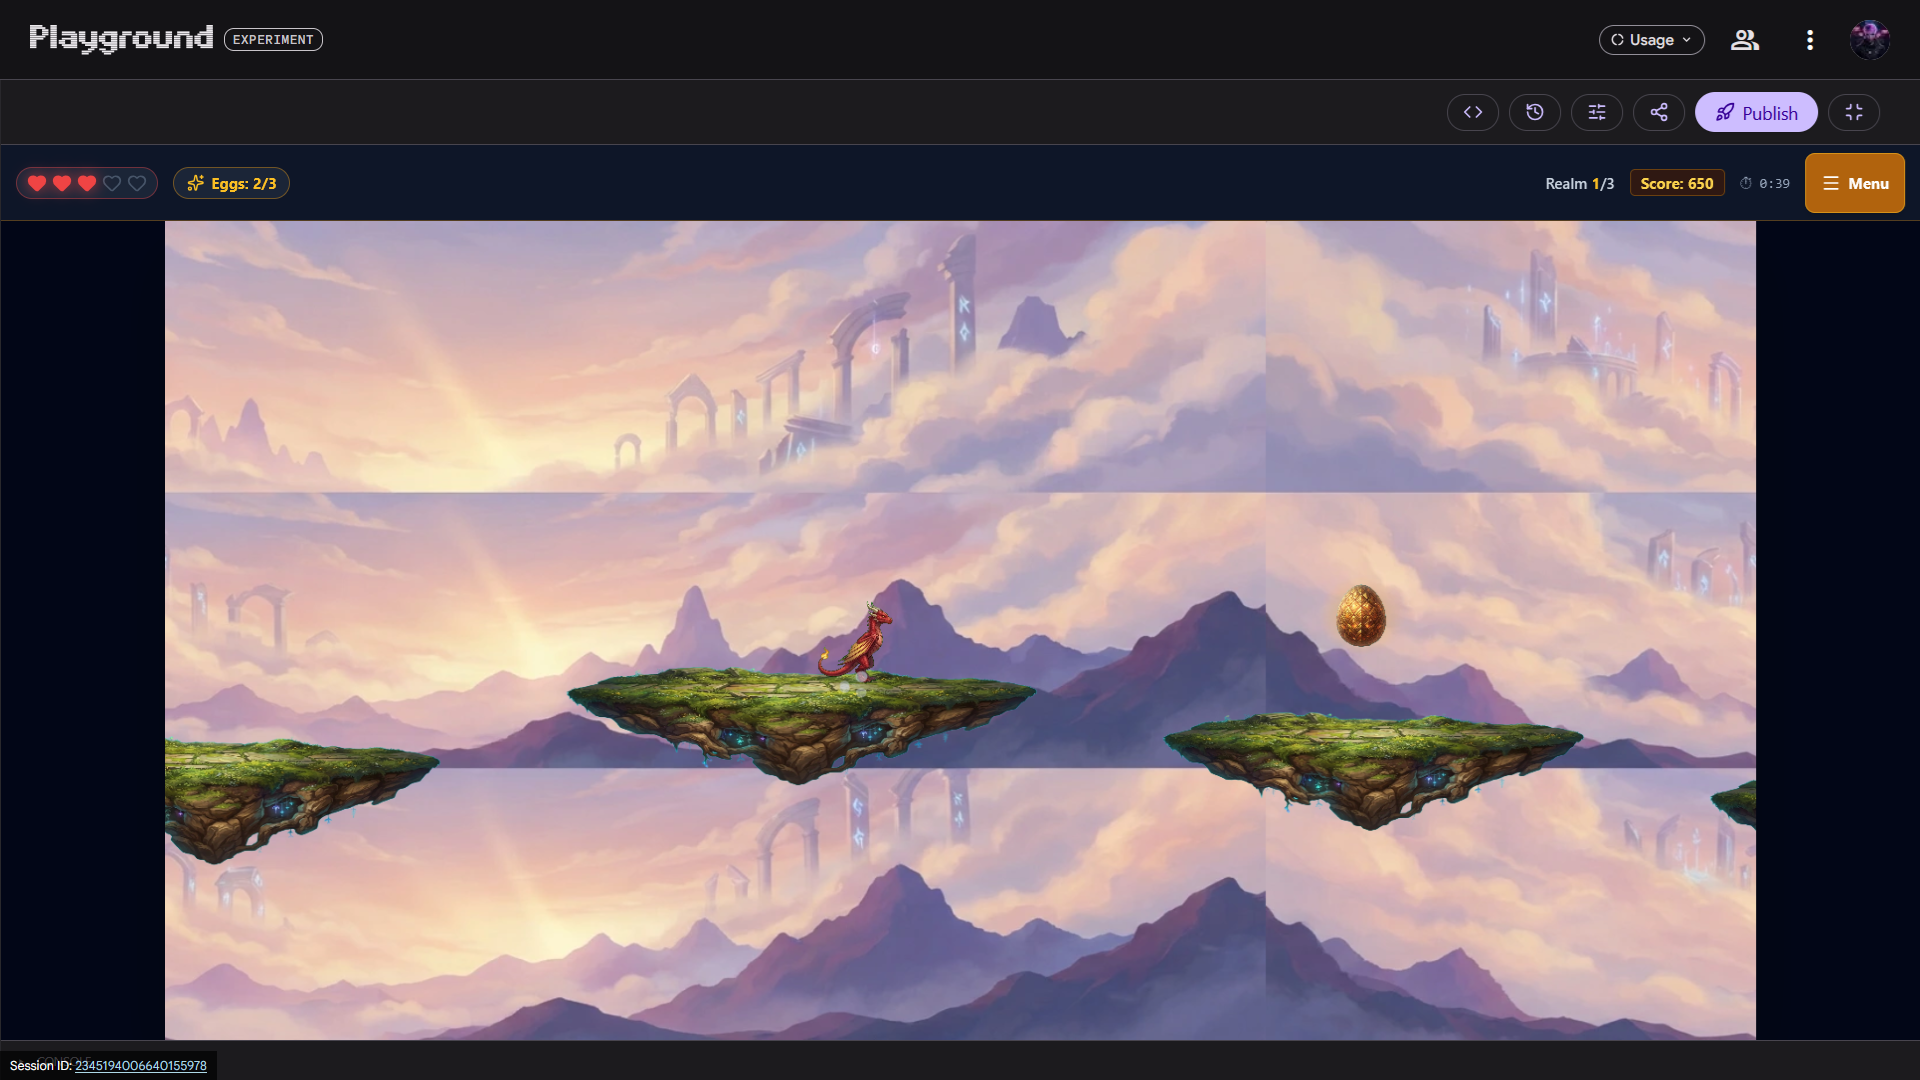
Comencé con un concepto sencillo: un plataformas protagonizado por un dragón que puede escupir fuego. En cuestión de minutos, Playground produjo Mystic Dragon Glide. A los pocos minutos tenía un dragón rojo controlable que viajaba entre islas flotantes, recogía huevos sagrados y usaba el aliento de fuego para enfrentar enemigos y obstáculos ambientales.
El resultado fue más bonito de lo que esperé. El dragón descansaba en una isla verde flotando sobre un paisaje pastel de montañas y nubes, con ruinas antiguas suspendidas a lo lejos. Un huevo dorado flotaba sobre otra plataforma, mientras una isla cubierta de cristales de hielo azul sugería que esperaban más obstáculos en el próximo tramo.
Más importante aún, Playground entendió qué significaban esas ideas en términos de gameplay. Podía mover al dragón, saltar entre plataformas, mantener el salto para planear y respirar fuego. La pantalla de título explicaba que debía quemar caballeros, derretir peligros de hielo y recoger huevos para desbloquear portales antiguos, dándome objetivos en lugar de simplemente dejarme en una escena de fantasía generada.
Incluso la banda sonora completaba el efecto. Playground proporcionó una música de fantasía agradable y genérica, con una melodía aventurera adecuada para volar entre islas encantadas. Nada objetable, pero tampoco algo que me hiciera buscar la banda sonora de inmediato. La IA parecía muy buena para captar el promedio de lo que debería ser un plataformas de fantasía.
Esa capacidad tiene un valor real. Alguien que nunca podría hacer un plataformas ahora puede describir uno y comenzar a jugar algo que se asemeja a su idea de forma notablemente rápida. Como juguete creativo o sistema de prototipado, eso es casi mágico.
Como juego, sin embargo, Mystic Dragon Glide me recordó cuánto de la creación de juegos vive en los detalles que son difíciles de capturar en una descripción. Los grandes plataformas dependen de movimientos ajustados con obsesión y sorpresas cuidadosamente colocadas por diseñadores. Mi dragón AI podía volar, pero haría falta mucho trabajo para que el juego realmente despegue.
Burocracia fantástica
(Image credit: Google Playground)
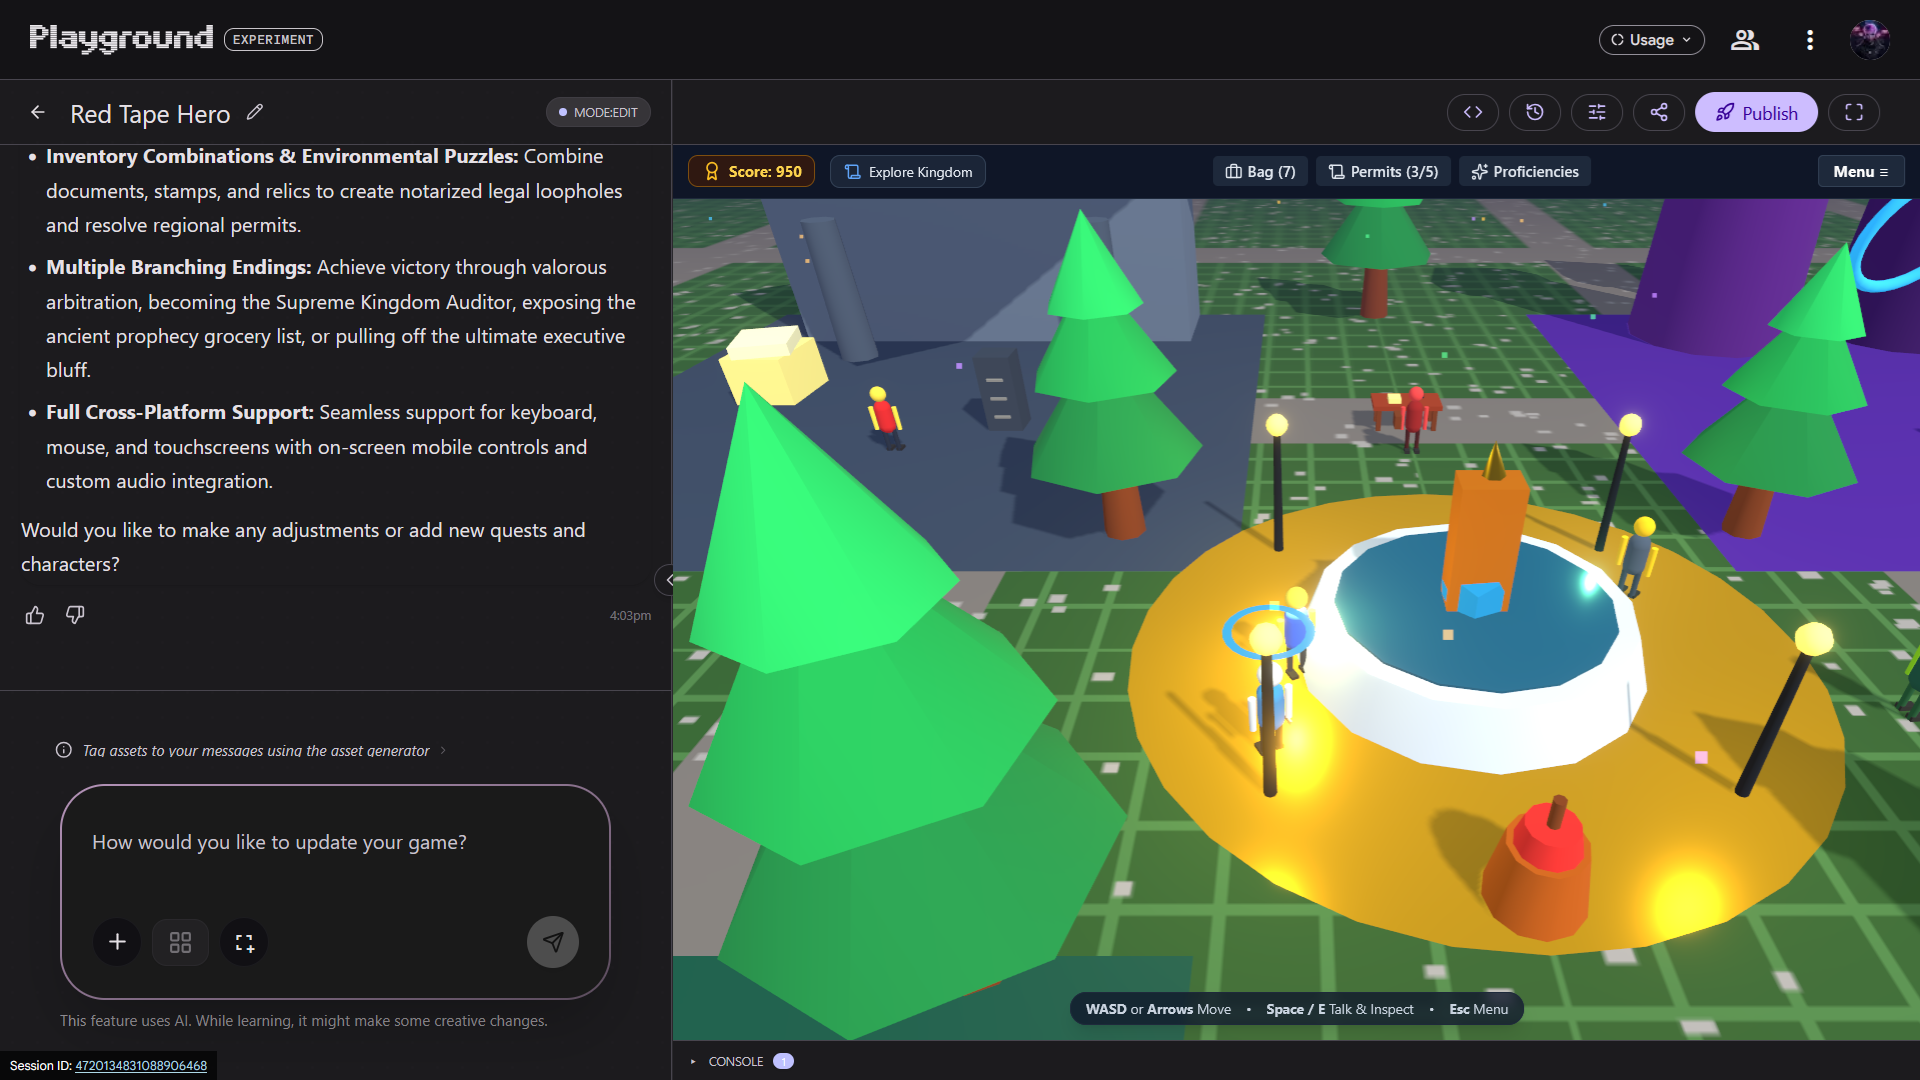
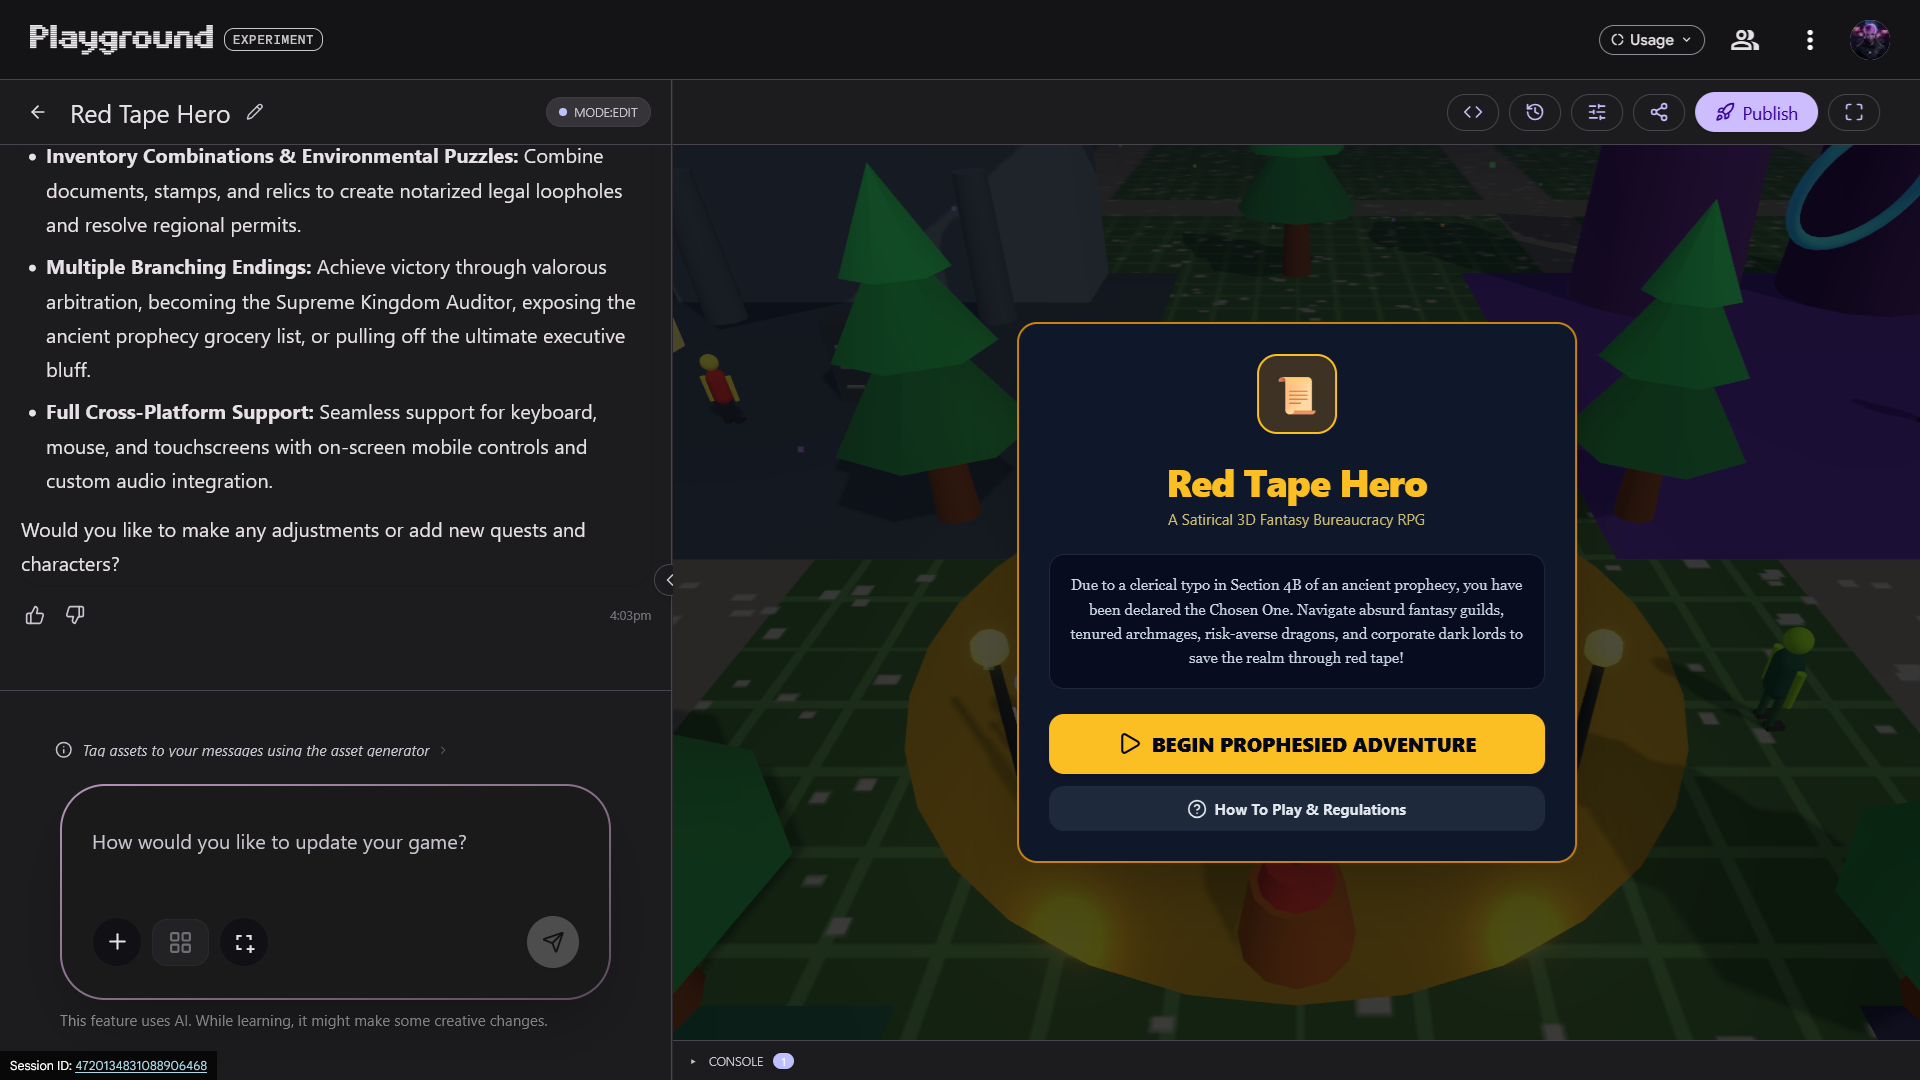
Red Tape Hero nació a partir de un prompt más complejo. Escribí una página de detalles y la envié a Playground para crear un RPG de rompecabezas satírico en el que el jugador era declarado “El Elegido” por un error administrativo y tenía que navegar un reino donde la aventura estaba burocratizada y el papeleo era mejor que cualquier espada mágica. También tracé un esquema breve de la conversación que tenía en mente.
Playground no tardó en generar un mundo 3D de bajo polígono, lleno de árboles geométricos y diminutas figuras caminando por los caminos. Todo tenía la apariencia de un RPG extraño de los primeros días en 3D, y, aun así, resultó bastante impresionante considerando el esfuerzo de mi parte.
En esta ocasión, la música era un ritmo lo‑fi melancólico en lugar de una banda orquestal de fantasía. Fue una elección extraña para una aventura heroica, pero encajó muy bien con la broma absurda y relajada.
Las conversaciones fueron donde Playground realmente impresionó. El Maestro Guild Rickert de la Guild de Aventureros me dio la bienvenida a mi “revisión de desempeño trimestral” y me informó que el algoritmo de despacho de misiones me había designado como El Elegido bajo la Sección 9, Subsección C. Su preocupación inmediata era si había completado el Formulario GT-902 para el rescate de la cabra.
Mis posibles respuestas reflejaban el sistema de RPG descrito en la consigna. Con suficiente Burocracia, podría invocar la Ley del Reino 12 y argumentar que completar más de 10 rescates de cabras me daba derecho a un pago por riesgos. Una opción de Confianza me permitía afirmar que ya había auditado la cabra y había sido aprobada.
Otro personaje, Sir Galahad, portaba una espada parlante llamada Ex Cali-Bot que ofrecía consejos motivacionales no solicitados. Anunciaba orgullosamente que “el 100% de los dragones que no maten son oportunidades perdidas” y declaraba que “la sinergia es el verdadero santo grial”. Galahad se disculpaba porque la espada no paraba de dar charlas TED, mientras una de mis respuestas disponibles consistía en presentarme como consultor senior de agilidad para optimizar su pipeline caballeresco.
Esto estuvo mucho más cerca de ver mi idea particular reflejada. Playground había entendido que el jargon corporativo debía chocar con las convenciones de fantasía, y conectó el chiste con habilidades de RPG como Heroísmo, Confianza y Burocracia. A pesar de su aspecto mucho menos pulido, terminé impresionado con Red Tape Hero, incluso más que con Mystic Dragon Glide.
También dejó en claro cuál es, a mi juicio, el problema mayor de las ideas de juegos completamente generados por IA: unas cuantas líneas divertidas pueden establecer una premisa cómica, pero un RPG realmente gracioso necesita docenas de personajes con voces distintas, chistes que se desarrollen con el tiempo, un ritmo cuidadoso y guionistas que comprendan cuándo dejar de hacer chistes. Un gran RPG también necesita misiones que se entrelacen de formas inesperadas y decisiones cuyas consecuencias hayan sido deliberadamente consideradas. Quizá podría hacer todo eso por mi cuenta, pero integrarlo con software de juego real parece más difícil con IA que colaborando con humanos talentosos.
Spark reduce el tedio de una solicitud de tarjeta de biblioteca.
Por qué los desarrolladores no deben preocuparse aún
Los mejores juegos están llenos de decisiones tomadas con una razón. Una sala extra vacía puede provocar tensión antes de un enfrentamiento; una sección frustrante puede hacer que la próxima habilidad se sienta liberadora; un tema musical al inicio puede volver 30 horas después por lo que ese recuerdo significará para el jugador.
Esas elecciones provienen de diseñadores que piensan en una experiencia que evoluciona con el tiempo. La IA generativa puede producir variaciones basadas en patrones aprendidos, pero generar más contenido no equivale a decir algo particular con ese contenido. Playground redujo drásticamente la barrera técnica entre mi imaginación y algo jugable, lo cual es realmente emocionante. Me dio una forma de experimentar con ideas de juego que de otro modo habría podido hacer solo escribiéndolas.
Imagino fácilmente usar herramientas como estas para prototipar mecanismos o para integrarme en un flujo real de desarrollo de juegos. No puedo creer que la mayoría vaya a elegir un juego totalmente generado por IA sobre el próximo título cuidadosamente elaborado por desarrolladores y diseñadores que trabajan para crear un único gran videojuego. Cuanto más avanzan estos sistemas, más convincentes serán sus imitaciones, pero la sofisticación técnica no garantiza un gusto fino ni sorpresas creativas.
Mis juegos fueron impresionantes precisamente porque sabía lo poco que costaba crearlos. Y estaban plagados de problemas, desde confusión mecánica hasta inconsistencias argumentales, que requeriría un considerable esfuerzo de prompts para hacerlos realmente jugables durante más de unos minutos. Resultaba revelador que quienes dejaron probar los juegos, sin ver mis prompts iniciales, destacaran que los elementos más interesantes para ellos eran las partes que había escrito en la consigna desde el principio. Por eso seguiré recurriendo a juegos profesionalmente hechos cuando busque algo que realmente me entretenga.
Los últimos años han visto una creciente ola de divulgaciones de vulnerabilidades dirigidas a la industria de la ciberseguridad, y las personas que trabajan para corregir estas fallas a menudo luchan por mantenerse al día. Si bien la IA es un factor clave que agrava el problema, también constituye una parte esencial de la solución.
En el reciente Linux Foundation Open Source Summit, Jamie Thomas, Chief Client Innovation Officer for Enterprise Security de IBM, alertó sobre “un tsunami de divulgaciones de vulnerabilidades”, con aproximadamente 66.000 entradas únicas que se esperan para 2026.
En la keynote, titulada The Future of Open Source Security in the Age of AI, Thomas subrayó que esto representa un incremento de cuatro veces en comparación con siete años atrás.
Entonces, ¿cómo puede la industria de la ciberseguridad mantenerse al ritmo, cuando las expectativas sobre los desarrolladores y profesionales de seguridad crecen?
La respuesta parece ser la misma que en todo hoy en día: la IA.
Los atacantes se mueven más rápido que nunca
El volumen de ataques es sin duda un problema, pero no es el único. Los ciberdelincuentes también son mucho más rápidos al explotar vulnerabilidades, reduciendo la ventana de tiempo para que los defensores identifiquen y solucionen diferentes problemas de seguridad.
Citando datos de dominio público, Thomas indicó que el tiempo necesario para explotar una vulnerabilidad se redujo de días a tan solo 29 minutos.
“Y de hecho, estamos viendo un aumento rápido tanto en ciberataques como en ataques de malware”, declaró.
Para las empresas que dependen en gran medida del código abierto, esto es motivo de preocupación seria. Una vulnerabilidad en un componente ampliamente utilizado puede afectar potencialmente a cientos, si no miles, de aplicaciones y negocios. Para empeorar la situación, los ciberdelincuentes no esperan a que la comunidad de ciberseguridad divulgue públicamente una vulnerabilidad para explotarla.
“Estamos viendo que el tiempo para explotar es en realidad negativo”, afirmó. “Muchas veces recibimos una divulgación y aún no tenemos un parche”.
Esa es la posición en la que se encuentran los defensores en este momento. Se espera que respondan a un número cada vez mayor de problemas de seguridad en un plazo cada vez más corto, mientras los atacantes aprovechan la automatización para acelerar sus operaciones.
La IA está dificultando la vida a los mantenedores de código abierto
Y luego llega la IA para dar el golpe final.
Es cierto que las herramientas potenciadas por IA son capaces de identificar vulnerabilidades y mejorar la seguridad del software, pero también pueden, con frecuencia, generar un cúmulo de informes de vulnerabilidades inexactos, duplicados e, en general, inoperables.
¿Y qué pasa con los mantenedores de código abierto? Las grandes compañías suelen contar con equipos de seguridad dedicados, e incluso ellos luchan con un influx de reportes de baja calidad, como se verá a continuación. Muchos proyectos de código abierto son mantenidos por pequeños grupos de desarrolladores, a veces por un solo individuo.
A principios de este año, los desarrolladores de curl, la popular herramienta de línea de comandos y biblioteca de software de código abierto, terminaron su programa de Bug Bounty, argumentando que los incentivos financieros llevaban a que se enviasen informes poco investigados y, a veces, falsos. La avalancha, que incluía envíos generados por IA, resultó simplemente inmanejable para el equipo de seguridad del proyecto.
Incluso Google cedió ante la presión, recientemente obligada a suspender temporalmente su programa de recompensas por vulnerabilidades de software de código abierto tras un incremento significativo en informes inválidos e irrelevantes (muchos de los cuales parecían generados por IA). A fecha 1 de octubre de 2026, la compañía ya no acepta nuevas presentaciones y revaluará el programa a principios de 2027.
Incluso Linus Torvalds, creador de Linux, se quejó del problema, diciendo recientemente que los cazadores de errores potenciados por IA han hecho que la lista de correo de seguridad de Linux sea “casi totalmente incontrolable.” Criticó la enorme duplicación de informes, argumentando que diferentes investigadores usaban las mismas herramientas de IA para identificar vulnerabilidades que ya estaban solucionadas o, al menos, reportadas.
IBM quiere que la IA forme parte de la solución
¿Cuál es la solución entonces? Según Thomas, la comunidad de seguridad no debe abandonar la búsqueda de vulnerabilidades potenciada por IA, sino usar la misma tecnología para ayudar a los mantenedores a gestionar la creciente carga de trabajo.
Aquí es donde la Open Source Security Foundation (OpenSSF) de la Linux Foundation podría desempeñar un papel. Una colaboración entre empresas tecnológicas, desarrolladores y la comunidad de código abierto podría permitir a OpenSSF fortalecer la seguridad de la cadena de suministro, y para IBM, la prioridad es reducir la carga sobre los mantenedores. Esto se puede lograr haciendo que la gestión de vulnerabilidades sea más eficiente, y eso, a su vez, se puede hacer con herramientas potenciadas por IA que filtren duplicados y reportes falsos, evalúen la severidad de los distintos fallos e identifiquen problemas que requieren atención urgente.
La IA también puede ayudar a remediar problemas, ayudar a los desarrolladores a entender código vulnerable, sugerir soluciones y evaluar si los parches introducen problemas adicionales. Esto es un aviso importante, ya que algunos reportes anteriores mostraron que la mayoría de las soluciones de remediación generadas por IA causaron más problemas de los que resolvieron.
La verificación de identidad suele ser vista como un punto de control único: presentar una identificación, tomar una selfie, o pasar una comprobación de vivacidad. En muchos entornos empresariales, eso basta para avanzar, y se asume que la persona verificada continúa al mando de la sesión. Pero esa premisa ya no sostiene ante la sofisticación de las amenazas actuales. La verificación no ha dejado de funcionar; simplemente, los fraudadores han aprendido a moverse después del control.
El fraude ha evolucionado más allá de derrotar la verificación inicial. El malware de secuestro de sesiones puede tomar el control tras un inicio de sesión legítimo. Las herramientas de acceso remoto pueden convertir el dispositivo de un cliente verificado en la terminal de un atacante. Operaciones de fraude pueden incluso reclutar a personas reales para completar el onboarding y, luego, transferir la sesión autenticada a otros actores o a sistemas automatizados. En el momento de la verificación, el documento, la cara y la persona pueden ser reales. El punto de control no fue derrotado necesariamente; se volvió irrelevante porque no estableció que la misma persona siguiera al mando minutos después. A esto lo llamo el “mentalidad de peaje”. La creencia de que aprobar la verificación al inicio garantiza confiar en lo que sucede después.
La identidad debe verse como una señal continua, un latido vivo que permanezca reconocible y coherente a lo largo de toda la sesión. El material ya está disponible: ritmo de escritura, patrones de navegación, telemetría del dispositivo y la manera en que alguien interactúa con un equipo pueden ayudar a establecer una línea base conductual en la onboarding. Esos signos pueden compararse con la actividad durante toda la sesión. Si alguien escribe a una velocidad normal pero de pronto genera miles de pulsaciones por minuto, algo ha cambiado. Si el movimiento natural de un dispositivo se vuelve estático, como si fuera un emulador, eso debe afectar el nivel de confianza asignado a la sesión.
La pregunta debe pasar de “¿verificamos a esta persona?” a “¿lo que estamos viendo ahora sigue siendo consistente con la persona y el dispositivo que confiamos originalmente?”. Cuando ese latido cambia de forma sustancial, el sistema puede aumentar la puntuación de riesgo, solicitar verificación adicional o, en un caso de alta confianza, terminar la sesión.
Las industrias que más avanzan son, no sorprendentemente, aquellas en las que el fraude puede traducirse de inmediato en pérdida financiera. Las fintech, intercambios de criptomonedas y neobancos tienen incentivos fuertes para adoptar una monitorización continua y basada en el riesgo. También se ha aprendido que añadir fricción en la puerta de entrada penaliza a los clientes legítimos sin crear un obstáculo equivalente para atacantes automatizados. Una persona tiene paciencia limitada para otra contraseña, código de un solo uso o desafío de identidad. Los sistemas automatizados no se frustran: pueden repetir procesos a escala. Por ello, las empresas no pueden simplemente “friccionar” más a los humanos que a las máquinas.
Los sectores aún aferrados a comprobaciones únicas (especialmente donde la autenticación basada en conocimiento sigue formando parte del modelo de seguridad) enfrentan el reto de que, en un entorno con una gran cantidad de información personal comprometida, las preguntas estáticas y las credenciales ofrecen una seguridad decreciente.
Un marco de cuatro partes para la confianza continua
Al igual que el corazón tiene cuatro componentes principales, también lo tiene el marco para tratar la identidad como un latido, no como una marca de tiempo. Las experiencias de seguridad empresarial deben ser fuertes y fluidas, previniendo interrupciones para clientes de bajo riesgo mientras se activa una intervención proporcionada ante comportamientos anómalos. Para quienes buscan hacer la transición, el marco operativo se compone de cuatro partes:
1) Línea base en onboarding: la verificación de identidad en la puerta se convierte en el evento de calibración. Capture la línea base conductual y de dispositivo cuando la identidad está en su punto más alto.
2) Monitoreo pasivo: la continuidad no tiene por qué ser intrusiva. Evalúe señales conductuales y de dispositivos relevantes en segundo plano, sin interrumpir repetidamente al cliente para pedir más datos. Identifique las señales necesarias para evaluar si una sesión sigue siendo confiable.
3) Escalamiento proporcional: la experiencia del cliente no puede quedar en segundo plano ante la seguridad. Ajuste umbrales para anomalías pequeñas y termine la sesión ante anomalías importantes. De este modo, evitará molestar a clientes válidos pidiendo más pruebas de identidad.
4) Conservar la evidencia: un rastro evidencial de señales de riesgo e intervenciones puede apoyar investigaciones, auditorías y cumplimiento regulatorio. En última instancia, las organizaciones deben usar esa evidencia para demostrar no solo que un usuario pasó la verificación, sino que la confianza se mantuvo después.
A medida que el fraude se desplaza más allá de las capacidades de la autenticación tradicional, las organizaciones deben saber no solo quién ingresó, sino si el latido digital en el otro lado de la puerta sigue perteneciendo a esa persona.
Este enfoque centrado en la identidad como un latido, no como un instante, propone una experiencia de seguridad robusta y al mismo tiempo respetuosa con el usuario. ¿Está su entorno preparado para evolucionar hacia una seguridad que acompañe a la experiencia del usuario en cada momento, adaptándose al comportamiento real y al contexto de cada sesión?
Existe una corriente de pensamiento que señala una desolación en las propuestas visuales actuales y una creciente preocupación por la aceptación de una estética generada automáticamente. En conversación con Rob Biddulph, destacado ilustrador y autor de literatura infantil, se exploran las implicaciones de la inteligencia artificial en el mundo del diseño y la ilustración, y cómo esto afecta tanto la calidad expresiva como las oportunidades laborales de los creadores.
Durante la pandemia, el canal #DrawWithRob se convirtió en un refugio para familias que buscaban canalizar la creatividad, al tiempo que emergía una nueva preocupación: la proliferación de arte generado por IA en carteles y materiales impresos. Aunque Rob Biddulph fue reconocido como Illustrator of the Year 2025 en los British Book Awards, su foco hoy se dirige a un fenómeno que va más allá de la estética: el uso de IA para diseñar carteles de eventos y otros formatos que antes reflejaban la personalidad de un creador humano.
“La animadversión no reside solo en la falta de alma de ciertos diseños, sino en la posibilidad de que la IA despliegue una uniformidad que resta valor a la identidad individual que siempre ha sido inherente a la ilustración humana.”, afirma Biddulph. “La expresión personal, el toque único de cada autor o artista, se vuelven parte esencial de la narrativa visual de una comunidad.”
La IA hace más que llenar de carteles la calle
“Personalmente, prefiero ver un cartel imperfecto, realizado por una persona real, que otra obra de IA, por pulida que pare.”
Rob Biddulph
La preocupación no es solo estética. La IA está trasladando trabajo remunerado de diseñadores e ilustradores humanos a sistemas que, a su vez, se entrenaron con obras creadas por artistas, sin compensación ni permiso. Este fenómeno plantea preguntas sobre derechos de autor y la equidad en el reparto de oportunidades dentro de una industria ya de por sí precaria para muchos profesionales independientes y pequeños estudios.
“Los sistemas de IA no aparecieron de la nada”, explica Biddulph. “Se entrenaron con grandes volúmenes de trabajos existentes, realizados por artistas, fotógrafos y escritores que nunca otorgaron permiso ni recibieron pago. Y ahora compiten directamente con esas personas.”
Más allá del debate técnico, el autor destaca la necesidad de una visión realista sobre las industrias creativas. En su análisis, la distribución de riqueza y oportunidades no es uniforme; muchos creativos trabajan en condiciones precarias y dependen de cada oportunidad para sostener sus carreras. Un cartel local, por ejemplo, no solo comunica un evento; representa la interacción entre comunidad y creatividad humana.
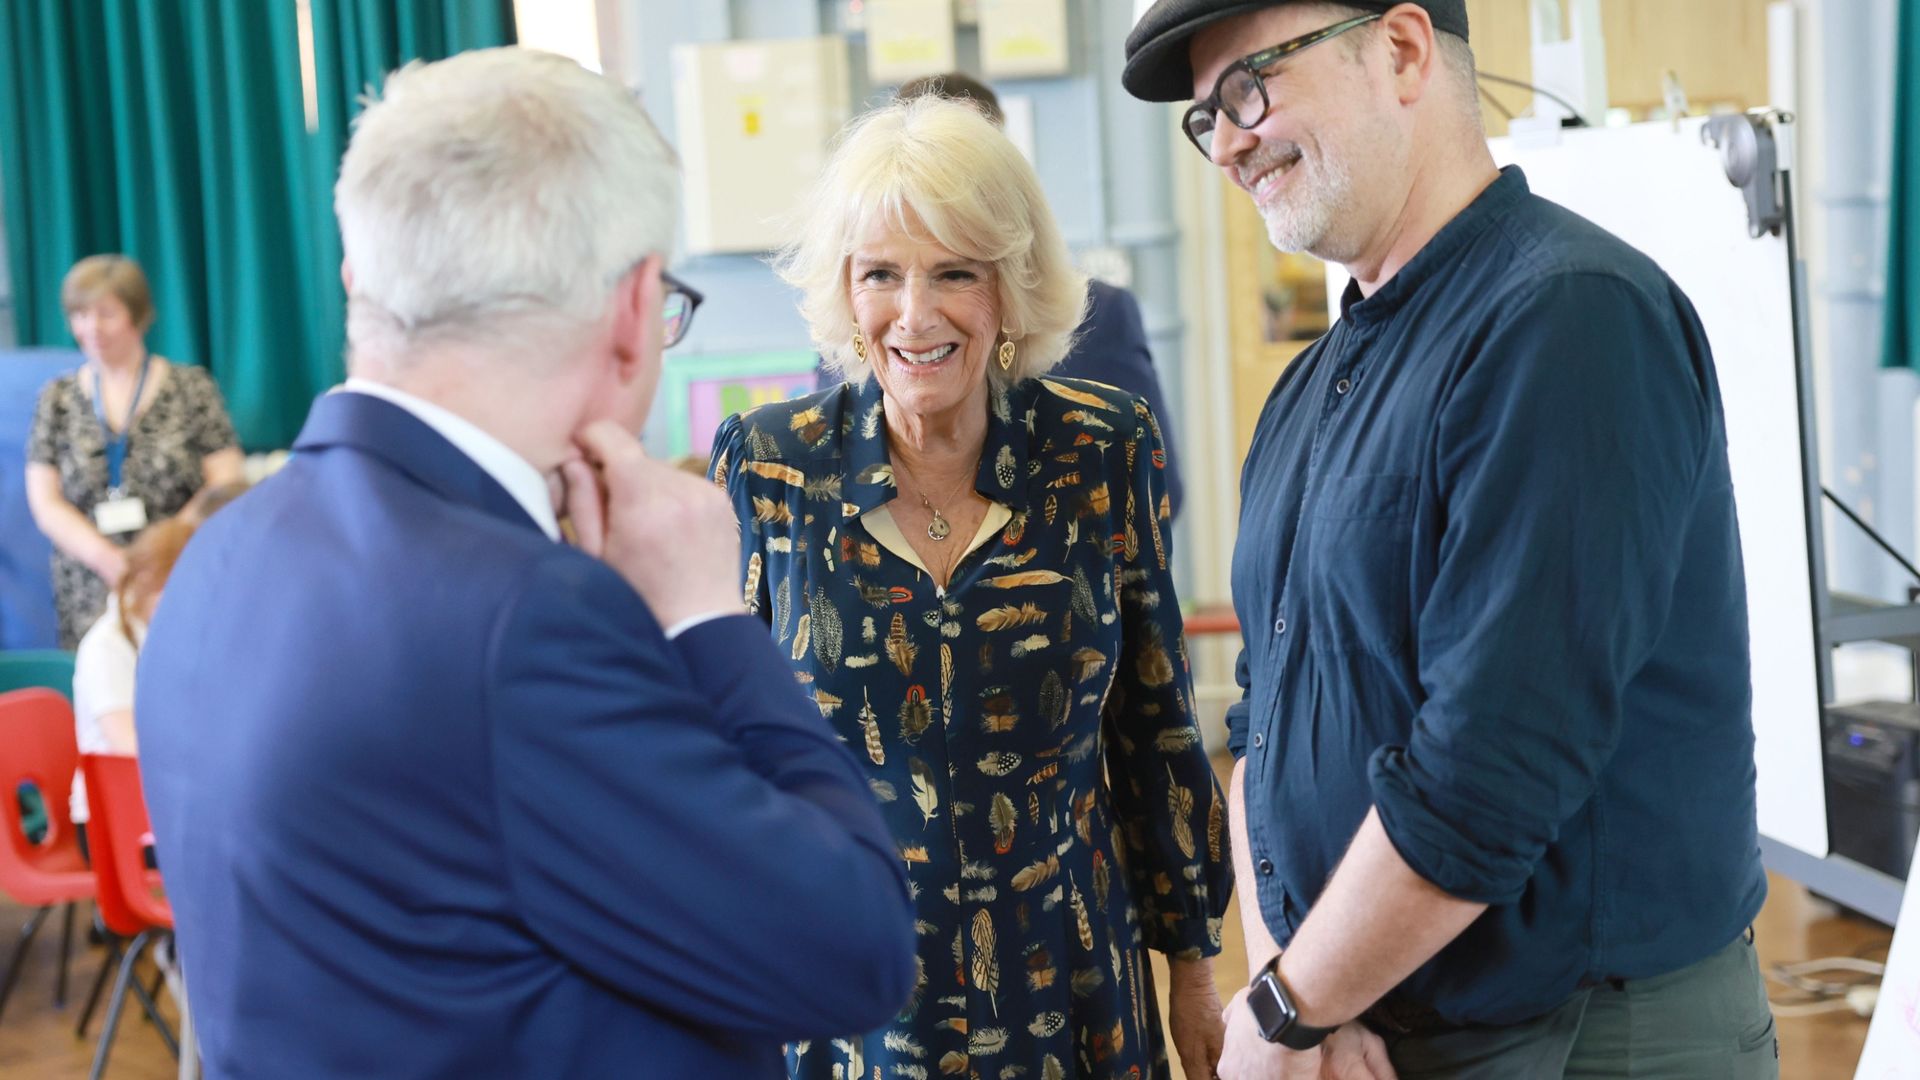
Rob Biddulph hablando con la Reina Camilla durante la iniciativa Coronation Libraries en 2023(Imagen: Getty Images / Chris Jackson Collection)
No han ganado
“Si vas a usar el trabajo creativo de alguien más para un producto comercial, deberías pedir permiso y pagar por ello.”
Rob Biddulph
Aunque el debate regulatorio ha perdido algo de tracción en los últimos años, la conversación continúa. ¿Han ganado las plataformas de IA, o aún queda margen para un marco más justo? Biddulph propone un sistema de opt-in, donde usar el trabajo de otros para fines comerciales requiere consentimiento y compensación adecuados. “No veo por qué los artistas deberían aceptarlo con un conjunto de reglas distinto solo por la novedad tecnológica. Lo lógico es un sistema de licencias con consentimiento explícito, antes que un opt-out.”
Una lucha que vale la pena
“No creo que los artistas puedan permitirse abandonar esta lucha, incluso cuando a veces parezca desesperanzadora.”
Rob Biddulph
Para Biddulph, la pregunta no es si la IA se quedará, sino cómo se integrará de forma ética en el ecosistema creativo. “La tecnología llegó para quedarse, pero eso no implica aceptar cualquier modelo de negocio. Esta es una batalla por el valor de la creatividad humana y por proteger lo que damos por sentado: la capacidad de crear desde nuestra propia experiencia.”
Quienes deseen seguir el trabajo de Rob Biddulph pueden encontrarse con él en YouTube, X, Instagram y Facebook, así como en su sitio web oficial.
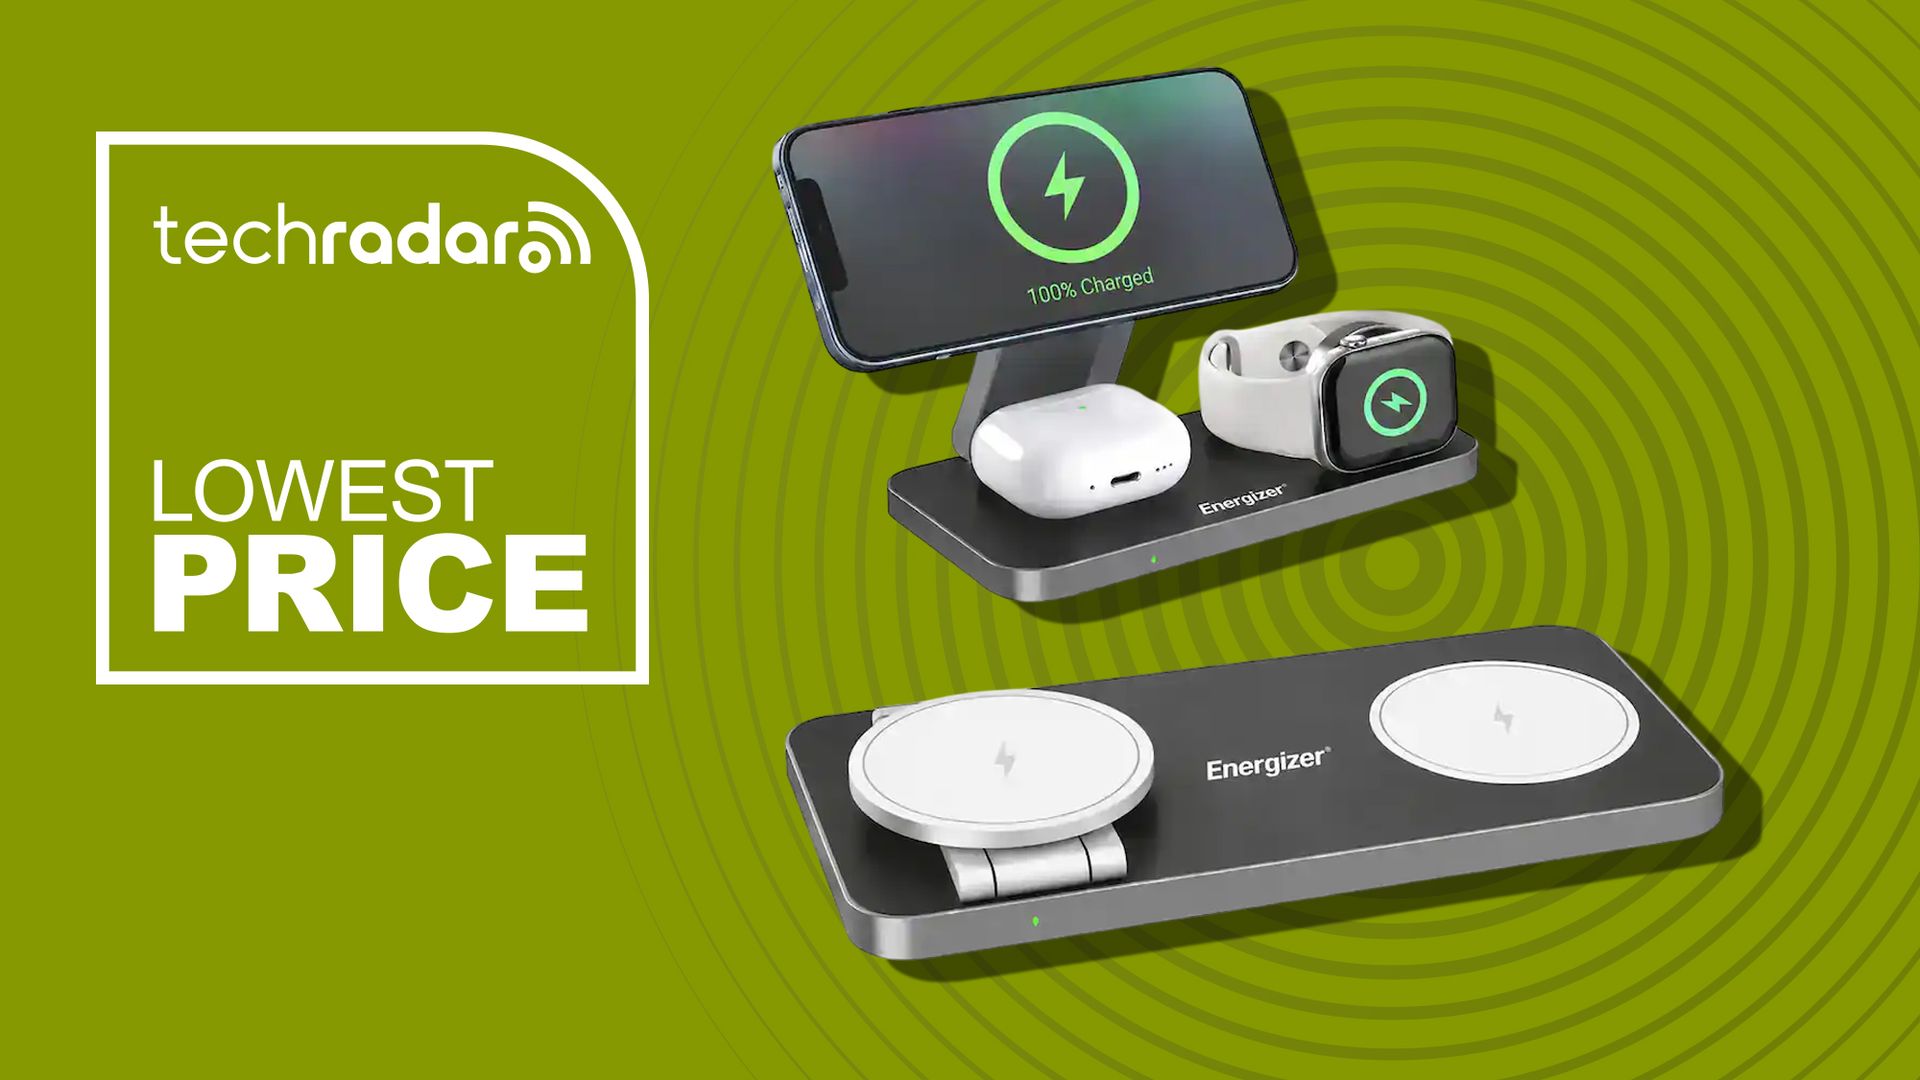
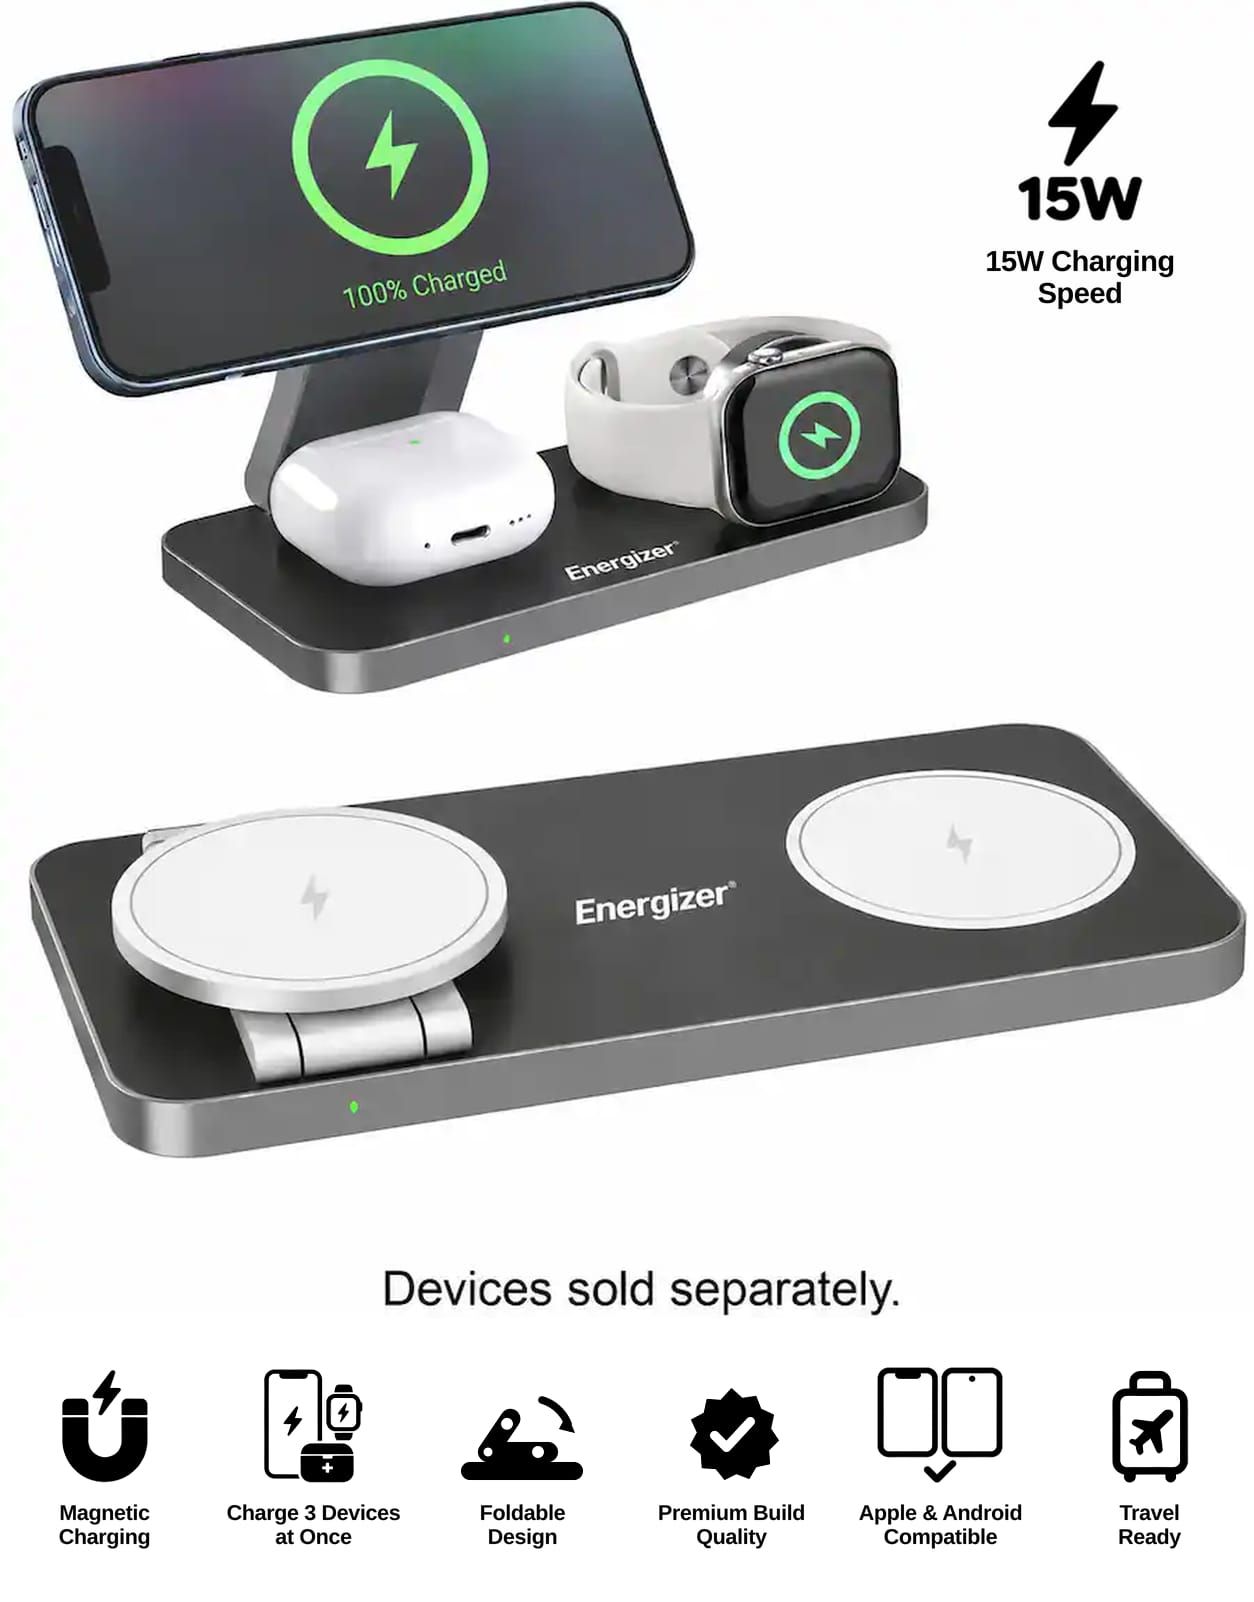
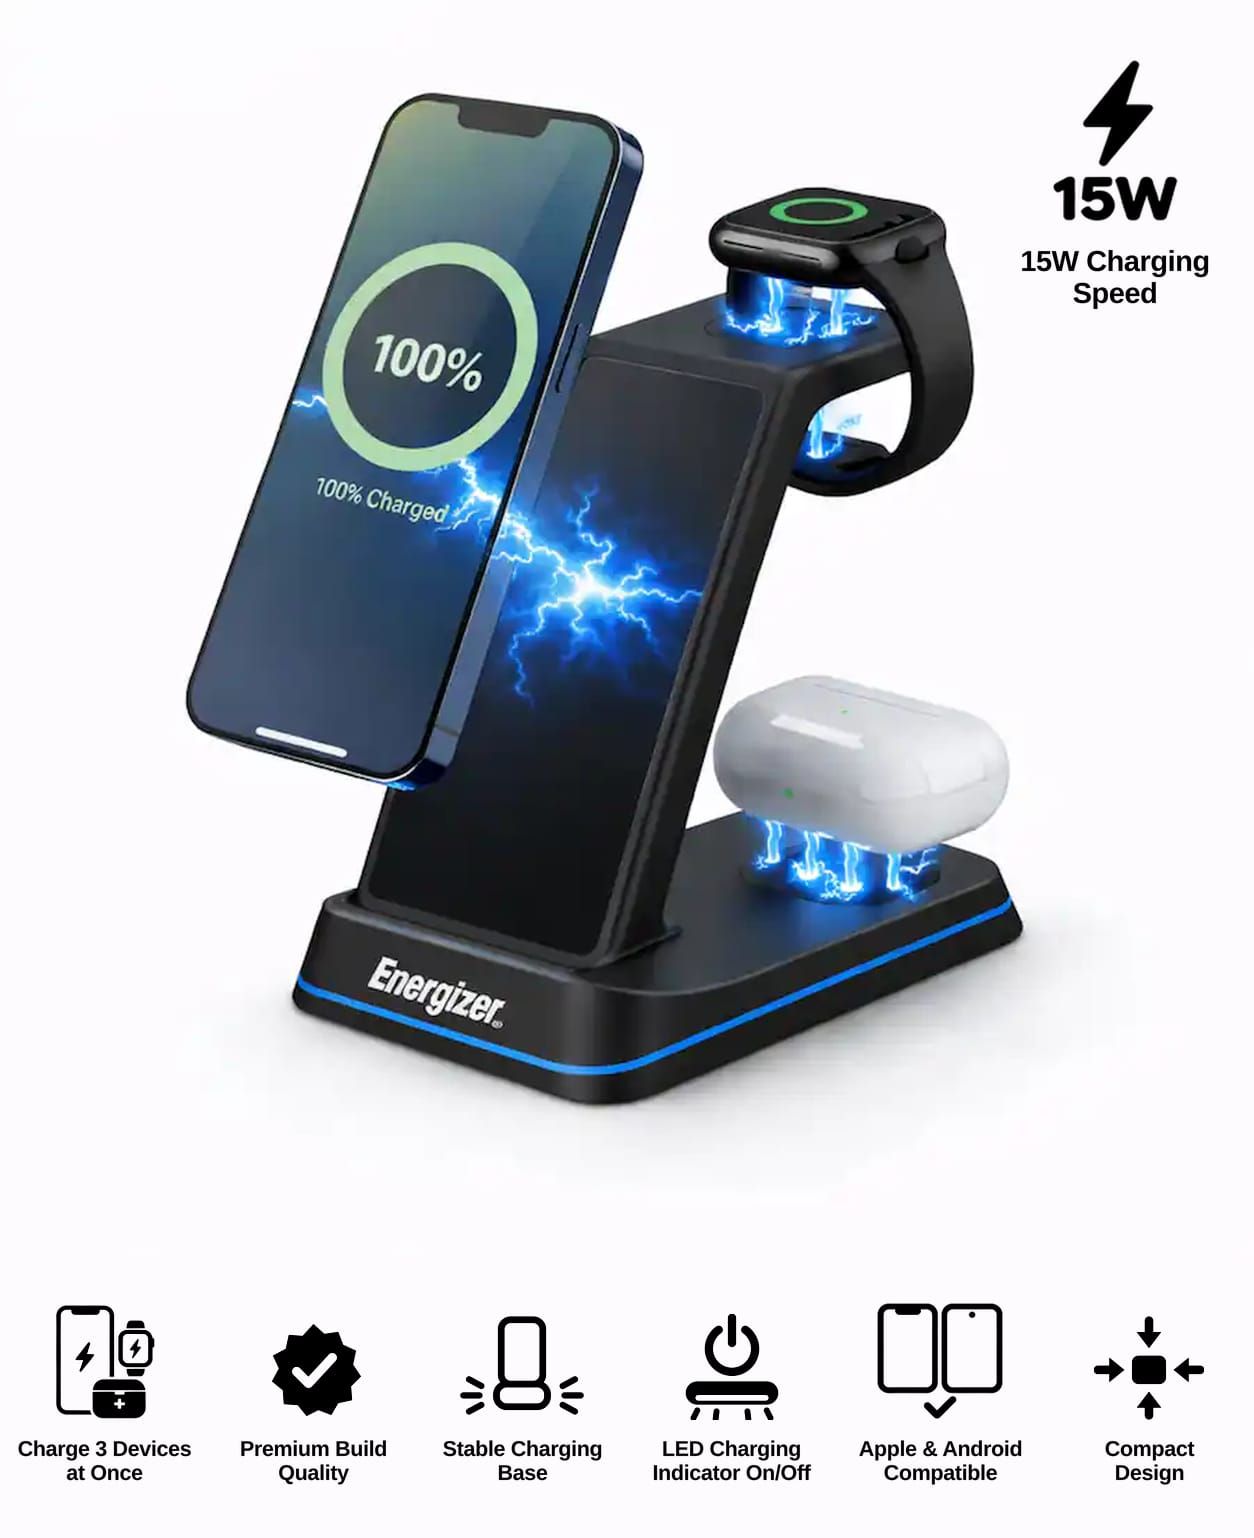
En un entorno de trabajo desde casa, la gestión de cables puede convertirse en un verdadero dolor de cabeza. La Energizer 3-in-1 Magnetic Foldable Wireless Charging Stand ofrece una solución limpia y eficiente: carga simultánea para iPhone, AirPods y Apple Watch sin enredos, gracias a un diseño magnético y plegable que ahorra espacio en el escritorio.
Ideal para: usuarios de Apple que buscan una forma económica y compacta de cargar tres dispositivos a la vez, sin sacrificar rendimiento ni organización.
La oferta: La estación de carga Energizer 3-in-1 está disponible a 17,49 USD (anteriormente 49,99 USD) en Best Buy, como parte de una promoción de descuento.
Por qué importa: A un precio tan bajo, esta solución de carga triple resulta más asequible que adquirir accesorios individuales. Además, su diseño plegable facilita la portabilidad, ideal para viajes o espacios de trabajo reducidos.
La Energizer 3-in-1 permite cargar un iPhone, auriculares inalámbricos y un Apple Watch al mismo tiempo, con velocidades de carga de 5W/7,5W/10W/15W para el teléfono, 3W para los auriculares y 2,5W para el reloj. Su diseño plegable facilita el transporte, y su compatibilidad se extiende a otros teléfonos, como Samsung, Motorola y Nokia, ampliando su utilidad en hogares con dispositivos mixtos.
Contexto de precio y valor histórico
La promoción de Best Buy sitúa la estación Energizer 3-in-1 en 17,49 USD, frente a un precio habitual de 49,99 USD, lo que representa un descuento destacado para quienes buscan simplificar su espacio de carga.
Además, la promoción puede incluir beneficios adicionales para nuevos o antiguos suscriptores de Apple Music o Apple TV, ampliando el valor global de la oferta para usuarios del ecosistema Apple.
Para opciones adicionales, vale la pena revisar recopilaciones de cargadores para teléfonos que hemos evaluado y recomendados en nuestro análisis de productos de carga.
¿Deberías comprarla?
✅ Comprar la Energizer 3-in-1 si…
Regularmente cargas un iPhone, AirPods y Apple Watch y quieres eliminar varios cables con una estación compacta. A 17,49 USD, es una oferta muy atractiva y conveniente. Las pruebas gratuitas de Apple Music y Apple TV pueden aumentar aún más su valor para usuarios del ecosistema.
❌ No comprarla si…
Solo necesitas cargar un dispositivo o quieres la opción de la carga más rápida posible mediante cable. En ese caso, una estación dedicada con carga por cable podría ser más práctica.
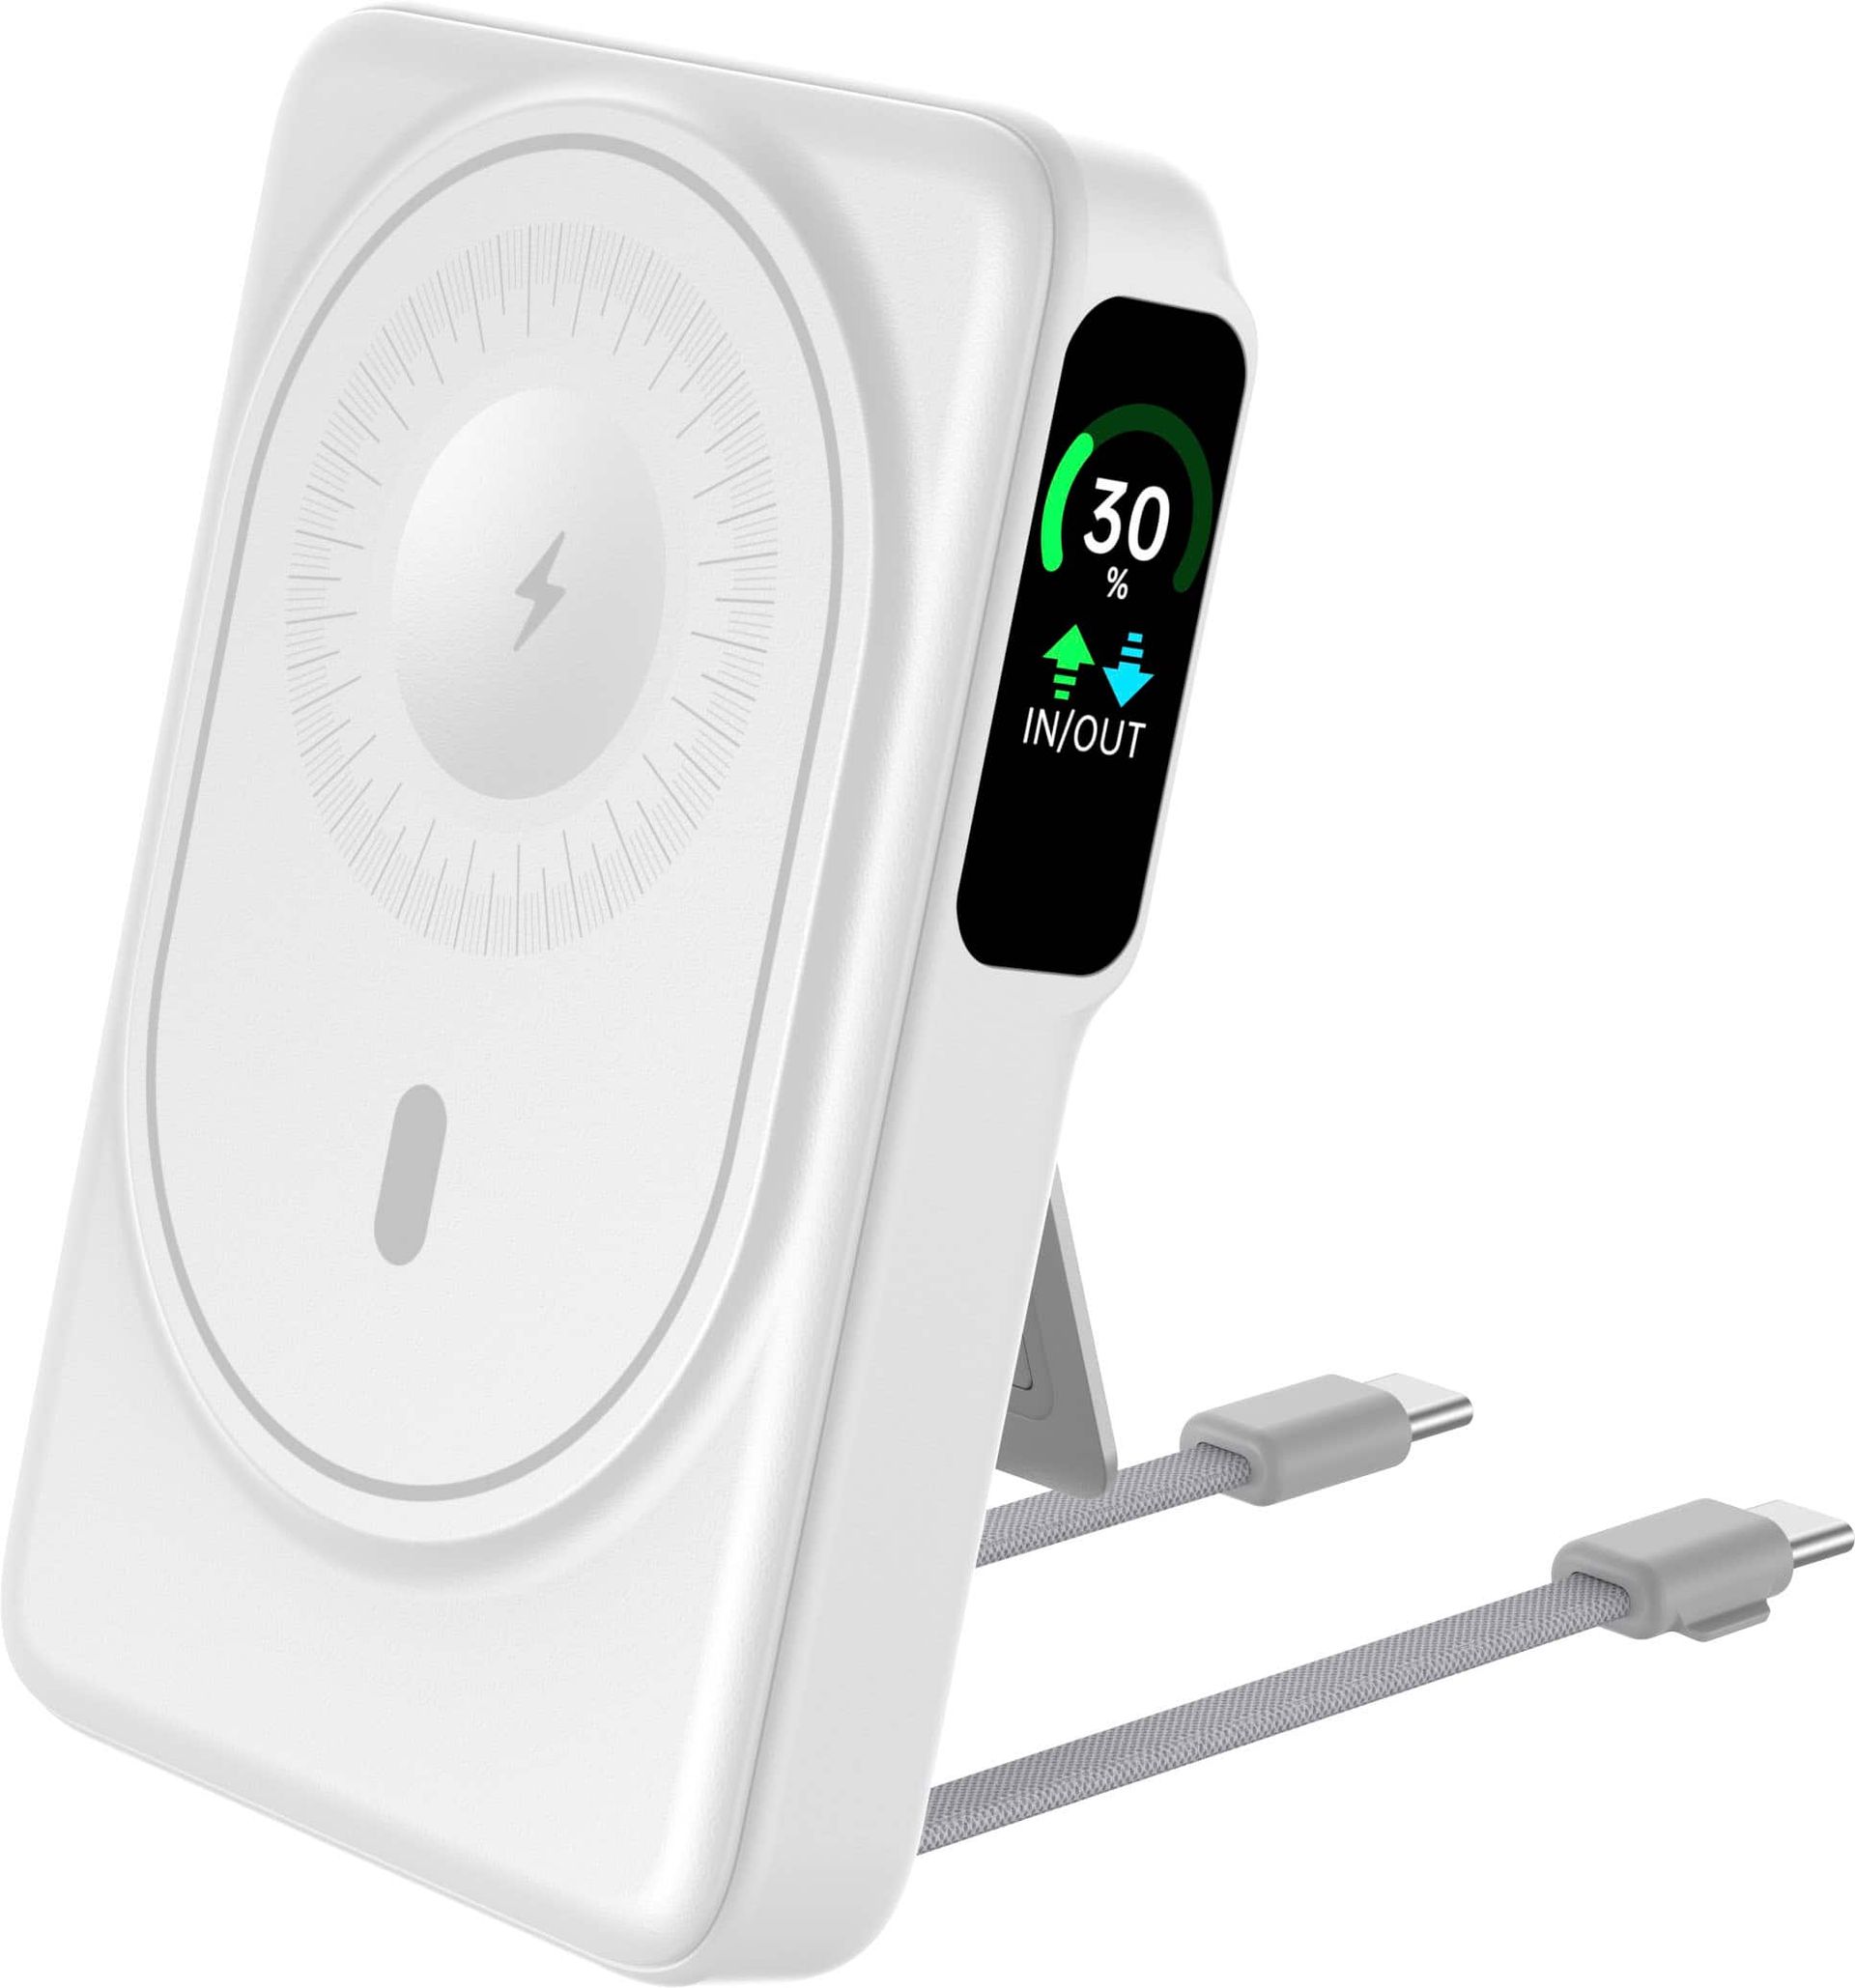
10,000mAh MagSafe PowerBank: fue 44,99 USD, ahora 29,99 USD Powerbank magnética de 10,000 mAh con 22,5W de carga, compatibilidad Qi2 y MagSafe, pantalla OLED y dos cables USB-C integrados para una recarga rápida y autónoma cuando estás fuera de casa.
La adopción de la inteligencia artificial ha avanzado a un ritmo acelerado. Informes recientes señalan que una gran mayoría de organizaciones ya utiliza herramientas de IA en al menos una función del negocio, pero muy pocas han logrado escalar su uso a toda la organización y una fracción está aún en fases piloto. En el área de marketing, esa brecha se acentúa cuando un piloto de IA se enfrenta a la complejidad de un stack de datos existente. Un piloto puede demostrar la capacidad de un modelo cuando se le asigna una tarea definida y datos cuidadosamente seleccionados; trasladar esa capacidad a un entorno empresarial vivo, sin embargo, suele ser mucho más desafiante.
La raíz del problema a menudo no reside en el modelo en sí, sino en la forma en que se gestionan los datos de marketing. Los datos están dispersos entre plataformas, almacenes y sistemas internos, con estructuras y definiciones distintas que dificultan que la IA entienda qué significan realmente los números. Esto facilita que la salida de un modelo parezca creíble incluso cuando se basa en supuestos incorrectos.
Una solución clave es una capa de conocimiento que conecte las bases de datos con el razonamiento de la IA. Esta capa define conceptos canónicos, mapea definiciones entre plataformas y captura las reglas de negocio que deben aplicarse antes de considerar fiable un análisis. Al estar integrada sobre los almacenes de datos existentes, permite evitar inversiones costosas en sustitución de infraestructura.
La claridad de un punto de partida definido es crucial: en lugar de seguir la primera versión que el modelo encuentre de una métrica, la IA debe operar con una comprensión gobernada de lo que ese concepto significa en la organización y cómo interpretarlo correctamente.
Sin embargo, las definiciones estáticas no son suficientes. El rendimiento de marketing cambia con el negocio, por lo que la IA también necesita acceso al contexto que rodea una investigación. Una campaña puede mostrar un descenso en el rendimiento debido a un cambio presupuestario reciente, o a una promoción nueva o a una prueba de mercado en curso. Sin esa información contextual, la IA puede identificar un cambio con precisión, pero concluir de forma errónea la causa.
Esta distinción se refleja mejor al separar el conocimiento de marketing persistente del contexto que se resuelve para cada investigación. En este punto, la colaboración entre equipos de marketing y de datos es esencial: los primeros entienden los objetivos y cómo interpretar el rendimiento, mientras que los segundos conocen los sistemas y controles de gestión de datos. Juntas, estas perspectivas crean una base más útil para la IA: las definiciones pueden acordarse antes de integrarlas en flujos de trabajo automatizados, y los requisitos de gobernanza pueden seguir siendo parte del proceso analítico en lugar de añadirse después de generar un resultado.
La adopción de IA en producción exige confianza, no otro piloto. El siguiente salto requiere convertir estas bases en operación. La investigación de McKinsey indica que la mayoría de las organizaciones aún se sitúan entre la experimentación y la primera escala, a pesar del crecimiento de la adopción. Por ello, la prioridad para los responsables de marketing debe ser revisar lo que rodea al modelo, antes de incorporar uno más. ¿Las métricas relevantes están definidas de forma consistente? ¿Puede la IA entender cómo se relacionan esas métricas entre sistemas? ¿Sabe qué decisiones están modelando el rendimiento actualmente?
Una capa de conocimiento bien estructurada puede proporcionar la conexión faltante entre los datos empresariales y el razonamiento de la IA, dando a los modelos una comprensión gobernada del entorno operativo y reduciendo las suposiciones que deben hacer.
Así cambia la pregunta de producción: en lugar de preguntarse si un modelo nuevo es lo suficientemente capaz, las organizaciones pueden centrarse en si la IA ha recibido el conocimiento necesario para funcionar de forma confiable. Los modelos seguirán evolucionando, pero para las empresas que buscan convertir la inversión en IA en valor medible, la acción más inmediata es asegurar que esos modelos cuenten con una base de conocimiento estable para razonar.
En última instancia, los esfuerzos deben orientarse a convertir el impulso tecnológico en resultados tangibles, asegurando que la IA opere con una comprensión coherente del negocio y de sus reglas, para que las decisiones dependan menos de conjeturas y más de una interpretación compartida de los datos.