Sonic Pi: aprende programación e informática mientras creas música

Sonic Pi

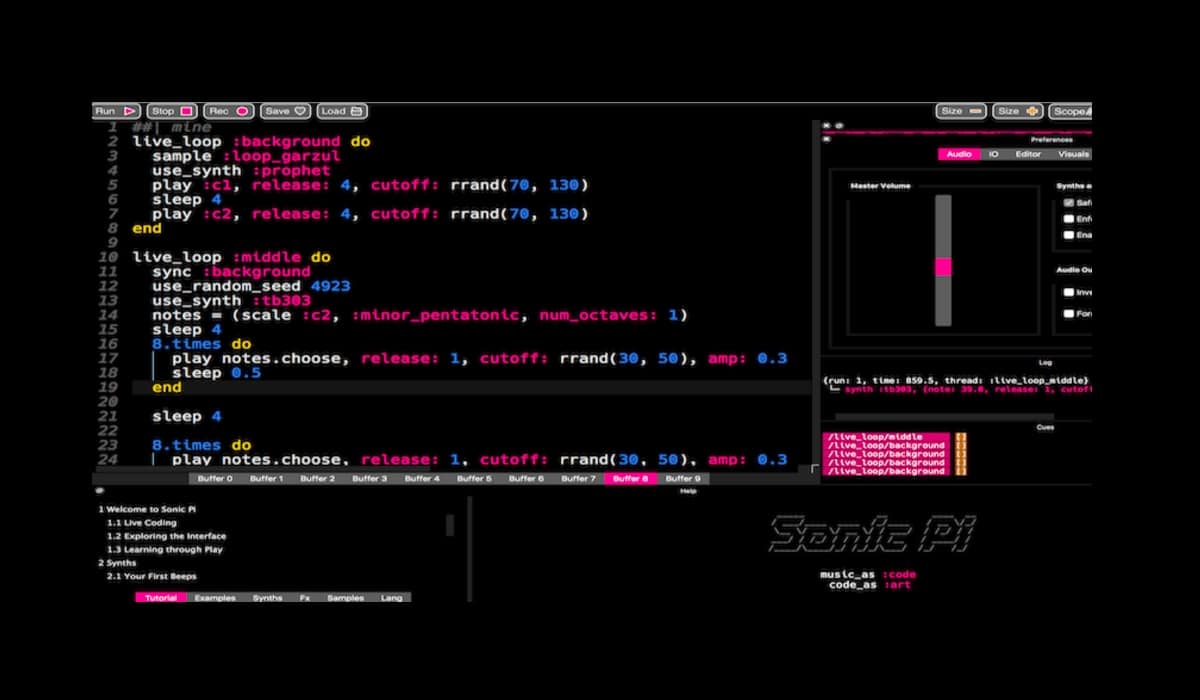
Sonic Pi es un proyecto social más que un software en sí. Y es que ha conseguido unificar la creatividad con el aprendizaje de programación. Consiguiendo que quienes quieran aprender a programar y sean melómanos puedan divertirse creando sus propios temas mientras aprenden a programar casi sin darse cuenta.

De esta forma Sonic Pi quiere acercar a más gente al aprendizaje de la programación, especialmente orientado para los niños. Una forma diferente de aprender y alentar a más niños a introducirse en el tema de la computación, ya que es el presente y será el futuro, dado que cada vez son más importantes las tecnologías de la información en la sociedad. Además, permite desarrollar también la creatividad musical a la par.

Sonic Pi es un programa bajo licencia MIT, de código abierto, gratuito, y que se encuentra disponible para tu distro Linux. Casi un nuevo instrumento musical, como dicen sus desarrolladores, para conseguir un equilibrio armónico entre tres principios básicos:

  • Simplicidad para que lo puedan usar incluso los niños.
  • Entretenido para que disfrutes jugando mientras aprendes, explotando así la famosa gamificación.
  • Potente.

Todo un completo entorno de programación diseñado originalmente para explorar y enseñar conceptos de programación dentro de las escuelas a través del proceso de creación de nuevos sonidos. Además de ser un recurso atractivo para entornos educativos, pero también una buena herramienta para los compositores indie, artistas profesionales, etc.

Y, aunque la educación sea el pilar central, el proyecto tiene un enfoque que también abarca tres dominios fundamentales:

  • Artístico: para poder expresarte mediante la composición de nuevas melodías.
  • Tecnología: para poder explorar cuestiones relacionadas con la programación.
  • Educativo: para demostrar que el aprendizaje no tiene que ser algo rígido y aburrido, sino que es muy abierto y motivacional.

Por tanto, si te gusta la música y también quieres aprender a programar, aprovecha la oportunidad y usa Sonic Pi…

Más información  – Sitio de Sonic Pi

from Linux Adictos https://ift.tt/2OUhjGr
via IFTTT

GNOME 3.38.5 llega con los últimos retoques y prepara el aterrizaje de GNOME 40

GNOME 3.38.5

Un mes después de la cuarta actualización de punto de la serie, Project GNOME ha lanzado GNOME 3.38.5. Esta es la quinta actualización de mantenimiento del escritorio que usan sistemas operativos como Fedora 33 o Ubuntu 20.10, y también la que marca el final de ciclo de vida (EOL) de esta serie. En general, ha llegado para corregir errores y mejoras de estabilidad para hacer que el famoso escritorio sea más fiable, seguro y ofrezca mejor rendimiento.

GNOME 3.38.5 destaca por una cosa y al autor de este artículo le plantea una duda: destaca porque se han corregido muchos bloqueos inesperados, y la duda es qué pasará en Ubuntu a partir del mes que viene, ya que se quedarán en esta versión hasta octubre de este año. Los problemas del entorno gráfico se quedarán ahí, pero parece que Canonical incluirá el set de apps de GNOME 40, por lo que, por lo menos por ahí, los usuarios de Ubuntu no deben preocuparse.

Novedades más destacadas de GNOME 3.38.5

  • Se ha añadido soporte para gestionar cambios de monitor durante las retransmisiones en Mutter.
  • Posibilidad de configurar la resolución para escáneres Epson en Simple Scan.
  • Mejorado el soporte para Firefox Sync en Epiphany.
  • Mejorados los bloqueos al cambiar entre espacios de trabajo.
  • Las nuevas ventanas X11 abiertas que eran invisibles en Actividades ya no lo son.
  • Las aplicaciones a pantalla completa que bloqueaban la animación de los espacios de trabajo ya no lo hacen.
  • Corregido un bug después de arrastrar la previsualización de ventana desde un segundo monitor.
  • Ahora añade iconos de respaldo X11 que faltaban.
  • Cambia el icono eligiendo la lógica para preferir los datos de imagen o pista de la ruta de la imagen sobre el icono de la aplicación en las notificaciones.
  • Se ha corregido el bloqueo excesivo de ventanas emergentes y la pérdida del estado de la sesión al cerrar la ventana con un proceso web que no responde en Epiphany.
  • Deshabilita el almacenamiento en el búfer de sombra con doble búfer en Mutter.
  • Mejorado el soporte de idiomas.

GNOME 3.38.5 ya está disponible y se puede descargar su código fuente desde este enlace.

from Linux Adictos https://ift.tt/3clPQGB
via IFTTT

Krita 4.4.3 ha llegado como una versión lanzada estrictamente para corregir fallos

Krita 4.4.3

A mediados de enero, KDE lanzó la v4.4.2 de su herramienta creada por y para dibujantes e introdujo nuevas herramientas y filtros, entre otras cosas. Hoy, poco más de dos meses después, lo que han hecho ha sido lanzar una de esas actualizaciones poco o nada emocionantes, un Krita 4.4.3 que se ha lanzado única y exclusivamente para corregir fallos. Pero que no sea emocionante no significa que no sea importante, porque son justamente estas versiones las que hacen que todo lo incluido en el pasado sea más fiable y estable.

Tal y como leemos en la nota de su lanzamiento, Krita 4.4.3 incluye mejoras de estabilidad y rendimiento, y lo hace en todos los sistemas en los que está disponible, incluyendo Android y macOS. No mencionan ni una sola novedad; prácticamente todos los puntos de la lista de novedades que tenéis a continuación incluye la palabra «Fix» (corrección). Por lo tanto, merece la pena actualizar porque todo irá mejor, pero teniendo en cuenta que no podremos hacer nada nuevo.

Novedades de Krita 4.4.3

  • Android:
    • Ya no se bloquea cuando se presiona el botón Atrás en la pantalla de inicio.
    • Corregido el fallo al cargar archivos mientras la aplicación aún se está iniciando.
    • Utilice lastUpdateTime para copiar activos.
    • Proporcionar un host para que pathPattern sea eficaz.
    • Corregido el selector de color que cubre toda la pantalla..
    • Las configuraciones guardadas ya se cargan después del reinicio.
    • Ya se puede agregar funciones clave a psd_layer_effects_shadow_base.
    • Se corrigió la recarga de ajustes preestablecidos de paquetes importados por el usuario.
  • Cierres y bloqueos:
    • Se corrigió la falla en el filtro de semitonos debido a un acceso a un puntero no válido.
    • Corregido el bloqueo al volver a aplicar un filtro con reactivación.
    • Se corrigió el bloqueo al pintar en una máscara de filtro creada a partir de una selección de vectores.
  • macOS: corregidos los complementos del buscador para mostrar una miniatura o una vista previa rápida.
  • Scripting: se corrigió el manejo de las banderas del canal.
  • Estabilidad y rendimiento:
    • Corrige la sincronización del nivel de zoom entre el lienzo y el bloc de notas.
    • Corregida la normalización en Smart Patch Tool.
    • Solucionados los problemas de rendimiento en el botón de color de primer plano/fondo.
    • Corregido el guardado de copias de seguridad incrementales.
    • Solucionado un problema por el cual el bloc de notas no responde.
    • Corregido el color como alfa y conservar alfa en pinceles personalizados y de portapapeles.
    • Arreglado el paquete RGBA_brushes para que Krita no intente volver a crearlo en el inicio.
    • Corregido el manejo del estilo en KisAngleSelector cuando el cuadro de giro debe mostrarse plano y usa el nuevo selector de ángulo en todas partes

Krita 4.4.3 ya está disponible desde la página web oficial, a la que podemos acceder desde este enlace. Desde allí, los usuarios de Linux podemos descargar su AppImage, y también nos facilitan un repositorio para añadirlo a distribuciones basadas en Ubuntu. La aplicación también está disponible como paquete Flatpak y Snap, pero en estos momentos ambas siguen en la v4.4.2 del software.

from Linux Adictos https://ift.tt/3d2z7XJ
via IFTTT

Microsoft Edge para Linux ya permite sincronización entre navegadores

Microsoft Edge para Linux

Microsoft Edge para Linux puede terminar convirtiéndose en mi navegador por defecto. Todavía en fase de desarrollo, bien podría ser una versión estable. Es cierto que aún no tiene todas las características de sus hermanos para Windows y Mac, pero ya incorporó la para mi más importante. La sincronización entre navegadores usando la cuenta de Microsoft

Microsoft Edge para Linux ¿Quién necesita otro navegador?

Con la Fundación Mozilla cada vez más enfocada hacia el activismo político que en hacer buenos productos de software, y Google restringiendo las prestaciones de Chromium, aquellos usuarios que queremos algo más de un navegador que navegar por Internet los usuarios tenemos que buscar otras opciones; básicamente se reduce a Brave, Edge,Opera y Vivaldi.

No puedo opinar sobre Opera y Vivaldi porque no los he usado en profundidad. Brave es muy bueno, pero, todavía no conseguí hacer funcionar su sistema de sincronización entre navegadores que consiste en escanear un código QR o copiar una serie de palabras clave.

Dado que con Edge Microsoft está siguiendo la misma estrategia de Google, que el navegador sea la puerta de entrada a sus aplicaciones en la nube, y que yo amo las aplicaciones en la nube de Microsoft.  Es natural que siga con interés la evolución del proyecto.

Las novedades de Microsoft Edge

Microsoft publica todas las semanas una versión de Edge en su canal Dev dirigida a los desarrolladores. Cada versión trae nuevas características, correcciones y, por qué no decirlo, algunos problemas nuevos que ocupan el lugar delos resueltos. Esta nueva versión que lleva el número 91.0.831.0, nos interesa a los linuxeros porque incorpora el soporte para el inicio de sesión de la cuenta de Microsoft en Linux facilitando la sincronización y el uso de temas de color simples.

Tengo que aclarar que por defecto, el inicio de sesión con la cuenta de Microsoft está desactivado por defecto. Para activarlo hay que escribir edge://flags en la ventana del navegador. En la ventana de búsqueda escribe MSA Sign In, y habilita la función.

Es posible que recibas el mensaje de que la sincronización no está disponbible para Linux. Ignora el aviso, cierra el navegador y vuelve a abrirlo. Ahora, haz lo siguiente:

  1. Selecciona la imagen del perfil en la barra de tareas del navegador.
  2. Selecciona Iniciar sesión en el cuadro de diálogo del perfil.
  3. Inicia sesión introduciendo los datos de tu cuenta de Microsoft.
  4. Selecciona Sincronizar cuando se te pregunte si deseas sincronizar tu cuenta. Esto sincroniza tus favoritos, contraseñas y otros datos de navegación en todos los dispositivos que utilices con esta cuenta.

Por el momento solo trabaja con las cuentas personales de Microsoft. Sin embargo, las cuentas de Azure Active Directory aún no son compatibles.

La otra nueva característica añadida está disponible para todas las plataformas, Edge Dev añadirá una selección de 14 temas de color simples, que puedes encontrar en la sección de Apariencia de la configuración de Edge. A diferencia de los temas completos, éstos sólo añadirán un toque de color a las barras de pestañas y direcciones, dejando la página de nuevas pestañas intacta. También se combinan con el tema oscuro o claro que elijas, y los dos ajustes no se afectan mutuamente.

Los temas de color se guardan por perfil de usuario, y los temas completos siguen siendo compatibles.Además, Microsoft lanzó algunos temas relacionados con Xbox en la tienda de complementos de Edge a principios de este año.

Otras características

  • Una nueva opción en el menú del botón derecho permite abrir la página actual en  el lector inmersivo.  La opción solo estará disponible en páginas compatibles.
  • Posibilidad de usar el tema del sistema en Linux.
  • Modo seguro para la apertura de PDF.
  • Se incorporó una nueva directiva de gestión para controlar si el contenido de las nuevas pestañas está habilitado, concretamente el contenido de Microsoft News.

Si deseas probar Microsoft Edge, teniendo en cuenta que se trata de un proyecto en fase de desarrollo, puedes descargarte las versiones en formato DEB y RPM aquí.


from Linux Adictos https://ift.tt/3vWqHtK
via IFTTT

Firefox 87 añade una opción a su inspector que nos permite cambiar entre el modo claro y oscuro si la web nos lo permite

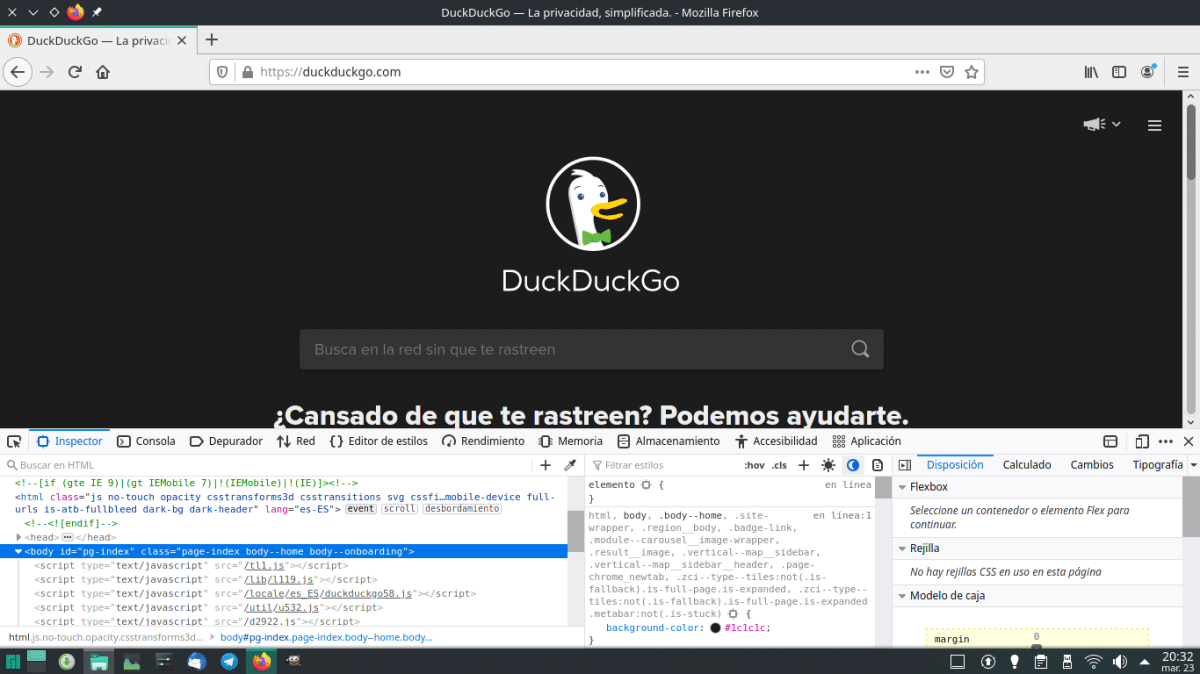
DuckDuckGo en modo oscuro en Firefox 87

Haciendo las primeras pruebas he pensado «hum… ya se han vuelto a olvidar de los usuarios de Linux», pero no. El caso es que Firefox 87 llegó con una novedad que no habían mencionado en la lista de cambios, pero porque es algo más destinado a desarrolladores, aunque es algo que podemos usar sin peligro alguno desde el inspector. Lo malo si lo queremos usar de seguido es que no funciona si cerramos las opciones para inspeccionar.

La novedad de la que os hablo nos permite cambiar entre los modos claro y oscuro de las páginas web. Es importante mencionar que sólo funciona en las páginas web que tienen ambos modos disponibles y activados y que, por ejemplo, no podemos usarla para ver la versión oscura en la que está trabajando Google para su buscador, sencillamente porque no está activada. Por otra parte, si una web incluye la opción bajo algún botón o interruptor, como es el caso del blog sobre Apple 9to5mac, tampoco funcionará.

Firefox 87 nos deja elegir entre el día y la noche

Para probar esta función sólo tenemos que hacer clic derecho sobre una página web, abrir el inspector y hacer clic sobre el sol o la luna. Entre las páginas que se sabe que funciona tenemos la del buscador DuckDuckGo, la de MacRumors, la de Start Page o YouTube. En algunos casos incluso podemos entrar y directamente se pone el tema oscuro si hemos elegido la luna. Lo malo, como hemos mencionado, es que si cerramos el inspector todo vuelve a la normalidad. Una solución, o más bien un apaño, es deslizar el inspector para que se quede en la parte de abajo como una barra.

Firefox 87 llegó ayer con novedades relacionadas a la seguridad y una ausencia importante, la del soporte para el decodificador de imágenes AVIF.

from Linux Adictos https://ift.tt/3cdbOeB
via IFTTT

Una vulnerabilidad iSCSI del kernel de Linux permite la elevación de privilegios

Hace poco se dio a conocer información importante sobre la identificación de una vulnerabilidad (catalogada como CVE-2021-27365) en el código del subsistema iSCSI del kernel de Linux que permite a un usuario local sin privilegios ejecutar código a nivel del kernel y obtener privilegios de root en el sistema.

El problema es causado por un fallo en la funcióndel módulo iscsi_host_get_param() de la libiscsi, introducido hacia atrás en 2006 durante el desarrollo del subsistema iSCSI. Debido a la falta de controles de tamaño adecuados, algunos atributos de cadena iSCSI, como el nombre de host o el nombre de usuario, pueden exceder el valor PAGE_SIZE (4 KB).

La vulnerabilidad podría explotarse mediante el envío de mensajes Netlink por un usuario sin privilegios que establezca los atributos iSCSI en valores superiores a PAGE_SIZE. Al leer datos de atributos a través de sysfs o seqfs, se llama al código para pasar los atributos a sprintf para que se copien en un búfer cuyo tamaño es PAGE_SIZE.

El subsistema particular en cuestión es el transporte de datos SCSI (Small Computer System Interface), que es un estándar para transferir datos hechos para conectar computadoras con dispositivos periféricos, originalmente a través de un cable físico, como discos duros. SCSI es un estándar venerable publicado originalmente en 1986 y era el método de referencia para las configuraciones de servidor, e iSCSI es básicamente SCSI sobre TCP. SCSI todavía se usa hoy en día, especialmente si se trata de ciertas situaciones de almacenamiento, pero ¿cómo se convierte esto en una superficie de ataque en un sistema Linux predeterminado?

La explotación de la vulnerabilidad en las distribuciones depende del soporte para la carga automática del módulo del kernel scsi_transport_iscsi cuando se intenta crear un socket NETLINK_ISCSI.

En distribuciones en las que este módulo se carga automáticamente, el ataque puede llevarse a cabo independientemente del uso de la funcionalidad iSCSI. Al mismo tiempo, para el uso exitoso del exploit, se requiere adicionalmente el registro de al menos un transporte iSCSI. A su vez, para registrar un transporte, puede utilizar el módulo de kernel ib_iser, que se carga automáticamente cuando un usuario sin privilegios intenta crear un socket NETLINK_RDMA.

La carga automática de los módulos necesarios para usar el exploit es compatible con CentOS 8, RHEL 8 y Fedora al instalar el paquete rdma-core en el sistema, que es una dependencia para algunos paquetes populares y se instala por defecto en configuraciones para estaciones de trabajo, servidor sistemas con GUI y virtualización de entornos host.

Al mismo tiempo, rdma-core no se instala cuando se usa una compilación de servidor que solo funciona en modo consola y cuando se instala una imagen de instalación mínima. Por ejemplo, el paquete está incluido en la distribución base de Fedora 31 Workstation, pero no incluido en Fedora 31 Server.

Debian y Ubuntu son menos susceptibles al problema, ya que el paquete rdma-core solo carga los módulos del kernel necesarios para un ataque si el hardware RDMA está disponible. Sin embargo, el paquete de Ubuntu del lado del servidor incluye el paquete open-iscsi, que incluye el archivo /lib/modules-load.d/open-iscsi.conf para garantizar que los módulos iSCSI se carguen automáticamente en cada inicio.

Un prototipo funcional del exploit está disponible para probar en el siguiente enlace.

La vulnerabilidad se corrigió en las actualizaciones del kernel de Linux 5.11.4, 5.10.21, 5.4.103, 4.19.179, 4.14.224, 4.9.260 y 4.4.260. Las actualizaciones del paquete del kernel están disponibles en las distribuciones Debian (oldstable), Ubuntu, SUSE/openSUSE, Arch Linux y Fedora, mientras que para RHEL aún no se han publicado correcciones.

Además, en el subsistema iSCSI se han solucionado dos vulnerabilidades menos peligrosas que pueden provocar la fuga de datos del kernel: CVE-2021-27363 (información filtrada sobre el descriptor de transporte iSCSI a través de sysfs) y CVE-2021-27364 (lectura de un región fuera de los límites de la zona de influencia).

Estas vulnerabilidades se pueden aprovechar para comunicarse a través de un socket de enlace de red con el subsistema iSCSI sin los privilegios necesarios. Por ejemplo, un usuario sin privilegios puede conectarse a iSCSI y enviar un comando de fin de sesión.

Fuente: https://blog.grimm-co.com

from Linux Adictos https://ift.tt/3tQ0Qlq
via IFTTT
Manjaro 21.0 Ornara lanzado, con Linux 5.10 y escritorios actualizados

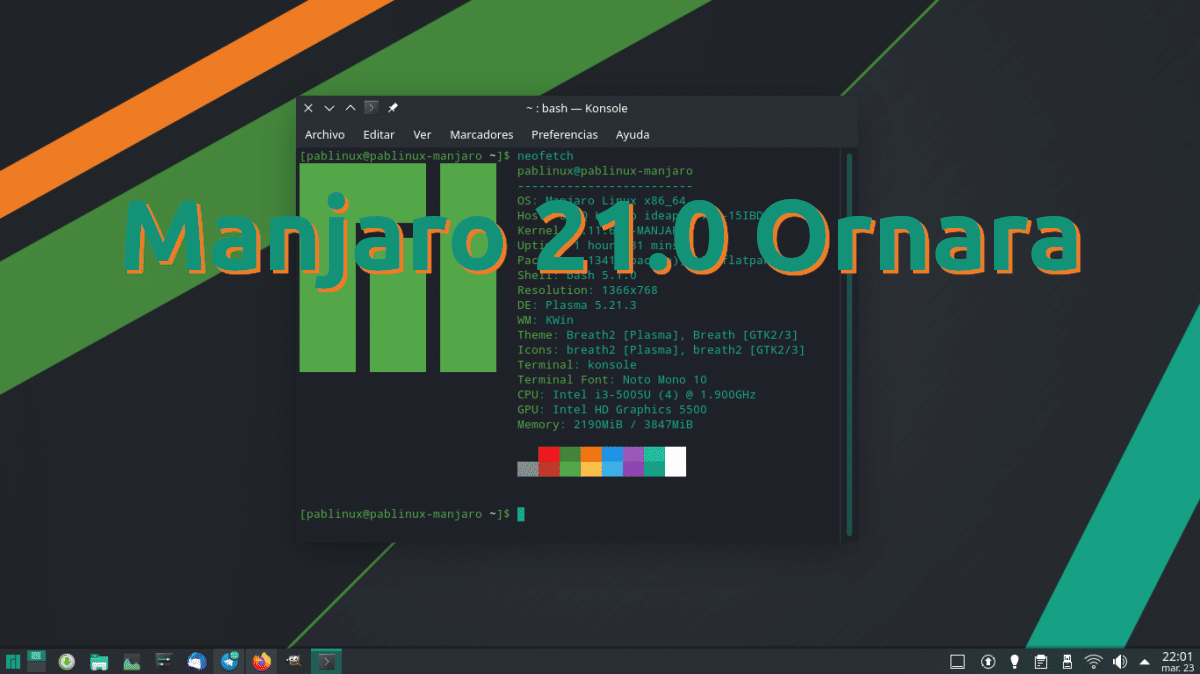
Manjaro 21.0 Ornara

Hace algo más de una hora, el equipo de desarrolladores que está detrás de esta popular distribución basada en Arch Linux ha lanzado Manjaro 21.0. El nombre en clave que han elegido es Ornara, y ha estado en desarrollo desde el 31 de diciembre, momento en el que lanzaron su primera versión preliminar. Se trata de una versión que incluye novedades destacadas, pero la mayoría de ellas guardan relación con los entornos gráficos en los que está disponible.

De este lanzamiento también hay que destacar que es el primero en usar Linux 5.10, la última versión LTS del kernel. Además, desde el Gestor de configuración de Manjaro también podemos instalar Linux 5.4 y hasta la última Release Candidate de Linux 5.12, para el que quiera probar lo que está preparando ahora mismo Linus Torvalds.

Novedades más destacadas de Manjaro 21.0

Como hemos mencionado, además del núcleo, las novedades más destacadas han llegado en forma de escritorios actualizados:

  • Plasma 5.21, en donde destaca el nuevo lanzador de aplicaciones (Kickoff), la posibilidad de instalar la nueva app Monitor del sistema, los ajustes del cortafuegos (Firewall) o la capa del widget de reproducción.
  • GNOME 3.38.3, que corrige errores de la versión que ya incluía Manjaro 20.2.1.
  • Xfce 4.16, en donde destacan las mejoras que ha recibido el gestor de ventanas, el soporte para la escala fraccional, mejoras en el gestor de ajustes y muchas correcciones en Thunar.
  • Linux 5.10 por defecto.
  • Mejoras en el instalador Calamares.

Manjaro 21.0 Ornara es el nombre que ha recibido la última ISO del sistema operativo, pero hay que recordar que estamos ante uno que usa el modelo de desarrollo conocido como Rolling Release. Eso significa que los usuarios existentes ya hemos recibido todas las actualizaciones que han introducido en Ornara, y las recibimos en el momento se lanzaron.

Para nuevas instalaciones, las nuevas imágenes ya están disponibles desde este enlace.

from Linux Adictos https://ift.tt/3fa93wy
via IFTTT

Firefox 87 ya disponible, pero sus pocas novedades nos hacen pensar en las ausencias

Firefox 87

Cuatro semanas después de la v86 del software, Mozilla ha lanzado esta tarde Firefox 87. Siendo una actualización mayor, muchos esperábamos que llegara con novedades más destacadas, pero no ha sido así. De hecho, se esperaba que introdujera un cambio importante, pero la compañía del navegador del zorro ha decidido dar marcha atrás y retenerlo un poco más. Es algo que mencionan que pueden hacer, pero en pocas ocasiones nos dejan con la miel en los labios. Probablemente lo hayan hecho porque no está del todo preparado, por lo que habrá que tener paciencia.

Mozilla tenía planeado añadir soporte para la decodificación de imágenes AVIF, y esa era la novedad más destacada de Firefox 87 en su fase beta que no ha llegado a la versión estable. Pero la sorpresa no ha sido muy grande para los que navegan habitualmente con la versión beta del navegador, porque la desaparición del soporte es algo que hicieron ya hace algunos días. Lo que sí ha llegado es la lista de novedades que tenéis a continuación, donde destacan nuevas medidas de seguridad.

Novedades más destacadas de Firefox 87

  • Ahora encontraremos menos roturas en el sitio web en la navegación privada y la protección de seguimiento mejorada estricta con SmartBlock, que proporciona scripts suplementarios para que los sitios web se carguen correctamente.
  • Para proteger aún más nuestra privacidad, la nueva política de referencia HTTP predeterminada recortará la ruta y la información de la cadena de consulta de los encabezados de referencia para evitar que los sitios filtren accidentalmente datos confidenciales del usuario.
  • La función «Resaltar todo» en Buscar en la página ahora muestra marcas de verificación junto a la barra de desplazamiento que corresponden a la ubicación de las coincidencias encontradas en esa página.
  • Compatibilidad total con el lector de pantalla integrado de macOS, VoiceOver.
  • Nueva configuración regional: Silesian (szl).
  • Han eliminado elementos del menú Biblioteca que no se usaban con frecuencia o que tenían otros puntos de acceso en el navegador: pestañas sincronizadas, destacados recientes y lista de bolsillo.
  • Han simplificado el menú Ayuda al reducir los elementos redundantes, como los que apuntan a las páginas de soporte de Firefox a las que también se puede acceder a través del elemento Obtener ayuda.
  • Corrección de errores:
    • Los controles de video ahora tienen un estilo de enfoque visible y los controles de video y audio ahora son navegables con el teclado.
    • HTML <meter> ahora es hablado por lectores de pantalla.
    • Firefox ahora establece un enfoque inicial útil en el Administrador de complementos.
    • Firefox ahora disparará un evento de cambio de nombre/descripción cuando cambie el contenido de aria-labelledby/describedby.
  • Correcciones de seguridad.
  • A lo anterior hay que sumarle una novedad que no está en la lista oficial, pero sí podemos aprovechar en Firefox 87: una nueva función para activar el modo día o noche si la página web ofrece dicha posibilidad.

Firefox 87 ha sido lanzado oficialmente esta tarde, por lo que ya se puede descargar desde su página web oficial. Nosotros, los usuarios de Linux, podemos descargar desde allí la versión en binarios, y pronto aparecerá como actualización en los centros de software de las diferentes distribuciones Linux.

from Linux Adictos https://ift.tt/3f8Xvti
via IFTTT

La instalación de Mautic en Ubuntu 20.04 y Apache

La instalación de Mautic
Hace un tiempo les hablé de Mautic, una plataforma de código abierto para la automatización de campañas de marketing. Vamos a ver como instalarla en un servidor privado virtual (VPS) corriendo Ubuntu 20.04 y un servidor Apache.

Debemos tener en cuenta que cada proveedor de hosting establece diferentes configuraciones, por lo que puede que tengas que hacer algunas adaptaciones.

La instalación de Mautic. Lo que se necesita

Los requisitos para instalar Mautic (Para los propósitos de este artículo) son los siguientes:

  • Ubuntu 20.04.
  • Apache 2x o superior.
  • MaríaDB 10.1 o MySQL 5.5.3.
  • PHP 7.4 o superior.

Un servidor privado virtual es una forma de compartir los recursos de un servidor físico sin los costos de tener un servidor físico para cada usuario pero dando a cada uno mayor control que los planes de alojamiento tradicionales. Cada servidor virtual tiene su propio sistema operativo y puede ser reiniciado de manera independiente.

Un punto a tener en cuenta es que hay determinados cambios de configuración que en un servidor físico podrías hacer en el sistema operativo, en un VPS tendrás que hacerlo desde el panel de control que te ofrece tu proveedor de alojamiento o pedirle a él que lo haga.

Antes que nada te recomiendo que leas estos dos artículos

Configuraciones previas

Antes de comenzar con la instalación de Mautic tenemos que configurar el firewall.

Un firewall es un dispositivo de seguridad de red que supervisa el tráfico de red entrante y saliente y permite o bloquea los paquetes de datos basándose en un conjunto de reglas de seguridad. Podemos encontrarnos con dos tipos de servidores:

  • Firewall externo: Está disponible con el plan de alojamiento. La gran ventaja es que no importa cuantas veces instales el sistema operativo en el servidor virtual, no tendrás que acordarte de configurar el firewall.
  • Firewall interno: Ubuntu usa por defecto  un firewall llamado UFW (Siglas en inglés de firewall sin complicaciones) UFW cierra por defecto todos los posibles puntos de entrada al servidor, por lo que tendremos que abrir los puertos necesarios.

De todas formas, aunque el proveedor de hosting con el que contrataste tu VPS te proporcione un firewall externo, también deberías configurar el interno.

Comenzamos asegurándonos que el sistema está actualizado:
sudo apt update
sudo apt upgrade -y

Instalamos las dependencias
sudo apt install apache2 libapache2-mod-php php unzip mariadb-server php-xml php-mysql php-imap php-zip php-intl php-curl ntp -y

Configuramos el firewall
sudo ufw allow OpenSSH
sudo ufw allow in "Apache Full"

Activamos el firewall
sudo ufw enable

Te va a mostrar un mensaje que te advierte que ejecutar el comando puede interrumpir la conexión remota. Pulsa Y o S según corresponda para aceptar.

A continuación verás otro mensaje que te informa que el firewall está activado y se habilitará cada vez que se inicia el sistema.

Podemos comprobar que el firewall está funcionando con:
sudo ufw status

¿Sitio único o multisitio?

La mejor forma de aprovechar un servidor privado virtual es alojar múltiples sitios. En realidad el método de instalación es igual en ambos casos siendo lo único que cambia el directorio de instalación y la necesidad de algunos pasos adicionales en el caso de que optes por la opción multisitios.

Pasos previos para la instalación de Mautic junto a otros sitios web

Creamos un directorio para cada sitio web que necesitemos
sudo mkdir -p /var/www/midominio1.com/public_html
sudo mkdir -p /var/www/midominio2.com/public_html
sudo mkdir -p /var/www/midominio3.com/public_html

/var/www y /public_html se mantiene constante. midominiox se reemplaza por los dominios que vas a utilizar para cada sitio. Recuerda que tienes que comprar un dominio y configurarlo con los DNS de tu servidor privado virtual.

Como dijimos, en el caso de que Mautic sea el único sitio instalado en el servidor privado virtual, no se necesitan estos pasos previos. La diferencia es que vamos a trabajar en el dir

from Linux Adictos https://ift.tt/2QzbBdq
via IFTTT

Fedora 34 Beta ya disponible con compresión transparente BTRFS y PipeWire sustituyendo a PulseAudio

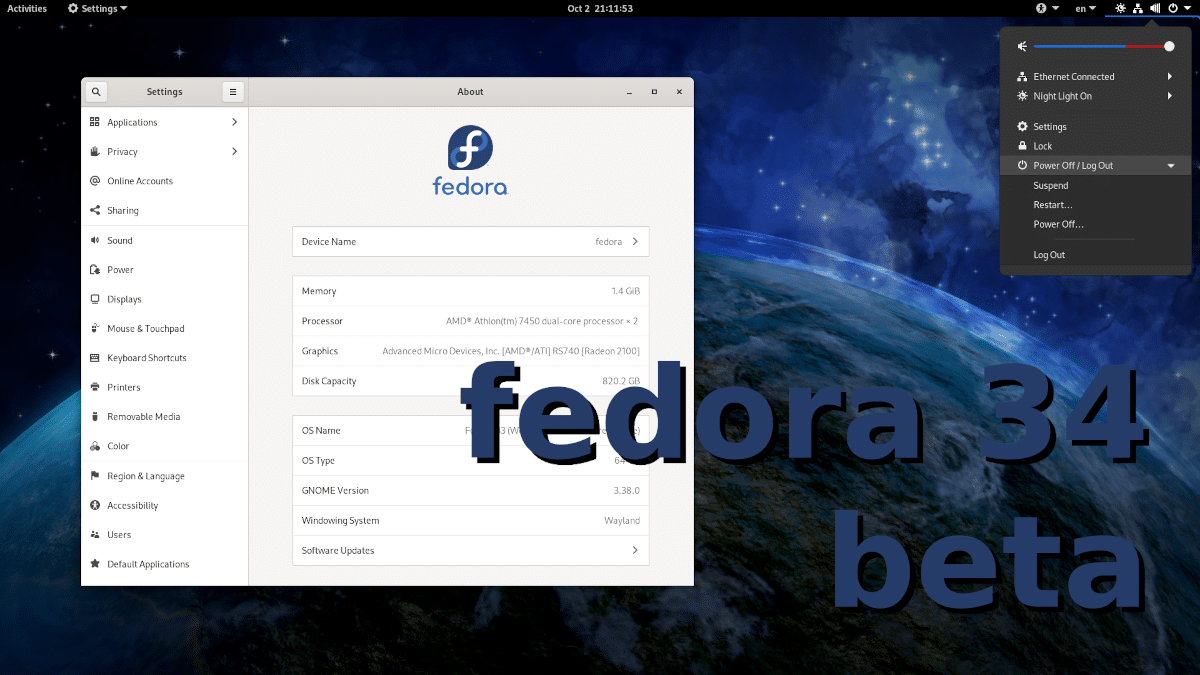
Fedora 34 Beta

Fedora 34 Beta ya está disponible. En su pulso por ser el sistema operativo con entorno GNOME más popular, creo que la 34ª versión de Fedora será más interesante que Ubuntu 21.04, ya que la primera sí usará GNOME 40 y la segunda se quedará en GNOME 3.38. Canonical decidió quedarse en la misma versión que usan desde octubre por un tema de conservadurismo, ya que GNOME 40 aún no se ha lanzado y GTK 4.0 está dando sus primeros pasos, pero no todos piensan igual.

Rivalidad aparte, si es que la hay, el equipo de Fedora acaba de anunciar el lanzamiento de Fedora 34 Beta, y en el artículo mencionan algunos cambios, como que usarán compresión transparente BTRFS o que van a cambiar PulseAudio por PipeWire. En un principio, el último debería ser un cambio poco importante, pero puede ser un problema para usuarios inexpertos que usen apps que dependan de PulseAudio. La intención es mejorar la experiencia con paquetes Flatpak, entre otras cosas. A continuación tenéis una pequeña lista con las novedades más destacadas que han llegado junto a Fedora 34 beta.

Novedades de Fedora 34 Beta

  • GNOME 40.
  • Compresión transparente BTRFS. La nueva versión la activará para conseguir más espacio en el disco. Además, esta compresión mejora el rendimiento de lectura/escritura para archivos más grandes.
  • PipeWire sustituye a PulseAudio. Han apostado por el primero por su mayor versatilidad.
  • Mejorada la experiencia en situaciones en las que nos quedemos sin memoria al activar systemd-oom por defecto.
  • La versión KDE Plasma usa Wayland por defecto.
  • Versión KDE Plasma para la arquitectura aarch64.
  • Nueva spin i3 que es su primera spin en usar un gestor de ventanas en mosaico.

Esta versión debería incluir ya el nuevo logotipo. Los usuarios interesados en probar Fedora 34 Beta ya pueden descargar la imagen desde este enlace. Aunque se puede instalar como nativo, nosotros recomendamos hacerlo en una Live Session o en un software de máquinas virtuales, como GNOME Boxes o Virtualbox.

from Linux Adictos https://ift.tt/31b0eKU
via IFTTT