Mesa 21.3 ya fue liberado y llega con diversos cambios y mejoras a los controladores

Mesa Drivers

Después de cuatro meses de desarrollo se dio a conocer el lanzamiento de la implementación gratuita de las API de OpenGL y Vulkan: Mesa 21.3.0, la cual se posiciona como la primera versión de la rama Mesa 21.3.x y que tiene un estado experimental. Después de la estabilización final del código, se lanzará la versión estable 21.3.1.

Mesa 21.3 proporciona compatibilidad completa con OpenGL 4.6 para los controladores 965, iris (Intel), radeonsi (AMD), zink y llvmpipe. El soporte para OpenGL 4.5 está disponible para la GPU AMD (r600) y NVIDIA (nvc0), y OpenGL 4.3 a virgl (virtual la GPU Virgil3D para QEMU / KVM). El soporte Vulkan 1.2 está disponible para tarjetas Intel y AMD, así como el modo emulador (vn) y el rasterizador de software lavapipe, el soporte Vulkan 1.1 está disponible para Qualcomm GPU y el rasterizador de software lavapipe, y Vulkan 1.0 está disponible para Broadcom VideoCore VI GPU (Raspberry Pi 4).

Principales novedades de Mesa 21.3.0

En esta nueva versión que se presenta de Mesa, se destaca que el controlador Zink (una implementación de la API OpenGL sobre Vulkan, que le permite obtener OpenGL acelerado por hardware si el sistema tiene controladores limitados para admitir solo la API Vulkan) es compatible con OpenGL ES 3.2.

Mientras que el controlador Panfrost, diseñado para funcionar con GPU basadas en microarquitecturas Midgard (Mali-T6xx, Mali-T7xx, Mali-T8xx) y Bifrost (Mali G3x, G5x, G7x), está oficialmente certificado para compatibilidad con OpenGL ES 3.1.

Por otra parte, el controlador v3dv desarrollado para el acelerador de gráficos VideoCore VI utilizado a partir del modelo Raspberry Pi 4 ha sido certificado para admitir la API de gráficos Vulkan 1.1 y también ha agregado compatibilidad con sombreadores de geometría. El rendimiento del código generado por el compilador de sombreadores se ha mejorado significativamente, lo que tiene un efecto positivo en la velocidad de los programas que usan sombreadores de forma activa, por ejemplo, juegos basados ​​en Unreal Engine 4.

El controlador RADV Vulkan (AMD) agrega soporte experimental para el trazado de rayos y los sombreadores de trazado de rayos. Para las tarjetas GFX10.3, la selección primitiva está habilitada de forma predeterminada mediante los motores de sombreado NGG (geometría de próxima generación).

Ademas se destaca que el controlador de lavapipe con la implementación del rasterizador de software para la API de Vulkan (similar a llvmpipe, pero para Vulkan, que traduce las llamadas de la API de Vulkan a la API de Gallium) tiene soporte para filtrado de texturas anisotrópicas y soporte agregado para Vulkan 1.2.
El controlador OpenGL llvmpipe, agregó soporte para operaciones FP16, filtrado de textura anisotrópica ( GL_ARB_texture_filter_anisotropic ) y regiones de memoria fijadas ( GL_AMD_pinned_memory ). Se proporcionó soporte para el perfil de compatibilidad OpenGL 4.5.

El controlador OpenGL Iris (nuevo controlador para GPU Intel) agregó capacidad de compilación de sombreadores multiproceso y el rastreador de estado VA-API (Video Acceleration API) proporciona soporte para acelerar la codificación y decodificación de video AV1 cuando se utilizan controladores de GPU AMD.

Tambien se menciona que el soporte EGL está implementado para la plataforma Windows y que se agregó soporte para la extensión EGL_EXT_present_opaque para Wayland, ademas de que se corrigieron problemas con la visualización de transparencia en juegos que se ejecutan en entornos basados ​​en el protocolo Wayland.

En cuanto a los controladores Vulkan RADV (AMD), ANV (Intel) y lavapipe, se agregaron soporte para extensiones:

  • VK_EXT_shader_atomic_float2 (Intel, RADV).
  • VK_EXT_vertex_input_dynamic_state (RADV).
  • VK_EXT_primitive_topology_list_restart (RADV, lavapipe).
  • VK_KHR_shader_integer_dot_product (RADV).
  • VK_KHR_synchronization2 (Intel).
  • VK_KHR_maintenance4 (RADV).
  • VK_KHR_format_feature_flags2 (RADV).
  • VK_KHR_shader_subgroup_extended_types (lavapipe).
  • VK_KHR_spirv_1_4 (lavapipe).
  • VK_KHR_timeline_semaphore (lavapipe).
  • VK_EXT_external_memory_host (lavapipe).
  • VK_KHR_depth_stencil_resolve (lavapipe).
  • VK_KHR_shader_float16_int8 (lavapipe).
  • VK_EXT_color_write_enable (lavapipe).

Finalmente si estás interesado en conocer más al respecto sobre esta nueva versión de los controladores Mesa 21.1.0, puedes consultar los detalles en el siguiente enlace.

¿Cómo instalar los drivers de video Mesa en Linux?

Los paquetes de Mesa se encuentran en todas las distribuciones de Linux, por lo que su instalación puede realizarse ya sea descargando y compilando el código fuente (toda la información al respecto aquí) o de una forma relativamente sencilla, la cual depende de la disponibilidad dentro de los canales oficiales de tu distribución o de terceros.

Para los que son usuarios de Ubuntu, Linux Mint y derivados pueden añadir el siguiente repositorio en donde los controladores son actualizados de manera rápida.

sudo add-apt-repository ppa:kisak/kisak-mesa -y

Ahora vamos a actualizar nuestro listado de paquetes y repositorios con:

sudo apt update

Y finalmente podemos instalar los drivers con:

sudo apt upgrade

Para el caso de los que son usuarios de Arch Linux y derivados estos los instalamos con el siguiente comando:

sudo pacman -S mesa mesa-demos mesa-libgl lib32-mesa lib32-mesa-libgl

Para quienes sean usuarios de Fedora 32 pueden utilizar este repositorio, por lo que deben de habilitar corp con:

sudo dnf copr enable grigorig/mesa-stable

sudo dnf update

Finalmente, para los que son usuarios de openSUSE, pueden instalar o actualizar tecleando:

sudo zypper in mesa

from Linux Adictos https://ift.tt/3nUR7dq
via IFTTT
NPM continua con los problemas de seguridad y ahora uno afectaba al sistema de actualizaciones

Hace algunos dias GitHub revelo dos incidentes en la infraestructura del repositorio de paquetes de NPM, de los cuales detalla que el 2 de noviembre, investigadores de seguridad de tercero como parte del programa Bug Bounty encontraron una vulnerabilidad en el repositorio de NPM que permite publicar una nueva versión de cualquier paquete utilizando aunque no está autorizado para realizar dichas actualizaciones.

La vulnerabilidad fue causada por verificaciones de autorización incorrectas en el código de microservicios que procesan solicitudes a NPM. El servicio de autorización realizó una verificación de permisos en los paquetes en función de los datos pasados ​​en la solicitud, pero otro servicio que cargaba la actualización en el repositorio determinó el paquete a publicar en función del contenido de metadatos en el paquete cargado.

Así, un atacante podría solicitar la publicación de una actualización para su paquete, al que tiene acceso, pero indicar en el propio paquete información sobre otro paquete, que eventualmente sería actualizado.

Durante los últimos meses, el equipo de npm ha estado invirtiendo en mejoras de infraestructura y seguridad para automatizar el monitoreo y análisis de las versiones recientemente publicadas de paquetes con el fin de identificar malware y otros códigos maliciosos en tiempo real.

Hay dos categorías principales de eventos de publicación de malware que ocurren en el ecosistema npm: malware que se publica debido a la apropiación de cuentas y malware que los atacantes publican a través de sus propias cuentas. Aunque las adquisiciones de cuentas de alto impacto son relativamente poco frecuentes, en comparación con el malware directo publicado por atacantes que utilizan sus propias cuentas, las adquisiciones de cuentas pueden tener un gran alcance cuando se dirigen a los mantenedores de paquetes populares. Si bien nuestro tiempo de detección y respuesta a las adquisiciones de paquetes populares ha sido tan bajo como 10 minutos en incidentes recientes, continuamos evolucionando nuestras capacidades de detección de malware y estrategias de notificación hacia un modelo de respuesta más proactivo

El problema se solucionó 6 horas después de que se informó de la vulnerabilidad, pero la vulnerabilidad estuvo presente en NPM más tiempo de lo que cubren los registros de telemetría. GitHub afirma que no se han registrado rastros de ataques que utilicen esta vulnerabilidad desde septiembre de 2020, pero no hay garantía de que el problema no haya sido explotado antes.

El segundo incidente tuvo lugar el 26 de octubre. En el curso del trabajo técnico con la base de datos del servicio replicant.npmjs.com, se reveló que había datos confidenciales en la base de datos disponibles para consultas externas, revelando información sobre los nombres de los paquetes internos que se mencionaron en el registro de cambios.

La información sobre dichos nombres se puede utilizar para llevar a cabo ataques a dependencias en proyectos internos (en febrero, tal ataque permitió que se ejecutara código en los servidores de PayPal, Microsoft, Apple, Netflix, Uber y otras 30 empresas).

Además, en relación con la creciente incidencia de incautación de repositorios de grandes proyectos y la promoción de código malicioso a través del compromiso de las cuentas de los desarrolladores, GitHub decidió introducir la autenticación obligatoria de dos factores. El cambio entrará en vigor en el primer trimestre de 2022 y se aplicará a los mantenedores y administradores de los paquetes incluidos en la lista de los más populares. Adicionalmente, se informa sobre la modernización de la infraestructura, en la que se introducirá el monitoreo y análisis automatizado de nuevas versiones de paquetes para la detección temprana de cambios maliciosos.

Recordemos que según un estudio realizado en 2020, solo el 9.27% ​​de los administradores de paquetes usan autenticación de dos factores para proteger el acceso, y en el 13.37% de los casos, al registrar nuevas cuentas, los desarrolladores intentaron reutilizar contraseñas comprometidas que aparecen en contraseñas conocidas.

Durante el chequeo de la solidez de las contraseñas utilizadas, se logró acceder al 12% de las cuentas en NPM (13% de los paquetes) debido al uso de contraseñas predecibles y triviales como «123456». Entre las problemáticas se encontraban 4 cuentas de usuario de los 20 paquetes más populares, 13 cuentas cuyos paquetes se descargaron más de 50 millones de veces al mes, 40 – más de 10 millones de descargas al mes y 282 con más de 1 millón de descargas al mes. Teniendo en cuenta la carga de módulos a lo largo de la cadena de dependencias, comprometer cuentas que no son de confianza podría afectar hasta el 52% de todos los módulos en NPM en total.

Finalmente, si estás interesado en poder conocer más al respecto puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/3cVQRUU
via IFTTT

LibreOffice 7.2.3 llega corrigiendo más de 100 fallos y con soporte para el Apple Silicon

LibreOffice 7.2.3

Hace algo más de un mes, The Document Foundation lanzó la v7.2.2 de su suite de ofimática para solucionar un total de 68 fallos. Esta tarde, el proyecto ha lanzado LibreOffice 7.2.3, lo que es la tercera actualización de mantenimiento de esta serie que ha llegado para lo mismo, pero en esta ocasión se han corregido más bugs. Puede sorprender que aumente el número de parches a estas alturas, pero no tanto si pensamos que con el paso del tiempo más y más usuarios están trabajando con la última versión de LO.

Tal y como leemos en la nota de este lanzamiento, en LibreOffice 7.2.3 se han corregido 112 fallos. TDF dice que es el segundo lanzamiento más pequeño de la familia 7.2, y también nos recuerda que estamos ante la serie más actualizada, la que va dirigida a los que no queremos esperar para probar todas las funciones. Para equipos de producción, el proyecto sigue recomendando la serie anterior.

LibreOffice 7.2.3 es el segundo menor lanzamiento de la serie

Lo que sigue igual y lo que vemos en todas las notas de lanzamiento de LibreOffice es el recordatorio de que lo que han lanzado es una versión Community. Esa es la etiqueta que recibe LO desde la serie 7.1, cuando también presentaron una versión Enterprise con soporte mejorado en incluso funciones bajo demanda.

Lo que sí que ha cambiado es algo relacionado al soporte. A partir de LibreOffice 7.2.3, la suite de ofimática está también disponible para los nuevos Mac con Apple Silicon, y se puede descargar la versión aarch64 para macOS desde este enlace.

LibreOffice 7.2.3, con todas las nuevas funciones y parches, está disponible para todos los sistemas soportados desde este enlace. La versión recomendada para equipos de producción es LibreOffice 7.1.7, y así seguirá hasta, por lo menos, dos actualizaciones de punto más de la serie 7.2. En los próximos días/semanas, aparecerán los nuevos paquetes en la mayoría de distribuciones Linux que no se mantengan en la serie recomendada para entornos de trabajo.

from Linux Adictos https://ift.tt/3lbbRfb
via IFTTT

Endless OS 4.0.0 llega basado en Debian 11, Linux 5.11 y como primera versión LTS de su historia

Endless OS 4.0.0

Las diferencias entre los sistemas operativos de escritorio y los diseñados para móviles saltan a la vista. Los de escritorio tienen eso, un escritorio visible desde el principio en el que se puede trabajar; los móviles tienen más bien una pantalla de inicio. En este sentido, en un punto medio tenemos el sistema operativo «infinito», cuyos desarrolladores han lanzado esta semana Endless OS 4.0.0. Ha llegado con algunas novedades destacadas con respecto a la versión anterior.

De lo primero que hay que hablar en cada nuevo lanzamiento es del kernel que usa. Endless OS 4.0.0 llegó el lunes basado en Debian 11 Bullseye, pero está usando Linux 5.11, y no 5.10 LTS como el sistema del que desciende. El proyecto también dice que los paquetes son los mismos que usa Debian, que en 4.0.0 no los modifican. El resto de novedades más destacadas están tras el corte.

Novedades más destacadas de Endless OS 4.0.0

  • Basado en Debian 11. Los paquetes llegan directamente de Bullseye sin modificar.
  • Linux 5.11.
  • Endless OS 4.0.0 es la primera versión LTS del sistema operativo, lo que significa que estará soportada durante varios años, aunque salga la v5.0.0 del sistema operativo. Hay que tener en cuenta que el sistema se actualizará automáticamente a la v5 cuando sea lanzada, pero se puede evitar desde los ajustes.
  • Mejoras en la navegación de la rejilla de apps. Se ha añadido un botón para pasar entre páginas.
  • Nuevo fondo de pantalla por defecto.
  • Se ha mejorado la opción para cambiar entre usuarios, siendo ahora más rápida.
  • Se han eliminado los drivers de impresoras, pero ahora cualquier impresora conectada al ordenador o en la misma red debe aparecer y funcionar automáticamente.
  • Soporte para la Raspberry Pi 4B de 8GB de RAM.
  • Driver NVIDIA 460.91.03.
  • Soporte para L2TP y VPNs OpenConnect/AnyConnect.
  • OSTree 2020.8 y Flatpak 1.10.2.
  • Componentes del bootloader actualizados para añadir soporte para el mecanismo de revocación SBAT secure boot.
  • Lista de cambios completa y detallada en este enlace, en donde también podremos ver componentes eliminados.

Los usuarios interesados ya pueden descargar Endless OS 4.0.0 desde este enlace.

from Linux Adictos https://ift.tt/3oYRjHV
via IFTTT

QEMU 6.2: RISC-V, SGX, Apple Silicon (M1) y más…

QEMU logo

Como ya sabes, QEMU es un magnífico proyecto de código abierto que actúa como un emulador de diferentes arquitecturas. Para su funcionamiento, emplea la traducción dinámica de binarios, además de tener capacidades de virtualización para poder ejecutar sistemas y software de otras plataformas (x86, ARM, SPARC, RISC-V, PPC,…). Ahora llega la versión 6.2, y tiene importantísimos avances.

QEMU 6.2 está en camino con el soporte para SGX de Intel en las máquinas virtuales, lo que es interesante de cara a la seguridad. También llegará con mejoras del soporte para Apple Silicon (M1, M1 Pro, M1 Max), así como la nueva y emergente ISA RISC-V. Esto son palabras mayores, y grandes noticias para los usuarios que emplean este software para la emulación.

Hace unos días se lanzó QEMU 6.2-rc0, es decir, el primer candidato a versión final (Release Candidate) y que ya se puede probar para comprobar todas estas actualizaciones y si funciona correctamente. A partir de ahí, se han ido lanzando nuevos candidatos cada semana hasta que esté listo y se marque como QEMU 6.2.0 estable, que debería ser a mediados de diciembre si no existen retrasos o problemas en el desarrollo.
Además, también llegarán algunas correcciones respecto a versiones previas, y otras muchas mejoras:

  • El citado soporte para Intel SGX (Software Guard Extensions) en la máquina virtual.
  • En un hosts macOS con Apple Silicon permitirá aceleración HVF para ejecutar máquinas guests AArch64 (ARM de 64-bit).
  • El procesador de alto rendimiento Fujitsu A64FX, basado en ARM, ahora será compatible con TCG (Tiny Code Generator) de QEMU.
  • Soporte para más instrucciones RISC-V, soporte para PWM de SiFive, y otras mejoras relacionadas con esta ISA.
  • Mejoras en el soporte para IBM POWER10.
  • Se ha solucionado el problema de Intel Snow Ridge v4 para esta versión de QEMU.
  • Y mucho más que está esperándote en esta nueva versión…

from Linux Adictos https://ift.tt/3DRgoul
via IFTTT

Ryan Gordon a por la mejora de SDL

SDL

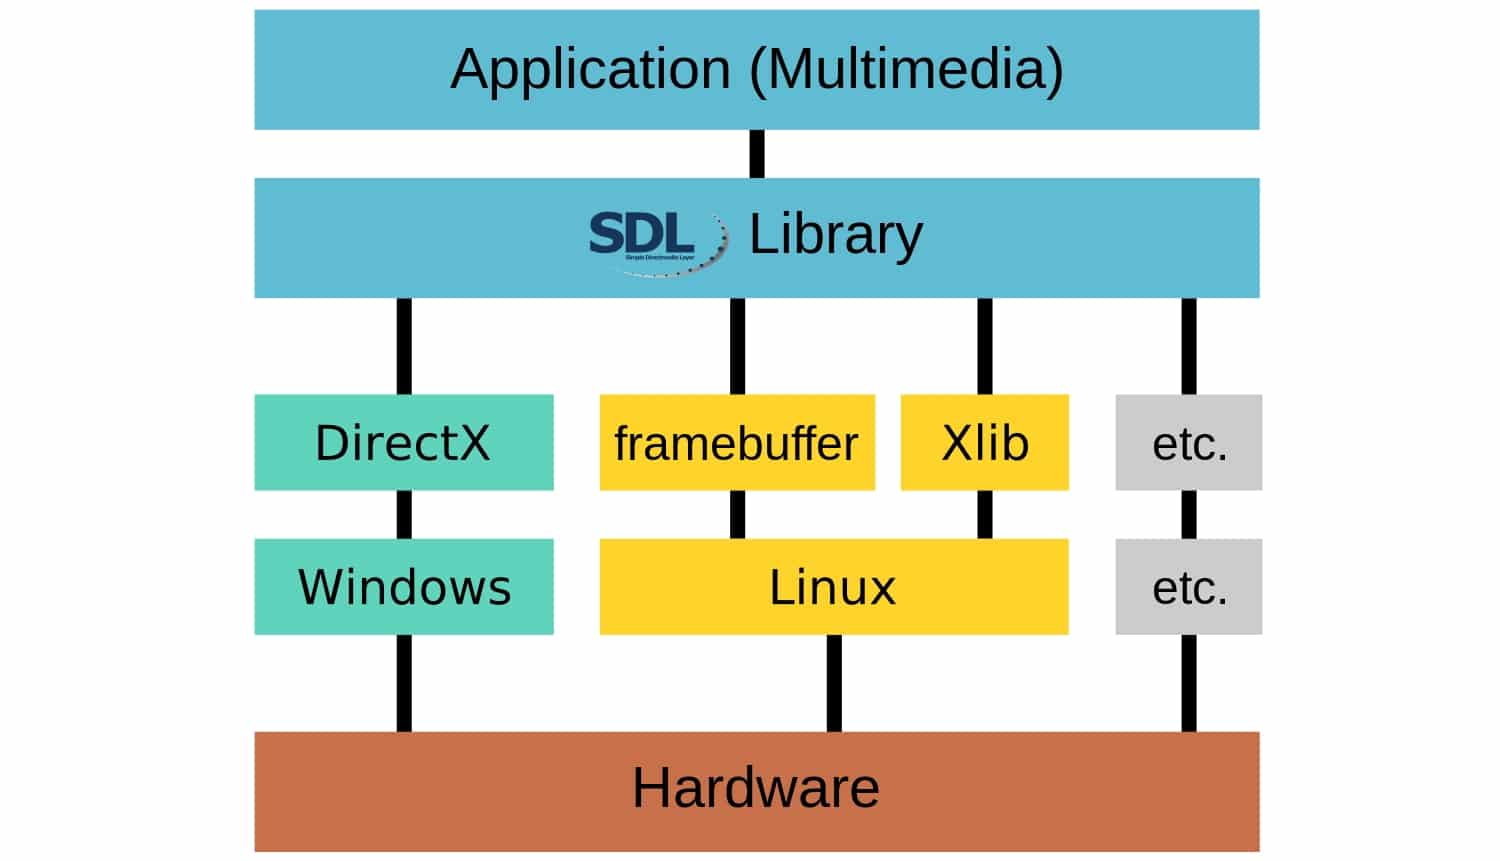
SDL son las siglas de Simple DirectMedia Layer, un conjunto de bibliotecas desarrolladas en lenguaje C y que pueden proveer de ciertas funciones básicas para realizar operaciones de dibujo en 2D, gestión de efectos de sonido, y gestión de imágenes. La noticia que saltaba hace unos días es que Ryan Gordon (alias Icculus) ha obtenido una MegaGrant épica para mejorar aún más SDL, lo que podrá ayudar a las futuras APIs de nueva generación.

Gracias a SDL se podrá impulsar el desarrollo de videojuegos multiplataforma, para que sea más fácil para los desarrolladores, lo que facilitará la llegada de más títulos a Linux. Y es que este set de bibliotecas permiten acceso a bajo nivel al hardware de audio, al teclado, ratón, joysticks, y también a los gráficos. Por tanto, puede ser usado por el software para emular, para reproducción de vído, audio, y motores de videojuegos.

Ryan Gordon es una de las personas responsables del desarrollo de SDL, y también artífice de los ports de videojuegos para Linux y macOS, así como a otras plataformas, siendo muy activo en los últimos años. Tras el anuncio que hizo en Patreon, sobre sus intenciones, ha dejado claro que SDL aún tiene mucho que decir.

El problema hasta ahora es que la API Vulkan es mucho más moderna, prometedora y poderosa que OpenGL, sin embargo, esta API era más complicada y había problemas con SDL. Ahora Ryzen Gordon lo que ha hecho es facilitar el trabajo con Vulkan, aunque también seguirán trabajando con otras como Direct3D, Metal, etc. Y, aunque habrá algunas limitaciones, hará que las APIs de próxima generación sea más accesibles para todos los que no son desarrolladores de motores AAA.

En definitiva, la mejora de SDL vendrá a hacer más fácil el trabajo de desarrollo, y de una forma más transparente para los desarrolladores, para que puedan hacer sus juegos sin tanta complicación.

from Linux Adictos https://ift.tt/32q0pFL
via IFTTT

Firefox cerrará su Lockwise en diciembre. Las contraseñas se integrarán en el navegador

Adios Firefox Lockwise

Hace ahora un par de años, Mozilla cambió el logotipo de su navegador web. El anterior estaba bien, pero el nuevo era más moderno y, además, aprovecharon para sacar otros cuatro logotipos: Firefox sería la marca, y el logotipo era como un círculo que se parecía y dejaba de parecerse al viejo logo del navegador; con la misma marca presentaron Send, Monitor, Lockwise y el navegador sería Firefox Browser. El primero en caer de los cuatro fue Firefox Send, y pronto le acompañará el gestor de contraseñas.

Porque eso es lo que es en la actualidad Lockwise. ¿El problema? Bueno, en mi opinión personal e intransferible, creo que no tiene mucho sentido sacar un gestor de contraseñas independiente si no se va a sacar una extensión para que podamos usarlo en cualquier otro navegador. Si Lockwise sólo se puede usar en Firefox, pues me parece lógico el paso que darán a mediados de diciembre: las contraseñas seguirán estando disponibles en el navegador, pero ya no en las aplicaciones móviles.

Las apps de Lockwise ya no se actualizarán ni recibirán soporte

«La aplicación Firefox Lockwise dejará de ser actualizada y soportada por Mozilla y no estará disponible en las tiendas App Store y Google Play. Después de esa fecha, los usuarios actuales de Lockwise podrán seguir accediendo a sus contraseñas guardadas y a su gestión de contraseñas en los navegadores Firefox de escritorio y móvil».

Ahora mismo y hasta que echen el cierre, Lockwise también está disponible como aplicación de iOS y Android. A partir del 13 de diciembre, si queremos consultar nuestras contraseñas en un dispositivo móvil de Apple o Android, tendremos que hacerlo desde el navegador web. Simplemente, Lockwise será absorbido por el navegador, pero las contraseñas de la versión de escritorio estarán donde siempre han estado.

Si tienes una cuenta de Firefox, probablemente ya hayas recibido un correo informando de los cambios. Lo que no han mencionado ni he encontrado en el blog de Mozilla es qué pasará con Monitor. Es probable es que siga funcionando como hasta ahora, es decir, el navegador nos avisará cuando Mozilla se entere de que una de nuestras contraseñas haya sido comprometida por un ataque a un servicio web en el que estemos registrados.

Lo único cierto es que Mozilla ha descontinuado ya dos de los cuatro servicios que convivían bajo la marca Firefox. Si esto son pasos atrás para coger carrerilla, bienvenidos sean.

from Linux Adictos https://ift.tt/2ZeXwX8
via IFTTT

Un estado alemán se pasa al código abierto y usará Linux y LibreOffice, entre otros

Alemania, Linux y el código abierto

Está claro que Windows es el sistema operativo de escritorio más usado del mundo, y personalmente dudo que eso vaya a cambiar nunca. Prácticamente todo el software está para Windows, la mayoría de ordenadores traen Windows instalado por defecto… la historia es bien conocida. Pero usar un sistema privativo que además requiere licencia no es siempre la mejor opción, algo que quedó demostrado cuando países como Corea, Rusia y China se pasaron a Linux.

En aquel momento, uno de los motivos fue el abandono del soporte de Windows 7. Las administraciones de algunos países se replantearon si les merecía la pena seguir usando el sistema operativo de Microsoft y software como su Office, y la respuesta fue que no. Ahora, un estado alemán pretende dar un paso similar, tal y como podemos leer en este artículo de Heise o en este otro de The Document Foundation, compañía que desarrolla la suite de ofimática libre más popular, es decir, LibreOffice.

Linux y software de código abierto en 25.000 ordenadores

El estado es Schleswig-Holstein, y podría ser el primero de muchos. En Heise dicen que el gobierno federal, junto a otros estados federales, han estado desarrollando software de código abierto para reducir la dependencia de la administración de compañías como Microsoft. Los planes están sobre la mesa, pero de momento es sólo Schleswig-Holsten el que va a dar el paso, y no será a corto plazo.

La intención es sustituir Microsoft Office por LibreOffice y Windows por Linux en unos 25.000 ordenadores de funcionarios y empleados del estado, entre los que también hay maestros. La transición se llevará a cabo en 2026. Pero, además, también están usando mucho Jistsi en sus comunicaciones, otro software de código abierto.

Los cambios como los mencionados de países como Rusia, China y Corea son pequeños, aunque dos de esos tres países sean grandes. Este de un estado alemán tampoco es un paso enorme, pero desde allí aseguran que están animando a otros países, y también se están planteando lo mismo en Bremen, Hamburgo y Sajonia-Anhalt. ¿Qué pasaría si toda Alemania sigue el mismo camino?

En cuanto a la distribución Linux que usarían, no han dado detalles. Sí aseguran que hay cinco que pueden servirles, pero no darán más detalles hasta que lo tengan claro.

¿Bueno para todos?

Bueno, para los usuarios de Linux no es malo. Cuanto más se use, más nos cuidarán los desarrolladores, aunque dudo que Microsoft lance su Office para Linux en un movimiento desesperado para recuperar usuarios perdidos. También hay que tener en cuenta que, del mismo modo que podría llegar software que no está disponible en la actualidad, también podrían llegar software y ataques de usuarios malintencionados. Pero vamos a pensar en positivo. Linux y el código abierto siguen dando pequeños pasos adelante.

from Linux Adictos https://ift.tt/3oSi7JM
via IFTTT

Códigos de estado HTTP, ¿qué son?

error 404 not found

Hoy en día las empresas necesitan soluciones y no problemas. El medio digital se ha convertido en una oportunidad de negocio para algunos, pero también una asignatura pendiente para otros. Muchas compañías están especializadas en un tipo de trabajo específico, en el que destacan sobre el resto. Sin embargo, su presencia online contradice esta afirmación. Hablamos de empresas con páginas web poco intuitivas, no adaptadas a formatos móviles o con un mal posicionamiento en buscadores. En general, una mala experiencia de usuario.

¿Qué son los status code?

http status code

Para comprender qué es lo que hay más allá de una página web, es importante saber cómo funciona. A la hora de hacer una web óptima influyen tanto los aspectos propios de su creación como los aspectos externos, es decir, cómo han accedido los usuarios a ella. Para estudiar de forma profunda el comportamiento del usuario, los códigos de estatus pueden resultar muy útiles.

Hablamos de una serie de códigos y números que identifican diferentes situaciones, también conocidas como status. Esto significa que podemos saber en qué estado se encuentra nuestro navegador o en qué estado está el navegador de un usuario en nuestra web. Por ejemplo, podemos ver si está en línea o si su conexión es intermitente por algún motivo. La innovación en el sector está haciendo que cada vez se pueda conocer más de forma consensuada sobre la conexión y la intercomunicación de los usuarios y las web.

Esto aporta información vital para la UX o User Experience, la nueva ciencia que estudia las sensaciones y opiniones que tienen los usuarios al interactuar con un elemento, en este caso una web. Si esta web tiene un tiempo de carga excesivo, es probable que la puntuación en cuanto a experiencia de usuario baje.

Veamos qué tipos de códigos podemos encontrar:

Errores 5XX

error 500

Por un lado, están los códigos que empiezan por 5, que hacen referencia a un fallo por parte del servidor, es decir, el proveedor de la conexión y la estructura de la web. Dentro de esta categoría también encontramos diferentes variantes. Para empezar, el código 500 hace referencia a condiciones inesperadas que impiden ejecutar una orden, mientras que el 501 apela a una funcionalidad incompatible con el servidor a la hora de tramitar una solicitud. A medida que avanzamos en este tipo de cifras, encontramos el error 502, muy común también. Este se relaciona con una respuesta inválida de un servidor que actuaba como puerta de enlace. Este tipo de cuestiones técnicas son algo sencillo de tratar para un especialista informático. También son muy comunes los errores 503 y 504, con utilidades muy distintas.

Errores 4XX

error 400

Luego tenemos los errores de tres cifras que empiezan por 4, que habitualmente se vinculan a errores cometidos por el usuario, es decir, el cliente que navega en la página web en cuestión. El primero es uno de los más comunes y se identifica con el número 400. Es el llamado bad request, que hace referencia a una solicitud que el servidor no ha podido interpretar, debido a una sintaxis errónea. También esta petición puede ser no autorizada, como en el error 401. Este hace referencia a los casos en los que una respuesta necesita de la autoidentificación del usuario. En este ámbito encontramos los casos en los que el usuario es incapaz de aportar dicha validación. También el servidor puede negarse a aceptar la petición, como en el error 403. Otro motivo puede ser el 405, que menciona que el método de solicitud empleado no es válido. También puede anularse dicha solicitud si el usuario o su equipo tardan demasiado tiempo en formalizarla, como en el error 408.

El error 404 Not Found es uno de los errores más comunes que se encuentran en internet y hace referencia a una búsqueda para la cual el servidor no tiene ninguna respuesta. Puede ser que la página que buscamos no exista, esté mal redactada o que nuestra búsqueda sea demasiado específica. Profundizaremos en este error en el siguiente apartado.

Cómo solventar errores 4xx y 5xx

Disponer de un departamento dentro del equipo puede ser complicado, sobre todo en el caso de pequeñas compañías cuyo negocio no tiene su núcleo en el ámbito online. Sin embargo, es necesario examinar regularmente ecommerces y páginas web para detectar errores que provoquen problemas de indexación y de UX en la página.

  • Para solucionar errores 5xx, es aconsejable realizar un análisis de logs para obtener información adicional del por qué se están generando. En muchas ocasiones, estos errores surgen como resultado de una mala configuración del servidor o, incluso, como consecuencia de alguno de los últimos cambios web realizados (como puede ser la mala actualización de un plugin o el cambio de alguna funcionalidad de la página).
  • Los errores 4xx más habituales son los 404 y, en ocasiones, pueden ser provocados por un comportamiento lógico si se ha eliminado contenido en la web que no va a volver. Sin embargo, es común encontrar en la página contenido similar al eliminado, al cual poder dirigir a los usuarios para facilitar la navegación. Por ello, en casos como este es importante realizar una redirección a través del archivo .htaccess.

En ambos casos, a través de la utilización de herramientas de crawleo web que simulan cómo visualiza Google la página y qué bloqueos se encuentra para hacerlo, podemos detectar el estado http de las URL que componen cualquier página web. Este trabajo es habitual que lo realicen especialistas en posicionamiento SEO, pero que técnicamente resolverá el equipo IT o informático de la empresa. Y, si no contamos internamente con este departamento, hoy en día es posible contratar a un desarrollador web freelance que analice la salud del sitio web y solvente los errores según cuál sea su naturaleza. Asimismo, contar con una comunicación fluida con el proveedor de alojamiento web es algo imprescindible para poder solventar ciertos errores de forma ágil, así como para tener alerta de cualquier problema de servidor que puede provocar una sobrecarga o caída de la página web.

Cómo optimizar la página de error 404

error 404 optimizada

La página de error 404 es más común de lo que parece dentro de las webs. A menudo ocurre cuando se está preparando una pestaña en concreto pero aún no está lista. Así, los usuarios pueden pinchar en enlaces o escribir peticiones muy concretas que no llevan a ningún sitio. Una forma de optimizar esta página de error es personalizarla de alguna manera, de forma que no parezca un error informático tan grave. Algunas compañías ya implementan soluciones informáticas que hacen que esta página aporte soluciones.

Hablamos, por ejemplo, de pequeños apartados de Q&A (Preguntas y Respuestas) en los que se mencionan los casos más frecuentes que han podido llevar al usuario a dicho limbo digital. Las compañías que no optimizan esta página de error o no prevén los errores por adelantado pueden ser vistas como ineptas a nivel digital.

Es importante contar con especialistas que puedan sacar la mejor versión de una empresa o profesional independiente en internet. Optimizar los códigos HTTP es solo uno de los motivos por los que sus servicios son esenciales.

from Linux Adictos https://ift.tt/3r8pMGJ
via IFTTT

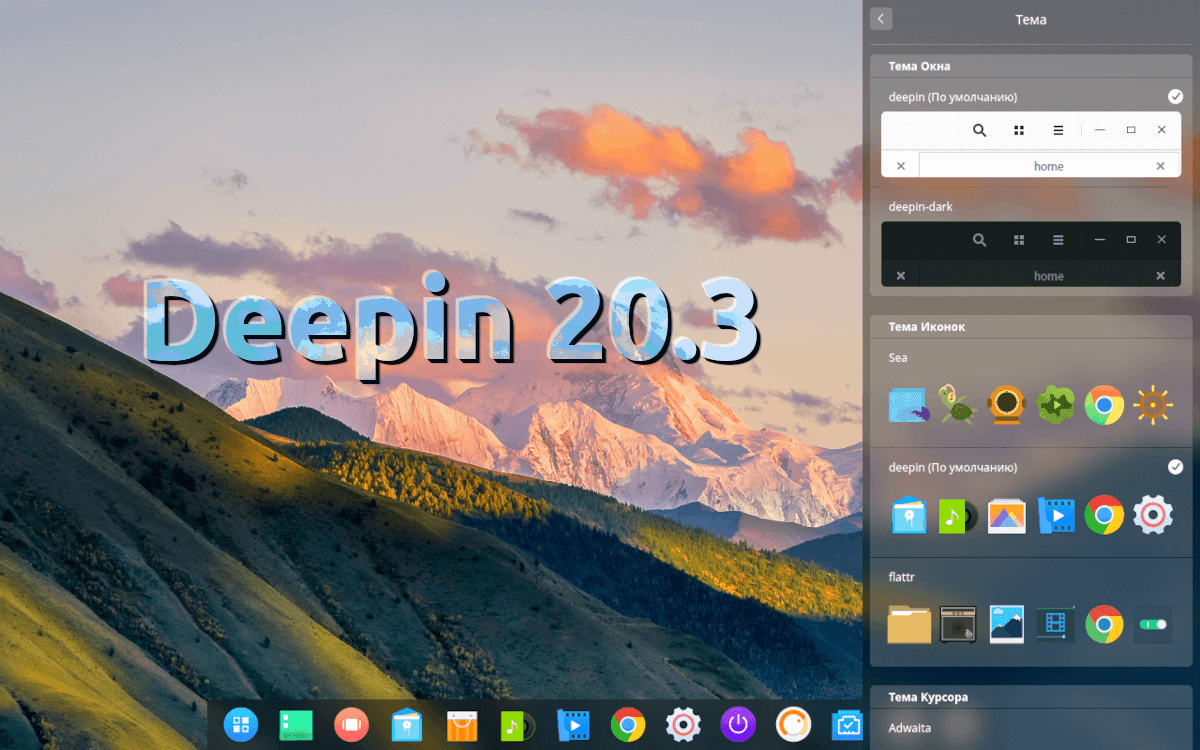
Deepin 20.3 llega con Linux 5.15 y mejoras en las apps del escritorio

Deepin 20.3

Aproximadamente mes y medio después de la versión anterior, ya tenemos nueva entrega de la distribución china más popular. Estamos hablando de Deepin 20.3, entre cuyas novedades destaca que han actualizado el kernel a la última versión. Deepin Linux suele poner a nuestra distribución dos núcleos, uno reciente y al último LTS, algo que también han hecho en esta ocasión, aunque el último LTS también coincide con la última versión estable del kernel de Linux, por lo que hay dos LTS.

Si esta distribución es tan popular es por dos motivos: primero, lo es más en China, país de origen del proyecto; segundo, por su escritorio, en lo que se incluye un entorno gráfico con interfaz moderna y aplicaciones útiles como la herramienta de capturas de pantalla. En Deepin 20.3 se ha mejorado de todo un poco, algo que se esperaba por el cambio del primer decimal.

Novedades más destacadas de Deepin 20.3

  • Linux 5.15. Se menciona que es el kernel estable y algunas de las bondades que trae. Deepin dice que hay disponible uno LTS y uno estable, por lo que debería ofrecer Linux 5.10 y Linux 5.15, aunque 5.15 también es LTS.
  • Mejoras en la app del álbum, como una mejor selección por lotes de fotos y nuevos botones para acciones rápidas, entre otras novedades.
  • Ahora la herramienta de capturas soporta capturas desplazables, en vez de hacer varias capturas.
  • Se ha añadido un atajo de teclado para búsquedas globales.
  • Añadida interfaz de información de vídeo.
  • Soporte de ffmpeg para tarjetas NVIDIA.
  • El OCR también soporta los «scrollshots».
  • Añadida la gestión, previsualización y búsqueda de vídeo.
  • Mejoras en el programa GRUB EFI para generar archivos EFI con la última visión de GRUB.
  • Lista completa de cambios en este enlace.

El lanzamiento de Deepin 20.3 ya es oficial, y se puede descargar desde el enlace propio del proyecto, OSDN, Google Drive y por la red Torrent. Después de haber probado todas las opciones, yo recomendaría intentarlo con la de Google Drive, que es la única que va rápida (aunque a veces se corta la descarga…). Si sólo queréis el escritorio, pronto estará disponible en las distribuciones Linux que lo ofrecen, como Manjaro DDE de la comunidad. UbuntuDDE no ha lanzado su versión 21.10, por lo que no parece ser una opción. En cualquier caso, Deepin 20.3 ha llegado y ya se puede instalar.

from Linux Adictos https://ift.tt/3DJtgCY
via IFTTT