Ya fue liberada la nueva versión de SUSE Linux Enterprise 15 SP4

Después de un año de desarrollo, SUSE dio a conocer el lanzado la distribución «SUSE Linux Enterprise 15 SP4» la cual está formada sobre la base de la plataforma SUSE Linux Enterprise en la cual se forman productos como SUSE Linux Enterprise Server, SUSE Linux Enterprise Desktop, SUSE Manager y SUSE Linux Enterprise High Performance Computing.

SUSE Linux Enterprise 15 SP4 mantiene la compatibilidad completa del paquete binario con la distribución impulsada por la comunidad de openSUSE Leap 15.4, cuyo lanzamiento está programado para mañana. Se logró un alto nivel de compatibilidad usando el mismo conjunto de paquetes binarios en openSUSE con SUSE Linux Enterprise, en lugar de reconstruir paquetes src.

Principales novedades de SUSE Linux Enterprise 15 SP4

En esta nueva versión que se presenta, el kernel de Linux se ha actualizado a la versión 5.14, asi como tambien que el entorno de escritorio se ha actualizado a GNOME 41 y GTK4 junto con lo cual se proporcionó la capacidad de usar una sesión de escritorio basada en el protocolo Wayland en entornos con controladores patentados de NVIDIA.

De manera predeterminada, el kernel deshabilita la capacidad de ejecutar programas eBPF por parte de usuarios sin privilegios (se establece el parámetro /proc/sys/kernel/unprivileged_bpf_disabled) debido a los riesgos de usar eBPF para atacar el sistema.

Tambien se ha implementado soporte para el mecanismo BTF (formato de tipo BPF), que proporciona información para la verificación de tipos en pseudocódigo BPF.

Ademas de ello, la compatibilidad con la plataforma de gráficos Intel Alderlake se ha trasladado al controlador i915. Para sistemas ARM, incluye el controlador etnaviv para GPU Vivante utilizado en varios SoC ARM, como NXP Layerscape LS1028A/LS1018A y NXP i.MX 8M, así como la biblioteca etnaviv_dri para Mesa.
Se proporciona la capacidad de activar el modo en tiempo real en el kernel para sistemas en tiempo real configurando el parámetro preempt=full durante el arranque del kernel normal de SUSE Linux. El paquete independiente kernel-preempt se eliminó de la distribución.

Otro de los cambios que se destaca es que se permitió que Btrfs use páginas de memoria de 64 K cuando se trabaja con un sistema de archivos formateado con un tamaño de bloque más pequeño que el tamaño de la página de memoria del kernel (por ejemplo, FS con bloques de 4 KB ahora se puede usar no solo en kernels con el mismo tamaño de página de memoria).

El kernel incluye soporte para el mecanismo SVA (direccionamiento virtual compartido) para compartir direcciones virtuales entre la CPU y los periféricos, lo que permite que los aceleradores de hardware accedan a las estructuras de datos en la CPU principal.

Se agregó el servidor de medios Pipewire, que actualmente solo se usa para compartir pantalla en entornos basados ​​en Wayland. Para el sonido, se sigue utilizando PulseAudio.

Se implementó la capacidad de aplicar parches en vivo para actualizar los componentes del espacio del usuario, como Glibc y OpenSSL, sobre la marcha. La aplicación de parches se realiza sin reiniciar los procesos, aplicando parches a las bibliotecas en memoria.

Se mejoró la compatibilidad con las unidades NVMe y se agregó la capacidad de usar funciones avanzadas como CDC (controlador de descubrimiento centralizado). El paquete nvme-cli se ha actualizado a la versión 2.0. Se agregaron nuevos paquetes libnvme 1.0 y nvme-stas 1.0.

De los demás cambios que se destacan:

  • Se agregó soporte para NVIDIA vGPU 12 y 13
  • Se ha proporcionado soporte oficial para colocar swap en un dispositivo de bloque zRAM, que proporciona almacenamiento de datos comprimidos en RAM.
  • En lugar de los controladores fbdev utilizados para la salida a través de Framebuffer, se propone un controlador simpledrm universal que utiliza el framebuffer EFI-GOP o VESA proporcionado por el firmware UEFI o BIOS para la salida.
  • La composición incluye la biblioteca criptográfica OpenSSL 3.0, además de la versión OpenSSL 1.1.1 utilizada en las aplicaciones del sistema.
  • YaST ha mejorado el arranque desde unidades de red configuradas con la opción «_netdev».
  • La pila BlueZ Bluetooth se ha actualizado a la versión 5.62. Se agregaron códecs de audio Bluetooth de alta calidad al paquete pulseaudio.
  • Habilitó la conversión automática de scripts init.d de System V a servicios de systemd mediante systemd-sysv-generator. En la próxima rama principal de SUSE, se eliminará por completo la compatibilidad con los scripts init.d y se desactivará la conversión.
  • Se agregó soporte para la tecnología AMD SEV
  • El servidor de directorio 389 se utiliza como servidor LDAP principal. Se ha interrumpido la compatibilidad con el servidor OpenLDAP.
  • Se eliminó el kit de herramientas para trabajar con contenedores LXC (libvirt-lxc y virt-sandbox).

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

Descargar y obtener

La descarga y el uso de la distribución son gratuitos, pero el acceso a actualizaciones y parches está limitado a un período de prueba de 60 días.

El lanzamiento está disponible en versiones para las arquitecturas aarch64, ppc64le, s390x y x86_64.

El enlace es este.

from Linux Adictos https://ift.tt/bufSxg8
via IFTTT
Solucionaron 7 vulnerabilidades en GRUB2 que incluso permitían inyectar malware

Hace poco se dio a conocer la noticia de que se han corregido 7 vulnerabilidades en el cargador de arranque GRUB2 que permiten eludir el mecanismo de arranque seguro UEFI y permitir la ejecución de código no verificado, por ejemplo, inyectando malware que funciona a nivel del cargador de arranque o del kernel.

Además, hay una vulnerabilidad en la capa shim, que también permite omitir UEFI Secure Boot. El grupo de vulnerabilidades recibió el nombre en código de Boothole 3, similar a problemas similares identificados previamente en el gestor de arranque.

Los metadatos especificados están firmados digitalmente y se pueden incluir por separado en las listas de componentes permitidos o prohibidos para UEFI Secure Boot.

La mayoría de las distribuciones de Linux utilizan una pequeña capa de corrección, firmada digitalmente por Microsoft, para el arranque verificado en el modo de arranque seguro UEFI. Esta capa verifica GRUB2 con su propio certificado, lo que permite que los desarrolladores de distribución no certifiquen cada actualización de kernel y GRUB con Microsoft.

Las vulnerabilidades en GRUB2 permiten lograr la ejecución de código en la etapa posterior a la verificación exitosa de shim, pero antes de cargar el sistema operativo, entrar en la cadena de confianza con el modo de arranque seguro activo y obtener control total sobre el proceso de arranque posterior incluido el arranque de otro sistema operativo, la modificación del sistema de componentes del sistema operativo y eludir la protección de bloqueo.

En lugar de revocar la firma, SBAT permite bloquear su uso para números de versión de componentes individuales sin necesidad de revocar claves para el Arranque seguro. El bloqueo de vulnerabilidades a través de SBAT no requiere el uso de una UEFI CRL (dbx), sino que se realiza a nivel de reemplazo de la clave interna para generar firmas y actualizar GRUB2, shim y otros artefactos de arranque proporcionados por las distribuciones. La compatibilidad con SBAT ahora se ha agregado a las distribuciones de Linux más populares.

Las vulnerabilidades identificadas son las siguientes:

  • CVE-2021-3696, CVE-2021-3695: el búfer de almacenamiento dinámico se desborda al procesar imágenes PNG especialmente diseñadas, que en teoría podrían usarse para organizar la ejecución del código de ataque y evitar el arranque seguro de UEFI. Se observa que el problema es difícil de explotar, ya que crear un exploit que funcione requiere tener en cuenta una gran cantidad de factores y la disponibilidad de información sobre el diseño de la memoria.
  • CVE-2021-3697: subdesbordamiento del búfer en el código de procesamiento de imágenes JPEG. Explotar el problema requiere conocimiento del diseño de la memoria y tiene aproximadamente el mismo nivel de complejidad que el problema PNG (CVSS 7.5).
  • CVE-2022-28733: un desbordamiento de enteros en la función grub_net_recv_ip4_packets() que le permite influir en el parámetro rsm->total_len enviando un paquete IP especialmente diseñado. El problema está marcado como el más peligroso de las vulnerabilidades presentadas (CVSS 8.1). Si se aprovecha con éxito, la vulnerabilidad permite que los datos se escriban fuera del límite del búfer al asignar un tamaño de memoria deliberadamente más pequeño.
  • CVE-2022-28734: Desbordamiento de búfer de un solo byte al procesar encabezados HTTP divididos. El problema puede causar que los metadatos de GRUB2 se dañen (escriba un byte nulo justo después del final del búfer) al analizar solicitudes HTTP especialmente diseñadas.
  • CVE-2022-28735: un problema en el verificador shim_lock que permite cargar archivos que no son del kernel. La vulnerabilidad podría explotarse para iniciar módulos de kernel sin firmar o código no verificado en el modo de inicio seguro de UEFI.
  • CVE-2022-28736: Acceso a un área de memoria ya liberada en la función grub_cmd_chainloader() volviendo a ejecutar el comando chainloader que se usa para cargar sistemas operativos no admitidos por GRUB2. La explotación puede conducir a la ejecución del código del atacante si el atacante puede determinar los detalles de la asignación de memoria en GRUB2.
  • CVE-2022-28737: Desbordamiento de búfer en la capa de corrección en la función handle_image() al cargar y ejecutar imágenes EFI personalizadas.

Para solucionar problemas en GRUB2 y shim, las distribuciones podrán usar el mecanismo SBAT (Usefi Secure Boot Advanced Targeting), que es compatible con GRUB2, shim y fwupd. SBAT se desarrolló en colaboración con Microsoft e implica agregar metadatos adicionales a los archivos ejecutables del componente UEFI, que incluyen información sobre el fabricante, el producto, el componente y la versión.

Finalmente si estás interesado en conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/Z0Hafji
via IFTTT

Ya fue liberada la nueva versión de openSUSE Leap 15.4

Después de un año de desarrollo, se dio a conocer el lanzamiento de la nueva versión de la popular distribución de Linux, openSUSE Leap 15.4. El lanzamiento se basa en el mismo conjunto de paquetes binarios con SUSE Linux Enterprise 15 SP 4 con algunas aplicaciones personalizadas del repositorio openSUSE Tumbleweed.

El uso de los mismos paquetes binarios en SUSE y openSUSE simplifica el cambio entre distribuciones, ahorra recursos en la creación de paquetes, distribución de actualizaciones y pruebas, unifica las diferencias en los archivos de especificaciones y le permite dejar de diagnosticar diferentes compilaciones de paquetes al analizar mensajes de error.

En esta nueva versión de Leap 15.4 se destaca por Leap Micro 5.2, un sistema operativo ligero y moderno que es inmutable e ideal para cargas de trabajo virtualizadas y de contenedor de host. Leap Micro es ideal para entornos informáticos descentralizados, usos perimetrales e implementaciones integradas/IoT.

Leap Micro es una distribución simplificada basada en el repositorio de Tumbleweed, que utiliza un sistema de instalación atómica y la aplicación automática de actualizaciones, admite la configuración a través de cloud-init, viene con una partición raíz de solo lectura con Btrfs y soporte de tiempo de ejecución integrado para Podman/ CRI-O y Docker. El objetivo principal de Leap Micro es ser utilizado en entornos descentralizados, para crear microservicios y como sistema base para plataformas de virtualización y aislamiento de contenedores.

Uno de los paquetes relacionados con Leap Micro para desarrolladores es Podman . Podman brinda a los desarrolladores opciones para ejecutar sus aplicaciones con Podman en producción y la actualización 3.4.2La versión trae nuevos soportes de pods para contenedores ini

leap 15.4 continúa brindando una versión sólida y familiar y ofrece un software estable de código abierto para equipos de escritorio, servidores, contenedores y cargas de trabajo virtualizadas”, dijo Max Lin, miembro del equipo de lanzamiento. “Leap es una distribución difícil de ignorar para los especialistas en tecnología; las correcciones de seguridad, las nuevas tecnologías y los paquetes actualizados brindan a los profesionales un lanzamiento comunitario bien diseñado que es idéntico a su gemelo empresarial. Y ofrece una enorme cantidad de software comunitario”.

Al igual que con la versión anterior de Leap, los usuarios pueden migrar a SUSE Linux Enterprise y dejar que las cargas de trabajo se ejecuten con normalidad. Esta versión mejora aún más la competencia de migración porque el equipo de YaST desarrolló una herramienta de migración simplificada para migraciones a SLE.

Principales novedades de openSUSE Leap 15.4

En esta nueva versión de la distribucion tal y como se mencionó al inicio, una de las principales novedades es que se presenta una nueva compilación especializado “Leap Micro 5.2”, basado en los desarrollos del proyecto MicroOS.

El servidor de directorio 389 se utiliza como servidor LDAP principal, ademas de que se ha interrumpido la compatibilidad con el servidor OpenLDAP.

Tambien podremos encontrar la actualización de los entornos de usuario: KDE Plasma 5.24, GNOME 41, Enlightenment 0.25.3, MATE 1.26, LxQt 1.0, Sway 1.6.1, Deepin 20.3, Cinnamon 4.6.7. La versión de Xfce no ha cambiado (4.16).

Ademas de ello, tambien se destaca que se agregó la capacidad de usar una sesión de escritorio basada en el protocolo Wayland en entornos con controladores patentados de NVIDIA, asi como tambien que se agregó el servidor de medios Pipewire, actualmente solo se usa para compartir pantalla en entornos basados ​​​​en Wayland (todavía se usa PulseAudio para audio).

Otros de los cambios que se destacan de esta nueva versión son las actualizaciones de los diferentes componentes del sistema, de los cuales se destaca por ejemplo PeulseAudio 15 actualizado, Mesa 21.2.4, Wayland 1.20, LibreOffice 7.2.5, Scribus 1.5.8, VLC 3.0.17, mpv 0.34, KDE Gear 21.12.2, GTK 4.6, Qt 6.2/5.15.2, entre otros.

Ademas de ello, tambien se destaca la instalación simplificada del códec H.264 (openh264) y complementos gstreamer, si el usuario los necesita.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

Descargar y obtener openSUSE Leap 15.2

Para quienes estén interesados en poder obtener esta nueva versión deben saber que se puede descargar la imagen ISO desde el sitio web oficial de la distribución 3.8 GB (x86_64, aarch64, ppc64les, 390x), imagen simplificada para instalación con descarga de red de paquetes (173 MB) y compilaciones en vivo con KDE, GNOME y Xfce (~900 MB).

El enlace es este.

from Linux Adictos https://ift.tt/WLb7dvi
via IFTTT

Más aplicaciones de código abierto para dispositivos Apple

Chica mirando su iphone

Existe una pequeña lista de aplicaciones de código abierto para el iPhone

En el artículo anterior habíamos visto algunas aplicaciones de código abierto para los dispositivos fabricados por Apple. En este artículo continuamos la lista para dispositivos que utilicen iOS como sistema operativo

Más aplicaciones de código abierto para dispositivos Apple

iOS es un sistema operativo móvil creado y desarrollado por Apple Inc. exclusivamente para sus dispositivos móviles incluidos el iPhone y el iPod Touch.

Bitwarden Password Manager

Es un gestor de contraseñas que las guarda bajo un cifrado AES-256-bit. La versión básica es gratis, pero hay una de suscripción con prestaciones adicionales.

Disponible para iPhone e iPad en la App Store

Firefox

Aunque lejos del éxito que tuvo en sus primeros años, este título clásico del software de código abierto es un navegador enfocado en la privacidad.

Sin embargo, la versión que actualmente se consigue en la tienda de aplicaciones incluye algunas características controvertidas como la inclusión de accesos directos patrocinados para financiar el proyecto. Aunque parece que esto puede desactivarse

Disponible para iPad e iPhone.

OsmAnd Maps Travel & Navigate

Una aplicación altamente recomendable (Al menos lo es su versión de Android que fue la que probé).

Se trata de un programa para navegar mapas sin conexión basada en los mapas colaborativos de OpenStreetMap. Nos permite navegar teniendo en cuenta nuestras carreteras preferidas y las dimensiones del vehículo.  Además, podemos planificar rutas en función de los desniveles y grabar tracks GPX sin necesidad de conexión a Internet. En ningún caso se recopilan datos del usuario. En muchos países se incluye información del transporte público.

La aplicación es gratuita, aunque incluye adicionales de pago.

Se encuentra en la App Store tanto para iPhone como para iPad

ProtonMail

Aunque recibió algunos cuestionamientos, este servicio sigue siendo la mejor alternativa de privacidad en materia de correo electrónico. La aplicación nos permite enviar y recibir correos de manera segura utilizando cifrado de extremo a extremo y protocolos PGP (Pretty Good Privacy).

La aplicación y el servicio básico son gratuitos y hay otros tres planes de pago.

Disponible para iPhone e iPad en la tienda de aplicaciones.

Signal

Otra aplicación cliente de un servicio enfocado en la privacidad. En este caso es de mensajería instantánea. El servicio de Signal también ofrece cifrado de extremo a extremo (De hecho, lo hacía antes que WhatsApp) pero los mensajes no pasan por un servidor central.  Los únicos datos centralizados son el número de teléfono, la fecha de envío del mensaje y los datos del último inicio de sesión.

La aplicación nos permite enviar mensajes de voz y texto y realizar llamadas de audio y video con alta fidelidad. Además, dispone de un tema oscuro, alertas personalizadas y un editor de imágenes que incluye la posibilidad de agregar textos.

DuckDuckGo Privacy Browser

Esta es una recomendación para tomar con pinzas ya que se descubrió que DuckDuckGo permitía a Microsoft saltarse el bloqueo a las tecnologías de seguimiento utilizada por diversos servicios web y que era lo que prometía este navegador.

El investigador de seguridad Zach Edwards descubrió que mientras DuckDuckGo Privacy Browser impedía el funcionamiento de los trackers de Facebook o Google, permitía tranquilamente el envío de datos a Bing y Linkedin, propiedad de la empresa de Redmond.

De todas formas, entre las características del navegador está la posibilidad de borrar con un solo toque todo el historial de navegación, incluidas las pestañas actuales. Además, bloquea los rastreadores ocultos de terceros (Que no sean de Microsoft) que recopilan datos y obliga a los sitios a utilizar versiones HTTPS cifradas cuando están disponibles. Incluso es compatible con Face ID/Touch ID para bloquear el navegador.

DuckDuckGo tiene su propio motor de búsqueda, lo que permite evitar la manipulación de los resultados de Google y el seguimiento de las consultas de búsqueda.

Podemos encontrar esta aplicación en la App Store en versiones para iPhone e iPad.

¿Usas aplicaciones de código abierto en tu dispositivo de Apple.  Nos encantaría que nos contaras tu experiencia en el formulario de comentarios.


from Linux Adictos https://ift.tt/34JDFeZ
via IFTTT

Blender 3.2 soporta el renderizado para GPU Linux de AMD, entre otras novedades

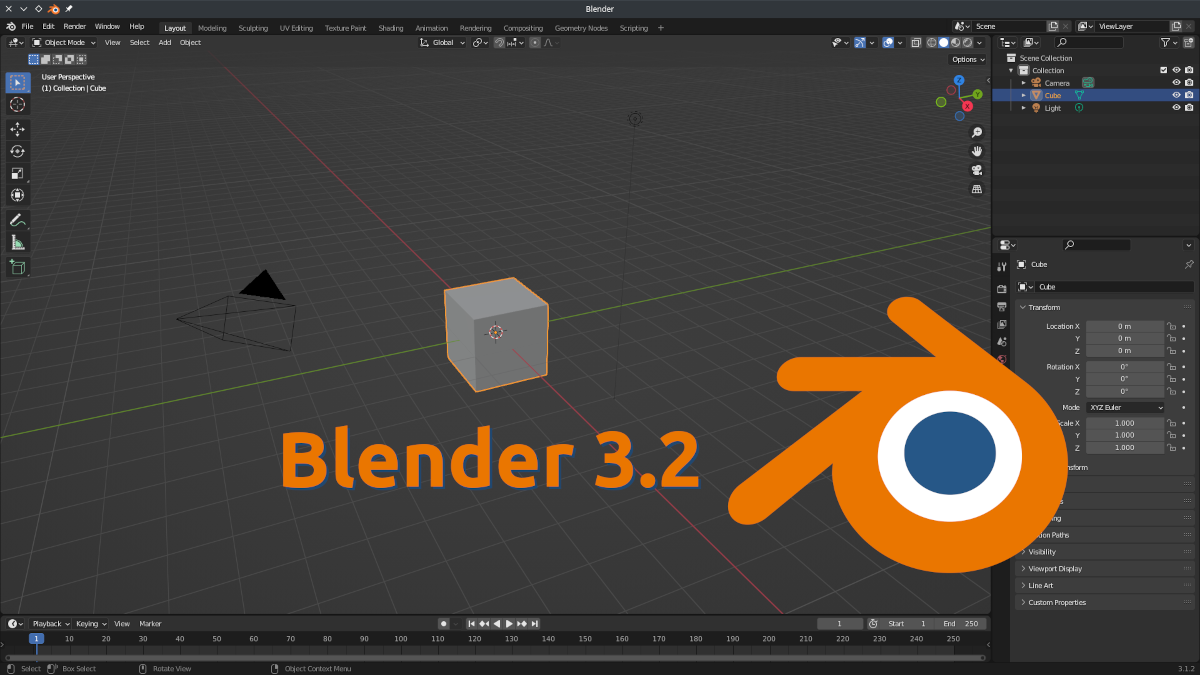
Blender 3.2

Casi tres meses después de la versión anterior, ya tenemos aquí una nueva actualización de uno de los mejores programas de código abierto que existen. «¿No te has pasado un poco, Pablo?«, puede que estéis pensando algunos,  pero no; lo pienso y estoy convencido de ello. Ha sido elogiado por muchos, como Edward Snowden, quien animó a GIMP a que mejoraran su interfaz para estar a la misma altura. Además, pongo un vídeo de ejemplo de lo que se puede hacer con el que hoy ha lanzado una nueva versión de su software, Blender 3.2.

En la nota de lanzamiento de Blender 3.2 han añadido su propio vídeo, uno de 5 minutos en el que resumen todas las novedades, pero el que tenéis debajo de estas líneas es mejor. Se hizo hace ya más de dos años, pero es uno que no está promocionado por la compañía, sino un ejemplo de uso real de lo que se puede hacer con este modelador. Ahora ya vamos por Blender 3.2, por lo que si lo del siguiente vídeo impresiona, y más teniendo en cuenta que hablamos de software libre, con las mejoras introducidas en estos dos años aún se pueden hacer cosas más impresionantes.

Novedades más destacadas de Blender 3.2

  • Soporte para renderizado para GPU Linux de AMD en Linux.
  • Retocada la interfaz de usuario de Library Overrides en el Outliner.
  • Mejorado el algoritmo de suavidad para el pincel de grasa y algunas otras mejoras en esta función.
  • Nueva herramienta de curva de bolígrafo en el modo de edición de curvas, con lo se se podrán crear y editar rápidamente curvas.
  • Muchas mejoras de rendimiento en los nodos de geometría.
  • Importador de OBJ experimental. Está escrito en C++ y es mucho más rápido que el anterior en Python.
  • Soporte para el formato de imágenes WEbP.
  • Muchas mejoras en el modo de escultura.
  • Soporte para los controladores HTC Vive Focus 3 y otras mejoras en realidad virtual.

El lanzamiento de Blender 3.2 ha sido anunciado esta tarde, pero el tarball que hay disponible ahora mismo desde su página web sigue siendo de 3.1.x. En las próximas horas estará disponible desde su página web, y las distribuciones también actualizarán la versión de sus repositorios oficiales en los próximos días. El paquete snap ya está actualizado.

from Linux Adictos https://ift.tt/swmZuEU
via IFTTT

Aplicaciones open source para dispositivos Apple

Muñeca con reloj inteligente

Existen aplicaciones de código abierto para los relojes inteligentes de Apple

Confieso que la idea de la existencia de aplicaciones open source para los dispositivos Apple siempre me pareció un contrasentido. Algo así como que un restaurante vegano ofrezca hamburguesas con tocino en el menú. El ecosistema Apple, aunque macOS sea un pariente lejano de FreeBSD, es lo más opuesto que se puede encontrar a los principios del código abierto.

Por supuesto, si uno se detiene a pensarlo, puede haber muchas buenas razones para las haya. Algunos títulos como VLC son lo mejor de su categoría y es natural que alguien quiera tenerla en su dispositivo. O tal vez el hardware de Apple es tan bueno como dicen sus fanáticos que vale la pena sacrificar libertad y privacidad, pero no sucede lo mismo con el software. O, mi preferida de todas, cada uno instala en sus dispositivos lo que le sale de la tienda de aplicaciones.

Cómo sea, acá va una pequeña muestra.

Aplicaciones open source para dispositivos Apple

Apple TV

Se trata de un hardware para reproducir contenido multimedia. Se conecta a Internet y a un televisor y se maneja por control remoto. Tiene su propio sistema operativo llamado tvOS. En los últimos años Apple decidió apostar sus esfuerzos a un servicio de streaming del mismo Nombro

Moonlight Game Streaming

Permite jugar en el televisor juegos de PC compatibles con la tecnología de juegos de Nvidia. El juego se transmite desde un ordendor personal conectado a la misma red que Apple TV y se puede usar un gamepad o un televisor con pantalla táctil.

Para que funcione, el ordenador tiene que tener instalado NVIDIA GeForce Experience (GFE) y GameStream estar activado en la página de configuración de GFE en SHIELD

App Store

VLC

A menos que lleves cinco minutos en el mundo del código abierto este programa no necesita presentación (Si es así, bienvenido). VLC es él reproductor multimedia. No solo reproduce casi todos los formatos de video y audio existentes, sino que permite la sincronización con servicios remotos mediante Dropbox, GDrive, OneDrive, Box, iCloud Drive, iTunes, descarga directa o usando los protocolos SMB, FTP, SFTP, NFS, UPnP/DLNA. Tambien da acceso a contenidos alojados dentro de equipos de la misma red.

App Store

Apple Watch

Se trata de una línea de relojes diseñados para seguimiento de actividad deportiva, control de la salud y conexión con toros dispositivos de la empresa.

La verdad es que para este dispositivo, la oferta de aplicaciones de código abierto es bastante pobre.

420!

Para adictos al trabajo, esta alarma les recuerda cuando llega el momento de hacer una pausa.

App Store

Clendar-Minimal Calendar

Como su nombre lo indica se trata de una aplicación simple que nos permite gestionar nuestros compromisos. Dado que tiene versiones para otros dispositivos de Apple, es posible la sincronización. Tiene soporte para widgets, temas oscuros y el uso de atajos de teclado. Además , acepta el uso de lenguaje natural al momento de agendar los compromisos. (No aclara si es para todos los idiomas)

App Store

Count It

Aplicación que permite llevar la cuenta de cosas. Entre los ejemplos que ponen los desarrolladores están:

  • Vueltas de una carrera.
  • Cervezas bebidas.
  • Días sin fumar.
  • Vasos de agua ingeridos por día.
  • Gente que entra a un negocio.

Esta aplicación en realidad se instala en el teléfono, pero se integra automáticamente con el reloj.

App Store

KHabit

‎Se trata de una aplicación minimalista que ayuda a mantener hábitos productivos. Entre sus funciones están:

  • Creación de múltiples tareas.
  • Escritura de notas adicionales para cada finalización de tareas.
  • Establecer notificaciones de recordatorio para cada tarea.
  • Alternar notificaciones de recordatorio para cada día de la semana.
  • Monitorear el progreso con gráficos.
  • Completar tareas desde el reloj.
  • Sincronizar datos con iCloud.

App Store

Pomosh

Si hay una aplicación que no puede faltar en un reloj es un temporizador para la técnica Pomodoro (Alternar ciclos de trabajo y descanso). Este program en particular permite establecer la duración de los períodos y funciona en segundo Plano.

App Store

En el próximo artículo continuaremos con aplicaciones de código abierto para el resto de los dispositivos de Apple.

from Linux Adictos https://ift.tt/x1V5NZn
via IFTTT