¿Cuáles son los límites? Un análisis electrizante del sprint urbano que dividió a la F1


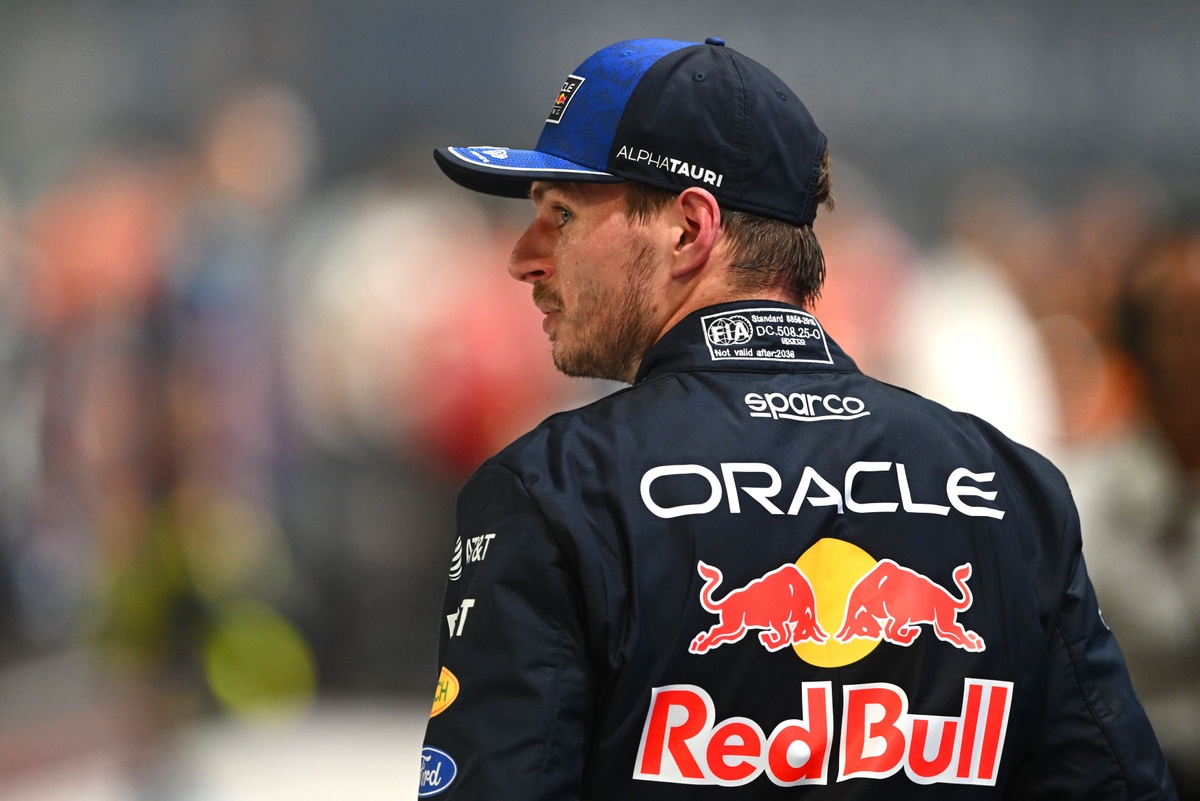
La bandera a cuadros ondeó en el Gran Premio de Singapur 2026 y la aficionados y observadores del paddock quedaron divididos tras confirmar, en las pantallas oficiales de tiempos, que el líder del campeonato, Andrea Kimi Antonelli, había acumulado cuatro violaciones separadas de los límites de la pista durante las 62 vueltas. Un drama que sacudió la tensión habitual de la noche marina de Marina Bay y encendió el debate sobre las reglas, la interpretación y el impacto real en la clasificación final.

Las reglas de la FIA, claras en su esencia, establecen que alcanzar un cierto número de strikes por violaciones a los límites puede activar sanciones en carrera. Sin embargo, la lectura de Singapur puso en relieve una cuestión crucial: ¿qué ocurre cuando el conteo de strikes se extiende a lo largo de una sola prueba y la interpretación de cada incidente puede variar según la zona afectada, la repetición y la discreción del comisario de pista? La audiencia observó con atención cómo se aplican las directrices, y surgieron preguntas sobre consistencia, contexto y la transparencia en la toma de decisiones que afectan directamente al trofeo, a la gloria del equipo y a las aspiraciones del campeonato.

El debate no es nuevo, pero Singapur lo magnifica: ¿son cuatro golpes suficientes para reescribir el guion de una carrera, o hay matices que pueden justificar una decisión más matizada? Mientras los analistas desglosan cada violación —qué tramo de la curva, qué reloj de vuelta, y qué influencia tuvo en el ritmo—, los aficionados se agitan entre la defensa de la disciplina y la demanda de claridad pública. La conversación se extiende más allá del recinto de la pista: miradas críticas se enfocan en la consistencia de las sanciones y en la transparencia con la que se comunican a la afición, a la prensa y a los equipos.

Este episodio alimenta una narrativa más amplia sobre la física de la velocidad y los límites humanos y técnicos que permiten convertir un giro perfecto en un día de combate, y después en un tema de debate que trasciende el resultado de la carrera. En la próxima entrega, exploraremos respuestas oficiales, analítica de tiempos y las implicaciones para el campeonato de Antonelli, además de cómo la FIA podría ajustar, si procede, sus directrices para evitar ambigüedades futuras sin perder la premisa de seguridad y competitividad que rige la Fórmula 1.

Lee más en el enlace para entender el contexto completo de por qué Kimi Antonelli no recibió una penalidad de pista a pesar de las cuatro violaciones, y qué significa esto para la interpretación de las normas en carreras de alto voltaje competitivo.
from Motorsport.com – Formula 1 – Stories https://ift.tt/leiKBTI
via IFTTT IA

Protegiendo a las pequeñas empresas en la era de la IA: seguridad práctica y accesible


Para una pequeña empresa en crecimiento, la ciberseguridad a menudo puede parecer uno de esos problemas que pertenecen a compañías más grandes con equipos de seguridad dedicados.

Pero los cibercriminales no están interesados en la cantidad de empleados: buscan datos valiosos, cuentas accesibles y oportunidades para convertir un único error en una ganancia financiera, lo que convierte la ciberseguridad en una prioridad de negocio, no solo un tema de TI.

Los riesgos son relativamente familiares: correos de phishing, facturas falsas, contraseñas robadas, ransomware, fraude de pagos y intentos de secuestro de cuentas empresariales, ya que los atacantes buscan explotar a los empleados y procesos comerciales cotidianos en lugar de requerir defensas técnicas sofisticadas.

La IA está dando a la ciberdelincuencia un impulso serio de productividad

Pero ahora hay una fuerza adicional que hace que estas amenazas sean difíciles de ignorar: la inteligencia artificial.

La IA generativa tiene beneficios evidentes para las empresas legítimas, pero las mismas capacidades pueden volverse contra ellas, ya que los delincuentes pueden usar IA para producir mensajes convincentes a gran escala, personalizar ataques de phishing y automatizar partes de un ataque que antes requerían un esfuerzo humano significativo.

Europol ha advertido de que la IA generativa ya se está utilizando para potenciar la ingeniería social, permitiendo a las redes criminales adaptar mensajes de estafa al contexto personal y cultural de las víctimas, ayudando a escalar sus operaciones mientras reducen el riesgo de ser detectados.

Microsoft, por su parte, documentó campañas de phishing asistidas por IA que utilizan infraestructura automatizada y señuelos altamente personalizados, con una campaña reciente en la que los atacantes emplearon IA generativa para crear correos de phishing adaptados a los roles de las víctimas, incluyendo temas de facturas y flujos de trabajo empresariales.

Para una pequeña empresa, la relevancia es clara: un ataque no tiene que ser muy sofisticado para ser peligroso, especialmente cuando todos en la empresa están lidiando con múltiples tareas a la vez.

Si la IA permite a los delincuentes enviar ataques más convincentes a más posibles víctimas, la probabilidad de que alguno llegue en el momento equivocado a un empleado aumenta; es decir, esperar a que algo salga mal ya no es una estrategia particularmente racional.

La seguridad debe cubrir la forma en que trabajan las pequeñas empresas

El desafío para los emprendedores es que “tomar la ciberseguridad en serio” puede sonar como una receta para otro trabajo a tiempo completo. La mayoría de las pequeñas empresas no cuentan con un centro de operaciones de seguridad, ni con un departamento de TI dedicado, ni los recursos para pasar horas configurando productos de seguridad corporativos; pero aquí es donde Bitdefender Ultimate Small Business Security puede ayudar.

En lugar de centrarse en una única capa de protección, la plataforma está diseñada para abordar el conjunto de riesgos que enfrentan las pequeñas empresas en las operaciones diarias. Combina seguridad de dispositivos multiplataforma con protección de correo electrónico, detección de estafas, gestión de contraseñas, acceso VPN ilimitado, protección de identidad digital y monitoreo de activos empresariales.

Este alcance importa porque los ataques modernos rara vez respetan límites de seguridad estrictos. Un empleado podría recibir un correo convincente, hacer clic en un enlace malicioso, entregar una contraseña y exponer posteriormente una cuenta empresarial. Proteger solo el endpoint o solo la bandeja de entrada de correo deja oportunidades en otro lugar.

El enfoque de Bitdefender es, en cambio, cubrir el ecosistema alrededor del empleado. Su protección contra estafas es especialmente relevante en una era de ingeniería social impulsada por IA, ya que no solo señala mensajes y solicitudes sospechosas, sino que sus capacidades asistidas por IA también pueden ayudar a los empleados a evaluar si algo es legítimo antes de hacer clic, responder o realizar un pago.

El servicio también incluye protección contra correos electrónicos de phishing y herramientas como Scamio Pro para verificar mensajes o enlaces sospechosos, proporcionando una defensa de primer nivel vital contra este tipo de ataques.

Protección sin un departamento de TI

Quizá la característica más importante para una pequeña empresa no sea una especificación técnica, sino la simplicidad.

Bitdefender Ultimate Small Business Security está diseñada para negocios con recursos de TI limitados, con gestión centralizada y onboarding simplificado para reducir la carga administrativa. Los propietarios pueden gestionar empleados y dispositivos protegidos desde un único entorno, mientras que el acceso basado en roles permite delegar responsabilidades de seguridad cuando sea oportuno.

La plataforma también cubre la realidad de dispositivos mixtos de las pequeñas empresas actuales, soportando Windows, macOS, Android e iOS, así como servidores Windows según el plan. La protección VPN ayuda a asegurar el trabajo remoto, mientras que la gestión de contraseñas aborda una de las fuentes de riesgo organizativo más persistentes: credenciales comprometidas o reutilizadas.

El resultado general es una seguridad que funciona de fondo, en lugar de convertirse en otro sistema de los que un emprendedor o sus empleados deben supervisar constantemente.

Las pequeñas empresas necesitan una seguridad seria, pero también necesitan dedicar su tiempo a hacer crecer el negocio, y Bitdefender Ultimate Small Business Security intenta cerrar esa brecha: protección amplia frente a las amenazas que enfrentan las empresas, combinada con gestión y despliegue diseñados para personas que no son especialistas en ciberseguridad.

A medida que la IA acelera el crimen cibernético, haciéndolo más rápido, más escalable y más persuasivo, y la idea de “somos demasiado pequeños para ser objetivo” se vuelve una suposición cada vez más insostenible, la ciberseguridad debe verse como una infraestructura básica de negocio.

Y para las pequeñas empresas que buscan esa infraestructura sin construir una operación de seguridad de TI desde cero, Bitdefender Ultimate Small Business Security debería ser su primer puerto de salida.

from Latest from TechRadar https://ift.tt/76rIuxv
via IFTTT IA

La Última Recta de la Temporada 2026: Una Transformación Logística sin Precedentes


La parte final de la Temporada 2026 de Fórmula 1 está atravesando un cambio logístico de enormes dimensiones, y la emoción ya se respira en el paddock. En medio de un escenario de seguridad reforzada a nivel mundial, las autoridades y la organización están tomando decisiones audaces para garantizar que el espectáculo continúe, manteniendo la integridad de la competencia y la seguridad de todos los involucrados.

Con un enfoque claro en la protección de equipos, personal y fanáticos, se están evaluando escenarios que podrían acelerar o reubicar carreras clave para evitar riesgos operativos. Los cambios propuestos buscan no solo preservar la competitividad del campeonato, sino también evitar interrupciones que impacten la experiencia de los espectadores y el desarrollo del deporte en la región.

La conversación se ha intensificado sobre cómo gestionar las últimas pruebas y garantizar que cada Gran Premio cuente con la infraestructura necesaria: logística de transporte, seguridad en los circuitos, coordinación con autoridades locales y planes de contingencia para cambios de última hora. Este giro estratégico ha generado un torbellino de especulaciones, pero también un compromiso compartido entre equipos, organizadores y la FIA para sacar adelante una conclusión de temporada a la altura de la F1.

A medida que se revelen decisiones definitivas, el mundo del motor estará atento a cada avance, cada protocolo y cada minuto de las jornadas de carrera, sabiendo que la seguridad y la espectacularidad pueden ir de la mano. Mantente atento para seguir cada detalle y entender cómo se escribe un final de temporada que podría marcar un antes y un después en la historia de la Fórmula 1.
from Motorsport.com – Formula 1 – Stories https://ift.tt/gNCtpBs
via IFTTT IA

Technics EAH-A1000: una revisión detallada y profesional de unas prestaciones bien afinadas


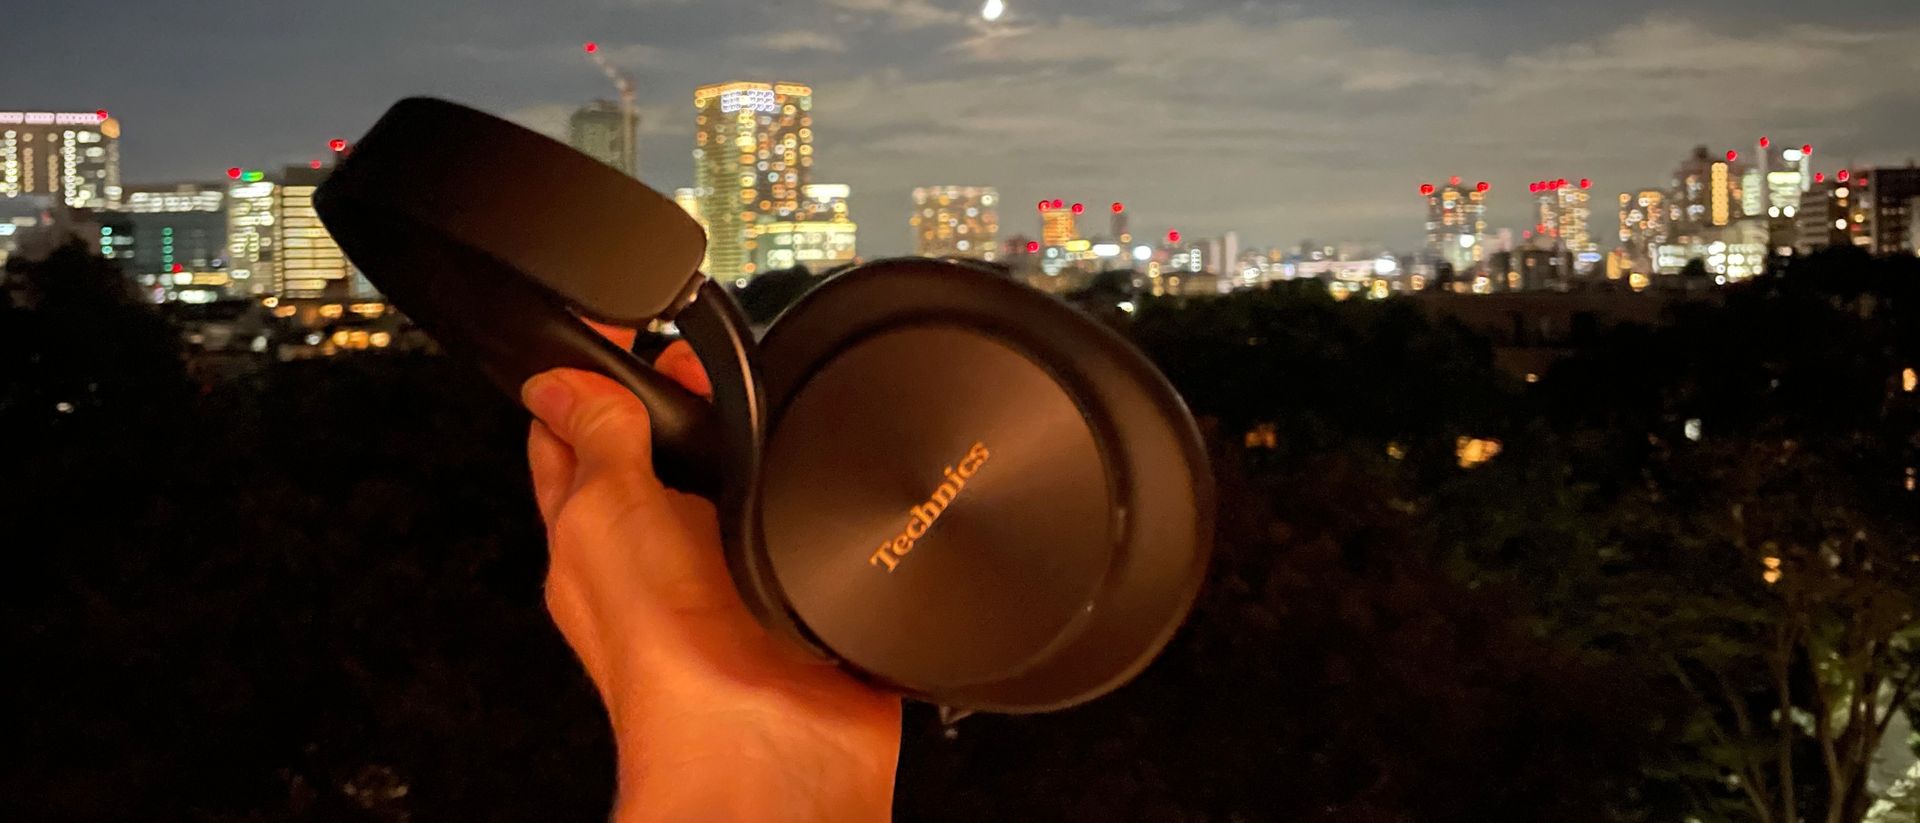
Technics presentó una actualización notable con los EAH-A1000, y la expectativa de un simple retoque superficial se desvanece desde el primer momento. En los años recientes, los equipos de diseño y de ingeniería de sonido de la compañía han trabajado a pleno rendimiento, y el resultado es un conjunto de auriculares que se siente más maduro y sofisticado de lo esperado, sin añadir peso adicional a la estructura.

Una novedad interesante es la incorporación de una sustancia metálica propietaria que lubricaría los controladores, una referencia a la tecnología Magnetic Fluid Driver que ya se ha visto en los auriculares intrauditivos de Technics. Este enfoque, al escalar de 10 mm en cascos in-ear a 40 mm que cubren toda la oreja, demuestra que la empresa ha conservado su enfoque en la fidelidad del movimiento radial de los drivers sin sacrificar la ligereza del conjunto.

En cuanto a diseño, los EAH-A1000 destacan por un acabado elegante (cuero vegano, brazos delgados y placas superiores de metal cepillado) que mejora su presencia estética, manteniendo la comodidad. Para aquellos que buscan una experiencia sin complicaciones, la estética no solo impresiona: el case es compacto y funcional, con almacenamiento para cables y un enfoque de no llevar la marca a la vista de forma ostentosa.

Funcionamiento y rendimiento: conectividad triple y ANC sólido

– Multiconectividad: una de las características más destacadas es la capacidad de conectarse a tres dispositivos de forma simultánea. En la práctica, esto simplifica la alternancia entre tablet, teléfono y portátil, algo que muchos usuarios aprecian en entornos de trabajo híbrido. Sin embargo, al usar tres dispositivos, la calidad de LDAC se reduce, una compensación entendible cuando se prioriza la conectividad. También existe la opción de usar USB-C Lossless para audio, aunque los auriculares deben estar encendidos.
– Cancelación de ruido (ANC): la ANC es eficaz y bien calibrada, suficiente para encapsular la mayor parte de las distracciones sonoras cotidianas. En el modo más alto, la reducción de ruidos es notable, incluso en entornos con vibraciones y ruidos del hogar, como un microondas.
– Perfiles y transparencia: los perfiles Ambient ofrecen dos modos, “Transparent” y “Attention”. En la práctica, la transparencia no resulta tan contundente como algunas propuestas de la competencia; sigue siendo útil, pero podría beneficiarse de un umbral de entrada más agresivo para conversaciones más claras sin necesidad de quitarse los auriculares.
– Espacialidad y sonido: los perfiles de audio espacial, ya sea estático o con seguimiento de cabeza, aportan una experiencia envolvente que funciona especialmente bien en música clásica o grabaciones con gran escenario sonoro. En este punto, la experiencia es dispositivo y servicio de streaming agnóstico, sin dependencia de un ecosistema propio.

Calidad de llamadas y experiencia de usuario

– Las llamadas son claras para el interlocutor, si bien no hay un sistema de Sidetone tan pronunciado como el de algunos modelos de oído (el propio usuario puede sonar menos “ahogado” a quien escucha).
– Controles en la oreja: los botones físicos en la oreja derecha cumplen su función, aunque a veces requieren un toque más firme para activar ciertas acciones (p. ej., pausar la reproducción). Este detalle es menor en la valoración general, pero importante para usuarios exigentes con precisión de control.
– El conjunto se siente equilibrado: la batería ofrece hasta 45 horas con ANC activo y AAC, y 90 horas sin ANC ni LDAC. Con LDAC, la autonomía se reduce a 30 horas con ANC encendido. En comparación con rivales, la cifra es sólida y razonable para un conjunto premium de este tamaño.

Sonido y perfiles de ecualización

– Compatibilidad LDAC y audio USB/24-bit ofrecen una experiencia de alta fidelidad para usuarios que buscan detalles y amplitud en la imagen sonora.
– El sonido es detallado y musical, con una presentación circumaural que proporciona amplitud y una buena sensación de espacio. Sin embargo, en géneros con graves contundentes, puede percibirse un poco contenida la energía de bajos; no es un defecto, sino una característica de un enfoque más refinado y “polite”.
– La experiencia de ecualización es amplia: ocho bandas con presets como Bass+, Super Bass+ y Vocal permiten ajustar el sonido a preferencias específicas, y es posible crear perfiles personalizados para adaptar la experiencia auditiva a distintos géneros.

Diseño y construcción

– Estética cuidada y acabados de alta gama con una construcción ligera y cómoda para sesiones largas. El diseño de las patillas y la distribución de peso favorecen un uso prolongado sin fatiga.
– El estuche y el conjunto general transmiten una sensación de calidad premium que a menudo se asocia con productos de precio superior. No obstante, el logotipo discreto y la atención al detalle en el acabado se aprecian a la primera mirada.
– Puntos de mejora: una revisión de la respuesta de los botones podría aportar mayor consistencia en cada acción, y la experiencia de perfil de transparencia podría beneficiarse de una mayor agresividad para conversaciones en entornos ruidosos.

Precio, fecha de lanzamiento y comparativas

– Lanzamiento: 29 de septiembre de 2026.
– Precio: 449 USD / 399 GBP / 699 AUD. Este rango se sitúa en un segmento premium pero competitivo frente a modelos como el Sony WH-1000XM6, el Bowers & Wilkins Px8 S2 y el Nothing Headphone (1) Pro.
– En términos de valor, los EAH-A1000 ofrecen una mezcla atractiva de rendimiento sonoro, ANC eficaz y comodidad, con un sistema de conectividad que puede ser decisivo para usuarios que trabajan con múltiples dispositivos.

Conclusión: ¿debería comprar los Technics EAH-A1000?

– Sí, si valoras un sonido detallado y una experiencia de ANC robusta, sin la necesidad de sumergirte en un ecosistema concreto. Son ligeros, bien construidos y ofrecen un conjunto de características que cubren la mayor parte de las necesidades diarias de un usuario premium.
– No si buscas un perfil de transparencia extremadamente agresivo o un golpe de graves más pronunciado para géneros como grime o hip-hop pesado. Tampoco si necesitas aptX HD o una experiencia de audio sin pérdidas vía Bluetooth, ya que LDAC es la opción de mayor resolución disponible en este conjunto.

Notas finales sobre la experiencia de uso

– Los Technics EAH-A1000 destacan por su enfoque en la precisión y la claridad, con un carácter que puede resultar más “pulido” que explosivo. Para quienes priorizan la musicalidad y la refinada presentación sonora, este modelo puede convertirse en una opción preferente dentro de su rango de precio.
– En resumen, son una propuesta sólida para quienes buscan una experiencia auditiva premium, con una fase de prueba y ajuste de ecualización completa para adaptar el sonido a preferencias personales y a distintos géneros musicales.

Valoraciones rápidas
– Features: 4.5/5
– Sound quality: 4.5/5
– Design: 4.5/5
– Value: 4.5/5

También considere
– Sonos Ace Ultra: inmersión para sistemas Sonos y cine en casa, a un coste similar, con un enfoque distinto en experiencia de usuario y ecualización.
– Sony WH-1000XM6: paquete completo con Quick Attention y un conjunto de características muy completo a un precio comparable.

Cómo evalué el producto
– Pruebas durante dos semanas frente a rivales como AirPods Max 2 y Bowers & Wilkins Px8 S2, en diversos entornos y con varias plataformas de streaming (Qobuz, Tidal y Apple Music Lossless).
– Evalué comodidad, ANC, duración de la batería y experiencia de usuario en escenarios de viaje, trabajo y ocio.

Conclusión final
– Los Technics EAH-A1000 ofrecen una experiencia sonora detallada, con una presentación musical rica y una ANC efectiva, a un precio competitivo dentro del segmento premium. Si la prioridad es el detalle y la naturalidad de la escucha más que un impacto de graves amplio, estos auriculares merecen ser probados en cualquier programa de evaluación de audio de referencia.

from Latest from TechRadar https://ift.tt/RGFNEob
via IFTTT IA
Cuando la inteligencia artificial se enfrenta a una multa de aparcamiento: un caso de tres años y una victoria inesperada


  • Essex man Rafal Gorfal utilizó ChatGPT para ayudarle a ganar una disputa legal sobre una multa de estacionamiento
  • Entrenó a la IA con las cartas recibidas de los cobradores de deudas, y le indicó qué decir y a dónde acudir
  • La multa fue retirada semanas antes de su citación en el tribunal

Las personas usan chatbots de IA como ChatGPT para todo tipo de cosas, pero ¿alguna vez habrías usado IA para evadir una multa de aparcamiento antes? Este hombre sí lo hizo y logró ganar una batalla legal de tres años.

Rafal Gorfal, nacido originalmente en Essex, fue multado en agosto de 2023 por no pagar lo suficientemente rápido en un aparcamiento de pago y exhibición en Newquay. Gorfal dijo que, al llegar a la máquina de pago, tuvo que hacer una larga cola y descubrió que la máquina aceptaba sólo efectivo, algo que no podía hacer, por lo que se vio obligado a descargar la RingGo y pagar desde su teléfono, lo que retrasó aún más el pago.

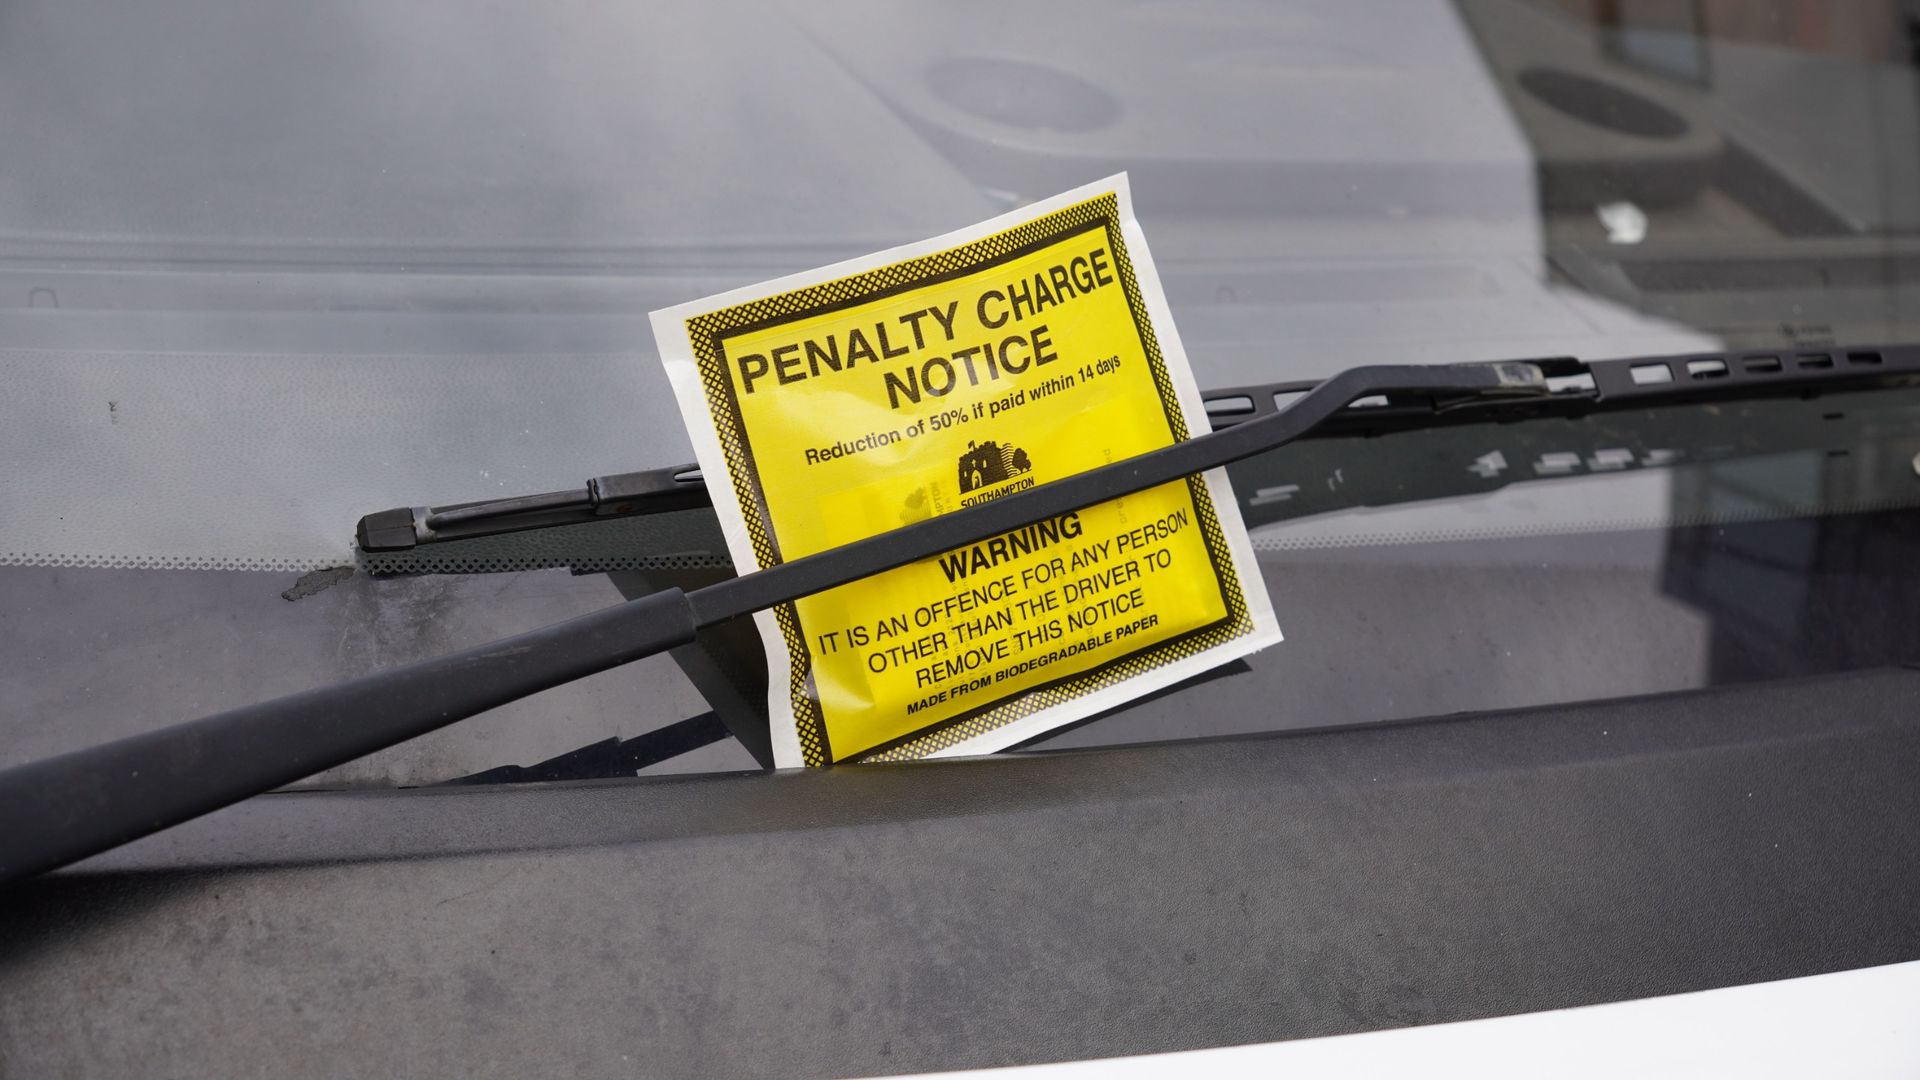
Dos semanas después, recibió una multa de 100 libras esterlinas que decía que no pagó por un boleto hasta 16 minutos después de entrar en el aparcamiento, retraso causado por la larga cola y el tiempo que le llevó configurar una cuenta en línea para pagar.

Una larga historia de tres años

Gorfal presentó su primera apelación un mes después de recibir la Notificación de Contravención (PCN) de Smart Parking Limited, pero no obtuvo respuesta hasta enero de 2024, cuando recibió otra carta de cobro con una multa aumentada a 170 libras. “Presenté la apelación de inmediato y no obtuve respuesta”, dijo Gorfal a The Independent, añadiendo: “Intentaban asustarme. Tienes que darles tiempo. Les expliqué exactamente cuáles eran mis problemas. Las cámaras podían ver que estaba tratando de solucionarlo”.

Tras intercambiar recursos de apelación con los cobradores durante cuatro meses, el caso se puso en espera y Gorfal no tuvo noticias durante casi año y medio. Este periodo de silencio se interrumpió cuando recibió una nueva carta que indicaba que el caso iría a juicio en octubre de 2026. Fue entonces cuando buscó ayuda de ChatGPT.

Durante el proceso de la disputa legal, Gorfal llevó un registro de cada carta que le enviaban, que dice haber introducido en el chatbot de IA y haber pedido consejos. “De principio a fin le pedía a ChatGPT cada vez que recibía una carta qué hacer. Me decía qué decir, a dónde ir y todo lo demás”, compartió. “Hicimos todo con la ayuda de IA. Incluso prepararon mi defensa que envié al tribunal”. También contactó con la línea de ayuda de Citizens Advice, pero dice que no fue tan eficaz como ChatGPT.

Parking ticket

(Image credit: Shutterstock / P.Cartwright)

David derrota a Goliat

La multa inicial de 100 libras se había disparado a aproximadamente 300 libras cuando se emitió la orden judicial, pero el 25 de septiembre, apenas semanas antes de la citación, recibió un correo electrónico informando que el caso y la multa habían sido retirados, resultando en una victoria para Gorfal tras un largo periodo de tres años.

Aun así, no fue el dinero lo que impulsó la persistencia de Gorfal; hubo un gran factor moral. “Desde el principio hasta el final no se trataba del dinero; podría pagarlo, pero se trata del principio. Si sabes que tienes la razón, no deberías pagar nada”, dijo. “Esto es una especie de batalla entre David y Goliat. Ellos tienen abogados y son una gran empresa y al final simplemente se rindieron”.

Desde que su caso y la multa fueron retirados, Smart Parking Limited no ha proporcionado comentarios sobre el conflicto.

from Latest from TechRadar https://ift.tt/bQcfyh2
via IFTTT IA

Regreso a la Cima: Verstappen y Red Bull Encienden la Llama de la Rivalidad en la Fórmula 1


¡Qué remontada tan electrizante! Dos victorias en las últimas tres carreras de Grand Prix y una desventaja mínima de 0.196 segundos en Baku han colocado a Verstappen y Red Bull de nuevo en el frente de la Fórmula 1. El resurgimiento, aunque llega tarde para cambiar las tornas del título, está saturado de energía y determinación. Verstappen ahora apunta a un puesto entre los tres primeros del campeonato de pilotos, marcando un giro claro en la narrativa de la temporada.\n\nLa eficiencia estratégica, la extracción de cada milímetro de rendimiento y la constancia de un equipo que no se rinde han sido claves en este tramo decisivo. La escudería ha sabido leer las carreras, optimizar paradas y aprovechar cada oportunidad que se presenta en la pista. Aunque el título ya tiene un nuevo capítulo por escribir, el progreso de Verstappen y la brutal precisión de Red Bull envían un mensaje inequívoco: la lucha por el podio y la gloria no está cerrada.\n\nA medida que el campeonato entra en una fase crítica, la competencia no afloja. Lewis Hamilton permanece como una referencia ineludible, y la brecha de ocho puntos en la clasificación añade tensión a cada Gran Premio restante. Cada curva, cada adelantamiento y cada decisión de estrategia pueden inclinar la balanza. El espectáculo está servido, y los fanáticos pueden esperar un tramo final de temporada cargado de momentos memorables, giros inesperados y emociones a flor de piel.\n\nPara quienes siguen de cerca cada ritmo de las chicanas y cada destello de los neumáticos, este renacer de Verstappen y Red Bull no es solo una buena racha: es una declaración de intenciones sobre lo que se viene en la competencia de alto voltaje de la Fórmula 1. Mantente atento, porque la historia está lejos de terminar y el drama está asegurado en cada Gran Premio.\n\nKeep reading: La influencia subyacente que podría redefinir el futuro de Verstappen y Red Bull para 2027, donde cada detalle cuenta y cada segundo puede marcar la diferencia.
from Motorsport.com – Formula 1 – Stories https://ift.tt/Z71rAfh
via IFTTT IA

Clones de Word, Excel y PowerPoint abordan el terreno del software abierto: implicaciones y respuestas


Un nuevo fenómeno ha generado discusión en la industria del software: versiones abiertas y clonadas de Word, Excel y PowerPoint están disponibles, con nombres rebrandeados como WordCraft, GridCraft y DeckCraft. Estos clones llegan tras antecedentes similares con herramientas de Adobe, creadas por el mismo desarrollador, y buscan demostrar que algunas aplicaciones propietarias podrían verse desafiadas por alternativas abiertas. El objetivo declarado por el responsable del proyecto es presentar una alternativa libre y funcional que exponga fallos percibidos en cierto software comercial y subraye la necesidad de diversidad de herramientas en el ecosistema digital.

Según informes de Tom’s Hardware, estas copias abiertas se parecen mucho a las aplicaciones de Microsoft, pero aún no están tan avanzadas en desarrollo como las variantes previas basadas en la suite de Adobe. A pesar de ello, el proyecto demuestra una intención clara de competir en un mercado donde la propiedad intelectual y las suscripciones representan una barrera para muchos usuarios. El ingeniero de software Brandon Thomas ha utilizado herramientas de inteligencia artificial para acelerar la creación de estas repeticiones, destacando que su experiencia en codificación es complementada por IA para gestionar gran parte del trabajo técnico.

El debate generado ha incluido críticas al enfoque de IA para el ‘vibe coding’ frente al apoyo a proyectos de código abierto ya establecidos como LibreOffice, GIMP y Thunderbird. En particular, Thomas ha expresado una visión polémica: “GIMP sucks” y ha cuestionado la necesidad de conservar software catalogado como roto. Estas declaraciones han alimentado una conversación más amplia sobre la evolución de las herramientas libres y la preservación de la compatibilidad frente a la innovación impulsada por la IA.

En foros como Reddit, las opiniones están divididas. Algunos ven estas iniciativas como un cambio de juego para la industria del software, mientras otros temen que la expansión de capacidades de IA pueda afectar la demanda de trabajos y la calidad de soluciones existentes. Otros participantes señalan que existen opciones gratuitas como LibreOffice y Google Docs que ya han competido con éxito en el pasado sin desestabilizar significativamente las ventas de Office. También se cuestiona si proyectos como este podrán mantenerse con actualizaciones y correcciones de errores a largo plazo.

Este episodio pone sobre la mesa varias preguntas: ¿cómo responderán las grandes empresas frente a copias abiertas con apariencias muy similares? ¿qué papel debe jugar la comunidad de código abierto para preservar alternativas robustas sin sofocar la innovación? y, en un plano más práctico, ¿cuáles son los riesgos de usar software abierto que no esté respaldado por un ecosistema de soporte y actualizaciones constante? La discusión continúa y, con ella, la necesidad de un enfoque equilibrado entre propiedad intelectual, innovación y acceso público a herramientas de productividad esenciales.

from Latest from TechRadar https://ift.tt/8l3EnQT
via IFTTT IA

Nintendo defiende la relevancia de las entregas físicas ante un paisaje dominado por lo digital


Nintendo ha reafirmado su compromiso con los juegos físicos en un momento en que otras empresas han reducido o abandonado el soporte de medios físicos. Un movimiento que viene acompañado de un claro mensaje: escuchar a los consumidores continúa siendo decisivo para la compañía. Aunque no se puede garantizar que esta postura permanezca para siempre, la declaración ofrece cierta tranquilidad a los aficionados de los formatos en disco.

En una entrevista con el periodista brasileño Rodrigo Coelho, Bill van Zyll, vicepresidente y gerente general de Nintendo en América Latina, expresó: “No hay planes de abandonar el soporte físico. Sabemos cuánto les gusta a los fans”.

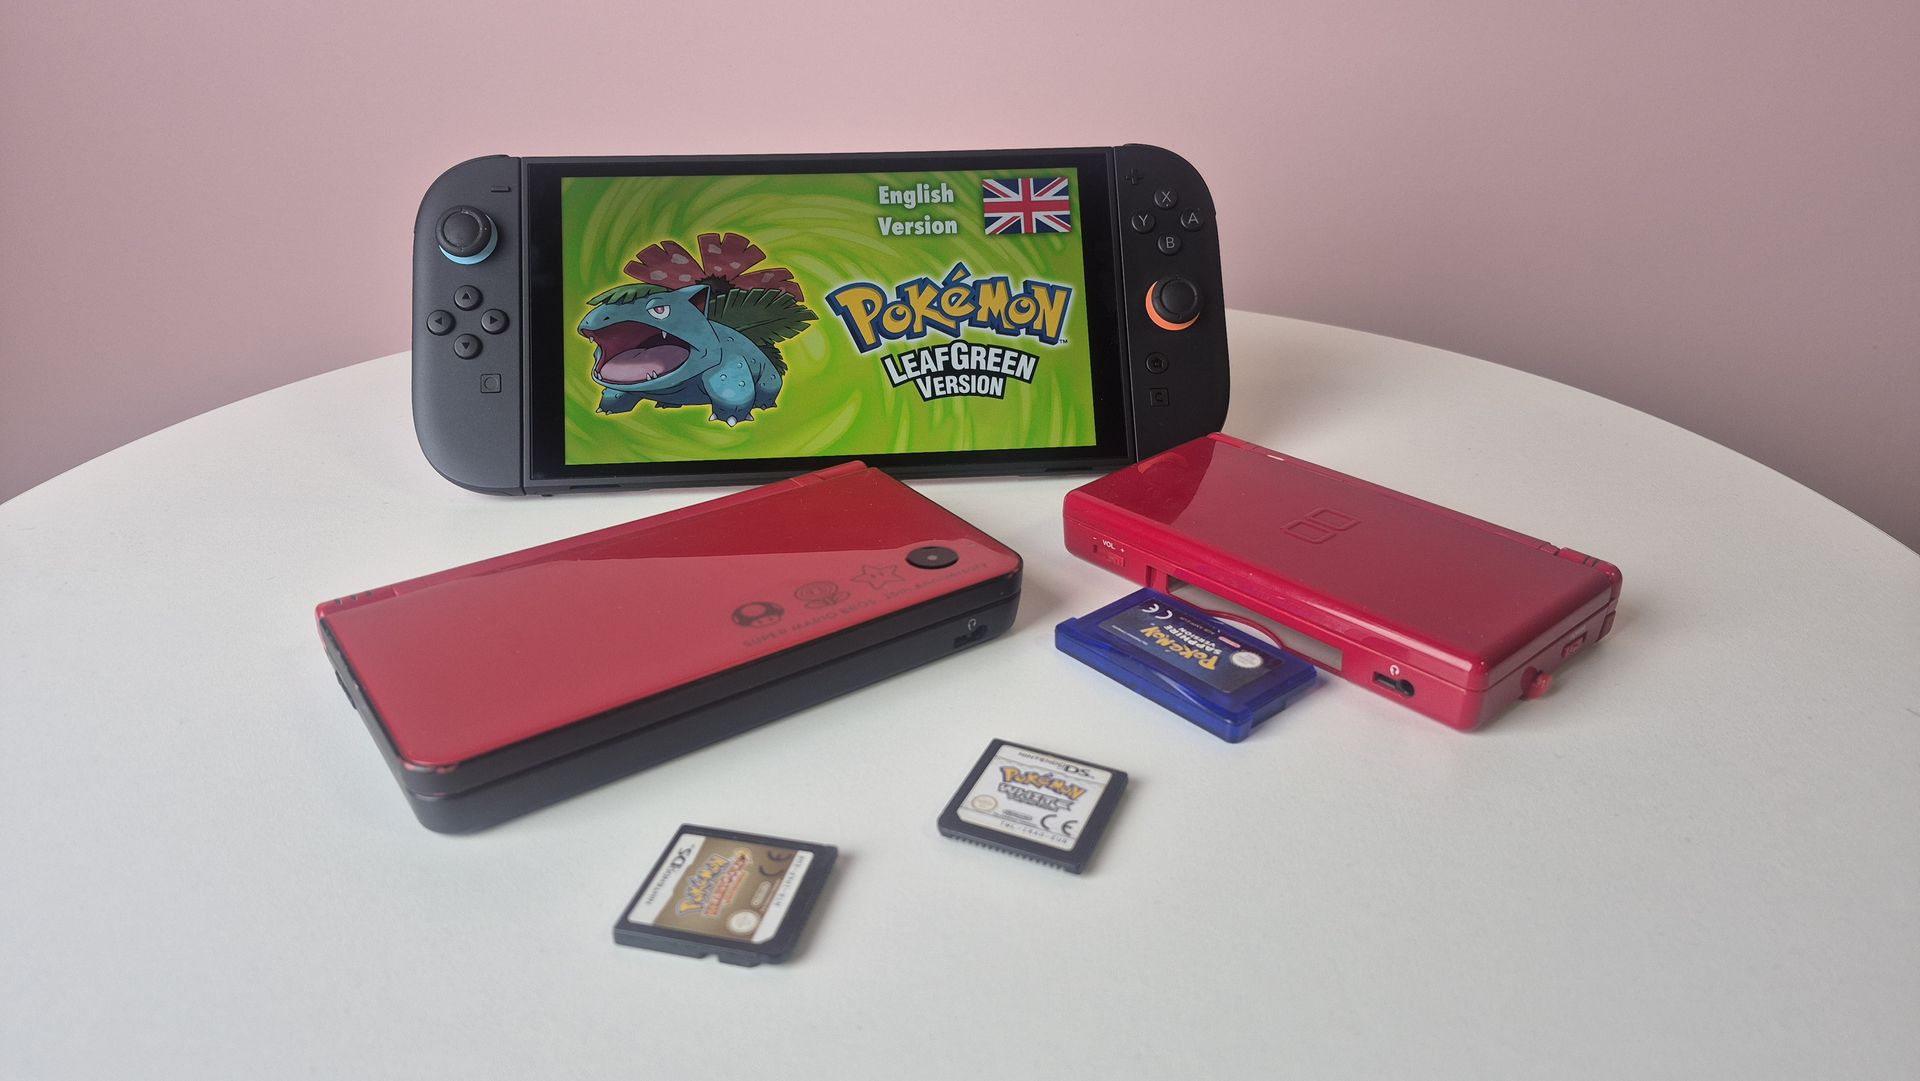
Van Zyll citó como ejemplo la Nintendo Switch 2, consola que ofrece títulos tanto en formato digital como en físico. Este enfoque dual parece ser, al menos por ahora, una señal de continuidad para la industria y un mensaje esperanzador para los coleccionistas y usuarios que valoran las copias físicas.

Las respuestas de la comunidad en redes sociales fueron mixtas pero mayoritariamente optimistas. Algunos usuarios especularon con un posible resurgimiento de los cartuchos en ciertas capacidades, mientras otros destacaron que el sistema funciona y que la compañía podría tomar decisiones basadas en la demanda de los consumidores.

Buenas noticias — por ahora

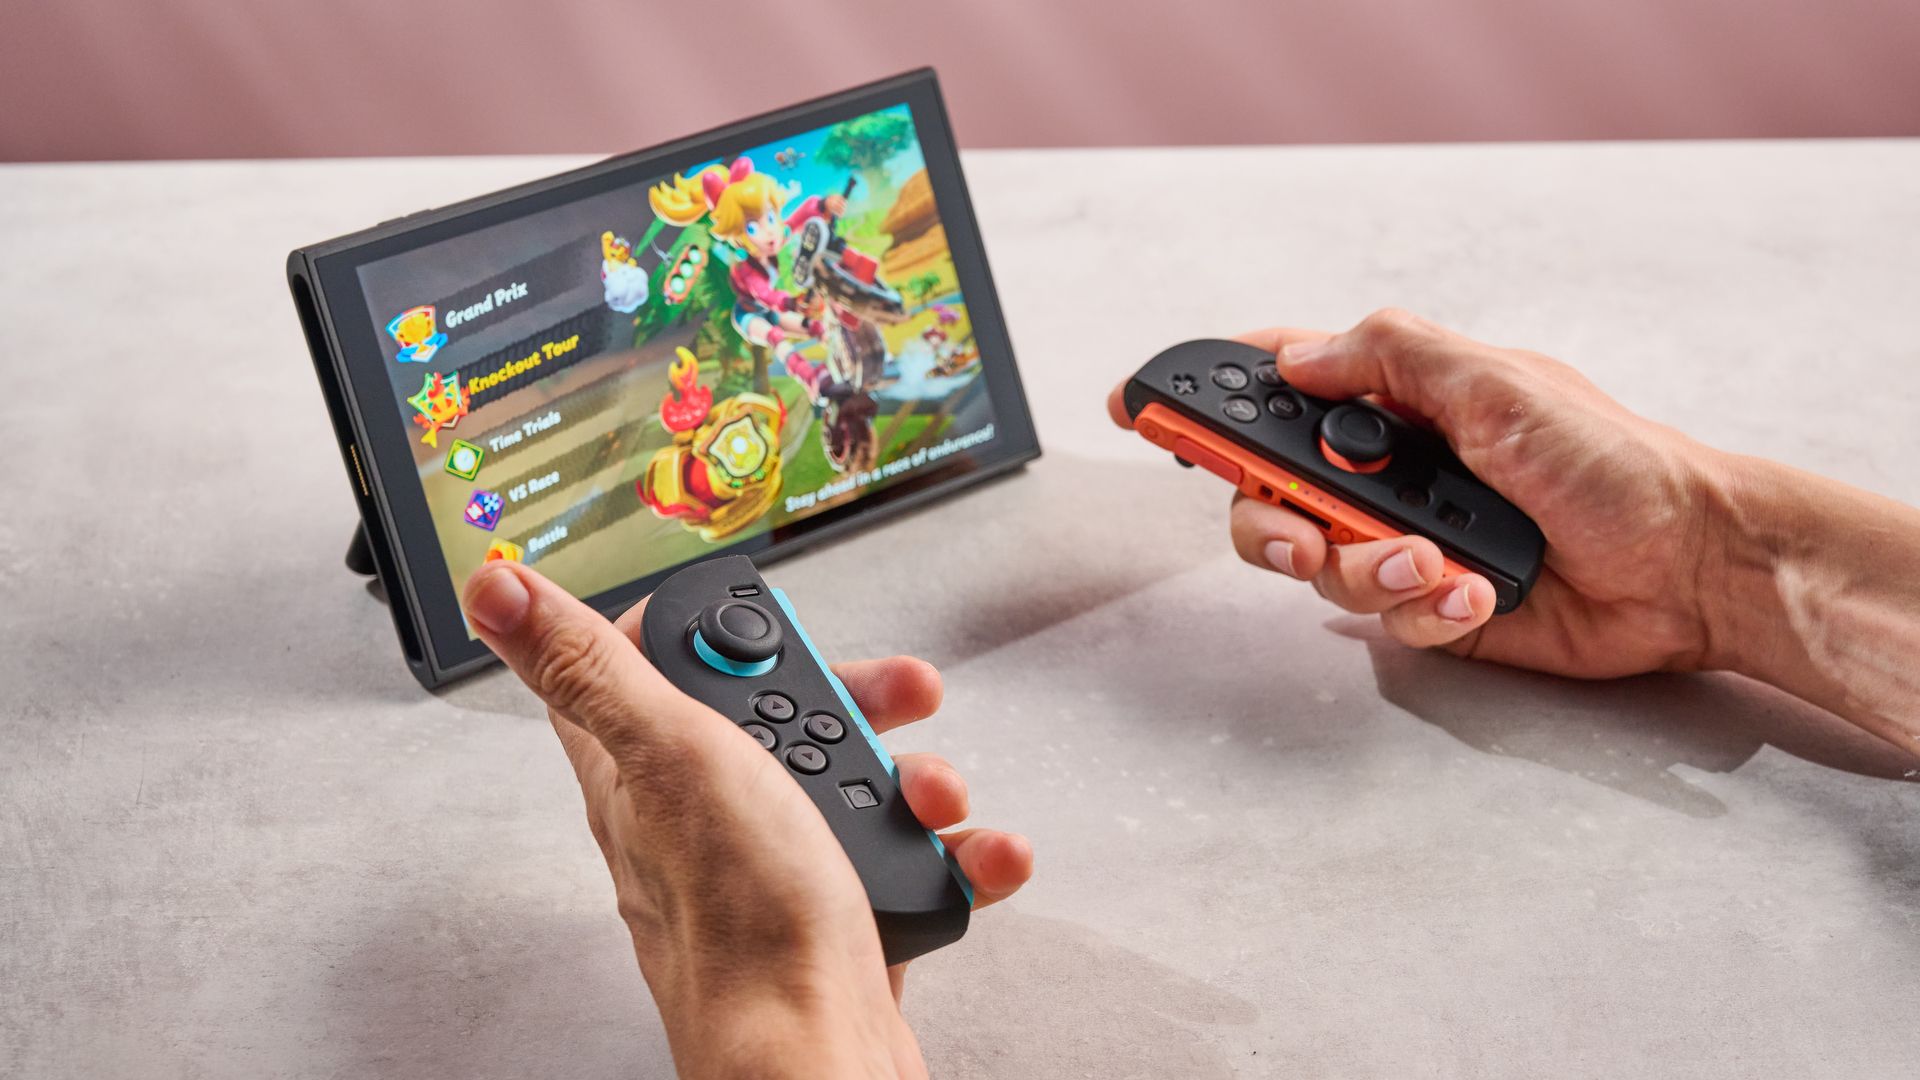
Un hombre sostiene los Joy-Con 2 mostrando las empuñaduras de silicona Snakebyte aplicadas a ellos.

(Crédito de la imagen: Future)

Por supuesto, no hay una respuesta definitiva sobre cuánto tiempo permanecerá Nintendo fiel a los juegos físicos. Como señaló van Zyll, históricamente la compañía ha mostrado una actitud agnóstica y se guía por las preferencias de los usuarios, ajustando su estrategia en función de la demanda del mercado. Esto podría significar que, si las preferencias cambian, la empresa podría adaptar su enfoque en el futuro.

En este contexto, es interesante recordar que el CEO de Take-Two, Strauss Zelnick, ha destacado que su negocio está ampliamente orientado a la distribución digital (más del 90%). Esta realidad ayuda a entender por qué títulos como GTA 6 se planifican para un lanzamiento sin disco. Aunque GTA yNintendo atienden a públicos diferentes, no resulta improbable que Nintendo considere nuevos escenarios en función de la demanda y la evolución del ecosistema.

Si eres un coleccionista apasionado de los juegos en formato físico, el anuncio de Nintendo representa una buena noticia provisional. Sin embargo, dado que la industria se inclina cada vez más hacia lo digital, puede ser prudente comprar copias físicas de tus títulos favoritos para asegurarte de conservar una experiencia completa ante posibles cambios de rumbo.

from Latest from TechRadar https://ift.tt/wVf8UAj
via IFTTT IA

La realidad de la inteligencia artificial en el lugar de trabajo: percepciones, planes y la demanda de formación y transparencia


Un nuevo informe de Visier revela cuán extendida podría ser la exageración sobre el uso de la IA en la fuerza laboral, y plantea preguntas sobre cuán útil resulta realmente la tecnología para la mayoría de los trabajadores. El panorama es mixto: la mitad de los empleados admite haber exagerado su uso o experiencia en IA ante colegas o supervisores en alguna o casi toda la frecuencia, y casi la mitad se siente presionada a usar IA en el trabajo. Este contexto de cambio significativo —más de la mitad (54%) afirma que la IA ha transformado sustancialmente sus roles en los últimos dos años— subraya la importancia de entender el impacto real y la respuesta organizacional necesaria para canalizar esos cambios de forma productiva.

El informe también destaca que una proporción relevante de empleados percibe una ausencia de dirección clara: uno de cada tres (32%) admite que su empleador no tiene un plan claro, y más de una cuarta parte (27%) ni siquiera está segura de que exista un plan de IA. Además, apenas una tercera parte cree que los líderes comprenden cuánto entrenamiento y apoyo requieren. En este contexto, solo el 21% estaría de acuerdo en que la empresa proporciona una capacitación y un soporte suficientes, mientras que las oportunidades de desarrollo y la mayor transparencia son las demandas más fuertes: 32% buscan oportunidades de upskilling y 31% exige una mayor transparencia.

Entre las preocupaciones de los trabajadores destaca el miedo a perder el empleo, planteado por el 24% como la preocupación más frecuente. Sin embargo, muchos empleados muestran una preferencia clara por estar equipados e informados sobre los cambios impulsados por IA, en lugar de sentirse protegidos o aislados de ellos. Como explica la Dra. Andrea Derler, directora de Investigación y Valor del Cliente, “la gente quiere estar preparada e informada”.

La investigación insta a las empresas a priorizar la formación y la transparencia para ganar la confianza de los trabajadores, ya que estos factores podrían desbloquear los beneficios de productividad que persiguen las organizaciones. La narrativa que surge es clara: los avances en IA deben fundamentarse en planes claros, formación adecuada y una comunicación abierta para transformar la preocupación en rendimiento tangible.

En el marco de estos hallazgos, es posible que el rol del liderazgo sea definir estrategias realistas de adopción de IA, establecer rutas de desarrollo profesional y garantizar una comunicación continua sobre cómo la IA podría afectar a cada rol. La evidencia sugiere que la clave no es evitar la IA, sino abrazarla con una visión educativa y transparente que permita a los trabajadores prosperar ante la evolución tecnológica.

Observación final: el informe subraya que los beneficios deseados —aumento de productividad y capacidades mejoradas— dependen de que las empresas muevan la aguja en dos ejes centrales: formación sólida y transparencia constante. Este enfoque podría convertir la ansiedad inicial en una fuerza impulsora para la innovación organizacional.

from Latest from TechRadar https://ift.tt/X4CYe1N
via IFTTT IA

Navegando la seguridad en la era de SaaS y agentes IA: visibilidad y control en un paisaje de crecimiento acelerado


En un entorno donde las organizaciones compiten por adoptar aplicaciones SaaS y herramientas impulsadas por IA, la integración en la sombra se ha convertido en un punto de entrada más peligroso y a menudo subestimado para las brechas modernas. Cada nueva aplicación introduce identidades, roles y permisos, mientras que cada integración con terceros crea otra vía de confianza hacia los sistemas empresariales.

Es probable que ya existan cientos de agentes dentro de una empresa promedio, y estas implementaciones no muestran señales de desaceleración. Los empleados autorizan rutinariamente aplicaciones OAuth de terceros que obtienen acceso persistente a sistemas críticos de negocio, a menudo con permisos amplios que permanecen mientras ya no sean necesarios. Al mismo tiempo, agentes de IA y flujos de trabajo automatizados están siendo integrados en plataformas SaaS críticas como Salesforce, ServiceNow, Workday y Slack.

Cada conexión adicional amplía la superficie de ataque, sin embargo, pocas organizaciones tienen una comprensión completa de cómo interactúan estas relaciones de confianza, y los ciberdelincuentes lo han notado. De hecho, las brechas SaaS han aumentado en un 300%. Estas identidades suelen operar con privilegios elevados, lo que las convierte en blancos atractivos si se ven comprometidas.

El panorama de amenazas se está expandiendo más rápido de lo que pueden seguir los modelos de seguridad tradicionales. Sin controles simples y confiables que puedan gobernar instantáneamente las aplicaciones SaaS y los agentes IA, las organizaciones quedan con sistemas que pueden acceder a datos sensibles, interactuar con sistemas de negocio y realizar acciones en nombre de los usuarios.

Para mitigar las amenazas, los responsables de seguridad deben poder saber en cualquier momento qué aplicaciones de terceros están conectadas a su entorno, qué pueden alcanzar esas conexiones y si se comportan de manera normal, en lugar de descubrirlo después de un incidente de seguridad.

Dónde la innovación SaaS crea riesgo de seguridad

A medida que crece la proliferación de SaaS, los equipos de TI lidian con señales fragmentadas entre cientos de aplicaciones, lo que dificulta entender qué está conectado y dónde reside realmente el acceso.

Esta landscape de amenazas se expande rápidamente. Con proyecciones de más de mil millones de agentes en entornos empresariales para 2028, las organizaciones están implementando estas herramientas más rápido de lo que cualquier revisión manual podría acompañar. A medida que los agentes obtienen acceso a sistemas y integraciones de negocio, los enfoques tradicionales para gestionar permisos y accesos ya no son suficientes.

Las plataformas de bajo código y sin código y las plataformas de IA facilitan que cualquiera construya y despliegue agentes autónomos, a menudo sin incorporar seguridad u oversight. Estos agentes pueden heredar acceso real a sistemas y datos de negocio, mientras las organizaciones siguen careciendo de un método consistente para descubrirlos, rastrear sus privilegios y aplicar salvaguardas a lo largo del entorno SaaS.

Incidentes recientes ilustran esta amenaza en evolución. Por ejemplo, Obsidian Security divulgó una vulnerabilidad de ejecución remota de código con un clic en Flowise (CVE-2026-40933), una plataforma de código abierto para construir agentes IA y flujos de trabajo de LLM con más de 52,000 estrellas en GitHub. La investigación mostró que un atacante podría comprometer completamente un servidor persuadiendo a un usuario autorizado para importar un flujo de chat malicioso. El riesgo resulta de una combinación de varios factores: un usuario de confianza que importa un flujo compartido, permisos que permiten configuraciones MCP personalizadas, la capacidad de iniciar procesos externos y el acceso a credenciales conectadas, API, bases de datos y servicios en la nube. Juntas, estas condiciones crean un camino hacia un compromiso total del entorno.

Las soluciones tradicionales no descubren estas integraciones, no pueden evaluar sus permisos y no ofrecen visibilidad sobre la actividad cruzada entre sistemas conectados. Pero así es como los atacantes están escalando privilegios y moviéndose lateralmente.

El papel de la visibilidad en los ecosistemas SaaS

Para mantener la velocidad de la innovación sin sacrificar la seguridad, los equipos de TI requieren visibilidad de usuarios, aplicaciones, concesiones OAuth y permisos para entender el riesgo a medida que cambia, no después de que ocurra una acción. Deben poder responder preguntas como: “¿Quién aún tiene derechos de administrador en múltiples apps?” o “¿Qué cuentas inactivas aún tienen acceso efectivo?”.

Aquí enfoques como los grafos de conocimiento ofrecen una forma diferente de entender el riesgo SaaS. Un grafo de conocimiento conecta entidades como personas, cuentas, tokens y recursos, mostrando cómo se relacionan entre sí y revelando contextos que podrían pasarse por alto.

En lugar de forzar a cada aplicación SaaS a un modelo de permisos estandarizado, captura cómo interactúan de verdad usuarios, roles, permisos e integraciones entre sistemas, permitiendo a los equipos de seguridad entender quién tiene acceso, a qué puede llegar y cómo se concedió ese acceso.

Con esa base, la seguridad se vuelve adaptable en lugar de restrictiva. Integraciones de alto riesgo o inusuales pueden ser marcadas o restringidas automáticamente según factores como comportamiento del agente o patrones de acceso, mientras que la actividad confiable puede avanzar con mínimo fricción. Esto permite a los equipos de TI mantener un control sólido del entorno SaaS sin frenar la actividad legítima de negocio.

Las integraciones OAuth y de API hacen aún más importante esta visibilidad. Pueden acceder a grandes cantidades de datos y conectarse directamente a sistemas críticos, a menudo sin el mismo nivel de supervisión que se aplica a los usuarios humanos. Herramientas tradicionales como SIEM y CASB pueden tener dificultades para capturar este riesgo porque fueron diseñadas principalmente en torno a la actividad humana y a eventos de seguridad.

Pero el riesgo SaaS vive cada vez más en las relaciones entre usuarios, aplicaciones, permisos e integraciones. Una cuenta administrativa inactiva puede parecer inofensiva hasta que se conecte a una integración OAuth con privilegios excesivos o a un flujo de IA que herede permisos innecesarios.

El futuro de la seguridad SaaS no se definirá por acumular más alertas o desplegar más soluciones puntuales. Se definirá por proporcionar evidencias sobre dónde se requieren salvaguardas, quién tiene acceso, a qué pueden llegar, cómo se concedió ese acceso y cómo cambian esas relaciones con el tiempo. En última instancia, los líderes que conviertan esta visibilidad en un control informado estarán mejor posicionados para aprovechar la innovación SaaS y IA para el negocio.

Este artículo forma parte de TechRadar Pro Perspectives, nuestra vía para presentar las mentes más brillantes de la industria tecnológica hoy.

from Latest from TechRadar https://ift.tt/xlQUjTs
via IFTTT IA