Windows 11 September Update: Fallos de Audio y Problemas de History de Archivos Impactan a Usuarios


La reciente actualización de Windows 11, lanzada en septiembre, ha puesto a prueba la paciencia de muchos usuarios. Aunque la intención es mejorar seguridad y rendimiento, varios informes señalan fallos significativos en el audio y en la funcionalidad de File History, lo que ha generado preocupación entre quienes dependen de un sistema estable para su trabajo diario.

Entre los problemas destacados, se señala que algunos dispositivos de audio USB con clase 1.0 podrían no iniciar o producir sonido. En la práctica, esto puede dejar a los usuarios sin sonido en altavoces o micrófonos, y en algunos casos la ventana del panel de Sonido en la Configuración podría volverse inoperante, dificultando aún más la resolución de problemas.

Una forma de verificar si tu equipo podría estar afectado es revisar el Administrador de dispositivos; si ves un error de código 10 para el controlador de sonido, hay indicios de que el fallo está relacionado con la actualización. Además, hay reportes de que el problema podría afectar también a los micrófonos, no solo a los altavoces.

Además del fallo de audio, algunos usuarios han reportado problemas con las GPU y, de forma particular, con la funcion File History. Este último servicio permite hacer copias de seguridad de archivos en una unidad externa u otra ubicación, por lo que su mal funcionamiento puede resultar crítico para quienes dependen de copias de seguridad regulares.

Microsoft ha reconocido el fallo de audio y ha informado que están trabajando en una solución, aunque aún no se ha proporcionado una fecha estimada de revisión. En cuanto al estado de File History, no se ha emitido una confirmación oficial sobre su corrección, lo que mantiene la incertidumbre para quienes necesitan restauraciones rápidas de archivos.

Para mitigar el problema de audio, Microsoft sugiere revisar la salida de audio y, si es necesario, cambiarla a estéreo. En algunos casos, cambiar la salida de audio o ajustar la configuración de reproducción podría restablecer el sonido. Otra opción es revertir la actualización hasta que se liberen parches; sin embargo, esto dejaría al sistema sin actualizaciones de seguridad.

La expectativa de los usuarios es clara: necesitan una solución estable y con impacto mínimo en su productividad. Mientras tanto, la recomendación es mantener las copias de seguridad actualizadas y estar atento a las actualizaciones oficiales de Microsoft para obtener un ETA o una solución más definitiva.

En resumen, la actualización de septiembre de Windows 11 presenta dos problemas relevantes para el día a día del usuario: interrupciones de audio en diversos escenarios y un comportamiento irregular de File History. Aunque Microsoft trabaja en una solución, la falta de un ETA exacto obliga a considerar medidas temporales y a evaluar, en su caso, la posibilidad de retrasar futuras actualizaciones hasta contar con parches estables.

from Latest from TechRadar https://ift.tt/GrZV4nU
via IFTTT IA

La creciente amenaza de las identidades digitales sintéticas: cómo protegerse y qué pueden hacer las empresas


En el panorama actual de la seguridad digital, surge una tendencia inquietante: identidades sintéticas creadas a partir de datos robados y componentes generados por inteligencia artificial. Investigadores de servicios de protección contra el robo de identidad y plataformas de gestión de amenazas han identificado paquetes que combinan datos personales sustraídos, nombres generados por IA, selfies deepfake y voces clonadas para superar verificaciones automatizadas de identidad (KYC). Este fenómeno, descrito como una especie de “Frankenstein digital”, ya no es una excepción sino una oferta que se ha acercado a lo que podría considerarse mainstream.

Según los hallazgos, los ciberdelincuentes venden estas identidades sintéticas por sumas de alrededor de 200 dólares, con la posibilidad de adquirir componentes por tan solo 10 dólares. Un conjunto completo puede incluir datos de identidad, selfies deepfake y documentos coincidentes, todo listo para registrar cuentas fraudulentas en bancos, exchanges de criptomonedas y servicios similares. Estas capacidades no solo facilitan fraudes, sino que también incrementan la sofisticación de las operaciones ilícitas, al lograr pasar verificaciones de identidad automatizadas.

Entre los hallazgos, se observó un incremento significativo en la demanda y en las publicaciones relacionadas con identidades sintéticas y servicios de deepfake. En el primer trimestre de 2024 se registraban aproximadamente 40 publicaciones mensuales sobre deepfakes. Para 2026, esa cifra se situó en un promedio de 307 publicaciones mensuales, elevando notablemente la visibilidad de estas prácticas. En el último año, se reportaron más de 10.000 publicaciones que ofrecían datos de identidad completos, junto con selfies deepfake y documentos correspondientes.

Esta dinámica plantea preguntas críticas sobre la seguridad de los procesos de verificación de identidad y la gestión de riesgos tanto para usuarios como para empresas. En el ámbito individual, se recomienda vigilar de cerca los datos personales y actuar con rapidez ante cualquier indicio de violación. Si no se solicita la apertura de nuevas cuentas, conviene congelar créditos y ser escéptico ante solicitudes de verificación de identidad inusuales. Para las empresas, la recomendación es implementar capas adicionales de verificación y considerar el uso de servicios de protección contra robo de identidad para reforzar sus controles.

En síntesis, la amenaza de las identidades sintéticas exige una respuesta proactiva: monitoreo continuo de datos personales, políticas de congelación de crédito cuando no hay actividad autorizada y una verificación multicapa que aproveche herramientas y servicios especializados para reducir el riesgo de fraude. La colaboración entre usuarios, proveedores de seguridad y entidades financieras será fundamental para frenar la expansión de estas técnicas de fraude impulsadas por IA.

from Latest from TechRadar https://ift.tt/bRU8jXO
via IFTTT IA

Análisis profesional de la oferta de 1000 GB Data SIM: dual red Three y Vodafone a precio único


El uso intensivo de datos móviles puede volverse costoso cuando se requiere decenas de gigabytes cada mes, especialmente si se utiliza como alternativa al ancho de banda fijo. Esta oferta de 1000GB Data SIM, que brinda acceso a las redes de Three y Vodafone, aparece como una solución atractiva para quienes maximizan su consumo de datos sin asumir cargos mensuales ni contratos.

• Perfil recomendado: trabajadores remotos, viajeros fuera de la oficina y usuarios de alto volumen de datos que desean pagar una cantidad reducida por adelantado, sin cuota mensual ni contrato.

• La oferta: una SIM de 1000GB de Three por £58 (anteriormente £276) en Scancom al usar el código HUKDHOT!!!. Equivale a menos de £2.65 al mes.

• Por qué es relevante: se trata de un ahorro significativo en una SIM de datos masivos. La SIM está activa hasta julio de 2028 y la asignación de 1,000GB se renueva el día 8 de cada mes. Además, ofrece acceso automático a las redes de Three y Vodafone cuando esté disponible, y se puede elegir entre una SIM física y eSIM.

• La condición: no hay llamadas de voz ni mensajes de texto incluidos, y no hay portabilidad de número. Es estrictamente para datos móviles. No se deje engañar por el precio de £48 en la página: ese monto corresponde al precio antes de IVA.

La mejor oferta de SIM de hoy

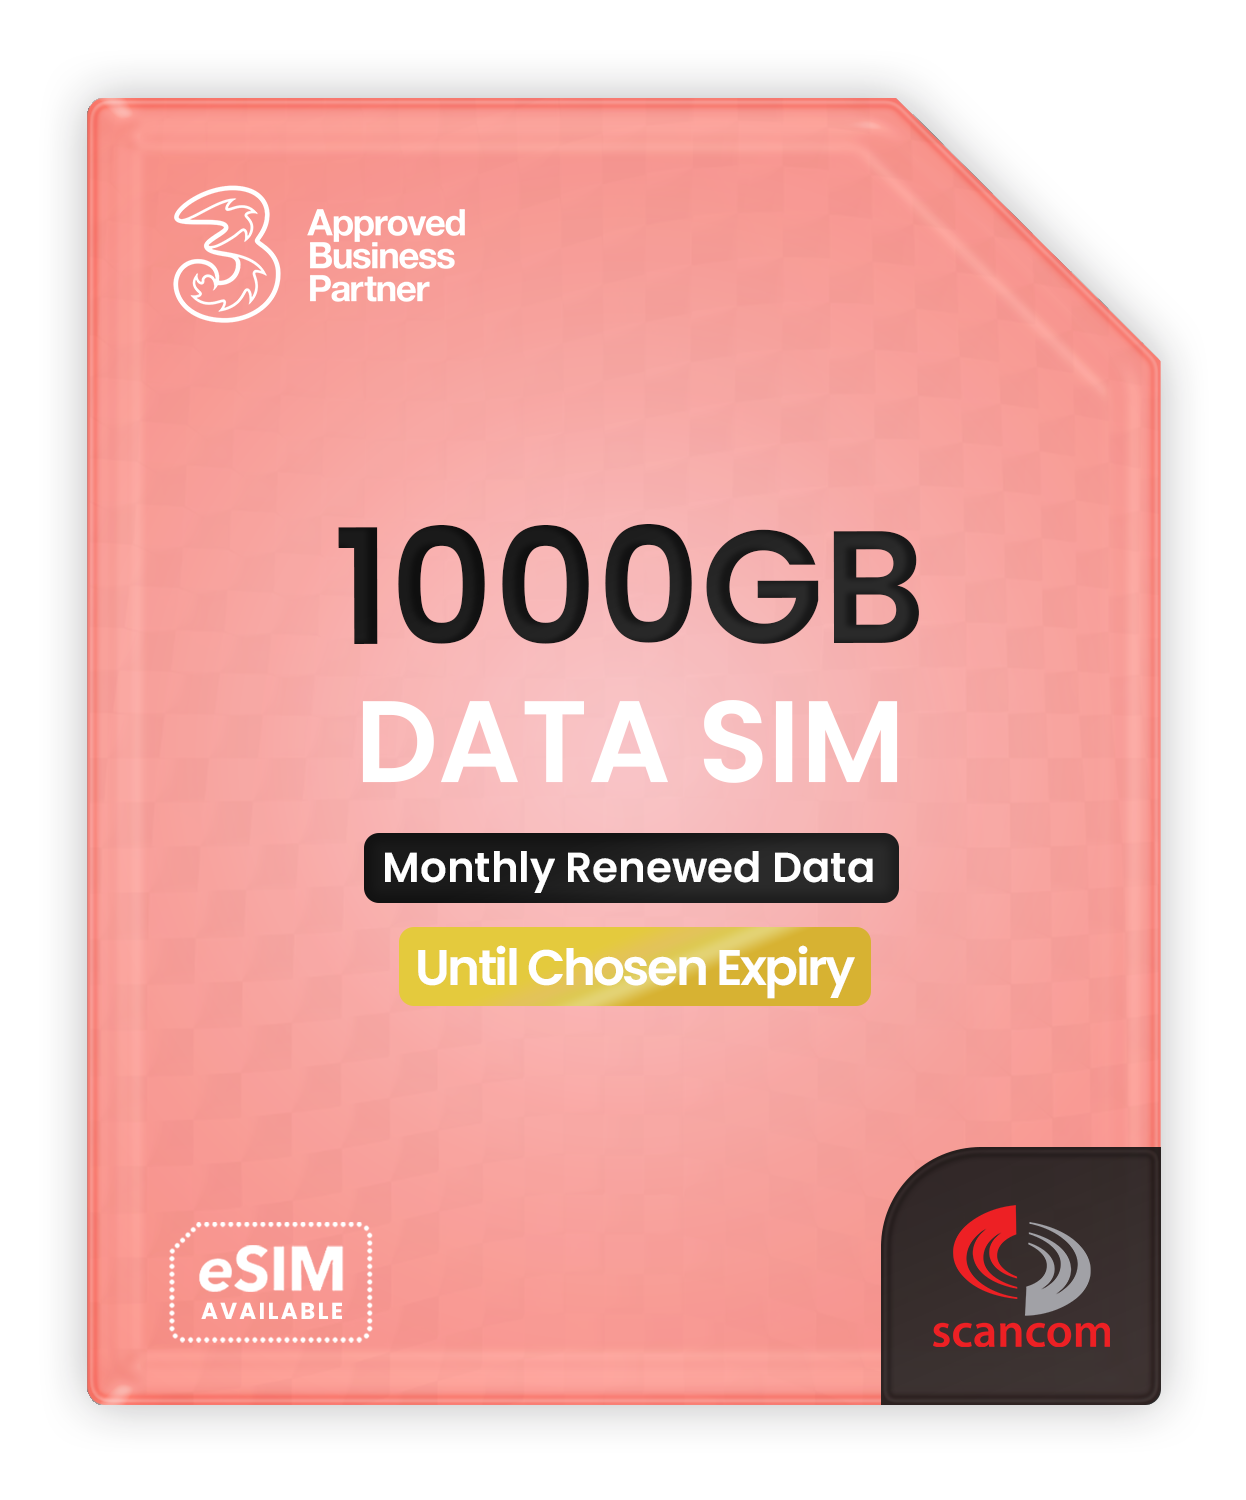
1000GB Data SIM: fue £275.99, ahora £57.96
1,000GB de datos mensuales, acceso automático a las redes de Three y Vodafone, opción de SIM física o eSIM, caducidad en julio de 2028, servicio preactivado, sin llamadas, SMS ni roaming, y renovación de la asignación mensual el día 8. Para obtener el descuento completo, utilice el código HUKDHOT!!! (sí, tres signos de exclamación). Ver oferta

Por qué lo recomendamos

Con una asignación de 1,000GB al mes, tendrás capacidad suficiente para streaming, descargas de archivos grandes, videollamadas y usar un dispositivo compatible como punto de acceso móvil.

Scancom afirma que las SIM ya están activadas y listas para usar, y utiliza tecnología MOCN (Multi-Operator Core Network) para proporcionar acceso a las redes de Three y Vodafone, lo que podría mejorar la cobertura según la ubicación.

Contexto de precio y valor histórico

El precio estándar ronda £275.99, pero aplicando el código HUKDHOT!!! se reduce a £48.30 sin IVA y £57.96 con IVA.

A diferencia de un contrato móvil convencional, se realiza un único pago por adelantado. Con servicio activo hasta julio de 2028, se trata de una oferta destacada.

¿Deberías comprarla?

✅ Compra la SIM de 1000GB de Three si…

Necesitas una gran cantidad de datos móviles para un router, hotspot u otro dispositivo compatible, y cumples los requisitos del servicio. La combinación de 1,000GB mensuales, acceso dual a redes y un precio de £57.96 es una oferta increíble.

❌ Evita la SIM de 1000GB si…

Buscas una SIM para teléfono tradicional o necesitas portar tu número. No hay llamadas, SMS ni roaming, y no se admite la portabilidad de número.

La trampa: qué saber antes de comprar

El precio de £48.30 mostrado al añadir el código no incluye IVA; con IVA añadido, el total es £57.96. Además, la oferta no está disponible para todos: Scancom indica que los clientes deben ser empresas o trabajadores autónomos, y los individuos deben estar registrados como autónomos para calificar.

También conviene verificar la cobertura de Three y Vodafone en tu zona, ya que la disponibilidad dual puede variar por ubicación. No hay monitor de uso de datos incorporado; deberás gestionar el consumo desde tu dispositivo o mediante una app de terceros.

Si superas la asignación de 1,000GB, el dato se reinicia en lugar de continuar al haber alcanzado el límite. El servicio también presenta una función de bloqueo de contenido, aunque puedes contactar al soporte de Scancom para solicitar su eliminación si lo deseas.

from Latest from TechRadar https://ift.tt/06f1Sge
via IFTTT IA

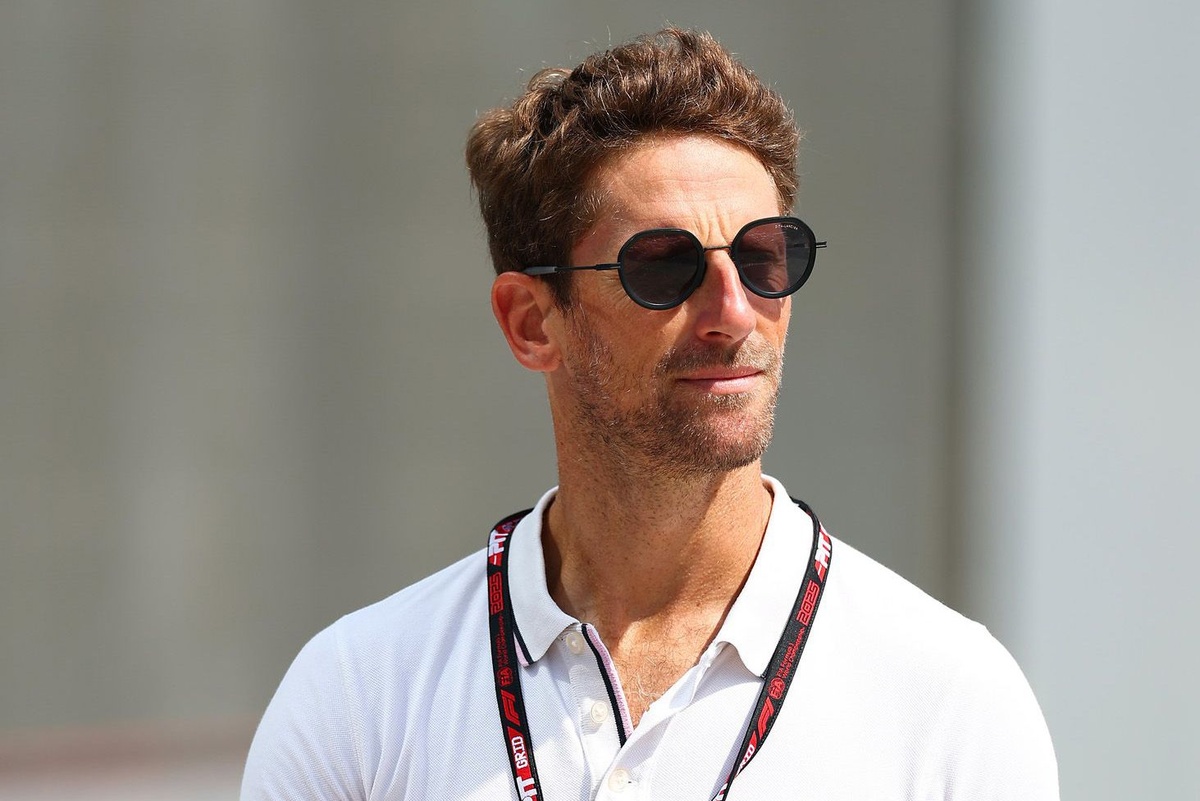
Romain Grosjean se disculpa con McLaren y Zak Brown tras comentarios en la cobertura del GP de España en Madrid


¡Vibrante y reveladora! En el hervidero del Gran Premio de España, celebrado en Madrid, la escena se convirtió en tendencia cuando Romain Grosjean, figura destacada en Canal+ como comentarista, salió a la palestra para pedir disculpas a McLaren y a Zak Brown. Sus palabras llegaron después de un tramo de cobertura que provocó debate y controversia entre aficionados y profesionales del deporte. Grosjean, presente en la ciudad para vivir de cerca la prueba, dio un giro audaz al reconocer que ciertos comentarios realizados por el equipo directivo de McLaren tras la clasificación habían sido malinterpretados o, en su opinión, dañinos para la imagen de Oscar Piastri. Con una actitud decidida y un tono de reconciliación, el francés dejó claro que su intención no era señalar culpables, sino aclarar malentendidos y restablecer el diálogo entre las partes involucradas. El episodio subraya la delicateza de una cobertura mediática que, en una disciplina tan competitiva como la Fórmula 1, puede desbordar emociones y generar consecuencias fuera de la pista. En este contexto, Grosjean no solo pidió disculpas, sino que también dejó entrever un compromiso renovado con la precisión y la ética periodística, recordando que el objetivo de la transmisión es informar y, sobre todo, respetar a los protagonistas de la competición. La reacción del público fue un reflejo de la pasión que rodea a la Fórmula 1: entre apoyos y críticas, lo que permanece es la curiosidad por entender las dinámicas entre los equipos, los pilotos y quienes llevan la conversación a través de las pantallas. A medida que la prensa deportiva sigue desmenuzando lo sucedido, surge una narrativa de reconciliación y aprendizaje, un recordatorio de que en el mundo del deporte hay espacio para la autocrítica, la transparencia y el avance conjunto hacia una cobertura más precisa y responsable.
from Motorsport.com – Formula 1 – Stories https://ift.tt/AgBCXaZ
via IFTTT IA

Infraestructura de Datos Abierta: la base para aprovechar al máximo la IA en la empresa


El apetito por la IA en el mercado nunca ha sido tan alto. Según Gartner, más del 90 por ciento de los CIOs a nivel global están aumentando la financiación en IA, convirtiéndola en la área de gasto tecnológico empresarial de más rápido crecimiento. A medida que las organizaciones buscan integrar flujos de trabajo impulsados por IA, desde analítica en tiempo real hasta experiencias personalizadas para el cliente, esta ambición acelera la inversión en iniciativas de datos.

Investigaciones adicionales muestran que las empresas destinan ahora un promedio de 29,3 millones de dólares anuales a programas de datos, lo que abarca movimiento, ingesta y preparación de datos, costos recurrentes de ingesta y cómputo en la nube, y la capacidad interna de ingeniería necesaria para mantener en funcionamiento los pipelines.

Aunque este cambio de gasto refleja las demandas de escalar la IA (las organizaciones con iniciativas de IA exitosas invierten hasta cuatro veces más en fundamentos de datos y analítica), presupuestos mayores no se traducen automáticamente en datos de alta calidad. Muchas empresas continúan perdiendo el impacto transformador de la IA, frenadas por debilidades subyacentes en su arquitectura de datos que ralentizan la entrega y limitan los rendimientos.

Casi dos tercios de las iniciativas de datos tienen un rendimiento inferior

A pesar de niveles de inversión sin precedentes, la mayoría de las iniciativas empresariales de datos siguen rindiendo por debajo de lo esperado: el 73 por ciento de las organizaciones reportan que sus iniciativas de datos no cumplen las expectativas. Al mismo tiempo, casi el 62 por ciento informa bajos niveles de madurez de datos, apuntando a una brecha persistente entre lo que las organizaciones desean que sus iniciativas de datos e IA entreguen y lo que su infraestructura puede soportar.

Las bases de datos débiles restringen la innovación y tienen consecuencias medibles para el rendimiento empresarial. En grandes organizaciones, el tiempo de inactividad causado por fallos en los pipelines de datos supera las 60 horas al mes, interrumpiendo la productividad y costando un impacto comercial estimado en £50,000 por hora. Los equipos de datos también se ven afectados, ya que dedican más de la mitad de su capacidad de ingeniería al mantenimiento de pipelines, en lugar de avanzar nuevos casos de uso.

La Infraestructura de Datos Abierta como base para la IA

Más allá de los costos diarios de inactividad y mantenimiento, el impacto más profundo de fundamentos de datos poco fiables es la interrupción sostenida de las iniciativas de IA. Para que los sistemas de IA prosperen, las organizaciones necesitan programas de datos democratizados, interoperables, donde el acceso a los datos sea rápido, gobernado y fiable. En respuesta, la Infraestructura de Datos Abierta (IDA) ha emergido como la base para la IA.

La IDA es un enfoque arquitectónico que otorga a las organizaciones un mayor control sobre cómo se accede a los datos, se mueven y se utilizan, permitiendo que herramientas y plataformas trabajen juntas a través de estándares abiertos compartidos. En lugar de depender de sistemas propietarios fuertemente acoplados, la IDA se apoya en una base modular y basada en estándares que separa el almacenamiento del cómputo, permitiendo que cada capa evolucione de forma independiente.

A medida que las cargas de trabajo de datos e IA crecen, esto crea un entorno de datos unificado donde la analítica y la IA pueden escalar con mayor eficiencia.

La IDA también está emergiendo como un desafío directo al encierro de proveedores. La industria está viendo un giro hacia la restricción de los datos, tanto técnica como comercialmente. A menudo, estas restricciones se manifiestan como costos ocultos o dependencias que empujan a las empresas hacia ecosistemas cerrados y “jardines amurallados”.

Este problema se acentúa cuando las entidades de IA se convierten en los principales usuarios de datos de una organización. De hecho, estudios sugieren que las entidades no humanas están presentes en las empresas modernas en una proporción de 82:1 en comparación con los humanos.

Para que los agentes de IA trabajen eficazmente junto a los usuarios humanos, es esencial una fuente única de verdad. Los paneles de control, flujos de trabajo operativos, modelos de aprendizaje automático y agentes de IA pueden extraer de la misma fuente de datos subyacente, pero a menudo operan en entornos separados con definiciones y modelos diferentes.

Cuando esas definiciones se desvían, el resultado son decisiones desalineadas, salidas de IA poco fiables y una sobrecarga de ingeniería adicional. La IDA ayuda a abordar esto al proporcionar a cada sistema, ya sea humano o automatizado, una vista coherente del negocio.

Además, los agentes de IA generan exponencialmente más consultas que los humanos, pero los ecosistemas cerrados suelen enrutar esas consultas a través de la misma infraestructura de cómputo costosa. Los agentes solo pueden optimizar costos cuando las arquitecturas abiertas les permiten elegir. Y las consideraciones de costo no se limitan a ello.

Las organizaciones que utilizan sistemas heredados pagan significativamente más por cada pipeline de datos, y al multiplicarlo por cientos de pipelines a escala empresarial, el gasto continuo se vuelve significativo.

Gestión moderna de datos: flexible, portátil, confiable

A medida que la inversión en herramientas de IA continúa aumentando, las organizaciones deben pensar en anticiparse para aliviar la presión tanto en presupuestos como en recursos de ingeniería. Deben asegurar que los sistemas de IA tengan acceso consistente a datos frescos, confiables y contextualmente ricos, manteniendo el control de sus datos y de su arquitectura para evitar el encierro.

Aquellos que priorizan fundamentos abiertos crearán las condiciones adecuadas para la innovación y permitirán que sus equipos de datos se enfoquen en entregar valor real para el negocio, desde la modelización predictiva y analítica en tiempo real hasta una producción de agentes más rápida.

El impacto se refleja, en última instancia, en los resultados de rendimiento. Investigaciones muestran que las organizaciones con fundamentos de datos modernos, gestionados y abiertos tienen casi el doble de probabilidades de superar sus objetivos de ROI en comparación con las que dependen de sistemas heredados, evidenciando la correlación directa entre madurez de datos y el éxito medible de las iniciativas de IA.

Este artículo forma parte de TechRadar Pro Perspectives, nuestra vía para presentar a las mentes más brillantes de la industria tecnológica hoy.

from Latest from TechRadar https://ift.tt/1aSutli
via IFTTT IA

Aprovecha la Cashback de Samsung: guía práctica para conseguir hasta £350 en tus dispositivos favoritos


Samsung ha vuelto a lanzar su oferta de cashback, permitiéndote obtener hasta £350 al comprar uno de sus últimos teléfonos, relojes inteligentes, auriculares o SSDs. Con dispositivos como el Galaxy Z Fold 8, Galaxy Watch 9 y Galaxy Buds 4 Pro, es una oportunidad atractiva para equiparte con lo último de Samsung.

Cómo funciona la promoción: compra un producto elegible en un minorista participante entre ahora y el 9 de octubre. A continuación, presenta una reclamación a través del sitio dedicado de Samsung Cashback dentro de los 30 días siguientes a la compra. Este proceso es sencillo, y los minoristas participantes incluyen nombres reconocidos en el comercio minorista como Amazon, Currys, Argos, AO, Very y la Samsung Store oficial, entre otros. Varias operadoras y minoristas también participan, lo que te da flexibilidad para elegir contrato o compra directa.

Ofertas destacadas que puedes aprovechar: el Galaxy Z Fold 8 disponible en la Samsung Store por £1,349 tras cashback de £350 (precio anterior £1,699), con la posibilidad de ahorros adicionales de hasta £730 si realizas un trade-in. Además, el Galaxy S26 Ultra ofrece £300 de cashback, dejando el precio en £1,399. Si compras el S26 Ultra en la Samsung Store oficial, puedes obtener £150 de descuento garantizado al entregar cualquier teléfono en cualquier estado.

Importante: el cashback se entrega en forma de una tarjeta Mastercard virtual prepago dentro de la app Samsung Wallet. Aunque no es una transferencia bancaria directa, la tarjeta es de uso amplio, válida para compras en tienda física y online. Es un paso adicional, pero facilita la utilización del cashback sin depender de un solo minorista.

Minoristas elegibles y enlaces directos: para empezar, considera consultar a algunos de los mayores minoristas con ofertas de Samsung. Puedes hacer clic en los siguientes enlaces para ver las ofertas más recientes y verificar la disponibilidad:
– Amazon
– Samsung Store
– Currys
– Argos
– Very
– AO
– John Lewis
– Carphone Warehouse
– Mobiles.co.uk

Además, Samsung suele presentar un resumen de las mejores ofertas del día a través de un widget interactivo en la página de promoción, que incluye modelos como Galaxy S26 Ultra, S26 y S26 Plus, Galaxy Watch 9, Galaxy Watch Ultra 2, Galaxy Buds 4 Pro, y otros dispositivos de la familia Samsung.

Consejo práctico: antes de comprar, verifica que el producto sea elegible para cashback y que el minorista participe en la promoción. Guarda la factura y reserva el código de reclamación en el sitio de Samsung Cashback para agilizar el proceso de reembolso dentro del plazo de 30 días desde la compra.

En resumen, esta promoción combina grandes descuentos iniciales con la posibilidad de ahorros adicionales a través de trade-in y, en particular, ofrece una experiencia de usuario conveniente mediante la Samsung Wallet. Si buscas renovar tu equipo o ampliar tu ecosistema Samsung, esta es una ocasión valiosa para hacerlo con condiciones atractivas.

from Latest from TechRadar https://ift.tt/0Fk28dc
via IFTTT IA

AFC01 de Smeg: la primera freidora de aire independiente que combina diseño minimalista y rendimiento avanzado


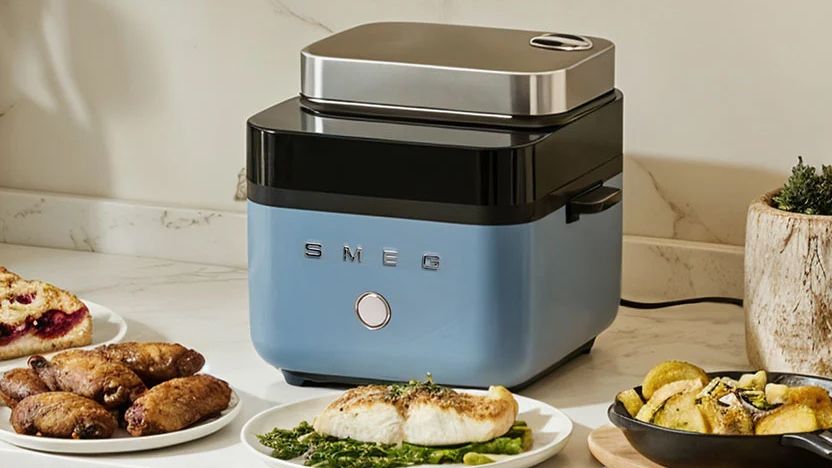
Smeg eleva la oferta de freidoras de aire con un modelo que apunta a la simplicidad visual sin sacrificar funciones. La AFC01 llega como la primera freidora de aire independiente de la marca, con siete preajustes para distintos alimentos y una opción de modo vapor para mantener la jugosidad interior.

Su diseño destaca por una línea minimalista y una forma cuadrada poco convencional, acompañada de un acabado mate y bordes rectos que evocan una estética limpia y contemporánea. El cuerpo exterior permanece despejado gracias a una ausencia notable de asas voluminosas, y la tapa se abre hacia arriba para acceder fácilmente a la cesta extraíble. Una característica destacada es la sección superior translúcida, que permite vigilar el progreso de la cocción con la luz interior activada.

La operación se realiza mediante un panel de control táctil, eliminando diales y botones físicos y aportando una experiencia de uso más fluida. Entre los siete presets de cocción se encuentran modos como Crispy, equivalente a una freidora de aire tradicional para papas y snacks, y Juicy+Crispy, que emplea vapor para mantener alimentos como pescado o pollo más jugosos por dentro. Un depósito de agua situado en la parte superior libera pequeñas gotas durante la cocción para evitar que los alimentos se sequen.

Al terminar la cocción, la cesta completa puede ser levantada y lavada en el lavavajillas, simplificando la limpieza y el mantenimiento. Este enfoque práctico va de la mano con la promesa de rendimiento: una freidora que facilita la multitarea en la cocina sin comprometer el aspecto estético.

En cuanto al diseño y la experiencia de usuario, la AFC01 mantiene la coherencia con la línea de Smeg, compartiendo rasgos como bordes rectos y esquinas suaves. Se ofrece en cuatro colores mate: Negro, Storm Blue, Emerald Green y White, ampliando las opciones para coordinar con diferentes cocinas. Está disponible para compra directa desde Smeg por 199,95 £, y está en condiciones de entrar en una revisión comparativa dentro de las mejores freidoras de aire del mercado.

Contexto y evolución: la AFC01 llega tras el lanzamiento de la MOC02, la primera microondas y combo de freidora de aire de Smeg presentada en febrero, que también incorpora funciones de horno y grill y permite modos secuenciales para cocina en varias etapas. Con la AFC01, Smeg continúa consolidando su lenguaje de diseño característico, al tiempo que ofrece una alternativa más específica para quien busca una freidora de aire independiente con capacidades de estiramiento culinario mediante vapor y control moderno.

Conclusión: la AFC01 de Smeg propone una experiencia de uso sofisticada y funcional, con un diseño distintivo que podría convertirla en una opción destacada para quienes priorizan tanto la estética como la eficiencia en la cocina diaria. Su disponibilidad y precio la sitúan como candidata sólida para incluirse en recopilatorios de las mejores freidoras de aire.

from Latest from TechRadar https://ift.tt/4tWdZDB
via IFTTT IA

La seguridad física como plataforma empresarial: integrando TI, ciberseguridad y gobernanza


Durante años, la seguridad física estuvo al margen de la mayoría de las discusiones tecnológicas.

Los sistemas de CCTV, control de accesos y alarmas se gestionaban típicamente por equipos de facilities o seguridad, se adquirían de forma independiente del resto del entorno de TI y se revisaban solo cuando el equipo llegaba al final de su vida útil.

Esa separación ya no refleja cómo operan las organizaciones hoy en día.

Los sistemas modernos de seguridad física funcionan sobre plataformas en la nube, se conectan a las redes corporativas, generan grandes volúmenes de datos operativos y cada vez dependen más de la inteligencia artificial para ayudar a las personas a encontrar información con mayor rapidez y responder de manera más eficaz.

Se han convertido en una parte esencial del ecosistema tecnológico del que depende la organización a diario, situándose firmemente en la agenda del CIO.

La seguridad física está evolucionando para convertirse en otra plataforma empresarial conectada; los líderes tecnológicos asumen un papel cada vez más relevante en decidir cómo se despliegan, integran y gobiernan estos sistemas.

La seguridad física y la ciberseguridad están volviéndose inseparables

Uno de los cambios más importantes es que las organizaciones ya no pueden tratar la seguridad física y la ciberseguridad como riesgos aislados. Los incidentes de seguridad cada vez abarcan ambos mundos.

Un badge comprometido, una entrada insegura o un acceso no autorizado a un edificio pueden convertirse rápidamente en un incidente de ciberseguridad si los atacantes obtienen acceso a dispositivos o redes corporativas.

Del mismo modo, los ataques cibernéticos pueden inutilizar la infraestructura de seguridad física, afectando todo, desde el control de accesos hasta la videovigilancia.

Los ejercicios de “red team” muestran regularmente cuán estrechamente están vinculados estos riesgos. En un ejemplo, un equipo que se hacía pasar por limpiadores contratados entró en una oficina, se conectó a la red corporativa y permaneció adentro durante horas hasta ser detectado.

Desde una perspectiva de ciberseguridad, cada firewall y cada sistema de protección de endpoints funcionaba exactamente como se esperaba. La debilidad estaba en el acceso físico.

La mayoría de las organizaciones han invertido mucho en proteger su perímetro digital. Sin embargo, si alguien puede atravesar la puerta principal y alcanzar la infraestructura crítica de TI, esas inversiones pierden eficacia.

Por ello, las conversaciones sobre resiliencia empresarial implican cada vez más a CIOs y CISOs junto a los responsables de seguridad física. Proteger la organización requiere ahora una visión integrada de personas, lugares, dispositivos y datos.

Los sistemas heredados se vuelven difíciles de justificar

Los CIOs deben estar tan interesados en la seguridad física como en la seguridad digital. Sin embargo, muchas organizaciones siguen dependiendo de infraestructuras de seguridad física diseñadas para una era muy distinta. Los sistemas de gestión de video en local a menudo requieren servidores dedicados, actualizaciones de software regulares, mantenimiento especializado y un tiempo considerable del equipo de TI interno.

A medida que las fincas gestionadas crecen, también lo hace la complejidad de coordinar múltiples proveedores, hardware obsoleto y sistemas desconectados en distintas ubicaciones.

Para muchos CIOs, esto genera el mismo problema: los equipos de tecnología deben modernizar la infraestructura, reducir la complejidad operativa y mejorar la resiliencia, pero la seguridad física a menudo queda fuera de esos programas a pesar de enfrentar los mismos desafíos que otras tecnologías heredadas.

La discusión ya no debe centrarse únicamente en el costo inicial de reemplazar equipos. El costo total de propiedad importa tanto o más. Mantener sistemas obsoletos con frecuencia consume más tiempo, presupuesto y recursos internos de lo que las organizaciones esperan.

Las plataformas basadas en la nube ofrecen un modelo operativo distinto. Las actualizaciones de software ocurren automáticamente, los sistemas pueden gestionarse de forma centralizada entre múltiples sitios y las organizaciones obtienen mayor visibilidad sin invertir continuamente en nueva infraestructura.

Para los líderes de TI que ya están gestionando migraciones a la nube en otros sistemas de negocio, extender ese pensamiento a la seguridad física es un paso lógico.

La seguridad física aporta valor más allá de la seguridad

Los CIOs no deberían interesarse solo en la seguridad desde la perspectiva defensiva de la organización: también existe un gran valor digital en la gran cantidad de datos que producen estos sistemas modernos de seguridad física.

Históricamente, las organizaciones revisaban las grabaciones de seguridad tras un incidente. Hoy, la búsqueda y el análisis impulsados por IA permiten que el vídeo, los eventos de acceso y los sensores ambientales aporten información operativa instantánea en toda la empresa.

Los minoristas pueden entender mejor lo que ocurre en sus tiendas, ya sea tiempos de espera en las filas o tendencias de ocupación, y ajustar la planificación de personal en consecuencia. Los fabricantes pueden identificar cuellos de botella operativos o prevenir incidentes de salud y seguridad mediante alertas en tiempo real.

Los equipos de instalaciones pueden entender el uso de los edificios y obtener una visión más clara de cómo funcionan los espacios a lo largo del día. Ninguno de estos resultados sustituye el juicio humano, sino que empodera a los trabajadores con datos precisos en lugar de depender de percepciones subjetivas para entender el uso de edificios y sistemas.

Las organizaciones que obtienen mayor valor son aquellas que tratan la seguridad física como otra fuente de datos empresarial, y no como un sistema aislado de seguridad.

La IA subraya la importancia de la gobernanza

A medida que las capacidades de IA evolucionan, la gobernanza se vuelve aún más crucial. La posibilidad de buscar vídeos mediante lenguaje natural, automatizar investigaciones o detectar eventos relevantes puede aumentar significativamente la productividad.

Al mismo tiempo, las organizaciones deben tener la confianza de que estas capacidades se despliegan de forma responsable, con controles adecuados sobre la privacidad, los permisos de acceso y la retención de datos. Esos son desafíos familiares para los CIOs.

En toda la empresa, los líderes tecnológicos ya están estableciendo marcos de gobernanza para la IA, evaluando riesgos, gestionando proveedores y asegurando el cumplimiento de la normativa en evolución. La seguridad física no debe quedar fuera de estas conversaciones simplemente porque históricamente pertenecía a otro departamento.

Como ocurre con cualquier otra plataforma empresarial, necesita propiedad clara, políticas definidas y supervisión continua. La seguridad física ha cambiado significativamente en la última década. Ya no se trata solo de proteger edificios; sostiene la continuidad del negocio, la eficiencia operativa y la resiliencia organizacional, al tiempo que genera datos que pueden ayudar a las organizaciones a tomar mejores decisiones.

A medida que esas capacidades continúen expandiéndose, los CIOs tienen la oportunidad de asegurar que la seguridad física evolucione junto al resto del parque tecnológico. Las organizaciones que adopten este enfoque estarán mejor equipadas para gestionar riesgos, simplificar operaciones y construir un negocio más resistente para los años venideros.

Looking for the best cloud storage? These are our top picks.

Este artículo se produce como parte de TechRadar Pro Perspectives, nuestra plataforma para presentar las mejores mentes de la industria tecnológica actual.

Las opiniones expresadas aquí son las del autor y no necesariamente las de TechRadarPro o Future plc. Si está interesado en contribuir, descubra más aquí: https://www.techradar.com/pro/perspectives-how-to-submit

from Latest from TechRadar https://ift.tt/RAkZXKa
via IFTTT IA

MobLand Temporada 2: Caos, Lealtades y un Imperio Criminoso al Borde del Colapso


La llegada de MobLand temporada 2 promete un cambio de ritmo sin perder la intensidad que caracteriza a la saga. En esta entrega, la familia Harrigan debe enfrentar una presión creciente de rivales que amenazan con fracturar su ya inestable imperio criminal. El personaje central, conocido como ‘Fixer’ Harry Da Souza, interpretado por Tom Hardy, se encuentra ante un equilibrio precario: sostener la unidad familiar mientras las tensiones internas y la violencia externa exigen un precio alto. A medida que la violencia se hace presente en cada rincón de sus vidas, las lealtades se ponen a prueba y la seguridad, más que habitual, se revela como temporal; la lucha por el poder no admite clemencia.

El estreno de MobLand temporada 2 se acerca, y la pregunta clave para los aficionados es: ¿a qué hora puedo ver el episodio 1 de la segunda entrega en Paramount+? Según los planes de lanzamiento, la serie aterriza en una de las plataformas de streaming más reconocidas a nivel mundial el viernes 18 de septiembre a las 12:00 a. m. PT / 3:00 a. m. ET. A continuación, se detalla el horario de estreno en distintas regiones:

– Estados Unidos – 12:00 a. m. PT / 3:00 a. m. ET
– Canadá – 12:00 a. m. PT / 3:00 a. m. ET
– Reino Unido – 8:00 a. m. BST
– India – 12:30 p. m. IST
– Singapur – 3:00 p. m. SGT
– Australia – 5:00 p. m. AEST
– Nueva Zelandia – 7:00 p. m. NZST

La producción mantiene una estructura de diez episodios, liberados semanalmente, lo que permite armar una cadencia de intriga constante. A continuación, el calendario de estrenos para la temporada 2, episodio por episodio:

– Episodio 1: 18 de septiembre
– Episodio 2: 25 de septiembre
– Episodio 3: 2 de octubre
– Episodio 4: 9 de octubre
– Episodio 5: 16 de octubre
– Episodio 6: 23 de octubre
– Episodio 7: 30 de octubre
– Episodio 8: 6 de noviembre
– Episodio 9: 13 de noviembre
– Episodio 10: 20 de noviembre

El material visual disponible sugiere un tono sombrío y una ejecución cinematográfica que favorece las tomas de alto voltaje emocional y las dinámicas de poder dentro de la familia. Con el elenco principal encarnando personajes que oscilan entre la lealtad y la traición, MobLand temporada 2 está posicionada para reforzar su identidad como drama criminal de ritmo intenso y glosado en matices morales ambiguos.

Imagen: la fotografía promocional muestra a Harry Da Souza enfrentando a Franki, un choque visual que resume la tensión de la temporada. (Crédito de la imagen: Paramount+)

from Latest from TechRadar https://ift.tt/dSD6mPi
via IFTTT IA

Verstappen Kept the Momentum: A Thrilling Second Place in Madring’s Debut GP


Con una quinta podium en siete fines de semana de carreras, Max Verstappen sacó el máximo provecho de la primera carrera de Fórmula 1 en Madring. El holandés logró quedarse con el segundo puesto en el Gran Premio de España, detrás de Kimi Antonelli, y, según el cuádruple campeón mundial, incluso fue más de lo que realmente merecía.

“Max nos mostró que maximizar el resultado fue clave y que, por supuesto, contamos con una cierta dosis de suerte en un equipo que dejó todo sobre la pista”, declaró la nota oficial, mientras la emoción aún vibraba en los pits. El piloto demostró una vez más su capacidad para convertir cada fin de semana en una oportunidad, aprovechando cada minuto de carrera, cada adelantamiento y cada decisión estratégica que definió un podium que sabe a gloria.

La carrera no fue solo un número en la hoja de resultados; fue un recordatorio de la consistencia y la precisión que ha construido Verstappen a lo largo de las temporadas. Si bien el rendimiento fue sobresaliente, la atención también se centró en lo impredecible del deporte: un instante, una decisión o una segunda de fortuna pueden cambiarlo todo.

A medida que el equipo celebra, la conversación continúa sobre cómo cada detalle, desde el setup del coche hasta la gestión de neumáticos, se alinea para sostener este nivel de performance. Mantenerse en la lucha y capitalizar cada oportunidad seguirá siendo la tarea central mientras la campaña avanza y el campeonato se intensifica.

Para aquellos que quieren profundizar en los pormenores de la carrera y el posible impacto de un primer giro que podría haber cambiado el rumbo, aquí tienes una lectura complementaria sobre el incidente de la primera curva y las reflexiones de Verstappen sobre lo ocurrido. Keep reading
from Motorsport.com – Formula 1 – Stories https://ift.tt/OgejUnk
via IFTTT IA