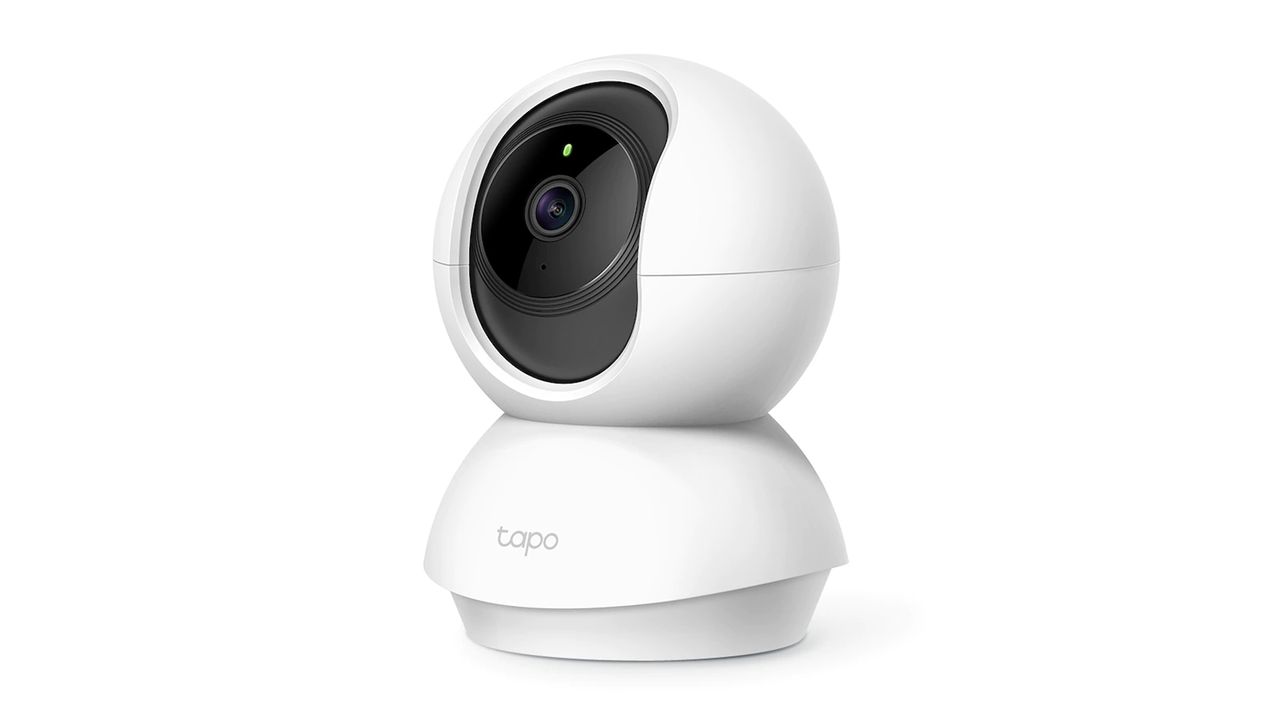
Las cámaras de seguridad conectadas han ganado popularidad como soluciones accesibles para el hogar y la pequeña empresa. Sin embargo, su crecimiento también trae consigo posibles riesgos de seguridad que requieren atención diligente. En este análisis, exploramos dos vulnerabilidades relevantes descubiertas en la cámara TP-Link Tapo C200, sus implicaciones, y las medidas de mitigación recomendadas para usuarios y administradores.
Resumen de las vulnerabilidades
– Dos fallas identificadas en la TP-Link Tapo C200: una falla de bypass de autenticación (CVE-2026-15315) y una vulnerabilidad de Denegación de Servicio (DoS) (CVE-2026-15316).
– Impacto potencial: estas vulnerabilidades podrían permitir a un atacante obtener sesiones de administrador válidas sin necesidad de contraseña y/o provocar fallos en el manejo de manejo de cifrado, que podrían hacer que el dispositivo se bloquee o se reinicie.
– Calificación de severidad: la falla de bypass de autenticación recibió una puntuación alta (8.7/10) y la de DoS recibió 7.1/10, según las evaluaciones iniciales.
Detalles técnicos y lectura del riesgo
– Autenticación bypass (CVE-2026-15315): permite a actores no autenticados aprovecharse para obtener sesiones administrativas válidas sin credenciales, lo que podría permitir la gestión remota del dispositivo y, en teoría, acceso en vivo al flujo de video. Este tipo de vulnerabilidad eleva el riesgo de espionaje y manipulación de la configuración del equipo.
– DoS (CVE-2026-15316):outing de manejo de cifrados grandes que podría desencadenar fallos de manejo de excepciones, provocando que el dispositivo se bloquee o reinicie. La explotación podría interrumpir temporalmente la gestión y monitoreo HTTPS hasta que el servicio se recupere.
Acciones de parche y estado
– TP-Link respondió con una solución de firmware: versión V5_1.4.6, publicada el 18 de agosto de 2026, que aborda ambas vulnerabilidades.
– Recomendación crítica: los usuarios deben actualizar a la versión de firmware V5_1.4.6 o superior de forma inmediata para mitigar los riesgos asociados.
– Proceso de actualización: verificar la versión actual del firmware desde la interfaz de administración de la cámara, descargar la versión recomendada desde el sitio oficial de TP-Link o a través de la app, y aplicar la actualización siguiendo las instrucciones del fabricante. Durante la actualización, es aconsejable mantener la cámara conectada y evitar interrupciones.
Puntos de discusión y contexto
– Alcance de la exposición: TP-Link reporta que la Tapo C200 es un producto de consumo de amplio uso, con capacidades de monitoreo en 1080p, detección de movimiento, audio de dos vías y opciones de almacenamiento en la nube y SD, con integraciones a plataformas de voz como Alexa y Google Home. Según el fabricante y las cifras de uso, hay millones de usuarios potencialmente afectados por estas vulnerabilidades si no actualizan.
– Condicionantes de explotación: la explotación de la vulnerabilidad de bypass de autenticación podría requerir acceso a la red local (LAN) para afectar la sesión de administrador. En escenarios donde el dispositivo esté expuesto a Internet (port-forwarding), el nivel de riesgo podría aumentar si no se corrigen las configuraciones y se mantiene el parche actualizado.
– Perspectivas de seguridad en IoT: estas incidencias subrayan la necesidad de prácticas de seguridad para dispositivos IoT de consumo, como actualizaciones regulares, segmentación de red, revisión de permisos y monitoreo de tráfico.
Implicaciones para usuarios y administradores
– Prioridad de actualización: aplique la actualización de firmware V5_1.4.6 cuanto antes para cerrar las vías de ataque potenciales. Asegúrese de que las cámaras implementen el parche recomendado antes de reintegrarlas a operaciones normales.
– Gestión de red: verifique que las cámaras estén en una red segmentada, con el menor acceso posible a recursos internos críticos. Considere mantener dispositivos de IoT separados de redes sensibles y revisar la configuración de acceso remoto.
– Monitoreo continuo: configure alertas de seguridad y revise periódicamente las actualizaciones de firmware y boletines de seguridad del fabricante para estar al tanto de nuevas vulnerabilidades o parches.
Notas finales
– Aunque la divulgación de tales fallos suele generar preocupación por el factor de “espía”, la explotación práctica de estas vulnerabilidades reside en escenarios donde el atacante ya tiene acceso a la red o a la red local. No obstante, la mitigación mediante parcheo y buenas prácticas de seguridad sigue siendo fundamental para reducir la superficie de ataque en dispositivos de videovigilancia de consumo.
– El estado de explotación en la vida real no ha sido detalladamente divulgado por los investigadores; sin embargo, la firma de parches subraya la responsabilidad del fabricante y la necesidad de que los usuarios mantengan sus dispositivos actualizados para proteger su privacidad y seguridad.
from Latest from TechRadar https://ift.tt/qaHR4PW
via IFTTT IA
 Pacosite's Blog
