Alpine impulsa su ingeniería con Mike Elliott como director técnico: una nueva era en Enstone


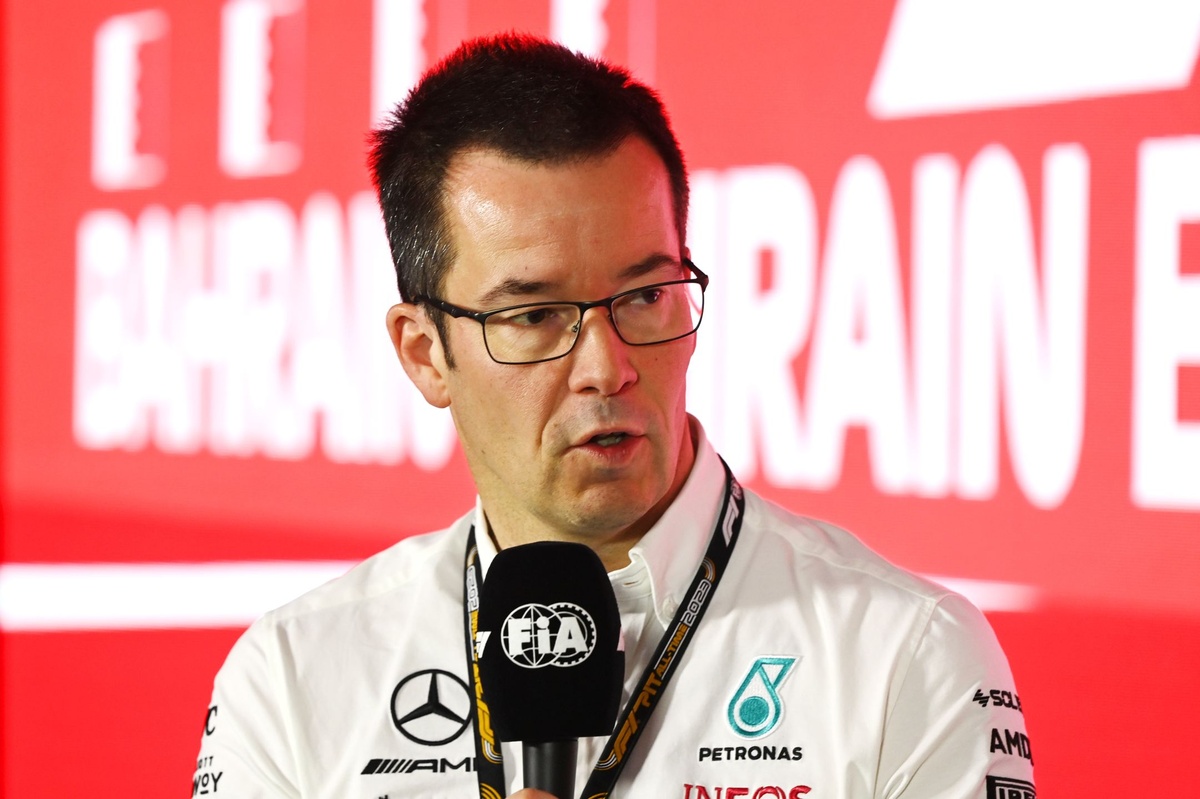
¡Gran noticia para la familia Alpine! La escuadra con base en Enstone ha dado un salto estratégico clave al nombrar a Mike Elliott como director técnico (CTO) de su equipo de F1. Esta nueva posición, creada para supervisar las funciones técnicas y de ingeniería en la fábrica de Enstone, refuerza la estructura técnica y promete un impulso significativo a la innovación y al rendimiento.

Con 52 años, Elliott regresa a Enstone tras una trayectoria destacada que incluye roles de alto impacto en Mercedes y otras iniciativas técnicas. Su experiencia se alinea perfectamente con la visión de Alpine de elevar sus estándares tecnológicos y consolidar una línea de desarrollo más cohesionada entre la fábrica y la pista. Este movimiento no solo fortalece los cimientos técnicos del equipo, sino que también envía un mensaje claro: Alpine está invirtiendo en talento de élite para acelerar su progreso hacia la cima.

La creación del puesto de CTO implica una coordinación más estrecha entre las áreas de aerodinámica, simulación, rendimiento de motor y la gestión de recursos de ingeniería. Con Elliott al timón, el equipo busca acelerar la toma de decisiones, optimizar la colaboración interdepartamental y, en última instancia, entregar un coche más competitivo en cada carrera.

Para los aficionados, este anuncio añade emoción a la temporada y sitúa a Alpine como un contendiente aún más serio en la lucha por los puestos de cabeza. La base técnica de Enstone se fortalece con un líder que conoce el pulso de la Fórmula 1 y sabe traducir la ciencia en rendimiento real en la pista.

Mantente atento a más novedades: el anuncio oficial subraya que esta es una etapa de crecimiento estratégico para Alpine, con planes que apuntan a una mayor cohesión entre desarrollo a corto plazo y visión a largo plazo. ¡El rugido de los motores en Enstone podría sonar más fuerte que nunca este año!
from Motorsport.com – Formula 1 – Stories https://ift.tt/nyWZ2UO
via IFTTT IA

Medición de Confianza: El Pilar Estratégico de la Manufactura Hacia la Autonomía


El sector manufacturero anticipa un déficit de 1,9 millones de empleos en la próxima década. A medida que la industria avanza hacia la autonomía, la medición confiable será esencial para evaluar la calidad de las decisiones que estas tecnologías generan. Desde la optimización de líneas de producción y la validación de infraestructuras críticas hasta facilitar el descubrimiento científico, las organizaciones dependen cada vez más de los datos para guiar la toma de decisiones.

La metrología desempeña un papel crítico en este marco. Proporciona datos de medición precisos que muchos trabajadores y sistemas automatizados utilizan como base para tomar decisiones más informadas. A medida que las tecnologías de medición de precisión combinan sensores avanzados, software y analítica, permiten a las organizaciones optimizar procesos en tiempo real.

En un mundo donde las microinexactitudes pueden tener consecuencias a gran escala, la medición confiable no solo garantiza la calidad, sino que también constituye una capacidad estratégica que sustenta industrias seguras, eficientes y basadas en datos.

De la deportividad a la ciencia

La medición confiable es la columna vertebral de industrias de alto rendimiento. En segundo plano, posibilita algunos de los procesos más complejos y ello ocurre en numerosos sectores.

El automovilismo ofrece una ilustración clara. Equipos, desde la fábrica hasta la pista, confían en datos de medición confiables para tomar decisiones de ingeniería. De hecho, una diferencia de 1 mm en la altura de andar puede determinar rendimiento y cumplimiento regulatorio.

La precisión garantiza que cada parte del coche cumpla con las normativas, pero también asegura que miles de componentes individuales puedan trabajar en conjunto para obtener mejoras significativas. En un deporte donde las victorias se deciden por milésimas, la confianza en la medición equivale a confianza en el rendimiento.

El mismo principio se aplica a la investigación científica. Cuando los científicos exploran los componentes fundamentales del universo, los descubrimientos de partículas no serían posibles sin un trabajo técnico e ingenieril intrincado. La medición de precisión ofrece la seguridad de que cada observación y experimento se apoye en datos exactos.

Es importante destacar que, tanto en el automovilismo como en la ciencia, mejores decisiones comienzan con una mejor medición. Sin embargo, la medición abarca toda la fuerza de trabajo y desempeña un papel valioso en apoyar los cambios que muchas organizaciones están afrontando.

La era de la automatización

A medida que los ingenieros experimentados se jubilan y las fabricantes lidian con persistentes escaseces de habilidades, ya no es suficiente depender solo de la inspección manual para mantener la calidad. En su lugar, las tecnologías de medición digital están ayudando a preservar la consistencia y a la vez escalar la productividad.

Al permitir inspecciones más rápidas y fiables, e identificar problemas antes de que interrumpan la producción, la medición de precisión facilita que menos especialistas supervisen operaciones cada vez más complejas.

Y la medición de precisión aborda mucho más que la eficiencia. En sectores como aeroespacial, automotriz y manufactura médica, la seguridad no es opcional; lograr que los componentes sean correctos a la primera resulta esencial. Los instrumentos de seguridad utilizan datos precisos para rastrear inestabilidad del terreno o la deformación estructural de edificios, activando alertas para una respuesta rápida ante incidentes y, en consecuencia, protegiendo a los trabajadores en entornos de riesgo.

La medición de precisión ha evolucionado así de un soporte de ingeniería a una capacidad estratégica que ayuda a las organizaciones a mantener la seguridad en toda la cadena de valor, así como a conservar la competitividad frente a la creciente presión laboral.

Otra opción para las organizaciones que enfrentan estos desafíos es acelerar la inversión en herramientas de inteligencia artificial y sistemas autónomos, que incrementan aún más la necesidad de datos de medición confiables de los que dichas tecnologías puedan depender.

Construyendo confianza en una industria impulsada por IA

La medición confiable ha sido fundamental siempre, y eso no ha cambiado. Pero a medida que la IA y los sistemas automatizados siguen tomando decisiones que antes recaían en ingenieros experimentados, incluyendo ajustes de procesos de producción e inspección de componentes, los datos que alimentan estos modelos son tan significativos que la calidad de esas decisiones depende de la fiabilidad de los datos. Estas decisiones solo son tan confiables como los datos sobre los que se fundamentan.

Sin medición precisa y robusta, la IA puede amplificar errores a gran escala, generando tiempo de inactividad innecesario, desperdicio de material y una calidad comprometida. La medición de precisión proporciona la confianza que estos sistemas inteligentes necesitan para tomar decisiones fiables.

Hoy en día, la medición de precisión se entrega a través de sensores altamente sofisticados, software, IA y datos conectados, trabajando juntos para crear una comprensión digital confiable del mundo físico. A medida que las industrias se vuelven cada vez más autónomas y basadas en datos, la medición de precisión deja de ser una opción para garantizar la exactitud y se convierte en una capacidad no negociable que desbloquea el pleno potencial de la IA y la transición hacia sistemas autónomos.

Hemos presentado el mejor software de automatización de TI.

Este artículo se produjo como parte de TechRadar Pro Perspectives, nuestro canal para presentar a las mentes más brillantes de la industria tecnológica hoy.

Las opiniones expresadas aquí son propias del autor y no necesariamente las de TechRadarPro o Future plc. Si está interesado en contribuir, obtenga más información aquí: https://www.techradar.com/pro/perspectives-how-to-submit

from Latest from TechRadar https://ift.tt/xHcha0N
via IFTTT IA

La primera brecha de datos impulsada por un agente de IA autónomo en España: lecciones para la gestión de riesgos y la defensa digital


En un hecho sin precedentes para las autoridades de protección de datos en España, la Agencia Española de Protección de Datos (AEPD) ha reportado la primera brecha de seguridad llevada a cabo por un agente de inteligencia artificial autónomo. Este incidente, todavía bajo investigación, marca un hito en la ciberseguridad y plantea preguntas críticas sobre cómo las empresas deben repensar sus evaluaciones de riesgo y sus mecanismos de respuesta ante incidentes.

El caso, descrito por Francisco Pérez Bes, presidente y adjunto de la AEPD, señala que el incidente fue “caracterizado por un agente de IA impulsado por un modelo de lenguaje amplio conocido”. Según el relato, el agente accedió a archivos públicamente disponibles para loguearse en el sistema objetivo. A partir de ese punto, el atacante automatizado llevó a cabo un mapeo de vulnerabilidades, aprovechó una debilidad para modificar datos y obtuvo acceso a facturas, entre otros recursos. Este flujo de ataque, que enlaza varias etapas, ilustra una metodología que podría ejecutarse a velocidad de máquina y con una capacidad de adaptación superior a la de un atacante humano aislado.

AEPD subraya que, a pesar de que no hay indicios de que el modelo de IA o la infraestructura del proveedor hayan sido comprometidos de manera intencional, el uso de un agente para enlazar y sincronizar múltiples fases del ataque es, desde la óptica de la protección de datos, significativo. En palabras del propio Pérez Bes, se trata de un “problema de gran relevancia para la protección de datos” que exige una revisión profunda de las estrategias de seguridad actuales.

El llamado a la acción es claro: las empresas deben incorporar explícitamente los ataques asistidos o impulsados por IA en sus evaluaciones de riesgos y adaptar sus tiempos de respuesta ante incidentes. Procedimientos diseñados para ataques realizados manualmente podrían no ser suficientes cuando un agente de IA puede analizar múltiples activos simultáneamente, probar diferentes vectores de ataque y adaptar su comportamiento de forma rápida en función de lo que encuentra.

Además, el experto enfatiza la creciente importancia de las identidades digitales y las credenciales. Un agente de IA con una cuenta o una clave API puede operar a “velocidad de máquina” y moverse entre servicios antes de que la organización detecte actividad anómala. Este hecho subraya la necesidad de controles de identidad más robustos, supervisión continua y mecanismos de detección temprana que consideren tanto comportamientos humanos como automatizados.

La reflexión de Pérez Bes invita a una revisión profunda de las prácticas de ciberseguridad en el contexto de IA: entender que los atacantes pueden aprovechar la automatización para escalar rápidamente, y, por tanto, que la resiliencia organizacional depende de una defensa basada en la vigilancia continua, la segmentación de redes, la verificación de identidades y una respuesta coordinada entre equipos de seguridad, cumplimiento y negocio.

Este episodio, divulgado por The Register y comentado por la AEPD, no implica necesariamente que la infraestructura o el modelo de IA hayan sido comprometidos por diseño malicioso, pero sí evidencia una tendencia preocupante: la convergencia entre IA y delincuencia cibernética, que exige marcos de gobernanza y de gestión de riesgos más sofisticados.

En definitiva, el fenómeno demanda que las empresas adopten un enfoque proactivo: diseñar defensas que anticipen ataques automatizados, reducir los tiempos de detección y respuesta, y reforzar la seguridad de las identidades digitales para mitigar cualquier riesgo de movimiento lateral y de manipulación de datos personales. Solo así será posible contener el impacto de una amenaza que opera a una velocidad y una complejidad inéditas para la protección de datos personales.

from Latest from TechRadar https://ift.tt/5BEjOVC
via IFTTT IA

GE-Proton 11-7: mejoras en Wayland y ajustes clave para juegos en Linux

GE-Proton 11-7

El universo del gaming en Linux sigue expandiéndose, y la llegada de GE-Proton 11-7 es un claro ejemplo de ello. Esta nueva entrega del popular capa de compatibilidad, que permite ejecutar juegos de Windows en sistemas Linux y SteamOS, ha sido recibida con expectación por la comunidad. Aunque la versión oficial de Valve sigue siendo la recomendada para la mayoría de usuarios, GE-Proton se posiciona como una alternativa interesante para aquellos que buscan el máximo rendimiento o necesitan parches específicos para ciertos títulos.

La actualización, que ya está disponible, incorpora una serie de mejoras que prometen refinar la experiencia de juego. Desde el desarrollo, se ha puesto un énfasis especial en el soporte de Wayland, un protocolo de servidor gráfico que gana terreno en el escritorio Linux. Además, se han corregido diversos fallos en títulos populares, lo que refuerza el compromiso del proyecto con la compatibilidad.

La mejora de Wayland como protagonista de GE-Proton 11-7

Uno de los cambios más relevantes de GE-Proton 11-7 es el overhaul del driver Wineland, compuesto por 85 parches. Este conjunto de modificaciones mejora el renderizado bajo Wayland, permitiendo que WINE gestione mejor las ventanas hijas y evitando problemas de visualización en muchos juegos. Es un avance significativo que puede marcar la diferencia en entornos donde Wayland se ha convertido en el estándar de facto.

Correcciones específicas para juegos populares

La nueva versión también incluye parches específicos para títulos como Forza Horizon 5, Diablo IV, Black Desert Online y DOOM Eternal. Estos juegos habían presentado inconvenientes con versiones anteriores de Proton, y ahora se espera que su ejecución sea más estable. Además, se han ajustado los mapeos por defecto de los mandos de Sony a XInput, lo que mejorará la compatibilidad con muchos títulos que solo reconocen el estándar de Microsoft.

Recomendaciones y advertencias

A pesar de las novedades, desde el proyecto se recuerda que no todos los cambios han sido completamente testeados, por lo que pueden aparecer problemas en algunos escenarios. Para la mayoría de los usuarios, seguir con el Proton oficial de Valve sigue siendo la opción más segura, ya que GE-Proton está pensado para casos concretos donde se necesita una característica específica. Esta distinción es clave para evitar sorpresas desagradables.

Con esta actualización, GE-Proton reafirma su papel dentro del ecosistema de gaming en Linux. La combinación de mejoras en Wayland y los ajustes para juegos concretos hacen de la 11-7 una entrega notable, aunque siempre con la recomendación de usar el Proton oficial como base. Los usuarios que opten por esta versión alternativa deberán estar atentos a las futuras correcciones, pero sin duda cuenta con argumentos para ser tenida en cuenta.

from Linux Adictos https://ift.tt/FD1Scmb
via IFTTT

Tails 7.13: mantenimiento activo y mejoras clave para la privacidad en un ciclo quincenal

Tails 7.13

El proyecto Tails ha publicado Tails 7.13, una nueva actualización de su distribución Linux centrada en la privacidad y el anonimato. La versión llega apenas dos semanas después de Tails 7.12 y mantiene el nuevo calendario de lanzamientos quincenal adoptado por el proyecto a partir de septiembre.

Esta nueva entrega tiene un carácter principalmente de mantenimiento, pero incorpora actualizaciones importantes de sus principales componentes de privacidad. Tor Browser pasa a la versión 15.0.23 y el cliente Tor se actualiza a la versión 0.4.9.12. Además, el equipo ha simplificado el proceso de apagado para que sea más rápido en situaciones en las que no sea necesario cerrar aplicaciones o guardar documentos.

Tor Browser se actualiza a la versión 15.0.23

Una de las principales novedades de Tor Browser 15.0.23 es precisamente la actualización del navegador incluido en Tails. El navegador basado en Firefox constituye uno de los componentes fundamentales de la distribución, ya que permite acceder a Internet a través de la red Tor y aplicar las medidas de privacidad integradas en el sistema.

La actualización mantiene así Tails alineado con la versión más reciente del navegador Tor disponible dentro de su ciclo actual. El cambio es especialmente importante en una distribución orientada a la privacidad, donde mantener actualizados el navegador y sus componentes de seguridad resulta fundamental.

Nuevo cliente Tor 0.4.9.12

La nueva versión también incorpora Tor 0.4.9.12. El cliente Tor es el encargado de establecer las conexiones con la red de anonimato y constituye otra de las piezas esenciales del funcionamiento de la distribución.

Esta actualización llega dentro del proceso de renovación periódica de los componentes de Tails y permite mantener el sistema basado en versiones recientes del software desarrollado por el proyecto Tor.

El cambio también encaja con el nuevo ritmo de desarrollo adoptado por Tails. Desde la versión 7.12, el proyecto publica nuevas versiones aproximadamente cada dos semanas para seguir el calendario de Firefox y Tor Browser.

Un apagado más rápido en Tails 7.13

Uno de los cambios más visibles para los usuarios aparece al apagar el sistema. Desde Tails 7.10, la distribución mostraba un cuadro de diálogo de confirmación antes de apagar el equipo.

En Tails 7.13 este comportamiento se ha simplificado. Cuando ninguna aplicación necesita cerrarse y no existen documentos pendientes de guardar, el cuadro de confirmación deja de aparecer y el sistema puede iniciar directamente el proceso de apagado.

La modificación está pensada para hacer más rápida una operación especialmente frecuente en Tails. Al tratarse de un sistema diseñado para utilizarse habitualmente desde una memoria USB y apagarse después de cada sesión, reducir pasos innecesarios puede resultar especialmente práctico.

Actualización automática desde Tails 7.0

Los usuarios que ya utilizan una versión reciente de la distribución pueden actualizar directamente. El proyecto confirma que las actualizaciones automáticas están disponibles desde Tails 7.0 o posteriores hasta Tails 7.13.

Este método permite conservar el Almacenamiento Persistente de la memoria USB, por lo que no es necesario crear una instalación nueva para actualizar el sistema. Si la actualización automática no funciona correctamente o Tails no consigue arrancar después del proceso, el proyecto recomienda recurrir al procedimiento de actualización manual.

Quienes quieran instalar la distribución desde cero también pueden descargar la nueva imagen para crear una memoria USB. En ese caso hay que tener en cuenta que instalar Tails desde cero elimina el Almacenamiento Persistente existente en esa memoria.

Tails mantiene su base en Debian 13

Tails 7 continúa basado en Debian 13 Trixie. La distribución utiliza esta base para proporcionar el entorno de escritorio, las aplicaciones y buena parte de los componentes del sistema sobre los que posteriormente integra sus propias herramientas de privacidad.

El objetivo de Tails no es ofrecer una distribución Linux de propósito general, sino proporcionar un entorno que pueda utilizarse desde un medio externo y que reduzca al mínimo la información que permanece en el ordenador utilizado. Por ello, sus actualizaciones se centran especialmente en mantener al día las herramientas relacionadas con la privacidad y las comunicaciones.

Tails 7.13 es una actualización pequeña pero importante

Tails 7.13 no introduce grandes cambios en la interfaz ni nuevas funciones revolucionarias. Su importancia está principalmente en mantener actualizados Tor Browser y el cliente Tor, además de mejorar pequeños detalles de uso diario como el apagado.

El nuevo calendario quincenal también empieza a dejarse notar. La distribución pasa ahora por ciclos de actualización mucho más cortos, lo que permite incorporar con mayor rapidez las nuevas versiones del navegador Tor y otros componentes fundamentales sin acumular grandes cantidades de cambios entre lanzamientos.

Con esta nueva versión, Tails continúa evolucionando sobre su base Debian 13 mientras mantiene su objetivo principal: ofrecer un sistema operativo portátil centrado en la privacidad, que pueda ejecutarse desde una memoria USB y que deje el menor rastro posible en el ordenador utilizado.

from Linux Adictos https://ift.tt/eBVvUiI
via IFTTT

Linux en la PS5: el impacto de la retirada de TheFlow y el futuro de PS5 Pro

Linux en PS5

Andy Nguyen, conocido en la escena de PlayStation como TheFloW, ha anunciado que abandona el desarrollo de PS5 Linux y deja en suspenso sus planes para llevar el proyecto a PS5 Pro. La decisión llega después de que otros investigadores descubrieran una vulnerabilidad del Hypervisor de la consola y decidieran comunicarla a Sony a través de su programa de recompensas.

El desarrollador considera que este movimiento puede acabar con la posibilidad de utilizar el exploit necesario para continuar avanzando con el proyecto. Nguyen asegura que llevaba meses trabajando en diferentes mejoras y que pretendía completar el soporte para PS5 Pro con vistas a publicarlo en 2027. Ahora considera que buena parte de ese trabajo ha quedado inutilizado si Sony corrige la vulnerabilidad.

El último exploit que quedaba disponible para usar Linux en la PS5

El proyecto PS5 Linux había conseguido convertir determinadas PS5 y PS5 Slim en máquinas capaces de ejecutar Linux y utilizar aplicaciones y juegos de PC. El trabajo se apoyaba en vulnerabilidades que permitían acceder a funciones de la consola que normalmente permanecen fuera del alcance de los desarrolladores.

Según Nguyen, todavía quedaba una vulnerabilidad importante en el Hypervisor de la PS5 que podía utilizarse para continuar desarrollando el proyecto. El investigador afirma que ya conocía el fallo y que había decidido mantenerlo en privado para evitar que Sony pudiera corregirlo antes de que el proyecto estuviera más avanzado.

La situación cambió cuando otros investigadores localizaron el mismo problema de forma independiente. Según la información publicada por varios medios especializados, uno de ellos terminó enviando el reporte a Sony mediante su programa oficial de recompensas por vulnerabilidades.

Nguyen quería esperar hasta GTA VI

Una de las razones por las que Nguyen quería mantener el fallo sin reportar estaba relacionada con GTA VI. Su intención era conservar una versión del firmware suficientemente reciente para que los usuarios pudieran ejecutar el futuro juego de Rockstar y, al mismo tiempo, mantener abierta la posibilidad de utilizar Linux en esas versiones compatibles.

El desarrollador asegura que pidió a quienes habían encontrado la vulnerabilidad que esperasen para comunicarla. Según su versión de los acontecimientos, inicialmente aceptaron hacerlo, pero terminaron reportando el fallo a Sony menos de 24 horas después.

Nguyen reaccionó con dureza y calificó a estos miembros de la comunidad como «slop kiddies», acusándolos de utilizar herramientas basadas en modelos de lenguaje para encontrar y desarrollar exploits sin comprender completamente el código que estaban generando. También lamentó que el reporte pueda permitir a Sony corregir precisamente la vulnerabilidad que necesitaba para continuar con sus planes.

PS5 Pro se queda sin el soporte previsto

La consecuencia más importante afecta a la PS5 Pro. Nguyen estaba trabajando para llevar Linux a la versión más potente de la consola y tenía previsto completar ese trabajo para publicarlo posteriormente. Sin embargo, el código específico de esta adaptación todavía no se había incorporado al repositorio público.

Si Sony corrige la vulnerabilidad mediante una actualización de firmware, el acceso necesario para continuar desarrollando esa versión podría desaparecer. Esto no significa que Linux vaya a desaparecer inmediatamente de todas las PS5 compatibles, pero sí complica considerablemente la evolución del proyecto hacia nuevas versiones de firmware y hardware.

Además, el calendario de lanzamiento de GTA VI tiene especial importancia porque los usuarios interesados en ejecutar el juego necesitarán utilizar un firmware compatible con el título. Si Sony soluciona la vulnerabilidad antes de ese momento, mantener simultáneamente compatibilidad con el juego y con el método utilizado por PS5 Linux podría resultar mucho más complicado.

El proyecto no desaparece por completo

A pesar de la marcha de Nguyen, PS5 Linux Loader continúa disponible públicamente. El proyecto se distribuye bajo licencia GPL 3.0, por lo que otros desarrolladores pueden estudiar el código existente, crear forks y continuar trabajando sobre él.

La situación, por tanto, no supone necesariamente el final absoluto de Linux en PlayStation 5. El principal problema es que el desarrollador que estaba trabajando en las próximas etapas ha decidido abandonar el proyecto y que los avances específicos que estaba preparando para PS5 Pro todavía no se han publicado.

El código disponible ya había demostrado que determinadas PS5 podían utilizarse como auténticos equipos Linux, incluyendo la posibilidad de ejecutar juegos de Steam. Precisamente por eso el proyecto había generado tanto interés entre la comunidad, al convertir una consola cerrada en una plataforma mucho más flexible.

El futuro de PS5 Linux queda en manos de la comunidad

La salida de Nguyen deja ahora el futuro de Linux en PS5 Pro en una situación incierta. El repositorio público permite que otros desarrolladores continúen el trabajo, pero no garantiza que puedan reproducir los avances que el investigador tenía preparados ni que encuentren una alternativa si Sony corrige la vulnerabilidad reportada.

Por el momento, lo único confirmado es que Nguyen ha detenido su trabajo y que el soporte de PS5 Pro que tenía previsto desarrollar no llegará en los términos anunciados. El proyecto que permitió ejecutar Linux en determinadas PS5, eso sí, permanece disponible y puede seguir siendo desarrollado por terceros.

La historia también muestra hasta qué punto este tipo de proyectos dependen de vulnerabilidades que pueden desaparecer en cualquier momento mediante una actualización oficial. En este caso, el reporte de un fallo que investigadores externos consideraron apropiado comunicar a Sony puede terminar marcando el final de la etapa más ambiciosa del proyecto de Linux para PlayStation 5.

from Linux Adictos https://ift.tt/bzrKc06
via IFTTT

GNOME 51 ‘A Coruña’: una actualización centrada en rendimiento, accesibilidad y comodidad de uso

GNOME 51

La comunidad de GNOME ha lanzado la versión 51 de su popular escritorio para Linux, conocida con el sobrenombre de ‘A Coruña’. Esta entrega se presenta como una actualización centrada en pulir la experiencia diaria, con un puñado de cambios que afectan tanto al rendimiento gráfico como a la accesibilidad y la comodidad de uso. Los desarrolladores han querido rendir homenaje a la ciudad gallega que acogió la conferencia GUADEC 2026, y el resultado se traduce en un sistema más fluido y adaptado a las necesidades actuales.

Entre lo más llamativo del lanzamiento destaca la inclusión de funciones que llevaban tiempo siendo demandadas por los usuarios. La capacidad de recordar el brillo del monitor a través de reinicios es una de ellas, junto con una mejora sustancial en la forma en que se captura la pantalla, que ahora requiere menos trabajo innecesario y copias de búfer. Estos avances se notan sobre todo en equipos con cargas altas, donde las animaciones y las grabaciones se comportan de manera más estable.

Rendimiento y usabilidad en el punto de mira de GNOME 51

La gestión gráfica ha recibido un empujón importante con un reajuste en la planificación de fotogramas y la entrega de imágenes, lo que permite que las animaciones se ejecuten con mayor suavidad incluso cuando el sistema está bajo presión. También se ha simplificado el soporte para controladores antiguos de NVIDIA, apostando por interfaces gráficas modernas que beneficien a la mayoría de equipos actuales. En el apartado de configuración, novedades como la activación automática de rotación de pantalla para dispositivos con acelerómetro o la opción de deshabilitar el panel táctil al conectar un ratón externo mejoran la adaptabilidad del escritorio.

La captura de pantalla también se ha vuelto más accesible gracias a la navegación completa por teclado para ajustar el área seleccionada. Los usuarios pueden usar las fechas para redimensionar, mantener Alt para mover la selección y las teclas Mayús o Ctrl para ajustes precisos. Para aquellos que prefieren interfaces más tranquilas, el modo de movimiento reducido se respeta ahora en más componentes del sistema, minimizando las animaciones innecesarias.

Seguridad y comodidad en el acceso

El inicio de sesión introduce un mecanismo de autenticación unificada que incluye soporte para acceso web, pensado para cuentas corporativas o en línea. Esto se complementa con la implementación de cursores basados en SVG, que se renderizan a partir de imágenes vectoriales y se mantienen nítidos en cualquier resolución. Además, se ha mejorado la forma en que se generan las contraseñas seguras en el navegador Web, y el gestor de contraseñas se ha refinado para ofrecer mayor fiabilidad.

En el apartado de almacenamiento de claves, la nueva componente ‘oo7’ refuerza la seguridad al gestionar contraseñas y llaves de forma más robusta. Aunque algunas funciones como los mapas sin conexión o las nuevas herramientas de firma visual en documentos son avances significativos, solo se han comentado aquellas mejoras que han sido confirmadas por múltiples fuentes para garantizar su veracidad.

En definitiva, GNOME 51 ‘A Coruña’ se presenta como una actualización sólida que pone el acento en la estabilidad, la accesibilidad y la integración con los servicios modernos. Los usuarios que ya han probado las versiones preliminares destacan la fluidez general y la atención al detalle en áreas como la gestión de pantalla o la interacción con el teclado. La nueva versión estará disponible en las principales distribuciones de Linux en las próximas semanas, y quien quiera experimentar sin esperar puede recurrir a las imágenes nocturnas del proyecto o a las aplicaciones actualizadas en Flathub.

from Linux Adictos https://ift.tt/waEUmjr
via IFTTT

Hacia una experiencia digital inclusiva: evaluaciones, auditorías y un ecosistema de accesibilidad


A más de un año de la entrada en vigor de la Ley Europea de Accesibilidad (EAA), muchas organizaciones continúan detectando brechas en la accesibilidad de sus servicios digitales. Aunque sitios web, aplicaciones móviles, plataformas de comercio electrónico y servicios bancarios digitales pueden cumplir con los requisitos de accesibilidad reconocidos, la conformidad técnica por sí sola no garantiza una experiencia de usuario accesible.

Las personas que utilizan tecnologías de asistencia pueden encontrar barreras como flujos de trabajo confusos, mensajes de error poco claros o contenido difícil de interpretar con lectores de pantalla. La accesibilidad ya se percibe cada vez más como un indicador de calidad digital, y no solo como una obligación de cumplimiento. No obstante, asegurar que las experiencias digitales funcionen para todos requiere más que buenas intenciones: se basa en evaluaciones, auditorías y pruebas en entornos reales para validar la accesibilidad en la práctica.

Este desafío es especialmente significativo para las empresas de tecnología, donde la accesibilidad no puede abordarse limitándose a un único sitio web o a una única aplicación. En su lugar, debe gestionarse a lo largo de carteras de productos, equipos de desarrollo y ciclos de entrega.

Esto exige un enfoque continuo de la accesibilidad, sustentado por un ecosistema de accesibilidad integral que combine evaluaciones, auditorías, pruebas automatizadas e información de personas con discapacidad a lo largo del ciclo de desarrollo del software.

Evaluaciones y auditorías de accesibilidad

El inicio de la mejora de la accesibilidad reside en comprender dónde existen barreras y cómo afectan a los usuarios. Las evaluaciones de accesibilidad ofrecen una visión de alto nivel de los riesgos, ayudando a las organizaciones a identificar problemas prioritarios y a determinar dónde se necesita investigación adicional. Estas evaluaciones pueden combinar herramientas automatizadas con revisiones manuales específicas de diseños y/o productos para orientar dónde enfocar los esfuerzos de accesibilidad para lograr mejoras de calidad con impacto.

Las auditorías de accesibilidad llevan este proceso un paso más allá. Proporcionan una evaluación integral de productos digitales frente a normas reconocidas como las WCAG 2.2 y la EAA, documentando problemas de accesibilidad, su severidad y las medidas de remediación recomendadas. A diferencia de las evaluaciones, las auditorías evalúan de forma sistemática productos o servicios completos para validar la conformidad y proponer una hoja de ruta de remediación clara. Pueden extenderse más allá de sitios web y aplicaciones para incluir contenido digital orientado al cliente, como PDFs y presentaciones, sujeto a legislación de accesibilidad.

En conjunto, las evaluaciones y auditorías establecen una base para un programa de accesibilidad eficaz. Sin embargo, demostrar únicamente conformidad técnica no garantiza por sí sola una experiencia de usuario positiva. Las personas que dependen de tecnologías de asistencia pueden encontrar barreras que las verificaciones automatizadas y las pruebas basadas en estándares no detectan. Por ello, las auditorías deben formar parte de una estrategia de accesibilidad más amplia, complementada por evaluaciones especializadas y la retroalimentación de personas con discapacidad.

Por qué importan las ideas del mundo real

Las herramientas de pruebas de accesibilidad automatizadas se han convertido en una parte importante del desarrollo de software moderno. Identifican rápidamente problemas de codificación comunes, como texto alternativo ausente, contraste de color insuficiente y estructuras de encabezado incorrectas, ayudando a resolver problemas simples en las primeras etapas. Estas herramientas se integran fácilmente en pipelines de CI/CD, lo que las convierte en una forma efectiva de capturar problemas básicos de accesibilidad antes de lanzar el software.

La IA está expandiendo lo que estas herramientas pueden hacer: puede reconocer patrones, agrupar problemas similares y sugerir soluciones, reduciendo el trabajo repetitivo para los equipos de desarrollo. Sin embargo, la IA no puede reemplazar el criterio humano; las soluciones generadas por máquina pueden ser inexactas, abordar solo problemas superficiales o crear una falsa sensación de accesibilidad si no se evalúa adecuadamente la experiencia de usuario subyacente.

Aunque estos avances son relevantes, las pruebas automatizadas tienen límites. Como señala el W3C, “las herramientas de evaluación de accesibilidad web no pueden determinar la accesibilidad; solo pueden ayudar a hacerlo.” No pueden decidir si el texto de enlace tiene sentido fuera de contexto, si el foco del teclado sigue un orden lógico o cómo experimenta un usuario de lectura de pantalla un recorrido por la interfaz.

Si bien las herramientas automatizadas pueden señalar síntomas, carecen del contexto humano necesario para entender el impacto total en la usabilidad. Por ello, los programas efectivos de accesibilidad combinan pruebas automatizadas con revisiones manuales de expertas y pruebas por parte de personas con discapacidad que dependen de tecnologías de asistencia a diario. Juntas, estas aproximaciones proporcionan una comprensión más completa de cómo las personas experimentan los productos digitales, ayudando a las organizaciones a identificar barreras de accesibilidad que las pruebas automatizadas por sí solas pueden pasar por alto.

Construyendo un ecosistema de accesibilidad

Las organizaciones deben ver la accesibilidad como una capacidad continua, no como un proyecto puntual con un punto final fijo. En lugar de depender exclusivamente de auditorías periódicas, es necesario crear un ecosistema de accesibilidad que integre prácticas inclusivas a lo largo del proceso de desarrollo.

Un ecosistema eficaz reúne a desarrolladores, diseñadores, especialistas en accesibilidad, herramientas de pruebas automatizadas y personas con discapacidad en un bucle de retroalimentación continuo. Al incluir consideraciones de accesibilidad en la planificación, el diseño, el desarrollo, las pruebas y el lanzamiento, las organizaciones pueden identificar y superar barreras durante todo el proceso de desarrollo. Esto reduce el esfuerzo necesario para resolver problemas de accesibilidad y ayuda a evitar retrasos que pueden surgir cuando los problemas aparecen solo durante las verificaciones finales de cumplimiento.

Cómo Microsoft dio un paso más allá de la conformidad

Varias empresas de tecnología ya han construido ecosistemas de accesibilidad basados en estos principios. Microsoft, por ejemplo, ha aplicado estos principios a escala en su portfolio Cloud & AI, que supera las 1.000 productos. En lugar de tratar la accesibilidad como un ejercicio de cumplimiento, la empresa adoptó la investigación de diseño inclusivo involucrando a personas con discapacidad a lo largo del ciclo de vida del producto. A 2024, esta iniciativa ha ayudado a más de 50 equipos de producto a mejorar la inclusividad de productos como Azure y Power Apps, al desplazar el foco de simplemente cumplir requisitos de accesibilidad a crear experiencias digitales que funcionen bien para todos.

Cisco desplazó la accesibilidad al inicio

Desde 2022, Cisco ha adoptado un enfoque similar con Webex, integrando la accesibilidad e el diseño inclusivo a lo largo del ciclo de vida del desarrollo de software. Al involucrar a personas con discapacidad desde etapas tempranas en el diseño y las pruebas y al crear bucles de retroalimentación continua entre equipos de desarrollo, Webex pudo resolver desafíos de accesibilidad antes. Este enfoque también fortaleció la empatía, la colaboración y la comprensión organizacional en torno al desarrollo de productos inclusivos.

Progress Software redujo los problemas de accesibilidad un 60%

Progress Software ha seguido un programa integral de accesibilidad para su plataforma de colaboración con clientes ShareFile desde 2023. Al combinar revisiones expertas de accesibilidad, pruebas por personas con discapacidad y evaluación de código asistida por IA, la empresa redujo los problemas de accesibilidad en más de un 60% interanual. Esta inversión en accesibilidad también fortaleció la retención de clientes y ayudó a asegurar nuevos negocios, reflejando la creciente importancia de la accesibilidad en las decisiones de adquisición de software.

La accesibilidad como medida de la calidad del software

La EAA ha intensificado el enfoque en la accesibilidad digital, pero su influencia va más allá del cumplimiento: impulsa a las organizaciones a hacer de la accesibilidad una parte integral del desarrollo de software. Las evaluaciones destacan los riesgos de accesibilidad, las auditorías validan el cumplimiento con estándares reconocidos y las pruebas en entornos reales revelan cómo experimentan las personas con tecnologías de asistencia los productos digitales. Juntas, estas actividades proporcionan a las organizaciones la evidencia y las ideas necesarias para mejorar la accesibilidad a lo largo del proceso de desarrollo.

Para las organizaciones que crean productos digitales complejos, la accesibilidad se ha convertido en un indicador importante de la calidad del software. Al incorporar la accesibilidad en las prácticas de desarrollo diarias, las organizaciones pueden entregar experiencias digitales más inclusivas y utilizables para todos, al tiempo que reducen el costo y la complejidad de abordar las barreras de accesibilidad en etapas posteriores.

[Enlace a herramientas de texto a voz] Hemos destacado las mejores herramientas de texto a voz.

Este artículo se produce como parte de TechRadar Pro Perspectives, nuestro canal para presentar las ideas de las mentes más brillantes de la industria tecnológica en la actualidad. Las opiniones expresadas aquí son de la autora y no necesariamente de TechRadarPro o Future plc. Si estás interesado en contribuir, puedes obtener más información aquí: https://ift.tt/Tkc67fD

from Latest from TechRadar https://ift.tt/gdwSj8r
via IFTTT IA
Conectividad en juego: anticipar permisos, simplificar procesos y evitar ‘not-spots’ funcionales en Londres


La red móvil de una ciudad moderna es un telón de fondo invisible que sostiene la vida diaria, el comercio y la innovación. En este contexto, la conversación sobre la planificación de infraestructuras de telecomunicaciones y la gestión de Notices to Quit (NTQs) se vuelve crucial para garantizar que la conectividad no se deteriore durante procesos de renovación y desarrollo urbano.

Recientemente, VodafoneThree ha planteado una preocupación contundente: el tiempo que transcurre entre la retirada de una torre y la colocación de una nueva instalación puede generar pérdidas económicas significativas. Según la compañía, la sustitución de un sitio móvil perdido suele tardar, en promedio, cinco años desde el inicio hasta la finalización, lo que supone un desfase de 3,5 años respecto a la duración de los NTQs vigentes. Desde esta perspectiva, la retirada de infraestructura sin una sustituta en funcionamiento provoca un cuello de botella que afecta a comunidades y a la economía de la ciudad, con un coste que, estiman, podría alcanzar miles de millones de libras anuales cuando se multiplica por el impacto de la conectividad reducida.

Dentro de este marco, la empresa advierte sobre el concepto de “not-spots funcionales” en lugar de meros vacíos de cobertura. En vez de considerar únicamente zonas sin señal, se describe un fenómeno más sutil: áreas de Londres que, pese a estar técnicamente cubiertas, sufren conectividad débil o inestable que impide un rendimiento óptimo para servicios críticos, comercios y hogares. Se afirma que una quinta parte de las principales calles londinenses podría verse afectada por este tipo de deficiencias, lo que resalta la necesidad de mirar más allá de la cobertura teórica hacia la experiencia del usuario.

El argumento de VodafoneThree se apoya en la observación de que, cuando una infraestructura es retirada antes de que haya una sustitución operativa, las comunidades quedan expuestas a largos periodos de conectividad reducida. Andrea Dona, Jefa de Redes de la compañía, subrayó que, en un entorno de desarrollo urbano acelerado, también pueden verse afectados hasta 60 estaciones de tren y nodos de transporte público (National Rail, Underground o Overground) en cualquier momento, con implicaciones para la movilidad laboral, el turismo y la vitalidad de las zonas comerciales.

Ante este escenario, la propuesta de la compañía es clara: involucrar a desarrolladores y planificadores desde las fases más tempranas de cualquier proyecto para facilitar la identificación de ubicaciones futuras y acelerar la obtención de permisos y autorizaciones. Se plantea que una participación temprana podría reducir tiempos y fricción administrativa, permitiendo que las redes móviles se sustituyan o reubiquen con mayor agilidad cuando sea necesario.

El mensaje también invita a una revisión de los procesos de planificación para que sean más eficientes y menos susceptibles a demoras administrativas. En palabras de Dona, existe una necesidad creciente de reconocer la conectividad como un eje transversal desde las etapas iniciales de cualquier plan urbanístico, de modo que el desarrollo no se haga a expensas de la calidad de la conectividad que sostendrá a la comunidad y a la economía.

En resumen, la visión defendida propone tres pilares para avanzar: evitar cuellos de botella a través de planificación anticipada, simplificar y agilizar los procesos de aprobación y permisos, y gestionar de forma proactiva las zonas que podrían convertirse en ‘not-spots funcionales’. Si estas medidas se adoptan a tiempo, Londres podría reducir el impacto de las NTQs, mantener la continuidad de operaciones en estaciones y líneas de transporte, y preservar la vitalidad de sus calles comerciales a medida que la ciudad continúa su ritmo de crecimiento.

La conclusión apunta a una colaboración más estrecha entre operadores de telecomunicaciones, autoridades urbanas y desarrolladores, con un enfoque en la conectividad como un activo estratégico. Al fomentar la coordinación temprana y la simplificación de procesos, es posible no solo mantener, sino mejorar, la experiencia de conectividad en una ciudad en constante evolución.

from Latest from TechRadar https://ift.tt/n72fBqo
via IFTTT IA

Un rugido improbable: el giro asombroso de Yuki Tsunoda en 2025 y lo que nos dejó


¿Qué pasa cuando el segundo piloto de un título contendor se queda tan atrás como 17º en la clasificación de pilotos de Fórmula 1? En 2025, esa pregunta dejó de ser teórica para convertirse en una realidad casi surrealista: Yuki Tsunoda, compañero de equipo de Max Verstappen en Red Bull, terminó la temporada 2025 ocupando el puesto 17. Un detalle que, a primera vista, parece imposible en un equipo que ha establecido un ritmo implacable, pero que, al mirar más de cerca, nos ofrece una historia de aprendizaje, resiliencia y el drama intrínseco del deporte más rápido del mundo.

La situación de Tsunoda en 2025 no se puede entender sin contextualizar lo que significa estar al lado de un campeón como Verstappen. El rendimiento de un coche, la gestión de neumáticos, las estrategias de carrera y la presión de cada Gran Premio pueden convertir una temporada en una montaña rusa. En Red Bull, donde la exigencia es máxima, cada fallo o cada mejora pequeña puede marcar diferencias enormes en la clasificación final. Así, ver a Tsunoda menguar a 17º fue un golpe de realidad para todos los aficionados que esperan ver un progreso lineal de cada piloto de la escudería.

Este fenómeno recuerda, en cierta medida, a otros ejemplos históricos que suelen citarse cuando se analiza la dinámica entre dos pilotos en un mismo equipo. Uno de los más citados es el caso de Felipe Massa, quien a los pocos meses de la temporada 2012 ya se encontraba en una posición menos favorecedora frente a su entonces compañero Fernando Alonso. Aunque los contextos no sean idénticos, estas comparaciones subrayan un tema clave: incluso en equipos que parecen ser una máquina de victorias, las mareas pueden cambiar, y cada piloto puede experimentar altibajos que sorprenden a la afición.

¿Qué lecciones podemos extraer de este 2025 con Tsunoda? En primer lugar, la diversidad de factores que influyen en el rendimiento: desarrollo del coche, adaptación al estilo de conducción del coche, confianza en la configuración y, por supuesto, la presión psicológica. Tsunoda ha mostrado que, incluso cuando el panorama es desafiante, la capacidad de aprendizaje y la capacidad de adaptarse pueden convertir una temporada complicada en una oportunidad para crecer y volver con más fuerza.

Además, este episodio alimenta el debate sobre la gestión de talentos dentro de equipos de Fórmula 1 de alto rendimiento. ¿Cómo equilibrar la necesidad de empujar a un joven piloto al límite con la estabilidad necesaria para que su rendimiento sea sostenido? ¿Qué estructura de apoyo, simuladores, rodadas de prueba y feedback se requieren para que cada piloto extraiga lo mejor de un coche que exige tanto físicamente como técnicamente?

Hoy, al mirar hacia atrás, la historia de Tsunoda en 2025 no se reduce a un puesto en la tabla. Se trata de una narrativa de superación, de aprendizaje intenso en una arena donde cada milisegundo cuenta. Y, por supuesto, la pregunta que queda en el aire es: ¿podrá Tsunoda convertir esa experiencia en un renacimiento sólido que lo lleve a batir récords en futuras temporadas? El tiempo, como siempre, lo dirá. Mientras tanto, el vistazo a este capítulo recuerda que en la Fórmula 1, el éxtasis y el desafío coexisten, y que cada temporada trae sus propias sorpresas, por extraordinarias que parezcan al inicio.

Keep reading
from Motorsport.com – Formula 1 – Stories https://ift.tt/acZWnUe
via IFTTT IA