WINE 11.16: maduración continua y mejoras significativas para la ejecución de aplicaciones Windows en Linux

WINE 11.16

Tras la actualización de principios de agosto, WineHQ ha lanzado hace unas horas WINE 11.16. Se trata de una nueva versión de desarrollo destinada a preparar la versión estable que debería llegar a principios de 2027. Aunque la cantidad de cambios es notable, quedan claros los avances que confirman la madurez del proyecto: ejecutar aplicaciones de Windows en Linux sigue siendo cada vez más sencillo y fiable.

Entre lo destacado de WINE 11.16 se encuentra la actualización del motor mono a la versión 11.3, con soporte para ARM64, integración para la decodificación de vídeo por hardware a través de VA-API y mejoras en la gestión de excepciones en ARM64EC. Además, se acompaña de una rutina de corrección de errores. En números, se han corregido 35 fallos y se han realizado 243 cambios en total.

Bugs corregidos en WINE 11.16

  • La demo de Orly’s Draw-A-Story se bloquea al iniciarse (dmDriverExtra no está inicializado).
  • Demo de Odell Down Under: error de página al leer cuando se mueven los peces por el mapa.
  • Emulador pmd85: faltan los iconos de la barra de herramientas.
  • El instalador de Siemens Automation License Manager (parte de SIMATIC STEP 7 Lite SP4) no logra iniciar el servicio ALM (faltan Microsoft Enhanced DSS y Diffie-Hellman Cryptographic Provider).
  • Klik and Play se bloquea al modificar o crear una partida.
  • El instalador de Adobe CC (Creative Cloud) se bloquea dentro de msxml3.
  • «Pettersson und Findus» no se inicia.
  • La configuración posterior del proveedor del instalador de WMI core 1.5 se bloquea en wbemprox.
  • Silhouette Studio: la instalación se queda congelada.
  • No hay efectos de sonido dentro del juego cuando se reproduce audio de CD con dsound integrado en Ignition.
  • Los vídeos de Commandos: Behind Enemy Lines no se reproducen.
  • Visual C++ Build Tools 2015 se queda bloqueado durante la instalación.
  • CERT_CHAIN_POLICY_IGNORE_NOT_TIME_VALID_FLAG no se tiene en cuenta.
  • La importación de archivos PFX no funciona.
  • Just Grandma and Me (win16) se bloquea. La espera de Win16Mutex agota el tiempo de espera.
  • Error 5 de ISdone.dll, relacionado con una memoria virtual insuficiente.
  • Backpacker se bloquea al iniciarse.
  • El instalador de Command and Conquer 3 Tiberium Wars se bloquea.
  • La conexión FTP sobre TLS 1.2 de Total Commander no funciona.
  • Comportamiento sospechoso de rundll32.exe.
  • regedit /e debería salir silenciosamente cuando se produce un error.
  • La aplicación entra en un bucle infinito con el nuevo wow64, pero funciona correctamente con el antiguo wow64.
  • Stratego (1997): puntero o cursor del ratón entrecortado.
  • La emulación de llamadas al sistema en Linux mediante Syscall User Dispatch no funciona con glibc < 2.34.
  • SteelSeries GG 110.0 se bloquea al iniciarse en .NET System.Security.Cryptography.X509Certificates.StorePal.Export.
  • Acrobat Reader DC se bloquea al abrir directamente un PDF mediante «wine some.pdf».
  • Cursor roto en el inventario y el menú de terminal de Star Citizen.
  • Las ventanas superpuestas de Yabridge en algunos gestores de ventanas generan una zona muerta para la entrada.
  • CertCreateSelfSignCertificate con los parámetros predeterminados genera un certificado RSA 512 inseguro.
  • CertGetCertificateContextProperty no admite CERT_SIGN_HASH_CNG_ALG_PROP_ID.
  • El controlador WineWayland ha dejado de funcionar en Wine 11.15.
  • Steam no se inicia.
  • Las aplicaciones WPF se bloquean al iniciarse (¿solo x86?).
  • La detección de clics del ratón de WebView2 está desplazada verticalmente en X11.
  • La superficie de una ventana X11 a pantalla completa, sin bordes ni decoraciones, está desplazada por los bordes de la ventana de Wine.

Ya disponible

WINE 11.16 ya se puede descargar desde el botón situado al final de estas líneas. En su página de descargas también encontrarás información sobre cómo instalar esta y otras versiones en Linux y otros sistemas operativos como macOS e incluso Android.

De cara a futuras entregas, si el calendario se mantiene, se espera WINE 11.17 en dos semanas, con decenas de cambios para preparar WINE 12.0, previsto para principios de 2027. Este ritmo de lanzamientos podría incrementarse hacia finales de año, con una mayor frecuencia de Release Candidate por semana hasta estabilizarse en la versión estable (WINE 12) y, posteriormente, iniciar el desarrollo de WINE 13.0.

.boton {color: white; background-color: grey !important; padding: 20px; font-size: 2rem; text-decoration: none; border-radius: 10px; position: relative; top: 15px; border: 4px solid #555;}.boton:hover {box-shadow:1px 1px 2.5px black !important;}

from Linux Adictos https://ift.tt/2Mgycp4
via IFTTT

GhostLock: una mirada profunda a la vulnerabilidad de alto impacto en el kernel de Linux y sus implicaciones

GhostLock

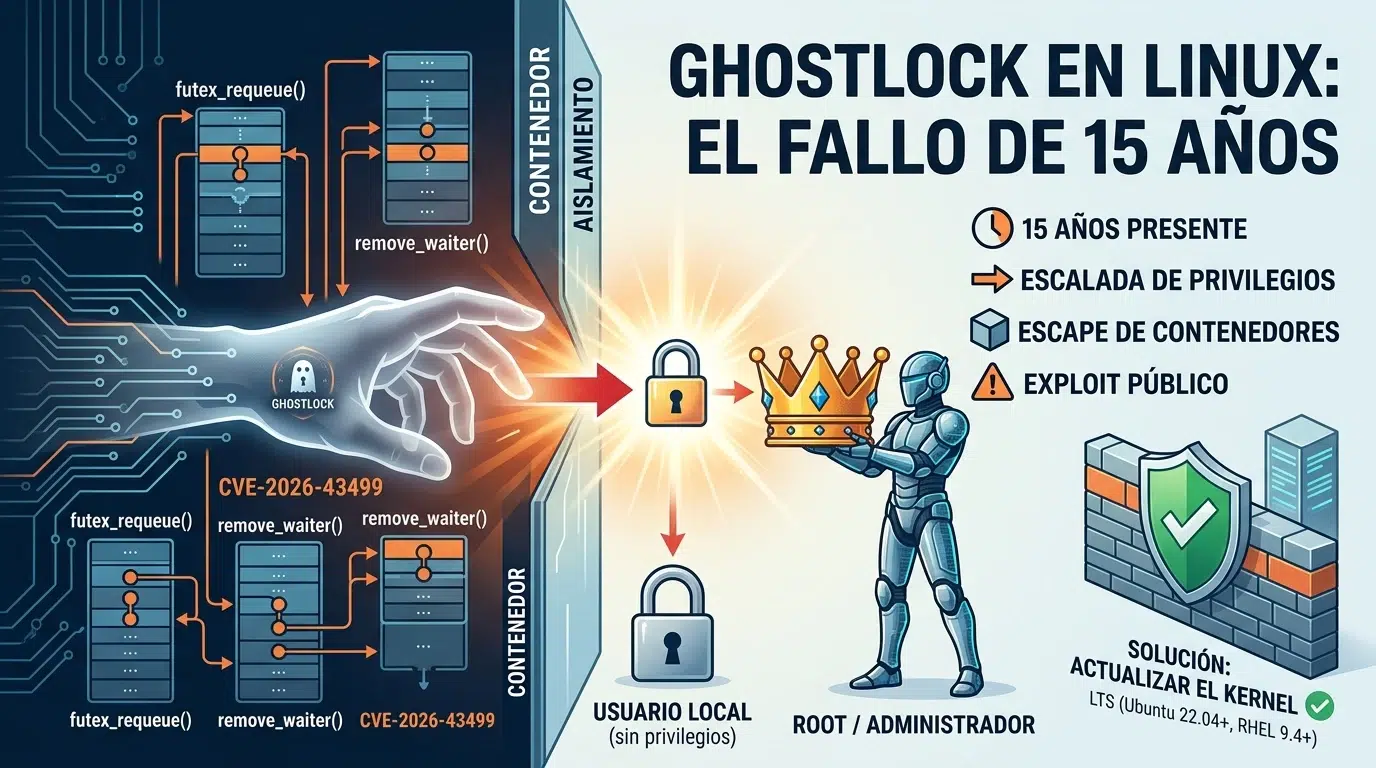
GhostLock es el nombre con el que se ha dado a una vulnerabilidad de alta gravedad descubierta en el kernel de Linux. Identificada como CVE-2026-43499, afecta al subsistema de bloqueos rtmutex y puede provocar una condición de use-after-free en determinadas operaciones de futex con herencia de prioridad. Un atacante local sin privilegios podría aprovechar el fallo para elevar sus permisos hasta root y, en determinados escenarios, escapar de un contenedor hacia el sistema anfitrión.

El problema resulta especialmente relevante porque el código vulnerable lleva presente en Linux desde hace años y forma parte de una funcionalidad utilizada por los kernels de las principales distribuciones. La corrección ya llegó al kernel principal y también ha sido retroportada a las ramas mantenidas, pero los usuarios deben asegurarse de que su distribución haya instalado un kernel que incluya el parche. No basta con fijarse únicamente en el número de versión del kernel, ya que las distribuciones suelen incorporar correcciones de seguridad mediante backports.

GhostLock es una vulnerabilidad del subsistema rtmutex

El origen de GhostLock se encuentra en el código de gestión de mutex con herencia de prioridad del kernel Linux, concretamente en kernel/locking/rtmutex.c. Estos mecanismos forman parte de la infraestructura utilizada para coordinar la ejecución de diferentes hilos y evitar problemas de prioridad en determinadas cargas de trabajo.

La vulnerabilidad está relacionada con la función remove_waiter(). En determinadas circunstancias, el código podía limpiar la información asociada a un proceso equivocado durante la gestión de una espera de futex. El resultado era que un puntero podía quedar apuntando a una zona de memoria de la pila del kernel que ya había sido liberada.

Esta condición constituye un use-after-free: el kernel conserva una referencia a memoria cuyo tiempo de vida ya ha terminado y posteriormente puede intentar utilizarla como si siguiera siendo válida. Cuando un atacante consigue controlar las condiciones necesarias para reutilizar esa memoria, el fallo puede convertirse en una vulnerabilidad mucho más grave que un simple bloqueo del sistema.

El fallo afecta a los futex con herencia de prioridad

Para explotar GhostLock es necesario interactuar con la ruta de priority inheritance de los futex. Los futex son una de las primitivas fundamentales que Linux proporciona para sincronizar hilos entre espacio de usuario y kernel, y son utilizados indirectamente por numerosas aplicaciones y bibliotecas.

La ruta problemática entra en juego con operaciones de reencolado de futex que utilizan herencia de prioridad. En un escenario concreto de interbloqueo, el kernel tiene que deshacer parte de la operación y retirar un proceso de una estructura de espera. Es durante esta recuperación cuando se producía el comportamiento incorrecto de remove_waiter().

El error consistía, en esencia, en que la función utilizaba current cuando debía utilizar la tarea asociada al waiter. El parche que corrige el problema cambia precisamente este comportamiento para utilizar waiter->task.

Un atacante local podría conseguir privilegios de root

La consecuencia más importante de GhostLock es la posibilidad de escalada local de privilegios. Un usuario que ya disponga de una cuenta sin privilegios en un sistema vulnerable puede intentar desencadenar la condición de carrera y aprovechar posteriormente la corrupción de memoria del kernel.

Esto significa que GhostLock no es una vulnerabilidad que pueda explotarse simplemente enviando una página web maliciosa a un usuario remoto. El atacante necesita primero capacidad para ejecutar código en el sistema afectado. Sin embargo, ese requisito no hace que el problema sea trivial en entornos donde existen múltiples usuarios o donde se permite ejecutar software no confiable.

Red Hat clasifica el problema como de impacto Important y señala que puede permitir escalada de privilegios o una denegación de servicio. La valoración publicada para CVE-2026-43499 es CVSS 7.8, dentro de la categoría de vulnerabilidades de alta gravedad.

GhostLock también puede ser peligroso en contenedores

Uno de los aspectos que hacen especialmente interesante a GhostLock es su posible impacto sobre sistemas que utilizan contenedores. El código vulnerable puede ser alcanzado desde un proceso que se ejecuta dentro de un contenedor, por lo que un atacante que haya conseguido comprometer una carga de trabajo puede intentar utilizar el fallo contra el kernel del host.

En el escenario más grave, esto podría convertir una vulnerabilidad aparentemente local en un escape de contenedor. El aislamiento proporcionado por el contenedor depende en última instancia del kernel del sistema anfitrión, por lo que un fallo explotable en el kernel puede romper esa frontera.

Esto resulta especialmente importante en servidores multiusuario, plataformas de contenedores, servidores de integración continua y otras infraestructuras donde código de diferentes usuarios o aplicaciones comparte el mismo kernel. Red Hat y otros avisos de seguridad recomiendan prestar especial atención a estos entornos.

GhostLock llevaba años en el kernel

Una de las características más llamativas de GhostLock es la antigüedad del código que contiene el error. El problema se introdujo con un cambio realizado en Linux 2.6.39, publicado en 2011, y permaneció en el código durante aproximadamente quince años antes de ser corregido.

El fallo no significa que todas las instalaciones de Linux de esos años hayan estado explotadas activamente durante todo ese tiempo. Lo que demuestra es que una pieza de código utilizada durante mucho tiempo puede contener errores sutiles que solo aparecen cuando se combinan determinadas condiciones de sincronización.

Este tipo de vulnerabilidades son especialmente difíciles de detectar porque no dependen de una operación sencilla como acceder a un archivo o enviar una petición de red. En este caso intervienen varios hilos, futex, herencia de prioridad y una ruta de recuperación ante un interbloqueo.

Linux 7.1 ya incorpora la corrección

La corrección de CVE-2026-43499 llegó al kernel principal como parte de Linux 7.1. El cambio, identificado mediante el commit 3bfdc63936dd, modifica remove_waiter() para utilizar la tarea perteneciente al elemento que se está retirando en lugar de la tarea actualmente ejecutándose.

La corrección también ha sido retroportada a diferentes ramas estables de Linux. Por ello, no es necesario utilizar Linux 7.1 o una versión posterior para estar protegido. Existen versiones corregidas de las ramas LTS, entre ellas 6.18, 6.12, 6.6, 6.1, 5.15 y 5.10.

En otras palabras, un sistema con un kernel antiguo puede estar completamente protegido si su distribución ha aplicado correctamente el backport. Por este motivo, comprobar únicamente el número que devuelve uname -r puede no ser suficiente para determinar el estado de seguridad en distribuciones que mantienen sus propios kernels.

Las distribuciones han tenido que aplicar sus propios parches

La corrección upstream no llega necesariamente al usuario al mismo tiempo que se publica en kernel.org. Las distribuciones Linux mantienen sus propios paquetes de kernel y suelen incorporar correcciones de seguridad en las ramas que ofrecen soporte.

Por ejemplo, AlmaLinux publicó kernels corregidos para sus versiones 8, 9 y 10 poco después de la divulgación de GhostLock. La distribución especificó versiones concretas de sus paquetes de kernel que contienen la corrección y recomendó actualizar y reiniciar el sistema para cargar el nuevo kernel.

La situación es similar en otras distribuciones empresariales y comunitarias. Por eso, la recomendación general es utilizar los canales oficiales de actualización de cada distribución y comprobar sus respectivos avisos de seguridad, en lugar de asumir que un kernel concreto es vulnerable o seguro únicamente por su versión base.

No existe una mitigación sencilla que sustituya al parche

Otro aspecto importante de GhostLock es que no existe una medida sencilla que permita desactivar la funcionalidad vulnerable sin actualizar el kernel. El problema se encuentra en código genérico del subsistema de locking y en una ruta de futex que forma parte de las capacidades normales del kernel.

Por ello, desactivar determinados mecanismos de namespaces o aplicar restricciones habituales para contener procesos no constituye una solución equivalente al parche. En particular, la información disponible sobre GhostLock indica que no depende de los user namespaces sin privilegios, por lo que endurecer esa característica no elimina la vulnerabilidad.

En servidores donde no sea posible actualizar inmediatamente, reducir el acceso de usuarios no confiables puede servir como medida de defensa en profundidad, pero no elimina el fallo. La solución real consiste en ejecutar un kernel que contenga la corrección.

Cómo comprobar si el kernel está actualizado

Los usuarios pueden consultar la versión del kernel actualmente en ejecución con el comando uname -r. Sin embargo, para determinar si GhostLock está corregido hay que comparar ese resultado con el estado de seguridad publicado por la distribución utilizada.

En el kernel upstream, la corrección está presente desde Linux 7.1. En las ramas mantenidas existen versiones anteriores que también incluyen el parche, pero los números exactos varían según la rama y la distribución. Por ejemplo, el seguimiento de la vulnerabilidad identifica Linux 6.18.27, 6.12.86, 6.6.140 y 6.1.175 como versiones upstream corregidas, entre otras.

Por tanto, si el equipo utiliza Ubuntu, Debian, Fedora, Arch Linux, RHEL, AlmaLinux o cualquier otra distribución, lo adecuado es instalar las últimas actualizaciones de seguridad disponibles para esa distribución y reiniciar si se ha actualizado el kernel.

GhostLock demuestra la importancia de mantener actualizado el kernel

GhostLock es un buen ejemplo de cómo una vulnerabilidad puede permanecer durante años en una parte extremadamente compleja del kernel Linux sin que su impacto sea evidente hasta que alguien encuentra una forma de alcanzar la ruta problemática. En este caso, un error aparentemente pequeño en la gestión de un proceso que espera un mutex puede terminar proporcionando una vía para corromper memoria del kernel.

El problema es especialmente relevante en servidores multiusuario y plataformas de contenedores, donde un atacante puede disponer de un entorno desde el que ejecutar código sin tener inicialmente privilegios sobre el sistema anfitrión. La posibilidad de convertir esa posición en privilegios de root o en un escape del contenedor eleva considerablemente la importancia de aplicar el parche.

La buena noticia es que GhostLock ya está corregido en el kernel Linux principal y las correcciones han sido retroportadas a las ramas mantenidas. Los usuarios no necesitan cambiar de distribución ni instalar necesariamente un kernel de desarrollo: deben asegurarse de que su distribución haya publicado el paquete de kernel corregido y que el sistema esté ejecutándolo.

from Linux Adictos https://ift.tt/7ESlQoL
via IFTTT
Proton 11.0-2: avances de Steam Play en Linux con más títulos y mejoras técnicas

Proton 11.0-2

La capa de compatibilidad de Valve y CodeWeavers ha recibido su última actualización. Se trata de Proton 11.0-2, una versión pensada para ejecutar juegos de Windows dentro de Steam en Linux.

Esta entrega amplía la cantidad de títulos disponibles y añade correcciones para los que ya funcionaban. El anuncio llega después de la versión 11.0-1 y refuerza el camino de Steam Play en escritorios Linux.

Nuevos juegos compatibles

La lista de títulos que se incorporan en esta versión es variada: incluye Heroes of the Three Kingdoms 7 y Otherworld Legends (战魂铭人), además de Warhammer: Dark Omen (Classic), Plain Sight, Portal Worlds, Tetrageddon Games, Konkan Coast Pirate Solutions, SMILE GAME BUILDER y AsteroidsHD. Estos nombres forman parte del registro de cambios, aunque no se ha dado una cifra exacta de cuántos juegos son en total.

Desde la propia plataforma se destaca que ya se pueden disfrutar a través de Steam Play en Linux. Para ello, solo hace falta actualizar Proton desde la configuración de Steam y descargar la última versión.

Correcciones y componentes actualizados en Proton 11.0-2

La versión 11.0-2 también corrige varias regresiones de la rama 11.0. Se han aplicado arreglos para títulos ya existentes como Call of Duty 2003, Rocket League o Forza Horizon 6, junto con otros ajustes menores.

En el plano técnico, el paquete integra Wine Mono 11.2, FEX 2607 para AArch64, DXVK-Git, VKD3D-Proton, VKD3D 2.0 y DXVK-NVAPI 0.9.2. Todos ellos contribuyen a optimizar el rendimiento de los juegos y las APIs gráficas en Linux.

Contexto de la rama 11.0

Proton 11.0-2 es la segunda versión de esta rama estable, tras la 11.0-1 que sumó cinco juegos y corrigió otros trece. Con esta actualización, la serie 11.0 continúa consolidando el soporte para Linux, y el proyecto mantiene el esfuerzo conjunto de Valve y CodeWeavers para mejorar la experiencia de juego.

Toda la lista detallada de cambios puede consultarse en el repositorio oficial de GitHub, donde se describen las modificaciones técnicas y las nuevas funciones de compatibilidad.

Con todo, la llegada de Proton 11.0-2 supone un nuevo avance en la jugabilidad para Linux. La actualización añade varios títulos de Windows y refina la fluidez de otros, al tiempo que actualiza los componentes básicos del sistema. Eso significa que, con el tiempo, más jugadores pueden disfrutar de Steam sin depender de Windows, una meta que se persigue desde los inicios de esta iniciativa.

from Linux Adictos https://ift.tt/RGkySrz
via IFTTT

Phosh 0.57: una revisión detallada de las mejoras en Linux móvil y la experiencia táctil

phosh 0.57

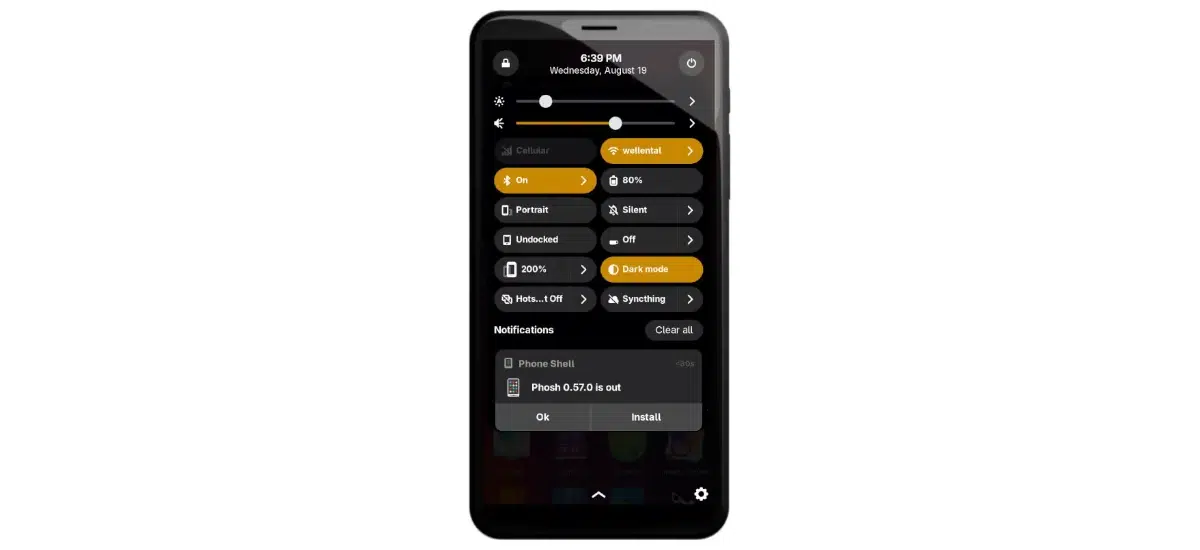
Phosh 0.57 ya está disponible como una nueva versión del entorno de escritorio móvil diseñado para dispositivos Linux con pantalla táctil. La actualización introduce nuevos paneles de configuración para Wi-Fi, conexiones móviles, cuentas en línea, red y Bluetooth, además de mejorar la experiencia cuando el dispositivo se utiliza en orientación horizontal. Esta versión llega tras la 0.56 del pasado julio.

La nueva versión también actualiza varios componentes fundamentales de su stack, incluyendo Phoc, el compositor Wayland utilizado por Phosh, que pasa a basarse en wlroots 0.20.2. A esto se suman mejoras en el teclado virtual, el selector de archivos, la compatibilidad con distintos dispositivos y varias actualizaciones procedentes del ecosistema GNOME.

Phosh 0.57 mejora la configuración de dispositivos Linux móviles

Uno de los cambios más importantes de Phosh 0.57 llega junto a Phosh Mobile Settings 0.57. La aplicación de configuración incorpora nuevos paneles específicos para Wi-Fi, conexiones celulares, cuentas en línea, red y Bluetooth, tomando como referencia componentes equivalentes de GNOME Control Center 50.4.

La incorporación de estos apartados permite gestionar directamente desde la interfaz móvil una mayor cantidad de funciones que anteriormente podían requerir herramientas externas o interfaces no adaptadas a pantallas táctiles. El objetivo es que Phosh pueda ofrecer una experiencia más coherente en teléfonos y otros dispositivos que utilizan Linux como sistema operativo.

La actualización también mejora el panel relacionado con el teclado en pantalla, donde ahora es posible restablecer los atajos del terminal. El apartado de actualizaciones proporciona además información visual mientras comprueba si existen nuevas versiones disponibles.

Mejor soporte para la orientación horizontal

Phosh 0.57 presta especial atención al uso del sistema en modo horizontal. Cuando el dispositivo está desbloqueado y se gira la pantalla, el panel superior adopta una distribución de dos columnas que aprovecha mejor el espacio adicional disponible en pantallas más anchas.

Puede parecer un cambio pequeño, pero la orientación horizontal resulta cada vez más importante en dispositivos Linux móviles. Los teléfonos pueden utilizarse para tareas que se benefician de una mayor anchura, mientras que tablets y dispositivos convertibles pueden pasar buena parte del tiempo en esta orientación.

Phosh intenta así comportarse de una forma más cercana a un escritorio adaptativo, aprovechando el espacio disponible sin abandonar la interfaz diseñada para controles táctiles.

Una nueva animación llega al cambio entre aplicaciones

La nueva versión incorpora también una animación de transición al pasar desde una aplicación en ejecución hasta la vista general de Phosh. El cambio pretende hacer más evidente la transición entre la aplicación actual y el overview del sistema.

Sin embargo, esta función permanece desactivada por defecto en Phosh 0.57. Los desarrolladores todavía tienen previsto realizar ajustes durante el desarrollo de Phosh 0.58, por lo que la nueva animación puede considerarse todavía una característica en evolución.

Stevia mejora el teclado virtual

El teclado en pantalla Stevia también recibe una serie de mejoras importantes. Una de ellas afecta a la introducción de texto en japonés, que ahora cuenta con una distribución específica para Anthy.

El teclado incorpora además un nuevo mode popover desde el que se puede acceder a modos adicionales de entrada. También se han solucionado problemas relacionados con determinados signos de puntuación que anteriormente no podían introducirse correctamente.

El teclado utilizado para el terminal ha recibido cambios adicionales. La distribución en minúsculas deja de utilizar teclas de menor tamaño, mientras que las teclas Tab y Escape pasan a la barra de finalización. También se han añadido caracteres de puntuación adicionales a varias distribuciones de teclado europeas.

Por último, Phosh 0.57 corrige un problema que afectaba a la introducción de texto en aplicaciones X11. Aunque X11 tiene una presencia cada vez menor en el escritorio Linux, todavía existen aplicaciones que pueden ejecutarse mediante esta tecnología en sistemas móviles.

Phoc 0.57 actualiza el compositor Wayland

Uno de los componentes fundamentales de Phosh es Phoc, el compositor Wayland encargado de gestionar aspectos como las ventanas, la pantalla y la entrada de usuario. Con Phosh 0.57, Phoc se actualiza a la versión 0.57 y pasa a utilizar wlroots 0.20.2.

Phoc también incorpora soporte para el nuevo protocolo phoc-foreign-toplevel-pidfd. Estas modificaciones permiten seguir evolucionando la infraestructura gráfica sobre la que se construye la experiencia de Phosh.

La actualización del compositor es especialmente relevante porque Phosh no es simplemente una aplicación que se ejecuta sobre un escritorio convencional. Su shell móvil trabaja estrechamente con el compositor para adaptar la gestión de ventanas, las entradas táctiles y el comportamiento de la interfaz a las características de un dispositivo móvil.

El selector de archivos permite elegir varios archivos

El portal XDG adaptado a dispositivos móviles también ha recibido mejoras. Su implementación del selector de archivos ahora permite abrir varios archivos simultáneamente cuando una aplicación solicita una selección múltiple.

El widget de selección de archivos PFS también incorpora soporte para seleccionar varios elementos a la vez. Esto mejora la integración de las aplicaciones con la interfaz móvil y permite realizar operaciones que anteriormente podían resultar más incómodas desde una pantalla táctil.

Más dispositivos compatibles gracias a gmobile

La nueva versión incorpora gmobile 0.7.3, que amplía la compatibilidad con determinados dispositivos de hardware. Entre las novedades se encuentra el soporte para el panel de pantalla del Google Pixel 9a.

También se añade gestión de las teclas de activación para el Nothing Phone 1 y para las variantes LTE y Wi-Fi de la Juno Tablet 4. Estos cambios permiten que la infraestructura de Phosh conozca mejor las particularidades de diferentes dispositivos móviles.

Este tipo de trabajo es especialmente importante en Linux móvil, donde existe una enorme variedad de teléfonos y tablets con componentes diferentes. Una interfaz como Phosh necesita adaptar determinados elementos del sistema a cada dispositivo para proporcionar una experiencia realmente funcional.

Phosh 0.57 se apoya en GNOME 50

La nueva versión está basada en GNOME 50 y actualiza otros componentes importantes del ecosistema móvil. Entre ellos aparecen Calls 50.0, ModemManager 1.25.95, feedbackd 0.8.9 y mmsd-tng 2.6.4.

Esto refleja una de las características fundamentales de Phosh: aunque proporciona una experiencia específicamente diseñada para dispositivos móviles, mantiene una estrecha relación con las tecnologías de GNOME. La shell utiliza componentes del ecosistema GNOME adaptados a las necesidades de teléfonos y pantallas táctiles.

El resultado es una interfaz que puede aprovechar aplicaciones y bibliotecas desarrolladas para el escritorio Linux convencional, pero proporcionando una capa de interacción adaptada a dispositivos con características muy diferentes.

Phosh mantiene su ciclo de desarrollo de seis semanas

Phosh 0.57.0 continúa el ciclo de lanzamientos habitual del proyecto. Las versiones principales se publican aproximadamente cada seis semanas, incrementando el número intermedio de la versión, mientras que las versiones de corrección se reservan para solucionar problemas entre lanzamientos principales.

El calendario del proyecto ya sitúa Phosh 0.58.0 para octubre de 2026, después de un periodo de congelación de características que comenzará a finales de septiembre.

Este ritmo permite que el proyecto incorpore progresivamente nuevas funciones sin acumular cambios durante periodos excesivamente largos. También facilita que las distribuciones que utilizan Phosh puedan seguir sus actualizaciones y adaptar sus propios paquetes al ritmo del proyecto.

Phosh 0.57 sigue consolidando Linux en dispositivos móviles

Con Phosh 0.57, el escritorio móvil basado en tecnologías de GNOME continúa evolucionando hacia una experiencia más completa. Los nuevos paneles de configuración, las mejoras de orientación, el teclado virtual y el soporte para más hardware atacan algunos de los aspectos que más importancia tienen cuando Linux se utiliza en un teléfono o tablet.

La actualización también demuestra que el desarrollo de Phosh no se limita a modificar la apariencia de un escritorio existente. La integración entre Phosh, Phoc, wlroots, gmobile y los diferentes componentes de GNOME permite construir una plataforma específicamente adaptada a las particularidades del hardware móvil.

Phosh 0.57 ya está disponible como la última versión estable del proyecto. Para el ecosistema Linux móvil, la actualización supone otro paso hacia un entorno capaz de gestionar cada vez más funciones directamente desde una interfaz táctil, sin renunciar a la flexibilidad y al ecosistema de aplicaciones que ofrece Linux.

from Linux Adictos https://ift.tt/DGRxLtY
via IFTTT

Dominio en Zandvoort: Russell conquista la sprint y se mantiene imparable en la campaña 2026


¡Qué sábado! George Russell se llevó la victoria dominando la sprint en el circuito de Zandvoort, partiendo desde la pole y dejando claro que Mercedes está en una racha imparable en la temporada 2026 de Fórmula 1. Desde el banderazo inicial, Russell controló la carrera de principio a fin, dibujando una exhibición de consistencia y ritmo que dejó a todos los espectadores con la garganta al borde del grito. Aunque la jornada fue de un tono relativamente plácido en la pista, la emoción no faltó: cada giro mostraba la ventaja de un piloto que sabe gestionar la presión y aprovechar cada milímetro de la recta para afianzar su liderazgo. Detrás, Charles Leclerc (Ferrari) y Lando Norris (McLaren) pelearon por las posiciones de podio, completando un top-3 que refleja el rendimiento de la jornada y las estrategias en juego en un trazado seco y exigente. Este resultado llega después de que Russell lograra la pole el viernes, aprovechando una configuración y un balance que parecían favorecer una salida limpia y dominante. Con esta victoria, el piloto británico suma ya su tercer domingo victorioso de la campaña, fortaleciendo su posición en la lucha por el campeonato y consolidando a Mercedes como uno de los equipos a seguir minuto a minuto. El ambiente en pista fue de euforia contenida, con el público saboreando cada maniobra y celebrando la consistencia del líder, cuyo coche mostró un rendimiento estable y una entrega sin fisuras a lo largo de la sprint. En resumen, un fin de semana redondo para Russell y su equipo, que deja a la FIA y a los aficionados con ganas de más, mientras el campeonato 2026 continúa escribiendo capítulos llenos de emoción y velocidad. Para más detalles y un análisis completo, sigue leyendo y mantente en sintonía con las últimas noticias de la F1.
from Motorsport.com – Formula 1 – Stories https://ift.tt/V7Bjpel
via IFTTT IA

Verstappen firma hasta 2030: un respaldo contundente a la era Mekies en Red Bull


¡Qué noticia tan electrizante para la Fórmula 1! F1 TV analista Alex Brundle ha aplaudido el compromiso a largo plazo de Max Verstappen con Red Bull como una clara señal de apoyo a la dirección de Laurent Mekies. Tras meses de especulación sobre su futuro en la categoría reina, el cuatro veces campeón selló un nuevo contrato que lo mantiene en Milton Keynes hasta finales de 2030. Este movimiento no solo asegura la continuidad de un dúo imparable, sino que además refuerza la confianza en el liderazgo de Mekies, cuyas decisiones estratégicas han sido fundamentales para el rendimiento y la estabilidad de la escudería en la era moderna. Red Bull ha demostrado una vez más su ambición y su capacidad para mantener al frente de la parrilla a un equipo que sabe combinar talento, ingeniería de vanguardia y una visión a largo plazo. Las implicaciones son vastas: desde el desarrollo del coche para las próximas temporadas hasta la gestión del talento y la cultura interna que permite a Verstappen seguir brillando al máximo nivel. En un deporte donde cada detalle cuenta, este acuerdo se percibe como una declaración de intenciones, una promesa de continuidad y una apuesta por la excelencia sostenida. Mantente atento, porque la historia continúa escribiéndose en las pistas y dentro de los boxes, donde Mekies, Verstappen y Red Bull están listos para volver a emocionar al mundo del motorsport. Keep reading
from Motorsport.com – Formula 1 – Stories https://ift.tt/O7ADIuP
via IFTTT IA

Recap semanal de tecnología: GTA 6, Meta y más – los 7 grandes temas de la semana


Esta semana, la filtración de Grand Theft Auto 6 sacudió la web y Meta enfrenta una demanda de 1,4 billones de dólares que podría cambiar el rumbo de las redes sociales tal como las conocemos. En este artículo, presentamos un resumen de las siete noticias tecnológicas más importantes de la semana y lo que significan para el panorama digital.

Antes de entrar en los temas, te invitamos a poner a prueba tu memoria con nuestro cuestionario sobre las noticias de la semana pasada. Si necesitas refrescarte, consulta también el resumen anterior mediante el enlace provisto al final de este texto.

1) 7. ¿Amazon arruinó el Kindle Oasis? Una actualización de Kindle Oasis introdujo DRM más estricto, lo que dificulta el uso compartido de libros entre dispositivos y lectores que no sean Kindle. Además, ya no es posible mantene r la lectura de un libro prestado de Libby tras la fecha de vencimiento sin conexión a Internet para continuar leyendo. Esta actualización, si bien no es novedosa, afectó a usuarios que consideraban Oasis una de las últimas excepciones sin DRM reforzado. Read the full story: Amazon angers Kindle owners by rolling out tougher DRM.

2) 6. El Reino Unido se prepara para la solaridad plug-in. Kits de energía solar enchufables ganan terreno tanto en EE. UU. como en el Reino Unido, con la aprobación regulatoria para la primera hornada de kits en el Reino Unido, que empezarán a venderse el 27 de agosto. UKSOL lidera la oferta de estos kits, con opciones que van desde 460 W hasta 890 W, a partir de £699. Este movimiento podría marcar un hito en la adopción doméstica de soluciones de energía renovable a menor costo. Read the full story: First plug-in solar kits get regulatory green light in the UK ahead of legal lift-off on August 27.

3) 5. El Robotaxi de Tesla tuvo un día complicado. En un video filtrado, el Robotaxi fue fotografiado atravesando bolardos de plástico en Texas, justo cuando la compañía anunciaba pruebas de su Cybercab para uso público. Aunque no se trata de un choque de altas consecuencias, el incidente llega en un momento en que la empresa estaba promocionando un récord de seguridad. Read the full story: Tesla’s Robotaxi gets caught crashing through traffic posts.

4) 4. Se filtró Grand Theft Auto 6. La revelación más esperada de 2026 sufrió una oleada de filtraciones, que incluyeron mapas, gameplay y escenas de corte. Aunque el material podría no spoilear por completo los planes de anuncio de Rockstar y Netflix, su autenticidad y alcance han generado un intenso debate sobre el control de la información y las prácticas de lanzamiento. Read the full story: More GTA 6 leaks reveal new gameplay and the entire map.

5) 3. Las banning de Meta Glasses continúan. Con gobiernos debatiendo cómo regular las gafas inteligentes, el sector privado ya impone prohibiciones en cines, bares y restaurantes, y se estudia prohibirlas ante cuestiones de piratería y vigilancia. Meta enfrenta un camino difícil para sus Ray-Ban, aunque podría haber cambios en Connect 2024. Read the full story: Meta smart glasses could soon be banned in cinemas, says UK trade body.

6) 2. Meta podría enfrentar una multa de $1,4 billones. Una demanda de fiscales generales de 32 estados acusa a Meta de explotar tecnologías para enganchar a usuarios jóvenes, con posibles consecuencias financieras que superarían enormemente la capitalización de mercado de la empresa. Meta defiende que las acusaciones son infundadas y advierte de una disputa larga en tribunales. Read the full story: Meta might be on the hook for USD 1.4 trillion.

7) 1. Revisamos el Google Pixel 11 Pro Fold. En la conclusión de las pruebas, el Pixel 11 Pro Fold se posiciona como el mejor plegable de Google hasta la fecha, con una construcción más ligera, rendimiento sólido, pantallas brillantes, protección IP68 y un sistema HiLight LED. Aun así, la experiencia fotográfica podría mejorar ligeramente en megapíxeles y procesamiento de imágenes. Read the full story: The Google Pixel 11 Pro Fold is the best folding Pixel yet.

Conclusión: el ecosistema tecnológico continúa evolucionando a velocidad de vértigo, con debates que van desde la seguridad y la privacidad en dispositivos inteligentes, hasta la economía de tecnologías de consumo y el poder regulatorio frente a grandes plataformas. Mantente atento a las próximas entradas para un seguimiento detallado de estos temas y más análisis profesional sobre su impacto a corto y largo plazo.

from Latest from TechRadar https://ift.tt/Lm5xz0h
via IFTTT IA

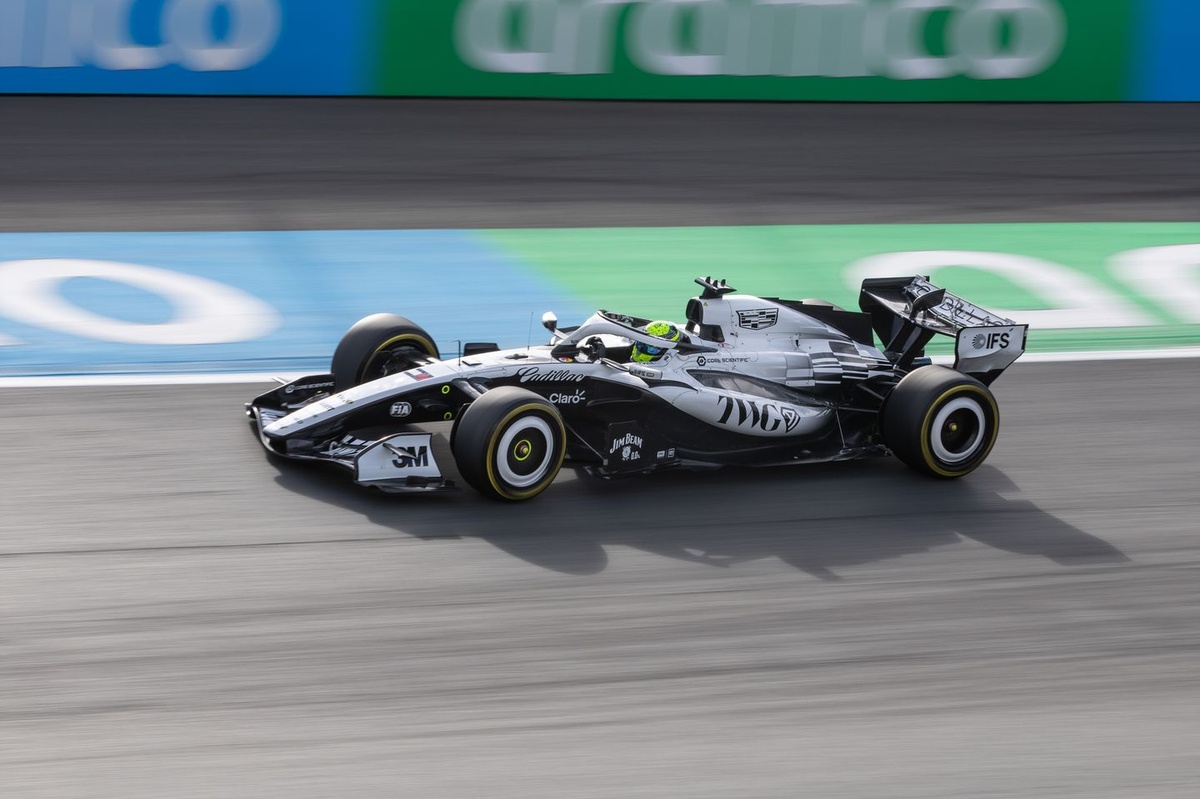
Guenther Steiner dice: Cadillac debe dejar de desarrollar su F1 2026 y mirar hacia 2027


¡Gran noticia para los fans de la F1 y todas las historias de estrategia! Guenther Steiner, exdirector de Haas, plantea una jugada audaz: que Cadillac abandone de inmediato el desarrollo de su primera máquina 2026 y desvíe sus recursos hacia el coche de 2027. Todo indica que la llegada de Cadillac a la parrilla, a comienzos de 2026, vino con una alineación de peso: Sergio Pérez y Valtteri Bottas al volante, dos pilotos experimentados que prometían resultados rápidos. Sin embargo, como bien señala Steiner, el club de la Fórmula 1 no siempre tiene tiempo de sobra para corregir el rumbo cuando la base técnica aún está en construcción y la competición avanza a un ritmo vertiginoso. En este escenario, la idea de priorizar el aprendizaje y la optimización para el proyecto del año siguiente podría ser la jugada más inteligente para consolidar una base sólida, reducir pérdidas y acelerar el ascenso hacia la élite de la fiesta de la velocidad. A medida que se analizan las oportunidades y los riesgos, la pregunta clave es: ¿cuánto rendimiento se puede extraer de un coche 2026 que todavía está evolucionando frente a la competencia establecida, y cuánto beneficio real aportaría un salto directo hacia el 2027? Con un equipo lleno de recursos, talento humano y una visión a futuro, Cadillac podría convertir la decisión en una ventana de oportunidad para crear un coche 2027 que no solo compita, sino que marque la diferencia. Mantén la lectura porque el tema está en pleno desarrollo y las opiniones de expertos como Steiner generan un debate apasionante sobre gestión de recursos, planificación a corto y largo plazo, y el arte de leer el pulso de una categoría tan competitiva como la Fórmula 1.
from Motorsport.com – Formula 1 – Stories https://ift.tt/cS7osKr
via IFTTT IA

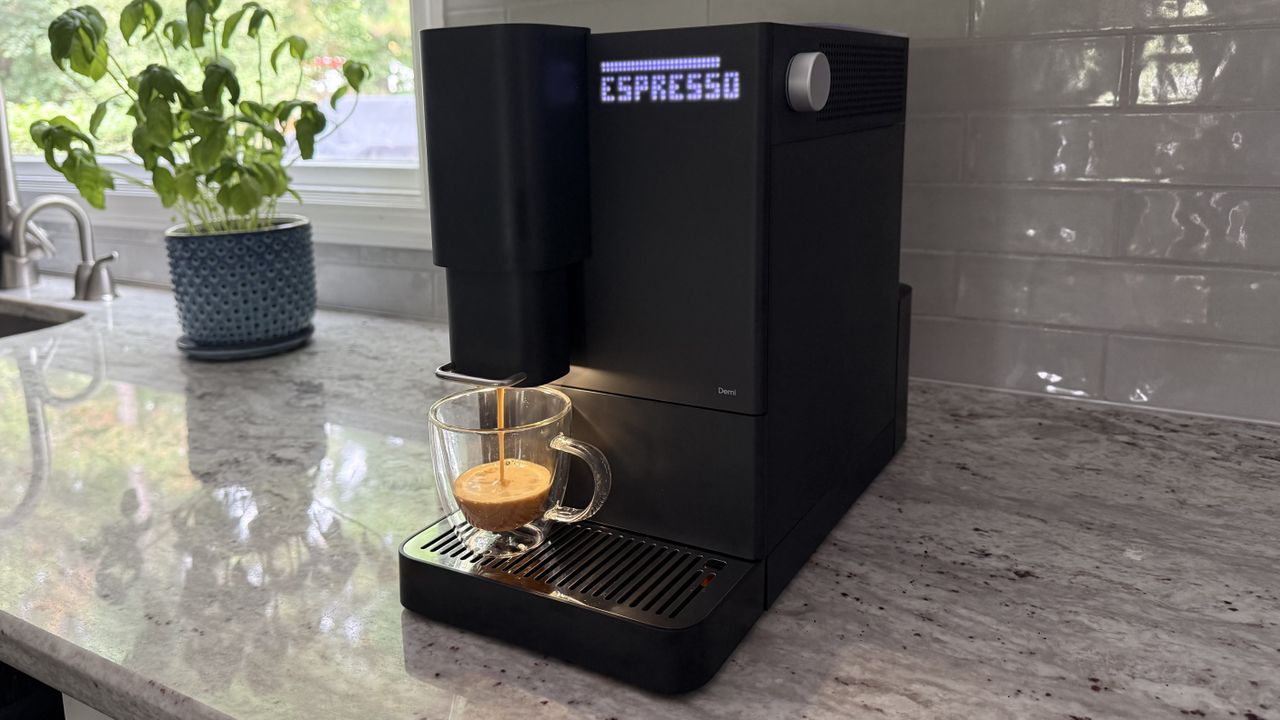
Terra Kaffe Demi: revisión de dos minutos y guía de uso


La Terra Kaffe Demi Compact Fully Automatic Espresso Machine se ha ganado un lugar destacado entre mis revisiones de cafeteras y máquinas de espresso. Es increíblemente simple de usar y ofrece resultados excelentes sin complicaciones. Si, como yo, buscas café negro de calidad sin perder tiempo, esta máquina tiene mucho que decir: diseño compacto, rendimiento sólido y una experiencia de usuario intuitiva que se adapta a mañanas agitadas.

Cómo funciona: llena el hopper con granos enteros y rellena el tanque de agua. Gira el dial lateral para navegar entre Espresso, Lungo, Americano y Drip, y presiona para seleccionar. El molinillo cónico muele los granos y, en cuestión de segundos, ya tienes tu bebida.

Limitaciones y ventajas: no es una máquina con múltiples opciones ni frother de leche integrado. No admite café preground y no ofrece un extenso menú de bebidas. Pero si tus necesidades se limitan a cuatro estilos y valoras la simplicidad y estética, merece consideración.

Diseño y construcción: la Demi tiene una huella pequeña y una estética minimalista que encaja en cocinas modernas. El dial de control en la derecha y una pantalla de matriz de puntos en el frontal permiten un manejo directo. La capacidad de agua es de 1375 ml y la tolva de granos es de 130 g. El caño de salida es ajustable para accommodating distintos tamaños de taza y la altura máxima es de 5.7″ (14.5 cm).

Experiencia de uso y rendimiento: la Demi ofrece cuatro estilos de bebida: Espresso, Lungo, Americano y Drip. Aunque el Drip busca imitar la experiencia de una cafetera de goteo a través de pulsos de agua, se mantiene dentro del marco de una máquina de espresso y es menos intenso que un espresso tradicional. El Espresso destaca por su crema y sabor concentrado; el Lungo ofrece un resultado suave con crema agradable; el Americano mantiene la crema incluso con mayor dilución; y el Drip, si bien correcto, no alcanza la intensidad de un drip dedicado.

Temperaturas y ajustes: todos los parámetros —volumen de la bebida, intensidad y temperatura— pueden ajustarse desde el menú. En mi prueba, utilicé mayormente los valores por defecto para comparar con la experiencia típica de un usuario medio.

Limpieza y mantenimiento: la máquina realiza enjuagues automáticos, pero es recomendable mantener la taza bajo el pico cuando no está en uso y vaciar regularmente el contenedor de residuos y la bandeja de goteo. Una vez a la semana, Terra Kaffe recomienda retirar la unidad de preparación para aclararla; es sorprendentemente sencillo y rápido. Los ciclos de limpieza y descalcificación se deben realizar de vez en cuando y la Demi incluye paquetes de limpiador y desincrustante.

Rendimiento y experiencia final: es extremadamente fácil de usar, permite usar el modo por defecto o personalizar cada bebida a través del menú, y el resultado final es consistentemente agradable para quienes prefieren un café directo y bien ejecutado.

Precio y disponibilidad: se comercializa en varios sitios, incluido Amazon. El precio de venta es de 795 USD (aprox. 590 GBP / 1,100 AUD). Hay cuatro colores disponibles: Slate (negro), Cloud (gris azulado), Forest (verde oscuro) y Dune (beige). También está la opción de alquiler por 39 USD/mes.

Para quién es adecuada: – quien quiere una máquina automática con poco espacio y cero complicaciones
– quien desea espresso y café tradicional en un solo equipo sin necesidad de dos máquinas
– quien valora un diseño elegante que haga de la cocina un punto focal

Para quién no es adecuada: – quien necesita bebidas con leche listadas al instante (no hay frother integrado)
– quien busca una potencia de extracción de goteo muy fuerte o un menú extenso
– quien quiere una opción muy barata o una máquina de mesa con alto rendimiento en bebidas variadas

Conclusión: la Terra Kaffe Demi es una opción atractiva para quienes desean simplificar su rutina de café sin renunciar a la calidad. Ofrece cuatro estilos bien ejecutados, un diseño compacto y una experiencia de uso directa. Si el costo inicial se ajusta a tu presupuesto y priorizas la estética y la eficiencia, podría convertirse en la máquina que acompañe tus mañanas durante años.

from Latest from TechRadar https://ift.tt/TW0S2aj
via IFTTT IA

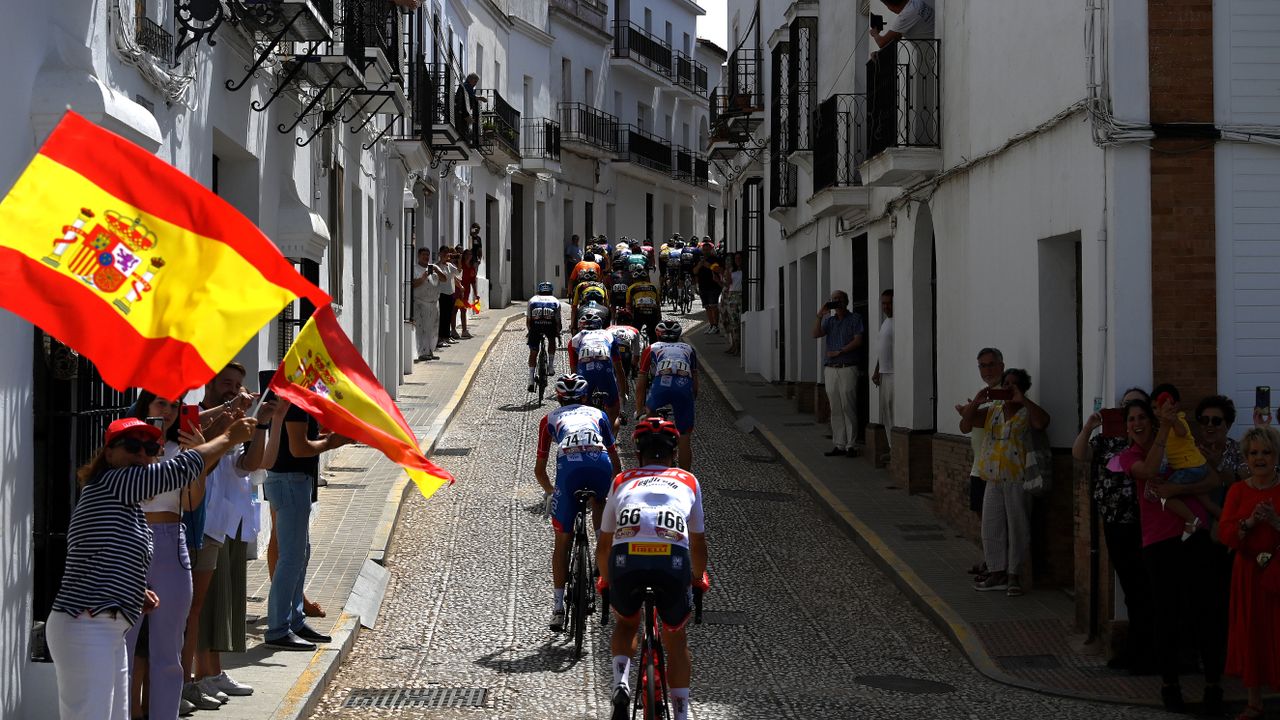
Vuelta a España 2026: cobertura global, rutas y cómo ver en directo


La Vuelta a España 2026 promete ser una de las ediciones más exigentes de la historia, con más de 58.000 metros de ascenso acumulados a lo largo de puertos míticos como Valdelinares, Aitana, Calar Alto, La Pandera, Penas Blancas y Collado del Alguacil, y con 10 de las 21 etapas atravesando Andalucía, en el sur de España. Este perfil montañoso plantea un escenario perfecto para que los grandes protagonistas se midan entre sí durante tres semanas de competición intensa.

Entre las figuras a seguir, Tadej Pogacar llega con la intención de completar el conjunto de Grandes Vueltas tras una trayectoria marcada por victorias en el Tour y el Giro. Su debut en La Vuelta fue en 2019, con un tercer puesto y tres victorias de etapa, y desde entonces ha añadido numerosos galardones a su palmarés. La competencia se espesa con Richard Carapaz, Felix Gall y Enric Mas, corredores de gran experiencia que han centrado su preparación en esta edición. Primoz Roglic, cuatro veces ganador de La Vuelta y actual copropietario del récord junto a Roberto Heras, también figura como un rival de cuidado a sus 36 años.

Para quienes buscan ver la carrera sin importar la ubicación, existen diversas opciones según el país de residencia:

– En Australia: SBS on Demand ofrece cobertura en directo a través de SBS On Demand, con emisión gratuita para espectadores en ese país.
– En España y Bélgica: RTVE y VRT/RTBF ofrecen acceso gratuito a la competición, con posibles variantes regionales.
– En el Reino Unido: Channel 5 ofrece resúmenes diarios gratuitos; TNT Sports cubre la retransmisión en directo a través de diferentes plataformas.
– En Estados Unidos: Peacock transmite las 21 etapas, con opciones de prueba gratuitas a través de Fubo, YouTube TV o NBCSN para acceso a los canales correspondientes.
– En Canadá: FloBikes está a cargo de la emisión de cada etapa de la Vuelta.

Si te encuentras fuera de tu país y quieres ver la carrera como si estuvieras en casa, una solución práctica es utilizar una red privada virtual (VPN) para desbloquear las plataformas locales. En particular, NordVPN ofrece descuentos de hasta un 75% y facilita el acceso a servicios como SBS On Demand, RTVE, VRT/RTBF, 5 y Peacock, entre otros.

A continuación, un vistazo rápido a la ruta y a las fechas clave de la competición:

– Inicio: Sábado 22 de agosto (Stage 1) – Monaco, 9.4 km contrarreloj por equipos.
– Cronograma de etapas: desde el 22 de agosto hasta el 13 de septiembre, con descansos programados alrededor de la jornada 7 y 14; cada día presenta un recorrido distinto que alterna etapas llanas, moyes y finales en cuesta.
– Ganadores recientes de GC: 2025 – Jonas Vingegaard; 2024 – Primoz Roglic; 2023 – Sepp Kuss; 2022 – Remco Evenepoel; 2021 – Primoz Roglic, entre otros.

Cómo ver la carrera en distintos mercados:

– Australia: SBS On Demand (transmisión en directo).
– España: RTVE ofrece cobertura; también es posible ver resúmenes y destacadas en RTVE.
– Bélgica: VRT y RTBF ofrecen opciones de visualización.
– Reino Unido: Channel 5 ofrece resúmenes diarios; TNT Sports cubre la emisión en directo.
– Estados Unidos: Peacock transmite todas las etapas; opciones de prueba gratuita a través de Fubo, YouTube TV, o servicios similares.
– Canadá: FloBikes transmite la competición; existen planes de suscripción para acceso completo.

Notas sobre el uso de VPN: Utilizar una VPN para ver La Vuelta desde fuera de tu región es una práctica común para mantener el acceso a servicios regionales. Sin embargo, es fundamental respetar los términos y condiciones de cada plataforma y las leyes aplicables. En nuestro análisis, destacamos que el uso responsable de estas herramientas se orienta a mejorar la seguridad y la experiencia de visualización, nunca a vulnerar derechos de autor ni facilitar el acceso a contenido pirata.

En resumen, La Vuelta a España 2026 promete ser un duelo entre escaladores y velocistas al más alto nivel, con una ruta desafiante que pondrá a prueba la forma física, la táctica de equipo y la capacidad de aguante de cada uno de los favoritos. Mantente atento a las transmisiones en tu región para disfrutar de cada kilómetro de this Grand Tour.

from Latest from TechRadar https://ift.tt/H1J0cP9
via IFTTT IA