Huawei dio a conocer el primer chip 5G para sus equipos

Huawei

5G es la quinta generación de tecnología celular, esta tecnología está diseñada para aumentar la velocidad, reducir la latencia y mejorar la flexibilidad de los servicios inalámbricos. La tecnología 5G tiene una velocidad máxima teórica de 20 Gbps, mientras que la velocidad máxima de 4G es de solo 1 Gbps.

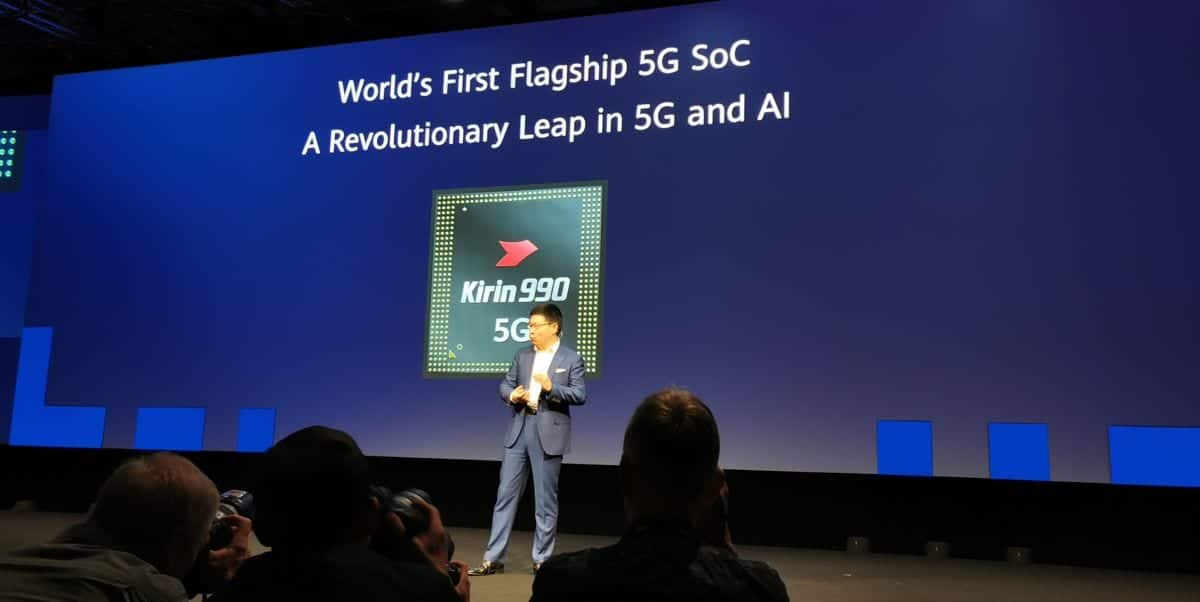
Los operadores chinos obviamente no tienen tiempo que perder pues Huawei Technologies presento el lanzamiento de su nuevo teléfono inteligente Mate 30, un procesador que incorpora un módem 5G, llamado Kirin 990, que el fabricante chino presenta como el primero de su tipo en el mundo.

El Kirin 990 5G llega con mucha promesa. Se distingue particularmente en tres áreas: autonomía, red y procesamiento de fotos.

Huawei planea usar este procesador en sus teléfonos y se espera que el Mate 30, que se lanzará el 19 de septiembre, sea el primer producto importante de Huawei desde que Estados Unidos puso en la lista negra al grupo chino para comprar tecnología de los Estados Unidos.

China está un paso por delante de las grandes potencias. El despliegue de Internet móvil ultrarrápido, el 5G, podría comenzar a fines de año en algunos países.

Artículo relacionado:
Huawei ha empezado a vender ordenadores con sistema operativo Linux

Diferencias entre Kirin 990 (4G) y Kirin 990 5G

El Kirin 990 contiene más de 10 mil millones de transistores y puede descargar datos a una velocidad teórica de 2.3 gigabits por segundo.

Huawei opta por una estrategia de dos versiones del Kirin 990. Estas versiones se conocerán oficialmente como Kirin 990 y Kirin 990 5G.

Con la misma configuración básica, el mismo soporte de cámara, la misma memoria, el mismo almacenamiento, ambas versiones son casi idénticas. Sin embargo, existen diferencias, como el rendimiento de la Unidad de Tratamiento Neurológico (NPU) y las frecuencias principales.

Uno de los elementos clave del Kirin 990 5G es su uso del 7FF + de TSMC con EUV, lo que le permite tener un tamaño de matriz más pequeño.

Tiene más de 100 mm2, lo que representa una diferencia de 74.13 mm2 en el Kirin 980 (TSMC 7 nm) y 96.72 mm2 en el Kirin 970 (TSMC 10 nm).

Mientras que la versión 4G mide aproximadamente 90 mm2 con dos mil millones menos de transistores que el 990 5G kirin. La configuración de los núcleos en los dos procesadores es idéntica: dos núcleos A76 de alta frecuencia, dos núcleos A76 de frecuencia media y cuatro núcleos A55 más eficientes.

Sin embargo, las frecuencias de 990 5G y 990 4G son ligeramente diferentes. Además de la implementación del módem 5G, el mayor cambio en el Kirin 990 será la unidad de procesamiento neurológico.

Huawei finalmente no dio muchos detalles sobre el nuevo módem 5G, ni sobre las actualizaciones del diseño 4G. la empresa se abstuvo de citar cifras dentro de un tiempo razonable. Huawei tiene un evento de prensa en Munich el 19 de septiembre, donde se anuncian el Mate 30 y el Mate 30 Pro y probablemente también un modelo 5G, que quizás podría ser el Pro 5G.

Si bien los efectos de la red móvil en la salud pública son motivo de preocupación ya que un estudio realizado por la Asociación Americana de Operadores de Telecomunicaciones muestra que en esta carrera tecnológica, es China la más avanzada frente a Corea del Sur.

Estados Unidos y Países europeos como Francia, Alemania o el Reino Unido están detrás. Cuando la salud de la población está en juego, la tecnología ocupa el segundo lugar. El año pasado, por ejemplo, el consejo municipal de un pequeño pueblo de California, cerca de San Francisco, votó por unanimidad a favor de la prohibición de la instalación de antenas 5G en áreas remotas viviendas por razones de salud pública.

“Una catástrofe sanitaria” Así es como algunos oponentes presentan la tecnología 5G. En el proceso de experimentación en diferentes ciudades se espera que la tecnología 5G suplante a 4G en los próximos años.

Pero a medida que nos acercamos a su despliegue, se escuchan cada vez más sobre “estudios científicos” y activistas que al igual que con la 4G antes y las ondas telefónicas en general, argumentan que la 5G conllevaría riesgos para la salud (aun que finalmente esto son solo argumentos de los opositores).

Fuente: https://www.anandtech.com

from Linux Adictos https://ift.tt/2Q6uN1k
via IFTTT

Gnome 3.34 está disponible con grandes novedades

Gnome 3.34 ya disponible

Esta nueva versión lleva e nombre de Tesalónica. Es un homenaje a la ciudad donde se llevó a cabo la última conferencia de desarrolladores.

Gnome 3.34 está disponible con grandes novedades. El resultado de estos seis meses de intenso trabajo (al menos es lo que aseguran en el anuncio) lo iremos viendo a medida que salgan las nuevas versiones de las distribuciones que las lanzan periódicamente, o que se actualicen las que prefieren la modalidad Rolling Release.

Los desarrolladores nos prometen muchas mejoras en el rendimiento.

Gnome 3.34 está disponible y esto es lo que nos trae

Tanto el escritorio como varias aplicaciones tienen un nuevo aspecto visual. Se destaca el caso de la herramienta de selección de fondos de escritorio cuyas modificaciones hacen más fácil seleccionar wallpapers personalizados.

Este nuevo panel muestra una vista previa de los fondos usados en el escritorio y la pantalla de bloqueo. Los fondos personalizados se pueden añadir mediante el botón Añadir imagen….

La herramienta de selección de fondos de Gnome 3.34

La nueva herramienta de selección de fondos de Gnome 3.34 hace más fácil elegir un wallpaper personalizado.

Otras mejoras alcanzan el campo de búsqueda, el de contraseña de inicio de la sesión y la vista general del borde resaltado de la ventana.

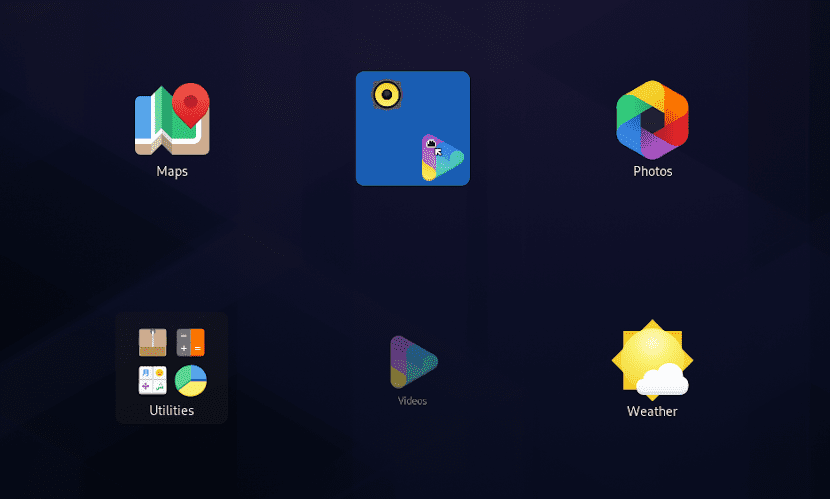
Gnome 3.34 nos trae una nueva funcionalidad llamada “carpetas personalizadas“. Bastará con arrastrar un icono de aplicación sobre otro para crear una carpeta. Las carpetas se eliminan automáticamente cuando todos los iconos se arrastren fuera de ellas.

Gnome 3.34 nos permite crear carpetas arrastrando un icono sobre otro

Podemos ordenar elementos de nuestro escritorio simplemente arrastrando un icono sobre otro. Esto creará automáticamente una carpeta.

Navegación

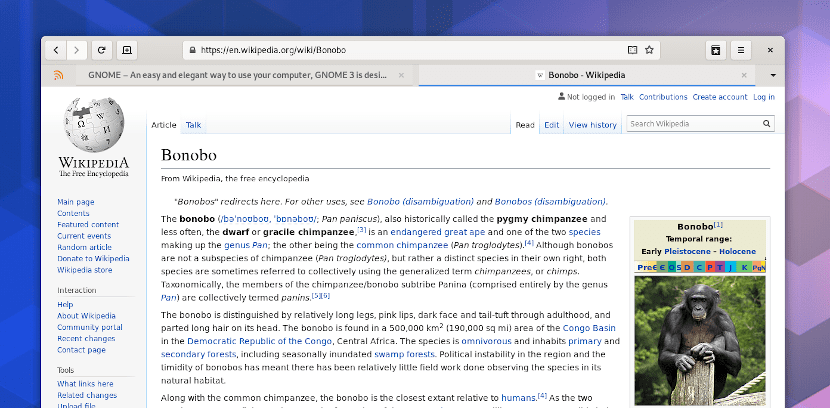
Aunque mucha gente no lo sabe, Gnome tiene su propio navegador llamado Web. Ahora se han aislado los procesos web. Esta restricción limita el acceso de los procesos web a las ubicaciones necesarias para ejecutar el navegador web.

Por otra parte, se puden fijar pestañas. Las pestañas favoritas se pueden fijar en la lista de pestañas sin que se pierdan al cerrar el navegador

El bloqueador de publicidad usa ahora los filtros de contenidos del motor de renderizado WebKit, logrando así una mayor eficiencia.

El navegador de Gnome 3.34

El navegador web del proyecto Gnome trae mejoras de seguridad, bloqueo de anuncios y manejo de pestañas.

Juegos

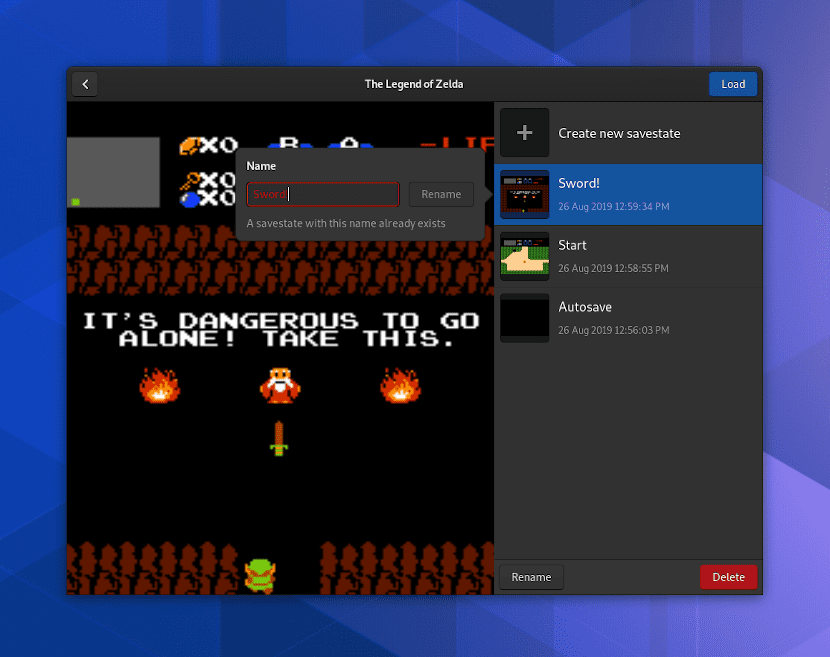
En la aplicación de juegos retro de Gnome 3.34 ahora es posible guardar varios estados por juego y exportarlos para utilizarlos en otras instalaciones.

Juegos es una aplicación de Gnome 3.34 para jugar juegos retros

Ahora puedes continuar la partida de tu juego retro preferido cuando y dónde quieras.

Música

Se reescribieron partes del código del reproductor musical. La modificación hace posible la reproducción sin pausas.  Esto es ideal para escuchar álbumes que por cuestiones de grabación están divididos en pistas pero fueron pensados para escucharse como un todo.

La distribución de  las vistas de álbum, artista y lista de reproducción se cambiaron para hacer más fácil encontrar lo que buscamos. Por otra parte, la aplicación monitorea el contenido de las carpetas seleccionadas para actualizar automáticamente las modificaciones.

La aplicación de música de Gnome 3.34 trae mejoras en su aspecto y su funcionamiento

Además de mejorar la visualización de los temas, la aplicación música ahora puede reproducir sin pausas entre pistas.

Gnome 3.34 está disponible también para los desarrolladores

Cómo muy bien demostraron los fallidos intentos de crear un sistema operativo móvil de código abierto, la clave de todo es tener buenas aplicaciones.  Por eso Gnome ha decidido mejorar sus herramientas para los creadores de programas.

Para mejorar la creación de perfiles de datos de una aplicación, se incluyeron más fuentes de datos en Sysproof. Adicionalmente, se mejoró Builder, el entorno integrado de desarrollo del proyecto. Ahora cuenta con un inspector de D-Bus integrado.

Y eso no es todo, amigos.

  • Se diseñaron iconos nuevos para varias aplicaciones incluyendo Fotos, Vídeos, y Tareas pendientes.
  • En Terminal se puede escribir de izquierda a derecha, de derecha a izquierda o en ambas direcciones.
  • Un cacheo y carga de iconos más rápida como resultado del rediseño de algunas animaciones de la vista general.
  • Se muestra una advertencia cuando se intenta copiar un archivo a una carpeta protegida contra escritura.
  • La función de detectar la ubicación del puntero ahora es compatible con el servidor gráfico Wayland.
  • Habilitada la posibilidad de desactivar la función “esquina activa”.


from Linux Adictos https://ift.tt/2AcYuDf
via IFTTT

Python Software Foundation anuncio la fecha de fin del soporte de Python 2

Python rip

Desde el lanzamiento de Python 3.0, la Python Software Foundation comenzó a realizar las recomendaciones a los desarrolladores de abandonar las versiones anteriores del lenguaje de programación en favor de esta última versión.

En marzo pasado, Guido van Rossum, creador y líder del proyecto de lenguaje de programación Python, anunció que el soporte para Python versión 2.7 finalizará el 1 de enero de 2020. Después de esta fecha límite, Python 2.7 ya no se beneficiará de ninguna actualización, ni siquiera para parches de seguridad.

Este es un ultimátum para los desarrolladores que aún se abstienen en realizar la migración a Python 3, aun que todavía es posible que los desarrolladores independientes bifurquen Python 2.7 para garantizar la continuidad. Pero para Guido van Rossum, ya no será necesario esperar a que él y su equipo reciban actualizaciones o incluso decisiones relacionadas con el desarrollo de Python 2.7.

Después del anuncio de Guido van Rossum, estaba seguro de que se haría un anuncio más formal en la misma dirección.

Y así fue ya que la Python Software Foundation (PSF) anunció que

“el 1 de enero de 2020 sería el día en que terminará Python 2. Eso significa que no lo mejoraremos después de ese día, incluso si alguien Hay un problema de seguridad. Debería pasar a Python 3 lo antes posible.”

Lanzamos Python 2.0 en 2000. Algunos años después nos dimos cuenta de que necesitábamos hacer grandes cambios para mejorar Python. Entonces, en 2006, comenzamos Python 3.0. Muchas personas no se actualizaron, y no queríamos hacerles daño. Entonces, durante muchos años, hemos seguido mejorando y publicando Python 2 y Python 3.

En el anuncio mencionan que hay muchas cosas que Python 2 no puede manejar. (tomando como referencia lo que Python 3 si) además de que los desarrolladores tienen que dividir esfuerzos en continuar dando soporte a Python 2 y 3 cuando lo mejor es solo tener una sola versión a la cual centrarse.

Recordamos que la Python Software Foundation está compuesta por voluntarios para promover, proteger y apoyar en el avance del lenguaje de programación Python, así como apoyar y facilitar el crecimiento de la comunidad internacional de desarrolladores de Python.

Según la fundación, esta decisión se tomó para ayudar a los usuarios de Python. Para entenderse mejor, la fundación ofrece las siguientes explicaciones:

“Publicamos Python 2.0 en 2000. Unos años más tarde, nos dimos cuenta de que necesitábamos hacer grandes cambios para mejorar Python. Entonces, en 2006, lanzamos Python 3.0. Muchas personas no actualizaron y no queríamos lastimarlos. Por lo tanto, durante muchos años, hemos seguido mejorando y publicando Python 2 y Python 3 “.

“Pero eso dificulta mejorar Python”. Hay mejoras que Python 2 no puede manejar. Y tenemos menos tiempo para mejorar y acelerar Python 3. Y si muchas personas continúan usando Python 2, los voluntarios de Python para el desarrollo de software sufren. No pueden usar las nuevas características de Python 3 para mejorar las herramientas que desarrollan “.

“No queríamos dañar a los usuarios de Python 2. Así que en 2008 anunciamos que detendríamos Python 2 en 2015 y pediríamos a las personas que actualicen a Python 2 antes de esa fecha”.

Algunos lo hicieron, otros no. Entonces, en 2014, ampliamos este plazo hasta 2020 “. Pero a partir del 1 st Enero de 2020, la PSF anuncia que finalizará el soporte de Python 2.

Para las personas que continuarán obstinadamente usando Python 2 después de esa fecha, la fundación señala que si “experimentan problemas de seguridad catastróficos en el software Python 2″, los voluntarios [PSF] no van a ayudar.

“Algunos de estos problemas comenzarán el 1 Enero. Otros problemas empeorarán con el tiempo “, advierte PSF.

Al continuar usando Python 3, “perderá sus posibilidades de usar buenas herramientas porque solo funcionarán en Python 3 y disminuirá la velocidad de las personas que dependen de usted y trabajarán con usted”.

Para el software escrito en Python 2, la PSF recomienda recurrir a las herramientas de portabilidad de Python 3. Algunos desarrolladores que cambiaron de Python 2 a Python 3 afirman que fue la transición más fácil jamás realizada.

Hay una biblioteca para ayudar a los desarrolladores a migrar su código a Python 3 y en casi todos los casos, es posible escribir código compatible con Python 2 y 3, señala un desarrollador.

from Linux Adictos https://ift.tt/2Q5D5H3
via IFTTT

Fairphone supera al iPhone en el índice de reparabilidad

Fairphone supera a iPhone en el índice de reparabilidad

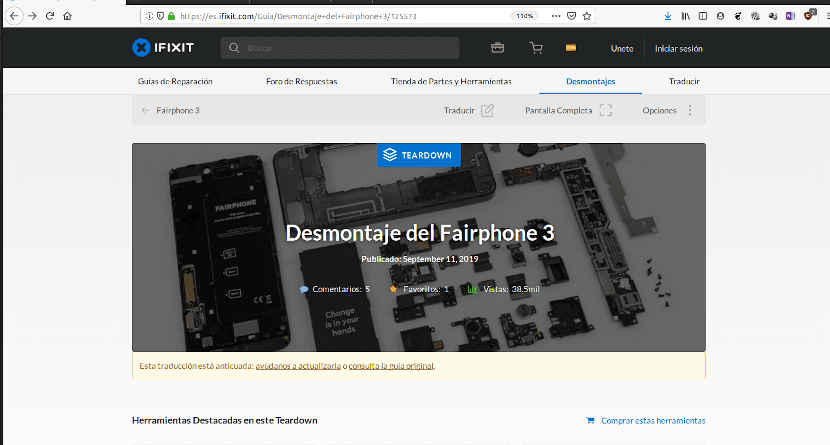
Fairphone obtuvo un puntaje perfecto en el índice de reparabilidad superando por cuatro puntos al iPhone.

La noticia de que Fairphone supera al iPhone en el índice de reparabilidad no la viste casi en ningún lado. Tampoco el lanzamiento hace unas semanas de su modelo 3. En cambio, a menos que hayas pasado la última semana enclaustrado en un convento, habrás oído hablar del “maravilloso” nuevo iPhone 11.

Puede que el iPhone 11 sea maravilloso. Pero, a la hora de las reparaciones, lo mejor es tener un Fairphone. Al menos según lo que afirma el portal especializado en reparación de móviles iFixit.

Fairphone supera al iPhone ¿En qué?

El sitio estudió el Fairphone 3 que salió a la venta la semana pasada con un precio de 450 euros. Su análisis llegó a la conclusión que todos los módulos internos eran fácilmente accesibles y reemplazables. Para esto solo se necesitan herramientas básicas que no faltan en ningún hogar o pueden adquirirse fácilmente. De hecho Fairphone incluye un pequeño destornillador en su caja.
Para hacernos la tarea más fácil, el teléfono dispone de señales visuales que ayudan en el desmontaje y el reensamblaje. Por otra parte, las guías de reparación y las piezas de repuesto están disponibles en el sitio web de Fairphone.

No todo es perfecto. Mientras que la mayoría de los componentes dentro de los módulos del Fairphone 3 se pueden reemplazar individualmente, algunos están soldados. Sin embargo, esto no impidió que el Fairphone 3 obtuviera un poco habitual puntaje de 10/10.

Fairphone es una empresa holandesa que quiere combatir las prácticas de obsolescencia programada de la industria de los teléfonos inteligentes. En tanto, que sus competidores apuntan a obligar a sus clientes al cambio frecuente de equipos,  ellos tratan de alargar la vida útil de sus terminales mediante un sistema de armado modular.

La tentación de la manzana

Todavía no hay un análisis de los nuevos modelos de Apple; iPhone 11 e  iPhone 11 Pro. Pero, ninguno de los modelos anteriores logró superar un puntaje de 6/10. No parece haber motivos para pensar que las cosas puedan cambiar.

Por lo que parece el hardware sigue tan sellado como siempre. Y para incentivar a aquellos que no tienen ningún motivo real para actualizar su terminal, se presentó una nueva oferta de financiación así como, suscripciones gratis a servicios de la empresa.

Por supuesto, que tanto por cuestiones de marketing como legales, ninguna empresa puede dejar de prestar atención a las cuestiones ecológicas. Apple asegura que sus nuevos smartphones están 100% libres de materiales tóxicos y todos sus componentes son reciclables (por ellos). Lo de buscar un modelo de negocios que no se base en el vasallaje tecnológico quedará para un futuro.

El Fairphone 3

El mercado de los teléfonos inteligentes está saturado. Eso se nota claramente en que las innovaciones son cada vez más absurdas. Desde teléfonos que se doblan hasta multiplicar la cantidad de cámaras. Y eso, que estamos hablando solamente del hardware. Si hablamos de los problemas de privacidad y fragmentación de los sistemas operativos móviles más populares, podemos seguir durante horas.

Algo tan sencillo como cambiar la batería del móvil, que hace unos años solo requería ir a comprarla, abrir el móvil y reemplazarla, hoy implica para la mayoría de nosotros ir a un servicio técnico. No tengo los costos, pero estimo que comprar un teléfono nuevo suele salir más barato que cualquier reparación.

Lamentablemente, alternativas como Librem 5 no logran competir en precio y especificaciones con los modelos más populares. Afortunadamente el Fairphone 3 se acerca bastante.

  • Pantalla Full HD de 5,7 pulgadas.
  • Chips Qualcomm Snapdragon 632.
  • 4 GB de RAM.
  • 64 GB de almacenamiento (ampliable mediante microSD)
  • Cámara trasera de 12 MP f/1.8, sensor de 1/2,55 pulgadas (Sony IMX363)
  • Cámara delantera de 8 MP f/2.0
  • Batería: 3.060 mAh reemplazable, Quick Charge 3.0
  • Conectividad:Wifi 802.11ac, Bluetooth 5.0 LE, NFC
  • Otros: Dual Nano SIM, USB-C, lector de huella trasero, conector de auriculares, radio FM, soporte Miracast

A diferencia de otros fabricantes de terminales más populares, Fairphone conserva el conector para auriculares de 3,5 mm, por lo que no tendrás que deschar los que tienes ni gastar fortunas en uno que tenda la entrada adecuada.

Cómo nadie es perfecto, el sistema operativo es Android 9, aunque dado que el modelo anterior soporta Ubuntu Touch, no hay razones para pensar que este también lo haga.


from Linux Adictos https://ift.tt/31i9QBV
via IFTTT

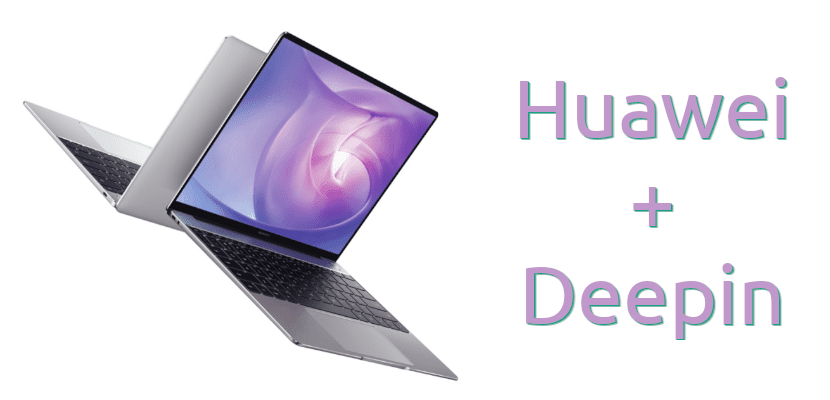
Huawei ha empezado a vender ordenadores con sistema operativo Linux

Huawei con DeepinEn los últimos meses, somos muchos los medios que estamos publicando muchas noticias sobre Huawei. La gran mayoría de estas noticias no vienen por lo que le gustaría al gigante asiático, que sería por lo bueno que son sus productos o ventas, sino porque Trump vetó a la compañía y no podían usar futuras versiones de productos estadounidenses, como Android. Pero hoy os traemos una noticia más positiva: Huawei ha empezado a vender ordenadores con Linux, aunque hay letra pequeña.
La letra pequeña y más decepcionante por el momento es que solo los están vendiendo en China, el mismo país de origen de Huawei. Están vendiendo los MateBook X Pro, MateBook 13 y MateBook 14 en VMall.com, todos ellos con el también chino sistema operativo deepin. Si no lo conocéis, se trata de una distribución basada en Debian cuya última versión llegó con novedades interesantes, como el CloudSync que nos permitirá guardar en la nube nuestros ajustes para que no tengamos que empezar de cero tras instalar el sistema operativo.

Huawei ha empezado a vender ordenadores con deepin

Al estar fabricados pensando en Linux, funcionan perfectamente tanto con el Deepin que viene instalado como con cualquier otra distribución del pingüino. Además, la tecla de Windows (META) no tiene el logotipo del sistema de Microsoft, sino un “Start” (inicio) que personalmente me gustaría tener en mi Acer. Solo esta cambio ya hace que los ordenadores sean unos 38€ más baratos. En cuanto a las especificaciones, los tres modelos están disponibles con procesador i5, 8GB de RAM y 512GB de almacenamiento.

¿Se quedarán estos ordenadores en China? No se sabe. Lo único confirmado es que ya se están vendiendo allí, pero no se puede descartar que más adelante lleguen a otros mercados, como el europeo o estadounidense. ¿Te gustaría tener uno de los nuevos MateBook Linux de Huawei?

from Linux Adictos https://ift.tt/2Q5Nd2p
via IFTTT

Ya disponible Manjaro 18.1.0, la primera versión de la distro tras anunciar que se convertirán en compañía

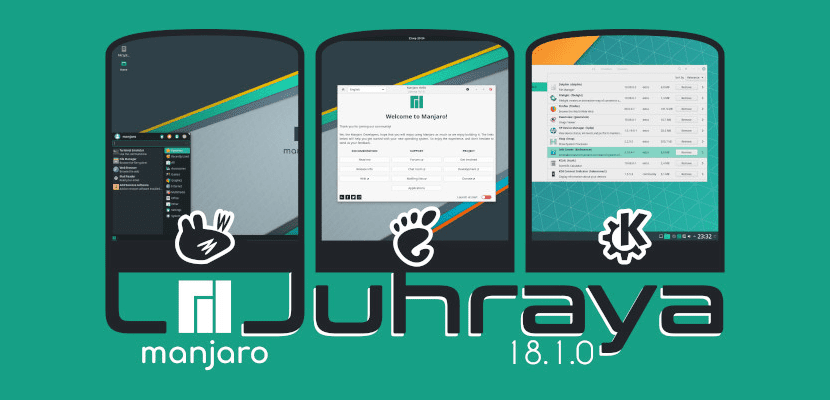
Manjaro 18.1.0 juhraya

Esta semana, Manjaro ha anunciado que pasarán a ser una compañía, entre otras cosas para poder ofrecer el mismo soporte que ofrecen otras empresas como Canonical o Red Hat. Ese ha sido el motivo por el que la imagen que encabeza este artículo me ha llevado a la confusión: en un principio, he pensado que iban a anunciar una versión de su sistema para tablets, pero no. Lo que han anunciado es Manjaro 18.1.0, de nombre en clave Juhraya.

Philip Müller dice que Juhraya ofrece numerosas mejoras que han incluido durante los últimos seis meses de trabajo, y se nota especialmente en las aplicaciones de oficina. En el pasado se aseguró que Manjaro sustituiría LibreOffice por FreeOffice como suite ofimática por defecto, pero Manjaro 18.1.0 nos permitirá elegir el FreeOffice (gratuito) de SoftMaker, el LibreOffice de The Document Foundation o no instalar ninguna de las dos.

Manjaro 18.1.0 nos permitirá elegir la suite de ofimática

Parece claro que uno de los primeros temas que abordará Manjaro al convertirse en compañía será su acuerdo o patrocinio con SoftMaker, puesto que en la entrada del blog del lanzamiento de Juhraya hacen mucho hincapié en las bondades de FreeOffice. Entre ellas, tenemos que es mucho más compatible con Microsoft Office y que su última versión incluye soporte para formatos de LibreOffice como el ODT. Tengan un acuerdo o no con SoftMaker, lo bueno es que nos permitirán elegir qué preferimos durante la instalación del sistema operativo.

Por otra parte, tenemos la (inexistente) pelea entre los paquetes de nueva generación: Flatpak y Snap. Distribuciones como Ubuntu solo incluyen soporte de fábrica con la opción de Canonical (Snap), teniendo que añadir la otra manualmente si deseamos instalar software en versión Flatpak. Manjaro 18.1.0 introducirá una nueva herramienta gráfica de gestión de paquetes, que en un principio se llamó “fpakman” y finalmente se llamará “bauh”. Con “bauh” podremos gestionar paquetes Flatpak y Snap.

Mejor integración de escritorio

Manjaro 18.1.0 estará disponible en los mismos escritorios que las versiones anteriores. Tanto la opción Xfce, como la KDE y la GNOME han mejorado significativamente en este lanzamiento, incluyendo funciones diseñadas para que el sistema y el escritorio trabajen en perfecta armonía. Para conseguirlo se han introducido componentes como el nuevo tema “Matcha” para la versión Xfce (4.14), el nuevo sistema de notificaciones de KDE (Plasma 5.16) y nuevos botones en la versión de GNOME (3.32).

Los interesados, podéis descargar la nueva versión de Manjaro desde aquí.

from Linux Adictos https://ift.tt/2LqCZVS
via IFTTT

Firefox Monitor: comprueba si has sido víctima de un ataque informático

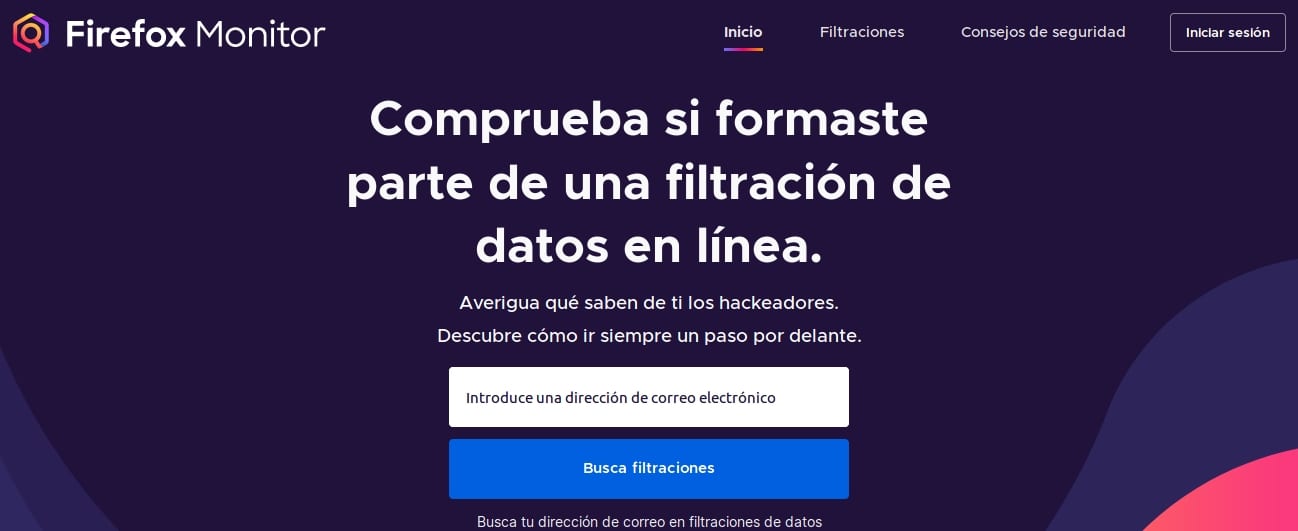
Firefox Monitor

No es el único servicio para ello, pero Mozilla también ha puesto a vuestra disposición Firefox Monitor. Algunos de los servicios existentes son un poco dudosos, quizás trasmita más confianza que tras éste esté Mozilla. El motivo es que algunos de los servicios dudosos podrían usar los datos que introducen para saber que eres vulnerable y poder realizar algún tipo de ataque con ello. Bien, dicho eso vamos a ver de qué se trata…

Mozilla Firefox Monitor permite introducir tus direcciones de correo electrónico para contrastar con la base de datos que tienen si han sido víctimas de algún tipo de ataque cibernético. Con ello podrás saber si tus cuentas han sido comprometidas y las credenciales, como tu contraseña, están a disposición de ciberdelincuentes. Así podrás actuar y cambiar tus credenciales para proteger tus servicios.

Los pasos que debes seguir son:

  1. Entra en la web oficial.
  2. Pon la dirección de correo electrónico que quieras comprobar en la casilla.
  3. Pulsa el botón Busca Filtraciones.
  4. Luego buscará en la base de datos si hay coincidencias y te mostrará los resultados. Si no ha sido comprometido o si tu dirección ha sido comprometida. Desgraciadamente, el servicio solo llega a las cuentas comprometidas hasta el año 2017… Así que si ha sido atacada en 2018 o 2019 no aparecería coincidencia…

¿Qué hacer después de comprobarlo?

  1. Tanto si tu dirección no ha sido comprometida como si lo ha sido, se recomienda cambiar tu contraseña y poner una robusta. Es decir, una de más de 8 caracteres y que sea una combinación de mayúsculas, minúsculas, números y símbolos. Nunca palabras que se encuentren en el diccionario.
  2. Además de cambiar la contraseña, sería interesante que añadas Verificación en Dos Pasos en tu servicio de correo (si se puede). De esa forma, aunque puedan comprometer tu contraseña, no será tan sencillo acceder.

from Linux Adictos https://ift.tt/3072XBT
via IFTTT

Microsoft: un equipo trabaja en un proyecto para Linux, ¡lanzamiento inminente!

Microsoft Teams logo

Microsoft ha confirmado que está trabajando en una versión para Linux de su plataforma de comunicaciones universal Microsoft Teams, es decir, una plataforma que sustenta el trabajo en equipo para empresas. Esta plataforma es compatible con las plataformas móviles y de escritorio más populares, como Android, iOS, macOS y Windows. En ella se tiene un espacio de trabajo para compartir, chatear y trabajar con aplicaciones comerciales.

Así se ha lanzado de forma inminente Microsoft Teams for Linux. Esto no se debe tomar como amor de Microsoft a Linux, si Microsoft está abriendo código, usando WSL en Windows 10, comprar GitHub, lanzar proyectos basados en Linux, o unirse a la Linux Foundation, no es por amor, es por dinero, por simple interés. Que no se confunda nadie, porque aún hay que tener un ojo vigilando a MS.

Eso permitirá a todos los usuarios que trabajen con distribuciones Linux que se puedan unir a sus compañeros de trabajo que usen Windows, macOS, iOS o Android. Así lo ha confirmado un miembro del equipo en la cuenta de Twitter. No obstante, parece que, aunque debería funcionar en la mayor parte de distros, oficialmente solo se soporta Ubuntu y Debian. En los repos de estas distros estará disponible pero, repito, eso no quiere decir que no se pueda usar en otras…

La gran demanda de usuarios Linux hizo posible que Microsoft haya visto un nuevo “mercado” y haya creado este port de su cliente para Linux. En el foro UserVoice de Microsoft Teams se consiguieron más de 9000 votos. Y aunque hayan cedido en esto, no esperes a que Microsoft Teams para Linux sea de código abierto, seguirá siendo propietario, por supuesto.

Aunque aún parece que no está disponible para descargar (al momento de escribir este artículo), es posible que esté muy próximamente…

from Linux Adictos https://ift.tt/30aK7tJ
via IFTTT

Mozilla planea habilitar DNS sobre HTTPS en Firefox

Firefox y la privacidad

Los desarrolladores de Firefox anunciaron la finalización de las pruebas de soporte de DNS a través de HTTPS (DoH) así mismo como la intención a fines de septiembre de habilitar esta tecnología de manera predeterminada para los usuarios de Firefox en los Estados Unidos.

La inclusión se llevará a cabo progresivamente ya que de manera inicial solo serán pocos usuarios, después de ello en ausencia de problemas, aumentará gradualmente hasta que el 100% de los usuarios en Estados Unidos cuenten con esta característica. Pero esto no es exclusivo de la región ya que después de completar la cobertura de EE. UU. también se considerará la implementación en otros países.

Las pruebas realizadas durante el año mostraron la confiabilidad y el buen rendimiento del servicio y también revelaron algunas situaciones en las que DoH puede generar problemas y desarrollar soluciones para eludirlos (por ejemplo, problemas con la optimización del tráfico en las redes de entrega de contenido, el control parental y el control interno corporativo).

La importancia de cifrar el tráfico DNS se evalúa como un factor fundamentalmente importante en la protección de los usuarios, por lo que se decidió activar DoH de forma predeterminada, pero en la primera etapa solo para usuarios de los EE. UU.

Después de activar DoH, se emitirá una advertencia para el usuario, que le permitirá negarse a ponerse en contacto con servidores DNS centralizados de DoH y volver al esquema tradicional para enviar solicitudes no encriptadas al servidor DNS del proveedor (en lugar de la infraestructura distribuida de solucionadores de DNS, DoH utiliza el enlace a un servicio DoH específico , que puede considerarse como un único punto de falla).

Cuando DoH está activado, los sistemas de control parental y las redes corporativas pueden verse afectados, utilizando la estructura de nombres DNS disponible solo para la red interna para convertir direcciones de intranet y hosts corporativos.

Para resolver problemas con sistemas similares, se ha agregado un sistema de verificación que deshabilita automáticamente DoH. Las comprobaciones se realizan cada vez que se inicia el navegador o cuando se detecta un cambio en la subred.

También se proporciona un retorno automático al uso de un solucionador estándar del sistema operativo en caso de fallas al resolver a través de DoH (por ejemplo, si hay una violación de la disponibilidad de la red con el proveedor de DoH o si hay fallas en su infraestructura).

El significado de tales comprobaciones es dudoso, ya que nadie interfiere con los atacantes que controlan el resolutor o pueden interferir con el tráfico, simulan ese comportamiento para deshabilitar el cifrado del tráfico DNS.

El problema se resolvió agregando el elemento “DoH always” a la configuración (por defecto no está activo), cuando se configura, no se aplica el apagado automático, lo cual es un compromiso razonable.

Para determinar los solucionadores corporativos, se realizan comprobaciones de dominios atípicos de primer nivel (TLD) y la devolución de direcciones de intranet por parte del solucionador del sistema.

Para determinar si el control parental está habilitado, se intenta resolver el nombre exampleadultsite.com y si el resultado no coincide con la IP real, se considera que el contenido para adultos está bloqueado en el nivel DNS.

El trabajo a través de un único servicio DoH también puede conducir a problemas de optimización del tráfico en las redes de entrega de contenido que equilibran el tráfico utilizando DNS (el servidor DNS de la red CDN genera una respuesta basada en la dirección de resolución y emite el host más cercano para recibir el contenido).

El envío de una consulta DNS desde el solucionador más cercano al usuario en tales CDN devolverá la dirección del host más cercano al usuario, pero al enviar una consulta DNS desde el resolutor central, se devolverá la dirección del host más cercano al servidor DNS sobre HTTPS.

Las pruebas en la práctica mostraron que el uso de DNS sobre HTTP cuando se usa CDN prácticamente no condujo a demoras antes de la transferencia de contenido (para conexiones rápidas, las demoras no superaron los 10 milisegundos, e incluso se observó una operación más lenta en canales de comunicación lentos).

Fuente: https://blog.mozilla.org/

from Linux Adictos https://ift.tt/2I1TZ2x
via IFTTT

NetCAT una nueva técnica que permite la detección de pulsaciones de teclas en una sesión SSH

netcat

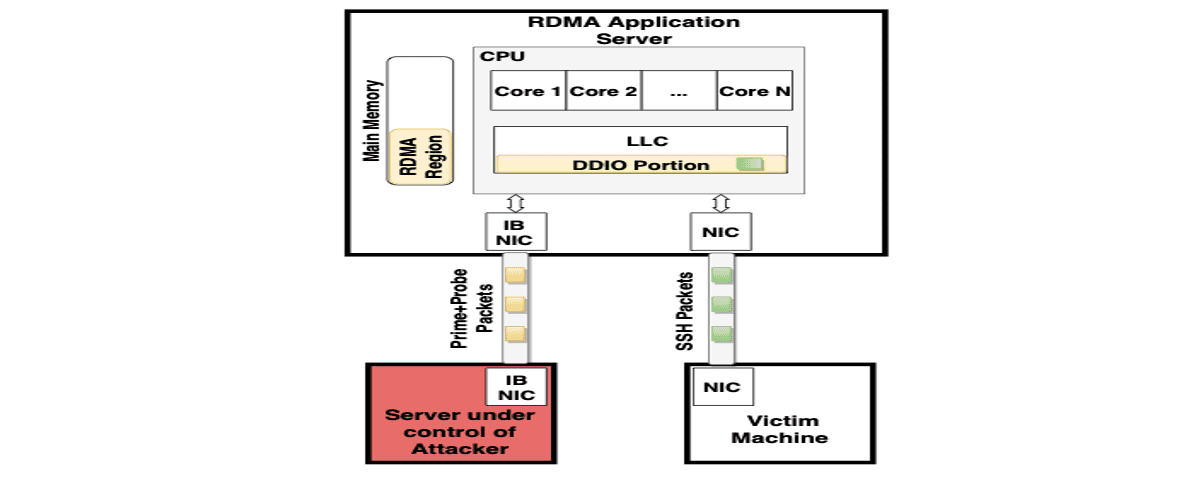
Un grupo de investigadores de la Universidad de Amsterdam y la Escuela Técnica Superior Suiza de Zúrich desarrollaron la técnica de ataque en red “NetCAT” (Network Cache ATtack) que permite utilizar métodos de análisis de datos de canales de terceros para determinar de forma remota las teclas que presiona un usuario mientras trabaja en una sesión SSH. El problema solo se manifiesta en servidores que utilizan las tecnologías RDMA (acceso directo a memoria remota) y DDIO (E/S directa a datos).

Intel cree que el ataque es difícil de implementar en la práctica, ya que requiere el acceso del atacante a la red local, además de que las condiciones y la organización de las comunicaciones del host utilizando las tecnologías RDMA y DDIO, que generalmente se utilizan en redes aisladas, por ejemplo, en las que operan los clústeres.

El método utilizado para el ataque se asemeja a la vulnerabilidad Throwhammer, que permite cambiar el contenido de bits individuales en la RAM a través de la manipulación de paquetes de red en sistemas con RDMA.

Los investigadores comentan que:

El nuevo problema es el resultado de minimizar los retrasos al usar el mecanismo DDIO, que proporciona interacción directa entre la tarjeta de red y otros dispositivos periféricos con el caché del procesador (durante el procesamiento de los paquetes de la tarjeta de red, los datos se almacenan en el caché y se recuperan del caché, sin acceder a la memoria).

Gracias a DDIO, la memoria caché del procesador también incluye datos generados durante la actividad maliciosa de la red.

El ataque de NetCAT se basa en el hecho de que las tarjetas de red almacenan datos en caché activamente, y la velocidad de procesamiento de paquetes en las redes locales modernas es suficiente para influir en el llenado del caché y determinar la presencia o ausencia de datos en el caché a través del análisis de los retrasos en la transmisión de datos.

Cuando se usan sesiones interactivas, por ejemplo a través de SSH, se envía un paquete de red inmediatamente después de presionar una tecla, es decir, los retrasos entre paquetes se correlacionan con retrasos entre las pulsaciones de teclas.

Utilizando métodos de análisis estadístico y teniendo en cuenta que los retrasos entre pulsaciones generalmente dependen de la posición de una tecla en el teclado, es posible con cierta probabilidad recrear la información de entrada. Por ejemplo, la mayoría de las personas suelen escribir “s” después de “a” mucho más rápido que “g” después de “s”.

La información depositada en la memoria caché del procesador también le permite juzgar la hora exacta de los paquetes enviados por la tarjeta de red al procesar conexiones como SSH.

Al generar un cierto flujo de tráfico, un atacante puede determinar cuándo aparecen nuevos datos en la memoria caché asociada con una determinada actividad en el sistema.

Para analizar el contenido de la memoria caché, se utiliza el método Prime + Probe , que consiste en llenar la memoria caché con un conjunto de valores de referencia y medir el tiempo de acceso a ellos al rellenar para determinar los cambios.

Es posible que la técnica propuesta se pueda utilizar para determinar no solo las pulsaciones de teclas, sino también otros tipos de datos confidenciales depositados en la memoria caché de la CPU.

En nuestro ataque, aprovechamos el hecho de que el servidor de aplicaciones habilitado para DDIO tiene un recurso compartido (el caché de último nivel) entre los núcleos de la CPU y la tarjeta de red. Realizamos ingeniería inversa de las propiedades importantes de DDIO para comprender cómo se comparte la memoria caché con DDIO.

Potencialmente, se puede llevar a cabo un ataque cuando RDMA está desactivado, pero sin RDMA su efectividad se reduce y la ejecución es significativamente complicada.

También es posible usar DDIO para organizar un canal de comunicación encubierto utilizado para transferir datos después de que un servidor se ha visto comprometido, sin pasar por los sistemas de seguridad.

Fuente: https://www.vusec.net

from Linux Adictos https://ift.tt/31aA3lL
via IFTTT