Project Zero de Google indignará menos a usuarios y desarrolladores: dará más margen

Project Zero de Google

Google y sus políticas pueden gustarnos más o menos. Pero si hay algo que creo que era más que criticable era su Project Zero, un equipo que investiga todo tipo de software pare encontrar fallos de seguridad. El problema de este proyecto no era que investigara, sino que presionaba a las empresas para que solucionara los fallos publicándolos casi inmediatamente. Pero si os habéis fijado, estamos hablando en pasado.

Google ha publicado cómo será su nueva política. Hasta ahora, la compañía del gran buscador, permitidme usar la expresión, hacía “lo que le daba la gana”, lo que solía traducirse en que encontraban un fallo (ejem, de una compañía rival, no como algunos como este que sí se los callan), se lo comunicaban al interesado y publicaban todos los datos en cuestión de horas o días. A partir de ahora darán tres meses, o 90 días para ser más exactos, para que los desarrolladores tengan tiempo para reparar el problema. Tras ese lapso de tiempo, publicarán todos los detalles.

Project Zero ser relaja

Solo en el caso de que ambas compañías (Google y la desarrolladora del software) lleguen a un acuerdo, los detalles se publicarán antes de los 90 días mencionados. Si no hay acuerdo, da igual si el fallo se soluciona en 1, 20 o 90 días; Google publicará los detalles pasados los tres meses.

Project Zero dice que algunos desarrolladores les han contactado para pedir aún más tiempo, porque tres meses pueden no ser suficientes, pero Google cree que no es necesario. Además, las prisas les motivarán para solucionar los fallos encontrados, lo que también se traducirá en que estos problemas de seguridad estén corregidos antes de encontrar el siguiente.

Personalmente, creo que esto son buenas noticias para todos. Era un gesto muy feo encontrar un fallo y publicarlo tan pronto, puesto que los únicos o más afectados eramos los usuarios que empezábamos a usar un software con al menos una vulnerabilidad pública. El cambio se hará en el año en el que acabamos de entrar.

from Linux Adictos https://ift.tt/2QA1YZx
via IFTTT

Tails 4.2 llega con actualizaciones directas, nueva versión de Tor y mas

Se acaba de anunciar la liberación de la nueva versión de la distribución especializada Tails 4.2 (The Amnesic Incognito Live System). Está es una distribución que esta basada en la base del paquete Debian 10 y diseñada para proporcionar acceso anónimo a la red, con la finalidad de preservar la privacidad y el anonimato del usuario en la red.

La salida anónima de Tails es proporcionada por Tor en todas las conexiones ya que el tráfico a través de la red Tor, estan bloqueadas por defecto con un filtro de paquetes, con lo cual el usuario no deja rastro en la red a no ser que quiera lo contrario. El cifrado se usa para almacenar datos de usuario en el modo guardar datos de usuario entre inicios, ademas de que presenta una serie de aplicaciones preconfiguradas pensadas en la seguridad y anonimato del usuario, tales como un navegador web, el cliente de correo, un cliente de mensaje instantánea entre otras más.

Principales novedades de Tails 4.2

Con la liberación de esta nueva versión de Tails 4.2 los desarrolladores mencionan él trabajó que realizaron para mejorar el sistema para instalar actualizaciones automáticamente. Ya que si antes, si fuera necesario, para actualizar un sistema que no se había actualizado durante mucho tiempo, se requería una actualización paso a paso utilizando versiones intermedias.

También destacan la posibilidad de poder realizar una actualización automática directa inmediata a la última versión.

Además, ahora se requiere la participación manual en la actualización solo cuando se cambia a una nueva rama significativa (por ejemplo, se requerirá al cambiar a Tails 5.0 en 2021).

Por otro lado, también mencionan que el consumo de memoria se  ha reducido durante las actualizaciones automáticas y el tamaño de descarga también fue optimizado.

En cuanto a los principales paquetes del sistema, podremos encontrar que el navegador Tor se ha actualizado a la versión 9.0.3, sincronizado con el lanzamiento de Firefox 68.4.0, versión en la cual se eliminaron 9 vulnerabilidades, cinco de las cuales podrían conducir a la ejecución del código al abrir páginas especialmente diseñadas.

El cliente de correo electrónico Thunderbird se ha actualizado a 68.3.0 y por la parte del corazón del sistema el kernel de Linux se actualizo a la versión 5.3.15.

Tambien podremos encontrar en esta nueva versión de Tails 4.2 incluye varias utilidades nuevas que pueden ser útiles para los usuarios del servicio SecureDrop, que permite la transferencia anónima de documentos a publicaciones y periodistas.

En particular, el paquete incluye el paquete PDF Redact Tools para limpiar metadatos de documentos PDF, OCR Tesseract para convertir imágenes a texto y FFmpeg para grabar y convertir audio y video.

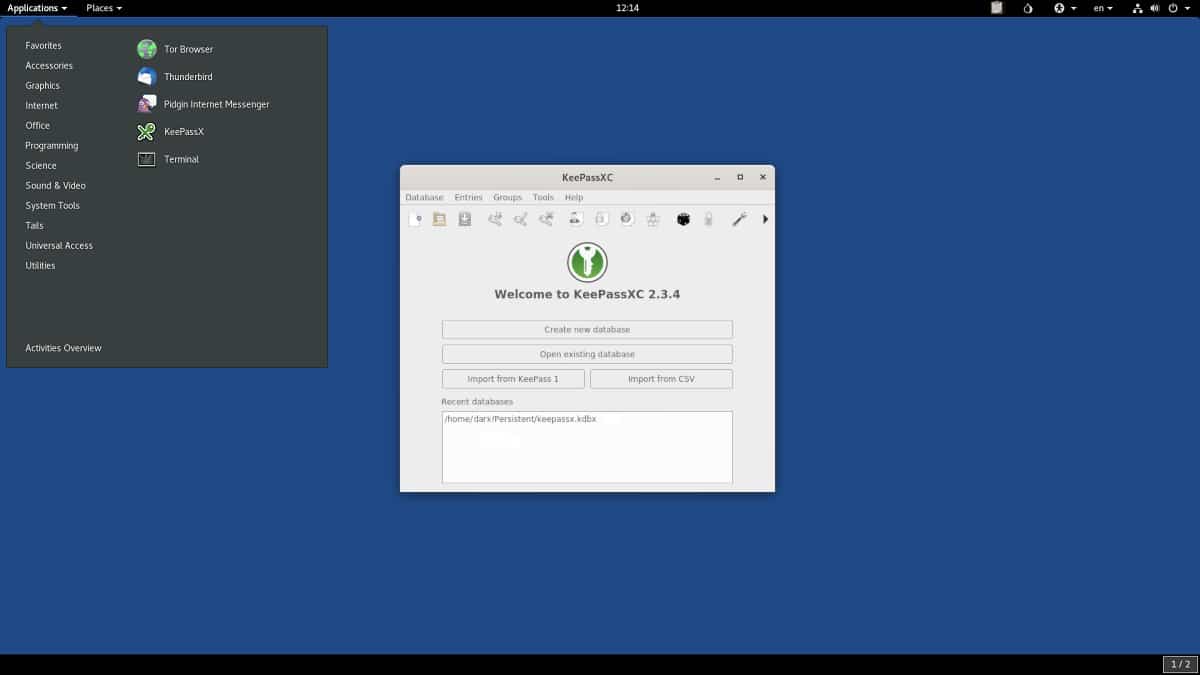
Otro de los cambios mencionados en el anuncio es cuando se inicia el administrador de contraseñas KeePassX, la base de datos ~/Persistent/keepassx.kdbx se abre de forma predeterminada, pero si falta este archivo, se excluye de la lista de bases de datos utilizadas recientemente.

Finalmente si quieres conocer más de los detalles de este lanzamiento de Tails 4.2, puedes visitar el anuncio de esta nueva versión en el siguiente enlace.

Descargar Tails 4.2

Si quieres probar o instalar esta nueva versión de esta distribución de Linux en tu equipo, puedes obtener la imagen del sistema la cual ya está disponible desde su página web oficial en su sección de descargas, en enlace es este.

La imagen que se obtiene desde la sección de descargas es una imagen ISO de 1,1 GB capaz de funcionar en modo en vivo.

¿Cómo actualizar a la nueva versión de Tails 4.2?

Para aquellos usuarios que tengan instalada una versión anterior de Tails y quieren realizar la actualización a esta nueva versión. Deben saber que la actualización directa a Tails 4.2 la pueden realizar directamente desde Tails 4.0 o 4.1.

Mientras que para los usuarios que siguen en la rama 3.xxx deben pasar primero a la versión 4.0 (aun que lo recomendable seria realizar una instalación en limpio de Tails 4.2). Para ello podrán hacer uso de su dispositivo USB que utilizaron para instalar Tails, pueden consultar la información para llevar este movimiento en su ordenador en el siguiente enlace. 

from Linux Adictos https://ift.tt/39NeLQ1
via IFTTT

Sonos demandó y pide que se prohíba la venta de los productos de Google en EE.UU.

demanda

El fabricante de altavoces inalámbricos Sonos Inc se hizo famoso como un fabricante de altavoces de música inteligentes y esté presentó una demanda contra Google en dos sistemas judiciales federales, con el argumento de que la compañía ha violado cinco patentes, incluyendo los que cubren la tecnología para comunicarse de forma inalámbrica y sincronizar los altavoces entre sí.

Las quejas de Sonos van más allá de las patentes y Google. Su acción legal es la culminación de años de creciente dependencia de Google y Amazon, que luego utilizaron su influencia para exprimir a la empresa más pequeña, dijeron ejecutivos de Sonos. La compañía Sonos exige de la corte no solo una compensación monetaria, sino también una prohibición de la venta de altavoces inteligentes, teléfonos inteligentes y computadoras portátiles de Google en los Estados Unidos.

Según Sonos, Google comenzó a infringir sus patentes en 2015 con el lanzamiento de su primer producto de audio inalámbrico multisala, Chromecast Audio.

Desde 2015, Sonos sostiene que tal “desviación” ha ganado impulso con el sistema de audio inalámbrico multisala extendido a varios productos.

Como ejemplos se citan Google Home Mini, Google Home, Google Home Max, así como la gama Pixel con teléfonos inteligentes, tabletas e incluso computadoras portátiles.

“Google ha persistido a pesar del hecho de que Sonos ha advertido a Google de su violación en al menos cuatro ocasiones distintas que datan de 2016” , dijo Sonos en la denuncia.

Al mismo tiempo, según el jefe de Sonos, las afirmaciones de la compañía no se relacionan tanto con las patentes y Google, sino con la tendencia general de suprimir a los pequeños pioneros del mercado por parte de las grandes corporaciones.

El caso es visto como la culminación de muchos años de creciente dependencia de Google y Amazon, quienes utilizaron sus recursos para desplazar a las empresas más pequeñas, no solo utilizando tecnologías estándar, sino también subsidiando los precios para inundar el mercado con sus productos.

La demanda se presentó solo contra Google, ya que Sonos no quiere pelear en dos frentes a la vez. La demanda establece que Sonos ha propuesto repetidamente en los últimos años encontrar una solución mutuamente beneficiosa, pero Google copiando conscientemente las tecnologías patentadas en sus productos no hizo contacto.

Sonos afirma que las negociaciones se han paralizado, ya que Google respondió imponiendo reglas más estrictas para usar el asistente virtual de Google en respuesta a los requisitos para licenciar la tecnología de Sonos.

Un portavoz de Google dijo que ha habido una discusión sobre problemas de propiedad intelectual entre las compañías durante varios años y Google está decepcionado de que Sonos haya decidido presentar una demanda en lugar de continuar las negociaciones.

A lo largo de los años, hemos tenido muchas conversaciones continuas con Sonos sobre los derechos de propiedad intelectual de las dos compañías y estamos decepcionados de que Sonos haya lanzado esta demanda en lugar de perseguir el negociaciones de buena fe.

Google no está de acuerdo con los reclamos y se defenderá activamente en los tribunales. Google tiene la oportunidad de aplicar su amplio grupo de patentes para demandar a Sonos, pero Sonos puede contar con un acuerdo que se ha completado bajo la presión de la opinión pública y la amenaza de un nuevo procedimiento antimonopolio.

Por otro lado, Amazon dijo que los dispositivos Echo y la tecnología de agrupación de altavoces en diferentes habitaciones se desarrollan de forma independiente y no se superponen con las patentes de Sonos.

De las patentes que argumenta Sonos que Google violo son las siguientes:

  • US9219959: emparejamiento de dispositivos individuales para simular sonido multicanal en un sistema multimedia.
  • US10209953: organización del funcionamiento del dispositivo de reproducción en sistemas multimedia sincronizados.
  • US8588949: Método para ajustar los niveles de volumen del sistema multi-medios de comunicación.
  • US9195258: es un método de sincronización de operaciones en varios dispositivos multimedia independientes.
  • US10439896: conexión de dispositivos de reproducción a través de WLAN.

Si quieres conocer más al respecto, puedes consultar el siguiente enlace. 

from Linux Adictos https://ift.tt/36C4OTs
via IFTTT

Pronto podremos instalar Endless OS en la Raspberry Pi

Endless OS en la Raspberry Pi

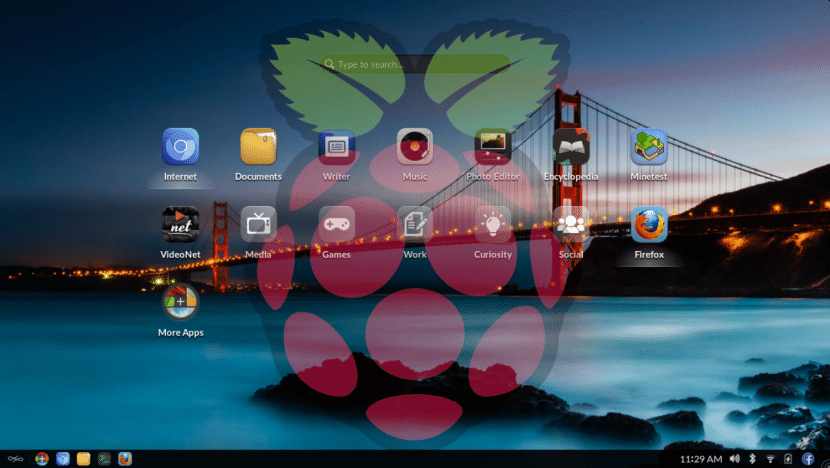
La Raspberry Pi es una placa simple muy famosa que no necesita presentación. Para lo que sí se necesita más información es sobre qué y cómo podemos hacer ciertas cosas, como instalarle un sistema operativo. Una de las mejores opciones por ser la oficial y la que mejor soporte ofrece es Raspbian, pero también podemos instalar otros sistemas como Android TV o Chromium OS. A la lista de sistemas soportados se añadirá pronto otro: un Endless OS que resulta interesante por ser muy diferente del resto de distribuciones Linux.

En el CES 2020, Endless Inc. demostró cómo se podía ejecutar su sistema operativo en una Raspberry Pi 4 con 4GB de RAM y su fundador, Matt Dalio, dijo que en las próximas semanas lanzarían una beta. Los 4GB de RAM podrían no ser necesarios para ejecutar Endless OS, puesto que se trata de una distribución ligera, pero, si queremos usarlo en una Raspberry Pi, probablemente tengamos que comprar una tarjeta de 32GB como mínimo. Esto no es algo que haya dicho Dalio, pero el sistema para escritorio pesa unos 26GB. Y es que “Endess” significa “interminable” y este sistema operativo incluye por defecto mucho software instalado. De hecho, se ha diseñado para que no necesitemos instalar más software.

Endless OS incluye todo el software que podamos necesitar

Endless OS (aquí una review completa) está instalado por defecto en el ordenador Hack para niños y la experiencia no es de las mejores para el que está acostumbrado a un Linux de escritorio. Es como un sistema operativo de tablet llevado a ordenadores, pero uno que está basado en Debian. Endless Inc. ha hecho algunos cambios a la interfaz del Hack, además de que ahora es totalmente gratis. También está más pulido que hace algunos años.

La versión de Endless OS para Raspberry Pi solo funcionará en una Raspberry Pi 4 B, pero aún queda por saber qué modelo (de RAM) será necesario. También han avanzado que incluirá aplicaciones específicas para Raspberry. Llegado el momento, publicarán los tutoriales necesarios para meter este peculiar sistema operativo basado en Debian en la famosa placa de la frambuesa.

from Linux Adictos https://ift.tt/2sX9xQY
via IFTTT

Bonsai un servicio de sincronización multidispositivo centrado en Gnome

gnome-bonsai

Christian Hergert, un desarrollador de Red Hat que ha trabajado en el entorno integrado de desarrollo Gnome Builder, introdujo un nuevo proyecto piloto llamado ”Bonsai” el cual tiene como enfoque principal ser dirigido como una solución del problema de la sincronización de los contenidos de varios dispositivos que utilizan Gnome.

Los usuarios pueden usar Bonsai para vincular varios dispositivos Linux en su red doméstica cuando necesitan acceder a archivos y datos de aplicaciones en todas las computadoras, pero no desean transferir sus datos a servicios en la nube de terceros.

Bonsai debería funcionar de manera similar a una nube personal.

Bonsai es un demonio y una biblioteca compartida para proporcionar y consumir servicios personales similares a la nube. El público objetivo son los usuarios del escritorio GNOME con múltiples dispositivos para los que le gustaría que su contenido se sincronizan.

Sobre Bonsai

Bonsai incluye el proceso de fondo bonsaid y la biblioteca de características libbonsai para proporcionar servicios similares a la nube.

El proceso en segundo plano puede iniciarse en la estación de trabajo principal o en una mini computadora Raspberry Pi conectada constantemente a la red inalámbrica y a un dispositivo de almacenamiento de datos que trabaje permanentemente en la red doméstica.

La biblioteca se utiliza para hacer que las aplicaciones de GNOME accedan a los servicios de Bonsai utilizando una API de alto nivel.

Para comunicarse con dispositivos externos (otras PC, computadoras portátiles, teléfonos, dispositivos de Internet de las cosas), se propone la utilidad bonsai-pair, que permite generar un token para conectarse a los servicios. Después del enlace, se organiza un canal encriptado (TLS) para acceder a los servicios que utilizan solicitudes serializadas de D-Bus.

Bonsai no se limita solo a compartir datos y también se puede usar para crear objetos accesibles para varios sistemas con soporte de sincronización parcial entre dispositivos, transacciones, índices secundarios, cursores y la capacidad de aplicar cambios locales específicos a cada sistema en la parte superior de una base de datos compartida común.

El almacenamiento de objetos comunes se basa en la API de GVariant y LMDB.

Las aplicaciones son mucho mejores cuando pueden comunicarse entre dispositivos. Por lo tanto, una biblioteca Data-Access-Object, acertadamente llamada libbonsai-dao, proporciona almacenamiento de objetos serializables basado en GVariant y LMDB.

 Admite índices primarios y secundarios, consultas, cursores, transacciones y sincronización incremental entre dispositivos. Tiene la capacidad de cambiar los cambios locales sobre los cambios extraídos del dispositivo Bonsai primario.

Actualmente, solo se ofrece un servicio para acceder al almacenamiento de archivos, pero en el futuro está previsto implementar otros servicios para acceder al correo, el planificador de calendario, las notas (Tareas pendientes), álbumes con fotos, colecciones de música y video, sistema de búsqueda, copia de seguridad, VPN etc.

Por ejemplo, usando Bonsai en diferentes computadoras en aplicaciones Gnome, puede organizar el trabajo con un planificador de calendario sincronizado o una colección común de fotos.

Además Christian Hergert menciona que el servicio no es seguro actualmente, pero trabajara sobre la marcha para poder aislar las aplicaciones y mejorar esta parte para hacer el servicio seguro.

En particular, debemos brindarles a los desarrolladores excelentes herramientas para crear aplicaciones que admitan de forma nativa la sincronización de dispositivos.

Lo que he construido para experimentar con todo esto es Bonsai. Es un gran experimento en esta fase, pero se está volviendo lo suficientemente interesante como para colaborar con otros que quieran unirse a mí.

¿Como obtener e instalar Bonsai?

En cuanto al proyecto, para quienes estén interesados en conocer su funcionamiento, probarlo o mirar el código fuente de este, deben saber que el código del proyecto está escrito en C y viene bajo la licencia GPLv3. Este se puede obtener desde Gitlab en el siguiente enlace.

La construcción del paquete se puede realizar con ayuda de Meson. 

git clone https://gitlab.gnome.org/chergert/bonsai.git
cd bonsai/
meson build --prefix=/opt/gnome --libdir=lib
cd build/
ninja
ninja install

Si quieres conocer más al respecto sobre este servicio, puedes consultar la publicación original en el siguiente enlace.

from Linux Adictos https://ift.tt/2N5cPIV
via IFTTT

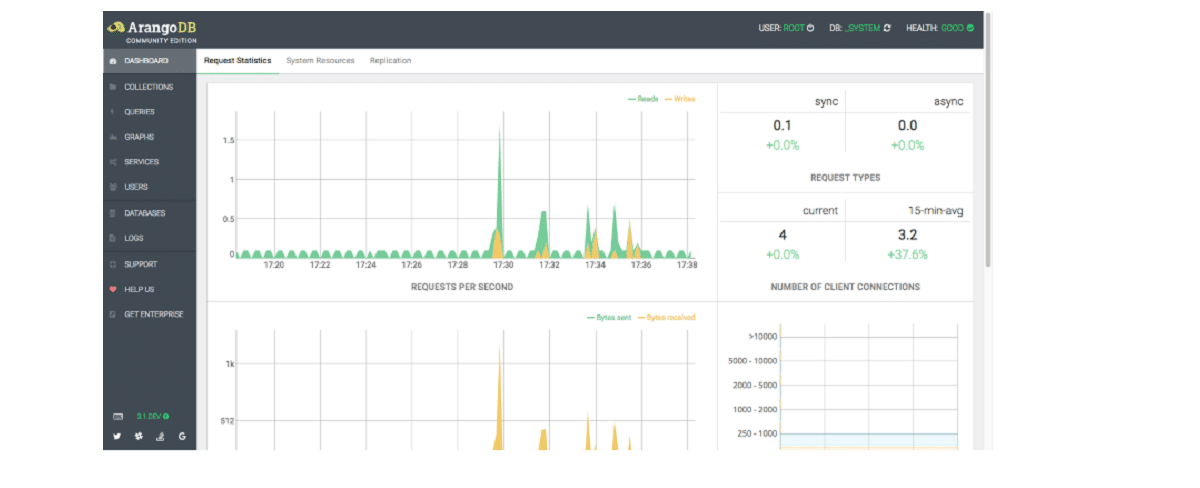
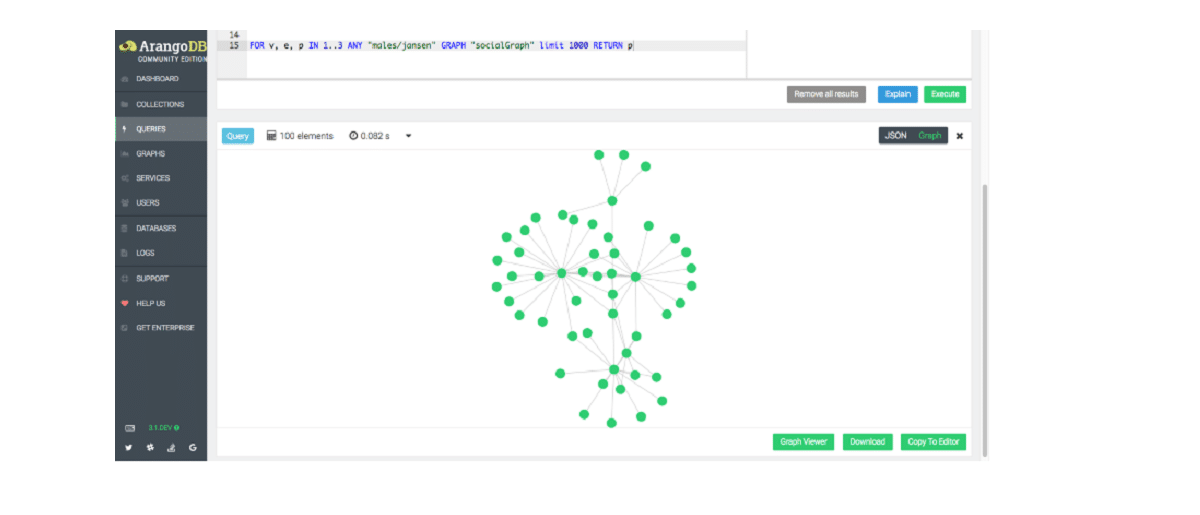
ArangoDB un sistema de base de datos multimodelo de código abierto

ArangoDB-Web-UI

ArangoDB es una base de datos multi-modelo desarrollado por ArangoDB GmbH, esta se ha denominado una base de datos universal ya que el sistema de base de datos admite tres modelos de datos (clave/valor, documentos, gráficos) con un núcleo de base de datos y un lenguaje de consulta unificado AQL (ArangoDB Query Language). El lenguaje de consulta es declarativo y permite la combinación de diferentes patrones de acceso a datos en una sola consulta.

ArangoDB es un sistema de base de datos NoSQL pero AQL es similar en muchos aspectos a SQL. Los métodos de almacenamiento de datos cumplen los requisitos de ACID (atomicidad, consistencia, aislamiento, confiabilidad), respaldan las transacciones y brindan escalabilidad tanto horizontal como vertical.

La gestión de la base de datos se puede hacer a través de la interfaz basada en la web o el cliente de la consola ArangoSH. El código ArangoDB se distribuye bajo la licencia Apache 2. El proyecto está escrito en C y JavaScript.

Dentro de las características clave de ArangoDB, podremos encontrar:

  • La capacidad de hacerlo sin definir un esquema de almacenamiento de datos (sin esquema): los datos se estructuran en forma de documentos en los que los metadatos y la información sobre la estructura se separan de los datos del usuario.
  • Soporte para usar ArangoDB como servidor para aplicaciones web en JavaScript con la capacidad de acceder a la base de datos a través de REST / Web API;
  • Uso de JavaScript para aplicaciones basadas en navegador que acceden a la base de datos y para controladores que se ejecutan en el lado DBMS;
  • Arquitectura de subprocesos múltiples que distribuye la carga en todos los núcleos de CPU;
  • Un modelo flexible de almacenamiento de datos en el que se pueden combinar pares clave-valor, documentos y parámetros que determinan las relaciones entre los registros (se proporcionan medios para evitar los vértices del gráfico);
  • Varios modelos de presentación de datos (documentos, gráficos y cadenas de valor clave) se pueden mezclar en una consulta, lo que simplifica la agregación de datos heterogéneos;
  • Soporte de consultas de fusión (JOIN).
  • La capacidad de seleccionar el tipo de índice que corresponde a las tareas que se están resolviendo (por ejemplo, puede usar el índice para la búsqueda de texto completo);
  • Confiabilidad configurable: la aplicación misma puede determinar qué es más importante para ella: mayor confiabilidad o mayor rendimiento;
  • Almacenamiento eficiente, que utiliza completamente las capacidades de los equipos modernos (por ejemplo, unidades SSD) y se pueden usar cachés grandes;
  • Transacciones: la capacidad de ejecutar consultas para varios documentos o colecciones a la vez con consistencia y aislamiento de transacciones opcionales;
  • Soporte para replicación y fragmentación: la capacidad de crear configuraciones maestro-esclavo y distribuir conjuntos de datos a diferentes servidores dependiendo de un atributo específico;
  • Para crear microservicios, se proporciona el marco JavaScript de Foxx que se ejecuta dentro del servidor DBMS con acceso directo a los datos.

Sobre la nueva versión ArangoDB 3.6

Actualmente la base de datos se encuentra en su versión ArangoDB 3.6, en la cual se destaca una optimización del rendimiento de subconsultas, así como operaciones de UPDATE y REPLACE.

Así como también la implementación de la posibilidad de ejecución paralela de consultas AQL, lo que permite reducir el tiempo de recopilación de datos distribuidos en diferentes nodos del clúster.

También la implementación de la materialización tardía de los documentos, lo que permite en algunas situaciones eliminar la necesidad de extraer completamente documentos irrelevantes.

Al escanear documentos, se proporciona el descarte temprano de documentos que no coinciden con el filtro especificado.

El motor de búsqueda de texto completo de ArangoSearch se ha mejorado para admitir la clasificación basada en la similitud de datos. Se agregó el soporte del analizador para completar automáticamente las consultas, se implementaron las funciones TOKENS () y PHRASE () para la generación dinámica de consultas de búsqueda.

¿Cómo instalar ArangoDB en Linux?

Para quienes estén interesados en poder instalar esta base de datos en su distribución de Linux, pueden obtener los paquetes correspondientes a la distribución de Linux que utilizan o el código fuente para su compilación desde el siguiente enlace.

En el deberán realizar un registro para obtener los enlaces de descarga. En cuanto a la documentación sobre la instalación y uso, el enlace es este.

from Linux Adictos https://ift.tt/2Qxp039
via IFTTT

Ya esta disponible para descargar e instalar la nueva versión de Firefox 72

Se ha lanzado la nueva versión del navegador web Firefox 72, así como la versión móvil de Firefox 68.4 para la plataforma Android. Además, se ha generado una actualización para la versión de largo período de soporte de 68.4.0.

En esta nueva versión de Firefox 72 se destacan diversos cambios de los cuales podremos encontrar que se ha agregado soporte experimental para el protocolo HTTP/3 que se basa en neqo, escrito en lenguaje Rust para la implementación del cliente y servidor del protocolo QUIC (HTTP / 3 estandariza el uso del protocolo QUIC como transporte para HTTP / 2). Para activar el soporte se puede hacer en about:config, en la opción “network.http.http3.enabled“).

Otro de los cambios que se destacan de esta nueva versión de Firefox 72 es que de acuerdo con los requisitos de la Ley de Privacidad del Consumidor de California (CCPA), se ha agregado la capacidad de eliminar datos de telemetría de los servidores de Mozilla.

Los datos se eliminan en caso de negarse a recopilar telemetría en la sección “about:preferences#privacy” (“Recopilación y uso de datos de Firefox”). Aquí cuando se desactive la casilla de verificación Mozilla eliminara todo dentro de los 30 días posteriores a ello.
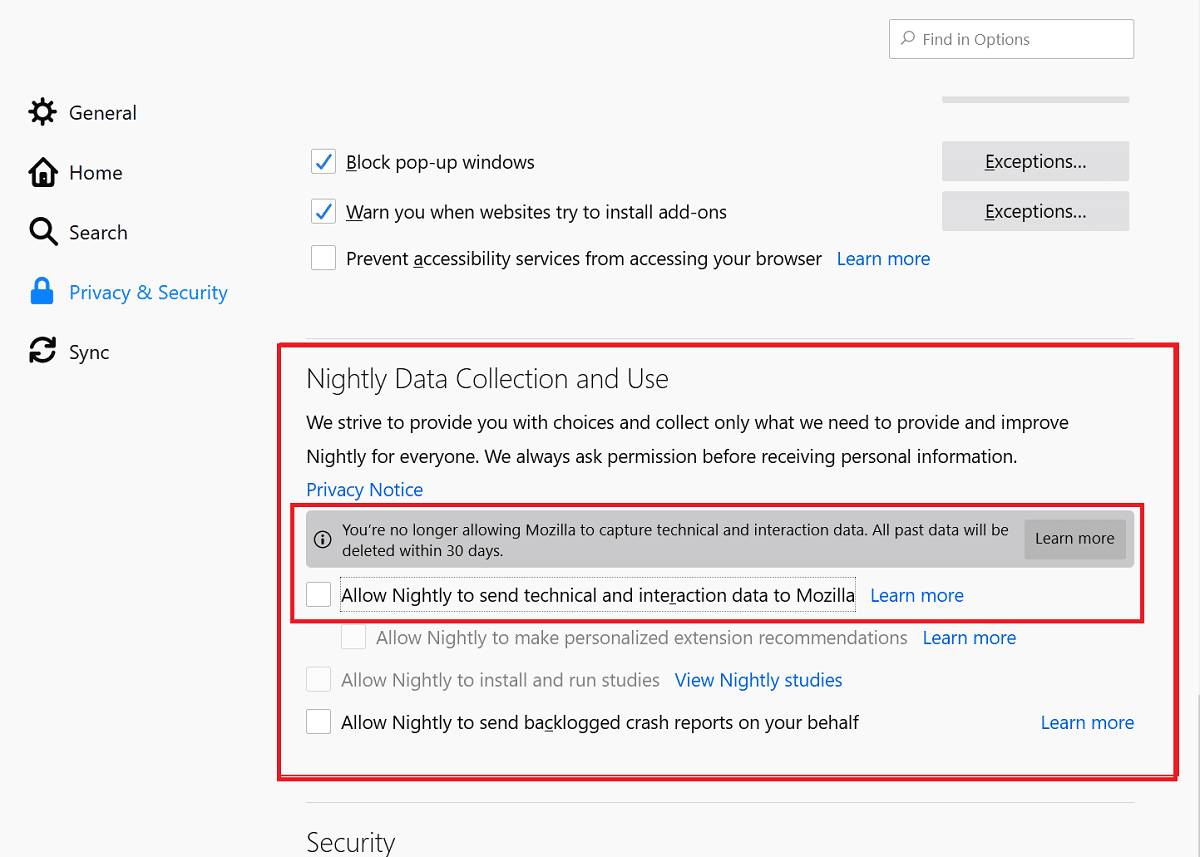
firefox-telemetry-deletion

Para Linux y macOS, se ha agregado la capacidad de ver video en el modo “Picture-in-Picture”, que permite visualizar un video en forma de una ventana flotante, que permanece visible durante la navegación en el navegador.

Para verlo en este modo, se debe hacer clic en la información emergente o en el menú contextual que se muestra al hacer clic en el video con el botón derecho del mouse, seleccionar “Imagen en imagen” (en YouTube, que sustituye a su controlador de menú contextual, hacer doble clic con el botón derecho del mouse o hacer clic con la tecla Shift presionada).

Otro de los cambios implementados fue la eliminación de la capacidad de vincular claves públicas (PKP, fijación de clave pública), lo que permite usar el encabezado HTTP Public-Key-Pins para determinar explícitamente los certificados de las autoridades de certificación que está permitido usar para un sitio determinado.

Las razones de esto son la baja demanda de esta función, el riesgo de problemas de compatibilidad (el soporte PKP se suspendió en Chrome) y la capacidad de bloquear su propio sitio debido a la vinculación de las claves incorrectas o las claves perdidas (por ejemplo, eliminación accidental o compromiso como resultado de la piratería).

Además de las innovaciones y las correcciones de errores en Firefox 72, se corrigieron 20 vulnerabilidades, de las cuales 11 (compiladas bajo CVE-2019-17025 y CVE-2019-17024) se marcaron como potencialmente capaces de conducir a la ejecución de código malicioso al abrir páginas especialmente diseñadas.

Si quieres conocer más al respecto sobre las novedades de esta nueva versión de Firefox 72, puedes consultar el siguiente enlace. 

¿Como instalar o actualizar la nueva versión de Firefox 72 en Linux?

Es importante mencionar que la mayoría de las distribuciones de Linux cuentan con el paquete de Firefox dentro de sus repositorios, por lo que la disponibilidad de esta nueva versión puede tardar algunos días.

Sin embargo es posible poder obtener esta nueva versión de una forma más rápida. Tal es el caso para los usuarios de Ubuntu, Linux Mint o algún otro derivado de Ubuntu, pueden instalar o actualizar a esta nueva versión con ayuda del PPA del navegador.

Este lo pueden añadir al sistema abriendo una terminal y ejecutando en ella el siguiente comando:

sudo add-apt-repository ppa:ubuntu-mozilla-security/ppa -y 
sudo apt-get update

Hecho esto ahora solo tienen que instalar con:

sudo apt install firefox

Para el caso de los usuarios de Arch Linux y derivados, basta con ejecutar en una terminal:

sudo pacman -Syu

O para instalar con:

sudo pacman -S firefox

Finalmente para aquellos que prefieren del uso de los paquetes Snap, podrán instalar la nueva version en cuanto sea liberada en los repositorios de Snap.

Pero pueden obtener el paquete directamente desde el FTP de Mozilla. Con ayuda de una terminal tecleando el siguiente comando:

wget https://ftp.mozilla.org/pub/firefox/releases/72.0/snap/firefox-72.0.snap

Y para instalar el paquete solo tecleamos:

sudo snap install firefox-72.0.snap

Para el resto de las distribuciones de Linux, pueden descargar los paquetes binarios desde el siguiente enlace.

from Linux Adictos https://ift.tt/2QT4UiR
via IFTTT

Manjaro 19.0 KDE, ya disponible en su primera versión de prueba, estrenará nuevo tema

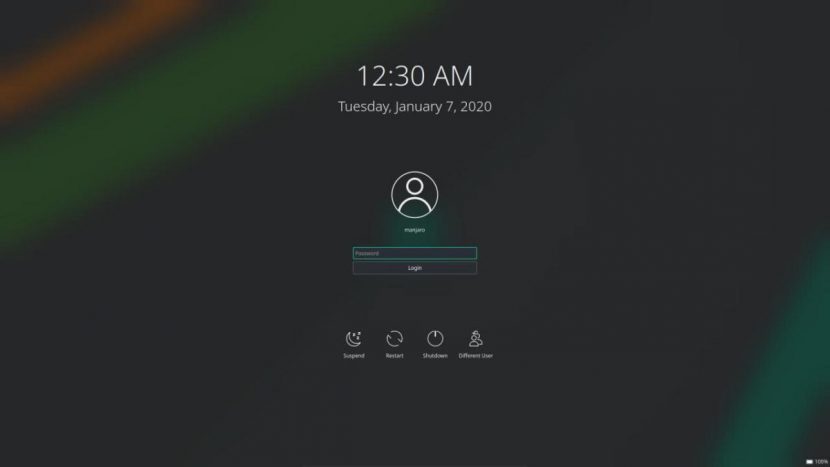
Manjaro 19.0 pantalla de inicio de sesión

Manjaro ha conseguido ser por méritos propios una de las distribuciones Linux más populares. Además, va a ir ganando cada vez más relevancia desde que dejara de ser solo un proyecto para pasar a ser toda una compañía. La versión más actualizada es la v18.1.5, pero ya se puede probar un Manjaro 19.0 que llegará con uno de esos cambios que pueden gustar a unos y no tanto a otros. Estamos hablando de cambios en su interfaz.

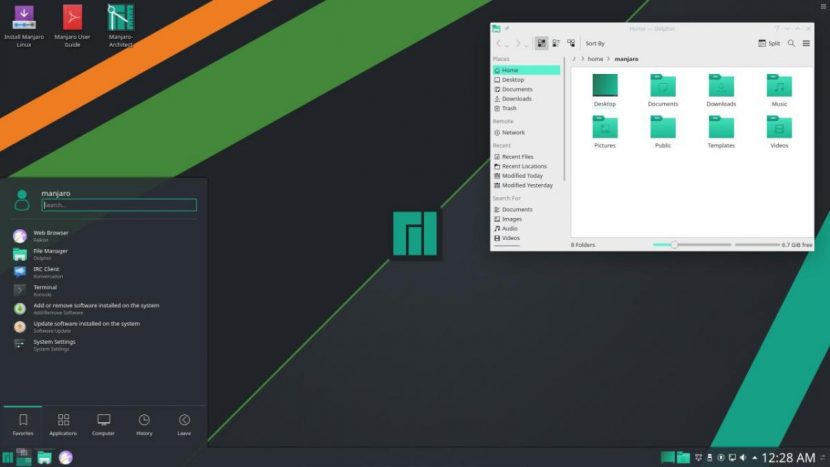
Para ser más concretos, lo que promete Manjaro GmbH & Co. KG es que la próxima versión de su sistema operativo llegará con un nuevo tema del que han publicado las dos capturas de pantalla que podéis ver en este artículo. No han dado mucha más información al respecto, solo que es un nuevo tema breath2 del usuario @bogdancovaciu y que está diseñado para incluirse en la versión KDE del sistema operativo.

Manjaro 19.0 KDE Edition llegará con un nuevo tema breath2

Nuevo tema de manjaro

Aquí viene el primer testbuild para la próxima edición de Manjaro-KDE 19.0, con los nuevos temas de breath2 de @bogdancovaciu. Esta es una construcción mínima en la rama de prueba. ¡Pruébalo y déjanos escuchar tus comentarios!

Tal y como leemos en la poca información que nos proporcionan, se trata de la primera versión de prueba de la próxima entrega de Manjaro e incluirá un nuevo tema para la versión KDE, pero nos piden que probemos el sistema operativo y que les digamos qué opinamos sobre él. Teniendo en cuenta que lo único que nos han mencionado es el cambio de imagen, entendemos que lo que les interesa es saber qué pensamos del nuevo tema.

Manjaro es un sistema operativo basado en Arch Linux y, como tal, usa un modelo de actualizaciones del tipo Rolling Release. No han mencionado cuándo lanzarán Manjaro 19.0, pero los usuarios existentes podrán actualizar a la nueva versión desde el mismo sistema operativo tan pronto en cuanto se lance la versión estable.

Los usuarios interesados, podéis descargar esta primera preview desde este enlace.

from Linux Adictos https://ift.tt/37Iy8HV
via IFTTT

Kali Linux deja de tener el usuario root predeterminado

Kali Linux

Kali Linux es una de las distribuciones de hacking ético más populares. El que lo haya usado alguna vez, probablemente haya notado que tenía una política por defecto con respecto al usuario root que se traducía en que siempre eramos “superusuario” en esta distribución. Cualquier cosa que hiciéramos, lo hacíamos como root. Offensive Security explica todo esto en un post publicado el pasado 31 de diciembre al que podéis acceder desde este enlace.

Tal y como explican, es necesario que exista un modelo no-root porque muchos usuarios usan Kali Linux como su sistema operativo principal. Que no tengamos que usar ninguna contraseña para realizar nuestras tareas de hacking ético está bien cuando ejecutamos el sistema operativo desde un Live CD/USB, pero la cosa cambia cuando se trata del sistema operativo que tenemos instalado en nuestro ordenador. Por ese motivo es necesario este cambio.

Kali Linux ha introducido un cambio de seguridad por su popularidad

Muchas de esas herramientas en ese entonces requerían acceso al root para ejecutarse o funcionaban mejor cuando se ejecutaban como root. Con este sistema operativo que se ejecutaría desde un CD, nunca se actualizaría, y que tenía muchas herramientas que necesitaban acceso root para ejecutarlo, fue una simple decisión tener un modelo de seguridad “todo como root”. Tenía mucho sentido para la época.

Kali Linux no recomienda que sustituyamos nuestra distribución preferida, como Ubuntu, Fedora, Arch Linux, etc, por su sistema operativo. Es la comunidad quien está viendo que es una opción, Offensive Security se ha dado cuenta y ha introducido este cambio para proteger a estos usuarios que les están demostrando cariño.

Con este cambio, la próxima vez que un usuario quiera instalar Kali Linux tendrá que rellenar el paso de crear un usuario y contraseña, tal y como hacemos en la mayoría de distribuciones existentes. Un pequeño cambio, una gran mejora de seguridad.

from Linux Adictos https://ift.tt/37K6Scc
via IFTTT

Arch Linux 2020.01.01, la primera versión de 2020 ya está aquí con Linux 5.4

Arch Linux 2020.01.01

Los desarrolladores de esta distribución Linux para usuarios avanzados han lanzado Arch Linux 2020.01.01. La nueva versión, que como explicaremos más adelante está diseñada para nuevas instalaciones, llega con la principal novedad del kernel Linux 5.4, un núcleo que fue lanzado a finales del año que acaba de finalizar. El resto de novedades, como es habitual, también están relacionadas con nuevas versiones del software que usa una de las distribuciones Linux más populares.

Para ser más concretos, el núcleo que han incluido en Arch Linux 2020.01.01 es Linux 5.4.6, la que hasta hace bien poco era la última versión estable (actualmente es la v5.4.8 del kernel). Entre las nuevas funciones incluidas en el nuevo núcleo tenemos el polémico módulo de seguridad conocido como “Lockdown”, pero el equipo de desarrolladores no ha mencionado si han activado la función o la han dejado desactivada como llega por defecto. También mejora el soporte para el sistema de archivos exFAT de Microsoft y mejora la gestión de memoria en Android.

Arch Linux 2020.01.01 es, como siempre, un Rolling Release

Como habíamos explicado anteriormente, Arch Linux 2020.01.01 es en realidad la última imagen ISO del sistema operativo y está diseñada solo para nuevas instalaciones o, lo que es lo mismo, reinstalar el sistema. Arch Linux usa un modelo de actualizaciones que se conoce como Rolling Release, lo que significa que, tras una primera instalación, recibirá las actualizaciones para siempre desde el mismo sistema operativo.

Arch Linux 2020.01.01 incluye todas las actualizaciones que ha incluido el sistema operativo durante el último mes, lo que incluye paquetes actualizados, parches de seguridad y últimas versiones de las aplicaciones.

Los usuarios interesados pueden descargar la nueva imagen ISO desde este enlace. Los usuarios existentes recibirán o ya deberían haber recibido todas las actualizaciones incluidas en esta ISO. Para asegurarse, siempre se puede abrir un terminal y escribir el comando de actualizaciones “sudo pacman -Syu”.

from Linux Adictos https://ift.tt/2T3T7AT
via IFTTT