Calamares 3.2.33, una version regular que llega con algunas mejoras de compatibilidad

Se acaba de presentar el lanzamiento de Calamares 3.2.33 (un marco para la construcción de instaladores que no depende de distribuciones específicas de Linux), esta nueva version se cataloga como una version regular y de sus novedades mas destacadas son las mejoras de compatibilidad, la admisión de plymouth con cifrado y mas. 

Para quienes desconocen de calamares, deben saber que proporciona características tales como modos manuales y automáticos de particiones de disco, sistema flexible de adaptación de apariencia, arquitectura modular, una gran selección de módulos listos para usar (desde la administración del cargador de arranque hasta la administración de usuarios).

Por ejemplo, hay módulos para usar NetworkManager, UPower, systemd-boot, GRUB, sgdisk, squashfs-tools y rsync. La instalación se puede organizar reemplazando la partición: los datos se copian en una nueva partición, que se activa en lugar de la partición utilizada anteriormente, lo que es conveniente para probar nuevas instalaciones, dejando la opción de retroceder a la versión anterior.

Calamares incluye una función de partición avanzada, con soporte para operaciones de partición tanto manuales como automatizadas. Es el primer instalador con una opción automatizada «Reemplazar partición», que facilita la reutilización de una partición una y otra vez para pruebas de distribución.

Los desarrolladores de distribución cuentan con varias docenas de módulos listos para usar con la implementación de varias características que están en demanda en los instaladores. El código está escrito en C++, la interfaz gráfica se basa en la biblioteca Qt 5 (se usa QML), los lenguajes C++ y Python se pueden usar para desarrollar módulos.

Calamares ya se está utilizando para gestionar la instalación de distribuciones Manjaro, Sabayon, Chakra, NetRunner, KaOS, OpenMandriva y KDE neon. El proyecto se está desarrollando con contribuciones de las comunidades de KDE, Fedora, Kubuntu y Maui.

Y es que básicamente para crear su propio instalador basado en Calamares, solo se necesita elegir módulos prefabricados o escribir el suyo, definir la lógica de instalación del kit de distribución y personalizar la apariencia.

Para simplificar y acelerar el desarrollo, los módulos y componentes de Calamares se pueden crear en Python (Boost.Python se usa para la integración con C++).

Principales novedades de Calamares 3.2.33

Esta nueva version de Calamares 3.2.33 tal y como se menciona al inicio se cataloga como una version regular con lo cual, son pocos los cambios importantes que se implementan en esta nueva version.

De los cambios que se mencionan, podremos encontrar que se solucionó el problema con la ausencia del diseño latino después de instalar el sistema con una opción de diseño no latino, además de que se agregó la capacidad de usar diseños no ASCII al especificar una contraseña y un nombre de usuario en los módulos keyboard y keyboard que ahora comparten código de backend y manejan mejor los diseños.

También, se mencionan las mejoras en las traducciones para módulos relacionados con la configuración del teclado y la zona horaria.

Se proporciona la conservación de los indicadores de las particiones GPT en el diálogo de edición de particiones llamado en el modo de partición manual, así como también varias limpiezas y mejoras de documentación en el módulo de partición.

Se han aumentado los requisitos para los compiladores: el ensamblado ahora requiere soporte para el estándar C++ 17 (esto es para una mejor compatibilidad y menos advertencias al compilar con KDE).

Se han ampliado las posibilidades de asignar un grupo al crear un usuario: ha aparecido un enlace a los grupos del sistema y se ha añadido una opción para comprobar la existencia de un grupo.

De los demás cambios que se destacan:

  • El módulo initcpiocfg debería admitir plymouth con cifrado ahora.
  • El módulo de usuarios ahora tiene una forma más detallada de especificar grupos de usuarios, que pueden ser grupos de sistemas en lugar de GID de usuarios. Una nueva opción en cada grupo puede requerir que el grupo ya exista en el sistema de destino, lo que permite mejores comprobaciones de coherencia con los squashfs.

Finalmente, si quieres conocer mas al respecto sobre esta nueva version, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/32BO5PX
via IFTTT
Termux, una aplicacion y emulador de terminal para Android y Linux

Termux es un emulador de terminal para dispositivos Android y una aplicación en Linux que funciona directamente sin necesidad de acceso root o configuración especial.

En Termux hay paquetes adicionales disponibles mediante el administrador de paquetes APT. El objetivo principal del desarrollador es llevar la experiencia de la línea de comandos de Linux a los usuarios de dispositivos móviles sin demasiados dolores de cabeza y Termux está enriquecido con un gran conjunto de utilidades.

En Termux todos los paquetes incluidos se compilan con Android NDK y solo tienen correcciones de compatibilidad para que funcionen en Android.

El sistema operativo no proporciona acceso completo a sus sistemas de archivos, por lo que Termux no puede instalar archivos de paquetes en directorios estándar como /bin, /etc, /usr o /var. En cambio, todos los archivos se instalan en el directorio privado de la aplicación ubicado en «/data/data/com.termux/files/usr».

Para simplificar las cosas, este directorio ha sido renombrado como «prefix» y normalmente es por «$PREFIX», que también es una variable de entorno exportada al shell de Termux.

Dicho esto, el desarrollador advierte que este directorio no se puede cambiar ni mover a una tarjeta SD por dos razones principales.

En primer lugar, el sistema de archivos debe admitir permisos Unix y archivos especiales como enlaces simbólicos o sockets y en segundo lugar, la ruta al directorio «prefix» está codificada en todos los binarios.

Estas son algunas de las características y funcionalidades principales citadas por el autor de Termux:

  • Seguro: puede acceder a servidores remotos utilizando el cliente ssh OpenSSH. Termux combina paquetes estándar con una emulación de terminal precisa en una atractiva solución de código abierto.
  • Funciones integradas: tiene la opción de usar Bash, fish o Zsh y nano, Emacs o Vim; ingresar SMS en su bandeja de entrada, accedar a terminales API con curl y utilizar rsync para almacenar copias de seguridad de la lista de contactos en un servidor remoto.
  • Personalizable: se pueden instalar una gran cantidad de paquetes al sistema con ayuda de la gestión de paquetes APT conocido de Debian y Ubuntu.
  • Explorable: los paquetes disponibles en Termux son los mismos que los de Mac y Linux. Se pueden instalar las páginas de manual en el teléfono y leerlas en una sesión mientras experimenta con ellas en otra.
  • Pilas incluidas: Termux incluyó versiones actualizadas de Perl, Python, Ruby y Node.js.
  • Escalado: se puede conectar un teclado bluetooth y conectar un dispositivo a una pantalla externa si es necesario, Termux admite atajos de teclado y tiene soporte completo para mouse.

Aparte del sistema de archivos, existen otras diferencias con las distribuciones tradicionales de Linux, por lo que no se debe confundir a Termux con una distribucion. De hecho, aunque proporciona un ecosistema de paquetes similar a las distribuciones de Linux, deben saber que Termux es solo una aplicación normal que se ejecuta en Android.

  1. Todo está instalado en $ PREFIX y no en directorios estándar como /bin o /etc.
  2. El entorno es de un solo usuario, con lo cual se debe tener cuidado con esto cuando se ejecutan comandos como root, ya que puede estropear los permisos y etiquetas de SELinux (Security-Enhanced Linux).
  3. Termux usa la misma libc (biblioteca de lenguaje C estándar) y el mismo enlazador dinámico que el sistema operativo Android.

Según el sitio web de Termux, estas 3 diferencias principales causan problemas al intentar ejecutar programas que han sido compilados para un sistema GNU/Linux típico.

Finalmente, la página de GitHub de Termux señala que el emulador no apunta actualmente a Android 10 (API 29) debido a una serie de cambios realizados por esta versión del sistema operativo.

“Las aplicaciones que no son de confianza que tienen como objetivo Android 10 no pueden invocar exec () en archivos ubicados en el directorio de inicio de la aplicación. Esta ejecución de archivos desde el directorio de inicio de la aplicación para escritura es una violación de W ^ X. Las aplicaciones solo deben cargar el código binario que está incrustado en el archivo APK de la aplicación ”, informa Google sobre API 29.

from Linux Adictos https://ift.tt/3lp2WEW
via IFTTT

Endless OS 3.9 llega con Kernel 5.8, Gnome 3.38 y mas

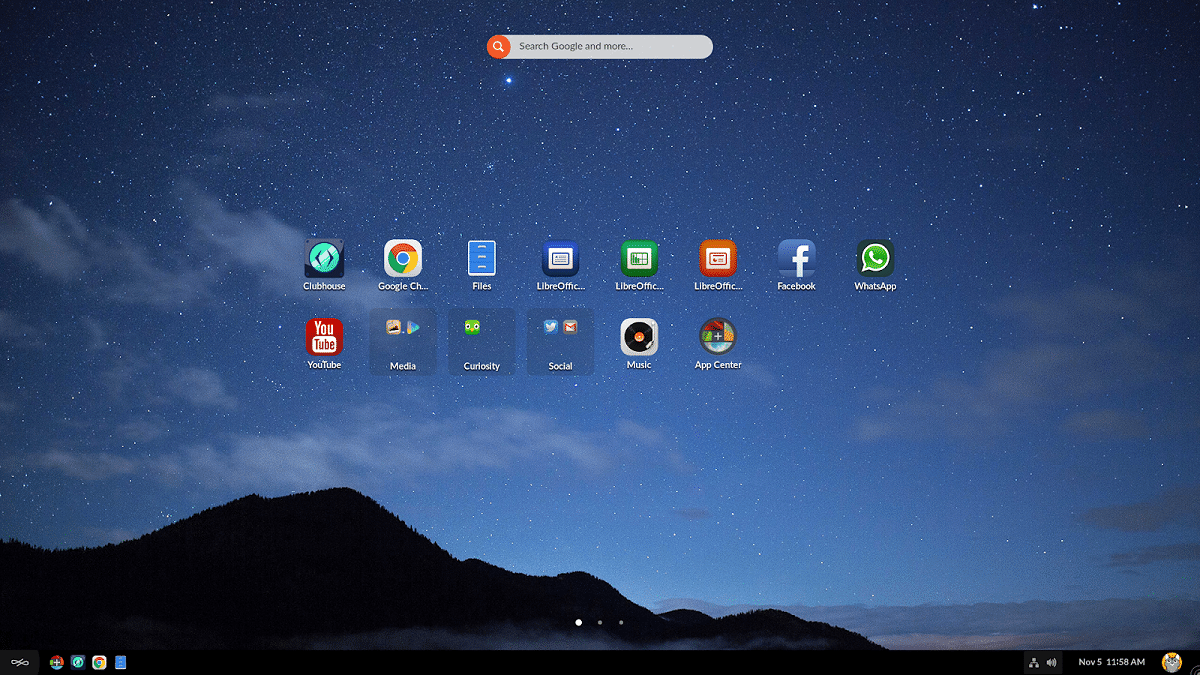
La nueva version de Endless OS 3.9 ya fue liberada y se encuentra disponible para el público en general. Esta nueva version llega con la actualización del entorno de escritorio de Gnome 3.38, además de que el equipo menciona que el equipo de escritorio de Endless se ha centrado en traer las características desarrolladas originalmente en Endless OS de vuelta a GNOME. Ya que por ejemplo, se han transferido funciones como mover los iconos del escritorio en el modo de arrastrar y soltar y aplicar controles parentales para las aplicaciones instaladas.

Para quienes desconocen de esta distribución de Linux, deben saber que está destinada a crear un sistema fácil de usar en el que pueda encontrar rápidamente aplicaciones a su gusto. Las aplicaciones se distribuyen como paquetes independientes en formato Flatpak.

La distribución no utiliza administradores de paquetes tradicionales, en lugar de los cuales se ofrece un sistema base mínimamente actualizable atómicamente que funciona en modo de solo lectura y se forma usando herramientas OSTree (la imagen del sistema se actualiza atómicamente desde un almacenamiento similar a Git).

Los desarrolladores de Fedora recientemente han estado tratando de repetir ideas idénticas a Endless OS como parte del proyecto Silverblue para crear una versión atómicamente actualizada de Fedora Workstation.

Endless OS es una de las distribuciones que promueven la innovación entre los sistemas Linux personalizados. El entorno de trabajo en Endless OS se basa en la bifurcación GNOME significativamente rediseñada.

Principales novedades de Endless OS 3.9

En esta nueva edición de Endless OS 3.9, los componentes de escritorio y distribución (mutter, gnome-settings-daemon, nautilus, etc.) se han actualizado a la mas reciente version de GNOME 3.38.

Además del entorno de escritorio, también se han actualizado diversos componentes del sistema, como lo son el kernel de Linux que se actualizó a la version 5.8, systemd 246, dracut 050, Xorg 1.20.8, Mesa 20.1.1, NVIDIA 450.66, Flatpak 1.8.2.

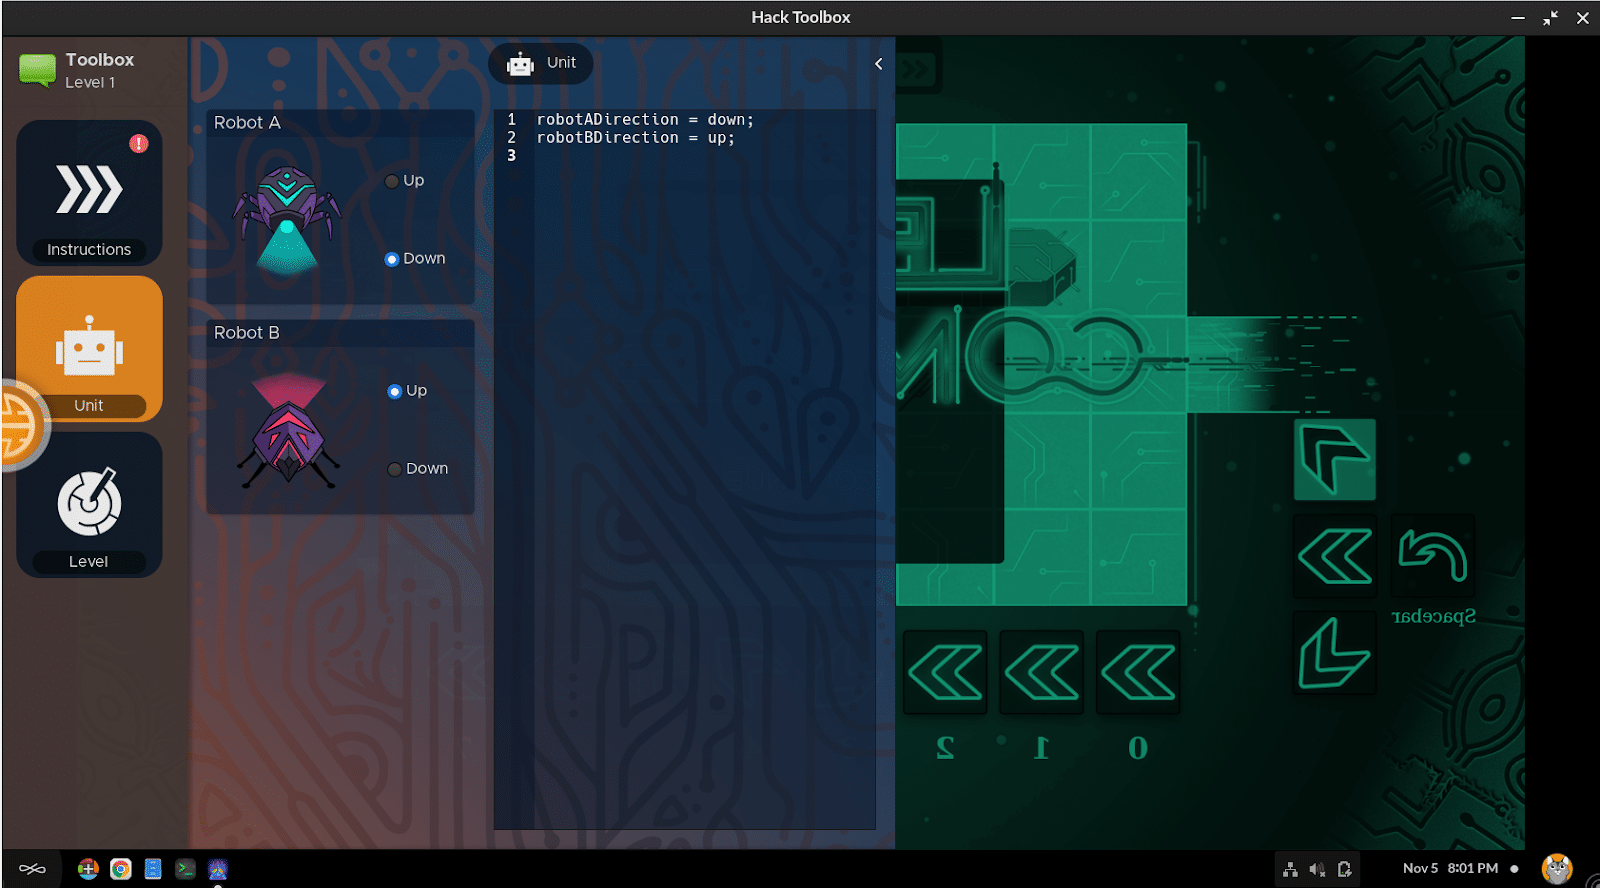
La implementación del entorno de aprendizaje de Hack, que ahora está habilitada de forma predeterminada y no requiere una activación por separado.

Se agregó la capacidad de recopilar métricas sobre el trabajo con el sistema (se supone que los padres pueden monitorear la actividad de sus hijos en el sistema) en computadoras que no tienen conexión de red.

Si anteriormente se recopilaban estadísticas con la transferencia de datos a un servidor centralizado, ahora es posible guardar los datos de monitoreo en una unidad USB externa y cargarlos desde otro sistema.

De los demás cambios que se destacan:

  • La lista de aplicaciones ahora siempre muestra todos los programas instalados, no solo los agregados al escritorio.
  • En lugar del reproductor de video Totem incorporado, se usa un paquete Flatpak instalado desde el directorio Flathub.
  • En Chrome y Chromium, la página predeterminada del «Centro de exploración» ya no se aplica.
  • La función de creación propia de agregar enlaces al escritorio también se ha eliminado, en lugar de lo cual ahora se utilizan los accesos directos con enlaces que son compatibles de forma estándar en Chrome y Chromium.
  • Se eliminaron los accesos directos para la instalación rápida de programas populares, en lugar de los cuales ahora debería usar la sección correspondiente en el Centro de aplicaciones.
  • Se eliminó la pantalla de presentación que se muestra al cargar aplicaciones.
    Se aseguró de que X.org Server se ejecutara como un usuario sin privilegios, sin otorgar privilegios de root.

Finalmente, si quieres conocer mas al respecto sobre esta nueva version de la distribución, puedes consultar los detalles en el siguiente enlace.

Descargar y probar Endless OS 3.9

Para quienes estén interesados en poder descargar esta nueva versión de la distribución instalarla o probarla en una máquina virtual pueden dirigirse directamente al sitio web oficial del proyecto en el cual en su sección de descargas podrán encontrar la imagen del sistema.
El enlace es este.

El tamaño de la imagen iso de la version Lite, es de 2.6 GB con lo que con una USB de 4GB es suficiente.

Mientras que para la imagen ISO de la version Full en español es de 16 GB y para ello requerirás una USB de 32GB.

Puedes grabar la imagen con ayuda de Etcher en un USB.

from Linux Adictos https://ift.tt/3lmHvUU
via IFTTT

Fue identificada una vulnerabilidad en GDM

Un investigador de seguridad de GitHub dio a conocer hace poco que ha identificado una vulnerabilidad (CVE-2020-16125) en GNOME Display Manager (GDM), que es responsable de mostrar la pantalla de inicio de sesión.

Combinado con otra vulnerabilidad en el servicio de seguimiento de cuentas (accounts-daemon), el problema permite que el código se ejecute como root.  La vulnerabilidad está asociada con el lanzamiento incorrecto de la utilidad de configuración inicial si es imposible acceder al servicio de daemon de cuentas a través de DBus.

Sobre la vulnerabilidad

Un usuario sin privilegios puede hacer que el proceso de accounts-daemon se bloquee o cuelgue, lo que creará las condiciones para que la utilidad gnome-initial-setup se ejecute desde GDM, a través de la cual un nuevo usuario puede registrarse como miembro del grupo sudo, es decir, tener la capacidad de ejecutar programas como root.

Normalmente, GDM llama a gnome-initial-setup para establecer el primer usuario si no hay cuentas en el sistema. La verificación de la existencia de cuentas se realiza contactando a accounts-daemon. Si el proceso especificado falla, GDM asume que faltan las cuentas e inicia el proceso de configuración inicial.

El investigador identificó dos formas de interrumpir el proceso daemon-accounts: la primera (CVE-2020-16126) se debe a un restablecimiento de privilegios incorrectos y la segunda (CVE-2020-16127) error al procesar un archivo «.pam_environment».

Además, se encontró otra vulnerabilidad en daemon-accounts (CVE-2018-14036) causada por verificaciones incorrectas de rutas de archivos y que permite leer el contenido de archivos arbitrarios en el sistema.

Las vulnerabilidades en accounts-daemon son causadas por cambios realizados por los desarrolladores de Ubuntu y no aparecen en el código principal de accounts-daemon del proyecto FreeDesktop y el paquete de Debian.

El problema CVE-2020-16127 está presente en un parche agregado en Ubuntu que implementa la función is_in_pam_environment, que lee el contenido del archivo .pam_environment del directorio de inicio del usuario. Si coloca un enlace simbólico a / dev / zero en lugar de este archivo, el proceso de daemon de cuentas se bloquea en infinitas operaciones de lectura y deja de responder a las solicitudes a través de DBus.

Es inusual que una vulnerabilidad en un sistema operativo moderno sea tan fácil de explotar. En algunas ocasiones, he escrito miles de líneas de código para aprovechar una vulnerabilidad. 

La mayoría de los exploits modernos involucran trucos complicados, como usar una vulnerabilidad de corrupción de memoria para falsificar objetos falsos en el montón, o reemplazar un archivo con un enlace simbólico con una precisión de microsegundos para explotar una vulnerabilidad TOCTOU . 

Así que en estos días es relativamente raro encontrar una vulnerabilidad que no requiera habilidades de codificación para explotarla. También creo que la vulnerabilidad es fácil de entender, incluso si no tiene conocimiento previo de cómo funciona Ubuntu o experiencia en investigación de seguridad.

La vulnerabilidad CVE-2020-16126 es causada por otro parche que restablece los privilegios del usuario actual mientras procesa algunas llamadas DBus (por ejemplo, org.freedesktop.Accounts.User.SetLanguage).

El proceso de daemon de cuentas se ejecuta normalmente como root, lo que evita que un usuario normal envíe señales.

Pero gracias al parche agregado, los privilegios del proceso se pueden restablecer y el usuario puede finalizar este proceso enviando una señal. Para realizar un ataque, basta con crear las condiciones para eliminar privilegios (RUID) y enviar una señal SIGSEGV o SIGSTOP al proceso de daemon de cuentas.

El usuario finaliza la sesión gráfica y se dirige a la consola de texto (Ctrl-Alt-F1).
Una vez que finaliza la sesión gráfica, GDM intenta mostrar la pantalla de inicio de sesión, pero se bloquea al intentar obtener una respuesta de accounts-daemon.

Las señales SIGSEGV y SIGCONT se envían desde la consola al proceso de daemon de cuentas, lo que hace que se bloquee.

También puede enviar señales antes de salir de la sesión gráfica, pero debe hacerlo con un retraso para tener tiempo de finalizar la sesión y antes de que se envíe la señal, GDM tuvo tiempo de comenzar.

La solicitud al daemon de cuentas en GDM falla y GDM llama a la utilidad gnome-initial-setup, en cuya interfaz es suficiente para crear una nueva cuenta.

La vulnerabilidad está corregida en GNOME 3.36.2 y 3.38.2. La explotación de la vulnerabilidad se ha confirmado en Ubuntu y sus derivados.

Fuente: https://securitylab.github.com

from Linux Adictos https://ift.tt/38yJNg8
via IFTTT

Linux 5.10 será la próxima versión LTS del núcleo y aterrizará el 13 de diciembre

Linux 5.10 LTS

Algunos sistemas operativos, como Ubuntu, ofrecen dos tipos de lanzamientos: los normales, soportados durante 9 meses, y los LTS, soportados durante 5 años. Esto es algo que también podemos ver en el núcleo de los sistemas operativos que motivan este blog, donde, además de las versiones de desarrollo o RC y las rt (tiempo real), se lanza una nueva versión estable cada dos meses aproximadamente y una LTS, soportada durante más tiempo, una vez al año. Y ya se sabe cuál será la próxima: Linux 5.10.

La versión LTS más actualizada es Linux 5.4, pero también siguen con soporte otras como Linux 4.19, Linux 4.14, Linux 4.9 y Linux 4.4. En un principio, se creía que la versión LTS sería la 5.9, pero Greg Kroah-Hartman, el principal mantenedor del kernel de Linux, confirmó que finalmente será Linux 5.10, y esto pueden ser buenas noticias porque incluirá, además de todas las mejoras y retoques de las dos versiones anteriores, soporte para mucho nuevo hardware.

Linux 5.10 añade soporte para mucho nuevo hardware

En cuanto a los plazos, v5.10 está ahora mismo en desarrollo, habiéndose lanzado la tercera RC el pasado domingo día 8 de noviembre. Mirando al calendario y teniendo en cuenta que se suelen lanzar siete candidatas antes de la versión estable, la próxima versión LTS del núcleo de Linux debería aterrizar el próximo 13 de diciembre si todo va como se espera, o el 20 del mismo mes si Linus Torvalds piensa que necesita más atención. El soporte se extenderá hasta 2026.

Llegado el momento, serán las distribuciones las que decidirán si lo incluyen a sus sistemas operativos o esperan un poco más. Ubuntu y Fedora no actualizarán su kernel hasta el lanzamiento de Ubuntu 21.04 Hirsute Hippo y Fedora 34, o no deberían, pero las distribuciones Rolling Release lo harán pasados unos días o cuando lancen la primera actualización de punto. Cuando Linux 5.10 sea oficial, publicaremos un artículo con todas sus novedades más destacadas.

from Linux Adictos https://ift.tt/3lle9qb
via IFTTT

WinApps ya esta disponible y permite ejecutar aplicaciones de Windows en Linux

En el mes de abrir Hayden Barnes (un desarrollador de aplicaciones y gerente de ingeniería de WSL, Subsistema de Windows para Linux en Canonical) compartió con la comunidad de Linux mediante un Tuit, sobre el trabajo en el cual se encontraba dedicando su tiempo «WinApps».

En el tuit compartido podíamos observar un pequeño fragmento de video en el cual se mostraba como de forma «casi nativa» podía ejecutar aplicaciones de Microsoft Office en su escritorio de Ubuntu.

Tal y como se mostraba parecían ser aplicaciones nativas de Windows en un contenedor o VM dentro de Ubuntu. Sin embargo, no surgieron detalles sobre cómo se logró esto y solo quedaron las dudas durante varios meses, pues Hayden Barnes menciono que no compartiría el trabajo al público hasta que considerara cierta estabilidad.

https://platform.twitter.com/widgets.js

En lugar de esperar a que esto suceda, WinApps se creó como una forma sencilla de un comando para incluir aplicaciones que se ejecutan dentro de una máquina virtual (o en cualquier servidor RDP) directamente en GNOME como si fueran aplicaciones nativas. 

Ahora, meses después del anuncio, por fin se dio a conocer al público tanto el proyecto como el código fuente el cual está disponible en GitHub, así como las instrucciones para poder implementar WinApps en nuestro sistema.

Como tal, vale la pena mencionar que WinApps fue apenas liberado y la estabilidad del proyecto aún no es buena, además de que es el principio de lo que puede ser un gran desarrollo, además de que aún es considerado como un proyecto personal de Curtis, puede verse como un competidor de otras herramientas que ya permiten ejecutar aplicaciones de Windows en Linux, como Wine. 

Además, se debe tener en cuenta que en todo momento WinApps trabaja bajo una VM con Windows 10, por lo que el proyecto es totalmente diferente a lo que se esperaría (ya que muchos pensarían que trabajaría como Wine).

En el repositorio se explica que WinApps funciona de la siguiente manera:

WinApps funciona mediante:

Ejecución de un servidor RDP de Windows en un contenedor de VM en segundo plano
Comprobación del servidor RDP para las aplicaciones instaladas como Microsoft Office
Si esos programas están instalados, crea accesos directos que aprovechan FreeRDP tanto para la CLI como para la bandeja de GNOME
Se puede acceder a los archivos en su directorio de inicio a través del \\tsclient\homemontaje dentro de la VM
También puede hacer clic con el botón derecho en cualquier archivo de su directorio de inicio para abrirlo con una aplicación

En estos momentos la lista de aplicaciones que ya son compatibles son las siguientes:

A continuación está impulsada por la comunidad y, por lo tanto, es posible que el equipo de WinApps no haya probado muchas aplicaciones.

Aplicaciones actualmente compatibles

  • Internet Explorer 11 (solo porque sí)
  • Microsoft Access (2016)
  • Microsoft Access (2019)
  • Microsoft Access (Office 365)
  • Microsoft Excel (2016)
  • Microsoft Excel (2019)
  • Microsoft Excel (Office 365)
  • Microsoft Word (2016)
  • Microsoft Word (2019)
  • Microsoft Word (Office 365)
  • Microsoft OneNote (2016)
  • Microsoft OneNote (2019)
  • Microsoft OneNote (Office 365)
  • Microsoft Outlook (2016)
  • Microsoft Outlook (2019)
  • Microsoft Outlook (Office 365)
  • Microsoft PowerPoint (2016)
  • Microsoft PowerPoint (2019)
  • Microsoft PowerPoint (Office 365)
  • Editor de Microsoft (2016)
  • Editor de Microsoft (2019)
  • Editor de Microsoft (Office 365)

Como tal, el que trabaje bajo una VM pudo haber desalentado a muchos, pues básicamente es mas sencillo trabajar bajo una instalación de Windows en una máquina virtual.

Pero lo interesante del proyecto es que WinApps se limita a trabajar solo con elementos clave y deja de lado muchos servicios y aplicaciones que consumirían mucho mas memoria del equipo. Aun que como tal, vale la pena probar y dar seguimiento al proyecto.

¿Como instalar WinApps en Linux?

Finalmente, para quienes estén interesados en poder probar el proyecto en su sistema, podrán implementar WinApps en su sistema siguiendo las instrucciones que se detallan en el repositorio, el cual puedes acceder desde el siguiente enlace.

En él también podrán encontrar documentación sobre el proyecto, así como también información sobre como probar nuevas aplicaciones y en él, también podrás contribuir con la información sobre las aplicaciones que hayas probado y no se encuentren en la lista.

from Linux Adictos https://ift.tt/3pcNGxn
via IFTTT

La unión europea planea introducir backdoors en aplicaciones de mensajería

El proyecto de resolución está listo y en principio, debería ser una ronda final de las tablas de decisiones del Consejo de la UE el día 25 del mes en curso antes de su adopción.

El Consejo de la UE cree que la implementación del cifrado de extremo a extremo en las aplicaciones de mensajería cifrada no debe impedir que las fuerzas del orden rastreen a pedófilos y terroristas.

«Es necesario un equilibrio entre estos dos polos», recuerda la institución. Es por eso que se está preparando para adoptar una resolución que tiene como objetivo forzar la introducción de backdoors para el uso exclusivo de las fuerzas del orden dentro de las aplicaciones de mensajería encriptada.

La resolución se inspira en principio en una propuesta de la propia Comisión de la UE alineada con la presentación de la nueva estrategia de la UE que parece decir:

Ylva Johansson (comisaria europea de Interior) comenta:

«Vamos a presentar un proyecto de ley que obligará a los proveedores de servicios de Internet a detectar, informar, borrar y denunciar casos de pedofilia en línea».

En otras palabras, en el caso de su adopción, plataformas como Signal, WhatsApp o Wire que implementen el cifrado de extremo a extremo se verán obligados a introducir una forma para que las autoridades accedan al contenido cifrado.

Según la Communications Decency Act (vigente en Estados Unidos desde 1996), las empresas que ofrecen servicios en línea están exentas de toda responsabilidad por el contenido publicado en sus plataformas.

Bajo la Ley EARN IT (propuesta por los senadores republicanos Lindsey Graham y Josh Hawley, así como por los senadores demócratas Richard Blumenthal Dianne Feinstein durante el mes de marzo), la situación cambia.

Las empresas se ven obligadas a renunciar a su responsabilidad ofreciendo a las fuerzas del orden que busquen contenido específico. Aquellos que han implementado el cifrado de extremo a extremo quedan bajo la responsabilidad del contenido publicado en sus plataformas.

«El proyecto de ley EARN IT, patrocinado por los senadores Lindsay Graham (R-GA) y Richard Blumenthal (D-CT), eliminará las protecciones de la Sección 230 para cualquier sitio web que no siga una lista de» mejores prácticas «Lo que significa que estos sitios pueden ser demandados por quiebra», dice la Electronic Frontier Foundation.

Matrix (proveedor de soluciones de cifrado) utilizada por el gobierno francés, explica por qué el enfoque de introducir backdoors no es el correcto

Los backdoors necesariamente introducen un punto débil fatal en el cifrado para todos, que luego se convierte en el objetivo final de alto valor para los atacantes.

Cualquiera que pueda determinar la clave privada necesaria para romper el cifrado tiene acceso completo y uno puede estar absolutamente seguro de que la clave del backdoor será revelada, ya sea a través de intrusión, ingeniería social, ataque de fuerza bruta o accidente.

Los gobiernos no son terceros de confianza a los que se pueda confiar las claves privadas.

El cifrado de extremo a extremo es una tecnología completamente ubicua en la actualidad; intentar legislar contra esto último sería como intentar cambiar el rumbo o declarar ilegal una rama de las matemáticas.

Los gobiernos protegen sus propios datos utilizando cifrado de extremo a extremo precisamente porque no quieren que otros gobiernos los espíen. Por lo tanto, no solo es hipócrita por parte de los gobiernos abogar por el backdoor, sino que inmediatamente pone sus propios datos gubernamentales en riesgo de verse comprometidos. Además, la creación de infraestructura de un backdoor sienta un precedente increíblemente malo para el resto del mundo, donde los gobiernos menos saludables inevitablemente usarán la misma tecnología en detrimento masivo de los derechos humanos de sus ciudadanos.

El cifrado es beneficioso en un 99,9% para terceros no malintencionados. Si lo debilitamos, el 0,1% de los ciberdelincuentes se adherirá a plataformas sin puertas traseras mientras que el 99,9% será vulnerable.

¿Qué solución, entonces, si el cifrado no es el camino a seguir?

Matrix ofrece un sistema de «reputación relativa» para los usuarios de su plataforma. La comprensión de este último en desarrollo se basa en algunos puntos:

  1. Cualquiera puede recopilar datos de reputación en salas, usuarios, servidores,  comunidades o contenido de Matrix y publicarlos para una audiencia tan grande o pequeña como desee proporcionando una puntuación subjetiva sobre si hay algún contenido en Matrix es positiva o negativa en un contexto dado.
  2. Estos datos de reputación se publican de tal manera que se preserva la privacidad, es decir que es posible consultar los datos de reputación si se tiene conocimiento de un ID dedicado, pero los datos se almacenan bajo un seudónimo.
  3. Cualquiera puede suscribirse a los feeds de reputación. Los feeds pueden ser datos específicos de un usuario, de amigos o de fuentes de confianza (por ejemplo, una empresa de verificación de datos).
  4. Los administradores que administran servidores en jurisdicciones particulares tienen la capacidad de hacer cumplir las reglas que necesitan en sus servidores (por ejemplo, pueden suscribirse a fuentes de reputación de una fuente confiable que identifique contenido publicado por depredadores sexuales y utilizarlos para bloquearlos en su servidor).

Fuente: https://matrix.org/

from Linux Adictos https://ift.tt/35exVxT
via IFTTT

RansomEXX, un ransomware que también afecta a Linux

La empresa de seguridad Kaspersky dio a conocer hace poco, que ha descubierto una variante para Linux del ransomware RansomEXX, lo que marca la primera vez que una cepa importante del ransomware de Windows se ha trasladado a Linux para ayudar con intrusiones específicas.

Anteriormente, se informó que este ransomware se utilizó en ataques contra el Departamento de Transportede Texas, Konica Minolta, el contratista del gobierno estadounidense Tyler Technologies, el sistema de tránsito de Montreal y, más recientemente, contra el Sistema Judicial Brasileño (STJ).

RansomEXX se encuentra entre los que asumen grandes objetivos en busca de grandes pagos, sabiendo que algunas empresas o agencias gubernamentales no pueden darse el lujo de permanecer inactivos mientras recuperan sus sistemas.

A fines de 2019, el FBI publicó un anuncio de servicio público de ransomware para educar al público sobre el número cada vez mayor de ataques a empresas y organizaciones en los Estados Unidos.

“Los ataques de ransomware son cada vez más selectivos, sofisticados y costosos, aunque la frecuencia general de los ataques sigue siendo constante. Desde principios de 2018, la incidencia de campañas de ransomware indiscriminadas y a gran escala ha disminuido drásticamente, pero las pérdidas por ataques de ransomware han aumentado drásticamente, según las quejas recibidas por IC3 [Internet Crime Complaint Center] e información sobre los casos del FBI ”.

El FBI ha observado que los hacker utilizan las siguientes técnicas para infectar a las víctimas con ransomware:

  • Campañas de phishing por correo electrónico: el atacante envía un correo electrónico que contiene un archivo o enlace malicioso, que implementa software malicioso cuando el destinatario hace clic en él.
    Los hackers han utilizado tradicionalmente estrategias de spam genéricas y generales para implementar su malware, mientras que las campañas de ransomware recientes han sido más específicas.
    Los delincuentes también pueden comprometer la cuenta de correo electrónico de una víctima mediante el uso de malware precursor, que permite al ciberdelincuente utilizar la cuenta de correo electrónico de la víctima para propagar aún más la infección.
  • Vulnerabilidades del protocolo de escritorio remoto: RDP es un protocolo de red patentado que permite a las personas controlar los recursos y los datos de una computadora a través de Internet.
    Los hackers han utilizado ambos métodos de fuerza bruta, una técnica basada en pruebas, para obtener credenciales de usuario.
    También utilizaron credenciales compradas en los mercados de la darknet para obtener acceso RDP no autorizado a los sistemas victimizados. Una vez que tienen acceso a RDP, los delincuentes pueden implementar una variedad de malware, incluido el ransomware, en los sistemas victimizados.
  • Vulnerabilidades de software: los hackerspueden aprovechar las debilidades de seguridad en los programas de software ampliamente utilizados para tomar el control de los sistemas victimizados e implementar ransomware. Por ejemplo, los hackers explotaron recientemente vulnerabilidades en dos herramientas de administración remota utilizadas por los proveedores de servicios administrados (MSP) para implementar ransomware en las redes de clientes de al menos tres MSP.

CrowdStrike, una empresa de tecnología de ciberseguridad, descubrió que había habido un aumento significativo en los ataques de ransomware dirigidos al «gran juego».

Como saben que sus víctimas son sensibles al tiempo de inactividad, será más probable que paguen un rescate independientemente del costo de ese rescate. Algunos objetivos probables incluyen:

Cuidado de la salud
Empresas de la industria manufacturera
Servicios gestionados
Agencias gubernamentales

Durante el año pasado, hubo un cambio de paradigma en la forma en que operan estos operadores. Varios de ellos se dieron cuenta de que atacar primero los escritorios no es un negocio lucrativo, ya que las empresas tienden a utilizar imágenes de respaldo de los sistemas afectados para no pagar el rescate.

En los últimos meses, en numerosos incidentes, algunos operadores de ransomware no se han molestado en cifrar las estaciones de trabajo y se han dirigido principalmente a servidores críticos dentro de la red de una empresa, sabiendo que en Al atacar estos sistemas primero, las empresas no podrían acceder a sus datos.

El hecho de que los operadores de RansomEXX estén creando una versión para Linux del ransomware de Windows está en consonancia con esta línea de pensamiento, ya que muchas empresas pueden tener sistemas internos en Linux y no siempre en Windows Server.

Fuente: https://securelist.com

from Linux Adictos https://ift.tt/2Ilm9sA
via IFTTT

Code Risk Analyzer: un servicio de análisis de cumplimiento y seguridad de DevSecOps

IBM anunció la disponibilidad de Code Risk Analyzer en su servicio IBM Cloud Continuous Delivery, una función para proporcionar a los desarrolladores análisis de seguridad y cumplimiento de DevSecOps.

Code Risk Analyzer se puede configurar para que se ejecute al inicio de la canalización de código de un desarrollador y examina y analiza los repositorios de Git en busca de problemas conocidos con cualquier código fuente abierto que deba administrarse.

Ayuda a proporcionar cadenas de herramientas, automatiza compilaciones y pruebas, y permite a los usuarios controlar la calidad del software con análisis, según la empresa.

El objetivo del analizador de código es permitir que los equipos de aplicaciones identifiquen las amenazas de ciberseguridad, prioricen los problemas de seguridad que pueden afectar las aplicaciones y resuelvan los problemas de seguridad.

Steven Weaver, de IBM, dijo en una publicación:

“Reducir el riesgo de incorporar vulnerabilidades en su código es fundamental para un desarrollo exitoso. A medida que las tecnologías nativas de código abierto, de contenedores y de la nube se vuelven más comunes e importantes, mover el monitoreo y las pruebas más temprano en el ciclo de desarrollo puede ahorrar tiempo y dinero.

“Hoy, IBM se complace en anunciar Code Risk Analyzer, una nueva característica de IBM Cloud Continuous Delivery. Desarrollado junto con los proyectos de IBM Research y los comentarios de los clientes, Code Risk Analyzer permite a los desarrolladores como usted evaluar y corregir rápidamente cualquier riesgo legal y de seguridad que se haya infiltrado potencialmente en su código fuente y proporciona comentarios directamente en su código fuente. Artefactos de Git (por ejemplo, solicitudes de extracción / fusión). Code Risk Analyzer se proporciona como un conjunto de tareas de Tekton, que se pueden incorporar fácilmente en sus canales de entrega ”.

Code Risk Analyzer proporciona la siguiente funcionalidad al escanear repositorios de origen basados ​​en IBM Cloud Continuous Delivery Git y Issue Tracking (GitHub) en busca de vulnerabilidades conocidas.

Las capacidades incluyen descubrir vulnerabilidades en su aplicación (Python, Node.js, Java) y la pila del sistema operativo (imagen base) basándose en la rica inteligencia de amenazas de Snyk. y Clear, y proporciona recomendaciones de remediación.

IBM se ha asociado con Snyk para integrar su cobertura de seguridad integral para ayudarlo a encontrar, priorizar y corregir automáticamente vulnerabilidades en dependencias y contenedores de código abierto en las primeras etapas de su flujo de trabajo.

La base de datos de vulnerabilidades de Snyk Intel es seleccionada continuamente por un experimentado equipo de investigación de seguridad de Snyk para permitir que los equipos sean óptimamente efectivos para contener los problemas de seguridad de código abierto, mientras permanecen enfocados en el desarrollo.

Clair es un proyecto de código abierto para el análisis estático de vulnerabilidades en contenedores de aplicaciones. Como escanea imágenes mediante análisis estático, puede analizar imágenes sin necesidad de ejecutar su contenedor.

Code Risk Analyzer puede detectar errores de configuración en sus archivos de implementación de Kubernetes según los estándares de la industria y las mejores prácticas de la comunidad.

Code Risk Analyzer genera una nomenclatura (BoM) que representa todas las dependencias y sus fuentes para las aplicaciones. Además, la función BoM-Diff le permite comparar las diferencias en cualquier dependencia con las ramas base en el código fuente.

Si bien las soluciones anteriores se centraban en ejecutarse al comienzo de la canalización de código de un desarrollador, han demostrado ser ineficaces porque las imágenes de contenedor se han reducido a donde contienen la carga útil mínima necesaria para ejecutar un la aplicación y las imágenes no tienen el contexto de desarrollo de una aplicación.

Para los artefactos de aplicaciones, Code Risk Analyzer tiene como objetivo el proporcionar comprobaciones de vulnerabilidad, licencias y CIS en las configuraciones de implementación, generar listas de materiales y realizar comprobaciones de seguridad.

Los archivos Terraform (* .tf) utilizados para aprovisionar o configurar servicios en la nube como Cloud Object Store y LogDNA también se analizan para identificar errores de configuración de seguridad.

Fuente: https://www.ibm.com

from Linux Adictos https://ift.tt/2GKpuRv
via IFTTT

Liberado GIMP 2.99.2, una vista previa a GIMP 3.0

Hace poco se presentó el lanzamiento de la nueva version de GIMP 2.99.2, en el que se propone probar la funcionalidad de la futura nueva rama estable de GIMP 3.0.

En la nueva rama, se realizó la transición a GTK3, se agregó soporte estándar para Wayland y HiDPI, se limpió significativamente la base de código, se propuso una nueva API para el desarrollo de complementos.

Además de que se implementó el almacenamiento en caché, se agregó soporte para seleccionar múltiples capas (selección de múltiples capas) y se proporcionó la edición en el espacio de color original.

Principales novedades de GIMP 2.99.2 (vista previa de GIMP 3.0)

Se ha realizado la transición para usar la biblioteca GTK3 en lugar de GTK2, el diseño de la interfaz se ha modernizado significativamente y se han propuesto nuevos widgets. Para los diálogos, se aplicó la decoración de la ventana del lado del cliente (CSD, decoraciones del lado del cliente), en la que el título y los marcos de las ventanas no los dibuja el administrador de ventanas, sino la propia aplicación.

El cambio a GTK3 también permitió la compatibilidad total con pantallas de alta densidad de píxeles (HiDPI) y resolvió problemas al trabajar en pantallas pequeñas y grandes de alta resolución. GIMP ahora respeta la configuración de escala del sistema al renderizar la interfaz.

Soporte mejorado para dispositivos de entrada avanzados como tabletas de dibujo y lápices de luz. Se agregó la capacidad de conectar dichos dispositivos: si en GIMP 2 la tableta tenía que estar conectada antes de iniciar el programa y activarse explícitamente en la configuración, entonces en GIMP 3 todo se simplifica enormemente y la tableta o el lápiz se pueden conectar en cualquier momento y estará inmediatamente disponible para dibujar.

Además, se simplifica el acceso a la configuración avanzada de los dispositivos de entrada. Los desarrolladores también han experimentado con gestos en pantalla como pellizcar, acercar y rotar, pero esta función está marcada como no prioritaria y aún no está claro si aparecerá en GIMP 3.0.

Se ha implementado soporte para un nuevo formato de tema basado en CSS que utiliza motores de tema estándar GTK3 y facilita la adaptación de la interfaz a sus necesidades. Los temas más antiguos son incompatibles con GIMP 3.

También se destaca el soporte mejorado para conjuntos de iconos simbólicos, que ahora se ajustan automáticamente a los colores de primer plano y de fondo establecidos (cuando se cambia del modo claro a oscuro, ya no es necesario cambiar manualmente el conjunto de iconos).

Se mejoró la calidad del modo oscuro, que ahora incluye elementos de decoración de ventanas. Es posible implementar opciones claras y oscuras en el mismo tema de diseño, así como pictogramas simbólicos y de color al mismo tiempo.

Se ha implementado soporte nativo para el protocolo Wayland. Todavía hay problemas sin resolver en el entorno de Wayland, como fugas de memoria, anomalías de GUI y fallas de escala, pero se solucionarán cuando se publique GIMP 3.0, ya que están marcados como bloques de lanzamiento. No todos los componentes se han traducido todavía para usar portales (xdg-desktop-portal).

Se agregó soporte para seleccionar múltiples capas (selección de múltiples capas), lo que hace posible seleccionar varias capas a la vez usando las combinaciones estándar Shift + clic para seleccionar un rango de capas y Ctrl + clic para agregar o excluir capas individuales del conjunto.

Las operaciones en GIMP se aplican a todas las capas seleccionadas, lo que le permite mover, agrupar, eliminar, fusionar y duplicar todas las capas seleccionadas a la vez.

Se ha propuesto una nueva API para desarrollar complementos, que es incompatible con los complementos antiguos, pero según los desarrolladores, no hay nada difícil en la migración de los complementos existentes y se necesitan de 5 a 30 minutos para adaptar un complemento típico (la documentación sobre la migración se proporcionará con el lanzamiento de GIMP 3).

Toda la API de GIMP se procesa a través de la introspección de GObject, que le permite crear complementos en diferentes lenguajes de programación. Además de C / C ++, se pueden crear scripts para ampliar las capacidades de GIMP en Python 3, JavaScript, Lua y Vala, mientras que las capacidades proporcionadas para dichos complementos ahora son similares a las de los complementos en C / C ++, y la API es la misma para todos los lenguajes.

Se implementó el soporte de caché de renderizado, que almacena los resultados del escalado, así como manipulaciones con colores, filtros y máscaras.

Descargar e instalar

Para la instalación, hay un paquete disponible en formato flatpak en el repositorio flathub-beta.

from Linux Adictos https://ift.tt/3pbLuWP
via IFTTT