Android se traslada al sistema de compilación Bazel

Los desarrolladores de Google que están detrás del desarrollo de Android, dieron a conocer mediante un anunció que está moviendo el Proyecto de código abierto de Android (AOSP) para usar el sistema de compilación Bazel en lugar del actual sistema de compilación Soong, Ninja y Make.

La compatibilidad con Bazel ya se ha agregado al repositorio de Android, pero la transición al nuevo sistema de compilación de forma predeterminada se extenderá a través de múltiples versiones de plataforma para que la migración sea lo más fácil y transparente posible.

En 2020 y 2021, no se esperan cambios significativos en los flujos de trabajo de construcción de plataformas, y se mantendrá el soporte para los sistemas de construcción existentes.

Para permitir una migración gradual, algunos cambios para simplificar las compilaciones de Android ya están incluidos en Bazel, como la capacidad de analizar y ejecutar archivos de compilación con formato Ninja.

Se argumenta que para la plataforma Android, cambiar a Bazel aumentará la flexibilidad de configurar el proceso de compilación, mejorará la introspección / monitoreo del progreso de compilación y la conexión de dependencias, implementará compilaciones repetibles, simplificará scripts de compilación complejos, mejorará la integración con varios manejadores de compilación y prueba, y reducirá el tiempo de compilación.

La migración a Bazel permitirá que AOSP:

Proporcionar más flexibilidad para configurar la compilación AOSP (mejor soporte para condicionales)
Permitir una mayor introspección sobre el progreso y las dependencias de la compilación AOSP
Habilitar compilaciones AOSP correctas y reproducibles (herméticas)
Introducir un mecanismo de configuración que reducirá la complejidad de las compilaciones de AOSP
Permitir una mayor integración de las actividades de construcción y prueba
Combine todos estos para impulsar mejoras significativas en el tiempo de construcción y la experiencia
Los beneficios de esta migración a la comunidad de Bazel son:

Inversión significativa en curso en Bazel para respaldar las compilaciones de la plataforma Android
Expansión del ecosistema y la comunidad de Bazel para incluir, inicialmente, a decenas de miles de desarrolladores de la plataforma Android y fabricantes de equipos originales (OEM) de teléfonos Android y proveedores de chips.
Las reglas de Bazel de Google para la creación de aplicaciones de Android serán de código abierto, se utilizarán en AOSP y serán mantenidas por Google en asociación con la comunidad de Android / Bazel.
Mejor compatibilidad con Bazel para crear aplicaciones de Android
Mejor soporte de reglas para otros lenguajes utilizados para construir la plataforma Android (Rust, Java, Python, Go, etc.)
Fuerte soporte para las versiones de Bazel Long Term Support (LTS) , que beneficia a la comunidad ampliada de Bazel
Documentación mejorada (tutoriales y referencia)

El ecosistema de Bazel en Android ampliará el número de participantes involucrados en el desarrollo, simplificará la aplicación para construir aplicaciones de Android (incluido Google tiene la intención de abrir el código para construir scripts para sus aplicaciones de Android), mejorará el soporte para varios lenguajes de programación usados ​​en Android (Rust, Java, Python, Go), proporcionará recursos para crear versiones de larga duración y conducirá a una documentación mejor y más amplia.

Bazel es desarrollado por ingenieros de Google y se utiliza para construir la mayoría de los proyectos internos de la empresa. El proyecto destaca por su alta velocidad de construcción, para lo cual se utilizan técnicas de almacenamiento en caché y paralelización del proceso de construcción.

Las herramientas también garantizan un montaje repetible, es decir el resultado de construir el proyecto en la máquina del desarrollador será exactamente el mismo que construir en sistemas de terceros, como servidores de integración continua. La funcionalidad adicional se implementa a través del mecanismo para conectar extensiones.

A diferencia de Make y Ninja, Bazel adopta un enfoque de nivel superior para crear reglas de compilación que, en lugar de definir enlaces de comando para los archivos que se están compilando, utiliza bloques preconstruidos más abstractos y define plataformas de destino/compilación.

Los componentes del proyecto se describen en el archivo de texto BUILD en forma de un paquete de bibliotecas, archivos ejecutables y pruebas, sin detallar a nivel de archivos individuales y comandos para llamar al compilador.

En los archivos BUILD, todas las dependencias deben estar completamente definidas, sobre la base de las cuales se toman las decisiones para reconstruir los componentes después de realizar cambios (solo se reconstruyen los archivos modificados) y paralelizar el proceso de construcción.

Fuente: https://developers.googleblog.com

from Linux Adictos https://ift.tt/32IpfOs
via IFTTT

Unbreakable Enterprise Kernel R6U1 llega con mejoras de controladores y mas

Oracle dio a conocer la liberación de la primera actualización de Unbreakable Enterprise Kernel 6 el cual se basa en el kernel Linux 5.4 y que se complementa con nuevas características, optimizaciones y correcciones y también se prueba su compatibilidad con la mayoría de las aplicaciones que se ejecutan en RHEL y está especialmente optimizado para trabajar con software industrial y hardware de Oracle.

Para quienes desconocen de este Kernel modificado por Oracle, se posiciona como un conjunto avanzado de kernel de Linux, posicionado para su uso en la distribución de Oracle Linux como alternativa al paquete normal de kernel de Red Hat Enterprise Linux.

Unbreakable Enterprise Kernel (UEK)  proporciona las últimas innovaciones de código abierto, optimizaciones clave y seguridad para cargas de trabajo en la nube y locales.

Es el kernel de Linux que impulsa a Oracle Cloud y Oracle Engineered Systems, como Oracle Exadata Database Machine y Oracle Linux en plataformas Intel y AMD de 64 bits o Arm de 64 bits.

UEK Release 6 mantiene la compatibilidad con Red Hat Compatible Kernel (RHCK) y no deshabilita ninguna característica que esté habilitada en RHCK. Las características adicionales están habilitadas para brindar soporte a los requisitos funcionales clave y se aplican parches para mejorar el rendimiento y optimizar el kernel.

Principales novedades de Unbreakable Enterprise Kernel R6U1

En esta nueva version de actualización la implementación de NFS 4.2 agrega una capacidad experimental para copiar archivos directamente entre diferentes servidores NFS o dentro de un solo servidor NFS sin transferirlos al cliente a través de la red.

Se ha agregado al programador de tareas un mecanismo experimental para proteger contra la fuga de datos a través de canales laterales a través de la memoria caché de la CPU, lo que limita la ejecución simultánea de controladores de información confidencial en el mismo núcleo de la CPU.

Para organizar la ejecución paralela de tareas en el kernel, en lugar de ktask, se utiliza el mecanismo padata, que le permite ejecutar tareas multiproceso con equilibrio de carga en diferentes núcleos de CPU.

Se corrigieron errores y se realizaron mejoras en el código del sistema de archivos Btrfs, CIFS, ext4, NFS, OCFS2 y XFS.

La programación del núcleo es una función habilitada en el kernel para limitar las tareas confiables para que se ejecuten simultáneamente en núcleos de CPU que comparten recursos informáticos para ayudar a mitigar ciertas categorías de errores del procesador de ‘caché compartida central’ que podrían causar fugas de datos y otras vulnerabilidades relacionadas.

Wireguard es un reemplazo más rápido y seguro para IPsec y OpenVPN y en esta nueva version, WireGuard está habilitado como una vista previa técnica en UEK R6U1 e introduce el módulo de kernel wireguard en la versión 1.0.20200712.

En cuanto a los controladores que recibieron mejoras:

  • Los  controladores AMD-TEE, amdtee y tee, son nuevas incorporaciones en esta versión para incluir actualizaciones del núcleo principal.

  • Atheros 802.11n HTC  se actualizaron para correcciones de seguridad, incluido CVE-2019-19073.

  • El  controlador de red Broadcom BCM573xx,  bnxt_en, está disponible en la versión 1.10.1 e incluye parches y actualizaciones.

  • El controlador de Linux de la serie Intel Ethernet Connection E800, ice, se actualiza a la versión 0.8.2-k para permitir la compatibilidad con las tarjetas PCIe y los controladores Ethernet de la serie 800 de Intel más nuevos.

  • El controlador Broadcom Emulex LightPulse  Fibre Channel SCSI,  lpfc, se actualiza a la versión 12.8.0.3 con parches proporcionados por el proveedor y correcciones de errores.

  • El controlador Broadcom MegaRAID SAS,  megaraid_sas, se actualizó a la versión 07.714.04.00-rc1.

  • El controlador de dispositivo LSI MPT Fusion SAS 3.0,  mpt3sas, se actualiza a la versión 34.100.00.00 para incluir los parches proporcionados por el proveedor.

  • El controlador HBA de canal de fibra de QLogic ,  qla2xxx,  se actualizó a la versión 10.01.00.25-k e incluye una gran cantidad de parches proporcionados por proveedores.

  • El controlador del adaptador Ethernet USB basado en Realtek RTL8152 / RTL8153,  r8152, se actualiza a la versión 1.10.11 con parches.

Finalmente si quieres conocer mas al respecto de esta nueva version del Kernel, así como los enlaces para la descarga de este, puedes encontrarlo en el siguiente enlace. 

from Linux Adictos https://ift.tt/38GJQqc
via IFTTT

XuanTie C906: el chip basado en RISC-V debuta en una placa por 12.5$

Allwinner basada en RISC-V

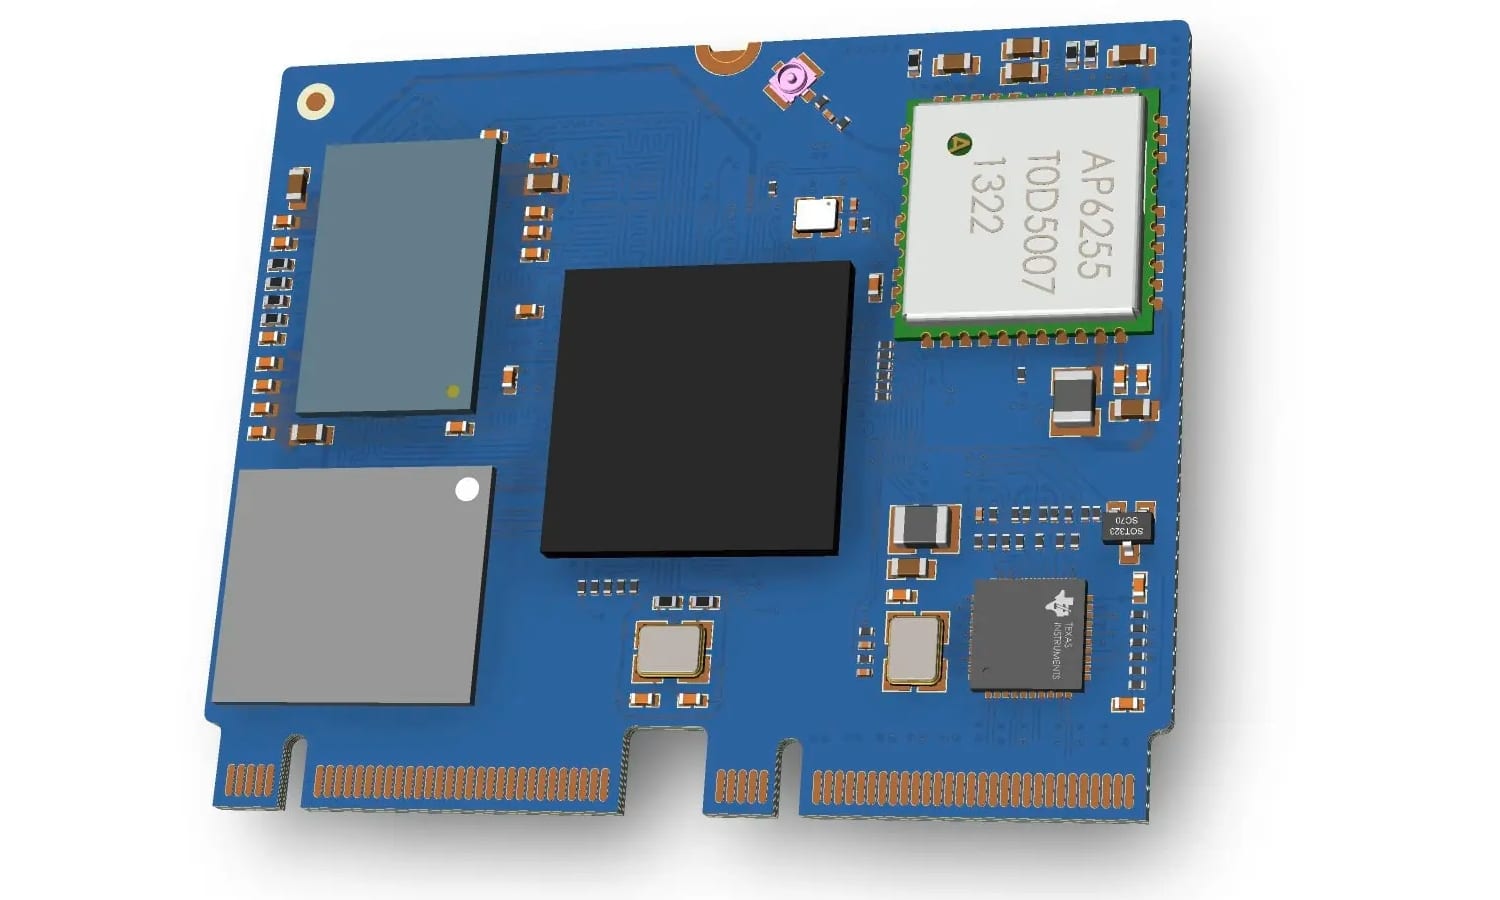
La fabless T-Head, una subsidiaria del gigante chino Alibaba Group, y Allwinner, han producido un procesador llamado XuanTie C906 de un solo núcleo, basado en RISC-V, con una MMU integrada, y que será usado en una placa SBC de Sipeed que apenas costará 12.5$.

Ya en julio de 2019, Alibaba Group sorprendió con un diseño de SoC basado en RISC-V que era el más potente hasta la fecha. Era el XuanTie 910 de 16 núcleos a 2.5Ghz. Ahora, con esta colaboración con Allwinner, ha dado otro fruto, el XuanTie C906 a 1Ghz y que soporta RV64GCV. Suficiente para poder ejecutar Debian GNU/Linux sin problemas. Aunque, como otros diseños, carece de GPU 3D.

Todo en un formato de módulo de computo construido por Allwinner y que Sipeed ha usado para su placa. Una SBC que si estás interesado llegará en unos dos o tres meses al mercado. Según los socios implicados, se enviarán nada menos que 50 millones de unidades. Estará dirigidas a la electrónica de consumo, para el control industrial, y para el hogar inteligente.

Para más detalles, T-Head ha publicado algunas características técnicas del chip:

  • SoC XuanTie C906:
    • ISA RISC-V (RV64GCV)
    • Nodo de fabricación de 22nm
    • Pipeline de 5 etapas
    • 64KB de L1 para instrucciones y datos.
    • Controlador de interrupción
    • Bus AXI 4.0 de 128-bit
    • Frecuencia de reloj de 1Ghz
    • Un solo núcleo
    • Rendimiento de 2.4/Mhz DMIPS(O2) y 3.8/Mhz en CoreMark(o3). Si se compara con los 7.1/Mhz de CoreMark alcanzados por XuanTie 910 y los 5.1/Mhz de SiFive U74 IP (de la placa HiFive Unmatched), no está nada mal.
  • Más especificaciones de la SBC (según la escasa información que hay por ahora):
    • CNXSoft publicó un render de la SBC y se puede ver que ofrece de 64MB a 256MB DDR en módulo PoP.
    • Podría haber otras versiones con diferentes costes.
    • E/S con puertos HDMI, RGB, DVP, y MIPI.
    • Ranura para tarjetas microSD
    • USB host y OTC
    • GMAC habilitado para el puerto GbE.
    • Habría versión WiFi/Bluetooth opcional.
  • Sistema operativo:
    • Basado en Debian GNU/Linux, una distro china llamada TinaOS.

Ahora, además de las placas SBC baratas basadas en ARM, también podrás contar con estas otras RISC-V. Y estoy seguro que próximamente llegarán más…

from Linux Adictos https://ift.tt/2K6FRsX
via IFTTT

Proponen poner un impuesto al trabajo desde casa

proponen poner un impuesto a quienes trabajan en casa

Al menos desde Argentina, los políticos y economistas alemanes parecían gente seria. Pero, a juzgar por la noticia que vamos a comentar, tienen las mismas manías que sus colegas de esta parte del mundo.

El Deutsche Bank propone poner un impuesto a quienes trabajen desde casa.

Los otros días hablaba con un entrenador personal que se quedó sin trabajo porque el gimnasio en el que trabajaba tuvo que cerrar debido a la extensa cuarentena de la Argentina. Como tantos otros encontró la salida de dar clases en forma remota solo que en lugar de utilizar soluciones privativas como Zoom, utilizó software libre.(En cuanto lo convenza de darme un reportaje, lo publico)

El punto es que logró hacerse de una clientela propia (antes trabajaba por un sueldo) muchos de los cuales le manifestaron que les resulta mucho más útil esta metodología que tener que concurrir al gimnasio.

Como él, mucha gente encontró que trabajar desde casa usando la tecnología rendía mucho más que tener que desplazarse todos los días laborables al lugar de trabajo. Pero, parece ser que no todos están conformes con el cambio.

Desde el cómodo pote de yogur en el que viven, los estrategas de la división de investigación del Deutsche Bank creen que cualquiera que decida trabajar desde casa después de la pandemia debería pagar por este privilegio.

Su propuesta incluye un impuesto del 5% para quienes trabajen «voluntariamente» desde casa. Puse las comillas en voluntariamente porque ellos la entienden cuando no hay una obligación impuesta por el Estado como durante la pandemia.

La idea de que hay gente que trabaja desde casa como freelance porque no consigue otro tipo de trabajo, no parece que se les haya ocurrido.

Estiman que esta medida podría generar una recaudación de 48 mil millones de dólares al año en los EE.UU. y alrededor de 16 mil millones de euros en Alemania. Con esto se podría financiar subsidios para los trabajadores de bajos ingresos e indispensables que no pueden trabajar desde su casa.

¿Por qué proponen poner un impuesto al trabajo desde casa?

De acuerdo a los estrategas del Deutsche Bank trabajar desde casa ahorra dinero en los desplazamientos, en el almuerzo y en la vida social: también ofrece mayor seguridad laboral y flexibilidad.  Sin embargo, las personas que trabajan desde su casa contribuyen menos a la infraestructura de la economía y, por lo tanto, es posible que prolonguen la caída de las tasas de crecimiento.

Les confieso que acá me perdí. Lo de los desplazamientos lo entiendo. Pero, la gente que trabaja desde su casa sigue comiendo y, salvo que sean columnistas en un blog sobre Linux, tienen vida social. Además, suelen ser responsables de la compra y el mantenimiento de los equipos con los que trabajan y del pago de la energía que los hacen funcionar. Por otra parte, los medios de transporte suelen ser grandes contaminantes y provocar embotellamientos, al no utilizarlos contribuyen a mejorar la calidad del aire y reducen el tiempo de viaje de los trabajadores esenciales.

Lo de explicar de donde sacan lo de la mayor seguridad laboral se los debo. No consigo adivinar como llegan a esa conclusión. En cuanto a lo de que quienes trabajan contribuyen menos al a infraestructura de la economía, cuando menos es discutible. El trabajo desde casa incorpora al mercado laboral gente que de otra manera no podría hacerlo; estudiantes, madres y padres de niños pequeños, jubilados y personas que necesitan  un ingreso adicional.

¿Qué hay detrás de esta propuesta?

Uno de los comentarios del sitio del cuál tomamos la noticia parece haber dado en el clavo

Si un banco tiene una división de inversión en edificios comerciales, la alternativa de trabajar en casa oficina en casa debe resultar más cara para los trabajadores. De lo contrario, las torres de oficinas propiedad del Deutsche Bank pronto quedarán vacías.  Próximamente habrá también un impuesto sobre el consumo de alimentos o duerman en su casa, para apoyar la infraestructura de restaurantes y hoteles.
¿El Deutsche Bank también invierte en fábricas de inodoros? Entonces habrá un impuesto por ir a tu propio baño

En los últimos años, el Deutsche Bank se vio envuelto en varios escándalos por lavado de dinero y violación a la ley.

from Linux Adictos https://ift.tt/32XwMJF
via IFTTT

Nueva vulnerabilidad de Intel parcheada en todos los lanzamientos Ubuntu

Vulnerabilidad Intel

Tras haber actualizado el kernel Linux en Ubuntu 20.10 y todas las versiones de Ubuntu soportadas actualmente, Canonical ha publicado una versión actualizada del paquete Intel Microcode para abordar las últimas vulnerabilidades encontradas en los productos de Intel. Y ya van… ciertamente ya he perdido la cuenta desde Spectre y Meltdown. Desde entonces son muchos los problemas de seguridad asociados a la empresa de Santa Clara.

Además de la vulnerabilidad CVE-2020-8694 ya parcheada en los núcleos Linux de todas las versiones de Ubuntu, este nuevo paquete Intel Microcode también tiene parches para el microcódigo que corrigen otras como la CVE-2020-8695, CVE-2020-8696, y CVE-2020-8698. Esta última podría permitir un ataque local y exponer información sensible.

El caso de CVE-2020-8695, es una vulnerabilidad descubierta por Andreas Kogler, Catherine Easdon, Claudio Canella, Daniel Grus, David Oswald, Michael Schwarz y Moritz Lipp, en la característica RAPL (Intel Running Average Power Limit) de ciertos microprocesadores Intel. En este caso permitía un side-channel attack basado en mediciones de consumo de energía.

En el caso de la CVE-2020-8696 y CVE-2020-8698 fueron descubiertas por Ezra Caltum, Joseph Nuzman, Nir Shildan y Ofir Joseff en algunos microprocesadores Intel, haciendo que se aíslen de forma incorrecta los recursos compartidos o eliminaran información sensible antes de su almacenamiento o transferencia.

Canonical se apresuró a publicar estas nuevas versiones parcheadas del microcódigo  (Intel Microcode 3.20201110.0) de Intel en Ubuntu 20.10, Ubuntu 20.04 LTS, Ubuntu 18.04 LTS, Ubuntu 16.04 LTS, y Ubuntu 14.04 ESM, así como en todos sus sabores. Aunque lo más probable es que también estén parcheadas en Debian, SUSE, Red Hat, y otras distros que suelen recibir parches de seguridad de forma frecuente.

Ya sabes, si tienes un chip Intel afectado por estas vulnerabilidades, asegurate de actualizar el sistema para poder estar protegido frente a estos fallos de seguridad…

from Linux Adictos https://ift.tt/38RsUh5
via IFTTT

Steam cumple 8 años desde el lanzamiento Beta para Linux

Valve Pressure Vessel

Steam ha estado disponible para Linux, en su versión Beta, desde hace 8 años. Un largo camino lleno de grandes conquistas en el mundo del videojuego bajo la plataforma del pingüino. Un proyecto que comenzó con esa versión limitada Beta que vio cómo más de 60.000 personas se registraron originalmente para las pruebas.

Poco a poco, Valve veía cómo esa comunidad de usuarios se expandió rápidamente con la llegada totalmente pública en diciembre de 2012. Finalmente, llegaría la versión que hoy todos conocemos en 2013. A día de hoy, muchas cosas han cambiado en este cliente de videojuegos, algo que pocos pensarían que fuera posible hace unos años…

Durante este recorrido se han visto muchas ideas, incluyendo la distro SteamOS. Valve parecía decidida a luchar por el gaming en Linux. A pesar de algunas bajas, como su famosa Steam Machine, no todos los proyectos han sido fallidos. Algunos han resultado todo un éxito, impulsando la industria del videojuego. Por ejemplo, Proton para Steam Play (trabajando codo con codo con CodeWeavers), e incluso el apoyo a OpenXR, así como DXVK y VKD3D-Proton, etc.

Durante ese tiempo, no solo han creado proyectos, también han colaborado para mejorar otros. Por ejemplo, han ayudado a mejorar los controladores gráficos MESA, también han trabajado sus desarrolladores en otras partes de la pila gráfica, e incluso se han involucrado en la evolución de la API gráfica Vulkan (creando nuevas extensiones), etc.

Tampoco hay que olvidar los propios videojuegos de Valve que están disponibles para Linux de forma nativa, como Half Life, Portal, etc. Ni tampoco el sistema de pre-caché de sombreados y otras mejoras para los sombreadores para videojuegos, Steam Linux Runtime Container «Pressure Vessel» (junto con Collabora) para garantizar que los jugos antiguos se ejecutan adecuadamente en sistemas nuevos, etc.

Pero tras este 8º Aniversario, Steam es imparable. No se quedará de brazos cruzados aquí. De hecho, ya hay planificados un montón de proyectos más en la hoja de ruta, y que tendrán en mente a GNU/Linux. Por ejemplo, Pierre-Loup Griffais ha estado trabajando en Gamescope, que parece prometedor. La idea es tener un control completo de la visualización de los juegos.

Todo ese esfuerzo ha resultado en un listado de más de 7000 títulos de videojuegos en Steam con soporte a GNU/Linux. Un crecimiento que ha sido de unos 1000 desde abril de este mismo año. Y se han añadido varios cientos en recientemente. Eso sin tener en cuenta la capa de compatibilidad Proton, que agrega varios miles más jugables a la lista. ¿Quién diría hace dos décadas que esto sería así a día de hoy?

¡Feliz 8º Cumpleaños, Steam!

from Linux Adictos https://ift.tt/3lti2JD
via IFTTT

La CIA compró Crypto AG, un vendedor de dispositivos criptográficos

La CIA y los servicios de inteligencia alemanes han puesto en peligro la reputación histórica de neutralidad de Suiza al utilizar una empresa suiza como plataforma para una operación de espionaje global durante décadas, según un informe publicado por miembros del parlamento suizo.

Los investigadores concluyeron que las autoridades suizas estaban al tanto de una complicada operación de espionaje en la que la CIA poseía y controlaba en secreto una empresa suiza, Crypto AG, que vendía en secreto sistemas de cifrado falsos a gobiernos extranjeros.

El informe marca la culminación de una investigación suiza iniciada después de que la historia de la Operación Crypto fuera revelada a principios de este año por el Washington Post en conjunto con ZDF, la televisión pública alemana y la emisora ​​suiza SRF.

La Operación Crypto explotó «la imagen de Suiza en el extranjero como un estado neutral», según el informe, que también indicó que las autoridades suizas efectivamente habían permitido a la CIA y a su contraparte alemana, el BND, para realizar “operaciones de inteligencia en detrimento de otros estados, escondiéndose detrás de una empresa suiza”.

La operación de espionaje tuvo tanto éxito que un documento clasificado de la CIA lo llamó el «golpe de inteligencia del siglo».

Con sede en Zug, Suiza, Crypto era uno de los principales proveedores mundiales de herramientas de cifrado utilizadas por gobiernos extranjeros para mantener en secreto las comunicaciones de sus espías, soldados y diplomáticos.

Pero la compañía era en la década de 1970 propiedad secreta de la CIA y el BND, y había colaborado en secreto con la Agencia de Seguridad Nacional, la operación de decodificación de Estados Unidos desde 1950.

Al explotar las vulnerabilidades ocultas en los algoritmos de las herramientas, los espías estadounidenses y alemanes acceder a información de diplomáticos (un texto confidencial intercambiado de manera cifrada entre una misión diplomática, como una embajada o consulado, y el Ministerio de Relaciones Exteriores) del país al que representa) y otras comunicaciones, tanto de «adversarios» como de ciertos aliados. La operación se conocía internamente por nombres en código como «Thesaurus» y «Rubicon».

Una historia detallada de la CIA obtenida por The Post describió el programa como:

Un triunfo del espionaje del siglo XX, asombrando que «los gobiernos extranjeros estuvieran pagando mucho dinero a los Estados Unidos y por el privilegio de tener sus comunicaciones más secretas leídas por al menos dos (y posiblemente hasta cinco o seis) países extranjeros”.

Esta línea aludía al intercambio de inteligencia obtenida de dispositivos vendidos con aliados (incluido el Reino Unido) por Crypto.

La historia de la CIA indica que las autoridades suizas estaban al tanto de la operación, pero no estaban directamente involucradas en la operación. El informe suizo confirma ciertos aspectos de este relato secreto, pero va más allá al describir la supuesta complicidad suiza. Citando documentos de inteligencia suizos, el informe afirma que el servicio de inteligencia suizo sabía en 1993 que Crypto «pertenecía a servicios de inteligencia extranjeros y exportaba dispositivos ‘vulnerables’».

El informe continúa sugiriendo que la agencia de espionaje suiza, el Servicio de Inteligencia Estratégica (SIS), celebró un acuerdo formal con la CIA que proporcionaba acceso a las comunicaciones de otros países.

La empresa internacional de cifrado fue comprada por el empresario sueco Andreas Linde, quien dijo en un intercambio de correo electrónico con los medios estadounidenses a principios de este año que desconocía la propiedad de la CIA cuando compró los activos.

Los controles de exportación impuestos por las autoridades suizas tras las divulgaciones públicas sobre Crypto a principios de este año han amenazado la supervivencia de la empresa.

El Consejo Federal tiene ahora hasta el 1 de junio ​​de 2021 para decidir y reaccionar a las recomendaciones contenidas en el informe.

Philippe Bauer, consejero nacional y miembro de la comisión de investigación parlamentaria, habló sobre este tema en el RTS. Según él:

El gobierno no sabía nada de este asunto hasta hace muy poco cuando sus servicios secretos lo habían orquestado todo y se le preguntó si esto era normal para un gobierno.

A lo que respondió:

“No, y esta es también una de las críticas formuladas por la delegación del comité de dirección. Señaló que no es aceptable, cuando un servicio de inteligencia colabora en un expediente con un servicio de inteligencia extranjero, que no solicite autorización para hacerlo a su autoridad de control, es decir, es decir al Consejo Federal como lo prevé la ley vigente ”

Fuente: https://www.washingtonpost.com

from Linux Adictos https://ift.tt/38GVAcj
via IFTTT

El proyecto De-RISC cumple un año: ¡Felicidades!

De-RISC Project Logo

De-RISC Project es un proyecto bajo el programa Horizon2020 (EIC-FTI 869945. Este programa es el mayor en cuanto a investigación de la Unión Europea, con un presupuesto de casi 80.000M€. El objetivo de este proyecto es asegurar la competitividad a nivel global de Europa.

Pero para que eso sea posible, muchas piezas clave componente el puzle H2020. Una de ellas es De-RISC (Dependable Real-time Infrastructure for Safety-critical Computer), y cuyo objetivo no es otro que crear una plataforma lista para el mercado aeroespacial basada en la ISA RISC-V…

Ahora De-RISC llega a su primer aniversario. Un emocionante año de vida en el que han estado abriéndose camino en el ámbito de la tecnología Made in Europe. Demostrando un gran compromiso por parte de todos sus socios para ofrecer excelentes resultados e importantes avances.

Un ambicioso proyecto que garantizará el acceso a la tecnología europea en aplicaciones críticas, como las aeroespaciales. Una ISA que está en alza últimamente, especialmente por las ventajas que ofrece su licencia abierta (y libre de regalías) y también por lo modular que es, permitiendo usar extensiones para áreas específicas de aplicación.

Durante este primer año de intenso trabajo, el proyecto De-RISC, ha podido determinar los requisitos que definen su tecnología: arquitectura de software, arquitectura SoC (System-on-Chip) y el resto de la plataforma de hardware. Un primer paso para comenzar de lleno con las actividades técnicas del proyecto en las que se ha avanzado mucho en los últimos meses.

Dentro del lado del hardware, ya han podido desarrollar la primera versión de la plataforma De-RISC MPSoC y la Unidad de Monitoreo, integrando capacidades de observabiliad (Cycle Contention Stack, Request Duration Counter), y controlabilidad (Maximum-Conection Control Unit).

Desde el lado de software también se aprecian importantes progresos, como el primer port de prototipo de hipervisor XtratuM XNG y LithOS, el sistema operativo huésped paravirtualizado que se ejecutará en el procesador NOEL-V.

También han comenzado las actividades de validación de la plataforma, las cuales arrojarán las evidencias necesarias para poder comenzar a comercializarla.

Además, De-RISC ha tenido una evolución extraordinaria, ganando popularidad de forma progresiva en el mercado y como miembro de RISC-V International, así como de HIPEAC. El consorcio también ha participado en eventos como RISC-V Global Forum, HiPEAC Conference, y DSN.

Próximos objetivos

De-RISC no se detendrá. Si han recorrido un año no es para frenar. En los próximos meses, el proyecto seguirá con las innovaciones técnicas y todo el trabajo que aún queda por hacer, como la implementación completa de la virtualización, tareas de precalificación espacial, análisis de contenido de recursos compartidos para minimizar la interferencia central y otros desafíos.

También se continuará con las tareas de software, que incluyen la migración de RTEMS, un sistema operativo de código abierto en tiempo real, como sistema operativo huésped sobre el hipervisor XtratuM XNG. También se realizará la actualización de las herramientas de desarrollo de software para dar soporte a XNG y LithOS en el chip NOEL-V.

Sin duda, las perspectivas de futuro de De-RISC son prometedoras. Todos estamos impacientes de ver los primeros resultados en 2022, fecha marcada en la hoja de ruta para tener finalizada la plataforma completa (HW/SW) para el mercado espacial y aeronáutico…

from Linux Adictos https://ift.tt/36s5fRn
via IFTTT

Debian 11 nos muestra el fondo de pantalla que usará Bullseye

Debian 11 Bullseye

No, lógicamente no es el que tenéis encima de estas líneas. Pero el proyecto Debian ya ha dado a conocer cuál será el fondo de pantalla de Debian 11, el que tendrá el nombre en clave de Bullseye. En cuanto a éste, y como el resto de versiones desde Buzz, es un personaje de Toy Story, en este caso el caballo que en español conocemos como Perdigón, se comporta como un cachorro y disfruta dando paseos con Woody y Jessie.

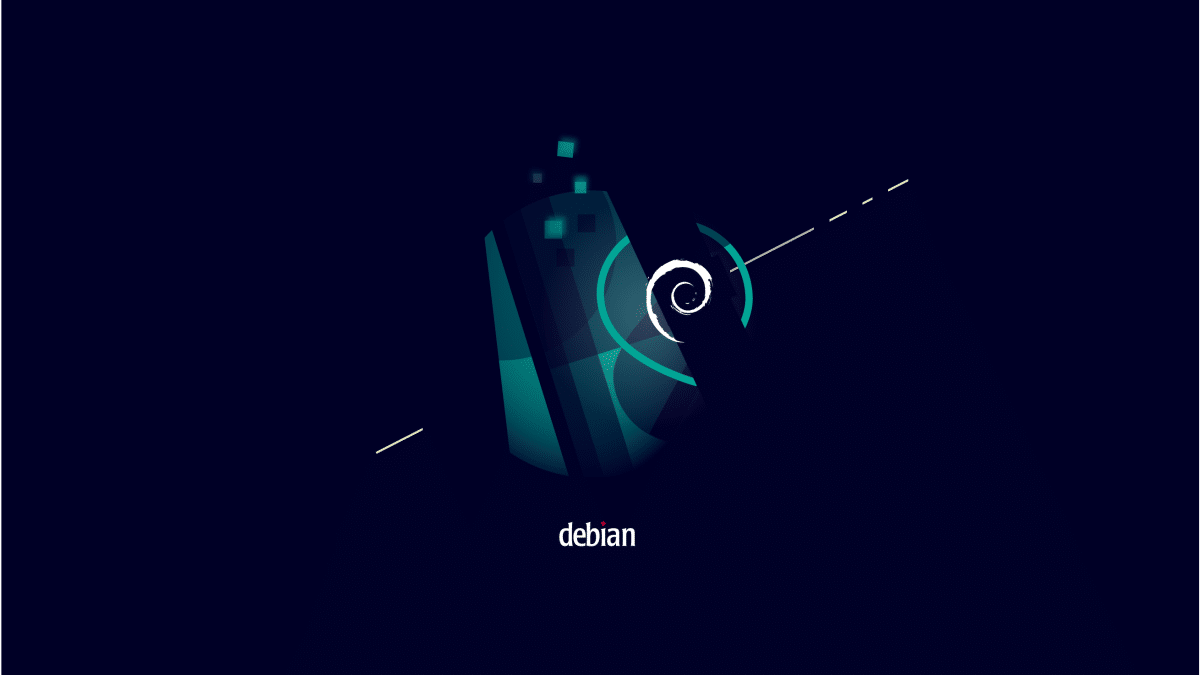
En cuanto al fondo de pantalla en sí, es el que tenéis debajo de estas líneas, con un fondo azul y lo que parece ser un cubo invertido. Si tiramos de imaginación, podemos llegar a pensar que la forma del centro es el morro del caballo, a lo que ayuda la posición del símbolo de Debian que actuaría como un ojo. En cualquier caso, esto es sólo una impresión personal, no algo oficial como sí lo es su nombre y diseñadora.

Debian 11 Bullseye llegará en 2021

Fondo de Bullseye

Tal y como leemos en esta nota del proyecto, el fondo de pantalla se llama «Homeworld» y es una creación de Juliette Taka. Su diseñadora dice que está inspirado en el estilo Bauhaus, uno que nació en el siglo 20 en Alemania. Este fondo ha sido el ganador de los 18 que llegaron a la final, y aunque es cierto que es fácil opinar ahora que el concurso ya ha finalizado, lo cierto es que es el más original, o por lo menos el que mejor quedaría de fondo en Debian sin parecerse a cualquier imagen del sistema que podamos encontrar por internet.

No deja ser curioso un dato: Juliette ha ganado el concurso de fondos ya tres veces, siendo la de Debian 11 la tercera. Antes lo hizo en Debian 8 y Debian 9, por lo que habría hecho un pleno si hubiera ganado el del actual Buster.

Debian 11 Bullseye aún no tiene fecha de lanzamiento, pero llegará cerca del verano de 2021. Si os interesa, podéis descargar «Homeworld»  desde este enlace.

from Linux Adictos https://ift.tt/3eQBBsT
via IFTTT

Google da marcha atrás a muchos de su planes, pero lo de Google Fotos sí puede ser una molestia

Google Fotos ya no es gratis

Una de las opciones que nos ofrece prácticamente cualquier sistema operativo, sea Windows, macOS, Linux u otros, al añadir una cuenta de servicios es Google. Y, por lo general, puede venir bien, porque ahí tenemos (o tenéis) nuestros correos, contactos, recordatorios o eventos de calendarios. Pero la compañía del famoso buscador es un gigante tecnológico y, como tal, compra mucho pequeños proyectos, lanza nuevas funciones o ideas y, en ocasiones, les pone fin. Lo último que ha matado es Google Fotos, o por lo menos tal y como lo conocíamos.

Desde que se lanzara hace unos 5 años, el servicio prometía que podríamos subir allí todas nuestras fotos, gratuitamente y sin límite. De hecho, si accedemos a la web aún podemos ver la imagen de cabecera de este artículo sin editar. Puede que eso sea verdad ahora mismo, pero dejará de serlo en un futuro cercano.

Lo nuevo que subamos a Google Fotos robará espacio de nuestra nube

Tal y como anunciaron ayer, a partir del próximo verano, o más concretamente en junio de 2021, todo lo que subamos a Google Fotos consumirá espacio de nuestra nube de Google, entre lo que tenemos Drive, Gmail y otros servicios, como los documentos. Si queremos las mismas condiciones de antes, tenemos que suscribirnos a Google One o tener un Pixel.

Con la mala noticia ya dada, hay que mencionar algo que hará que para algunos el trago será más dulce: cuando el cambio sea oficial, sólo lo nuevo que subamos restará espacio de los 15GB de la nube. Por lo tanto, si ahora mismo tenemos, por ejemplo, 10GB en fotos y vídeos, nuestra nube podrá tener un máximo de 25GB, 15 de la nube y 10 de las fotos que teníamos alojada en Google Fotos. Pero lo que sea que subamos llegado el momento, ya no tendrá reservado ese espacio gratuito e ilimitado.

Por mi parte, me alegro de no ser usuario de Google Fotos. No me gustan mucho algunos cambios, y tener que buscar un servicio similar, tras 5 años de costumbre, sería un problema.

from Linux Adictos https://ift.tt/3lqF3gj
via IFTTT