Ya fue lanzada para pruebas la primera Beta de MX Linux 21

Hace pocos dias los desarrolladores de MX Linux dieron a conocer la liberación de la primera beta de lo que será la próxima versión de MX Linux 21 y la cual ya esta lista para pruebas.

La versión MX Linux 21 utiliza la base del paquete Debian Bullseye y los repositorios MX Linux. Una característica distintiva de la distribución es el uso del sistema de inicialización sysVinit, sus propias herramientas para configurar y desplegar el sistema, así como actualizaciones más frecuentes de paquetes populares que en el repositorio estable de Debian.

Para quienes desconocen de MX Linux deben saber que este es un sistema operativo basado en las versiones de Debian estable y que utiliza componentes centrales de antiX, con software adicional creado y empaquetado por la comunidad MX, básicamente es un sistema operativo que combina un escritorio elegante y eficiente con configuraciones simples, alta estabilidad, rendimiento estable y espacio mínimo.

Se desarrolla como una empresa cooperativa entre las comunidades antiX y ex MEPIS, con el objetivo de utilizar las mejores herramientas cada una de estas distribuciones.

Principales novedades de MX Linux 21.

En esta versión beta podremos encontrar que el sistema ya se encuentra usando el kernel de Linux 5.10, además de que a incluido la actualización de muchos paquetes, entre los cuales tambien se realizó el cambio al entorno de usuario de Xfce 4.16.

En la parte del instalador, en este se ha actualizado la interfaz para seleccionar una partición para la instalación, ademas de que se ha implementado soporte para lvm si el volumen lvm ya existe. Mientras que en el Menú de arranque del sistema actualizado en modo UEFI, con lo cual hora puede seleccionar las opciones de arranque desde el menú de arranque y los submenús, en lugar de usar el menú de la consola anterior.

Dentro del sistema podremos encontrar que ahora de forma predeterminada, para realizar tareas de administrador a través de sudo, se implementa una solicitud de contraseña de usuario. Este comportamiento se puede cambiar en la pestaña «MX Tweak»/»Other».

Tambien se han incluido muchos pequeños cambios de configuración, especialmente en el panel con el nuevo conjunto de complementos predeterminados.

Los desarrolladores de la distribución destacan que en esta versión están especialmente interesados ​​en probar los nuevos menús de arranque del sistema en modo UEFI, así como en probar el instalador. Se recomienda realizar pruebas en un entorno VirtualBox, pero en su mayor parte es interesante probar la implementación del sistema en hardware real. Además, se solicita a los desarrolladores que prueben la instalación de aplicaciones populares.

En cuanto a los problemas conocidos, los desarrolladores mencionan los siguientes:

  • El monitor del sistema actual, Сonky, a veces se pierde en el contexto de los fondos de pantalla sobrecargados.
  • Se ve mejor en algunas pantallas que en otras. Esto se solucionará una vez que se seleccione el fondo de pantalla predeterminado.
  • Solo para * .iso de 32 bits: aparece un mensaje de error al iniciar VirtualBox y las adiciones de invitados de VirtualBox no están instaladas en la versión de 32 bits de la imagen iso.
  • Instalador de paquetes MX: el repositorio de prueba y las pestañas de copias de seguridad no muestran nada (por razones obvias, estos repositorios aún no existen o están vacíos actualmente).

Finalmente de los planes que se tienen se menciona:

  • Ediciones de escritorio basadas en KDE y Fluxbox.
  • Versión AHS (Advanced Hardware Support): una opción de personalización del repositorio para la distribución de MX Linux que ofrece el último subsistema de pila de gráficos y actualizaciones de microcódigo para nuevos procesadores.
  • Los paquetes con soporte de hardware mejorado se pueden instalar a medida que se lanzan utilizando las herramientas de instalación y actualización estándar.

Descargar y probar MX Linux 21

Para aquellos que estén interesados en probar esta versión beta, deben saber que las imágenes disponibles para descargar son de 32 y 64 bits con un peso de 1.8 GB.

Requisitos mínimos del sistema:

  • procesador Intel o AMD i686
  • 512 MB de RAM
  • 5 GB de espacio libre en el disco duro
  • tarjeta de sonido Sound Blaster, AC97 o compatible con HDA
  • unidad lectora de DVD

El enlace es este.

from Linux Adictos https://ift.tt/3yvEhF3
via IFTTT
Mesa 21.2 llega con soporte inicial para Apple M1, mejoras para Panfrost, Vulkan y mas

Mesa Drivers

Después de tres meses de desarrollo se ha dado a conocer la liberación de la nueva versión de la nueva rama de Mesa 21.2 la cual tiene un estado experimental y que después de la estabilización final del código, se lanzará la versión estable 21.2.1.

Esta nueva versión de Mesa 21.2 proporciona compatibilidad completa con OpenGL 4.6 para los controladores 965, iris, radeonsi, zink y llvmpipe, además de que el soporte para OpenGL 4.5 está disponible para AMD r600 y NVIDIA nvc0.

Principales novedades de Mesa 21.2

En Mesa 21.2 podremos encontrar que se incluye el controlador asahi OpenGL con soporte inicial para la GPU suministrada en los chips Apple M1. El controlador utiliza la interfaz Gallium y es compatible con la mayoría de las funciones de OpenGL 2.1 y OpenGL ES 2.0, pero aún no se puede utilizar para ejecutar la mayoría de los juegos.

Otra de las novedades es la inclusión del controlador PanVk (desarrollado por empleados de Collabora) que proporciona soporte para gráficos API Vulkan GPU ARM Mali Midgard y Bifrost y se posiciona como una continuación del proyecto Panfrost, que brinda soporte para OpenGL.

Además, en esta nueva versión de Mesa 21.2 Panfrost para Midgard y Bifrost es compatible con OpenGL ES 3.1, aun que se menciona que se tienen planes para aumentar el rendimiento en chips Bifrost y soporte para GPU basadas en la arquitectura Valhall (Mali G77 y más reciente).

En el controlador Zink se ha trabajado para que pueda admitir las extensiones OpenGL: GL_ARB_sample_locations , GL_ARB_sparse_buffer , GL_ARB_shader_group_vote , GL_ARB_texture y GL_filter_minlock . Se agregaron modificadores de formato DRM.

Mientras que en el controlador Vulkan ANV (Intel) y el controlador OpenGL Iris, en esta nueva version se ha realizado un trabajo preparatorio para admitir las próximas tarjetas gráficas Intel Xe-HPG (DG2). Esto incluye capacidades iniciales de trazado de rayos y compatibilidad con sombreadores de trazado de rayos.

Por la parte del controlador lavapipe, ahora se admite el modo «wideLines» (proporciona soporte para líneas con un ancho mayor que 1.0).

Tambien se menciona que OpenGL 4.3 ya tiene compatibilidad con virgl y la compatibilidad con Vulkan 1.2 está disponible para tarjetas Intel y AMD, así como en el modo emulador (vn), la compatibilidad con Vulkan 1.1 está disponible para las GPU Qualcomm y el rasterizador de software lavapipe y Vulkan 1.0 está disponible para la GPU Broadcom VideoCore VI (Raspberry Pi 4).

De los demás cambios que se destacan de esta nueva versión:

  • El controlador Nouveau nv50 para las GPU NVIDIA GT21x (GeForce GT 2×0) incluye compatibilidad con OpenGL ES 3.1.
  • El controlador Vulkan TURNIP y el controlador Freedreno OpenGL que se están desarrollando para las GPU
  • Qualcomm Adreno brindan soporte inicial para la GPU Adreno a6xx gen4 (a660, a635).
  • Se implementó la capacidad de construir el controlador RADV en la plataforma Windows usando el compilador MSVC.
  • Soporte implementado para detección dinámica y carga de backends alternativos de GBM (Generic Buffer Manager). El cambio tiene como objetivo mejorar el soporte de Wayland en sistemas con controladores NVIDIA.
  • Los controladores Vulkan RADV (AMD), ANV (Intel) y lavapipe agregaron soporte para extensiones

Finalmente si estás interesado en conocer más al respecto sobre esta nueva versión de los controladores Mesa 21.1.0, puedes consultar los detalles en el siguiente enlace.

¿Cómo instalar los drivers de video Mesa en Linux?

Los paquetes de Mesa se encuentran en todas las distribuciones de Linux, por lo que su instalación puede realizarse ya sea descargando y compilando el código fuente (toda la información al respecto aquí) o de una forma relativamente sencilla, la cual depende de la disponibilidad dentro de los canales oficiales de tu distribución o de terceros.

Para los que son usuarios de Ubuntu, Linux Mint y derivados pueden añadir el siguiente repositorio en donde los controladores son actualizados de manera rápida.

sudo add-apt-repository ppa:kisak/kisak-mesa -y

Ahora vamos a actualizar nuestro listado de paquetes y repositorios con:

sudo apt update

Y finalmente podemos instalar los drivers con:

sudo apt upgrade

Para el caso de los que son usuarios de Arch Linux y derivados estos los instalamos con el siguiente comando:

sudo pacman -S mesa mesa-demos mesa-libgl lib32-mesa lib32-mesa-libgl

Para quienes sean usuarios de Fedora 32 pueden utilizar este repositorio, por lo que deben de habilitar corp con:

sudo dnf copr enable grigorig/mesa-stable

sudo dnf update

Finalmente, para los que son usuarios de openSUSE, pueden instalar o actualizar tecleando:

sudo zypper in mesa

from Linux Adictos https://ift.tt/3lwjrSw
via IFTTT

Firefox sufre una desbandada de 50 millones de usuarios. ¿Hasta dónde llegará su caída?

Caída de Firefox

A principios de este año escribimos un artículo sobre la decadencia de Firefox. Al principio del mismo se menciona que Mozilla abandonó su intención de añadir soporte para las web-apps progresivas (PWA), pero se podría hablar de algunas cosas que sí tiene la competencia y no ofrece el navegador del zorro (o koala, para los más puristas). Por motivos como ese, y viendo las cifras, un servidor intentó acostumbrarse a usar también un navegador basado en Chromium, y finalmente me he quedado con Vivaldi como navegador web principal.

Por ese motivo, por haberle sido infiel a Firefox, hoy me he sentido un poco mal al leer una noticia que asegura que la única alternativa real a Chromium (aparte de Safari) ha perdido 50 millones de usuarios en los últimos tres años. Lo que tampoco ayuda a calmar los ánimos es que la propia Mozilla ha publicado la información, cuando por marketing, creo, lo mejor sería no dar un dato tan negativo.

La desaparición de Firefox llevaría al monopolio de Chromium

El problema es que Firefox es la única alternativa que tenemos los usuarios de Linux y Windows si no queremos usar Chromium. Si desapareciera, todos tendríamos que usar el motor que ofrece Google, aunque navegadores como Brave o Vivaldi suelen «cargarse» todo lo malo.

Los motivos de este éxodo pueden ser muy variados. Para empezar, aquí también se habla de dispositivos móviles, y Chrome está instalado por defecto en Android. En cuanto a los usuarios de Windows, yo no lo uso, pero ahora que Edge ha mejorado tanto y es compatible con Chrome/Chromium, probablemente me quedaría en él porque todo está mejor integrado. Por otra parte, el buscador de Google es el más usado del planeta, y suele mostrar publicidad para que instalemos su navegador, Chrome.

Pero eso no es todo. Hay servicios que sólo están disponibles para los navegadores basados en Chromium, que de hecho estuve viendo cómo trabajaba un programador hace menos de una semana y, aún usando un Mac, usaba Chrome para comprobar su código. Si a todo esto le sumamos que Firefox ya no ofrece nada exclusivo ni innova, no quiero decirlo así, pero esos 50 millones aún me parecen pocos.

Explicado todo esto, yo no creo que Firefox desaparezca, pero torres más altas han caído. No me alegraría de que pasara, pero es que no me sorprende lo que está pasando aunque esté instalado por defecto en muchas distribuciones Linux. Renovarse o morirse. Veremos que le pasa antes a este mítico navegador web.

from Linux Adictos https://ift.tt/3Aaw9dH
via IFTTT

Mozilla Common Voice 7.0 llega con mas de 13,000 horas de datos de voz

Hace pocos dias NVIDIA y Mozilla dieron a conocer la liberación de la nueva versión de «Mozilla Common Voice 7.0» la cual representa más de 13.000 horas de datos de voz de origen colectivo y la adición de otros 16 idiomas y que en comparación con la última actualización, el tamaño del volumen de material de habla en la colección ha aumentado en casi un 50% más.

Además, el número de idiomas admitidos ha aumentado de 60 a 76, incluido por primera vez soporte adicional para los idiomas bielorruso, kazajo, uzbeko, búlgaro, armenio, azerbaiyano y bashkir.

Para quienes desconocen de Common Voice, deben saber que este es un conjunto de datos de voz de datos abiertos más grande del mundo y está diseñado para democratizar la tecnología de voz. Es utilizado por investigadores, académicos y desarrolladores de todo el mundo.

Los colaboradores movilizan sus propias comunidades para donar datos de voz a la base de datos pública de MCV, que cualquiera puede usar para entrenar tecnología habilitada por voz. Como parte de la colaboración de NVIDIA con Mozilla Common Voice, los modelos entrenados en este y otros conjuntos de datos públicos están disponibles de forma gratuita a través de un kit de herramientas de código abierto llamado NVIDIA NeMo.

El proyecto tiene como objetivo organizar el trabajo conjunto para acumular una base de datos de plantillas de voz, teniendo en cuenta toda la variedad de voces y formas de hablar. La base de datos acumulada con registros de diferentes pronunciaciones de frases típicas del habla humana se puede utilizar sin restricciones en sistemas de aprendizaje automático y en proyectos de investigación.

Según el autor de la biblioteca de reconocimiento de voz continuo de Vosk, las deficiencias del conjunto Common Voice son la unilateralidad del material vocal (el predominio de hombres de 20 a 30 años y la falta de material con la voz de las mujeres, niños y ancianos), la falta de variabilidad del vocabulario (repetición de las mismas frases) y la distribución de grabaciones MP3 propensas a la distorsión.

Sobre la nueva versión de Common Voice 7.0

En esta nueva versión participaron más de 75 mil personas en la preparación de materiales en inglés, dictando 2637 horas de discurso confirmado (fueron 66 mil participantes y 1686 horas).

Tambien como ya mencionamos al inicio, esta nueva versión introduce 16 nuevos idiomas al conjunto de datos de Common Voice pasando a un total de 76 idiomas, de los cuales los cinco idiomas principales por horas totales son inglés (2.630 horas), kinyarwanda (2.260), alemán (1.040), catalán (920) y esperanto (840).

Los idiomas que más han aumentado en porcentaje son el tailandés (crecimiento de casi 20 veces, de 12 horas a 250 horas), luganda (crecimiento de 9 veces, de 8 horas a 80 horas), esperanto (crecimiento de más de 7 veces, de 100 horas a 840 horas) y Tamil (crecimiento de más de 8x, de 24 horas a 220 horas). Curiosamente, Ruanda ocupa el segundo lugar en términos de datos acumulados, para los cuales se recopilaron 2260 horas. Le siguen el alemán (1040), el catalán (920) y el esperanto (840). El conjunto de datos ahora presenta más de 182,000 voces únicas, un crecimiento del 25% en la comunidad de contribuyentes en solo seis meses.

Además se menciona que como parte de su participación en el proyecto, NVIDIA ha preparado modelos entrenados listos para usar para sistemas de aprendizaje automático basados ​​en los datos recopilados (compatibles con PyTorch). Los modelos se distribuyen como parte de una herramienta gratuita y abierta NVIDIA NeMo, que, por ejemplo, ya se utiliza en los servicios de voz automatizados de MTS y Sberbank.

Los modelos están dirigidos al reconocimiento de voz, la síntesis de voz y los sistemas de procesamiento de información en lenguaje natural y pueden ser útiles para los investigadores en el diseño de sistemas de diálogo de voz, plataformas de transcripción y centros de llamadas automatizados. A diferencia de los proyectos disponibles anteriormente, los modelos publicados no se limitan al reconocimiento del inglés y cubren una variedad de idiomas, acentos y formas de habla.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/2Vduohf
via IFTTT

OS V2.5, el sistema operativo de IBM diseñado para la nube híbrida y la inteligencia artificial

IBM dio a conocer hace poco a «IBM z/OS V2.5», el cual destaca como un sistema operativo de próxima generación para IBM Z y el cual está diseñado para acelerar la adopción por parte de los clientes de la nube híbrida y la inteligencia artificial (AI) y para impulsar proyectos de modernización de aplicaciones.

Se menciona que esta nueva versión tiene nuevas características que facilitan el uso de IBM z/OS Container Extensions y brindan a los desarrolladores acceso a una selección más amplia de herramientas, marcos y bibliotecas basadas en IA que incluyen aplicaciones de contenedor basadas en Linux que pueden implementar dentro de la plataforma z/OS. Otras nuevas capacidades de IA incluyen soporte para herramientas como TensorFlow e IBM Watson Machine Learning para z/OS.

Con las amenazas inminentes planteadas por los recientes ataques de ransomware, IBM también se centró en fortalecer las capacidades de ciberseguridad al expandir su cifrado generalizado a nuevos tipos de conjuntos de datos, como el formato básico secuencial y los conjuntos de datos gestionados por SMS de gran formato. Esto permite a los usuarios cifrar datos sin la necesidad de realizar cambios en las aplicaciones, así como abordar de manera más sencilla los problemas de cumplimiento.

“IBM se basa en gran medida en la nube híbrida y la inteligencia artificial, y estamos fuertemente enfocados en traer nuevas innovaciones como inteligencia artificial y nuevas capacidades de seguridad en IBM Z para ayudar a nuestros clientes a ir desde antes, más rápidamente, en sus viajes de modernización. Para nuestros clientes, IBM z / OS V2.5 trae nuevas características de seguridad y resistencia a la plataforma, y ​​les permite infundir IA en tiempo real en cada transacción comercial, imperativos que se han vuelto más urgentes durante la pandemia de transición» Comenta, Ross Mauri, gerente general de IBM Z, 

También incluye características para ayudar a los usuarios heredados a modernizar más fácilmente sus entornos de mainframe al permitir una interoperabilidad más estrecha con las herramientas de mainframe y basadas en la nube. La compañía ha agregado nueva interoperabilidad entre Java y Cobol al extender el soporte de los dos entornos de programación para 31 bits y 64 bits en paralelo, lo que hace que los esfuerzos de modernización sean más fáciles de lograr.

Por la parte de la seguridad y para hacer frente a amenazas recientes como el ataque de ransomware de SolarWinds y Colonial Pipeline en la infraestructura crítica, IBM z/OS V2.5 ayuda a abordar estos desafíos al revelar una amplia gama de mejoras en las áreas de autenticación, autorización, registros, integridad del sistema, disponibilidad del sistema y seguridad, datos, cifrado de datos en tránsito y en reposo, y en general privacidad de datos, que incluye:

  • Cifrado sistemático extendido a nuevos tipos de conjuntos de datos : ahora se incluyen conjuntos de datos secuenciales de formato básico y conjuntos de datos de gran formato gestionados por SMS, lo que permite a los usuarios cifrar datos sin modificar la aplicación de los datos y simplificar el cumplimiento.
  • Capacidades de mitigación de anomalías que aprovechan el análisis predictivo de fallas (PFA), los diagnósticos en tiempo de ejecución, el administrador de carga de trabajo (WLM) y JES2 para ayudar a detectar mejor el comportamiento anormal casi en tiempo real, lo que permite a los clientes resolver proactivamente problemas potenciales.

Mientras que para ofrecer un entorno seguro y escalable para la nube híbrida, OS V2.5 trae nuevas características que respaldan la modernización de aplicaciones y brindan una experiencia nativa de la nube en z/OS tales como nuevas características para integrar el almacenamiento en la nube a través de la organización en niveles de la nube transparente y el soporte para el soporte de la capa en la nube del método de acceso a objetos, lo que ayuda a reducir los gastos operativos con la transferencia de datos a los entornos de almacenamiento en la nube híbrida.

Finalmente, en cuanto a la disponibilidad general de IBM z/OS V2.5 está programada para el 30 de septiembre de 2021. Si quieres conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/3imBmcf
via IFTTT

El controlador NTFS de Paragon Software sera incorporado en Linux 5.15

Hace pocos dias compartimos aquí en el blog la noticia sobre de que Linus Torvalds le pidió a Paragon Software que enviara el código para fusionar su nuevo controlador NTFS. En ese entonces se tenía pensando que el controlador podría agregarse en Linux 5.14-rc2, lo cual no sucedió, pero si estará siendo integrado en la versión de Linux 5.15

Y es que durante la discusión en la edición número 27 del conjunto de parches, fue recientemente publicada la implementación del sistema de archivos NTFS de Paragon Software y a la cual básicamente Linus Torvalds le dio luz verde para ser implementada dentro de Linux, ya que dijo que «no ve obstáculos para recibir este conjunto de parches en la siguiente ventana para aceptar cambios. A menos que se identifiquen problemas imprevistos, la compatibilidad con NTFS de Paragon Software se incluirá en el kernel 5.15, que se espera que se lance en noviembre.»

Durante el tiempo que queda hasta que los parches sean aceptados en el kernel, Linus recomendó volver a verificar la exactitud de la firma en los parches confirmando la autoría del código transferido y la preparación de su distribución como parte del kernel bajo un código abierto. También se recomendó que Paragon Software una vez más se asegure de que el departamento legal comprenda todas las consecuencias de transferir código bajo la licencia GPLv2 y comprenda la esencia de esta licencia copyleft.

El código para el nuevo controlador NTFS fue publicado por Paragon Software en agosto del año pasado y difiere del que ya está en el kernel del controlador por la capacidad de trabajar en modo de escritura, pues el controlador anterior no se ha actualizado durante muchos años y se encuentra en un estado deplorable.

Planeamos admitir esta versión después de que el código base una vez se haya fusionado y agregar nuevos
características y corregir errores. Por ejemplo, el soporte completo de registro en diario sobre JBD será
agregado en actualizaciones posteriores.

Y es que anteriormente, para tener acceso completo a las particiones NTFS desde Linux, tenía que usar el controlador FUSE NTFS-3g, que se ejecuta en el espacio del usuario y no proporciona el rendimiento deseado. Este controlador no se ha actualizado desde 2017, al igual que el controlador fs/ntfs de solo lectura. Ambos controladores fueron creados por Tuxera, que, al igual que Paragon Software, proporciona un controlador NTFS propietario disponible comercialmente.

En cuanto al nuevo controlador que se piensa implementar en el Kernel, este se destaca por admitir todas las características de la versión actual de NTFS 3.1, incluidos los atributos de archivo extendidos, el modo de compresión de datos, el trabajo eficiente con vacíos en los archivos y la reproducción de cambios del registro para restaurar la integridad después de fallas.

El controlador se basa en la base de código de producto comercial existente de Paragon Software y está bien probado. Los parches están diseñados de acuerdo con los requisitos para preparar código para Linux y no contienen enlaces a API adicionales, lo que permite que el nuevo controlador se incluya en la composición principal del kernel. Una vez que los parches se incluyen en la parte principal del kernel de Linux, Paragon Software tiene la intención de proporcionar mantenimiento, corrección de errores y mejoras de funcionalidad.

En la revisión del parche 27, Paragon Software adaptó el controlador para los cambios en la API iov reemplazando la llamada iov_iter_copy_from_user_atomic() con copy_page_from_iter_atomic() y discontinuando la función iov_iter_advance().

De las recomendaciones hechas en la discusión, solo queda la traducción del código para usar fs/iomap, pero este no es un requisito obligatorio, sino solo una recomendación que se puede implementar después de la inclusión en el kernel. Además, Paragon Software ha confirmado que está listo para acompañar el código propuesto en el kernel y planea mover la implementación del diario para que funcione sobre el JBD (dispositivo de bloque de diario) existente en el kernel, sobre la base del cual el diario en ext3, ext4 y OCFS2 están organizados.

Finalmente, para quienes estén interesados en poder conocer más al respecto, pueden consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/3AmyUZJ
via IFTTT

nDPI, una liberaría para la inspección profunda de paquetes

Los desarrolladores del proyecto ntop (que desarrollan herramientas para capturar y analizar el tráfico) dieron a conocer hace poco la liberación de la nueva versión de nDPI, la cual es un superconjunto de mantenimiento continuo de la popular biblioteca OpenDP.

nDPI se caracteriza por ser utilizado tanto por ntop como por nProbe para agregar la detección de protocolos en la capa de aplicación, independientemente del puerto que se esté utilizando. Esto significa que es posible detectar protocolos conocidos en puertos no estándar.

El proyecto permite determinar los protocolos de nivel de aplicación utilizados en el tráfico mediante el análisis de la naturaleza de la actividad de la red sin vincularse a los puertos de la red (puede determinar los protocolos conocidos cuyos controladores aceptan conexiones en puertos de red no estándar, por ejemplo, si se envía http no desde el puerto 80, o, por el contrario, cuando intentan camuflar otra actividad de red como http ejecutándose en el puerto 80).

Las diferencias con OpenDPI se reducen a compatibilidad con protocolos adicionales, portabilidad para la plataforma Windows, optimización del rendimiento, adaptación para su uso en aplicaciones para monitorear el tráfico en tiempo real (se han eliminado algunas características específicas que ralentizaban el motor), capacidades de construcción en el formulario de un módulo del kernel de Linux y soporte para definir subprotocolos.

En total, se admiten definiciones de aplicaciones y protocolos 247, de los cuales se destacan los siguientes: FTP_CONTROL, POP3, SMTP, IMAP, DNS, HTTP, NetBIOS, NFS, SNMP, XDMCP, Syslog, DHCP, PostgreSQL, MySQL, Hotmail, Direct_Download_Link, POPS, VMware, SMTPS, FacebookZero, UBNTAC2, OpenFT, Gnutella, eDonkey, BitTorrent, Skype, Signal, Xbox, ShoutCast, IRC, Ayiya, Unencrypted_Jabber, Yahoo, Telnet, VNC, Dropbox, GMail, YouTube, TeamViewer, UPnP, Spotify, OpenVPN, CiscoVPN, Deezer, Instagram, Microsoft, Google Drive, Cloudflare, MS_OneDrive, OpenDNS, Git, Pastebin, LinkedIn, SoundCloud, Amazon Video, Google Docs, Archivos de WhatsApp, Targus Dataspeed, Zabbix, WebSocket, entre otros más.

Principales novedades de nDPI 4.0

En cuanto a las novedades que se presentan en esta nueva versión 4.0 se ha impulsado en términos de velocidad con una mejora de 2.5 con respecto a la serie 3.x.

Por la parte de los cambios, podemos encontrar que se implementó soporte para el método mejorado de identificación de cliente JA3+TLS, que permite en base a las características de negociación de conexión y parámetros especificados, determinar qué software se usa para establecer una conexión (por ejemplo, permite determinar el uso de Tor y otras aplicaciones típicas).

Además se ha ampliado el número de detección de amenazas de red y problemas asociados con el riesgo de compromiso (riesgo de flujo) a 33, además de que se agregaron nuevos identificadores de amenazas relacionados con el escritorio y el intercambio de archivos, tráfico HTTP sospechoso, JA3 y SHA1 maliciosos, acceso a dominios problemáticos y sistemas autónomos, uso de certificados en TLS con extensiones sospechosas o fechas de vencimiento demasiado largas.

Tambien podremos encontrar que se ha añadido más soporte para protocolos y servicios, de los cuales ahora podremos encontrar: AmongUs, AVAST SecureDNS, CPHA (CheckPoint High Availability Protocol), DisneyPlus, DTLS, Genshin Impact, HP Virtual Machine Group Management (hpvirtgrp), Mongodb, Pinterest, Reddit, Snapchat VoIP, Tumblr, Virtual Asssitant (Alexa, Siri), Z39.50.

Mientras que para los servicios de análisis y detección que fueron mejorados en esta nueva versión se mencionan a: AnyDesk, DNS, Hulu, DCE/RPC, dnscrypt, Facebook, Fortigate, FTP Control, HTTP, IEC104, IEC60870, IRC, Netbios, Netflix, Ookla speedtest, openspeedtest.com, Outlook/MicrosoftMail, QUIC, RTSP protocolos, RTSP a través de HTTP, SNMP, Skype, SSH, Steam, STUN, TeamViewer, TOR, TLS, UPnP, wireguard.

De los demás cambios que se destacan de la nueva versión:

  • Soporte mejorado para métodos de análisis de tráfico cifrado (ETA).
  • A diferencia del método JA3 admitido anteriormente, JA3 + tiene menos falsos positivos.
  • Se ha llevado a cabo una optimización significativa del rendimiento, en comparación con la rama 3.0, la velocidad de procesamiento del tráfico se ha incrementado en 2.5 veces.
  • Se agregó soporte GeoIP para determinar la ubicación por dirección IP.
  • API agregada para calcular RSI (índice de fuerza relativa).
  • Se han implementado controles de fragmentación.
  • API agregada para calcular la uniformidad del flujo (jitter).

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/3A9bzKJ
via IFTTT

Vvave, el otro reproductor musical de KDE que sí recoge la información de internet

Vvave

A KDE le gustan las opciones. Por ejemplo, ofrecen los editores de texto KText y Kate, aunque se están centrando mucho más en el segundo. El reproductor de música que tienen instalado Kubuntu y KDE neon por defecto desde hace un tiempo es Elisa, un reproductor básico que mejoran en cada lanzamiento y está diseñado también para dispositivos móviles como Vvave, del mismo proyecto. A diferencia de los editores de texto, en este caso no podemos decir que uno sea lo mismo que el otro pero vitaminado, aunque casi.

Vvave es otra manera de escribir «wave». Para ser sincero, me ha dado por probarlo al ver que venía instalado por defecto en la edición Plasma de Arch Linux ARM. Actualmente está disponible la v1.2.2 del reproductor, habiendo salido de la versión beta no hace demasiado tiempo. Tiene algunas similitudes con Elisa, como los iconos, pero una interfaz muy diferente que quedará mejor en móviles y tablets y le gustará a los que quieran un reproductor con diseño minimalista.

Vvave: minimalista, pero con carátulas de los artistas

Una de las quejas que tengo de Elisa es el apartado «Artistas». Me resulta difícil de tragar que ahí sólo muestre iconos de un usuario, el mismo en todos los artistas, con el nombre debajo. Eso no pasa en Vvave, quien recoge información de internet como Lollypop para poner la imagen del artista o grupo. Eso es de lo que más me ha gustado. También tiene una animación curiosa de un disco con su carátula que rueda cuando se está reproduciendo una canción.

Por todo lo demás, y como hemos mencionado, es un reproductor minimalista que al principio no tiene nada de «mini». Esto lo digo porque recargar la biblioteca le cuesta un poco, probablemente porque hace también el trabajo de buscar por internet. Si os lo estáis preguntando, no tiene ecualizador, y el apartado Cuentas no funciona.

KDE dice que Vvave es multiplataforma, pero ahora mismo no hay un instalador para Windows o macOS. Los usuarios de Linux lo tenemos en repositorios oficiales, en Flathub o como binarios y AppImage, pero en estos momentos las dos últimas opciones no están disponibles.

Más información en su página web oficial.

from Linux Adictos https://ift.tt/3fpFQ04
via IFTTT

BLAKE3 una función hash criptográfica segura, rápida y paralelizable

BLAKE3 es una función hash criptográfica que se caracteriza por ser mucho más rápida que MD5, SHA-1, SHA-2, SHA-3 y BLAKE2, además de que es más seguro, a diferencia de MD5 y SHA-1. Y seguro contra la extensión de longitud, a diferencia de SHA-2.

Es altamente paralelizable a través de cualquier número de hilos y carriles SIMD, porque es un árbol Merkle en el interior y cuenta con un algoritmo sin variantes, que es rápido en x86-64 y también en arquitecturas más pequeñas.

BLAKE3 se basa en una instancia optimizada de la función hash establecida BLAKE2 y en el modo de árbol Bao original. Las especificaciones y la justificación del diseño están disponibles en el papel BLAKE3. El tamaño de salida predeterminado es de 256 bits.

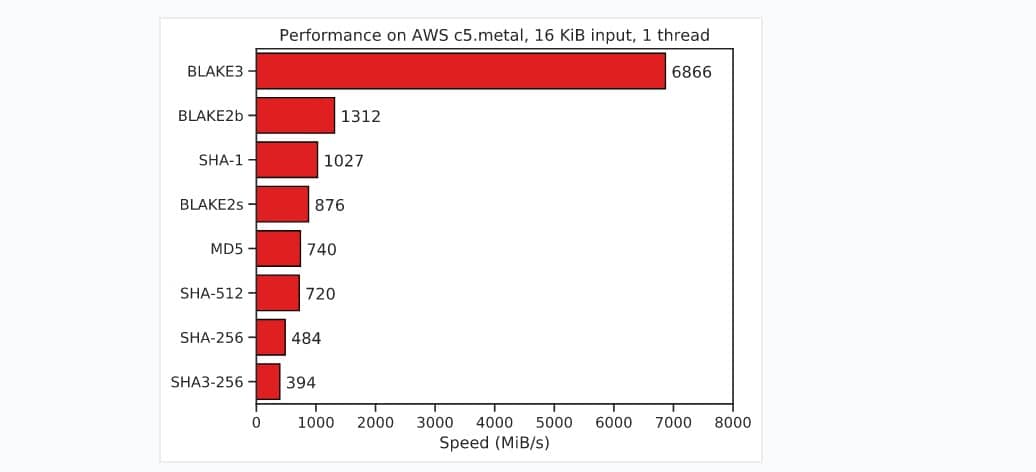
En la prueba de generación de hash para un archivo de 16 KB, BLAKE3 con una clave de 256 bits supera a SHA3-256 en 17 veces, SHA-256 en 14 veces, SHA-512 en 9 veces, SHA-1 en 6 veces y a BLAKE2b 5 veces.

Esto es una brecha significativa que permanece incluso cuando se procesan grandes cantidades de datos, por ejemplo, BLAKE3 resultó ser 8 veces más rápido que SHA-256 al calcular un hash para 1 GB de datos aleatorios.

La mejora del rendimiento se logró reduciendo el número de rondas de 10 a 7 y haciendo hash de bloques por separado en trozos de 1 KB. Según los creadores, encontraron una prueba matemática convincente de que puede arreglárselas con 7 rondas en lugar de 10 mientras mantiene el mismo nivel de confiabilidad.

Al mismo tiempo, algunos investigadores expresan dudas, creyendo que incluso si actualmente 7 rondas son suficientes para contrarrestar todos los ataques conocidos en hashes, entonces 3 rondas adicionales pueden ser útiles si se detectan nuevos ataques en el futuro.

Sobre BLAKE3

La función hash está diseñada para aplicaciones como la verificación de la integridad de los archivos, la autenticación de mensajes y la generación de datos para firmas digitales criptográficas. BLAKE3 no está diseñado para hacer hash de contraseñas, ya que tiene como objetivo calcular hash lo más rápido posible (para las contraseñas, se recomienda utilizar las funciones de hash y escrypt, bcrypt, scrypt o Argon2 lentas).

La función hash en cuestión es insensible al tamaño de los datos que se procesan y está protegida contra la búsqueda de colisiones y los ataques de preimagen.

El algoritmo fue desarrollado por criptógrafos de renombre y continúa el desarrollo del algoritmo BLAKE2 y utiliza el mecanismo Bao para codificar el árbol blockchain. A diferencia de BLAKE2 (BLAKE2b, BLAKE2s), BLAKE3 ofrece un algoritmo único para todas las plataformas que no está vinculado al ancho de bits y al tamaño de hash.

En cuanto a la división en bloques, en BLAKE3 la transmisión se divide en fragmentos de 1 KB y cada fragmento se hash de forma independiente. Un gran hash se forma sobre la base de hashes de piezas basadas en el árbol binario de Merkle.

Esta separación permite resolver el problema de paralelizar el procesamiento de datos al calcular un hash; por ejemplo, puede usar instrucciones SIMD de 4 hilos para calcular simultáneamente hashes de 4 bloques. Las funciones hash SHA- * tradicionales procesan los datos de forma secuencial.

Otras de las características de BLAKE3 son:

  • Aplicación en modos PRF, MAC, KDF, XOF y como hash normal;
  • Un algoritmo para todas las arquitecturas, rápido tanto en sistemas x86-64 como en procesadores ARM de 32 bits.

En cuanto a las principales diferencias entre BLAKE3 y BLAKE2:

  • Usando una estructura de árbol binario para lograr un paralelismo ilimitado en el cálculo hash.
  • Reduciendo el número de rondas de 10 a 7.
  • Tres modos de funcionamiento: hash, hash con clave (HMAC) y generación de claves (KDF).
  • No hay gastos generales adicionales al hacer hash con una clave debido al uso del área previamente ocupada por el bloque de parámetros de la clave.
  • Mecanismo incorporado para trabajar en forma de Función de Salida Extensible (XOF) que permítela
  • paralelización y el posicionamiento (búsqueda).

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/3CcUd1y
via IFTTT

Chrome OS 92 llega con mejoras para escritorios virtuales, videoconferencias y mas

La nueva versión de Chrome OS 92 ya está disponible y en esta nueva versión se presenta además de las correcciones de errores, tambien se han introducido diversos cambios importantes en las funcionalidades del sistema.

De los cambios que más se destacan podremos encontrar por ejemplo la ampliación de la funcionalidad de los escritorios virtuales, en la cual ahora se proporcionó la capacidad de adjuntar aplicaciones de Linux y Android a escritorios virtuales específicos. Si hay varios escritorios virtuales, el elemento «Mover ventana al escritorio» apareció en el menú contextual de las aplicaciones de Linux y Android.

Otro cambio que podremos encontrar en Chrome OS 92 es en el modo portátil, se puede utilizar la combinación Buscar + Mayús + Espacio o el menú contextual para invocar la interfaz de entrada de Emoji. Hay una búsqueda de texto disponible para identificar el emoji que desea, por ejemplo, puede ingresar «café» y obtener una lista de emoji asociados con el café.

Junto a Zoom, se ha propuesto una versión mejorada de la aplicación de videoconferencia del mismo nombre, que se caracteriza por un mayor rendimiento, menor consumo de memoria y soporte para nuevas funcionalidades que han aparecido en la aplicación móvil, como salas de reuniones, on- generación de transcripción rápida y reemplazo de fondo.

Además se agregó soporte eSIM para conectarse a operadores de redes móviles el cual se realiza a través de la activación del código QR, que no requiere el uso de una tarjeta SIM extraíble tradicional. Es importante mencionar que esta característica está disponible solo en dispositivos con una SIM programable integrada (eSIM), como por ejemplo en la Acer Chromebook Spin 513 y Acer Chromebook 511.

En el modo de entrada de voz, se implementa la compatibilidad con la grabación de texto continua, que se detiene automáticamente después de un tiempo después de que se detiene el dictado. La función se habilita a través de la opción «Configuración> Desplácese hacia abajo hasta Avanzado> Desplácese hacia abajo hasta Accesibilidad> Administrar funciones de accesibilidad> Teclado e ingreso de texto> Habilitar dictado».

El indicador «Tote», que permite acceder con un clic desde el panel a capturas de pantalla, archivos anclados o descargas guardadas recientemente, ahora admite el acceso a descargas realizadas desde aplicaciones para la plataforma Android y a documentos guardados en formato PDF («Guardar como pdf» en forma de impresión).

Tambien se menciona que para los usuarios con discapacidades de la motilidad de la mano que no permiten trabajar con teclados y ratones tradicionales, se ha agregado soporte para un nuevo modo de navegación usando dispositivos Switch especializados. El nuevo modo permite al usuario seleccionar un punto en la pantalla y realizar una acción mediante el movimiento secuencial del puntero horizontal y verticalmente.

De los demás cambios que se destacan:

  • Se ha propuesto una nueva interfaz para elegir los símbolos de Emoji, que incluye funciones de búsqueda, acceso rápido a los símbolos seleccionados recientemente y elegir el color de piel del personaje en la imagen.
  • El teclado virtual ha agregado soporte para la función MultiPaste, que le permite rastrear el historial de colocación de datos en el portapapeles.
  • Se agregaron nuevos atajos de teclado que se pueden aprender en la aplicación Atajos.
  • La aplicación de la cámara ahora tiene la capacidad de controlar el zoom y la panorámica (inclinación y panorámica).
  • El firmware principal para Chromebooks incluye las aplicaciones Google Meet y Google Chat.

Finalmente si quieres conocer más al respecto sobre esta nueva versión del sistema, puedes consultar los detalles dirigiéndote al siguiente enlace.

Descargar Chrome OS

La nueva build ya está disponible para la mayoría de las Chromebooks actuales, además de que desarrolladores externos han formado versiones para computadoras comunes con procesadores x86, x86_64 y ARM.

Por último y no menos importante, si eres usuario de Raspberry debes saber que también puedes instalar Chrome OS en tu dispositivo, solo que la versión que puedas encontrar no es la más actual además de que aún se tiene el problema con la aceleración de video por hardware.

from Linux Adictos https://ift.tt/3CfeG5O
via IFTTT