Validación continua en ciberseguridad: cerrando la brecha entre datos y evidencia


La seguridad informática se sostiene sobre una avalancha de información: flujos de inteligencia de amenazas, escáneres de vulnerabilidades que señalan miles de problemas cada mes y CVEs que dominan el ciclo de noticias. Sin embargo, lo que realmente distingue a una defensa sólida es la prueba: evidencia de que los controles implementados detectan y responden al comportamiento de atacantes en el entorno real, hoy mismo y en su red específica.

Ese vacío es precisamente en lo que el enfoque de purple teaming busca cerrar, y es donde suelen aparecer las sorpresas. Al realizar ejercicios con organizaciones que ya han invertido fuertemente en su pila de seguridad, he observado brechas inesperadas, telemetría ausente, detecciones mal alineadas y rutas de ataque que nadie vigilaba. El problema deja de ser simplemente estar bajo ataque para convertirse en estar mal validado y confundir gasto con aseguramiento.

¿Por qué tantos programas que parecen maduros sobre el papel siguen fallando? En organizaciones bien dotadas, cada control parece estar en regla: los informes se aprueban, las herramientas están desplegadas y la alta dirección recibe tranquilidad. Pero cuando llega un ataque real, las grietas emergen de inmediato. Las preguntas habituales revelan respuestas decepcionantes: algunos sistemas envían logs en tiempo real, otros apenas lo hacen, dejando una imagen del SOC más irregular que el tablero sugiere. Las reglas de detección pueden estar afinadas para un atacante genérico, no para el que probablemente se presentará aquí. Y cuando algo dispara, podría quedarse sin dueño durante horas.

Nada de esto es extraordinario; es la consecuencia ordinaria de herramientas y procesos configurados una sola vez y asumidos como funcionales. Si hay suerte, esas brechas se descubren en un ejercicio simulado antes de que un atacante real las aproveche.

Parte del problema reside en lo que se mide. Probar técnicas estándar contra un host ya comprometido solo confirma qué reglas se activan, no si los permisos excesivos, las relaciones de confianza o las configuraciones erróneas de su entorno son explotables, ya que esa actividad parece uso normal y no dispara alertas. La validación real se parece a una radiografía más personalizada: parte de su propio perfil de riesgo, no de una biblioteca genérica de técnicas, y trata la configuración y los permisos como la causa real, no algo que una nueva regla de detección pueda parchear. Solo probando su entorno se identifica la brecha real que deben enfrentar.

Qué vale la pena medir y por qué la validación continua es crucial. Ver la validación como una disciplina constante en lugar de un ejercicio aislado cambia el resultado: crea un backlog vivo y priorizado, una lista de brechas probadas y relevantes, clasificada por los caminos que un atacante podría usar en la práctica, no por puntuaciones teóricas de severidad. Un CVE crítico aislado puede no ser explotable en su entorno, mientras una configuración errónea en una ruta de ataque conocida puede ser mucho más urgente. Lo más valioso no es una lista más larga de vulnerabilidades, sino evidencia de qué exposiciones son realmente explotables, mapeadas contra el comportamiento real y priorizadas por su impacto empresarial.

Por qué no basta con la validación basada en agentes. Un agente ya está dentro de la red o en un endpoint; eso acorta muchos caminos de ataque y ofrece una visión sesgada de su perímetro real y de la resiliencia lateral. Junto a la metodología, la cadencia importa: una prueba anual o puntual captura una instantánea, mientras que los entornos cambian entre engagements. Pasar de pruebas esporádicas a un ciclo operativo de pruebas, validación, remediación y revalidación mantiene el backlog alineado con el entorno vigente, no con lo que se evaluó hace seis meses.

La capacidad de cerrar una brecha validada antes de que pueda explotarse permite a la organización pasar de una postura reactiva a una más proactiva. No se trata solo de invertir en herramientas o personal, sino de replantear la pregunta: ¿somos resilientes para validar una exposición y responder antes de que derive en una brecha real?

La colaboración es clave. La validación no debe ocurrir en un silo. Cuando equipos rojos y azules comparten notas durante el ejercicio, las brechas se identifican y se entienden juntos, en lugar de verse como un simple marcador de puntuación. Si un equipo defensivo no puede seguir una técnica o carece de telemetría, eso no es una falla para ocultar, sino la información que la prueba está diseñada para revelar. La claridad de responsabilidades es tan importante como los hallazgos: una alerta sin un dueño carece de valor real.

La comunicación no debe quedarse en la puerta de SOC. Los hallazgos de validación deben traducirse para una audiencia de negocio: qué riesgos son reales, cuáles son teóricos y dónde la inversión reduce realmente la exposición. Los equipos de seguridad que crean ese puente obtienen remediaciones más rápidas y menos debates de prioridades, porque todos trabajan con la misma evidencia y no con suposiciones.

Resiliencia probada, no asumida. Este enfoque no contradice la inversión en herramientas o personas; propone una pregunta distinta que identifica riesgo. Es hora de dejar de preguntar si estamos seguros, porque ningún entorno permanece seguro para siempre. La verdadera pregunta es si somos lo suficientemente resilientes para validar una exposición y responder antes de que se convierta en una brecha. La confianza basada en suposiciones se derrumba ante un adversario real; la confianza basada en validación compartida y continua resiste porque ya ha sido probada y ajustada a la realidad del comportamiento del atacante en su entorno.

Este artículo forma parte de TechRadar Pro Perspectives, nuestro canal para presentar a las mentes más brillantes de la industria tecnológica. Las opiniones expresadas pertenecen al autor y no necesariamente a TechRadar Pro o Future plc. Si está interesado en contribuir, puede encontrar más información aquí: https://ift.tt/moJUbrR

from Latest from TechRadar https://ift.tt/TbV236e
via IFTTT IA
El ataque de Rhysida a la administración de Berlín: lecciones y efectos de una filtración masiva de 5.8 TB


La reciente intrusión de un grupo de ransomware conocido como Rhysida en la red de la administración estatal de Berlín ha dejado una marca contundente en la seguridad pública. Según informes consolidando varias fuentes, se exfiltraron 1.44 millones de archivos, con un volumen estimado de 5.8 terabytes. Tras intentar forzar una compensación económica de 30 BTC (aproximadamente 2.3 millones de dólares), Berlín decidió no negociar y, en su lugar, activó un proceso de investigación exhaustivo.

Las primeras comunicaciones del grupo —con responsabilidad proclamada en un foro de cibercriminales y la exhibición de una muestra de archivos— indicaron la demanda de pago para la eliminación de los datos. La negativa a negociar llevó a que los atacantespublicaran la totalidad del material en la dark web. Este giro subraya una de las dinámicas más peligrosas de la actualidad: la opción de publicar archivos robados cuando no hay concesiones.

Evaluar el alcance de la filtración ha sido un reto para las autoridades. Un comunicado publicado en el portal Berlin.de señala que, tras la publicación, se puso en marcha una revisión intensiva de los datos sustraídos y que se creó una unidad directiva adicional en la Oficina de la Cancillería Senate, liderada por el Chief Digital Officer (CDO), Florian Hauer. Esta unidad coordina la revisión, el examen y la evaluación de los datos filtrados, apoyando a las dos administraciones senatoriales afectadas en la información y asesoría a ciudadanos y empresas.

Informe de fuentes nacionales e internacionales, incluido un informe de Reuters, señala que el archivo contiene 1.44 millones de archivos y ocupa 5.8 TB. Además, organizaciones de seguridad, como el Chaos Computer Club, han señalado que el conjunto contiene datos sensibles sobre el suministro de agua de la ciudad, datos personales del personal administrativo, referencias de empleo y planes de emergencia. Este relato subraya la diversidad de activos que pueden estar en juego en incidentes de ransomware: desde infraestructuras críticas hasta información operativa y registros personales.

El incidente plantea preguntas críticas para la gestión de incidentes y la defensa cibernética en el sector público. Entre ellas: ¿qué mecanismos de detección temprana podrían haber limitado la exfiltración de tal volumen de datos? ¿cómo equilibrar la transparencia pública con la necesidad de proteger información sensible? ¿qué roles deben desempeñar las autoridades locales y nacionales en la comunicación de riesgos sin crear pánicos innecesarios?

A medida que Berlín evalúa el daño y fortalece sus controles, este caso ofrece una serie de lecciones para gobiernos y organizaciones: la importancia de segmentar redes, implementar monitoreo continuo de comportamiento y anomalías, mantener copias de seguridad aisladas y probadas, y establecer planes de respuesta que incluyan coordinación interinstitucional, comunicaciones con el público y asesoría legal y de seguridad. En un panorama donde los ciberdelincuentes eleccionan publicar datos cuando no hay concesión, la resiliencia y la preparación se convierten en la prioridad para reducir impactos y restaurar la confianza de ciudadanos y empresas.

from Latest from TechRadar https://ift.tt/5unw4He
via IFTTT IA

Impulso a la Velocidad de Arranque: Microsoft promete mejoras clave en Windows 11 para PCs con 8 GB de RAM


Microsoft está preparando un importante aumento en el rendimiento de Windows 11, orientado a acelerar los tiempos de arranque. En IFA 2026, un ejecutivo de Microsoft señaló que se han logrado avances significativos en la velocidad de inicio y en la respuesta de Windows Hello, apuntando a una experiencia más fluida para el usuario desde el momento en que se enciende el equipo.\n\nEl vicepresidente de Windows y Dispositivos, Mark Linton, declaró a TechRadar que: “Hemos logrado avances significativos en aspectos como el tiempo de arranque y la respuesta de Windows Hello.” Esta optimización no se limita al arranque: forma parte de un esfuerzo más amplio para que Windows 11 funcione de forma más ágil en general, con menús más reactivos y una apertura de aplicaciones más veloz. En este sentido, se está explicando que la mejora podría acercarse a una llegada casi inmediata a la pantalla de bloqueo, aunque aún no hay números oficiales disponibles.\n\nEste trabajo aún no está en las compilaciones de vista previa, pero Microsoft continúa experimentando con mejoras de rendimiento en builds internos, con la promesa de ver avances significativos en un futuro cercano. La importancia de estas mejoras se acentúa ante la creciente presencia de portátiles con 8 GB de RAM en el mercado, impulsada por la crisis de memoria y el alza de precios. Microsoft, por su parte, está enfocado en garantizar que Windows 11 se desempeñe mejor en configuraciones de menor memoria, de modo que la experiencia de usuario sea consistente incluso en equipos más básicos.\n\nComo parte de este esfuerzo, se ha resaltado que Windows 11 busca mejoras en la experiencia de inicio y en la rapidez de la carga de aplicaciones, con iniciativas como el modo de bajo retardo para acelerar la apertura de programas. Este impulso se alinea con una tendencia de mercado en la que los usuarios demandan sistemas que respondan con mayor inmediatez a cada interacción digital.\n\nAnálisis: promesas de rendimiento subrayadas.\n\nLa mención de “significativas” mejoras es alentadora, y portales como Windows Latest señalan que se está trabajando para lograr que la pantalla de bloqueo se presente casi de inmediato. Si bien Windows 11 ya ofrece un arranque nippy en muchos dispositivos, las mejoras podrían traducirse en una experiencia de arranque más cercana a un parpadeo, lo que siempre es bienvenido por los usuarios.\n\nEs importante reconocer que, por ahora, estos avances no están disponibles en las versiones de prueba, pero forman parte de un esfuerzo más amplio para que Windows 11 sea más rápido en general: menús más ágiless, tiempos de carga de aplicaciones reducidos y mejoras en la eficiencia de la memoria, especialmente en sistemas con 8 GB de RAM.\n\nContexto adicional: el retorno a un enfoque más optimizado para 8 GB de RAM y tendencias de hardware.\n\nLa relevancia de estas mejoras cobra sentido ante la reaparición de portátiles con 8 GB de RAM, impulsada por la tensión en la oferta de memoria y el aumento de precios. En este marco, Microsoft ha reiterado su compromiso de garantizar que el sistema operativo de escritorio funcione mejor en estas configuraciones, con declaraciones que apuntan a una experiencia de Windows 11 más fluida en equipos con menor memoria.\n\nConclusión.\n\nAunque aún no se proporcionan cifras de rendimiento, el enfoque de Microsoft en acelerar el arranque, optimizar Windows Hello y mejorar la eficiencia general de Windows 11 sugiere un camino claro hacia una experiencia más receptiva y rápida para los usuarios, especialmente aquellos con PCs de 8 GB de RAM. Si estos avances finalmente se materializan en lanzamientos públicos, podrían marcar una diferencia tangible en la forma en que interactuamos con Windows 11 en el día a día.

from Latest from TechRadar https://ift.tt/FaLX7Zv
via IFTTT IA

Análisis profesional de las ofertas de Earfun durante el Labor Day: calidad y valor a precio reducido


Cuando recibo un producto de Earfun para evaluar, suelo anticipar una calidad superior a la que sugiera su precio. Y con las ofertas sólidas de la marca durante las promociones del Labor Day, tienes la oportunidad de disfrutarlas también.

En particular, dos de los dispositivos de la marca, que ya he reseñado, han visto descuentos que no debes dejar pasar. Son dos pares queConsideraría comprar si estuviera buscando algo durante estas rebajas.

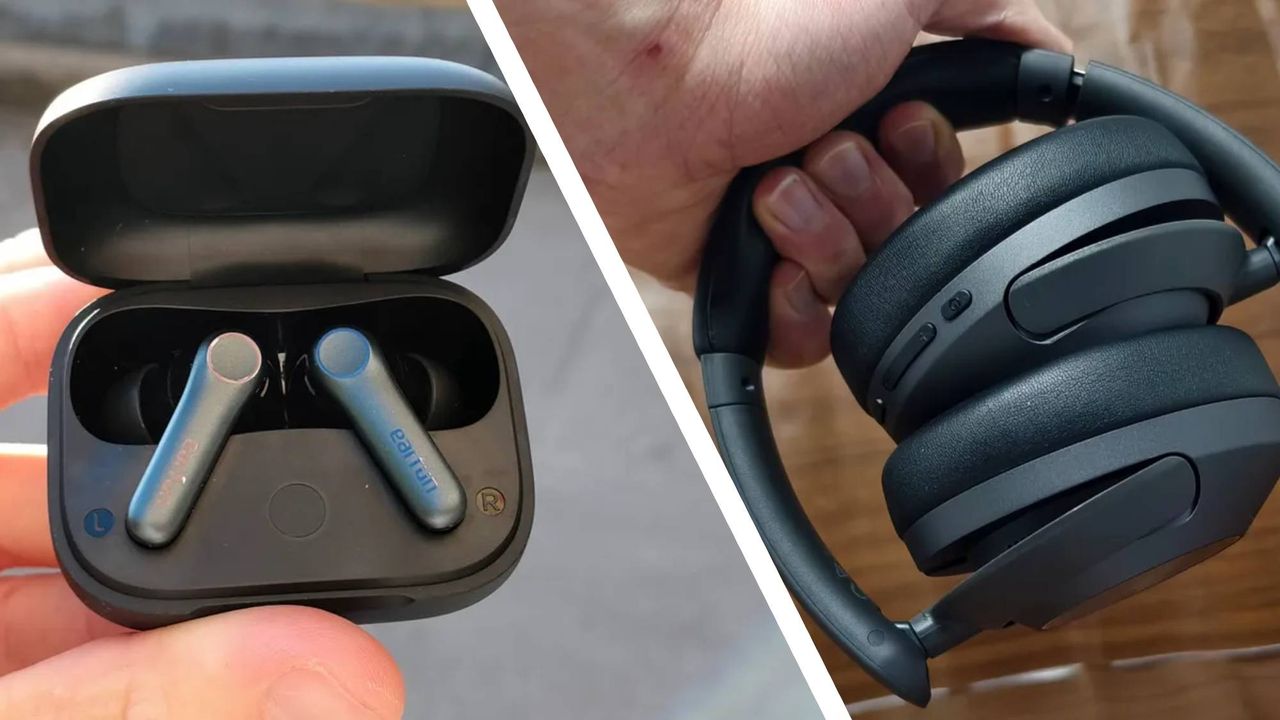
Si buscas unos auriculares over-ear, el Earfun Wave Pro se presenta como la opción ideal. Actualmente disponible en Amazon por 59,99 USD, frente a 79,99 USD, y obtuvimos una puntuación de casi 4,5/5 en su lanzamiento en 2024. Existe un nuevo modelo, el Wave Pro X, pero es más caro, por lo que estos auriculares más antiguos siguen siendo una recomendación sólida.

Quienes prefieren auriculares intrauditivos deberían fijarse en el Earfun Air Pro 4, ya que la versión blanca está disponible por 68,37 USD en Amazon, lo que representa un descuento del 24% respecto a su precio de 89,99 USD. Estos earbuds estaban bien equipados (quizás excesivamente, como mencioné en mi reseña), pero ofrecen una excelente relación calidad-precio. Los Air Pro 4 Plus son mejores, pero aún no hay descuento vigente; por lo tanto, me inclinaría por los modelos no Plus si tuviera que elegir durante la promoción.

Si ves otros productos de Earfun con descuento, podemos recomendar la marca; la he utilizado en múltiples ocasiones más allá del proceso estándar de revisión. Revisa si hemos evaluado ese producto específico, ya que algunos son fantásticos y otros simplemente buenos.

• See every Labor Day deal live now at Amazon

Hoy te presento las mejores ofertas de Earfun de hoy:

– Wave Pro: de 79,99 USD a 59,99 USD. Parece que Amazon nunca ha vendido estos over-ear por menos de 59,99 USD, lo que convierte a esta oferta en excelente. Debes ser miembro de Amazon Prime para disfrutar del descuento.
View Deal: https://ift.tt/tFvQwa4

– Air Pro 4: 68,37 USD. Si te interesa este modelo, ten en cuenta que solo la versión blanca está totalmente descontada; las versiones negras tienen 10 USD de descuento y las azules no están descontadas.
View Deal: https://ift.tt/tFvQwa4

Si no te convencen estos modelos, también contamos con un resumen de los 9 mejores auriculares y earbuds que hemos observado en las ventas del Labor Day, que ofrece una visión más amplia.

Además, no olvides revisar nuestro roundup más general de ofertas tecnológicas del Labor Day con más de 70 ofertas en electrodomésticos, televisores, portátiles y otros imprescindibles de la temporada.

Y, por encima de todo, que tengas un excelente día y ¡disfrutes de la música!

Para ampliar tus opciones, te sugerimos explorar más ofertas de Labor Day en tecnología, y considerar la posibilidad de combinar rebajas con productos complementarios según tus necesidades de audio y dispositivos asociados.

from Latest from TechRadar https://ift.tt/SBTnvMp
via IFTTT IA

Phishing por ASCII Smuggling: Cómo los ciberdelincuentes mueven el engaño entre las sombras y qué deben hacer las defensas


En el panorama actual de la seguridad digital, una técnica persistente continúa desafiando a los filtros de correo: el llamado ASCII smuggling. Expertos han advertido que los atacantes insertan caracteres invisibles en palabras clave para romper la detección de los filtros y confundir a las IA que analizan el contenido. Este enfoque aprovecha la forma en que se codifican y se interpretan los textos entre humanos y máquinas, y representa una amenaza real que requiere respuestas coordinadas entre equipos de TI y seguridad.

Qué significa ASCII smuggling para la defensa

– Los filtros de spam suelen buscar palabras y frases indicativas, como “financiamiento”, “crédito”, “préstamo” y similares. Al introducir una secuencia de caracteres invisibles en medio de estas palabras, los atacantes descomponen el término tal como lo ve el sistema, generando una discrepancia entre lo que el usuario percibe y lo que el filtro procesa.
– Este fenómeno se inspira en tácticas de ataques de prompt injection, donde se inserta contenido ambiguo o invisible para manipular el comportamiento de agentes de IA que analizan el correo. Si un usuario solicita a su agente de IA un resumen, el sistema podría procesar información destinada a extraer datos sensibles o incluso activar malware, si la estructura del prompt se ve comprometida.

Contexto reciente y alcance

– Informes de seguridad señalan que la campaña ha estado activa durante meses, con un pico notable en febrero de 2026, cuando se registraron más de 2.3 millones de correos diarios que empleaban ASCII smuggling. Aunque la intensidad ha disminuido desde entonces, la incidencias persisten y continúan evolucionando.
– En febrero de 2026, Microsoft identificó un grupo de casi 150 dominios emisores, todos orientados al sector financiero, que representaron la gran mayoría de los correos de spam detectados por Defender for Office 365 con esta técnica.

Qué deben hacer las defensas para mitigar el riesgo

– Normalizar etiquetas Unicode y otros puntos de código invisibles antes de aplicar cualquier detección de palabras clave. Esta normalización ayuda a que los algoritmos de filtrado comparen las secuencias de forma consistente y reduzcan falsos positivos y falsos negativos.
– Considerar sospechosos todos los caracteres de bloqueo de etiquetas y elementos invisibles que aparezcan de forma inesperada en el texto. Las secuencias inusuales o no visibles deben activar revisión manual o un estágio adicional de análisis automatizado.
– Implementar controles de doble capa: filtrado de contenido y verificación de reputación de dominios, especialmente para remitentes financieros. Combinar reglas basadas en palabras clave con heurísticas de comportamiento y reputación de dominio ayuda a detectar variantes que escapan a un filtrado tradicional.
– Educar a los usuarios sobre señales de advertencia y fomentar la verificación de origen de correos sospechosos, incluso cuando el contenido parezca legítimo. La concienciación es crucial para reducir el impacto de estas técnicas engañosas.

Conclusión

La evolución de técnicas como ASCII smuggling resalta la necesidad de una postura de defensa que combine normalización de texto, detección de anomalías en caracteres y prácticas de seguridad proactivas. Al normalizar las etiquetas Unicode y vigilar de forma rigurosa los componentes invisibles de los mensajes, las organizaciones pueden mejorar significativamente su resiliencia frente a campañas de phishing cada vez más sofisticadas.

Vía: BleepingComputer y reportes de seguridad de Microsoft.

from Latest from TechRadar https://ift.tt/7zwvuXe
via IFTTT IA

Protege tus contraseñas: por qué un gestor de contraseñas conviene en tu día a día


Probablemente tengas decenas, si no cientos, de contraseñas flotando entre todas las cuentas en línea que usas cada semana. De hecho, la persona promedio maneja más de 150 contraseñas. No es fácil recordarlas todas, lo que hace tentador mantenerlas simples y similares; y esa tendencia puede desencadenar una cadena de robos de cuentas.

Por eso los gestores de contraseñas existen. Generan contraseñas robustas y las almacenan en una bóveda segura para mantenerlas a salvo de hackers y miradas indiscretas. Además, rellenan automáticamente tus credenciales para facilitar y acelerar el inicio de sesión en tus cuentas.

Una opción destacada en el mercado es Keeper, conocido por su arquitectura de conocimiento cero y cifrado a nivel de dispositivo, factores que fortalecen la seguridad de tu bóveda de contraseñas y reducen el riesgo de intrusiones no deseadas. Keeper no solo prioriza la seguridad, también la usabilidad: la autenticación biométrica permite acceder a la bóveda sin necesidad de recordar una contraseña maestra para cada inicio de sesión. Una verificación por rostro o huella dactilar puede confirmar que eres tú quien accede a la bóveda, añadiendo una capa rápida y segura de verificación.

Para hogares, el plan Family incluye hasta cinco bóvedas privadas, facilitando el compartir contraseñas de Wi‑Fi o de streaming sin mezclar navegadores ni reutilizar contraseñas. En el ámbito empresarial, Keeper Business Starter ofrece gestión centralizada, uso compartido seguro de contraseñas y control de acceso basado en roles, organizando tus credenciales de forma clara sin complicaciones innecesarias.

Además, Keeper suele presentar descuentos atractivos para nuevos clientes. En ocasiones ofrece rebajas en planes personales y familiares, así como en planes para pequeños equipos, convirtiéndolo en una opción asequible para asegurar tanto cuentas personales como de grupo. Es importante revisar los términos y precios actuales en el sitio oficial, ya que las promociones pueden aplicar solo al primer año y volver a tarifas estándar después.

En resumen, un gestor de contraseñas como Keeper combina seguridad de alto nivel y conveniencia operativa: contraseñas generadas de forma segura, almacenamiento protegido y acceso rápido mediante biometría. Si buscas simplificar la gestión de contraseñas sin sacrificar la seguridad, invertir en una solución de este tipo puede ser una decisión estratégica para tu seguridad digital y la de los hogares o equipos que gestionas.

from Latest from TechRadar https://ift.tt/QlMe2TV
via IFTTT IA

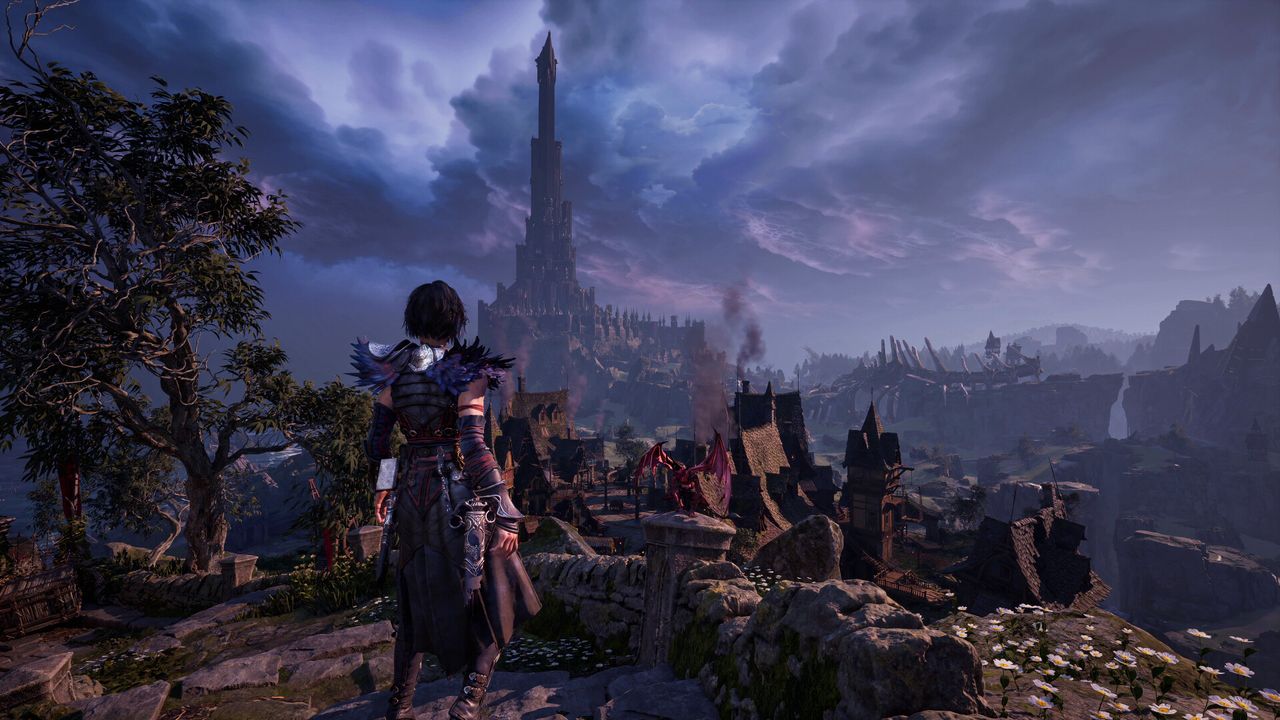
Warlock: Dungeons & Dragons – Un viaje misterioso en Darkon que respeta las raíces de un TTRPG


Warlock: Dungeons & Dragons llega como una experiencia que entrelaza la inspiración profunda del juego de rol de mesa con una exploración resonante para jugadores novatos y veteranos por igual. En declaraciones hechas durante Gamescom, Dominic Guay, líder de Invoke Studios, subrayó que el título toma «inspiraciones de corte profundo» de D&D, abarcando monstruos, objetos y conjuros, al tiempo que sitúa su acción en un escenario propio: Darkon, una región dentro de los Dominios del Terror de Ravenloft. Este enfoque busca mantener la autenticidad de la experiencia de D&D mientras ofrece una historia original que no depende de un conocimiento preexistente del juego de mesa.

Un aspecto central es la promesa de misterio para todos los tipos de jugadores. Guay explicó que el mundo abierto de Darkon puede explorarse durante decenas de horas, pero no se trata de unCampaign de 100 horas; se prioriza la revelación gradual y la interpretación de las reglas del lugar a medida que avanzan los jugadores. La intención es que alguien que llega sin ningún criterio de D&D pueda “figurar las cosas mientras juega”, lo que añade una capa de aprendizaje contextual en tiempo real, sin la necesidad de lanzar dados en cada paso.

A pesar de la novedad, Warlock conserva muchos tropos clásicos de D&D, como la búsqueda de puertas secretas o la evasión de trampas, lo que sugiere una experiencia auténtica para los fans del TTRPG. Sin embargo, el objetivo es replicar ese sentimiento de descubrimiento sin convertir el juego en una pasarela de referencias para conocedores. Guay enfatiza que la experiencia debe sentar a los jugadores frente a la intriga de un mundo que se revela poco a poco, invitando a la interpretación y a la deducción en tiempo real.

La propuesta de Warlock: Dungeons & Dragons no pretende replicar literalmente un manual de D&D, sino capturar su atmósfera, su tono y su ritmo de descubrimiento. El enfoque es ofrecer una narrativa original que permita a cualquiera sumergirse en Darkon, entender sus reglas a medida que avanza y, sobre todo, disfrutar del proceso de desentrañar qué espacio es ese, qué reglas operan allí y cómo encajan las piezas de este dominio misterioso.

Con su lanzamiento previsto para 2027 en PS5, Xbox Series X|S y PC, el juego se posiciona como una aventura que honra la tradición de D&D al tiempo que propone una experiencia contemporánea y envolvente para audiencias actuales. Warlock: Dungeons & Dragons se presenta así como una promesa de misterio bien encauzada: un mundo abierto, reglas en desarrollo y una invitación a descubrirlo sin necesidad de ser un experto para entender lo esencial.

from Latest from TechRadar https://ift.tt/ZtXGwhm
via IFTTT IA

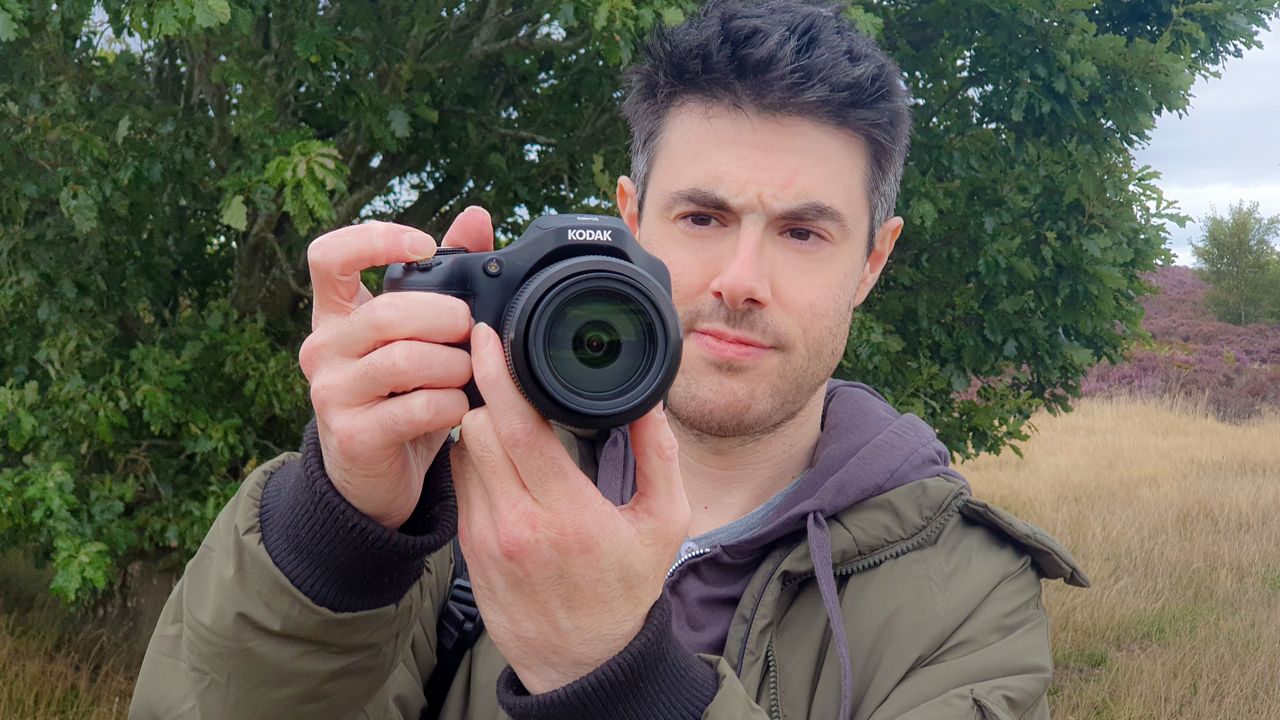
Rendimiento y Versatilidad a Largo Alcance: Un análisis profesional del Kodak PixPro AZ653


El mundo de las cámaras puente, también conocidas como bridge, ha experimentado altibajos en los últimos años. Si pensabas que estas cámaras habían perdido relevancia frente a las opciones sin espejo, la Kodak PixPro AZ653 llega para cuestionar esa idea, destacando especialmente por su rango de zoom excepcionalmente amplio. Con una lente equivalente de 24-1560 mm, esta cámara cubre prácticamente cualquier escenario, desde escenas urbanas hasta vida salvaje a distancia. Aunque muchos fotógrafos prefieren cuentas con un sistema de objetivos intercambiables, el AZ653 se presenta como una opción compacta y asequible para viajar ligero sin renunciar a la versatilidad del zoom masivo.

Desempeño del zoom y manejo
Una de las mayores bazas del AZ653 es su impresionante rango focal. No obstante, la gran longitud focal exige una óptica que, en conjunto con un sensor relativamente pequeño, puede afectar el rendimiento en ciertas condiciones. En autofocus, la AZ653 se mantiene suave, pero no es la más rápida de su clase, y puede quedarse corta ante sujetos animales en movimiento rápido. Para viajes y safari de bajo a medio movimiento, su rango enorme la convierte en una opción atractiva para aquellos que buscan cobertura sin invertir en un sistema de lentes intercambiables. El manejo, por otro lado, se siente cercano a una DSLR: el cuerpo es cómodo, con una empuñadura profunda y controles lógicos. El anillo de control en la lente añade una sensación premium, aunque el recorrido del zoom es algo largo, y el sistema de zoom es lento al realizar ajustes continuos.

Calidad de imagen y rendimiento en RAW vs JPEG
La AZ653 ofrece una experiencia de imagen sorprendentemente sólida para un sensor de 1/2.3″, especialmente cuando se trabajan archivos RAW. En luz buena, los RAW conservan buen detalle; la reducción de ruido es manejable y el rango dinámico se comporta razonablemente para su tamaño. Sin embargo, al trabajar con JPEGs en cámara, la reducción de ruido y el procesamiento predeterminado tienden a borrar detalles finos y a imponer un look más suave, lo que puede ser negativo para quienes requieren una mayor nitidez directa desde la cámara. El rendimiento en altas sensibilidades no alcanza a los sensores de mayor tamaño, y el ruido empieza a hacerse notable alrededor de ISO 800.

Calidad de video y experiencia de visualización
La resolución de video se limita a Full HD 1080p, sin opciones 4K, lo que puede ser un cuello de botella para usuarios que buscan mayor flexibilidad de edición o grabación. En cuanto al visor electrónico (EVF), ofrece una experiencia razonablemente detallada para juzgar el enfoque, aunque la pantalla LCD de 460K dots no es tan nítida como cabría desear para revisar detalles críticos, especialmente en condiciones de luz brillante. Las imágenes en la pantalla trasera pueden verse con un acabado mate que reduce reflejos, pero a costa de una revisión de nitidez menos precisa.

Diseño y construcción
El AZ653 prioriza la portabilidad sin sacrificar sensación de calidad. Su cuerpo, mayormente de plástico con detalles en goma, transmite robustez razonable para un rango de precio accesible. El peso ligero y la forma ergonómica facilitan la toma de fotografías con una mano, lo que es ventajoso para viajes y uso casual. Un punto a considerar es la posibilidad de que la cámara sufra exposición accidental de modo en el dial PASM por su disposición sensible; en uso real, algunas ocasiones el cambio de modo ocurrió sin aviso, resultando en tomas perdidas.

Especificaciones clave y rendimiento comparativo
– Sensor: 20.68 MP 1/2.3″ BSI CMOS
– Lente integrada 65x (24-1560 mm eq.) f/2.9-6.7
– Video: Full HD 1080p 30 fps
– ISO: 100-3200
– Conectividad: Bluetooth, USB-C, Wi-Fi
– Display: LCD fijo de 3.0″ (460k) y EVF compacto
– Precio: alrededor de $449 / £349 / AU$ 750.99

Qué tipo de usuario debería considerar el AZ653
– Necesitas un rango de zoom enorme sin coste adicional: si planeas safari o viajes con variedad de sujetos a diferentes distancias, este modelo ofrece un valor notable frente a sistemas con lentes intercambiables.
– Quieres un equipo portátil con buen manejo: la empuñadura y el control físico aportan una experiencia más cercana a una cámara de gama media que a una compacta tradicional.
– Tu uso principal es social media: para publicaciones en redes y reels, la calidad es aceptable y la portabilidad facilita el uso cotidiano.

Cuándo no conviene comprarlo
– Si haces retratos con frecuencias: el sensor pequeño limita el control de profundidad de campo; incluso en la apertura máxima, el desenfoque de fondo no es tan pronunciado como con sensores más grandes.
– Si buscas la máxima calidad de imagen: los sensores más grandes y cámaras sin espejo suelen superar al AZ653, especialmente en condiciones de poca luz o para impresiones de gran formato.
– Si quieres ampliar un sistema fotográfico: aunque es una buena entrada, puede ser más conveniente, a largo plazo, empezar con una cámara sin espejo de nivel inicial para construir una colección de lentes desde el inicio.

Conclusiones y nota final
El Kodak PixPro AZ653 destaca por su extenso rango de zoom y su manejo cómodo, lo que lo convierte en una opción atractiva para fotógrafos de viaje, aficionadas a la vida salvaje y usuarios que desean un equipo versátil sin la inversión de un sistema de lentes intercambiables. No obstante, su rendimiento en JPEG directo y en condiciones de baja luminosidad, junto con la ausencia de 4K, lo sitúan por debajo de competidores de mayor tamaño de sensor y tecnología más avanzada. Si priorizas portabilidad y un alcance focal sin precedentes a un precio razonable, el AZ653 merece tu consideración; si, en cambio, buscas la mejor calidad de imagen o video, podrías explorar alternativas con sensores más grandes o sistemas sin espejo de nivel inicial.

Cómo fue evaluado el equipo
Durante dos semanas y media se realizaron pruebas en condiciones variadas de iluminación y en entornos de mano, comparando JPEG y RAW para entender el comportamiento del procesamiento embebido. Se exploró el rango focal completo de la lente, tomando escenas desde la misma toma a las longitudes focales más extremas para analizar nitidez, calidad de color y manejo del ruido. Las pruebas contemplaron modos Aperture Priority y Manual para evaluar la respuesta de exposición y la consistencia del autoenfoque.

Calificaciones finales (resumen)
– Precio: 4/5
– Diseño: 3.5/5
– Rendimiento: 3.5/5
– Calidad de imagen: 3/5
– Nota global: recomendado para usuarios que priorizan alcance y portabilidad sobre la máxima calidad de imagen o video

from Latest from TechRadar https://ift.tt/kqSOdrE
via IFTTT IA

Guía esencial de ofertas de tecnología para el Labor Day: lo mejor de Amazon y más


El Labor Day no es solo para ropa, muebles y electrodomésticos. Los minoristas están ofreciendo descuentos impresionantes en dispositivos tecnológicos, y Amazon presenta una selección de nuestros gadgets mejor valorados a precios irresistibles. A continuación, encontrarás un resumen profesional y curado de las mejores ofertas de tecnología para que puedas planificar tus compras con criterio.

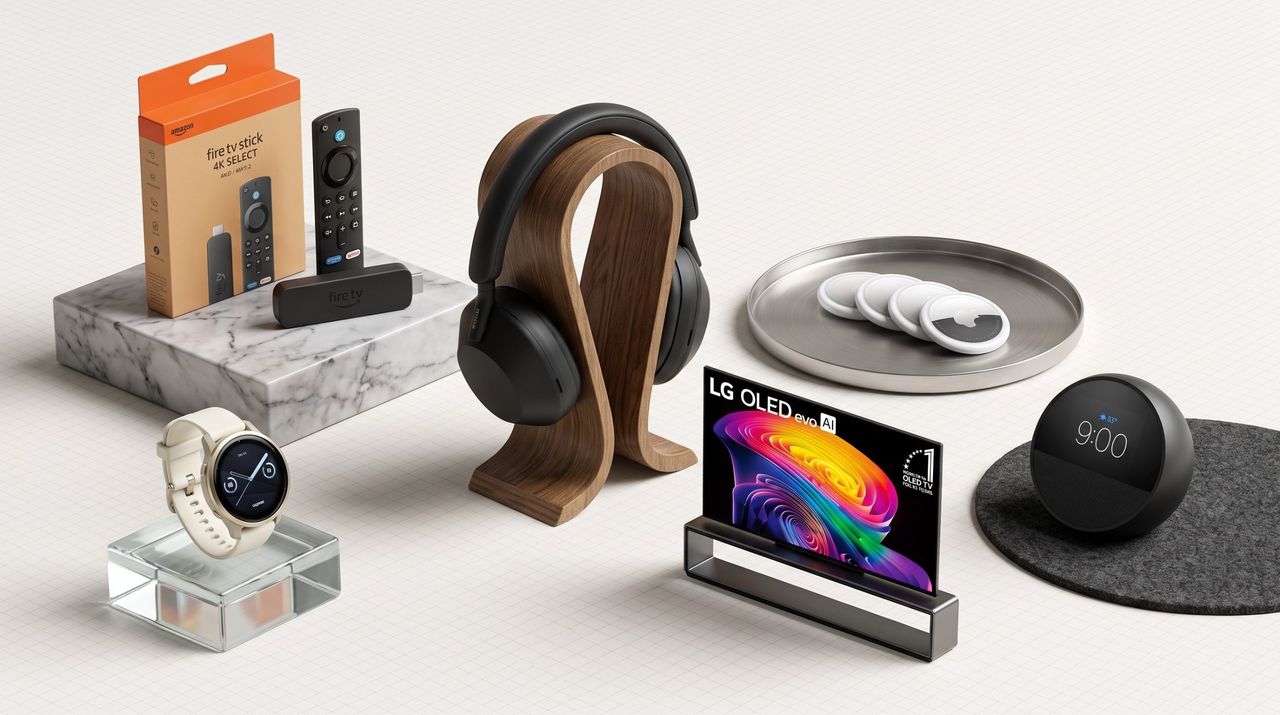
Amazon está destacando en todo su Labor Day sale, con reducciones de hasta 60% en televisores OLED, iPads, dispositivos para el hogar inteligente, relojes y audífonos de marcas reconocidas como LG, Sony, Apple, Garmin y más. Este conjunto de ofertas ha sido revisado y probado en profundidad para garantizar que cada artículo ofrezca una relación calidad-precio sólida. Entre las ofertas más destacadas se encuentran:

– Fire TV Stick 4K Select a 19.99 USD (antes 49.99 USD)
– Auriculares Sony WH-1000XM5 a 198 USD (50% de descuento)
– Televisor OLED LG 55″ C5 a precio récord de 1,299.99 USD

Además, la lista incluye dispositivos de Apple, Garmin y otros, con descuentos que cubren: tablets, ordenadores portátiles, iPad, AirPods, AirTag y mucho más. Es una oportunidad para actualizar tus dispositivos sin romper el presupuesto.

Consejos para aprovechar estas ofertas:
– Prioriza lo que más utilizas: entretenimiento (TVs/streaming), productividad (portátiles, iPads) o audio (audífonos, altavoces).
– Verifica compatibilidades y requisitos: algunos dispositivos requieren apps específicas o ecosistemas (iOS, Android, Alexa, Google Assistant).
– Revisa la fecha de finalización: el listado indica que la venta termina a medianoche, así que conviene actuar con rapidez para asegurar los precios más bajos.

A continuación, un resumen estructurado de algunas de las ofertas más relevantes que ya están disponibles:

– Dispositivos de Amazon: Fire Sticks y Echo desde 18 USD; MacBooks, AirPods y AirTags desde 29 USD; computadoras portátiles desde 199 USD; televisores inteligentes desde 69.99 USD; y más.
– Ofertas destacadas en audio: Sony WH-1000XM5 desde 198 USD; AirPods 4 desde 99 USD; AirPods Pro 3 desde 199.99 USD; Bose QuietComfort desde 229 USD; Sony WH-1000XM6 desde 398 USD.
– Ofertas de relojes y wearables: Apple Watch Series 11 desde 299 USD; Garmin Venu 4 desde 499.99 USD; Fenix 8 Pro (47mm) desde 949.99 USD.
– iPads y tablets: iPad 11″ (A16, 2025) desde 399.99 USD; iPad Air M4 (11”) desde 649 USD; iPad 11″ Pro y MacBook Neo con descuentos variables.
– Televisores: desde 99.99 USD en modelos 24″ Insignia/ Roku; 43″ Insignia 4K desde 139.99 USD; 55″ LG C6 OLED en 1,299.99 USD; 65″ U7 Mini-LED desde 897.99 USD; 85″ TCL QM6K desde 1,056.68 USD.
– Otros dispositivos de hogar y seguridad: ring/bell 2K desde 69.99 USD; Blink Mini 2K+ desde 21.99 USD; Echo Show 11 y Echo Show 15 con descuentos notables.

Notas finales:
– Siempre verifica que el enlace lleve al producto correcto y que el precio mostrado sea el vigente al momento de compra.
– Estas ofertas pueden variar y están sujetas a disponibilidades en stock.
– Si buscas el mayor valor en una experiencia integrada, considera las ofertas en televisores OLED de LG y las series mini-LED de Hisense/TCL, que suelen combinar buena calidad de imagen y precio accesible durante estos eventos.

Para ver la colección completa y las promociones en curso, visita la página de Labor Day de Amazon y explora las categorías listadas en el artículo. Aprovecha antes de que termine la oferta y da un paso adelante en tu tecnología personal y del hogar.

from Latest from TechRadar https://ift.tt/bpOn9Lr
via IFTTT IA

DLSS 5 en el centro de la conversación: mods, rendimiento y consideraciones de uso


En el mundo de la optimización gráfica para PC, la llegada de DLSS 5 ha generado un torrente de experimentación por parte de la comunidad. Diversos mods buscan facilitar el uso de esta tecnología en una gama mucho más amplia de juegos y, además, algunos enfoques prometen mejoras de rendimiento significativas, aunque con ciertos costos en términos de calidad o seguridad.

Uno de los desarrollos más destacables es DLSS 5 Swapper, descrito por TweakTown y disponible en GitHub gracias al esfuerzo de Rakan Alkhaldi. Esta herramienta automatiza la tarea de adaptar DLSS 5 a juegos que no cuentan con soporte nativo, permitiendo simplemente arrastrar y soltar la carpeta del juego y dejar que el programa gestione los archivos necesarios. Aunque no todos los títulos son compatibles, y existe una vía adicional llamada DLSS 5 Feeder (incluida con Swapper) para ampliar la cobertura, el cambio reduce considerablemente la fricción para probar la tecnología en más juegos.

Otra solución similar es DLSS 5 Autopilot, creada por Kizzuwatnaa y también disponible en GitHub. Autopilot ofrece una configuración de DLSS 5 con un solo clic (a través de Feeder) y añade un complemento llamado neural upstream (de matiasLombo). Este enfoque altera el orden de la cadena de renderizado para introducir el proceso de renderizado neural antes del upscaling de DLSS. En pruebas divulgadas en Reddit, este cambio puede traducirse en mejoras sustanciales de rendimiento, aunque implica sacrificios de calidad de imagen en ciertos escenarios.

Por ejemplo, en una prueba con una RTX 4080 reportada en Reddit, Assassin’s Creed Shadows a 4K pasó de 63 fps con DLSS 5 a 31 fps cuando se desactivó el upstream neural, pero con la opción neural upstream el rendimiento estuvo alrededor de 50 fps. Es decir, la ganancia de rendimiento puede traducirse en una caída de calidad perceptible, o, alternativamente, en una caída de calidad menor si se opta por la vía neural upstream, lo que resulta en una compensación de alrededor de un 20% de rendimiento, dependiendo del título.

Estas herramientas han generado una gran expectativa entre la comunidad de PC gamers y han sido objeto de numerosos testimonios y discusiones en foros y redes sociales. Muchos usuarios expresan entusiasmo ante la posibilidad de expandir DLSS 5 a más juegos y de experimentar con diferentes configuraciones para equilibrar rendimiento y calidad visual.

Análisis: conviene proceder con cautela frente a mods no oficiales

Si bien es alentador ver avances en modding que extienden las capacidades de DLSS 5, conviene mantener una postura cauta. Instalar mods de fuentes no oficiales implica riesgos de seguridad y estabilidad, incluso cuando se trata de herramientas de código abierto que pueden inspeccionarse. Además, alterar la cadena de renderizado para aplicar DLSS 5 en una etapa anterior podría introducir artefactos o degradación de imagen, algo que Nvidia no recomienda de forma oficial y que, en las pruebas disponibles, suele tener coste en la calidad visual.

Aun así, no cabe duda de que existe interés en disponer de opciones oficiales que organicen estas decisiones entre rendimiento y calidad. Por ahora, DLSS 5 está diseñado oficialmente para funcionar con NBA 2K27 como título soportado, y su rendimiento en ese producto ha sido notable. Es razonable esperar que, con el tiempo, Nvidia y la comunidad de desarrollo ofrezcan soluciones más estables y verificadas que permitan un buen equilibrio entre calidad visual y rendimiento sin depender de herramientas de terceros.

En resumen, la tecnología avanza y el modding ofrece vías para explorar su potencial, pero conviene evaluar cada caso con escepticismo crítico y priorizar medidas de seguridad y estabilidad. Si decides experimentar, hazlo en sistemas de prueba, respalda tus datos y mantente informado sobre las actualizaciones y recomendaciones de la comunidad.

from Latest from TechRadar https://ift.tt/YpieZhS
via IFTTT IA