De la pila de herramientas a una seguridad integrada: empezar por el resultado


Ask a CISO why they bought their newest cybersecurity tool, and they’ll have a clear answer lined up.

Start with the outcome, not the technology. En este análisis se explora por qué las organizaciones suelen sumar herramientas sin una visión integrada y cómo transformar esa dinámica hacia una seguridad cohesiva y sostenible. La idea central es simple: las decisiones deben partir de qué resultado de seguridad se quiere lograr y cómo cada componente encaja para sostener ese objetivo a lo largo del tiempo.

Muchos equipos de seguridad —incluidos CISOs y responsables de tecnología— se ven atrapados en un patrón de colaboración con herramientas que resuelven problemas puntuales pero no se amalgaman en una capacidad continua. Este fenómeno, al que me referiré como “adición por defecto”, genera pilas tecnológicas que crecen sin un plan común: son más anchas que profundas y no siempre responden a las amenazas actuales.

El primer paso es definir el resultado de seguridad de forma compartida y precisa. Sin una lengua común para describir el problema, cada compra nueva se valida de forma fragmentaria, guiada por un requerimiento táctico más que por una estrategia unificada. Por ejemplo, la gestión de activos y su etiquetado suelen resolverse como un asunto de clasificación, cuando en realidad deberían sostenerse en tres frentes: etiquetado, visibilidad y ejecución de políticas. Resolver solo el primer frente deja abiertos los otros dos, impulsando compras adicionales para visibilidad y cumplimiento. En definitiva, es necesario que estas capacidades se integren para formar una única cadena de valor de identificación, visibilidad y enforcement.

La pregunta entonces ya no es cuántas herramientas se usan, sino cuán efectivamente trabajan juntas frente a un conjunto de escenarios reales. Gartner ha señalado que la utilizabilidad de las capacidades de las herramientas a menudo es menor de lo esperado, con solo una fracción de las funcionalidades realmente explotadas. Ante esto, la tentación de reducir la pila puede parecer razonable, pero no aborda el problema central: la estrategia y los procesos que mueven esas herramientas.

Una forma práctica de evaluar el valor de la pila es someter cada herramienta a tres preguntas simples: ¿ofrece validación continua ante una amenaza específica y qué verifica exactamente? ¿sigue siendo operativa en el entorno actual? ¿es eficaz hoy mismo en la organización? Una herramienta puede pasar una o dos preguntas y seguir defraudando al conjunto.

Un ejemplo clásico es la segmentación basada en VLAN. Hace años, cuando los entornos eran estáticos y principalmente en un centro de datos, funcionaba. Hoy, con cargas de trabajo que migran entre on‑prem y nubes, con contenedores y entornos híbridos cambiantes, las VLANs ya no ofrecen la validación continua que exige un panorama dinámico. La efectividad tiene una fecha de caducidad que no depende de si la herramienta sigue funcionando, sino de si el sistema en su conjunto permanece sólido.

La consolidación de proveedores no es equivalente a una seguridad consolidada. Reducir el número de herramientas puede reducir costos, pero no resuelve procesos fragmentados ni objetivos dispares entre equipos. Así como un data center funciona gracias a la armonía de componentes de múltiples proveedores, la seguridad debe trabajar como un sistema coherente: cada control, independientemente de su origen, alimenta una visión continua de identificación, visibilidad y enforcement.

Antes de realizar la próxima compra de seguridad, pregúntese: ¿cómo encaja la herramienta en la pila existente? ¿Se despliega de forma limpia, valida de forma continua y retroalimenta sus hallazgos a las herramientas ya presentes? Si llega como una fuente aislada de alertas, solo añadirá ruido, aunque su demo muestre una tasa de detección atractiva. En ese caso, conviene evaluar si la solución resuelve el problema para el que fue adquirida, si permanece relevante ante capacidades actuales y si vale la pena redeployar o renegociar en lugar de renovar automáticamente o retirar.

En última instancia, los programas de seguridad más fuertes no se definen por la cantidad de herramientas implementadas ni por las que se eliminan, sino por qué tan efectivamente cada control coopera cuando más importa.

Este enfoque requiere una visión estratégica de la seguridad como un sistema integrado, no como un conjunto de piezas aisladas. Cuando la organización diseña sus procesos para que el etiquetado de activos, la visibilidad y la ejecución de políticas se alimenten mutuamente, se crea una capacidad que puede responder a amenazas actuales sin perder agilidad.

Para cerrar, si busca orientación práctica: priorice herramientas que desplieguen una implementación limpia, que ofrezcan validación continua y que integren sus hallazgos con la pila existente. Evite aquellas que llegan como fuentes de alerta aisladas. La meta no es menos herramientas, sino menos ruido y una seguridad que funcione como un sistema único y coherente cuando más se necesita.

En resumen, las organizaciones más fuertes son aquellas cuyas defensas operan como un único paisaje, donde cada control se apoya en los demás para identificar, visibilizar y hacer cumplir las políticas de forma continua y efectiva.

from Latest from TechRadar https://ift.tt/ZrVC4cK
via IFTTT IA
UGREEN Uno 100W: eficiencia y personalidad en un cargador GaN con encanto robótico


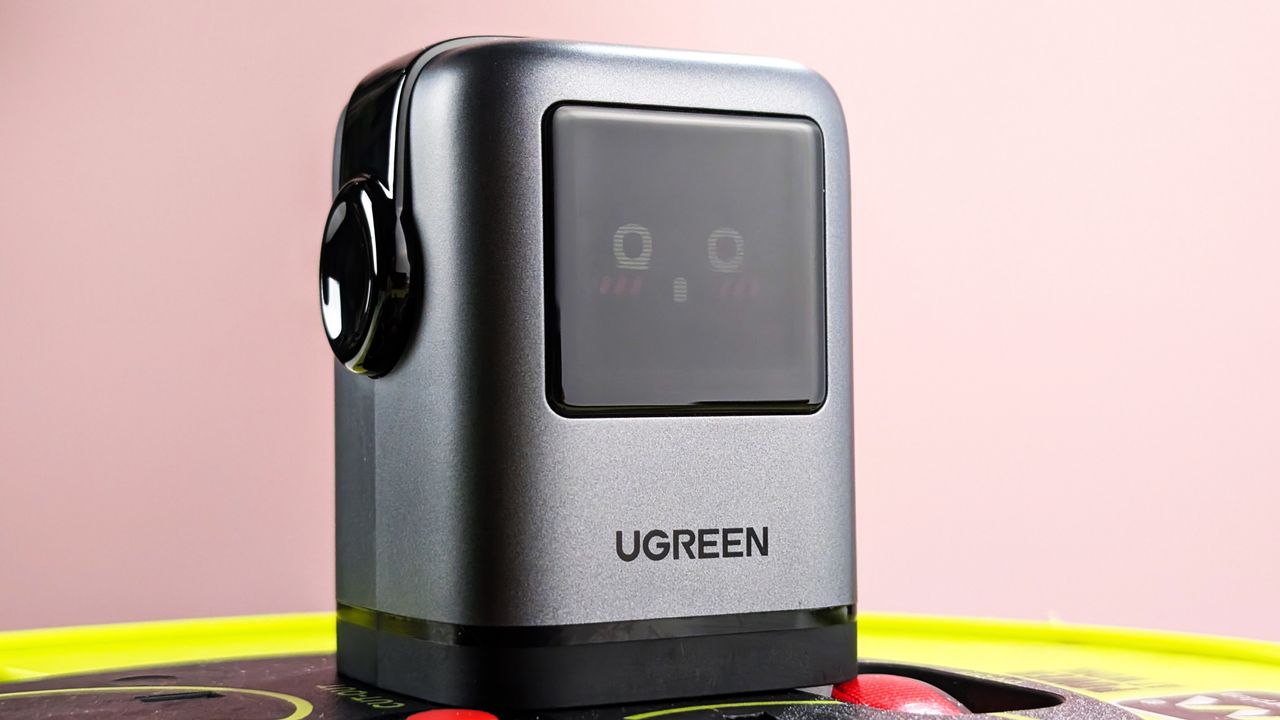
La mayoría de los cargadores de escritorio son puramente funcionales, pero el Ugreen Uno con forma de robot consigue que algo tan mundano como recargar tus dispositivos resulte sorprendentemente divertido.

Actualmente, el Ugreen Uno 100W GaN de carga rápida está disponible por 60 dólares (precio anterior 80) en Amazon. Es uno de nuestros gadgets favoritos y algo que añade carácter al entorno de la oficina, obteniendo la máxima calificación en nuestra reseña.

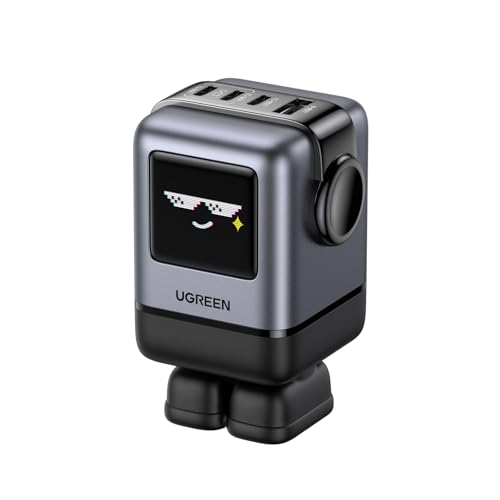
El Uno cuenta con una pequeña pantalla TFT que muestra distintas expresiones faciales según su estado de carga, y sus pies magnéticos extraíbles completan su diseño de robot de escritorio. En el Reino Unido, el cargador de 100W de Ugreen ahora cuesta £40 (antes £56).

Uno 100W 4-Port USB C Wall Charger

Uno 100W 4-Port USB C Wall Charger: fue $79.99, ahora $59.99
El peculiar Uno combina 100W de carga GaN con tres puertos USB-C y un puerto USB-A, una pantalla TFT de expresiones y pies magnéticos extraíbles, permitiendo cargar hasta cuatro dispositivos a la vez sin perder practicidad.

En el Reino Unido: ahora £40 (antes £56)Ver Oferta

Por qué lo recomendamos

En su reseña de cinco estrellas, nuestro experto Harry comentó: “Con una entrega de potencia impresionante, diseño de cuatro puertos y su singular forma de robot, el cargador UGreen Uno 100W se posiciona como uno de los mejores cargadores de pared del mercado. Su precio es razonable frente a la competencia, ofrece carga ultrarrápida y muestra emojis de forma entretenida, convirtiéndolo en un compañero de carga ideal”.

El Uno no es solo un accesorio de escritorio: añade personalidad al espacio de trabajo en casa sin sacrificar la practicidad. Su pantalla recorre expresiones que van desde sonrisas y rubor hasta una animación de comida durante la carga, y una expresión más sobria cuando la carga se completa.

Más importante aún, inside alberga un cargador GaN de 100W capaz de alimentar cuatro dispositivos simultáneamente. Los dos primeros puertos USB-C pueden entregar hasta 100W cada uno cuando se usan individualmente, lo que lo hace apto para dispositivos más exigentes como laptops.

La colocación de los puertos en la parte superior tiene sentido cuando está sobre una mesa, y sus dimensiones compactas de 2.05 x 1.93 x 3.23 pulgadas sorprenden dadas las múltiples salidas y la potencia disponible.

Contexto de precio y valor histórico

Amazon ha reducido el precio del cargador Uno 100W de Ugreen de 79.99 a 59.99 dólares, restando 20 dólares al precio habitual. Naturalmente se paga algo por su diseño inusual, pero obtienes cuatro puertos y suficiente potencia para manejar numerosos dispositivos USB-C.

No es el más barato que he visto. A finales del año pasado estuvo en oferta por 45 dólares. Aun así, sigue siendo una gran oferta y una compra que recomendaría aprovechar.

¿Deberías comprarlo?

Compra el cargador Uno 100W de Ugreen si…

Quieres reemplazar varios cargadores por uno solo que, además, aporta personalidad al escritorio de casa. Con tres USB-C, USB-A y hasta 100W de potencia, puede cargar tu portátil, teléfono, tablet y auriculares a la vez sin ocupar mucho espacio.

Evítalo si…

Solo necesitas un cargador para tu móvil u otro dispositivo de baja potencia. En ese caso, el Uno es excesivo y puedes encontrar cargadores más baratos con una sola salida si no necesitas sus 100W, sus cuatro puertos o su diseño peculiar.

La pega: lo que debes saber antes de comprar

Los 100W son la potencia máxima disponible, no 100W por cada puerto. La energía se reparte cuando cargas varios dispositivos, aunque los dos puertos USB-C superiores pueden entregar hasta 100W cada uno si se usan de forma independiente.

También no viene con cables de carga, por lo que tendrás que proporcionarlos tú. Además, la pantalla no es muy brillante, lo que puede dificultar ver sus expresiones desde ciertos ángulos.

from Latest from TechRadar https://ift.tt/NUfBvbq
via IFTTT IA

Bigme B6 Color: revisión de dos minutos y perspectivas completas


El Bigme B6 Color se presenta como una alternativa atractiva y asequible a los lectores de tinta electrónica en color. Este draft explora su equilibrio entre precio, rendimiento y experiencia de usuario, sin perder de vista sus limitaciones. A continuación se desarrolla un análisis profesional basado en pruebas y observaciones prácticas.

Resumen ejecutivo
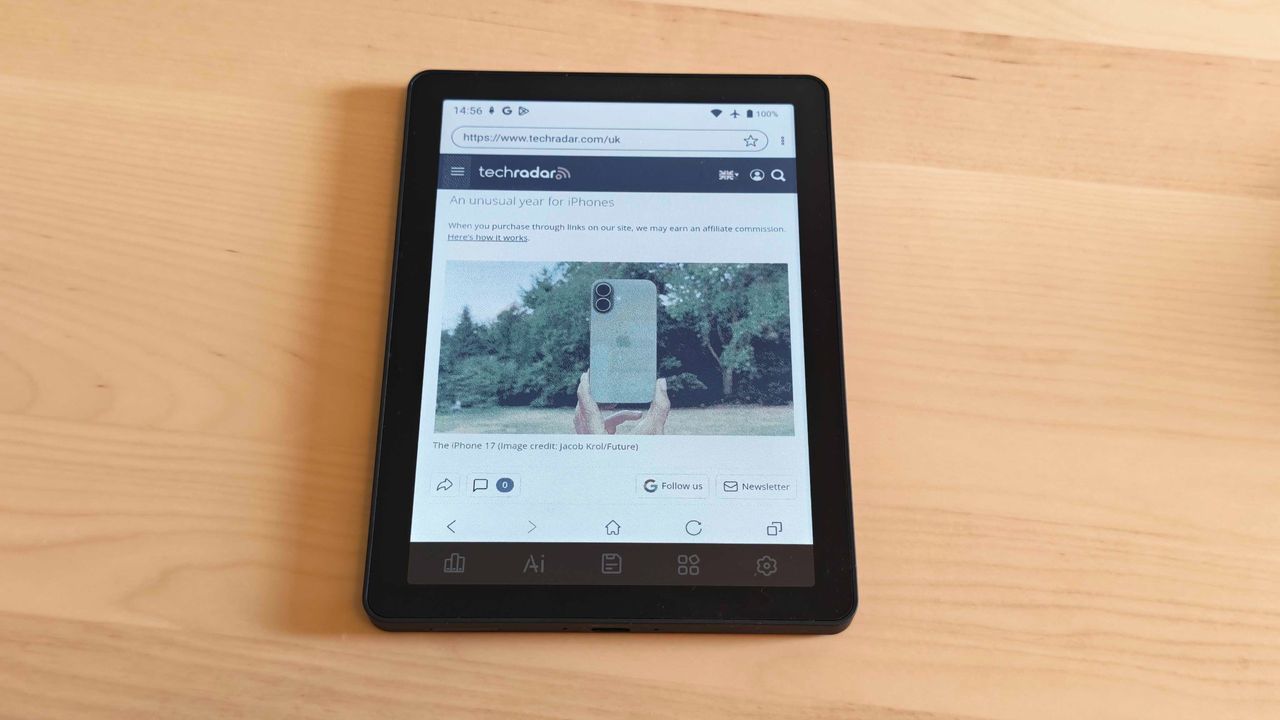
– El Bigme B6 Color ofrece una pantalla Kaleido 3 Color E-Ink de 6 pulgadas, 64 GB de almacenamiento y 4 GB de RAM, impulsada por un procesador MediaTek Helio P35. Aunque este SoC es de gama baja para un teléfono inteligente de 2018, resulta sorprendentemente capaz para un lector de ebooks, especialmente en tareas de lectura y navegación básica.
– Funciona con Android 14 modificado, lo que permite acceder a Google Play Store y utilizar aplicaciones, incluido el Kindle App. Esta libertad contrasta con los lectores de tinta electrónica cerrados y limita su rendimiento por la naturaleza de la pantalla y la optimización de Android en este formato.
– Su diseño compacto y liviano facilita la portabilidad, con un cuerpo de menos de 200 g y un acabado premium para un dispositivo de menor precio.

Experiencia de lectura y calidad de la pantalla
– La experiencia de lectura es sólida: texto nítido (300 ppp en blanco y negro; 150 ppp en color) y una retroiluminación ajustable con temperatura de color. Las novelas se leen sin ghosting notable y las historietas o mangas se benefician de la pantalla en color, aunque los tonos podrían ser un poco más vivos y cercanos a los de otros Color E-Ink.
– El rendimiento del sistema en tareas de lectura es notable a nivel de respuesta: apertura de bibliotecas, cambios de página y guardado de progreso se sienten fluidos para un dispositivo de este rango de precio.

Multimedia y ecosistema Android
– Al ejecutar Android 14, el B6 Color permite instalar apps desde Google Play, lo que abre un abanico de posibilidades: Libby para bibliotecas, apps de lectura de archivos, navegadores y otros lectores. También es posible reproducir podcasts y audiolibros a través de apps compatibles.
– Sin embargo, la experiencia Android en este formato tiene limitaciones: la interfaz y las apps nativas pueden presentar fallos, anuncios de notificaciones en chino y bloqueos ocasionales de la configuración. Bigme añade una capa de personalización que, si bien aporta funciones, puede introducir inestabilidad y jank.
– El hardware permite navegar por la web y reproducir videos cortos en YouTube, algo destacable para un lector de tinta electrónica, aunque la tasa de refresco y la experiencia visual no sustituyen a una tableta tradicional.

Diseño, ergonomía y construcción
– El cuerpo mide 108 x 149.3 x 6.98 mm y pesa alrededor de 176 g, con una carcasa de plástico mate y un acabado suave al tacto. El conjunto es sólido para su clase y se siente premium frente a competidores más costosos.
– El conjunto incluye un altavoz mono y un puerto USB-C; el acceso a microSD facilita ampliar el almacenamiento y la gestión de bibliotecas grandes.
– Los botones físicos en la parte superior son mínimos y funcionan como atajos de software para abrir biblioteca, archivos, navegador y más. Aunque útiles, no todos son modificables ni proporcionan una experiencia de clics tradicional.

Rendimiento y duración de la batería
– En rendimiento, el Bigme B6 Color es sorprendentemente ágil para las tareas de lectura y navegación. El sistema con 4 GB de RAM y el Helio P35 mantiene el dispositivo rápido para cambiar de apps y abrir documentos.
– La batería de 2100 mAh representa una debilidad clave: la vida útil se reduce significativamente con la retroiluminación en niveles altos y uso de apps de Android. En pruebas, la duración osciló entre 5 a 10 horas de uso mixto (lectura de manga vs. PDFs), dependiendo del brillo y la actividad de la pantalla.
– La batería también consume en reposo si se deja en bolsa o mochila, lo que obliga a apagar o cargar con frecuencia para evitar pérdidas de energía. En un uso típico de lectura, puede requerir recargas más frecuentes que lectores dedicados de tinta electrónica sin Android.

Calidad de software y apps nativas
– La experiencia de software incluye una colección de apps básicas preinstaladas. Aunque se nota la libertad de Android, algunas apps son rudimentarias y con fallos. BigmeGPT, el asistente de IA, a veces falla ante pérdidas de conexión y la función de capturas de pantalla o pantallas de guardado no siempre funciona como se espera.
– El ecosistema de apps permite acceder a una amplia variedad de formatos y servicios, pero la calidad de las apps nativas y la estabilidad del sistema no están a la par de lo que ofrecen lectores dedicados de marcas mayores. Esto se traduce en una experiencia mixta: gran libertad, pero menor polish.

Comparativa de precio y valor
– El Bigme B6 Color se posiciona como una opción asequible con 64 GB de almacenamiento y versiones en varios colores, incluyendo negro, blanco y verde claro. Suele rondar alrededor de 179 USD / 149 GBP / 280 AUD, con disponibilidad en tiendas oficiales y minoristas.
– En comparación, Kindle Colorsoft ofrece mayor duración de batería y una experiencia más pulida a un precio superior, mientras que Kobo Clara Color puede ser más económico en algunos mercados pero con menos rendimiento en color y sin acceso Android completo.
– Valor global: el B6 Color obtiene una puntuación de valor razonable para un lector Android en su rango, especialmente para usuarios que buscan libertad de ecosistema y almacenamiento amplio, a expensas de vida de batería y estabilidad software.

¿Quién debería considerar comprarlo?
– Quieres un lector color Android asequible con la libertad de instalar apps y gestionar tus propios archivos de lectura sin quedar atrapado en un ecosistema cerrado.
– No te importan pequeñas inconsistencias de software y aceptas un rendimiento respetable que no pretende reemplazar a una tableta completa.

¿Quién debería evitarlo?
– Necesitas una batería que dure varias semanas en modo lectura sin recargas frecuentes.
– Buscas una experiencia de software extremadamente pulida y estable con menos riesgo de fallos o caídas del sistema.

Conclusión
El Bigme B6 Color es una opción atractiva para quienes desean un lector en color con Android a un precio contenido. Ofrece una experiencia de lectura sólida, una buena relación entre tamaño y peso y la flexibilidad de Android para ampliar capacidades mediante apps. Sus limitaciones principales —vida de la batería, inestabilidad del software y una experiencia de usuario menos refinada— deben ser consideradas antes de la compra. Si la prioridad es el color y la libertad de apps por encima de la batería y la fluidez de un ecosistema cerrado, el B6 Color merece ser evaluado como una compra razonable con buenas perspectivas de uso diario.

from Latest from TechRadar https://ift.tt/MS2VYUu
via IFTTT IA

Warhammer 40,000: Warcore redefine el alcance de Total War en un universo expandido


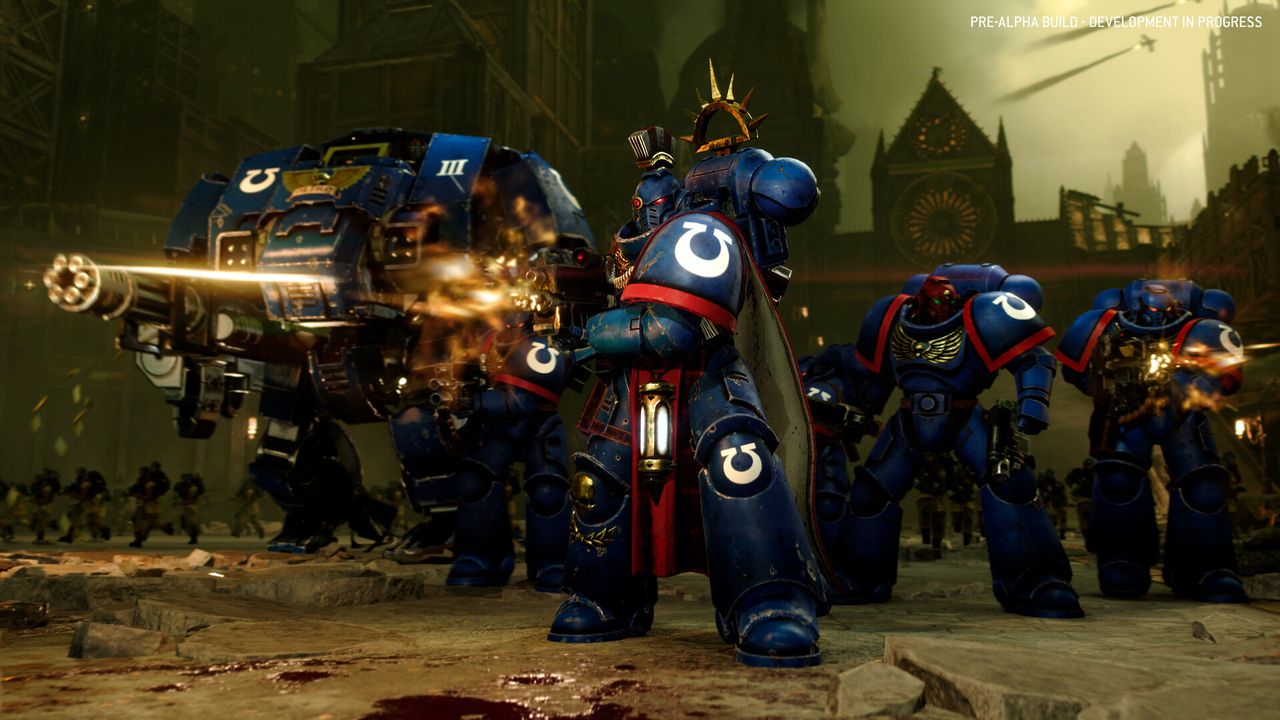
Creative Assembly ha revelado el impacto transformador de su nuevo motor Warcore en el desarrollo de Total War: Warhammer 40,000. En una conversación con TechRadar Gaming durante Gamescom 2026, Joy Dey, diseñadora principal, y Dave Petry, responsable del producto de batalla, explicaron cómo este avance tecnológico eleva casi todos los aspectos del juego, desde la representación visual hasta la física y la gestión de proyectos en pantalla.

El estudio subraya que la escala ha sido la prioridad, permitiendo un área de juego mucho más amplia que abarca planetas, sistemas solares y, en general, la galaxia, lo que se traduce en una campaña de mayor alcance y complejidad estratégica. Según Dey, esta expansión es uno de los cambios más relevantes para la experiencia de juego: una campaña que ofrece un sentido de escala y exploración sin precedentes dentro de la saga.

Petry amplía la visión técnica: Warcore facilita una manipulación más fluida de los activos en el espacio 3D y mejora aspectos críticos como el renderizado y la animación. El equipo describe estas mejoras como una necesidad de ingeniería para materializar su visión de juego: una renderización de alta calidad, un sistema de animación modular y una reconfiguración de herramientas que permite crear más rápido y con mayor calidad.

En términos de jugabilidad, el sistema de batallas se beneficia de las capacidades del motor Havoc y de una gestión de explosiones físicas que mejora la destrucción del entorno y, de manera notable, la cantidad de proyectiles que pueden mostrarse en pantalla. Petry subraya que estas herramientas permiten abordar nuevos retos técnicos derivados de la escala y la complejidad de las batallas, asegurando que el juego no solo se vea mejor, sino que también responda de manera más fiable a escenarios de gran afluencia de efectos y unidades.

La conclusión es clara: para sostener la ambición de una épica de estrategia en el universo Warhammer 40,000, era imprescindible sentar una base tecnológica robusta que soporte avances en modelado, físicas y rendimiento. Esta decisión no solo mejora la fidelidad visual y la experiencia de juego, sino que también allana el camino para un juego de mayor alcance y capacidad operativa.

Total War: Warhammer 40,000 tiene prevista su llegada en 2027 para PlayStation 5, Xbox Series X/S y PC, prometiendo una experiencia de campaña y batallas a una escala sin precedentes dentro de la franquicia y el género.

from Latest from TechRadar https://ift.tt/vXi3h0Z
via IFTTT IA

Guía de Ofertas de Laptops para Gaming: Labor Day y los Mejores Descuentos en 2026


¿Estás buscando tu próxima laptop para gaming? Hoy es un buen momento para considerar una adquisición, ya que la mayoría de los grandes minoristas especializados están celebrando ventas de Labor Day con recortes de precio que pueden ayudarte a compensar, al menos, la escalada de costos de componentes y PCs.

He estado revisando diversos comercios como Amazon, Best Buy, Walmart, Dell y otros para intentar encontrar las mejores ofertas. Aunque las ventas anuales de Labor Day suelen asociarse con parrillas o electrodomésticos, he encontrado descuentos interesantes que pueden ahorrarte una cantidad significativa de dinero hoy. A continuación te dejo mi lista completa.

Entre lo más destacado se encuentran estos portátiles Gigabyte A16 por $1,159 (antes $1,299) y $1,518 (antes $1,849) en Best Buy y Walmart, respectivamente. Ambos son contendientes muy fuertes en este momento si buscas valor absoluto: traen 32 GB de RAM desde el inicio junto a una de las últimas tarjetas gráficas RTX 5000.

Otra opción excelente, aunque de gama alta, es el Acer Predator Helios Neo 16S por $1,899 (antes $2,199) en Best Buy. Es caro, pero trae 32 GB de RAM, una GPU RTX 5070 Ti de gama alta y una pantalla OLED a 240 Hz, lo que justifica el precio elevado. Si buscas una máquina sin concesiones para jugar a los títulos más recientes con fluidez, esta es una gran opción.

Las mejores ofertas de esta semana en laptops para gaming

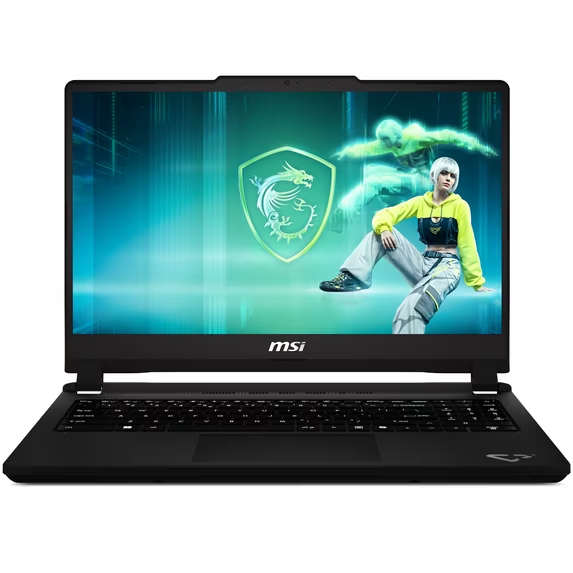
Cyborg 15.6: antes $1,299 ahora $899
Tarjeta gráfica: RTX 5050
Procesador: Intel Core i5-13420H
RAM: 16GB
Almacenamiento: 512GB

Es difícil encontrar una laptop gaming barata en estos días; este MSI Cyborg en Walmart es un ejemplo raro de máquina por debajo de $1,000 que no es un desastre. Con un Core i5 y RTX 5050, es suficiente para una amplia gama de juegos, siempre que modifiques expectativas de rendimiento. La RTX 5050 permite jugar los títulos actuales, pero probablemente tendrás que reducir algo las configuraciones gráficas en los títulos más exigentes. Ver Oferta

Gaming A16: fue $1,849.99 ahora $1,159.99

Este Gigabyte A16 es una de las máquinas más económicas que he visto recientemente en presentar 32 GB de RAM, algo que solía ser habitual en portátiles de gama media. RTX 5060 y Core i7 de 12ª generación complementan una configuración sólida para juego general. Ver Oferta

Gaming A16: fue $1,849.99 ahora $1,518.43
Tarjeta gráfica: RTX 5070
Procesador: Intel Core i7-13620H
RAM: 32GB
Almacenamiento: 1TB

A continuación, otro listado valioso en la misma línea: Stealth 16 AI de MSI en Newegg con RTX 5060 y OLED; cuesta alrededor de $1,599. Ver oferta.

Para quienes buscan un modelo con diseño premium y gran rendimiento, el Acer Predator Helios Neo 16S está disponible por $1,899.99 en Best Buy y ofrece 32GB de RAM, RTX 5070 Ti y OLED 240 Hz. Ver oferta.

Si prefieres Alienware, la Alienware 16 Aurora ofrece diseño premium, 32GB de RAM y RTX 5060, con el agregado de una estética sobria y grande potencia para su pantalla de 16 pulgadas a 120 Hz. Ver oferta.

En resumen, estas ofertas destacan por combinar grandes cantidades de RAM, GPUs potentes de la serie RTX 5060/5070 y pantallas de alta frecuencia, a precios que, si buscas valor, pueden ser decisivos para tu próxima compra.

from Latest from TechRadar https://ift.tt/x7zhONS
via IFTTT IA

Validación continua en ciberseguridad: cerrando la brecha entre datos y evidencia


La seguridad informática se sostiene sobre una avalancha de información: flujos de inteligencia de amenazas, escáneres de vulnerabilidades que señalan miles de problemas cada mes y CVEs que dominan el ciclo de noticias. Sin embargo, lo que realmente distingue a una defensa sólida es la prueba: evidencia de que los controles implementados detectan y responden al comportamiento de atacantes en el entorno real, hoy mismo y en su red específica.

Ese vacío es precisamente en lo que el enfoque de purple teaming busca cerrar, y es donde suelen aparecer las sorpresas. Al realizar ejercicios con organizaciones que ya han invertido fuertemente en su pila de seguridad, he observado brechas inesperadas, telemetría ausente, detecciones mal alineadas y rutas de ataque que nadie vigilaba. El problema deja de ser simplemente estar bajo ataque para convertirse en estar mal validado y confundir gasto con aseguramiento.

¿Por qué tantos programas que parecen maduros sobre el papel siguen fallando? En organizaciones bien dotadas, cada control parece estar en regla: los informes se aprueban, las herramientas están desplegadas y la alta dirección recibe tranquilidad. Pero cuando llega un ataque real, las grietas emergen de inmediato. Las preguntas habituales revelan respuestas decepcionantes: algunos sistemas envían logs en tiempo real, otros apenas lo hacen, dejando una imagen del SOC más irregular que el tablero sugiere. Las reglas de detección pueden estar afinadas para un atacante genérico, no para el que probablemente se presentará aquí. Y cuando algo dispara, podría quedarse sin dueño durante horas.

Nada de esto es extraordinario; es la consecuencia ordinaria de herramientas y procesos configurados una sola vez y asumidos como funcionales. Si hay suerte, esas brechas se descubren en un ejercicio simulado antes de que un atacante real las aproveche.

Parte del problema reside en lo que se mide. Probar técnicas estándar contra un host ya comprometido solo confirma qué reglas se activan, no si los permisos excesivos, las relaciones de confianza o las configuraciones erróneas de su entorno son explotables, ya que esa actividad parece uso normal y no dispara alertas. La validación real se parece a una radiografía más personalizada: parte de su propio perfil de riesgo, no de una biblioteca genérica de técnicas, y trata la configuración y los permisos como la causa real, no algo que una nueva regla de detección pueda parchear. Solo probando su entorno se identifica la brecha real que deben enfrentar.

Qué vale la pena medir y por qué la validación continua es crucial. Ver la validación como una disciplina constante en lugar de un ejercicio aislado cambia el resultado: crea un backlog vivo y priorizado, una lista de brechas probadas y relevantes, clasificada por los caminos que un atacante podría usar en la práctica, no por puntuaciones teóricas de severidad. Un CVE crítico aislado puede no ser explotable en su entorno, mientras una configuración errónea en una ruta de ataque conocida puede ser mucho más urgente. Lo más valioso no es una lista más larga de vulnerabilidades, sino evidencia de qué exposiciones son realmente explotables, mapeadas contra el comportamiento real y priorizadas por su impacto empresarial.

Por qué no basta con la validación basada en agentes. Un agente ya está dentro de la red o en un endpoint; eso acorta muchos caminos de ataque y ofrece una visión sesgada de su perímetro real y de la resiliencia lateral. Junto a la metodología, la cadencia importa: una prueba anual o puntual captura una instantánea, mientras que los entornos cambian entre engagements. Pasar de pruebas esporádicas a un ciclo operativo de pruebas, validación, remediación y revalidación mantiene el backlog alineado con el entorno vigente, no con lo que se evaluó hace seis meses.

La capacidad de cerrar una brecha validada antes de que pueda explotarse permite a la organización pasar de una postura reactiva a una más proactiva. No se trata solo de invertir en herramientas o personal, sino de replantear la pregunta: ¿somos resilientes para validar una exposición y responder antes de que derive en una brecha real?

La colaboración es clave. La validación no debe ocurrir en un silo. Cuando equipos rojos y azules comparten notas durante el ejercicio, las brechas se identifican y se entienden juntos, en lugar de verse como un simple marcador de puntuación. Si un equipo defensivo no puede seguir una técnica o carece de telemetría, eso no es una falla para ocultar, sino la información que la prueba está diseñada para revelar. La claridad de responsabilidades es tan importante como los hallazgos: una alerta sin un dueño carece de valor real.

La comunicación no debe quedarse en la puerta de SOC. Los hallazgos de validación deben traducirse para una audiencia de negocio: qué riesgos son reales, cuáles son teóricos y dónde la inversión reduce realmente la exposición. Los equipos de seguridad que crean ese puente obtienen remediaciones más rápidas y menos debates de prioridades, porque todos trabajan con la misma evidencia y no con suposiciones.

Resiliencia probada, no asumida. Este enfoque no contradice la inversión en herramientas o personas; propone una pregunta distinta que identifica riesgo. Es hora de dejar de preguntar si estamos seguros, porque ningún entorno permanece seguro para siempre. La verdadera pregunta es si somos lo suficientemente resilientes para validar una exposición y responder antes de que se convierta en una brecha. La confianza basada en suposiciones se derrumba ante un adversario real; la confianza basada en validación compartida y continua resiste porque ya ha sido probada y ajustada a la realidad del comportamiento del atacante en su entorno.

Este artículo forma parte de TechRadar Pro Perspectives, nuestro canal para presentar a las mentes más brillantes de la industria tecnológica. Las opiniones expresadas pertenecen al autor y no necesariamente a TechRadar Pro o Future plc. Si está interesado en contribuir, puede encontrar más información aquí: https://ift.tt/moJUbrR

from Latest from TechRadar https://ift.tt/TbV236e
via IFTTT IA

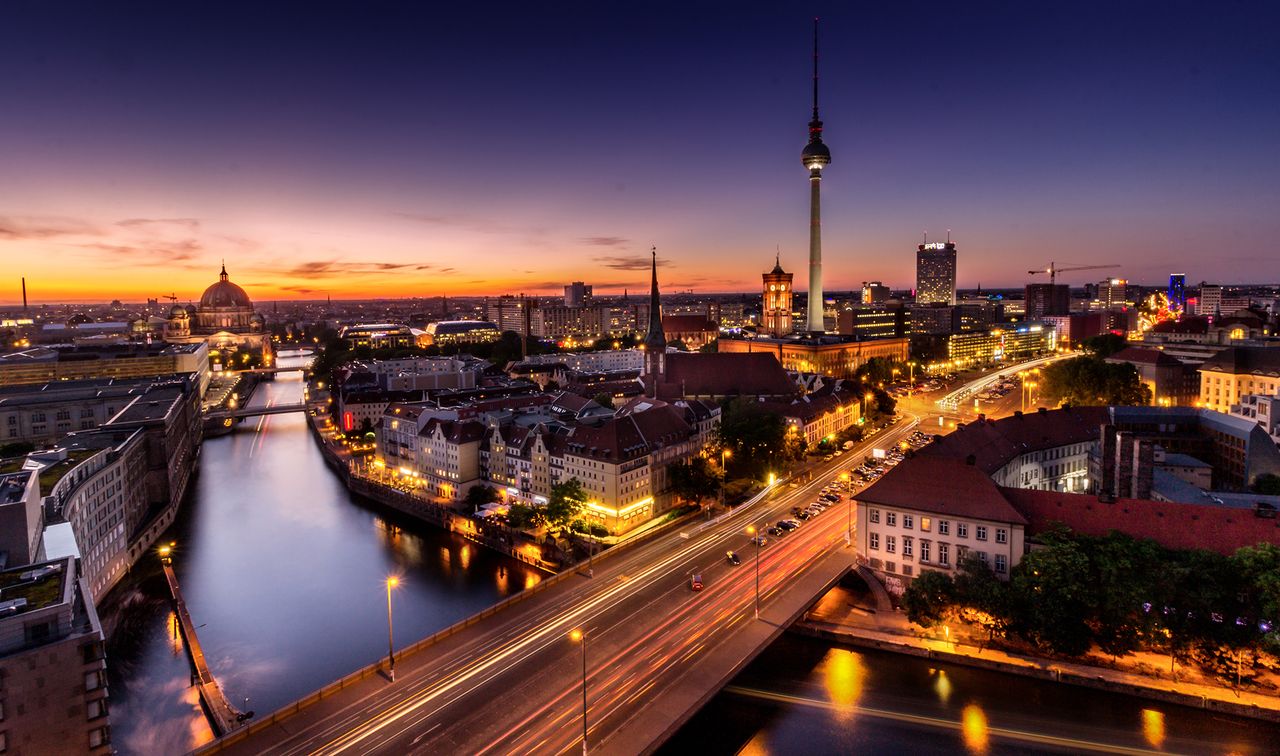
El ataque de Rhysida a la administración de Berlín: lecciones y efectos de una filtración masiva de 5.8 TB


La reciente intrusión de un grupo de ransomware conocido como Rhysida en la red de la administración estatal de Berlín ha dejado una marca contundente en la seguridad pública. Según informes consolidando varias fuentes, se exfiltraron 1.44 millones de archivos, con un volumen estimado de 5.8 terabytes. Tras intentar forzar una compensación económica de 30 BTC (aproximadamente 2.3 millones de dólares), Berlín decidió no negociar y, en su lugar, activó un proceso de investigación exhaustivo.

Las primeras comunicaciones del grupo —con responsabilidad proclamada en un foro de cibercriminales y la exhibición de una muestra de archivos— indicaron la demanda de pago para la eliminación de los datos. La negativa a negociar llevó a que los atacantespublicaran la totalidad del material en la dark web. Este giro subraya una de las dinámicas más peligrosas de la actualidad: la opción de publicar archivos robados cuando no hay concesiones.

Evaluar el alcance de la filtración ha sido un reto para las autoridades. Un comunicado publicado en el portal Berlin.de señala que, tras la publicación, se puso en marcha una revisión intensiva de los datos sustraídos y que se creó una unidad directiva adicional en la Oficina de la Cancillería Senate, liderada por el Chief Digital Officer (CDO), Florian Hauer. Esta unidad coordina la revisión, el examen y la evaluación de los datos filtrados, apoyando a las dos administraciones senatoriales afectadas en la información y asesoría a ciudadanos y empresas.

Informe de fuentes nacionales e internacionales, incluido un informe de Reuters, señala que el archivo contiene 1.44 millones de archivos y ocupa 5.8 TB. Además, organizaciones de seguridad, como el Chaos Computer Club, han señalado que el conjunto contiene datos sensibles sobre el suministro de agua de la ciudad, datos personales del personal administrativo, referencias de empleo y planes de emergencia. Este relato subraya la diversidad de activos que pueden estar en juego en incidentes de ransomware: desde infraestructuras críticas hasta información operativa y registros personales.

El incidente plantea preguntas críticas para la gestión de incidentes y la defensa cibernética en el sector público. Entre ellas: ¿qué mecanismos de detección temprana podrían haber limitado la exfiltración de tal volumen de datos? ¿cómo equilibrar la transparencia pública con la necesidad de proteger información sensible? ¿qué roles deben desempeñar las autoridades locales y nacionales en la comunicación de riesgos sin crear pánicos innecesarios?

A medida que Berlín evalúa el daño y fortalece sus controles, este caso ofrece una serie de lecciones para gobiernos y organizaciones: la importancia de segmentar redes, implementar monitoreo continuo de comportamiento y anomalías, mantener copias de seguridad aisladas y probadas, y establecer planes de respuesta que incluyan coordinación interinstitucional, comunicaciones con el público y asesoría legal y de seguridad. En un panorama donde los ciberdelincuentes eleccionan publicar datos cuando no hay concesión, la resiliencia y la preparación se convierten en la prioridad para reducir impactos y restaurar la confianza de ciudadanos y empresas.

from Latest from TechRadar https://ift.tt/5unw4He
via IFTTT IA

Impulso a la Velocidad de Arranque: Microsoft promete mejoras clave en Windows 11 para PCs con 8 GB de RAM


Microsoft está preparando un importante aumento en el rendimiento de Windows 11, orientado a acelerar los tiempos de arranque. En IFA 2026, un ejecutivo de Microsoft señaló que se han logrado avances significativos en la velocidad de inicio y en la respuesta de Windows Hello, apuntando a una experiencia más fluida para el usuario desde el momento en que se enciende el equipo.\n\nEl vicepresidente de Windows y Dispositivos, Mark Linton, declaró a TechRadar que: “Hemos logrado avances significativos en aspectos como el tiempo de arranque y la respuesta de Windows Hello.” Esta optimización no se limita al arranque: forma parte de un esfuerzo más amplio para que Windows 11 funcione de forma más ágil en general, con menús más reactivos y una apertura de aplicaciones más veloz. En este sentido, se está explicando que la mejora podría acercarse a una llegada casi inmediata a la pantalla de bloqueo, aunque aún no hay números oficiales disponibles.\n\nEste trabajo aún no está en las compilaciones de vista previa, pero Microsoft continúa experimentando con mejoras de rendimiento en builds internos, con la promesa de ver avances significativos en un futuro cercano. La importancia de estas mejoras se acentúa ante la creciente presencia de portátiles con 8 GB de RAM en el mercado, impulsada por la crisis de memoria y el alza de precios. Microsoft, por su parte, está enfocado en garantizar que Windows 11 se desempeñe mejor en configuraciones de menor memoria, de modo que la experiencia de usuario sea consistente incluso en equipos más básicos.\n\nComo parte de este esfuerzo, se ha resaltado que Windows 11 busca mejoras en la experiencia de inicio y en la rapidez de la carga de aplicaciones, con iniciativas como el modo de bajo retardo para acelerar la apertura de programas. Este impulso se alinea con una tendencia de mercado en la que los usuarios demandan sistemas que respondan con mayor inmediatez a cada interacción digital.\n\nAnálisis: promesas de rendimiento subrayadas.\n\nLa mención de “significativas” mejoras es alentadora, y portales como Windows Latest señalan que se está trabajando para lograr que la pantalla de bloqueo se presente casi de inmediato. Si bien Windows 11 ya ofrece un arranque nippy en muchos dispositivos, las mejoras podrían traducirse en una experiencia de arranque más cercana a un parpadeo, lo que siempre es bienvenido por los usuarios.\n\nEs importante reconocer que, por ahora, estos avances no están disponibles en las versiones de prueba, pero forman parte de un esfuerzo más amplio para que Windows 11 sea más rápido en general: menús más ágiless, tiempos de carga de aplicaciones reducidos y mejoras en la eficiencia de la memoria, especialmente en sistemas con 8 GB de RAM.\n\nContexto adicional: el retorno a un enfoque más optimizado para 8 GB de RAM y tendencias de hardware.\n\nLa relevancia de estas mejoras cobra sentido ante la reaparición de portátiles con 8 GB de RAM, impulsada por la tensión en la oferta de memoria y el aumento de precios. En este marco, Microsoft ha reiterado su compromiso de garantizar que el sistema operativo de escritorio funcione mejor en estas configuraciones, con declaraciones que apuntan a una experiencia de Windows 11 más fluida en equipos con menor memoria.\n\nConclusión.\n\nAunque aún no se proporcionan cifras de rendimiento, el enfoque de Microsoft en acelerar el arranque, optimizar Windows Hello y mejorar la eficiencia general de Windows 11 sugiere un camino claro hacia una experiencia más receptiva y rápida para los usuarios, especialmente aquellos con PCs de 8 GB de RAM. Si estos avances finalmente se materializan en lanzamientos públicos, podrían marcar una diferencia tangible en la forma en que interactuamos con Windows 11 en el día a día.

from Latest from TechRadar https://ift.tt/FaLX7Zv
via IFTTT IA

Análisis profesional de las ofertas de Earfun durante el Labor Day: calidad y valor a precio reducido


Cuando recibo un producto de Earfun para evaluar, suelo anticipar una calidad superior a la que sugiera su precio. Y con las ofertas sólidas de la marca durante las promociones del Labor Day, tienes la oportunidad de disfrutarlas también.

En particular, dos de los dispositivos de la marca, que ya he reseñado, han visto descuentos que no debes dejar pasar. Son dos pares queConsideraría comprar si estuviera buscando algo durante estas rebajas.

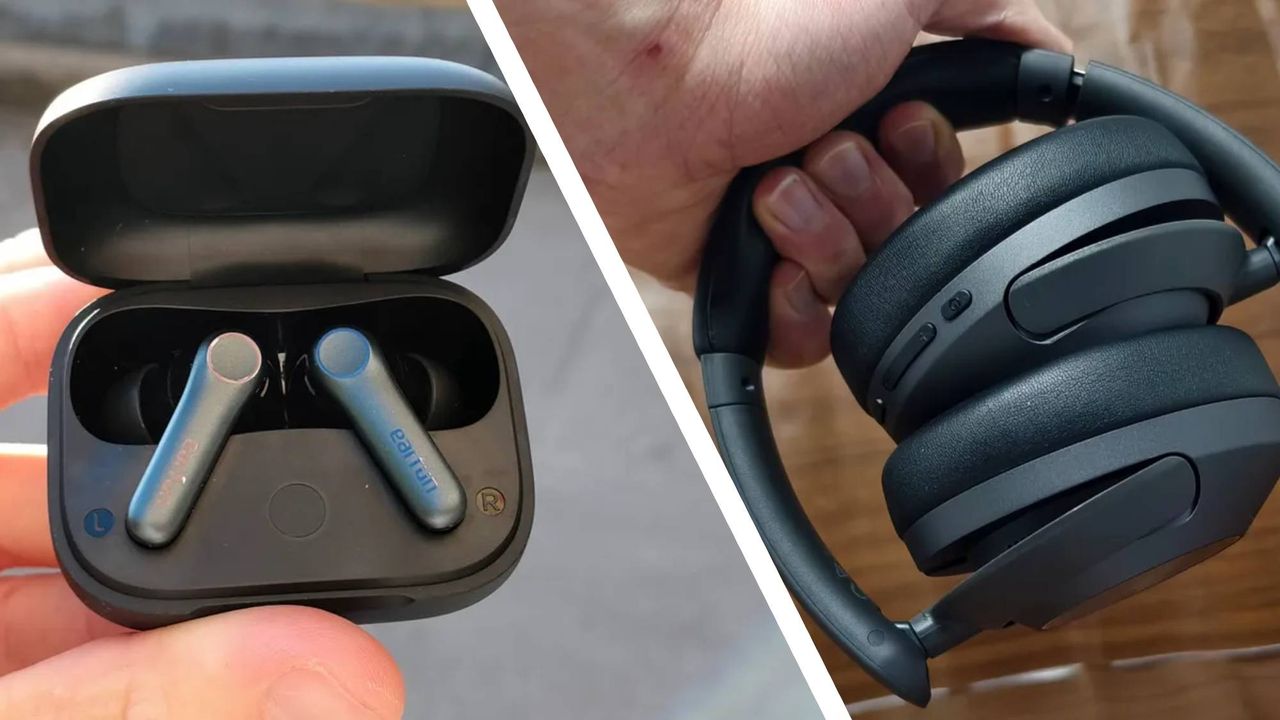
Si buscas unos auriculares over-ear, el Earfun Wave Pro se presenta como la opción ideal. Actualmente disponible en Amazon por 59,99 USD, frente a 79,99 USD, y obtuvimos una puntuación de casi 4,5/5 en su lanzamiento en 2024. Existe un nuevo modelo, el Wave Pro X, pero es más caro, por lo que estos auriculares más antiguos siguen siendo una recomendación sólida.

Quienes prefieren auriculares intrauditivos deberían fijarse en el Earfun Air Pro 4, ya que la versión blanca está disponible por 68,37 USD en Amazon, lo que representa un descuento del 24% respecto a su precio de 89,99 USD. Estos earbuds estaban bien equipados (quizás excesivamente, como mencioné en mi reseña), pero ofrecen una excelente relación calidad-precio. Los Air Pro 4 Plus son mejores, pero aún no hay descuento vigente; por lo tanto, me inclinaría por los modelos no Plus si tuviera que elegir durante la promoción.

Si ves otros productos de Earfun con descuento, podemos recomendar la marca; la he utilizado en múltiples ocasiones más allá del proceso estándar de revisión. Revisa si hemos evaluado ese producto específico, ya que algunos son fantásticos y otros simplemente buenos.

• See every Labor Day deal live now at Amazon

Hoy te presento las mejores ofertas de Earfun de hoy:

– Wave Pro: de 79,99 USD a 59,99 USD. Parece que Amazon nunca ha vendido estos over-ear por menos de 59,99 USD, lo que convierte a esta oferta en excelente. Debes ser miembro de Amazon Prime para disfrutar del descuento.
View Deal: https://ift.tt/tFvQwa4

– Air Pro 4: 68,37 USD. Si te interesa este modelo, ten en cuenta que solo la versión blanca está totalmente descontada; las versiones negras tienen 10 USD de descuento y las azules no están descontadas.
View Deal: https://ift.tt/tFvQwa4

Si no te convencen estos modelos, también contamos con un resumen de los 9 mejores auriculares y earbuds que hemos observado en las ventas del Labor Day, que ofrece una visión más amplia.

Además, no olvides revisar nuestro roundup más general de ofertas tecnológicas del Labor Day con más de 70 ofertas en electrodomésticos, televisores, portátiles y otros imprescindibles de la temporada.

Y, por encima de todo, que tengas un excelente día y ¡disfrutes de la música!

Para ampliar tus opciones, te sugerimos explorar más ofertas de Labor Day en tecnología, y considerar la posibilidad de combinar rebajas con productos complementarios según tus necesidades de audio y dispositivos asociados.

from Latest from TechRadar https://ift.tt/SBTnvMp
via IFTTT IA

Phishing por ASCII Smuggling: Cómo los ciberdelincuentes mueven el engaño entre las sombras y qué deben hacer las defensas


En el panorama actual de la seguridad digital, una técnica persistente continúa desafiando a los filtros de correo: el llamado ASCII smuggling. Expertos han advertido que los atacantes insertan caracteres invisibles en palabras clave para romper la detección de los filtros y confundir a las IA que analizan el contenido. Este enfoque aprovecha la forma en que se codifican y se interpretan los textos entre humanos y máquinas, y representa una amenaza real que requiere respuestas coordinadas entre equipos de TI y seguridad.

Qué significa ASCII smuggling para la defensa

– Los filtros de spam suelen buscar palabras y frases indicativas, como “financiamiento”, “crédito”, “préstamo” y similares. Al introducir una secuencia de caracteres invisibles en medio de estas palabras, los atacantes descomponen el término tal como lo ve el sistema, generando una discrepancia entre lo que el usuario percibe y lo que el filtro procesa.
– Este fenómeno se inspira en tácticas de ataques de prompt injection, donde se inserta contenido ambiguo o invisible para manipular el comportamiento de agentes de IA que analizan el correo. Si un usuario solicita a su agente de IA un resumen, el sistema podría procesar información destinada a extraer datos sensibles o incluso activar malware, si la estructura del prompt se ve comprometida.

Contexto reciente y alcance

– Informes de seguridad señalan que la campaña ha estado activa durante meses, con un pico notable en febrero de 2026, cuando se registraron más de 2.3 millones de correos diarios que empleaban ASCII smuggling. Aunque la intensidad ha disminuido desde entonces, la incidencias persisten y continúan evolucionando.
– En febrero de 2026, Microsoft identificó un grupo de casi 150 dominios emisores, todos orientados al sector financiero, que representaron la gran mayoría de los correos de spam detectados por Defender for Office 365 con esta técnica.

Qué deben hacer las defensas para mitigar el riesgo

– Normalizar etiquetas Unicode y otros puntos de código invisibles antes de aplicar cualquier detección de palabras clave. Esta normalización ayuda a que los algoritmos de filtrado comparen las secuencias de forma consistente y reduzcan falsos positivos y falsos negativos.
– Considerar sospechosos todos los caracteres de bloqueo de etiquetas y elementos invisibles que aparezcan de forma inesperada en el texto. Las secuencias inusuales o no visibles deben activar revisión manual o un estágio adicional de análisis automatizado.
– Implementar controles de doble capa: filtrado de contenido y verificación de reputación de dominios, especialmente para remitentes financieros. Combinar reglas basadas en palabras clave con heurísticas de comportamiento y reputación de dominio ayuda a detectar variantes que escapan a un filtrado tradicional.
– Educar a los usuarios sobre señales de advertencia y fomentar la verificación de origen de correos sospechosos, incluso cuando el contenido parezca legítimo. La concienciación es crucial para reducir el impacto de estas técnicas engañosas.

Conclusión

La evolución de técnicas como ASCII smuggling resalta la necesidad de una postura de defensa que combine normalización de texto, detección de anomalías en caracteres y prácticas de seguridad proactivas. Al normalizar las etiquetas Unicode y vigilar de forma rigurosa los componentes invisibles de los mensajes, las organizaciones pueden mejorar significativamente su resiliencia frente a campañas de phishing cada vez más sofisticadas.

Vía: BleepingComputer y reportes de seguridad de Microsoft.

from Latest from TechRadar https://ift.tt/7zwvuXe
via IFTTT IA