El caso que desafía la seguridad: fraude, poder y las consecuencias legales


Un ex funcionario de la inteligencia estadounidense se convirtió en un ejemplo extremo de cómo la ambición puede corromper la confianza pública. Este artículo examina el relato de un individuo que, fingiendo credenciales, consiguió un puesto de alto nivel con acceso confidencial y utilizó esa posición para desviar fondos federales hacia un estilo de vida lujoso. Aunque la historia podría parecer sacada de una película, las autoridades reiteran que se trata de un caso real, investigado por el Departamento de Justicia y la FBI.

La investigación describe una cadena de acciones que empezó con una falsificación en el currículum y culminó en la creación de un programa clasificado ficticio para justificar la desincronización de fondos. En total, la cifra implicada alcanza aproximadamente 193,6 millones de dólares, que fueron destinados a inversiones en bienes raíces, vehículos de lujo y objetos de alto valor, incluyendo una cantidad significativa de lingotes de oro y relojes de alta gama.

El incidente ha puesto de manifiesto la importancia de verificar rigurosamente las credenciales y de mantener la integridad de los procesos de contratación en las agencias de seguridad. En palabras de las autoridades, no existe posición, ni requisito de seguridad, que otorgue impunidad a quienes traicionan la confianza del público.

Las autoridades describen el caso como una violación flagrante de la ética y la ley. El acusado, que enfrentaba medidas de decomiso y una posible condena de hasta 20 años de prisión, se avino a un acuerdo de culpabilidad que incluye la devolución de bienes y la reparación de daños. La sentencia está prevista para principios de 2027, momento en el que se determinará el marco definitivo de la pena, de acuerdo con las directrices de sentencias y otros factores legales pertinentes.

Este episodio ha generado debates sobre la supervisión de las autorizaciones de acceso a información sensible y la necesidad de controles más estrictos durante las fases de reclutamiento. También se ha destacado la responsabilidad de las agencias en la detección temprana de irregularidades y la colaboración interinstitucional para mantener la confianza pública.

Más allá de las implicaciones penales, el caso ofrece una reflexión sobre la ética profesional dentro de entornos de alto secreto. El manejo responsable de recursos públicos y la transparencia en la gestión de programas clasificados son pilares fundamentales para evitar recurrencias y preservar la integridad institucional.

Para lectores interesados en la intersección entre seguridad, derecho y ética corporativa, este episodio subraya la necesidad continua de auditorías, capacitación y cultura organizacional orientada al servicio público, donde la rendición de cuentas es tan crucial como la innovación tecnológica y la protección de la ciudadanía.

from Latest from TechRadar https://ift.tt/pytFbfS
via IFTTT IA

Soberanía digital en Europa y el papel estratégico del software libre en la seguridad de la cadena de suministro


La soberanía digital en Europa ha pasado de ser un tema de conversación a convertirse en una prioridad estratégica, y el software de código abierto (OSS) se presenta como la ruta del continente para lograr ese objetivo. Sin embargo, no hay soberanía sin seguridad.

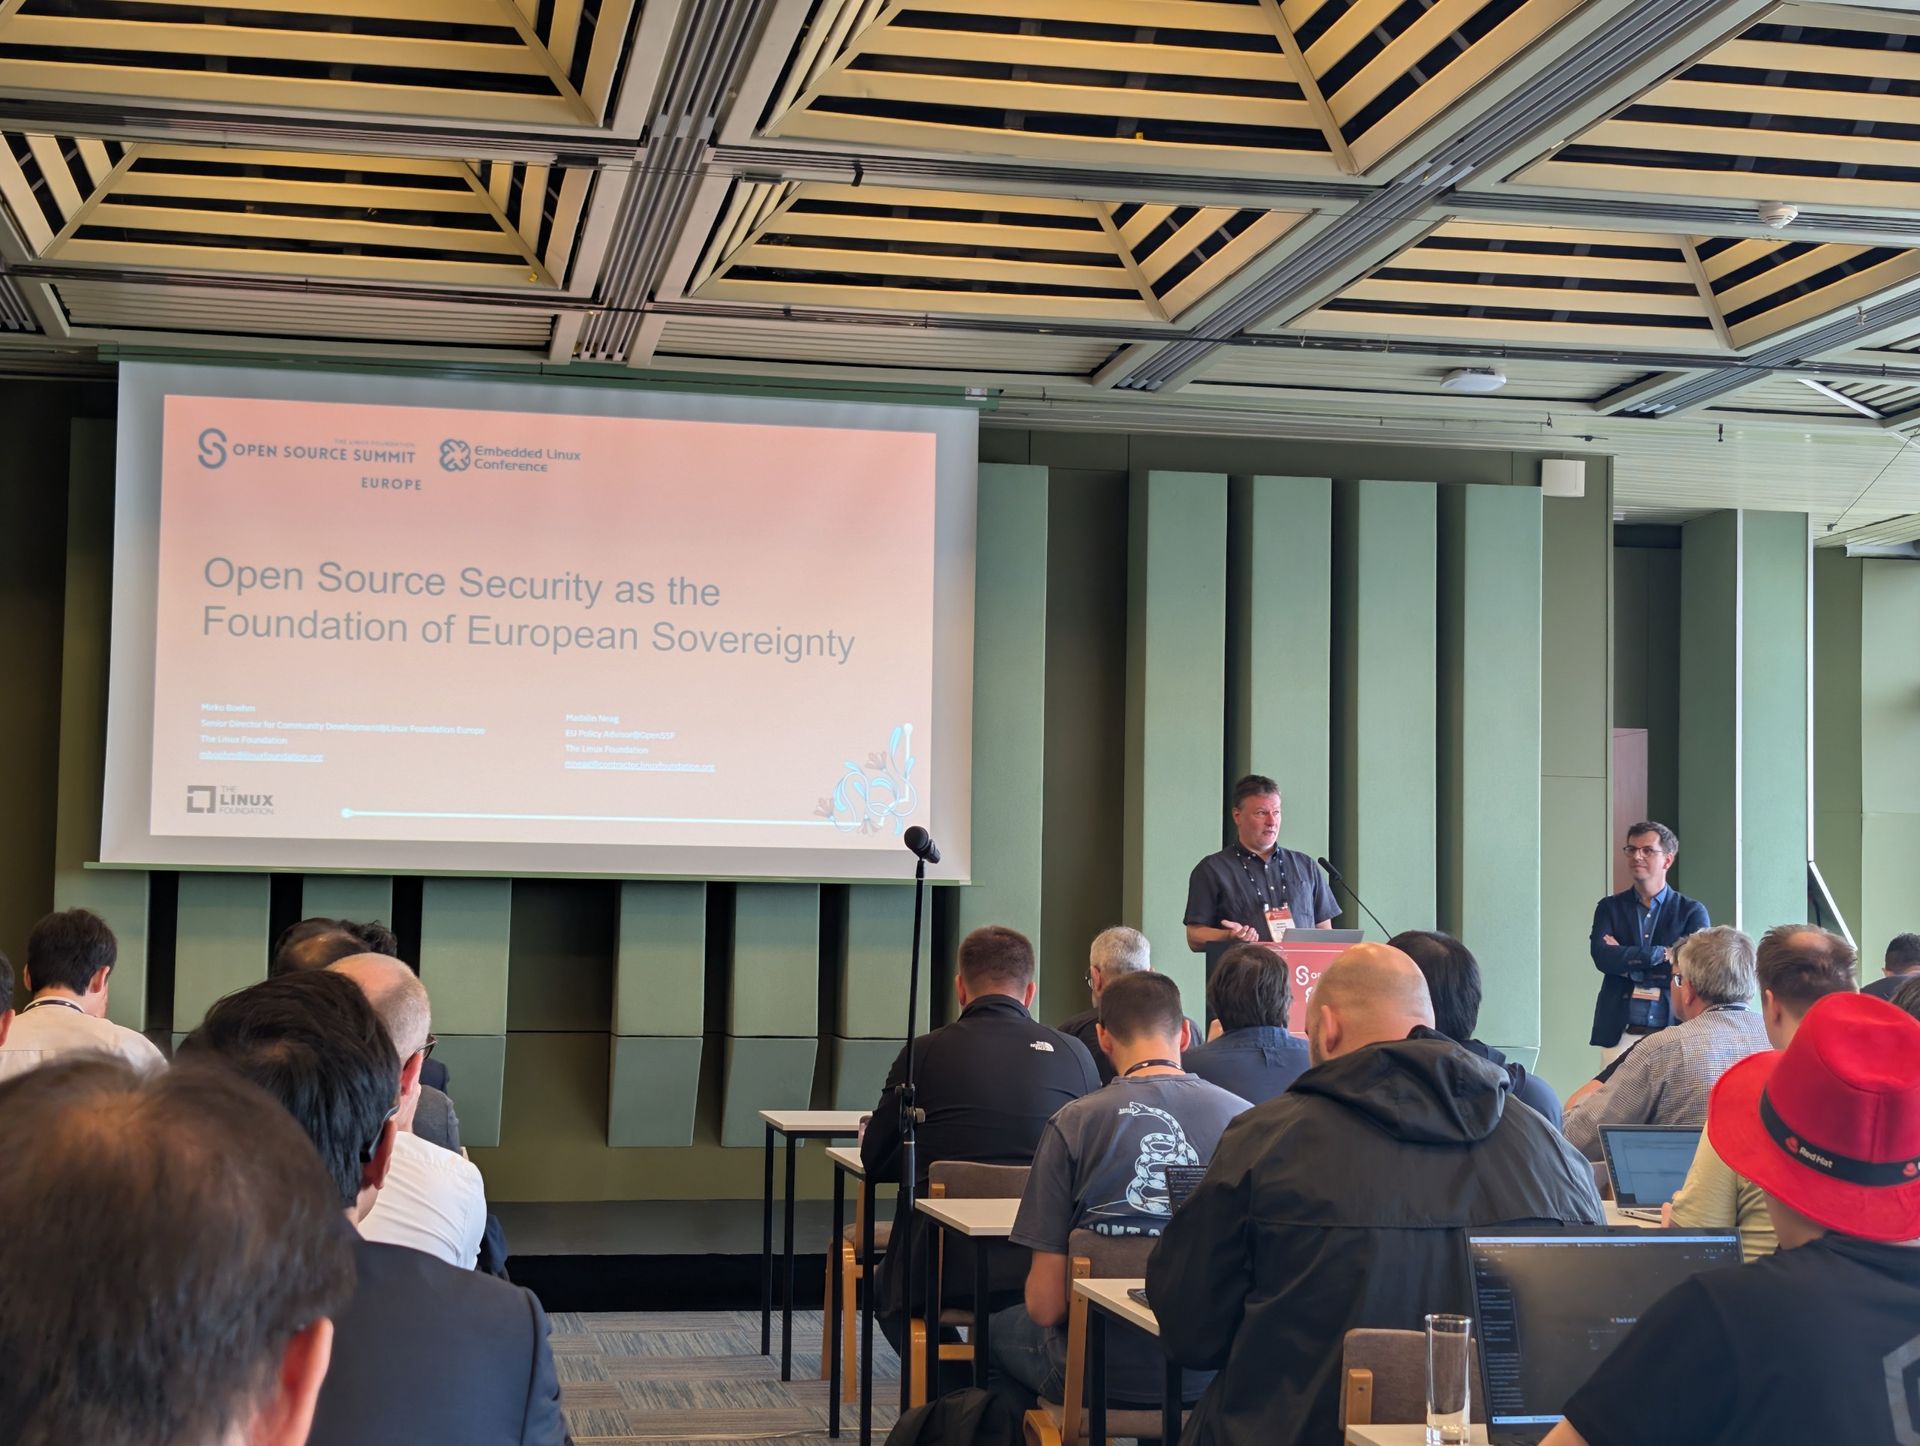
En el reciente Linux Foundation Open Source Summit Europe, Madalin Neag y Mirko Boehm destacaron que muchas de las iniciativas tecnológicas aparentemente separadas de la Unión Europea —desde la NIS2 y DORA hasta el Cyber Resilience Act (CRA) y su agenda más amplia de Soberanía Tecnológica— convergen, al final, en resolver un único problema: asegurar las cadenas de suministro de software que sostienen la economía europea.

La carrera tecnológica global está liderada por dos potencias: Estados Unidos y China. Estados Unidos cuenta con hyperscalers, Nvidia, OpenAI, Google, Microsoft y una cantidad ingente de capital destinada a la infraestructura de IA. China, por su parte, posee un ecosistema de IA propio, ambiciones en semiconductores y empresas como Alibaba, Tencent y DeepSeek.

Ambos persiguen chips, energía eléctrica y capacidad de centros de datos, mientras Europa parece estar al margen sin un “caballo” en la carrera.

La Comisión Europea reconoce su posición. Tras años de liderazgo regulatorio e inversiones, proveedores no pertenecientes a la UE siguen representando más del 80% de los productos digitales, servicios, infraestructura e incluso propiedad intelectual del bloque.

Europa apuesta por el software de código abierto: el centro de su estrategia tecnológica. El paquete de soberanía tecnológica, presentado en junio de 2026, incluye iniciativas como Chips Act 2.0, Cloud and AI Development Act (CADA), una hoja de ruta para la digitalización y la IA en energía, y una nueva Estrategia Open Source de la UE. Esta última es especialmente significativa porque el OSS ya impulsa gran parte de la tecnología de Europa, desde infraestructura en la nube hasta servicios financieros, desde sistemas gubernamentales hasta IA.

La Comisión estima que se necesitarán alrededor de 2.000 millones de euros (aproximadamente 2,23 mil millones de dólares) en inversión pública y privada para la estrategia de código abierto durante los próximos siete años. Esto incluye ampliar el Open Internet Stack como un centro único de bloques de construcción de código abierto, apoyar aceleradores de negocios de OSS, fomentar su uso en la contratación pública y en programas de I+D (por ejemplo, Horizon Europe), y colaborar con los estados miembros a través de iniciativas como el Digital Commons EDIC.

Aunque la palabra “soberanía” podría sugerir aislamiento tecnológico, lo que la UE busca es exactamente lo contrario. La soberanía digital implica garantizar que las organizaciones europeas puedan elegir, inspeccionar, mantener y reemplazar tecnologías de las que dependen, en lugar de quedar atrapadas en jardines amurallados y en infraestructuras bajo control ajeno.

A medida que la IA continúa moldeando y reconfigurando el mercado tecnológico global, esta dependencia se volverá más determinante. Construir y operar IA avanzada exige enormes recursos de cómputo, energía y capacidad de centros de datos, áreas en las que las empresas de EE. UU. y China invierten a gran escala. Para Europa, el riesgo es que la próxima generación de infraestructuras digitales críticas quede dominada por tecnología extranjera antes de que aparezca un ecosistema europeo competitivo.

La Comisión estima que Europa necesitará alrededor de 200.000 millones de euros para ampliar la capacidad de centros de datos para 2036, principalmente con inversión del sector privado, junto a otros 100.000 millones para iniciativas en nube e IA, fábricas de IA y Gigafábricas. Mientras la UE realiza proyecciones, se espera que el consumo eléctrico de EE. UU. alcance máximos históricos no solo este año, sino también en 2027. IA y centros de datos serán los principales motores, obviamente, a medida que la competencia por el cómputo se convierte en un tema estratégico en la rivalidad tecnológica entre EE. UU. y China.

Así que la idea es clara: Europa no puede simplemente gastar más que las otras partes y, por ello, ve al código abierto como una ruta alternativa para reducir su exposición estratégica.

¿Qué significa esto para las empresas? ¿Basta con descargar más software de código abierto? Sí y no. No es tan simple.

Uno de los mensajes más claros de la presentación de Neag y Boehm fue que las organizaciones “no pueden asegurar una cadena de suministro de forma pasiva”. Las empresas que descargan dependencias, las integran en productos, las escanean y mantienen parches privados corren el riesgo de acumular deuda técnica mientras los proyectos upstream se deterioran.

Lo que se necesita, en cambio, es una participación activa: identificar dependencias OSS críticas, establecer relaciones con los mantenedores, contribuir con correcciones en upstream y, cuando sea adecuado, proporcionar apoyo financiero a largo plazo.

Se argumentó que las contribuciones de código sugeridas pueden reportar de 3,3 veces su coste, las contribuciones a la comunidad 2,5 veces, y las contribuciones financierasdirectas 2,3 veces, lo que ofrece un incentivo comercial. Mantener bifurcaciones privadas, por otro lado, costaría a las organizaciones un promedio de 258.000 dólares por ciclo de lanzamiento.

Parece que el impulso de soberanía de la UE busca cambiar la forma en que las empresas piensan sobre adquisición y riesgo de la cadena de suministro. Las empresas deben esperar una mayor énfasis en la transparencia de dependencias, procedencia, gestión de vulnerabilidades, desarrollo seguro y la salud de los proyectos upstream (que ya se observa en la legislación como el CRA).

Curiosamente, podría existir una vía más formal para evaluar la propia soberanía, ya que la ponencia presentó las “Niveles de Aseguramiento de Efectividad de Soberanía” (SEAL), que van desde SEAL-0 (tec­nología bajo control de actores y jurisdicciones no pertenecientes a la UE) hasta SEAL-4 (tecnología y operaciones completamente bajo control de la UE sin dependencias críticas no europeas).

Si la UE quiere seguir operando en un mundo de creciente turbulencia geopolítica, debe depender menos de proveedores y cadenas de suministro ajenas; y el software de código abierto podría ser la vía para lograr, a partir de ahora, esa seguridad estratégica.

Impacto para las empresas: enfoque práctico
– No basta con adoptar OSS de forma pasiva; se requiere participación activa en la comunidad y fortalecimiento de las relaciones con los mantenedores.
– Identificar dependencias críticas, garantizar transparencia, gestionar vulnerabilidades y promover prácticas de desarrollo seguro deben convertirse en hábitos de negocio.
– Invertir en contribuciones al upstream no es solo una acción filantrópica: ofrece retornos medibles y reduce costos a largo plazo frente a la fragmentación y la deuda técnica.
– Considerar modelos de gobernanza y financiamiento sostenibles para OSS puede convertirse en una ventaja competitiva frente a proveedores dominantes.

En definitiva, la Europa del siglo XXI busca una soberanía tecnológica que no se sostenga en muros, sino en una red de colaboración que fortalezca la seguridad, la innovación y la resiliencia de su ecosistema digital.

from Latest from TechRadar https://ift.tt/VtmdLnR
via IFTTT IA
IPVanish eleva su juego: antivirus integrado, tres niveles de suscripción y un enfoque de seguridad digital completo


IPVanish ha anunciado una serie de cambios significativos que marcan su transición desde una VPN tradicional hacia una solución de seguridad digital más amplia. El objetivo es atender la realidad actual de las amenazas cibernéticas, que requieren una defensa en múltiples capas. Aunque una VPN es excelente para ocultar la dirección IP y cifrar el tráfico en redes públicas, no previene por sí sola descargas maliciosas ni otros vectores de ataque. Como señala Subbu Sthanu, Gerente General de Consumer Cybersecurity en IPVanish: “Una VPN nunca fue la solución completa”. Protege las conexiones y la privacidad, pero no protege contra descargas maliciosas, páginas de inicio de sesión falsas y otras amenazas.

from Latest from TechRadar https://ift.tt/v61qK3B
via IFTTT IA

eRoaming y la conectividad global: evaluación de planes eSIM para viajes


Durante mucho tiempo, al llegar a un nuevo país buscaba desesperadamente un quiosco de SIM. Aunque sabía que los planes de datos y llamadas eran caros, los compraba de inmediato. La realidad es que, desde reservar un taxi hasta buscar tu hotel, la conexión a Internet se vuelve imprescindible.

Si vienes de India, contratar roaming internacional también puede resultar costoso. Por ello, necesitaba una forma de obtener acceso a Internet a un precio razonable para no perder la conectividad durante el viaje.

En este contexto, una eSIM como la de eRoaming puede ser la solución. Esta empresa con sede en el Reino Unido ofrece planes locales, regionales y globales a través de su sitio web y su aplicación. Su catálogo va desde paquetes de 100 MB para estancias cortas hasta bundles de 30 días y planes ilimitados.

En este análisis, examinaré a fondo la oferta de eRoaming, comparándola con otras eSIM destacadas para viajes internacionales y evaluando si merece la pena para tu próximo viaje.

eRoaming: planes y precios

eRoaming comercializa planes locales (un solo país), planes regionales (varios países cercanos) y planes globales para itinerarios más largos. Las opciones regionales abarcan Europa, África, Asia-Pacífico, el Caribe, América Latina y Medio Oriente, mientras que existen cuatro niveles globales que cubren entre 106 y 161 países.

Para una comparación útil, se analizó un plan de 5 GB con 30 días de validez en 15 destinos populares. Los países se agrupan cuando la región y el precio coinciden. Puedes consultar todas las opciones en el sitio de eRoaming haciendo clic aquí.

Región Destinos populares Precio 5GB/30 días
Europa UK, Francia, Italia, España, Alemania £9
Norteamérica Estados Unidos £10
Norteamérica Canadá £18
Norteamérica México £27
Asia Japón £11
Asia Tailandia, Indonesia £12 cada uno
Asia China £14
Oriente Medio Emiratos Árabes Unidos £24
África Sudáfrica £14
Oceanía Australia £15

eRoaming también ofrece planes “ilimitados”, pero con un uso a alta velocidad diario limitado. Dependiendo de la opción, se obtiene 1 GB, 2 GB, 3 GB o 5 GB a alta velocidad cada día. Después de agotar esa cuota, la velocidad desciende a 128 Kbps hasta el día siguiente. En resumen, conviene elegir por la cantidad diaria de datos a alta velocidad, más que por la etiqueta Mini, Standard, Enhanced o Premium.

Además, los planes de un solo pago no se renuevan automáticamente. Por ello, los planes semanales o mensuales pueden incluir una tarifa por cancelación anticipada. Si deseas adquirir alguno de los planes, el proceso de pago es sencillo con tarjeta bancaria, Apple Pay y Google Pay.

eRoaming: características y especificaciones

eRoaming afirma conectarse a al menos dos redes en todos los países compatibles, ofreciendo 4G/LTE, con 5G disponible en muchas regiones. El sistema selecciona automáticamente la mejor red disponible. No obstante, la velocidad real depende de la infraestructura local y la cobertura del lugar.

Al igual que otras eSIM, se instala mediante código QR o mediante datos manuales. Es importante activar la eSIM y el plan suscrito dentro de seis meses desde la compra. Sin embargo, la validez del plan empieza solo cuando se conecta a una red compatible.

Podrás monitorizar el uso a través de la app o el sitio web y comprar recargas completas. El modo hotspot también es compatible cuando está habilitado para el plan seleccionado y el dispositivo lo soporta. Desinstalar la eSIM conlleva cierto riesgo: según eRoaming, los perfiles suelen no poder reinstalarse, por lo que conviene desactivar el perfil no utilizado.

Limitaciones: existen restricciones geográficas. En primer lugar, eRoaming advierte que compras y recargas pueden bloquearse tras la llegada a China, Hong Kong, India, Singapur y Taiwán. Esto no significa una exclusión total de cobertura, ya que, por ejemplo, pueden existir planes activos para China en el catálogo; conviene comprar e instalar antes de partir si viajas a alguno de estos mercados.

Además, eRoaming mantiene una lista de países sancionados donde no se puede comprar ni usar planes. Dado que esta lista puede cambiar, revisa las preguntas frecuentes y la cobertura específica de tu plan justo antes de comprar.

eRoaming: atención al cliente

El soporte está disponible a través de un formulario de contacto o por correo electrónico. El equipo de soporte opera en horario GMT de lunes a domingo, excepto días festivos, y las respuestas suelen tardar entre 24 y 72 horas.

Por ello, se recomienda realizar la instalación antes de salir, en lugar de depender de asistencia inmediata tras el aterrizaje.

La política de reembolsos es condicionada. Se puede emitir un reembolso dentro de 30 días si no se puede activar un eSIM por un fallo técnico y el cliente completa la resolución de incidencias con soporte. Datos no utilizados y planes caducados o consumidos al 100% no son reembolsables. Una vez instalado, eRoaming considera el eSIM utilizado, por lo que no se suelen emitir reembolsos por compras accidentales. Las aprobaciones de reembolso pueden tardar hasta 14 días hábiles.

¿Vale la pena eRoaming?

Si vas a visitar un único país, especialmente en Europa, eRoaming puede ser una opción atractiva. Su plan de 5 GB/30 días cuesta £9 en Reino Unido, Francia, Italia, España y Alemania. En destinos como México, el precio sube significativamente a £27.

En mi opinión, es más adecuado para viajeros que requieren principalmente datos para mapas, mensajería, navegación y uso puntual de hotspots. Los planes “ilimitados” incluyen una cantidad diaria de datos a alta velocidad y, tras agotarla, la velocidad baja a 128 Kbps.

Preguntas frecuentes sobre eRoaming

¿Es legítima eRoaming?

Sí. eRoaming es una empresa registrada en el Reino Unido (número 15615617). Su sitio publica una dirección de oficina en Slough y una dirección registrada en Harrow, Inglaterra, lo que verifica la identidad comercial, aunque no garantiza el rendimiento de la red en todos los destinos.

¿Proporciona un número de teléfono?

Planes híbridos y de voz+SMS pueden incluir un número utilizable en los países cubiertos por el plan. Sin embargo, el selector en vivo mostró planes de número móvil temporalmente no disponibles al momento de esta revisión. Verifica la tienda antes de comprar.

¿Puedo usar una eRoaming eSIM como hotspot?

Sí. Se permite tethering cuando el dispositivo lo admite y el hotspot está habilitado en el plan seleccionado. Un uso intensivo o sostenido puede estar limitado por las reglas de uso razonable.

¿Puedo reinstalar una eRoaming eSIM?

Generalmente, no. eRoaming advierte que un perfil eliminado puede no descargarse de nuevo. Desactiva la eSIM cuando no la necesites en lugar de eliminarla, aunque desactivarla no detiene el periodo de validez del plan.

from Latest from TechRadar https://ift.tt/sRbmHQn
via IFTTT IA

Maya Mobile y el Futuro del eSIM Global: ¿Conviene para tus Viajes Internacionales?


Desde que descubrí los eSIMs y el concepto que los acompaña, una pregunta ha permanecido constante en mi mente: ¿cuál eSIM es la mejor opción para cada país? En este análisis, exploramos cómo Maya Mobile ha reformulado sus planes y qué implica esto para viajeros que buscan conectividad global sin complicaciones. A lo largo de los años, el mercado de eSIMs ha evolucionado hacia ofertas que prometen simplicidad, cobertura amplia y tarifas competitivas. Este artículo examina si la propuesta de Maya Mobile realmente simplifica la experiencia de viaje y cómo se compara con las mejores eSIMs para viajes internacionales que hemos evaluado.

from Latest from TechRadar https://ift.tt/zUrufyd
via IFTTT IA

RAM DDR5-6000 a 32 GB: análisis de una oferta notable y cuándo conviene aprovecharla


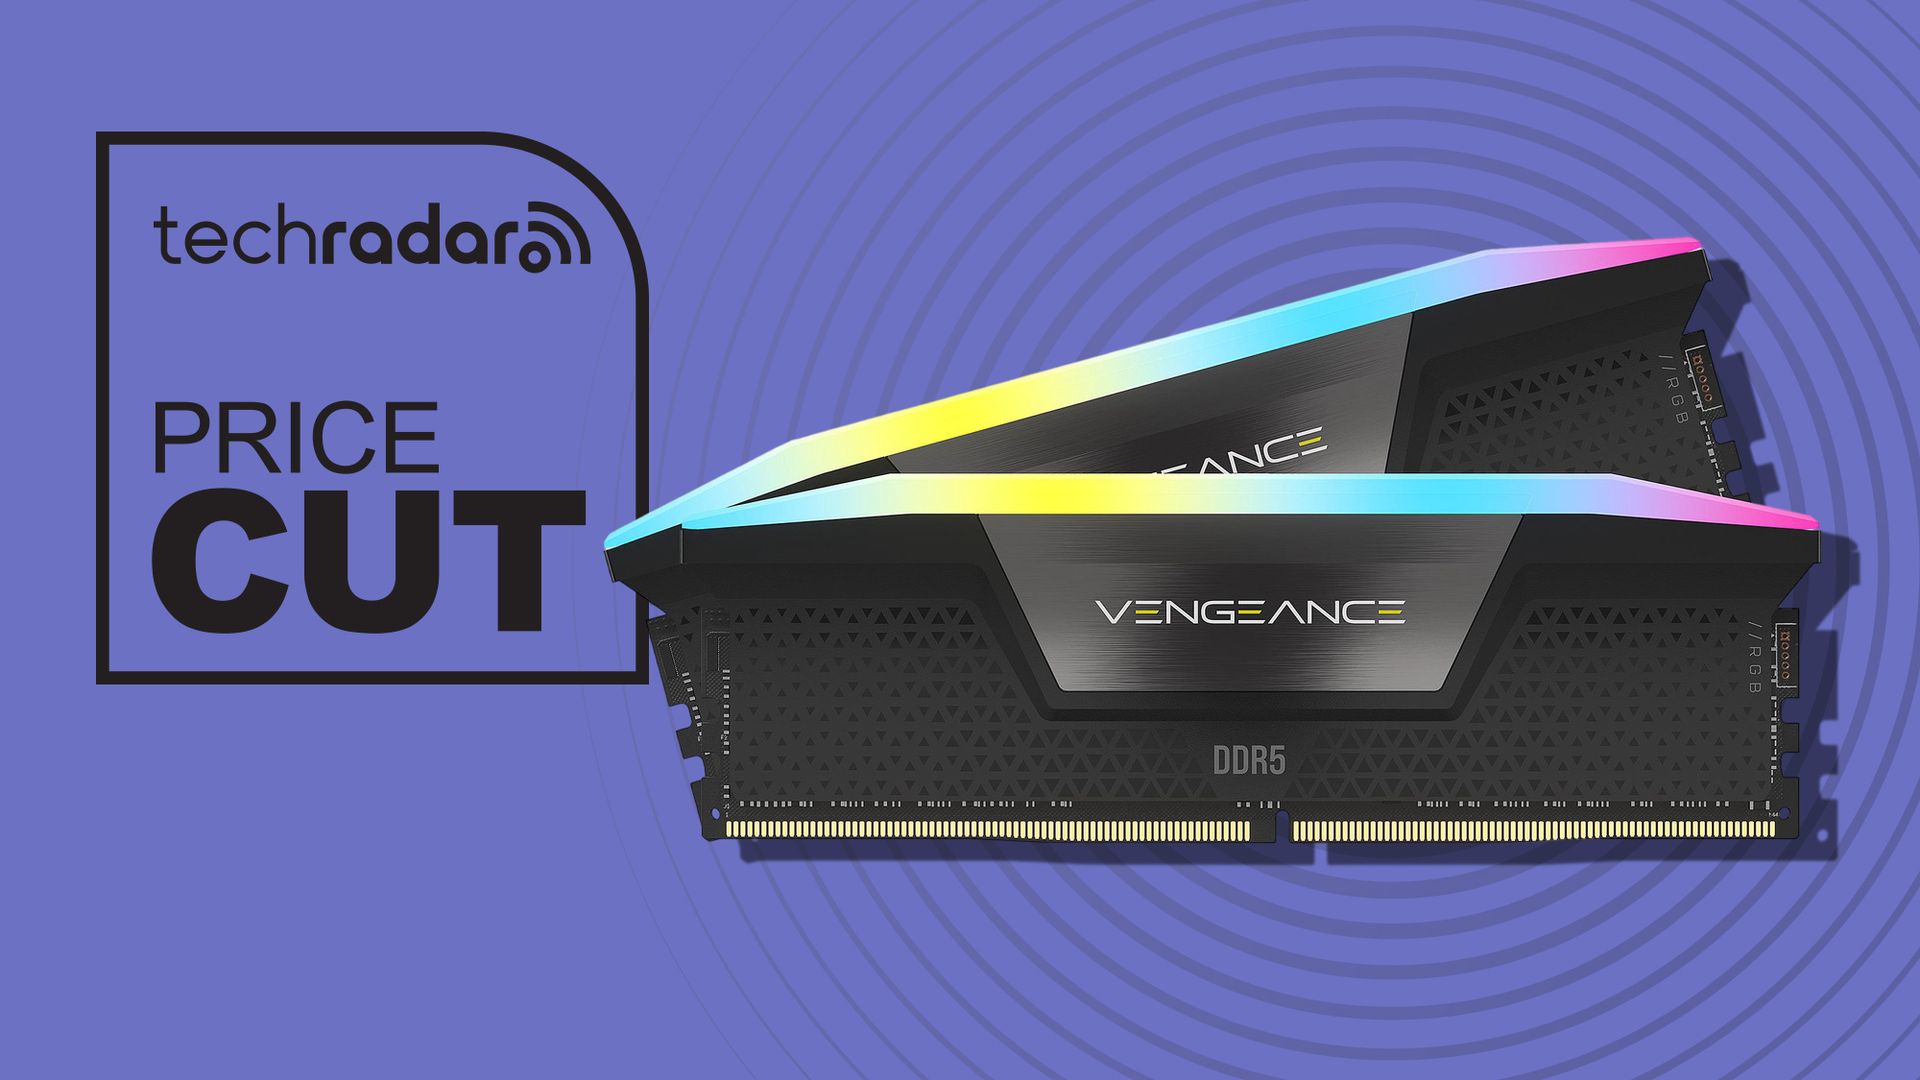
En un contexto donde los precios de la RAM se mantienen elevados, aún es posible encontrar gangas que justifican una actualización significativa. Un ejemplo destacado es la memoria Corsair Vengeance RGB DDR5-6000 de 32 GB, disponible con descuento en Newegg y con un código especial que añade un ahorro adicional. A continuación, un resumen profesional sobre por qué esta oferta puede resultar atractiva para ciertos usuarios y qué considerar antes de comprar.

• Destinado a: jugadores de PC, creadores de contenido y entusiastas que buscan mejorar un equipo Intel DDR5 de escritorio con memoria de alto rendimiento en dual-channel.

• La oferta: 32 GB de Corsair Vengeance RGB DDR5-6000 (2×16 GB) con latencia CL36, a 6000 MT/s, por 474,99 USD en Newegg, tras aplicar el cupón FT TF8289. El precio anterior era de aproximadamente 638 USD, por lo que la rebaja es notable. Esta memoria incluye iluminación RGB personalizable y compatibilidad con software de control de rendimiento de Corsair.

• Por qué importa: se trata de un kit de alta velocidad compatible con plataformas Intel de 600 y 700 series, que permite mejorar tiempos de respuesta y rendimiento en tareas exigentes, como gaming a resolución alta, edición de video o renderizado. Además, el sistema XMP 3.0 facilita la aplicación de perfiles optimizados desde la BIOS de la placa base, y el software iCUE ofrece opciones de personalización y monitoreo.

• Sobre la oferta: el kit consta de dos módulos de 16 GB cada uno, operando a 1,35 V. Incluye diez LEDs RGB direccionables por módulo y disipadores de aluminio. El cupón adicional FT TF8289 proporciona un ahorro extra de 5 USD al finalizar la compra.

• Contexto de precio e valor histórico: este kit se integró inicialmente a un precio cercano a 638 USD; la rebaja a 474,99 USD representa un ahorro total de aproximadamente 163 USD, o alrededor del 25,5% respecto al precio original. Aunque la cifra no iguala los niveles de años anteriores, sigue representando una oportunidad razonable en un mercado de memoria volátil, especialmente para quienes ya planeaban una plataforma DDR5 nueva.

• ¿Deberías comprarlo?
– Sí conviene si: buscas ampliar a 32 GB de memoria DDR5-6000 para un PC Intel con una placa base compatible, valorando la iluminación RGB y la capacidad de personalización mediante iCUE. Si tu objetivo es máximo rendimiento y tienes un presupuesto razonable para memoria de gama alta, esta oferta puede justificar la inversión.
– No conviene si: tu sistema no necesita 32 GB de RAM o si prefieres evitar iluminación RGB y disipadores grandes, ya que podrías encontrar alternativas más económicas sin iluminación con especificaciones similares.

• Enlaces y acción recomendada: considera revisar el producto en Newegg y confirmar la elegibilidad del cupón FT TF8289 durante la compra. Incluye un enlace directo para ver la oferta y otro para explorar otras opciones de memoria de escritorio en la misma tienda.

Conclusión: la Corsair Vengeance RGB DDR5-6000 de 32 GB es una opción valiosa para usuarios con CPU Intel de alto rendimiento que requieren capacidad adicional y velocidades rápidas. Si la iluminación RGB y las características de personalización no son prioritarias, aún podría valer la pena comparar con kits DDR5 equivalentes sin RGB para ver si existe un ahorro adicional. En resumen, la oferta actual es atractiva para quienes buscan equilibrio entre rendimiento, capacidad y estética, dentro de un presupuesto razonable para una actualización mayor.

from Latest from TechRadar https://ift.tt/M8Lrdio
via IFTTT IA

Oppo Find X10 y X10 Pro Max: especificaciones, fecha global y la encrucijada del precio


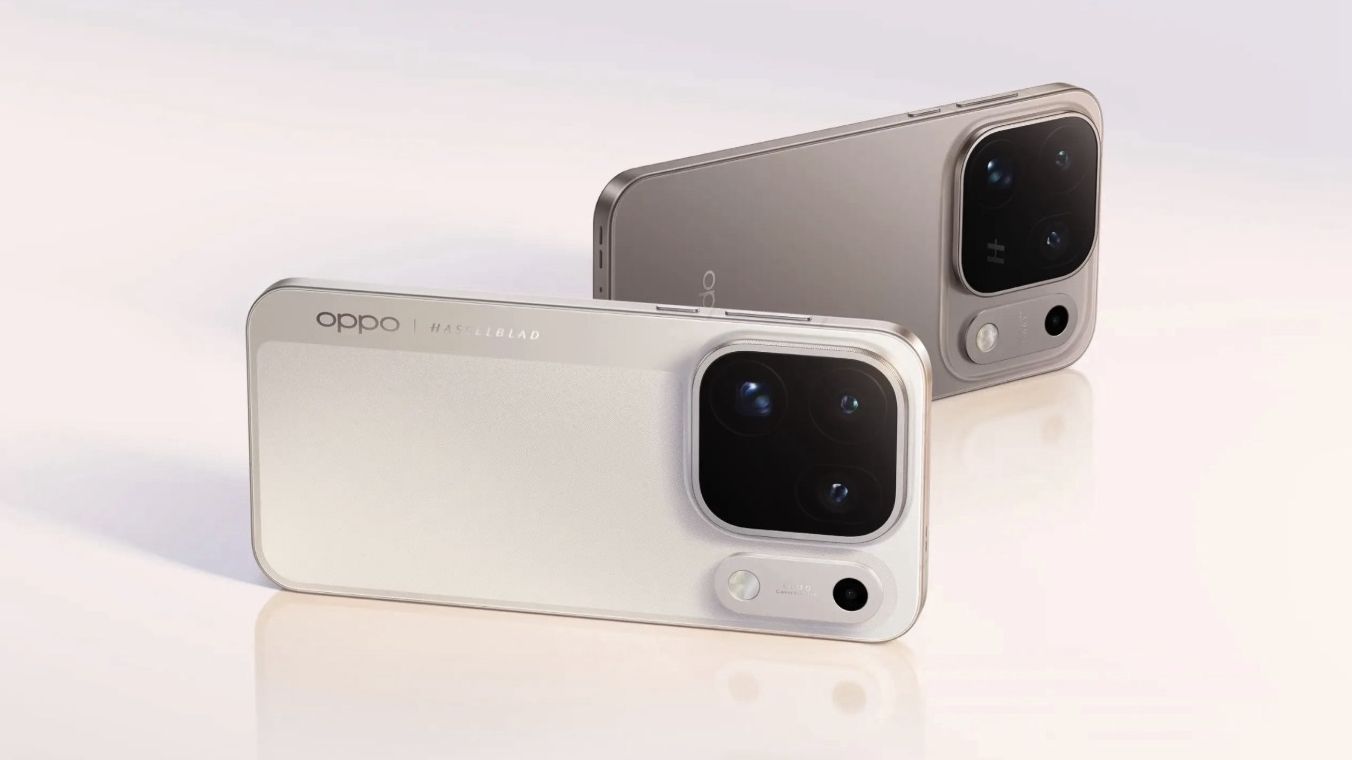
La familia Oppo Find X10 está cambiando de escenario, con una llegada global que se espera para el 21 de octubre. Desde Mallorca, España, Oppo ha confirmado una apertura internacional de estas líneas, tras su debut en China. A partir de esa fecha, los mercados como Reino Unido y, presumiblemente, Australia, podrán realizar pedidos o depósitos, fortaleciendo la narrativa de un lanzamiento global que ya genera expectativa entre los aficionados a la gama premium.

Entre los dos modelos, el Find X10 Pro Max se presenta como el más ambicioso, con tres cámaras de 200 MP en la espalda, además de una cámara frontal de 50 MP. Este conjunto de sensores está acompañado por un chipset MediaTek Dimensity 9600 Pro, hasta 16 GB de RAM y una pantalla AMOLED de 6,78 pulgadas a 144 Hz. La batería de 8.000 mAh con carga por cable de 80 W y carga inalámbrica de 50 W completa el paquete, apuntando a una experiencia de gama alta sin compromisos aparentes.

El Find X10 estándar, por su parte, mantiene la promesa de alto rendimiento con dos cámaras de 200 MP y una de 50 MP en la parte trasera, y una cámara de 50 MP en la parte frontal. También se apoya en el Dimensity 9600M, con opciones de 12 GB o 16 GB de RAM, y una pantalla AMOLED de 6,59 pulgadas a 144 Hz. Sus especificaciones siguen el mismo esquema de batería y velocidades de carga que el modelo Pro Max, buscando equilibrar potencia y eficiencia para un público más amplio.

El factor decisivo para muchos será el precio. Un filtraje reciente de YTechB, recogido por GSMArena, sugiere precios notoriamente elevados: el Find X10 podría arrancar en 1.399 euros (aproximadamente 1.565 USD, 1.185 GBP, 2.250 AUD) para la versión de 256 GB, con la variante de 512 GB en 1.599 euros (alrededor de 1.790 USD, 1.355 GBP, 2.570 AUD). El Pro Max, en su configuración única de 512 GB, podría situarse en 1.799 euros (aprox. 2.010 USD, 1.525 GBP, 2.895 AUD).

Estas cifras, si bien deben tomarse con cautela dadas las conversiones regionales, contraponen el salto tecnológico con un incremento de precio significativo respecto a generaciones anteriores. Por ejemplo, el Find X9 se lanzó a 999 euros con 512 GB de almacenamiento, y el Find X9 Pro mantenía costos cercanos con 512 GB. El salto a 1.799 euros para el Pro Max, frente a un modelo base ligeramente más capaz, sugiere un incremento de precio que podría superar a otras enseñas premium del mercado.

A falta de confirmaciones oficiales en todas las regiones, la expectativa se centra en la recepción del público internacional a estas propuestas de Oppo y en si la propuesta de valor justificaría el mayor desembolso. En el Reino Unido, la opción de depositar antes del lanzamiento podría traducirse en descuentos de 150 a 200 libras para el Find X10 y el Find X10 Pro Max, una nota que podría inclinar la balanza para quienes ya están decididos a apostar por la línea X10.

En el umbral de su llegada, Oppo se posiciona para redefinir el debate sobre la gama alta de 2026. Con especificaciones que buscan competir cabeza a cabeza con los caballos de batalla del mercado y una estrategia de lanzamiento que apunta a la internacionalización, el mundo de los móviles estará atento a cómo se comportan estas propuestas en condiciones reales de uso y, especialmente, en lo que respecta al segmento de cámaras de 200 MP y rendimiento prolongado.

Para quienes siguen de cerca el ecosistema premium, la pregunta clave continúa siendo: ¿justifica Oppo el ajuste de precios frente a competidores ya consolidados? Estaremos atentos al 21 de octubre para confirmar precios oficiales y disponibilidad definitiva en cada región.

from Latest from TechRadar https://ift.tt/yZfDp0M
via IFTTT IA

Rumbo a una Internet más segura: lecciones de una filtración de certificados TLS y cómo defenderse


En la era digital, la confianza en el cifrado y en las identidades en línea es fundamental para la seguridad de usuarios y empresas. Un reciente incidente puso de manifiesto debilidades críticas en la cadena de confianza: atacantes hijaron tres dominios de nivel superior de código de país (ccTLD) para emitir certificados HTTPS fraudulentos que afectaron a Google y a otras organizaciones. Aunque Google logró revocar estos certificados y proteger a los usuarios de Chrome, el episodio dejó lecciones claras sobre la necesidad de vigilancia constante y de prácticas robustas de gestión de certificados.

El ataque explotó la capacidad de modificar registros DNS autorizados y obtener certificados para dominios de Google y de terceros. Los dominios involucrados fueron .gh (Ghana), .sl (Sierra Leona) y .as (Samoa Americana). Al haber certificados válidos para estos dominios, los sitios podían parecer auténticos y, a través de manipulaciones de DNS, redirigir a usuarios hacia sitios maliciosos sin levantar alertas, incluso cuando aparecía el candado de seguridad en la barra del navegador. En consecuencia, usuarios que ingresaban credenciales, datos de pago u otra información podrían perder su información ante actores maliciosos, e incluso resultar víctimas de malware, si la estafa se combinaba con técnicas de phishing o distribución de software malicioso.

Google indicó que, si bien la interrupción fue significativa, no se sospecha que las Autoridades de Certificación (CAs) involucradas hayan actuado de forma irregular; se trató de un fallo en la cadena de suministro de certificados que fue mitigado mediante revocaciones y bloqueos en Chrome. Para los usuarios, la protección fue inmediata en la mayoría de navegadores gracias a la revocación y a los controles de transparencia de certificados, pero la alerta no debe considerarse como un único episodio aislado: es un recordatorio de la fragilidad de los entornos de confianza cuando se combinan vulnerabilidades de DNS, emisión certificada indebida y phasing de tráfico.

La respuesta de Google incluyó bloquear los certificados no autorizados para las propiedades de Google en Chrome mediante CRLSets y coordinar con las CAs emisoras para revocar los certificados en clientes fuera de Chrome. Aun así, la compañía advirtió que podría haber dominios afectados que no hayan sido identificados y que otros navegadores pueden no haber detectado todo el alcance del incidente. Mientras tanto, la recomendación para los propietarios de dominios es clara: monitorizar de forma continua la transparencia de certificados (Certificate Transparency) y establecer registros CAA restrictivos con vinculaciones de cuentas ACME. Estas medidas reducen la ventana de oportunidad para que certificados no autorizados sean utilizados en el futuro.

Este episodio no es el primero en su tipo. En 2011, DigiNotar sufrió un compromiso que resultó en cientos de certificados fraudulentos y llevó al colapso de la confianza de varios navegadores. Otros incidentes notables en años anteriores, y el uso indebido de certificados durante pruebas por parte de entidades como Thawte, subrayan una conclusión constante: la seguridad de la web depende de una higiene rigurosa de certificados, además de una defensa proactiva contra cambios no autorizados en DNS y en la distribución de certificados.

Mirando hacia adelante, las iniciativas para fortalecer el ecosistema HTTPS deben centrarse en:
– Reducción de la vida útil de los certificados y la reutilización de DCV (Validación de Control de Dominio) para disminuir la ventana de exposición.
– Fortalecimiento de la Root Program de Chrome y desarrollo de un Root Program resistente a ataques cuánticos.
– Mayor cooperación entre CAs, proveedores de navegadores y propietarios de dominios para detectar y neutralizar amenazas de manera rápida.

En resumen, el incidente subraya la importancia de la vigilancia continua sobre la cadena de certificados, la integridad de DNS y la colaboración entre actores de la industria para garantizar que el cifrado y la confianza en la web se mantengan robustos ante amenazas cada vez más sofisticadas. Los responsables de dominios deben adoptar prácticas de monitoreo activo de Certificates Transparency y políticas CAA robustas para blindar sus activos digitales y la experiencia de los usuarios. Con un enfoque integral y proactivo, es posible reducir significativamente el riesgo de ataques que busquen explotar la confianza en HTTPS y en la seguridad de Internet.

from Latest from TechRadar https://ift.tt/VJ8xozb
via IFTTT IA

Harvest 2026: Le Creuset y una colección embrujada que eleva la cocina de otoño


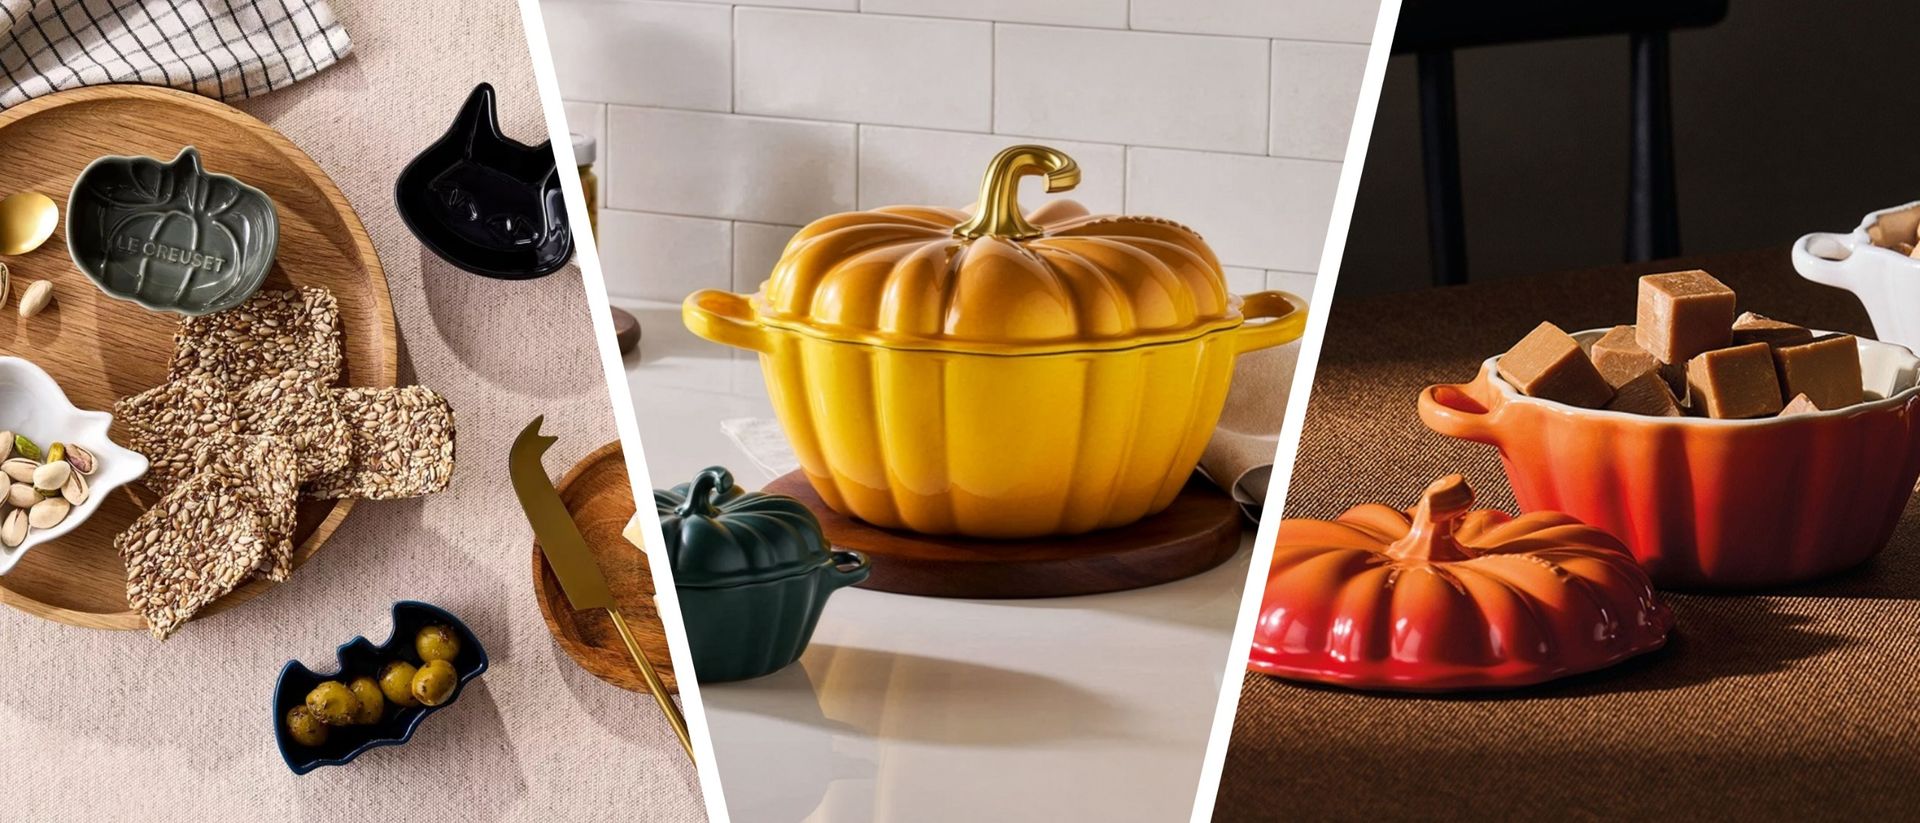
La temporada de Halloween ha llegado y Le Creuset aprovecha para presentarnos una gama de utensilios y piezas de cocina inspiradas en el tema de la cosecha. Conocida por su calidad premium, la marca trae una selección que oscila entre opciones tradicionales de hierro fundido y cerámica de piedra, todas ellas en una paleta otoñal sofisticada que combina el volcánico naranja característico con verdes profundos, mostaza y negro intenso. Detalles cuidadosos como los Asa el mango en las grandes cazuelas de hierro fundido aportan un atractivo extra, sin dejar de lado la funcionalidad que se espera de una marca de larga trayectoria.

Aunque el precio tiende a situarse en el rango alto, la colección ofrece varias alternativas más asequibles para lograr el look sin gastar una fortuna. Mi objetivo personal es incorporar una cocotte mini en cada color destacado, y este año el rango completo para US y UK ofrece una amplia variedad para explorar.

Sección US: Utensilios espeluznantes para cocinar

La gama para Estados Unidos presenta una abundante oferta de piezas exhaustivas que van desde cacerolas y fuentes de hornear en hierro fundido hasta piezas de cerámica de piedra. Las piezas destacan por su acabado y estabilidad térmica, ideales para quienes buscan durabilidad y estilo en cada preparación otoñal. Entre las propuestas: la Signature Pumpkin Cocotte en Persimmon, Forêt y Licorice, la alternativa White y variantes Nectar y Cast Iron Pumpkin Casserole en tonos Volcanic, Forêt y White, además de diversas piezas decorativas y útiles como puchas de bat y tazas con motivos de murciélagos. En general, la colección mantiene la firma de Le Creuset en cuanto a calidad y diseño, con un énfasis visible en motivos de calabaza y murciélagos que añaden una nota festiva sin perder la elegancia del rendimiento culinario.

Sección UK: Utensilios espeluztantes para cocinar

En el mercado británico, la oferta mantiene la sincronía con la versión estadounidense, presentando cazuelas de hierro fundido de 24 cm en colores Volcanic, Forêt y Nectar, y una selección amplia de minúsculas mini cocottes y bowls para servir o presentar en mesa. También se incluyen jarrones y platos de cerámica enfocados en la temática de la calabaza, con variantes en Stoneware y una gama de tazas y bowls decorativos con bat appliqué o motivos de murciélagos. La presencia de artículos como Pumpkin Gravy Jug, Pumpkin Serving Bowls y Pumpkin Mugs subraya la intención de crear una ambientación completa de otoño en la cocina y la mesa, sin renunciar a la funcionalidad diaria.

Nota sobre precios y experiencia de uso

La colección se destaca por la durabilidad y la estética sobria, aprovechando la trayectoria de Le Creuset en productos de hierro fundido y cerámica de piedra para ofrecer piezas que resisten el uso cotidiano con un toque festivo. El rango de precios puede resultar elevado, pero la variedad de productos, desde grandes cacerolas hasta piezas decorativas más accesibles, permite que los aficionados al diseño y la cocina disfruten de la estética “Harvest” sin comprometer la experiencia culinaria.

Conclusión

Si estás buscando renovar tu equipo de cocina para el otoño, la Harvest/Autumn Collection de Le Creuset ofrece una solución completa: piezas funcionales de alto rendimiento, una paleta de colores elegante y motivos temáticos que celebran la cosecha y el cambio de estación. Ya sea que elijas una Signature Pumpkin Cocotte en Persimmon o una Stoneware Pumpkin Gravy Jug para la mesa, estas piezas pueden convertirse en protagonistas de tus preparaciones y presentaciones otoñales durante años.

from Latest from TechRadar https://ift.tt/7xhB35m
via IFTTT IA

La muerte de una científica en Rusia y la investigación sobre la peste: un análisis de riesgos y respuestas institucionales


La noticia de la muerte de una científica rusa ha puesto en el centro del debate público la pregunta sobre posibles vínculos entre un fallecimiento individual y la presencia o el riesgo de enfermedades zoonóticas en la región. Aunque la hipótesis de que la peste could haber tenido relación con su muerte genera inquietud, los especialistas señalan que, incluso en escenarios en que existiera una conexión biológica, las probabilidades de propagación serían extremadamente bajas.

En primer lugar, es crucial diferenciar entre sospecha y evidencia. Una muerte aislada no implica automáticamente un brote ni una transmisión sostenida. Los epidemiólogos recalcan la importancia de revisar muestras, trazabilidad de contactos y antecedentes epidemiológicos para evitar alarmas infundadas y, al mismo tiempo, no descuidar signos tempranos que podrían indicar una amenaza real.

La peste, en sus variantes bubónica y septicémica, sigue siendo una enfermedad preocupante en ciertas regiones, pero su propagación depende de múltiples factores: el agente biológico específico, las condiciones ambientales, la exposición a vectores y la rapidez de la respuesta sanitaria. En contextos modernos, los procedimientos de bioseguridad, vigilancia epidemiológica y cooperación internacional reducen de forma significativa los riesgos. Los científicos y las autoridades de salud pública trabajan con protocolos que permiten identificar rápidamente un posible foco, contenerlo y comunicar de manera responsable la información al público.

El caso en Rusia ha puesto a prueba la capacidad institucional para manejar incertidumbres sin generar pánico. La transparencia en la conversación pública, acompañada de una evaluación técnica rigurosa, ayuda a mantener la confianza y a dirigir los recursos de forma eficiente. Además, resalta la necesidad de fortalecer la cooperación entre centros de investigación, servicios de salud y organismos internacionales para compartir hallazgos y estrategias.

Desde una perspectiva de gestión de riesgos, lo más responsable es mantener una vigilancia continua, revisar procedimientos de bioseguridad en laboratorios y promover la educación sanitaria entre comunidades vulnerables. La comunicación debe enfatizar que, aunque toda hipótesis debe explorarse con seriedad, las probabilidades de una propagación biológica en este tipo de escenarios suelen ser limitadas cuando se aplican controles adecuados.

En síntesis, el análisis actual sugiere que la muerte de la científica ha impulsado una investigación necesaria y metódica sobre posibles conexiones con la peste, pero, incluso si existiera algún vínculo comprobable, la probabilidad de propagación es, en general, baja gracias a los mecanismos de seguridad, la vigilancia y la respuesta coordinada entre autoridades y la comunidad científica. Este equilibrio entre cautela y claridad es fundamental para mantener la confianza pública y garantizar respuestas basadas en evidencia.
from Wired en Español https://ift.tt/lsuEH38
via IFTTT IA