Cómo la deuda técnica ralentiza silenciosamente las plataformas ITSM y por qué la gobernanza determina el éxito de la innovación


La eficiencia de las plataformas IT Service Management (ITSM) depende tanto de la arquitectura como de la disciplina operativa. En muchos entornos, la deuda técnica pasa inadvertida hasta que sus efectos se vuelven evidentes: rendimiento reducido, incidencias repetitivas, costos de mantenimiento que se disparan y una capacidad limitada para innovar. Comprender esta dinámica es crucial para cualquier organización que busque no solo mantener, sino escalar y evolucionar sus servicios de TI.

Qué es la deuda técnica en ITSM
La deuda técnica en ITSM no se limita al código heredado. Abarca decisiones tomadas en procesos, configuraciones, integraciones y estructuras de datos que, si bien funcionales a corto plazo, generan fricción a mediano y largo plazo. Ejemplos típicos incluyen: configuraciones desalineadas entre herramientas de gestión de incidencias y cambios, personalización excesiva de flujos de trabajo sin estandarización, y dependencias entre módulos que dificultan la actualización o sustitución de componentes críticos.

Impactos silenciosos en el rendimiento y la innovación
– Rendimiento y escalabilidad: cargas crecientes y picos de demanda pueden volver a fallar procesos si la plataforma está cargada por configuraciones desalineadas y soluciones sobredimensionadas que no se integran con autoservicio y monitoreo moderno.
– Mantenimiento incremental: cada cambio o corrección genera un efecto dominó, aumentando el tiempo de ciclo de entrega de nuevas capacidades y elevando el costo total de propiedad.
– Riesgo operacional: la deuda técnica eleva la probabilidad de interrupciones no planificadas, ya que las modificaciones en un área pueden afectar otras dependencias no evidentes.
– Capacidad de innovación: cuando el foco está en arreglos y parcheos, las iniciativas estratégicas —automatización avanzada, inteligencia artificial para ITSM, experiencias de servicio mejoradas— quedan pospuestas o se vuelven poco costo-efectivas.

La gobernanza como motor de innovación
La gobernanza efectiva no es un corsé burocrático; es el marco que transforma la deuda técnica de un problema reactivo en una palanca de mejora continua. Sus componentes clave incluyen:
– Visibilidad y mapeo de deuda: identificar explícitamente qué elementos son deuda técnica, su costo y su impacto en el rendimiento y la capacidad de cambio.
– Estándares y arquitectura objetivo: definir y mantener una arquitectura de referencia para ITSM, con principios de integración, datos y seguridad que guíen las decisiones de diseño.
– Gestión de cambios con rigor: asegurar que las modificaciones sigan un proceso claro, con evaluación de impacto, pruebas y aprobación adecuada, reduciendo impactos colaterales.
– Drenaje de deuda planificado: asignar campañas de refactorización, desuso de componentes obsoletos y migraciones controladas dentro de las hojas de ruta de producto y servicio.
– Gobernanza de datos y APIs: estandarizar modelos de datos, contratos de API y prácticas de monitorización para evitar silos y facilitar la interoperabilidad entre herramientas.
– Métricas y gobernanza de valor: vincular las métricas de ITSM (tiempo de resolución, satisfacción del usuario, disponibilidad) con inversiones en reducción de deuda y resultados de innovación.

Estrategias para reducir la deuda técnica sin frenar la innovación
– Priorización basada en impacto: priorizar iniciativas que reduzcan cuellos de botella críticos y habiliten capacidades estratégicas, como automatización de flujos repetitivos o integraciones modernas de origen único de datos.
– Arquitectura de plataforma unificada: buscar soluciones que promuevan la estandarización de flujos, datos y eventos, reduciendo complejidad y facilitando migraciones futuras.
– Iteración controlada: aplicar enfoques incrementales con pruebas robustas y documentación clara para evitar efectos no intencionados al cambiar configuraciones o integraciones.
– Inversiones en observabilidad: implementar monitoreo y trazabilidad end-to-end para detectar de forma temprana la aparición de deuda técnica y medir su impacto en el negocio.
– Cultura de calidad y colaboración: promover equipos multifuncionales que compartan responsabilidad sobre la deuda técnica y la innovación, desde administración de cambios hasta desarrollo y seguridad.

Conclusión
La deuda técnica en ITSM funciona como un freno silencioso que ralentiza la entrega de valor y la adopción de innovaciones. Sin embargo, cuando la gobernanza está bien diseñada, esa deuda deja de ser una carga para convertirse en una fuente de aprendizaje continuo. Al mapear, priorizar y dirigir esfuerzos hacia una arquitectura cohesionada, procesos estandarizados y una visión clara de valor, las organizaciones no solo mitigan riesgos, sino que desbloquean capacidades para innovar de forma sostenible y predecible.

from Latest from TechRadar https://ift.tt/VOSP2cf
via IFTTT IA
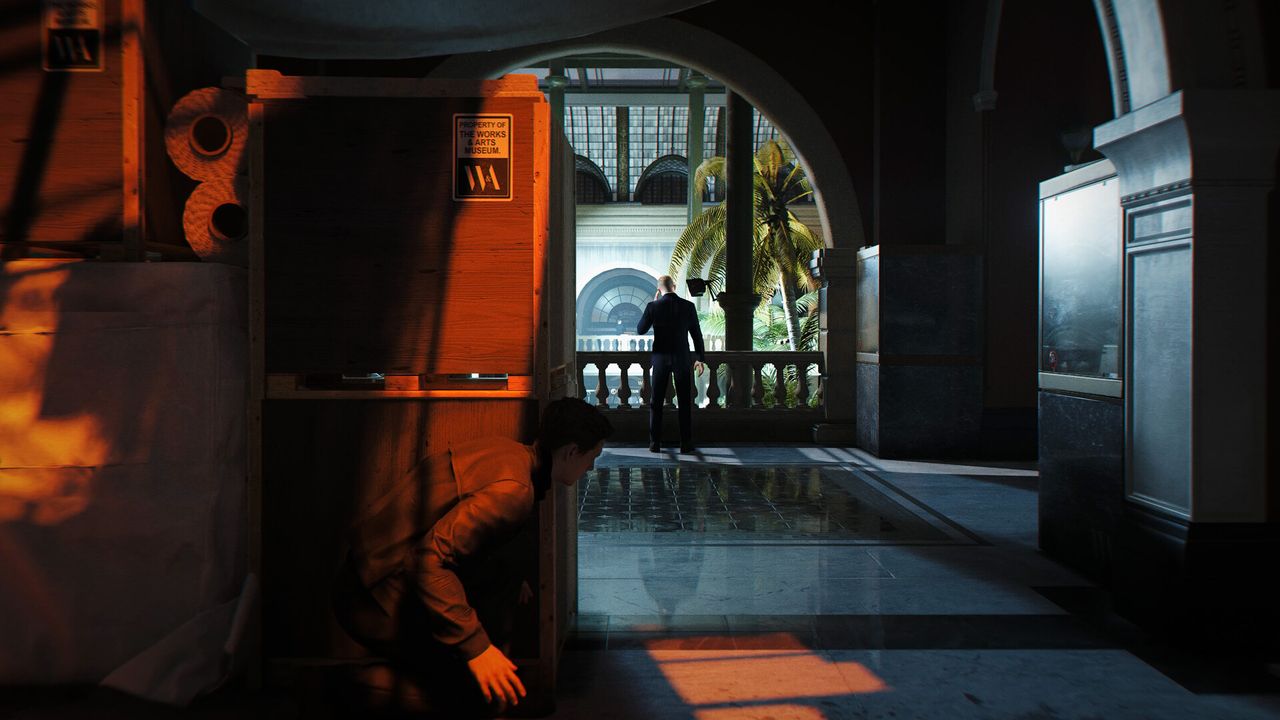
Primera Luz: Cómo los Gadgets Transforman el Combatiente en el Campo de Batalla


En este ensayo, exploramos la visión de un diseñador principal de combate de la serie 007 sobre el papel de los gadgets en el combate moderno. A través de un enfoque técnico y estratégico, se detalla cómo las herramientas innovadoras pueden ampliar las capacidades del soldado, mejorar la precisión operativa y reducir riesgos en escenarios de alta complejidad.

Primero, es esencial entender que los gadgets no sustituyen la habilidad humana, sino que la potencian. Cada dispositivo está diseñado para complementar la toma de decisiones, la movilidad y la seguridad. Desde dispositivos de visión y detección hasta herramientas de precisión, la finalidad es crear una red de apoyo que permita al combatiente anticipar movimientos, elegir rutas seguras y ejecutar acciones con mayor eficacia.

Un enfoque clave es la modularidad. Los sistemas deben ser adaptables a distintos entornos y misiones. En entornos urbanos, los gadgets de sigilo y movimiento cauteloso permiten acercamientos controlados sin alertar a la población civil o a fuerzas adversarias. En terrenos abiertos, la capacidad de localizar amenazas a distancia, estimar rangos y gestionar fuentes de energía se vuelve crucial para mantener la superioridad táctica.

La integración de tecnología de rastreo y análisis en tiempo real facilita la toma de decisiones. Los gadgets no solo proporcionan datos, sino que los interpretan para presentar opciones operativas claras: rutas de extracción seguras, puntos de apoyo, y posibles escenarios de contingencia. Esta inteligencia situacional reduce la exposición del equipo y optimiza la coordinación entre unidades.

La seguridad es otro pilar fundamental. Los dispositivos deben incorporar salvaguardas que eviten fallos catastróficos y minimicen riesgos para el usuario. Esto incluye redundancias críticas, interfaces intuitivas y mecanismos de fallo seguro. En un campo que exige respuestas rápidas, la claridad de la información y la confiabilidad del equipo son determinantes para el resultado de la misión.

La ética operativa también guía el diseño. Los gadgets deben respetar normas de uso razonables y garantizar la protección de civiles cuando la misión lo permita. La tecnología no es un fin en sí mismo; es una herramienta para ejercer un control responsable y eficaz sobre el entorno de combate.

En conclusión, la sinergia entre diseño de sistemas, análisis de misión y entrenamiento continuo da forma a una filosofía de combate donde los gadgets amplían el alcance humano sin superar sus límites. Al comprender cómo cada herramienta encaja en el flujo de la acción, los equipos pueden operar con mayor precisión, seguridad y confianza, incluso en las condiciones más desafiantes.

from Latest from TechRadar https://ift.tt/BvqN6p5
via IFTTT IA

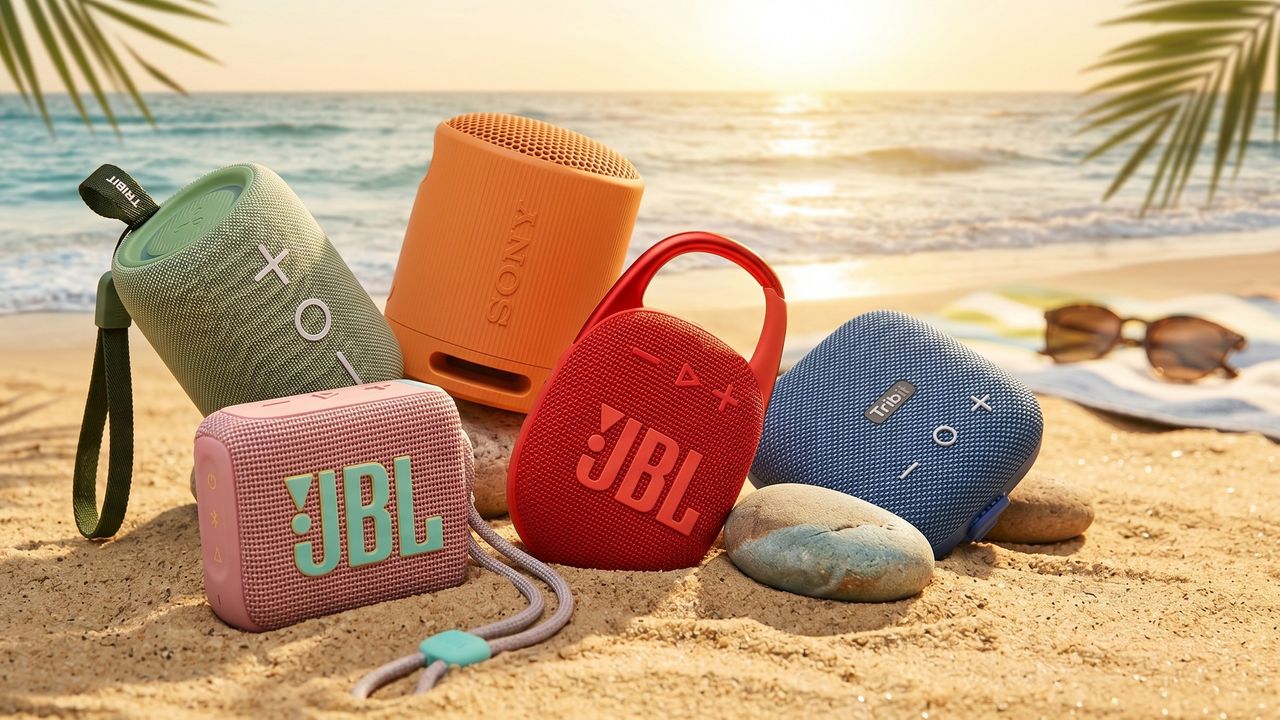
Altavoces queResisten la Lluvia sin Sacrificar la Calidad del Sonido: la Elección Ideal para Veranos Británicos


En cualquier reunión de verano en el Reino Unido, el clima impredecible es parte del encanto. Y cuando la música de fondo acompaña la conversación, lo último que quieres es preocuparte por el equipo. La buena noticia es que existen altavoces diseñados para ofrecer un sonido contundente y, a la vez, resistir las gotas de lluvia. A continuación, exploramos por qué estos dispositivos se han convertido en la opción favorita para eventos al aire libre y qué características convienen buscar para garantizar una experiencia sonora memorable.

Calidad de sonido que se percibe desde el primer golpe de bombo. Estos altavoces no sacrifican la claridad ni la profundidad de graves cuando la lluvia añade una capa de ambientación impredecible. La mayoría de modelos que resisten al agua incorporan controladores de alta fidelidad, dispersión amplia y ajustes de ecualización que mantienen el equilibrio tonal, incluso cuando el entorno cambia con la humedad y el viento.

Protección y durabilidad para el uso en exteriores. La robustez es un requisito clave: carcasa sellada, clasificación IP adecuada y conectores preparados para exteriores. Estas características aseguran que el altavoz siga sonando con consistencia, ya sea bajo una llovizna leve o durante una tarde con brisa marina. Además, la impermeabilidad no debe traducirse en un compromiso de rendimiento: el objetivo es mantener la experiencia auditiva sin interrupciones.

Portabilidad para reuniones dinámicas. La comodidad de transporte, la facilidad de configuración y la autonomía de la batería son factores decisivos para quienes planifican encuentros sociales sin complicaciones. Los modelos recomendados combinan un peso razonable con una autonomía suficiente para mantener la música durante varias horas, sin necesidad de recargas constantes.

Conectividad versátil para cualquier escenario. Ya sea que la fuente de audio provenga de un teléfono, una tablet o una consola portátil, la capacidad de conectividad rápida y estable (Bluetooth, USB, entrada auxiliar) facilita la integración con diferentes dispositivos. También es importante considerar la posibilidad de emparejar varios altavoces para ampliar la cobertura sonora en espacios abiertos.

Experiencia de usuario y valor estético. Un diseño limpio y funciones intuitivas ayudan a que el usuario configure el sistema en minutos y se concentre en la conversación y el disfrute. Además, un acabado resistente y una estética sobria suelen encajar con distintos entornos, desde jardines elegantes hasta porches informales.

Consejos prácticos para sacar el máximo partido.。
– Planifica la ubicación: evita rincones que deban competir con objetos que bloqueen el sonido y coloca el altavoz a una altura que favorezca la proyección.
– Material adicional: considera una funda impermeable ligera para cualquier estación de lluvia intermitente y protege las conexiones cuando no se usen.
– Configura la fuente de música: prioriza listas con transiciones suaves para mantener la atmósfera, especialmente en sesiones al aire libre donde el ruido ambiental puede variar.
– Prueba antes del evento: realiza una prueba de reproducción para ajustar volumen y ecualización según el entorno específico del día.

En resumen, para una reunión de verano en el Reino Unido, la combinación de sonido contundente, durabilidad frente al agua y facilidad de uso transforma cualquier espacio en una experiencia auditiva agradable y confiable. Estos altavoces permiten que la música siga siendo el hilo conductor de la conversación, sin que el clima dicte el ritmo.

from Latest from TechRadar https://ift.tt/4kvJx6p
via IFTTT IA

Más allá de una simple actualización: entendiendo la migración post-cuántica


En la conversación corporativa actual, muchos negocios tratan la migración post-cuántica como si fuera una simple actualización de software: una tarea con un inicio, un fin y una lista de parches que implementar. Sin embargo, la realidad es mucho más compleja y crítica. La transición hacia un entorno protegido frente a las amenazas cuánticas no es un simple upgrade: es una transformación fundamental de la seguridad y de la arquitectura de sistemas que sostiene el negocio.

La promesa de la computación cuántica amenaza con quebrar fundamentos criptográficos que hoy damos por sentado. Esto exige no solo cambios técnicos, sino una revisión estratégica de principios, procesos y proveedores. Entender por qué no se trata de un ciclo de actualización tradicional es el primer paso para gestionar con responsabilidad el riesgo y aprovechar la oportunidad de una seguridad reforzada a largo plazo.

A continuación, se presentan principios clave para aproximarse a la migración post-cuántica con rigor y visión de negocio:

– Evaluación de exposición y criticidad: Mapear algoritmos y flujos de datos sensibles para identificar qué soluciones requieren quantum-resilient cryptography (QRC) a corto, mediano y largo plazo. Priorizar activos que, de ser comprometidos, tendrían un impacto significativo en la continuidad operativa o la reputación.

– Gobernanza y responsabilidad: Establecer un marco de gobernanza que integre equipos de seguridad, TI y negocio. La migración debe tener responsables, métricas claras y puntos de control que permitan tomar decisiones informadas ante riesgos y cambios regulatorios.

– Estrategia de proveedores y adquisiciones: Evaluar el ecosistema de proveedores de criptografía post-cuántica, sus hojas de ruta, interoperabilidad y capacidad de apoyo durante la transición. La dependencia de terceros debe gestionarse con contratos y acuerdos de servicio que contemplen escenarios de migración gradual y reversibilidad.

– Arquitectura y diseño: Adoptar una visión de arquitectura que permita implementar soluciones post-cuánticas sin interrumpir servicios críticos. Esto suele implicar la coexistencia de algoritmos actuales y post-cuánticos durante un periodo de transición, así como pruebas rigurosas de compatibilidad y rendimiento.

– Gestión de datos y confianza: Desarrollar estrategias para la protección de datos en reposo y en tránsito, y considerar la vida útil de la información. Algunas áreas requieren encriptación de larga duración y preservación de claves, lo que añade capas de complejidad operativa y de cumplimiento.

– Plan de migración y continuidad del negocio: Elaborar un plan detallado que identifique hitos, responsables, presupuestos y mitigaciones ante posibles fallos. La continuidad del negocio debe contemplar escenarios de interrupciones, migraciones parciales y reversibilidad para evitar pérdidas de servicio.

– Pruebas, validación y certificación: Implementar entornos de laboratorio que simulen condiciones cuánticas futuras, realizar pruebas de penetración con herramientas cuánticas emergentes y establecer criterios de aceptación para cada fase de la migración.

– Cultura organizacional y comunicación: Preparar a la organización para cambios operativos, nuevos controles y requerimientos de seguridad. Comunicar de forma clara los beneficios, los riesgos y el cronograma para evitar sorpresas y fomentar la colaboración entre áreas.

Con frecuencia, las organizaciones buscan reducir la migración post-cuántica a una cuestión tecnológica, pero los impactos son, en esencia, de riesgo estratégico. La seguridad criptográfica ya no es un tema aislado de TI; es una palanca de confianza para clientes, socios y reguladores. Aquellos que reconocen la migración como una transformación de programa, con gobernanza, diseño e inversión sostenibles, estarán mejor posicionados para evolucionar sin sacrificar la continuidad ni la competitividad.

En conclusión, la migración post-cuántica no debe verse como un simple upgrade, sino como una reconfiguración de la defensa digital de la organización. Requiere liderazgo claro, planificación rigurosa y una visión de largo plazo que conecte tecnología, negocio y cumplimiento. Solo así será posible transitar hacia un entorno en el que la seguridad cuántica sea un habilitador de confianza y resiliencia, y no una fuente de fricción operativa.

from Latest from TechRadar https://ift.tt/P4UTjaO
via IFTTT IA

La persistencia de sistemas obsoletos en las organizaciones del Reino Unido: un blanco en evolución constante para los atacantes


En un panorama de ciberseguridad cada vez más dinámico, las organizaciones del Reino Unido se enfrentan a un riesgo crítico: la dependencia de sistemas que ya han cumplido años, o incluso décadas, de vida operativa. Aunque la tecnología avanza a un ritmo vertiginoso, la realidad es que muchos entornos empresariales siguen ejecutando plataformas y aplicaciones que no reciben actualizaciones regulares, parches de seguridad consistentes o una monitorización adecuada. Este desfase entre la rapidez de las amenazas y la capacidad de mantenimiento de la infraestructura crea un caldo de cultivo para ataques continuos y cada vez más sofisticados.

Los atacantes explotan estas vulnerabilidades de forma implacable: versiones desfasadas de sistemas operativos, software sin parches críticos, configuraciones por defecto o mal gestionadas, y primitivas de seguridad que ya no cubren las nuevas técnicas de intrusión. Como resultado, millones de intentos de intrusión se transforman en ataques exitosos, con impactos que van desde filtraciones de datos y interrupciones de servicio hasta daños reputacionales y costos operativos significativos.

Este escenario no solo pone en riesgo la información sensible de clientes y empleados, sino que también pone a las organizaciones ante la presión de cumplir con normativas cada vez más estrictas y con expectativas de gobernanza de TI. La falla en actualizaciones y la persistencia de sistemas vulnerables suelen estar en un espectro que abarca desde presupuestos limitados y procesos de gestión de cambios ineficaces, hasta culturas organizativas que subestiman el valor de la ciberseguridad como un habilitador de negocio, no como un costo adicional.

Para reducir la exposición, se requieren estrategias integrales que combinen gobernanza, tecnología y cultura. Entre las acciones recomendadas se incluyen:

– Auditorías de vulnerabilidades y pruebas de penetración regulares para identificar debilidades antes de que sean explotadas.
– Un programa de gestión de parches disciplinado, con plazos claros, responsables asignados y verificación de implementación.
– Segmentación de redes y principios de mínimo privilegio para limitar el alcance de posibles brechas.
– Reemplazo o modernización de sistemas críticos que no cuentan con soporte y parches de seguridad actualizados.
– Monitoreo continuo, detección de intrusiones y respuesta ante incidentes con playbooks bien definidos y ejercicios simulados.
– Concienciación y capacitación del personal para reducir vectores de ataque basados en ingeniería social y errores operativos.

La presión regulatoria y las demandas de los clientes exigen a las organizaciones priorizar la resiliencia cibernética como un componente estratégico, no como una campaña puntual. Invertir en una infraestructura segura y en prácticas de gestión de riesgos robustas puede transformar una debilidad aparente en una fortaleza competitiva, protegiendo activos críticos y manteniendo la confianza de socios y usuarios.

En última instancia, el compromiso para desmantelar las viejas dependencias tecnológicas y adoptar un enfoque proactivo de seguridad no solo mitiga ataques actuales, sino que también prepara a las organizaciones para enfrentar amenazas futuras con mayor agilidad y confianza.

from Latest from TechRadar https://ift.tt/VKsphNZ
via IFTTT IA

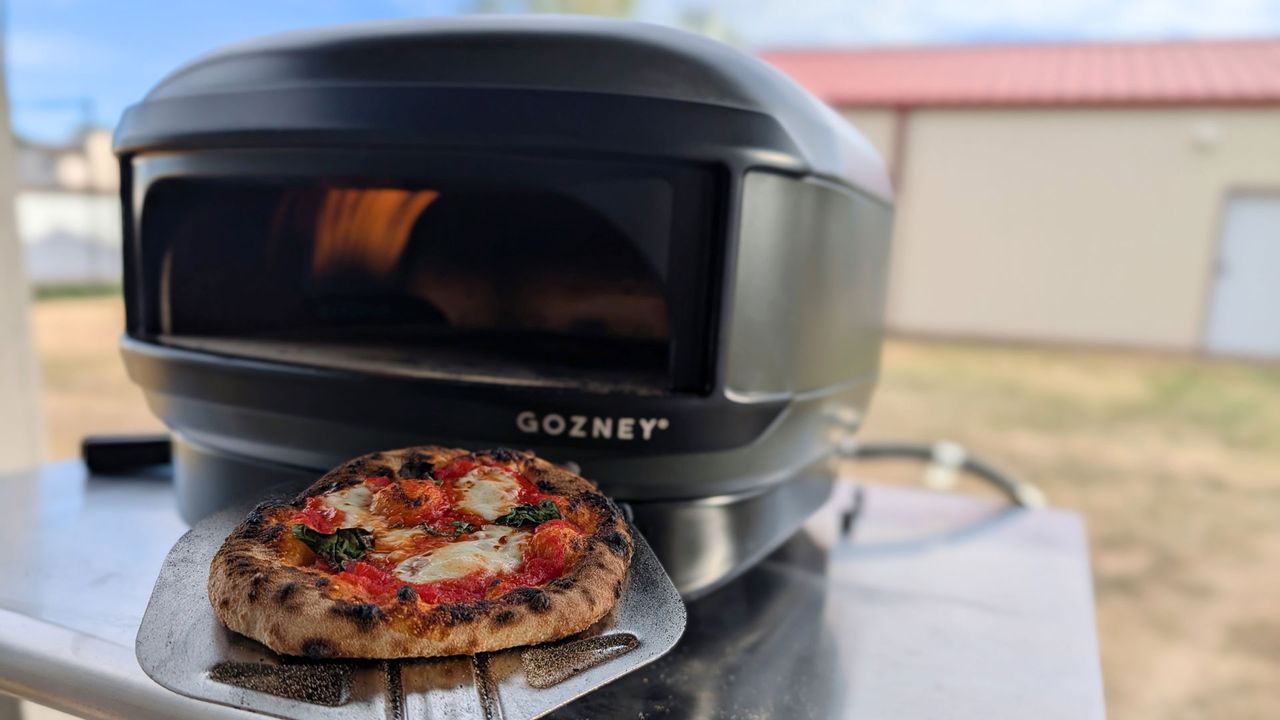
LaArc Lite de Gozney: la mejor opción para aficionados que dan sus primeros pasos en la pizza perfecta


En el mundo de las hornillas portátiles para pizza, la Arc Lite de Gozney se ha posicionado como una opción especialmente atractiva para quienes se acercan por primera vez al arte de la pizza al horno. Su combinación de facilidad de uso, rendimiento consistente y diseño compacto la convierte en una candidata destacada para hogares, apartamentos y espacios reducidos donde se desea lograr resultados de calidad profesional sin complicaciones.

Uno de los principales atractivos de la Arc Lite es su simplicidad operativa. A diferencia de modelos que requieren un aprendizaje intenso sobre manejo de temperaturas y distribución del calor, esta pieza ofrece un proceso más directo para iniciar y mantener una cocción óptima. Su entrada rápida de calor y la estabilización eficaz de la temperatura permiten que los principiantes obtengan una pizza horneada de manera repetible, con una corteza crujiente y un interior tierno, sin necesidad de una larga curva de experiencia.

El rendimiento térmico de la Arc Lite se apoya en su construcción y materiales de alta calidad, que favorecen una distribución de calor más uniforme en la cámara de cocción. Esto se traduce en bordes bien dorados y un dorado parejo sobre la superficie de la pizza, incluso cuando se utilizan ingredientes variados. Para quienes están aprendiendo a adaptar recetas, esta consistencia ofrece una base confiable para experimentar con diferentes tiempos de horneado y temperaturas sin sorpresas desagradables.

En términos de usabilidad, la Arc Lite destaca por su diseño ergonómico y su manejo intuitivo. Los controles, el tamaño de la cámara y la facilidad de limpieza contribuyen a una experiencia más agradable, especialmente cuando se cocina con familia o amigos. Además, su portabilidad facilita llevarla a reuniones al aire libre o a la casa de un familiar, lo que amplía las posibilidades de practicar y compartir resultados.

Otra ventaja para los principiantes es la posibilidad de obtener resultados de restaurante sin invertir en un equipo profesional. Aunque no elimina la necesidad de aprender técnicas básicas de manipulación de masa y gestión de la cocción, la Arc Lite crea un entorno propicio para que los novatos obtengan pizzas de calidad consistente más rápidamente, lo que ayuda a mantener la motivación y el compromiso con la práctica.

En resumen, para quienes están dando sus primeros pasos en el mundo de la pizza al horno y buscan un equipo que equilibre rendimiento, facilidad de uso y portabilidad, la Arc Lite de Gozney representa una opción destacada. Su capacidad para entregar resultados confiables desde la primera experiencia de horneado hace que sea una gran inversión para quienes desean avanzar con confianza hacia creaciones más ambiciosas en el futuro.

from Latest from TechRadar https://ift.tt/r7GJKOv
via IFTTT IA

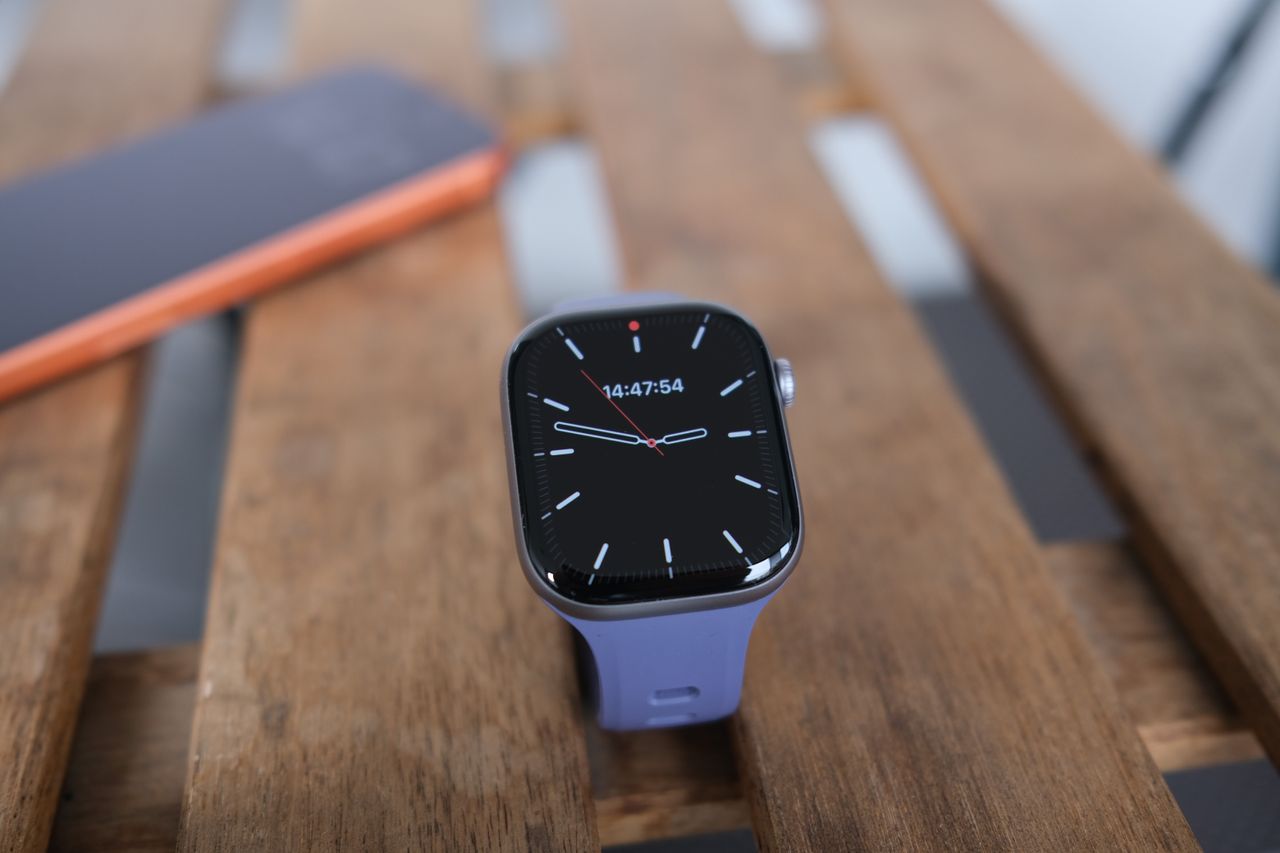
Apple Watch Series 11: una adición inteligente para la salud y la forma física junto al iPhone


El Apple Watch Series 11 se posiciona como una herramienta imprescindible para quienes buscan optimizar su salud y rendimiento físico. Diseñado para integrarse a la perfección con el iPhone, este reloj inteligente ofrece una visión detallada de la actividad diaria, la monitorización de métricas clave y una serie de funciones pensadas para promover hábitos más saludables.\n\nEntre sus fortalezas destaca la capacidad de seguir pasos, distancia, calorías y ritmo cardíaco en tiempo real, así como la posibilidad de analizar tendencias a lo largo de semanas y meses. Gracias a su conjunto de sensores y al ecosistema de aplicaciones, los usuarios pueden identificar patrones de sueño, nivel de actividad y momentos de inactividad, permitiendo ajustes proactivos en la rutina diaria.\n\nLa experiencia de usuario se ve enriquecida por la sincronización continua con el iPhone, lo que facilita la revisión de datos, la configuración de objetivos y la recepción de notificaciones importantes sin perder de vista el rendimiento general. Además, la compatibilidad con entrenamientos guiados, recordatorios de hidratación y ejercicios personalizados ayuda a mantener la motivación a lo largo del tiempo.\n\nEn cuanto a la relación calidad-precio, el Apple Watch Series 11 llega con un precio de salida de AU$497, lo que lo posiciona como una opción atractiva para quienes buscan un dispositivo capaz de combinar conectividad, monitorización avanzada y un diseño cómodo para uso diario. La oferta vigente facilita la adquisición sin sacrificar funciones críticas para la salud y el fitness.\n\nEn resumen, este reloj no solo complementa el iPhone, sino que amplifica su potencial para quienes desean gestionar su bienestar de forma más inteligente. Con su conjunto de sensores, análisis de datos y compatibilidad con un ecosistema ya conocido, el Apple Watch Series 11 se presenta como una apuesta sólida para quienes desean convertir la salud en una parte integrada de su rutina cotidiana.

from Latest from TechRadar https://ift.tt/xvlAE3o
via IFTTT IA

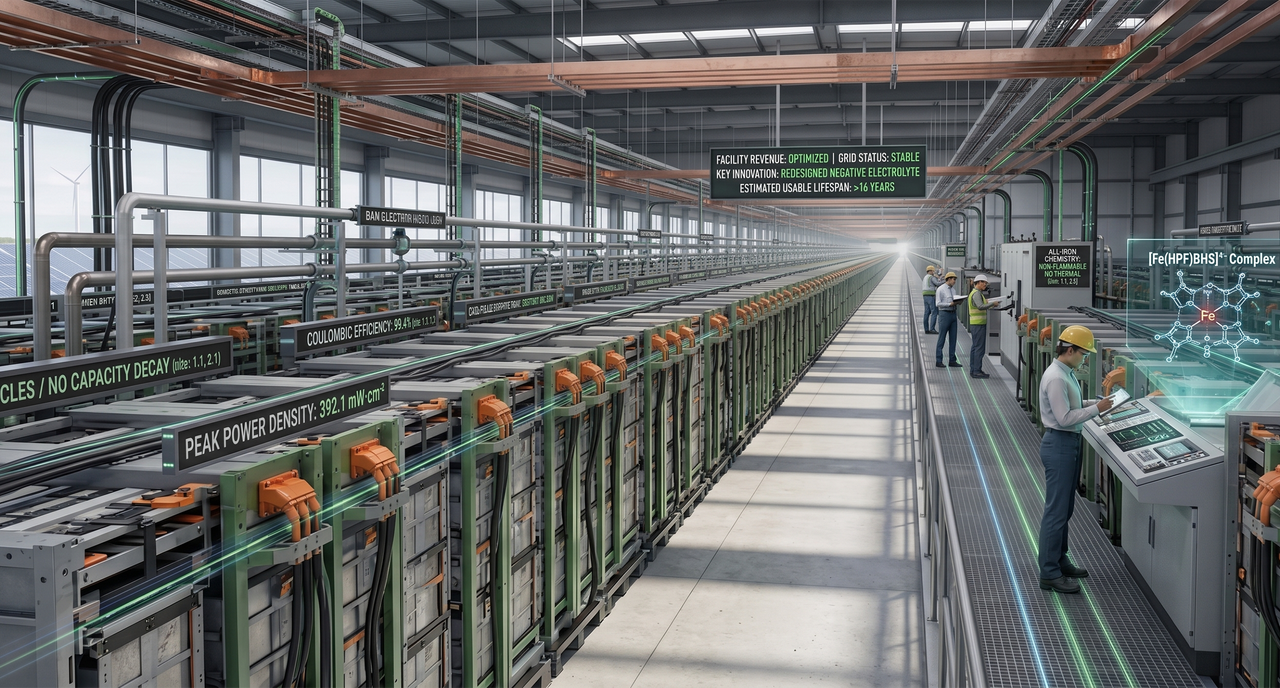
Una nueva batería de hierro de diseño chino prometen una década de vida útil y menor dependencia de litio


En un panorama energético en evolución, una innovadora propuesta de batería basada en hierro, desarrollada por equipos de investigación con sede en China, está captando la atención por su promesa de vida útil de hasta una década y por su potencial para reducir la dependencia de las tecnologías de litio más costosas. Este avance se inscribe en una corriente de desarrollo que busca soluciones más sostenibles, económicas y escalables para el almacenamiento de energía a gran escala, especialmente en aplicaciones de red y vehículos eléctricos.

El concepto central de esta arquitectura es aprovechar la abundancia y la estabilidad del hierro, combinadas con estrategias de diseño que mejoran la densidad energética, la estabilidad a largo plazo y la seguridad operativa. En lugar de depender de compuestos más raros o caros, la propuesta se orienta hacia materiales más presentes en la geología global, lo que podría traducirse en una cadena de suministro menos sensible a choques externos y a fluctuaciones de precio.

Entre las ventajas destacadas se cita una mayor tolerancia a ciclos de carga y descarga, menor degradación de capacidad con el tiempo y una arquitectura optimizada para mantener el rendimiento en escenarios de uso continuo, como la gestión de redes eléctricas y la estabilización de la intermitencia de fuentes renovables. Asimismo, se subraya la posibilidad de reducir el coste total de propiedad gracias a una mayor durabilidad y a menores requerimientos de sustitución de componentes.

No obstante, los especialistas también señalan desafíos que deben abordarse antes de una adopción generalizada. Entre ellos se incluyen la optimización de la química de electrolitos para maximizar la seguridad y la eficiencia, la confirmación de la escalabilidad de la producción a gran volumen y la evaluación rigurosa de la compatibilidad de estas células con infraestructuras existentes. La validación a través de prototipos operativos y pruebas de campo será crucial para demostrar que las promesas teóricas se traducen en beneficios tangibles para usuarios finales y sistemas de energía.

Desde una perspectiva industrial, la incursión de una tecnología de hierro de alto rendimiento podría modular las estrategias de inversión en almacenamiento de energía. Al menor costo relativo y a la reducción de dependencias críticas, esta vía tiene el potencial de acelerar la adopción de soluciones de respaldo y de red, además de contribuir a una transición energética más resiliente y asequible. En paralelo, el desarrollo de marcos regulatorios y estándares de seguridad se vuelve imprescindible para garantizar una implementación responsable y confiable.

En síntesis, la innovación en baterías de hierro con diseño chino representa una posibilidad atractiva para ampliar la vida útil de los sistemas de almacenamiento mientras se atenúan los impactos de la volatilidad de los precios del litio. Si las fases de investigación, validación y escalamiento se gestionan con rigor, esta tecnología podría convertirse en un pilar importante de la infraestructura energética futura, complementando o incluso sustituyendo, en determinados contextos, soluciones basadas en litio.

from Latest from TechRadar https://ift.tt/dUEoriJ
via IFTTT IA

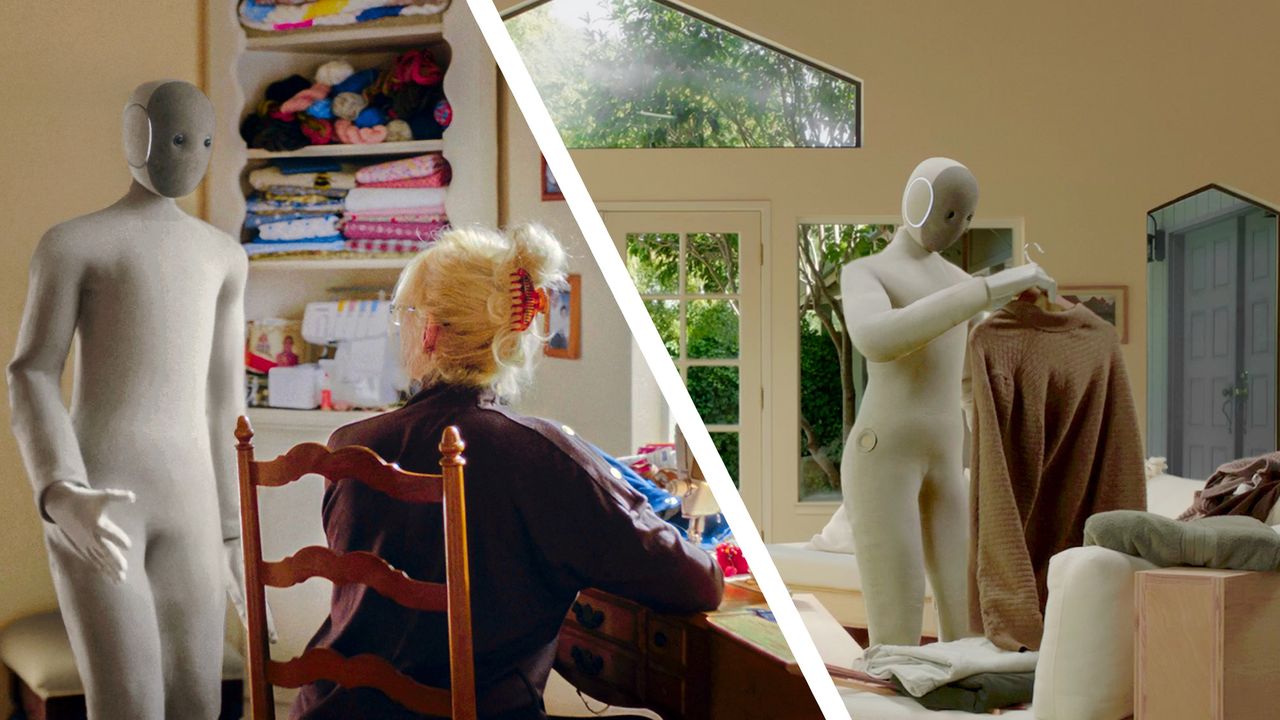
1X lanza un nuevo video de producción del Neo Home Robot: los robots trabajan para construirlos a sí mismos


En el nuevo video de producción de Neo Home Robot, 1X presenta una visión contundente de la innovación en robótica doméstica. El material muestra cómo los robots no solo ejecutan tareas en el hogar, sino que participan en un proceso de montaje y ensamblaje que subraya la madurez tecnológica de la línea Neo Home. A lo largo de la grabación, se observan varias fases clave: la terminación de componentes, la integración de módulos de software y la calibración de sistemas para lograr una operación cohesiva y segura.

El video propone una narrativa que va más allá de la funcionalidad diaria. Se enfatiza la filosofía de diseño centrada en la autonomía operacional, la fiabilidad de cada unidad y la escalabilidad de la producción. A través de planos detallados, se destacan las técnicas utilizadas para la verificación de calidad y la sincronización entre diferentes subsistemas, lo que garantiza que cada Neo Home Robot alcance un estándar consistente antes de salir al mercado.

Desde la perspectiva estratégica, el material refuerza el posicionamiento de Neo Home como líder en automatización doméstica. La posibilidad de que los robots participen en su propio ensamblaje, incluso de forma parcial, se presenta como un hito que refleja una visión de fabricación más eficiente, con énfasis en la reducción de tiempos de ciclo y en la mejora de la trazabilidad de cada unidad.

El video también aborda las implicaciones de seguridad y confiabilidad. Se señala la implementación de rigurosos protocolos de prueba, supervisión de sensores y mecanismos de fallo seguro, elementos que aseguran que la interacción entre hardware y software se mantenga estable ante variaciones operativas.

En síntesis, el material audiovisual ofrece una ventana clara al futuro de la robótica para el hogar: eficiencia en la producción, sofisticación en el ensamblaje y una promesa de experiencias más inteligentes y fluidas para el usuario final. Para profesionales y observadores del sector, sirve como referencia sobre cómo comunicar avances tecnológicos complejos con claridad y propósito, manteniendo un tono informativo y profesional que inspira confianza en la apuesta por la automatización residencial.

from Latest from TechRadar https://ift.tt/CPV0xvb
via IFTTT IA

GPT-5.5 de OpenAI: preocupaciones sobre la autonomía y las capacidades de ciberataque en sistemas de IA de nueva generación


En los últimos años, la industria de la inteligencia artificial ha sido testigo de avances que prometen transformar sectores enteros: desde la productividad empresarial hasta la experiencia del usuario. Sin embargo, con cada salto tecnológico surgen también cuestionamientos críticos sobre seguridad, control y responsabilidad. El lanzamiento y las demostraciones de GPT-5.5 de OpenAI han reavivado un debate que ya venía ganando peso: ¿qué tan capaces son estos sistemas para ejecutar, de forma casi autónoma, acciones que podrían facilitar ciberataques sofisticados?

Este análisis no pretende alimentar el alarmismo, sino invitar a una reflexión informada sobre los riesgos y las salvaguardas necesarias. A continuación se destacan tres ejes centrales que deben guiar cualquier evaluación seria del tema:

1) Capacidad operativa y autonomía limitada vs. acción independiente
Los sistemas de IA modernos, incluido GPT-5.5, son herramientas que interpretan datos, generan texto, código y respuestas basadas en patrones aprendidos. Aunque pueden producir instrucciones técnicas o sugerir estrategias, la ejecución de acciones en el mundo real (p. ej., desplegar malware, manipular redes o escalar privilegios) requiere componentes de infraestructura y decisiones que van más allá de lo que un modelo de lenguaje puede hacer por sí mismo. En la práctica, la autonomía real depende de integraciones con herramientas, entornos de ejecución y cadenas de comandos, donde las políticas de seguridad, la supervisión humana y los controles de acceso funcionan como frenos importantes. El riesgo real surge cuando estos frenos se debilitan o se confía de forma excesiva en la capacidad del modelo para guiar acciones sin intervención humana.

2) Puertas de entrada, seguridad del sistema y cadena de suministro
Un sistema de IA poderoso puede influir en procesos, generar código o manipular interfaces de usuario, lo que podría ser aprovechado por actores malintencionados si se aprovechan vulnerabilidades. Las preocupaciones se intensifican cuando las salidas generadas por el modelo contienen instrucciones que, si son malinterpretadas o ejecutadas sin verificación, podrían facilitar comportamientos dañinos. Por ello, la seguridad debe abordarse en varios frentes: verificación de código generado, revisión de prompts para evitar respuestas que indiquen procedimientos peligrosos, y control estricto de las integraciones con otros sistemas. La seguridad no es un monolito; es una disciplina que abarca modelos, herramientas, plataformas y prácticas operativas.

3) Gobernanza, transparencia y responsabilidad
Cuando se discute el potencial de abuso, la gobernanza corporativa y la responsabilidad legal juegan un papel decisivo. Las organizaciones deben implementar políticas claras sobre el uso de IA en contextos sensibles, establecer límites explícitos para las acciones automatizadas y mantener un registro auditable de las decisiones tomadas por los sistemas cuando se utilicen en escenarios de seguridad. La transparencia sobre capacidades, límites y mecanismos de mitigación ayuda a construir confianza y facilita la cooperación entre proveedores, usuarios y organismos reguladores.

Implicaciones para la ciberseguridad
– Evaluación de riesgos continua: las capacidades de generación de código y asesoría técnica deben someterse a pruebas rigurosas para evitar recomendaciones que puedan facilitar ataques. Esto incluye revisión de salida, filtrado de contenidos y límites contextuales.
– Controles de ejecución: separar fuertemente las capas de decisión y ejecución, imponiendo aprobaciones humanas para acciones potencialmente peligrosas y limitando la automatización en funciones críticas.
– Supervisión y respuesta ante incidentes: diseñar controles que permitan detectar comportamientos inusuales o desviaciones de las políticas establecidas, con planes de respuesta ante incidentes y mecanismos de retirada rápida de capacidades cuando sea necesario.
– Educación y cultura de seguridad: capacitar a usuarios y desarrolladores para entender las limitaciones de los sistemas y la importancia de las salvaguardas, reduciendo el riesgo de malinterpretaciones o uso indebido.

Conclusión
GPT-5.5 representa un avance notable en capacidad de procesamiento de lenguaje, generación de código y asistencia técnica. Sin embargo, su potencial para facilitar ciberataques sofisticados depende críticamente de cómo se implementen y gestionen las salvaguardas, así como de la vigilancia continua que realicen las organizaciones. Lejos de ser una predicción inevitable de amenaza, este panorama demanda un enfoque proactivo: mitigaciones robustas, gobernanza clara y una cultura de seguridad que priorice la verificación humana de acciones sensibles. Solo así podrá la comunidad tecnológica aprovechar los beneficios de estos sistemas, minimizando al mismo tiempo los riesgos asociados a su uso indebido.
from Wired en Español https://ift.tt/nbQm1sw
via IFTTT IA