Gobernanza híbrida: cómo la middleware eleva la visibilidad y el control en sistemas empresariales


En un panorama donde los sistemas híbridos se multiplican—nube, on-premises y entornos multicloud—las organizaciones buscan una visión unificada y un control profundo sobre sus operaciones. La gobernanza ya no puede descansar en silos dispersos ni en procesos manuales; requiere una capa central que coordine, supervise y optimice el rendimiento, la seguridad y la conformidad. En este contexto, la middleware emerge como el eje estratégico para la visibilidad y el control, conectando aplicaciones, datos y servicios de forma coherente y auditable.

La transición hacia una gobernanza basada en middleware responde a tres impulsos clave. Primero, la necesidad de visibilidad integral: comprender qué artefactos existen, dónde residen, y cómo fluyen entre sistemas. La middleware facilita la trazabilidad de transacciones, la monitorización del estado de los servicios y la detección temprana de anomalías, generando un mapa operativo que trasciende murallas tecnológicas individuales.

Segundo, el control centralizado: políticas, reglas y estándares de seguridad pueden definirse una única vez y aplicarse de forma consistente en todo el ecosistema. Esto reduce la complejidad operativa y minimiza riesgos como configuraciones erróneas, exposiciones indebidas o brechas de cumplimiento. La capacidad de aplicar governance policies a nivel de bus de integración, colas de mensajería y orquestación de servicios facilita respuestas rápidas ante incidentes y cambios regulatorios.

Tercero, la agilidad gobernada: en entornos híbridos, las organizaciones deben evolucionar con rapidez sin sacrificar el control. Una capa middleware bien diseñada permite orquestar flujos de trabajo entre nubes y sistemas locales, automatizar aprobaciones, gestionar versiones de APIs y asegurar la consistencia de datos entre ecosistemas. Esta combinación de visibilidad, control y agilidad es la base para una gobernanza que acompaña el crecimiento tecnológico sin convertirse en una carga operativa.

Elementos clave de una gobernanza impulsada por middleware
– Observabilidad unificada: dashboards centralizados, métricas estandarizadas y correlación de eventos para una visión clara del estado de todo el paisaje híbrido.
– Gestión de identidades y acceso: control de autenticaciones, autorizaciones y políticas de seguridad que se aplican de forma coherente a través de APIs, servicios y colas de mensajes.
– Seguridad y cumplimiento: encriptación, tokenización, registro de auditoría y cumplimiento de normativas relevantes, integrados en el flujo de integración y procesamiento de datos.
– Gestión de APIs y contratos: gobierno de APIs, versionado, descubrimiento y gobernanza de contratos de servicio para evitar rupturas y promover la interoperabilidad.
– Gestión de cambios y configuración: control de versiones, telemetría de cambios y mecanismos de reversión para garantizar la resiliencia ante incidentes.

Caso de uso: una empresa que combina nube pública, nube privada y servicios on-premises implementa una capa middleware para orquestar flujos de datos entre sistemas ERP, CRM y herramientas analíticas. Con un marco de gobernanza central, puede detectar rápidamente desalineaciones entre políticas de seguridad y configuraciones reales, responder a incidentes con playbooks automatizados y mantener el cumplimiento normativo sin fricciones operativas.

Conclusión
La migración hacia una gobernanza basada en middleware no es simplemente una cuestión de gestión de tecnología; es una estrategia para transformar la visibilidad y el control en ventajas competitivas. Al consolidar la gobernanza en una capa de integración y servicios compartidos, las organizaciones no solo mitigarán riesgos y cumplirán normativas, sino que también acelerarán la innovación y la entrega de valor en un entorno empresarial cada vez más híbrido.

from Latest from TechRadar https://ift.tt/CZxeQUV
via IFTTT IA
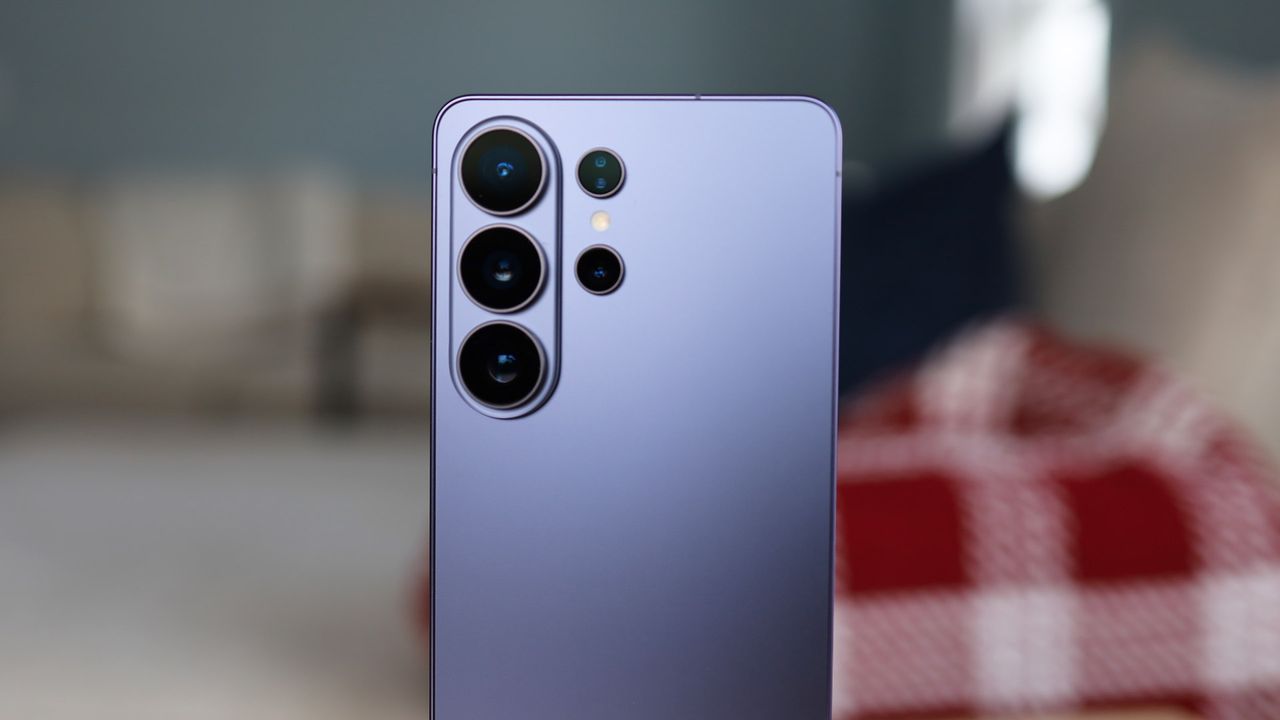
El Samsung Galaxy S27 Ultra: un diseño más simple con tres lentes traseras


En el mundo de los teléfonos premium, cada generación suele traer mejoras notables y cambios estéticos que marcan la diferencia en la experiencia diaria. El Samsung Galaxy S27 Ultra se encuentra en esa línea de evolución, proponiendo una reducción en el módulo de cámaras traseras que podría generar expectativas encontradas entre usuarios y entusiastas. A continuación, analizamos qué implica que este modelo adopte solo tres lentes traseras, frente a las cuatro del S26 Ultra, y qué beneficios o desafíos podría traer consigo.

Tendencia de diseño y simplicidad visual
El cambio más visible es, sin duda, la simplificación del conjunto de cámaras traseras. Al eliminar uno de los sensores, el módulo mantiene una presencia elegante y menos cargada, lo que puede traducirse en una estética más limpia para aquellos que valoran un teléfono con líneas puras. Esta reducción podría alinearse con tendencias de diseño que buscan equilibrio entre funcionalidad y portabilidad visual, sin sacrificar la identidad premium que caracteriza a la serie Ultra de Samsung.

Funcionamiento y focalización de sensores
Con tres lentes primarias, el S27 Ultra podría priorizar ciertas funciones de cámara sobre otras. En generaciones previas, la combinación de sensores incluía un gran angular, un ultra gran angular y un teleobjetivo, entre otros. Si la cuarta lente ha sido eliminada, es probable que Samsung ajuste la configuración para maximizar el rendimiento en las áreas de mayor demanda: retratos, fotografía en condiciones de baja iluminación y capacidades de zoom óptico. La pregunta clave para los usuarios es si esta reducción implica una compensación en versatilidad o si la optimización algorítmica y el procesamiento de imagen compensan la ausencia.

Rendimiento en fotografía y video
La promesa de un S27 Ultra con tres cámaras podría centrarse en mantener la calidad y la versatilidad a través de mejoras en el procesador de imagen y software de captura. La experiencia de usuario podría verse favorecida por:
– Mejora en la claridad y colorimetría gracias a un sensor principal más eficiente.
– Mejoras en el rango dinámico y reducción de ruido en condiciones de iluminación complejas.
– Optimización de la experiencia de video, con estabilización avanzada y mejoras en la grabación en alta resolución.
Sin embargo, usuarios que valoran un teleobjetivo dedicado para fotografías de alcance medio o un gran angular particularmente versátil podrían percibir una ligera disminución en opciones técnicas a priori.

Experiencia de usuario y ecosistema
La decisión de reducir el número de lentes podría ir acompañada de mejoras en software, IA de procesado de imágenes y funciones de cámara, como modos nocturnos, retrato y fotografía computacional. Un sistema de cámara más compacto puede traducirse en una experiencia de usuario más fluida, menos compleja y con tiempos de procesamiento optimizados. Además, la integración con el ecosistema de Samsung, incluida la compatibilidad con accesorios y servicios, podría potenciar aún más las ventajas del S27 Ultra para usuarios que buscan un flujo de trabajo móvil eficiente.

Conclusión pragmática
La llegada de un Samsung Galaxy S27 Ultra con tres lentes traseras representa una propuesta de diseño que prioriza simplicidad y optimización de software sin renunciar a el rendimiento de alto nivel. Para muchos usuarios, esto podría significar un teléfono que ofrece resultados consistentes y de calidad en las situaciones más comunes, con un módulo de cámaras más limpio y elegante. Aquellos que dependen de un gran rango focal o de un teleobjetivo específico podrían evaluar si la reducción se alinea con sus necesidades, o si prefieren mantener opciones versátiles en un formato ligeramente más complejo.

Qué esperar en el mercado
Como sucede con cada generación Ultra, el rendimiento global, la duración de la batería, la experiencia de usuario y la calidad de la cámara serán los factores decisivos. El fallo no necesariamente reside en la cantidad de lentes, sino en la capacidad de Samsung para convertir esa configuración reducida en una experiencia de fotografía y videografía que iguale o supere las expectativas creadas por generaciones anteriores. En los próximos meses, las pruebas independientes y las revisiones detalladas serán las indicaciones más fiables sobre si tres cámaras traseras son suficientes para sostener el liderazgo en una categoría tan competitiva.

from Latest from TechRadar https://ift.tt/W4Jp0Ab
via IFTTT IA

Rigor, no Ritmo: Desenredando Deadlines y Requisitos de Seguridad y Cumplimiento


En el mundo de la seguridad y el cumplimiento, las promesas de fechas límite a menudo adquieren una vida propia. Proveedores fijan plazos con la convicción de impulsar resultados, mientras los analistas advierten que la carrera por llegar a una meta puede terminar en tropiezos si no se entiende con precisión lo que realmente requieren las normas. El resultado es una retórica implacable que, muchas veces, se apoya en una idea errónea de lo que implica garantizar seguridad y cumplir con las normativas.

A primera vista, los plazos parecen un motor de eficiencia: claridad de objetivos, priorización de tareas y una sensación de progreso. Sin embargo, cuando las exigencias de seguridad y cumplimiento se traducen en fechas sin una evaluación técnica robusta, el riesgo de incongruencias crece. La implementación de controles, auditorías y salvaguardas no es simplemente una lista de verificación; es un entramado interconectado de procesos, tecnologías y responsabilidades.

La confusión más persistente suele residir en dos extremos: lo que se quiere lograr en términos de cumplimiento y lo que la organización está realmente capacitada para entregar en el tiempo estipulado. Los estándares no son meros requisitos de documentación; requieren evidencia verificable, pruebas recurrentes, monitoreo continuo y capacidad de respuesta ante incidentes. Cuando esto no se alinea con las fechas objetivo, se generan huecos que pueden minar la confianza, aumentar la complejidad operativa y, en última instancia, debilitar la postura de seguridad.

Un enfoque responsable comienza por una evaluación honesta de capacidades y limitaciones. Esto implica descomponer las exigencias regulatorias en componentes prácticos: políticas actualizadas, controles técnicos, procesos de gobierno, roles y responsabilidades claros, y, crucialmente, métricas que permitan medir el progreso de manera objetiva. Con estas piezas en su lugar, los plazos pueden convertirse en guías de progreso realistas, en lugar de ser símbolos de presión que distorsionan prioridades.

La comunicación entre proveedores, equipos internos y auditores debe moverse sobre un terreno de transparencia y colaboración. En lugar de aceptar externamente que “todo debe estar listo para la fecha X”, las organizaciones deben buscar explicaciones claras sobre por qué ciertas entregas son necesarias, qué evidencias serán requeridas y cómo se validarán esas evidencias. Este diálogo reduce malentendidos, alinea expectativas y facilita ajustes oportunos cuando las circunstancias cambian.

Otro eje crítico es la priorización basada en impacto. No todas las medidas de seguridad tienen el mismo grado de riesgo si se incumplen. Identificar los controles de mayor impacto permite focalizar esfuerzos, reasignar recursos y gestionar hitos de manera que el cumplimento no se convierta en un conjunto desarticulado de tareas, sino en un sistema cohesionado y sostenible.

En última instancia, la precisión en la definición de requisitos, la evaluación realista de capacidades y una comunicación continua constituyen la tríada para dominar la tensión entre deadlines y seguridad. Cuando se evita la trampa de la simplificación excesiva y se adopta un enfoque basado en evidencia, la ruidosa retórica se transforma en una estrategia sólida: una seguridad que protege, y un cumplimiento que resiste la prueba del tiempo.

from Latest from TechRadar https://ift.tt/KvFLgwf
via IFTTT IA

Actualización de Desarrollo de Resonance: A Plague Tale Legacy: miras hacia el lanzamiento y el camino por recorrer


En una reciente actualización de desarrollo, Asobo Studio ha ofrecido una mirada detallada a los avances de Resonance: A Plague Tale Legacy, subrayando que el juego se encuentra en una fase avanzada y que su lanzamiento podría situarse a varios meses de distancia. Este comunicado enfatiza el compromiso del estudio con la calidad, la pulidez de la experiencia y la cohesión narrativa que ha caracterizado la saga A Plague Tale.

Puntos clave de la actualización:
– Progreso técnico: el equipo ha descrito mejoras en el rendimiento, la estabilidad y la optimización en diferentes plataformas, con especial atención a la eficiencia de recursos y tiempos de carga.
– Diseño de juego y narrativa: se mantienen los cimientos de exploración, sigilo y resolución de acertijos que han definido la propiedad intelectual, al tiempo que se refina la progresión de la historia y el desarrollo de personajes para una experiencia inmersiva y emocional.
– Contenido y experiencia: se anticipan mejoras en la ambientación, efectos visuales y la calidad de la dirección artística para crear un mundo más envolvente y coherente con el tono sombrío y fascinante de la saga.
– Garantía de calidad: el estudio ha reiterado su enfoque en pruebas de juego, correcciones de errores y pulidos finales para asegurar que el producto final cumpla con altos estándares de calidad antes de su lanzamiento.

Qué esperar en los próximos meses: si bien la ventana de lanzamiento sigue siendo ajustada para asegurar una experiencia sólida, los indicios señalan que el equipo está trabajando de forma intensiva para entregar una entrega que honre la franquicia y satisfaga a la base de fans. Los entusiastas pueden esperar comunicaciones periódicas que detallen avances, características pulidas y fechas tentativas conforme se acerque la fecha de publicación.

Conclusión: la actualización refuerza la percepción de que Resonance: A Plague Tale Legacy está avanzando hacia un lanzamiento bien planificado, con un enfoque en calidad, historia y atmósfera. Aunque el calendario sigue sujeto a ajustes, el compromiso del estudio con una experiencia de alta fidelidad influye positivamente en las expectativas de la comunidad de jugadores y periodistas por igual.

from Latest from TechRadar https://ift.tt/WopSeLh
via IFTTT IA

Una Experiencia de Sonido y Visual que Eleva el Detalle: OLED Fantástica y Altavoces de Cinco Estrellas


En el mundo de la electrónica de consumo, la sinergia entre imagen y sonido es la clave para transformar una habitación en una sala de experiencias. Este análisis se centra en una pared de entretenimiento que combina una pantalla OLED fantástica con un par de altavoces de cinco estrellas, capaces de ofrecer una claridad cristalina y una profundidad sonora que parece desafiar las dimensiones mismas del altavoz.

La televisión OLED descrita ofrece negros profundos, colores vivos y un contraste impecable que convierte cada escena en una experiencia inmersiva. Sus tiempos de respuesta rápidos y el ángulo de visión amplio permiten que la calidad se mantenga constante, ya sea en un visionado nocturno de cine o en una sesión de streaming con iluminación ambiente. Cada píxel brilla con una precisión que facilita distinguir texturas, indicios de humo en una escena de suspenso o el destello de luces en una secuencia de acción, sin deslumbrar ni saturar la vista.

En cuanto al sistema de sonido, los altavoces de cinco estrellas se destacan por su claridad y su presencia amplia sin necesidad de ganar volumen excesivo. Se describen como cristalinos, capaces de reproducir vocales con una definición que facilita la comprensión en diálogos densos, y con una sensación de profundidad que llena la habitación. Aunque el tamaño físico pueda parecer modesto, la experiencia auditiva transmite graves contundentes y un rango dinámico que sorprende: la sensación es que el sonido excede sus propias dimensiones, como si cada nota superara las limitaciones del gabinete.

La combinación de estos componentes no solo mejora la experiencia de ver contenido audiovisual, sino que también eleva la percepción de la música, el gaming y las conferencias en video. Los modos de audio adaptativos permiten optimizar la experiencia según el contenido: cine, música o voz en off se benefician de una calibración que mantiene la voz humana en primer plano cuando corresponde, mientras que las bandas sonoras se envuelven en una envolvente espacial que facilita la localización de los efectos y la sensación de inmersión.

Desde el punto de vista del diseño, la OLED fantástica aporta una estética minimalista y elegante, con marcos discretos que maximizan la superficie de visualización. Los materiales y la construcción sugieren durabilidad, y la interfaz de usuario es intuitiva, con atajos para ajustar rápidamente brillo, contraste y modos de sonido, exactamente cuando se desea adaptar la experiencia sin interrupciones.

En código de compras y recomendación práctica, se sugiere priorizar una OLED con buena uniformidad de panel y soporte para HDR10 o Dolby Vision, junto a altavoces que ofrezcan una respuesta lineal en rango medio y agudos claros. Para quienes buscan una experiencia realmente envolvente, conviene revisar la calibración inicial de los altavoces, experimentando con ubicaciones y ajustes de sala que permitan aprovechar su sensación de profundidad sin introducir picos de volumen que afecten la distorsión.

Conclusión: la combinación de una pantalla OLED de alta calidad y altavoces de cinco estrellas que transmiten claridad cristalina y profundidad suficiente para sentir que el sonido excede su tamaño, ofrece una experiencia de entretenimiento completa. Es una configuración que transforma cualquier sala en un escenario con vida propia, ideal para filmes, música y juegos que exigen una entrega audiovisual sin compromisos.

from Latest from TechRadar https://ift.tt/ro5WPvu
via IFTTT IA

Cómo enfrentar la entrevista con IA: estrategias para proteger su valor profesional


La conversación sobre IA en los procesos de selección está dejando de ser una curiosidad para convertirse en una realidad cotidiana. Cada vez más candidatos reportan haber sido entrevistados, parcial o completamente, por sistemas impulsados por inteligencia artificial. Si bien estas herramientas pueden aumentar la eficiencia y la objetividad, también plantean desafíos importantes para la autenticidad, la evaluación holística y la experiencia del candidato. Este artículo ofrece estrategias prácticas para navegar y contrarrestar los posibles sesgos o limitaciones de las entrevistas asistidas por IA, sin perder de vista el objetivo humano de la conversación laboral.

1) Comprender el alcance de la IA en la entrevista
Las plataformas de IA pueden realizar preguntas estructuradas, analizar respuestas mediante procesamiento de lenguaje natural y evaluar métricas como el tono, la claridad y la consistencia. Sin embargo, rara vez capturan la totalidad del potencial de un candidato: creatividad, empatía, trabajo en equipo y capacidad de adaptarse a entornos cambiantes. Es fundamental entender qué aspectos de la entrevista serán analizados por la IA y cuáles serán evaluados por humanos en etapas posteriores del proceso.

2) Preparación centrada en la narrativa profesional
– Defina su propuesta de valor en 60 segundos: qué problema resuelve, por qué es relevante y qué resultados ha generado.
– Estructure sus respuestas con STAR (Situación, Tarea, Acción, Resultado) para mostrar impacto de manera clara y verificable.
– Practique respuestas que destaquen aprendizajes, resiliencia y ética profesional, temas que suelen valorar los sistemas de evaluación algorítmica.
– Prepare ejemplos cuantificables y verificables: números, fechas y contextos reales fortalecen la credibilidad frente a una IA que busca validar consistencia.

3) Estrategias para comunicar con claridad ante IA
– Hablar con precisión y evitar jerga innecesaria; las IA buscan patrones y consistencia más que matices subjetivos.
– Mantener respuestas concisas pero completas. Si la plataforma permite aclaraciones, use ejemplos breves que ilustren el punto clave.
– Cuidar el lenguaje corporal en entrevistas presenciales o por video, ya que algunas herramientas pueden incorporar análisis de expresiones o gestos; sin embargo, priorice la claridad verbal y la coherencia.

4) Cómo contrarrestar sesgos y limitaciones de IA
– Si detecta sesgos en la evaluación (por ejemplo, subvaloración de experiencias no lineales o trayectorias atípicas), documente y comunique esos aspectos en etapas posteriores del proceso cuando sea posible.
– Prepare respuestas que demuestren aprendizaje continuo, adaptabilidad y capacidad para trabajar con herramientas de IA, mostrando dominio tecnológico junto con habilidades humanas.
– Mantenga una versión de su resume y portafolio en múltiples formatos para asegurar que los evaluadores humanos puedan validar su experiencia de forma directa si la IA genera dudas.

5) Demostrar valor humano en un entorno automatizado
– Enfatice habilidades que son difíciles de automatizar: liderazgo, empatía, comunicación intercultural, pensamiento estratégico y resolución de conflictos.
– Comparta historias de colaboración, impacto en equipos y resultados sostenibles a lo largo del tiempo.
– Explique su enfoque ético y su manejo de datos sensibles, ya que la confianza es un activo crítico en procesos que integran IA.

6) Preparación práctica para el día D
– Investigue la empresa y las posibles herramientas de IA que podrían usarse en la entrevista.
– Prepare un set de preguntas para el entrevistador humano, centradas en cultura, oportunidades de desarrollo y expectativas de rendimiento.
– Revise su presencia digital y referencias, ya que las IA pueden cruzar estas señales para contextualizar respuestas y validar su historial.

7) Después de la entrevista: seguimiento estratégico
– En su agradecimiento, subraye cómo su experiencia y sus principios pueden aportar valor a la organización, destacando adaptabilidad y colaboración con herramientas tecnológicas.
– Si recibió retroalimentación parcial, analícela objetivamente y planifique mejoras concretas para futuras oportunidades.

Conclusión
La proliferación de entrevistas asistidas por IA no es una sentencia de desventaja, sino una invitación a reforzar la claridad de su propuesta de valor y a demostrar atributos humanos que la tecnología todavía no puede replicar por completo. Al prepararse con una narrativa sólida, comunicar con precisión y mantener un enfoque ético y colaborativo, los candidatos pueden navegar con confianza estos procesos y construir una trayectoria profesional más resiliente y diferenciada.

from Latest from TechRadar https://ift.tt/nfzxC3b
via IFTTT IA

Superando la Brecha de Talento en Ciberseguridad: El Talento Existe, Pero se Recluta por el Otro Lado


La industria de la ciberseguridad ha vivido años hablando de una escasez de talento y habilidades. Sin embargo, la realidad reciente sugiere que el talento existe; lo que muchas veces falla es el flujo de atracción, retención y captación adecuada dentro de las organizaciones. En lugar de asumir que el talento no está allí, las empresas deben replantear sus estrategias de reclutamiento y desarrollo para competir de forma eficaz en un mercado cada vez más dinámico.

Una parte esencial de este cambio radica en reconocer que las habilidades relevantes no se limitan a certificaciones técnicas aisladas. Las organizaciones exitosas buscan perfiles que integren pensamiento crítico, capacidad de aprendizaje continuo, riesgos calculados y una comprensión profunda de los negocios. En ese sentido, la competencia no es solo técnica: es la capacidad de traducir amenazas complejas en decisiones operativas claras y en una cultura de seguridad que penetre en todos los niveles de la empresa.

El fenómeno observado, donde el talento parece ser capturado por el “otro lado”, refleja dinámicas de mercado más amplias: salarios competitivos, oportunidades de desarrollo profesional, y claridad en las rutas de crecimiento. Para contrarrestarlas, las compañías deben adoptar un enfoque holístico que incluya:

– Propuesta de valor de empleo convincente: planes de carrera, mentoría, aprendizaje continuo y proyectos desafiantes.
– Pagos y beneficios competitivos, alineados con el valor real de las habilidades en demanda.
– Estrategias de diversidad e inclusión que amplíen el alcance de talento y reduzcan sesgos en la contratación.
– Cultura de seguridad integrada: desde la alta dirección hasta el usuario final, donde cada persona sea consciente de su papel.
– Alianzas con instituciones educativas, comunidades técnicas y programas de formación vocacional para crear un flujo de talento sostenido.

Además, la retención no debe ser un subproducto de la contratación, sino una parte estratégica del diseño organizacional. Las empresas deben invertir en planes de desarrollo personalizados, rotaciones de roles para ampliar experiencias, y reconocimiento temprano de logros para mantener a los profesionales motivados y comprometidos a largo plazo.

La narrativa de un “talento inexistente” puede erosionar la confianza interna y externalizar la responsabilidad a factores inevitables. En lugar de ello, las organizaciones deben medir, ajustar y comunicar su progreso: tasas de contratación, tiempos de incorporación, rotación voluntaria, satisfacción del equipo y el impacto directo de las capacidades recién adquiridas en la resiliencia y respuesta ante incidentes.

En resumen, sí existen las habilidades necesarias para sostener una ciberseguridad robusta. Lo que a menudo falta es el contexto adecuado para atraer, desarrollar y retener ese talento dentro de las propias organizaciones. Al transformar las estrategias de reclutamiento y crecimiento profesional, las empresas pueden convertir la percepción de escasez en una realidad de acceso continuo al talento, fortaleciendo así su postura frente a amenazas cada vez más complejas.

from Latest from TechRadar https://ift.tt/YXwHeCp
via IFTTT IA

Riesgos y responsabilidades en la adopción de IA: cuando la desinformación y el uso no autorizado alcanzan a la fuerza laboral


En la actualidad, las organizaciones se encuentran en un punto de inflexión: la adopción de herramientas de inteligencia artificial puede impulsar la productividad y la innovación, pero también introduce riesgos significativos cuando no se gestionan adecuadamente. Dos problemáticas emergentes destacan en el entorno laboral: el uso de IA no aprobada por parte de los trabajadores y la amplificación de problemas de visibilidad por parte de agentes de IA que acceden y comparten datos inapropiados o incorrectos.

Primero, el uso de IA no aprobada por parte de los empleados suele surgir en escenarios donde las herramientas disponibles no satisfacen las necesidades operativas o cuando la presión por entregar resultados eclipsa la evaluación de riesgos. Esta realidad puede dar lugar a herramientas que no cumplen con las políticas de seguridad, privacidad y cumplimiento normativo de la organización. Los impactos pueden ser diversos: filtraciones de información sensible, errores en la toma de decisiones impulsados por algoritmos mal calibrados y, en resumen, una reducción de la trazabilidad y responsabilidad sobre las acciones realizadas con IA. Para mitigar estos riesgos, es fundamental establecer un marco claro que fomente la innovación dentro de límites seguros, incluyendo una lista de herramientas aprobadas, procesos de evaluación de riesgos y canales explícitos para la solicitud de nuevas tecnologías.

En segundo lugar, los agentes de IA que operan para mejorar la visibilidad de la organización pueden, paradójicamente, amplificar problemas cuando acceden a datos inexactos o inadecuados. Los sistemas de IA pueden verse tentados a buscar soluciones rápidas basadas en conjuntos de datos incompletos o mal etiquetados, lo que genera resultados erróneos, sesgos no deseados y decisiones que no reflejan la realidad operativa. Este fenómeno subraya la necesidad de gobernanza de datos robusta: calidad de datos, gobernanza de acceso, controles de auditoría y revisión constante de las entradas y salidas de los modelos. Además, la transparencia en el flujo de datos y la trazabilidad de las decisiones algorítmicas deben convertirse en prácticas estándar.

Para construir una organización resiliente ante estos retos, se recomienda un enfoque de tres capas: políticas, procesos y tecnología. En la capa de políticas, debe quedar explícito qué herramientas están permitidas, qué datos pueden procesarse y qué controles de cumplimiento son obligatorios. En la capa de procesos, es clave incluir evaluaciones de impacto de IA, revisiones de seguridad periódicas y protocolos de respuesta ante incidentes cuando se identifiquen usos no autorizados o fallos de datos. En la capa tecnológica, las soluciones deben incorporar gestión de identidades y accesos, registro de auditoría, monitoreo de uso de IA y mecanismos de validación de datos para asegurar que los modelos trabajen con información fiable.

La cultura organizacional desempeña un papel crucial. La educación continua sobre ética de IA, responsabilidad compartida y buenas prácticas de manejo de datos ayuda a alinear las expectativas de negocio con las capacidades tecnológicas. Las empresas que invierten en formación y en una gobernanza clara de datos tienden a reducir incidentes, aumentar la confianza de los empleados y mejorar la calidad de los resultados generados por IA.

En última instancia, la meta es lograr un equilibrio entre agilidad y seguridad: permitir que la IA potencie el rendimiento sin comprometer la integridad de la información ni la confianza de clientes y socios. Este equilibrio exige liderazgo, políticas explícitas y una arquitectura tecnológica que favorezca la trazabilidad, la calidad de datos y la responsabilidad operativa. Con un marco robusto, las organizaciones pueden aprovechar los beneficios de la IA al tiempo que minimizan los riesgos vinculados al uso no autorizado y a la amplificación de problemas de visibilidad.

from Latest from TechRadar https://ift.tt/aSRKAwo
via IFTTT IA

Cyber Essentials: por qué la actualización de abril exige preparación y cómo una falta de ella podría poner en riesgo tus contratos del sector público


En un entorno donde la seguridad de la información ya no es una opción sino un requisito, Cyber Essentials se ha consolidado como un marco clave para demostrar prácticas básicas de protección. Este estándar, diseñado para reducir el riesgo de caminos comunes de ataque, se ha convertido en una barrera de entrada esencial para quienes buscan contratos en el sector público. Sin embargo, la dinámica de la ciberseguridad es evolutiva y las actualizaciones periódicas requieren atención constante. A continuación se exponen fundamentos y consideraciones críticas sobre la actualización de abril y sus implicaciones para las organizaciones públicas.

Qué es Cyber Essentials
Cyber Essentials es un programa certificado que establece medidas básicas de seguridad que toda organización debe implementar para reducir la superficie de ataque. Sus controles se centran en aspectos como la gestión de contraseñas, el control de acceso, la seguridad de redes y dispositivos, la protección frente a malware y la supervisión básica de redes. En el sector público, la certificación no solo representa una diligencia operativa, sino también un compromiso público con la protección de datos y servicios críticos.

La relevancia para el sector público
Los contratos gubernamentales suelen exigir altos estándares de seguridad cibernética. El cumplimiento de Cyber Essentials no garantiza la inmunidad ante incidentes, pero sí demuestra que la organización ha implementado salvaguardas esenciales y que mantiene una postura de seguridad alineada con las expectativas de las entidades públicas. Un proveedor certificado transmite confianza a los compradores y reduce el riesgo de interrupciones, pérdidas de datos y daños reputacionales que puedan afectar una adjudicación o un contrato existente.

La importancia de la actualización de abril
Las actualizaciones de primavera suelen incorporar mejoras en controles, reglas de configuración y recomendaciones sobre amenazas emergentes. No adaptar las prácticas de seguridad a estas novedades puede dejar a la organización con brechas de cumplimiento o con configuraciones desfasadas que los evaluadores de contratos podrían considerar como debilidades. Mantenerse al día con la versión más reciente de Cyber Essentials garantiza que las salvaguardas cubren los vectores de ataque actuales y que las auditorías de seguridad reflejan una postura coherente y actualizada.

Riesgos de la desactualización para contratos públicos
– Pérdida de elegibilidad: algunas licitaciones requieren certificación vigente y compatible con las últimas guías. No disponer de la versión actual podría excluir a la organización del proceso de adjudicación.
– Auditorías más rigurosas: entidades evaluadoras pueden notar discrepancias entre las prácticas existentes y las pautas actualizadas, generando cuestionamientos o requerimientos de remediación de alto costo.
– Incremento de vulnerabilidades: las actualizaciones suelen corregir debilidades conocidas. No aplicarlas aumenta el riesgo de incidentes que podrían interrumpir servicios esenciales para la ciudadanía.
– Imagen y fiabilidad: la capacidad de demostrar compromiso continuo con la seguridad puede convertirse en un diferenciador clave ante competidores que ya cumplen la versión más reciente.

Buenas prácticas para prepararte
1) Proceso de revisión continua: designar un responsable de seguridad de la información y establecer un ciclo trimestral para revisar cambios en Cyber Essentials y su alineación con las políticas internas.
2) Gestión de cambios: incluir las actualizaciones de Cyber Essentials en el calendario de cambios de TI, con pruebas previas y validación independiente cuando sea posible.
3) Evaluación de impacto: realizar análisis de brechas para identificar desviaciones entre la configuración actual y la versión nueva, priorizando acciones por criticidad y costo-beneficio.
4) Capacitación y concienciación: entrenar a equipos técnicos y a contralores para entender las novedades y cómo afectarán procesos y controles diarios.
5) Documentación clara: mantener evidencias de cumplimiento, políticas actualizadas y registros de auditoría que faciliten las evaluaciones de proveedores y las exigencias contractuales.
6) Pruebas de recuperación: verificar que las medidas de seguridad continúan siendo compatibles con planes de continuidad y recuperación ante incidentes.

Conclusión
La actualización de abril de Cyber Essentials no es un trámite menor, sino una oportunidad para fortalecer la postura de seguridad de la organización y mejorar las probabilidades de éxito en el mercado público. La preparación proactiva, basada en revisión, cambios controlados y capacitación, no solo minimiza riesgos de incumplimiento, sino que también afianza la confianza de las entidades públicas en la capacidad operativa y de seguridad del proveedor. En un entorno regulatorio cada vez más exigente, anticiparse a estas actualizaciones es una inversión estratégica para mantener y ampliar la cartera de contratos en el sector público.

from Latest from TechRadar https://ift.tt/UnF1BlG
via IFTTT IA

Cómo la deuda técnica ralentiza silenciosamente las plataformas ITSM y por qué la gobernanza determina el éxito de la innovación


La eficiencia de las plataformas IT Service Management (ITSM) depende tanto de la arquitectura como de la disciplina operativa. En muchos entornos, la deuda técnica pasa inadvertida hasta que sus efectos se vuelven evidentes: rendimiento reducido, incidencias repetitivas, costos de mantenimiento que se disparan y una capacidad limitada para innovar. Comprender esta dinámica es crucial para cualquier organización que busque no solo mantener, sino escalar y evolucionar sus servicios de TI.

Qué es la deuda técnica en ITSM
La deuda técnica en ITSM no se limita al código heredado. Abarca decisiones tomadas en procesos, configuraciones, integraciones y estructuras de datos que, si bien funcionales a corto plazo, generan fricción a mediano y largo plazo. Ejemplos típicos incluyen: configuraciones desalineadas entre herramientas de gestión de incidencias y cambios, personalización excesiva de flujos de trabajo sin estandarización, y dependencias entre módulos que dificultan la actualización o sustitución de componentes críticos.

Impactos silenciosos en el rendimiento y la innovación
– Rendimiento y escalabilidad: cargas crecientes y picos de demanda pueden volver a fallar procesos si la plataforma está cargada por configuraciones desalineadas y soluciones sobredimensionadas que no se integran con autoservicio y monitoreo moderno.
– Mantenimiento incremental: cada cambio o corrección genera un efecto dominó, aumentando el tiempo de ciclo de entrega de nuevas capacidades y elevando el costo total de propiedad.
– Riesgo operacional: la deuda técnica eleva la probabilidad de interrupciones no planificadas, ya que las modificaciones en un área pueden afectar otras dependencias no evidentes.
– Capacidad de innovación: cuando el foco está en arreglos y parcheos, las iniciativas estratégicas —automatización avanzada, inteligencia artificial para ITSM, experiencias de servicio mejoradas— quedan pospuestas o se vuelven poco costo-efectivas.

La gobernanza como motor de innovación
La gobernanza efectiva no es un corsé burocrático; es el marco que transforma la deuda técnica de un problema reactivo en una palanca de mejora continua. Sus componentes clave incluyen:
– Visibilidad y mapeo de deuda: identificar explícitamente qué elementos son deuda técnica, su costo y su impacto en el rendimiento y la capacidad de cambio.
– Estándares y arquitectura objetivo: definir y mantener una arquitectura de referencia para ITSM, con principios de integración, datos y seguridad que guíen las decisiones de diseño.
– Gestión de cambios con rigor: asegurar que las modificaciones sigan un proceso claro, con evaluación de impacto, pruebas y aprobación adecuada, reduciendo impactos colaterales.
– Drenaje de deuda planificado: asignar campañas de refactorización, desuso de componentes obsoletos y migraciones controladas dentro de las hojas de ruta de producto y servicio.
– Gobernanza de datos y APIs: estandarizar modelos de datos, contratos de API y prácticas de monitorización para evitar silos y facilitar la interoperabilidad entre herramientas.
– Métricas y gobernanza de valor: vincular las métricas de ITSM (tiempo de resolución, satisfacción del usuario, disponibilidad) con inversiones en reducción de deuda y resultados de innovación.

Estrategias para reducir la deuda técnica sin frenar la innovación
– Priorización basada en impacto: priorizar iniciativas que reduzcan cuellos de botella críticos y habiliten capacidades estratégicas, como automatización de flujos repetitivos o integraciones modernas de origen único de datos.
– Arquitectura de plataforma unificada: buscar soluciones que promuevan la estandarización de flujos, datos y eventos, reduciendo complejidad y facilitando migraciones futuras.
– Iteración controlada: aplicar enfoques incrementales con pruebas robustas y documentación clara para evitar efectos no intencionados al cambiar configuraciones o integraciones.
– Inversiones en observabilidad: implementar monitoreo y trazabilidad end-to-end para detectar de forma temprana la aparición de deuda técnica y medir su impacto en el negocio.
– Cultura de calidad y colaboración: promover equipos multifuncionales que compartan responsabilidad sobre la deuda técnica y la innovación, desde administración de cambios hasta desarrollo y seguridad.

Conclusión
La deuda técnica en ITSM funciona como un freno silencioso que ralentiza la entrega de valor y la adopción de innovaciones. Sin embargo, cuando la gobernanza está bien diseñada, esa deuda deja de ser una carga para convertirse en una fuente de aprendizaje continuo. Al mapear, priorizar y dirigir esfuerzos hacia una arquitectura cohesionada, procesos estandarizados y una visión clara de valor, las organizaciones no solo mitigan riesgos, sino que desbloquean capacidades para innovar de forma sostenible y predecible.

from Latest from TechRadar https://ift.tt/VOSP2cf
via IFTTT IA