Actualicen sus servidores Linux ahora: riesgos y buenas prácticas para mitigar posibles ataques


En el mundo de la ciberseguridad, la rapidez ante las vulnerabilidades es tan crucial como la propia solución. Recientemente, se ha destacado la necesidad urgente de que los administradores de sistemas Linux verifiquen y apliquen actualizaciones en sus servidores. Las fallas no parcheadas pueden convertirse en puertas de entrada para atacantes que buscan explotar debilidades conocidas, obtener acceso no autorizado, escalar privilegios o despejar el camino para movimientos laterales dentro de la infraestructura.

Este artículo ofrece una visión práctica sobre por qué las actualizaciones son una medida de seguridad esencial, cómo priorizarlas en entornos de producción y qué pasos seguir para reducir el riesgo sin interrumpir servicios críticos.

1) Por qué las actualizaciones importan
– Muchos repositorios de Linux publican parches de seguridad para corregir vulnerabilidades divulgadas y errores que podrían ser explotados en sistemas expuestos a Internet o en redes internas.
– Las campañas de amenazas modernas a menudo aprovechan estas fallas para avanzar rápidamente, por lo que una ventana de tiempo entre la divulgación y la corrección puede ser crítica.
– Mantener el software actualizado reduce la probabilidad de incidentes y facilita el cumplimiento de estándares de seguridad y auditorías.

2) Cómo identificar vulnerabilidades y priorizar parches
– Monitorear boletines oficiales de la distribución (por ejemplo, MITRE CVE, bases de datos de CVE y avisos de seguridad del proveedor) para conocer las vulnerabilidades relevantes para el entorno.
– Clasificar las vulnerabilidades por severidad, impacto en la cadena de suministro, y exposición del servicio afectado (público, DMZ, servicios internos).
– Incorporar un ciclo de gestión de parches que evalúe el riesgo residual y las ventajas de aplicar actualizaciones inmediatas frente a la necesidad de mantenimiento de producción.

3) Estrategias para aplicar parches con baja disrupción
– Pruebas en entornos de staging: validar que las actualizaciones no rompan compatibilidades ni introduzcan regresiones en software crítico.
– Implementación gradual: aplicar parches en segmentos de la infraestructura para limitar el alcance de cualquier incidente durante la actualización.
– Mantenimiento de ventanas de mantenimiento planificadas fuera de horas pico, con planes de reversión y backups completos.
– Automatización controlada: usar herramientas de gestión de configuración y orquestación para garantizar consistencia, registro de cambios y capacidad de rollback.

4) Prácticas recomendadas de seguridad complementarias
– Deshabilitar servicios innecesarios y clausurar puertos no esenciales para reducir la superficie de ataque.
– Implementar controles de acceso rígidos, monitoreo de integridad y registro de eventos para detectar intentos de explotación.
– Mantener copias de seguridad verificables y un plan de recuperación ante incidentes para restaurar rápidamente servicios comprometidos.
– Emplear soluciones de seguridad en capas, como defensa en profundidad, para mitigar escenarios en los que una vulnerabilidad ya haya sido explotada.

5) Cómo preparar un plan de acción inmediato
– Compilar un inventario de servidores Linux, versiones y servicios expuestos.
– Revisar y priorizar parches críticos que afecten servicios accesibles desde Internet o con datos sensibles.
– Ejecutar pruebas de compatibilidad y salud del sistema en entornos aislados antes de desplegar en producción.
– Documentar cambios, comunicar a las partes interesadas y establecer un calendario de actualización y revisión continua.

Conclusión: en entornos Linux, la actualización proactiva de parches de seguridad no es solo una buena práctica, es una medida necesaria para reducir la probabilidad y el impacto de ataques. Con una estrategia bien definida, pruebas rigurosas y una ejecución controlada, es posible mantener la seguridad sin sacrificar la disponibilidad de los servicios críticos.

from Latest from TechRadar https://ift.tt/0oTjPni
via IFTTT IA
La encrucijada de la verificación de edad y la privacidad digital en Utah


En un movimiento que promete reconfigurar el panorama de la protección de datos y la regulación en línea, Utah se prepara para convertirse en el primer estado de Estados Unidos en penalizar a los sitios web que no verifiquen la edad de los usuarios que ocultan su ubicación mediante VPN. La propuesta, que ha generado una ola de críticas entre expertos en privacidad digital, plantea preguntas fundamentales sobre el equilibrio entre seguridad, protección infantil y derechos de los usuarios a la privacidad.

El núcleo del debate reside en la capacidad de las plataformas en línea para distinguir entre usuarios jóvenes y adultos cuando estos eligen expresamente ocultar su origen geográfico. Los defensores de la medida argumentan que la verificación de edad es una herramienta necesaria para evitar el acceso a contenidos inapropiados o peligrosos para menores y para cumplir con marcos regulatorios que exigen protección infantil en entornos digitales. Además, señalan que la verificación podría reducir incidentes de grooming, explotación o consumo de contenido no apto para menores, especialmente en un entorno en el que la ubicación y la identidad pueden manipularse con relativa facilidad a través de herramientas como las VPN.

Por otro lado, críticos y especialistas en privacidad advierten que la obligación de verificar la edad de usuarios que usan VPN agrava los riesgos de vigilancia y erosiona libertades digitales. La medida podría requerir recopilación de datos biométricos o identificadores, o bien depender de procesos de verificación que, si se filtran o se gestionan de forma inadecuada, exponen a los usuarios a vulnerabilidades. Además, hay preocupaciones sobre la efectividad real de estas verificaciones: los usuarios determinados a eludir controles podrían seguir accediendo a contenidos sin restricciones, mientras que usuarios legítimos, especialmente aquellos en situaciones de vulnerabilidad o en regiones con regulaciones restrictivas, podrían enfrentar barreras innecesarias o discriminación.

El debate también aborda la cuestión de la equidad y el alcance. ¿Qué significa verificar la edad cuando la identidad no es verificable de forma fiable sin recopilar información sensible? ¿Cómo se implementará de manera que no afecte desproporcionadamente a comunidades marginadas o a personas con menos recursos tecnológicos? Las propuestas legales deben equilibrar la necesidad de protección infantil con salvaguardias adecuadas para la privacidad, la seguridad de los datos y la libertad de acceso a la información.

La reacción pública ha sido variada. Luchas políticas, académicas y del sector privado se alinean en torno a la idea de que la tecnología no debe convertirse en un instrumento de control extremo, pero también reconocen la necesidad de herramientas eficaces para proteger a los menores. En este contexto, se esperan discusiones sobre mecanismos alternativos de verificación menos invasivos, plazos de cumplimiento razonables, salvaguardas para evitar abusos y medidas claras de supervisión y transparencia.

A medida que Utah avanza en este camino, el resto de los estados y las jurisdicciones federales observan con atención. Más allá de su impacto inmediato, la propuesta podría catalizar un examen más amplio sobre cómo las políticas públicas abordan la intersección entre seguridad, privacidad y tecnología. En última instancia, la clave será diseñar un marco regulatorio que no solo reduzca riesgos para los menores, sino que también preserve la confianza de los usuarios y fomente un ecosistema digital responsable y respetuoso con los derechos individuales.

from Latest from TechRadar https://ift.tt/wdTKWaj
via IFTTT IA

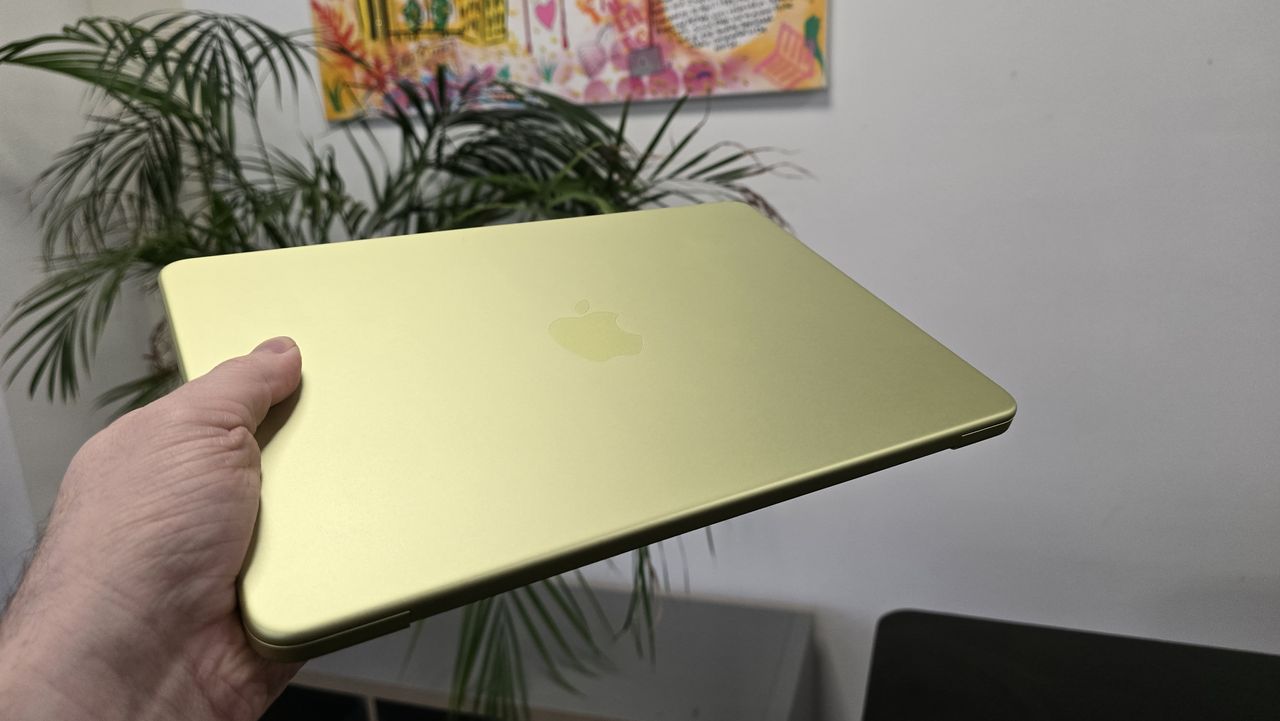
La resistencia de Apple ante la tormenta de RAM: lo que podría cambiar en el horizonte


Apple ha mostrado una notable resiliencia frente a los vaivenes tecnológicos y, en particular, ante las fluctuaciones relacionadas con la memoria RAM. A lo largo de los últimos años, la compañía ha liderado avances en rendimiento y eficiencia, logrando equilibrar potencia y consumo en sus dispositivos. Sin embargo, el panorama tecnológico es dinámico, y varios factores podrían alterar ese equilibrio en el corto o mediano plazo.

En primer lugar, las decisiones de arquitectura de hardware siguen siendo determinantes. Apple ha apostado por sistemas integrados y, en muchos casos, por memorias de alto rendimiento que optimizan la experiencia del usuario en tareas exigentes como edición de video, desarrollo de software y juegos. Pero la disponibilidad de módulos de memoria, los costos y laslimitaciones de suministro globales siguen siendo variables que podrían influir en la relación costo-beneficio de cada generación de productos.

En segundo lugar, las mejoras en la eficiencia energética y en la gestión térmica continúan siendo cruciales. Incluso con una RAM superior, la capacidad de mantener velocidades sostenidas sin recalentamiento es un factor decisivo para la experiencia del usuario. Los avances en controladores de memoria y en algoritmos de respuesta adaptativa pueden mitigar cuellos de botella, pero requieren inversión constante en I+D y pruebas de campo.

Además, el ecosistema de software impone sus propias demandas. Las aplicaciones cada vez más exigentes, especialmente en edición, diseño y aprendizaje automático a nivel local, pueden demandar más ancho de banda de memoria y menores latencias. Si el software evoluciona de manera que dependa menos de la memoria inmediata, la presión sobre la RAM podría moderarse; si, por el contrario, aumenta, las actuales estrategias podrían quedarse cortas más rápido de lo previsto.

Otro factor a considerar es la cadena de suministro y las alianzas con proveedores de semiconductores. La disponibilidad de módulos de memoria y las mejoras de proceso (finura de las líneas de fabricación) influirán directamente en costos y rendimiento. Cualquier interrupción en la cadena podría obligar a ajustes de diseño o a cambios en el timing de lanzamientos, afectando la consistencia con la que Apple ha gestionado la memoria en sus dispositivos.

En resumen, Apple ha logrado mantener un desempeño sólido frente a la tormenta de RAM gracias a una combinación de arquitectura integrada, gestión inteligente de recursos y optimización de software. No obstante, el futuro inmediato podría traer cambios que pongan a prueba ese equilibrio. Factores como la evolución de tecnologías de memoria, las estrategias de eficiencia energética, las demandas de software y la robustez de la cadena de suministro serán determinantes para decidir si la empresa continúa superando estas presiones sin sacrificar la experiencia del usuario. La vigilancia continua de estos elementos permitirá anticipar impactos y comunicar con claridad cómo se traducen en mejoras reales para los usuarios finales.

from Latest from TechRadar https://ift.tt/4FxZ8Ak
via IFTTT IA

Un nuevo informe cuestiona la idea de que Claude ha superado a ChatGPT: la inteligencia artificial más inteligente depende de la tarea


En el panorama actual de la inteligencia artificial, las comparaciones entre grandes modelos de lenguaje suelen centrarse en métricas generales de rendimiento. Un informe reciente aporta una perspectiva más matizada: no existe un único ‘campeón’ universal, sino que la idoneidad de un modelo depende en gran medida de la tarea específica que se desea realizar. Este hallazgo desafía la narrativa simplista de que Claude ha superado a ChatGPT en todos los ámbitos y destaca la importancia de elegir la herramienta adecuada para contextos concretos.

El informe enfatiza varios factores clave que influyen en el desempeño de los modelos de lenguaje, entre los que se encuentran:
– Naturaleza de la tarea: generación de texto, razonamiento lógico, búsqueda y síntesis, o asistencia técnica pueden requerir enfoques diferentes.
– Dominio del contenido: algunos modelos exhiben mejor rendimiento en áreas especializadas cuando han sido ajustados o entrenados con datos relevantes.
– Criterios de evaluación: métricas como coherencia, fidelidad a hechos, fluidez y capacidad de razonamiento pueden valorarse de formas distintas según el caso de uso.
– Disponibilidad y costos: las capacidades no siempre justifican el mayor gasto operativo; la eficiencia y la velocidad pueden ser criterios decisivos para aplicaciones en tiempo real.

A la luz de estos hallazgos, las organizaciones ganan claridad al formular estrategias de adopción de IA. En lugar de buscar un único líder, se recomienda:
– Realizar pruebas piloto comparativas con tareas representativas del flujo de trabajo real.
– Definir métricas específicas y acordadas con los equipos que usarán la IA.
– Considerar la posibilidad de integrar múltiples modelos para diferentes etapas de un proceso, aprovechando las fortalezas de cada uno.
– Mantener un marco de gobernanza que evalúe seguridad, sesgos y cumplimiento normativo en función del dominio de aplicación.

Este enfoque pragmático propone que la “inteligencia” de la IA no se mida solamente por la amplitud de su entrenamiento, sino por su capacidad para entregar resultados útiles, confiables y eficientes dentro de un contexto concreto. En un entorno empresarial, académico o de desarrollo de producto, la elección entre Claude, ChatGPT u otros modelos debe basarse en pruebas empíricas y en la alineación con los objetivos operativos.

En conclusión, el informe invita a abandonar la idea de un único campeón en el reino de los grandes modelos de lenguaje. En su lugar, propone una visión contextualizada: la herramienta adecuada es aquella que mejor se adapta a la tarea, al dominio y a las metas de rendimiento deseadas. Esta perspectiva no solo optimiza la eficiencia, sino que también fomenta una adopción más estratégica y sostenible de la inteligencia artificial en entornos reales.

from Latest from TechRadar https://ift.tt/rWvC37Y
via IFTTT IA

Microsoft en Europa 2025: Cinco metas claras y el progreso informado por los máximos responsables de EMEA


En 2025, Microsoft trazó una ruta estratégica ambiciosa para su presencia en Europa, Oriente Medio y África (EMEA) con cinco objetivos clave que buscan impulsar la transformación digital, la seguridad y la innovación en la región. Hoy, los responsables regionales señalan que la compañía está en buen camino para lograr estos hitos, destacando avances que reflejan un compromiso sostenido con clientes, socios y comunidades.

1) Acelerar la adopción de tecnologías en la nube para empresas de todos los tamaños
La compañía continúa expandiendo su oferta en la nube, con un énfasis especial en soluciones híbridas y de nube nativa que permiten a las organizaciones migrar de manera gradual y segura. Los esfuerzos se han centrado en interoperabilidad entre servicios, reducción de costos operativos y garantías de cumplimiento normativo, lo que facilita la modernización de infraestructuras críticas sin interrumpir las operaciones diarias.

2) Fortalecer la ciberseguridad y la resiliencia digital
La seguridad sigue siendo una prioridad central. Microsoft está invirtiendo en capacidades de protección, detección y respuesta ante amenazas, con enfoques basados en inteligencia artificial que ayudan a las empresas a anticipar vulnerabilidades y a responder de forma ágil ante incidentes. Las iniciativas regionales incluyen programas de concienciación, herramientas de gobernanza y alianzas con socios locales para impulsar prácticas de seguridad más robustas.

3) Impulsar la sostenibilidad tecnológica y la eficiencia energética
Con el objetivo de apoyar la transición verde, la compañía está promoviendo soluciones que optimizan el consumo de energía, reducen la huella de carbono de las operaciones de TI y permiten a las organizaciones medir y mitigar su impacto ambiental. Esto se acompaña de inversiones en centros de datos sostenibles y ofertas de software que facilitan la gestión de recursos de forma más eficiente.

4) Ampliar el acceso a la tecnología y la digitalización inclusiva
El foco está en ampliar la conectividad y las capacidades digitales entre pymes, instituciones públicas y comunidades menos favorecidas. Programas de subsidios, capacitación y alianzas con instituciones educativas buscan cerrar la brecha digital y potenciar el talento local, al tiempo que se crean ecosistemas de innovación sostenibles.

5) Fomentar la innovación y el ecosistema de socios en la región
La estrategia contempla fortalecer la red de socios para accelerar la creación de soluciones adaptadas a mercados europeos específicos. Se priorizan la coinnovación, el soporte a startups y las inversiones en investigación y desarrollo junto a universidades y centros de tecnología. Este enfoque busca no solo ampliar la cartera de productos, sino también impulsar proyectos piloto que demuestren valor tangible para clientes del sector público y privado.

Perspectivas de progreso
Los jefes de EMEA señalan que el progreso está alineado con las métricas definidas para 2025, que incluyen crecimiento de ingresos en la nube, incremento de adopción de soluciones de ciberseguridad, y resultados medibles en sostenibilidad y empleo tecnológico. Aunque existen desafíos, como la necesidad de adaptar rápidamente las soluciones a marcos regulatorios diversos y complejos en distintos países, la visión compartida es de avanzar con responsabilidad, transparencia y foco en el cliente.

Conclusión
La hoja de ruta de Microsoft para Europa en 2025 refleja una estrategia integral que combina tecnología, seguridad, sostenibilidad y desarrollo del talento. Con el entusiasmo y la disciplina de su liderazgo regional, la compañía continúa posicionándose como un socio estratégico para gobiernos, empresas y comunidades, guiando la transformación digital con soluciones efectivas y responsables.

from Latest from TechRadar https://ift.tt/B0mYNLT
via IFTTT IA

Un choque dramático en la sala: Musk y Altman, una advertencia sobre el riesgo de extinción de la IA


En una jornada que parecía prometer un simple choque de perspectivas sobre tecnología y poder, la sala de audiencias se convirtió en un escenario donde dos figuras destacadas del panorama tecnológico delinearon una visión que trascendía la disputa legal. Un encuentro entre Elon Musk y Sam Altman, guiado por una tensión contenida y una precisión argumental, desató una conversación que, por momentos, rozó los límites de lo prudente y lo profético.

La disputa se centró en la responsabilidad de la inteligencia artificial y la velocidad con la que las capacidades de estas tecnologías se están desplegando en distintos sectores de la sociedad. Uno de los puntos álgidos fue la pregunta de si la humanidad está preparada para gestionar riesgos que podrían, en escenarios extremos, superar la capacidad de control humano. En ese marco, las interpelaciones y las respuestas se sucedían con una cadencia casi teatral: datos, proyecciones y ejemplos históricos de innovaciones que trajeron beneficios inmensos, pero también desafíos éticos y de seguridad de gran alcance.

En medio del interrogatorio, emergió lo que muchos observadores interpretaron como una advertencia: el progreso de la IA no debe verse únicamente como una carrera tecnológica sino como una responsabilidad compartida, con implicaciones para la seguridad global, la economía y la cohesión social. Algunos citaban casos de sistemas autónomos y de toma de decisiones que, si se descontrolan, podrían generar impactos irreversibles. Otros, con un enfoque más optimista, insistían en que el progreso regulatorio y la cooperación entre actores clave pueden allanar el camino para beneficios duraderos sin sacrificar la seguridad.

Sin embargo, la atmósfera del recinto no permitió que las tensiones se disolvieran en consenso. El juez, con una intervención puntual que buscó restablecer el cauce legal y evitar desbordes retóricos, terminó por clausurar el tema en discusión. Aun así, la breve, intensa exposición dejó al público con una impresión duradera: la conversación sobre la inteligencia artificial no es sólo una cuestión técnica, sino una conversación sobre el modo en que la humanidad elige gestionar riesgos existenciales en una era de avances sin precedentes.

De cara al futuro, el episodio invita a mirar con claridad tres dimensiones clave. Primera, la necesidad de marcos normativos que contemplen escenarios extremos sin sofocar la innovación. Segunda, la importancia de la diversificación de voces en la mesa de discusión: reguladores, empresas, investigadores y comunidades afectadas deben participar en un diálogo construido sobre datos, transparencia y responsabilidad compartida. Tercera, la urgencia de preparar a la sociedad para escenarios de riesgo sin caer en el fatalismo, fomentando capacidades de mitigación, supervisión continua y mecanismos de rendición de cuentas.

En conjunto, lo ocurrido en la sala de audiencias dejó una señal inequívoca para el mundo tecnológico y jurídico: la inteligencia artificial no es solo una frontera de desarrollo, sino un campo de responsabilidad donde las decisiones de hoy pueden moldear, para bien o para mal, el destino colectivo. El cierre del juicio no apagó la conversación; la convirtió en una llamada a la acción, un recordatorio de que la protección de la humanidad ante posibles extremos de la IA depende de una vigilancia continua, una cooperación amplia y una ética que priorice la seguridad y el bienestar común.

from Latest from TechRadar https://ift.tt/3nsuQfr
via IFTTT IA

La paradoja de la adopción de IA en la investigación: uso creciente, confianza en riesgo


En la última década, hemos sido testigos de una transformación silenciosa pero contundente en el ecosistema de la investigación: más de la mitad de los investigadores ahora incorporan herramientas de inteligencia artificial (IA) en su trabajo diario. Este cambio no es meramente técnico; refleja una evolución en la manera de generar ideas, analizar datos y comunicar hallazgos. Sin embargo, junto a este pulso de innovación, persiste una preocupación clave: apenas dos de cada diez investigadores confían en que las herramientas de IA genérica sean confiables para sus necesidades académicas y profesionales.

Este contraste plantea preguntas importantes para la comunidad científica, las instituciones y los desarrolladores de tecnología. ¿Qué significa cuando el uso de IA se vuelve ubicuo pero la confianza en las herramientas disponibles es desigual? En primer lugar, la adopción generalizada de IA indica que las capacidades que ofrece, desde análisis de grandes conjuntos de datos hasta generación de borradores y asistencia en la revisión de literatura, han llegado a ser vistas como complementos valiosos. Pero la desconfianza residual señala que, a pesar de los beneficios, persisten riesgos percibidos: sesgos algorítmicos, falta de transparencia, problemas de reproducibilidad y la posibilidad de errores no detectados que podrían comprometer la calidad de la investigación.

Para avanzar de manera responsable, la comunidad debe priorizar tres áreas interconectadas. En primer lugar, la evaluación rigurosa de herramientas: establecer criterios claros de desempeño, auditabilidad y trazabilidad. En segundo lugar, la gobernanza y la ética: definir límites de uso, salvaguardas de confidencialidad y mecanismos de revisión independiente para garantizar la integridad de los procesos científicos. En tercer lugar, la alfabetización tecnológica entre investigadores: promover una comprensión sólida de cómo funcionan los modelos de IA, sus límites y las mejores prácticas para la validación de resultados.

La confianza no se gana solo con resultados exitosos; se construye a través de prácticas consistentes, transparencia operativa y responsabilidad compartida. Las instituciones pueden facilitar este proceso mediante:
– Capacitación estructurada en IA para investigadores de todas las disciplinas.
– Estándares abiertos para la documentación de procesos y decisiones asistidas por IA.
– Sistemas de control de calidad que incluyan revisión humana y métricas de reproducibilidad.
– Mecanismos de retroalimentación que permitan corregir sesgos y mejorar continuamente las herramientas utilizadas.

Para los desarrolladores de IA, el mensaje es claro: la adopción sostenida depende de la confianza demostrable. Esto implica no solo mejorar el rendimiento técnico, sino también priorizar la transparencia, la explicabilidad y la interoperabilidad con flujos de trabajo existentes en investigación. Las herramientas deben ser auxiliadoras, no sustitutas, brindando apoyo verificable que complemente el juicio humano.

En última instancia, el progreso científico se ve mejor cuando la tecnología amplifica la capacidad humana sin comprometer la responsabilidad. La paradoja actual—uso creciente acompañada de desconfianza—no es una contradicción insalvable, sino un llamada a la acción: construir ecosistemas de IA para la investigación que sean confiables, auditable y alineados con los valores fundamentales de la ciencia.

from Latest from TechRadar https://ift.tt/j2vroNc
via IFTTT IA

Guía completa para ver en vivo el UCI Mountain Bike World Series 2026 desde cualquier lugar


El UCI Mountain Bike World Series 2026 llega con emociones intensas y una competencia de alto nivel, con Valentina Höll y Jackson Goldstone defendiendo sus títulos. A continuación, presentamos todas las opciones para ver las transmisiones en vivo en línea, sin importar dónde te encuentres, y sacar el máximo provecho a cada fecha del calendario.

1) Plataformas oficiales y de derechos de transmisión
– Sitio web y app del UCI: Muchas pruebas del World Series cuentan con transmisiones en vivo, entrevistas y resúmenes disponibles directamente desde el portal oficial. Revisa la programación de cada ronda para conocer horarios y enlaces de transmisión.
– Servicios de transmisión regional: En varias regiones, cadenas o plataformas locales han asegurado los derechos para emitir las carreras en vivo. Consulta las guías de tu país para ver si hay canales o apps dedicadas que ofrezcan la cobertura en vivo.

2) Servicios de streaming globales
– Plataformas de streaming deportivas: Suscripciones a servicios que cubren ciclismo de montaña y eventos en vivo suelen incluir el World Series. Verifica disponibilidad de paquetes para tu región y si ofrecen pruebas gratuitas.
– OTT y videos bajo demanda: Algunas plataformas presentan cañas de alta calidad, cobertura en directo y repeticiones, permitiendo ponerse al día con las rondas perdidas o vistas de nuevo.

3) Opciones para ver desde cualquier lugar (VPN y estabilidad)
– VPN de confianza: Si te encuentras fuera de tu región de cobertura, un servicio VPN te permite conectarte a un servidor en un país con derechos de transmisión y acceder al feed autorizado. Elige proveedores confiables, con buena velocidad y políticas claras de privacidad.
– Requisitos de red: Para disfrutar de transmisiones en vivo sin interrupciones, prioriza una conexión estable (preferentemente 5 GHz, 20–50 Mbps o más). Si la señal es inestable, considera planes con ancho de banda suficiente o utiliza una conexión por cable cuando sea posible.

4) Consejos para sacar el máximo partido a la cobertura
– Calendario de carreras: Mantente al tanto de las fechas, horarios y posibles cambios de última hora. Las transmisiones suelen programarse con días de antelación, pero pueden haber ajustes por condiciones climáticas o de última hora.
– Análisis previo y post: Muchos streams incluyen comentarios de expertos, datos de rendimiento y entrevistas con atletas. Complementa la visualización con resúmenes y análisis para entender las estrategias de Höll y Goldstone.
– Multistream y replays: Si no puedes ver la carrera en vivo, verifica si hay replays disponibles poco después de la prueba y si hay opciones de multistream para ver varias categorías al mismo tiempo.

5) Aspectos prácticos para usuarios específicos
– Suscripción y costo: Evalúa si necesitas suscripciones separadas para cada plataforma o si existe un pase único que cubra todo el World Series. Aprovecha pruebas gratuitas cuando estén disponibles.
– Accesibilidad: Verifica que la plataforma elegida sea compatible con tus dispositivos (-smartphones, tablets, smart TVs, PC) y que ofrezca subtítulos o comentarios en el idioma deseado, si es necesario.
– Calidad de transmisión: Busca feeds en 1080p o 4K cuando sea posible. En eventos con polvo, lluvia u otros factores, la calidad de la señal puede variar; prepárate para cambios en la resolución.

6) Enfocándose en los protagonistas: Valentina Höll y Jackson Goldstone
Valentina Höll llega a esta edición para defender su título con una mezcla de precisión técnica y valentía en descensos complicados. Jackson Goldstone, por su parte, continúa demostrando versatilidad y velocidad en pruebas que exigen resistencia física y ingenio táctico. La cobertura destacará momentos clave: estrategias de escalada, maniobras en trazados técnicos y remontadas decisivas en los circuitos más desafiantes.

Conclusión
El UCI Mountain Bike World Series 2026 promete emociones de alto voltaje con la batalla entre campeones actuales y nuevos rivales que buscan hacerse un lugar en la historia del deporte. Con las opciones de transmisión adecuadas y una conexión confiable, los aficionados pueden seguir cada subida, cada curva y cada adelantamiento desde cualquier parte del mundo, sabiendo exactamente dónde encontrar la mejor cobertura y el análisis más completo.

from Latest from TechRadar https://ift.tt/B6G4lX9
via IFTTT IA

NordVPN lanza AI Voice Detector para Chrome: una nueva era de verificación de voces


En el dinámico entorno digital de hoy, la autenticidad de las voces se ha vuelto tan crucial como la seguridad de las contraseñas. NordVPN acaba de presentar una iniciativa que promete elevar los estándares de verificación en la navegación: una nueva función para su extensión de Chrome llamada AI Voice Detector. Este desarrollo llega en un momento en que las noticias sobre suplantación de voz y manipulaciones auditivas captan cada vez más atención por su impacto en la confianza y la seguridad de las comunicaciones en línea.

Qué hace exactamente la función
– Detección de voces sintéticas frente a voces humanas: AI Voice Detector analiza señales de audio para identificar indicios de que la voz podría haber sido generada por inteligencia artificial.
– Advertencias proactivas: cuando se identifica un posible audio sintético, la extensión emite una alerta, permitiendo al usuario decidir si procede a interactuar con ese contenido o fuente.
– Integración fluida con la experiencia de navegación: la herramienta está diseñada para funcionar sin interrumpir significativamente la fluidez de la navegación diaria, manteniendo al usuario informado sin generar fricción innecesaria.

¿Por qué importa esta novedad
– Protección frente a ataques de ingeniería social: las voces sintéticas pueden usarse para engañar a víctimas potenciales en llamadas, mensajes o capturas de audio. Contar con una verificación rápida reduce el riesgo de consumos indebidos y de fuga de información sensible.
– Transparencia para el usuario: saber cuándo una voz podría no ser auténtica aporta un nivel adicional de claridad en la interacción digital, un valor cada vez más apreciado por usuarios y empresas.
– Complemento a una estrategia de ciberseguridad: AI Voice Detector no reemplaza otras capas de protección, sino que se ofrece como una herramienta adicional para reforzar la confianza en entornos digitales donde la autenticidad de la voz puede ser crítica.

Consideraciones y límites
– La detección de IA no es infalible: la tecnología evoluciona rápidamente, y existen escenarios en los que voces sintéticas pueden acercarse a la naturalidad de una interpretación humana. El objetivo es mejorar la probabilidad de identificación, no garantizarla al 100%.
– Privacidad y uso responsable: es fundamental que los usuarios revisen las políticas de uso y permisos asociados a la extensión para entender qué datos podrían procesarse y cómo se manejan.
– Aplicación específica a Chrome: en esta etapa, la función está optimizada para la extensión de Chrome, lo que facilita su adopción entre una amplia base de usuarios, pero podría requerir adaptaciones para otros navegadores en futuras versiones.

Impacto para profesionales y empresas
– Periodistas, analistas y equipos de seguridad tienen ahora una herramienta adicional para verificar la legitimidad de grabaciones o comunicaciones entrantes, reduciendo el riesgo de asumir como veraz una fuente que podría ser artificial.
– En entornos corporativos, la función podría integrarse a flujos de trabajo de verificación de terceros, fortaleciendo las prácticas de due diligence en comunicaciones y contenidos multimedia.

Perspectivas a futuro
La innovación de NordVPN en torno a la verificación de voces refleja una tendencia clara: la necesidad de herramientas que permitan a los usuarios distinguir entre lo real y lo generado artificialmente en un ecosistema digital cada vez más complejo. A medida que las tecnologías de IA vocal maduran, es probable que veamos evoluciones adicionales, incluidas mejoras en la precisión, mayor contextualización de las alertas y posibles integraciones con otras soluciones de ciberseguridad para una protección más holística.

Conclusión
AI Voice Detector representa un paso significativo hacia una navegación más consciente y segura. Al informar a los usuarios sobre la autenticidad de las voces en tiempo real, NordVPN ofrece una capa adicional de confianza que puede marcar la diferencia en escenarios donde la veracidad de la voz es determinante. En un entorno donde la verdad auditiva puede ser manipulada, contar con herramientas que ayuden a discernir lo real de lo generado es más valioso que nunca.

from Latest from TechRadar https://ift.tt/zZ7VtxM
via IFTTT IA

«Ese mundo ya no existe»: la IA ha terminado el periodo de gracia para cerrar vulnerabilidades de seguridad — esto es lo que necesitas saber


En un panorama tecnológico en constante evolución, la conversación sobre ciberseguridad ha dejado de girar alrededor de la posibilidad de hacerlo “más tarde” y ha entrado en una realidad inminente: la inteligencia artificial ha acotado el plazo de defensa, poniendo fin al llamado periodo de gracia para parchear vulnerabilidades. Este cambio no es meramente académico; redefine la forma en que las empresas planifican, priorizan y ejecutan las mitigaciones de riesgos. A continuación, desgloso los conceptos clave, las implicaciones operativas y las mejores prácticas para navegar en este nuevo ecosistema.

1) ¿Qué significa terminar el periodo de gracia?
Tradicionalmente, las organizaciones han contado con ventanas de tiempo relativamente amplias para revisar, valorar y aplicar parches de seguridad tras la identificación de una vulnerabilidad. Con la adopción generalizada de IA en procesos de seguridad, la velocidad de detección, evaluación y respuesta ha aumentado de forma exponencial. Las soluciones impulsadas por IA pueden priorizar vulnerabilidades, generar parches o reglas de mitigación y, en algunos casos, implementar cambios automáticamente. Este cambio de velocidad reduce o elimina la “ventana de gracia” en la que los actores maliciosos podrían explotar debilidades.

2) ¿Qué cambios trae para equipos de seguridad?
– Decisiones más rápidas: la IA puede priorizar fallos según su probabilidad de explotación y el valor de negocio afectado.
– Automatización de mitigaciones: parches, reglas de firewall y políticas de acceso pueden ajustarse de manera automática o semiautomatizada.
– Mayor dependencia tecnológica: se incrementa la necesidad de talento que supervise, audite y supervise los modelos de IA, garantizando que no introduzcan sesgos, falsos positivos o fallos de seguridad.
– Mayor visibilidad de la superficie de ataque: herramientas basadas en IA pueden correlacionar señales dispersas para revelar vectores de ataque que antes quedaban ocultos.

3) Riesgos y desafíos clave
– Erróneas priorizaciones: si los modelos no están bien entrenados, pueden subestimar vulnerabilidades críticas, dejando puertas abiertas.
– Parcheo automático inadvertido: cambios automáticos pueden introducir efectos colaterales en sistemas críticos o en dependencias de terceros.
– Dependencia de proveedores: la seguridad depende de algoritmos y datos externos; la fiabilidad y la transparencia de estos componentes son cruciales.
– Gestión de cambios y cumplimiento: las políticas internas y normativas deben adaptarse a una velocidad mayor sin perder trazabilidad.

4) Mejores prácticas para adaptarse a este nuevo entorno
– Gobernanza de IA robusta: establecer roles, responsables y procesos de aprobación para las acciones recomendadas o ejecutadas por IA.
– Validación en entornos de prueba: antes de aplicar mitigaciones automatizadas a producción, probar en entornos simulados para detectar efectos adversos.
– Auditoría y trazabilidad: registrar decisiones, justificaciones y resultados; mantener un rastro claro para auditorías y cumplimiento.
– Supervisión humana continua: la IA no debe operar en aislamiento; se requiere revisión por parte de equipos de seguridad para validar escenarios y ajustes.
– Pruebas de penetración y red team: mantener ejercicios regulares para identificar debilidades que la IA, por sí sola, podría pasar por alto.
– Gestión de vulnerabilidades basada en riesgo: priorizar no solo por CVSS, sino por impacto real en negocio, cadena de suministro y cumplimiento regulatorio.
– Resiliencia ante fallo de IA: diseñar planes de contingencia por si falla la automatización (rollback, manual overrides, mitigaciones alternativas).

5) Qué observar al seleccionar soluciones IA para seguridad
– Transparencia y explicabilidad: buscar herramientas que expliquen las recomendaciones y acciones propuestas.
– Compatibilidad e integraciones: capacidad de integrarse con su stack actual (SIEM, SOAR, EDR, gestión de parches).
– Seguridad de los modelos: métricas de robustez, detección de manipulación de modelos y protección contra ataques adversariales.
– Capacidad de control de cambios: controles de autorización, approval workflows y registro de auditoría.
– Rendimiento y escalabilidad: rendimiento en entornos de alta demanda y con múltiples activos.

6) Mirada a futuro
La conversación ya no se centra en si es posible ser rápido; se trata de gestionar la velocidad sin perder control. Las organizaciones exitosas combinarán IA para acelerar la detección y respuesta con una gobernanza rigurosa y prácticas de seguridad centradas en el riesgo. En este nuevo contexto, la continua educación del equipo, la evaluación constante de proveedores y la renovación de procesos serán tan importantes como las propias herramientas.

Conclusión
El cierre del periodo de gracia para vulnerabilidades no significa una ausencia de complejidad; significa una mayor responsabilidad y una necesidad urgente de adaptar las operaciones de seguridad a un ritmo que está siendo impulsado por la IA. Quien logre equilibrar automatización, supervisión humana y una gestión de riesgos clara estará mejor posicionado para proteger sus activos, su cadena de suministro y la confianza de sus clientes en este mundo que ya no existía.

from Latest from TechRadar https://ift.tt/zFjN6c9
via IFTTT IA