GPT-5.5 de OpenAI: preocupaciones sobre la autonomía y las capacidades de ciberataque en sistemas de IA de nueva generación


En los últimos años, la industria de la inteligencia artificial ha sido testigo de avances que prometen transformar sectores enteros: desde la productividad empresarial hasta la experiencia del usuario. Sin embargo, con cada salto tecnológico surgen también cuestionamientos críticos sobre seguridad, control y responsabilidad. El lanzamiento y las demostraciones de GPT-5.5 de OpenAI han reavivado un debate que ya venía ganando peso: ¿qué tan capaces son estos sistemas para ejecutar, de forma casi autónoma, acciones que podrían facilitar ciberataques sofisticados?

Este análisis no pretende alimentar el alarmismo, sino invitar a una reflexión informada sobre los riesgos y las salvaguardas necesarias. A continuación se destacan tres ejes centrales que deben guiar cualquier evaluación seria del tema:

1) Capacidad operativa y autonomía limitada vs. acción independiente
Los sistemas de IA modernos, incluido GPT-5.5, son herramientas que interpretan datos, generan texto, código y respuestas basadas en patrones aprendidos. Aunque pueden producir instrucciones técnicas o sugerir estrategias, la ejecución de acciones en el mundo real (p. ej., desplegar malware, manipular redes o escalar privilegios) requiere componentes de infraestructura y decisiones que van más allá de lo que un modelo de lenguaje puede hacer por sí mismo. En la práctica, la autonomía real depende de integraciones con herramientas, entornos de ejecución y cadenas de comandos, donde las políticas de seguridad, la supervisión humana y los controles de acceso funcionan como frenos importantes. El riesgo real surge cuando estos frenos se debilitan o se confía de forma excesiva en la capacidad del modelo para guiar acciones sin intervención humana.

2) Puertas de entrada, seguridad del sistema y cadena de suministro
Un sistema de IA poderoso puede influir en procesos, generar código o manipular interfaces de usuario, lo que podría ser aprovechado por actores malintencionados si se aprovechan vulnerabilidades. Las preocupaciones se intensifican cuando las salidas generadas por el modelo contienen instrucciones que, si son malinterpretadas o ejecutadas sin verificación, podrían facilitar comportamientos dañinos. Por ello, la seguridad debe abordarse en varios frentes: verificación de código generado, revisión de prompts para evitar respuestas que indiquen procedimientos peligrosos, y control estricto de las integraciones con otros sistemas. La seguridad no es un monolito; es una disciplina que abarca modelos, herramientas, plataformas y prácticas operativas.

3) Gobernanza, transparencia y responsabilidad
Cuando se discute el potencial de abuso, la gobernanza corporativa y la responsabilidad legal juegan un papel decisivo. Las organizaciones deben implementar políticas claras sobre el uso de IA en contextos sensibles, establecer límites explícitos para las acciones automatizadas y mantener un registro auditable de las decisiones tomadas por los sistemas cuando se utilicen en escenarios de seguridad. La transparencia sobre capacidades, límites y mecanismos de mitigación ayuda a construir confianza y facilita la cooperación entre proveedores, usuarios y organismos reguladores.

Implicaciones para la ciberseguridad
– Evaluación de riesgos continua: las capacidades de generación de código y asesoría técnica deben someterse a pruebas rigurosas para evitar recomendaciones que puedan facilitar ataques. Esto incluye revisión de salida, filtrado de contenidos y límites contextuales.
– Controles de ejecución: separar fuertemente las capas de decisión y ejecución, imponiendo aprobaciones humanas para acciones potencialmente peligrosas y limitando la automatización en funciones críticas.
– Supervisión y respuesta ante incidentes: diseñar controles que permitan detectar comportamientos inusuales o desviaciones de las políticas establecidas, con planes de respuesta ante incidentes y mecanismos de retirada rápida de capacidades cuando sea necesario.
– Educación y cultura de seguridad: capacitar a usuarios y desarrolladores para entender las limitaciones de los sistemas y la importancia de las salvaguardas, reduciendo el riesgo de malinterpretaciones o uso indebido.

Conclusión
GPT-5.5 representa un avance notable en capacidad de procesamiento de lenguaje, generación de código y asistencia técnica. Sin embargo, su potencial para facilitar ciberataques sofisticados depende críticamente de cómo se implementen y gestionen las salvaguardas, así como de la vigilancia continua que realicen las organizaciones. Lejos de ser una predicción inevitable de amenaza, este panorama demanda un enfoque proactivo: mitigaciones robustas, gobernanza clara y una cultura de seguridad que priorice la verificación humana de acciones sensibles. Solo así podrá la comunidad tecnológica aprovechar los beneficios de estos sistemas, minimizando al mismo tiempo los riesgos asociados a su uso indebido.
from Wired en Español https://ift.tt/nbQm1sw
via IFTTT IA
El vínculo entre Google y el Departamento de Defensa: un debate ético sobre el uso de Gemini para cualquier propósito legal


En los últimos años, la relación entre el sector tecnológico privado y las instituciones de defensa ha generado discusiones intensas sobre límites, responsabilidades y confianza pública. Un tema particularmente controversial es el acuerdo entre Google y el Pentágono que permite que herramientas como Gemini sean utilizadas por el Departamento de Defensa para “cualquier propósito legal”. Esta formulación, a primera vista amplia, suscita preocupaciones sustantivas sobre ética, supervisión y control de riesgos.

1) Contexto y alcance del acuerdo. A grandes rasgos, el acuerdo facilita que capacidades de inteligencia artificial desarrolladas por Google sean empleadas para tareas relacionadas con la defensa, la seguridad y la administración pública. La clave de la controversia reside en la amplitud de “cualquier propósito legal”, que podría abarcar desde análisis de datos y apoyo logístico hasta evaluaciones de combate o apoyo a decisiones estratégicas. Este marco plantea preguntas sobre dónde queda la línea entre usos defensivos, legales y potencialmente invasivos.

2) Desafíos éticos centrales.
– Transparencia y responsabilidad: cuando se externalizan capacidades sensibles a un tercero, se exige un marco claro de rendición de cuentas. ¿Qué mecanismos de supervisión existen para garantizar que los usos se ajusten a principios éticos y legales? ¿Cómo se documentan y auditan las decisiones algorítmicas?
– Riesgos de sesgo y discriminación: los modelos de IA pueden amplificar sesgos presentes en sus datos de entrenamiento. En contextos de defensa, esto podría traducirse en decisiones que afecten a comunidades o grupos específicos.
– Privacidad y derechos civiles: el uso de IA para procesar grandes volúmenes de datos puede plantear preocupaciones sobre la vigilancia, el cumplimiento de derechos fundamentales y el consentimiento informado de las personas.
– Normalización de la militarización tecnológica: cuando herramientas de IA de uso civil se integran en estructuras de defensa, se corre el riesgo de normalizar la militarización de tecnologías que, en otros ámbitos, buscan fines civiles.

3) Factores de gobernanza que deben fortalecerse.
– Alcance y límites claros: conviene definir qué tipos de tareas están explícitamente permitidas y cuáles quedan fuera, con criterios objetivos y verificables.
– Supervisión independiente: establezca comités de revisión externa o auditorías periódicas para evaluar cumplimiento ético y legal.
– Salvaguardias de seguridad: implementación de salvaguardias técnicas que eviten usos indebidos, como restricciones de acceso, registro detallado de decisiones y capacidad de reversión de acciones si se identifican riesgos.
– Participación cívica: incorporar mecanismos de consulta con la sociedad civil, expertos en derechos humanos y comunidades afectadas para evaluar impactos y legitimidad de las aplicaciones.

4) Dimensión estratégica para las empresas tecnológicas. Las compañías tecnológicas deben equilibrar su interés comercial con la responsabilidad social y la confianza pública. Un marco de uso responsable no solo protege a terceros, sino que también fortalece la reputación, reduce riesgos legales y mejora la viabilidad a largo plazo de innovaciones que podrían transformarse en herramientas críticas para la seguridad nacional.

5) Conclusión. El debate sobre un acuerdo que permite al DoD emplear Gemini “para cualquier propósito legal” no es meramente técnico: es una prueba de fuego para la gobernanza ética de tecnologías de inteligencia artificial en contextos de seguridad. Requiere una reflexión cuidadosa, una definición clara de límites, y mecanismos de rendición de cuentas que aseguren que la innovación sirva a propósitos legítimos sin sacrificar derechos fundamentales ni principios democráticos. En un panorama de rápida evolución tecnológica, la claridad, la transparencia y la responsabilidad deben acompañar al progreso.

from Latest from TechRadar https://ift.tt/KAgviVE
via IFTTT IA

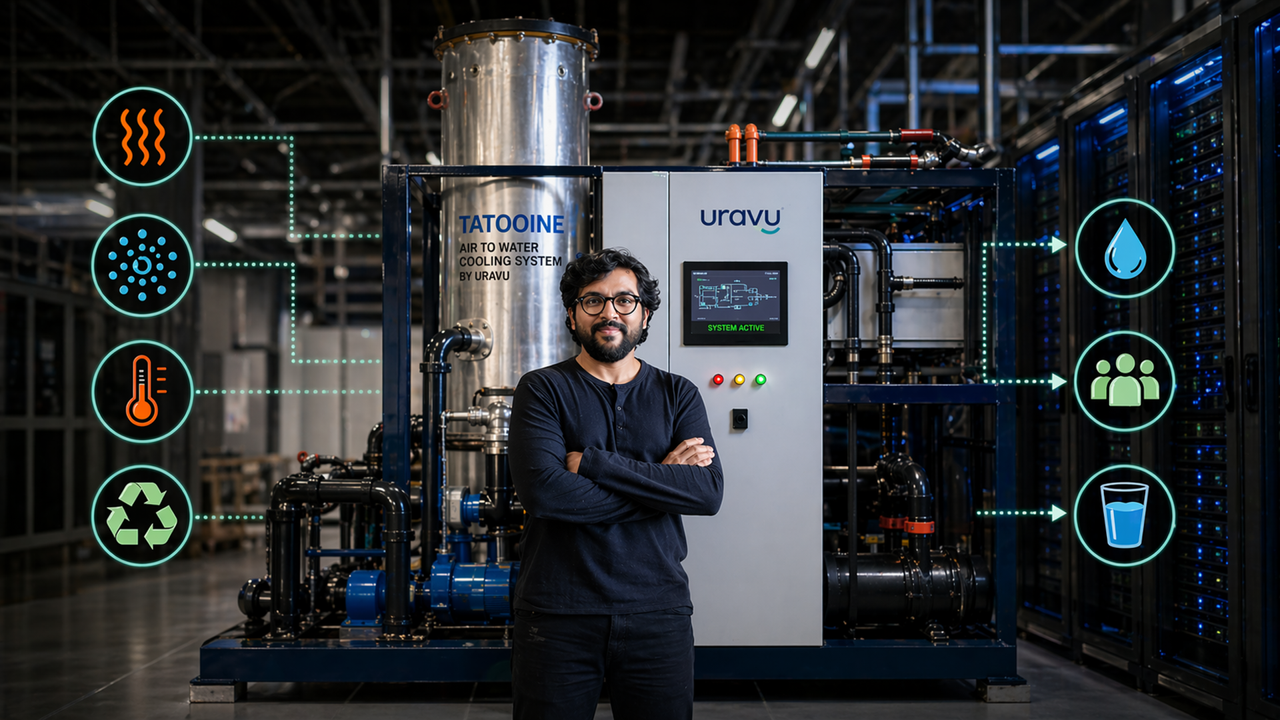
Un sistema de enfriamiento a base de sales: capturar calor residual de centros de datos para generar agua y mejorar la eficiencia


En el panorama actual de la gestión de centros de datos, la eficiencia energética se ha convertido en una métrica crítica para la sostenibilidad, el costo operativo y la confiabilidad operativa. Una estrategia emergente que está ganando tracción es el uso de sistemas de enfriamiento basados en sales para capturar el calor residual y transformarlo en valor tangible: generación de agua y mejoras medibles en las métricas de eficiencia.

Concepto y funcionamiento

Los sistemas de enfriamiento basados en sales aprovechan las propiedades termodinámicas de ciertos compuestos salinos para absorber calor de los componentes críticos del data center, como racks de servidores, unidades de almacenamiento y equipos de red. Al incorporar sales en un ciclo cerrado, se logra un intercambio de calor eficiente que, en condiciones adecuadas, puede utilizarse para calentar agua o producir vapor para procesos auxiliares.

Este enfoque presenta varias etapas clave:
– Captura del calor: intercambiadores de calor diseñados para operar con medios salinos permiten transferir la energía térmica del sistema IT a la sal o a una solución salina.
– Transferencia y almacenamiento de energía: las sales absorben y almacenan calor de manera estable, facilitando la gestión de picos de demanda sin necesidad de activar sistemas de enfriamiento convencionales a plena capacidad.
– Generación de agua: el calor almacenado puede emplearse para calentar agua, que luego puede ser usada en procesos de refrigeración secundaria, sanitización o incluso para consumo en ciertos escenarios industriales, siempre bajo controles de seguridad y regulación.
– Recuperación de eficiencia: al reutilizar el calor y reducir las cargas de enfriamiento activo, se observan mejoras en indicadores clave como el Power Usage Effectiveness (PUE), el coeficiente de eficiencia energética (CPE) y la tasa de utilización de la capacidad de enfriamiento.

Beneficios estratégicos

– Reducción del consumo eléctrico: al disminuir la demanda de enfriamiento activo, se reduce el consumo de electricidad asociado al sistema de climatización principal, lo que se traduce en ahorros operativos significativos.
– Generación de agua: la conversión de calor residual en agua utilizable añade un valor directo, especialmente en instalaciones con restricciones de suministro hídrico o con necesidades industriales de agua caliente.
– Mejora de métricas de eficiencia: PUE y otras métricas de eficiencia energética pueden mejorar al optimizar la relación entre energía total y energía utilizada por la IT, en consonancia con objetivos de sostenibilidad corporativa.
– Mayor resiliencia: al diversificar las rutas de gestión de calor, los centros de datos pueden reducir la dependencia de soluciones de enfriamiento convencionales y fortalecer la resiliencia operativa ante picos de demanda y fallos de infraestructura.

Desafíos y consideraciones

– Complejidad de integración: implementaciones de sistemas basados en sales requieren una ingeniería cuidadosa para integrarse con infraestructuras existentes, incluidas las redes de tuberías, los intercambiadores de calor y los sistemas de control.
– Seguridad y regulaciones: las soluciones con sales deben cumplir con normativas de seguridad, manejo de sustancias químicas y gestión de residuos. Es esencial establecer protocolos de monitoreo y respuesta ante incidentes.
– Costo y retorno de inversión: aunque el ahorro energético y la generación de agua pueden justificar la inversión, es fundamental realizar un análisis de costo total de propiedad (TCO) que considere la vida útil del sistema, costos de mantenimiento y posibles actualizaciones.
– Compatibilidad ambiental: la selección de sales debe contemplar impactos ambientales y la posibilidad de reciclaje o recuperación al final del ciclo de vida del sistema.

Casos de uso y escenarios prácticos

– Centros de datos con restricciones de consumo hídrico: la generación de agua caliente a partir del calor residual puede contribuir a cubrir necesidades de procesos o climatización secundaria, reduciendo la demanda de recursos externos.
– Infraestructuras colocalizadas con plantas de proceso: industrias que requieren agua caliente para procesos específicos pueden beneficiarse de la sinergia entre IT y operaciones industriales.
– Instalaciones de gran escala con picos de demanda: la capacidad de almacenar calor en forma de sales permite amortiguar variaciones y optimizar la carga de enfriamiento durante periodos de alta demanda.

Consideraciones para la implementación

– Evaluación preliminar: realizar un estudio de viabilidad que estime la cantidad de calor recuperable, la capacidad de generación de agua y el impacto esperado en PUE y otros KPI.
– Integración con controles: desplegar sistemas de control avanzados que gestionen de forma dinámica la transferencia de calor, la temperatura objetivo y la producción de agua.
– Plan de mantenimiento: establecer rutinas de revisión de componentes salinos, sellos y intercambiadores, así como procesos de tratamiento para evitar corrosión o incrustaciones.
– Seguridad y entrenamiento: formar a el personal en manejo de sustancias, seguridad de operación y respuesta ante incidentes para garantizar una operación segura y confiable.

Perspectiva futura

La adopción de sistemas de enfriamiento basados en sales representa una evolución lógica hacia infraestructuras de data centers más circulares y eficientes. A medida que la tecnología madura, se espera una mayor optimización de los ciclos de calor, mejoras en la recuperación de energía y una reducción adicional de la huella ambiental. Para las organizaciones que buscan sostenibilidad sin sacrificar rendimiento, estas soluciones ofrecen una vía atractiva para convertir el calor residual en agua útil y en métricas de eficiencia más robustas.

from Latest from TechRadar https://ift.tt/j7vOiHb
via IFTTT IA

La nueva herramienta Fuentes preferidas de Google: ampliando horizontes en los resultados de búsqueda


La experiencia de búsqueda evolve constantemente, y Google continúa marcando el ritmo con innovaciones que buscan acercar la información relevante al usuario de manera más eficiente. La reciente herramienta Fuentes preferidas abre una nueva dimensión para explorar contenidos que van más allá de lo que normalmente se muestra en los primeros resultados, facilitando una visión integrada y contextual de los temas que interesan a cada buscador.

Qué es Fuentes preferidas y por qué importa
La función Fuentes preferidas se presenta como un conjunto de referencias personales y contextualizadas que el motor de búsqueda utiliza para refinar y ampliar los resultados. En lugar de limitarnos a una lista estática de enlaces, la herramienta propone una curaduría dinámica basada en el historial de búsqueda, las preferencias explícitas del usuario y patrones de consumo de información. Esto no solo acelera la localización de respuestas directas, sino que también facilita la exploración de ángulos complementarios que podrían haber pasado desapercibidos.

Cómo maximiza la utilidad para el usuario
1) Mayor relevancia contextual: al entender qué tipo de fuentes valoramos (académicas, noticias, blogs especializados, estudios de caso), la búsqueda puede priorizar resultados que encajan mejor con nuestras necesidades actuales.
2) Exploración ampliada: la función sugiere rutas de lectura relacionadas y temas adyacentes, permitiendo construir un marco más sólido y diverso alrededor de una pregunta inicial.
3) Descubrimiento gradual: para proyectos a largo plazo, Fuentes preferidas facilita una curva de aprendizaje sostenida, mostrando conexiones entre conceptos que emergen a lo largo del tiempo.
4) Personalización sin perder la calidad: la herramienta está diseñada para respetar estándares de calidad de la información, equilibrando la personalización con la fiabilidad de las fuentes.

Consideraciones de uso y buenas prácticas
– Verificación de la fiabilidad: aunque la personalización es valiosa, es crucial confirmar la credibilidad de las fuentes sugeridas, especialmente al investigar temas complejos o en áreas de rápido cambio.
– Privacidad y control: la implementación de Fuentes preferidas debe facilitar el control del usuario sobre los datos que alimentan las recomendaciones, con opciones claras para ajustar, pausar o eliminar historial de búsquedas cuando sea necesario.
– Diversidad de perspectivas: la utilidad de la herramienta se potencia cuando se acompaña de fuentes con visiones distintas. Buscar diversidad temática ayuda a evitar sesgos involuntarios y enriquece el análisis.

Impacto para profesionales y creadores de contenido
Para profesionales que trabajan con investigación, periodismo o asesoría, la capacidad de ver más allá de los resultados inmediatos puede acelerar la recopilación de evidencia y la identificación de tendencias. Los creadores de contenido también pueden beneficiarse al entender mejor las necesidades de su audiencia y las áreas cercanas de interés, lo que facilita la planificación editorial y la generación de materiales más pertinentes.

Conclusión
La innovación de Fuentes preferidas representa un paso hacia una búsqueda más inteligente y contextual. Al combinar personalización con una exploración más amplia, Google ofrece una herramienta que no solo responde preguntas, sino que también invita a descubrir dimensiones adicionales de cada tema. En un entorno informativo cada vez más complejo, esta funcionalidad puede convertirse en una aliada valiosa para quienes buscan precisión, eficiencia y una comprensión más completa de los temas de interés.
from Wired en Español https://ift.tt/n3TOHkR
via IFTTT IA

Impacto y riesgos de la desinformación y la manipulación de imágenes en la era de la IA: un caso en Arizona


En un caso que ha puesto bajo la lupa las fronteras entre creatividad digital, derechos de imagen y responsabilidad ética, tres mujeres de Arizona presentaron una demanda contra un grupo de hombres que presuntamente utilizó sus fotos para crear perfiles de influencia pornográfica con inteligencia artificial. Según las alegaciones, estas imágenes generadas por IA se presentaban como contenido auténtico de entretenimiento para plataformas de redes sociales y, a la vez, servían para dirigir a otros usuarios a cursos en línea que enseñaban métodos para replicar o amplificar estas prácticas. Este escenario plantea una serie de preguntas críticas sobre cómo se verifica la autenticidad del contenido en la web, qué límites deben imponerse a la tecnología de generación de imágenes y qué protección legal deben recibir las personas frente a la suplantación de identidad y la explotación comercial de su imagen.

Contexto tecnológico y legal
– Generación de imágenes y videos con IA: las herramientas actuales permiten crear representaciones extremadamente realistas de personas que no existen, así como manipular imágenes reales de manera que parezcan verídicas. Este nivel de sofisticación abre la puerta a violaciones de derechos de personalidad, privacidad y consentimiento, incluso cuando no hay una figura pública o un beneficio explícito para el creador original.
– Derechos de imagen y consentimiento: las leyes sobre derechos de imagen varían por jurisdicción, pero en general el uso no autorizado de la imagen de una persona para fines comerciales o de engaño puede constituir violaciones de derechos de personalidad, además de posibles reclamaciones por daños y perjuicios y estafas.
– Responsabilidad de plataformas y proveedores de IA: junto a las implicaciones legales, existe un debate activo sobre la responsabilidad de las plataformas que hospedan contenido y de los proveedores de herramientas de IA cuando facilitan la creación y difusión de imágenes engañosas o sexualizadas.

Implicaciones para las víctimas y la sociedad
– Daño reputacional y emocional: el uso de la imagen de una persona para fines pornográficos y de influencia puede generar un impacto significativo en su vida personal y profesional, afectando su reputación y su seguridad.
– Educación mediática y verificación: casos como este subrayan la necesidad de alfabetización digital y herramientas de verificación de contenido para que usuarios, creadores y empresas puedan discernir entre lo auténtico y lo generado artificialmente.
– Riesgos de negocio y engaños comerciales: cuando se ofrecen cursos en línea que enseñan a otros a replicar estas prácticas, se podría facilitar una economía de la desinformación y el fraude, lo que exige respuestas regulatorias y de cumplimiento más rigurosas.

Camino hacia la responsabilidad y la prevención
– Medidas para reclamaciones legales: las partes afectadas pueden buscar remedios que incluyan daños y perjuicios, cesación de uso de la imagen y medidas cautelares, además de exigir transparencia sobre las prácticas de recopilación y uso de datos biométricos.
– Fortalecimiento de políticas de contenido: plataformas y proveedores de IA deben establecer políticas claras sobre la generación de contenido sexualizado o que implique suplantación de identidad, con procesos de revisión y retirada rápida de material infractor.
– Reformas regulatorias: el caso refuerza la necesidad de marcos legales que aborden específicamente la suplantación digital, el uso de datos biométricos y la venta de cursos que promueven prácticas engañosas o dañinas.

Conclusión
El incidente en Arizona resalta una tensión creciente entre innovación tecnológica y protección de derechos fundamentales. A medida que las herramientas de IA para generar imágenes y videos se vuelven más accesibles, la responsabilidad compartida entre creadores, plataformas y reguladores se vuelve crucial para evitar daños, promover la transparencia y fomentar un ecosistema digital más seguro y ético.
from Wired en Español https://ift.tt/S5HqnL2
via IFTTT IA

La ingeniería de ataques a través de plataformas de correo confiables: fatiga del usuario y uso de infraestructuras legítimas


La seguridad de la información enfrenta un desafío creciente: los atacantes aprovechan plataformas de correo confiables, la fatiga del usuario y la infraestructura legítima para eludir las defensas, haciendo que los ataques de phishing sean más efectivos y difíciles de detectar. Este fenómeno combina varios componentes críticos que requieren una respuesta integrada a nivel organizacional y tecnológico.

En primer lugar, las plataformas de correo electrónico autorizadas se han convertido en un vector de ataque por su posición central en la comunicación corporativa. Los adversarios envían correos que aparentan ser legítimos, utilizando direcciones similares a las de remitentes confiables, firmas corporativas y estructuras de mensajes que imitan campañas internas. Incluso cuando existen filtros avanzados, la confianza inherente en estas plataformas facilita que los mensajes vulneren las capas de seguridad, especialmente cuando los atacantes aprovechan amenazas de ingeniería social para inducir acciones en los usuarios.

La fatiga del usuario es otro elemento clave. Empleados expuestos a una sobrecarga de correos, alertas y remitentes desconocidos pueden volverse menos vigilantes, aceptando correos sospechosos con una respuesta rápida o sin realizar verificaciones exhaustivas. Esta fatiga reduce la efectividad de las prácticas de verificación manual y debilita la resistencia humana ante la tentación de hacer clic en enlaces o descargar adjuntos, incluso cuando existen políticas de seguridad claras.

La utilización de infraestructura legítima —como servicios en la nube, sistemas de gestión de correos, y redireccionamientos confiables— complica la detección. Los atacantes pueden alojar archivos maliciosos en plataformas aparentemente legítimas, usar túneles de red o autenticación de dos factores en capas para evadir controles, o manipular flujos de trabajo de aprobación para que las acciones parezcan conformes a procesos normales. Este uso de componentes de confianza dificulta la distinción entre tráfico legítimo y actividad maliciosa.

Frente a este escenario, las organizaciones deben adoptar un enfoque multifacético:

– Reforzar la autenticación y la verificación de identidad: implementar y hacer cumplir estrategias de autenticación multifactorial (MFA) robustas, y emplear señales de identidad basadas en contexto para evaluar la legitimidad de las comunicaciones.
– Mejores prácticas de correo electrónico: mejorar la calidad de las políticas de filtrado, realizar segmentación de correo según riesgo, implementar marcadores de confianza y capacitación continua para reconocer indicios de phishing moderados y avanzados.
– Capacitación continua y pruebas de simulación: invertir en programas de concienciación que incluyan ejercicios regulares de phishing para medir la fatiga y la resiliencia, y adaptar las campañas de seguridad para reforzar hábitos seguros.
– Supervisión y detección basada en comportamiento: utilizar soluciones que analicen patrones de tráfico, comportamientos anómalos y correlaciones entre múltiples vectores de ataque, no limitándose a revisar solo el contenido del correo.
– Gobernanza de infraestructuras y confianza: auditar y validar el uso de servicios legítimos dentro de la cadena de entrega de correos, garantizar controles de acceso mínimos y monitorizar la integridad de los endpoints y de los flujos de trabajo automatizados.

La combinación de estos elementos permite no solo reducir la probabilidad de que un correo de phishing sea aceptado, sino también acotar el impacto cuando ocurren incidentes. En última instancia, la defensa debe estar en la intersección entre tecnología, procesos y cultura organizacional, donde la vigilancia continua, la educación de los usuarios y la capacidad de respuesta rápida convergen para contener amenazas sofisticadas que buscan capitalizar la confianza en plataformas de correo y la infraestructura legítima.

from Latest from TechRadar https://ift.tt/j2iMnol
via IFTTT IA

Conexión inalámbrica de DualSense en PC con Raspberry Pi: una solución económica y eficiente


En el ecosistema de PC gaming, lograr una experiencia fluida con el controlador DualSense de Sony puede convertirse en un desafío cuando se busca conectividad inalámbrica estable y sin complicaciones. Una solución asequible y eficaz que está ganando popularidad entre los entusiastas de la tecnología es utilizar una Raspberry Pi como puente de conexión. Este enfoque no solo reduce costos, sino que también ofrece una configuración sencilla y reproducible para quienes desean aprovechar al máximo el mando de PlayStation en un entorno Windows o Linux.

Qué se necesita
– Una Raspberry Pi con conectividad inalámbrica (idealmente Raspberry Pi 4 o superior) y una tarjeta microSD de capacidad suficiente.
– Una fuente de alimentación adecuada para la Raspberry Pi.
– Acceso a una red local (Wi‑Fi o Ethernet) para facilitar la instalación y la actualización de software.
– Un DualSense (controlador inalámbrico) y su cable USB-C para emparejarlo durante la configuración inicial.
– Un ordenador para preparar la tarjeta SD y realizar las configuraciones iniciales, si prefieres no hacerlo directamente desde la Raspberry Pi.

Concepto básico de funcionamiento
La idea central es convertir la Raspberry Pi en un puente Bluetooth/USB que reenviará la entrada del DualSense a la PC, manteniendo la latencia baja y la compatibilidad con funciones clave como los gatillos adaptativos y el feedback háptico cuando la pila de software lo soporta. Con la configuración adecuada, el mando puede ser reconocido como un dispositivo de entrada estándar por el sistema operativo del PC, similar a otros controladores inalámbricos, pero con la flexibilidad adicional que ofrece el ecosistema de Raspberry Pi.

Pasos generales de implementación
1) Preparación de la Raspberry Pi: Instalar un sistema operativo ligero (Raspberry Pi OS Lite es una opción común) y asegurar que el sistema esté actualizado. Habilitar Bluetooth y configurar la red para un acceso estable.
2) Instalación de dependencias: Instalar herramientas de Bluetooth y utilidades de emulación de dispositivos si la solución lo requiere. Mantenerse dentro de repositorios oficiales para garantizar seguridad y actualizaciones.
3) Emparejamiento inicial: Conectar el DualSense al Raspberry Pi mediante Bluetooth para realizar el emparejamiento. Verificar que el mando quede visible para el sistema operativo de la PC a través del puente.
4) Configuración de reenrutamiento: Configurar el puente para que las entradas del DualSense se envíen a la PC como un controlador de entrada compatible. Dependiendo de la pila elegida, este paso puede implicar crear una interfaz de dispositivo virtual o usar software específico de mapeo de entradas.
5) Pruebas y ajuste fino: Verificar la latencia, la respuesta de los gatillos y cualquier peculiaridad de la retroalimentación háptica. Realizar ajustes en la configuración de Bluetooth y en el mapeo de botones para adaptar la experiencia a cada juego.

Ventajas de este enfoque
– Costo reducido: Utiliza hardware existente y evita inversiones en adaptadores propietarios más costosos.
– Flexibilidad: La Raspberry Pi ofrece un ecosistema versátil para personalizar la experiencia, ajustar mapeos y experimentar con diferentes configuraciones de software.
– Portabilidad: El conjunto completo puede transportarse fácilmente para jugar en otros entornos, siempre que haya una PC compatible en la red.

Notas y consideraciones
– Compatibilidad: Aunque el método funciona para muchos juegos y escenarios, algunas aplicaciones pueden requerir soluciones específicas o parches de software para activar características avanzadas del DualSense, como la retroalimentación háptica en ciertos títulos.
– Latencia: La experiencia óptima depende de la calidad de la conexión Bluetooth y de la configuración del puente. Se recomienda usar una red estable y evitar interferencias externas cuando sea posible.
– Seguridad y actualizaciones: Mantener el software actualizado y seguir las prácticas recomendadas de seguridad para dispositivos IoT en la red local.

Conclusión
Reutilizar una Raspberry Pi como puente para conectar un DualSense de forma inalámbrica a una PC es una estrategia práctica para usuarios que buscan una solución asequible y personalizable. Con una configuración adecuada, se puede lograr una experiencia de juego fluida, conservando la comodidad del mando de Sony sin depender de soluciones de hardware costosas. Este enfoque demuestra, una vez más, que la innovación accesible puede transformar dispositivos existentes en herramientas potentes para el juego en PC.

from Latest from TechRadar https://ift.tt/Fmp9qeN
via IFTTT IA

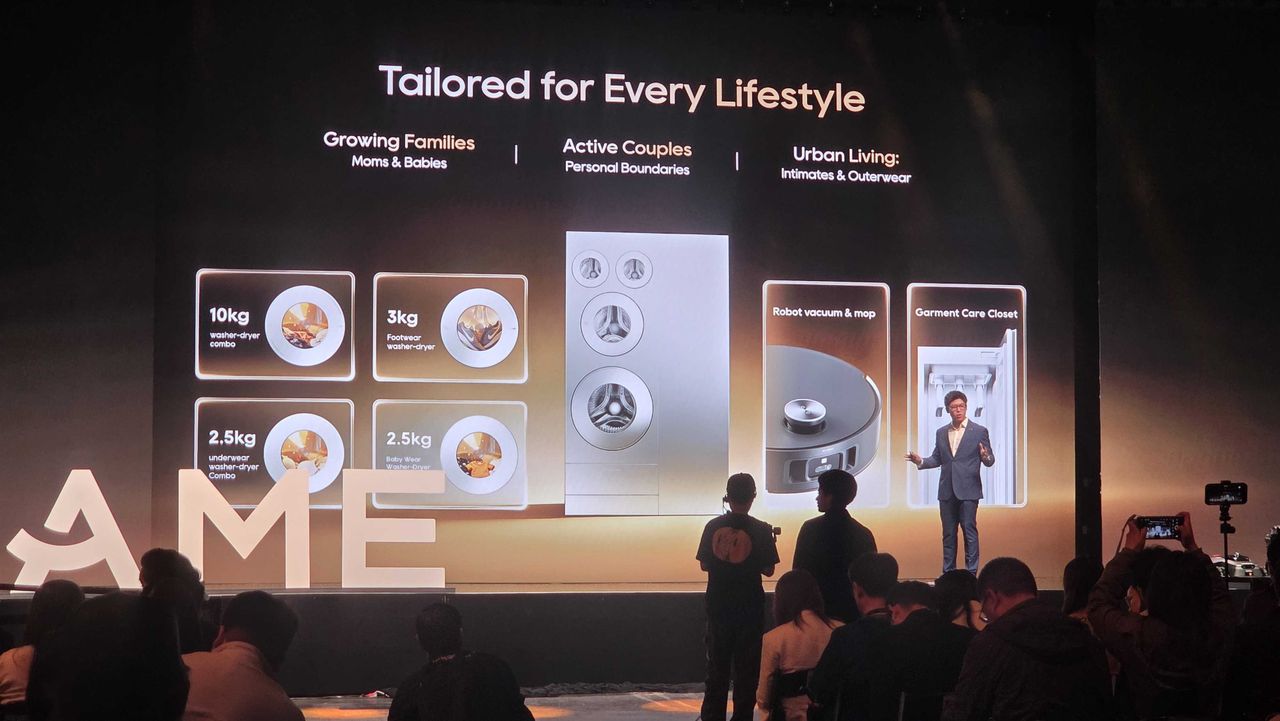
El Dreame Robot Vacuum: más allá de la limpieza, una solución integral para el hogar


En la era de los hogares conectados, la eficiencia y la organización son tan importantes como la limpieza en sí. El Dreame Robot Vacuum llega con una propuesta que va más allá de aspirar: integra un sistema compacto de cuatro lavadoras y secadoras, diseñado para optimizar el uso del espacio y simplificar las rutinas diarias. Este enfoque multifuncional puede transformar la forma en que gestionamos la lavandería, especialmente en viviendas con espacio limitado, donde cada rincón cuenta.

Una de las características más destacadas es la capacidad de ejecutar tareas de lavado y secado de forma autónoma, lo que permite a los usuarios programar ciclos mientras atienden otras responsabilidades. La solución se complementa con una instalación tipo clóset, que ofrece una estructura ordenada para almacenar la máquina, los detergentes y los accesorios necesarios. Este diseño no solo maximiza la eficiencia operativa, sino que también aporta una estética limpia y minimalista al hogar.

Desde una perspectiva de experiencia del usuario, la interoperabilidad entre el robot aspirador y el módulo de lavandería facilita la gestión de tareas domésticas. Los usuarios pueden monitorear y controlar los ciclos a través de una aplicación móvil, recibir notificaciones sobre el estado de cada proceso y ajustar configuraciones según la demanda del día. Además, la integración en un mueble o clóset facilita la limpieza del área, reduce el ruido y mantiene la lavandería fuera de la vista, contribuyendo a un ambiente más ordenado.

En términos de rendimiento, el sistema de cuatro lavadoras y secadoras está diseñado para manejar cargas moderadas, con ciclos de lavado eficientes y opciones de secado que cuidan diferentes tipos de telas. La combinación con un robot aspirador de alta eficiencia garantiza que la vivienda no solo permanezca limpia sino también libre de desorden, al permitir que las tareas de mantenimiento se completen en un único flujo de trabajo.

Para quienes buscan una solución integrada que optimice el espacio y la gestión del hogar, este enfoque representa una propuesta atractiva. La clave está en la planificación: medir el espacio disponible, evaluar la capacidad de carga de las lavadoras y secadoras, y considerar la configuración del clóset para un acceso cómodo y una estética coherente con el resto de la vivienda. Con una instalación adecuada y un uso regular, este sistema puede convertirse en un aliado poderoso para mantener la casa impecable, sin sacrificar la funcionalidad ni la comodidad.

from Latest from TechRadar https://ift.tt/sdxQWeP
via IFTTT IA

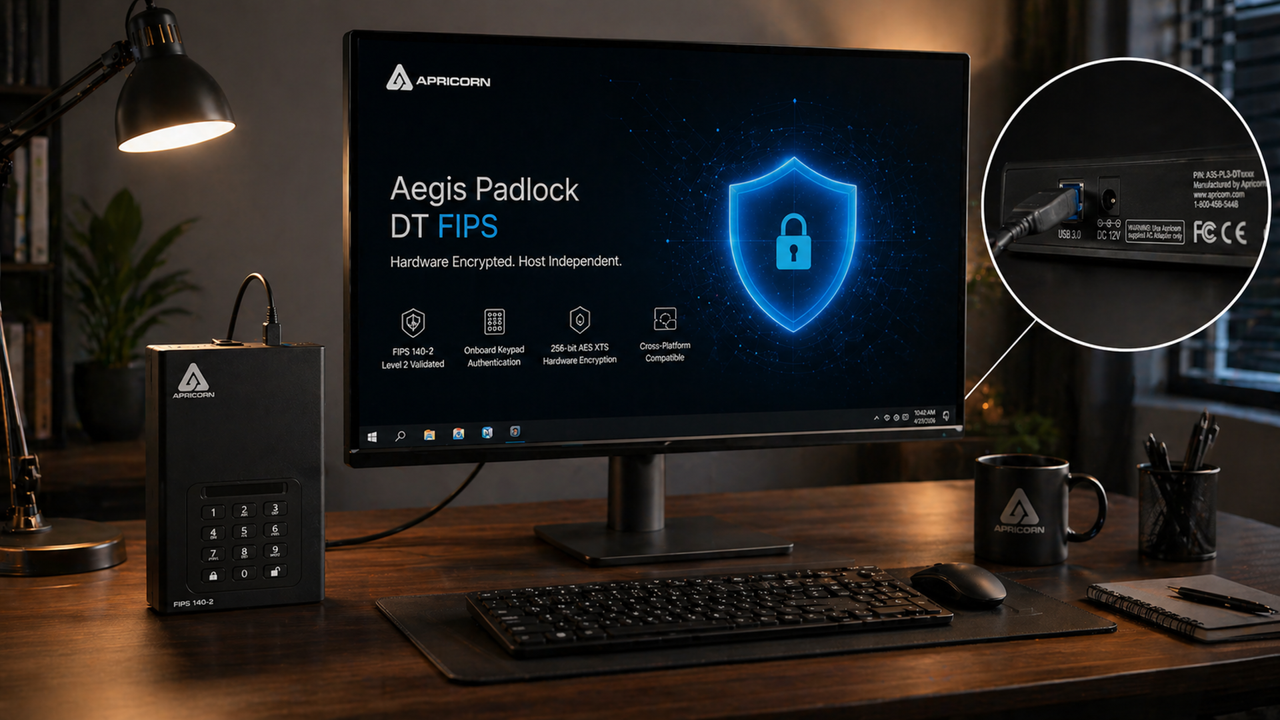
Apricorn 32TB: seguridad enfocada en el hardware que reduce la exposición a ataques software y plantea nuevas consideraciones de acceso físico


En el entorno de la seguridad de la información, la gestión de datos y su protección ante amenazas es una prioridad constante. Recientemente, el lanzamiento de la unidad de disco encriptado de 32 TB de Apricorn representa un cambio significativo en la forma en que se abordan las defensas: al eliminar al host de la cadena de seguridad, se reduce la superficie de ataque asociada a software, al tiempo que se introducen nuevas consideraciones respecto al acceso físico.

Este tipo de dispositivo prioriza la protección de los datos en reposo a través de criptografía de alto rendimiento y controles de acceso integrados. Al desvincular la seguridad del sistema operativo y del software de gestión del ordenador anfitrión, se minimizan vectores de ataque comunes como malware, exploits a nivel de sistema o vulnerabilidades en controladores que podrían comprometer claves o metadatos. En la práctica, esto significa que los datos permanecen cifrados y accesibles solo bajo las condiciones definidas por el propio dispositivo, con una dependencia menor de la seguridad del host.

Sin embargo, la desarticulación de la seguridad del host trae consigo desafíos operativos y de gestión. Entre las consideraciones más relevantes se encuentran:

– Gestión de claves y autenticación: la robustez de la solución depende en gran medida de cómo se almacenan y gestionan las claves de cifrado, así como de los métodos de autenticación empleados para desbloquear la unidad. Es fundamental evaluar si el dispositivo admite MFA, PKI, o integraciones con soluciones de gestión de identidades para prevenir accesos no autorizados.
– Acceso físico: al depender más del hardware, cualquier fallo, pérdida o manipulación física podría afectar la disponibilidad y la integridad de los datos. Es esencial implementar controles de almacenamiento seguro, monitoreo de integridad y procedimientos de recuperación ante desastres que contemplen la seguridad del dispositivo fuera de la máquina host.
– Recuperación y capacidad operativa: la tarea de montar y montar de nuevo la unidad, así como la rotación de medios o la actualización de firmware, debe realizarse con procesos documentados que mantengan la continuidad del negocio sin comprometer la seguridad.
– Interoperabilidad y administración centralizada: la organización debe evaluar cómo se integra la unidad con su infraestructura existente, incluidos sistemas de información de seguridad, soluciones de gestión de configuración y registros de auditoría.

Desde una perspectiva de implementación, la ventaja principal radica en una reducción potencial de incidentes derivados de malware o ataques basados en el sistema operativo, ya que la clave de cifrado y la capacidad de acceso pueden estar aisladas del host. Esto puede traducirse en una postura de seguridad más estable frente a amenazas que explotan vulnerabilidades de software.

No obstante, la adopción de una solución de este tipo debe ir acompañada de un plan de seguridad que cubra: controles físicos, políticas de gestión de claves, procedimientos de rescate ante incidentes, pruebas de resiliencia y un marco de gobernanza que defina responsabilidades claras. La evaluación de riesgos debe considerar escenarios de pérdida o robo del dispositivo, así como posibles ataques físicos como extracción de componentes o manipulación de hardware.

En conclusión, la unidad de 32 TB de Apricorn representa una propuesta atractiva para organizaciones que buscan minimizar la dependencia de la seguridad basada en software y reforzar la protección de datos en reposo a nivel de hardware. Sin embargo, su implementación debe ir acompañada de prácticas rigurosas de gestión de claves, seguridad física y gobernanza para garantizar que la reducción de la exposición software no derive en nuevos riesgos operativos.

from Latest from TechRadar https://ift.tt/QZMvdgm
via IFTTT IA

SenseTime apuesta por el código abierto ante restricciones estadounidenses: un modelo optimizado para chips chinos


En un entorno global donde las tensiones tecnológicas y las medidas restrictivas influyen decisivamente en la estrategia de innovación, SenseTime ha puesto en marcha una iniciativa estratégica centrada en el código abierto. La compañía, conocida por su desarrollo en inteligencia artificial y visión computacional, ha decidido orientar parte de su I+D hacia un nuevo modelo optimizado para operar de manera eficiente en chips fabricados en China. Esta jugada no solo busca mitigar los impactos de las restricciones impuestas por Estados Unidos, sino también fortalecer la autonomía tecnológica y reducir la dependencia de infraestructuras externas para usos críticos.

El núcleo de la iniciativa es un modelo de IA diseñado para funcionar con eficiencia y rendimiento óptimo en hardware local, lo que implica ajustes finos en arquitectura, cuantización y compatibilidad con bibliotecas y herramientas de desarrollo presentes en el ecosistema tecnológico chino. Este enfoque tiene varias implicaciones estratégicas: por un lado, facilita una integración más fluida en soluciones locales y en el ecosistema de proveedores nacionales; por otro, abre la puerta a una mayor colaboración con investigadores, universidades y empresas que buscan acelerar la adopción de IA en contextos regulados y de seguridad crítica.

Entre los aspectos técnicos que se destacan se encuentran: una arquitectura adaptada que reduce la dependencia de acceleradores extranjeros, mejoras en la eficiencia energética para facilitar implementaciones en centros de datos regionales y bordes, así como una optimización de rendimiento para tareas de reconocimiento de imágenes, procesamiento en tiempo real y análisis de escenas complejas. Todo ello orientado a que las soluciones basadas en este modelo puedan funcionar con hardware fabricado o producido enteramente en China, fortaleciendo la cadena de suministro y la resiliencia operativa.

La estrategia de código abierto juega un papel central en este movimiento. Al liberar componentes clave y colaborar con la comunidad, SenseTime busca acelerar iteraciones, ampliar la base de desarrolladores y garantizar una mayor transparencia en las mejoras de seguridad y rendimiento. La apertura también facilita una mejora continua impulsada por contribuciones externas, lo que podría traducirse en una adopción más amplia en sectores como vigilancia, salud, manufactura y servicios públicos, siempre dentro de marcos regulatorios que prioricen la seguridad y la protección de datos.

Desde una perspectiva de mercado, este enfoque puede generar ventajas competitivas al reducir costos de adquisición de licencias de software y al disminuir los costos de operación para soluciones de IA implementadas localmente. Además, la iniciativa podría atraer inversiones y alianzas con actores del ecosistema chino que buscan consolidar su liderazgo en IA de borde y en soluciones empresariales robustas ante escenarios de restricción tecnológica internacional.

En resumen, la estrategia de SenseTime de apostar por código abierto y por un modelo optimizado para chips chinos es una respuesta deliberada a un entorno geopolítico complejo. Al priorizar la autonomía tecnológica, la eficiencia operativa y la colaboración abierta, la compañía apunta a consolidar soluciones de IA más resilientes y adaptadas a las necesidades del mercado local, sin perder el rumbo hacia la excelencia tecnológica global.
from Wired en Español https://ift.tt/9ZY5BsV
via IFTTT IA