Google planea ceder el control de su proyecto Knative de código abierto

Hace pocos día se dio a conocer mediante una publicación en el blog de Knative, que Google planea ceder el control directo sobre su proyecto Knative de código abierto a un comité directivo de cinco puestos que tendrá reglas para evitar que una sola organización tenga más de dos puestos.

El plan está diseñado para obstaculizar las críticas de que Google planea en secreto mantener el control sobre los proyectos clave de código abierto que ha desarrollado.

Para quienes desconocen de Knative, deben saber que este es un proyecto de código abierto desarrollado por primera vez por Google que proporciona componentes para implementar, ejecutar y administrar aplicaciones nativas de la nube sin servidor sobre Kubernetes, una plataforma de administración de contenedores que también fue desarrollada por Google y de código abierto en 2015.

Las aplicaciones sin servidor se escalan automáticamente hacia arriba y hacia abajo en respuesta a eventos sin la necesidad de activar recursos informáticos adicionales manualmente, lo que genera una mayor productividad del desarrollador y reduce los costos operativos. Knative se creó para brindar a las empresas una forma de aprovechar el modelo sin servidor con aplicaciones de contenedor que pueden ejecutarse en cualquier tipo de plataforma informática.

Google deja el mando de Knative

Google planea realizar algunos cambios importantes en la estructura de gobierno de Knative, según el informe. Los puestos en el comité ahora serán ocupados por individuos en lugar de empresas específicas, y las elecciones se llevarán a cabo a finales de este año para seleccionar dos nuevos miembros. Además, según el informe, Google está considerando eventualmente expandir el comité a siete miembros como una forma de incluir representantes de la comunidad de usuarios de Knative.

El plan se produce solo unos meses después de que Google enfureció a algunos miembros de la comunidad de software de código abierto cuando incumplió la promesa de entregar el control de otro proyecto, Istio a la Cloud Native Computing Foundation, un proyecto de la Fundación Linux que se fundó en 2015 para ayudar al avance de la tecnología de contenedores.

En julio, Google dijo que en lugar de transferir Istio al CNCF, crearía una organización neutral llamada Open Usage Commons para administrar sus políticas de marcas registradas, mientras que el control lo mantendría el comité directivo del proyecto.

Durante las discusiones sobre la nueva gobernanza, se hizo evidente que había una clara separación de preocupaciones entre las necesidades específicas de los proveedores en torno a la marca comercial, el alcance «central» (a falta de un término mejor) y la conformidad, y las necesidades de la comunidad en general en torno a todo lo demás. hace. Si bien podríamos haber creado una estructura híbrida para Steering, decidimos que era más sencillo tener un comité de proveedores que se enfocara solo en el alcance y el cumplimiento, con el comité de Steering enfocándose en los otros aspectos del crecimiento de la comunidad y la gobernanza del proyecto.

Esa decisión molestó a muchos de los socios de Google, sobre todo IBM Corp, que también ha contribuido en gran medida al desarrollo de Istio.

Algunos dijeron que la medida podría incluso ser una forma secreta para que Google retenga el control sobre la dirección futura de Istio.

El problema, dijeron los críticos, era que Google controlaba una mayoría de votos de los escaños en el comité directivo de Istio, algo que desconcierta a los defensores del código abierto que creen que la neutralidad de proyectos como Kubernetes es una de las principales razones de su éxito.

La KTC incluirá inicialmente a representantes de Google, Red Hat / IBM y VMware. Tendrán que averiguar cómo los nuevos componentes y características se “conectan” al ecosistema Knative en un sentido no técnico. También ayudarán a Steering a resolver preguntas sobre marcas comerciales y logotipos derivados, «extensiones» de Knative y otras preguntas sobre cómo ser parte de nuestro proyecto más amplio.

Google finalmente se movió para calmar a esos críticos en agosto, anunciando que cambiaría la estructura de gobierno de Istio para evitar que cualquier compañía tomara el control.

Fuente: https://knative.dev/

from Linux Adictos https://ift.tt/3lPSWEC
via IFTTT
NTP NTPsec 1.2.0 y Chrony 4.0 llegan con soporte para el protocolo seguro NTS

El Grupo de trabajo de ingeniería de Internet (IETF), que es responsable del desarrollo de protocolos y arquitectura de Internet, ha completado la formación de un RFC para el protocolo Network Time Security (NTS) y ha publicado la especificación asociada con el identificador RFC 8915.

La RFC recibió el estatus de «Propuesta de Estándar», luego de lo cual se comenzará a trabajar para darle a la RFC el estatus de Borrador de Estándar, lo que en realidad significa una completa estabilización del protocolo y teniendo en cuenta todos los comentarios realizados.

La estandarización de NTS es un paso importante para mejorar la seguridad de los servicios de sincronización horaria y proteger a los usuarios de ataques que imitan al servidor NTP al que se conecta el cliente.

La manipulación de los atacantes para establecer la hora incorrecta se puede utilizar para comprometer la seguridad de otros protocolos sensibles al tiempo, como TLS. Por ejemplo, cambiar la hora puede dar lugar a una mala interpretación de los datos de validez de los certificados TLS.

Hasta ahora, el NTP y el cifrado simétrico de los canales de comunicación no permitían garantizar que el cliente interactúe con el objetivo y no con un servidor NTP falsificado, y la autenticación de claves no se ha generalizado, ya que es demasiado complicado de configurar.

Durante los últimos meses, hemos visto a muchos usuarios de nuestro servicio horario, pero muy pocos utilizan Network Time Security. Esto deja a las computadoras vulnerables a ataques que imitan al servidor que utilizan para obtener NTP. Parte del problema fue la falta de demonios NTP disponibles que admitieran NTS. Ese problema ya está resuelto: chrony y ntpsec ambos NTS de apoyo.

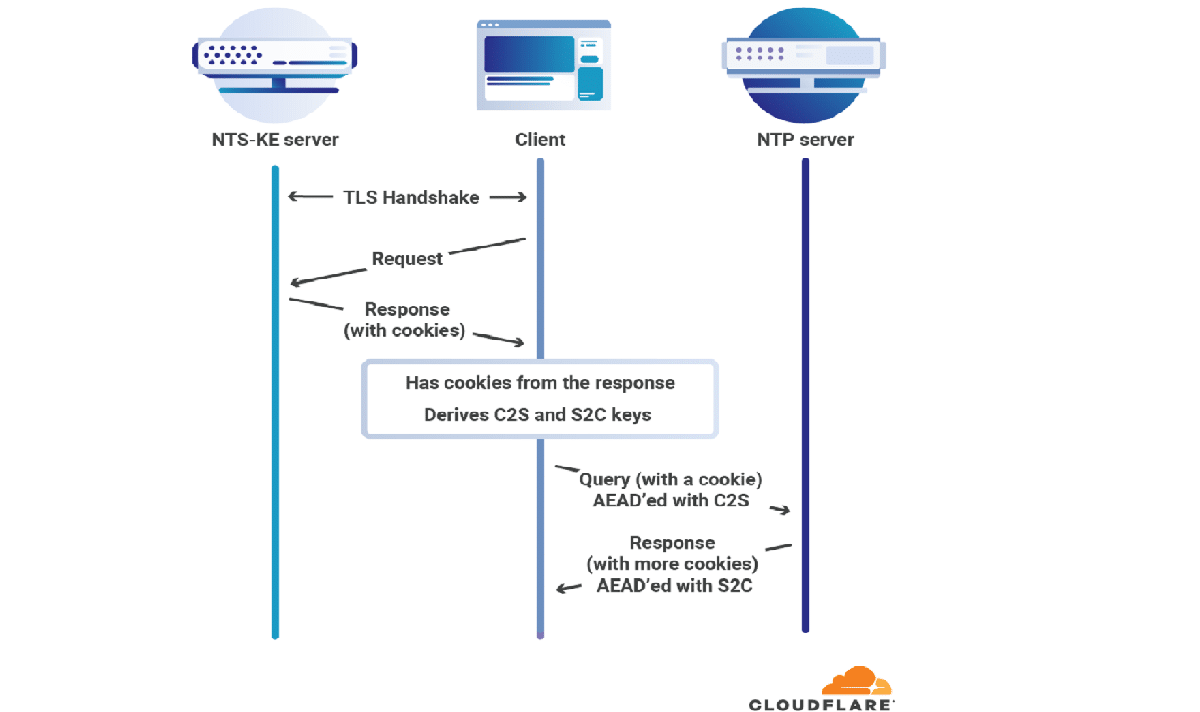
NTS utiliza elementos de infraestructura de clave pública (PKI) y permite el uso de TLS y cifrado autenticado con datos asociados (AEAD) para proteger criptográficamente las comunicaciones cliente-servidor a través del protocolo de tiempo de red (NTP).

NTS incluye dos protocolos separados: NTS-KE (Establecimiento de claves NTS para manejar la autenticación inicial y negociación de claves sobre TLS) y NTS-EF (Campos de extensión NTS, responsables de cifrar y autenticar una sesión de sincronización horaria).

NTS agrega varios campos extendidos a los paquetes NTP y almacena toda la información de estado solo en el lado del cliente mediante un mecanismo de transmisión de cookies. El puerto de red 4460 está dedicado a manejar conexiones NTS.

El tiempo es la base de la seguridad de muchos de los protocolos, como TLS, en los que confiamos para proteger nuestras vidas en línea. Sin una hora exacta, no hay forma de determinar si las credenciales han caducado o no. La ausencia de un protocolo de tiempo seguro de fácil implementación ha sido un problema para la seguridad de Internet.

Las primeras implementaciones del NTS estandarizado se propusieron en las versiones recientemente publicadas de NTPsec 1.2.0 y Chrony 4.0.

Chrony proporciona una implementación independiente de cliente y servidor NTP que se utiliza para sincronizar la hora exacta en varias distribuciones de Linux, incluidas Fedora, Ubuntu, SUSE / openSUSE y RHEL/CentOS.

NTPsec se desarrolla bajo el liderazgo de Eric S. Raymond y es una bifurcación de la implementación de referencia del protocolo NTPv4 (NTP Classic 4.3.34), enfocado en rediseñar la base de código para mejorar la seguridad (limpieza de código obsoleto, métodos de prevención de intrusiones y funciones protegidas) trabajar con memoria y cadenas).

Sin NTS o autenticación de clave simétrica, no hay garantía de que su computadora esté realmente hablando NTP con la computadora que usted cree que es. La autenticación de clave simétrica es difícil y dolorosa de configurar, pero hasta hace poco era el único mecanismo seguro y estandarizado para autenticar NTP. NTS utiliza el trabajo que entra en la infraestructura de clave pública web para autenticar los servidores NTP y asegurarse de que cuando configura su computadora para hablar con time.cloudflare.com, ese es el servidor del que su computadora obtiene la hora.

Si quieres conocer mas al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/3k1Uhrl
via IFTTT

Ya podemos ver Movistar Plus desde Firefox o Chrome sin extensión

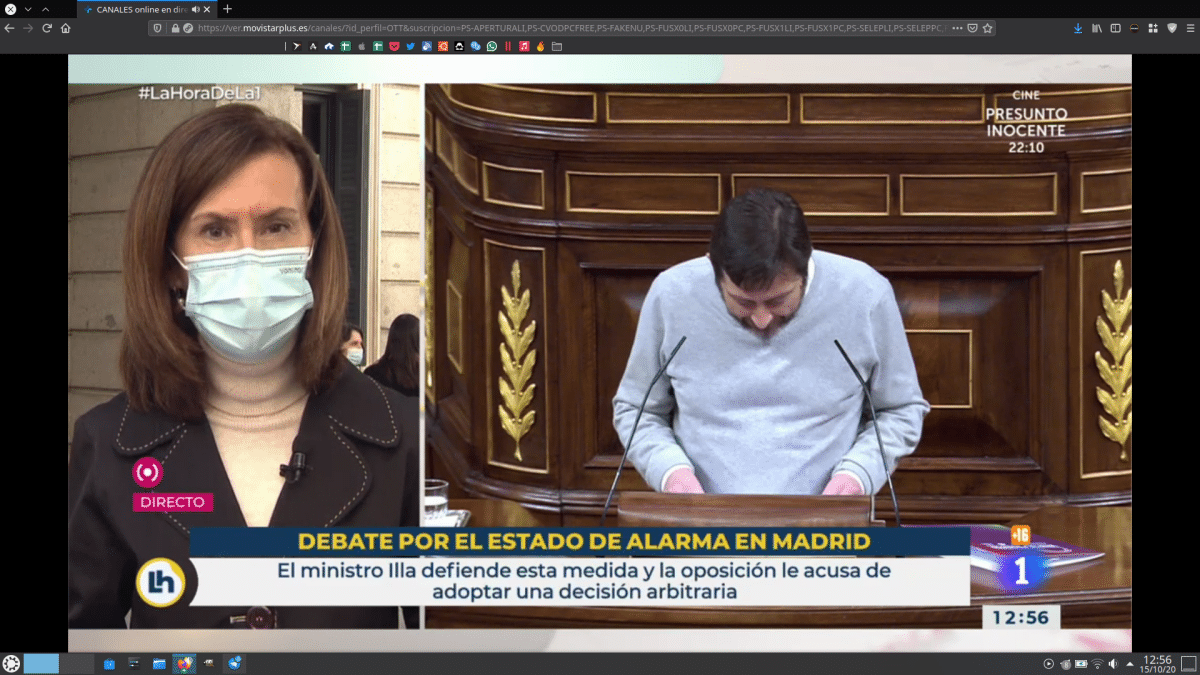
Movistar Plus en Firefox

Les ha costado, pero ya es posible. Cuando Movistar lanzó Yomvi hace unos nueve años, hizo como todos: pensar sólo en los usuarios de Windows. Por lo tanto, requería software como Silverlight, lo que hacía que sólo funcionara en Internet Explorer de manera oficial o en Safari instalando el complemento. Pronto se lanzó una extensión que lo hacía funcionar en Chrome, pero los usuarios de Firefox no podíamos acceder al servicio. Hace unos meses introdujeron cambios, y ahora ya podemos ver Movistar Plus en Firefox sin tener que probar ningún truco ni volvernos locos.

Se han actualizado, y falta les hacía. Ahora también funciona en Chrome sin la mencionada extensión, y los cambios han sido tan profundos que no sólo funciona en navegadores de escritorio, sino que también lo hace en móviles incluido el más restringido, el Safari de iOS. Lo único que hace falta en Firefox es activar la posibilidad de reproducir contenido DRM, algo que ya habremos hecho si usamos Spotify o cualquier otro servicio que reproduzca contenido con derechos. Esto no es necesario en Chrome.

Movistar Plus deja de estar obsoleto

En la web en donde nos hablan de esta posibilidad, que es del pasado julio, muestran una imagen con unos requisitos mínimos, pero no es válida. En ella sólo hablan de Windows y macOS y siguen mencionando la extensión para Chrome o Edge, pero esto ya no es así. Sólo es necesario un navegador capaz de reproducir contenido protegido, independientemente del sistema operativo que estemos usando. Comprobado en Firefox, Chrome (sin extensión), Safari para iOS (en el de macOS ya funcionaba) y en Vivaldi. Funciona en todos, y es compatible con Picture-in-Picture en Firefox y en Safari, por lo que podremos ver los canales, películas y series en una ventana flotante si usamos uno de estos navegadores. En Chrome podemos hacerlo también con una extensión como Picture in Picture Button.

En cuanto a las funciones, en todos los navegadores podemos reproducir el contenido y tenemos dos horas para reproducir en falso directo, pero no podemos realizar grabaciones. Sea como fuere, son buenas noticias que ya esté disponible en Firefox, lo que nos permitirá disfrutar de Movistar Plus sin problemas en aparatos como la PineTab (cuando todo mejore) o una Raspberry Pi.

from Linux Adictos https://ift.tt/33XoAd3
via IFTTT

Vivaldi 3.4 llega con algunas novedades interesantes, pero el juego que incluye eclipsa todas las demás

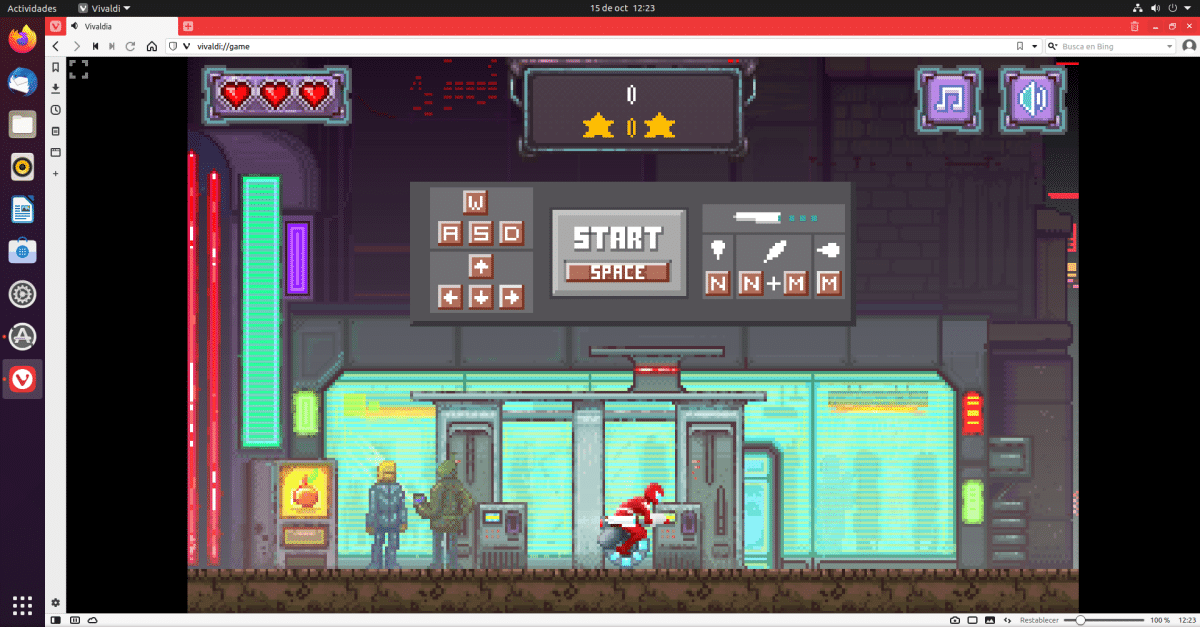
Vivaldia en Vivaldi 3.4

Cada vez que los desarrolladores de este navegador lanzan una nueva versión, hay algo destacado que mencionar. El mes pasado, la v3.3 introdujo el Modo Descanso, lo que nos permite pausar toda la actividad y también nos sirve como protector de pantalla. Hace unos instantes han lanzado Vivaldi 3.4 y, aunque no incluye una extensa lista de novedades, sí que incluye una que llama la atención. Es un juego, pero uno más interesantes que el que ofrecen Google o Microsoft en sus navegadores.

Lógicamente, teniendo en cuenta que se trata de un huevo de pascua, no puede ser un juego que compita con los títulos de las consolas, pero sí que es interesante para estar en un navegador. Para acceder a él sólo es necesario usar Vivaldi 3.4 y poner en la barra de navegación «vivaldi://game», sin las comillas. En ese momento aparecerá Vivaldia, un juego ciberpunk en 2D que controlaremos con las teclas del cursor o A,S,D y W para movernos y la N y la M para disparar.

Novedades más destacadas de Vivaldi 3.4

Tal y como leemos en la nota de su lanzamiento, Vivaldi 3.4 llega con estas novedades:

  • Menú contextual configurable.
  • Recarga de pestañas periódica. Esto se puede configurar con un mínimo de 60s de refresco.
  • Captura directamente a una nueva nota. Ahora, las capturas incluyen la posibilidad de ir directamente a una nota nueva.
  • Posibilidad de elegir un nuevo avatar.
  • Facilitada la creación de la carpeta de atajos rápidos.
  • Ahora es más fácil apilar las pestañas.
  • Nuevo juego Vivaldia.

Vivaldi 3.4 ya está disponible para su descarga desde su página web oficial para equipos de escritorio (en DEB y RPM para los usuarios de Linux) o desde las tiendas Apple Store y Google Play para dispositivos móviles. Los usuarios existentes ya tenemos disponible la nueva versión como actualización desde nuestro centro de software.

from Linux Adictos https://ift.tt/374Ghtf
via IFTTT

CodeWeavers CrossOver 20: nuevo lanzamiento junto con otras novedades

CrossOver 20

CodeWeavers, uno de los mayores patrocinadores de la capa de compatibilidad Wine, ha anunciado un anuncio importante junto con CrossOver 20. Ya sabes que este programa propietario se basa en Wine para permitir ejecutar apps de Windows en sistemas *nix con algunas mejoras y facilidades con respecto al proyecto de código abierto.

Como sabes, CodeWeavers ha integrado Wine en su CrossOver con algunas mejoras, como una interfaz gráfica intuitiva y elegante, algunos parches especiales junto con soporte directo y otras mejoras. Además, sus desarrolladores trabajan directamente en la mejora de Wine, del que se nutren y que podrás usar de forma libre y sin costes.

También sabras que CodeWeavers ha estado trabajando en los últimos años en otro conocido proyecto, el famoso Proton de Valve Steam para que los videojuegos de esta plataforma que son nativos para Windows puedan funcionar en GNU/Linux. Y la verdad es que el resultado es simplemente sorprendente, para quitarse el sombrero.

Además de eso, también ofrecen la portabilidad directa y servicios de soporte para desarrolladores que desean llevar sus proyectos a diferentes plataformas. Y en este sentido, ahora han aportado PortJump y ExecMode, los nuevos nombres o marcas que han puesto a sus servicios. El servicio de consultoría pasa a llamarse ExecMode, mientras que el servicio de portabilidad PortJump.

Según  ha comentado Jeremy White, el fundador y actual CEO de CodeWeavers, esto no solo no afectará a Wine, sino que van a mejorar su compromiso con este proyecto.

En cuanto a su producto estrella, CrossOver 20, ahora llega con algunas mejoras y basado en la versión Wine 5.0. Agrega soporte completo para los ChromeOS, además de los ya existentes para Linux y macOS. Además, se ha mejorado y actualizado el soporte para las distros Linux. Así que si deseas pagar la licencia de este software, y hacer que este «Wine vitaminado» funcione un poco mejor, puedes hacerte con él desde ya…

Más información – CodeWeavers

from Linux Adictos https://ift.tt/2HateM4
via IFTTT

Android Studio 4.1 llega con mejoras para el aprendizaje automático 

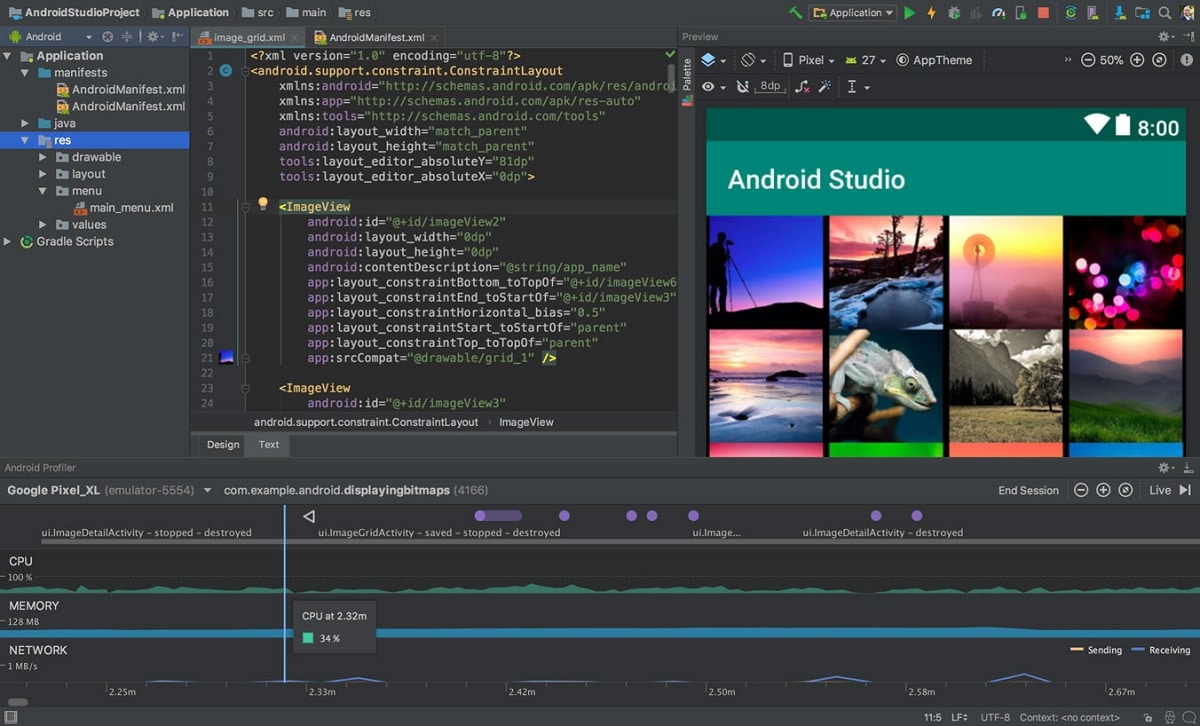
El equipo detrás del desarrollo de Android Studio IDE de Google ha lanzado la versión estable de Android Studio 4.1, la cual llega con algunos aspectos destacados que incluyen un nuevo inspector de base de datos para consultar la base de datos de las aplicaciones, compatibilidad con la navegación en proyectos que usan Dagger o Hilt para la inyección de dependencias y mejor compatibilidad con el aprendizaje automático en el dispositivo con compatibilidad con los modelos TensorFlow Lite en proyectos de Android.

El equipo también actualizó la aplicación de cambios para acelerar la implementación. 

Principales novedades de Android Studio 4.1

Con la versión 4.1, Android Studio se han corregido no menos de 2.370 errores y 275 problemas diversos. Google también ha introducido una serie de funciones nuevas.

De las características mas notables es la mejora la compatibilidad con el aprendizaje automático en el dispositivo mediante el respaldo de los modelos de TensorFlow Lite en proyectos de Android. Android Studio genera clases para que los modelos se puedan ejecutar con mejor seguridad de tipos y menos código.

Mientras tanto, el inspector de la base de datos permite consultar la base de datos de una aplicación, ya sea que la aplicación utilice la biblioteca Jetpack Room o la versión de la plataforma Android de SQLite directamente. Los valores se pueden modificar utilizando el inspector de la base de datos, y los cambios se ven en las aplicaciones.

Android Studio 4.1 también facilita la navegación por el código de inyección de dependencia relacionado con Dagger al proporcionar una nueva acción de canal y extender el soporte en la ventana Buscar usos. Por ejemplo, al hacer clic en la acción del canal junto a un método que consume un tipo determinado, se navega hasta donde se usa un tipo como dependencia.

La nueva versión del emulador integrado también admite dispositivos con pantalla plegable. Los desarrolladores pueden configurar el dispositivo plegable ellos mismos con una serie de parámetros para probar la funcionalidad óptima de su aplicación.

Por otra parte, la interfaz de usuario se ha mejorado con cambios en el diseño de materiales del cuadro de diálogo «Nuevo proyecto», que emplea los componentes de diseño de materiales (MDC) de forma predeterminada para temas y estilos.

Esto brindará la capacidad de usar patrones de estilo de material recomendados y admitirá los últimos ajustes de la interfaz de usuario, por ejemplo, temas oscuros.

Google también ha traído actualizaciones para la optimización. La interfaz de usuario de System Trace ahora muestra la selección de cuadros, la pestaña de resumen y la sección de visualización. 

Ahora se puede acceder a los perfiladores de Android Studio en una ventana separada para una conexión perfecta con el emulador de Android o el teléfono conectado. Además, Native Memory Profiler ofrece mejor información sobre la asignación/desasignación de objetos y el tamaño del montón del sistema.

Otro de los cambios que se destaca es la capacidad de exportar dependencias C/C ++ desde AAR, como tal la función se agregó en la version 4.0, pero ahora el equipo quería ampliar la capacidad de esta función para admitir también el uso compartido de bibliotecas nativas.

La versión 4.1 de AGP permite exportar bibliotecas desde su versión nativa externa a un AAR (Archivo de Android) para un proyecto de biblioteca de Android. Para exportar sus bibliotecas nativas, agregue lo siguiente al bloque de Android del archivo build.gradle de su proyecto de biblioteca:

Otras características de Android Studio 4.1 incluyen:

  • La simbolización de informes de accidentes nativos.
  • Actualizaciones para aplicar cambios que permitan compilaciones más rápidas.
  • El generador de perfiles de memoria de Android Studio ahora incluye un generador de perfiles de memoria nativa para aplicaciones implementadas en dispositivos físicos que ejecutan Android 10 o posterior.
  • Native Memory Profiler rastrea las asignaciones y desasignaciones de objetos en código nativo durante un período de tiempo específico y proporciona información sobre las asignaciones totales y el tamaño de pila restante.
  • Las dependencias de C / C ++ se pueden exportar desde archivos AAR (archivo de Android).

Finalmente si quieres conocer mas al respecto sobre esta nueva version, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/3lKq5S0
via IFTTT

Chrome OS 86 llega con mejoras para PIN, control parental y mas

Ya fue dado a conocer el lanzamiento de la nueva version del sistema operativo de Google, «Chrome OS 86» el cual está basado en el kernel de Linux, las herramientas de compilación ebuild/portage, los componentes abiertos y el navegador web Chrome 86.

Esta nueva version de Chrome OS 86, se presenta con mejoras para el desbloqueo por PIN, mejoras con el control parental, la capacidad de hacer un cambio de color al cursor y otras cosas mas.

¿Qué novedades presenta Chrome OS 86?

En esta nueva version, podremos notar que al ingresar al sistema y en forma de desbloqueo de la pantalla, apareció un botón para ver la contraseña ingresada o el código PIN en forma clara.

Por ejemplo, en caso de intentos fallidos de inicio de sesión, el usuario ahora puede ver qué se ingresó exactamente en el formulario de contraseña (después de hacer clic en el icono con un ojo en lugar de *****, la contraseña ingresada se muestra durante 5 segundos).

Además, después de 30 segundos de inactividad después de ingresar al campo, si no se presiona el botón de inicio de sesión, el contenido del campo de contraseña ahora se borra.

Se agregó la capacidad de ingresar rápidamente usando un código PIN, activado en la configuración. Si esta función está habilitada, el inicio de sesión se realiza automáticamente inmediatamente después de ingresar el PIN correcto, sin esperar a que el usuario presione el botón de inicio de sesión.

Los modos de control parental «Family Link» y las restricciones en las cuentas escolares, que le permiten limitar el tiempo que los niños pasan con el dispositivo y la gama de programas disponibles, ahora se extiende a las aplicaciones para la plataforma Android.

Se agregó la capacidad de cambiar el color del cursor para hacerlo más visible en la pantalla. Hay siete colores diferentes para elegir en la sección de configuración «Mouse y panel táctil».

Por otra parte, se destaca el rediseño de la interfaz del programa para gestionar la colección de fotos, además sé que se han ampliado las herramientas de recorte y se han añadido nuevos filtros y se ha realizado cambios para una mejor visualización.

Otro cambio importante, es el soporte añadido para salida de alto rango dinámico (HDR, High Dynamic Range) en dispositivos con pantallas externas o integradas que admiten esta funcionalidad. Se proporciona la posibilidad de reproducir videos HDR publicados en Youtube.

Al ingresar usando un teclado físico o en pantalla, se ha agregado la capacidad de formar recomendaciones para insertar Emoji. Las recomendaciones de emojis se muestran en un contexto limitado, como cuando se utilizan aplicaciones de mensajería.

Se agregó un mecanismo para sugerencias de información personal para autocompletar la entrada de información personal, como nombre, correo electrónico, dirección y número de teléfono. Por ejemplo, escribir «mi dirección» ofrecerá texto con la dirección del usuario.

La pestaña «Novedades» se ha agregado a la aplicación de ayuda incorporada Explorar (anteriormente Obtener ayuda) para ver las notas de la nueva versión de Chrome OS.

Finalmente también se menciona que se continuó el trabajo para estabilizar y expandir las capacidades del entorno para ejecutar aplicaciones Linux Crostini, que en el lanzamiento de Chrome OS 80 se actualizó de Debian 9 a Debian 10 (las instrucciones de uso en Crostini Ubuntu, Fedora, CentOS o Arch Linux también están disponibles).

Por ejemplo, se resuelven los problemas con el reenvío de conexiones USB a dispositivos Arduino al entorno Linux.

También lleva a cabo el trabajo sobre los errores en el ARC ++ (aplicación en tiempo de ejecución para Chrome), la capa intermedia para lanzar Android-aplicaciones en Chrome OS.

Finalmente si quieres conocer mas al respecto sobre esta nueva version del sistema, puedes consultar los detalles dirigiéndote al siguiente enlace.

Descarga

La nueva build ya está disponible para la mayoría de las Chromebooks actuales, además de que desarrolladores externos han formado versiones para computadoras comunes con procesadores x86, x86_64 y ARM.

Por último y no menos importante, si eres usuario de Raspberry debes saber que también puedes instalar Chrome OS en tu dispositivo, solo que la version que puedas encontrar no es la mas actual además de que aún se tiene el problema con la aceleración de video por hardware.

from Linux Adictos https://ift.tt/3jUw4mJ
via IFTTT

La beta de Microsoft Edge llegará primero a Ubuntu y Debian

Microsoft Edge en Linux

Creo que esta noticia es más importante para los usuarios que usan tanto Windows como otros sistemas operativos que para la comunidad Linux en general, pero es noticia y está relacionada con Linux. Ya sabíamos que Microsoft Edge llegaría este mes a los sistemas que usan el núcleo de Linus Torvalds, y ahora sabemos que a donde llegará primero es a las distribuciones basadas en Debian, como ella misma y el Ubuntu en el que se basan otras tantas.

Así lo asegura la compañía que dirige Satya Nadella, por lo que suponemos que lo primero que lanzarán será una versión DEB de Microsoft Edge que, probablemente, se podrá descargar desde aquí y añada el repositorio APT automáticamente. Más adelante, el navegador también llegará a otras distribuciones como Fedora y openSUSE. En cuanto al resto, habrá que esperar un poco más, y probablemente usar unos binarios que, lógicamente, deberían poner a nuestra disposición.

Ubuntu y Debian serán los primeros en usar Microsoft Edge este octubre

El navegador de la compañía responsable de Windows está recuperando el terreno que perdió con Internet Explorer por varios motivos. Curiosamente, uno de ellos es que sigue siendo compatible con el infame navegador, pero lo más importante es que pasó a usar el motor Chromium, lo que le permite, entre otras cosas, usar las extensiones de Google. Por otra parte, que Microsoft haya pasado a usar este motor son buenas noticias también para los usuarios de Chrome, ya que los del sistema de las ventanas están colaborando mucho en mejoras útiles.

En cuanto a la fecha del aterrizaje oficial, aún no existe, pero no debe faltar mucho si tenemos en cuenta que ya estamos a mediados de octubre. Cuando esté disponible, Microsoft Edge para Linux llegará con algunas funciones deshabilitadas que habilitarán con el paso del tiempo. ¿Te interesa probar este navegador en Linux?

from Linux Adictos https://ift.tt/3nPv45S
via IFTTT

LLVM 11.0 llega con actualización a Python 3, mejoras para RISC-V y mas

LLVM

Después de seis meses de desarrollo se ha presentado el lanzamiento de la nueva edición del proyecto LLVM 11.0 en la cual se presentan diversas mejoras, tales como la actualización a Python 3, parches para admitir instrucciones experimentales en RISC-V y muchos cambios mas.

Para quienes desconocen de LLVM, deben saber que es un kit de herramientas compatible con GCC (compiladores, optimizadores y generadores de código) que compila programas en instrucciones virtuales intermedias de código de bits similares a RISC (máquina virtual de bajo nivel con un sistema de optimización de múltiples niveles).

Está diseñada para optimizar el tiempo de compilación, el tiempo de enlazado, el tiempo de ejecución en cualquier lenguaje de programación que el usuario quiera definir. Implementado originalmente para compilar C y C++, el diseño agnóstico de LLVM con respecto al lenguaje, y el éxito del proyecto han engendrado una amplia variedad de lenguajes.

El pseudocódigo generado puede convertirse utilizando el compilador JIT en instrucciones de máquina directamente en el momento de la ejecución del programa.

Principales novedades de LLVM 11.0

En esta nueva version de LLVM 11.0 el sistema de compilación se ha movido para usar Python 3, como tal el uso de Python 3 no es forzado, ya que en caso de que no está disponible, la opción de reversión se implementa para usar Python 2.

El atributo vector-function-abi-variant se ha agregado a la representación intermedia (IR) para describir el mapeo entre las funciones escalares y vectoriales para las llamadas de vectorización. Dos tipos de vectores separados, llvm ::FixedVectorType y llvm::ScalableVectorType, se extraen de llvm::VectorType.

El comportamiento indefinido es la ramificación basada en undef y el paso de valores indefinidos a funciones de biblioteca estándar.

En memset/memcpy/memmove, se permite pasar punteros indefinidos, pero si el parámetro con el tamaño es igual a cero.

LLJIT agrega soporte para realizar inicializaciones estáticas a través de los métodos LLJIT::initialize y LLJIT::deinitialize.

Se agregó la capacidad de agregar bibliotecas estáticas a JITDylib utilizando la clase StaticLibraryDefinitionGenerator. Se agregó C API para ORCv2 (API para crear compiladores JIT).

Por la parte de la mejora de soporte para las diferentes arquitecturas de procesadores:

  • Se agregó soporte para los procesadores Cortex-A34, Cortex-A77, Cortex-A78 y Cortex-X1 en el backend de la arquitectura AArch64. Se implementaron las extensiones ARMv8.2-BF16 (BFloat16) y ARMv8.6-A, que incluyen RMv8.6-ECV (Enhanced Counter Virtualization), ARMv8.6-FGT (Fine Grained Traps), ARMv8.6-AMU (Activity Monitors virtualization) y ARMv8.0-DGH (sugerencia de recopilación de datos).
  • Se agregó soporte para los procesadores Cortex-M55, Cortex-A77, Cortex-A78 y Cortex-X1 en el backend ARM. Implementó las extensiones Armv8.6-A Matrix Multiply y RMv8.2-AA32BF16 BFloat16.
  • Se agregó soporte para la generación de código para procesadores POWER10 en el backend de PowerPC. Optimizaciones de bucle mejoradas y soporte mejorado para operaciones de punto flotante.
  • El backend de la arquitectura RISC-V puede recibir parches con soporte para conjuntos de instrucciones extendidas experimentales que aún no se han aprobado oficialmente.

Además de ello, se proporciona la capacidad de generar código para funciones de enlace integradas a instrucciones vectoriales SVE.

El backend para la arquitectura AVR se ha movido de la categoría experimental a las estables incluidas en la distribución base.

El backend x86 admite instrucciones Intel AMX y TSXLDTRK. Se agregó protección contra ataques LVI (Load Value Injection) y también se implementó el mecanismo general de Supresión de efectos secundarios de ejecución especulativa para bloquear ataques causados ​​por la ejecución especulativa de operaciones en la CPU.

De los demás cambios que se destacan:

  • El backend para la arquitectura SystemZ agrega soporte para MemorySanitizer y LeakSanitizer.
  • Libc ++ agrega soporte para el archivo de encabezado de constantes matemáticas <numbers>.
  • Capacidades ampliadas del enlazador LLD.
  • Compatibilidad con ELF mejorada, incluidas las opciones agregadas «–lto-emit-asm», «–lto-whole-program-visible», «–print-archive-stats», «–shuffle-section», «–thinlto-single-module», «–unique», «–rosegment», «–threads = N».
  • Se agregó la opción «–time-trace» para guardar el rastreo en un archivo, que luego se puede analizar a través de la interfaz de rastreo chrome: // en Chrome.
  • Una interfaz con un compilador Go (llgo) se ha eliminado de la versión y puede reestructurarse en el futuro.

Finalmente si quieres conocer mas al respecto sobre esta nueva version, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/311bARM
via IFTTT

Porteus Kiosk 5.1.0 ya fue liberado y estas son sus novedades

Hace poco fue anunciado el lanzamiento de la nueva version de la distribución Porteus Kiosk 5.1.0, basado en Gentoo y diseñada para equipar y revivir viejos equipos de cómputo, convirtiéndolos en puntos independientes, puestos de demostración y terminales de autoservicio.

La distribución se destaca por ser un contenedor básico que incluye solo el conjunto mínimo de componentes necesarios para ejecutar un navegador web (se admiten Firefox y Chrome).

Eso se reduce en sus capacidades para evitar actividad no deseada en el sistema (por ejemplo, no se permite cambiar la configuración, la descarga / instalación de aplicaciones está bloqueada, solo el acceso a páginas seleccionadas).

Además, se ofrecen compilaciones especializadas en la nube para trabajar cómodamente con aplicaciones web (Google Apps, Jolicloud, OwnCloud, Dropbox) y ThinClient para trabajar como cliente ligero (Citrix, RDP, NX, VNC y SSH) y servidor para la gestión de redes de kioscos.

La configuración se realiza a través de un asistente especial, que se combina con el instalador y le permite preparar una versión personalizada del kit de distribución para colocarlo en un USB Flash o disco duro.

Por ejemplo, puede establecer una página predeterminada, definir una lista blanca de sitios permitidos, establecer una contraseña para el inicio de sesión de un invitado, definir un tiempo de espera de inactividad para cerrar la sesión, cambiar la imagen de fondo, personalizar la apariencia del navegador, agregar complementos adicionales, habilitar el soporte de red inalámbrica, configurar el cambio de distribución del teclado, etc.

En el arranque, los componentes del sistema se verifican mediante sumas de comprobación y la imagen del sistema se monta en modo de solo lectura. Las actualizaciones se instalan automáticamente mediante el mecanismo de generación y reemplazo atómico de toda la imagen del sistema.

La configuración remota centralizada de un grupo de quioscos de Internet típicos es posible con la descarga de la configuración a través de la red. Debido a su pequeño tamaño, por defecto el kit de distribución se carga íntegramente en la RAM, lo que aumenta significativamente la velocidad de trabajo.

Principales novedades de Porteus Kiosk 5.1.0

En esta nueva version presentada de Porteus Kiosk 5.1.0 las versiones de software están sincronizadas con el repositorio de Gentoo (20201004), en cuanto a los paquetes actualizados que se destacan son las versiones de paquetes actualizadas del kernel de Linux 5.4.70, Firefox 78.3.1, Chrome 85.

En cuanto a los cambios que se presentan, podremos encontrar que se devolvió la capacidad de imprimir desde Firefox sin mostrar un diálogo con opciones de impresión.

Firefox no permite los controladores de URI ‘irc://’ e ‘ircs://’, que los atacantes podrían usar para eludir restricciones y lanzar aplicaciones arbitrarias.
La configuración incluye stubs EFI necesarios para algunos equipos HP con firmware EFI.

Además, se destaca que se agregó la opción ‘persistence=wipe’ a la configuración para borrar el contenido del directorio de inicio de los usuarios invitados y se proporcionó reenvío de micrófono y cámara web en sesiones basadas en Citrix Workspace.

Los controladores para los chips de red Broadcom y Realtek se compilan en el kernel sin usar módulos (problemas de arranque PXE resueltos).

Se agregó un retraso antes de cargar las tarjetas de sonido USB para garantizar que se utilice la última ranura de la tarjeta de sonido.

Y se agregó información de VAAPI para depurar registros para seleccionar códecs de video con soporte de aceleración de decodificación de hardware.

Finalmente, si quieres conocer mas al respecto sobre esta nueva version lanzada, puedes consultar la lista de cambios y el sitio web del proyecto.

El enlace es este.

Descargar Porteus Kiosk 5.1.0

Para quienes estén interesados en poder probar esta distribución, podrán obtener la imagen del sistema desde su sitio web oficial en el cual en su sección de descargas se proporcionan los enlaces correspondientes (la imagen de arranque de la distribución ocupa 110 MB).

De igual forma podrán encontrar mayor información  en el sitio sobre la configuración, instalación e incluso información para modificar la imagen del sistema,  en su sección de documentación.

El enlace es este.

from Linux Adictos https://ift.tt/2H0ZXmK
via IFTTT