Wasmer 2.0 ya fue liberado y llega con SIMD, mejoras y mas

Después de casi seis meses del lanzamiento de la primera versión, se dio a conocer el lanzamiento de la nueva versión del proyecto Wasmer que está en su segunda versión principal y en la cual se han realizado cambios importantes a tal grado que las API internas en esta segunda versión son incompatibles, aun que tambien se han añadido nuevas características que agregan estabilidad, seguridad y mejoras de rendimiento.

Para quienes desconocen de Wasmer, deben saber que este desarrolla un runtime para ejecutar módulos WebAssembly que se pueden usar para crear aplicaciones universales que pueden ejecutarse en múltiples sistemas operativos y para ejecutar código que no es de confianza de forma aislada.

La portabilidad se proporciona compilando el código de la aplicación en middleware WebAssembly de bajo nivel que puede ejecutarse en cualquier sistema operativo o integrarse en programas en otros lenguajes de programación. Los programas son contenedores ligeros que ejecutan el pseudocódigo de WebAssembly.

Estos contenedores no están vinculados al sistema operativo y pueden incluir código escrito originalmente en cualquier lenguaje de programación. El kit de herramientas de Emscripten se puede utilizar para compilar en WebAssembly. Para traducir WebAssembly al código de máquina de la plataforma actual, se admite la conexión de diferentes backends de compilación (Singlepass, Cranelift, LLVM) y motores (utilizando JIT o generando código de máquina).

El control de acceso y la interacción con el sistema se proporcionan mediante la API WASI (WebAssembly System Interface), que proporciona interfaces de programación para trabajar con archivos, sockets y otras funciones proporcionadas por el sistema operativo.

Las aplicaciones están aisladas del sistema principal y tienen acceso solo a la funcionalidad declarada (mecanismo de seguridad basado en capacidades de gestión para acciones con cada uno de los recursos (archivos, directorios, sockets, llamadas al sistema, etc.).

Principales novedades de Wasmer 2.0

En esta nueva versión presentada, se menciona que el cambio significativo en el número de versión de Wasmer está asociado con la introducción de cambios de incompatibilidad en la API interna, que, según los desarrolladores, no afectarán al 99% de los usuarios de la plataforma de ninguna manera.

También se observa un cambio en el formato de los módulos Wasm serializados entre los cambios importantes en la compatibilidad (los módulos serializados en Wasmer 1.0 no podrán usarse en Wasmer 2.0).

Además, se destaca el soporte para instrucciones SIMD (Single Instruction, Multiple Data) que permiten la paralelización de operaciones de datos. Entre las áreas en las que el uso de SIMD puede aumentar significativamente la productividad, se destacan el aprendizaje automático, la codificación y decodificación de video, el procesamiento de imágenes, la simulación de procesos físicos y la manipulación de gráficos.

Tambien se destaca el soporte para tipos de referencia, permitiendo a los módulos Wasm acceder a información en otros módulos o en el entorno base y se han realizado importantes optimizaciones de rendimiento. La velocidad del tiempo de ejecución de LLVM con números de punto flotante se ha incrementado en aproximadamente un 50%.

Las llamadas a funciones se han acelerado significativamente al reducir las situaciones que requieren llamadas al kernel. El rendimiento del generador de código Cranelift se ha incrementado en un 40%. Reducción del tiempo de deserialización de datos. Para reflejar con mayor precisión la esencia, se han cambiado los nombres de los motores: JIT → Universal, Native → Dylib (Biblioteca dinámica), Archivo de objeto → StaticLib (Biblioteca estática).

Finalmente si estás interesado en conocer más al respecto sobre Wasmer, debes saber que el código del proyecto está escrito en Rust, tiene la licencia MIT y puedes consultar sus detalles en su sitio web oficial en el siguiente enlace.

Instalar el runtime de Wasmer

Por otra parte, para quienes estén interesados en poder ejecutar el contenedor WebAssembly, solo necesita instalar el runtime de Wasmer en su sistema, que viene sin dependencias externas.

Es importante mencionar que se puede ejecutar Wasmer en cualquier plataforma macOS, Linux y Windows, el único requisito es que se instale el runtime de este en tu sistema.

Para ello basta con ejecutar el siguiente comando en una terminal:

curl https://get.wasmer.io -sSfL | sh

Y después de ello, deben de ejecutar el archivo requerido:

wasmer test.wasm

Si necesitas conocer más al respecto sobre el funcionamiento de Wasmer o quieres conocer su código fuente, puedes consultar todo eso en el siguiente enlace.

from Linux Adictos https://ift.tt/3gEsbBO
via IFTTT
WINE 6.11 llega con soporte para temas en programas incorporados y casi 300 cambios

WINE 6.11 Staging

Como cada dos semanas, tras la última versión para los que quieren el software más actualizado y una estable, WineHQ ha vuelto a lanzar una versión Staging de su software para ejecutar aplicaciones de Windows en otros sistemas operativos. Más concretamente, hace unas horas han lanzado WINE 6.11, una nueva versión Staging que ha llegado sin cambios tan destacados como la actualización de hace quince días que introdujo una nueva entrega del motor Mono.

Si atendemos a la lista de novedades que destaca WineHQ, WINE 6.11 no es la actualización mas emocionante que se recuerda. Lo mas destacado es que soporta temas para los programas, pero el resto son cambios que no dan ni frío ni calor. Sí que debe dar un poco de calor cuando miramos un poco más abajo, en donde el proyecto menciona 33 correcciones y un total de 290 cambios. No son los cerca de 400 he hemos visto alguna vez, pero siguen mejorando para que lo único que tengamos que pensar de Windows es que usamos WINE.

Novedades más destacadas de WINE 6.11

  • Soporte para los temas en todos los programas incorporados.
  • Todas las funciones matemáticas restantes de CRT importadas de Musl.
  • El soporte de MP3 requiere libmpg123 también en macOS.
  • Soporte para el código 720 (árabe).
  • Varias correcciones de errores.

Los usuarios interesados ya pueden instalar WINE 6.11, que no debemos olvidar que es una versión Staging, desde su código fuente, disponible en este y este otro enlace, o a partir de los binarios que se pueden descargar desde aquí. En el enlace desde donde podemos descargar los binarios también hay información para añadir el repositorio oficial del proyecto para recibir esta y otras actualizaciones futuras tan pronto en cuanto las tengan listas a sistemas como Ubuntu/Debian o Fedora, pero también hay versiones para Android y macOS. El proyecto nos permite elegir la rama entre la estable, la de desarrollo o Dev y la Staging.

La próxima versión Staging será WINE 6.12, y con casi toda seguridad llegará el próximo viernes 2 de julio. No podemos saber qué novedades traerá bajo el brazo, pero sí que llegará con cientos de pequeñas mejoras y correcciones como es habitual.

from Linux Adictos https://ift.tt/3gO3nHB
via IFTTT

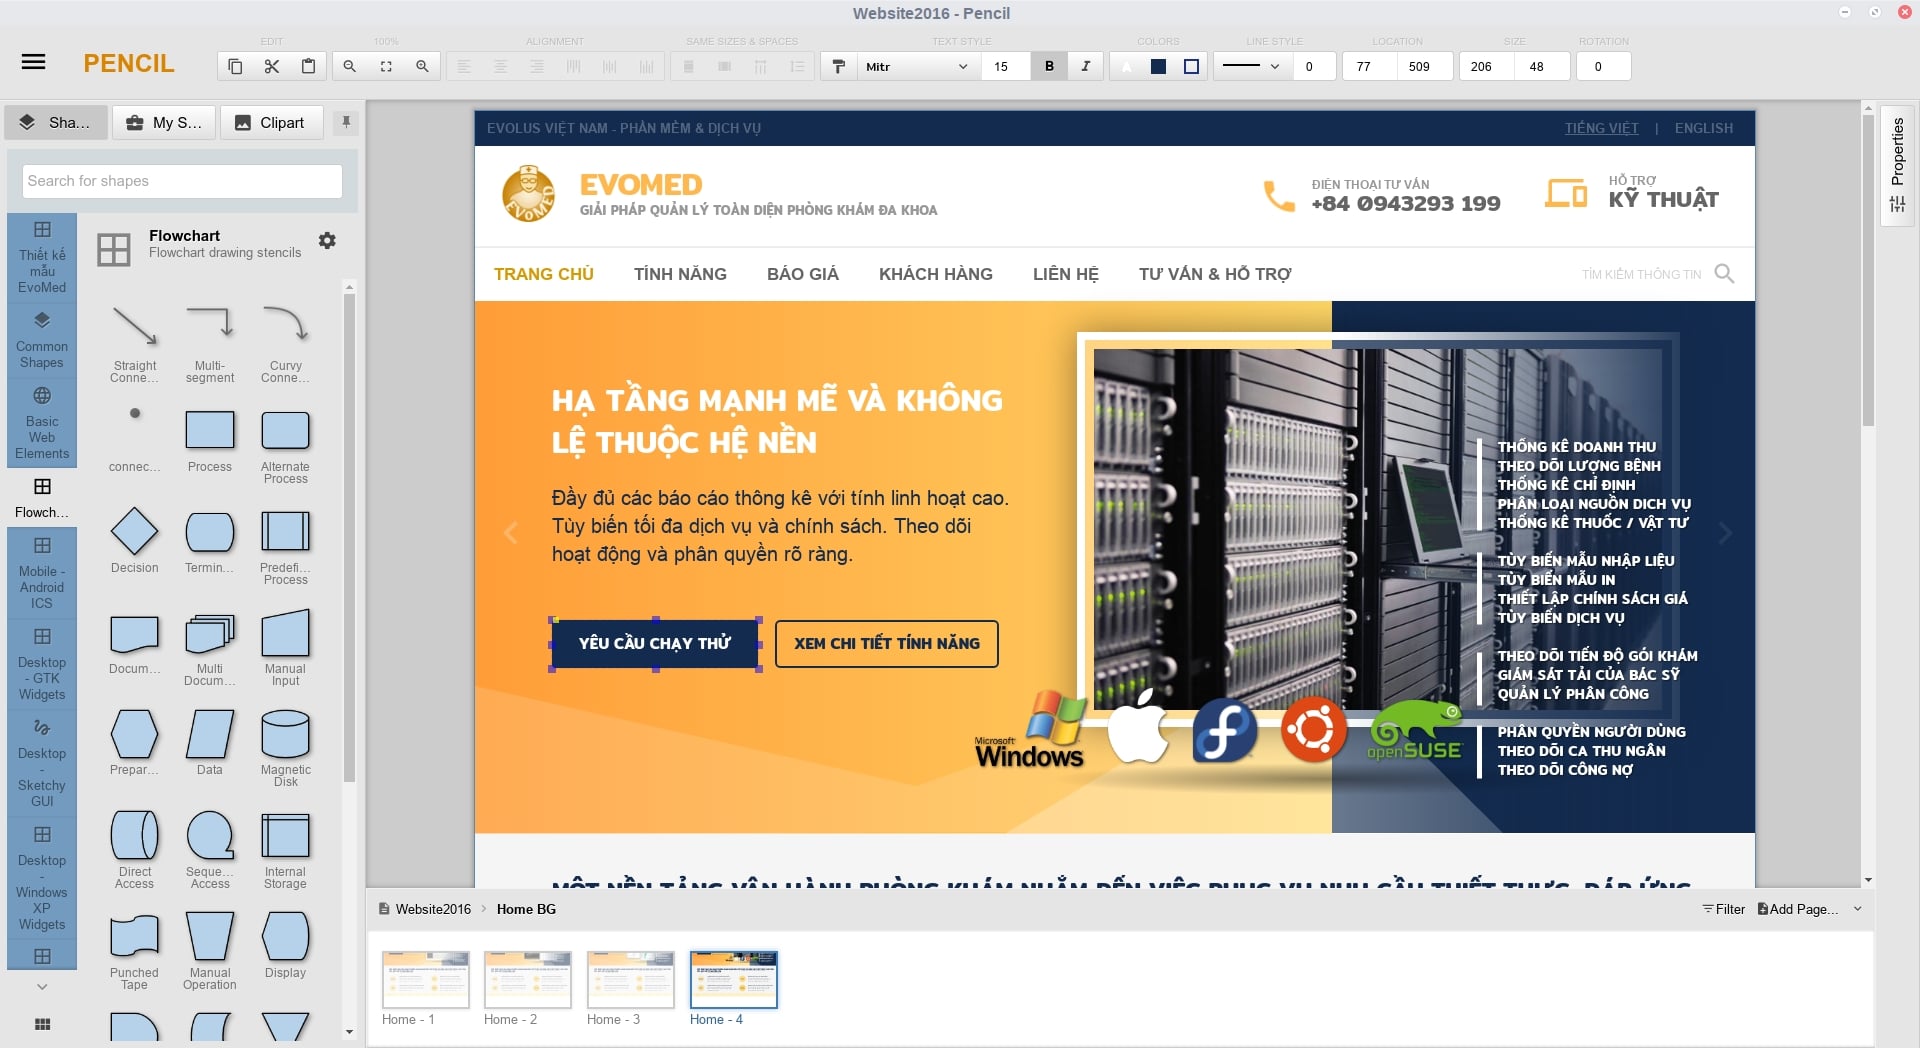
Pencil: una herramienta para el prototipado en Linux

Pencil

Pencil es una aplicación muy interesante con la que podrás hacer tus propios diseños. Además, está orientada a proporcionar una interfaz muy simple e intuitiva para realizar modelos y prototipos muy rápidamente. Por supuesto, se trata de un software multiplataforma disponible para Linux, gratuito, libre y de código abierto.

Este proyecto te permitirá hacer multitud de creaciones, desde prototipos, hasta mockups, modelos de páginas webs, apps webs, modelos de aplicaciones de escritorio (GUI), diagramas de flujo, y mucho más. Por tanto, no solo es una herramienta para los diseñadores, también puede ser muy interesante para los desarrolladores que quieran ver cómo quedaría la interfaz gráfica de uno de sus proyectos.

Incluye varias herramientas para facilitarte la edición, e incluso una gran colección de formas predefinidas para que solo tengas que insertarlas y con las diferentes formas que suele haber en una página o interfaz, e incluso para apps móviles. Si no tienes suficientes con las que ya vienen, también podrás descargar más y agregarlas fácilmente. Vas a encontrar mucho material descargable para instalar, como diseños para webs basadas en Bootstrap, iconos estilo Material Design para diseñar interfaces de apps de Android, emojis de Twitter, etc.

Todos estos Stencils y Templates que podrás descargar para tener más material con el que trabajar lo puedes obtener de forma totalmente gratuita desde esta zona de descargas. Se pueden conseguir de forma totalmente independiente y se instalan como addons de Pencil.

No se encuentra en los repos de las distros, pero lo puedes descargar como paquete .deb para Linux de 64-bit. También encontrarás paquetes .rpm para otras distros, así como para Windows y macOS. Incluso tiene disponible una extensión para el navegador web Mozilla Firefox. La última versión estable lanzada data de 2019, y es la 3.1.0, aunque también tienes a tu alcance versiones previas si las prefieres…

Más información de Pencil – Web Oficial

from Linux Adictos https://ift.tt/3xxds2E
via IFTTT

Investigadores de Toshiba crearon una red cuántica que aseguran que es imposible de hackear

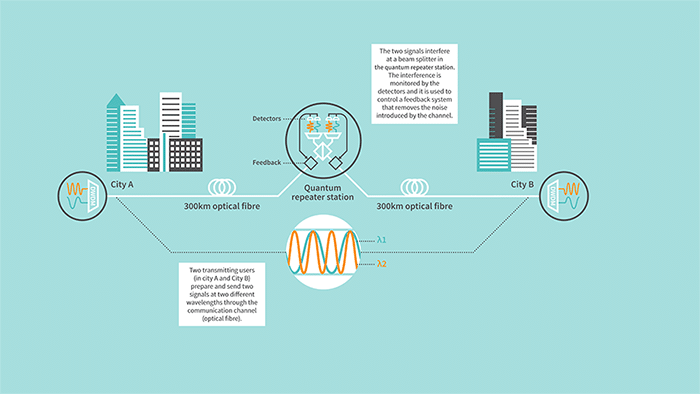
Toshiba (uno de los pesos pesados en el mundo de la tecnología) dio a conocer esta semana que ha transmitido con éxito información cuántica a través de fibra óptica de 600 km de longitud.

Los investigadores de la compañía establecieron un nuevo récord de distancia y anunciaron un nuevo futuro para las redes cuánticas gigantes que podrían enviar información de forma segura entre ciudades e incluso países. Estos científicos han demostrado que pueden transmitir bits cuánticos a través de cientos de kilómetros de fibra óptica sin codificar los frágiles datos cuánticos codificados en las partículas.

Según ellos, el motivo de su éxito se debe a una nueva tecnología que estabiliza las fluctuaciones ambientales que se producen en la fibra. Este descubrimiento podría contribuir en gran medida a crear una Internet cuántica de próxima generación, que los científicos esperan que algún día abarque distancias globales.

Para hacer frente a las condiciones inestables dentro de las fibras ópticas, los investigadores de Toshiba han desarrollado una nueva técnica llamada «estabilización de banda dual». La nueva técnica envía dos señales ópticas de referencia a diferentes longitudes de onda, lo que minimiza las fluctuaciones de fase en fibras largas.

La primera longitud de onda se utiliza para cancelar las fluctuaciones rápidas, mientras que la segunda, que tiene la misma longitud de onda que los qubits ópticos, permite el ajuste de fase.

Los investigadores encontraron que era posible mantener la fase óptica de una señal cuántica constante a una fracción de una longitud de onda, con una precisión de unas pocas decenas de nanómetros, incluso después de propagarse a través de cientos de kilómetros de fibra. Si estas fluctuaciones no se compensan en tiempo real, la fibra se expande y contrae según las variaciones de temperatura, lo que codifica la información cuántica.

Una de las primeras aplicaciones de esta técnica en el mundo real será la distribución de claves cuánticas (QKD) a largas distancias. Según un comunicado de prensa emitido por Toshiba la semana pasada, los sistemas QKD comerciales están actualmente limitados alrededor de 100 a 200 km de fibra óptica. El equipo de investigación de la compañía ya ha utilizado su tecnología para probar QKD a una distancia más larga.

El protocolo se basa en redes cuánticas para crear claves seguras que no se pueden hackear, lo que significa que los usuarios pueden intercambiar información confidencial de forma segura, como extractos bancarios o registros médicos, a través de un canal de comunicación que no es de confianza, como Internet.

“En los últimos años, QKD se ha utilizado para proteger las redes de metro. Este último avance amplía el alcance máximo de un enlace cuántico, de modo que es posible conectar ciudades a través de países y continentes, sin utilizar nodos intermedios confiables. Implementado con QKD vía satélite, nos permitirá construir una red global de comunicaciones cuánticas seguras ”, dijo Andrew Shields, Director de Tecnologías Cuánticas en Toshiba Europa.

Durante una comunicación, el QKD funciona haciendo que una de las dos partes encripte un dato codificando la clave criptográfica en qubits y enviando estos qubits a la otra parte a través de una red cuántica. Sin embargo, debido a las leyes de la mecánica cuántica, es imposible que un espía intercepte qubits sin dejar una señal de escucha visible para los usuarios, quienes luego pueden tomar medidas para proteger la información, según el equipo de Toshiba.

A diferencia de la criptografía clásica, QKD no se basa en la complejidad matemática de la resolución de claves de seguridad, sino que se basa en las leyes de la física. Esto significa que incluso las computadoras más potentes no podrían hackear claves basadas en qubit. Por lo tanto, es fácil ver por qué la idea está atrayendo el interés de jugadores de todos los ámbitos de la vida, desde instituciones financieras hasta agencias de inteligencia.

La investigación de Toshiba ha sido financiada parcialmente por la Unión Europea, que muestra un gran interés en el desarrollo de las comunicaciones cuánticas. Al mismo tiempo, el último plan quinquenal de China también hace especial hincapié en las redes cuánticas, mientras que Estados Unidos publicó recientemente un plan maestro que establece una guía paso a paso para establecer una Internet cuántica global.

Se espera que la internet cuántica permita usos que son imposibles con las aplicaciones web actuales y es que esto va desde la generación de comunicaciones virtualmente a prueba de manipulaciones hasta la creación de grupos de dispositivos cuánticos interconectados que, en conjunto, podrían superar la potencia informática de los dispositivos convencionales.

Fuente: https://www.toshiba.eu

from Linux Adictos https://ift.tt/3q5ePmq
via IFTTT

Google presenta el cifrado totalmente homomórfico

Los desarrolladores de Google han dado a conocer hace poco mediante una publicación de blog los avances del conjunto abierto de bibliotecas y utilidades con la implementación de un sistema de cifrado totalmente homomórfico que permite procesar datos cifrados que no aparecen en forma abierta en ninguna etapa de cálculo.

A diferencia del cifrado de extremo a extremo, el cifrado homomórfico, además de proteger la transmisión de datos, brinda la capacidad de procesar datos sin descifrarlos.

El cifrado totalmente homomórfico implica la capacidad de realizar operaciones de suma y multiplicación de datos cifrados, a partir de las cuales se puede implementar cualquier cálculo arbitrario. La salida es un resultado cifrado, que sería similar a cifrar el resultado de operaciones similares en los datos originales.

Como desarrolladores, es nuestra responsabilidad ayudar a mantener seguros a nuestros usuarios en línea y proteger sus datos. Esto comienza con la creación de productos que sean seguros por defecto, privados por diseño y pongan a los usuarios en control. Todo lo que hacemos en Google está respaldado por estos principios, y estamos orgullosos de ser un líder de la industria en el desarrollo, implementación y escalado de nuevas tecnologías que preservan la privacidad que hacen posible obtener información valiosa y crear experiencias útiles al mismo tiempo que protegemos a nuestros usuarios. intimidad.

Trabajar con datos con encriptación homomórfica se reduce a que el usuario encripta los datos y, sin revelar las claves, los transfiere a un servicio de terceros para su procesamiento.

Este servicio realiza los cálculos declarados y genera un resultado encriptado, sin poder determinar con qué datos trabaja. El usuario descifra los datos emitidos utilizando sus claves y recibe el resultado en texto claro.

Por ejemplo, imagine que está creando una aplicación para personas con diabetes. Esta aplicación puede recopilar información confidencial de sus usuarios, y usted necesita una forma de mantener estos datos privados y protegidos y, al mismo tiempo, compartirlos con expertos médicos para obtener información valiosa que podría conducir a importantes avances médicos. Con el transpilador de Google para FHE, puede cifrar los datos que recopila y compartirlos con expertos médicos que, a su vez, pueden analizar los datos sin descifrarlos, proporcionando información útil a la comunidad médica, mientras se asegura de que nadie pueda acceder información subyacente.

Entre las áreas de aplicación del cifrado homomórfico se encuentran la creación de servicios en la nube para computación confidencial, la implementación de sistemas de votación electrónica, la creación de protocolos de enrutamiento anonimizados, el procesamiento de solicitudes sobre datos cifrados en un DBMS y el entrenamiento confidencial de sistemas de aprendizaje automático.

Por ejemplo, el cifrado homomórfico resultará útil en aplicaciones médicas que pueden recibir información confidencial de los pacientes en forma cifrada y proporcionar a los profesionales médicos la capacidad de realizar análisis e identificar anomalías sin descifrar.

El cifrado homomórfico también puede ayudar en la investigación de los vínculos entre enfermedades y ciertas mutaciones genéticas, que requieren el análisis de miles de muestras de información genética.

Es por eso que hoy, nos complace anunciar que estamos obteniendo un transpilador de uso general, el primero en su tipo, para cifrado totalmente homomórfico (FHE), que permitirá a los desarrolladores realizar cálculos sobre datos cifrados sin poder hacerlo acceder a cualquier información de identificación personal.

Una característica distintiva del kit de herramientas publicado es la capacidad de crear programas para procesar datos cifrados utilizando técnicas de desarrollo estándar de C++ usando el transpilador provisto, un programa C++ que se convierte en un dialecto especial FHE-C++ capaz de trabajar con datos encriptados.

El kit de herramientas permite crear programas para cálculos confidenciales que pueden trabajar con datos sin descifrarlos, incluida la realización de operaciones matemáticas y de cadenas simples en datos cifrados. El código del proyecto está escrito en C++ y se distribuye bajo la licencia Apache 2.0.

Finalmente si estás interesado en poder conocer más al respecto sobre el tema, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/3gAkWfF
via IFTTT

Vectr: un software gratuito y sencillo para gráficos vectoriales

Vectr

Existen multitud de proyectos que pueden sustituir a software como Adobe Photoshop en Linux, como pueden ser GIMP, Krita, Inskcape y tantos otros. Además de esas tres alternativas libres y de código abierto, también puedes encontrar otras soluciones que pueden ser interesantes en ciertos casos, como cuando se tiene un equipo con pocos recursos de hardware. Estoy refiriéndome a Vectr, aunque aviso que es propietario.

Por ejemplo, imagina que quieres usar un software de gráficos vectoriales en un equipo muy antiguo o en una Raspberry Pi o SBCs similares. En ese caso, instalar un software pesado no es una gran opción. En esos casos podrías explorar las capacidades de Vectr, un software totalmente gratuito que puedes usar tanto desde su web (no necesita registro, entras al enlace y comienzas a editar) como desde tu escritorio (está disponible para varias plataformas, también Linux, macOS, Windows y ChromeOS, y lo tienes también en los repos de muchas distros).

Vectr es muy simple y cuenta con una interfaz gráfica de usuario creada en Electron. Desde ella podrás contar con varias herramientas para poder cargar imágenes y editarlas. Todo ello sin tener que aprender a usar sofisticados programas cargados de funciones y herramientas que están más dirigidos a profesionales y gente con experiencia que otra cosa.

Vectr permite que aprendas rápido su funcionamiento y puedas comenzar a editar desde el comienzo. Y no solo eso, es muy versátil en cuando a los gráficos 2D que admite procesar, ya que te servirá para crear mockups creativos, diseños de logos, imágenes para presentaciones, tarjetas, iconos y diseños para webs, etc.

Admite formatos como SVG, EPS, PNG, JPEG, etc. Y contarás con herramientas para líneas rectas, curvas, polígonos, una completa paleta de colores para colorear, herramientas de dibujo, etc.

Más información y descarga de Vectr – Web Oficial

from Linux Adictos https://ift.tt/3gxY7Jl
via IFTTT

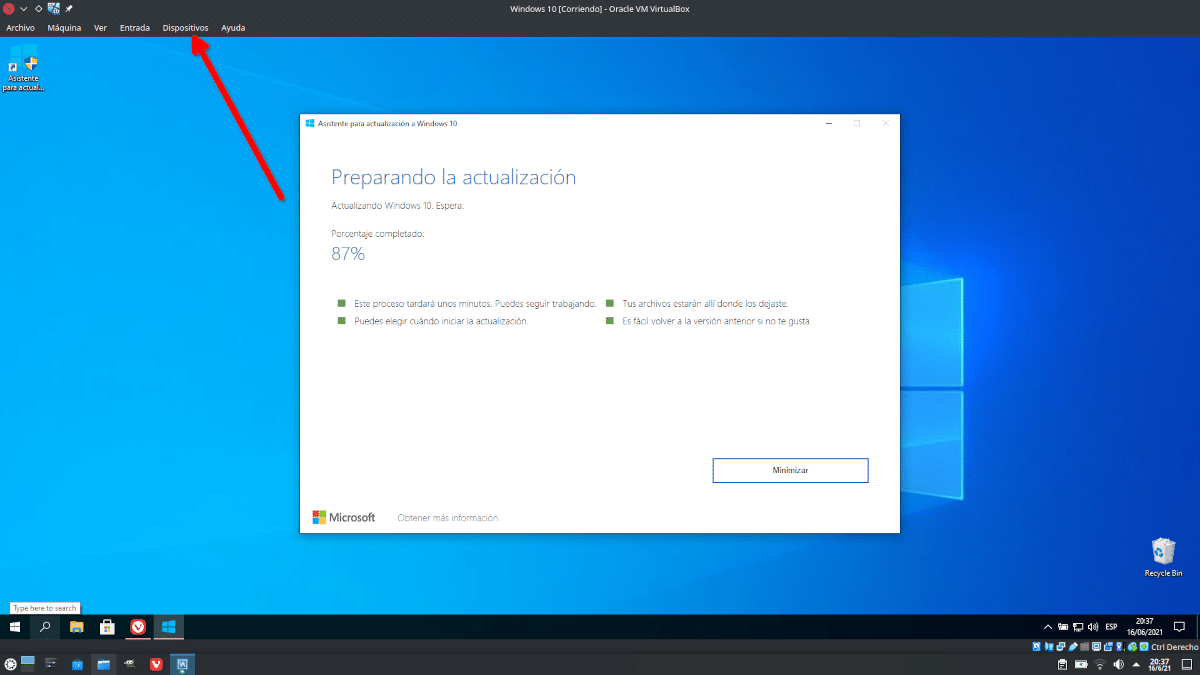
Cómo activar el acceso a unidades USB en VirtualBox

VirtualBox, como acceder a unidades USB

Aunque para Linux existen opciones como GNOME Boxes, el software que más se usa si se quiere trabajar en una máquina virtual con garantías es VirtualBox. Personalmente le encuentro un par de defectos, como que todo inicia en una ventana pequeña o que no se pueden hacer algunas cosas tras la instalación de cero, pero también tiene otras muy buenas como que podemos guardar las máquinas virtuales donde queramos de manera intuitiva.

Si lo que se busca es echarle un vistazo rápido al sistema que contiene una ISO, para lo que nos sirve una Live Session, creo que las cajas de GNOME son una mejor opción, más que nada porque salen a pantalla completa incluso las sesiones en vivo. Pero para todo lo demás merece la pena otro software más veterano. Lo que sí hace fácil GNOME Boxes es acceder a las unidades USB, algo para lo que en VirtualBox tenemos que darnos un paseo. Si queremos tener un sistema operativo casi al 100% dentro de nuestro sistema principal, tendremos que hacer lo que indicamos a continuación.

Guest Additions y activar el USB en VirtualBox

Aunque las Guest Additions no son necesarias para acceder al USB, sí merece la pena instalarlas, así que el tutorial quedaría así:

  1. Instalamos VirtualBox. Está en los repositorios oficiales de la mayoría de distribuciones Linux, por lo que podemos hacerlo desde el centro de software o tienda de nuestro sistema.
  2. Una vez instalado, y para no confundirnos, vamos a instalar el VirtualBox Extension Pack. Este paquete será el necesario para poder activar el acceso al USB, pero también a otro hardware como la cámara web. En este paso, lo que haremos será descargar el paquete desde este enlace. También podemos hacerlo desde la página que aparece en cualquier búsqueda, pero si lo hacemos así descargaremos la última versión y puede dar problemas con el VirtualBox que tenemos instalado. Hay que descargar el Extension Pack que coincida con la versión de nuestro VirtualBox.
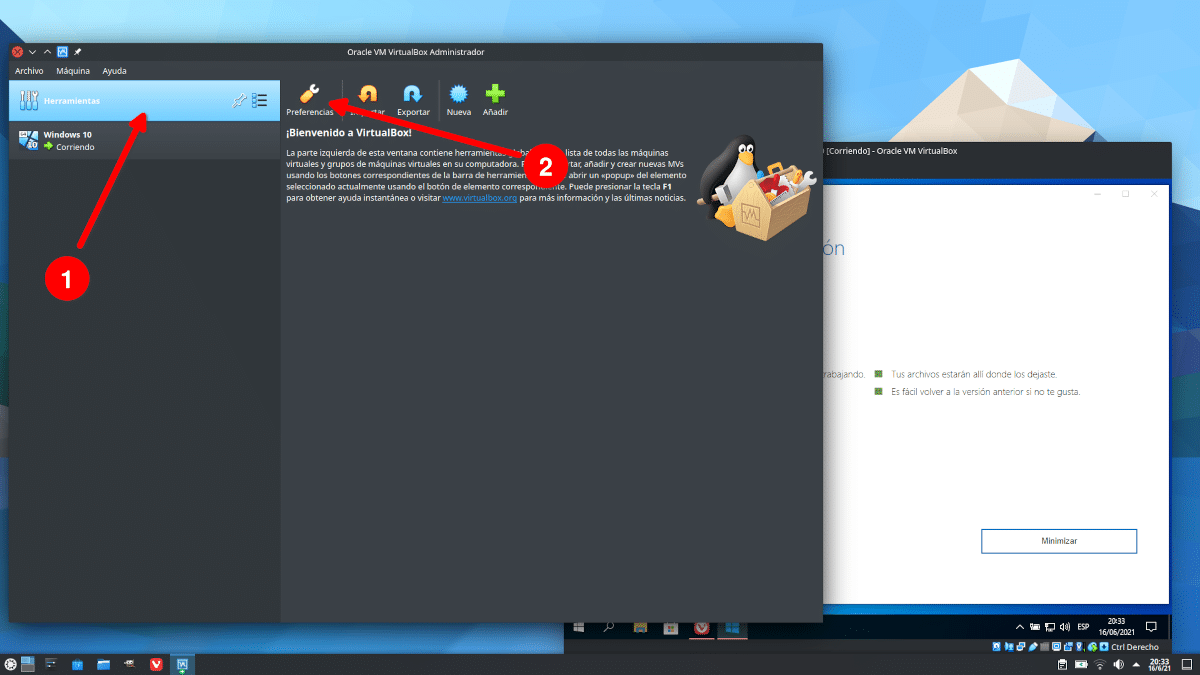
  3. Ahora, sin ninguna máquina virtual instalada, aunque no pasa nada si ya la tenemos instalada, vamos a Herramientas/Preferencias. Tiene que ser en las preferencias generales, o de lo contrario no veremos la opción de extensiones.

Preferencias

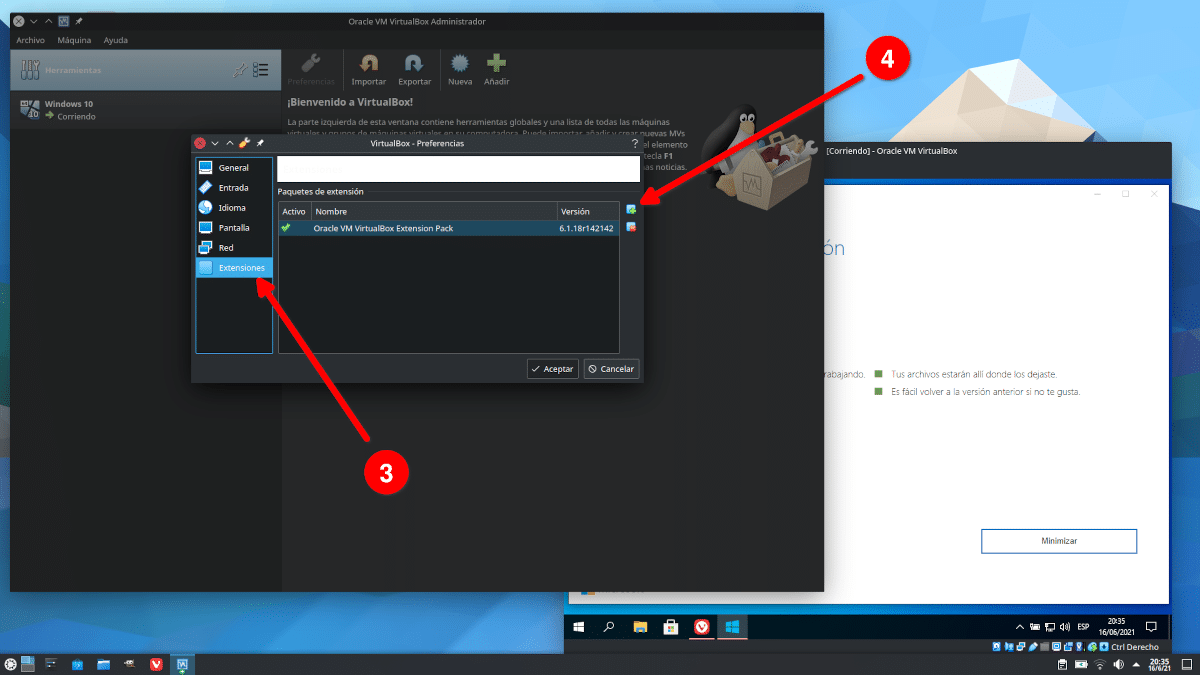
  1. Hacemos clic en Extensiones.
  2. Ahora, hacemos clic a la derecha y en «Añadir nuevo paquete».
  3. Seleccionamos el paquete que hemos descargado en el paso 2.

Instalar el Extension Pack

  1. Aceptamos el mensaje y ponemos la contraseña.
  2. Ya tenemos el paquete instalado, pero ahora queda darnos permiso, algo necesario si usamos Linux. Para ello, abrimos un terminal y escribimos lo siguiente, donde USUARIO será nuestro usuario y suele ser en minúsculas:
sudo usermod -aG vboxusers USUARIO
  1. A continuación, escribimos este otro comando, donde USUARIO es nuestro usuario:
sudo gpasswd -a USUARIO vboxusers
  1. Ahora ya podemos acceder a nuestras unidades y dispositivos, para lo que tendremos que iniciar una máquina virtual. Si no la teníamos instalada, ahora es buen momento.
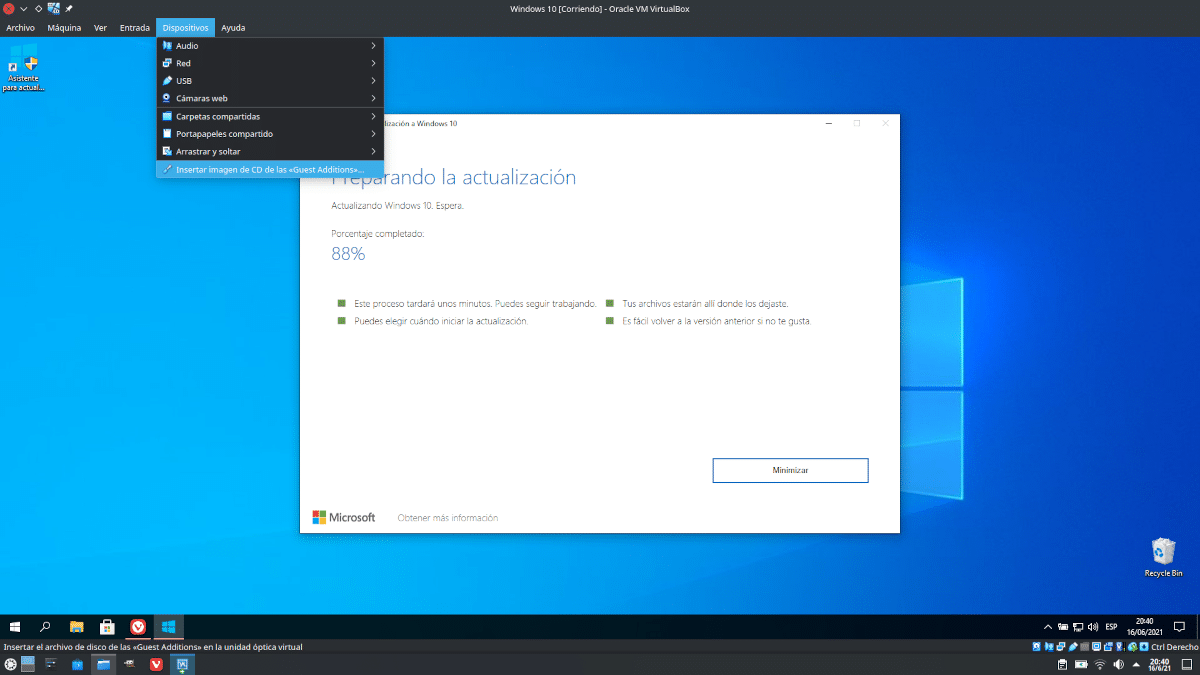
  2. El siguiente paso, aunque hemos dicho que no es necesario, sí merece la pena que instalemos las Guest Additions, para lo que basta en ir al menú Dispositivos/Insertar imagen de CD de las Guest Additions y aceptar los mensajes.

Instalar Guest Additions en VirtualBox

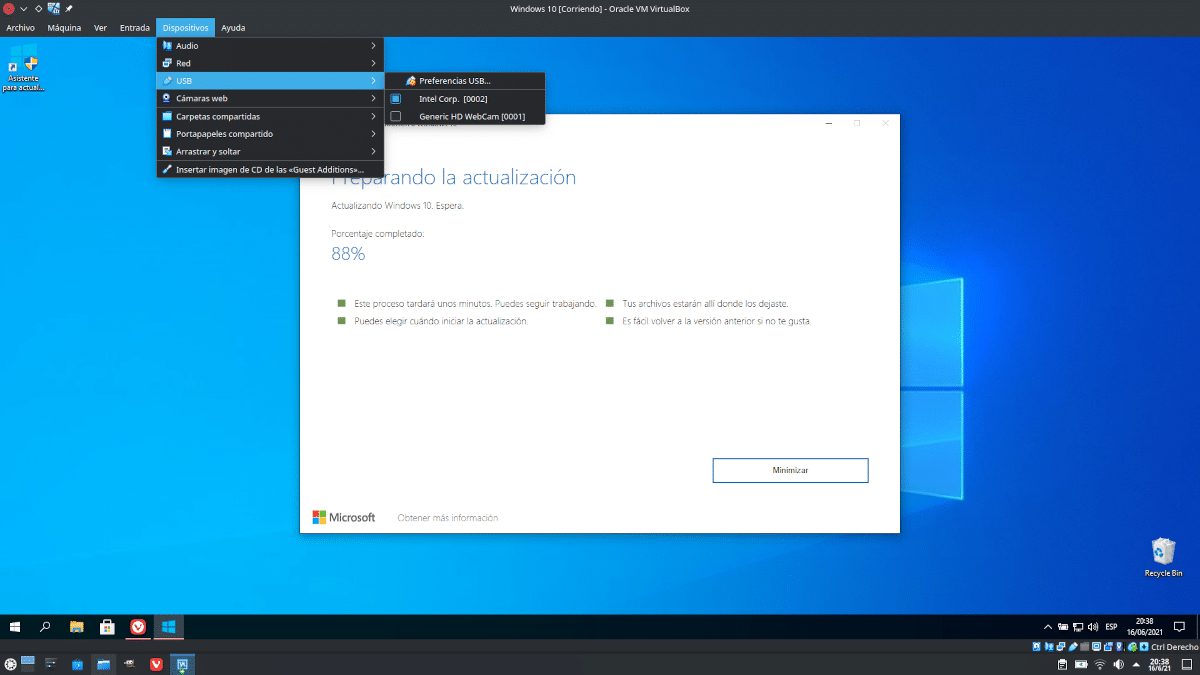
  1. Con la máquina iniciada y las Guest Additions instaladas, vamos al menú Dispositivos/USB. Ahí aparecerá todo a lo que se puede conectar, entre lo que también tendremos nuestra cámara web. Sólo tenemos que indicarle el tipo de USB que es, entre 1.0, 2.0 o 3.0, y aceptar. La unidad aparecerá en nuestro sistema huésped.

Panel Dispositivo de VirtuelBox
Activar unidades y dispositivos

El último paso se puede hacer también con la máquina virtual sin iniciar, pero creo que es más sencillo si lo hacemos in situ.

Funciona en cualquier sistema operativo

Esto que hemos explicado aquí funciona para cualquier sistema operativo, por lo que los usuarios de Linux podemos tener instalado Windows y, si el equipo no es muy limitado, funciona todo a la perfección. Por ejemplo, permite usar software como iTunes para gestionar un iPhone/iPad, o Garmin Express si queremos descargar los mapas en nuestro ciclocomputador Garmin. Por supuesto, también podemos instalar software nativo como el Guitar Pro, pero para esto último merece la pena seguir nuestro tutorial ya que podemos ejecutarlo en Linux gracias a WINE en PlayOnLinux.

from Linux Adictos https://ift.tt/3wMz37n
via IFTTT

Colorea y aprende Linux con los libros de Red Hat

Colorea y aprende Linux

La verdad es que de niño nunca me gustaron los libros para colorear. No tenía la paciencia necesaria o, tal vez sea mi incapacidad para respetar los límites. Sin embargo, hay adultos que hoy todavía disfrutan de esa actividad, a tal punto que existen editoriales que producen ese tipo de contenido para los mayores de edad. Si eres uno de esos y, además quieres al mismo tiempo aprender sobre contenedores, Red Hat te da una mano. Eso sí, en inglés.

Hay que decir que más allá de la polémica decisión que tomaron con CentO S, los muchachos del sombrero rojo siempre fueron muy generosos en facilitar a los desarrolladores herramientas y contenidos de aprendizaje en forma gratuita.

Colorea y aprende Linux con estos libros.

Entre los contenidos educativos hay libros. De la colección, tres son específicamente para colorear. De ellos, hay dos dedicados al tema de los contenedores y uno a SELinux.

Ten en cuenta que para descargar este contenido tendrás que registrarte como desarrollador en el portal específico de Red Hat.

Pero, veamos el detalle de los títulos:

SELinux Coloring Book

Para saber si queremos leer (y colorear) un libro sobre SELinux, debemos entender de que estamos hablando.

La s y la e son las iniciales en inglés de seguridad mejorada. SELinux es una arquitectura que permite a los administradores determinar quiénes y como acceden al sistema.

A través de un conjunto de reglas conocido como políticas de seguridad, SELinux define los controles de acceso para las aplicaciones, los procesos y los archivos.

En caso de que una aplicación o proceso solicite, por ejemplo, el acceso a un archivo, consulta la caché de vector de acceso (AVC), donde se almacenan los permisos de los objetos y los sujetos. Esto es en caso de que previamente se haya solicitado ese permiso.

Si es una solicitud que no se hizo anteriormente, SELinux envía la solicitud al servidor de seguridad, donde se analiza el contexto de seguridad de la aplicación o del proceso y del archivo. El contexto de seguridad se aplica desde la base de datos de políticas de SELinux. Esto determina que se otorgue o se niegue el permiso.

Con la ayuda de un perro y un gato, el libro nos invita a aprender el uso básico de SELinux incluyendo a aplicación de seguridad multicategoría (MCS) y la aplicación de seguridad multinivel (MLS)

The Container Coloring Book: Who’s afraid of the big bad wolf?

La de contenedores es una tecnología que viene ganando mucha popularidad en los últimos años. Básicamente permite ejecutar una aplicación de manera aislada del resto del sistema operativo ya que contiene todo lo que se necesita para la ejecución. Esto es muy útil para realizar pruebas sin crear conflictos con otros programas y evitando problemas de seguridad.

En esta versión tecnológica del clásico cuento, los tres chanchitos nos ayudarán a evitar que el lobo feroz sabotee nuestras aplicaciones ejecutadas en contenedores. En el camino aprenderemos conceptos básicos como espacios de nombres, control de recursos, seguridad, imágenes, estándares abiertos y gestión.

The Container Commandos Coloring Book

Para ampliar nuestros conceptos sobre contenedores, ahora compartiremos las aventuras de un grupo descentralizados de superhéroes que deberán evitar que una tormenta de asteroides destruyan nuestro planeta. Para esto deberán rediseñar el sistema de escudos basados en contenedores.

Las herramientas cubiertas son:

  • Podman: La alternativa de Red Hat para la creación y gestión de contenedores.
  • CRI-O: Es otra tecnología de Red Hat que permite que Kubernetes ejecute contenedores sin necesidad de agregados adicionales. Si se lo están preguntando, Kubernetes es una herramienta de gestión de contendores.
  • Buildah: Herramienta que permite crear contenedores de acuerdo a los estándares de la Open Container Initiative.
  • Skopeo: Utilidad para la línea de comandos que facilita trabajar con imágenes de contenedores y sus repositorios.
  • OpenShift: Otro desarrollo de Red Hat basado en Kubernetes que permite la ejecución simultánea de aplicaciones web en diferentes lenguajes.

Cómo trabajar con los libros

En teoría, deberías imprimir el libro y usar lápices para colorearlos. En la práctica puedes utilizar El Gimp o LibreOffice Draw para abrir el pdf y utilizar sus herramientas de pintura. No hagas trampa, utiliza el lápiz o el pincel y no la de llenado automático.

from Linux Adictos https://ift.tt/3cO3B0t
via IFTTT

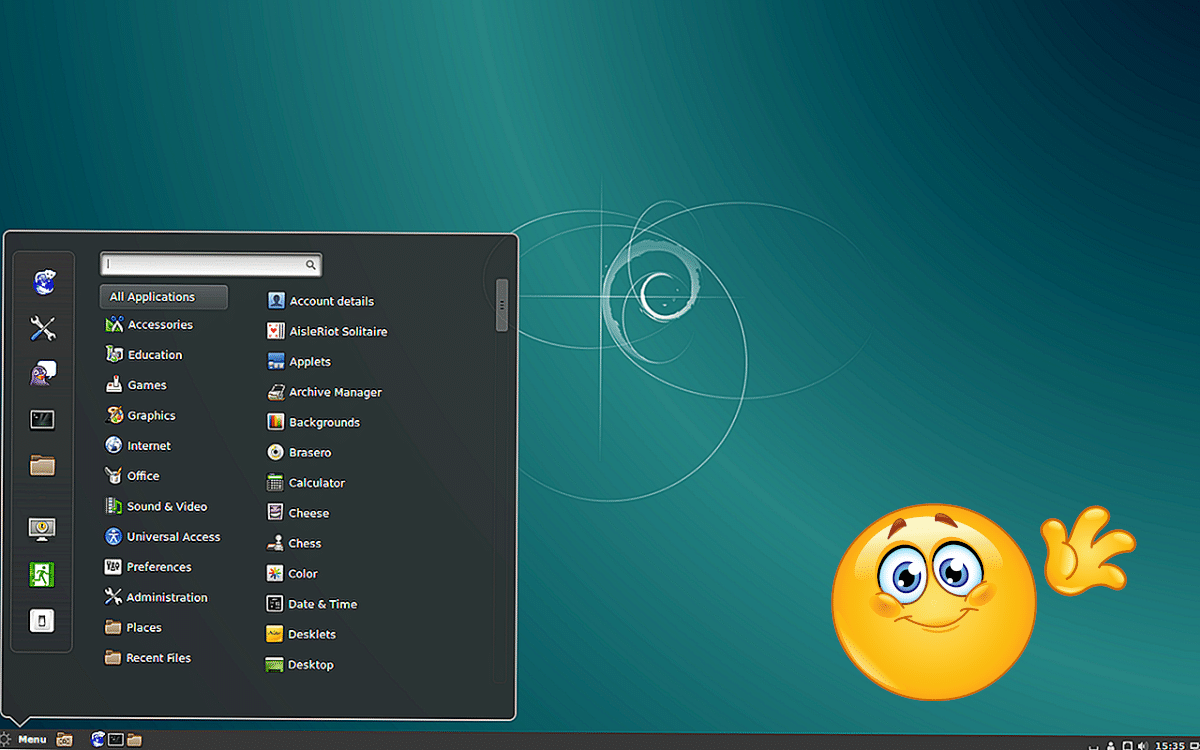
El principal mantenedor de la edición Cinnamon de Debian se pasa a KDE

Debian Cinnamon

Escritorios para sistemas operativos basados en Linux hay muchos, pero la mayoría de usuarios nos decantamos por unos pocos. Muchos nos pasamos años usando GNOME en Ubuntu, pero el terremoto del paso a Unity hizo que muchos buscáramos alternativas. Entre ellas, algunos estuvimos un tiempo usando Linux Mint porque su escritorio iba bien, y eso es algo que también hizo el principal mantenedor de la edición Cinnamon de Debian, pero le ha llegado el momento de dar otro salto y despedirse.

Debian también está disponible con escritorio «Canela». Quien lo estaba manteniendo era Norbert Preining, pero, tal y como él mismo ha informado, no lo hará más y no trabajará en la edición Cinnamon de Debian para versiones futuras, como el Cinnamon 5.0 que ha sido lanzado a principios de este junio. ¿El motivo de todo esto? Ya no está usando el escritorio desarrollado por Linux Mint porque le parece que el de KDE es mucho mejor, impresión que comparte el autor de este artículo.

La edición Cinnamon de Debian seguirá adelante… si alguien recoge el guante

Como usuario, lo que le pasado a Preining es lo mismo que nos ha pasado a muchos: las versiones 3 y 4 de KDE/Plasma daban muchos problemas, por lo que no las usó en mucho tiempo. ¿Y GNOME? Bueno, muchos lo usan, pero sus aplicaciones no son tan ricas como las de KDE y no parecen pensadas para los «power users»».

Desde mi cambio a KDE/Plasma, no he usado Cinnamon en meses. Sólo ocasionalmente probé nuevas versiones, pero nunca les di una prueba en el mundo real. Habiendo dejado Gnome3 por su completa falta de usabilidad para los usuarios profesionales, me escapé a Cinnamon y encontré un buen hogar allí durante bastante tiempo – usando tecnología moderna pero manteniendo los cambios de la interfaz de usuario conservadores. Durante mucho tiempo ni siquiera he contemplado la posibilidad de usar KDE, después de haberme quemado durante los malos días de KDE3/4 cuando la hinchazón era la mejor descripción.

En cuanto al futuro de la edición Cinnamon de Debian, seguirá existiendo siempre y cuando alguien recoja el guante y siga con su desarrollo. Preining asegura que no mantendrá la quinta versión de Cinnamon en Debian, aunque sí seguirá manteniendo los paquetes de Cinnamon 4.0. Si nadie da un paso adelante, probablemente deje de existir la canela en Debian como edición. Para sus usuarios son malas noticias, pero los usuarios de KDE entendemos al desarrollador.

from Linux Adictos https://ift.tt/3guhpiL
via IFTTT