Manjaro 21.0.7, nueva versión estable que puede dar problemas al actualizar desde el terminal

Manjaro 21.0.7

Hace poco más de 24 horas, el equipo de desarrolladores que hay detrás de esta popular distribución basada en Arch Linux anunció el lanzamiento de una nueva versión estable. Se trata de un sistema con modelo de desarrollo Rolling Release, lo que significa que se instala una vez y se reciben actualizaciones de por vida, y también que lanzan dos opciones: todos los nuevos paquetes como actualizaciones para los usuarios existentes y lo que esta vez fue Manjaro 21.0.7 para instalaciones de cero.

No es la primera vez que anuncian una nueva versión antes de que llegue a mi equipo, lo que probablemente se explique con un lanzamiento gradual para no colapsar los servidores. Cuando ya me permitió actualizar, pensé que era una buena idea hacerlo desde el terminal, pero vi un fallo de dependencias que había que solucionar manualmente. Como a mí Pamac me lo solucionó automáticamente, no le di mayor importancia, pero hay usuarios que han tenido problemas, tal y como podemos comprobar en este hilo del foro oficial.

Novedades más destacadas de Manjaro 21.0.7

Pero antes de hablar de los problemas, vamos a hablar de las novedades. Los usuarios de GNOME tendrán que seguir esperando un poco más para usar GNOME 40, y los de KDE también tendremos que tener paciencia si queremos usar Plasma 5.22. Por lo demás, el equipo de desarrolladores destaca los siguiente:

  • La mayoría de los Kernels se han actualizado, siendo la versión estable más moderna Linux 5.12.9-1-Manjaro.
  • Systemd está ahora en 248.3 15. Destacan que esta serie no arranca linux49 ni linux419.
  • Gnome Apps se ha actualizado a 40.2, pero la edición GNOME sigue con 3.38 en la Shell.
  • Cutefish DE se ha actualizado a la v0.2.
  • Pipewire está en 0.3.30.
  • Deepin tiene algunas actualizaciones nuevas.
  • Otras actualizaciones regulares, incluyendo python y haskell

Explicado lo anterior, hay un problema que puede haber para los usuarios existentes que se soluciona actualizando desde Pamac y aceptando los cambios que nos sugiere. Otras cosas que se pueden hacer es eliminar manualmente los paquetes que entran en conflicto con los nuevos e intentar volver a actualizar o usar un kernel más antiguo, pero teniendo en cuenta lo que se menciona en la lista de novedades anterior.

Manjaro 21.0.7 está disponible desde hace menos de 24 horas, por lo que los usuarios existentes ya podemos actualizar desde el mismo sistema operativo y para las nuevas instalaciones ya hay nueva imagen en la página de descargas del proyecto.

from Linux Adictos https://ift.tt/2TvyjVe
via IFTTT

Deskreen convierte cualquier pantalla en una secundaria y funciona perfectamente en Linux con cero complicaciones

Deskreen

Hace años, cuando empecé a escribir, recuerdo que tenía un ordenador de sobremesa conectado a la pantalla de la PlayStation que usaba como secundaria para, por ejemplo, escribir mientras presentaban algún evento. Aunque la pantalla de nuestro equipo sea grande, una extra puede venir muy bien, y por ese motivo compañías como Apple presentaron su Sidecar hace un tiempo y el próximo macOS aún irá a más. Si lo que necesitamos es sólo «ampliar» la pantalla de nuestro equipo, Deskreen es una herramienta increíble, y más cuando la pruebas y sabes algunas cosas.

Deskreen es «FOSS», es decir, de código abierto y gratuita. Una vez instalada, aunque en Linux podemos usar su AppImage, lo único que tenemos que hacer es conectar la pantalla en la misma red en donde está el equipo principal y conectarse, algo que no es para nada complicado. Una vez conectados, podemos ver en la pantalla secundaria todo el escritorio o sólo una aplicación.

Deskreen es gratuita, libre y de código abierto

Para conectar las pantallas, basta con hacer lo siguiente:

  1. Abrimos Deskreen.
  2. Si tenemos un dispositivo inteligente con cámara, podemos escanear el código QR que aparece en pantalla. Si no hay cámara disponible, podemos copiar en cualquier navegador la dirección que nos facilita.
  3. Una vez se conecta, hacemos clic en «Permitir».
  4. A continuación elegimos si queremos que se refleje la pantalla completa o sólo una ventana.
  5. Si elegimos una ventana, ahora tenemos que elegir la de alguna aplicación que tengamos abierta.
  6. Una vez seleccionado lo que queremos reflejar, hacemos clic en «Confirmar».

Sorprende un poco el soporte de la aplicación, es decir, en dónde podemos usarla. Funciona en dispositivos como el iPhone, y también en televisiones inteligentes con webOS, aunque el refresco en este sistema operativo no es el mejor.

La aplicación inicia en inglés, pero está traducida al español y podremos elegir nuestro idioma desde el engranaje de las opciones. Desde el mismo apartado también podremos elegir el tema oscuro. Y por si compartir la pantalla de esta manera tan sencilla y rápida pareciera poco, hay que mencionar también que Deskreen soporta múltiples pantallas y reflejar diferentes ventanas. Lo que no soporta, por lo menos en mis pruebas, es el sonido, pero eso no debería ser un problema si nuestra intención es ser más productivos en nuestro trabajo. Por ejemplo, yo lo he probado para ver en mi tablet lo que escribía en Atom en tiempo real para no tener que dividir la pantalla de mi portátil, y funciona todo perfecto.

Disponible para Linux, macOS y Windows

Deskreen está disponible para Windows, macOS y Linux desde la página del desarrollador. Los usuarios de Linux podemos descargar su AppImage, por lo que ni siquiera es necesario instalar nada para poder disfrutar de todo lo que nos puede ofrecer esta herramienta. También está disponible como paquete DEB (Debian/Ubuntu) y los usuarios de Arch Linux lo tenemos en AUR.

from Linux Adictos https://ift.tt/3wtawUB
via IFTTT

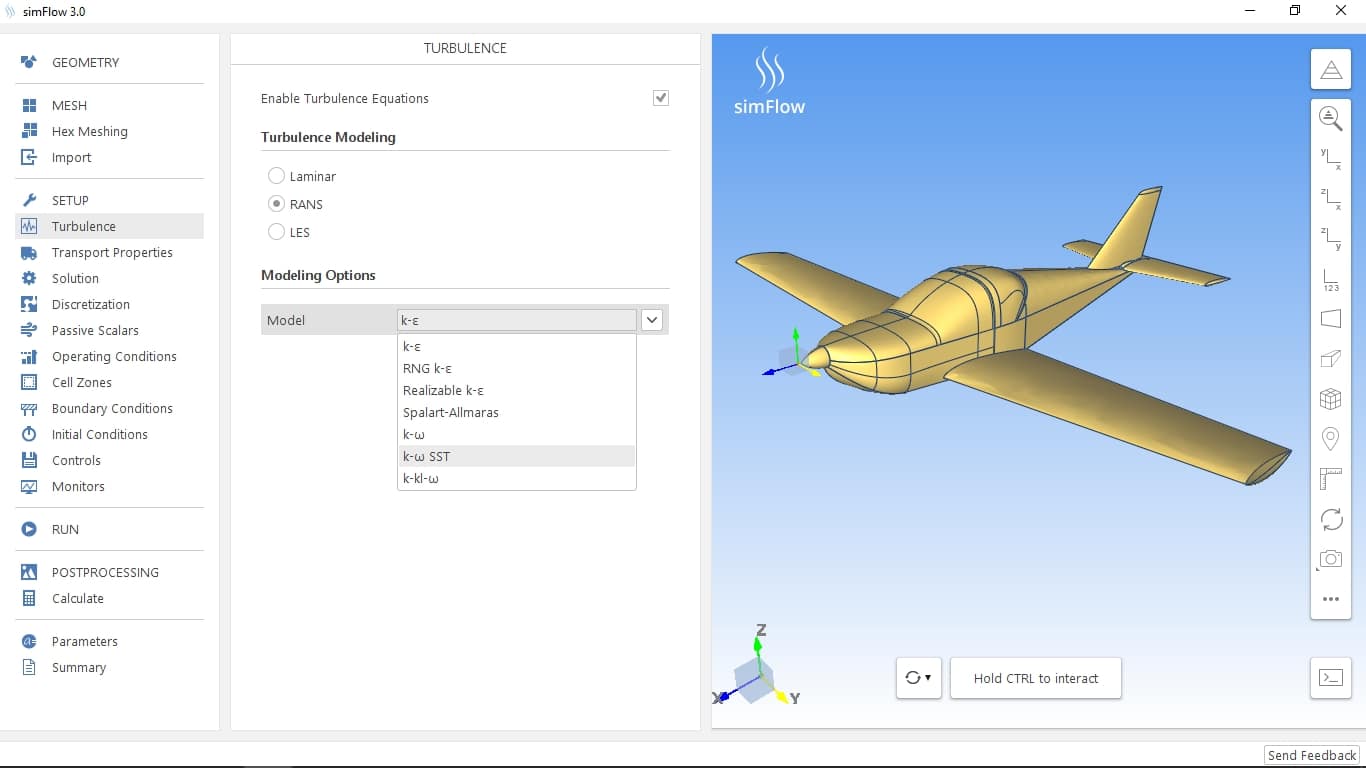
SimFlow: una GUI para el software CFD OpenFOAM

SimFlow OpenFOAM

En otros artículos ya he hablado del fantástico proyecto OpenFOAM, un software que está disponible para Linux y que es útil para aquellas personas que necesitan análisis de CFD (Computational Fluid Dynamics) o dinámica de fluidos computacional. Pues bien, ahora también te presento el proyecto SimFlow que tiene mucho que ver con OpenFOAM.

Como sabes, el CFD es algo que se emplea para múltiples sectores. Dese analizar cómo se puede expandir un virus a través del aire cuando alguien tose o estornuda, hasta el desarrollo aerodinámico de aviones y monoplazas de competición, para el análisis del comportamiento de fluidos dentro de tuberías, etc.

Pues bien, OpenFOAM te permite obtener el software necesario para esas simulaciones y cálculos. Pero con SimFlow tendrás un completo software de CFD disponible tanto para Windows como para Linux. Una forma de conseguir una potente e intuitiva herramienta de análisis de fluidos con una GUI.

SimFlow no es un software libre ni de código abierto. Es una solución propietaria. Sin embargo, podrás encontrar una versión totalmente gratuita algo más limitada. También dispones de una licencia de pago comercial con capacidades potenciadas. Las limitaciones que encuentras en la versión gratis se centran especialmente en la cantidad de nodos de la malla que se pueden usar en las simulaciones o en la cantidad de paralelismo para la potencia computacional que puedes usar.

La versión de pago tiene una limitación única, y es que solo durará 1 año con cada pago que hagas. Sin embargo, la versión gratuita es ilimitada en ese sentido. Por ello, podrás usarla siempre que quieras.

La última versión, SimFlow 4.0 está disponible como paquete para Linux de 64-bit y ocupa unos 137MB. Además, esta versión soporta OpenFOAM de 4-6 y de 1612-1812. Simplemente es un binario al que le debes dar permisos de ejecución y luego ejecutarlo como harías con cualquier otro programa…

Más información y descarga de SimFlow – Web Oficial

from Linux Adictos https://ift.tt/3xoT4Au
via IFTTT

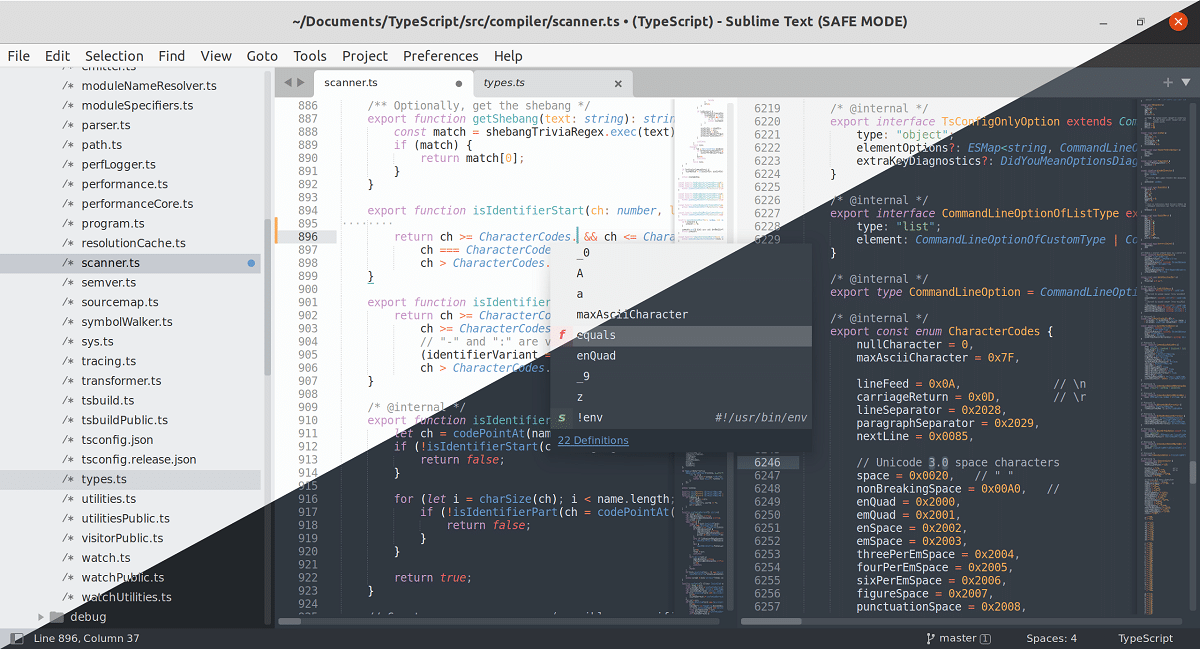
La versión estable de Sublime Text 4 ya fue liberada y estas son sus novedades

Hace ya varios dias se dio a conocer la liberación de la nueva versión estable de Sublime Text 4, la cual llega poco después de 3 años y medio del lanzamiento de la anterior rama 3.0 y que realizando la comparación entre estas dos ramas estables, podremos encontrar que Sublime Text 4 incluye una gran cantidad de mejoras y bastante buenas que destacan la evolución del proyecto.

Para quienes desconocen de Sublime Text, deben saber que este es un editor de texto completo que resulta especialmente atractivo para los programadores. Entre la larga lista de posibilidades que nos encontramos tenemos la posibilidad de seleccionar diferentes secciones de un texto que, luego pueden ser procesados ​​simultáneamente, resaltado de sintaxis con soporte para más de cuarenta idiomas y la capacidad de macro.

Principales novedades de Sublime Text 4

De los cambios más importantes que se destacan de esta nueva versión del editor, como novedad principal es el soporte para dispositivos que usan procesadores ARM como Raspberry Pi. Esté es un importante cambio en los fundamentos de la aplicación, ya que dentro de los principales dispositivos a los que va apuntado este soporte es para Mac Apple Silicon. Aunque las compilaciones ARM64 estaban disponibles para uso experimental a través de un programa beta privado anteriormente, ahora y es posible poder obtener una compilación ARM64 directamente desde la página de instalación y disfrutar de la programación sobre la marcha.

Por otra parte, tambien se destaca el soporte para la selección múltiple de pestañas, con lo cual las pestañas de archivos se han mejorado para facilitar las vistas divididas, con soporte en toda la interfaz y comandos integrados.

Tambien podremos encontrar que Sublime Text 4 cuenta con el soporte para poder utilizar la GPU del equipo para renderizar la interfaz y proporcionar una interfaz de usuario más fluida mientras consume menos energía. Con la integración de este soporte la última versión admite resoluciones de pantalla de hasta 8K. Sin embargo, la renderización de GPU está deshabilitada de forma predeterminada en Windows y Linux.

De los demás cambios que se destacan de esta nueva versión:

  • El tema Adaptive agrega soporte para barras de título personalizadas.
  • Soporte adecuado para el servidor de pantalla Wayland .
  • Usando VSync para animaciones en lugar de 60Hz fijos.
  • Ahora se admite la función de arrastrar y soltar texto.
  • Mejor soporte para copiar y pegar con otras aplicaciones que no admiten texto UTF-8.
  • Diálogos de archivos nativos como los que se usan en KDE.
  • Los diccionarios del sistema ahora están disponibles para Linux.

Finalmente tambien se menciona que a partir de ahora, cuando un cliente compre una licencia, será válida durante los próximos tres años de actualizaciones en lugar de estar vinculada a una única versión del editor.

Una vez transcurridos los tres años, aún puede usar su clave con las versiones del software lanzadas en ese período de tiempo, pero para activar versiones más nuevas, deberá comprar una actualización de licencia.

Si quieres conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

¿Cómo instalar Sublime Text 4 en Linux?

Para quienes estén interesados en poder instalar la nueva versión de este editor de texto, pueden seguir alguna de las siguientes instrucciones, según sea su caso.

En el caso de los que son usuarios de Debian, Ubuntu o algún derivado de estos, deben abrir una terminal y en ella van a teclear lo siguiente:

wget -qO - https://download.sublimetext.com/sublimehq-pub.gpg | sudo apt-key add -sudo apt-get install apt-transport-https
echo "deb https://download.sublimetext.com/ apt/stable/" | sudo tee /etc/apt/sources.list.d/sublime-text.list
sudo apt-get update
sudo apt-get install sublime-text

Ahora para quienes son usuarios de Arch Linux y derivados de este, lo que deben hacer es teclear lo siguiente en una terminal:

curl -O https://download.sublimetext.com/sublimehq-pub.gpg && sudo pacman-key --add sublimehq-pub.gpg && sudo pacman-key --lsign-key 8A8F901A && rm sublimehq-pub.gpg
echo -e "\n[sublime-text]\nServer = https://download.sublimetext.com/arch/stable/x86_64" | sudo tee -a /etc/pacman.conf

sudo pacman -Syu sublime-text

En cuanto a los que son usuarios de RHEL, CentOS o cualquier derivado de estos. Los comandos que deben de teclear son:

sudo rpm -v --import https://download.sublimetext.com/sublimehq-rpm-pub.gpg
sudo yum-config-manager --add-repo https://download.sublimetext.com/rpm/stable/x86_64/sublime-text.repo
sudo yum install sublime-text

En el caso de Fedora y derivados:

sudo rpm -v --import https://download.sublimetext.com/sublimehq-rpm-pub.gpgsudo dnf config-manager --add-repo https://download.sublimetext.com/rpm/stable/x86_64/sublime-text.repo
sudo dnf install sublime-text

from Linux Adictos https://ift.tt/2SBeZ91
via IFTTT

Legisladores de EE.UU. presentaron varios proyectos de ley para regular a los gigantes tecnológicos y podrían sentar precedentes

En los Estados Unidos las cosas están por cambiar para los gigantes tecnológicos en los próximos años, ya que hay un rumor que circula en Washington que indica que los demócratas están haciendo circular proyectos de ley antimonopolio que podrían remodelar los modelos comerciales populares de las grandes empresas tecnológicas.

La introducción de las propuestas sigue a una investigación antimonopolio histórica en la industria de la tecnología por parte del subcomité antimonopolio del Poder Judicial de la Cámara. El panel encontró que Facebook, Amazon., Alphabet (matriz de Google) y Apple tienen «poder de monopolio» en sus respectivos mercados.

Se espera que los proyectos de ley faciliten la división de las grandes empresas de tecnología, evitarían que se fusionen y obstaculizarán la acción de sus rivales.

La cantidad de investigaciones antimonopolio, particularmente sobre exclusividad y abuso de prácticas de dominio, e investigaciones sobre violaciones de datos que involucran a Big Tech, se ha disparado en los últimos cinco años.

En Europa, como en los Estados Unidos, estos gigantes tecnológicos están acusados de prevenir o matar a la competencia comprando rivales emergentes potenciales y utilizando prácticas comerciales desleales para atraer clientes. Aunque esto a veces conduce a investigaciones y luego a grandes multas, los cargos continúan. Para acabar con esto, algunos proponen jugar la carta del desmantelamiento.

“En este momento, los monopolios tecnológicos no regulados tienen demasiado poder sobre nuestra economía”, dijo el representante David Cicilline, presidente del subcomité antimonopolio. “Están en una posición única para elegir ganadores y perdedores, destruir pequeñas empresas, subir los precios a los consumidores y dejar a la gente sin trabajo. Nuestra agenda nivelará el campo de juego y garantizará que los monopolios tecnológicos más ricos y poderosos sigan las mismas reglas que el resto de nosotros «.

  1. El primero de los cinco nuevos proyectos de ley es la Ley Estadounidense de Innovación y Elección en Línea. Evitaría que las empresas que operan en un mercado de comercio electrónico otorguen a los productos que venden a través de ese mercado una ventaja injusta sobre los artículos vendidos por comerciantes independientes. El proyecto de ley también tiene como objetivo prohibir a los fabricantes de sistemas operativos proporcionar aplicaciones preinstaladas que los usuarios no pueden eliminar.
  2. La Ley de Oportunidades y Competencia de Plataformas: se centra en fusiones y adquisiciones. Los legisladores que patrocinan el proyecto de ley buscan prohibir que los gigantes tecnológicos compren empresas más pequeñas que presenten una amenaza competitiva. Además, la propuesta bloquearía adquisiciones que «expandan o afiancen el poder de mercado de las plataformas en línea».
  3. La Ley de Monopolios Plataforma de finalización, el tercer proyecto de ley, podría Según los informes obligar a algunos gigantes de la tecnología de escindir partes de su negocio.
    El texto del proyecto de ley especifica que un operador de plataforma en línea cubierto por la legislación no podría mantener una línea de negocio si ese negocio utiliza su plataforma «para la venta o provisión de productos o servicios». Eso podría requerir que Apple deje de ofrecer sus propias aplicaciones en la App Store o evitar que Amazon dé a sus marcas internas una ventaja sobre las de los vendedores externos que venden en su plataforma.
  4. El cuarto proyecto de ley se denomina Ley de aumento de la compatibilidad y la competencia al habilitar el cambio de servicio. Su objetivo es facilitar a los consumidores el cambio entre servicios digitales de la competencia simplificando el proceso de mover datos de una plataforma a otra. Con el mismo fin, se requeriría que los operadores de la plataforma proporcionen “interfaces transparentes accesibles a terceros (incluidas las interfaces de programación de aplicaciones)” para que los usuarios puedan descargar fácilmente sus datos.

Por otro lado los partidarios de la industria, ven los proyectos de ley como un exceso que perjudicará a las empresas y los consumidores.

Adam Kovacevich, miembro del grupo de presión Chamber of Progress, respaldado por empresas tecnológicas, ha acusado a algunos de los proyectos de ley de prohibir ofertas populares como el servicio de envío gratuito Prime de Amazon o prácticas como Google colocando sus tarjetas en la parte superior de los resultados de búsqueda.

from Linux Adictos https://ift.tt/35hRdld
via IFTTT

dmesg: algunos comandos prácticos para obtener información y solucionar problemas

dmesg

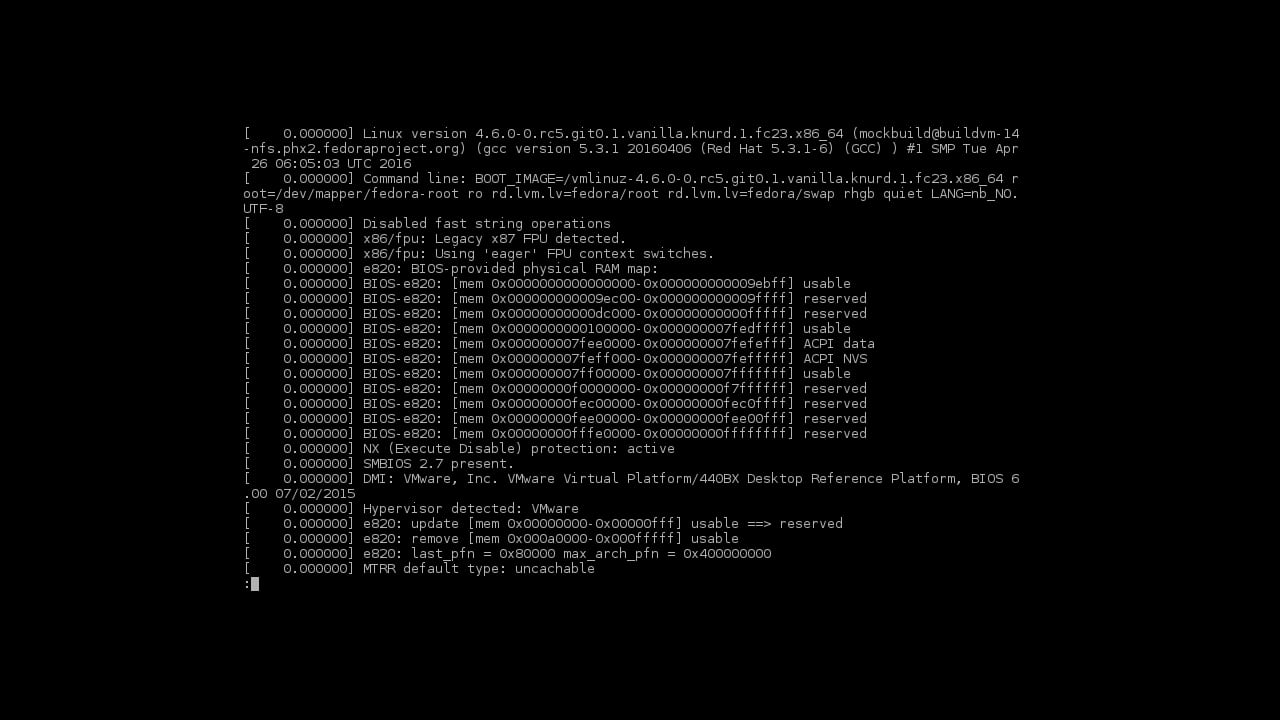
El comando de Linux dmesg es una herramienta bastante popular de la que ya hemos hablado en otras ocasiones en LxA. Gracias a ella se pueden recuperar y mostrar mensajes desde el ring buffer o buffer de anillo del kernel Linux. Esos mensajes son muiy interesantes, ya que aportan mucha información sobre el equipo, tanto a nivel de hardware como del sistema.

Toda esa información puede ser valiosa (arranque, memoria, CPU, dispositivos, módulos,…) a la hora de detectar problemas y solucionarlos. Por eso, deberías conocer algunos comandos prácticos que resultan esenciales para comprobar si existe algún problema en tu máquina y que te aporte pistas de cómo atajarlo.

Para poder obtener dicha información, puedes usar los siguientes comandos:

  • Para listar todos los controladores cargados en el kernel Linux puedes usar el siguiente comando:
<br data-mce-bogus="1">

dmesg | less<br data-mce-bogus="1">


  • Listar todos los dispositivos detectados que se llamen «nombre» (sustituye nombre por lo que necesites, como puede ser sda, gpu, usb, dma, memory…):

dmesg | grep -i nombre


  • Visualizar mensajes de error que pueden indicar los problemas que existen en el sistema (también puedes buscar otros niveles de avisos, como info, warning, etc.):

dmesg | grep -i error


  • Monitorizar el ring buffer del kernel en tiempo real, para ver lo que está sucediendo ahora (puedes probar a hacer algunas acciones en el sistema para ver que van apareciendo nuevos menajes, por ejemplo conectar y desconectar una memoria USB):

watch "dmesg | tail -20"

  • También puedes eliminar el registro del ring buffer para dejarlo limpio. Para ello puedes usar el siguiente comando:

dmesg -C

Si te interesa ver los logs o registros del ring buffer, debes saber que están almacenados en /var/log/dmesg. Y recuerda que éste fichero existirá incluso si estás usando systemd en tu distro, igual que lo está en Sys V init y similares. De hecho, también se encuentra en texto plano, por lo que podrás usar el concatenador (cat) para visualizarlo…

from Linux Adictos https://ift.tt/3wiQ0G2
via IFTTT

Databricks presenta Delta Sharing, un protocolo open source para compartir datos de forma segura

Databricks el inventor y mantenedor de Apache Spark, presentó varias innovaciones para su Unified Analytics Platform en su conferencia de usuarios Data + AI Summit 2021, entre las cuales destaca el lanzamiento de un nuevo proyecto de código abierto llamado «Delta Sharing» que proporciona un protocolo abierto para compartir datos de forma segura entre organizaciones en tiempo real, independientemente de la plataforma en la que residan los datos.

Delta Sharing se incluye dentro del proyecto Delta Lake, una capa de almacenamiento de tablas que la compañía lanzó a código abierto a fines de 2019. La plataforma ya ha obtenido el apoyo de un amplio conjunto de proveedores de datos, incluidos Nasdaq, Amazon Web Services, Microsoft, Google y Tableau Software.

El intercambio de datos se ha vuelto fundamental en la economía moderna, ya que las empresas buscan intercambiar datos de forma segura con sus clientes, proveedores y socios. Por ejemplo, un minorista puede querer publicar datos de ventas para sus proveedores en tiempo real, o un proveedor puede querer compartir el inventario en tiempo real. Pero hasta ahora, el intercambio de datos ha sido muy limitado porque las soluciones de intercambio están vinculadas a un solo proveedor. Esto crea fricciones tanto para los proveedores de datos como para los consumidores, que naturalmente ejecutan diferentes plataformas.

Hoy, lanzamos un nuevo proyecto de código abierto que simplifica el intercambio entre organizaciones: Delta Sharing , un protocolo abierto para el intercambio seguro en tiempo real de grandes conjuntos de datos, que permite el intercambio seguro de datos entre productos por primera vez. Estamos desarrollando Delta Sharing con socios de los principales proveedores de software y datos del mundo.

Databricks dijo que espera abordar la ineficiencia de los procesos a menudo manuales necesarios para que las organizaciones intercambien datos con clientes, socios y proveedores. Históricamente, los productos para compartir datos han estado vinculados a un solo proveedor o producto comercial, lo que limita la colaboración entre organizaciones que utilizan diferentes plataformas.

“La principal forma en que las empresas han compartido con otros es atravesando un proceso engorroso o utilizando un sistema existente rígido que todos deben usar”, dijo Arsalan Tavakoli (en la foto), cofundador y vicepresidente senior de ingeniería de campo en Databricks.

Unir varias fuentes de datos también es una tarea ardua. “No se puede simplemente dar acceso a todos”, dijo. “Quieres controles de acceso, auditoría y control de versiones. No hay forma de hacer eso hoy «.

Delta Sharing limita la dependencia del proveedor y permite un conjunto de casos de uso más amplio y diverso de lo que ha sido posible anteriormente, dijo la compañía. Unity Catalog que se puede utilizar en SQL, herramientas de análisis visual y lenguajes de programación como Python y R. Delta Sharing también permite a las organizaciones compartir conjuntos de datos existentes a gran escala en Apache Parquet y Formatos de Delta Lake en tiempo real sin necesidad de copias.

Delta Sharing es el quinto gran proyecto de código abierto lanzado por Databricks, después de Apache Spark, Delta Lake, MLflow para aprendizaje automático y Koalas, que implementa la interfaz del programa de aplicación pandas DataFrame sobre Spark. El proyecto está siendo donado a la Fundación Linux.

Además Databricks tambien destaco a «Unity Catalog« un catálogo de datos estandarizado y que es compatible con «Delta Sharing». Unity Catalog cuenta con una nueva interfaz que facilitará el descubrimiento y la gestión de todas las bases de datos de una empresa, con una vista completa de los datos en las nubes y los catálogos existentes, por supuesto en la plataforma Lakehouse de Databricks.

Unity Catalog ofrece un único modelo de seguridad, basado en ANSI SQL, para agilizar la implementación y estandarizar la gobernanza en las nubes. La herramienta también se puede integrar en catálogos de datos existentes de Alation, Collibra, Privacera e Immuta, para que el cliente respectivo pueda construir sobre el existente y establecer un modelo de gobernanza centralizado y a prueba de futuro sin altos costos de migración.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/2RPOpbM
via IFTTT

Un bug no detectado de hace 7 años permite escalar privilegios con polkit

Kevin Backhouse (un investigador de seguridad) compartió hace pocos dias en el blog de GitHub la nota de que había encontrado un error en el servicio de polkit asociado con systemd (un sistema común de Linux y un componente de administrador de servicios), con el cual la vulnerabilidad de hace siete años que permitía poder realizar una escalada de privilegios que ha estado al acecho en varias distribuciones de Linux y la cual fue parcheada la semana pasada en una divulgación coordinada.

Polkit es un kit de herramientas a nivel de aplicación para definir y manejar la política que permite que los procesos sin privilegios hablen con los procesos privilegiados, se instala de forma predeterminada en varias distribuciones de Linux. La vulnerabilidad se introdujo en la versión 0.113 hace siete años (commit bfa5036 ) y se corrigió el 3 de junio después de su reciente divulgación por el investigador de seguridad Kevin Backhouse.

Como miembro del Laboratorio de seguridad de GitHub , mi trabajo es ayudar a mejorar la seguridad del software de código abierto mediante la búsqueda y notificación de vulnerabilidades. Hace unas semanas, encontré una vulnerabilidad de escalada de privilegios en polkit. Coordiné la divulgación de la vulnerabilidad con los mantenedores de polkit y con el equipo de seguridad de Red Hat. Se dio a conocer públicamente, la corrección se lanzó el 3 de junio de 2021 y se le asignó CVE-2021-3560

«Cada sistema Linux que usa una versión vulnerable de polkit está potencialmente expuesto a ataques que explotan la falla CVE-2021-3560», comenta Backhouse, además dice que la falla es sorprendentemente fácil de explotar, ya que solo requirie de unos pocos comandos usando herramientas de terminal estándar como bash, kill y dbus-send.

«La vulnerabilidad se activa al iniciar un dbus-sendcomando, pero matándolo mientras polkit todavía está procesando la solicitud», explicó Backhouse.

Backhouse publicó un video PoC de un ataque que explota esta vulnerabilidad demostrando que es fácil de activar.

“La vulnerabilidad permite que un usuario local sin privilegios obtenga un shell root en el sistema. Es fácil de explotar con algunas herramientas de línea de comandos estándar, como puede ver en este breve video «escribió el experto en una publicación de blog.

Al matar dbus-send (un comando de comunicación entre procesos), en medio de una solicitud de autenticación provoca un error que surge de polkit que solicita el UID de una conexión que ya no existe (porque la conexión fue eliminada).

«De hecho, polkit maneja mal el error de una manera particularmente desafortunada: en lugar de rechazar la solicitud, la trata como si procediera de un proceso con UID 0», explica Backhouse. «En otras palabras, autoriza inmediatamente la solicitud porque cree que la solicitud proviene de un proceso raíz».

Esto no sucede todo el tiempo, porque la consulta de UID de polkit al se dbus-daemonproduce varias veces en diferentes rutas de código. Por lo general, esas rutas de código manejan el error correctamente, dijo Backhouse, pero una ruta de código es vulnerable, y si la desconexión ocurre cuando esa ruta de código está activa, es entonces cuando ocurre la elevación de privilegios. Todo es cuestión de tiempo, que varía de formas impredecibles porque están involucrados múltiples procesos.

Además, el investigador publicó la siguiente tabla que contiene la lista de distribuciones actualmente vulnerables:

DISTRIBUCIÓN ¿VULNERABLE?
RHEL 7 No
RHEL 8 sí
Fedora 20 (o anterior) No
Fedora 21 (o posterior) sí
Debian 10 (“buster”) No
Debian testing sí
Ubuntu 18.04 No
Ubuntu 20.04 sí

Las distribuciones de Linux que tienen instalada la versión 0.113 o posterior de polkit, como Debian (rama inestable), RHEL 8, Fedora 21 y superior y Ubuntu 20.04, se ven afectados.

La naturaleza intermitente del error, especula Backhouse, es la razón por la que no se detectó durante siete años.

«CVE-2021-3560 permite que un atacante local sin privilegios obtenga privilegios de root», dijo Backhouse. «Es muy simple y rápido de explotar, por lo que es importante que actualice sus instalaciones de Linux lo antes posible».

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/3gsoyPC
via IFTTT

Las mejores apps To Do List para el escritorio Linux

To Do List

Si eres de los que les gusta mantener un orden para el día a día, para el trabajo o los estudios y que no se olvide hacer ninguna tarea o cita, entonces te encantará conocer algunas de las mejores apps tipo To Do List que están disponibles de forma nativa para el escritorio Linux.

Estas apps han ido mejorando considerablemente, y ya no son simples agendas o listas con tareas que te quedan por hacer. También han ido agregando funciones de calendario, temporizadores, notificaciones, e incluso algunas utilidades para ayudarte a conseguir tus objetivos y ser mucho más eficiente, mejorando la productividad.

Algunas de las apps To Do List recomendables para el escritorio GNU/Linux (algunas están disponibles también en versión web y para dispositivos móviles) son:

  • Joplin: es una app To Do List gratuita y de código abierto que puede trabajar offline. Además, puedes usarla también como web, ene l terminal, y en dispositivos móviles, sincronizando en todas ellas. Permite también geolocalización, agregar archivos, soporta ficheros Enex (Evernote) y se pueden instalar plugins.
  • Todoist: no es libre, pero es freemium. Con ella podrás organizar tareas para diferentes usuarios, gestionar colaboraciones de grupo, funciones para monitorizar la productividad, informes de progreso, y copia de seguridad en la nube. Todo desde una bonita, moderna y minimalista UI.
  • Planner: es una app muy robusta, gratuita y de código abierto. Tiene una sencilla y moderna interfaz gráfica desde la que podrás visualizar eventos, planificar tu día, organizar las tareas en secciones, mostrar indicadores de progreso, programar recordatorios, etc. Además, trabaja offline y tiene modo oscuro.
  • Zenkit ToDo: otra versión freemium de To Do List para mantener tus tareas organizadas, así como tus citas, notas, eventos, agregar notas, listas de compra, herramientas para trabajos colaborativos, compartir ficheros, etc.
  • Everdo: es una app multiplataforma y gratuita tipo GTD (Getting Things Done), un conocido método para mejorar la productividad. Está diseñada para ser muy fácil de usar y permite usar etiquetas, áreas, contextos, proyectos, gestionar el tiempo dedicado, trabajar offline, etc. Todo gestionado desde una bonita y minimalista interfaz.
  • Todo.txt: es un simple editor de texto plano para escribir tus tareas. Tan solo tendrás que escribir ir escribiendo lo que quieres recordar. Trabaja con proyectos, contextos, fechas límite y prioridades. Es de código abierto y gratuita, y es perfecta para los que buscan algo muy básico. Si deseas una GUI, tienes Todour, que funciona como interfaz para Todo.txt.
  • GNOME To Do List: es la app diseñada bajo el proyecto GNOME con este fin. Está diseñada para ser intuitiva y poderosa, pudiendo seguir tu flujo de trabajo, programar tareas, definir su duración, intervalos de descanso, etc.
  • Task Coach: app To Do List gratuita y de código abierto disponible para múltiples plataformas. Es un sencillo gestor de tareas con capacidad de agregar notas, ordenar por categorías, etc.
  • Super Productivity: es una app To Do List muy interesante para los desarrolladores, ya que está pensada para integrarse con GitLab, GitHub y Jira. Con ella podrás planificar, seguir tareas, crear horarios, etc. Además, respeta tu privacidad, ya que no implica ningún registro.

from Linux Adictos https://ift.tt/3gwPnSI
via IFTTT

Green Software Foundation, una fundación creada con el fin de producir menos emisiones de carbono en el desarrollo de software

Microsoft, GitHub, Accenture y Linux Foundation han unido fuerzas para lanzar la «Green Software Foundation«, un organismo que tiene como finalidad establecer estándares y mejores prácticas para crear «software verde», es decir código diseñado para desperdiciar menos energía y producir menos emisiones.

Además fomentar su creación a través del código abierto y apoyar la investigación académica en el área, así como fomentar una comunidad de campeones del software verde.

Y es que a medida que el mundo se esfuerza por resolver la urgente crisis del carbono, más empresas se están comprometiendo a reducir el impacto ambiental de este. Es por ello que Microsoft, GitHub, Accenture, ThoughtWorks y la Fundación Linux se han unido para lanzar Green Software Foundation, una organización sin fines de lucro encargada de poner la sostenibilidad en el corazón de la ingeniería de software.

El anuncio fue realizado por Green Software Foundation (GSF) hace pocos dias en el sitio web de la organización:

“La Green Software Foundation nació de un deseo mutuo y la necesidad de colaboración dentro de la industria del software. Se anima a las organizaciones que comparten un compromiso con la sostenibilidad y están interesadas en los principios del desarrollo de software verde a unirse a la Fundación para contribuir al desarrollo del campo de la ingeniería de software verde, contribuir a los estándares de la industria y trabajar juntos para reducir las emisiones de carbono. ”

Según los funcionarios de la asociación, GSF es una organización sin fines de lucro cuya misión es crear un ecosistema confiable de personas, estándares, herramientas y mejores prácticas para crear software ecológico.

Las empresas afirman que la Green Software Foundation se creó a partir de un deseo mutuo y la necesidad de colaborar en toda la industria del software. La fundación tiene como objetivo ayudar a la industria del software a contribuir a los objetivos más amplios del sector de la tecnología de la información y las comunicaciones para reducir las emisiones de gases de efecto invernadero en un 45% para 2030, en línea con el Acuerdo Climático de París.

A principios de este año, precisamente en febrero, IBM y una docena de otras empresas iniciaron una iniciativa similar. De hecho, IBM y una docena de otras empresas se convierten en miembros fundadores del MIT Climate and Sustainability Consortium (MCSC). Juntos, su misión será acelerar la implementación, a escala global, de soluciones para enfrentar la amenaza del cambio climático.

Y es que los centros de datos de todo el mundo representan el 1% de la demanda mundial de electricidad y se prevé que consuman del 3 al 8% en la próxima década, por lo que el desarrollo de software ecológico es una prioridad importante.

Finalmente, dentro de los objetivos de la Green Software Foundation, se mencionan los siguientes:

  • Establecer estándares de la industria para el software ecológico: la fundación creará y publicará estándares, modelos y prácticas ecológicas de software ecológico en diversas disciplinas informáticas y campos de la tecnología. El grupo fomentará la adopción voluntaria y ayudará a orientar la política del gobierno hacia estos estándares para un enfoque consistente para medir y reportar las emisiones de software ecológico.
  • Acelerar la innovación: para desarrollar el sector del software verde, debemos fomentar la creación de proyectos confiables de código abierto y datos abiertos que apoyen la creación de aplicaciones de software verde. La fundación trabajará junto con sus socios sin fines de lucro y la academia para apoyar la investigación de software ecológico.
  • Sensibilizar y desarrollar la promoción: si queremos que las empresas creen aplicaciones más ecológicas, necesitan personas que sepan cómo crearlas. Como tal, una de nuestras principales misiones es fomentar la adopción generalizada de software verde en la industria a través de programas de embajadores, capacitación y educación que conduzcan a la certificación y eventos destinados a facilitar el crecimiento del software verde.

Se anima a las organizaciones con un compromiso compartido con la sostenibilidad y un interés en el desarrollo de software verde a unirse a la fundación para ayudar a hacer crecer el campo de la ingeniería de software verde, crear estándares para toda la industria y trabajar juntos para reducir las emisiones de carbono del software.

Si quieres conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/3wqcmWo
via IFTTT