OpenEXPO: Chema Alonso habla sobre los deepfakes y los nuevos retos de la ciberseguridad

OpenEXPO Chema Alonso

OpenEXPO Virtual Experience 2021 contó con un padrino excepcional, como es Chema Alonso. El popular experto en seguridad daría también una conferencia tratando temas tan interesantes como la ciberseguridad y cómo pueden influir en ella los deepfakes y la IA.

Y es que, con el avance en la inteligencia artificial, la ciberseguridad se enfrenta a nuevos retos. Actualmente se puede suplantar una identidad de forma relativamente sencilla con la IA, dando lugar a que surja el fenómeno de los deepfakes que inundan las redes sociales e Internet.

Un DeepFake permite, por ejemplo, usar un vídeo ya existente con algún personaje y cambiar su cara por otra, así como insertar una voz clonada que esté pronunciando palabras que jamás habría pronunciado. Algo que podría dar lugar a terribles bulos, especialmente si se usan contra líderes políticos o con gran capacidad de influir sobre la población.

Actualmente se han transformado en una de las técnicas más sofisticadas para extender noticias falsas y campañas de desinformación. Incluso pueden influir notablemente en el aumento de ciberataques, como bien apuntaba Chema Alonso desde OpenEXPO Virtual Experience.

Y es un mal más preocupante de lo que parece. Hasta 2019 había menos de 15.000 deepfakes circulando por Internet. En 2020 se llegó a casi 50.000 vídeos falsos, el 96% de ellos de carácter pornográfico. Y la cifra no para de crecer, generando nuevos desafíos para la ciberseguridad.

Para la detección de estos deepfakes, Chema Alonso apunta a dos formas de análisis:

  • Análisis forense de las imágenes.
  • Extracción de los datos biológicos a partir de imágenes.

El reconocido experto ha profundizado en este tema en su charla para OpenEXPO Virtual Experience 2021, y junto a su equipo, ha podido desarrollar un plug-in para el navegador web Chrome con el que cualquier usuario podrá seleccionar un vídeo y ejecutar pruebas para detectar estos DeepFakes.

Este plugin implementa 4 investigaciones científicas para la lucha con estos engaños:

  • FaceForensics++: comprueba en base a un modelo entrenado sobre su propia base de datos.
  • Exposing DeepFake Videos by Detecting Face Warping Artifacts: los algoritmos de IA actuales suelen generar imágenes de resoluciones limitadas, y esta herramienta detecta esas limitaciones con un modelo CNN.
  • Exposing Deep Fakes Using Inconsistent Head Poses: se realiza un swap entre la cara original y la sintetizada, por lo que eso produce errores en la pose de la cabeza en 3D. Con un modelo HopeNet se podrán detectar esas incoherencias.
  • CNN-generated Images Are Surprisingly Easy To Spot… for now: se puede confirmar que las imágenes actuales generadas por CNN comparten defectos sistemáticos.

El tratado en OpenEXPO es un tema de lo más interesante y una herramienta igualmente necesaria, dado que estos deepfakes están a la orden del día…

Más información – Web Oficial del Evento

from Linux Adictos https://ift.tt/3xG0yiJ
via IFTTT
Slimbook EXECUTIVE: nuevo y poderoso portátil de la española

Slimbook Executive

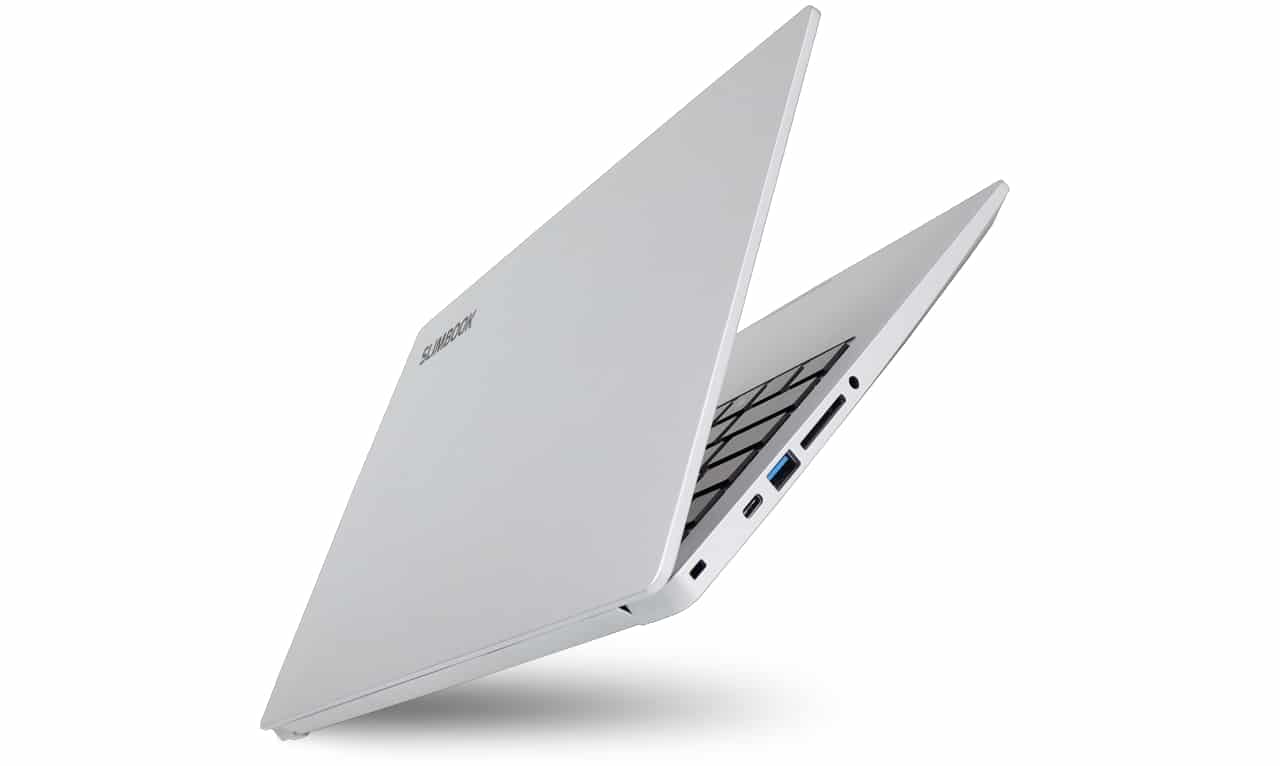
Slimbook ha presentado su nuevo producto. Se trata de un nuevo portátil que llega con interesantes novedades y pensado para los más exigentes. Su nombre es EXECUTIVE y pretende competir en el segmento de portátiles ultrabooks de gama alta, como los Microsoft Surface o los ASUS ZenBook Ultralight, tanto en rendimiento como en diseño y dimensiones.

Además, este portátil viene como un nuevo miembro de la familia con características potenciadas frente al Slimbook ProX. Y es que el EXECUTIVE tiene mayor ligereza, una construcción más robusta, un diseño minimalista y atractivo, mayor resolución de pantalla, una batería de más capacidad para mayor autonomía, y mejoras en la conectividad.

El Slimbook EXECUTIVE cuenta con unas características técnicas bastante llamativas y que no deberías subestimar:

  • Pantalla de 14″ con AR 16:10 y una resolución de alta densidad de píxeles (como la Retina de Apple) de 2880×1800 px (3K). Su panel cuenta con una impresionante tasa de refresco de 90Hz para no cansar la vista en las largas jornadas de trabajo y conseguir los mejores resultados. También viene con un tratamiento anti-reflejos y una alta luminosidad de 400 nits, así como gama TrueColor al 99% para colores más reales.
  • Y si esa pantalla es poco para ti, tiene 3 salidas de vídeo nativas para conectar monitores externos y disponer de hasta 4 pantallas. Estas salidas son HDMI 2-0, USB-C DisplayPort, y Thunderbolt 4.
  • Para mover esos gráficos cuenta con la nueva GPU Intel Iris Xe que son superiores a la NVIDIA GeForce MX350 y a la AMD Vega 8.
  • En cuanto a CPU, cuenta con un Intel Core i7-1165G7. Un procesador de 8 núcleos y 16 threads de 11ºGen especialmente optimizado para los portátiles.
  • Contará con modos controlables para la energía y el ventilador de la CPU, consiguiendo mayor silencio y duración de la batería (hasta 12 horas).
  • Con 2 slots para RAM (hasta 64GB) y otros 2 para discos duros SSD M.2 (hasta 2+2TB con posibilidad de configuración RAID). También incluye WiFi 6, lector de tarjetas SD, jack para auriculares, Bluetooth 5.0, bloqueo Kensington y USB 3.0.
  • Teclado retroiluminado y nuevo touchpad más grande. También incluye Webam de 720px, altavoces 2x2w y micrófono integrado.
  • El peso aproximado es de tan solo 1 kg aproximadamente, y cuenta con un diseño externo realizado en aleación de magnesio de alta calidad.
  • Se incluye el cargador y también puedes elegir entre instalar una distro GNU/Linux o también dualboot con Windows si lo quieres.
  • En cuanto al precio, está a partir de 1299€.

Más información del Slimbook EXECUTIVE – Web Oficial.

from Linux Adictos https://ift.tt/2TSFFCx
via IFTTT

Valheim: un interesante videojuego desarrollado desde Linux

Valheim

Valheim es un interesante videojuego con soporte para Linux y que se basa en la temática de supervivencia y exploración en un mundo abierto, con posibilidad de juego multijugador. Todo ambientado en una cultura vikinga en la que sumergirte para luchar, conquistar y explorar.

Pero, además de eso, este desarrollo de Iron Gate AB también es muy importante por otro motivo. Y es que está desarrollado empleando Linux. Eso demuestra que no solo macOS y Windows pueden ser plataformas de desarrollo para videojuegos. Todos los que quieran crear desde GNU/Linux pueden hacerlo con todos los motores gráficos y herramientas que ya existen.

Como ves, el título es bastante prometedor, por lo que los que opinan que Linux no es una buena plataforma para desarrollo de videojuegos se equivocan como ha demostrado este estudio de desarrollo sueco. En este caso, se ha empleado el motor gráfico Unity, que como sabes está disponible para que los desarrolladores puedan usarlo desde Linux.

En otras ocasiones también he comentado sobre motores gráficos de código abierto, como es el proyecto Godot., y otros como Cocos2d-x, Armony, y Openage. También encontrarás otras herramientas de desarrollo de videojuegos sobre Linux muy interesantes como RPG Maker, Ren’Py, Twine, Blender, así como multitud de IDEs de diferentes lenguajes muy empleados en videojuegos, como Java, C++, C#, Python, Rust, JavaScript, HTML5, y un largo etc.

Y por cierto, independientemente de eso, si eres un gamer y te encanta este título, deberías saber que se ha lanzado otra actualización con correcciones y novedades interesantes: correcciones gráficas, errores solventados, mejoras en algunos animales y personajes, así como para algunos barcos, terreno, dinámica del agua, y optimización para usar menos cantidad de memoria RAM.

Conseguir el videojuego Valheim – Tienda Steam de Valve

Más información sobre el desarrollador – Web Oficial de Iron Gate AB

from Linux Adictos https://ift.tt/3zLhlCQ
via IFTTT

Una vulnerabilidad en el protocolo de red CAN BCM permitía la escalada de privilegios en el kernel de linux 

El día de ayer se dio a conocer información sobre una vulnerabilidad en el kernel de Linux y la cual ya está catalogada como CVE-2021-3609. Esta vulnerabilidad permite a un usuario local elevar sus privilegios en el sistema debido a una condición de carrera en la implementación del protocolo CAN BCM y se manifiesta en las versiones 2.6.25 a 5.13-rc6 del kernel de Linux.

El fallo se aprovecha debido a que el protocolo CAN BCM permite registrar su propio gestor de mensajes de la red de área del controlador (CAN) y conectarlo a una toma de red específica. Cuando llega un mensaje entrante, se llama a la función bcm_rx_handler() un atacante puede aprovechar una condición de carrera y forzar el cierre del socket de red al mismo tiempo que ejecuta bcm_rx_handler().

El problema viene cuando se cierra el socket y se llama a la función bcm_release(), en la que se libera la memoria asignada para las estructuras bcm_op y bcm_sock, que continúan usándose en el manejador bcm_rx_handler() que aún se está ejecutando, de esta manera surge una situación que conduce al acceso a un bloque de memoria ya liberado (use-after-free).

Este es un anuncio del error recientemente informado (CVE-2021-3609) en el protocolo de red CAN BCM en el kernel de Linux que van desde versión 2.6.25 a mainline 5.13-rc6.
La vulnerabilidad es una condición de carrera en net/can/bcm.c que permite escalada de privilegios a root. El problema fue informado inicialmente por syzbot y Norbert Slusarek demostró ser explotable.

El ataque se reduce a abrir dos sockets CAN BCM y vincularlos a la interfaz vcan. En el primer conector, se llama a sendmsg() con el indicador RX_SETUP para configurar el controlador para los mensajes CAN entrantes y en el segundo conector, se llama a sendmsg() para enviar un mensaje al primer conector.

Después de que llega el mensaje, se activa la llamada bcm_rx_handler() y el atacante toma el momento adecuado y cierra el primer socket, lo que conduce al lanzamiento de bcm_release() y al lanzamiento de las estructuras bcm_op y bcm_sock, aunque el trabajo de bcm_rx_handler() aún no se ha completado.

Al manipular el contenido de bcm_sock, un atacante puede anular un puntero a la función sk-> sk_data_ready (sk), redirigir la ejecución y, utilizando técnicas de programación orientada al retorno (ROP), sobrescribir el parámetro modprobe_path y hacer que su código se ejecute como root.

Cuando se utiliza la técnica ROP, el atacante no intenta colocar su código en la memoria, sino que opera sobre las piezas de las instrucciones de la máquina que ya están disponibles en las bibliotecas cargadas, terminando con una instrucción de retorno de control (como regla, estos son el final de la biblioteca funciones).

Los permisos necesarios para llevar a cabo un ataque pueden ser adquiridos por un usuario sin privilegios en contenedores creados en sistemas con espacios de nombre de usuario habilitados. Por ejemplo, los espacios de nombres de usuario se incluyen de forma predeterminada en Ubuntu y Fedora, pero no se activan en Debian y RHEL.

Mi intento de explotación se concentra en kernels con versión> = 5.4-rc1 desde la confirmación bf74aa86e111. No investigué sobre la explotación de núcleos más antiguos que 5.4-rc1 que usaba tasklets, sin embargo la explotación en kernels más antiguos también parece factible. 

Se menciona que el investigador que identificó la vulnerabilidad pudo preparar un exploit para obtener derechos de root en sistemas con kernels desde la versión 5.4 y posteriores, incluida la posibilidad de un ataque exitoso en Ubuntu 20.04.02 LTS.

El trabajo del exploit se reduce a construir una cadena de llamadas a bloques similares («gadgets») para obtener la funcionalidad requerida. El ataque requiere acceso para crear sockets CAN y una interfaz de red vcan configurada.

Finalmente se menciona que el problema aún persiste en la mayoría de las distribuciones, pero es cuestión de dias para que los parches correspondientes estén siendo liberados.

Si estás interesado en poder conocer más al respecto, puedes consultar el siguiente enlace.

from Linux Adictos https://ift.tt/3zGGbDZ
via IFTTT

Ubuntu Web 20.04.2 llega con nueva tienda, nueva web y despidiéndose momentáneamente de Anbox

Ubuntu Web 20.04.2

A mediados de noviembre de 2020, los desarrolladores que están detrás de Ubuntu Unity Remix lanzaron la primera versión de su otro proyecto. Lo otro en lo que están trabajando es en una alternativa a Chrome OS, una que está basada en Ubuntu y usa Firafox para ejecutar sus aplicaciones web. Esta tarde han lanzado la segunda entrega de este sistema operativo, un Ubuntu Web 20.04.2 que llega con novedades, pero también con una despedida temporal.

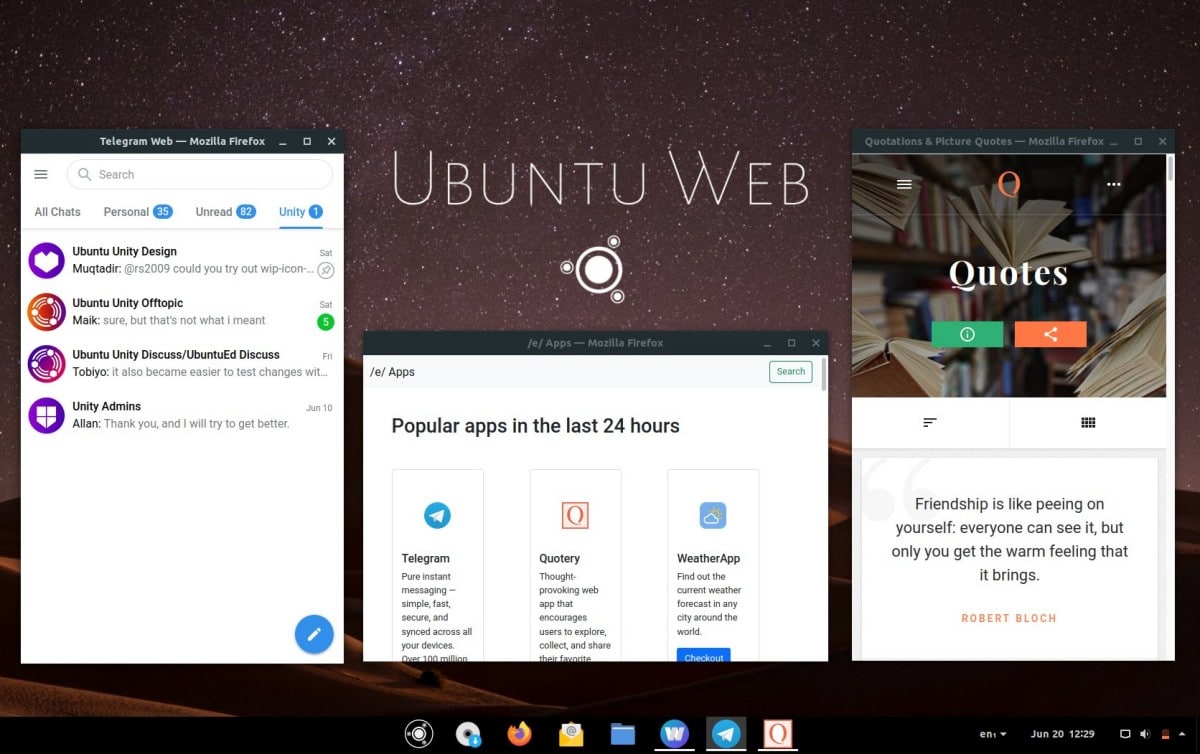
Parece que este sabor no oficial de Ubuntu aún está intentando dar con la mejor interfaz de usuario posible. La primera vez que lo probé tenía un panel inferior «tipo Windows», es decir, con el menú abajo a la izquierda, algunas aplicaciones ancladas y a la derecha la bandeja del sistema. Recientemente lo probé, lo actualicé y la imagen pasó a ser más GNOME, y ahora vemos la captura de cabecera en la que los iconos están centrados como parece que lo estarán en Windows 11, pero si descargamos la ISO de Ubuntu Web 20.04.2 vemos que el panel vuelve a sus orígenes.

Novedades de Ubuntu Web 20.04.2

Las novedades que se han incluido en esta segundo ISO se resumen en tres:

  • La Web Store se ha sustituido por la /e/ store  e incluye muchas más web-apps.
  • Se ha corregido el fallo que impedía que dash-to-panel se cargara.
  • Anbox se ha eliminado temporalmente por cambios recientes en el kernel que rompen la compatibilidad.

Hay otra novedad que no está relacionada con el sistema operativo en sí, sino en cómo presentarlo: han abierto la página ubuntu-web.org para poder acceder a cierta información, como sus redes sociales y unos enlaces desde donde se puede descargar Ubuntu Web 20.04.2 y cualquier versión futura.

Para que Ubuntu Web se convierta en una alternativa libre y real a Chrome OS aún le queda trabajo, en parte porque sus desarrolladores también trabajan en Ubuntu Unity, pero seguro que alguno agradecen que exista este sabor en el futuro.

from Linux Adictos https://ift.tt/35Ge4a4
via IFTTT

SLSA, un framework de Google para proteger contra ataques a la cadena de suministro de software

Los desarrolladores de Google presentaron «SLSA» (Supply-chain Levels for Software Artifacts) el cual tiene la finalidad de encargarse de la protección de la infraestructura de desarrollo de los ataques llevados a cabo en la etapa de codificación, prueba, construcción y distribución de un producto.

Los desarrolladores mencionan que los procesos de desarrollo son cada vez más complejos y dependientes de herramientas de terceros, lo que crea condiciones favorables para la promoción de ataques relacionados no con la identificación y explotación de vulnerabilidades en el producto final, sino con el compromiso del proceso de desarrollo en sí.

Sobre SLSA

Se menciona que SLSA se centra en los siguientes dos principios fundamentales:

No unilateral: ninguna persona puede modificar el artefacto de software en ninguna parte de la cadena de suministro de software sin una revisión explícita y la aprobación de al menos otra «persona de confianza». [^ 1] El propósito es la prevención, disuasión o detección temprana de riesgos / malos cambios.

Auditable: el artefacto de software se puede rastrear de forma segura y transparente hasta las fuentes y dependencias originales, legibles por humanos. El propósito principal es el análisis automatizado de fuentes y dependencias, así como investigaciones ad-hoc.

Para bloquear las amenazas marcadas, SLSA ofrece un conjunto de pautas y herramientas para automatizar la creación de metadatos para la auditoría. SLSA resume los métodos de ataque comunes e introduce el concepto de capas de protección.

Cada capa tiene requisitos de infraestructura específicos para garantizar la integridad de los artefactos utilizados en el desarrollo, es decir, cuanto mayor sea el nivel de SLSA admitido, más defensas se implementarán y mejor estará protegida la infraestructura de los ataques típicos.

Nivel SLSA 1

En este nivel requiere que el proceso de compilación esté completamente automatizado y genere metadatos («procedencia») sobre cómo se recopilan los artefactos, incluida la fuente, la dependencia y la información del proceso de compilación (se proporciona un generador de metadatos de muestra para la auditoría para las acciones de GitHub). SLSA 1 no incluye elementos de protección contra cambios maliciosos, sino que solo identifica el código de la forma más sencilla y proporciona metadatos para la gestión de vulnerabilidades y el análisis de riesgos.

Nivel SLSA 2

Aquí se extiende la primera capa al requerir el uso de un sistema de control de fuente y servicios de construcción que generan metadatos autenticados. El uso de SLSA 2 permite rastrear el origen del código y evita cambios no autorizados en el código, en el caso de utilizar servicios de ensamblaje confiables.

Nivel SLSA 3

Desde este punto se confirma que el código fuente y la plataforma de compilación cumplen los requisitos de los estándares para garantizar que el código se pueda auditar y que se garantice la integridad de los metadatos proporcionados. Se supone que los auditores pueden certificar plataformas para el cumplimiento de los requisitos de las normas.

Nivel SLSA 4

Este es el nivel más alto y que además complementa los niveles anteriores añadiendo los requisitos mucho más estrictos de los cuales son la revisión obligatoria de todos los cambios por dos desarrolladores diferentes, asi como tambien que todos los pasos de compilación, el código y las dependencias deben declararse por completo, todas las dependencias deben desprotegerse y comprobarse por separado, y el proceso de compilación debe realizarse sin conexión.

Al usar un proceso de compilación repetible tambien se brinda la capacidad de repetir el proceso de compilación y de asegurar de que el ejecutable se compile a partir de las fuentes proporcionadas.

Además de ello este marco tiene en cuenta 8 tipos de ataques relacionados con amenazas de introducir cambios maliciosos en la etapa de desarrollo, compilación, prueba y distribución del código del producto.

Los tipos de ataque que se tienen de cuenta son los siguientes:

1.- Inclusión en el código fuente de cambios que contienen backdoors o errores latentes que conducen a vulnerabilidades.

2.- Compromiso de la plataforma de control de fuente.

3.- Realizar cambios en la etapa de transferencia de código al sistema de compilación o integración continua (se recopila el código que no corresponde al código del repositorio).

4.- Compromiso de la plataforma de construcción

5.- Promoción de códigos maliciosos a través de dependencias de baja calidad.

6.- Cargando artefactos no generados en el sistema CI/CD.

7.- Compromiso del repositorio de paquetes.

8.- Confusión en el usuario para instalar el paquete incorrecto.

Finalmente si deseas conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/3cTnTp5
via IFTTT

Debian 10.10 introduce parches de seguridad, kernel actualizado y la última versión de FWUPD

Debian 10.10

Con el punto de mira puesto en el lanzamiento de Bullseye y tras la anterior actualización de punto v10.9, el proyecto de este robusto sistema operativo padre y abuelo de muchos otros ha lanzado hace unas horas Debian 10.10. Como siempre, recuerdan que no es una nueva versión, sino que lo que hay disponible son nuevas imágenes de CD y que todo lo incluido en 10.10 ha llegado como actualización o lo hará muy pronto a los usuarios existentes.

Como todas las actualizaciones de punto del sistema operativo que desarrolla este proyecto, Debian 10.10 ha llegado para seguir corrigiendo los errores del Buster que fue lanzado hace poco menos de dos años. Y es que esa es una de las tarjetas de visita de Debian: un sistema con software menos actualizado, pero muy robusto por una filosofía conservadora en la que todo lo que incluyen está más que probado y se pasan el resto del tiempo mejorando lo existente.

Algunas novedades de Debian 10.10

Entre las novedades o correcciones que ha incluido Debian 10.10, tenemos:

  • Sincronización con la última versión estable de FWUPD.
  • Actualización a la ABI de Linux 4.19.0-17.
  • Nueva versión de shim para sistemas UEFI y otras correcciones.
  • Actualizaciones de seguridad distribuidas en mucho software que abarca desde Firefox ESR hasta Docker.io, OpenSSL, Curl y otros paquetes comunes.

Las nuevas imágenes de Debian 10.10 están disponibles en este enlace. Como hemos explicado, v10.10 no es una versión totalmente nueva, por lo que no es necesario que los usuarios existentes reinstalen o hagan una instalación de cero.

Teniendo en cuenta los plazos, no se sabe cuál será la próxima versión de Debian, pero es más que probable que sea v10.11. Debian 11 entrará en la «full freeze» en aproximadamente un mes, y no se conocerá la fecha de lanzamiento de la versión estable hasta poco antes de que se produzca.

from Linux Adictos https://ift.tt/3zHZe0u
via IFTTT

Piepacker: juegos retro online multijugador

Piepacker

Existen multitud de emuladores para Linux y Raspberry Pi, como sabrás, y con los que poder recuperar títulos retro de esas ROMs de videojuegos que jamás pasan de moda. Pero si te encantan los clásicos, también deberías conocer la plataforma Piepacker. Se trata de un servicio online de streaming para juegos que se ejecutarán desde la nube para que puedas jugar con quien quieras, como NVIDIA GeForce Now o como Google Stadia, y similares, pero dedicado a los retro…

Además, la novedad es que Piepacker está ahora disponible como un servicio Beta abierto y es gratuito por ahora para todos. Permite jugar ya a más de 60 videojuegos retro (plataformas, pinball, lucha, deportes,…) que tiene en su catálogo que se va expandiendo con frecuencia, aunque solo funciona con navegadores basados en Chromium por el momento (con el tiempo soportará también Firefox).

Además de divertirte con todos esos videojuegos retro de forma fluida, Piepacker también te permite disponer de un chat de voz y vídeo, con soporte para mandos controladores modernos. Así podrás jugar con tus mandos favoritos y comunicarte con otros compañeros de juego simultáneamente.

Evidentemente, aún no es perfecto. Ten en cuenta que es una versión Beta del servicio. Pero para ser gratuito no se le pueden poner demasiadas pegas. Poco a poco irán mejorando el soporte para navegadores web y también algunos detalles de la interfaz que aún se nota que deben pulir. Pero, a parte de esos detalles, funciona muy bien y no hay problemas evidentes.

Para poder acceder y comenzar a disfrutar desde ya de todos los juegos retro, tan solo tienes que entrar en la web oficial de Piepacker, registrarte desde este enlace con tu correo electrónico y contraseña, y una vez confirmada, podrás abrir sesión y empezar a disfrutar de todas sus ventajas…

Más información de Piepacker – Web Oficial

from Linux Adictos https://ift.tt/3zEwiqd
via IFTTT

DXVK 1.9 llega con soporte de texturas YUV, correcciones y mas

DXVK

Se acaba de anunciar el lanzamiento de la nueva versión de DXVK 1.9 en la cual se han realizado diversos cambios, de los cuales se destacan las texturas YUV, mejoras en las latencias y fotogramas. Esta nueva versión de DXVK requiere controladores compatibles con Vulkan 1.1 API, como Mesa RADV 20.2, NVIDIA 415.22, Intel ANV 19.0 y AMDVLK.

Para quienes desconocen del proyecto, deben saber que está una herramienta que puede convertir las llamadas gráficas de Microsoft DirectX 11 y DirectX 10 a Vulkan, la API de gráficos de código abierto que es compatible con Linux. Para utilizar DXVK, además de Wine y Vulkan, obviamente necesitará una GPU compatible con Vulkan.

Principales novedades de DXVK 1.9

En esta nueva versión se destaca que se agregó el soporte inicial para formatos de textura YUV de submuestreo de color, como NV12, que se usa para la reproducción de video en algunos juegos.

Además de que se implementó la API ID3D11VideoProcessor, que se utiliza para la salida de video en los juegos Nier Replicant y Contra: Rogue Corps y tambien se agregó soporte para la rasterización conservadora para las GPU que admiten esta función. El cambio permite que la opción NVIDIA ShadowLibs se use en Final Fantasy XV y otros juegos.

Por otra parte, se menciona un retraso de visualización reducido, que puede resolver problemas en juegos limitados por Vsync, FPS caps o configuraciones DXGI y tambien se dejó de enviar información a aplicaciones sobre implementaciones de software de Vulkan, como Lavapipe, si hay una GPU habilitada para Vulkan en el sistema, lo que resuelve problemas cuando los juegos intentan usar Lavapipe en lugar del controlador correcto. Para habilitar Lavapipe, se propone establecer la variable de entorno VK_ICD_FILENAMES.

De los demás cambios que se destacan:

  • Se agregó un componente para limitar el limitador de velocidad de cuadros, que se puede usar para el correcto funcionamiento de juegos que no están diseñados para FPS altos.
  • Carga mejorada de texturas y búferes en D3D9.
  • Se corrigió la superposición de origen que no aparecía cuando se usaba la implementación DXGI de DXVK
  • Se desactivó una solución alternativa para reducir la cantidad de bloqueos aleatorios en los controladores de Nvidia, ya que el problema subyacente del controlador se solucionó en las versiones 465.xx, lo que puede mejorar el rendimiento en algunos juegos.
  • Se corrigieron problemas de precisión en los sombreadores que no tienen la refactoringAllowedbandera establecida.
  • Se corrigieron algunos problemas potenciales relacionados con el borrado de imágenes que podrían provocar artefactos o renderizado roto.
  • Se solucionó un problema por el cual los juegos con extensiones de archivo en mayúsculas podían crear registros duplicados o archivos de caché.

Finalmente si estás interesado en conocer más al respecto sobre este nuevo lanzamiento, puedes consular los detalles en el siguiente enlace.

¿Cómo añadir el soporte de DXVK a Linux?

DXVK se puede usar para ejecutar aplicaciones y juegos 3D en Linux usando Wine, actuando como una alternativa de mayor rendimiento a la implementación de Direct3D 11 integrada en Wine que se ejecuta sobre OpenGL.

DXVK requiere de la última versión estable de Wine para ejecutarse. Por lo que, si no cuentas con este instalado. Ahora solo tendremos que descargar el último paquete estable de DXVK, este lo encontramos en el siguiente enlace.

wget https://github.com/doitsujin/dxvk/releases/download/v1.9/dxvk-1.9.tar.gz

Después de haber realizado la descarga ahora vamos a descomprimir el paquete recién obtenido, esto lo pueden hacer con desde su entorno de escritorio o desde la misma terminal ejecutando en el siguiente comando:

tar -xzvf dxvk-1.9.tar.gz

Después accedemos a la carpeta con:

cd dxvk-1.9

Y ejecutamos el comando sh para ejecutar el script de instalación:

sudo sh setup-dxvk.sh install
setup-dxvk.sh install --without-dxgi

Cuando se instale DXVK en un prefijo de Wine. La ventaja es que se puede usar Wine vkd3d para juegos D3D12 y DXVK para juegos D3D11.

Además, la nueva secuencia de comandos permite instalar la dll como enlaces simbólicos, lo que facilita la actualización de DXVK para obtener más prefijos de Wine (puede hacerlo a través del comando –symlink).

Como verán la carpeta de DXVK contiene otras dos dll para 32 y 64 bits estas las vamos a colocar de acuerdo a las siguientes rutas.
En donde “usuario” lo remplazas por el nombre de usuario que utilizas en tu distribución de Linux.

Para 64 bits las colocamos en:

~/.wine/drive_c/windows/system32/

O

/home/”usuario”/.wine/drive_c/windows/system32/

Y para 32 bits en:

~/.wine/drive_c/windows/syswow64

O

/home/”usuario”/.wine/drive_c/windows/system32/

from Linux Adictos https://ift.tt/3gEKb0k
via IFTTT

Permitiendo comentarios de lectores. De WordPress a Jekyll 7

Permitiendo comentarios de lectores

Uno de los desafíos de dejar WordPress para pasarse a Jekyll es de que manera hacer las cosas que WordPress hacía con una base de datos, pero sin usar bases de datos ni complementos. Esto lo veremos en los parámetros que nos quedan por completar en el archivo config.yml del tema Minimal Mistakes.

Los tiempos en que las páginas web eran contenido estático quedaron lejos hace mucho tiempo. Un blog necesita brindar a los lectores algún tipo de interactividad en forma de comentarios. Para hacer los comentarios tenemos que facilitar la forma de encontrar contenidos que los invite a hacerlo, y, no debemos olvidar que si logramos que los compartan nuestros artículos, podremos conseguir nuevos lectores.

Para lograr esto debemos recurrir a servicios externos. Minimal Mistakes está preparado para utilizar algunos de los más conocidos con un mínimo de configuración.

Permitiendo comentarios de lectores

Estamos dejando de lado una característica llamada Breadcrum que aunque parece muy útil para facilitar la navegación de los usuarios, todavía está en fase de pruebas.

Con respecto a los comentarios, Podemos optar por las siguientes opciones:

  • Sin comentarios
  • Disqus
  • Discourse
  • Facebook
  • Staticman
  • utterances
  • Otras soluciones

Para habilitar los comentarios debemos ir a la sección Defaults que está en la parte final del archivo que estamos editando y bajo el apartado Values cambiar
comments a true.

Disqus

Una de las cosas que me motivó a abandonar WordPress es la cantidad de spam que atrae. Aunque el complemento que trae preinstalado es lo bastante bueno, aún tienes que eliminar los comentarios moderados a mano.

Disqus soluciona este problema porque te permite establecer controles previos de moderación. Además, los comentarios no ocupan espacio en tu servidor. Tampoco necesitas una base de datos y los usuarios puden registrarse con las cuentas de sus redes sociales.

El servicio requiere suscripción, pero el plan gratuito es suficiente para un blog.
Para seleccionar Discus como proveedor en la sección Providers (Debajo de words_per_minute)
hacemos
provider: "disqus"
Cuando nos inscribimos en Disqus generamos un alias, lo ponemos entre comillas después de
shortname:

Discourse

Discourse, es mucho más que un sistema de comentarios, se trata de una plataforma de discusión. Para usarla en forma gratuita necesitas instalarla en un servidor. El mecanismo para usarla junto tu blog es más o menos parecido solo que
provider: "discourse"
Y en
discourse:
server:

Va la dirección del servidor donde está la plataforma.

Facebook Comments

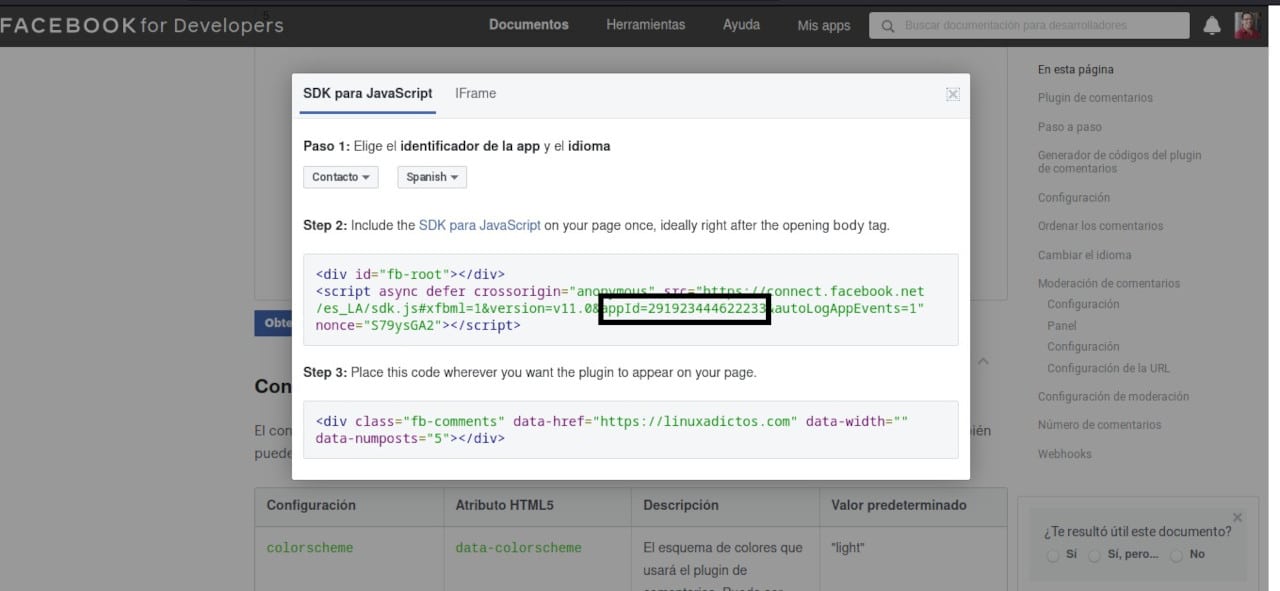
No es una opción que recomiende ya que solo permite que los usuarios comenten con su cuenta de Facebook. Para usarla necesitas completar el formulario de esta página.
Ese formulario te va a generar un código. Fíjate en el sector mardado en la captura de pantalla.
Código para usar comentarios de Facebook

Ahora completamos
comments:
provider: "facebook"
appid: # Esto se reemplaza por lo que te aparece en el generador del código (Mira la captura de pantalla para guiarte
num_posts: # 5 (default)
colorscheme: # "light" (default), "dark"

Recuerda eliminar el numerar para seleccionar la opción.

utterances

Este complemento te permite utilizar la sección de reportes de errores de tu cuenta de GitHub como plataforma de comentarios. La objeción es la misma que para Facebook. Obliga a los usuarios a tener cuenta en la plataforma.

Tienes que instalar utterances en tu GitHub y modificar config.yml haciendo los siguientes cambios.
provider: "utterances"
theme: Opta por una de los dos y ponlo entre comillas sin el numeral.
issue_term: "nombre de usuario / nombre del repositorio"

Staticman

Es mucho más que un servicio de comentarios y  puede usarse también para generar encuestas o revisiones de productos. Es gratis y de código abierto, pero necesitas un servidor donde alojarla.

Con respecto a su uso para comentarios, permite recibir notificaciones y detectar el spam.

El manual de Minimal Mistakes no es lo suficientemente completo para me extienda en su configuración por lo que se las debo para la próxima.

Otras soluciones

Para poder utilizar otras soluciones tenemos que poner
provider: «custom»
y en una carpeta llamada _includes (La creamos si no existe) buscamos (o creamos) otra llamada comments_providers y allí una página llamada custom.html pegamos el código para embeber.

:

from Linux Adictos https://ift.tt/2UnqrWt
via IFTTT