Aya, la primera biblioteca para crear controladores eBPF en Rust

Linus torvalds asi como muchos desarrolladores del Kernel y de diferentes distribuciones han expresado su agrado sobre Rust e incluso en más de una ocasión se ha presentado el tema sobre la implementación de controladores en este lenguaje de programación sobre el Kernel de Linux.

Y sobre ello ya se han dado a conocer diversos trabajos de los cuales ya hemos mencionado aquí en el blog y podemos mencionar por ejemplo al experimento exitoso del conjunto alternativo de utilidades, coreutils, reescrito en Rust (este incluye utilidades como sort, cat, chmod, chown, chroot, cp, date, dd, echo, hostname, id, ln y ls).

Ante esto, Linus torvalds no ha dado del todo su punto a favor sobre esta iniciativa y ha expresado los puntos negativos (puedes consultar los detalles en el siguiente enlace.)

Pese a la dura crítica de Linus, los trabajos sobre la implementación de Rust en el Kernel no han dejado de seguir adelante y hace poco se presentó la primera versión de la biblioteca Aya, que permite crear controladores eBPF en Rust que se ejecutan dentro del kernel de Linux en una máquina virtual JIT especial.

A diferencia de otras herramientas de desarrollo EBPF, Aya no utiliza libbpf y el BCC compilador, pero ofrece su propia implementación escrita en Rust que utiliza la libc paquete de cajón a las llamadas al sistema del kernel directamente de acceso. La construcción de Aya no requiere las herramientas del lenguaje C ni los encabezados del kernel.

Para quienes desconocen de eBPF, deben saber que este es un intérprete de código de bytes integrado en el kernel de Linux que le permite crear controladores de operaciones de red, monitorear el funcionamiento del sistema, interceptar llamadas al sistema, controlar el acceso, procesar eventos con cronometraje, calcular la frecuencia y el tiempo de las operaciones y realizar el seguimiento mediante kprobes/uprobes/tracepoints.

Gracias a la compilación JIT, el código de bytes se traduce en instrucciones de máquina sobre la marcha y se ejecuta con el rendimiento del código nativo. XDP proporciona un medio para ejecutar programas BPF en el nivel del controlador de red, con acceso directo al búfer DMA de paquetes, lo que le permite crear controladores de alto rendimiento para condiciones de alta carga de red.

Sobre Aya

De las características clave que se mencionan de Aya podremos encontrar que cuenta con el soporte para BTF (formato de tipo BPF), que proporciona información de tipo en pseudocódigo BPF para verificar y comparar tipos proporcionados por el kernel actual. El uso de BTF hace posible crear controladores eBPF universales que se pueden usar sin tener que volver a compilarlos con diferentes versiones del kernel de Linux.

Asi como tambien el soporte para llamadas bpf-to-bpf, variables globales e inicializadores, lo que permite diseñar programas para eBPF por analogía con programas convencionales utilizando aya como tiempo de ejecución, anulando funciones teniendo en cuenta el trabajo en eBPF.

Por otra parte, tambien cuenta con el soporte para tipos de kernel internos, incluidas matrices regulares, mapas hash, pilas, colas, seguimientos de pila y estructuras para sockets y seguimiento del rendimiento.

Tambien cuenta con la capacidad para crear varios tipos de programas eBTF, incluidos programas para filtrado y gestión de tráfico, cgroup y varios controladores de socket, programas XDP y tambien soporte de plataforma para el procesamiento de solicitudes asincrónicas en modo tokio sin bloqueo y async-std .
Compilación rápida, sin estar atado a la compilación del kernel ni a los encabezados del kernel.

Es importante mencionar que el proyecto aún se considera experimental, ya que la API aún no está estabilizada y continúa evolucionando. Además, aún no se han implementado todas las funciones concebidas.

Para finales de año, los desarrolladores esperan llevar la funcionalidad de Aya a la par con libbpf y en enero de 2022 formar la primera versión estable. También se planea combinar las partes de Aya necesarias para escribir código Rust para el kernel de Linux con los componentes del espacio de usuario utilizados para cargar, adjuntar e interactuar con programas eBPF.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/3qo5TZL
via IFTTT
Tor 0.4.6.5 llega con soporte para la tercera versión de los servicios onion y dice adiós a las anteriores

Hace pocos se dio a conocer el lanzamiento de la nueva versión  Tor 0.4.6.5 la cual se considera como la primera versión estable de la rama 0.4.6, que ha evolucionado durante los últimos cinco meses.

La rama 0.4.6 se mantendrá como parte de un ciclo de mantenimiento regular; las actualizaciones se interrumpirán 9 meses o 3 meses después del lanzamiento de la rama 0.4.7.x, además de que se continúa proporcionando un ciclo de soporte largo (LTS) para la rama 0.3.5, cuyas actualizaciones se publicarán hasta el 1 de febrero de 2022.

Al mismo tiempo, se formaron las versiones 0.3.5.15, 0.4.4.9 y 0.4.5.9 de Tor, que corrigieron las vulnerabilidades de DoS que podrían causar la denegación de servicio a los clientes de servicios de cebolla y retransmisiones.

Principales novedades de Tor 0.4.6.5

En esta nueva versión se agregó la capacidad de crear «servicios onion» basados ​​en la tercera versión del protocolo con autenticación de acceso de clientes a través de archivos en el directorio ‘authorized_clients’.

Además de que tambien se proporcionó la capacidad de pasar información de congestión en datos extrainfo que se pueden usar para equilibrar la carga en la red. La transferencia métrica está controlada por la opción OverloadStatistics en torrc.

Tambien podremos encontrar que se ha agregado una bandera para los relés que permite al operador del nodo comprender que el relé no está incluido en el consenso cuando los servidores seleccionan directorios (por ejemplo, cuando hay demasiados relés en una dirección IP).

Por otra parte se menciona que se eliminó el soporte para los servicios onion más antiguos basados ​​en la segunda versión del protocolo, que se declaró obsoleto hace un año. Se espera la eliminación completa del código asociado con la segunda versión del protocolo en otoño. La segunda versión del protocolo se desarrolló hace unos 16 años y, debido al uso de algoritmos obsoletos, no se puede considerar segura en las condiciones modernas.

Hace dos años y medio, en la versión 0.3.2.9, se ofreció a los usuarios la tercera versión del protocolo, notable por la transición a direcciones de 56 caracteres, protección más confiable contra fugas de datos a través de servidores de directorio, un extensible estructura modular y el uso de algoritmos SHA3, ed25519 y curve25519 en lugar de SHA1, DH y RSA-1024.

De las vulnerabilidades solucionadas se mencionan las siguientes:

  • CVE-2021-34550: acceso a un área de memoria fuera del búfer asignado en el código para analizar descriptores de servicios cebolla basados ​​en la tercera versión del protocolo. Un atacante puede, colocando un descriptor de servicio de cebolla especialmente diseñado, iniciar el bloqueo de cualquier cliente que intente acceder a este servicio de cebolla.
  • CVE-2021-34549 – Capacidad para realizar un ataque que provoque la denegación de servicio de los relés. Un atacante puede formar cadenas con identificadores que provoquen colisiones en la función hash, cuyo procesamiento conduce a una gran carga en la CPU.
  • CVE-2021-34548: un relé podría falsificar las celdas RELAY_END y RELAY_RESOLVED en flujos semicerrados, lo que permitió terminar un flujo que se creó sin la participación de este relé.
  • TROVE-2021-004: se agregaron verificaciones adicionales para detectar fallas al acceder al generador de números aleatorios de OpenSSL (con la implementación predeterminada de RNG en OpenSSL, tales fallas no aparecen).

De los demás cambios que se destacan:

  • Se ha agregado al subsistema de protección DoS la capacidad de limitar la intensidad de las conexiones de los clientes a los relés.
  • En relevos se implementa la publicación de estadísticas sobre el número de servicios cebolla en base a la tercera versión del protocolo y el volumen de su tráfico.
  • Se eliminó el soporte para la opción DirPorts del código para relés, que no se usa para este tipo de nodo.
    Refactorización del código.
  • El subsistema de protección DoS se ha trasladado al administrador de subsistemas.

Finalmente si estás interesado en conocer más al respecto sobre esta nueva versión, puedes consultar los detalles en el siguiente enlace.

¿Como obtener Tor 0.4.6.5 ?

Para poder obtener esta nueva versión, basta con dirigirnos al sitio web oficial del proyecto y en su sección de descargas podremos obtener el código fuente para su compilación. Puedes obtener el código fuente desde el siguiente enlace.

Mientras que para el caso especial de usuarios de Arch Linux podremos obtenerlo desde el repositorio de AUR. Solo que en estos momentos no se ha actualizado el paquete, puedes monitorearlo desde el siguiente enlace y en cuanto este disponible puedes realizar la instalación tecleando el siguiente comando:

yay -S tor-git

from Linux Adictos https://ift.tt/3A7Z0QO
via IFTTT

¿Cómo afectará Windows 11 a las distribuciones Linux?

Cómo afectará Windows 11
La captura de pantalla que encabeza este post es de mi propia computadora. Fue realizada poco después de que Microsoft anunciara el próximo lanzamiento de Windows 11.  Utilizando una herramienta de Microsoft llamada Windows PC Health Check recibí instantáneamente el mensaje de que mi PC del 2012 no podrá ejecutar la nueva versión, acompañada de una risa desperciativa. (Lo de la risa fue imaginación mía)

Una de cal  y una de arena. Acerté cuando dije aquí y aquí que la idea de que un Windows basado en el núcleo Linux era una auténtica sandez. Pero, me equivoqué cuando creí las afirmaciones de Microsoft de que no iba a haber Windows 11, aunque eso hace que mis 11 ventajas de usar Linux estén más vigentes que nunca.

¿Cómo afectará Windows 11 a las distribuciones Linux?

Cuando apareció Windows Vista en el año 2007, las distribuciones Linux no estaban lo suficientemente maduras como para aprovechar el enojo de los usuarios por los problemas que experimentaban. También Microsoft ofrecía una sólida alternativaen el ya establecido Windows XP. Hoy, sin embargo la situación es distinta.

Veamos:

  • En el 2007 toda la interactividad de la web estaba basada en Flash. En el 2021 está basada en tecnologías abiertas como HTML5, CSS y Javascript
  • Cuando salió Vista, la mayoría de los sitios web estaban optimizados para Internet Explorer. Hoy la mayoría de los sitios web están optimizados para Google Chrome. Salvo Safari, todos los navegadores importantes basados en Chrome tienen versión para Linux.
  • Hace 14 años, la cantidad de juegos de calidad profesional para Linux era prácticamente inexistente. En el 2021 esta cantidad sigue creciendo, a lo que hay que sumarle tecnologías como Proton que permite ejecutar títulos para Windows. Y, la tendencia de la industria es la de las plataformas de juegos en la nube lo que vuelve irrelevante al sistema operativo.
  • El soporte para hardware en Linux cuando salió Windows Vista era desigual. Algunos periféricos como las impresoras HP o los escáneres Mustek desarrollaban controladores. En otros casos había que compilarlos o mantener Windows en una partición para cuando uno quería imprimir algo o usar la cámara web. Hoy en día es casi imposible encontrar un equpo que no funcione con Linux. Y, tanto las tarjetas de video Intel como AMD tienen buenos drivers nativos.

¿Por qué cambiarse a Linux?

Windows 10 tiene al menos cuatro años más de soporte y, a menos que la actual crisis de falta de chips se agrave, los usuarios que no tienen computadoras compatibles cambiarán de equipo en ese lapso.

Los requisitos de hardware son:

  • Procesador de 64 bits con dos o más núcleos.
  • 4 GB de memoria como mínimo.
  • 64 GB de espacio en disco.
  • Hardware con soporte para UEFI y compatibilidad con Secure Boot.
  • Tener un chip TPM en el ordenador.  Un chip TPM es un procesador de criptografía seguro que te ayuda a con acciones, tales como generar y almacenar claves criptográficas, así como limitar su uso.
  • Tarjeta gráfica con soporte para DirectX 12 o posterior, y el controlador WDDM 2.0.
  • Pantalla de al menos 9 pulgadas en diagonal, con 720p de alta definición, y canal de 8 bits por color.

De movida, todos los ordenadores de 32 bits quedan afuera.  Y, no se cuantos de los vendidos a partir del  2016 tendrán el dichoso chip TPM.

El costo en este caso no es un factor. Se va a poder actualizar gratuitamente desde Windows 10 o descargárselo como parte del programa Insider. Pero, salvo que te interesen las características para jugadores, solo hay dos cosas interesantes que pueden implementarse en Linux sin problemas.

La primera es la integración de la tienda de Microsoft con la tienda de aplicaciones Android de Amazon. En otras palabras, se van a poder utiizar las aplicaciones Android en Windows. No debería ser demasiado difícil hacer lo mismo con las distribuciones Linux y F-Droid.

La segunda (Que es un golpe debajo de la cintura de Apple y Google) es que los desarrolladores que publiquen sus aplicaciones en la tienda de Microsoft van a poder elegir plataforma de pago. En realidad, la tienda de Snap permite incluir una opción de pago en la que Canonical no interviene, pero no sería mala idea una App Store universar con aplicaciones gratuitas y de pago en las que uno pudiera también darle un porcentaje a los proyectos de código abierto.


from Linux Adictos https://ift.tt/3wTLtdC
via IFTTT

Lazarus IDE: un entorno de desarrollo integrado para GUI en Linux

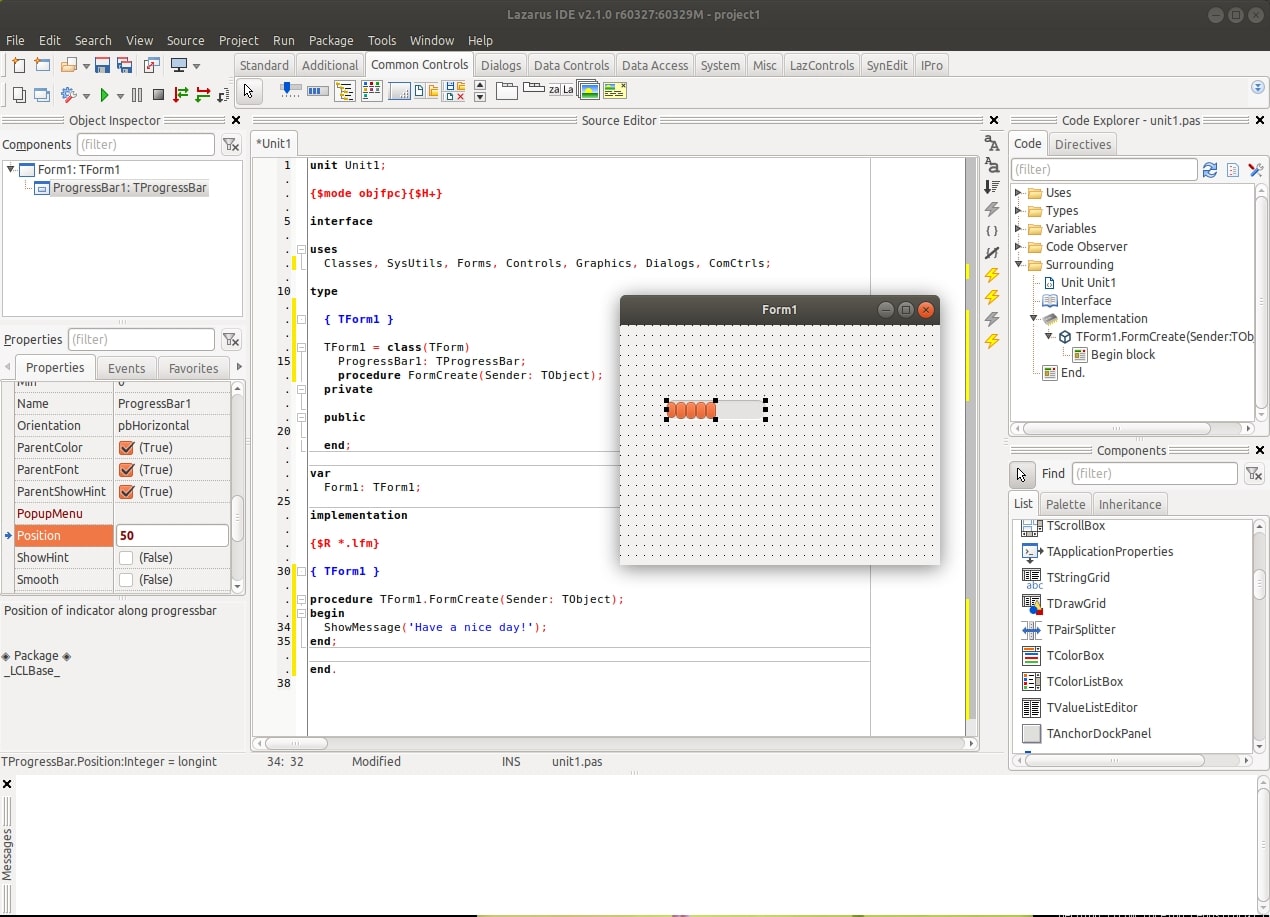
Lazarus IDE

Si estás pensando en comenzar a desarrollar en Linux una aplicación para Linux y con interfaz gráfica de usuario (GUI), entonces deberías conocer Lazarus IDE, un entorno de desarrollo integrado que te ayudará mucho en tu trabajo, permitiendo diseñar y crear rápidamente GUIs para apps con un aspecto atractivo. Además, tiene gran cantidad de componentes incluidos.

Lazarus IDE cuenta con un buen soporte para las distribuciones más populares, como son openSUSE, Ubuntu, Debian y Fedora. Por otro lado, resulta bastante simple de usar, ya que su diseñador de gráficos es muy fácil e intuitivo. A esto hay que agregar que es de código abierto, cuenta con una comunidad muy activa y amigable, y que está muy bien mantenido.

Pero las fortalezas de Lazarus IDE no terminan ahí. Hay más ventajas de este IDE. Entre las características destacan:

  • Puedes usar diferentes tipos de widgets para la interfaz de usuario.
  • Con solo hacer unos clics podrás construir la GUI basada en GTK2 o Qt5.
  • Es multiplataforma, por lo que podrás desarrollar en y para Linux. También podrías hacerlo en Windows o macOS.

Si quieres conocer algunas aplicaciones con GUI populares que hayan sido desarrolladas por Lazarus IDE para que te hagas una idea de lo que puede conseguir este entorno de desarrollo, la verdad es que hay algunas. Por ejemplo, puedes ver Double Commander y PeaZip. Quizás sea esta segunda una de las más conocidas y usadas en las distros GNU/Linux para compresión y descompresión de ficheros desde una app con GUI al más puro estilo de Izarc, WinRAR, o WinZIP para Windows.

Para poder comenzar con Lazarus IDE, puedes encontrarlo en los repos de las distribuciones más conocidas, por lo que lo podrás instalar fácilmente con tu gestor de paquetes favorito. Para más información del proyecto o para su descarga directa, puedes visitar su web oficial.

from Linux Adictos https://ift.tt/3jcSUIS
via IFTTT

Disponible Rocky Linux 8.4. Distribución alternativa a CentOS

Disponible Rocky Linux 8.4

El pasado 21 de junio fue lanzada una de las tantas alternativas a CentOS surgida después de que Red Hat decidiera convertir a esta distribución en una suerte de beta de RHEL. Lo interesante de Rocky Linux es que su responsable es nada menos que Gregory Kurtzer, confundador del proyecto CentOS.

Disponible Rocky Linux 8.4. Descárgala antes de que se agote

La nueva distribución, construída a partir del código fuente de Red Hat Enterprise Linux 8.4, está siendo bastante popular. Según contó Kurtzer en Linkedin:

En tan sólo 12 horas, hemos contado casi diez mil descargas de los medios de instalación de Rocky Linux GA desde nuestro mirror Tier0. Si extrapolamos el recuento para incluir nuestras otras réplicas, ¡probablemente seamos al menos 3-4 veces más (si no incluso mucho más)!

Hay muchos informes de personas y organizaciones que ya están reemplazando sus sistemas CentOS (e incluso otras distribuciones de Linux) con Rocky. ¡Los medios de comunicación están especulando y los analistas de negocios también me validan personalmente que Rocky Linux pro
nto podría ser el sistema operativo Linux más utilizado en la empresa y la nube!

La buena noticia para los españoles es que cuentan con un mirror local lo que disminuye el tiempo de descarga. El proveedor de servicios en la nube español Stackscale, que actualmente cuenta con tres centros de datos en Madrid y dos en Ámsterdam se convirtió en uno de los primeros mirrors públicos de Rocky Linux en España y Países Bajos. Como apoyo a la nueva distribución Stackscale ha proporcionó dos mirrors al proyecto, uno en el mirror público de Stackscale en Madrid y otro en elmirror público de Stackscale en Ámsterdam.

El apoyo institucional al proyecto

Como muchos otros proyectos de código abierto, Rocky Linux está motorizado por una fundación que garantiza que la nueva distribución esté siempre disponible para la comunidad. Por otra parte, Kurtzer creó una empresa para dar soporte de pago a clientes en sectores como la defensa y el gobierno, los medios de comunicación, los productos farmacéuticos, la computación de alto rendimiento (HPC) y la investigación científica.

Después de un desarrolo de 7 meses, Rocky Linux está disponible para hardware de arquitectura x86_64 y ARM64 (aarch64) en varias ISO. También  puede encontrarse en las plataformas de Google Cloud y Amazon Web Services. Además imágenes para contenedores en Docker.hub y Quay.io

El proyecto Rocky Linux

Rocky Linux es un sistema operativo empresarial comunitario diseñado para ser 100% compatible con la principal distribución de Linux para empresas (Red Hat Enterprise Linux) anteriormente ese rol lo cumplía CentOS, pero, Red Hat decidió transformarla en una versión de pruebas de RHEL.

Cuando nació el proyecto, CentOS funcionaba como una compilación descendente de su proveedor ascendente (incorporaba parches y actualizaciones después de que el proveedor ascendente lo hacía). Después de os cambios se tranformó en una compilación ascendente (probando parches y actualizaciones antes de la inclusión en el proveedor ascendente). Por si fuera poco, el soporte para CentOS Linux 8 se ha acortado, del 31 de mayo de 2029 al 31 de diciembre de 2021.

Esto causó malestar entre los usuarios corporativos incluyendo a grandes empresas como Disney, GoDaddy, Rackspace, Toyota, Verizon y casi todos los proveedores de alojamiento web.

Rocky Linux actuará entonces como una compilación descendente añadiendo los cambios después de que lo haga Red Hat.

Lamentablemente no pude encontrar una enumeración del software incluido, Pero, hay que tener en cuenta que por tratarse una distribución enfocada al mercado corporativo, el enfoque está más puesto en la estabilidad más que en la actualidad.

Es demasiado pronto para saber si la curiosidad inicial se transformará en una base de usuarios permanentes. Existen otras alternativas que pretenden hacerse cargo del cetro de CentOS. En Marzo de este año se lanzó Alma Linux, impulsada por CloudLinux, una distribución de pago para servicios de alojamiento web. Por otra parte, Oracle y SUSE también desarrollaron estrategias para captar a esos clientes descontentos. Y, la propia Red Hat amplió el alcance de sus licencias gratuitas.

from Linux Adictos https://ift.tt/3zXeEy3
via IFTTT

Nueva versión de Opera disponible para Linux, Windows y Mac

Nueva versión de Opera

Hoy 24 de junio, los desarrolladores de Opera anunciaron una nueva versión de su navegador  que está disponible para Linux, Windows y Mac. En Linux puede instalarse en formatos deb, RPM y snap.

Lo que el confinamiento nos dejó

De acuerdo a un relevamiento efectuado por la compañía detrás del navegador, el 65% de las personas han pasado más tiempo en línea durante el último año y medio. Dos tercios también han pasado más tiempo en línea durante su tiempo libre. Es por eso que el nuevo navegador Opera 77 (Conocido internamente como R5) se enfoca en facilitar actividades como videoconferencias, entretenimientos y trabajo colaborativo.

Novedades de la nueva versión de Opera

Ventana emergente para videollamadas

La ya mencionada encuesta de Opera reveló que el 57% de los encuestados utilizan el navegador para hacer llamadas con videos. Pero, mientras atienden a la llamada les gusta hacer otras actividades con el navegador.

Una nueva funcionalidad compatible con Google Meet, Zoom y Microsoft Teams coloca el video de la llamada sobre las otras pestañas cuando salimos de la que utilizamos para la videollamada y lo vuelve al tamaño original cuando retornamos a ella. También está la opción de controlar la opacidad de la ventana flotante.

Si eres de los que tienen muchas pestañas abiertas y te cuesta localizar la que necesitas, Opera te la marca con una barra roja. También puedes establecer un atajo de teclado.

Tablero de anuncios (Pinboards)

La nueva función es un tablero de anuncios virtual que nos permite recopilar sitios web, imágenes, enlaces y notas en forma visual y compartirlos con otros, independientemente del dispositivo desde el que accedan.

Compartir un tablón de anuncios implica simplemente compartir un enlace, y aquellos con los que se comparte pueden ver todo lo que el propietario del tablón publica, así como reaccionar con emojis.

Los tableros se ven bien inndependientemente del navegador o del dispositivo con el que se vean, y no es necesario registrarse para utilizar la función. Su uso es gratuito para todos. Pero, para crear un nuevo tablón de anuncios hay que utilizar Opera y actualizar a la versión más reciente.

Reproducción de música compatible con más servicios

Opera ya contaba con acceso nativo a la música de Apple Music, Spotify y YouTube mediante la función Player de la barra lateral. En esta edición se aumenta la cantidad de servicios de música compatibles, incluyendo Deezer, Tidal, SoundCloud y Gaana.

El reproductor cuanta ahora con controles adicionales para la reproducción de música. Basta con pasar el ratón por encima del icono del reproductor en la barra lateral para que aparezca un mini control emergente, y poder saltar, reproducir, pausar o arrastrar la línea de tiempo de reproducción, sin tener que abrir el panel de la función.

Búsqueda entre pestañas

Opera viene con una función de Búsqueda en pestañas que permite encontrar una pestaña concreta escribiendo palabras clave. La búsqueda en pestañas se abre con el atajo CTRL+espacio, y busca tanto en los títulos de las pestañas como en el contenido de las páginas.

En el caso de que se tenga varios navegadores conectados con la misma cuenta de Opera, Buscar en pestañas también mostrará las pestañas que estén abiertas en todos los dispositivos conectados. Opera además indica cuando hay pestañas duplicadas.

Aspecto visual

Los ajustes del sistema de la nueva versión de Opera se adaptan mejor a los temas claros y oscuros además de incluir nuevos fondos de pantalla.

Mensajería

La función de mensajería integrada en la barra lateral de Opera permiten chatear y navegar al mismo tiempo, sin tener que cambiar de aplicación o abrir pestañas . Opera ofrece actualmente acceso nativo a Facebook Messenger, WhatsApp, Telegram y VKontakte. También se pueden utilizar Instagram y Twitter directamente desde la barra lateral.

Le tengo mucho cariño a Opera porque en los viejos tiempos era lo que nos salvaba a los usuarios de Linux cuando debíamos navegar en sitios diseñados solo para Internet Explorer. Sin embargo, después de que abandonaran su propio motor y cambiaran de dueño, dejé de usarlo. Este lanzamiento promete convertirme de nuevo en un usuario frecuente.


from Linux Adictos https://ift.tt/3wVxrYK
via IFTTT

Network Security Toolkit 34 llega con base en Fedora 34, Linux 5.12, mejoras de soporte y mas

Después de un año de desarrollo se dio a conocer el lanzamiento de la nueva versión de Network Security Toolkit 34, la cual se ha actualizado su base a Fedora 34 junto con el kernel de Linux 5.12, además de que se incluyen una serie de mejoras y sobre todo las actualizaciones y correcciones de errores.

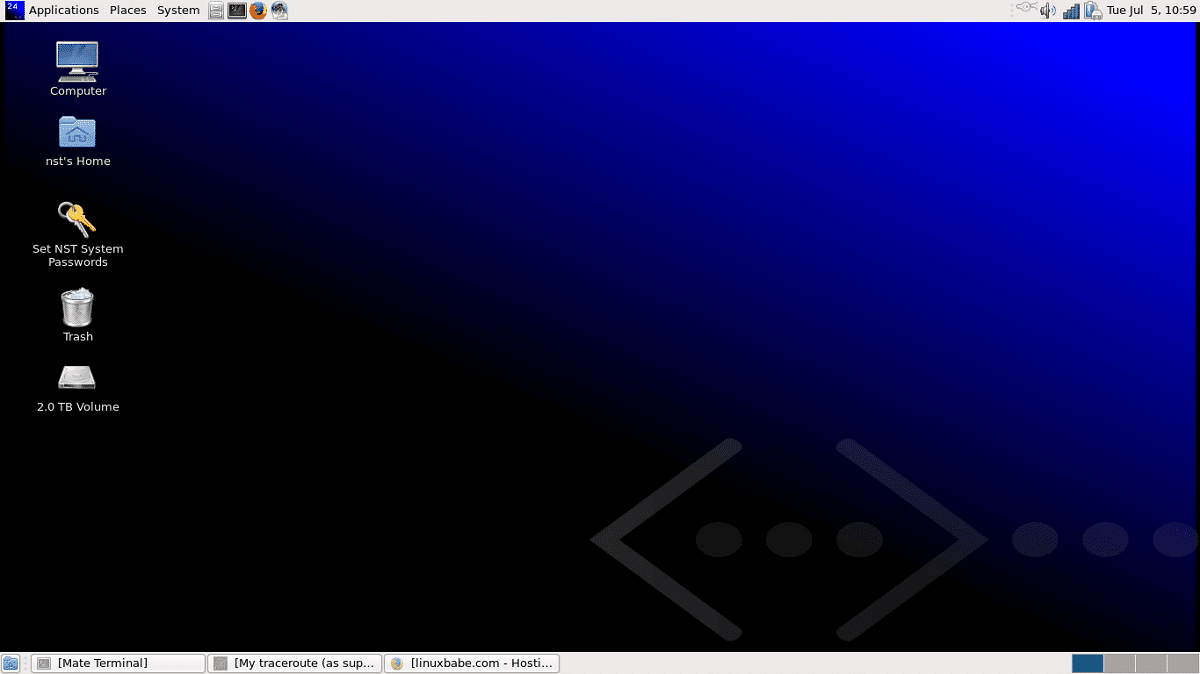
Para quienes desconocen de Network Security Toolkit, deben saber que esta es una distribución diseñada para analizar la seguridad de la red y monitorear su funcionamiento. Esta distribución de Linux incluye una gran selección de aplicaciones relacionadas con la seguridad de la red, por ejemplo: Wireshark, NTop, Nessus, Snort, NMap, Kismet, TcpTrack, Etherape, nsttracroute, Ettercap, un monitor de banda ancha de interfaz de red, un escáner de Segmento de Red ARP, un controlador de sesión para VNC, un servidor terminal basado en el manejo de monitoreo minicom de puerto serial y PSK de WPA.

Para desarrolladores web, también hay una consola en JavaScript que contiene object library con funciones que ayudan al desarrollo de páginas web dinámicas. Muchas tareas que pueden ser llevadas a cabo dentro de la HSM están disponibles a través de una Interfaz de usuario llamada HSR GUI.

Para gestionar el proceso de verificación de seguridad y la automatización de llamadas de varias utilidades, se ha preparado una interfaz web especial, que también integra una interfaz web para el analizador de redes Wireshark, además de que el entorno gráfico de la distribución se basa en FluxBox.

Principales novedades de Network Security Toolkit 34

Tal y como se mencionó al principio en esta nueva versión la base del sistema se ha pasado a Fedora 34, junto con el kernel es Linux 5.12 el cual se ha actualizado a las últimas versiones suministradas como parte de la aplicación.

En cuanto a los cambios específicos en la paquetería podremos encontrar la nueva utilidad integrada NST WUI basada en la web lft (utilidades alternativas de traceroute y whois, que admiten diferentes modos de rastreo de rutas, incluidas las basadas en TCP SYN/FIN y muestran información sobre los sistemas autónomos).

Tambien se destaca que se incluye el script etherapedump NST para extraer recursos de red de archivos XML de Etherape, además de que se proporciona la visualización del estado de transferencia de interfaces de red al modo «promiscuo», lo que permite analizar las tramas de la red de tránsito que no están dirigidas al sistema actual.

En la sección NST WUI para trabajar con Nmap, se agregaron opciones de escaneo para determinar los servicios DHCP y SMB y en la utilidad massdns para enviar consultas DNS en modo por lotes se ha agregado al widget NST Host Name Tools.

De los demás cambios que se destacan:

  • NST WUI agrega soporte para Ntopng REST API .
  • NST WUI ofrece la capacidad de mostrar los resultados de un escaneo rápido de directorios en formato tabular.
  • Se eliminó el antiguo menú de navegación de la página principal de NST WUI, que se mostraba en la columna de la izquierda.
  • En NST WUI, se han agregado botones para copiar al portapapeles a las páginas con informes tabulares

Si quieres conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

Descargar Network Security Toolkit 34

Para quienes estén interesados en poder probar esta distribución, podrán obtener la imagen iso del sistema la cual solamente está disponible en la arquitectura de x86_64 y la cual tiene un tamaño de 4.8 GB, desde el siguiente enlace.

La imagen la podrás grabar en un pendrive con ayuda de unetbootin el cual puedes obtener desde su sitio web oficial o en el caso de que uses alguna distribución de Linux, debes saber que la mayoría de cuenta con el paquete dentro de sus repositorios

Para instalar desde Debian y derivados:

sudo apt-get install unetbootin

En el caso de Red Hat, CentOS, Fedora o derivados:

sudo yum install unetbootin

Finalmente en el caso de Arch Linux:

sudo pacman -S install unetbootin

Además, tambien debes saber que existe un repositorio especial para Fedora que permite instalar todos los desarrollos creados dentro del proyecto NST en un sistema ya instalado.

from Linux Adictos https://ift.tt/3j7fEdd
via IFTTT

Cloudflare anuncio WARP para Linux y un modo proxy

Hace pocos dias los chicos de Cloudflare dieron a conocer mediante un anunció la liberación de una versión para Linux de su aplicación WARP que combina un resolutor de DNS usando DNS 1.1.1.1, VPN y proxy en una sola aplicación para redirigir el tráfico a través de la infraestructura de red de entrega de contenido de Cloudflare.

Para cifrar el tráfico en VPN, se utiliza el protocolo WireGuard en la implementación de BoringTun, escrito en Rust y que funciona completamente en el espacio del usuario.

En octubre pasado, lanzamos WARP para escritorio , brindando una forma más segura y rápida de usar Internet en miles de millones de dispositivos de forma gratuita. Al mismo tiempo, les dimos a nuestros clientes empresariales la posibilidad de utilizar WARP con Cloudflare for Teams. Al enrutar todo el tráfico de una empresa desde dispositivos en cualquier parte del planeta a través de WARP, hemos podido impulsar sin problemas capacidades avanzadas como Secure Web Gateway y Browser Isolation y, en el futuro, nuestras plataformas de prevención de pérdida de datos .

Hoy, nos complace anunciar Cloudflare WARP para Linux y, en todas las plataformas de escritorio, la capacidad de usar WARP con aplicaciones individuales en lugar de todo su dispositivo.

Para quienes desconocen de WARP, deben sabe que esta usa BoringTun para cifrar el tráfico del dispositivo y enviarlo directamente al borde de Cloudflare con lo cual de esta manera asegura la información sin que pase ni mucho menos haya intermedios.

Si el sitio que está visitando ya es cliente de Cloudflare, el contenido se envía inmediatamente a su dispositivo. Con WARP +, utilizamos Argo Smart Routing para utilizar la ruta más corta a través de nuestra red global de centros de datos para llegar a quienquiera que se esté conectando.

Combinado con el poder de 1.1.1.1 (el solucionador de DNS público más rápido del mundo ), WARP mantiene su tráfico seguro, privado y rápido. Dado que casi todo lo que hace en Internet comienza con una solicitud de DNS, elegir el servidor DNS más rápido en todos sus dispositivos acelerará casi todo lo que hace en línea.

Es importante destacar que una característica distintiva de WARP es su estrecha integración con la red de distribución de contenido. Cloudflare proporciona una red de entrega de contenido para 25 millones de recursos de Internet y atiende el tráfico para el 17% de los 1000 sitios más grandes. Si un recurso se sirve en Cloudflare, acceder a él a través de WARP resultará en una transferencia de contenido más rápida que acceder a él a través de la red del proveedor.

Además de VPN, existen varios modos de funcionamiento que permiten, por ejemplo, cifrar solo solicitudes de DNS (habilitar DNS sobre HTTPS) o ejecutar WARP en modo proxy, al que se puede acceder a través de HTTPS o SOCKS5. Opcionalmente, también puede activar filtros para bloquear el acceso a recursos que han detectado actividad maliciosa o contenido para adultos.

¿Como instalar WARP en Linux?

Para quienes estén interesados en poder probar WARP en su distribución de Linux, deben saber que los paquetes están preparados para Ubuntu (16.04, 20.04), Debian (9, 10, 11), Red Hat Enterprise Linux (7, 8) y CentOS. 

Para poder obtener el paquete basta con que abran una terminal en su sistema y en ella van a teclear alguno de los siguientes comandos según sea el caso.

Ubuntu o Debian, deben de añadir el repositorio:

curl https://pkg.cloudflareclient.com/pubkey.gpg | sudo apt-key add -

20.04

echo 'deb http://pkg.cloudflareclient.com/ focal main' | sudo tee /etc/apt/sources.list.d/cloudflare-client.list

18.04

echo 'deb http://pkg.cloudflareclient.com/ bionic main' | sudo tee /etc/apt/sources.list.d/cloudflare-client.list

16.04

echo 'deb http://pkg.cloudflareclient.com/ xenial main' | sudo tee /etc/apt/sources.list.d/cloudflare-client.list

Bullseye

echo 'deb http://pkg.cloudflareclient.com/ bullseye main' | sudo tee /etc/apt/sources.list.d/cloudflare-client.list

Buster

echo 'deb http://pkg.cloudflareclient.com/ buster main' | sudo tee /etc/apt/sources.list.d/cloudflare-client.list

Stretch

echo 'deb http://pkg.cloudflareclient.com/ stretch main' | sudo tee /etc/apt/sources.list.d/cloudflare-client.list

Y para instalar basta con teclear:

sudo apt update

sudo apt install cloudflare-warp

En el futuro los desarrolladores de Cloudflare, prometen expandir el número de distribuciones admitidas (aun que es cuestión de tiempo para que llegue de manera no oficial a algunas, tales como Arch Linux, opensuse, entre otras), además de que actualmente el programa está diseñado como una utilidad de consola warp-cli.

Para organizar el trabajo de una VPN usando la red Cloudflare, en el caso más simple, basta con autenticarse en la red con el comando «warp-cli register» y con el comando «warp-cli connect» para crear un túnel para transmitir el tráfico del sistema de una manera segura.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles de la publicación original en el siguiente enlace.

from Linux Adictos https://ift.tt/3zNojHL
via IFTTT

Canonical dará soporte a Blender para llegar al mercado corporativo

Canonical dará soporte a Blender
Blender es uno de los proyectos gratuitos y de código abierto capaz de competirle y ganarle a las alternativas comerciales. Se trata de una suite de creación 3D para artistas y expertos en producción de medios. Canonical,es la compañía que de la mano de la distribución Linux Ubuntu logró hacerse un hueco en el mercado corporativo brindando soporte empresarial profesional y mantenimiento de seguridad a largo plazo para soluciones basadas en software de código abierto.

Los desarrolladores de Blender unieron esfuerzos con Canonical para ofrecer a profesionales del diseño y estudios soluciones basadas en la versión LTS de la suite.


Mark Shuttlewort, el máximo ejecutivo de Canonical, declaró:

Es un privilegio apoyar a Blender y el fantástico trabajo de esta notable comunidad, sus fundadores y líderes. El anuncio de hoy fortalece a Blender con un soporte de Canonical que incluye servicio completo y mantenimiento de seguridad a largo plazo, y ofrece el nivel de seguridad que los creadores de contenido profesionales con Blender necesitan.

Desde la Blender Foundation, quién habló fue su presidente, Ton Roosendaal:

La forma en que Canonical estructuró este servicio junto a nosotros es ejemplar para el movimiento de código abierto. Creo que establecerá un nuevo estándar sobre cómo los grupos independientes y libres de fabricantes que realmente se preocupan por sus productos y usuarios participan en el mercado y dan forma al futuro de la industria.

Canonical dará soporte a Blender. Precios y características

La oferta de soporte incluirá a las versiones de Blender LTS en distribuciones de Linux, Microsoft Windows y macOS. Los ingenieros de Canonical trabajarán directamente con los clientes para proporcionar un soporte técnico integral a los usuarios al determinar, diagnosticar y resolver problemas lo más rápido posible. Canonical gestionará todo el proceso de soporte, incluida la integración con la infraestructura de soporte de Blender.
Las diferentes modalidades de soporte son:

Soporte estándar (500 dólares anuales)

  • Soporte por tiquet o teléfono en días hábiles
  • Primera respuesta ante un problema grave en un plazo no mayor a 4 horas hábiles.
  • Segunda respuesta en un plazo no mayor a 8 horas hábiles.
  • Tercera respuésta  en un plazo no mayor a 12 horas hábiles.
  • Cuarta respuesta en un plazo no mayor a un día hábil.

Soporte avanzado (1000 dólares anuales)

  • Soporte por teléfono o tiquet las 24 horas de los 7 días.
  • Primera respuesta ante un problema grave en  un plazo no mayor a 1 hora.
  • Segunda respuesta en un plazo no mayor a  2 horas.
  • Tercera respuesta en un plazo no mayor a 6 horas.
  • Cuarta respuesta en un plazo no mayor a 12 horas.

Canonical construirá y mantenedrá su propia estructura de servicios para Blender, basada en la ya exitente plataforma Ubuntu Advanced. Los ingresos de los servicios se compartirán parcialmente con la fundación que lo invertirá en el desarrollo básico de Blender y en el soporte público para las versiones de soporte extendido. El proyecto no tendrá ninguna oblicación contractual con los clientes que acuerden con Canonical.

La Fundación Blender confía en que la asociación con Canonical la ayudará a cumplir con  su misión explicitada en el año 2020.

Poner la mejor tecnología 3D del mundo en manos de los artistas como software libre / de código abierto, y hacer cosas increíbles con ella.

Confiemos en que de esta forma Blender pueda resolver uno de los problemas más graves que afecta a distintos proyectos de software libre independientes.

Aunque Blender tiene prestaciones iguales o mejores a las alternativas privativas, la falta de una oferta de soporte de comercial le impidió aumentar aún más la base de usuarios corporativos. La disponibilidad de un soporte es uno de los aspectos que las empresas tienen en cuenta a la hora de elegir un producto.

También es una excelente alternativa de negocios para Canonical. Aunque logró tener éxito en los servicios corporativos, particualrmente en los servicios en la nube, se trata de un mercado donde Red Hat tiene un claro liderazgo. Por otro lado, el de brindar soporte comercial a proyectos de software libre es un servicio totalmente nuevo.

from Linux Adictos https://ift.tt/35LS0uP
via IFTTT

Microsoft 365 y Edge. Una alternativa a tener en cuenta en Linux

Microsoft 365 y Edge

Los usuarios de Linux no somos un colectivo homogéneo. Cada uno tiene diferentes necesidades y deseos. Hay quienes abrazaron al software libre como parte de una ideología política, algunos que lo utilizan por razones económicas (aunque si pudieran serían usuarios de Mac), otros porque se lo imponen y, finalmente los que lo usamos porque nos parece mejor.

Esta diferencia hace que algunos lectores se ofendan cuando recomendamos productos de Microsoft(Por algún motivo, Google parece no molestarles tanto aunque sus prácticas monopólicas dejan los peores momentos de Microsoft reducidos a travesuras sin importancia). Según ellos, deberíamos ser el periódico parroquial de la religión del Software Libre y solo hablar de los “herejes” para fustigarlos.

Mi opinión es que debemos celebrar que existan alternativas, y dejar que cada uno decida que es lo que quiere utilizar.

Soy un gran admirador del trabajo de The Document Foundation y sus esfuerzos por devolver a los usuarios el control de sus documentos. Como bloguero escribo sobre LibreOffice desde que se escindieron de OpenOffice y, uso esta suite ofimática a partir del momento en que una actualización de una versión preliminar de Ubuntu borró OpenOffice y la instaló.

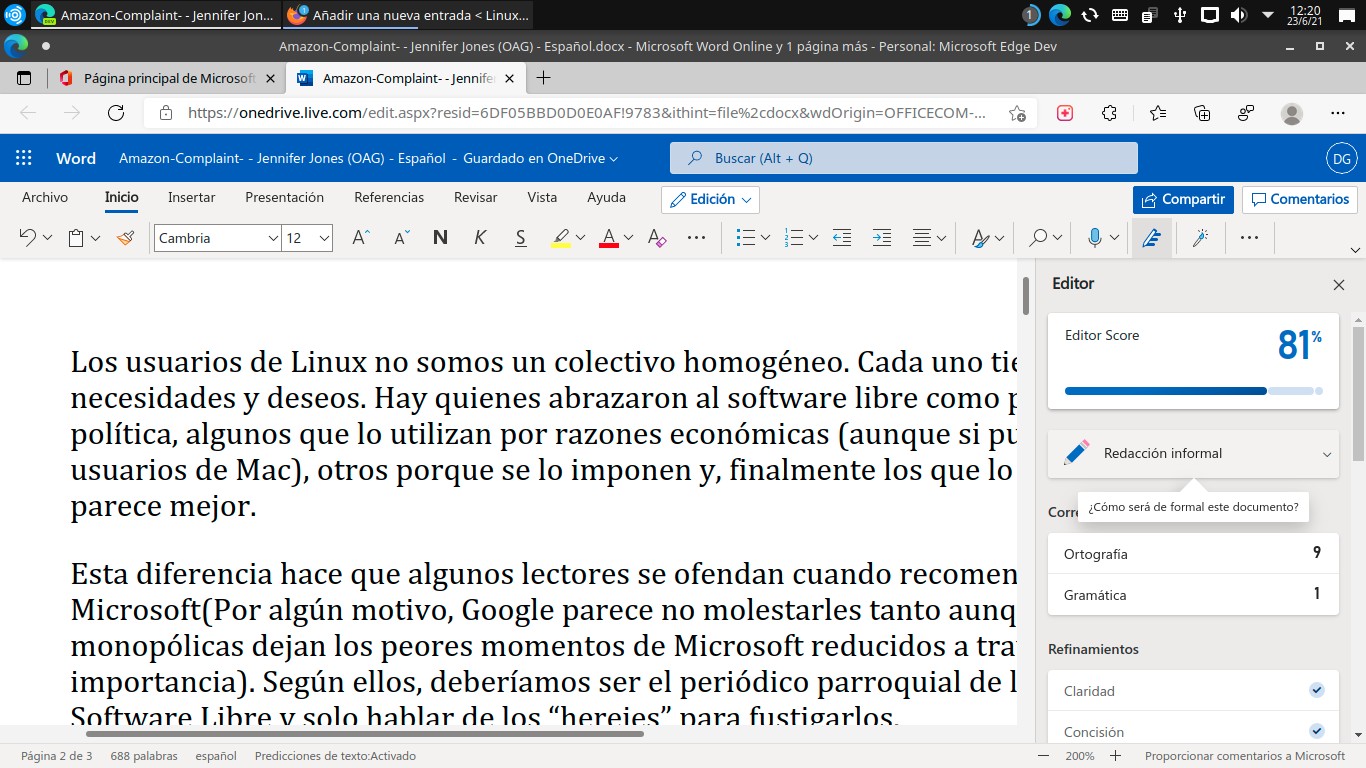
Pero, a la hora de escribir, me gusta más usar la versión online de Office desde Microsoft Edge.

Por supuesto que conozco las implicaciones de privacidad. Jamás lo usaría para escribir algo que no quiera compartir con la NSA o el FBI. Sin embargo, a la hora de crear o ver los documentos con los que solemos trabajar los usuarios comunes, me parece la mejor opción.

¿Por qué hablo de la combinación Microsoft 365 y Edge?

La versión online de Office funciona con cualquier navegador pero, bastante mejor en Chrome que en Firefox. Sin embargo, en aquellos navegadores basados en Chrome que no sean Edge, tienes que instalar complementos adicionales para hacer cosas como copiar y pegar desde el ratón

Aunque Edge para Linux está en fase de pruebas, tanto la versión Dev como la beta (un poco más estable) funciona sin inconvenientes. Solo tienes que descargar el paquete en formato DEB o RPM e instalarlo con el gestor de paquetes de tu distribución. El proceso de instalación agregará un repositorio que mantendrá actualizado el navegador.

¿Qué es Microsoft 365?

Microsoft 365 es la respuesta de la empresa a la cantidad de usuarios que se pasaron a Google Docs y Workspaces. Básicamente son versiones de sus aplicaciones más comunes para usar en la nube. En muchos casos de forma gratuita.

Las aplicaciones incluidas son:

  • Word
  • Excel
  • Powerpoint
  • OneNote (Notas jerárquicas multimedia)
  • Sway (Creación de contenidos y otros documentos de fuerte impacto visual)
  • Outlook (Contactos)
  • Calendarios
  • Form
  • OneDrive (Almacenamiento en la nube)
  • Forms
  • Skype

¿Por qué me parece una buena alternativa?

En primer lugar me gusta el hecho de que sea multidispositivo. La aplicación móvil tiene funcionalidad de reconocimiento óptico de caracteres. Para alguien tan corto de vista como yo, la posibilidad de sacar una foto de un menú o cartel y, poder ampliar la tipografía para leerlo es indispensable. El OCR funciona tanto con Word como con Excel, esto lo hace ideal para actualizar listas de precios desde el formato papel.

También es fantástico poder trabajar durante un viaje en el esbozo de un documento y terminarlo en tu computadora cuando llegas.

Con respecto a la versión web, aunque soy bastante buen mecanógrafo, mis pensamientos suelen ir más rápido que mis dedos por lo que muchas veces se producen errores.

En ese sentido, el editor permite detectar fácilmente errores de tipeo, gramaticales y, si te importan esas cosas, lenguaje discriminador o referencias geopolíticas sensibles. Además te permite controlar si eres claro, conciso o estás plagiando contenido de Internet.

El confinamiento por la pandemia puso de moda el trabajo colaborativo a distancia. Y con Microsoft 365 es posible editar en tiempo real cualquier documento junto a otra persona

Aunque OneDrive, el servicio de almacenamiento en la nube, no tiene un cliente nativo para Linux (Por más que Cuentas en línea de GNOME prometa que si se puede usar) utilizando Rsync es posible integrarlo al gestor de archivos de nuestra distribución como si fuera un disco conectado más.

from Linux Adictos https://ift.tt/2SrVjV6
via IFTTT