Flatpak 1.12 mejora la gestión del sub-sandbox para beneficiar a Steam

Flatpak 1.12

No sé si habrá muchos usuarios que pondrán en el primer puesto del podium de paquetes de nueva generación a los snap de Canonical. Por lo que yo he leído a la comunidad, la mayoría preferimos los flatpak, aunque algunos prefieren las AppImage porque son descargar y empezar a usar. Preferencias aparte, la noticia que tuvo lugar ayer fue el lanzamiento de Flatpak 1.12, una nueva versión que ha llegado acompañada de una menos nueva.

Y es que Flatpak 1.12 ha llegado al mismo tiempo que Flatpak 1.10.4, habiéndose lanzado el segundo para corregir una vulnerabilidad en el soporte para portal. El fallo de seguridad ha sido el resultado de algunas nuevas llamadas del sistema del kernel que no han sido bloqueadas por las reglas SECCOMP, lo que son aplicaciones que podrían crear sub-sandboxes para confundir la verificación del mecanismo de aislado del portal.

Flatpak 1.12 ha llegado junto a Flatpak 1.10.4

«Un informador anónimo descubrió que las aplicaciones Flatpak con acceso directo a los sockets AF_UNIX, como los utilizados por Wayland, Pipewire o pipewire-pulse, pueden engañar a los portales y otros servicios de host-OS para que traten a la aplicación Flatpak como si fuera un proceso de host-OS ordinario, no sandboxed, manipulando el VFS utilizando syscalls recientes relacionados con el montaje que no están bloqueados por el filtro denylist seccomp de Flatpak, con el fin de sustituir un crafted /.flatpak-info o hacer que ese archivo desaparezca por completo.»

Eso en cuanto a la serie 1.10. Al mismo tiempo, y como reza el titular de este artículo, se ha lanzado Flatpak 1.12, con la novedad más destacada de un control mejorado sobre los sub-sandboxes, y el software que más se beneficiará de esto es la versión Flatpak de Steam.

Flatpak 1.12 y 1.10.4 ya han sido lanzados oficialmente, y pronto empezarán a llegar a los repositorios oficiales de la mayoría de distribuciones Linux.

from Linux Adictos https://ift.tt/3Ftqov8
via IFTTT

helloSystem 0.6: la nueva versión del sistema operativo basado en FreeBSD

helloSystem

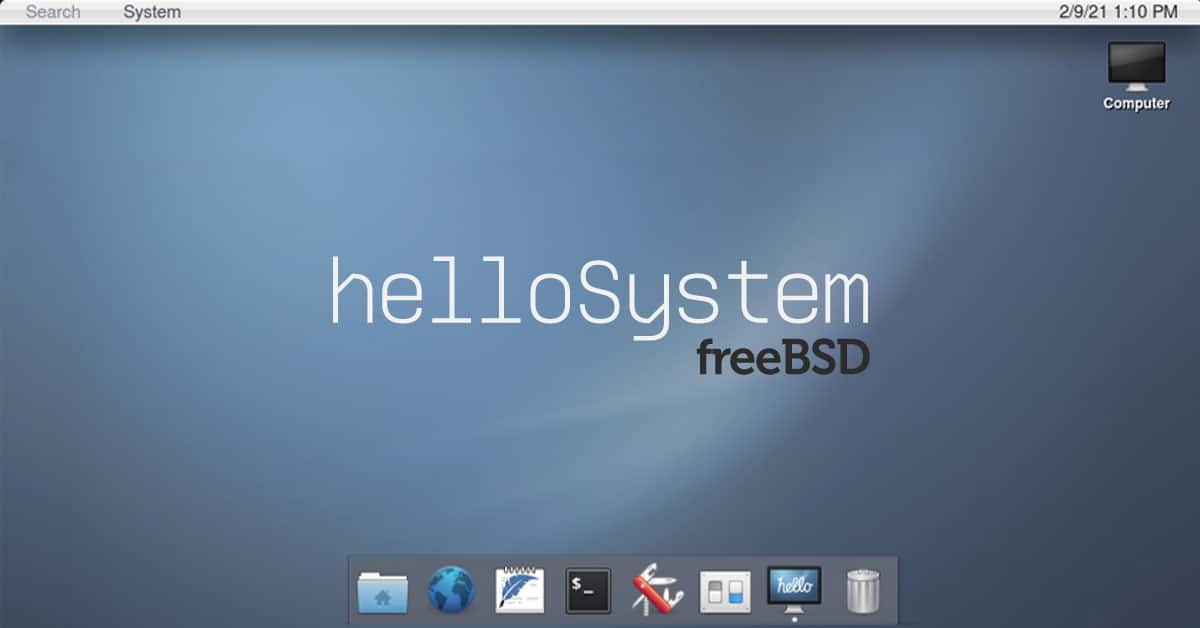
Quizás no lo conocías, pero helloSystem es un sistema operativo de código abierto bastante interesante. Se basa en FreeBSD y está creado por Simon Peter, que también creó el sistema de paquetes AppImage. Ahora también ha liberado la versión 0.6 de este sistema operativo, tomando como base FreeBSD 12.2.

Además de tener esa sólida base, helloSystem 0.6 también cuenta con otras ventajas, como un escritorio bastante parecido a macOS, para que los fanáticos de Apple se sientan como en casa y sin las políticas y restricciones que pueda implementar esta compañía en su sistema original. También tiene semejanzas con muchas distros GNU/Linux modernas, es decir, libre de las complicaciones inherentes, para que el usuario pueda tener un control total y sin demasiados quebraderos de cabeza.

Puedes descargar la imagen ISO de helloSystem de forma gratuita, con un peso de 1.4GB y lo puedes hacer tanto por descarga directa como por torrent. Debes saber que contiene un gran surtido de software preinstalado, como es habitual en las distros. Con el paquete panda-statusbar de CyberOS, un dock basado en cyber-dock también de ese mismo grupo de desarrollo, un gestor de paquetes Filer, y navegador Falkon entre otros.

Como FS o sistema de archivos, usa ZFS por defecto, aunque también es compatible con exFAT, NTFS, ext4, HFS+, XFS y MTP. También cabe destacar que se han desarrollado una serie de aplicaciones propietarias de este proyecto, como un instalador, un configurador, una utilidad de almacenamiento virtual para montar un árbol FS, para recuperar datos ZFS, interfaz par aparticionamiento de discos, configuración de red, etc. Estas usan lenguaje Python y se basan en la biblioteca gráfica Qt.

Y ahora con la versión helloSystem 0.6 llegará con gran cantidad de novedades y correcciones con respecto a la versión anterior. Y si te interesa conocer todos los cambios de esta última versión, puedes ver el registro completo aquí.

from Linux Adictos https://ift.tt/3mCt3Kl
via IFTTT

Google dono 1 millon de dolares para mejorar la seguridad el open source y también financiará la auditoría de seguridad en ocho importantes proyectos

Hace ya varios dias Google dio a conocer la iniciativa Secure Open Source (SOS), que proporcionará bonificaciones por el trabajo relacionado con el fortalecimiento del software crítico de código abierto y al cual se han destinado un millón de dólares para los primeros pagos, pero si la iniciativa se reconoce como exitosa, la inversión en el proyecto continuará.

Las solicitudes de remuneración se aceptan solo para los cambios aceptados en proyectos con un nivel de criticidad de al menos 0.6 según la calificación OpenSSF Critically Score o incluidos en la lista de proyectos que requieren controles de seguridad especiales.

La naturaleza de los cambios propuestos debe estar relacionada con la mejora de la seguridad en áreas tales como fortalecer la protección de los elementos de la infraestructura (por ejemplo, procesos de integración y distribución continuos), implementar sistemas de verificación para firmas digitales de componentes de productos de software, aumentar el nivel del producto (revisión, protección de sucursales, Fuzzing testing, protección contra ataques de dependencia).

Durante el año pasado, hicimos una serie de inversiones para fortalecer la seguridad de proyectos críticos de código abierto, y recientemente anunciamos nuestro compromiso de $ 10 mil millones para la defensa de la ciberseguridad, incluidos $ 100 millones para respaldar fundaciones de terceros que administran las prioridades de seguridad de código abierto y ayudan a solucionar vulnerabilidades.

En cuanto a los montos de las bonificaciones, estas se expedirán de la siguiente manera:

  • $ 10,000 o más: por introducir mejoras complejas, significativas y relevantes a largo plazo que brinden protección contra vulnerabilidades graves en el código o la infraestructura de proyectos abiertos.
  • $ 5000- $ 10000 – para mejoras de dificultad media que tengan un efecto positivo en la seguridad.
  • $ 1000- $ 5000 por mejoras de dificultad moderada para aumentar la seguridad.
  • $ 505 – para pequeñas mejoras de seguridad.

Hoy, nos complace anunciar nuestro patrocinio para el programa piloto Secure Open Source (SOS) dirigido por la Fundación Linux. Este programa recompensa financieramente a los desarrolladores por mejorar la seguridad de proyectos críticos de código abierto de los que todos dependemos. Estamos comenzando con una inversión de $ 1 millón y planeamos expandir el alcance del programa en base a los comentarios de la comunidad.

Por otra parte el OSTIF (Fondo de mejora de la tecnología de código abierto), creado para fortalecer la seguridad de los proyectos de código abierto, anunció una asociación con Google, que expresó su disposición a financiar una auditoría de seguridad independiente de 8 proyectos de código abierto.

Con los fondos recibidos de Google, se decidió auditar Git, la librería Lodash JavaScript, el framework PHP Laravel, el framework Slf4j Java, las librerías Jackson JSON (Jackson-core y Jackson-databind) y los componentes Apache Http (Httpcomponents-core y Httpcomponents).

El soporte de Google permitirá a OSTIF lanzar el Programa de Auditoría Administrada (MAP), que ampliará nuestras revisiones de seguridad en profundidad a más proyectos vitales para el ecosistema de código abierto. 

Anteriormente, utilizando los fondos recibidos como resultado de la recolección de donaciones, el fondo OSTIF ya auditó los proyectos de OpenSSL, VeraCrypt, OpenVPN, Monero, Unbound DNS y QRL.

Por separado, la comunidad ya ha recopilado herramientas para auditar el marco PHP Symfony. En caso de financiamiento adicional para la auditoría , también se planean proyectos Systemd, Electron, Rails, Drupal, Joomla, WebPack, Reprepro, Ceph, React Native, Salt, Ansible, Angular, Gatsby y Guava.

Esto marca un gran éxito al atraer grandes donantes corporativos para apoyar el modelo de OSTIF de mejorar el software de código abierto a través de revisiones de seguridad y auditorías de código fuente.

La elección se tomó empíricamente con base en una evaluación del impacto de la seguridad del proyecto en el ecosistema de código abierto y el beneficio potencial para la comunidad al aumentar la seguridad de los proyectos en consideración. Para alrededor de 100 mil proyectos en GitHub, se calculó un coeficiente teniendo en cuenta factores como la popularidad del uso como dependencia, la demanda de infraestructuras, el número de desarrolladores, la actividad de desarrollo, el número de mensajes de error cerrados y no cerrados, el número de las organizaciones que apoyan el proyecto, la frecuencia de las actualizaciones, el historial de identificación de vulnerabilidades, etc.

Fuentes: https://ostif.org/, https://security.googleblog.com/

from Linux Adictos https://ift.tt/3Fw3Wl6
via IFTTT

WINE 6.19 sigue el trabajo con los joystyck HID y supera la barrera de los 500 cambios

WINE 6.19Fiel a su cita bisemanal, y tras la v6.18, WineHQ ha lanzado hace unos instantes WINE 6.19. Como cada dos semanas en esta fase del desarrollo, se trata de una nueva versión Staging de esas que incluyen muchos pequeños cambios, tantos que aún tienen que pulirlos antes de meterlos todos en una versión estable. Entre las novedades, el proyecto que desarrolla el software para ejecutar apps de Windows en otros sistemas operativos destaca unas pocas poco llamativas, pero en estas dos semanas se han batido récords.

WINE 6.19 ha corregido 22 fallos, pero ha introducido nada menos que 522 cambios. Tirando de memoria, yo diría que la media de cambios introducidos en una versión Staging rondará los 300, una cifra que esta vez han superado por mucho. Aunque hay varios desarrolladores firman muchos retoques, destaca el trabajo realizado por Rémi Bernon, responsable de 124 de ellos. La lista que tenéis a continuación es lo que WineHQ considera lo suficientemente importante como para destacarlo al principio de su anuncio.

Novedades más destacadas de WINE 6.19

  • IPHlpApi, NsiProxy, WineDbg y algunos otros módulos convertidos a PE.
  • Más trabajo con el joystick HID.
  • Partes del núcleo de GDI trasladadas a Win32u.
  • Más trabajo hacia Dwarf 3.
  • Varias correcciones de errores.

WINE 6.19 ya se puede descargar desde este o este otro enlace. WineHQ también aporta información para descargar esta y futuras actualizaciones añadiendo el repositorio oficial para Linux aquí, pero también se puede instalar en macOS y Android. Si se añade el repositorio se puede elegir entre las versiones estable, Staging o Dev.

En este punto del desarrollo, ya nos estamos acercando al momento en el que empezarán a llegar las Release Candidates, pero lo más probable es que la próxima versión sea WINE 6.20 y que sea lanzada el próximo 22 de octubre. El año pasado se lanzaron 22 versiones Staging, momento en el que ya pasaron a lanzar las Release Candidates semanalmente. Si se confirma la nueva versión Staging, volverán a introducir cientos de retoques, pero casi seguro que no tantos como esta semana.

from Linux Adictos https://ift.tt/3uUH4a0
via IFTTT

Lakka 3.5 llega con soporte de xpadneo, mejoras y mas

La nueva versión de Lakka 3.5 ya fue liberada y esta nueva versión trae una serie de actualizaciones que mejoran el desempeño de la distribución y sobre todo de los emuladores de los cuales uno de ellos recibió un trabajo extra y es que el emulador de N64 llega con soporte de recompilación dinámica, también se ha actualizado la pila de gráficos y muchas otras cosas más.

Para quienes desconocen del proyecto, deben saber que es una modificación del kit de distribución LibreELEC, que fue diseñado originalmente para la creación de sistemas de cine en casa.

Lakka se basa en el emulador de consola de juegos RetroArch, que proporciona emulación de una amplia gama de dispositivos y admite funciones avanzadas como juegos multijugador, guardar estado, mejorar la imagen de juegos antiguos con sombreadores, rebobinar juegos, gamepads de conexión en caliente y transmisión de video.

Lakka utiliza RetroArch y la interfaz de Libretro con una interfaz que imita la PlayStation 3 XrossMediaBar (XMB). Es la opción más robusta que encontrarás, con una gran cantidad de opciones para sombreadores, ajustes de audio y video. A veces, es casi demasiado.

Principales novedades de Lakka 3.5

En esta nueva versión de Lakka 3.5 el paquete RetroArch se ha actualizado a la versión 1.9.10, con lo cual ahora se brinda la capacidad de eliminar el emparejamiento previamente establecido con dispositivos Bluetooth presionando Start/Space para el dispositivo seleccionado en la lista y también se corrigió el contraste para que sea más correcto; ahora se escala de 0 a 10 linealmente y se comporta más de la manera esperada.

Se cambió el nombre para deshacerse de las configuraciones heredadas que los usuarios pueden tener, también se corrigieron los estados de mezcla, rasterizador y topología de D3D11 que no se configuraban de la misma manera cuando se usaba HDR y se salía del menú, lo que causaba problemas con Shadow of the Colossus de PCSX2 y se agregó la capacidad de omitir el mapeador de tonos inverso al sombreador a través del búfer constante usando ‘inverse_tonemap’.

También se han realizado las actualizaciones correspondientes a los diferentes emuladores y motores de juegos, de los cuales se destaca la mejora recibida en el emulador N64 que incluye soporte para la recompilación dinámica de RDP/RSP.

Además también se destaca que la pila de gráficos Mesa se ha actualizado a la versión 21.2.3 la cual es una versión correctiva menor en la cual para las GPU Intel, el controlador i965 ha sido reemplazado por crocus, basado en la arquitectura Gallium3D y se han realizado varias correcciones de ACO y RADV.

Por la parte de las mejoras de soporte se menciona que se agregó el soporte para los nuevos dispositivos PiBoyDMG, Capcom Home Arcade, RetroDreamer y Anbernic RG351MP, además de que se agregó el controlador xpadneo para admitir los controladores inalámbricos Xbox.

De los demás cambios que se destacan de esta nueva versión de Lakka 3.5:

  • Compatibilidad con VPN WireGuard incorporada.
  • Firmware y kernel actualizados.

Finalmente si estás interesado en poder conocer más al respecto sobre esta nueva versión, puedes consultar los detalles y además conocer más sobre el proyecto en el siguiente enlace.

Descargar y probar Lakka 3.5

Lakka es fácil de instalar y usar, por lo que los que estén interesados en instalar o probar esta distro, deben de descargar la imagen del sistema dirigiéndose directamente al sitio web oficial del proyecto en el cual en su sección de descargas podrán encontrar la imagen del sistema acorde al dispositivo en el cual lo desean probar. El enlace es este.

En el caso especial de los que son usuarios de Raspberry Pi como mencione anteriormente si están utilizando PINN o NOOBS estos les pueden facilitar la descarga e instalación de este en su tarjeta SD.

Pero en caso de que no sea así al descargar la imagen esta la pueden grabar en su tarjeta SD (ya formateada) con ayuda de Etcher.

Una vez instalado en su tarjeta SD o unidad flash USB, solo tiene que copiar sus ROMs en el dispositivo, encender la plataforma y conectar su joypad y disfrutar de sus juegos favoritos.

Además, es importante mencionar que las compilaciones de Lakka también se generan para plataformas i386, x86_64 (GPU Intel, NVIDIA o AMD), Raspberry Pi 1-4, Orange Pi, Cubieboard, Cubieboard2, Cubietruck, Banana Pi, Hummingboard, Cubox-i, Odroid C1/C1+/XU3/XU4 y etc.

from Linux Adictos https://ift.tt/3Au0qnw
via IFTTT

Manjaro 2021-10-08, la última versión estable con pocos cambios que aprovechan para volver a presentar a su mascota

Manjaro 2021-10-08

Hace menos de 24 horas que os presentamos a la nueva mascota de Manjaro. La dieron a conocer días antes, pero, como no le han dado mucho bombo a la nueva incorporación, preferimos pecar de cautos e informar con retraso a dar una noticia equivocada. Hace unos instantes, el equipo de desarrolladores ha anunciado el lanzamiento de Manjaro 2021-10-08, una nueva versión estable que sabe a poco porque no han introducido ni un gran numero de novedades ni realmente importantes.

Probablemente, la pequeña decepción que se ha llevado un servidor al ver la lista de novedades de Manjaro 2021-10-08 tenga que ver con que soy usuario de KDE, que ayer lanzaron KDE Gear 21.08.2 y esta vez no hay nueva versión de Plasma, ni Frameworks ni apps, algo a lo que no estoy acostumbrado. Pero sí hay novedades, como que se han actualizado la mayoría de los kernels.

Novedades más destacadas de Manjaro 2021-10-08

No tiene que ver con la actualización, pero en el hilo del foro han aprovechado para decirnos que tienen nueva mascota y accesorios con ella de protagonista.

  • Han actualizado los Kernels. En este punto recuerdan que la serie 5.13 está marcada como EOL, por lo que ya no recibirá soporte. También aprovechan para decir que la serie 5.12 ha sido eliminada. Como recomendación personal, diría que lo mejor es usar Linux 5.14 o Linux 5.10 LTS.
  • Mesa está ahora en 21.2.3.
  • PipeWire se renovó a 0.3.38.
  • Han actualizado navegadores como Vivaldi, Brave y Firefox (curioso que mencionen a Vivaldi el primero…).
  • Thunderbird está ahora en 91.1.2.
  • Otras actualizaciones regulares de software reciente, incluyendo Python.

Las versiones que reciben la etiqueta de «stable» y una fecha son actualizaciones de instalaciones existentes. Esto significa que los nuevos paquetes ya están esperando en Pamac o en Pacman, y se puede instalar desde el mismo sistema operativo. Para instalaciones de cero, la última versión es Manjaro 21.1.4, pero en la página web oficial siguen ofreciendo la v21.1.3, probablemente por problemas con el instalador. Si estoy en lo cierto, la ISO de Manjaro 21.1.5 llegará junto a la próxima versión estable del sistema operativo.

from Linux Adictos https://ift.tt/2Yz33ac
via IFTTT

Mozilla de mal en peor: empezando por Firefox 92, el navegador muestra publicidad camuflada en las sugerencias


Publicidad en Firefox 92 en adelante

Este martes, Mozilla lanzó la última versión de su navegador web con la principal novedad del soporte para el formato AVIF. Sé que algunos de vosotros me criticaréis cuando diga que yo hace tiempo que no lo uso porque me he decantado por una alternativa con una pequeña parte privativa, el Vivaldi que tanto ofrece a los usuarios exigentes, pero noticias como esta no hacen más que confirmar que la compañía no sabe cómo reinventarse. De cada dos pasos que da con su Firefox, uno parece ser hacia atrás.

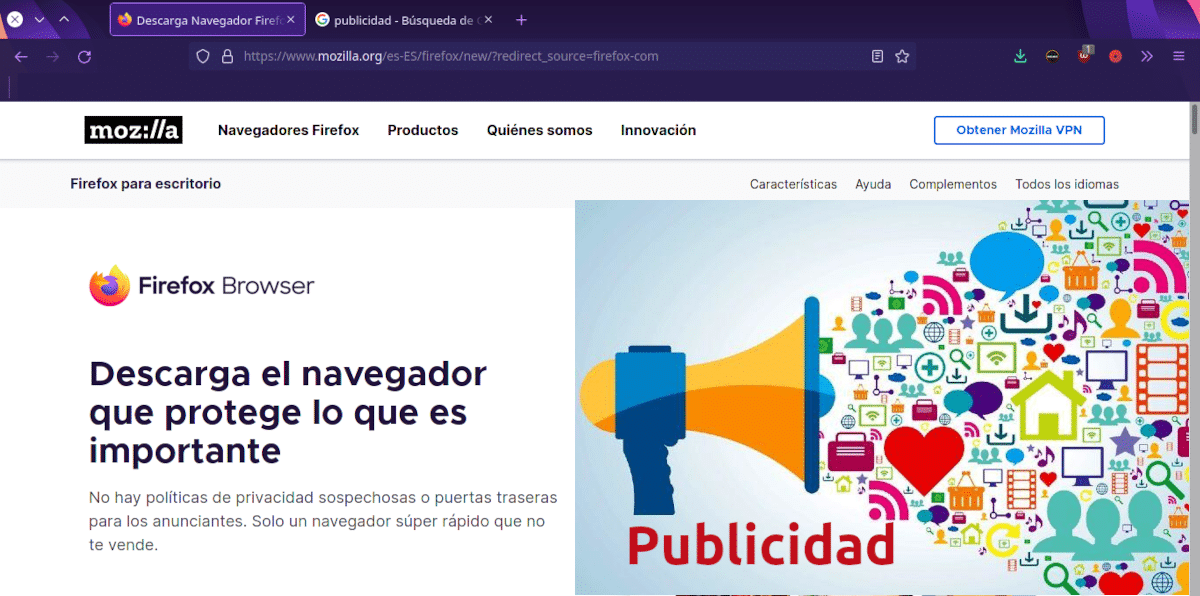
Lo último es mostrar publicidad, aunque han cuidado mucho el texto en donde hablan de la función para no usar esa palabra. También aseguran que todo es respetando nuestra privacidad, pero las sugerencias de búsqueda incluyen publicidad, algo con lo que pretenden conseguir beneficios por los acuerdos con sus socios.

La publicidad de Firefox 92+ sólo aparece en EEUU

https://platform.twitter.com/widgets.js


A esta novedad se le conoce como Firefox Suggest, y Mozilla la define como una nueva función que sirve como una guía fiable de lo mejor de la web y que muestra información relevante. Para ello, usará nuestra ubicación, las palabras clave y mostrará sugerencias, lo que dicho de otro modo no es más que publicidad personalizada basada tanto en nuestra zona como en nuestras búsquedas.

Lógicamente, a los usuarios no les está gustando nada esta novedad, y algunos prefieren pagar una suscripción a ver este tipo de sugerencias que llegan a etiquetar de «espeluznantes». Pero lo bueno es que de momento sólo aparece a los usuarios de Estados Unidos, eso y que se puede desactivar desde la sección de privacidad de los ajustes del navegador.

Firefox ha perdido 50 millones de usuarios en los últimos años, y creo que movimientos como este no hacen más que darnos la razón a los que hemos optado por otras opciones. Y, todo sea dicho, eso es malo, muy malo, ya que es la única alternativa de código abierto a Chromium, pero tienen que tomarse más en serio su software estrella y no ir dando tumbos como este si no quieren que las cosas aún se les pongan más feas. Quién te ha visto y quién te ve, Mozilla.

from Linux Adictos https://ift.tt/2YARyzq
via IFTTT

Horizon Oasis crea soluciones de software accesibles para todos

desarrollo software linux

Fundada por Cristian Carmona, Horizon Oasis tiene su sede principal en Dubai y se destaca como una de las empresas más versátiles y disruptivas de la actualidad en lo referente a la creación y desarrollo de todo tipo de aplicaciones y herramientas digitales que puedan facilitar el acceso de las nuevas tecnologías a todo el mundo.

Un poco más sobre Horizon Oasis…

El propósito de esta empresa es crear soluciones de software tanto para expertos como principiantes fomentando la creación de un ecosistema productivo capaz de trascender las barreras existentes a la hora de acceder a nuevas tecnologías y permitir el desarrollo de gran cantidad de empresas a nivel mundial.

Horizon-Oasis-logo

Horizon Oasis recién inicia su proceso de expansión y continúa abriendo oficinas en medio oriente y parte de Europa con el objetivo de convertirse en una empresa líder en el sector de desarrollo de aplicaciones y herramientas digitales de fácil acceso para todos e impulsar grandes cambios globales. Los pilares fundamentales de esta empresa van desde la tecnología blockchain hasta la inteligencia artificial, ambas poderosas armas de creación de valor para mejorar la experiencia del usuario en todos los aspectos posibles.

¡Blockchain descentraliza la industria del internet!

La velocidad que ofrece la cadena de bloques permite una optimización de internet tomando en cuenta la variedad de equipos y plataformas que allí funcionan, esto abre una posibilidad de crecimiento a gran cantidad de proyectos innovadores teniendo una ventaja competitiva que los haga liderar sectores económicos; blockchain simplifica gran cantidad de procesos mientras ofrece anonimato y seguridad a los usuarios en cada una de las plataformas y sitios webs.

desarrollo blockchain

Por ello Horizon Oasis cuenta con un equipo de expertos en Blockchain, desarrolladores e ingenieros dotados del conocimiento necesario para crear y desarrollar soluciones que realmente puedan generar valor agregado a las personas. Esta empresa se caracteriza por ofrecer una amplia variedad de opciones descentralizadas que permiten un verdadero empoderamiento de las personas a través de algunos de los productos que podrás observar a continuación.

Creación de contratos inteligentes en la cadena de bloques de Ethereum, desarrollo de aplicaciones de prueba de participación, aplicaciones de billetera, contratos inteligentes, robots y algoritmos comerciales, nodos maestros, nodos de validación, grupos inteligentes, entre muchas herramientas.

¡Horizon Oasis descentraliza el acceso a nuevas tecnologías!

Muchos proyectos a nivel mundial se verán beneficiados de utilizar Horizon Oasis como su aliado comercial más importante a la hora de implementar soluciones y ofrecer opciones a sus clientes para expandirse en el sector en que se encuentren; sin dudas Horizon Oasis presenta un futuro prometedor al crear productos y servicios bajo los más altos estándares de calidad.

from Linux Adictos https://ift.tt/3lm51nl
via IFTTT

¿Google financiará la traducción a Rust del kernel Linux?

Logo Kernel Linux, Tux

El kernel Linux estaba escrito en C y otras partes en ASM. Hace un tiempo se tomó la iniciativa para reescribir esas partes en ASM tan antiguas en C también, para que fuese más fácil de entender y actualizar para los desarrolladores. Ahora se está hablando de otro paso más, como es el uso de Rust en el kernel por cuestiones de seguridad.

Es algo que se ha debatido tanto a nivel interno en la comunidad, como a nivel externo. Sin ir más lejos, hace un año, Linus Torvalds aseguró que presenciaría en un futuro la sustitución de C por otro lenguaje de programación: «Puede que sea a manos de Rust o no«.  Y este año, Google ha anunciado que financiará parte de este proyecto, pagando a un programador a tiempo completo para la reescritura parcial del código.

Su empleador será el Internet Security Group, la misma organización sin ánimo de lucro responsable de gestionar Let’s Encrypt y que emite certificados SSL gratis. El programador en cuestión será español, Miguel Ojeda, y que ya estuvo implicado en la programación del software del Gran Colisionador de Hadrones del CERN.

Aunque en principio solo se trata de algunas partes más críticas que se pasarán a Rust por motivos de seguridad, como ciertos controladores y módulos similares, en un futuro se pretende que sea en su totalidad. De esa forma el kernel terminará beneficiándose de las ventajas de este lenguaje de programación de código abierto y creado por Mozilla.

Esta operación es bastante costosa, e implica sus riesgos, pero seguro que hay bastantes corporaciones interesadas en financiar este tipo de proyectos. Ahora ha sido Google, pero es probable que se unan más. No obstante, hay que dejar claro que los cambios que haga el desarrollador español no se aseguran su implementación en la versión oficial del kernel Linux por el momento. Deberían recibir el visto bueno del equipo de administración del kernel y Torvalds decidir si se libera este código con inclusiones Rust.

from Linux Adictos https://ift.tt/3lnjvUj
via IFTTT

GTA III, Vice City, y San Andreas afectados por… DMCA

GTA III

Ya han salido varios nuevos títulos de GTA, sin embargo, GTA III sigue contando con un gran número de fanáticos, al igual que los títulos como Vice City y San Andreas. Por eso tienen mucho interés para algunos desarrolladores, como los que están tratando de usar ingeniería inversa a estos videojuegos. Sin embargo, la política DMCA de GitHub ha eliminado una vez más estos trabajos de la plataforma.

Para los que aún no sepan qué es esa política DMCA que ha afectado a estos proyectos sobre GTA (Grand Theft Auto), se trata de una función aplicada sobre la Ley de Derechos de Autor del Milenio Digital con la que la plataforma de código abierto puede retirar páginas o contenido denunciado o del que no seas poseedor de los derechos.

Recuerda que la saga GTA III, Vice City y San Andreas siguen muy activas, y algunos las han modificado mediante ingeniería inversa para seguir explotándolas más allá de lo que Rock Star permitía. Sin embargo, por segunda vez, ya han sido eliminados del repositorio de código de GitHub y ahora la página muestra un aviso público de DMCA que muestra a Mitchell Silberberg & Knupp LLP actuando para Take-Two Interactive Software.

Se solicitó la eliminación de todos los repositorios, incluidas las bifuraciones que hubiese de este código y se ha presentado una demanda reciente contra los desarolladores involucrados en este proyecto. La primera vez que fue retirada se presentaron contrademandas para recuperarlos, pero ahora habrá que esperar qué se decide de forma legal. Pero es muy probable que no vuelva a estar disponible este contenido.

Además, algunos rumores y filtraciones apuntan a un relanzamiento por parte de Take-Two de un producto titulado Grand Theft Auto: The Trilogy – The Definitive Edition, que podría incluir los títulos GTA III, GTA Vice City, GTA San Andreas remasterizados. Por eso trata de proteger la propiedad intelectual y proteger su negocio para que los gamers compren los juegos reales.

Take-Two tiene un historial bien conocido contra las modificaciones para estos títulos y otros más modernos, y todo es por controlar mejor estos productos.

from Linux Adictos https://ift.tt/2WS5Rij
via IFTTT