DuckDuckGo Email Protection: el pato protege tu correo. Así puedes hacerlo

duckduckgo email protection

Con un uso de la red cada vez más extendido y exhaustivo, es importante protegerse. En cuanto al correo, puede ser importante usar uno para registrarse en los diferentes servicios, sobre todo en aquellos en los que no confiemos al 100%. Merece la pena evitar sorpresas y que nuestro correo, el principal, se llene de correo basura. Pensando en eso existen servicios como Firefox Relay, y desde esta semana ya podemos usar DuckDuckGo Email Protection.

La compañía ya permite que cualquiera use DuckDuckGo Email Protection, y ha publicado una FAQ en la que explican todo lo que hay que saber. Por ejemplo, que en los correos también puede haber trackers que revelan cierta información sobre lo que hacemos con los mensajes. Una de las cosas que hace DuckDuckGo Email Protection es eliminar esos trackers, es decir, actuar de un filtro más allá de ocultar nuestra dirección de correo real.

DuckDuckGo Email Protection elimina los trackers de tus correos

Te sorprenderá saber que el 70% de los correos electrónicos contienen rastreadores que pueden detectar cuándo has abierto un mensaje, dónde estabas cuando lo abriste y qué dispositivo estabas utilizando. Por si esto no fuera suficientemente espeluznante, estos datos del correo electrónico pueden utilizarse para elaborar un perfil suyo, incluso para dirigirlo a anuncios, e influir en el contenido que ve en línea. ¿Alguna vez has abierto un correo electrónico y has visto un anuncio relacionado con él poco después? Sí, culpa de los rastreadores de correo electrónico. Estos datos sobre usted también suelen enviarse directamente a terceros, probablemente sin su consentimiento.

Entre lo que ofrece el servicio, tenemos:

  • Dirección de correo electrónico @duck.com. No es real, es un alias, pero como si lo fuera, como explicaremos más adelante.
  • Elimina varios tipos de rastreadores de correo electrónico ocultos y permite crear ilimitadas direcciones de correo electrónico privadas sobre la marcha, sin necesidad de cambiar de proveedor de correo electrónico o de aplicación.
  • Características como la Protección de Seguimiento de Enlaces que ayuda a prevenir el seguimiento en los enlaces de correo electrónico, el Cifrado Inteligente que ayuda con los enlaces de correo electrónico no cifrados, y la capacidad de responder directamente desde las Direcciones Duck.

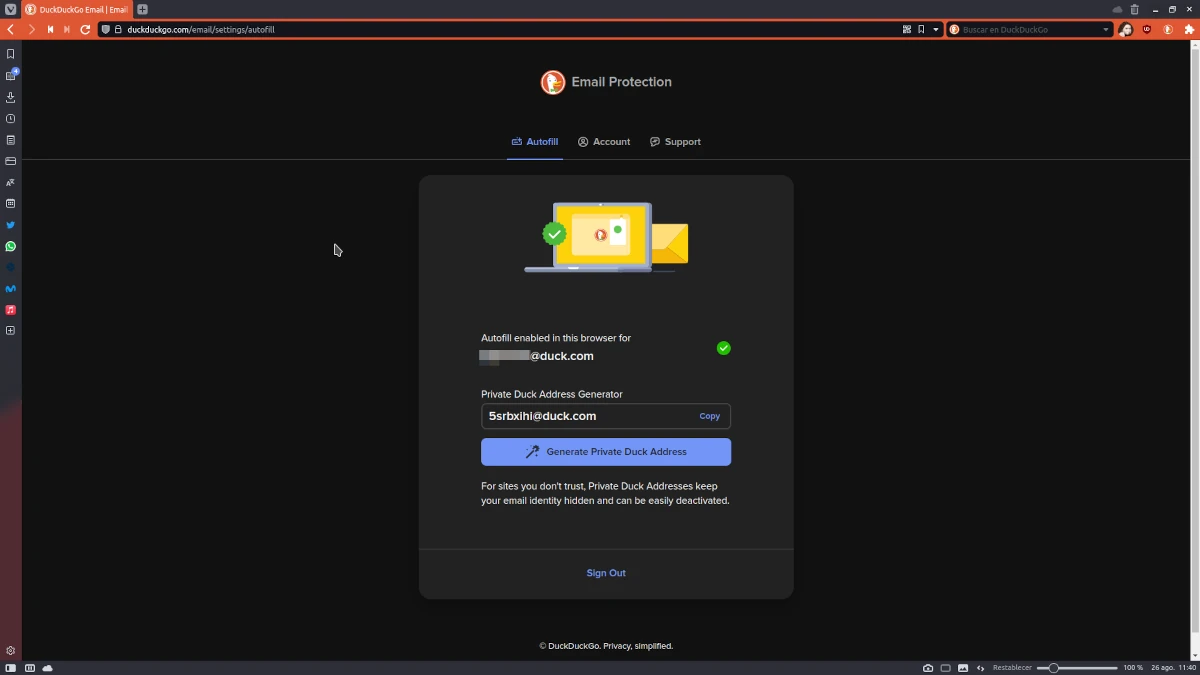
Hay dos maneras de registrarse: en la aplicación móvil de DuckDuckGo (iOS/Android), hay que tener a la última versión, abrir Configuración y seleccionar Protección del correo electrónico; en el escritorio, hay que ir a duckduckgo.com/email mientras se usa la extensión del navegador (ofrece enlace si no se tiene) y seguir las instrucciones que aparecen en pantalla.

Una vez registrados, podemos dar nuestra dirección micorreo@duck.com para protegernos, o crear direcciones aleatorias si nos fiamos un poco menos del servicio. Lo bueno es que, si necesitamos responder, la respuesta la hace desde la dirección de correo aunque respondamos desde el mismo correo. La extensión se puede desinstalar/desactivar una vez creado el correo, pero será necesaria si queremos crear direcciones nuevas.

DuckDuckGo asegura que no revisan nada de nuestros correos, por lo que, en teoría, todo son comodidades y ventajas.

from Linux Adictos https://ift.tt/ncKy6bO
via IFTTT
Thunderbird 102.2.0 ya fue liberado y estas son sus novedades

Hace pocos días se dio a conocer el lanzamiento de la nueva versión de Thunderbird 102.2, versión en la cual se han realizado diversas correcciones de errores, mejoras en el rendimiento del cliente, entre otras cosas mas.

Para quienes desconocen de Thunderbird deben saber que este es un cliente de correo electrónico gratuito de Mozilla Foundation, que es fácil de configurar y personalizable, y tiene muchas funciones.

Este cliente también accede a archivos XML, Feeds (Atom y RSS), bloquea imágenes, tiene un filtro antispam incorporado y un mecanismo que evita estafas a través de mensajes.

Lo mejor de todo es que con los temas puedes modificar la apariencia de la interfaz de Thunderbird. Los temas pueden cambiar los iconos de la barra de herramientas o modificar todos los elementos de la interfaz del programa.

Principales novedades de Thunderbird 102.2

En esta nueva versión que se presenta de este cliente de correo electrónico, podremos encontrar que se agregó la configuración mail.openpgp.remind_encryption_possible para deshabilitar la solicitud de compatibilidad con el cifrado mediante OpenPGP.

Otro de los cambios que se destaca es que se ha trabajado para reducir el tiempo de lanzamiento, ademas de que en la versión para la plataforma macOS, se proporciona una solicitud de contraseña maestra durante el inicio.

Ademas de ello, tambien se destaca que se dejó de solicitar la importación de claves OpenPGP incompletas y que al seleccionar o anular la selección de un diccionario en el Spellingbotón de la barra de herramientas de redacción ya no cerrará inmediatamente el menú por lo cual ahora al hacer cambios en el diccionario a través del menú contextual del editor continuará cerrando el menú contextual.

De los demás cambios que se destacan de esta nueva versión:

  • Se mejoraron las pequeñas cosas en la interfaz y se mejoró el tema de diseño.
  • Se resuelven los problemas de violación del orden de las cadenas con direcciones.
  • Mejoras en el rendimiento de inicio de Thunderbird
  • ALT+<numpad digits>Los eventos de pulsación de teclas fueron interceptados por la barra de herramientas de espacios, lo que impidió la entrada de caracteres especiales en Windows
  • La búsqueda en el estado del archivo adjunto no funcionó en el cuadro de diálogo Búsqueda de mensajes
  • La reparación de carpetas IMAP en modo sin conexión eliminó la copia local de las carpetas
  • La barra de progreso de descarga de mensajes POP3 no se mostraba
  • El modo POP Fetch headers onlyno funcionó para algunas configuraciones de servidor
  • Las cuentas POP que utilizan la autenticación GSSAPI o NTLM no pudieron iniciar sesión en el servidor
  • No se mostró un cuadro de diálogo de anulación de certificado TLS para certificados autofirmados para cuentas IMAP
  • Guardar archivos adjuntos de grupos de noticias no funcionó
  • No fue posible configurar el tipo de contacto en «Ninguno» si se configuró un tipo previamente
  • Edición de un contacto sin campos de nombre rellenados con la dirección de correo electrónico en los campos de nombre
  • Los botones de la barra de herramientas de la libreta de direcciones no eran accesibles desde el teclado
  • Detección automática de CalDAV y CardDAV a través de registros DNS utilizados en el dominio del servidor que conduce a fallas
  • Varias mejoras visuales y temáticas.
  • Varias correcciones de seguridad

Finalmente para quienes estén interesados en poder conocer más al respecto, pueden consultar los detalles en el siguiente enlace.

Obtener Thunderbird 102.2

La versión está disponible solo como descarga directa, no se proporcionan actualizaciones automáticas de versiones anteriores a la versión 102.0 y solo se generarán en esta versión 102.2.

Como muchos sabrán, este cliente de correo electrónico está instalado por defecto en muchas de las distribuciones de Linux, pero si no cuentas con él, puedes realizar una rápida instalación con ayuda de los paquetes de Snap.

Para ello debes abrir una terminal y en ella vas a teclear el siguiente comando:

sudo snap install thunderbird

Ahora para quienes prefieren el uso de los paquetes Flatpak, pueden realizar la instalación abriendo una terminal y tecleando el siguiente comando:

flatpak install flathub org.mozilla.Thunderbird

from Linux Adictos https://ift.tt/C23XwOU
via IFTTT

GNOME ya contará con una herramienta de telemetría 

GNOME en Linux Mint 21

Hace poco, los desarrolladores de Red Hat dieron a conocer mediante un anuncio la disponibilidad de la herramienta «gnome-info-collect», la cual tiene la finalidad de recopilar telemetría sobre los sistemas que ejecutan el entorno GNOME.

Se menciona que como tal «gnome-info-collect» es una nueva herramienta que «recopila datos anónimos» sobre cómo se configuran los sistemas GNOME y luego envía esa información a los servidores GNOME, donde se puede analizar.

El objetivo de esta herramienta es ayudar a mejorar GNOME, al proporcionar datos que pueden informar las decisiones de diseño, influir en dónde se invierten los recursos y, en general, ayudar a GNOME a comprender mejor a sus usuarios.

La información facilitada nos permitirá analizar las preferencias de los usuarios de GNOME y tenerlas en cuenta a la hora de tomar decisiones relacionadas con la mejora de la usabilidad y desarrollo de la shell. Con la ayuda de los datos obtenidos, los desarrolladores podrán comprender mejor las necesidades de los usuarios y resaltar las áreas de actividad a las que se debe dar prioridad.

Sobre gnome-info-collect

Gnome-info-collect es una sencilla aplicación cliente/servidor que recopila datos del sistema y los pasa al servidor GNOME. Los datos se procesan de forma anónima, sin almacenar información sobre usuarios y hosts específicos, pero para evitar duplicados, se adjunta un hash con sal a los datos, creado en función de la ID de la máquina (/etc/machine-id) y el nombre de usuario.

Antes del envío, se muestran al usuario los datos preparados para la transmisión para confirmar la operación. Los datos que se pueden utilizar para identificar el sistema, como la dirección IP y la hora exacta del lado del usuario, se filtran y no se registran en el servidor.

Los datos recopilados son completamente anónimos y se utilizarán únicamente con el fin de mejorar la usabilidad y la experiencia del usuario de GNOME. No se registra información personal, como nombres de usuario o direcciones de correo electrónico. Cualquier información potencialmente identificable, como la dirección IP del remitente y la hora precisa de recepción de los datos, se descarta del lado del servidor. Para evitar que el mismo cliente envíe datos varias veces, se usa un hash salteado de la ID de la máquina y el nombre de usuario.

Todo esto garantiza que los datos recopilados sean confidenciales e imposibles de rastrear.

La información recopilada incluye: distribución utilizada, configuración de hardware (incluido el fabricante y el modelo), lista de aplicaciones instaladas, lista de aplicaciones favoritas (que se muestran en el panel), compatibilidad con flatpak y acceso a Flathub en el software GNOME, tipos de cuentas utilizadas en GNOME en línea, servicios compartidos habilitados (DAV, VNC, RDP, SSH), configuración de escritorio virtual, número de usuarios por sistema, navegador web utilizado, extensiones GNOME habilitadas.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

Descargar y obtener gnome-info-collect

Para los que estén interesados en apoyar al proyecto y deseen participar en la recopilación de datos, pueden instalar la herramienta de una manera bastante sencilla. Debo mencionar que se ofrecen paquetes preparados para Ubuntu, openSUSE, Arch Linux y Fedora.

Para quienes son usuarios de Ubuntu o cualquier derivado de este, pueden instalar la herramienta abriendo una terminal y tecleando en ella el siguiente comando:

sudo snap install --classic gnome-info-collect

En cuanto para los usuarios de Fedora, pueden realizar la instalación abriendo una terminal y tecleando en ella:

sudo dnf copr enable vstanek/gnome-info-collect
sudo dnf install gnome-info-collect

Mientras que para los que son usuarios de Arch Linux, Manjaro y cualquier otro derivado, pueden realizar la instalación tecleando:

sudo pacman -S gnome-info-collect

En el caso de los que son usuarios de openSUSE, la instalación la pueden realizar tecleando en su terminal estos comandos:

zypper addrepo https://download.opensuse.org/repositories/GNOME:Next/openSUSE_Factory/GNOME:Next.repo
zypper refresh
zypper install gnome-info-collect

Por último tambien deben saber que se ofrece el código fuente para que los interesados puedan realizar la compilación de la herramienta por su cuenta. El código, asi como las instrucciones y mayor información sobre la herramienta, los pueden obtener en este enlace.

from Linux Adictos https://ift.tt/nSxAoCc
via IFTTT

Hoy Linux cumple su 31 aniversario

Un 25 de agosto de 1991, después de cinco meses de desarrollo, el estudiante de 21 años, Linus Torvalds, anunció en la teleconferencia comp.os.minix que se había completado un prototipo funcional del nuevo sistema operativo Linux, portando bash 1.08 y gcc 1.40.

De esta manera sin saberlo, se convertiría en el primer lanzamiento público del kernel de Linux que se presentó el 17 de septiembre. El Kernel 0.0.1 estaba comprimido en 62 KB y contenía unas 10.000 líneas de código fuente, que a diferencia de la versión actual, el kernel de Linux moderno tiene más de 30 millones de líneas de código.

El kernel de Linux se inspiró en el sistema operativo MINIX, que no convenía a Linus con su licencia limitada. Posteriormente, cuando Linux se convirtió en un proyecto muy conocido, los detractores intentaron acusar a Linus de copiar directamente el código de algunos subsistemas MINIX.

El ataque fue repelido por Andrew Tanenbaum, autor de MINIX, quien encargó a un estudiante que hiciera una comparación detallada del código Minix y las primeras versiones públicas de Linux. Los resultados del estudio mostraron la presencia de solo cuatro coincidencias menores de bloques de código, debido a los requisitos de POSIX y ANSI C.

Linus originalmente pensó en nombrar el kernel Freax, a partir de las palabras «free», «freak» y X (Unix). Pero el nombre «Linux» se lo dio al kernel Ari Lemmke, quien, a pedido de Linus, colocó el kernel en el servidor FTP de la universidad, nombrando el directorio con el archivo no «freax», como pidió Torvalds, sino «linux».

Es de destacar que el empresario emprendedor William Della Croce logró registrar la marca Linux y quería cobrar regalías con el tiempo, pero luego cambió de opinión y transfirió todos los derechos de la marca a Linus. La mascota oficial del kernel de Linux, el pingüino Tux, fue elegida como resultado de un concurso realizado en 1996 y cuyo nombre Tux significa Torvalds UniX.

En cuanto a la historia del desarrollo del Kernel, compartimos un poco de ella:

  • Septiembre de 1991: Linux 0.0.1, primera versión pública que solo admite la CPU i386 y se inicia desde un disquete.
    Enero de 1992: Linux 0.12, el código comenzó a distribuirse bajo la licencia GPLv2
  • Marzo de 1992: Linux 0.95, brindó la capacidad de ejecutar el sistema X Window, soporte para memoria virtual e intercambio de particiones, además de que aparecieron las primeras distribuciones SLS e Yggdrasil.
  • En el verano de 1993, se fundaron los proyectos Slackware y Debian.
    Marzo de 1994: Linux 1.0, primera versión oficialmente estable.
    Marzo de 1995: Linux 1.2, aumento significativo en el número de controladores, soporte para plataformas Alpha, MIPS y SPARC, expansión de las capacidades de la pila de red, aparición de un filtro de paquetes, soporte NFS.
  • Junio de 1996: Linux 2.0, soporte para sistemas multiprocesador.
  • Enero de 1999: Linux 2.2, aumento de la eficiencia del sistema de administración de memoria, soporte agregado para IPv6, implementación de un nuevo firewall, introducido un nuevo subsistema de sonido
  • Febrero de 2001: Linux 2.4, soporte para sistemas de 8 procesadores y 64 GB de RAM, sistema de archivos Ext3, USB, soporte ACPI.
  • Diciembre de 2003: Linux 2.6, soporte SELinux, herramientas de ajuste automático del kernel, sysfs, sistema de administración de memoria rediseñado.
  • En septiembre de 2008, se formó la primera versión de la plataforma Android basada en el kernel de Linux.
  • En julio de 2011, después de 10 años de desarrollo de la rama 2.6.x , se realizó la transición a la numeración 3.x.
  • En 2015, Linux 4.0, el número de objetos git en el repositorio ha alcanzado los 4 millones.
  • En abril de 2018, supero la barrera de los 6 millones de objetos git-core en el repositorio.
  • En enero de 2019, se formó la rama del kernel de Linux 5.0.
  • Publicado en agosto de 2020, el kernel 5.8 fue el más grande en términos de la cantidad de cambios de todos los kernels durante toda la existencia del proyecto.
  • En 2021, se agregó código para desarrollar controladores en el lenguaje Rust a la siguiente rama del kernel de Linux.
  • En agosto de 2022, se formó la rama del kernel de Linux 6.0, ya que hubo suficientes versiones en la rama 5.x para cambiar el primer número en el número de versión.

from Linux Adictos https://ift.tt/j5uQcAa
via IFTTT

Plasma 5.25 está ahora disponible para Kubuntu 22.04

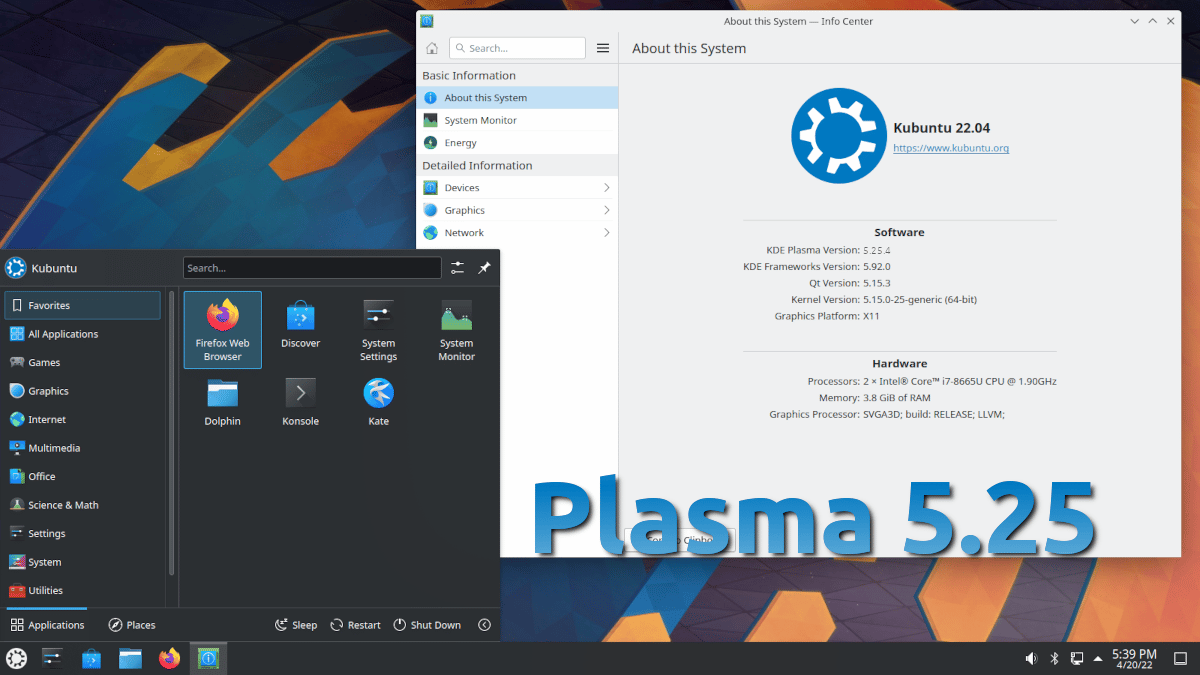
Kubuntu 22.04 con Plasma 5.25

Si eres usuario de Kubuntu 22.04, ya se puede instalar Plasma 5.25. El proyecto ha publicado en Twitter información sobre lo que estaba pasando, y básicamente es que había gente que quería usar la última versión de Plasma en la última LTS de Kubuntu, y han sido escuchados. La novedad es que han habilitado un repositorio especial para instalar el software, recordando que esto debe ser decisión del usuario, no una actualización general para todos los usuarios de un lanzamiento Long Term Support.

El equipo de Kubuntu ofrecerá Plasma 5.25 en el repositorio backports-extra, con lo que los usuarios podrán estar bien informados antes de actualizar. Así que lo que más cambia con respecto al método tradicional es que hay que usar otro repositorio.

Plasma 5.25 en Kubuntu 22.04

Proporcionar backports de nuevas versiones de Plasma a una versión LTS siempre debe ser un proceso ‘opt-in’, sin embargo somos conscientes de que muchos de nuestros usuarios ahora están acostumbrados a añadir nuestro PPA de backports como una cuestión de rutina, por lo que para una versión LTS se requiere cierta precaución adicional en lo que hacemos disponible allí.

También explican que este backports-extra debería recibir actualizaciones de Plasma, Gear y Frameworks:

Como es habitual con nuestros PPAs, existe la advertencia de que el PPA puede recibir actualizaciones adicionales y nuevas versiones de KDE Plasma, Gear (Apps) y Frameworks, además de otras aplicaciones y librerías necesarias. Los usuarios siempre deben revisar las actualizaciones propuestas para decidir si desean recibirlas.

Para actualizar con este método/repositorio, hay que abrir un terminal y escribir:

sudo add-apt-repository ppa:kubuntu-ppa/backports-extra && sudo apt full-upgrade -y

Una vez escrito el comando anterior, los nuevos paquetes aparecerán, o bien el el terminal o bien en Discover, si se prefiere usar el centro de software oficial de KDE. Los usuarios que prefieran quedarse en el Kubuntu LTS como se lanzó el pasado febrero no tienen que hacer nada.

from Linux Adictos https://ift.tt/9qKhlRA
via IFTTT

Conoce la nueva versión de Cosmopolitan 2.0, la biblioteca C estándar multiplataforma

Se dio a conocer el lanzamiento de la nueva versión del proyecto «Cosmopolitan 2.0», que desarrolla una biblioteca C estándar y un formato de archivo ejecutable universal que se puede usar para distribuir programas para diferentes sistemas operativos sin el uso de intérpretes y máquinas virtuales.

El contenedor para generar archivos ejecutables universales se basa en combinar segmentos y encabezados específicos de diferentes sistemas operativos en un archivo, combinando varios formatos diferentes utilizados en Unix, Windows y macOS.

Para garantizar que un solo ejecutable se ejecute en sistemas Windows y Unix, se usa un truco para codificar archivos de Windows PE como un script de shell, aprovechando el hecho de que Thompson Shell no usa el marcador de script «#!».

Para crear programas que incluyan varios archivos (combinando todos los recursos en un solo archivo), se admite generar un archivo ejecutable en forma de un archivo ZIP especialmente diseñado. Esquema del formato propuesto (ejemplo aplicación hello.com ):

La llamada qemu-x86_64 se proporciona para una portabilidad adicional y permite que el código compilado para la arquitectura x86_64 se ejecute en plataformas que no sean x86, como placas Raspberry Pi y dispositivos Apple equipados con procesadores ARM. El proyecto también se puede utilizar para crear aplicaciones independientes que funcionan sin un sistema operativo (bare metal). En tales aplicaciones, se adjunta un gestor de arranque al archivo ejecutable y el programa actúa como un sistema operativo de arranque.

Principales novedades de Cosmopolitan 2.0

En esta nueva versión se destaca que se ha cambiado el esquema para acceder a los recursos internos dentro de un archivo zip (al abrir archivos, ahora se usan las rutas habituales /zip/… en lugar de usar el prefijo zip:..). De manera similar, para acceder a los discos en Windows, es posible usar rutas como «/c/…» en lugar de «C:/…».

Se propone un nuevo cargador APE (Actually Portable Executable), que define el formato de los archivos ejecutables universales. El nuevo gestor de arranque utiliza mmap para asignar el programa a la memoria y ya no cambia el contenido sobre la marcha. Si es necesario, el ejecutable universal se puede convertir en ejecutables regulares vinculados a plataformas individuales.

En Linux, es posible usar el módulo del kernel binfmt_misc para ejecutar programas APE. Se observa que el uso de binfmt_misc es el método de inicio más rápido, ademas de que se propone una implementación de la funcionalidad de las llamadas al sistema pledge() y unveil(), desarrolladas por el proyecto OpenBSD, asi como tambien se destaca que se proporciona una API para usar datos de llamadas en programas C, C++, Python y Redbean, así como una utilidad de promise.com para aislar procesos arbitrarios.

Tambien podremos encontrar que para Linux, el rendimiento de las llamadas clock_gettime y gettimeofday se ha incrementado hasta 10 veces debido al uso del mecanismo vDSO (objeto compartido dinámico virtual), que permite transferir el controlador de llamadas del sistema al espacio del usuario y evitar el contexto de interruptores.

La compilación utiliza Landlock Make, una edición de GNU Make con una verificación de dependencias más estricta y el uso de la llamada al sistema Landlock para aislar el programa del resto del sistema y mejorar la eficiencia del almacenamiento en caché. Como opción, se conserva la capacidad de compilación y el GNU Make habitual.

Por otra parte, tambien se destacan las funciones implementadas para subprocesos múltiples: _spawn() y _join(), que son enlaces universales sobre API específicas para diferentes sistemas operativos. También se está trabajando para implementar soporte para subprocesos POSIX.

De los demás cambios que se destacan:

  • Se agregó soporte para las opciones «–ftrace» y «–strace» a los archivos ejecutables para enviar a stderr información sobre todas las llamadas a funciones y llamadas al sistema.
  • Se agregó soporte para la llamada al sistema closefrom() compatible con Linux 5.9+, FreeBSD 8+ y OpenBSD.
  • Las funciones matemáticas para trabajar con números complejos se han movido de la biblioteca Musl.
  • Muchas funciones matemáticas se han acelerado.
  • Se propone la función nointernet(), que desactiva las capacidades de red.
  • Se agregaron nuevas funciones para agregar cadenas de manera eficiente: appendd, appendf, appendr, appends, appendw, appendz, kappendf, kvappendf y vappendf.
  • Se ha agregado una versión protegida de la familia de funciones kprintf(), diseñada para trabajar con privilegios elevados.
  • Rendimiento significativamente mejorado de las implementaciones de SSL, SHA, curve25519 y RSA.

Finalmente, si estás interesado en poder conocer más al respecto debes saber que el código del proyecto se distribuye bajo la licencia ISC (versión simplificada de MIT/BSD).

from Linux Adictos https://ift.tt/sziPvmK
via IFTTT

Cemu 2.0 ya fue liberado junto con su código fuente y soporte para Linux

Hace poco se dio a conocer el lanzamiento de la nueva versión del popular emulador de juegos Nintendo Wii U «Cemu 2.0», el cual permite que las PC normales ejecuten juegos y aplicaciones creados para la consola de juegos Nintendo Wii U.

Cabe mencionar que el lanzamiento se destaca por abrir el código fuente del proyecto y pasar a un modelo de desarrollo abierto, además de brindar soporte para Linux. 

Cemu es un emulador de Nintendo Wii U que durante mucho tiempo su código fuente fue cerrado y solo estuvo disponible para Windows. Usualmente, recibe actualizaciones una vez cada dos o cuatro semanas, siendo los donantes (vía Patreon) los que reciben estas actualizaciones una semana antes que el público general.

De las características que se destacan de este emulador, podremos encontrar las siguientes:

  • Soporte para Amiibo
  • Soporte para NFC
  • Soporte para V-Sync
  • Soporte para múltiples controles (Gamepads, hasta 8 controles)
  • Soporte para actualizaciones y DLC de juegos
  • Soporte para Pack de Gráficos (Graphics Packs); (480p; 720p; 1080p; 2K; 3K; 4K; 8K)
  • Soporte para depuración
  • Soporte para pantalla del control
  • Emulación de audio.

También es capaz de ejecutar imágenes cifradas de Wii U (WUD) y archivos RPX/RPL a 1080p, siempre que el juego los soporte. El emulador está en optimización constante y aún requiere de mucho trabajo: a la fecha enero de 2022 mueve varios juegos con un buen rendimiento, aunque ocasionalmente sufre largos tiempos de carga, deja de funcionar de forma inesperada y el soporte de audio es parcial, no soporta algunos efectos de sonidos.5

Sobre Cemu 2.0

Recientemente, el desarrollo ha sido realizado solo por el fundador del proyecto y consume todo su tiempo libre, sin dejar oportunidad de participar en otros proyectos. El autor de Cemu espera que la transición a un modelo de desarrollo abierto atraiga a nuevos desarrolladores y convierta a Cemu en un proyecto colaborativo. Al mismo tiempo, el autor no deja de trabajar en Cemu y pretende seguir desarrollándolo, pero sin dedicarle todo su tiempo.

En su forma actual, el emulador ha sido probado para ejecutar 708 juegos escritos para Wii U. 499 juegos aún no han sido probados.

Se observa un trabajo ideal para el 13% de los juegos probados, ademas de que se informa que el 39% de los juegos tienen un soporte tolerable, con errores menores relacionados con los gráficos y el sonido que no afectan el juego.

El 19% por ciento de los juegos se inician, pero la jugabilidad no está completa debido a problemas más serios. El 14 % de los juegos se inician, pero fallan durante el juego o en la pantalla de inicio. El 16% de los juegos experimenta bloqueos o bloqueos durante el lanzamiento.

Actualmente, Cemu admite la emulación de los controladores de juegos DRC (GamePad), Pro Controller, Classic Controller y Wiimotes, así como el control del teclado y la conexión de los controladores de juegos existentes a través del puerto USB. La entrada táctil en el GamePad se puede simular haciendo clic con el botón izquierdo del mouse, y la funcionalidad del giroscopio se puede controlar con el botón derecho del mouse.

Descargar y obtener Cemu 2.0

Para quienes estén interesaos en poder probar este nuevo lanzamiento, deben saber que las compilaciones listas están preparadas para Windows y Ubuntu 20.04.

Para otras distribuciones de Linux, se sugiere construir el código fue por su propia cuenta y cabe mencionar que el port de Linux usa wxWidgets sobre GTK3.

La biblioteca SDL se utiliza para interactuar con dispositivos de entrada, ademas de que se requiere de una tarjeta gráfica compatible con OpenGL 4.5 o Vulkan 1.1. Hay soporte para Wayland, pero no se han probado compilaciones para entornos basados ​​en este protocolo. Cabe mencionar que tambien se mencionan planes para la creación de paquetes universales en formato AppImages y Flatpak, a futuro.

Finalmente, para los que estén interesados en poder ver el código fuente, deben saber que está escrito en C++ y está abierto bajo la licencia libre MPL 2.0.

Pueden consultar el código fuente asi como mayor información sobre el proyecto en el siguiente enlace.

from Linux Adictos https://ift.tt/R3VebKG
via IFTTT

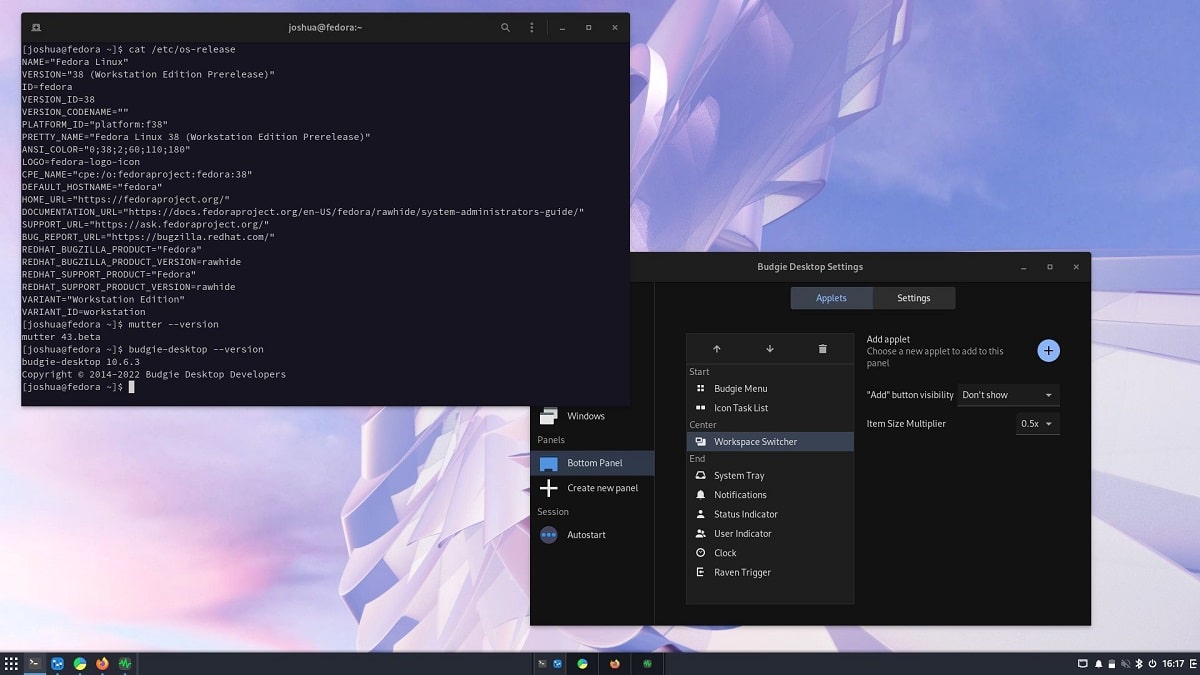
Budgie 10.6.3 llega con soporte para Gnome 43, mejoras y mas

La organización Buddies Of Budgie, que ha estado supervisando el desarrollo del proyecto desde su separación de la distribución Solus, dio a conocer el lanzamiento de la nueva versión del entorno de escritorio «Budgie 10.6.3», versión que continúa con el desarrollo de la rama de Budgie 10.6.x basado en tecnologías GNOME y su propia implementación de GNOME Shell.

Esta nueva versión que se presenta de Budgie 10.6.3 es la tercera versión menor de la serie 10.6 y presenta mejoras en el Workspace Applet y soporte inicial para GNOME 43, entre otras cosas más.

Este proceso de desarrollo nos permite centrarnos a más largo plazo en funciones y revisiones más amplias, al mismo tiempo que podemos abordar los problemas planteados en nuestro rastreador de problemas de manera oportuna.

Principales novedades de Budgie 10.6.3

En esta nueva versión que se presenta de Budgie 10.6.3, se destaca que se agregó soporte inicial para los componentes de GNOME 43, cuyo lanzamiento está programado para el 21 de septiembre. También se agregó soporte para la 11.ª edición de la API del administrador compuesto de Mutter. El soporte de GNOME 43 ha permitido el empaquetado del repositorio de Fedora rawhide y la preparación de paquetes para el lanzamiento de otoño de Fedora Linux que se enviará con GNOME 43.

Otro de los cambios que se destaca, es que el subprograma Workspace se ha mejorado para incluir una configuración para establecer el factor de escala para los elementos del escritorio.

Ademas de ello, tambien se destaca la selección de tamaño mejorada para cuadros de diálogo con mensajes que requieren confirmación del usuario. Al cambiar los parámetros de escalado de pantalla, se proporciona un cuadro de diálogo para informar al usuario de la necesidad de reiniciar la sesión.

De los demás cambios que se destacan de esta nueva versión:

  • Tambien podremos encontrar que se corrigió un bloqueo en el applet del reloj al intentar establecer una zona horaria personalizada.
  • En el tema interno se implementa soporte para etiquetas que se muestran cuando se muestra el submenú.
  • Paralelamente, se está desarrollando la rama 10.7, en la que se ha rediseñado significativamente el menú y se ha mejorado el código para trabajar con temas.

A futuro se espera que comience el desarrollo de la rama Budgie 11, en la que planean separar la funcionalidad del escritorio de la capa que brinda visualización y salida de información, lo que permitirá abstraerse de toolkits y librerías gráficas específicas e implementar soporte completo para el protocolo Wayland.

Cabe mencionar que los cambios que se realizaron en esta nueva versión servirán para retroalimentar la próxima versión 10.7 en curso, que contará con importantes actualizaciones en Budgie Menu.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

¿Como instalar Budgie en Linux?

Para quienes estén interesados en poder instalar este entorno de escritorio en su sistema, pueden hacerlo siguiendo las instrucciones que compartimos a continuación.

Para quienes son usuarios de Ubuntu, Debian o cualquier derivado de estos, pueden realizar la instalación directamente de sus repositorios. Para ello deben abrir una terminal y en ella van a teclear lo siguiente:

sudo apt update && sudo apt upgrade
sudo apt install ubuntu-budgie-desktop

Ahora para quienes son usuarios de Arch Linux o algún derivado de este, la instalación la van a realizar desde los repositorios de AUR, por lo cual deben tener el repositorio habilitado en su archivo pacman.conf y contar con un asistente de AUR. Para el caso de este artículo usaremos YAY.

En una terminal vamos a teclear el siguiente comando:

yay -S budgie-desktop-git

Mientras que para los que son usuarios de openSUSE la instalación la podrán hacer tecleando en una terminal el siguiente comando:

sudo zypper in budgie-desktop

En cuanto a los que son usuarios de Fedora o cualquier derivado de esta, pueden realizar la instalación tecleando los siguientes comandos:

dnf config-manager --add-repo https://download.opensuse.org/repositories/home:alveus:fed:dup/Fedora_36/home:alveus:fed:dup.repo
dnf install budgie-desktop

Por último y como es de manera general, para los que estén interesados en poder realizar la compilación del entorno desde su código fuente por su propia cuenta, pueden obtener el código fuente de la última versión liberada desde el siguiente enlace.

from Linux Adictos https://ift.tt/05UrpQj
via IFTTT

Iniciativa para el regreso de Tornado Cash

Matthew Green, profesor de la Universidad Johns Hopkins, junto con el apoyo de la organización Electronic Frontier Foundation (EFF), dio a conocer mediante un comunicado la iniciativa para el regreso del acceso público al código del proyecto Tornado Cash, cuyos repositorios fueron eliminados a principios de agosto por GitHub luego de que el servicio fuera incluido en las listas de sanciones de la Oficina de Control de Activos Extranjeros (OFAC) de EE.UU.

El proyecto Tornado Cash se desarrolló una tecnología para crear servicios descentralizados para anonimizar las transacciones de criptomonedas, lo que complica significativamente el seguimiento de las cadenas de transferencia y dificulta la determinación de la conexión entre el remitente y el destinatario de la transferencia en redes con transacciones disponibles públicamente.

La tecnología se basa en dividir la transferencia en muchas partes pequeñas, mezclar en varias etapas estas partes con partes de las transferencias de otros participantes y transferir la cantidad requerida al destinatario en forma de una serie de pequeñas transferencias desde diferentes direcciones aleatorias.

El anonimizador más grande basado en Tornado Cash se implementó sobre la base de la red Ethereum y procesó más de 151 000 transferencias de 12 000 usuarios por un total de 7600 millones de dólares antes de su cierre.

El servicio fue reconocido como una amenaza para la seguridad nacional de Estados Unidos y fue incluido en la lista de sanciones, que prohíbe transacciones financieras a ciudadanos y empresas de Estados Unidos. El motivo principal de la prohibición fue el uso de Tornado Cash para lavar fondos ganados por medios delictivos, incluidos $455 millones robados por el grupo Lazarus que fueron lavados a través de este servicio.

Después de agregar Tornado Cash y sus billeteras de criptomonedas asociadas a las listas de sanciones, GitHub bloqueó todas las cuentas de los desarrolladores del proyecto y eliminó sus repositorios. Bajo el golpe se incluyeron sistemas experimentales basados ​​en Tornado Cash, que no se utilizaron en implementaciones de trabajo. Aún no está claro si la restricción de acceso al código era parte de los objetivos de la sanción o la eliminación se llevó a cabo sin presión directa sobre la iniciativa de GitHub para minimizar los riesgos.

La posición de la EFF es que la prohibición se aplica al uso de servicios de trabajo para el lavado de dinero, pero la tecnología de anonimizar las transacciones en sí misma es solo un método para garantizar la confidencialidad, que puede usarse no solo con fines delictivos.

En litigios anteriores, se reconoció que el código fuente está sujeto a la Primera Enmienda de la Constitución de los Estados Unidos, que garantiza la libertad de expresión. El código en sí mismo con la implementación de la tecnología, y no el producto terminado adecuado para su implementación con fines delictivos, no puede considerarse un objeto de prohibición, por lo tanto, EFF cree que volver a publicar el código previamente eliminado es legal y no debe ser bloqueado por GitHub.

El profesor Matthew Green es conocido por su investigación en criptografía y privacidad, incluido ser uno de los creadores de la criptomoneda anónima Zerocoin y miembro del equipo que descubrió un backdoor en el generador de números pseudoaleatorios Dual EC DRBG desarrollado por la Agencia de Seguridad Nacional de EE. UU. Las principales actividades de Matthew incluyen estudiar y mejorar las tecnologías de privacidad, así como enseñar a los estudiantes sobre dichas tecnologías (Matthew imparte cursos de informática, criptografía aplicada y criptomonedas anónimas en la Universidad Johns Hopkins).

Los anonimizadores como Tornado Cash son un ejemplo de una implementación exitosa de tecnologías de privacidad, y Matthew cree que su código debe permanecer disponible para el estudio y desarrollo de la tecnología.

Además, la pérdida del repositorio de referencia generará confusión e incertidumbre sobre en qué bifurcaciones se puede confiar (los atacantes pueden comenzar a distribuir bifurcaciones con cambios maliciosos).

Los repositorios eliminados son recreados por Matthew bajo la nueva organización de repositorios en GitHub para enfatizar que dicho código es valioso para investigadores y estudiantes, así como para probar la hipótesis de que GitHub eliminó los repositorios en cumplimiento de la orden de ejecución y las sanciones se utilizaron hasta la prohibición de la publicación del código.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/6McFV8C
via IFTTT

Los nombres de las distribuciones Linux

Los nombres de las distribuciones Linux tienen orígenes diversos

Todos conocemos los nombres de las distribuciones Linux, al menos los de las principales.  Lo que no es tan conocido es de donde vienen. En este artículo vamos a contarte cuál es el origen de la denominación de algunas de ellas.

Es cierto que en algunos casos el nombre es descriptivo del objetivo como Scientific Linux o Ubuntu Studio y en otros es una combinación del nombre de los desarrolladores, pero también hay otros donde la relación es más difícil de descubrir.

Los nombres de las distribuciones Linux

Debian

Debian es una distribución genial si buscas estabilidad y seguridad. Pero, sus versiones son tan emocionantes como una patata hervida. Eso se nota en la elección del nombre de la distribución y del logo.

El nombre es la combinación del primer nombre de la novia del creador del proyecto (Debra) y del propio desarrollador (Ian). Las versiones se bautizan con el nombre de personajes de las películas Toy Story y la rama inestable se llama Sid por el personaje que destruía invariablemente sus juguetes.

Ubuntu

Ubuntu es una palabra de origen bantú. Se compone de dos partes: la raíz ntu y el prefijo ubu. Ntu podríamos traducirlo como «objeto», mientras que ubu significa «humano». Se interpreta como una definición de lo que nos define como humanos. En la actualidad describe a una filosofía africana que se basa en el respeto a las otras personas como forma de demostrar el respeto por uno mismo.

En la ayuda de las viejas versiones de Ubuntu venía una síntesis de esa filosofía realizada por Desmond Tutu, histórico luchador contra el Apartheid. Como dato curioso, esa cita fue parodiada por el desaparecido The Freedom Blog. Ese sitio era una burla a los medios conservadores norteamericanos y cada tanto satirizaba las diatribas anti software libre de Steve Ballmer.  En una entrada decía textualmente «Ubuntu es una palabra africana que puede traducirse como voy a violar a tus hijos».

Los nombres de las versiones de Ubuntu están compuestos por un adjetivo y un animal y se trata de que describan las características que se espera que tenga la nueva versión.

Manjaro

Esta distribution derivada de Arch Linux debe su nombre al Monte Kilimanjaro. El Kilimanjaro es un volcán nevado que con sus 5895 metros de altitud se constituyó en la montaña más alta de África. Según parece, el creador del proyecto lo escaló.

Red Hat

La distribución Linux de IBM debe su nombre a una costumbre de los tiempos universitarios del creador.  Cuando iba al laboratorio de informática de su facultad llevaba la gorra roja (red hat en inglés) de Lacrosse (Un deporte muy popular en algunas regiones de EE.UU) de su abuelo. Si alguien tenía alguna duda el consejo era «Pregúntale al de la gorra roja.»

Fedora

Si buscas en Google la primera referencia de Fedora es un nombre ruso que significa «regalo de Dios». Sin embargo, el origen del nombre de esta distribución tiene más que ver con estar basada en Red Hat. El logo de dicha distribución es un sombrero conocido como Fedora. El fedora es un sombrero flexible y de ala corta originario de Italia.

Linux Mint

En este caso tenemos la explicación escrita del teclado del propio creador de la distribución, así que vamos a citarla:

Larga historia… Estuve escribiendo artículos/tutoriales para linuxforums.org durante un tiempo y al final decidí publicarlos yo mismo, así que necesitaba un .com y pensé en un nombre. Mint es frío, es corto, es fresco, es fácil de escribir y de recordar y en inglés incluso significa «cool», «buen estado», «perfecto», etc… También me gustaba la forma en que Linux se asociaba con los polos, los pingüinos, el hielo… la forma en que un núcleo prístino se llamaba «vainilla»… y así Mint se acercaba a todo eso. Un gran nombre, sin un significado particular… sólo una serie de agradables asociaciones subjetivas, supongo.

También explica por qué las versiones tienen nombres de mujer:

Se trata de destacar la relación entre el usuario y el objeto y el afecto que un propietario puede tener por aquello que le apasiona. Para muchos, Linux es más que un sistema operativo útil, es también un pasatiempo y hay interés y pasión en el distro-hopping y en descubrir, adoptar y pasar tiempo con una nueva versión. Quería algo que fuera fácil de recordar, que evocara afecto y que personificara el propio objeto. Del mismo modo que un marinero da un nombre a su barco y se refiere a él como «ella», yo quería ese tipo de connotación con los lanzamientos de Mint.

from Linux Adictos https://ift.tt/jg374Em
via IFTTT