Sitting at a desk for hours? Upgrade your WFH setup and work in style with these WIRED-tested comfy seats.
from Gear Latest https://ift.tt/BNUEVfR
via IFTTT
Sitting at a desk for hours? Upgrade your WFH setup and work in style with these WIRED-tested comfy seats.
from Gear Latest https://ift.tt/BNUEVfR
via IFTTT

Vieb es el navegador inspirado en Vim
(adsbygoogle = window.adsbygoogle || []).push({});
Se dio a conocer el lanzamiento de la nueva versión del navegador web Vieb 9.4, el cual se caracteriza por estar optimizado para ser utilizado mediante el control del teclado, utilizando los principios de funcionamiento y combinaciones de teclas inherentes al editor de texto vim (por ejemplo, para ingresar texto en un formulario, debe cambiar al modo de inserción).
En la cuestión gráfica, cuenta con la capacidad de cambiar la apariencia a través de temas, ya que tiene presencia de un tema oscuro y claro, asi como escalado completo de la interfaz, tamaño de fuente y páginas.
(adsbygoogle = window.adsbygoogle || []).push({});
De las características clave que se destacan de Vieb, podemos mencionar por ejemplo el soporte para pestañas verticales y horizontales, con la posibilidad de agrupar, resaltar, borrar automáticamente, vincular cookies por separado, restaurar pestañas cerradas, fijar pestañas, congelar (descargar contenido) pestañas, mostrar un indicador de reproducción de sonido, etc, asi como tambien la compatibilidad con pestañas de contenedores aisladas de otras pestañas (las cookies y los datos guardados no se superponen).
Tambien Vieb cuenta con la capacidad de dividir la ventana en partes para la visualización simultánea de varias páginas, ademas de mecanismos integrados de bloqueo de contenido inapropiado, incluido el bloqueo de anuncios easylist/easyprivacy, el reenvío de páginas AMP y la capacidad de habilitar filtros cosméticos para modificar páginas.
Otra de las características que se pueden considerar indispensables en un navegador web, es el soporte para el autocompletado de entrada, implementado localmente basado en el historial de visitas y el conjunto de comandos existente, sin acceder a servicios externos.
(adsbygoogle = window.adsbygoogle || []).push({});
Ademas de ello, tambien podremos encontrar que ofrece la capacidad de anular el Agente de usuario, administrar Cookies, deshabilitar el acceso a recursos externos, configurar el almacenamiento en caché (para sitios individuales, puede deshabilitar guardar páginas en el caché local o habilitar borrar el caché al salir) y establecer sus propias reglas para usar WebRTC y ocultar direcciones WebRTC locales.
Por otra parte, tambien cuenta con el soporte para la revisión ortográfica, asi como un sistema flexible de gestión de permisos y configuraciones, configuraciones separadas para acceder a notificaciones, micrófono, modo de pantalla completa, etc, presencia de listas para el bloqueo incorporadas.
La capacidad de vincular atajos de teclado a funciones, comandos y acciones arbitrarias, asi como la compatibilidad con el control clásico del mouse y los modos de estilo vim se pueden personalizar en todos los comandos, asi como la capacidad para cambiar parámetros y configuraciones sobre la marcha en estilo vim (modo de entrada de comando «:», en el que puede usar comandos similares a vim showcmd, timeout, colorscheme, maxmap depth, spelllang, splitright, smartcase, etc.).
Por ejemplo, hay modos separados disponibles para navegar/buscar en la web («e»), ingresar comandos («:»), presionar botones y seguir enlaces («f»), buscar en la página («/»), activar el puntero («v») para cargar imágenes y resaltar enlaces, insertar texto («i»), editar la URL actual («e», se ofrece el comando «:abrir URL» para abrir una nueva URL).
(adsbygoogle = window.adsbygoogle || []).push({});
La nueva versión de Vieb 9.4 llega con base en Electron 22.0.0-beta.5 y Chromium 108.0.5359.40, asi como tambien con un desplazamiento basado en porcentaje cuando se usa «gg» o «G» con un conteo, similar a Vim.
De los demás cambios que se destacan:
Para los interesados en poder probar este navegador web deben saber que el código está escrito en JavaScript y se distribuye bajo la licencia GPLv3. Las compilaciones listas están preparadas para Linux (AppImage, snap, deb, rpm, pacman), Windows y macOS.
from Linux Adictos https://ift.tt/GxLrzK2
via IFTTT
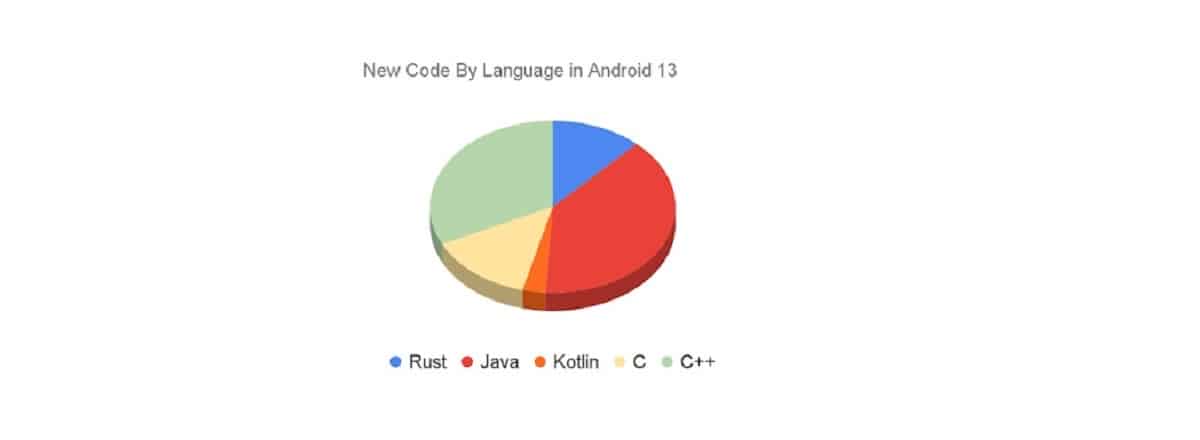
Android 13 es la primera versión de Android en la que la mayoría del código nuevo agregado a la versión está en un lenguaje seguro para la memoria.
(adsbygoogle = window.adsbygoogle || []).push({});
Mediante una publicación de blog, los ingenieros de Google dieron a conocer el resumen de los primeros resultados de la introducción del soporte de desarrollo de Rust en Android.
En Android 13, aproximadamente el 21 % del nuevo código compilado agregado está escrito en Rust y el 79 % en C/C++, siendo el repositorio de AOSP (Android Open Source Project), que desarrolla el código fuente de la plataforma Android, que tiene aproximadamente 1,5 millones de líneas de código Rust.
(adsbygoogle = window.adsbygoogle || []).push({});
El código proporcionado por AOSP está relacionado con nuevos componentes como el almacén de claves criptográficas Keystore2, la pila para chips UWB ( Ultra-Wideband ) , implementación del protocolo DNS sobre HTTP3, marco de virtualización AVF (Android Virtualization Framework), pilas experimentales para Bluetooth y Wi-Fi.
En línea con la estrategia adoptada anteriormente para reducir el riesgo de vulnerabilidades de errores de memoria, hasta ahora Rust se ha utilizado principalmente para el desarrollo de código nuevo y para reforzar gradualmente la seguridad de los componentes de software más vulnerables y vitales.
A medida que ha disminuido la cantidad de nuevos códigos no seguros para la memoria que ingresan a Android, también ha disminuido la cantidad de vulnerabilidades de seguridad de la memoria. De 2019 a 2022, se redujo del 76 % al 35 % de las vulnerabilidades totales de Android. 2022 es el primer año en el que las vulnerabilidades de seguridad de la memoria no representan la mayoría de las vulnerabilidades de Android .
El objetivo general de transferir toda la plataforma a Rust no está establecido, y el código antiguo permanece en C/C++, y la lucha contra los errores en él se realiza mediante el uso de pruebas de fuzzing, análisis estático y el uso de técnicas similares al uso del tipo MiraclePtr (enlace sobre punteros sin formato, que realiza comprobaciones adicionales para acceder a áreas de memoria liberadas), el sistema de asignación de memoria Scudo (un reemplazo seguro para malloc/free) y mecanismos de detección de errores cuando se trabaja con memoria HWAsan(AddressSanitizer asistido por hardware), GWP-ASAN y KFENCE.
(adsbygoogle = window.adsbygoogle || []).push({});
En cuanto a las estadísticas sobre la naturaleza de las vulnerabilidades en la plataforma Android, se observa que a medida que disminuye la cantidad de código nuevo que funciona con la memoria de manera insegura, también disminuye la cantidad de vulnerabilidades causadas por errores al trabajar con la memoria.
Por ejemplo, la proporción de vulnerabilidades causadas por problemas de memoria disminuyó del 76 % en 2019 al 35 % en 2022. En números absolutos, se identificaron 223 vulnerabilidades relacionadas con la memoria en 2019, 150 en 2020, 100 en 2021 y 85 en 2022 no se encontraron). 2022 fue el primer año en el que las vulnerabilidades relacionadas con la memoria dejaron de dominar.
Hasta la fecha, no se han descubierto vulnerabilidades de seguridad de memoria en el código Rust de Android.
No esperamos que ese número permanezca en cero para siempre, pero dado el volumen del nuevo código Rust en dos versiones de Android y los componentes sensibles a la seguridad donde se usa, es un resultado significativo. Demuestra que Rust está cumpliendo su propósito previsto de prevenir la fuente más común de vulnerabilidades de Android.
Dado que las vulnerabilidades relacionadas con la memoria suelen ser las más peligrosas, las estadísticas generales también muestran una disminución en la cantidad de problemas críticos y problemas que pueden explotarse de forma remota. Al mismo tiempo, la dinámica de detección de vulnerabilidades no relacionadas con el trabajo con memoria se ha mantenido aproximadamente en el mismo nivel durante los últimos 4 años: 20 vulnerabilidades por mes.
La proporción de problemas peligrosos entre las vulnerabilidades causadas por errores de memoria también se mantiene (pero a medida que disminuye la cantidad de vulnerabilidades, también disminuye la cantidad de problemas peligrosos).
(adsbygoogle = window.adsbygoogle || []).push({});
Las estadísticas también rastrean la correlación entre la cantidad de código nuevo que funciona con la memoria de manera insegura y la cantidad de vulnerabilidades relacionadas con la memoria (desbordamientos de búfer, acceso a memoria ya liberada, etc.).
Esta observación confirma la suposición de que la atención principal en la implementación de técnicas de programación segura debe darse al código nuevo y no a reescribir el existente, ya que la mayor parte de las vulnerabilidades identificadas están en el código nuevo.
Fuente: https://security.googleblog.com/
from Linux Adictos https://ift.tt/PlgtouQ
via IFTTT
webOS, también conocido como webOS TV y open webOS, es un sistema operativo multitarea para dispositivos inteligentes como televisores y relojes, basado en Linux
(adsbygoogle = window.adsbygoogle || []).push({});
Se dio a conocer el lanzamiento de la nueva versión de WebOS OSE (Open Source Edition) 2.19, versión en la cual se han añadido muchas características interesantes a la interfaz de usuario básica, asi como tambien mejoras y correcciones de errores.
Para quienes desconocen aún de webOS Open Source Edition (o también conocido como webOS OSE), deben saber que la plataforma webOS fue desarrollada originalmente por Palm en 2008. En 2013, la plataforma fue comprada de Hewlett-Packard by LG y ahora se usa en más de 70 millones de televisores y dispositivos de consumo LG. En 2018, se fundó el proyecto webOS Open Source Edition, a través del cual LG intentó volver al modelo de desarrollo abierto, atraer a otros participantes y ampliar la gama de dispositivos compatibles con webOS.
(adsbygoogle = window.adsbygoogle || []).push({});
En esta nueva versión que se presenta de WebOS 2.19 continúan las mejoras en la aplicación Home y es que ahora fue incluida una barra de estado con una selección de las funciones a las que se llama con más frecuencia.
Otro de los cambios que se destaca de esta nueva versión, es que la aplicación de Videollamada está incluida para realizar videollamadas y celebrar videoconferencias virtuales. En su forma actual, actualmente solo se admite la comunicación a través de Cisco Webex y Microsoft Teams.
Ademas de ello, tambien se destaca que se proporcionó un entorno de línea de comandos para que el usuario pueda crear sus propias aplicaciones de billetera de cadena de bloques (Blockchain Wallet), lo que facilita la realización de operaciones como la firma de transacciones y el registro de estas transacciones en la cadena de bloques.
(adsbygoogle = window.adsbygoogle || []).push({});
Tambien se destaca que se agregó el soporte para detectar dispositivos de audio internos y externos en el servidor de audio «audiod», asi como tambien se agregó el soporte para dispositivos de sonido secundarios (subdispositivos), tarjetas de sonido integradas y cámaras MIPI en el servicio Sys, ademas de que ahora PulseAudio utiliza el mecanismo de cancelación de eco ECNR (Echo Cancellation Noise Reduction).
Por otra parte, tambien podremos encontrar que se proporciona soporte para la edición gratuita de los contenidos del panel con aplicaciones.
Enact Browser agregó soporte para el servicio de detección de malware e implementó una ventana emergente que solicita permisos al usuario, ademas de que se solucionó un problema por el cual las ventanas emergentes «Anterior» y «Siguiente» no desaparecían, tambien se solucionó el problema con la reproducción del sonido de la pestaña inactiva del navegador Enact.
De los demás cambios que se destacan de esta nueva versión:
(adsbygoogle = window.adsbygoogle || []).push({});
com.webos.service.wifi/tethering/setMaxStationCountmétodo.Finalmente si estás interesado en conocer más al respecto sobre esta nueva versión liberada, puedes consultar los detalles en el siguiente enlace.
Para quienes estén interesados en poder utilizar o probar webOS Open Source Edition es necesario generar la imagen del sistema para su dispositivo, para ello pueden consultar los pasos a seguir desde el siguiente enlace.
Cabe mencionar que como plataforma de hardware de referencia se consideran las placas Raspberry Pi 4. La plataforma se desarrolla en un repositorio público bajo la licencia Apache 2.0, y el desarrollo es supervisado por la comunidad, siguiendo un modelo de gestión de desarrollo colaborativo.
from Linux Adictos https://ift.tt/MpWzyhO
via IFTTT

(adsbygoogle = window.adsbygoogle || []).push({});
Tras la anterior versión, lanzada a principios de septiembre y siendo la última LTS, ya tenemos aquí otro lanzamiento de punto de una de las herramientas de código abierto más elogiadas, hasta el punto de hacerlo personas como Edward Snowden. Blender 3.4 introduce muchas mejores interesantes, pero a los usuarios de Linux nos llamará la atención que ya soporta Wayland de manera nativa. Con esto, además de presentar menos fallos, se hará un uso más eficiente de los recursos.
Blender 3.4 ha finalizado el soporte para Wayland que introdujo hace aproximadamente dos años. Sus desarrolladores recomendaban usar este software de modelado 3D, entre otras cosas, en X11, y ahora ya no debería haber ninguna preferencia. Pero no llueve a gusto de todos, y habrá usuarios de NVIDIA que no podrán aprovechar todo el soporte. La de NVIDIA y Linux es una pareja que no siempre termina comiendo perdices.
(adsbygoogle = window.adsbygoogle || []).push({});
Blender 3.4 ya está disponible desde su página web, en donde los usuarios de Linux descargaremos su tarball. Su paquete snap ya está disponible, y pronto debería aparecer en Flathub. En los próximos días aparecerá también en los repositorios oficiales de la mayoría de distribuciones Linux.
from Linux Adictos https://ift.tt/OX6WwFv
via IFTTT
Whether your loved one likes sweets, coffee, or something a little stronger, these treat-filled Advent calendars make a great gift.
from Gear Latest https://ift.tt/7NSc964
via IFTTT
[New Episodes] On the shores of paradise, gorgeous singles meet and mingle. But there’s a twist. To win an enticing grand prize, they’ll have to give up sex.
from New On Netflix USA https://ift.tt/sLTC2qy
via IFTTT
Saddled with student debt and locked out of the job market, a woman gets involved in credit card scams — and is soon pulled deep into the world of crime.
from New On Netflix USA https://ift.tt/4qt2d7w
via IFTTT

(adsbygoogle = window.adsbygoogle || []).push({});
Acostumbrados a que Jon von Tetzchner empiece sus artículos sobre su navegador con una novedad destacada como el panel de tareas de la versión anterior, su artículo sobre el lanzamiento de Vivaldi 5.6 puede resultar un tanto extraño. Buena parte de él se la han dedicado a Mastodon, la red social que está de moda desde que Elon Musk compró Twitter. Vivaldi la apoya por ser de código abierto, entre otras cosas, pero no creo que la inclusión de un panel para una red social sea algo con lo que abrir la noticia de un nuevo lanzamiento.
Para mí, esto de Mastodon tiene importancia «cero-coma». A partir de ahora aparecerá el panel añadido para ver las noticias del proyecto. Y es que Vivaldi tiene su propio servidor al que se puede acceder con una cuenta de Vivaldi Social, muy diferente a lo que han hecho otros proyectos que se han limitado a abrir un servidor, y en ocasiones ni eso. Dejando esto de lado, pasamos a lo que de verdad importa, que son el resto de novedades.
(adsbygoogle = window.adsbygoogle || []).push({});
Vivaldi 5.6 ya está disponible desde su página web oficial, y pronto debería aparecer la actualización en el repositorio que se añade tras la primera instalación en sistemas operativos como Ubuntu.
from Linux Adictos https://ift.tt/GO7mJbX
via IFTTT
Two men and their friends in Barcelona navigate hesitations, hangups and missed connections as they search for the true love they’ve been missing.
from New On Netflix USA https://ift.tt/7t4Dk0I
via IFTTT

