Trinity R14.0.12 ya fue liberado y llega con mayor soporte

Trinity Desktop

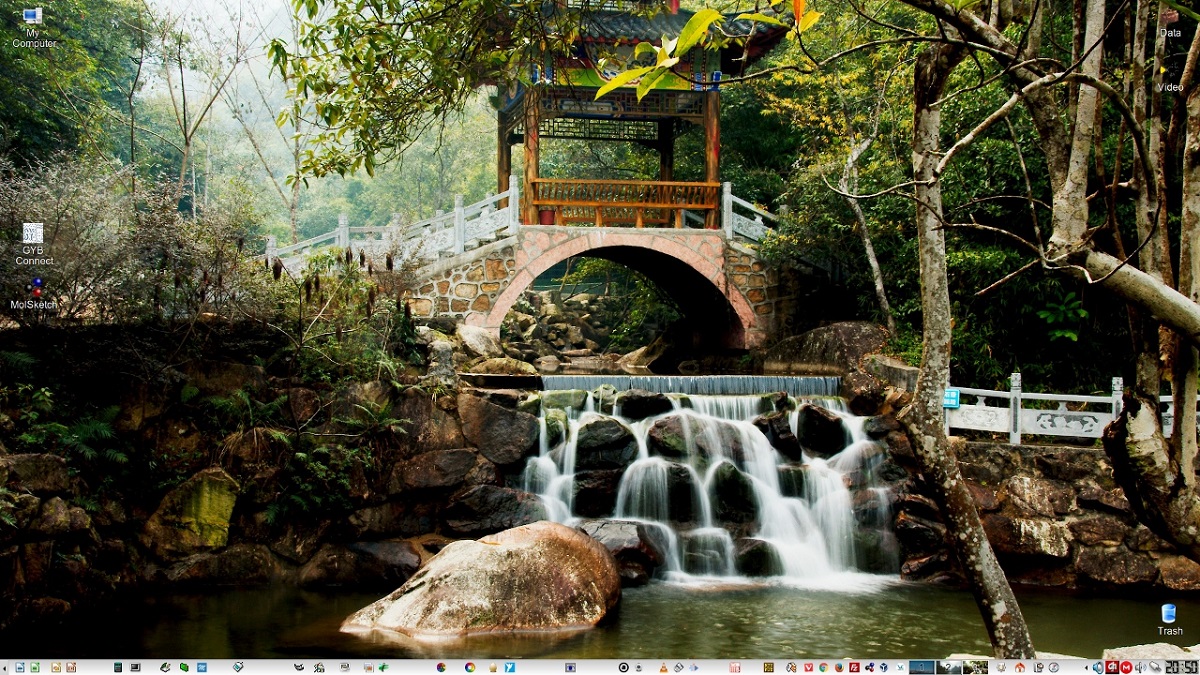
Se ha lanzado el entorno de escritorio Trinity R14.0.12, continuando el desarrollo del código base KDE 3.5.x y Qt 3. Para quienes desconocen de Trinity, deben saber que este es un entorno de escritorio que presenta sus propias herramientas para administrar los parámetros de la pantalla, una capa basada en udev para trabajar con el equipo, una nueva interfaz para configurar el equipo, una transición al administrador compuesto Compton-TDE (una bifurcación de Compton con extensiones TDE), un configurador de red mejorado y mecanismos de autenticación de usuarios.

El entorno Trinity se puede instalar y utilizar al mismo tiempo que las versiones más actuales de KDE, incluida la capacidad de utilizar aplicaciones KDE ya instaladas en el sistema en Trinity. También existen herramientas para la correcta visualización de la interfaz de los programas GTK sin romper el estilo de diseño uniforme.

Principales novedades de Trinity R14.0.12

En esta nueva versión que se presenta del entorno se destaca el soporte implementado para PolicyKit, ademas de que se agregó el servicio Polkit-agent-tde DBus que proporciona un agente de autenticación para Polkit utilizado para autenticar una sesión de usuario en Trinity. Para los desarrolladores de aplicaciones se ha preparado la librería Polkit-tqt, que permite utilizar la API de PolicyKit a través de una interfaz estilo TQt.

Otro de los cambios que se destaca, es que se ha agregado un componente tdemarkdown con una implementación de un visor de documentos Markdown integrado en una aplicación amiga. Se mejoró el emulador de terminal Konsole, se agregó una opción para controlar la transparencia y Quanta, un entorno integrado para el desarrollo web, ahora es compatible con HTML 5.

De los demás cambios que se destacan de esta nueva versión:

  • El editor visual VPL (Visual Page Layout) agrega soporte para caracteres complejos (por ejemplo, con acentos) y teclas silenciosas.
  • Se agregó soporte para certificados Let’s Encrypt a KSSL.
  • Kxkb implementa un fondo transparente para la etiqueta en la bandeja del sistema.
  • Sip4-tqt ha agregado soporte inicial para Python 3.
  • Mejora de la comunicación entre tdm y plymouth.
  • Tdebase ha agregado un backend dispwin (basado en el sistema de administración de color Argyll ) para instalar perfiles ICC.
  • Transferencia continua de paquetes al sistema de compilación CMake. Los requisitos mínimos de la versión de
  • CMake se elevaron a 3.1. Algunos paquetes han eliminado el soporte para automake.
  • El código puede usar características del estándar C++11.
  • Se agregó soporte para Ubuntu 22.04.
  • Soporte mejorado para Gentoo Linux.
  • Finalizó el soporte para Debian 8.0 y Ubuntu 14.04.

Finalmente si estás interesado en conocer más al respecto sobre esta nueva versión, puedes consultar los detalles en el siguiente enlace.

¿Cómo instalar Trinity desktop en Linux?

Para quienes estén interesados en poder instalar este entorno de escritorio en sus sistemas, pueden seguir las instrucciones que compartimos a continuación.

Para quienes sean usuarios de Ubuntu, Linux Mint o cualquier derivado de estos, lo primero que vamos a hacer es añadir el repositorio del entorno a nuestro sistema, por lo que para ello vamos a abrir una terminal en el sistema y vamos a teclear lo siguiente:

echo "deb http://mirror.ppa.trinitydesktop.org/trinity/deb/trinity-r14.0.x $(lsb_release -sc) main" | sudo tee /etc/apt/sources.list.d/trinity.list
echo "deb http://mirror.ppa.trinitydesktop.org/trinity/deb/trinity-builddeps-r14.0.x $(lsb_release -sc) main" | sudo tee /etc/apt/sources.list.d/trinity-builddeps.list

Ya añadido el repositorio al sistema, en acto seguido vamos a descargar e importar al sistema la llave publica con el siguiente comando:

wget http://mirror.ppa.trinitydesktop.org/trinity/deb/trinity-keyring.deb
sudo dpkg -i trinity-keyring.deb

Después de ello vamos a proceder a actualizar nuestro listado de paquetes y repositorios con:

sudo apt-get update

Finalmente vamos a realizar la instalación del entorno en nuestro sistema con:

sudo apt-get install kubuntu-default-settings-trinity kubuntu-desktop-trinity

Ahora, para quienes sean usuarios de openSUSE leap 15.1, pueden instalar el entorno ejecutando los siguientes comandos:

rpm --import http://mirror.ppa.trinitydesktop.org/trinity/trinity/rpm/opensuse15.1/RPM-GPG-KEY-trinity
zypper ar http://mirror.ppa.trinitydesktop.org/trinity/trinity/rpm/opensuse15.1/trinity-r14/RPMS/x86_64 trinity
zypper ar http://mirror.ppa.trinitydesktop.org/trinity/trinity/rpm/opensuse15.1/trinity-r14/RPMS/noarch trinity-noarch

zypper refresh
zypper install trinity-desktop

Mientras que para quienes sean usuarios de Arch Linux o algun derivado, pueden compilar el entorno siguiendo las instrucciones de este enlace o añadir el siguiente repositorio a su archivo pacman.conf

[trinity]
Server = https://repo.nasutek.com/arch/contrib/trinity/x86_64

Actualizan e instalan con:

sudo pacman -Syu
sudo pacman -S trinity-desktop

Para el resto de las distribuciones de Linux, pueden seguir las instrucciones que se comparten en el sitio web oficial del entorno.

from Linux Adictos https://ift.tt/V5UImur
via IFTTT

Rhythmbox 3.4.5 llega con el cambio a Meson y mejoras en los podcasts

Rhythmbox 3.4.5

Echando una mirada atrás en el tiempo, recuerdo que mi paso de Windows a Linux no fue fácil. Por ejemplo, el MSN era mucho más feo, pero funcionaba. De lo que peor llevé fue usar otros reproductores/biblioteca musicales: yo era un feliz usuario de MediaMonkey, muy bueno y con el que empecé a disfrutar organizando mi música. Al pasarme a Linux, mi mentor me recomendó AmaroK, pero para mí era algo más confuso. Otro reproductor que se usa mucho en Linux es el que viene por defecto en Ubuntu y otras distros GNOME, y ese reproductor se ha actualizado hoy a Rhythmbox 3.4.5.

Rhythmbox 3.4.5 es una actualización de punto, y éstas se caracterizan por corregir los errores que han encontrado en las funciones que llegaron tras la v3.4. En total, se han corregido 40 bugs, varios de ellos para mejorar la experiencia en el momento de escuchar y gestionar podcasts, pero también han introducido novedades, tal y como podemos leer en la nota de este lanzamiento.

Novedades de Rhythmbox 3.4.5

  • Cambio al sistema de construcción Meson.
  • Reescrito el descargador de podcasts con mejor reanudación y reintento.
  • Utiliza los GUIDs de los episodios de los podcasts para manejar los cambios de URL de los episodios.
  • Preserva el orden original de los episodios en los podcasts incluso si los episodios tienen la misma fecha de publicación.
  • Se ha eliminado el plugin de Soundcloud (ya no funciona debido a las restricciones de la API).
  • Plugin de mmkeys eliminado (ya no es útil).
  • El plugin DAAP ahora soporta la API libdmapsharing 4.
  • El backend del reproductor de crossfading funciona ahora mucho mejor con los flujos de red.
  • Mejor información sobre el progreso al transferir a dispositivos Android o MTP.

Rhythmbox 3.4.5 ha sido lanzado esta tarde y pronto llegará a Flathub. En los próximos días llegará a los repositorios oficiales de la mayoría de distribuciones Linux. Para el que prefiera otro reproductor, siempre se puede echar un vistazo a nuestro artículo Reproductores multimedia Para GNU/Linux; los mejores programas para ver películas y escuchar música.

from Linux Adictos https://ift.tt/so1M2lm
via IFTTT

Nimbuspwn, vulnerabilidad de Linux descubierta por Microsoft que podía conceder derechos de superusuario

Nimbuspwn

Cómo les gusta a este tipo de compañías ver la paja en el ojo ajeno y hacer la vista gorda de la viga en el propio. Es algo que pienso cuando, por ejemplo, Google descubre y publica una vulnerabilidad en iOS, mientras bien se calla de las que hay en Android. Pero aquí parece que reparten todos, y Microsoft no es menos. En las últimas presentaciones llegan a decir que «Microsoft ama a Linux», y tiene que ser verdad, porque se ha encargado de descubrir a Nimbuspwn, una vulnerabilidad existente en los sistemas que usan el kernel que desarrolla Linus Torvalds.

Aunque, tal y como informa The Indian Express, en realidad Nimbuspwn no es una vulnerabilidad, sino un grupo de vulnerabilidades que podrían aprovechar los usuarios malintencionados para conseguir acceso root en sistemas operativos basados en Linux. Entre las cosas que podrían hacer los atacantes tenemos que podrían crear puertas traseras, y el grupo de fallas podría impulsar la llegada de más amenazas que hicieran uso de malware y ransomware para crear un impacto mayor en el dispositivo vulnerable.

Nimbuspwn ya tiene parches disponibles

The Indian Express no da muchos detalles sobre qué es necesario para explotar las vulnerabilidades, limitándose a decir que los investigadores de Microsoft las descubrieron escuchando mensajes en el sistema BUS mientras analizaban servicios que se ejecutaban como root. Descubrieron un patrón extraño en el networkd-dispatcher de systemd, y con él muchos fallos de seguridad.

Sin información más detallada, me atrevería a decir que para poder explotar las vulnerabilidades había que tener acceso físico al equipo. Y sí, he dicho «había», porque Microsoft compartió su descubrimiento con los mantenedores de código de Linux a través de su programa MSVR (Microsoft Security Vulnerability Research) y los problemas ya se han resuelto. Por lo tanto, y como siempre decimos, merece la pena mantener el equipo siempre bien actualizado.

from Linux Adictos https://ift.tt/oAgbMtk
via IFTTT

Qué es Pegasus, el malware que infectó el móvil de Pedro Sánchez

Una rueda de prensa realizada esta mañana, confirmó que el presidente del Gobierno Español, Pedro Sánchez y su ministra de defensa, Margarita Robles, vieron sus dispositivos móviles afectados por un malware de origen israelí conocido como Pegasus.

De acuerdo con el  informe, los ataques a Sánchez se produjeron en mayo y junio del año pasado, mientras que el de Robles se produjo en junio.

Qué es Pegasus

Técnicamente Pegasus no sería un malware ya que fue diseñado por la empresa israelí NSO para ser usado por las organizaciones de seguridad de los estados con autorización judicial. Pero, según denunció el año pasado un consorció de medios de comunicación, más de 30.000 activistas de derechos humanos, periodistas y abogados de todo el mundo podrían haber sido objeto de ataques con Pegasus. Pegasus utiliza diversos problemas de seguridad de los dispositivos con iOS.

De acuerdo con un estudio patrocinado por Amnesty International, el software se utilizó repetidamente de forma abusiva para la vigilancia. La lista de personas que fueron víctimas incluye a 14 líderes mundiales (Con Sánchez serían 15) y a muchos otros activistas, defensores de los derechos humanos, disidentes y figuras de la oposición. Tampoco se salvó el Departamento de Estado de EE.UU.

El reporte tuvo consecuencias.

Representantes del gobierno israelí visitaron las oficinas de NSO en el marco de una investigación sobre las denuncias. Por su parte, el Tribunal Supremo de la India encargó a un comité técnico que investigara el uso de Pegasus para espiar a sus ciudadanos mientras que Apple anunció, en noviembre, que iba a emprender acciones legales contra NSO Group por desarrollar software dirigido a sus usuarios con «programas maliciosos y espías».

Un punto a tener en cuenta es que difícilmente se trate de un programa que pueda pagar tu pareja para ver con quién conversas en WhatsApp. En teoría debería venderse solamente a estados y su costo se mide en millones de euros.

Es decir que nadie va a instalarnos Pegasus o sus versiones Android en perejiles como nosotros. Aunque si pueden intentarlo conversiones más económicas.

Cómo protegerse

En el caso de malware promocionado por los estados, la mejor forma de protegerse es no usar el móvil.  Si tu adversario puede permitirse gastar millones de dólares en sus programas ofensivos, es muy poco probable que un objetivo pueda evitar ser infectado. Es todo cuestión de tiempo.

Claro, que no lo tienen tan fácil. Los exploits tienen que ser ajustados para versiones de sistemas operativos y hardware específicos y pierden eficacia con versiones nuevas o alternativas de sistemas operativos, actualizaciones de seguridad o incluso buenas prácticas de uso.

Algunos métodos de protección son:

Volver a la configuración de fábrica.

Esto vuelve el teléfono al estado en que salió de la caja. Deberás volver a instalar las actualizaciones del sistema operativo y, omitiendo las copias de seguridad, instalar las actualizaciones manualmente.

No uses las aplicaciones oficiales

Evita usar las aplicaciones preinstaladas que usan los servicios de Google o Apple. En el caso de Android tienes la ventaja de usar tiendas alternativas como F-Droid que dispone de un amplio surtido de aplicaciones que, al ser de código abierto, dificultan su uso para distribuir malware.

En el caso de Apple, elige aplicaciones cuya licencia sea de código abierto.

Cómprate un PinePhone

Si vives en un país serio, es decir en uno no ubicado al sur del Tropico de Capricornio entre la Cordillera de los Andes y el océano Atlántico, donde con la excusa de proteger la industria nacional te convierten en rehén del duopolio Apple y Google pagándolo s a precio de oro, te puedes comprar un PinePhone.

Se trata de un teléfono que utiliza Linux como sistema operativo y permite desactivar por hardware cámara, micrófono, Wifi, Bluetooth y el modem.

Una pregunta para terminar

No es asunto mío porque estoy del otro lado del Atlántico, pero ¿El teléfono de Sánchez y sus funcionarios lo pagaron los contribuyentes españoles?

Es cierto que Android también tiene malware, pero, no te ata a un solo proveedor de software y hardware Y, tienes modelos de similares prestaciones a los de Apple a un precio inferior.


from Linux Adictos https://ift.tt/h5nKX7J
via IFTTT

Mi experiencia en Linux sin Internet

En el mes de marzo mi router murió definitivamente. Durante 17 años me mantuve fiel al Motorola SB5101 que me habían instalado cuando puse Internet en casa, básicamente porque era una forma fácil de sacarme de encima a los vecinos que querían compartir el Wifi.

Sin embargo, todo llega a su fin y, el aparato decidió no funcionar más. Ya había dejado de funcionar con la conexión de red y, afortunadamente, Linux lo reconoció sin problemas al conectarlo como USB, cosa que no hizo Windows.  Pero, llego el día en que las luces se apagaron.

Mi experiencia sin Internet

Por supuesto, que lo de «sin Internet» hay que tomarlo de un modo relativo.  Con la opción «Hotspot y Conexión mediante dispositivos móviles de Android» cualquier teléfono móvil se puede usar como modem en la PC. Solo hay que tener en cuenta tres factores:

  • La intensidad de la señal.
  • La conexión microUSB.
  • El plan de datos.

La intensidad de la señal

Es obvio que, si no llega la señal al teléfono, difícilmente se puede establecer la conexión a Internet. La intensidad dependerá del modelo del teléfono y de la infraestructura de la prestadora. En mi caso tengo dos proveedores de telefonía móvil para dos smartphones diferentes. Tuenti (Movistar Argentina) en un KC 516 con Android 11 y Claro (Argentina) en un Samsung J2 Prime con Android 6.

La conexión con Tuenti se cortaba seguido mientras que la de Claro era más estable pero más lenta.

La conexión microUSB

Si la entrada microUSB está muy desgastada el teléfono no intercambiará datos con el ordenador y tan solo se cargará la batería. Esto puede solucionarse provisionalmente cambiando el cable o probando diferentes posiciones (Usualmente haciendo que la parte donde está el conector esté más alta que el otro extremo.

El plan de datos

Una computadora de escritorio descarga muchos más datos conectada al mismo sitio que un teléfono móvil. Los 6 GB del plan de datos de Tuenti volaron en menos de una semana. Y, con el precio de los planes de datos prepagos de Claro ni siquiera vale la pena considerar la posibilidad de un uso continuo. Hay que tener en claro que se debe restringir severamente el tiempo y uso de las conexiones a menos que se quiera gastar una fortuna.

Entre las cosas que debes descartar están:

Las actualizaciones

Dependiendo de la cantidad de paquetes a instalar, las actualizaciones pueden consumirte mucho de tu plan de datos. Lo mejor es limitarse a las actualizaciones de seguridad y dejar las otras para más adelante.

Otra alternativa es descargar el paquete desde otro equipo e instalarlo manualmente. Distribuciones como Debian y Ubuntu tienen páginas desde las cuales descargar los programas de las cuales destacar los programas y sus dependencias.

También, si tienes acceso a un equipo con tu misma versión de Debian o Ubuntu puedes hacer lo siguiente:

Descargar el paquete con:

sudo apt-get install --download-only nombre_del_programa

El programa descargado se guarda en la carpeta /var / cache / apt / archives. De ahí deberás copiarla a un pendrive o cd y desde este a la carpeta personal de tu computadora.

Instalas el programa con

sudo dpkg -i nombre_del_programa.deb

Es posible que debas repetir el procedimiento con las dependencias faltantes.

Reproducción multimedia

Aunque algunos prestadores de servicios tienen promociones por las que con determinados servicios no se consumen datos del plan principal, siempre terminarás consumiéndolos. Existen muchos programas y extensiones para los navegadores que te permiten descargar videos de Youtube en otro equipo para verlos en el tuyo .  Yo uso VideoDownloadHelper.

Para reducir el consumo de datos de una página web, una interesante alternativa es txtify.it que convierte a los artículos de un sitio web en texto plano. Solo tienes que pegar el texto del artículo en la ventana y todo el contenido que no sea texto será eliminado.

Y un día volvió la conexión

Están de moda los testimonios de personas que encontraron la luz abandonando las redes sociales. Dado que en general limito mi interacción con ellas (La mayor parte de las veces, soy humano después de todo) a temas laborales, no puedo decir que mi productividad haya aumentado exponencialmente por no usarlas. De hecho, todo lo contrario.

Ahora tengo un router Wifi, y sumé un nuevo software libre a mi lista de imprescindibles. KDE Connect me permite interactuar entre todos mis dispositivos conectados a la misma red. ¿Adivinen qué? La aplicación equivalente de Windows, el Compañero de teléfono de Microsoft, no funciona en Android 11.

Con Internet o sin Internet, el software libre es mejor.


from Linux Adictos https://ift.tt/uIQbHsg
via IFTTT