Conoce más sobre Frontier, la computadora más rápida del mundo

Logo de Frontier

Frontier, de los Laboratorios Nacionales de Oak Ridge es la computadora más rápida del mundo

Hace unos días, mi compañero Darkcrizt te contaba sobre la lista de ordenadores más rápidos del mundo. En este artículo voy a contarte la característica del primer equipo de la lista, con el que Estados Unidos recupera el liderazgo de la industria de la computación.

Me refiero a Frontier, que oficialmente fue construida por los Laboratorios Nacionales de Oak Ridge para el Departamento de Energía de los Estados Unidos. Digo oficialmente solo porque sería raro que desaprovecharan el potencial de ese equipo para usos militares, pero no me hagan caso.  Hoy me puse el gorro de aluminio

Conoce más sobre  Frontier

Para entender lo que sigue del artículo comencemos definiendo algunos términos:

FLOPS: Acrónimo en inglés para operaciones de coma flotante por segundo.

Nombre       Abreviatura          Valor

KiloFLOPS      kFLOPS               103
MegaFLOPS    MFLOPS             106
GigaFLOPS     GFLOPS              109
TeraFLOPS     TFLOPS               1012
PetaFLOPS     PFLOPS               1015
ExaFLOPS      EFLOPS               1018
ZettaFLOPS    ZFLOPS               1021
YottaFLOPS    YFLOPS              1024

Como vemos, un exaflop equivale a un trillón de operaciones por segundo.

Lo que llevó al superordenador Frontier del Laboratorio Nacional Oak Ridge del Departamento de Energía a la clasificación más alta como el ordenador más veloz del mundo de la quincuagésima novena edición de la lista de los TOP500 fue su rendimiento de 1,1 exaflops. El sistema Frontier queda en la historia como el primero en alcanzar un nivel hasta ahora no logrado de rendimiento informático conocido como exaescala, Estamos hablando de un umbral de quintillones de cálculos por segundo.

Sin embargo, sus desarrolladores van más lejos. Frontier presenta un rendimiento máximo teórico de 2 exaflops, o dos quintillones de cálculos por segundo, lo que significa diez veces más poder de cálculo que el sistema Summit también desarrollador por los Laboratorios Nacionales de Oak Ridge. El sistema permitirá a los científicos desarrollar tecnologías aplicables en temas de seguridad energética, económica y nacional del país, ayudando a los investigadores a abordar problemas que eran imposibles de resolver hace solo cinco años.

En declaraciones a la prensa, Thomas Zacharia, director del ORNL no fue precisamente modesto:

Frontier está marcando el comienzo de una nueva era de computación a exaescala para resolver los mayores desafíos científicos del mundo.

Este hito ofrece solo una vista previa de la capacidad inigualable de Frontier como herramienta para el descubrimiento científico. Es el resultado de más de una década de colaboración entre los laboratorios nacionales, la academia y la industria privada, incluido el Proyecto de computación a exaescala del DOE (Departamento de Energía de Estados Unidos), que está implementando las aplicaciones, las tecnologías de software, el hardware y la integración necesarios para garantizar el impacto a exaescala.

Pero los logros de Frontier no se limitan al rendimiento.  También ocupó el puesto número uno en la lista Green500, que califica el uso de energía y la eficiencia de los sistemas de supercomputación disponibles comercialmente, con un rendimiento de 62,68 gigaflops por vatio. Frontier completó las clasificaciones bianuales con el primer puesto en una categoría más nueva, computación de precisión mixta, que califica el rendimiento en formatos comúnmente utilizados para la inteligencia artificial, con un rendimiento de 6,88 exaflops.

Puesta en marcha

El trabajo de entrega, instalación y prueba de Frontier comenzó durante la pandemia de COVID-19. Requirió de más de 100 personas del ámbito público y privados que debieron trabajar las 24 horas del día en tareas que van desde la obtención de millones de componentes hasta garantizar las entregas de piezas del sistema en el plazo establecido, pasando por la instalación y prueba cuidadosas de 74 gabinetes de supercomputadoras HPE Cray EX, que incluyen más de 9400 nodos con tecnología AMD y 90 millas de cables de red.

Los componentes de Frontier

  • Frontier tiene 74 gabinetes de supercomputadora HPE Cray EX, diseñados específicamente para admitir el rendimiento y la escala de la supercomputación de próxima generación.
  • Cada nodo contiene un procesador EPYC™ optimizado y cuatro aceleradores AMD Instinct™, para un total de más de 9400 CPU y más de 37 000 GPU en todo el sistema.
  • HPE Slingshot, el único tejido Ethernet de alto rendimiento del mundo diseñado para soluciones de IA y HPC de próxima generación, incluidas cargas de trabajo más grandes y con uso intensivo de datos, para abordar las demandas de mayor velocidad y control de congestión para que las aplicaciones funcionen sin problemas y mejoren el rendimiento.
  • Un subsistema de E/S de HPE. El subsistema de E/S presenta una capa de almacenamiento en el sistema y Orion, un sistema de archivos central mejorado basado en Lustre que también es el sistema de archivos paralelo único más grande y rápido del mundo.

from Linux Adictos https://ift.tt/hnlySoR
via IFTTT
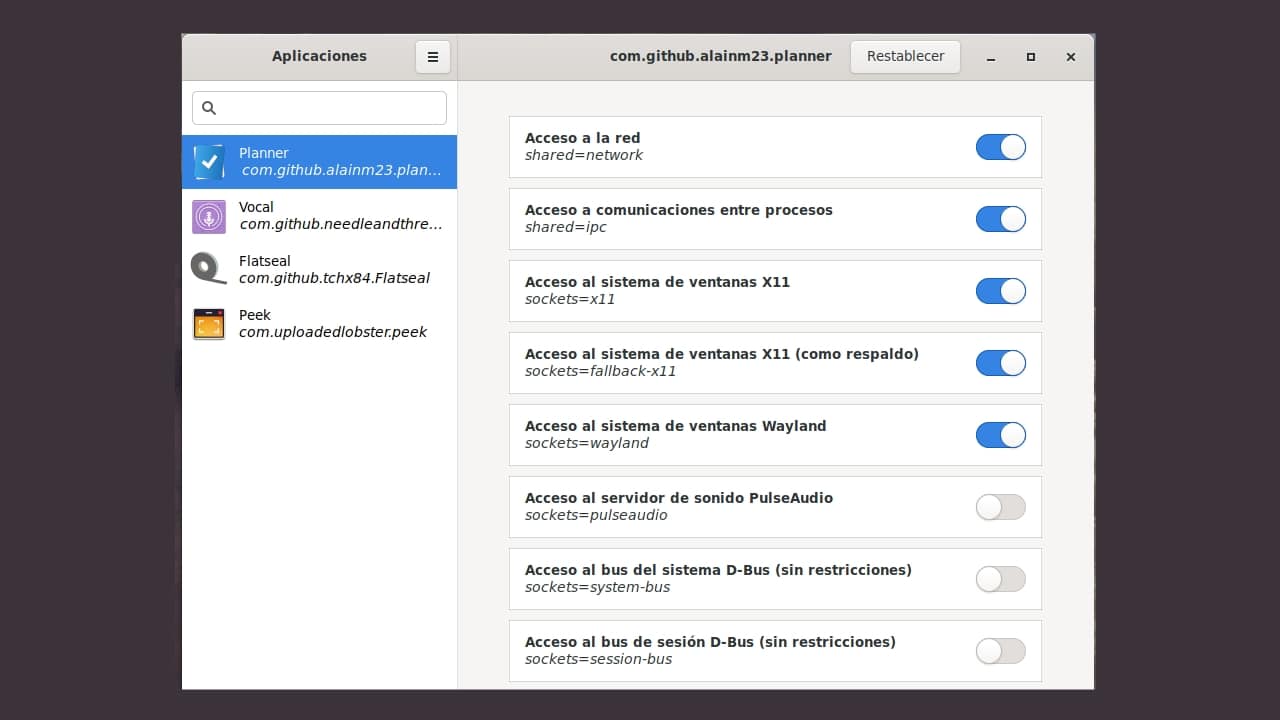
Flatseal: un programa para la gestión de permisos de Flatpak

Flatseal

El creador de Flatseal, Martín Abente Lahaye, ha anunciado hoy que Flatseal 1.8 es la última versión estable de esta aplicación de código abierto para la gestión de permisos en distribuciones GNU/Linux. Los usuarios pueden ahora revisar y modificar las anulaciones globales con Flatseal 1.8. Las anulaciones globales se manejan ahora con precisión. Flaseeal ahora muestra todos los cambios de permisos de todas las fuentes, incluyendo las anulaciones globales, cuando se ven los permisos de una aplicación.

Además, Flatseal ahora muestra todos los permisos que el usuario o globalmente cambió. Cuando alguien mira los permisos de una aplicación, estas anulaciones globales deben ser consideradas y mostradas. Ahora se tienen en cuenta todos los permisos que se han modificado. «Con esta versión, lo que se ve es precisamente lo que una aplicación puede o no puede hacer», dice Martín Abente Lahaye en una entrada del blog.

Flatseal 1.8 incluye varias mejoras, como la capacidad de crear directorios «overrides» para aquellos que quieran instalar Flatseal como una aplicación Flatpak en lugar de una aplicación de repositorio de distro, soporte para nuevos esquemas de color a nivel de sistema en el escritorio GNOME, documentación y ventanas de acceso directo simplificadas, e interfaces modales simplificadas. Además de eliminar los permisos del sistema de archivos, Flatseal 1.8 añade soporte para los idiomas búlgaro, chino (China) y danés, corrige problemas menores y advierte a los usuarios de Flatpak sobre la inclusión del modo como parte de la anulación.

Los usuarios de Flatpak pueden descargar Flatseal 1.8 ahora mismo desde Flathub como aplicación de Flatpak para gestionar (conceder o eliminar) los permisos de las aplicaciones de Flatpak. Las próximas versiones de Flatseal introducirán finalmente un puerto GTK4 y libadwaita, así como modelos de backend revisados para eliminar algunas limitaciones más asociadas a la aplicación. Además, se añadirá una interfaz de usuario de anulaciones globales más pulida.

Más información – Sitio de descarga

from Linux Adictos https://ift.tt/3CGAtsq
via IFTTT

Top 5 nombres graciosos de proyectos de software de código abierto

nombres graciosos

En el mundo del software de código abierto hay todo tipo de nombres de proyectos. Están desde los que usan acrónimos, como GNU, hasta los que son totalmente inventados, otros que son como nombres de animales como puede ser cat, los que se componen de la fusión de varias palabras como Linux (Linus + x) o Debian (Debora + Ian), y un largo etc. Pero también vas a encontrar nombres graciosos entre estos programas y aquí he elegido un top 5 de ellos. Puede que no hayas reparado en ello cuando los has usado, pero si reflexionas un poco son bastante llamativos.

Pues allá vamos con la selección de 5 nombres graciosos de proyectos de código abierto que seguro conocerás, pero tal vez no has reparado en su significado:

  • Snort: como sabes es un sistema de detección de intrusos en red, libre y gratuito. Su peculiar logo es un cerdo que no parece haber tenido un buen día, pero hace justicia a la traducción de esta palabra, ya que snort en inglés significa esnifada o bufido.
  • Roundup: es un sistema de seguimiento de problemas fácil de usar. Pero seguro que muchos no han reparado en que también es una marca comercial de un herbicida (glifosato). Sí, el famoso herbicida que tanta polémica ha generado y que patentó la empresa Monsanto (ahora propiedad de Bayer).
  • pip: seguro que lo has usado para instalar programas escritos en Python. Es el sistema de gestión de paquetes para Python, pero su traducción del inglés es pepita.
  • MAD: hay varios proyectos denominados así, como por ejemplo MAD Linux o MAD (MPEG Audio Decoder). Pues bien, si se hace la traducción de este nombre en inglés el resultado es rabioso, furioso, enojado, loco…
  • Python: este nombre, a parte de ser una serpiente (pitón), tiene su gracia, ya que no viene de este reptil sino que su creador se lo puso por el grupo cómico Monty Python.

Por favor, no olvides dejar tus comentarios con más nombres de software que te parezcan graciosos o raros… ¡Hay muchos más!

from Linux Adictos https://ift.tt/OUZ8Mny
via IFTTT

CoreBoot 4.17 ya fue liberado y estas son sus novedades

Se ha publicado el lanzamiento del proyecto CoreBoot 4.17, dentro del cual se está desarrollando una alternativa libre al firmware propietario y BIOS.

Desde el lanzamiento de la versión 4.16, se realizaron más de 1300 confirmaciones nuevas de alrededor de 150 colaboradores. De esas personas, aproximadamente 15 eran contribuyentes por primera vez.

Principales novedades de CoreBoot 4.17

En esta nueva versión que se presenta, podremos encontrar que se agregaron funciones TIS (Especificación de interfaz TPM) específicas del proveedor para leer y escribir directamente desde los registros TPM (Módulo de plataforma confiable): tis_vendor_read() y tis_vendor_write().

Otro de los cambios que se destaca es que se agregó el soporte para interceptar desreferencias de puntero nulo a través de registros de depuración y que ademas se ha implementado la detección de dispositivos i2c para facilitar el trabajo con lacas equipadas con touchpads o pantallas táctiles de diferentes fabricantes.

Ademas de ello, se destaca que se agregó la capacidad de guardar datos de tiempo en un formato adecuado para generar gráficos FlameGraph que demuestran claramente cuánto tiempo se dedica a las diferentes etapas del lanzamiento.

Se agregó una opción a la utilidad cbmem para agregar tiempo desde el espacio del usuario a la tabla de «marca de tiempo» de cbmem, lo que hace posible reflejar eventos en cbmem en etapas ejecutadas después de CoreBoot.

Se ha implementado la capacidad integrada para generar tablas de páginas de memoria estáticas a partir de archivos ensambladores, sin necesidad de llamar a utilidades de terceros.

Por otra parte, tambien se destaca que se corrigió una vulnerabilidad (CVE-2022-29264) que se manifestó en las versiones de CoreBoot de la 4.13 a la 4.16 y permitía en los sistemas con AP (Application Processor) ejecutar código en el nivel SMM (System Management Mode), que tiene una prioridad más alta (Ring -2) que el modo hipervisor y el anillo de protección cero, y tener acceso ilimitado a toda la memoria. El problema se debe a una llamada incorrecta al controlador SMI en el módulo smm_module_loader.

De los demás cambios que se destacan de esta nueva versión:

  • Se permitió escribir información de depuración en la consola CBMEMC desde los controladores SMI cuando se usa DEBUG_SMI.
  • Se ha cambiado el sistema de manejadores de inicialización CBMEM, en lugar de manejadores *_CBMEM_INIT_HOOK vinculados a etapas, se proponen dos manejadores CBMEM_CREATION_HOOK (usado en la etapa inicial que crea cbmem) y CBMEM_READY_HOOK (usado en cualquier etapa donde ya se haya creado cbmem).
  • Se agregó soporte para PSB (Platform Secure Boot), activado por el PSP (Platform Security Processor) para verificar la integridad del BIOS mediante firma digital.
  • Se agregó una implementación propia del controlador de datos de depuración pasado desde FSP (FSP Debug Handler).
  • Se agregó soporte para 12 placas base, 5 de las cuales se usan en dispositivos Chrome OS o servidores de Google:
    Clevo L140MU / L141MU / L142MU
    Dell precisión T1650
    Estación de trabajo HP Z220 CMT
    Star Labs LabTop Mk III (i7-8550u), LabTop Mk IV (i3-10110U, i7-10710U), Lite Mk III (N5000) y Lite Mk IV (N5030).
  • Se eliminó el soporte para las placas base Google Deltan y Deltaur.
  • Se agregó una nueva carga útil coreDOOM , que le permite ejecutar un juego DOOM desde Coreboot.
  • El proyecto usa código doomgeneric portado a libpayload.
  • El framebuffer lineal de Coreboot se utiliza para la salida y los archivos WAD con recursos del juego se cargan desde CBFS.
  • Componentes de carga útil actualizados SeaBIOS 1.16.0 e iPXE 2022.1.
  • Se agregó el modo SeaGRUB (GRUB2 sobre SeaBIOS), que permite que GRUB2 use las devoluciones de llamada proporcionadas por SeaBIOS, por ejemplo, para acceder a equipos a los que la carga útil de GRUB2 no tiene acceso.
  • Se agregó protección contra el ataque SinkHole, que le permite ejecutar código en el nivel SMM (Modo de administración del sistema).

Adicionalmente, podemos señalar la publicación por parte de OSFF (Open-Source Firmware Foundation) de una carta abierta a Intel, en la que propone modularizar los paquetes de soporte de firmware (FSP, Firmware Support Package) y comenzar a publicar documentación relacionada con la inicialización de SoC Intel.

La falta de código FSP dificulta mucho la creación de firmware abierto y dificulta el progreso de los proyectos Coreboot, U-Boot y LinuxBoot en hardware Intel. Anteriormente, una iniciativa similar tuvo éxito e Intel abrió el código para el firmware PSE (Motor de servicios programables) solicitado por la comunidad.

Finalmente si estás interesado en poder conocer más al respecto, puedes consultar los detalles en el siguiente enlace.

from Linux Adictos https://ift.tt/EuSKnBm
via IFTTT

Tails 5.1 ya fue liberado y estas son sus novedades

Hace poco se dio a conocer el lanzamiento de la nueva versión de Tails 5.1 (The Amnesic Incognito Live System), basado en la base del paquete Debian y diseñado para el acceso anónimo a la red.

El nuevo lanzamiento estaba programado para ser lanzado el 31 de mayo, como estaba previsto, pero debido a algunos problemas en la publicación de una nueva versión del Tor Browser 11.0.14, apenas se dio a conocer la liberación.

Ademas el retraso ayudo a incluir arreglos para vulnerabilidades en el motor de Firefox. Oficialmente, aún no se ha anunciado la nueva versión de Tor Browser, pero las compilaciones ya están disponibles.

Para quienes desconocen de Tor El sistema Tor proporciona una salida anónima a Tails. Todas las conexiones, excepto el tráfico a través de la red Tor, están bloqueadas por defecto por el filtro de paquetes. El cifrado se utiliza para almacenar datos de usuario en el modo Guardar datos de usuario entre ejecuciones.

Principales novedades de Tails 5.1

Dentro de los principales cambios que se destacan de esta nueva version, podemos encontrar por ejemplo que se realizó una transición a una nueva rama estable de Tor 0.4.7 con la implementación del protocolo de control de congestión.

Con ello se han ampliado las capacidades del Asistente de conexión Tor, lo que hace posible conectarse desde redes censuradas a través de puertas de enlace puenteadas para evitar el bloqueo. Antes de conectarse a Tor, la hora en la computadora se ajusta automáticamente para que sea más fácil eludir los sistemas de censura en algunos países.

La información de tiempo se recupera directamente (antes de la conexión a Tor) del servicio de descubrimiento del portal cautivo del proyecto Fedora. La hora que se muestra en la barra superior ahora se muestra en función de la zona horaria seleccionada al ajustar el reloj. Se agregó información a la pantalla que se muestra después de establecer una conexión a Tor, ya sea que se usen o no nodos de puente para la conexión.

Otro de los cambios que se destaca es que se actualizó el kernel de Linux 5.10.113 y el cliente de correo Thunderbird 91.9 y que ademas el administrador de archivos ofrece la posibilidad de transferir archivos mediante la aplicación OnionShare.

Unsafe Browser, utilizado para acceder a recursos en la red local, por ejemplo, para autorización en una red inalámbrica con un portal cautivo, tiene una nueva página de inicio que se muestra en caso de conexión que no sea a través de la red Tor y simplifica la conexión a una red inalámbrica a través de un portal cautivo.
Proporcionó una advertencia sobre una posible pérdida de datos de la sesión al intentar reiniciar con el Navegador no seguro deshabilitado.

El administrador de archivos implementa una llamada al programa para administrar certificados Kleopatra al hacer clic en archivos OpenPGP (ahora basta con hacer doble clic para descifrar archivos *.gpg). Kleopatra también se ha añadido a la lista de aplicaciones recomendadas.

Los proveedores de búsqueda de «archivos», «calculadora» y «terminal» están deshabilitados en el modo de descripción general de GNOME.

Finalmente si estás interesado en conocer más al respecto de esta nueva versión de Tails, puedes consultar los detalles en el siguiente enlace.

Descargar Tails 5.1

Si quieres probar o instalar esta nueva versión de esta distribución de Linux en tu equipo, puedes obtener la imagen del sistema la cual ya está disponible desde su página web oficial en su sección de descargas, en enlace es este.

La imagen que se obtiene desde la sección de descargas es una imagen ISO de 1.GB capaz de funcionar en modo en vivo.

¿Cómo actualizar a la nueva versión de Tails 5.1?

Para aquellos usuarios que tengan instalada una versión anterior de Tails y quieren realizar la actualización a esta nueva versión, pueden realizar directamente siguiendo las instrucciones de este enlace.

Para ello podrán hacer uso de su dispositivo USB que utilizaron para instalar Tails, pueden consultar la información para llevar este movimiento en su ordenador en el siguiente enlace. 

from Linux Adictos https://ift.tt/bZ9fdeI
via IFTTT